- Domov
- /
- Članek

Hvala za povratne informacije.


Hibridna storitev koledarja s referenco za integracijo Microsoft 365
 V tem članku
 Povratne informacije?
Ni vam treba zamuditi sestankov, ker so bili načrtovani v drugi aplikaciji. S hibridnim koledarjem lahko zagotovite bogato izkušnjo sodelovanja za uporabnike in sobe med programom Webex Meetings in aplikacijo Webex s storitvijo Microsoft 365.
Prednosti hibridnega koledarja
Trenutno integracija ponuja naslednje glavne značilnosti:
-
Končnim uporabnikom omogočite načrtovanje sestanka za sodelovanje s katerim koli odjemalcem koledarja, ki je povezan s sistemom Microsoft 365, ne da bi morali namestiti vtičnike ali razširitve. V polje Lokacija vnesite ključno besedo (na primer @webex ali @meet) ali v telo srečanja vnesite URI videonaslova ali naslov srečanja.
-
Prikažite seznam srečanj v aplikacijah uporabnikov Webex App — namiznih, mobilnih in trdih končnih točkah.
-
Pojavi se obvestilo z gumbom Pridruži se, znanim tudi kot One Button to Push (OBTP).
-
Posodobite stanje prisotnosti uporabnikove aplikacije Webex, ko uporabnik nastavi samodejne odgovore v storitvi Microsoft 365 (včasih imenovano tudi stanje zunaj pisarne).
Ta članek vsebuje pregled, kako hibridno koledarsko storitev v oblaku integrira oblak Microsoft 365 z oblakom Webex za zagotavljanje teh funkcij.
Za podobne preglede drugih integracij hibridnih koledarskih storitev glejte naslednje članke:
-
Cisco WebexHibridna storitev koledarja s referenco za Microsoft Exchange integracijo (za uvajanje koledarskega priključka na osnovi ExpressWay)
-
Cisco WebexHibridna storitev koledarja s referenco za integracijo Google Koledar
Za najnovejše informacije o funkcijah in uvajanju gle jte https://www.cisco.com/go/hybrid-services-calendar.
Ravnanje s podatki
Hibridni koledar prejema podrobnosti srečanja iz koledarskega sistema in jih uporablja na naslednji način:
- preveri lokacijo in telo srečanja za URL-je in URL-je, ki se lahko pridružijo srečanju
- naslov povabila kot naslov sestanka
- začetni in končni čas za prikaz režo srečanja na seznamu srečanj v aplikaciji Webex in v nekaterih napravah
- povabljeni, da vnesejo seznam udeležencev na seznamu sestankov
- povabljeni, da jim pošljejo gumb Pridruži se, ko je čas za pridružitev
- povabilo telo za sestanek, da dopolni dnevni red sestankov Webex
Storitev pošlje šifrirane podatke v oblak Webex (in shranjuje podatke v šifrirani obliki), da zagotovi seznam sestankov in gumb Pridruži se.
Storitev ne shranjuje ali prenaša nešifriranih podatkov. Občutljivi podatki, kot so opis sestanka, telo srečanja in e-poštni naslovi povabljenih, so vedno šifrirani, ko so shranjeni in poslani.
Za šifriranje podatkov hibridni koledar uporablja isto storitev šifriranja v oblaku Webex, ki jo uporablja Webex App. Kot tak strežnik za upravljanje ključev v oblaku (KMS) zagotavlja upravljanje ključev. Če se odločite za uporabo hibridne varnosti podatkov, upravljanje ključev zagotavlja vaš krajevni KMS. (Za več podrobnosti glejte varnostni dokument Webex App Security Paper.)
Podpora za najemnike Microsoft 365
Upoštevajte naslednje pomisleke za najemnika Microsoft 365:
- Komercialna različica Webexa podpira samo svetovni primer Microsoft 365. (Webex ne podpira primerkov USGovDoD, USGovGcChigh, Kitajske in Nemčije.)
-
Webex for Government podpira svetovni primer Microsoft 365 prek najemnika v GCC in instanci USGovGcChigh. (Webex za vlado ne podpira primerov USGovDoD, Kitajske in Nemčije.)
-
Microsoft 365 vključuje več geografskih zmogljivosti, ki najemnikom omogočajo shranjevanje podatkov v izbr ani geografiji. Toda Webex shranjuje podatke v skladu s svojimi specifikacijami prebivališča podatkov, ki temeljijo na državi, določeni za organizacijo strank. Za več informacij glejte https://www.cisco.com/go/webex-teams-locality.
Avtentikacija in avtorizacija med uvajanjem
Hibridni koledar uporablja Microsoft Graph Authorization za dostop do koledarjev uporabnikov v organizaciji.
Obstajata dve možnosti za pooblastitev hibridnega koledarja za dostop do uporabnikovega koledarja.
V podjetniških okoljih globalni skrbnik najemnika Microsoft 365 podeli dovoljenja za hibridni koledar za vse uporabnike v organizaciji. Ta metoda je iz ključno za poslovne stranke.
Druga možnost je, da uporabnikom omogočite, da sami avtorizirajo hibridni koledar s pomočjo Povežite koledar Microsoft 365. « Poveži svoj koledar »zahteva redno ponovno avtorizacijo uporabnika. Ta metoda je na voljo vsem vrstam uporabnikov.
Postopek preverjanja pristnosti aplikacij podjetja
Zagotavljanje podeli hibridnemu koledarju naslednja zahtevana dovoljenja:
|
Dovoljenje |
Uporaba |
|---|---|
|
Preberite in pišite koledarje v vseh nabiralnikih. |
|
|
Prijavite se in preberite uporabniški profil. |
|
|
Preberite in zapišite vse nastavitve uporabniškega nabiralnika. |
|
|
Preberite domene. |
|
|
Preberite nastavitve RBAC imenika |
Če želite ugotoviti, ali je ta uporabnik globalni skrbnik v zahtevanem najemniku |
V nadzornem središču lahko samo skrbniki s privilegiranim dostopom nastavijo hibridni koledar za organizacijo stranke. Postopek zagotavljanja zahteva preverjanje pristnosti skrbnika in soglasje globalnega skrbnika za najemnika Microsoft 365, ki mu pripadajo vaši uporabniki.
Pretok vključuje naslednje korake na visoki ravni:
-
Skrbnik organizacije se prijavi v Control Hub in zažene hibridni koledar z nastavitvijo Microsoft 365.
Hibridni koledar preusmeri brskalnik v oblak Microsoft 365 za preverjanje pristnosti in soglasje.
-
Microsoft 365 pozove skrbnika, da se prijavi v najemnika Microsoft 365. Skrbnik se prijavi z globalnim skrbniškim računom.
Skrbnik se mora strinjati s tem, da Webex preveri, ali je globalni skrbnik tega najemnika.
Webex to preverja z Microsoft 365. Če je uspešen, Webex zahteva dovoljenja koled arja.
-
Microsoft 365 pozove skrbnika, da se prijavi v najemnika Microsoft 365. Skrbnik se prijavi z globalnim skrbniškim računom.
Skrbnik mora soglasiti, da Webex dostopa do koledarskih podatkov. Storitev koledarja vrne poziv za preizkusni e-poštni račun.
-
Skrbnik vnese testni e-poštni naslov in Webex poskuša ustvariti dogodek v koled arju testnega računa.
Odvisno od rezultatov testa skrbnik dobi posodobljeno indikacijo uspeha ali neuspeha.
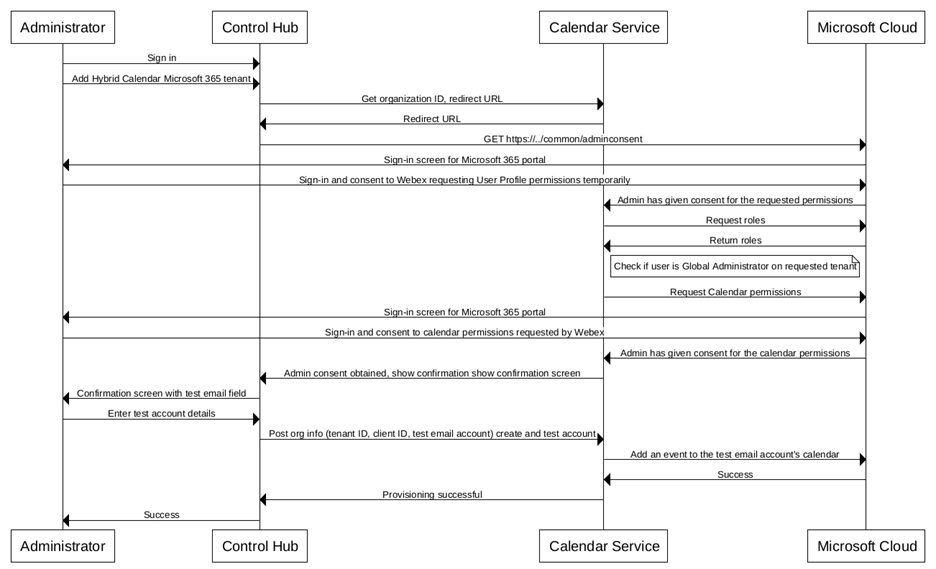
Postopek preverjanja pristnosti uporabniške aplikacije
Zagotavljanje uporabnikov podeli hibridnemu koledarju naslednja zahtevana dovoljenja:
|
Dovoljenje |
Uporaba |
|---|---|
|
Preberite in pišite koledarje. |
|
|
Dostop brez povezave. |
|
|
Preberite in zapišite vse nastavitve uporabniškega nabiralnika. |
|
|
Prijavite se in preberite uporabniški profil. |
|
Hibridni koledar v portalu Microsoft Azure
Po odobritvi storitve Webex Calendar za dostop do najemnika Microsoft 365 za podjetja, skrbniški center Microsoft Azure Active Directory prikaže storitev na seznamu aplikacij podjetja .
Kliknite ime storitve Vaš kol edar in odpr Cisco Webex Connect ite stran Dovol jenja, da si ogledate dovoljenja, ki ste jih dodelili storitvi.
Omejite obseg aplikacije na določene nabiralnike
Ko nastavite hibridni koledar za podjetje, zahtevamo dovoljenje za celotno organizacijo. Microsoft Azure vam omogoča, da omejite obseg na določene nabiralnike bodisi pred zagotavljanjem ali po njej.
Uporabite Microsoftovo dokumentacijo, da omejite obseg. Glejte na primer https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access za korake za omejitev obsega pred zagotavljanjem hi bridnega koledarja.
Zagotavljanje hibridnega koledarja z operacijami API
Hibridni koledar uporablja API Microsoft Graph za dostop do koledarskih dogodkov Microsoft 365. Ta API podpira širok spekter operacij z Microsoft 365. Vendar hibridni koledar uporablja samo podmnožico ukazov, ki so povezani s primeri uporabe koledarja.
|
Delovanje grafa |
Uporaba |
|---|---|
|
Dodajanje dogodka ali srečanja v uporabnikov koledar. | |
|
PRIDOBI /uporabniki/ {id | UserPrincipalName} /dogodki/ {id} |
Pridobite podrobnosti o posameznem dogodku v uporabnikovem koledarju. |
|
Pridobite dogodke ponavljajočega se srečanja za določen časovni razpon. | |
|
Pridobite podrobnosti o dogodkih v uporabnikovi mapi koledarja. | |
|
Naročite se na obvestila o spremembah uporabnikovega koledarja. | |
|
Pridobite uporabnikovo lokalno nastavitev in stanje zunaj pisarne. | |
|
Odjavite se od obvestil o spremembah uporabnikovega koledarja. | |
|
PATCH /users/ {id | UserPrincipalName} /koledar/dogodki/ {id} |
Posodobite lastnosti koledarskih dogodkov (vključno z informacijami o pridružitvi in razširjenimi lastnostmi) poleg drugih polj, ki se nanašajo na srečanje. |
|
OBJAVA /uporabniki/ {ID | UserPrincipalName} /koledar/getSchedule |
Prikaže uporabniško razpoložljivost in stanje svobodno/zasedenosti za določeno časovno obdobje. |
|
IZBRIŠI /users/ {id | UserPrincipalName} /koledar/dogodki/ {id} |
Izbriše dogodek iz koledarja. |
|
POST /users/ {id | U serPrincipalName} /koledar/events/ {id}/{sprejmi | zavrne | tentativelyAccept} |
Omogoča uporabniku, da sprejme/zavrne/predhodno sprejme status srečanja. |
|
Pridobite vloge, dodeljene uporabniku, ki zahteva soglasje. |


