- Головна
- /
- Стаття

Дякуємо за відгук.


Гібридна служба календаря з довідкою про інтеграцію Microsoft 365
 У цій статті
 Надіслати відгук?
Вам не потрібно пропускати зустрічі, оскільки вони були заплановані в іншому додатку. Ви можете використовувати Гібридний календар, щоб забезпечити багатий досвід співпраці для користувачів та кімнат між Webex Meetings та програмою Webex з Microsoft 365.
Переваги гібридних календарів
В даний час інтеграція забезпечує наступні основні функції:
-
Надайте кінцевим користувачам можливість планувати зустріч співпраці з будь-яким клієнтом календаря, підключеним до Microsoft 365, без необхідності інсталяції плагінів або розширень. Введіть ключове слово в поле Міс цезнаходження (наприклад, @webex або @meet) або в ведіть URI відеоадреси або адресу наради в тілі наради.
-
Показувати список нарад у програмах Webex App користувачів — настільних комп'ютерах, мобільних пристроях та жорстких кінцевих точках.
-
Спливаюче сповіщення з кнопкою Приєднатися, також відоме як одна кнопка для натискання (OBTP).
-
Оновіть статус присутності програми Webex користувача, коли користувач налаштовує автоматичні відповіді в Microsoft 365 (іноді їх називають статусом поза офісом).
У цій статті наведено огляд того, як хмарна служба гібридного календаря інтегрує хмару Microsoft 365 з хмарою Webex для надання цих функцій.
Аналогічні огляди інших інтеграцій служби гібридного календаря див. у наступних статтях:
-
Cisco WebexГібридна служба календаря з посиланням на Microsoft Exchange інтеграцію (для розгортання роз'єму календаря на основі ExpressWay)
-
Cisco WebexГібридна служба календаря з посиланням на інтеграцію Google Calendar
Для отримання найновіших відомостей про функції та розгортання див. https://www.cisco.com/go/hybrid-services-calendar.
Обробка даних
Гібридний календар отримує деталі зустрічі з календарної системи та використовує їх наступним чином:
- перевіряє місце та тіло наради на наявність URI та URL-адрес для приєднання до зустрічі
- назва запрошення як назва зустрічі
- час початку та закінчення, щоб показати місце наради у списку нарад у програмі Webex та на деяких пристроях
- запрошених для заповнення списку учасників у списку зустрічей
- запрошеним надіслати їм кнопку Приєднатися, коли прийде час приєднатися
- орган запрошення на нараду заповнити порядок денний нарад Webex
Служба надсилає зашифровані дані в хмару Webex (і зберігає дані в зашифрованому вигляді), щоб надати список зустрічей і кнопку Приєднатися.
Сервіс не зберігає і не передає незашифровані дані. Конфіденційні дані, такі як опис наради, тіло наради та адреси електронної пошти запрошених, завжди шифруються під час зберігання та передачі .
Для шифрування даних гібридний календар використовує ту саму службу хмарного шифрування Webex, яку використовує додаток Webex. Таким чином, хмарний сервер управління ключами (KMS) забезпечує управління ключами. Якщо ви вирішите розгор нути гібридну безпеку даних, ваш власний локальний KMS забезпечує керування ключами. (Докладніші відомості див. документ про безпеку додатків Webex.)
Підтримка орендарів Microsoft 365
Зверніть увагу на наступні міркування щодо вашого орендаря Microsoft 365:
- Комерційна версія Webex підтримує лише всесвітній екземпляр Microsoft 365. (Webex не підтримує екземпляри USGovDod, USGovGCchigh, Китаю та Німеччини.)
-
Webex for Government підтримує всесвітній екземпляр Microsoft 365 через орендаря в GCC та екземпляр USGOVGCchigh. (Webex для уряду не підтримує екземпляри USGovDOD, Китаю та Німеччини.)
-
Microsoft 365 включає багатогеографічні можливості, які дозволяють вашим орендарям зберігати дані у вибр аній географії. Але Webex зберігає дані відповідно до власних специфікацій місцезнаходження даних на основі країни, призначеної для організації-замовника. Для отримання додаткової інформації див. https://www.cisco.com/go/webex-teams-locality.
Аутентифікація та авторизація під час розгортання
Гібридний календар використовує авторизацію Microsoft Graph для доступу до календарів користувачів в організації.
Існує два варіанти надання авторизації для Гібридного календаря для доступу до календаря користувача.
У середовищах Enterprise Глобальний адміністратор орендаря Microsoft 365 надає дозволи на гібридний календар для всіх користувачів організації. Цей метод є ексклюзивним для корпоративних клієнтів.
Другий варіант - дозволити користувачам самостійно авторизувати гібридний календар за допомогою підключення календаря Microsoft 365. «Підключити свій календар» вимагає періодичної повторної авторизації користувача. Цей спосіб доступний всім типам користувачів.
Процес автентифікації корпоративних додатків
Забезпечення надає Гібридному календарю такі необхідні дозволи:
|
Дозвіл |
Використання |
|---|---|
|
Читати і писати календарі у всіх поштових скриньках. |
|
|
Увійдіть і прочитайте профіль користувача. |
|
|
Читати і записати всі налаштування поштової скриньки користувача. |
|
|
Читати домени. |
|
|
Читати параметри RBAC каталогу |
Щоб визначити, чи є цей користувач глобальним адміністратором запитуваного орендаря |
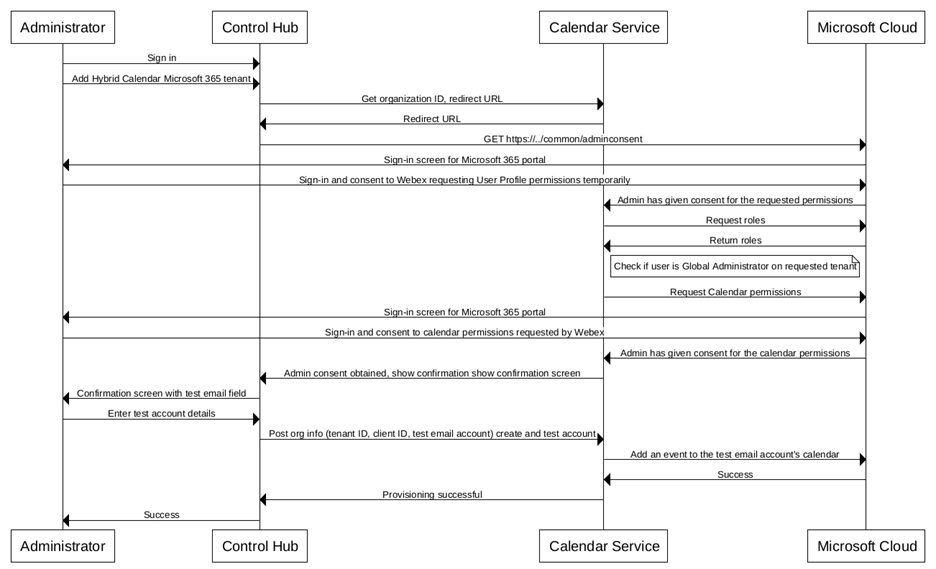
У Центрі керування лише адміністратори з привілейованим доступом можуть налаштувати Гібри дний календар для організації клієнта. Процес підготовки вимагає автентифікації адміністратором та згоди глобального адміністратора для орендаря Microsoft 365, до якого належать ваші користувачі.
Потік включає наступні етапи високого рівня:
-
Адміністратор організації ввійде в Центр керування та запускає Гібридний календар із налаштуванням Microsoft 365.
Гібридний календар перенаправляє браузер у хмару Microsoft 365 для аутентифікації та згоди.
-
Microsoft 365 пропонує адміністратору ввійти до орендаря Microsoft 365. Адміністратор ввійде за допомогою облікового запису глобального адміністратора.
Адміністратор повинен дати згоду на перевірку Webex, чи є вони глобальним адміністратором у цьому орендарі.
Webex виконує цю перевірку за допомогою Microsoft 365. Якщо це успішно, Webex запитує дозволи календаря.
-
Microsoft 365 пропонує адміністратору ввійти до орендаря Microsoft 365. Адміністратор ввійде за допомогою облікового запису глобального адміністратора.
Адміністратор повинен дати згоду на доступ Webex до даних календаря. Служба кален даря повертає запит на тестовий обліковий запис електронної пошти.
-
Адміністратор вводить тестову адресу електронної пошти, і Webex намагається створити подію в календарі тестового облікового запису.
Залежно від результатів тесту адміністратор отримує оновлену індикацію успіху або невдачі.
Процес автентифікації додатків користувача
Забезпечення користувачем надає Гібридному календарю такі необхідні дозволи:
|
Дозвіл |
Використання |
|---|---|
|
Читайте і пишіть календарі. |
|
|
Доступ в автономному режимі. |
|
|
Читати і записати всі налаштування поштової скриньки користувача. |
|
|
Увійдіть і прочитайте профіль користувача. |
|
Гібридний календар на порталі Microsoft Azure
Після авторизації служби календаря Webex для доступу до вашого орендаря Microsoft 365 для підприємств центр Active Directory адміністрування Microsoft Azure відображає службу у списку корпоративних програм.
Натисніть назву служби «Cisco Webex ConnectВаш календар» і відкрийте сторінку «Дозволи», щоб переглянути дозволи, які ви надали службі.
Обмеження сфери застосування певними поштовими скриньками
Коли ви налаштовуєте Гібридний календар для підприємства, ми запитуємо авторизацію для всієї організації. Microsoft Azure дозволяє обмежити сферу дії певними поштовими скриньками до або після надання.
Використовуйте документацію Microsoft, щоб обмежити сферу застосування. Наприклад, див. https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access, щоб дізнатися про кроки щодо обмеження сфери перед створенням Гі бридного календаря.
Забезпечення гібридного календаря з операціями API
Гібридний календар використовує API Microsoft Graph для доступу до подій календаря Microsoft 365. Цей API підтримує широкий спектр операцій з Microsoft 365. Однак у Гібридному календарі використовується лише підмножина команд, пов'язаних із випадками використання календаря.
|
Операція з графіком |
Використання |
|---|---|
|
POST /користувачів/ {id | userPrincipalName} /календар/події |
Додайте подію або зустріч до календаря користувача. |
|
ОТРИМАТИ /користувачів/ {id | UserPrincipalName} /події/ {id} |
Отримати відомості про одну подію в календарі користувача. |
|
Отримати випадки повторюваної зустрічі за вказаний часовий діапазон. | |
|
Отримати відомості про події в папці календаря користувача. | |
|
Підпишіться на повідомлення про зміни в календарі користувача. | |
|
ОТРИМАТИ /users/ {ID|Головне ім'я користувача} /Налаштування поштової скриньки |
Отримайте локальну місцевість користувача та статус неофісу. |
|
Відписатися від сповіщень про зміни в календарі користувача. | |
|
ПАТЧ /користувачів/ {id | UserPrincipalName} /календар/події/ {id} |
Оновіть властивості подій календаря (включаючи інформацію про приєднання та розширені властивості) на додаток до інших полів, що стосуються наради. |
|
POST /користувачів/ {ідентифікатор користувача |Головне ім'я користувача} /календар/getSchedule |
Відображає доступність користувача та статус вільного/зайнятого для вказаного часового діапазону. |
|
ВИДАЛИТИ /користувачів/ {id | UserPrincipalName} /календар/події/ {id} |
Видаляє подію з календаря. |
|
Дозволяє користувачеві приймати/відхиляти/попередньо прийняти статус для зустрічі. | |
|
Отримати ролі, призначені користувачеві, який запитує згоду. |


