- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


خدمة التقويم الهجين مع مرجع تكامل Microsoft 365
 في هذه المقالة
 هل لديك ملاحظات؟
لا تحتاج إلى تفويت الاجتماعات لأنها تمت جدولتها في تطبيق مختلف. يمكنك استخدام التقويم الهجين لتوفير تجربة تعاون غنية للمستخدمين والغرف بين Webex Meetings وتطبيق Webex مع Microsoft 365.
مزايا التقويم الهجين
يوفر التكامل حاليًا الميزات الرئيسية التالية:
-
قم بتزويد المستخدمين النهائيين بالقدرة على جدولة اجتماع تعاون مع أي عميل تقويم متصل بـ Microsoft 365 دون الحاجة إلى تثبيت المكونات الإضافية أو الإضافات. اكتب كلمة أساسية في حقل الموقع (على سبيل المثال، @webex أو @meet) أو ضع عنوان فيديو URI أو عنوان الاجتماع في نص الاجتماع.
-
اعرض قائمة الاجتماعات في تطبيقات Webex App للمستخدمين - سطح المكتب والجوال ونقاط النهاية الثابتة.
-
يمكنك نشر إشعار باستخدام زر الانضمام، المعروف أيضًا باسم زر واحد للضغط (OBTP).
-
قم بتحديث حالة وجود تطبيق Webex الخاص بالمستخدم عندما يقوم المستخدم بإعداد الردود التلقائية في Microsoft 365 ( يشار إليها أحيانًا بالحالة خارج المكتب).
تقدم هذه المقالة نظرة عامة حول كيفية قيام خدمة التقويم الهجين المستندة إلى السحابة بدمج سحابة Microsoft 365 مع سحابة Webex لتوفير هذه الميزات.
للحصول على نظرة عامة مماثلة لعمليات تكامل خدمة التقويم الهجين الأخرى، راجع المقالات التالية:
-
Cisco Webexخدمة التقويم المختلط مع مرجع Microsoft Exchange التكامل (لعمليات نشر موصل التقويم المستند إلى Expressway)
للحصول على أحدث الميزات ومعلومات النشر، راجع https://www.cisco.com/go/hybrid-services-calendar.
معالجة البيانات
يتلقى التقويم الهجين تفاصيل الاجتماع من نظام التقويم ويستخدمها على النحو التالي:
- يتحقق من موقع الاجتماع ونصه لعناوين URL وعناوين URL للانضمام إلى الاجتماع
- عنوان الدعوة كعنوان الاجتماع
- أوقات البدء والانتهاء لإظهار فترة الاجتماع في قائمة الاجتماعات في تطبيق Webex وعلى بعض الأجهزة
- المدعوين لملء قائمة المشاركين في قائمة الاجتماعات
- المدعوين لإرسال زر الانضمام إليهم، عندما يحين وقت الانضمام
- هيئة دعوة الاجتماع لنشر جدول أعمال اجتماع Webex
ترسل الخدمة البيانات المشفرة إلى سحابة Webex (وتخزن البيانات في شكل مشفر) لتوفير قائمة الاجتماعات وزر الانضمام.
لا تقوم الخدمة بتخزين أو نقل البيانات غير المشفرة. يتم دائمًا تشفير البيانات الحساسة مثل وصف الاجتماع ونص الاجتماع وعناوين البريد الإلكتروني للمدعوين عند تخزينها ونقلها.
بالنسبة لتشفير البيانات، يستخدم التقويم الهجين نفس خدمة تشفير Webex السحابية التي يستخدمها تطبيق Webex. على هذا النحو، يوفر خادم إدارة المفاتيح السحابية (KMS) إدارة المفاتيح. إذا اخترت نشر Hybrid Data Security، فإن نظام إدارة البيانات المحلي الخاص بك يوفر إدارة المفاتيح. (لمزيد من التفاصيل، راجع ورقة أمان تطبيق Webex.)
دعم المستأجرين في ميكروسوفت 365
لاحظ الاعتبارات التالية لمستأجر Microsoft 365 الخاص بك:
- الإصدار التجاري من Webex يدعم فقط المثيل العالمي لـ Microsoft 365. (لا يدعم Webex مثيلات USGovDoD وUSGovGCCHIGH والصين وألمانيا.)
-
يدعم Webex for Government المثيل العالمي لـ Microsoft 365 من خلال مستأجر في دول مجلس التعاون الخليجي ومثيل USGovGccChigh. (لا يدعم Webex for Government مثيلات USGovDOD والصين وألمانيا.)
-
يتضمن Microsoft 365 إمكانات جغرافية متعددة تمكن المستأجرين من تخزين البيانات في منطقة جغرافية مختارة. ولكن، تقوم Webex بتخزين البيانات وفقًا لمواصفات وضع البيانات الخاصة بها استنادًا إلى البلد المخصص لمؤسسة العملاء. لمزيد من المعلومات، راجع https://www.cisco.com/go/webex-teams-locality.
المصادقة والترخيص أثناء النشر
يستخدم التقويم الهجين مصادقة Microsoft Graph للوصول إلى تقويمات المستخدمين داخل المؤسسة.
هناك خياران لتوفير إذن للتقويم المختلط للوصول إلى تقويم المستخدم.
في بيئات المؤسسة، يمنح المسؤول العام لمستأجر Microsoft 365 أذونات التقويم المختلط لجميع المستخدمين في المؤسسة. هذه الطريقة حصرية لعملاء المؤسسة.
الخيار الثاني هو السماح للمستخدمين بتخويل التقويم الهجين بأنفسهم باستخدام توصيل تقويم Microsoft 365 الخاص بك. يتطلب «ربط التقويم الخاص بك» إعادة تفويض المستخدم بشكل دوري. هذه الطريقة متاحة لجميع أنواع المستخدمين.
عملية مصادقة تطبيق المؤسسة
يمنح التوفير التقويم المختلط الأذونات المطلوبة التالية:
|
الإذن |
الاستخدام |
|---|---|
|
قم بقراءة التقويمات وكتابتها في جميع صناديق البريد. |
|
|
قم بتسجيل الدخول وقراءة ملف تعريف المستخدم. |
|
|
اقرأ واكتب جميع إعدادات صندوق بريد المستخدم. |
|
|
اقرأ المجالات. |
|
|
اقرأ إعدادات RBAC للدليل |
لتحديد ما إذا كان هذا المستخدم هو المسؤول العالمي في المستأجر المطلوب |
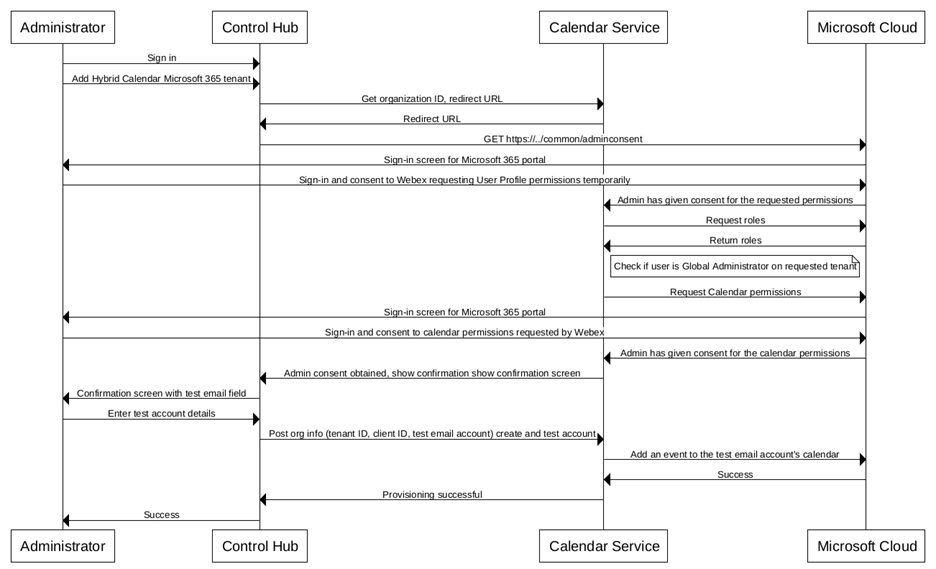
في Control Hub، يمكن للمسؤولين ذوي الوصول المميز فقط إعداد التقويم المختلط لمؤسسة العميل. تتطلب عملية التزويد المصادقة من قبل المسؤول وموافقة المسؤول العالمي لمستأجر Microsoft 365 الذي ينتمي إليه المستخدمون.
يتضمن التدفق الخطوات عالية المستوى التالية:
-
يقوم مسؤول المؤسسة بتسجيل الدخول إلى Control Hub وبدء تشغيل التقويم المختلط باستخدام إعداد Microsoft 365.
يقوم التقويم الهجين بإعادة توجيه المتصفح إلى سحابة Microsoft 365 للمصادقة والموافقة.
-
تطالب Microsoft 365 المسؤول بتسجيل الدخول إلى مستأجر Microsoft 365. يقوم المسؤول بتسجيل الدخول باستخدام حساب المسؤول العالمي.
يجب أن يوافق المسؤول على قيام Webex بالتحقق من أنه مسؤول عالمي في هذا المستأجر.
يقوم Webex بإجراء هذا الفحص باستخدام ميكروسوفت 365. في حالة النجاح، يطلب Webex أذونات التقويم.
-
تطالب Microsoft 365 المسؤول بتسجيل الدخول إلى مستأجر Microsoft 365. يقوم المسؤول بتسجيل الدخول باستخدام حساب المسؤول العالمي.
يجب أن يوافق المسؤول على وصول Webex إلى بيانات التقويم. تقوم خدمة التقويم بإرجاع مطالبة بحساب بريد إلكتروني تجريبي.
-
يقوم المسؤول بإدخال عنوان بريد إلكتروني للاختبار، ويحاول Webex إنشاء حدث في تقويم حساب الاختبار.
استنادًا إلى نتائج الاختبار، يحصل المسؤول على مؤشر نجاح أو فشل محدّث.
عملية مصادقة تطبيق المستخدم
يمنح توفير المستخدم التقويم المختلط الأذونات المطلوبة التالية:
|
الإذن |
الاستخدام |
|---|---|
|
اقرأ التقويمات وأكتبها. |
|
|
الوصول دون اتصال بالإنترنت. |
|
|
اقرأ واكتب جميع إعدادات صندوق بريد المستخدم. |
|
|
قم بتسجيل الدخول وقراءة ملف تعريف المستخدم. |
|
تقويم هجين في بوابة ميكروسوفت أزور
بعد تخويل خدمة تقويم Webex للوصول إلى مستأجر Microsoft 365 الخاص بالمؤسسة، يعرض مركز Active Directory إدارة Microsoft Azure الخدمة في قائمة تطبيقات المؤسسة.
انقر فوق اسم الخدمة والتقويم Cisco Webex Connect الخاص بك وافتح صفحة الأذونات لرؤية الأذونات التي منحتها للخدمة.
قصر نطاق التطبيق على صناديق بريد محددة
عندما تقوم بإعداد التقويم المختلط للمؤسسة، فإننا نطلب تخويل المؤسسة بأكملها. يسمح لك Microsoft Azure بقصر النطاق على صناديق بريد محددة إما قبل التوفير أو بعده.
استخدم وثائق Microsoft للحد من النطاق. على سبيل المثال، راجع https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access لمعرفة خطوات تحديد النطاق قبل توفير التقويم المختلط.
توفير التقويم المختلط بعمليات API
يستخدم التقويم الهجين واجهة برمجة تطبيقات Microsoft Graph للوصول إلى أحداث تقويم Microsoft 365. تدعم واجهة برمجة التطبيقات هذه نطاقًا واسعًا من العمليات باستخدام Microsoft 365. ومع ذلك، لا يستخدم التقويم الهجين سوى مجموعة فرعية من الأوامر المرتبطة بحالات استخدام التقويم.
|
تشغيل الرسم البياني |
الاستخدام |
|---|---|
|
أضف حدثًا أو اجتماعًا إلى تقويم المستخدم. | |
|
استرجع تفاصيل حول حدث واحد في تقويم المستخدم. | |
|
احصل على تكرارات الاجتماع المتكرر لنطاق زمني محدد. | |
|
استرجع تفاصيل الأحداث في مجلد تقويم المستخدم. | |
|
اشترك للحصول على إشعارات حول التغييرات في تقويم المستخدم. | |
|
GET /users/ {ID | الاسم الرئيسي للمستخدم} /إعدادات صندوق البريد |
احصل على لغة المستخدم وحالة خارج المكتب. |
|
إلغاء الاشتراك من الإشعارات الخاصة بالتغييرات في تقويم المستخدم. | |
|
PATCH /users/ {id | اسم المستخدم الرئيسي} /التقويم/الأحداث/ {id} |
تحديث خصائص أحداث التقويم (بما في ذلك معلومات الانضمام والخصائص الموسعة) بالإضافة إلى الحقول الأخرى المتعلقة بالاجتماع. |
|
POST /users/ {ID | اسم المستخدم الرئيسي} /التقويم/احصل على الجدول |
يعرض مدى توفر المستخدم والحالة الحرة/المشغولة لنطاق زمني محدد. |
|
حذف /users/ {id | اسم المستخدم الرئيسي} /التقويم/الأحداث/ {id} |
يحذف حدثًا من التقويم. |
|
POST /users/ {id | اسم المستخدم الرئيسي} /التقويم/الأحداث/{ id}/{قبول | رفض | قبول مبدئي} |
يسمح للمستخدم بقبول/رفض/قبول حالة الاجتماع بشكل مبدئي. |
|
استرجع الأدوار المعينة للمستخدم الذي يطلب الموافقة. |


