- Home
- /
- Articolo

Grazie per il feedback.


Servizio di calendario ibrido con riferimento all'integrazione di Microsoft 365
 In questo articolo
 Feedback?
Non deve perdersi le riunioni perché sono state programmate in un'altra app. Può utilizzare Hybrid Calendar per fornire una ricca esperienza di collaborazione per utenti e room tra Webex Meetings e l'app Webex con Microsoft 365.
Vantaggi del calendario ibrido
Attualmente, l'integrazione offre le seguenti funzionalità principali:
-
Fornire agli utenti finali la possibilità di pianificare una riunione di collaborazione con qualsiasi client di calendario connesso a Microsoft 365 senza dover installare plug-in o estensioni. Digita una parola chiave nel campo Posizione (ad esempio, @webex o @meet) o inserisci un indirizzo video URI o un indirizzo della riunione nel corpo della riunione.
-
Mostra un elenco di riunioni nelle applicazioni dell'app Webex degli utenti: desktop, mobili ed endpoint fissi.
-
Visualizzi una notifica con un pulsante Partecipa, noto anche come One Button to Push (OBTP).
-
Aggiornare lo stato di presenza dell'app Webex di un utente quando l'utente imposta le risposte automatiche in Microsoft 365 (a volte indicato come stato fuori sede).
Questo articolo fornisce una panoramica di come il servizio Hybrid Calendar basato su cloud integra il cloud Microsoft 365 con il cloud Webex per fornire queste funzionalità.
Per panoramiche simili delle altre integrazioni del servizio Hybrid Calendar, consulta i seguenti articoli:
-
Cisco WebexServizio di calendario ibrido con riferimento Microsoft Exchange all'integrazione (per implementazioni di Calendar Connector basate su Expressway)
-
Cisco WebexServizio di calendario ibrido con riferimento per l'integrazione di Google Calendar
Per le informazioni più recenti sulle funzionalità e sulla distribuzione, vedere https://www.cisco.com/go/hybrid-services-calendar.
Trattamento dei dati
Il calendario ibrido riceve i dettagli delle riunioni dal sistema di calendario e li utilizza come segue:
- controlla il luogo e il corpo della riunione per gli URI e gli URL per partecipare alla riunione
- il titolo dell'invito come titolo della riunione
- gli orari di inizio e fine per mostrare lo slot della riunione nell'elenco delle riunioni nell'app Webex e su alcuni dispositivi
- gli invitati a compilare l'elenco dei partecipanti nell'elenco delle riunioni
- gli invitati a inviare loro il pulsante Iscriviti, quando è il momento di iscriversi
- l'organo di invito alla riunione a compilare l'ordine del giorno della riunione Webex
Il servizio invia dati crittografati al cloud Webex (e memorizza i dati in forma crittografata) per fornire l'elenco delle riunioni e il pulsante Partecipa.
Il servizio non memorizza o trasmette dati non crittografati. I dati sensibili come la descrizione della riunione, il corpo della riunione e gli indirizzi email degli invitati sono sempre crittografati quando vengono archiviati e trasmessi.
Per la crittografia dei dati, Hybrid Calendar utilizza lo stesso servizio di crittografia cloud Webex utilizzato dall'app Webex. Pertanto, il cloud Key Management Server (KMS) fornisce la gestione delle chiavi. Se sceglie di implementare Hybrid Data Security, il suo KMS locale fornisce la gestione delle chiavi. (Per maggiori dettagli, vedere il documento sulla sicurezza dell'app Webex.)
Supporto per gli inquilini di Microsoft 365
Nota le seguenti considerazioni per il suo tenant di Microsoft 365:
- La versione commerciale di Webex supporta solo l'istanza Worldwide di Microsoft 365. (Webex non supporta le istanze USGovDod, USGovgcchigh, Cina e Germania.)
-
Webex for Government supporta l'istanza Worldwide di Microsoft 365 tramite un tenant in GCC e l'istanza USGoVGCCHigh. (Webex for Government non supporta le istanze USGovDod, Cina e Germania.)
-
Microsoft 365 include funzionalità multi-geografiche che consentono ai suoi inquilini di archiviare i dati in un'area geografica prescelta. Tuttavia, Webex archivia i dati in base alle proprie specifiche di residenza dei dati in base al Paese designato per l'organizzazione del cliente. Per ulteriori informazioni, vedere https://www.cisco.com/go/webex-teams-locality.
Autenticazione e autorizzazione durante l'implementazione
Il calendario ibrido utilizza Microsoft Graph Authorization per accedere ai calendari degli utenti all'interno di un'organizzazione.
Esistono due opzioni per autorizzare Hybrid Calendar ad accedere al calendario di un utente.
Negli ambienti aziendali, l'amministratore globale del tenant di Microsoft 365 concede le autorizzazioni per il calendario ibrido a tutti gli utenti dell'organizzazione. Questo metodo è esclusivo per i clienti aziendali.
La seconda opzione è consentire agli utenti di autorizzare autonomamente il calendario ibrido utilizzando Connect your Microsoft 365 calendar. «Connetti il suo calendario» richiede una riautorizzazione periodica dell'utente. Questo metodo è disponibile per tutti i tipi di utenti.
Processo di autenticazione delle applicazioni aziendali
Il provisioning concede al calendario ibrido le seguenti autorizzazioni richieste:
|
Autorizzazione |
Utilizzo |
|---|---|
|
Legga e scriva calendari in tutte le caselle di posta. |
|
|
Accedi e leggi il profilo utente. |
|
|
Legga e scriva tutte le impostazioni della casella di posta dell'utente. |
|
|
Leggi i domini. |
|
|
Leggi le impostazioni RBAC della directory |
Per determinare se questo utente è un amministratore globale del tenant richiesto |
In Control Hub, solo gli amministratori con accesso privilegiato possono configurare il calendario ibrido per l'organizzazione di un cliente. Il processo di provisioning richiede l'autenticazione da parte di un amministratore e il consenso di un amministratore globale per il tenant di Microsoft 365 a cui appartengono i suoi utenti.
Il flusso include i seguenti passaggi di alto livello:
-
L'amministratore dell'organizzazione accede a Control Hub e avvia il calendario ibrido con la configurazione di Microsoft 365.
L'Hybrid Calendar reindirizza il browser al cloud Microsoft 365 per l'autenticazione e il consenso.
-
Microsoft 365 richiede all'amministratore di accedere al tenant di Microsoft 365. L'amministratore accede con l'account amministratore globale.
L'amministratore deve consentire a Webex di verificare di essere un amministratore globale in questo tenant.
Webex esegue questo controllo con Microsoft 365. In caso di successo, Webex richiede le autorizzazioni del calendario .
-
Microsoft 365 richiede all'amministratore di accedere al tenant di Microsoft 365. L'amministratore accede con l'account amministratore globale.
L'amministratore deve consentire a Webex di accedere ai dati del calendario. Il servizio Calendar restituisce una richiesta per un account email di prova.
-
L'amministratore inserisce un indirizzo email di prova e Webex tenta di creare un evento nel calendario dell'account di prova.
A seconda dei risultati del test, l'amministratore riceve un'indicazione aggiornata dell'esito positivo o negativo.
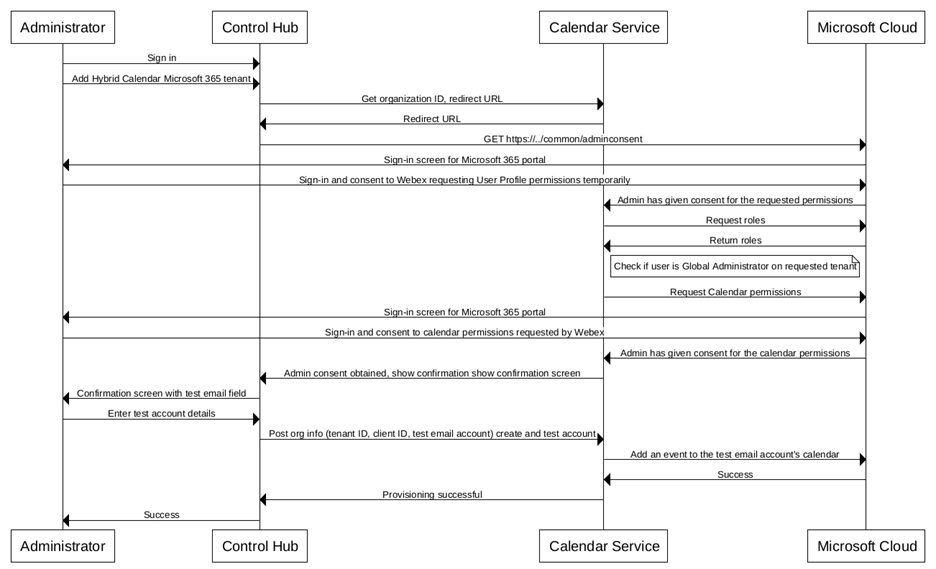
Processo di autenticazione dell'applicazione utente
Il provisioning degli utenti concede al Calendario ibrido le seguenti autorizzazioni richieste:
|
Autorizzazione |
Utilizzo |
|---|---|
|
Leggere e scrivere calendari. |
|
|
Accesso offline. |
|
|
Legga e scriva tutte le impostazioni della casella di posta dell'utente. |
|
|
Accedi e leggi il profilo utente. |
|
Calendario ibrido nel portale Microsoft Azure
Dopo aver autorizzato il servizio Webex Calendar ad accedere al suo tenant Microsoft 365 per l' azienda, il centro di Active Directory amministrazione di Microsoft Azure visualizza il servizio nell'elenco delle applicazioni aziendali.
Fai clic sul nome del servizio, Il Cisco Webex Connecttuo calendario e apra la pagina Autorizzazioni, per vedere le autorizzazioni che ha concesso al servizio.
Limita l'ambito dell'applicazione a caselle di posta specifiche
Quando configura il calendario ibrido per l'azienda, richiediamo l'autorizzazione per l'intera organizzazione. Microsoft Azure Le consente di limitare l'ambito a caselle di posta specifiche prima o dopo il provisioning.
Usa la documentazione Microsoft per limitare l'ambito. Ad esempio, consulti https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access per i passaggi per limitare l'ambito prima di eseguire il provisioning di Hybrid Calendar.
Fornitura di un calendario ibrido con operazioni API
Il calendario ibrido utilizza l'API Microsoft Graph per accedere agli eventi del calendario di Microsoft 365. Questa API supporta un'ampia gamma di operazioni con Microsoft 365. Tuttavia, il calendario ibrido utilizza solo un sottoinsieme di comandi correlati ai casi d'uso del calendario.
|
Funzionamento del grafico |
Utilizzo |
|---|---|
|
Aggiungere un evento o una riunione al calendario di un utente. | |
|
Recupera i dettagli su un singolo evento nel calendario di un utente. | |
|
Ottenga le occorrenze di una riunione ricorrente per un intervallo di tempo specificato. | |
|
Recupera i dettagli sugli eventi nella cartella del calendario di un utente. | |
|
Si iscriva per ricevere notifiche sulle modifiche al calendario di un utente. | |
|
GET /users/ {id|UserPrincipalName} /Impostazioni della casella di posta |
Ottenga le impostazioni locali e lo stato fuori sede di un utente. |
|
Annulla l'iscrizione alle notifiche sulle modifiche al calendario di un utente. | |
|
PATCH /users/ {id | UserPrincipalName} /calendar/eventi/ {id} |
Aggiorna le proprietà degli eventi del calendario (incluse le informazioni di partecipazione e le proprietà estese) oltre ad altri campi relativi alla riunione. |
|
Visualizza la disponibilità dell'utente e lo stato libero/occupato per un intervallo di tempo specificato. | |
|
ELIMINA /users/ {id | UserPrincipalName} /calendar/events/ {id} |
Elimina un evento da un calendario. |
|
Consente all'utente di accettare/rifiutare/accettare provvisoriamente lo status di una riunione. | |
|
Recupera i ruoli assegnati all'utente che richiede il consenso. |


