
شكرًا على ملاحظاتك.
تطبيق Webex | أمان التطبيق
 هل لديك ملاحظات؟
تشفير Webex من طرف إلى طرف
يستخدم تشفير Webex من طرف إلى طرف نظام Webex لإدارة المفاتيح (KMS) لإنشاء وإدارة مفاتيح التشفير المستخدمة لتأمين المحتوى المشترك Webex Meetings والمراسلة. يتم استخدام تشفير Webex من طرف إلى طرف لتشفير المحتوى الذي ينشئه المستخدم مثل رسائل الدردشة والملفات ومعلومات اجتماعات التقويم واللوحات البيضاء والتعليقات التوضيحية
مع تشفير Webex من طرف إلى طرف:
- تتم إضافة طبقة إضافية من التشفير إلى البيانات أثناء النقل وفي حالة السكون.
- يستخدم تطبيق Webex التشفير من طرف إلى طرف لتشفير المحتوى باستخدام تشفير AES-256-GCM قبل نقل المحتوى عبر TLS إلى سحابة Webex.
- يتم تخزين محتوى Webex المشفر من طرف إلى طرف على خوادم المحتوى في سحابة Webex التي تستخدم AES-256-CTR لتشفير البيانات في حالة السكون.
تحمي طبقة الأمان الإضافية التي يوفرها تشفير Webex من طرف إلى طرف بيانات المستخدم أثناء النقل من هجمات اعتراض أمان طبقة النقل (TLS) وبيانات المستخدم المخزنة من الجهات السيئة المحتملة في سحابة Webex.
يمكن لسحابة Webex الوصول إلى مفاتيح التشفير من البداية إلى النهاية واستخدامها، ولكن فقط لفك تشفير البيانات كما هو مطلوب للخدمات الأساسية مثل:
- فهرسة الرسائل لوظائف البحث
- منع فقدان البيانات
- تحويل الملفات
- الاكتشاف الإلكتروني
- أرشفة البيانات
يستخدم Webex أمان طبقة النقل (TLS) v1.2 أو v1.3 لتشفير البيانات أثناء النقل بين جهازك وخوادمنا. يعتمد اختيار تشفير TLS على تفضيل خادم Webex TLS .
باستخدام TLS 1.2 أو 1.3، يفضل Webex مجموعات التشفير باستخدام:
- ECDHE للتفاوض الرئيسي
- الشهادات المستندة إلى RSA (حجم مفتاح 3072 بت)
- مصادقة SHA2 (SHA384 أو SHA256)
- شفرات تشفير قوية تستخدم 128 بت أو 256 بت (مثل AES_256_GCM و AES_128_GCM و CHACHA20_POLY1305)
على سبيل المثال، هذه هي الأصفار المحتملة المستخدمة اعتمادًا على تفضيل خادم Webex TLS:
- TLS v1.2—TLS_ECDHE_RSA_مع_AES_256_GCM_SHA384
- TLS الإصدار 1.3 - TLS_AES_256_GCM_SHA384
تقوم Cisco بتأمين تدفقات وسائط Webex App (الصوت والفيديو ومشاركة الشاشة) باستخدام بروتوكول النقل الآمن في الوقت الفعلي (SRTP). يستخدم تطبيق Webex تشفير AEAD_AES_256_GCM لتشفير الوسائط.
للحصول على معلومات متعمقة حول أمان تطبيق Webex، راجع الورقة الفنية لأمان تطبيق Webex.
ميزات الأمان في مساحات تطبيق Webex
يمكنك إضافة أمان إضافي باستخدام المشرفين للفرق والمساحات. إذا كان العمل الجماعي حساسًا، فيمكنك تعديل المساحة. يمكن للمنسقين التحكم في من يمكنه الوصول إلى المساحة وحذف الملفات والرسائل.
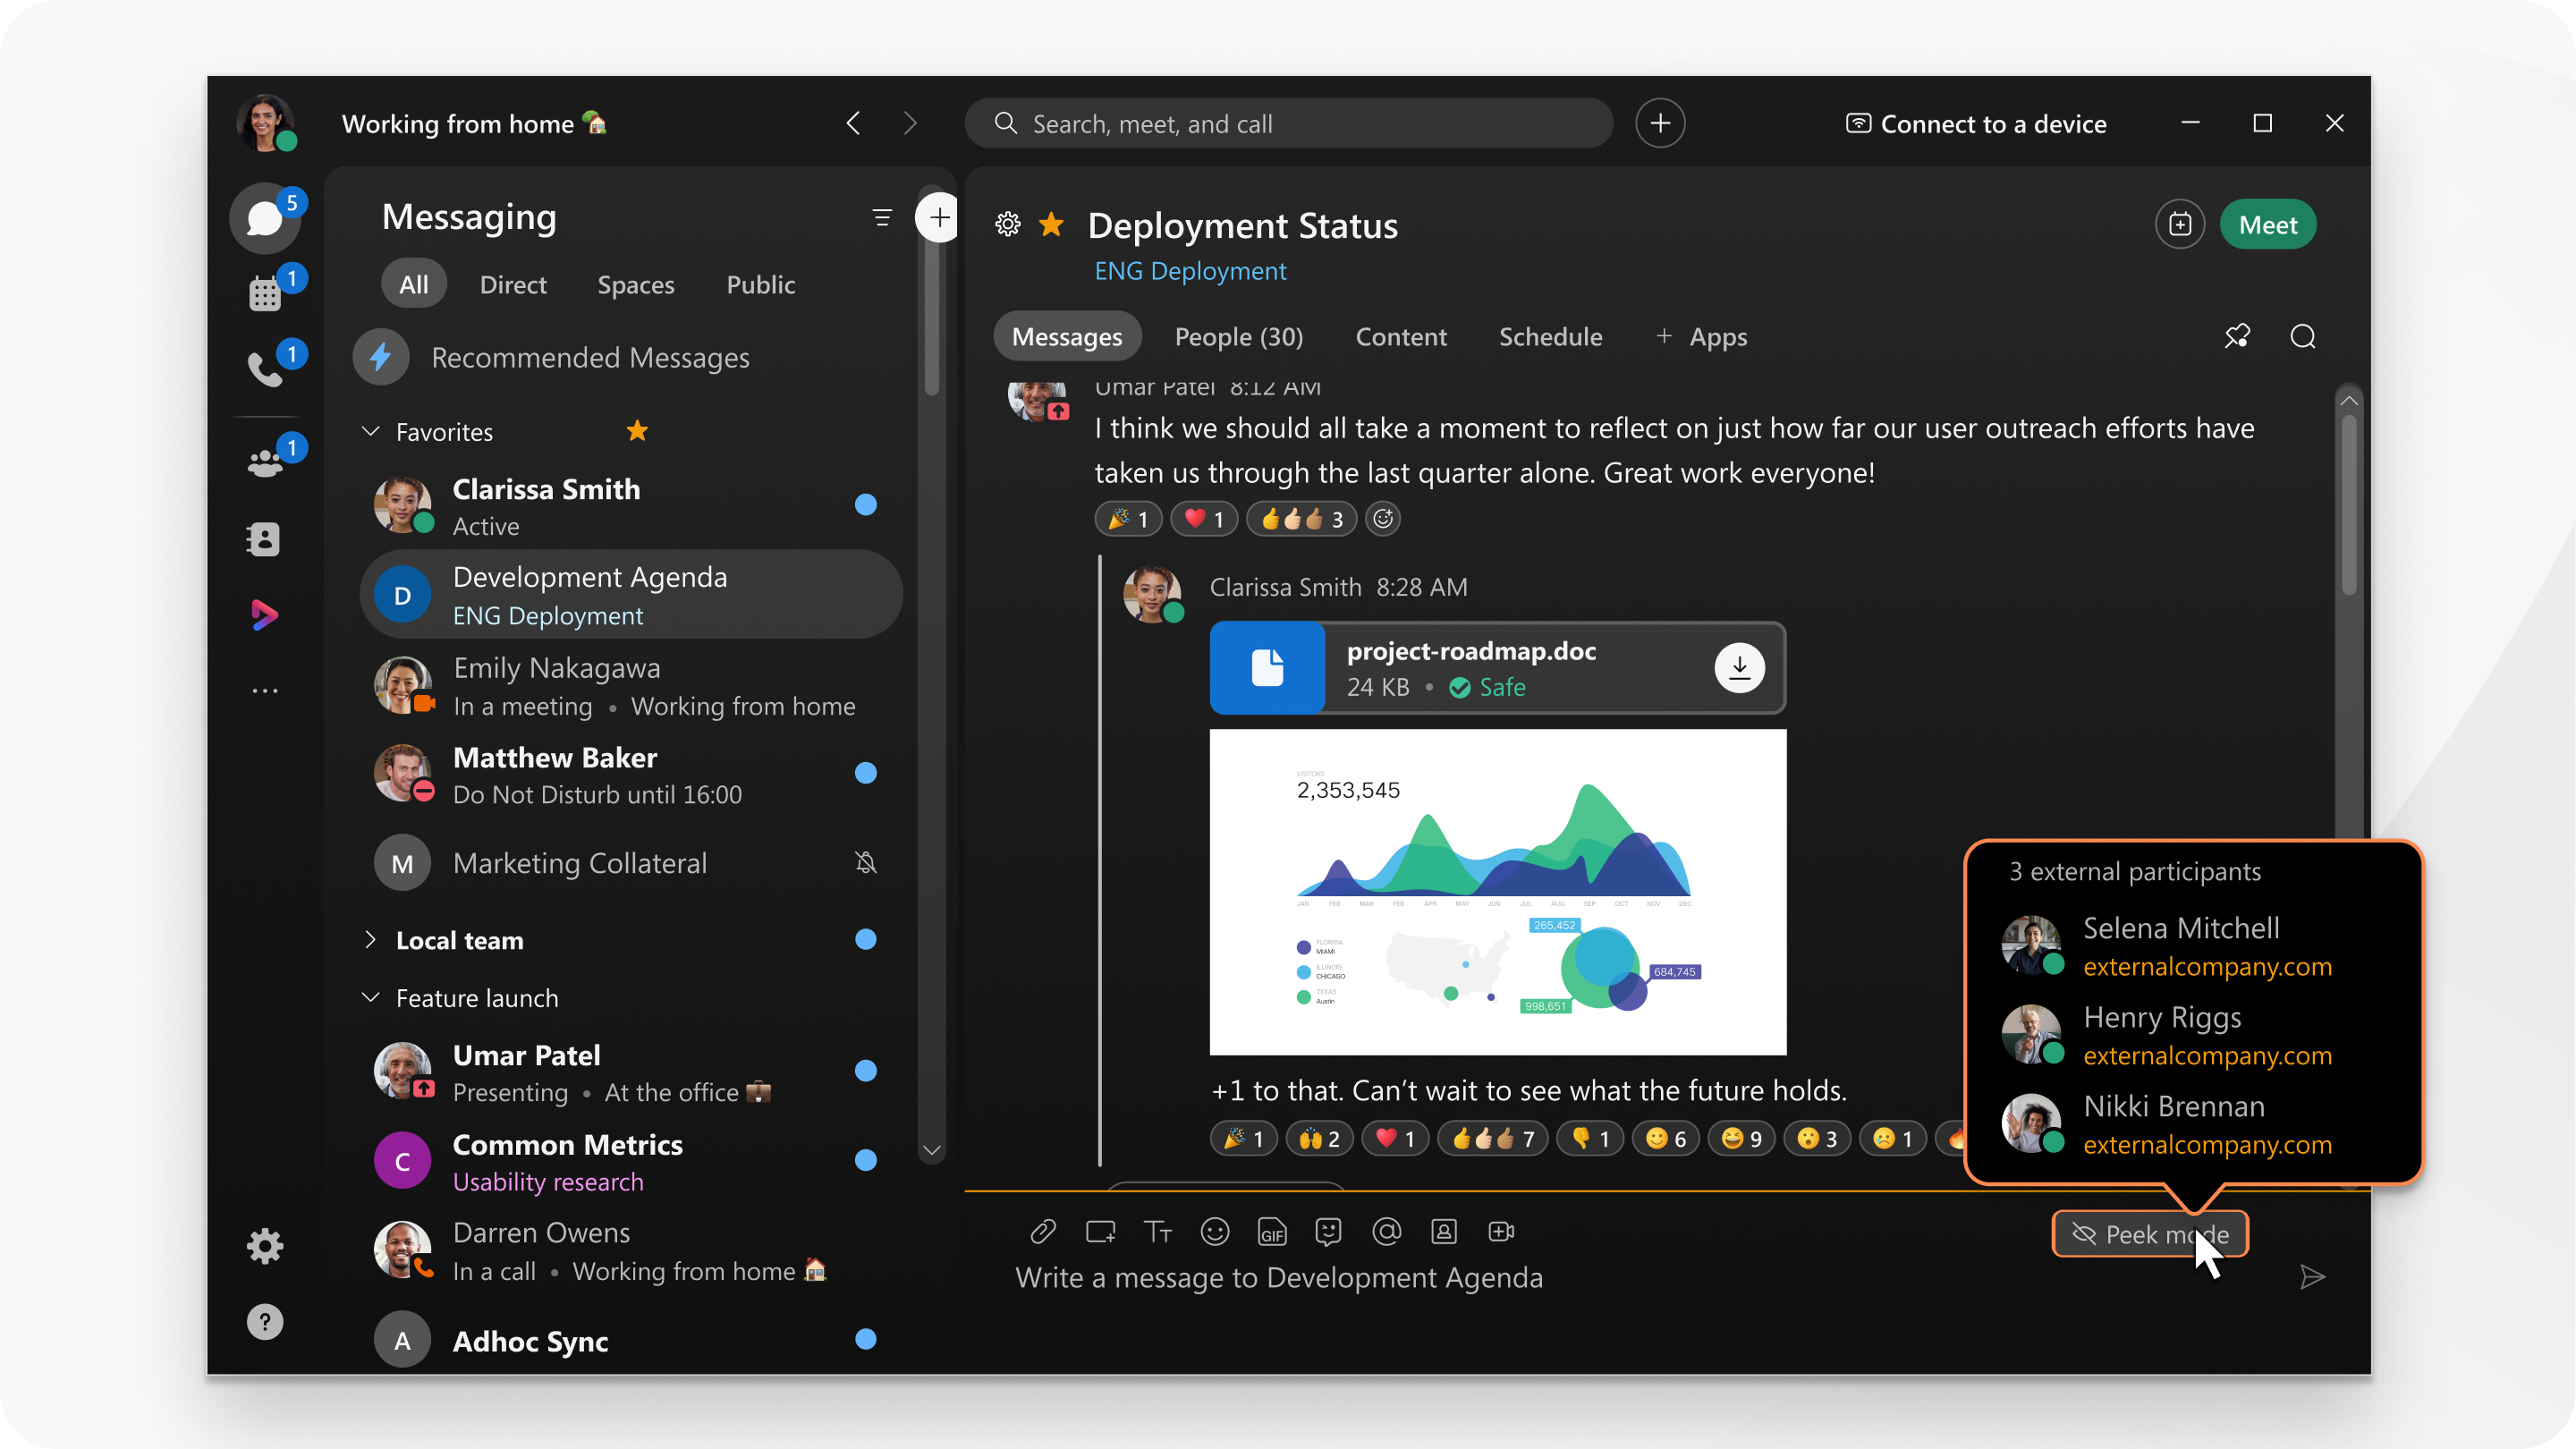
أيضًا، إذا تضمنت أي مساحات أشخاصًا من خارج شركتك، فسترى بعض المناطق في تلك المساحات مظللة، مثل الحدود والخلفية والرمز في منطقة الرسالة وعناوين بريدهم الإلكتروني.
الخصوصية للملفات والرسائل
يستخدم تطبيق Webex خوارزميات تشفير متقدمة لحماية المحتوى الذي تشاركه وترسله. الأشخاص الوحيدون الذين يمكنهم عرض الملفات والرسائل في مساحة تطبيق Webex هم أولئك المدعوون إلى تلك المساحة أو الأفراد المصرح لهم.
معايير أمان كلمة المرور
يمكن لفرق تكنولوجيا المعلومات إضافة ميزات تستخدم سياسات الأمان الحالية مثل تسجيل الدخول الأحادي (SSO) أو مزامنة تطبيق Webex مع أدلة الموظفين. يتعرف تطبيق Webex تلقائيًا عندما يترك شخص ما الشركة، لذلك لن يتمكن الموظفون السابقون من الوصول إلى بيانات الشركة باستخدام تطبيق Webex.
يمكن لشركتك أيضًا تكوين تطبيق Webex بحيث يتطلب كلمات مرور ومصادقة تتوافق مع معايير أمان شركتك. يدعم تطبيق Webex موفري الهوية الذين يستخدمون بروتوكولات لغة ترميز تأكيد الأمان (SAML) 2.0 والترخيص المفتوح (OAuth) 2.0.


