
Дякуємо за відгук.
Додаток Webex | Безпека додатків
 Надіслати відгук?
Наскрізне шифрування Webex
Наскрізне шифрування Webex використовує систему керування ключами Webex (KMS) для створення та керування ключами шифрування, які використовуються для захисту вмісту, спільного доступу та обміну повідомленнями. Webex Meetings Наскрізне шифрування Webex використовується для шифрування вмісту, створеного користувачами, такого як повідомлення чату, файли, інформація про календарні зустрічі, дошки та анотації
За допомогою наскрізного шифрування Webex:
- Додатковий шар шифрування додається до даних під час транзиту та в стані спокою.
- Додаток Webex використовує наскрізне шифрування для шифрування вмісту за допомогою шифру AES-256-GCM перед передачею вмісту через TLS у хмару Webex.
- Наскрізний зашифрований вміст Webex зберігається на серверах вмісту в хмарі Webex, які використовують AES-256-CTR для шифрування даних у стані спокою.
Доданий рівень безпеки, який забезпечує наскрізне шифрування Webex, захищає як дані користувачів під час транзиту від атак перехоплення транспортного рівня безпеки (TLS), так і збережені дані користувачів від потенційних шкідливих учасників у хмарі Webex.
Хмара Webex може отримати доступ і використовувати наскрізні ключі шифрування, але лише для розшифровки даних, необхідних для основних служб, таких як:
- Індексація повідомлень для пошукових функцій
- Запобігання втраті даних
- Перекодування файлів
- Електронна перевірка
- Архів даних
Webex використовує захист транспортного рівня (TLS) v1.2 або v1.3 для шифрування даних, що передаються між вашим пристроєм та нашими серверами. Вибір шифру TLS базується на налаштуваннях TLS сервера Webex.
Використовуючи TLS 1.2 або 1.3, Webex віддає перевагу наборам шифрування, використовуючи:
- ECDHE для ключових переговорів
- Сертифікати на основі RSA (розмір ключа 3072 біт)
- Аутентифікація SHA2 (SHA384 або SHA256)
- Сильні шифри шифрування з використанням 128-бітних або 256-бітних (наприклад, AES_256_GCM, AES_128_GCM та CHACHA20_POLY1305)
Наприклад, це можливі шифри, які використовуються залежно від уподобання TLS сервера Webex:
- TLS v1.2—TLS_ECDHE_RSA_з_AES_256_GCM_SHA384
- ТЛС В1.3—ТЛС_АЕС_256_ГКМ_ША384
Cisco захищає медіапотоки програми Webex (аудіо, відео та спільний доступ до екрана) за допомогою протоколу безпечного транспортування в реальному часі (SRTP). Додаток Webex використовує шифр AEAD_AES_256_GCM для шифрування носія.
Щоб отримати детальну інформацію про безпеку програми Webex, див. технічний документ про безпеку додатків Webex.
Функції безпеки в просторах програм Webex
Ви можете додати додаткову безпеку за допомогою модераторів для команд та просторів. Якщо командна робота чутлива, ви можете помірувати простір. Модератори можуть контролювати, хто має доступ до простору, і видаляти файли та повідомлення.
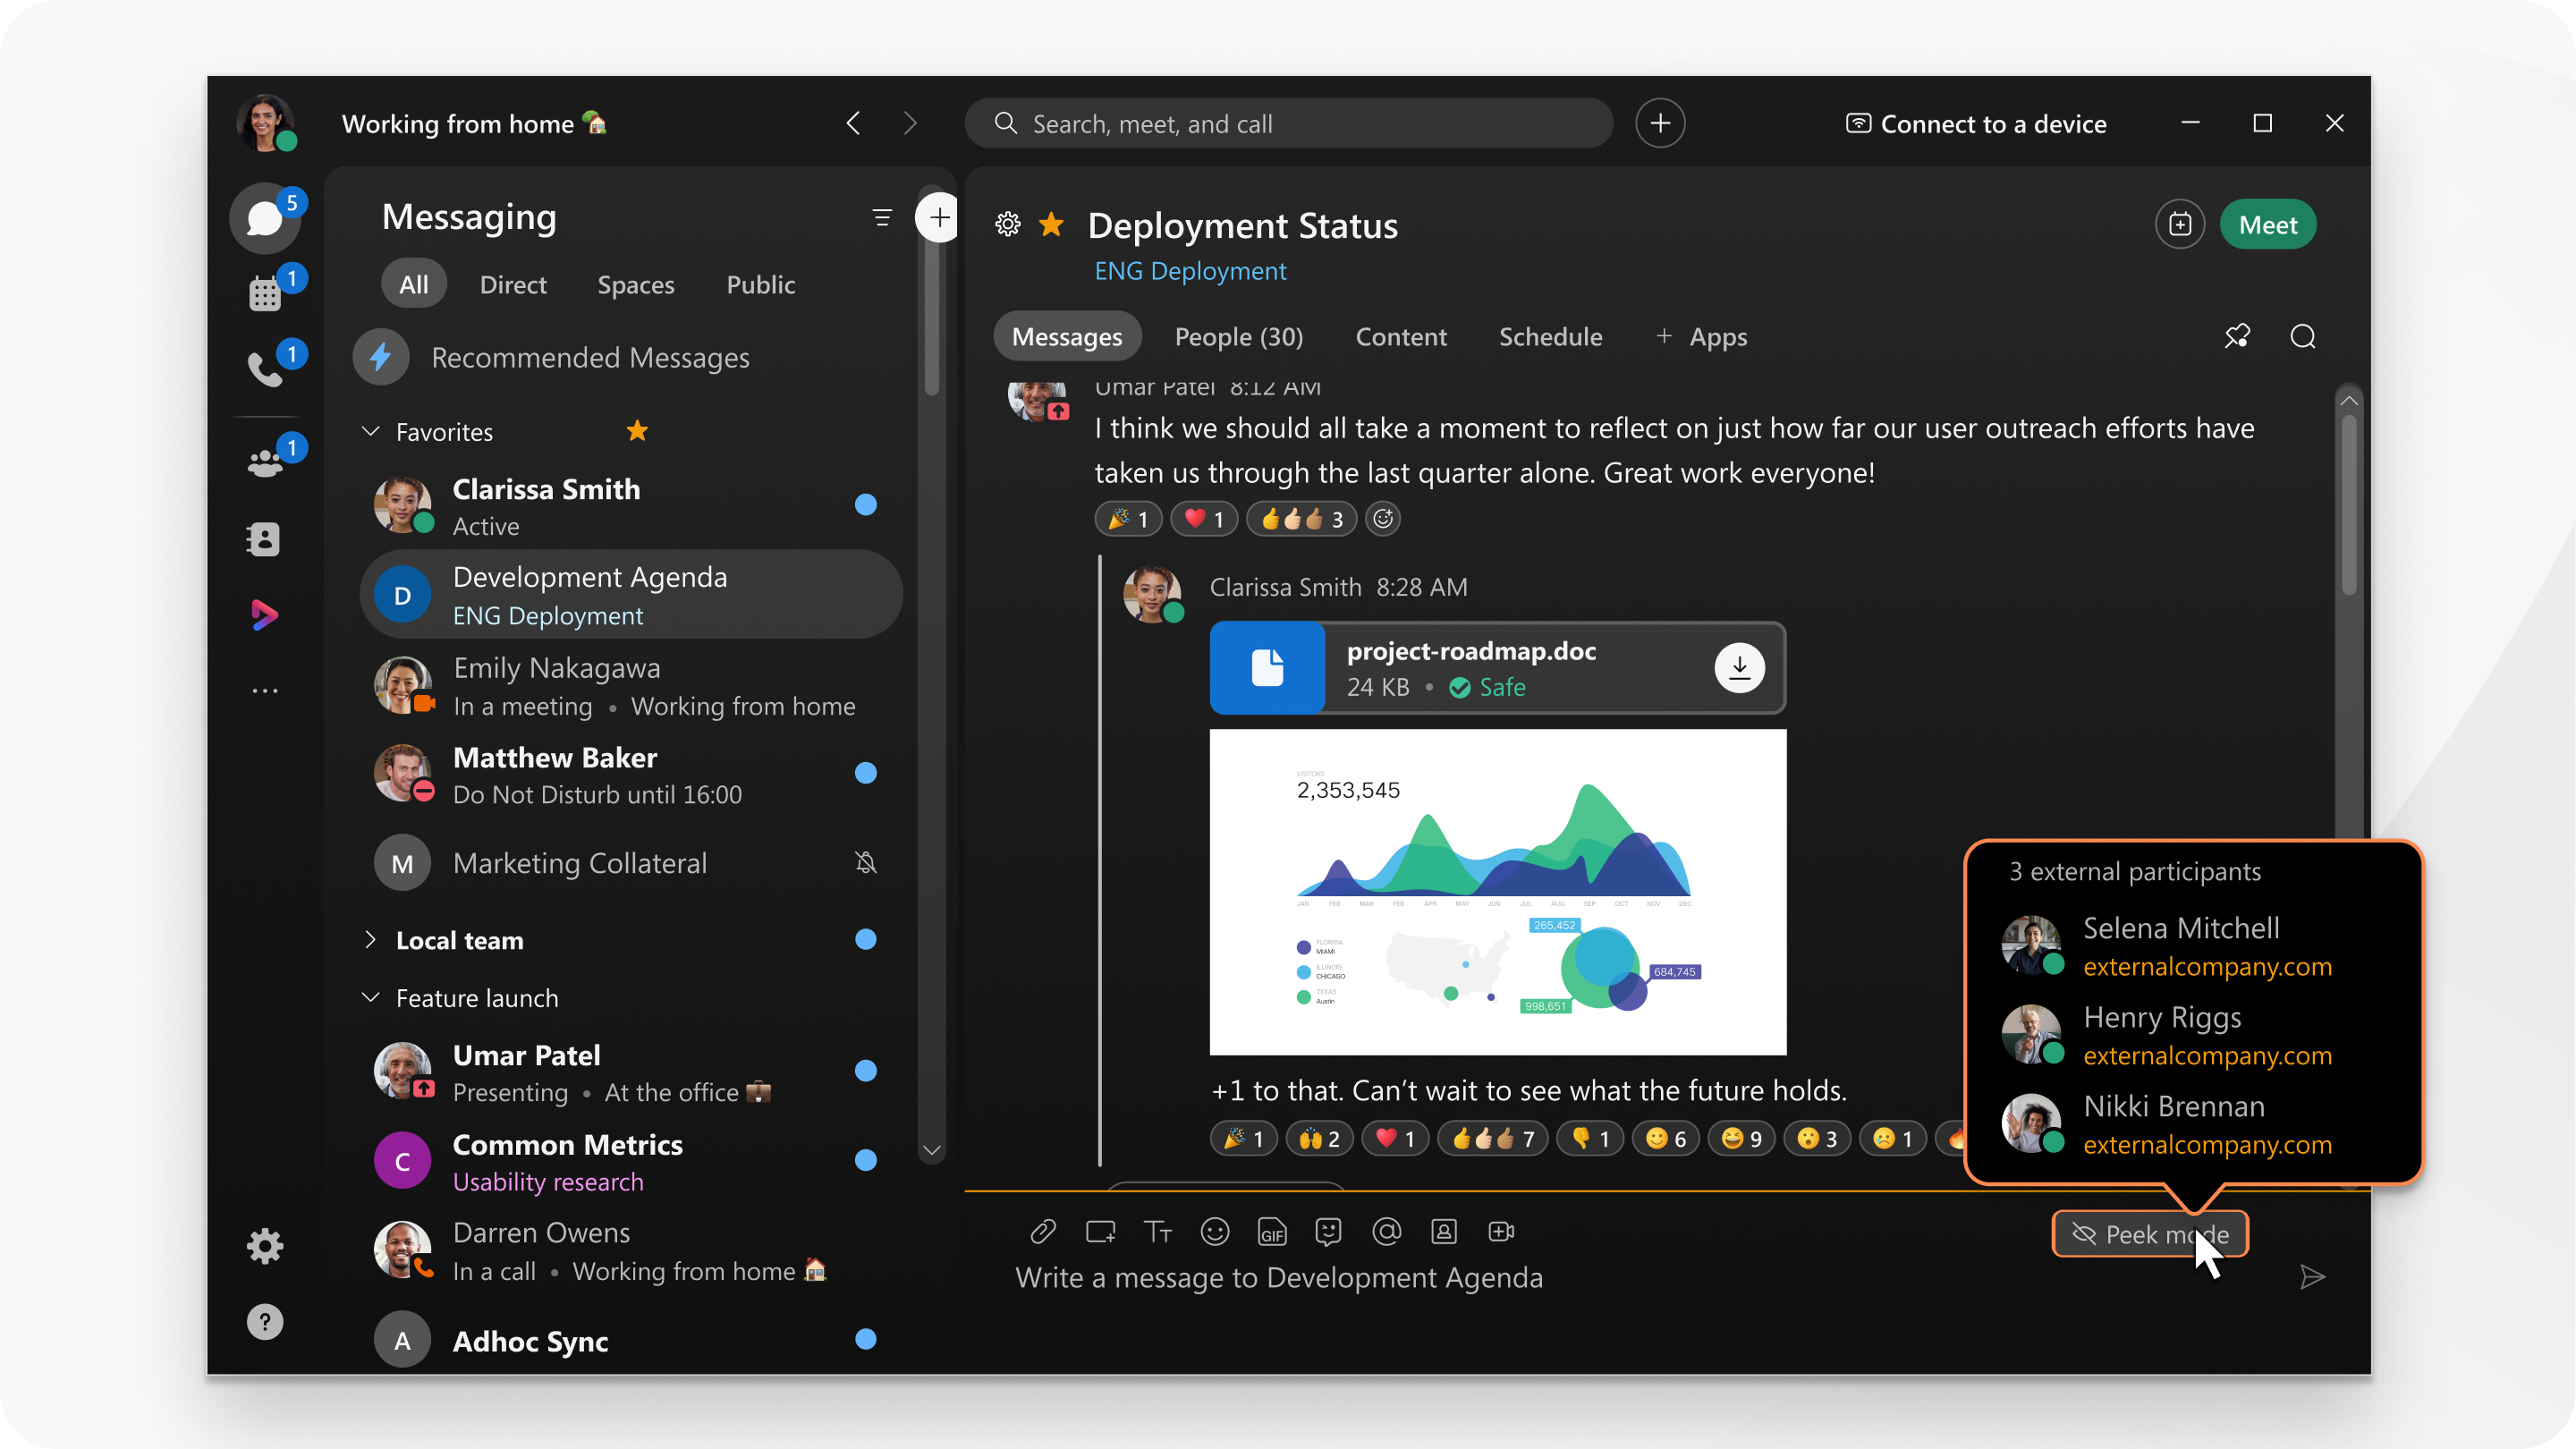
Крім того, якщо будь-які пробіли включають людей поза межами вашої компанії, ви побачите виділені деякі області в цих просторах, як-от кордон, фон, піктограму в області повідомлень та ї хні адреси електронної пошти.
Конфіденційність файлів і повідомлень
Додаток Webex використовує розширені криптографічні алгоритми для захисту вмісту, яким ви ділитесь та надсилаєте. Єдиними людьми, які можуть переглядати файли та повідомлення в просторі програми Webex, є запрошені до цього простору або авторизовані особи.
Стандарти безпеки пароля
ІТ-команди можуть додавати функції, які використовують існуючі політики безпеки, такі як єдиний вхід (SSO) або синхронізація програми Webex з каталогами співробітників. Додаток Webex автоматично розпізнає, коли хтось залишив компанію, тому колишні співробітники не зможуть отримати доступ до даних компанії за допомогою програми Webex.
Ваша компанія також може налаштувати програму Webex так, щоб вона потребувала паролів та аутентифікації, які відповідають вашим корпоративним стандартам безпеки. Програма Webex підтримує постачальників ідентифікаційних даних, які використовують протоколи Мова маркування твердження безпеки (SAML) 2.0 та відкритої авторизації (OAuth) 2.0.


