
Ďakujeme za vašu spätnú väzbu.
Webex App | Zabezpečenie aplikácií
 Spätná väzba?
Webex end-to-end šifrovanie
End-to-end šifrovanie Webex využíva systém správy kľúčov Webex (KMS) na vytváranie a správu šifrovacích kľúčov, ktoré sa používajú na zabezpečenie obsahu zdieľaného v aplikácii Správy. Webex Meetings Šifrovanie Webex end-to-end sa používa na šifrovanie obsahu generovaného používateľom, ako sú správy o chate, súbory, informácie o schôdzach kalendára, tabule a anotácie
S šifrovaním Webex end-to-end:
- K údajom v tranzite a v pokoji sa pridáva ďalšia vrstva šifrovania.
- Webex App používa šifrovanie typu end-to-end na šifrovanie obsahu pomocou šifry AES-256-GCM pred prenosom obsahu cez TLS do cloudu Webex.
- Webex end-to-end šifrovaný obsah je uložený na serveroch obsahu v cloude Webex, ktoré používajú AES-256-CTR na šifrovanie údajov v pokoji.
Pridaná vrstva zabezpečenia, ktorú poskytuje šifrovanie Webex end-to-end, chráni údaje používateľov v tranzite pred zachytávaním bezpečnostných útokov transportnej vrstvy (TLS) a uložené používateľské údaje pred potenciálnymi zlými aktérmi v cloude Webex.
Cloud Webex môže pristupovať a používať šifrovacie kľúčy typu end-to-end, ale iba na dešifrovanie údajov podľa potreby základných služieb, ako sú :
- Indexovanie správ pre funkcie vyhľadávania
- Prevencia straty údajov
- Transkódovanie súborov
- eDiscovery
- Archív údajov
Webex používa Transport Layer Security (TLS) v1.2 alebo v1.3 na šifrovanie údajov v preprave medzi vaším zariadením a našimi servermi. Výber šifry TLS je založený na preferencii TLS servera Webex.
Pri použití TLS 1.2 alebo 1.3 Webex uprednostňuje šifrové sady pomocou:
- ECDHE pre kľúčové vyjednávanie
- Certifikáty založené na RSA (veľkosť 3072-bitového kľúča)
- Autentifikácia SHA2 (SHA384 alebo SHA256)
- Silné šifrovacie šifry používajúce 128-bitové alebo 256-bitové (napríklad AES_256_GCM, AES_128_GCM a CHACHA20_POLY1305)
Ako príklad uvádzame možné šifry použité v závislosti od preferencie TLS servera Webex:
- TLS v1.2 — TLS_ECDHE_RSA_so _AES_256_GCM_SHA384
- TLS v1.3 — TLS_AES_256_GCM_SHA384
Cisco zabezpečuje mediálne toky aplikácie Webex (audio, video a zdieľanie obrazovky) pomocou protokolu Secure Real-Time Transport Protocol (SRTP). Aplikácia Webex používa na šifrovanie médií šifru AEAD_AES_256_GCM.
Podrobné informácie o zabezpečení aplikácie Webex nájdete v technickom dokumente Webex Application Security.
Bezpečnostné funkcie v priestoroch aplikácie Webex
Pomocou moderátorov tímov a priestorov môžete pridať ďalšie zabezpečenie. Ak je tímov á práca citlivá, môžete priestor moderovať. Moderátori môžu ovládať, kto má prístup do priestoru, a odstrániť súbory a správy.
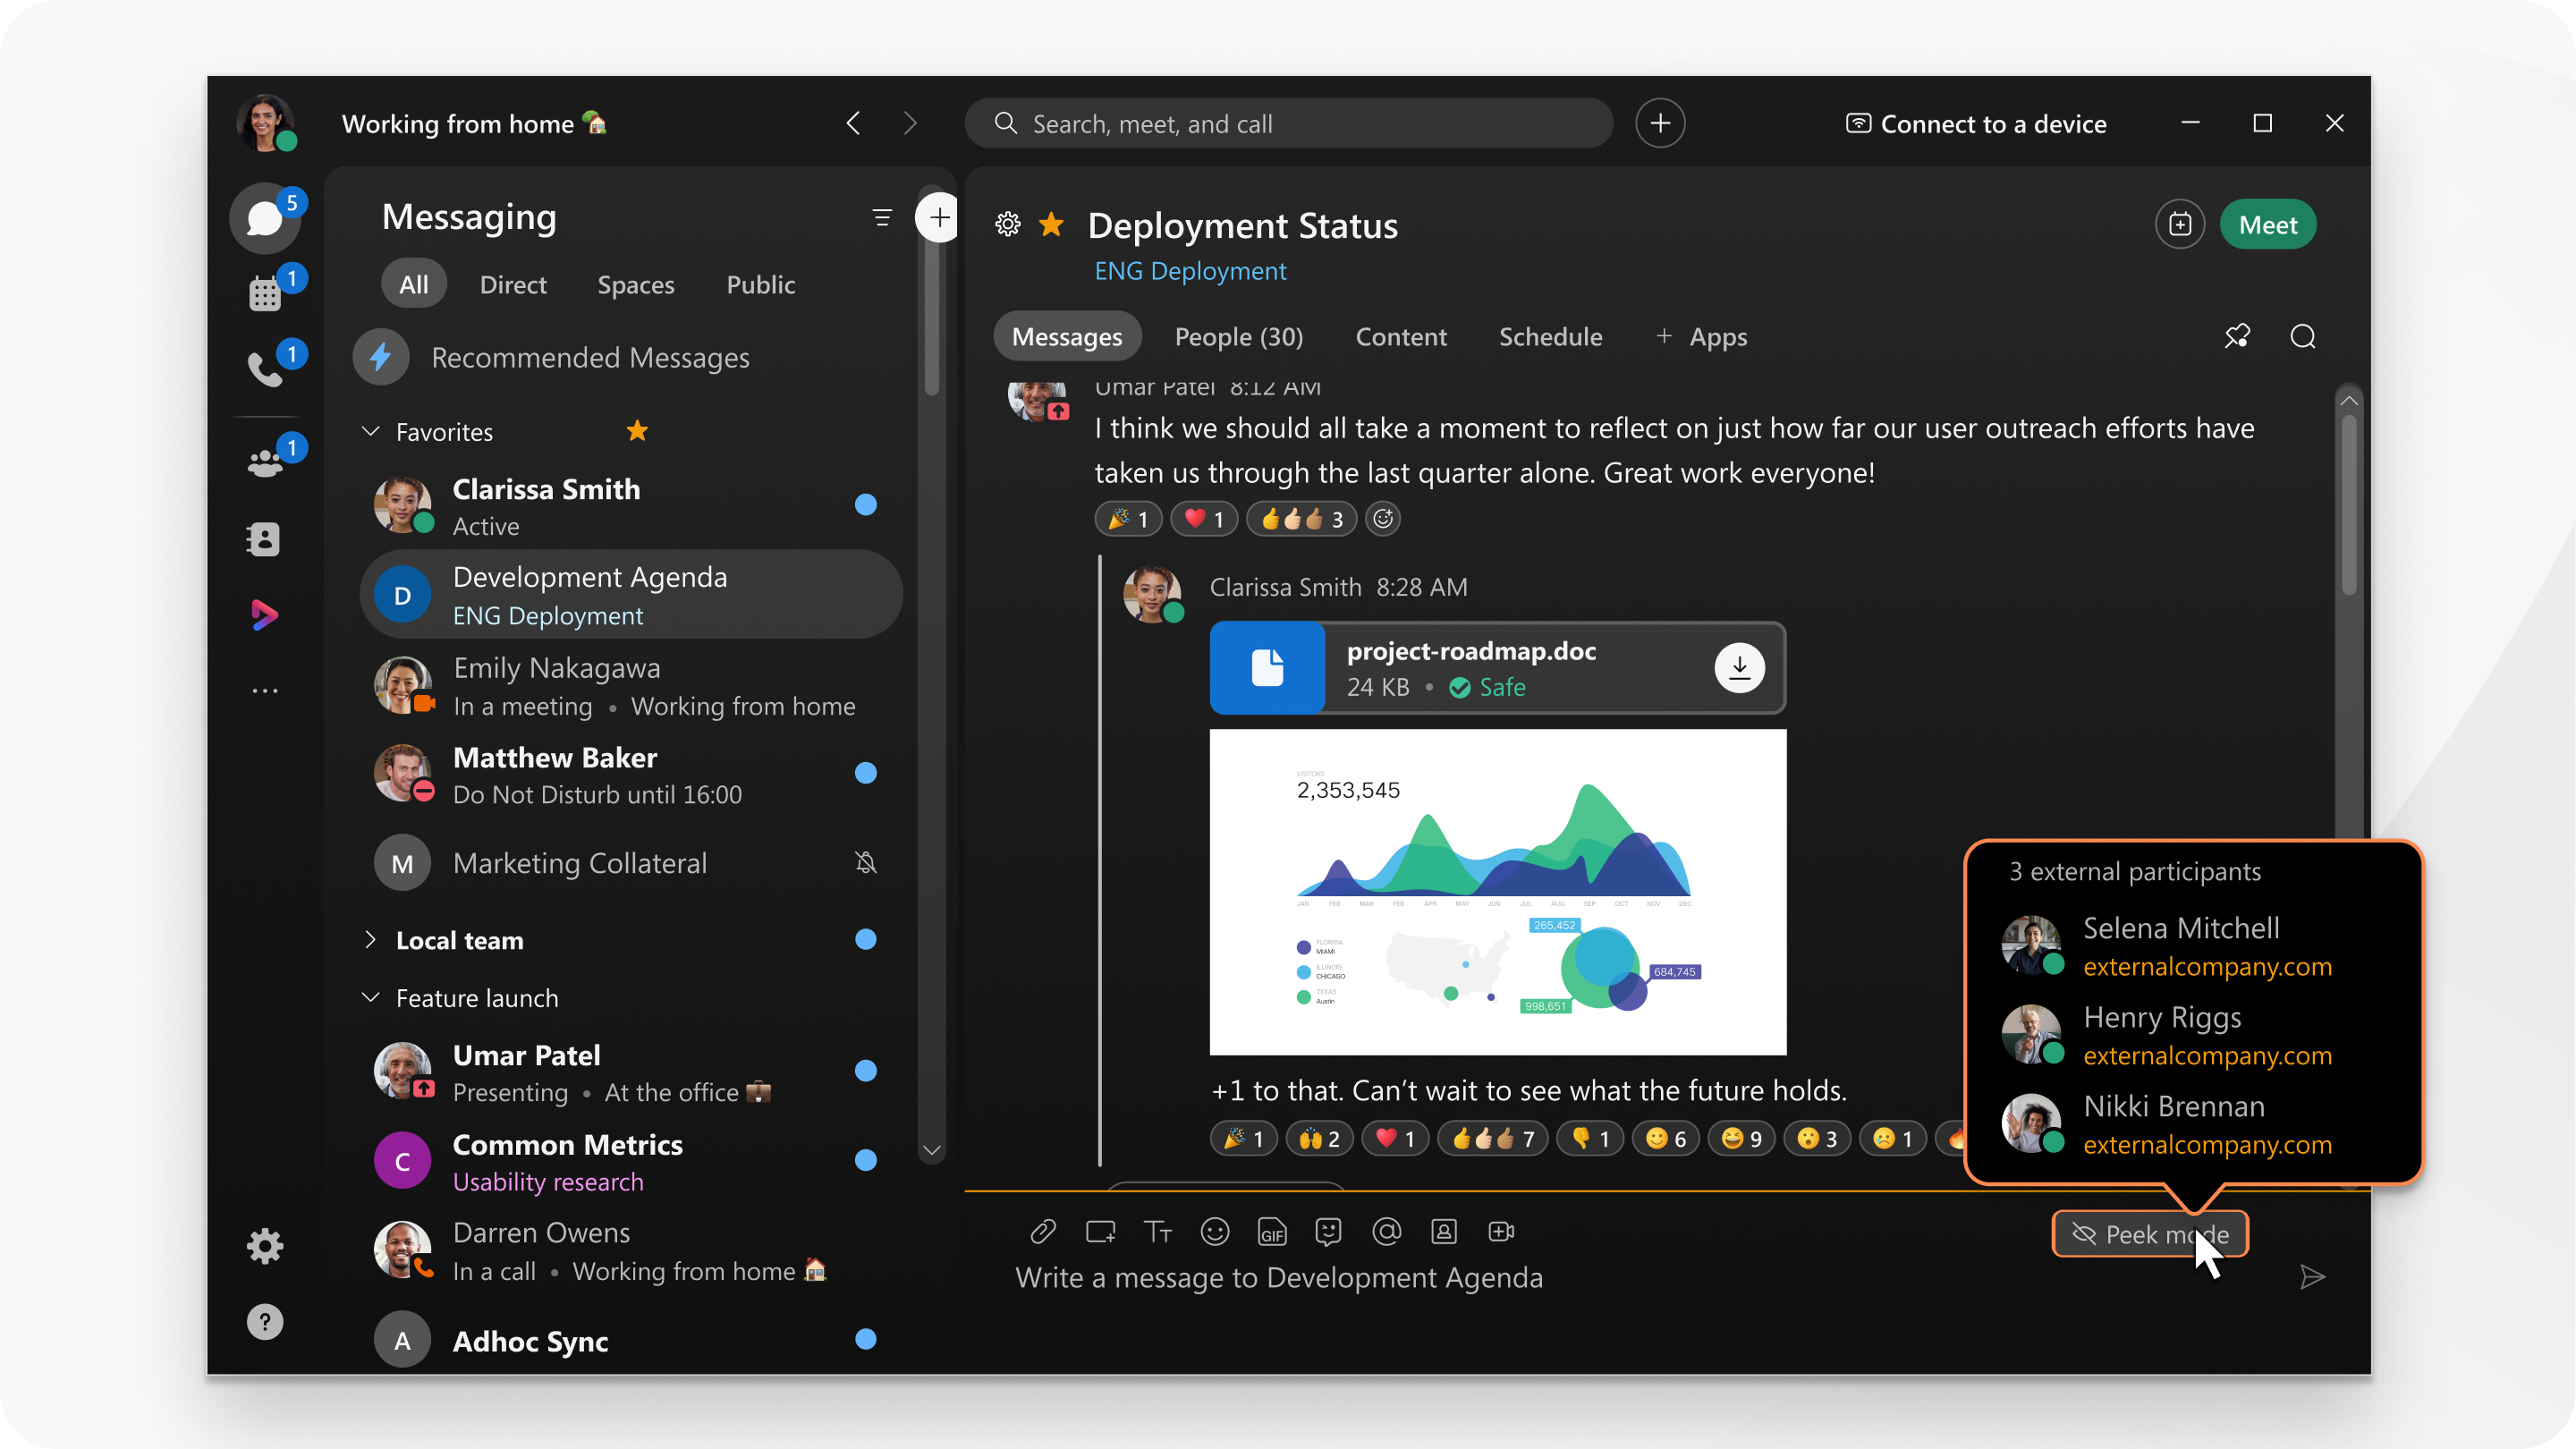
Ak niektoré medzery zahŕňajú osoby mimo vašej spoločnosti, zobrazia sa zvýraznené niektoré oblasti v týchto priestoroch, napríklad okraj, pozadie, ikona v oblasti správ a ich e-mailové adresy.
Ochrana osobných údajov pre súbory a správy
Webex App používa pokročilé kryptografické algoritmy na ochranu obsahu, ktorý zdieľate a odosielate. Jediní ľudia, ktorí môžu zobraziť súbory a správy v priestore aplikácie Webex, sú osoby pozvané do tohto priestoru alebo oprávnené osoby.
Štandardy zabezpečenia hesla
IT tímy môžu pridať funkcie, ktoré používajú existujúce bezpečnostné politiky, ako je napríklad jednorazové prihlásenie (SSO) alebo synchronizácia aplikácie Webex s adresármi zamestnancov. Webex App automaticky rozpozná, kedy niekto opustil spoločnosť, takže bývalí zamestnanci nebudú mať prístup k firemným údajom pomocou aplikácie Webex.
Vaša spoločnosť môže tiež nakonfigurovať aplik áciu Webex tak, aby vyžadovala heslá a autentifikáciu, ktoré zodpovedajú vašim firemným bezpečnostným štandardom. Webex App podporuje poskytovateľov identity, ktorí používajú protokoly Security Assertion Markup Language (SAML) 2.0 a Open Authorization (OAuth) 2.0.


