
Grazie per il feedback.
App Webex | Sicurezza delle app
 Feedback?
Crittografia end-to-end Webex
La crittografia end-to-end Webex utilizza il Webex Key Management System (KMS) per creare e gestire le chiavi di crittografia utilizzate per proteggere i contenuti condivisi e la messaggistica. Webex Meetings La crittografia end-to-end Webex viene utilizzata per crittografare i contenuti generati dagli utenti come messaggi di chat, file, informazioni sulle riunioni del calendario, lavagne e annotazioni
Con crittografia end-to-end Webex:
- Un ulteriore livello di crittografia viene aggiunto ai dati in transito e a riposo.
- L'app Webex utilizza la crittografia end-to-end per crittografare i contenuti utilizzando il codice AES-256-GCM prima di trasmettere il contenuto tramite TLS al cloud Webex.
- I contenuti crittografati end-to-end di Webex sono archiviati su server di contenuti nel cloud Webex che utilizzano l'AES-256-CTR per crittografare i dati inattivi.
Il livello di sicurezza aggiuntivo fornito dalla crittografia end-to-end Webex protegge sia i dati degli utenti in transito dagli attacchi di intercettazione TLS (Transport Layer Security) sia i dati degli utenti archiviati da potenziali malintenzionati nel cloud Webex.
Il cloud Webex può accedere e utilizzare chiavi di crittografia end-to-end, ma solo per decrittografare i dati come richiesto per servizi di base come:
- Indicizzazione dei messaggi per le funzioni di ricerca
- Prevenzione della perdita di dati
- Transcodifica di file
- eDiscovery
- Archiviazione dei dati
Webex utilizza Transport Layer Security (TLS) v1.2 o v1.3 per crittografare i dati in transito tra il suo dispositivo e i nostri server. La selezione del codice TLS si basa sulla preferenza TLS del server Webex.
Utilizzando TLS 1.2 o 1.3, Webex preferisce le suite di crittografia che utilizzano:
- ECDHE per una negoziazione chiave
- Certificati basati su RSA (dimensione della chiave a 3072 bit)
- Autenticazione SHA2 (SHA384 o SHA256)
- Cifrature di crittografia avanzate che utilizzano 128 bit o 256 bit (come AES_256_GCM, AES_128_GCM e CHACHA20_POLY1305)
Ad esempio, questi sono i possibili codici utilizzati in base alla preferenza TLS del server Webex:
- TLS v1.2 — TLS_ECDHE_RSA_con_AES_256_GCM_SHA384
- TLS v1.3 — TLS_AES_256_GCM_SHA384
Cisco protegge i flussi multimediali dell'app Webex (audio, video e condivisione dello schermo) utilizzando il Secure Real-Time Transport Protocol (SRTP). L'app Webex utilizza il codice AEAD_AES_256_GCM per crittografare i file multimediali.
Per informazioni approfondite sulla sicurezza delle app Webex, vedere il documento tecnico sulla sicurezza delle applicazioni Webex.
Funzionalità di sicurezza negli spazi dell'app Webex
Può aggiungere ulteriore sicurezza utilizzando i moderatori per team e spazi. Se il lavoro di squadra è delicato, può moderare lo spazio. I moderatori possono controllare chi ha accesso allo spazio ed eliminare file e messaggi.
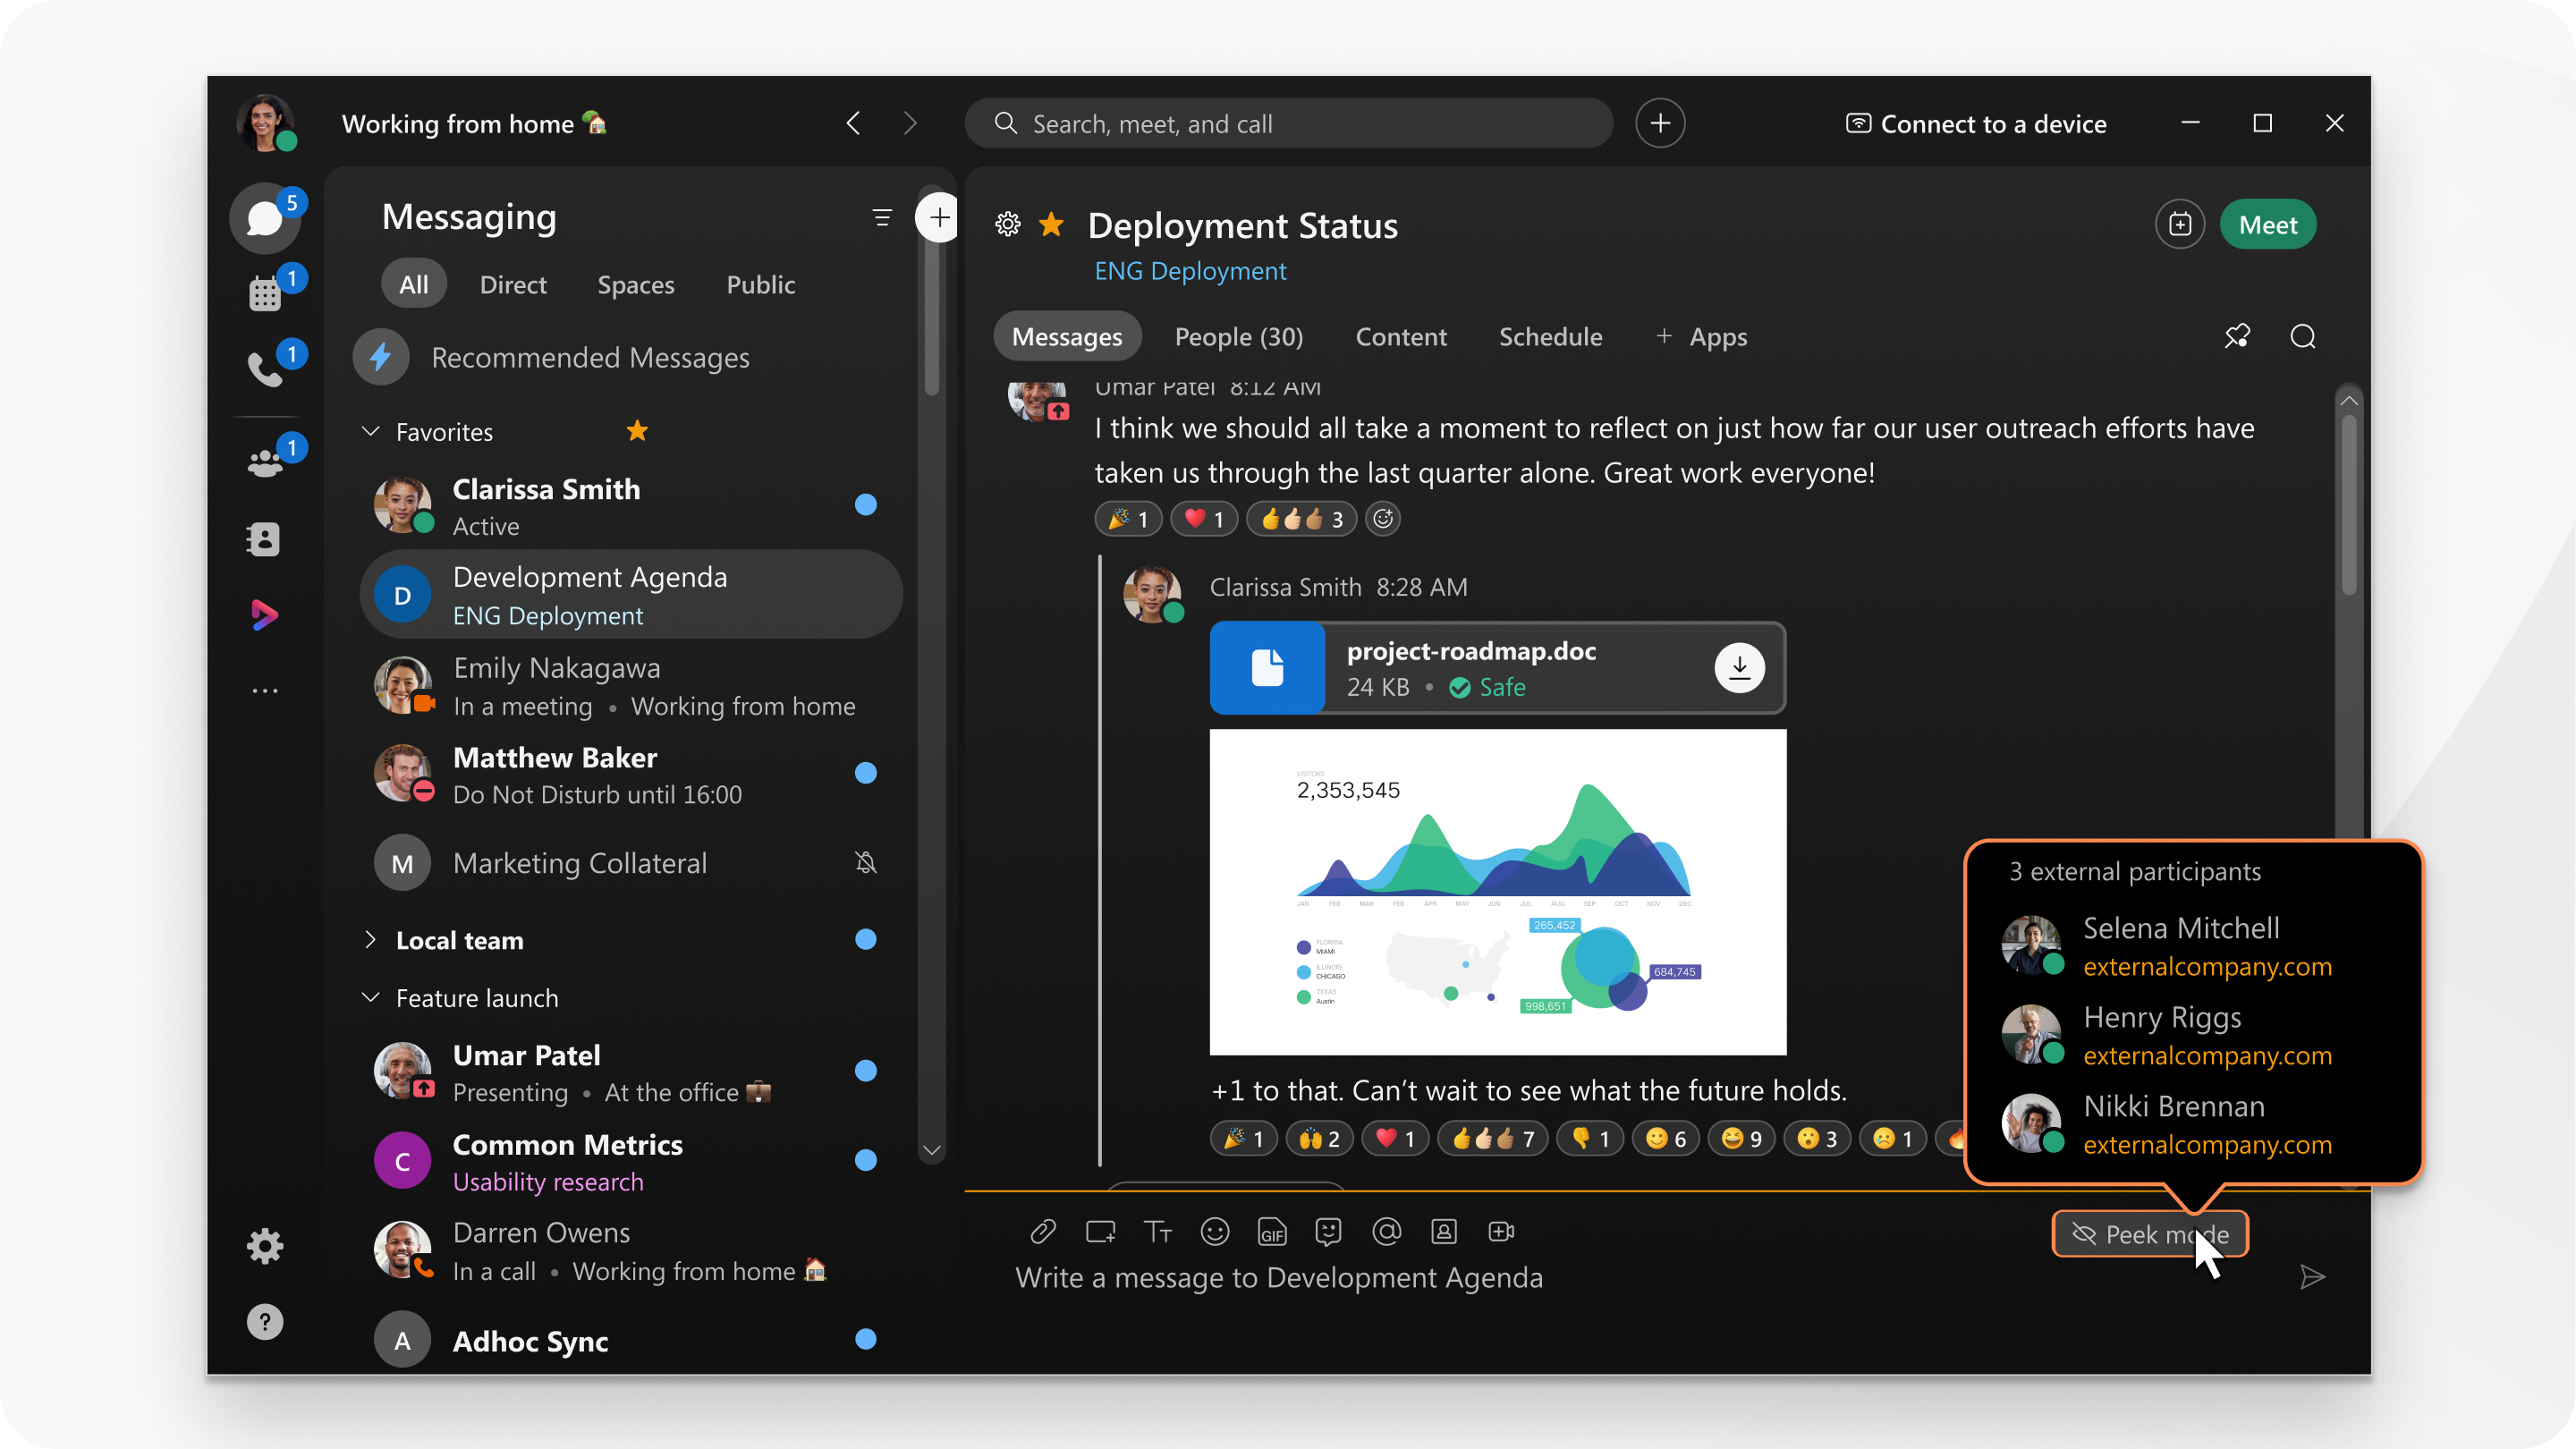
Inoltre, se alcuni spazi includono persone esterne alla sua azienda, vedrà alcune aree di quegli spazi evidenziate, come il bordo, lo sfondo, l'icona nell'area dei messaggi e i loro indirizzi email.
Privacy per file e messaggi
L'app Webex utilizza algoritmi crittografici avanzati per salvaguardare i contenuti che condivide e invia. Le uniche persone che possono visualizzare file e messaggi in uno spazio Webex App sono le persone invitate in quello spazio o le persone autorizzate.
Standard di sicurezza delle password
I team IT possono aggiungere funzionalità che utilizzano le politiche di sicurezza esistenti come il single sign-on (SSO) o la sincronizzazione dell'app Webex con gli elenchi dei dipendenti. L'app Webex riconosce automaticamente quando qualcuno ha lasciato un'azienda, quindi gli ex dipendenti non saranno in grado di accedere ai dati aziendali utilizzando l'app Webex.
La sua azienda può anche configurare l'app Webex in modo che richieda password e autenticazione che corrispondano ai suoi standard di sicurezza aziendali. L'app Webex supporta i provider di identità che utilizzano i protocolli Security Assertion Markup Language (SAML) 2.0 e Open Authorization (OAuth) 2.0.


