
Dziękujemy za opinię.
Aplikacja Webex | Bezpieczeństwo aplikacji
 Opinia?
Szyfrowanie typu end-to-end Webex
End-to-end szyfrowanie Webex wykorzystuje system zarządzania kluczami Webex (KMS) do tworzenia kluczy szyfrowania i zarządzania nimi, które służą do zabezpieczania treści udostępnionych w programie Wiadomości. Webex Meetings End-to-end szyfrowanie Webex służy do szyfrowania treści generowanych przez użytkowników, takich jak wiadomości czatu, pliki, informacje o spotkaniach kalendarza, tablice i adnotacje
Dzięki szyfrowaniu typu end-to-end Webex:
- Dodatkowa warstwa szyfrowania jest dodawana do danych w tranzycie i spoczynku.
- Aplikacja Webex wykorzystuje szyfrowanie typu end-to-end do szyfrowania treści za pomocą szyfru AES-256-GCM przed przesłaniem treści przez TLS do chmury Webex.
- Zaszyfrowane treści Webex typu end-to-end są przechowywane na serwerach treści w chmurze Webex, które wykorzystują AES-256-CTR do szyfrowania danych w spoczynku.
Dodatkowa warstwa bezpieczeństwa, jaką zapewnia szyfrowanie typu end-to-end Webex, chroni zarówno dane użytkowników w trakcie transportu przed atakami przechwytywania warstwy transportu (TLS), jak i przechowywane dane użytkowników przed potencjalnymi złymi aktorami w chmurze Webex.
Chmura Webex może uzyskiwać dostęp do kluczy szyfrowania typu end-to-end i używać ich, ale tylko w celu odszyfrowywania danych zgodnie z wymaganiami podstawowych usług, takich jak:
- Indeksowanie wiadomości dla funkcji wyszukiwania
- Zapobieganie utracie danych
- Transkodowanie plików
- eDiscovery
- Archiwizacja danych
Webex używa Transport Layer Security (TLS) v1.2 lub v1.3 do szyfrowania danych przesyłanych między urządzeniem a naszymi serwerami. Wybór szyfru TLS jest oparty na preferencjach TLS serwera Webex.
Korzystając z protokołu TLS 1.2 lub 1.3, Webex preferuje pakiety szyfrowania używające:
- ECDHE dla kluczowych negocjacji
- Certyfikaty oparte na RSA (rozmiar klucza 3072-bitowego)
- Uwierzytelnianie SHA2 (SHA384 lub SHA256)
- Silne szyfry szyfrowania wykorzystujące 128-bitowe lub 256-bitowe (takie jak AES_256_GCM, AES_128_GCM i CHACHA20_POLY1305)
Jako przykład, są to możliwe szyfry używane w zależności od preferencji TLS serwera Webex:
- TLS v1.2 — TLS_ECDHE_RSA_Z_AES_256_GCM_SHA384
- TLS v1.3 — TLS_AES_256_GCM_SHA384
Cisco zabezpiecza strumienie mediów Webex App (audio, wideo i udostępnianie ekranu) za pomocą protokołu Secure Real-Time Transport Protocol (SRTP). Aplikacja Webex używa szyfru AEAD_AES_256_GCM do szyfrowania multimediów.
Szczegółowe informacje na temat bezpieczeństwa aplikacji Webex można znaleźć w dokumencie technicznym dotyczącym zabezpieczeń aplikacji Webex.
Funkcje zabezpieczeń w przestrzeniach aplikacji Webex
Możesz zwiększyć bezpieczeństwo, korzystając z moderatorów dla zespołów i przestrzeni. Jeśli praca zespołowa jest wrażliwa, możesz moderować przestrzeń. Moderatorzy mogą kontrolować, kto ma dostęp do przestrzeni, oraz usuwać pliki i wiadomości.
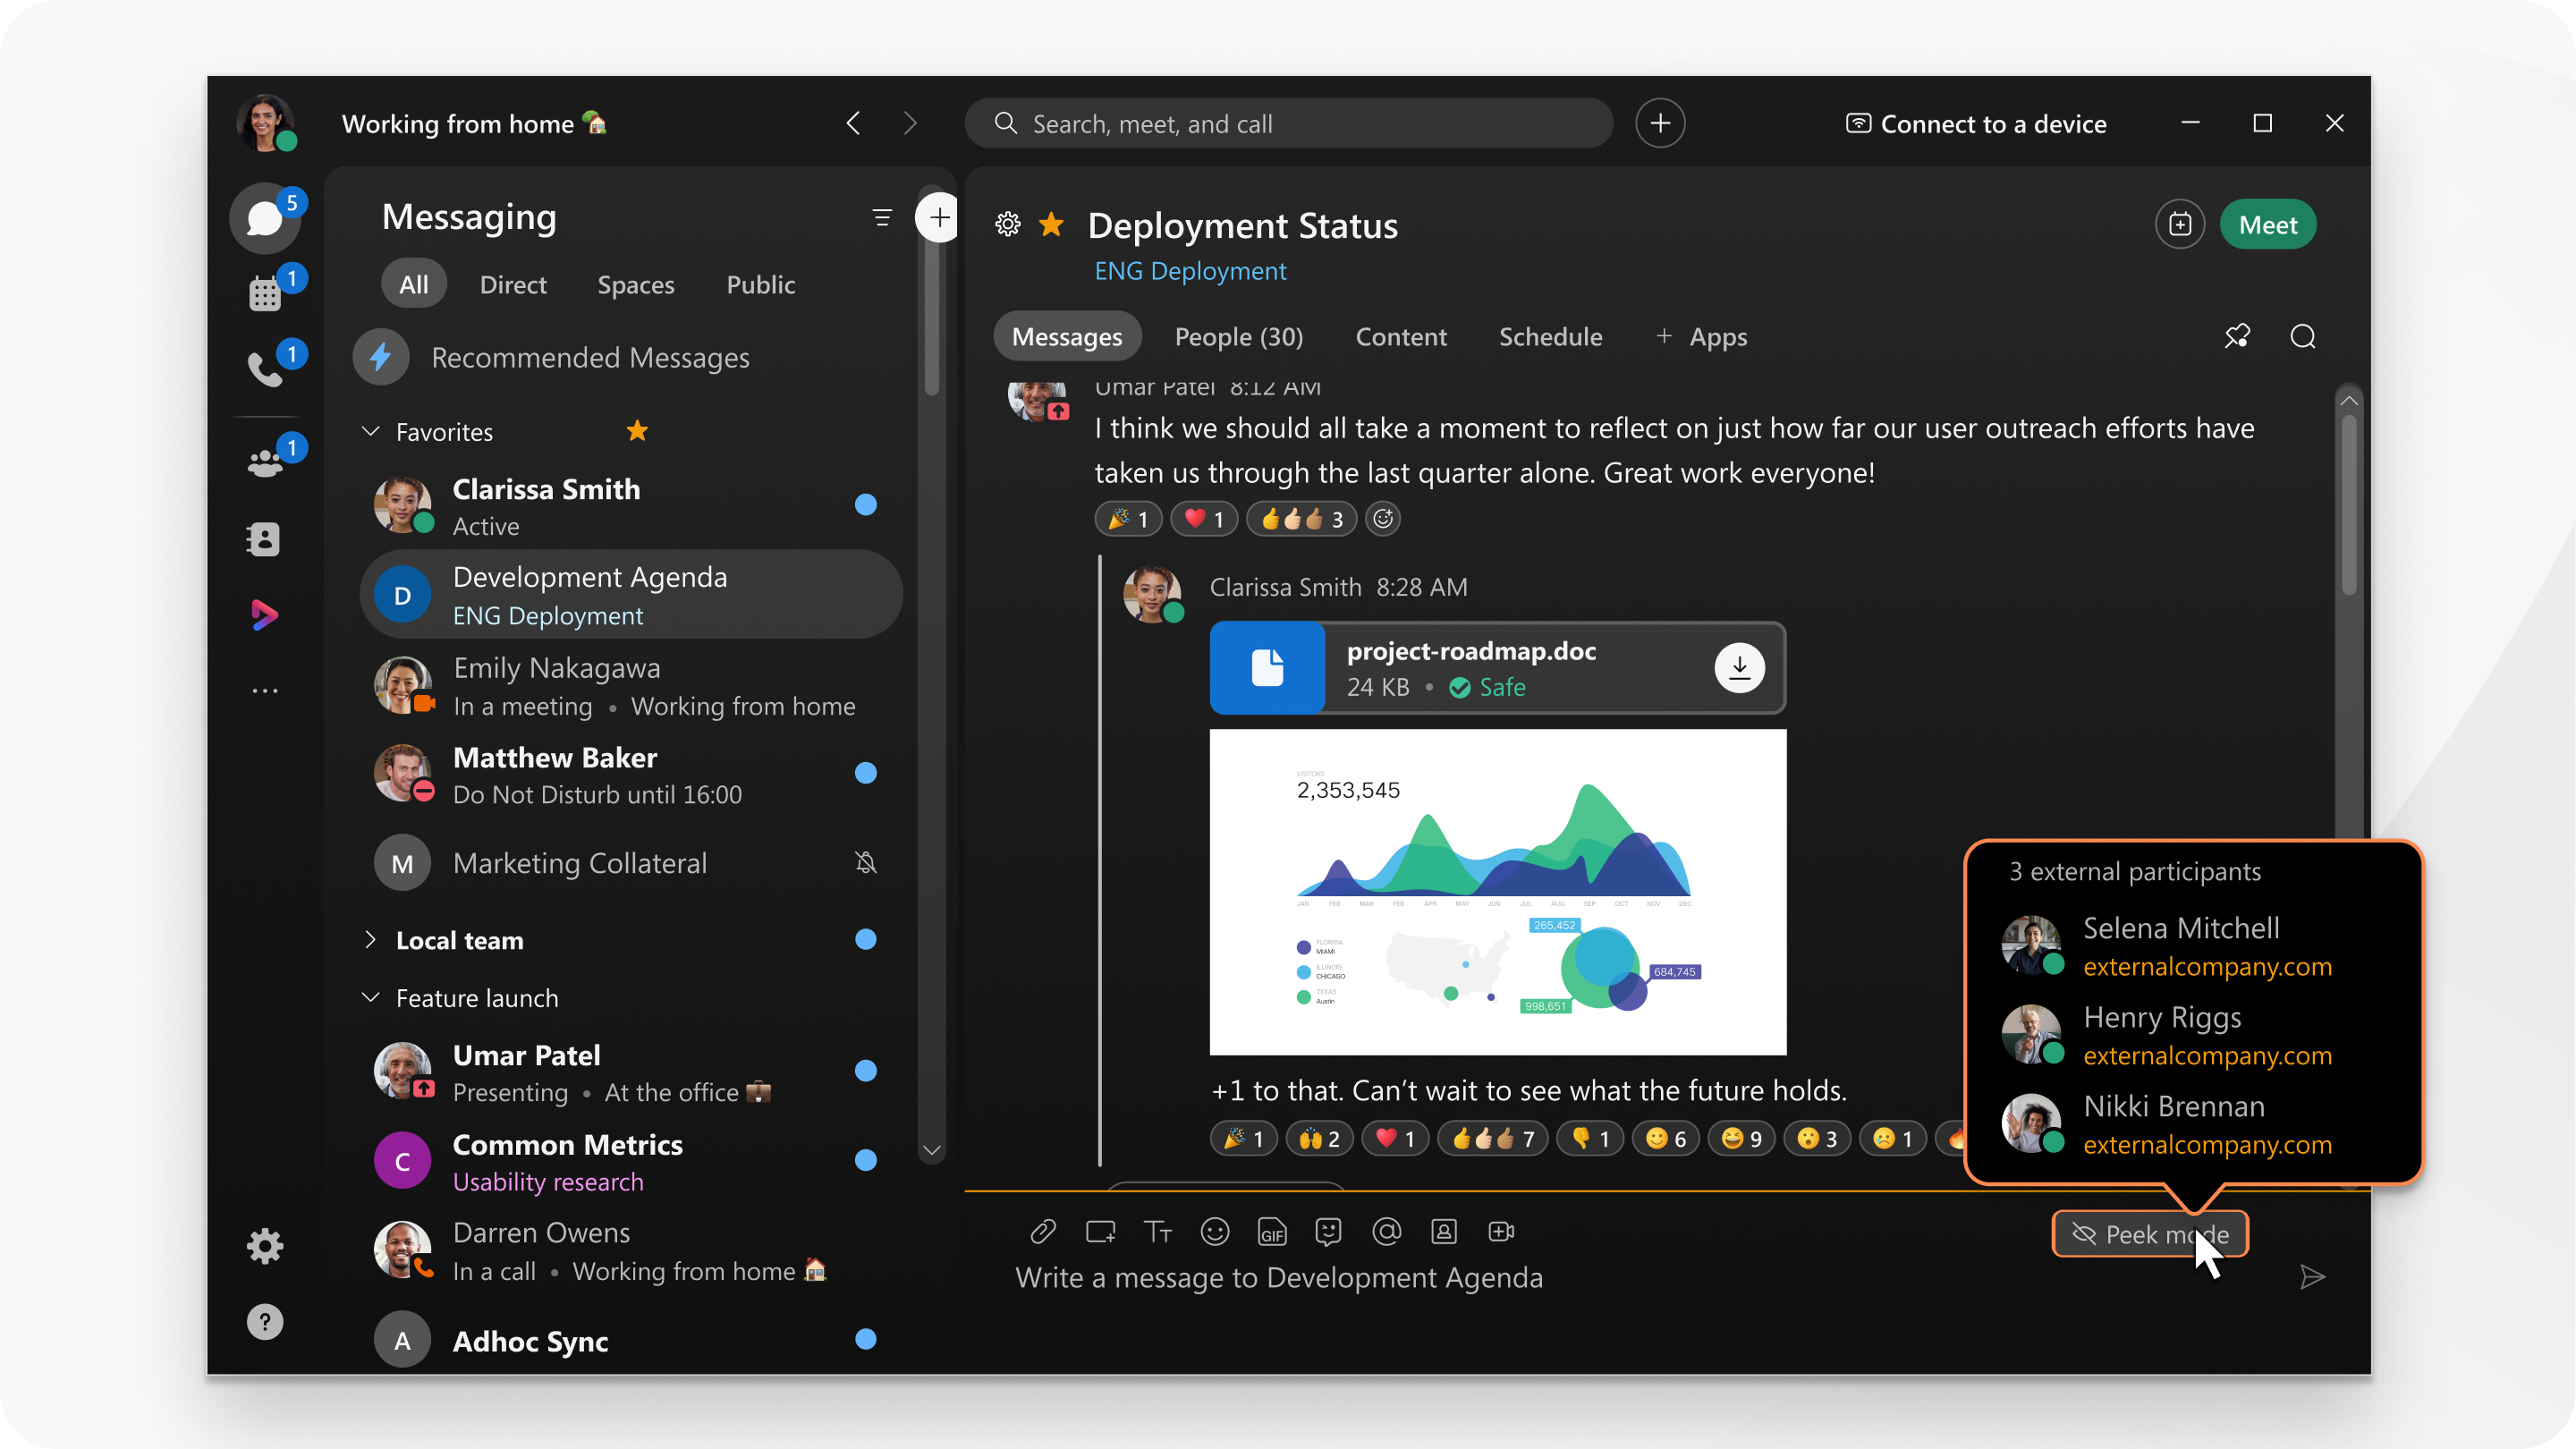
Ponadto, jeśli w jakichkolwiek pomieszczeniach znajdują się osoby spoza Twojej firmy, niektóre obszary w tych przestrzeniach zostaną podświetlone, takie jak obramowanie, tło, ikona w obszarze wiadomości i ich adresy e-mail.
Prywatność plików i wiadomości
Aplikacja Webex wykorzystuje zaawansowane algorytmy kryptograficzne do ochrony udostępnianych i wysyłanych treści. Jedynymi osobami, które mogą przeglądać pliki i wiadomości w przestrzeni aplikacji Webex, są osoby zaproszone do tego miejsca lub osoby upoważnione.
Standardy bezpieczeństwa haseł
Zespoły IT mogą dodawać funkcje wykorzystujące istniejące zasady zabezpieczeń, takie jak logowanie pojedyncze (SSO) lub synchronizowanie aplikacji Webex z katalogami pracowników. Aplikacja Webex automatycznie rozpoznaje, kiedy ktoś opuścił firmę, więc byli pracownicy nie będą mogli uzyskać dostępu do danych firmy za pomocą aplikacji Webex.
Twoja firma może również skonfigurować aplikację Webex tak, aby wymagała haseł i uwierzytelniania odpowiadających firmowym standardom bezpieczeństwa. Aplikacja Webex obsługuje dostawców tożsamości, którzy używają protokołów Security Assertion Markup Language (SAML) 2.0 i Open Authorization (OAuth) 2.0.


