
Mulțumim pentru feedback.
Aplicația Webex | Securitatea aplicațiilor
 Feedback?
Criptare end-to-end Webex
Criptarea end-to-end Webex utilizează sistemul de gestionare a cheilor Webex (KMS) pentru a crea și gestiona cheile de criptare care sunt utilizate pentru securizarea conținutului partajat în Webex Meetings și Mesagerie. Criptarea end-to-end Webex este utilizată pentru a cripta conținutul generat de utilizatori, cum ar fi mesajele de chat, fișierele, informațiile întâlnirilor din calendar, tablele albe și adnotările
Cu criptarea end-to-end Webex:
- Un strat suplimentar de criptare este adăugat datelor în tranzit și în repaus.
- Aplicația Webex utilizează criptarea end-to-end pentru a cripta conținutul utilizând cifrul AES-256-GCM înainte de a transmite conținutul prin TLS către cloud Webex.
- Conținutul criptat Webex end-to-end este stocat pe serverele de conținut din cloud Webex care utilizează AES-256-CTR pentru a cripta datele în repaus.
Stratul de securitate adăugat pe care îl oferă criptarea end-to-end Webex protejează atât datele utilizatorilor în tranzit de atacurile de interceptare a stratului de transport (TLS), cât și datele utilizatorilor stocate de potențiali actori răi din cloud Webex.
Cloudul Webex poate accesa și utiliza chei de criptare end-to-end, dar numai pentru a decripta datele necesare pentru serviciile de bază, cum ar fi:
- Indexarea mesajelor pentru funcțiile de căutare
- Prevenirea pierderii datelor
- Transcodarea fișierelor
- eDiscovery
- Arhivarea datelor
Webex utilizează Transport Layer Security (TLS) v1.2 sau v1.3 pentru a cripta datele aflate în tranzit între dispozitivul dvs. și serverele noastre. Selectarea cifrului TLS se bazează pe preferința TLS pentru serverul Webex.
Folosind fie TLS 1.2, fie 1.3, Webex preferă suitele de cifrare folosind:
- ECDHE pentru negocieri cheie
- Certificate bazate pe RSA (dimensiunea cheii de 3072 biți)
- Autentificare SHA2 (SHA384 sau SHA256)
- Cifere puternice de criptare folosind 128 biți sau 256 biți (cum ar fi AES_256_GCM, AES_128_GCM și CHACHA20_POLY1305)
De exemplu, acestea sunt cifrurile posibile utilizate în funcție de preferința TLS a serverului Webex:
- TLS v1.2—TLS_ECDHE_RSA_cu_AES_256_GCM_SHA384
- TLS v1.3—TLS_AES_256_GCM_SHA384
Cisco securizează fluxurile media din aplicația Webex (partajare audio, video și ecran) utilizând Protocolul Secure Real-Time Transport Protocol (SRTP). Aplicația Webex utilizează cifrul AEAD_AES_256_GCM pentru a cripta suporturile media.
Pentru informații detaliate despre securitatea aplicației Webex, consultați Documentul tehnic privind securitatea aplicațiilor Webex.
Caracteristici de securitate în spațiile aplicației Webex
Puteți adăuga securitate suplimentară utilizând moderatori pentru echipe și spații. Dacă munca în echipă este sensibilă, puteți modera spațiul. Moderatorii pot controla cine are acces la spațiu și pot șterge fișiere și mesaje.
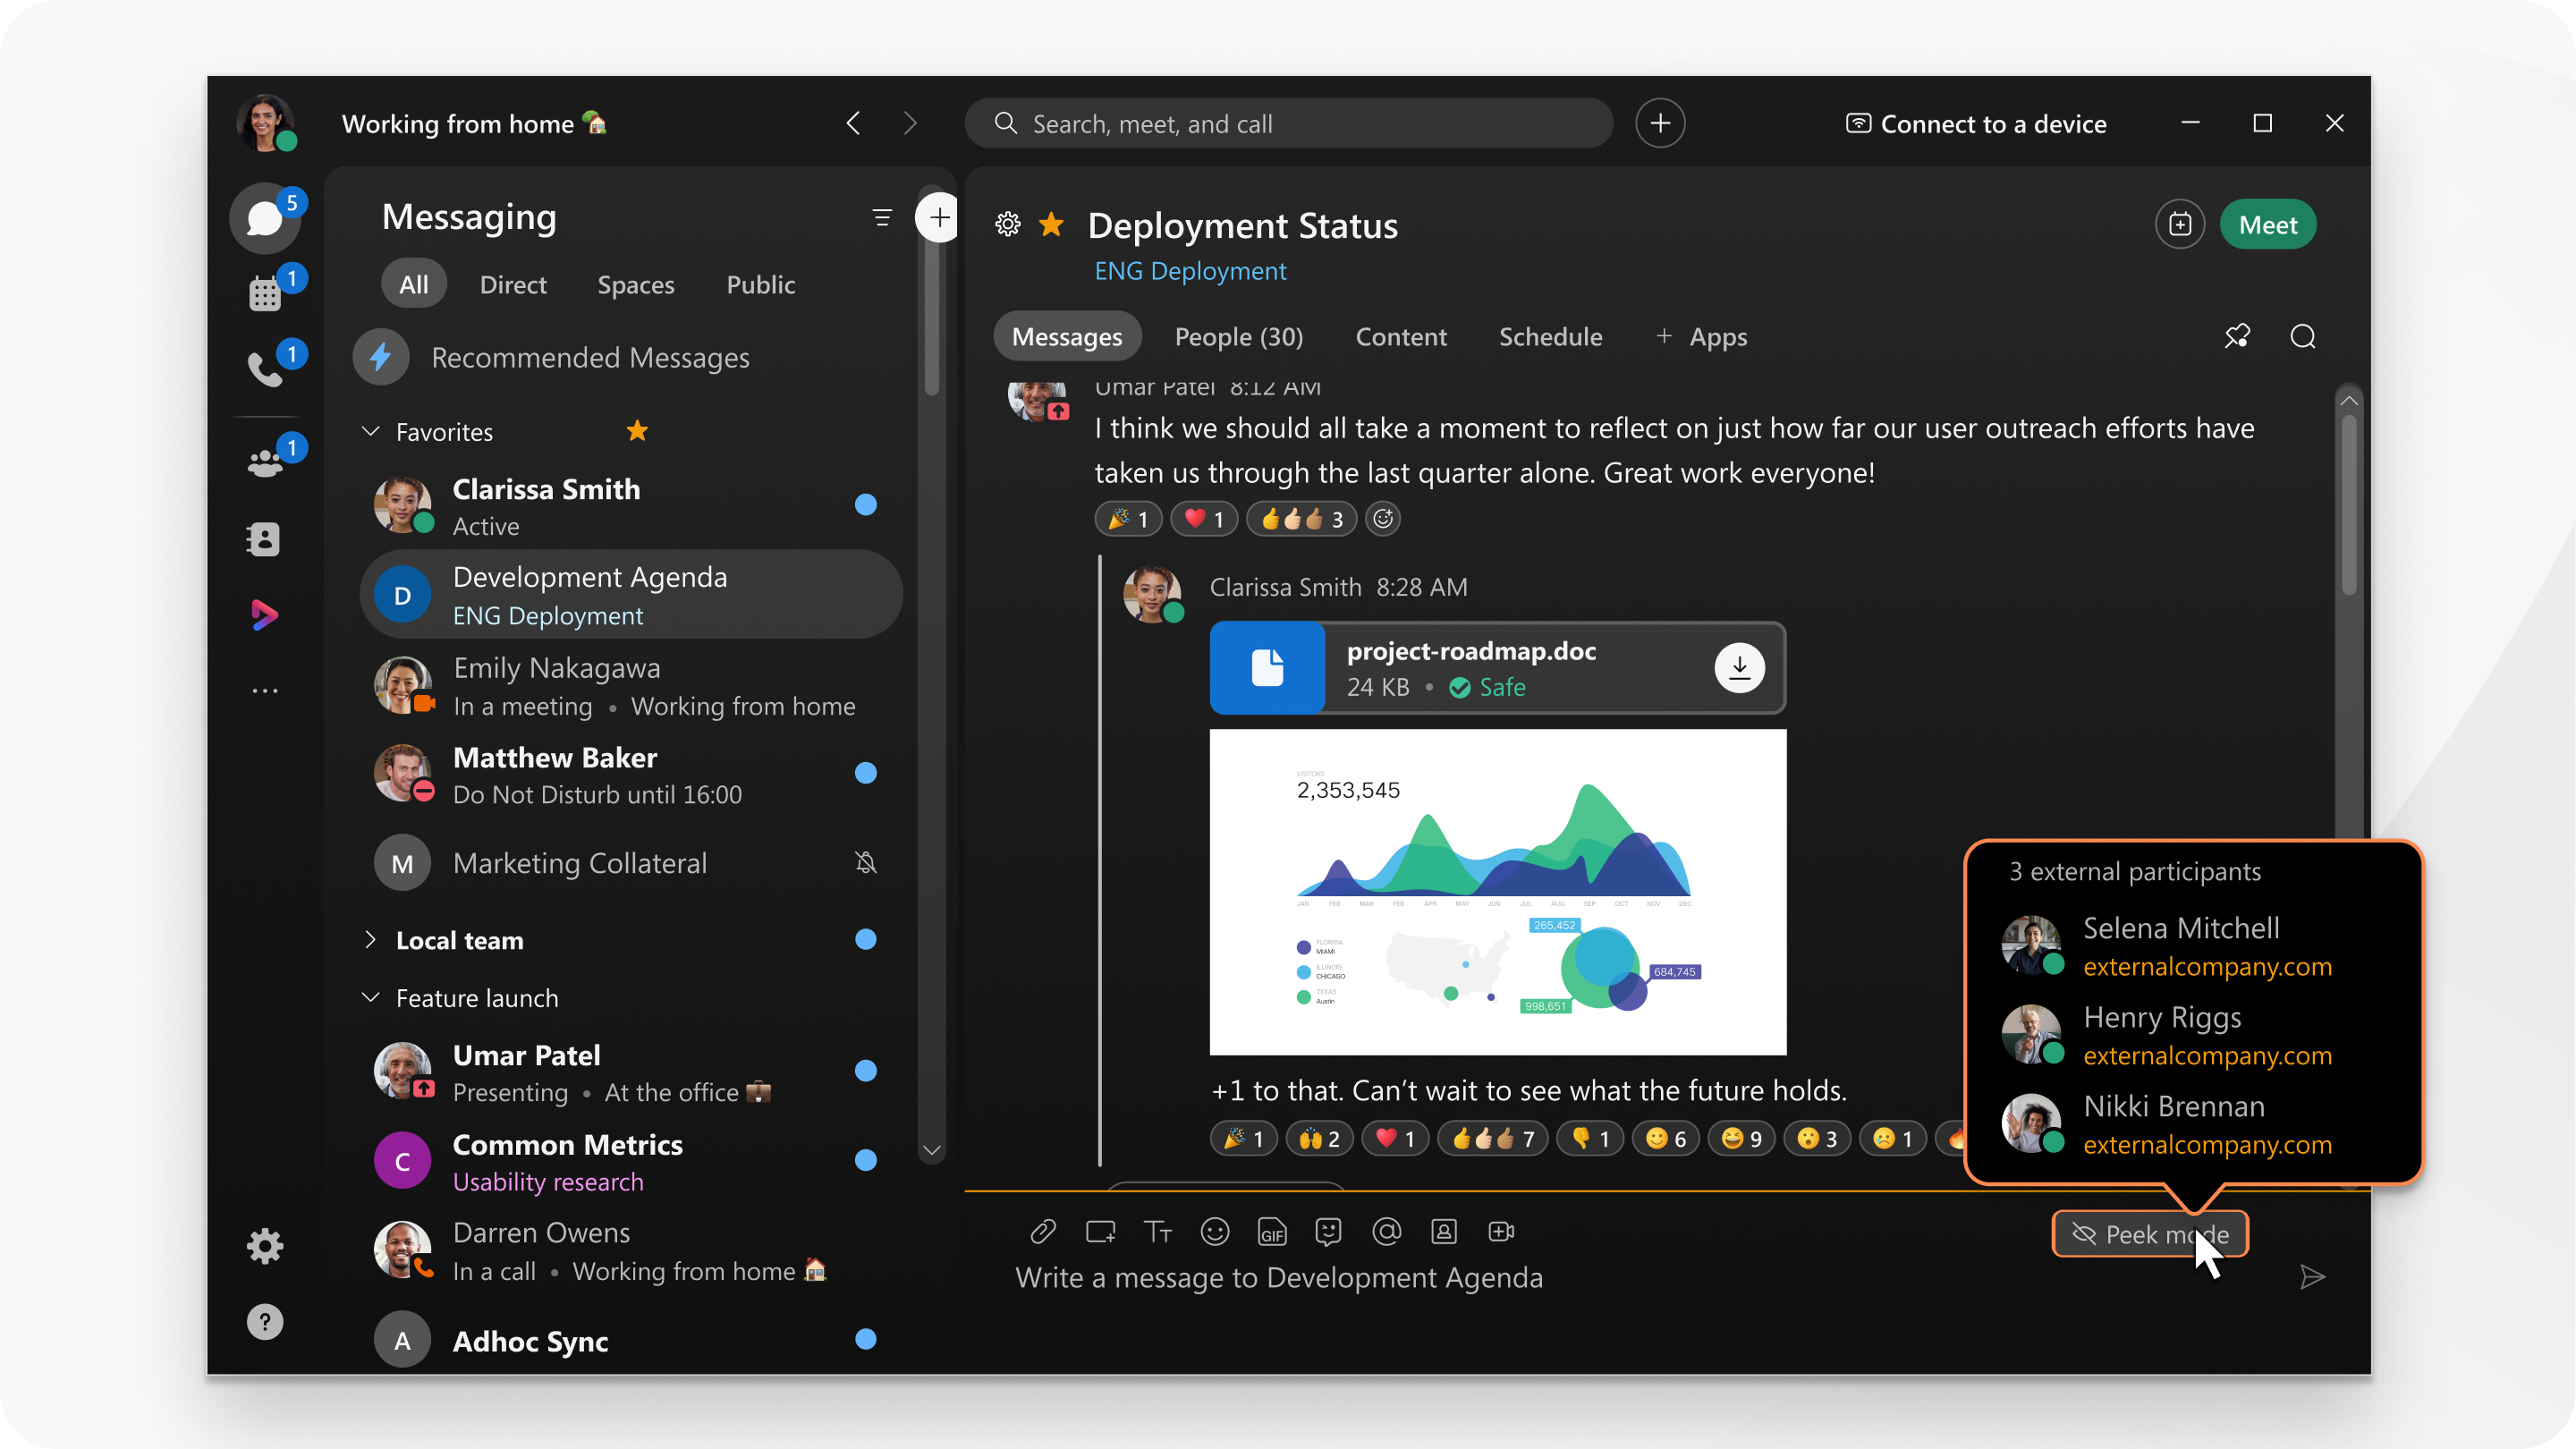
De asemenea, dacă există spații care includ persoane din afara companiei dvs., veți vedea unele zone din acele spații evidențiate, cum ar fi bordura, fundalul, pictograma din zona de mesaje și adresele lor de e-mail.
Confidențialitate pentru fișiere și mesaje
Aplicația Webex utilizează algoritmi criptografici avansați pentru a proteja conținutul pe care îl partajați și trimiteți. Singurele persoane care pot vizualiza fișiere și mesaje într-un spațiu al aplicației Webex sunt cele invitate în spațiul respectiv sau persoanele autorizate.
Standarde de securitate a parolei
Echipele IT pot adăuga caracteristici care utilizează politici de securitate existente, cum ar fi conectarea unică (SSO) sau sincronizarea aplicației Webex cu directoarele angajaților. Aplicația Webex recunoaște automat când cineva a părăsit o companie, astfel încât foștii angajați nu vor putea accesa datele companiei utilizând aplicația Webex.
Compania dvs. poate configura, de asemenea, aplicația Webex astfel încât să necesite parole și autentificare care să corespundă standardelor dvs. de securitate corporative. Aplicația Webex acceptă furnizorii de identitate care utilizează protocoalele Security Assertion Markup Language (SAML) 2.0 și Open Authorization (OAuth) 2.0.


