
Благодарим за обратната връзка.
Приложение Webex | Сигурност на приложенията
 Обратна връзка?
Webex криптиране от край до край
Шифроването от край до край на Webex използва системата за управление на ключове на Webex (KMS) за създаване и управление на ключове за криптиране, които се използват за защита на съдържанието, споделено в и съобщения. Webex Meetings Криптирането от край до край на Webex се използва за криптиране на генерирано от потребителя съдържание като съобщения за чат, файлове, информация за срещи в календара, бели дъски и анотация
С криптиране от край до край на Webex:
- Допълнителен слой криптиране се добавя към данните в транзит и в покой.
- Webex App използва криптиране от край до край за криптиране на съдържание с помощта на шифъра AES-256-GCM, преди да предаде съдържанието през TLS към облака Webex.
- Webex криптирано съдържание от край до край се съхранява на сървъри за съдържание в облака Webex, които използват AES-256-CTR за криптиране на данни в покой.
Добавеният слой сигурност, който осигурява криптирането от край до край на Webex, защитава както потребителските данни в транзит от атаки за прихващане на сигурността на транспортния слой (TLS), така и съхраняваните потребителски данни от потенциални лоши участници в облака Webex.
Облакът Webex може да има достъп и да използва ключове за криптиране от край до край, но само за дешифриране на данни според изискванията за основни услуги като :
- Индексиране на съобщения за функции за търсене
- Предотвратяване на загуба на данни
- Прекодиране на файлове
- Електронно откриване
- Архивиране на данни
Webex използва Transport Layer Security (TLS) v1.2 или v1.3 за криптиране на данни в транзит между вашето устройство и нашите сървъри. Изборът на TLS шифър се основава на предпочитанията на сървъра Webex TLS.
Използвайки TLS 1.2 или 1.3, Webex предпочита пакетите за шифри, използвайки:
- ECDHE за ключови договори
- Сертификати, базирани на RSA (3072-битов размер на ключа)
- SHA2 удостоверяване (SHA384 или SHA256)
- Силни шифри за криптиране, използващи 128-битови или 256-битови (като AES_256_GCM, AES_128_GCM и CHACHA20_POLY1305)
Като пример, това са възможните шифри, използвани в зависимост от предпочитанията на сървъра Webex TLS:
- TLS v1.2 — TLS_ECDHE_RSA_съ_AES_256_GCM_SHA384
- ТЛС v1.3 — TLS_AES_256_GCM_SHA384
Cisco осигурява медийни потоци от Webex App (аудио, видео и споделяне на екрани), като използва протокола за безопасен транспорт в реално време (SRTP). Приложението Webex използва шифра AEAD_AES_256_GCM за криптиране на носители.
За задълбочена информация относно сигурността на Webex App вижте техническия документ за сигурност на приложенията на Webex.
Функции за сигурност в пространствата на Webex App
Можете да добавите допълнителна сигурност, като използвате модератори за екипи и пространства. Ако работата в екип е чувствителна, можете да умерете пространството. Модераторите могат да контролират кой има достъп до пространството и да изтри ват файлове и съобщения.
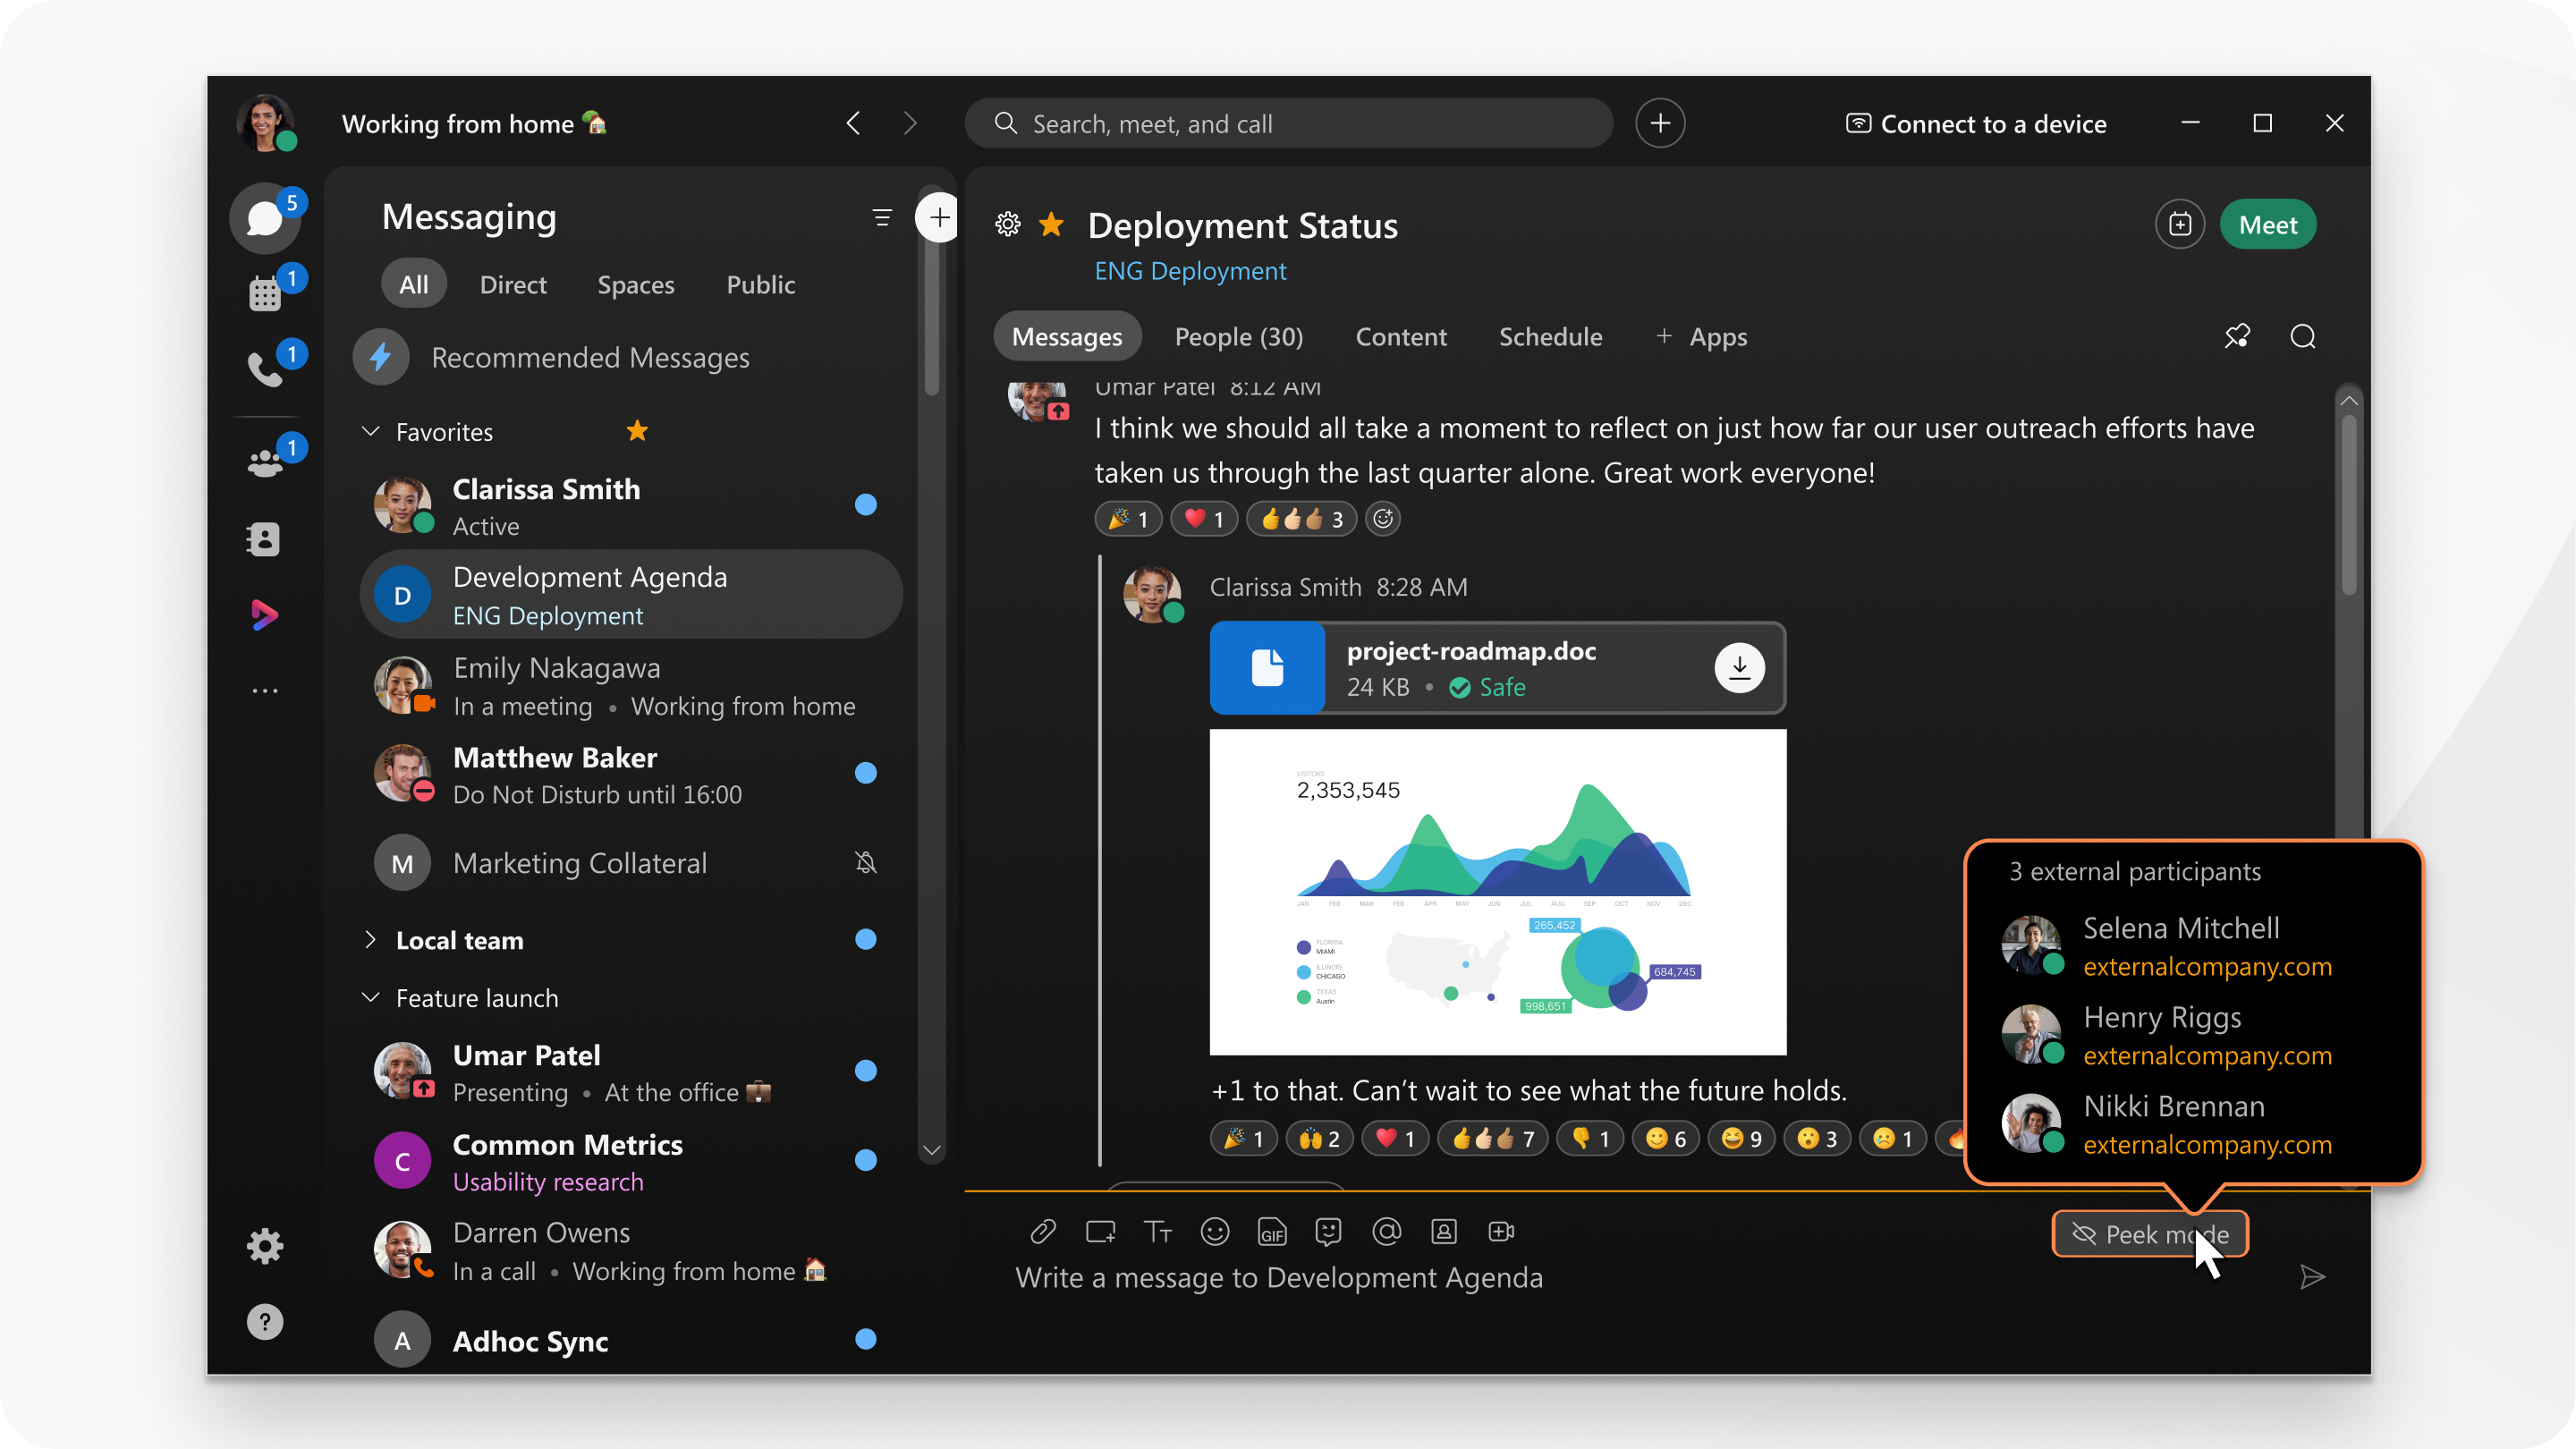
Освен това, ако някакви интервали включват хора извън вашата компания, ще видите подчертани някои области в тези пространства, като границата, фона, иконата в областта на съобщенията и техните имейл адреси.
Поверителност за файлове и съобщения
Webex App използва усъвършенствани криптографски алгоритми, за да защити съдържанието, което споделяте и изпращате. Единствените хора, които могат да преглеждат файлове и съобщения в пространството на Webex App, са поканените в това пространство или упълномощени лица.
Стандарти за сигурност на паролата
ИТ екипите могат да добавят функции, които използват съществуващи правила за сигурност, като например еднократно влизане (SSO) или синхронизиране на Webex App с директории на служители. Webex App автоматично разпознава, когато някой е напуснал компания, така че бившите служители няма да имат достъп до фирмените данни с помощта на Webex App.
Вашата компания може също да конфигурира Webex App така, че да изисква пароли и удостоверяване, които съответстват на вашите корпоративни стандарти за сигурност. Webex App поддържа доставчици на идентичност, които използват протоколи Security Assertion Markup Language (SAML) 2.0 и Open Authorization (OAuth) 2.0.


