
コメントありがとうございます。
Webex アプリ | アプリセキュリティ
 フィードバックがある場合
Webex のエンドツーエンド暗号化
Webexのエンドツーエンド暗号化は、Webex Key Management System(KMS)を使用して、 とMessagingで共有されるコンテンツを保護するために使用される暗号化キーを作成および管理します。Webex Meetings Webexのエンドツーエンド暗号化は、チャットメッセージ、 ファイル、カレンダー、会議情報、ホワイトボード、注釈など、ユーザーが生成したコンテンツを暗号化するために使用されます
Webexのエンドツーエンド暗号化では:
- 転送中と保存中のデータには、さらに暗号化レイヤーが追加されます。
- Webexアプリは、コンテンツをTLS経由でWebexクラウドに送信する前に、エンドツーエンドの暗号化を使用してAES-256-GCM暗号を使用してコンテンツを暗号化します。
- Webexのエンドツーエンドで暗号化されたコンテンツは、 AES-256-CTRを使用して保存データを暗号化するWebexクラウドのコンテンツサーバーに保存されます。
Webexのエンドツーエンド暗号化が提供する追加のセキュリティレイヤーは、 転送中のユーザーデータをトランスポート層セキュリティ(TLS)傍受攻撃から保護し、 保存されたユーザーデータをWebexクラウド内の潜在的な悪者から保護します。
Webex クラウドはエンドツーエンドの暗号化キーにアクセスして使用できますが、 次のようなコアサービスに必要なデータの復号化に限られます。
- 検索機能のメッセージインデックス
- データ損失防止
- ファイルトランスコーディング
- 電子情報開示
- データアーカイブ
Webexは、トランスポート層セキュリティ(TLS)v1.2またはv1.3を使用して、 デバイスとサーバー間で転送されるデータを暗号化します。 TLS 暗号の選択は、Webex サーバーの TLS 設定に基づいています。
TLS 1.2または1.3のいずれかを使用する場合、Webexは以下を使用する暗号スイートを好みます。
- ECDHE(キーネゴシエーション用)
- RSAベースの証明書(3072ビットのキーサイズ)
- SHA2認証(SHA384またはSHA256)
- 128ビットまたは256ビットを使用する強力な暗号化暗号(AES_256_GCM、AES_128_GCM、チャチャ20_POLY1305など)
例として、WebexサーバーのTLS設定に応じて使用できる暗号は次のとおりです。
- TLS v1.2—TLS_ECDHE_RSA_with_AES_256_GCM_SHA384
- TLS v1.3—TLS _AES_256_GCM_SHA384
シスコは、 セキュアリアルタイムトランスポートプロトコル(SRTP)を使用して、Webex アプリのメディアストリーム(音声、ビデオ、画面共有)を保護しています。 WebexアプリはAEAD_AES_256_GCM暗号を使用してメディアを暗号化します。
Webex アプリセキュリティの詳細については、Webex アプリケーションセキュリティテクニカルペーパーを参照してください。
Webex アプリスペースのセキュリティ機能
チームとスペースのモデレーターを使うことで、セキュリティを強化できます。 チームワークが重視される場合は、スペースを控えめにできます。 モデレーターは、スペースにアクセスできるユーザーを制御したり、 ファイルやメッセージを削除したりできます。
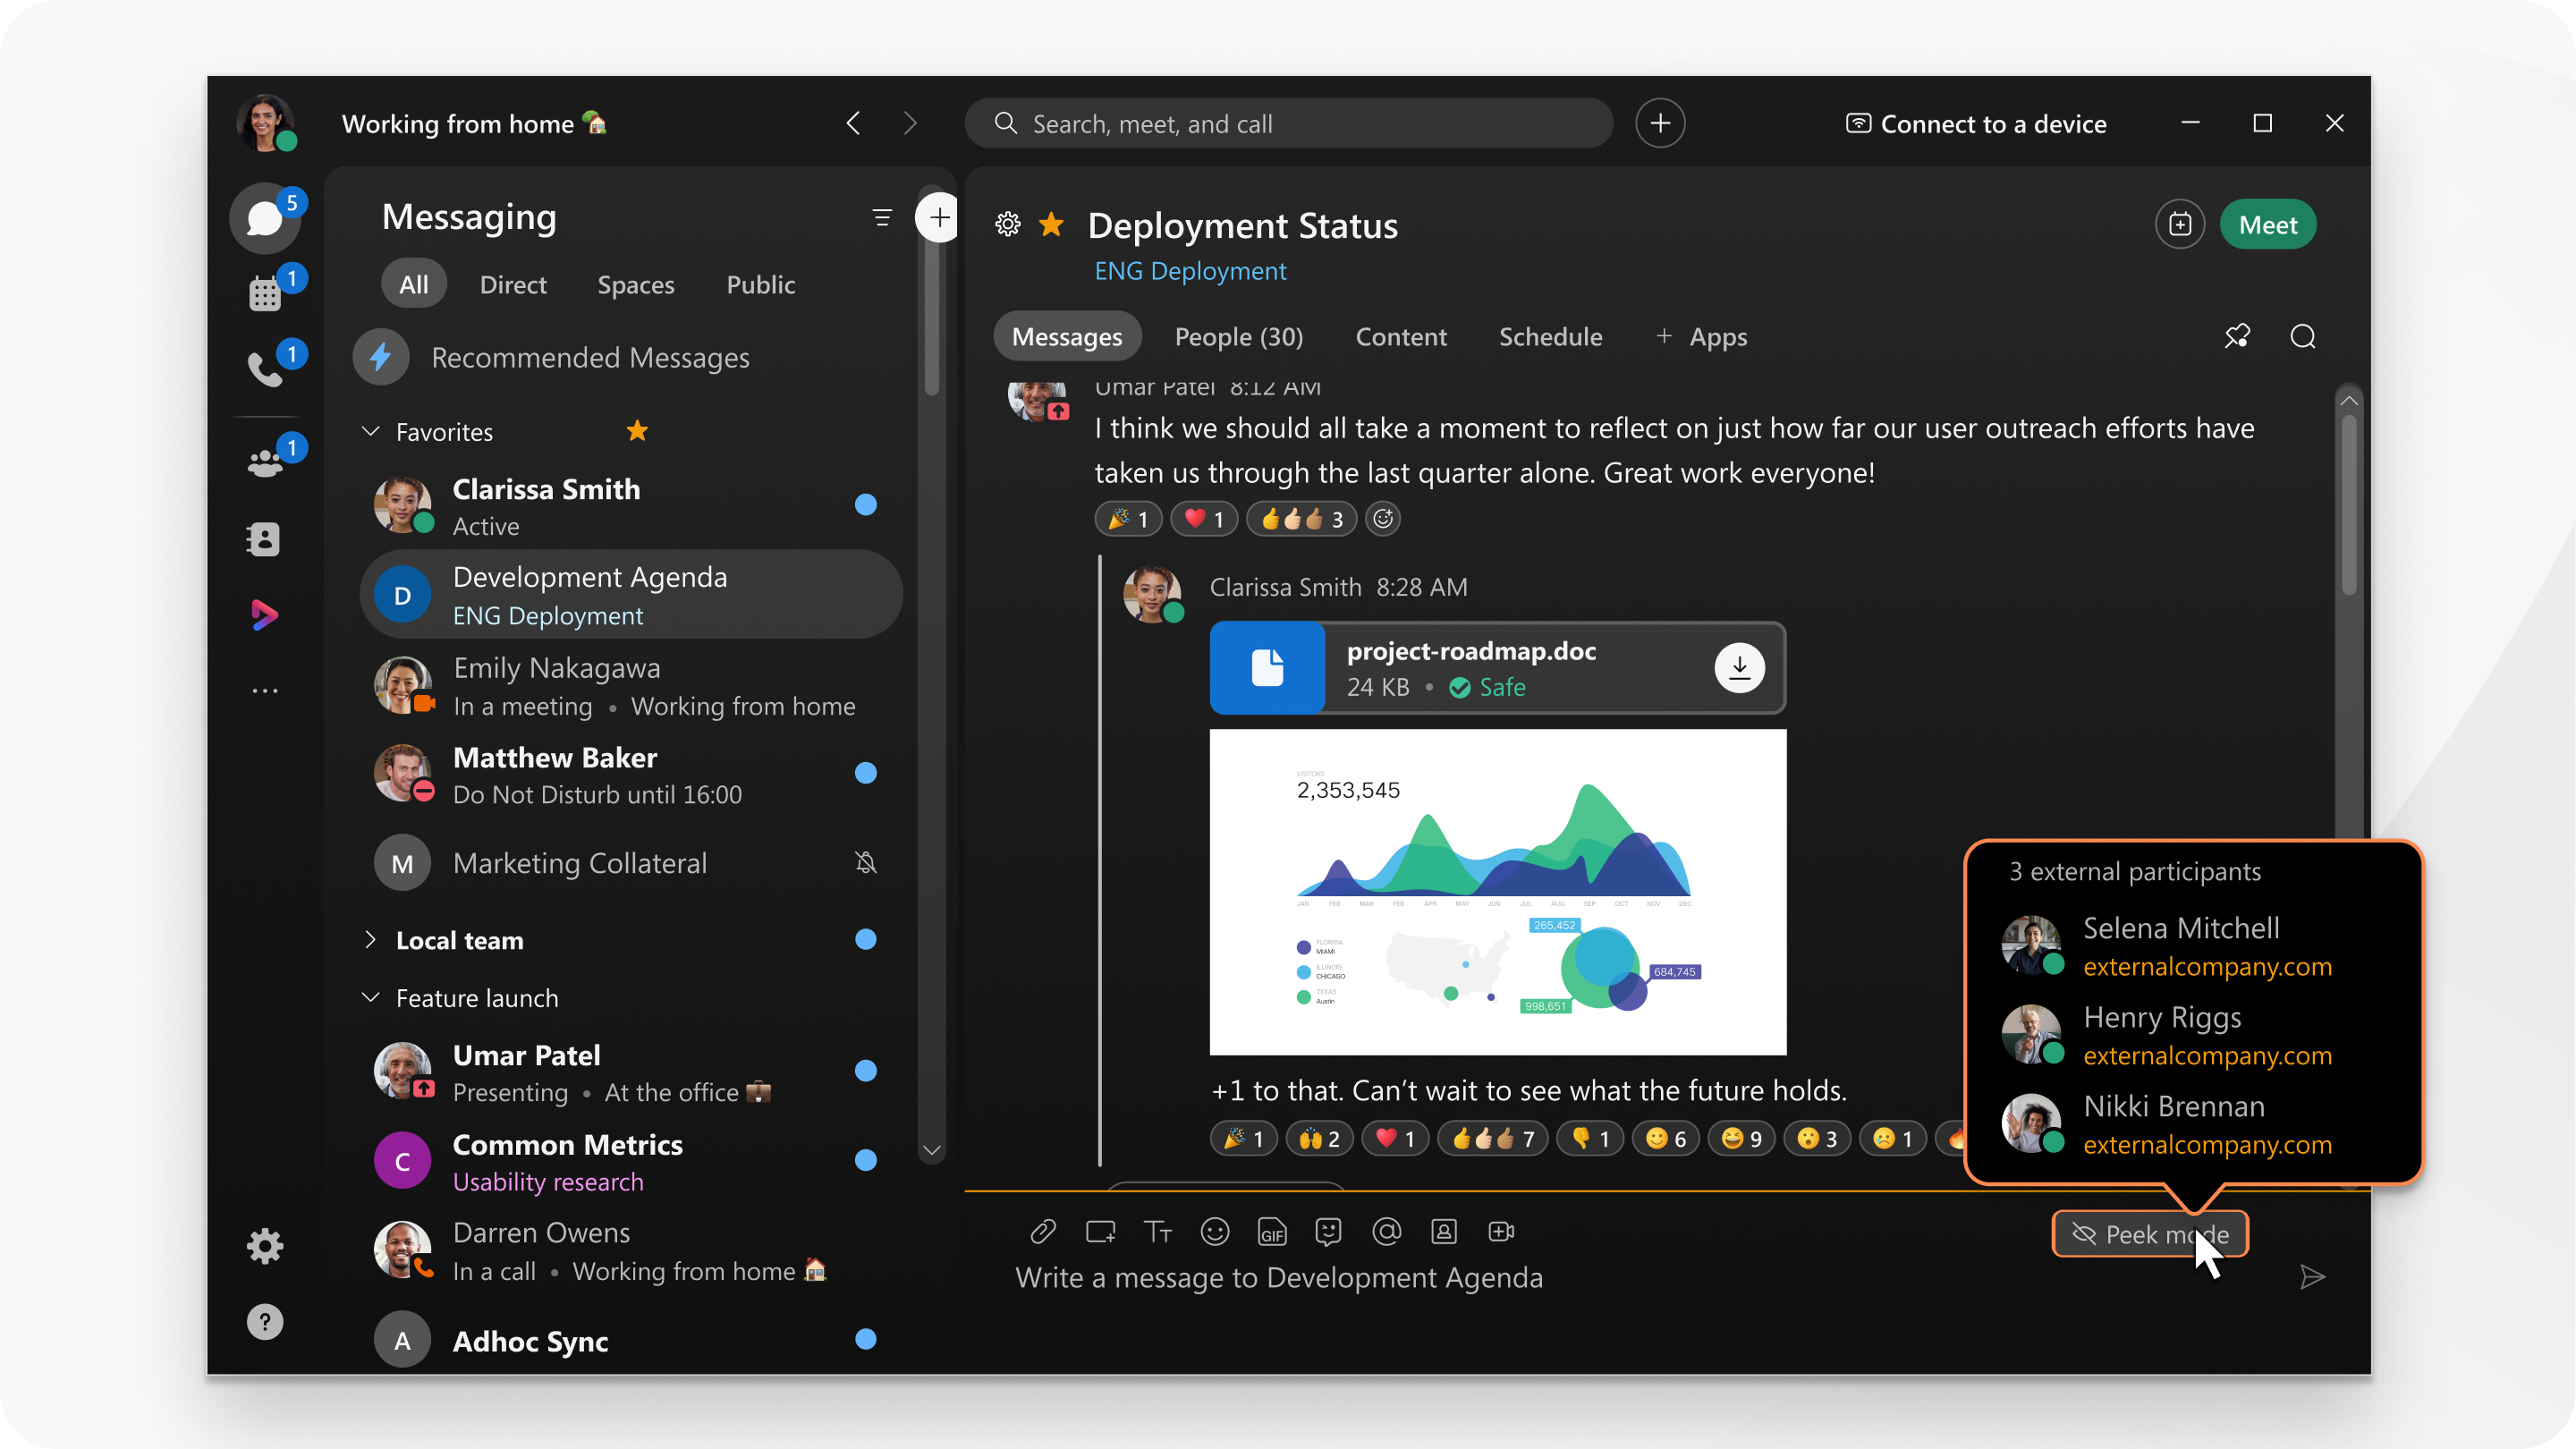
また、スペースに社外の人がいる場合は、境界線、背景、メッセージエリアのアイコン、メールアドレスなど、 そのスペースの一部のエリアが強調表示されます。
ファイルとメッセージのプライバシー
Webex Appは、高度な暗号化アルゴリズムを使用して、共有および送信するコンテンツを保護します。 Webex アプリスペースでファイルやメッセージを見ることができるのは、そのスペースに招待された人か、権限のある人だけです。
パスワードセキュリティ基準
ITチームは、シングルサインオン(SSO) やWebex Appと従業員ディレクトリの同期など、既存のセキュリティポリシーを使用する機能を追加できます。 Webex アプリは、誰かが会社を辞めたことを自動的に認識するので、元従業員は Webex アプリを使用して会社のデータにアクセスすることはできません。
また、 会社のセキュリティ基準に合ったパスワードと認証を要求するようにWebex アプリを設定することもできます。 Webex Appは、セキュリティアサーションマークアップ言語(SAML)2.0とオープン認証(OAuth)2.0プロトコルを使用するIDプロバイダーをサポートしています。


