
Děkujeme za vaši zpětnou vazbu.
Aplikace Webex | Zabezpečení aplikací
 Zpětná vazba?
Koncové šifrování Webex
Koncové šifrování Webex používá systém správy klíčů Webex (KMS) k vytváření a správě šifrovacích klíčů, které se používají k zabezpečení obsahu sdíleného v Webex Meetings aplikaci a zasílání zpráv. Koncové šifrování Webex se používá k šifrování obsahu generovaného uživateli, jako jsou zprávy chatu, soubory, informace o schůzkách v kalendáři, tabule a anotace
S koncovým šifrováním Webex:
- K datům v přenosu a v klidu je přidána další vrstva šifrování.
- Aplikace Webex používá šifrování typu end-to-end k šifrování obsahu pomocí šifrování AES-256-GCM před přenosem obsahu přes TLS do clou du Webex.
- Koncový šifrovaný obsah Webex je uložen na obsahových serverech v cloudu Webex, které používají AES-256-CTR k šifrování dat v klidu.
Přidaná vrstva zabezpečení, kterou poskytuje end-to-end šifrování Webex, chrání jak uživatelská data při přenosu před útoky zabezpečení přenosové vrstvy (TLS), tak uložená uživatelská data před potenciálními škodlivými aktéry v cloudu Webex.
Cloud Webex může přistupovat a používat šifrovací klíče typu end-to-end, ale pouze k dešifrování dat, jak je požadováno pro základní služby, jako jsou:
- Indexování zpráv pro vyhledávací funkce
- Prevence ztráty dat
- Překódování souborů
- eDiscovery
- Archivace dat
Webex používá Transport Layer Security (TLS) v1.2 nebo v1.3 k šifrování dat přenášených mezi vaším zařízením a našimi servery. Výběr šifrování TLS je založen na předvolbě serveru Webex TLS.
Při použití TLS 1.2 nebo 1.3 Webex upřednostňuje šifrovací sady pomocí:
- ECDHE pro klíčové vyjednávání
- Certifikáty založené na RSA (velikost klíče 3072 bitů)
- Ověření SHA2 (SHA384 nebo SHA256)
- Silné šifrovací šifry využívající 128bitové nebo 256bitové šifrování (například AES_256_GCM, AES_128_GCM a CHACHA20_POLY1305)
Jedná se například o možné šifrování použité v závislosti na preferenci serveru Webex TLS:
- TLS v1.2—TLS_ECDHE_RSA_with_AES_256_GCM_SHA384
- TLS v1.3—TLS_AES_256_GCM_SHA384
Společnost Cisco zabezpečuje mediální toky aplikace Webex (sdílení zvuku, videa a obrazovky) pomocí protokolu SRTP (Secure Real-Time Transport Protocol). Aplikace Webex používá šifru AEAD_AES_256_GCM k šifrování médií.
Podrobné informace o zabezpečení aplikace Webex naleznete v Technickém dokumentu Webex Application Security.
Funkce zabezpečení v prostorách aplikace Webex
Můžete přidat další zabezpečení pomocí moderátorů pro týmy a prostory. Pokud je týmová práce citlivá, můžete prostor zmírnit. Moderátoři mohou řídit, kdo má přístup k prostoru, a mazat soubory a zprávy.
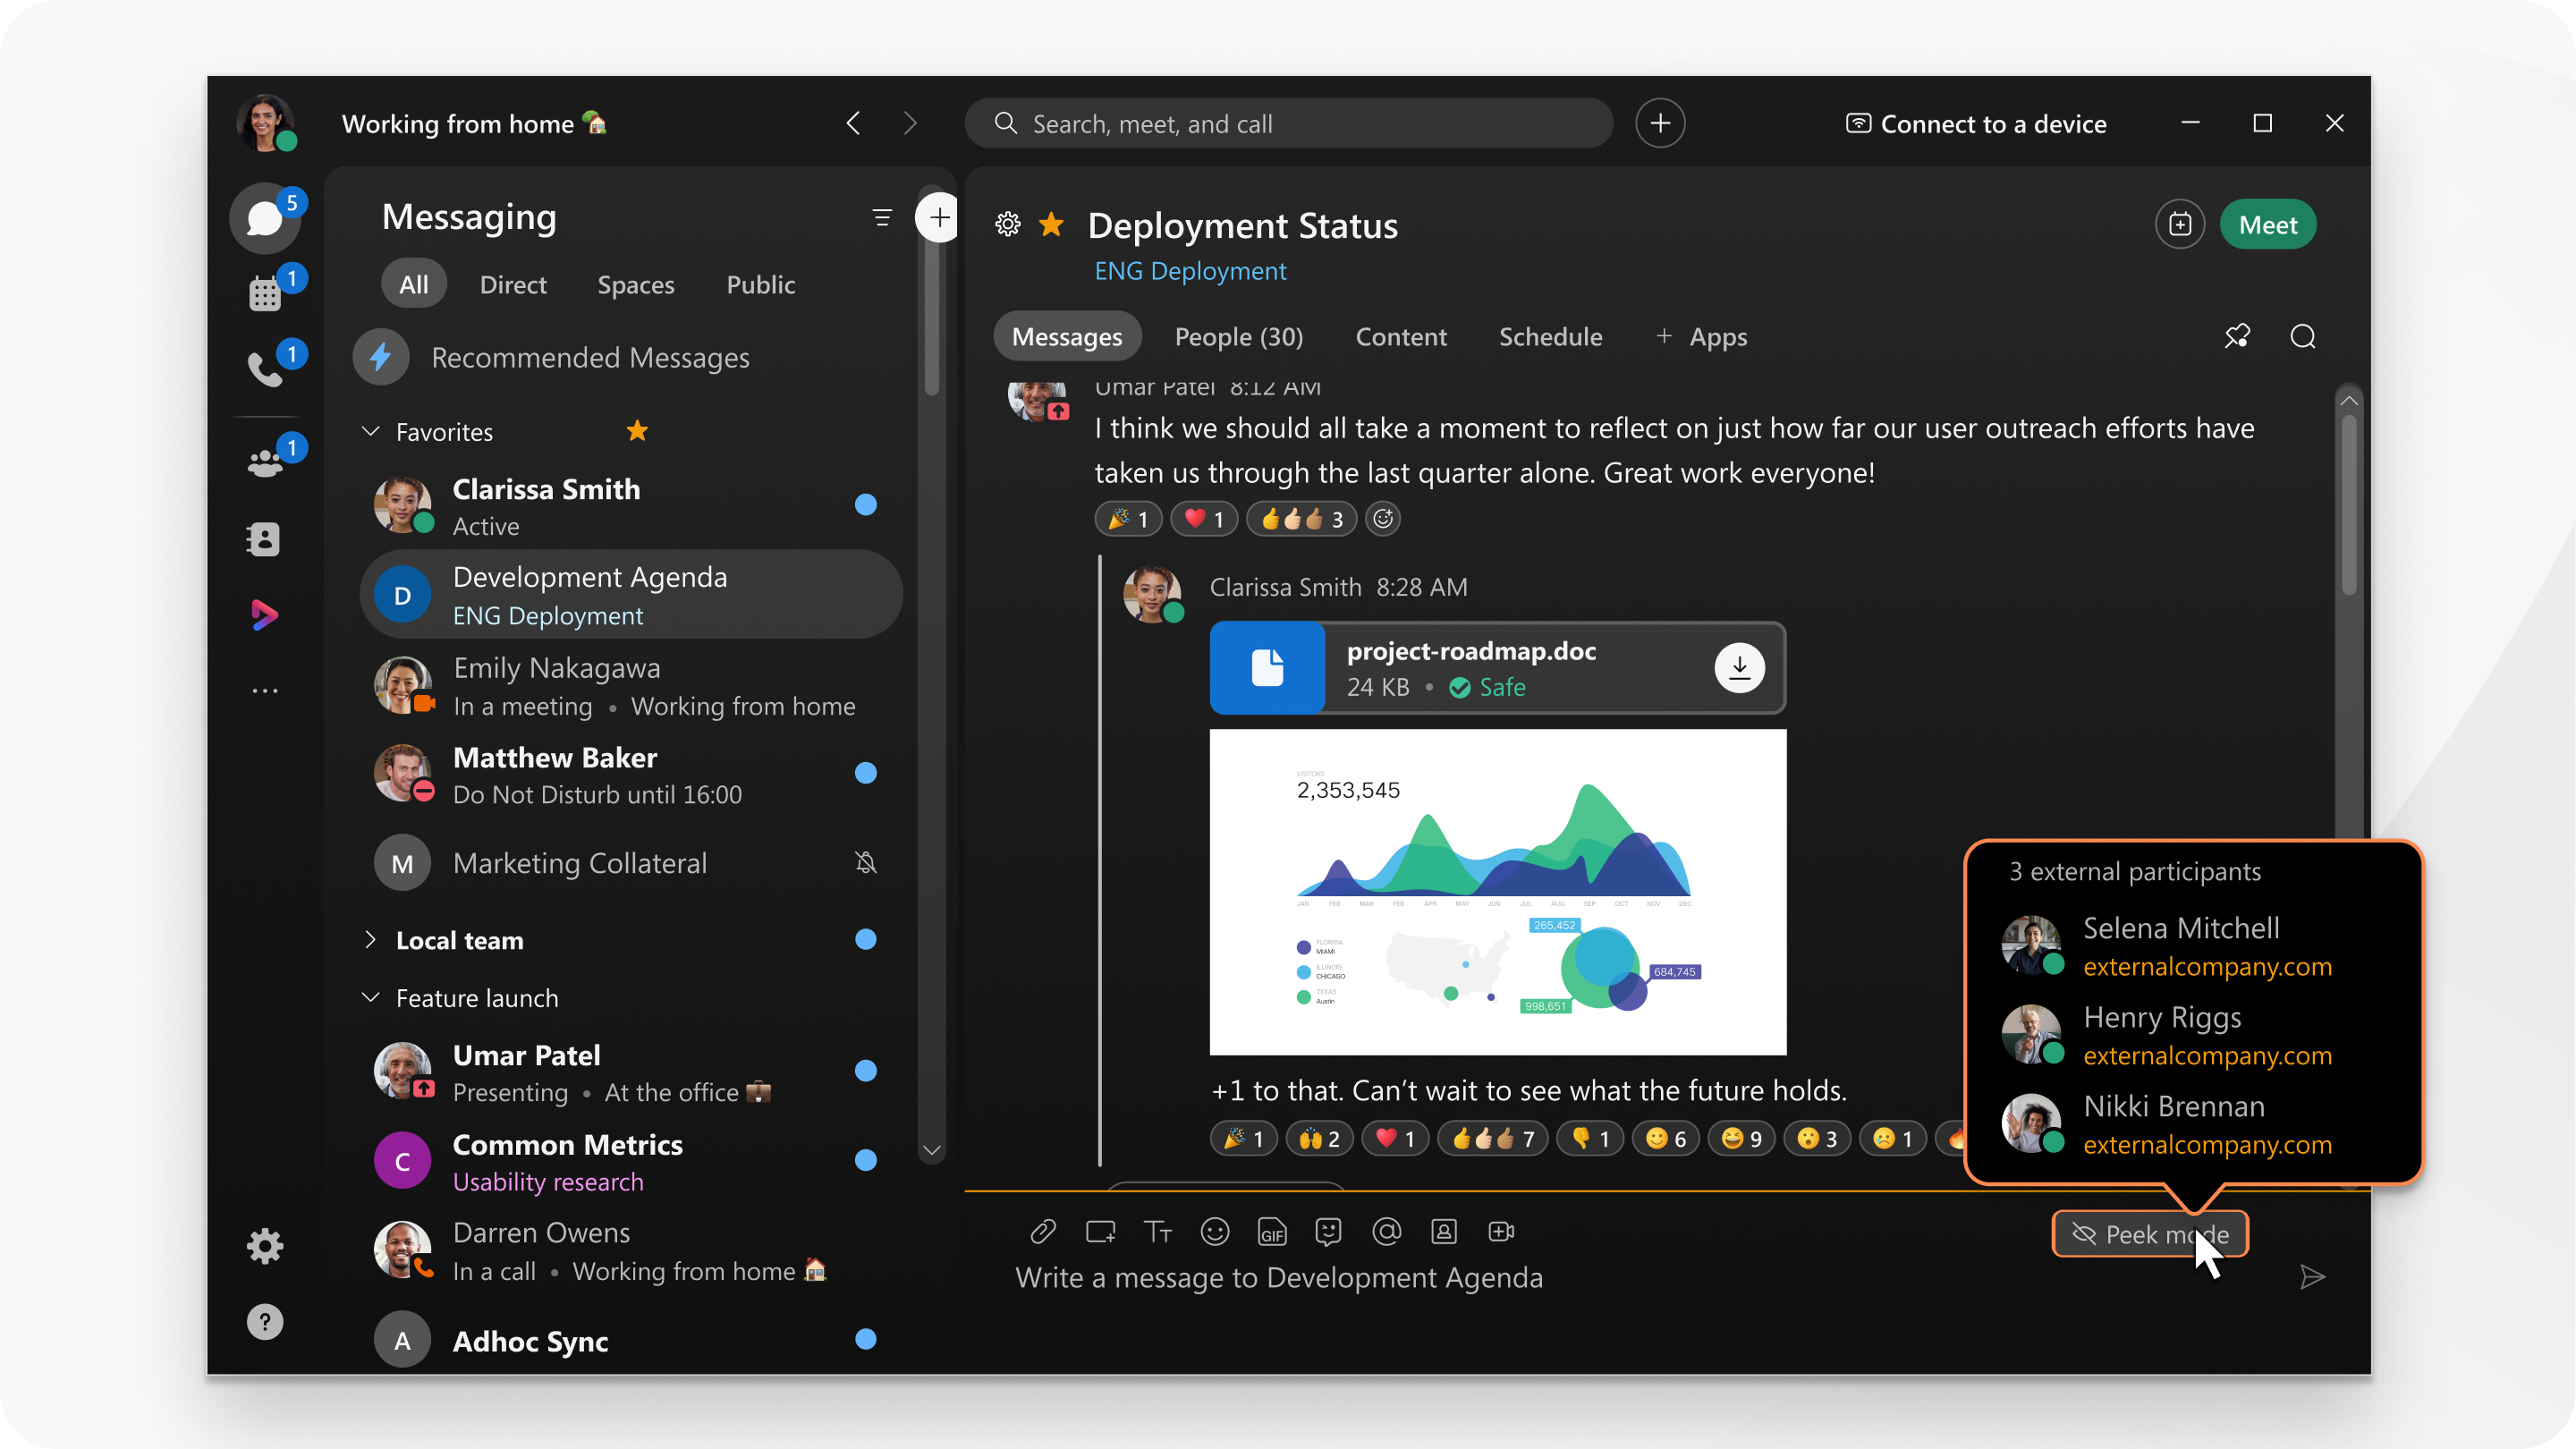
Pokud některé mezery obsahují lidi mimo vaši společnost, uvidíte některé oblasti v těchto prostorách zvýrazněné, jako je ohraničení, pozadí, ikona v oblasti zpráv a jejich e-mailové adresy.
Ochrana osobních údajů pro soubory a zprávy
Aplikace Webex používá pokročilé kryptografické algoritmy k ochraně obsahu, který sdílíte a odesíláte. Jediní lidé, kteří mohou prohlížet soubory a zprávy v prostoru aplikace Webex, jsou pozvaní do tohoto prostoru nebo oprávnění jednotlivci.
Standardy zabezpečení hesel
IT týmy mohou přidávat funkce, které používají stávající zásady zabezpečení, jako je jednotné přihlášení (SSO) nebo synchronizace aplikace Webex s adresáři zaměstnanců. Aplikace Webex automaticky rozpozná, když někdo opustil společnost, takže bývalí zaměstnanci nebudou mít přístup k firemním datům pomocí aplikace Webex.
Vaše společnost může také nakonfigurovat aplikaci Webex tak, aby vyžadovala hesla a ověřování, které odpovídají vašim firemním bezpečnostním standardům. Aplikace Webex podporuje poskytovatele identit, kteří používají protokoly SAML (Security Assertion Markup Language) 2.0 a Open Authorization (OAuth) 2.0.


