
Gracias por sus comentarios.
Aplicación Webex | Seguridad de aplicaciones
 ¿Comentarios?
Cifrado de extremo a extremo de Webex
El cifrado de extremo a extremo de Webex utiliza el Sistema de administración de claves (KMS) de Webex para crear y administrar claves de cifrado que se utilizan para proteger el contenido compartido Webex Meetings y la mensajería. El cifrado de extremo a extremo de Webex se utiliza para cifrar el contenido generado por el usuario, como mensajes de chat, archivos, información de reuniones de calendario, pizarras blancas y anotaciones
Con cifrado de extremo a extremo de Webex:
- Se agrega una capa adicional de cifrado a los datos en tránsito y en reposo.
- La aplicación Webex utiliza cifrado de extremo a extremo para cifrar el contenido mediante el cifrado AES-256-GCM antes de transmitir el contenido a través de TLS a la nube de Webex.
- El contenido cifrado de extremo a extremo de Webex se almacena en servidores de contenido en la nube de Webex que utilizan el AES-256-CTR para cifrar los datos en reposo.
La capa adicional de seguridad que proporciona el cifrado de extremo a extremo de Webex protege tanto los datos del usuario en tránsito de los ataques de intercepción de seguridad de la capa de transporte (TLS) como los datos de usuario almacenados de posibles malos actores en la nube de Webex.
La nube de Webex puede acceder y usar claves de cifrado de extremo a extremo, pero solo para descifrar datos según sea necesario para servicios principales como:
- Indexación de mensajes para funciones de búsqueda
- Prevención de pérdida de datos
- Transcodificación de archivos
- eDiscovery
- Archivo de datos
Webex utiliza Transport Layer Security (TLS) v1.2 o v1.3 para cifrar los datos en tránsito entre su dispositivo y nuestros servidores. La selección de cifrado TLS se basa en la preferencia TLS del servidor Webex.
Usando TLS 1.2 o 1.3, Webex prefiere conjuntos de cifrado que usen:
- ECDHE para la negociación clave
- Certificados basados en RSA (tamaño de clave de 3072 bits)
- Autenticación SHA2 (SHA384 o SHA256)
- Cifrados de cifrado fuertes que utilizan 128 bits o 256 bits (como AES_256_GCM, AES_128_GCM y CHACHA20_POLY1305)
Como ejemplo, estos son los posibles cifrados utilizados según la preferencia TLS del servidor Webex:
- TLS v1.2: TLS_ECDHE_RSA_con_AES_256_GCM_SHA384
- TLS v1.3—TLS_AES_256_GCM_SHA384
Cisco protege las transmisiones multimedia de la aplicación Webex (audio, video y uso compartido de pantalla) mediante el protocolo de transporte seguro en tiempo real (SRTP). La aplicación Webex utiliza el cifrado AEAD_AES_256_GCM para cifrar medios.
Para obtener información detallada sobre la seguridad de aplicaciones Webex, consulte el documento técnico de seguridad de aplicaciones de Webex.
Funciones de seguridad en los espacios de Webex App
Puede agregar seguridad adicional mediante el uso de moderadores para equipos y espacios. Si el trabajo en equipo es delicado, puede moderar el espacio. Los moderadores pueden controlar quién tiene acceso al espacio y eliminar archivos y mensajes.
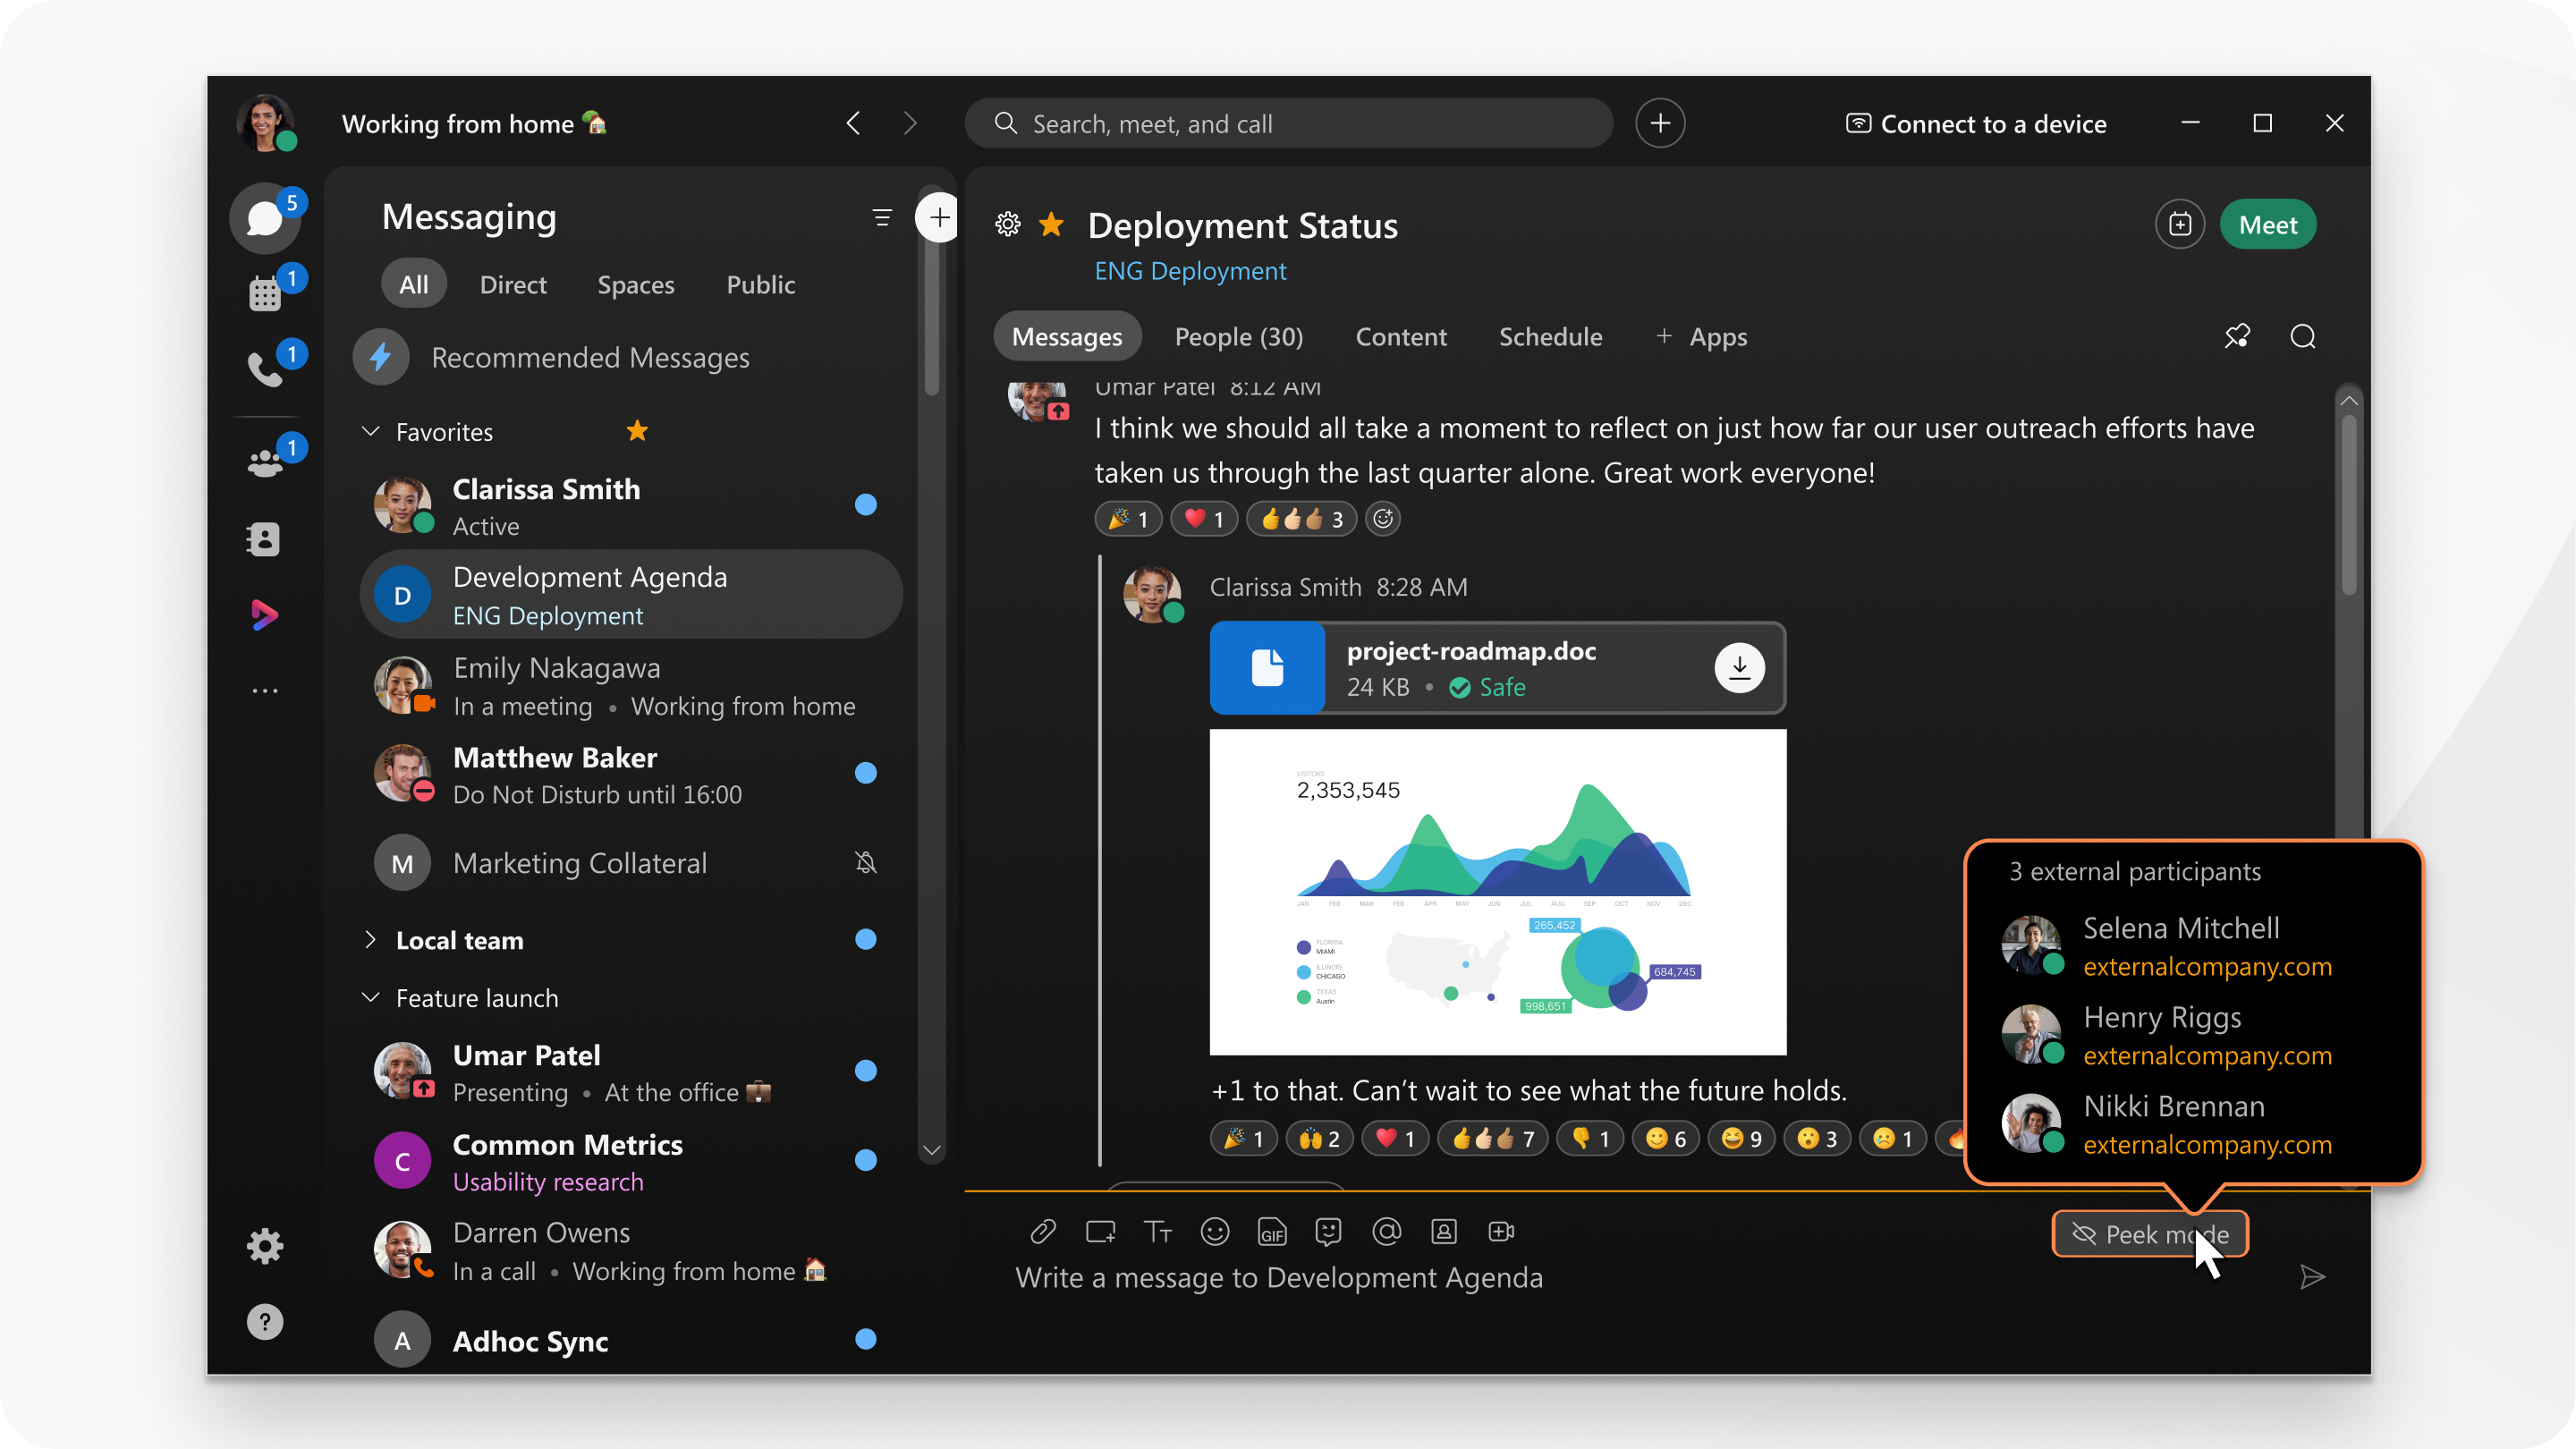
Además, si algún espacio incluye personas de fuera de su empresa, verá algunas áreas en esos espacios resaltadas, como el borde, el fondo, el icono en el área de mensajes y sus direcciones de correo electrónico.
Privacidad para archivos y mensajes
La aplicación Webex utiliza algoritmos criptográficos avanzados para proteger el contenido que comparte y envía. Las únicas personas que pueden ver archivos y mensajes en un espacio de Webex App son las invitadas a ese espacio o las personas autorizadas.
Estándares de seguridad de contraseñas
Los equipos de TI pueden agregar características que utilizan políticas de seguridad existentes, como inicio de sesión único (SSO) o la sincronización de Webex App con directorios de empleados. La aplicación Webex reconoce automáticamente cuando alguien ha dejado una empresa, por lo que los antiguos empleados no podrán acceder a los datos de la empresa mediante Webex App.
Su empresa también puede configurar Webex App para que requiera contraseñas y autenticación que coincidan con sus estándares de seguridad corporativos. La aplicación Webex admite proveedores de identidad que utilizan los protocolos Security Assertion Markup Language (SAML) 2.0 y Open Authorization (OAuth) 2.0.


