
Takk for tilbakemeldingen.
Webex-appen | Appsikkerhet
 Tilbakemelding?
Webex ende-til-ende-kryptering
Webex ende-til-ende-kryptering bruker Webex Key Management System (KMS) til å opprette og administrere krypteringsnøkler som brukes til å sikre innhold som deles i Webex Meetings og Meldinger. Webex ende-til-ende-kryptering brukes til å kryptere brukergenerert innhold som chatmeldinger, filer, kalendermøteinformasjon, tavler og merknader
Med Webex ende-til-ende-kryptering:
- Et ekstra lag med kryptering legges til data i transitt og i ro.
- Webex-appen bruker ende-til-ende-kryptering for å kryptere innhold ved hjelp av AES-256-GCM-krypteringen før overføring av innholdet over TLS til Webex-skyen.
- Webex ende-til-ende-kryptert innhold lagres på innholdsservere i Webex-skyen som bruker AES-256-CTR til å kryptere data i ro.
Det ekstra sikkerhetslaget som Webex ende-til-ende-kryptering gir, beskytter både bruker data under overføring fra TLS-avlyttingsangrep (Transport Layer Security) og lagrede bruker data fra potensielle dårlige aktører i Webex-skyen.
Webex-skyen kan få tilgang til og bruke ende-til-ende-krypteringsnøkler, men bare for å dekryptere data som kreves for kjernetjenester som:
- Meldingsindeksering for søkefunksjoner
- Forebygging av tap av data
- Filtranskoding
- eDiscovery
- Dataarkivering
Webex bruker Transport Layer Security (TLS) v1.2 eller v1.3 for å kryptere data som overføres mellom enheten din og serverne våre. Valget av TLS-kryptering er basert på TLS-preferansen for Webex-serveren.
Ved å bruke enten TLS 1.2 eller 1.3 foretrekker Webex chifferpakker ved å bruke:
- ECDHE for nøkkelforhandlinger
- RSA-baserte sertifikater (3072-bits nøkkelstørrelse)
- SHA2-godkjenning (SHA384 eller SHA256)
- Sterke krypteringschifere som bruker 128-bit eller 256-bit (for eksempel AES_256_GCM, AES_128_GCM og CHACHA20_POLY1305)
Som et eksempel er dette de mulige krypteringene som brukes avhengig av Webex-serverens TLS-preferanse:
- TLS v1.2—TLS_ECDHE_RSA_med_AES_256_GCM_SHA384
- TLS v1.3—TLS_AES_256_GCM_SHA384
Cisco sikrer Webex App-mediestrømmer (lyd, video og skjermdeling) ved hjelp av Secure Real-Time Transport Protocol (SRTP). Webex-appen bruker AEAD_AES_256_GCM-krypteringen til å kryptere medier.
Hvis du vil ha detaljert informasjon om Webex App-sikkerhet, kan du se Webex Application Security Techn ical Paper.
Sikkerhetsfunksjoner i Webex App-rom
Du kan legge til ekstra sikkerhet ved å bruke moderatorer for team og mellomrom. Hvis teamarbeid er følsomt, kan du moderere plassen. Moderatorer kan kontrollere hvem som har tilgang til plassen, og slette filer og meldinger.
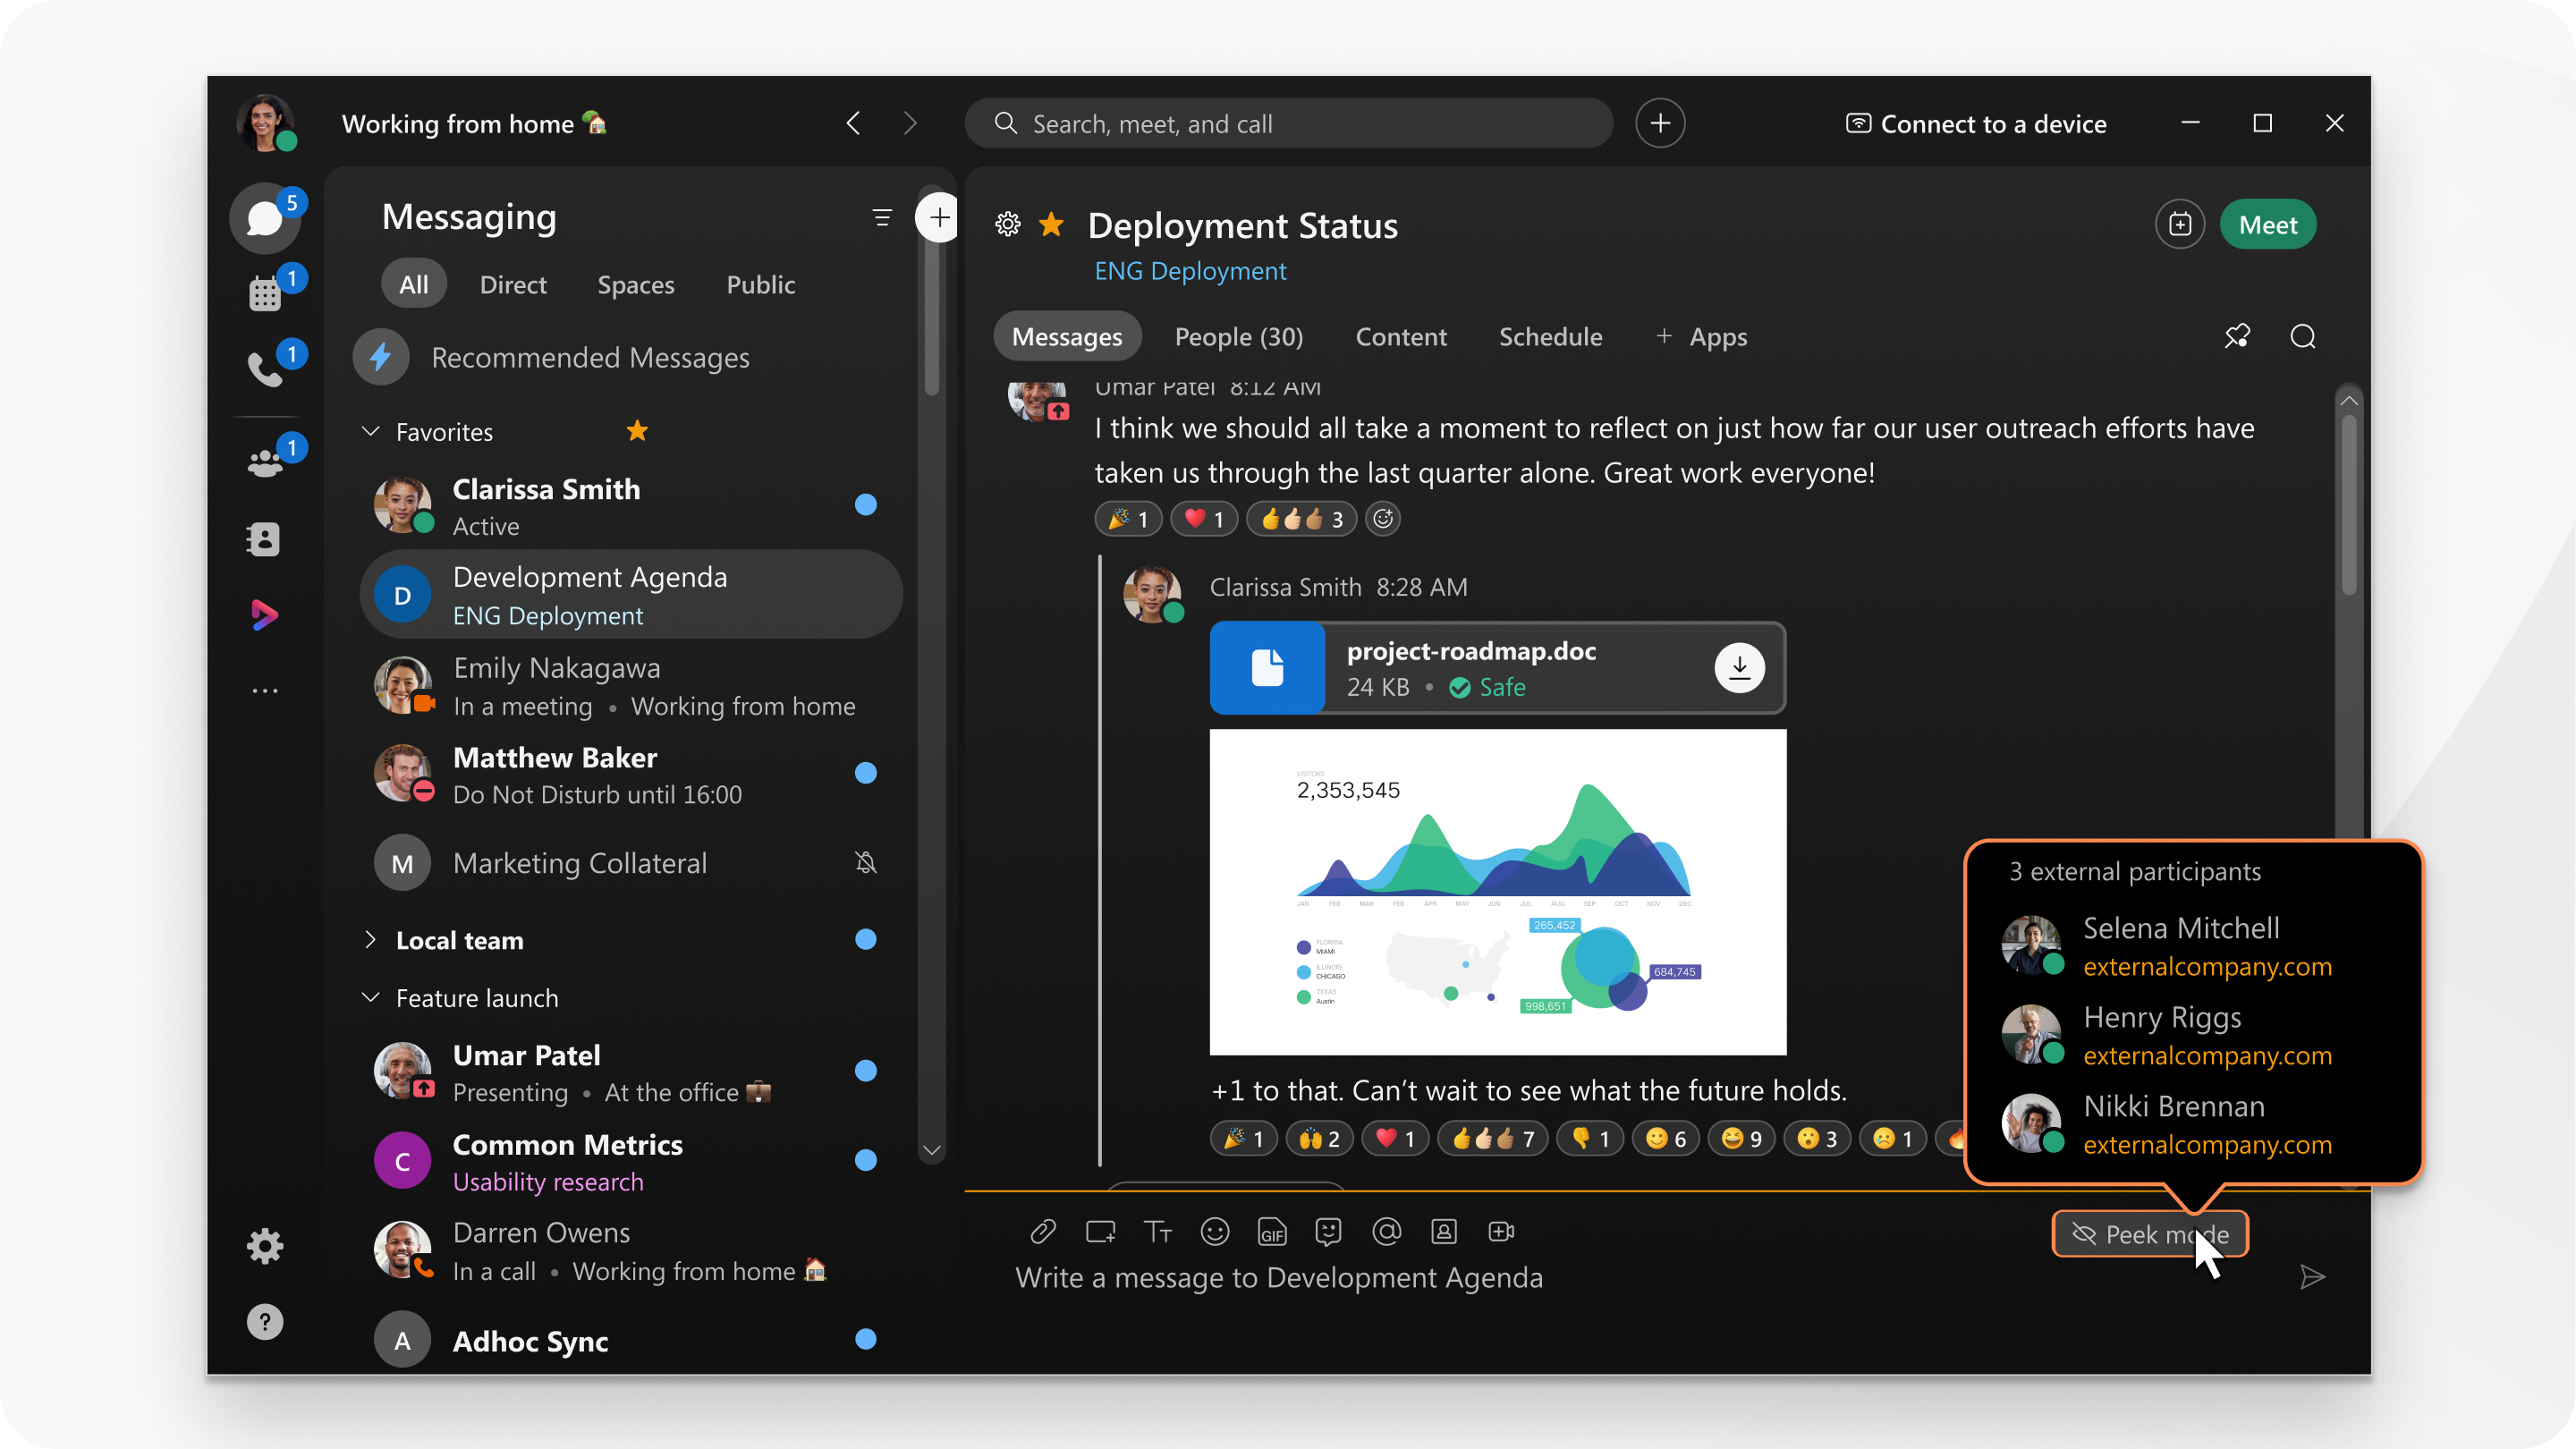
Hvis noen mellomrom inneholder personer utenfor bedriften, vil du også se noen områder i disse områdene uthevet, for eksempel grensen, bakgrunnen, ikonet i meldingsområdet og e-postadressene deres.
Personvern for filer og meldinger
Webex-appen bruker avanserte kryptografiske algoritmer for å beskytte innhold du deler og sender. De eneste personene som kan vise filer og meldinger i et Webex App-rom er de som er invitert til det området eller autoriserte personer.
Passordsikkerhetsstandarder
IT-team kan legge til funksjoner som bruker eksisterende sikkerhetspolicyer som enkel pålogging (SSO) eller synkronisering av Webex-appen med ansattes kataloger. Webex-appen gjenkjenner automatisk når noen har forlatt et selskap, slik at tidligere ansatte ikke vil kunne få tilgang til bedriftsdata ved hjelp av Webex App.
Bedriften din kan også konfigurere Webex-appen slik at den krever passord og godkjenning som samsvarer med bedriftens sikkerhetsstandarder. Webex App støtter identitetsleverandører som bruker Security Assertion Markup Language (SAML) 2.0 og Open Authorization (OAuth) 2.0-protokoller.


