- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
באפשרותך לקבוע תצורה של שילוב כניסה יחידה (SSO) בין ארגון לקוח של Control Hub לבין פריסה המשתמשת ב- Microsoft Entra ID כספק זהות (IdP).
כניסה יחידה ורכזת בקרה
כניסה יחידה (SSO) היא תהליך אימות הפעלה או משתמש המאפשר למשתמש לספק אישורים כדי לגשת ליישום אחד או יותר. התהליך מאמת משתמשים עבור כל היישומים אליהם ניתנות להם זכויות. זה מבטל הנחיות נוספות כאשר משתמשים מחליפים יישומים במהלך הפעלה מסוימת.
פרוטוקול הפדרציה של שפת סימון קביעת אבטחה (SAML 2.0) משמש כדי לספק אימות SSO בין ענן Webex לבין ספק הזהות שלך (IdP).
פרופילים
אפליקציית Webex תומכת רק בפרופיל SSO של דפדפן האינטרנט. בפרופיל SSO של דפדפן האינטרנט, Webex App תומך בכריכות הבאות:
-
SP יזם POST -> כריכת POST
-
SP יזם הפניה מחדש -> כריכת POST
פורמט שם ID
פרוטוקול SAML 2.0 תומך במספר פורמטים של NameID לתקשורת על משתמש ספציפי. אפליקציית Webex תומכת בפורמטים הבאים של NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
במטא נתונים שאתה טוען מ- IdP שלך, הערך הראשון מוגדר לשימוש ב- Webex.
שילוב מרכז הבקרה עם מזהה Entra של מיקרוסופט
Webex תומך ב- IdP אחד בלבד עבור כל בקשת אימות. זרימת האימות היא כדלקמן: משתמש > אימות Webex > IdP 1 > אימות Webex > משתמש. המשמעות היא שבעוד שמשתמשים שונים יכולים לאמת באמצעות IDP שונים, משתמש אינו יכול לעבור בין מספר IDP במהלך תהליך אימות יחיד. כל צעדים נוספים כגון MFA חייבים להיות משולבים עם ה- IdP היחיד המשמש לבקשה הספצי פית הזו.
מדריכי התצורה מציגים דוגמה ספציפית לשילוב SSO אך אינם מספקים תצורה ממצה לכל האפשרויות. לדוגמה, שלבי האינטגרציה עבור nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientמתועדים. פורמטים אחרים כגון urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressיעבדו עבור שילוב SSO אך הם מחוץ לתחום התיעוד שלנו.
הגדר שילוב זה עבור משתמשים בארגון Webex שלך (כולל Webex App ושירותים אחרים המ Webex Meetings נוהלים ב- Control Hub). אם אתר Webex שלך משולב ב- Control Hub, אתר Webex יורש את ניהול המשתמשים. אם אינך יכול לגשת Webex Meetings בדרך זו והיא אינה מנוהלת ב- Control Hub, עליך לבצע שילוב נפרד כדי לאפשר SSO עבורWebex Meetings.
לפני שתתחיל
עבור SSO ורכזת בקרה, IDP חייבים להתאים למפרט SAML 2.0. בנוסף, יש להגדיר IDP באופן הבא:
- ב-Entra ID, הקצאה נתמכת רק במצב ידני. מסמך זה מכסה רק שילוב כניסה יחידה (SSO).
- לקוחות Webex קיימים עם תצורות פדרציה קודמות עשויים להיתקל בבעיות בתבנית Webex ה סטנדרטית של Entra ID עקב שינויים בתכונות SAML. אנו ממליצים להגדיר איחוד מזהה Entra מותאם אישית כדי לפתור זאת באמצעות הגדרות SAML הקודמות שלך. ודא שאתה מבצע את בדיקת ה- SSO של Control Hub כדי לאפשר תאימות ולטפל בכל אי התאמות.
הורד את המטא נתונים של Webex למערכת המקומית שלך
הורד את המטא נתונים של Webex לפני שתקבע את התצורה של ספק הזהות שלך. קובץ זה מכיל את הגדרות ספק השירות Webex עבור הארגון שלך, וספק הזהות שלך משתמש ב הגדרות אלה כדי לזהות Webex ולשלוח תגובות כניסה של SAML בחזרה למקום הנכון. השתמש בקובץ מטא נתונים זה בעת הגדרת התצורה של יישום SAML בספק הזהות שלך.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל הכרטיסייה ספק זהות ולחץ על הפ על SSO. |
| 4 |
בחר IdP. |
| 5 |
בחר את סוג האישור עבור הארגון שלך:
עוגני אמון הם מפתחות ציבוריים המשמשים כ סמכות לאמת אישור חתימה דיגיטלית. לקבלת מידע נוסף, עיין בתיעוד ה- IdP שלך. |
| 6 |
הורד את קובץ המטא נתונים. <org-ID>שם קובץ המטא נתונים של Webex הוא idb-meta- -SP.xml. |
הגדר הגדרות יישום SSO במזהה Entra
לפני שתתחיל
לפני שתקבע את התצורה של יישום SAML ב- Entra ID, ודא שספק הזהות שלך מוכן ושמשתמשי Webex שלך כבר קיימים. באפשרותך ליצור משתמשים באופן מקומי או לסנכרן אותם מהספ רייה שלך. שמור את קובץ המטא נתונים של Webex שהורדת מ- Control Hub זמין, מכיוון שתעלה אותו ליישום SAML במהלך הליך זה.
לקבלת רקע נוסף אודות יכולות ספק הזהות של Entra ID, עיין בתי עוד של Microsoft.
| 1 |
היכנס למ רכז הניהול של Microsoft Entra ועבור אל . |
| 2 |
פתח את יישום Webex שהו ספת או יצ רת בג לרי ית היישומים. לחץ כאן למידע נוסף על ההבדל
בין היישום שנבנה מראש או Cisco Webex יישום SCIM 2.0 המותאם אישית.
|
| 3 |
לחץ על . 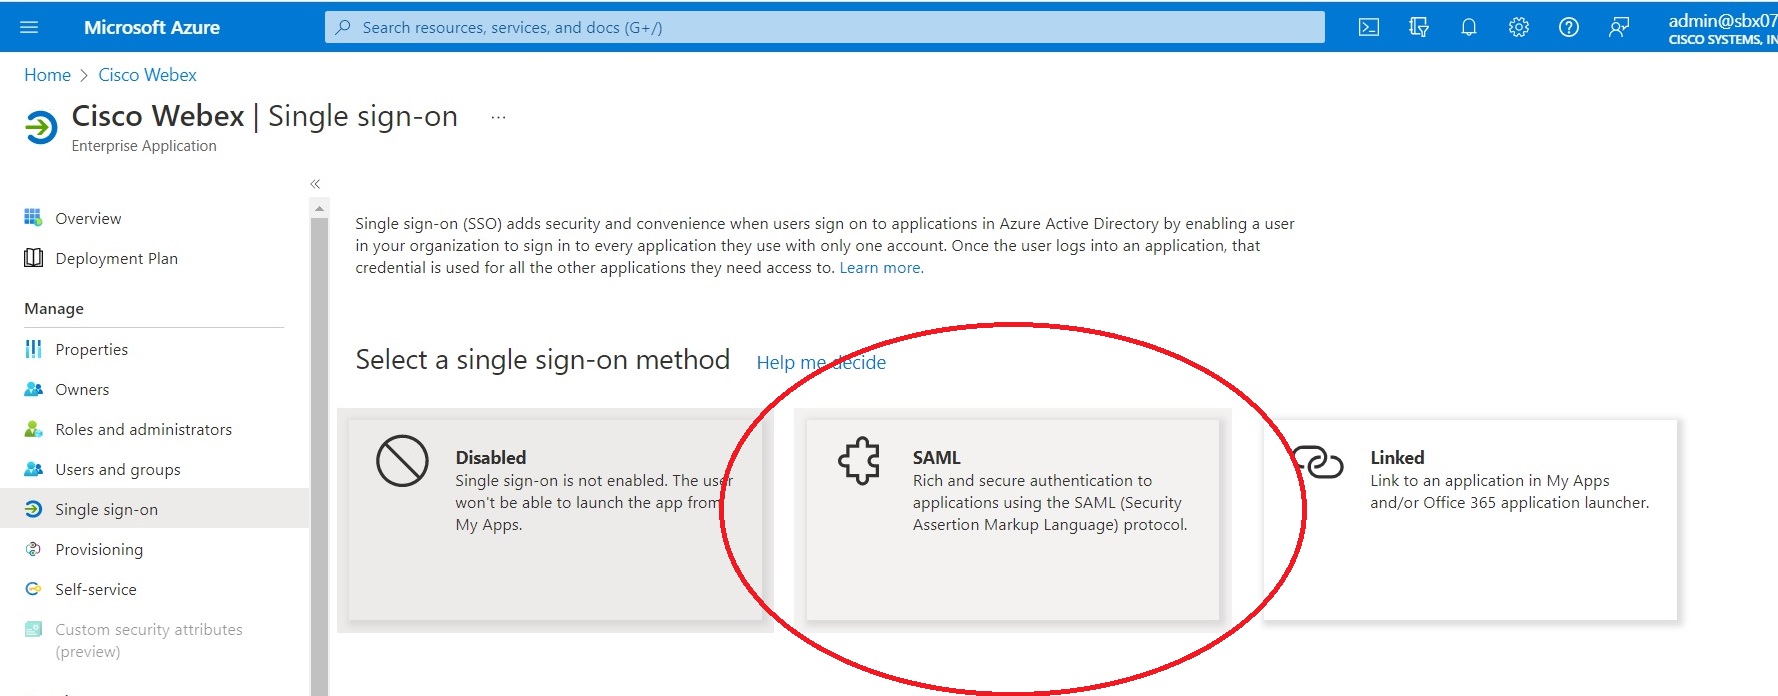
|
| 4 |
לחץ על העלה קובץ מטא נתונים ולאחר מכן בחר את קובץ המטא נתונים שהורדת מ- Control Hub. 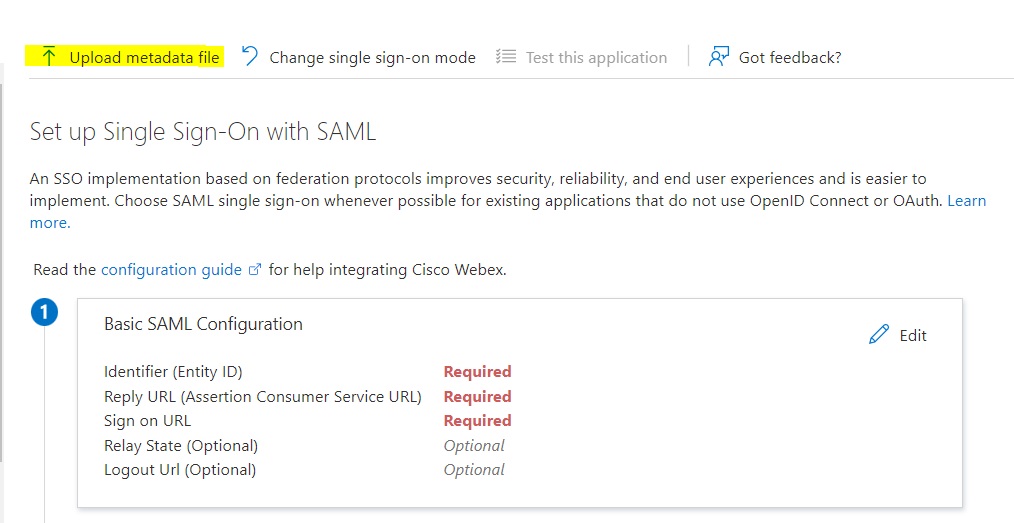
חלק מהשדות מתמלאים עבורך באופן אוטומטי. |
| 5 |
תחת , לחץ על הג דר כניסה יחידה באמצעות SAML > ערוך. |
| 6 |
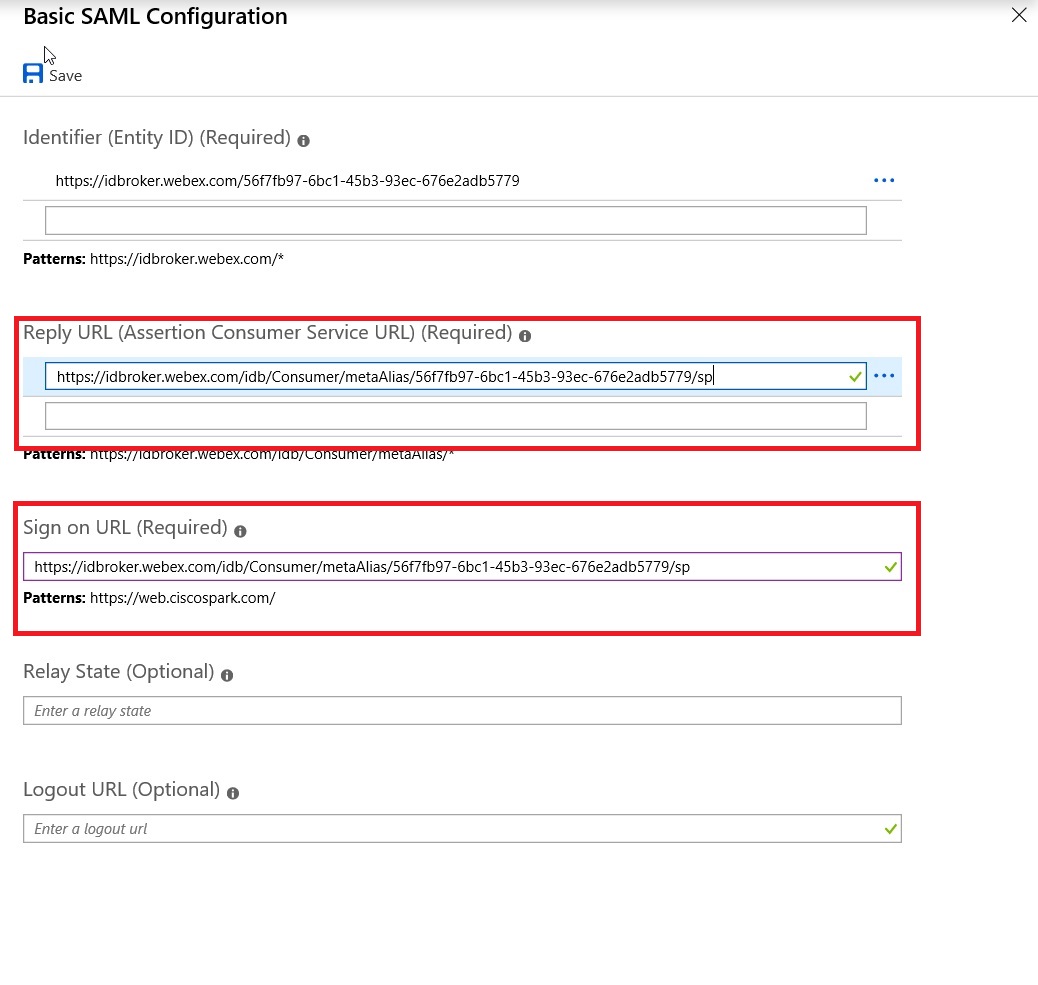
פתח את תצורת SAML הבסיסית, העתק את ערך כתובת ה- URL של תגובה, הדבק אותו בכתובת URL כני סה ושמור את הש ינויים שלך.
|
| 7 |
עבור אל בחר את המשתמשים והקבוצות הרלוונטיים שברצונך להעניק גישה לאפליק ציית Webex. |
| 8 |
בדף הגדרת כניסה יחידה עם SAML, במקטע אישור חתימה של SAML, לחץ על הורד כדי להוריד את XML מטא נתונים של הפדרציה ולשמור אותו במחשב שלך. |
ייבוא מטא נתונים של IdP והפעל כניסה יחידה לאחר בדיקה
לאחר ייצוא המטא נתונים של Webex, הגדרת תצורת ה- IdP שלך והורדת את המטא נתונים של IdP למערכת המקומית שלך, אתה מוכן לייבא אותם לארגון Webex שלך מ- Control Hub.
לפני שתתחיל
אל תבדוק את שילוב SSO מממשק ספק הזהות (IdP). אנו תומכים רק בזרימות שמיוזמות ספק שירות (יוזמות SP), לכן עליך להשתמש במבחן ה- SSO של Control Hub לצורך שילוב זה.
| 1 |
בחר אחד:
|
| 2 |
בדף ייבוא מטא נתונים של IdP, גרור ושחרר את קובץ המטא נתונים של IdP לדף או השתמש באפשרות דפדפן הקבצים כדי לאתר ולהעלות את קובץ המטא נתונים . לחץ על הבא.
עליך להשתמש באפשרות מאובטחת יותר, אם אתה יכול. זה אפשרי רק אם ה- IdP שלך השתמש ב-CA ציבורי כדי לחתום על המטא נתונים שלו. בכל המקרים האחרים, עליך להשתמש באפשרות פחות מאו בטחת. זה כולל אם המטא נתונים אינם חתומים, חתומים בעצמם או חתומים על ידי CA פרטי. Okta אינה חותמת על המטא נתונים, לכן עליך לבחור פחות מאובטח עבור שילוב Okta SSO. |
| 3 |
בחר באפש רות בדוק הגדרת SS O, וכאשר תי פתח כרטיסיית דפדפן חדשה, בצע אימות באמצעות IdP על-ידי כניסה. אם תקבל שגיאת אימות, ייתכן שיש בעיה באי שורים. בדוק את שם המשתמש והסיסמה ונסה שוב. שגיאת אפליקציית Webex פירושה בדרך כלל בעיה בהגדרת SSO. במקרה זה, ע ברו שוב על השלבים, במיוחד השלבים שבהם אתה מעתיק ומדביק את המטא נתונים של Control Hub בהגדרת IdP. כדי לראות ישירות את חווית הכניסה ל- SSO, תוכל גם ללחוץ על הע תק כתובת URL ללוח ממסך זה ולהדבי ק אותה בחלון דפדפן פרטי. משם, אתה יכול לעבור דרך הכניסה באמצעות SSO. שלב זה מפסיק תוצאות חיוביות כוזבות בגלל אסימון גישה שעשוי להיות בהפעלה קיימת מהכניסה שלך . |
| 4 |
חזור לכרטיסייה דפדפן רכזת הבקרה.
תצורת SSO לא תיכנס לתוקף בארגון שלך אלא אם תבחר בלחצן הבחירה הראשון ותפעיל את SSO. |
מה לעשות הלאה
השתמש בהליכים בס נכרון משתמשי Okta לתוך רכזת הב קרה אם ברצונך לבצע הקצאת משתמשים מתוך Okta לענן Webex.
השתמש בהליכים בס נכרון משתמשי Microsoft Entra ID לתוך רכזת הב קרה אם ברצונך לבצע הקצאת משתמשים מתוך מזהה Entra לענן Webex.
באפשרותך לבצע את ההליך בסעיף ביטול הודעות דוא"ל אוטומ טיות כדי להשבית הודעות דוא"ל שנשלחות למשתמשי יישום Webex חדשים בארגון שלך. המסמך מכיל גם שיטות עבודה מומלצות ל שליחת תקשורת למשתמשים בארגון שלך.
פתרון בעיות באינטגרציה של מזהה Entra
כאשר אתה בודק SSO, השתמש ב- Mozilla Firefox עם התוסף SAML Tracer כדי לבדוק את קביעת SAML שמגיעה ממזהה Entra.
בקביעה, ודא שהא NameIDלמנט משתמש בתבנית מזהה שם חולף.
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>ודא גם שהטענה כוללת uidתכונה וכי הערך תואם למשתמש באפליקציית Webex.
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


