- Startseite
- /
- Artikel

Danke für Ihr Feedback.


 In diesem Artikel
 Feedback?
Sie können eine Single Sign-On (SSO) -Integration zwischen einer Control Hub-Kundenorganisation und einer Bereitstellung konfigurieren, die Microsoft Entra ID als Identitätsanbieter (IdP) verwendet.
Einmalige Anmeldung und Control Hub
Die einmalige Anmeldung ist ein Sitzungs- oder Benutzerauthentifizierungsvorgang, bei dem ein Benutzer für den Zugriff auf eine oder mehrere Anwendungen Anmeldeinformationen angeben kann. Bei dem Vorgang werden Benutzer für alle Anwendungen authentifiziert, für die sie über Berechtigungen verfügen. Dadurch werden weitere Eingabeaufforderungen vermieden, wenn Benutzer während einer bestimmten Sitzung zwischen Anwendungen wechseln.
Das Security Assertion Markup Language (SAML 2.0) Federation-Protokoll wird für die SSO-Authentifizierung zwischen der Webex-Cloud und Ihrem Identitätsanbieter (IdP) eingesetzt.
Profile
Die Webex-App unterstützt nur den Webbrowser SSO Profil. Im Webbrowser- und SSO unterstützt Webex App die folgenden Bindungen:
-
SP initiierte POST -> POST-Bindung
-
SP initiierte REDIRECT -> POST-Bindung
NameID Format
Das SAML 2.0-Protokoll unterstützt mehrere NameID-Formate für die Kommunikation über einen bestimmten Benutzer. Die Webex-App unterstützt die folgenden NameID-Formate.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
In den von Ihrem IdP geladenen Metadaten ist der erste Eintrag für die Verwendung in Webex konfiguriert.
Integrieren Sie Control Hub mit Microsoft Entra ID
Webex unterstützt nur einen IdP für jede Authentifizierungsanfrage. Der Authentifizierungsablauf ist wie folgt: Benutzer > Webex-Authentifizierung > IdP 1 > Webex-Authentifizierung > Benutzer. Das bedeutet, dass sich zwar verschiedene Benutzer mit unterschiedlichen IdPs authentifizieren können, ein Benutzer jedoch nicht während eines einzigen Authentifizierungsprozesses zwischen mehreren IdPs wechseln kann. Alle zusätzlichen Schritte wie MFA müssen in den einzelnen IdP integriert werden, der für diese spezielle Anfrage verwendet wird.
Die Konfigurationsanweisungen zeigen ein konkretes Beispiel einer SSO-Integration, aber keine umfassende Konfiguration für alle Möglichkeiten. Beispielsweise werden die Integrationsschritte für nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient dokumentiert. Andere Formate wie urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress funktionieren für die SSO-Integration, liegen jedoch außerhalb des Rahmens unserer Dokumentation.
Richten Sie diese Integration für Benutzer in Ihrer Webex-Organisation ein (einschließlich webex App, Webex Meetingsund andere Dienste, die im Control Hub verwaltet werden). Wenn Ihre Webex-Site in Control Hubintegriert ist, erbt die Webex-Site die Benutzerverwaltung. Wenn Sie auf diese Weise nicht auf Webex Meetings zugreifen können und dies nicht in Control Hubverwaltet wird, müssen Sie eine separate Integration tun, um SSO-Benutzer Webex Meetings .
Vorbereitungen
Für SSO und Control Hub müssen die IdPs der SAML 2.0-Spezifikation entsprechen. Außerdem müssen die IdPs folgendermaßen konfiguriert werden:
- In Entra ID wird die Bereitstellung nur im manuellen Modus unterstützt. Dieses Dokument behandelt nur die SSO-Integration (Single Sign-On).
- Bestehende Webex-Kunden mit früheren Verbundkonfigurationen können aufgrund von Änderungen der SAML-Attribute auf Probleme mit der Standard-Entra-ID-Webex-Vorlage stoßen. Wir empfehlen, einen benutzerdefinierten Entra-ID-Verbund einzurichten, um dieses Problem mithilfe Ihrer vorherigen SAML-Einstellungen zu lösen. Stellen Sie sicher, dass Sie den Control Hub-SSO-Test durchführen, um Kompatibilität zu gewährleisten und etwaige Unstimmigkeiten zu beheben.
Herunterladen der Webex-Metadaten auf Ihr lokales System
Laden Sie die Webex-Metadaten herunter, bevor Sie Ihren Identitätsanbieter konfigurieren. Diese Datei enthält die Webex-Dienstanbieter-Einstellungen für Ihre Organisation, und Ihr Identitätsanbieter verwendet diese Einstellungen, um Webex zu erkennen und SAML-Anmeldeantworten an den richtigen Ort zurückzuschicken. Verwenden Sie diese Metadatendatei, wenn Sie die SAML-Anwendung in Ihrem Identitätsanbieter konfigurieren.
| 1 | |
| 2 |
Gehe zu . |
| 3 |
Gehen Sie auf den Reiter Identitätsanbieter und klicken Sie auf SSO aktivieren. |
| 4 |
Wählen Sie einen IdP aus. |
| 5 |
Wählen Sie den Zertifikattyp für Ihre Organisation aus:
Vertrauensanker sind öffentliche Schlüssel, die als Berechtigung fungieren, das Zertifikat einer digitalen Signatur zu überprüfen. Weitere Informationen finden Sie in Ihrer IdP-Dokumentation. |
| 6 |
Laden Sie die Metadatendatei herunter. Der Dateiname der Webex-Metadaten lautet idb-meta-<org-ID>-SP.xml. |
Konfigurieren Sie die SSO-Anwendungseinstellungen in Entra ID
Vorbereitungen
Bevor Sie die SAML-Anwendung in Entra ID konfigurieren, stellen Sie sicher, dass Ihr Identitätsanbieter bereit ist und dass Ihre Webex-Benutzer bereits existieren. Sie können Benutzer lokal erstellen oder sie aus Ihrem Verzeichnis synchronisieren. Halten Sie die Webex-Metadatendatei, die Sie von Control Hub heruntergeladen haben, verfügbar, da Sie sie während dieses Vorgangs in die SAML-Anwendung hochladen.
Weitere Hintergrundinformationen zu den Funktionen von Entra ID Identity Providern finden Sie in der Dokumentation von Microsoft.
| 1 |
Melden Sie sich im Microsoft Entra Admin Center an und gehen Sie zu . |
| 2 |
Öffnen Sie die Webex-Anwendung, die Sie in der Anwendungsgalerie hinzugefügt oder erstellt haben. Klicken Sie hier für weitere Informationen über den Unterschied
zwischen der vorgefertigten Cisco Webex Anwendung und der benutzerdefinierten SCIM 2.0-Anwendung.
|
| 3 |
Klicken Sie auf . 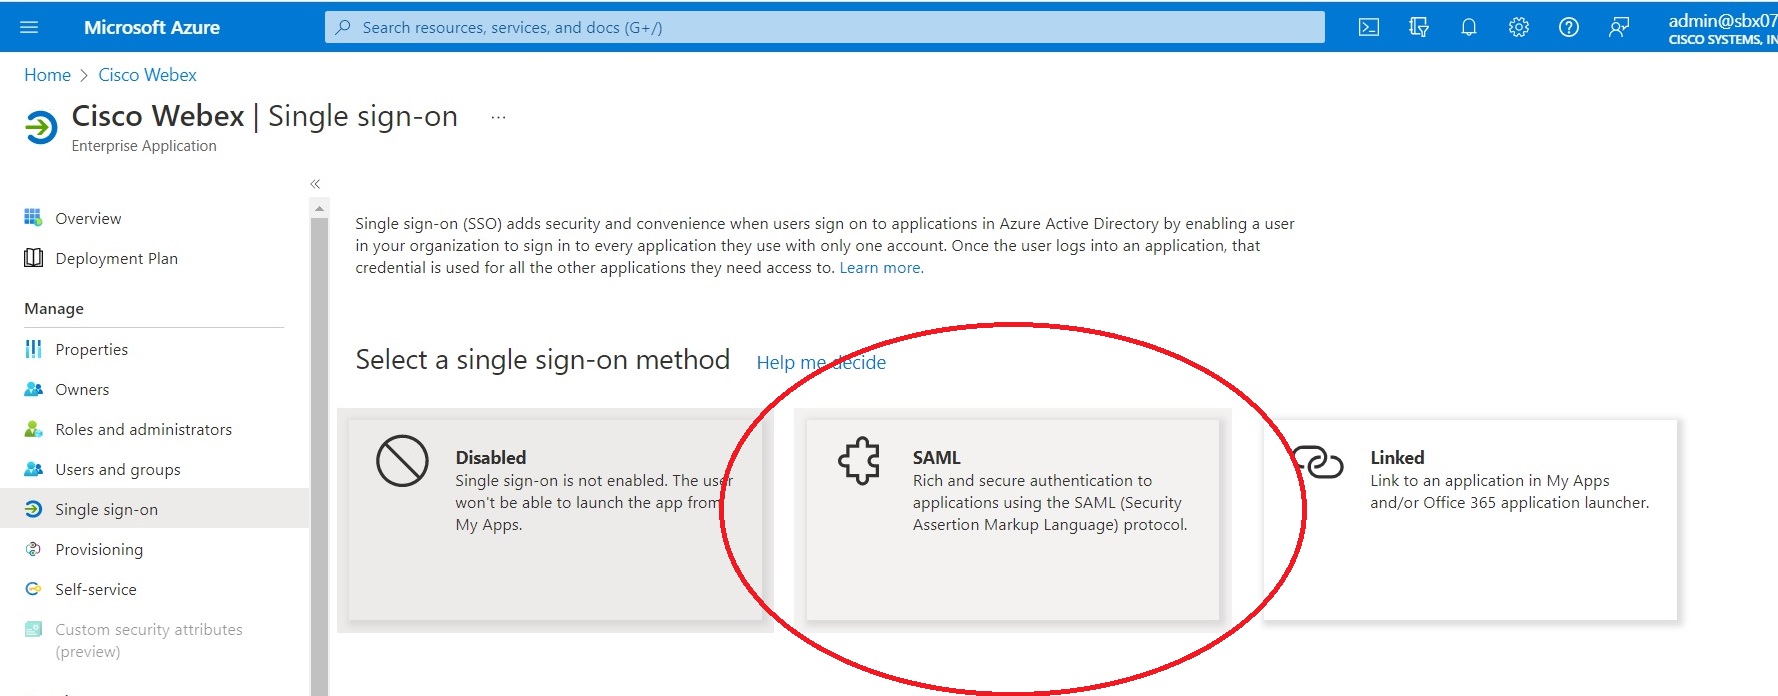
|
| 4 |
Klicken Sie auf Metadatendatei hochladen und wählen Sie dann die Metadatendatei aus , die Sie von Control Hub heruntergeladen haben. 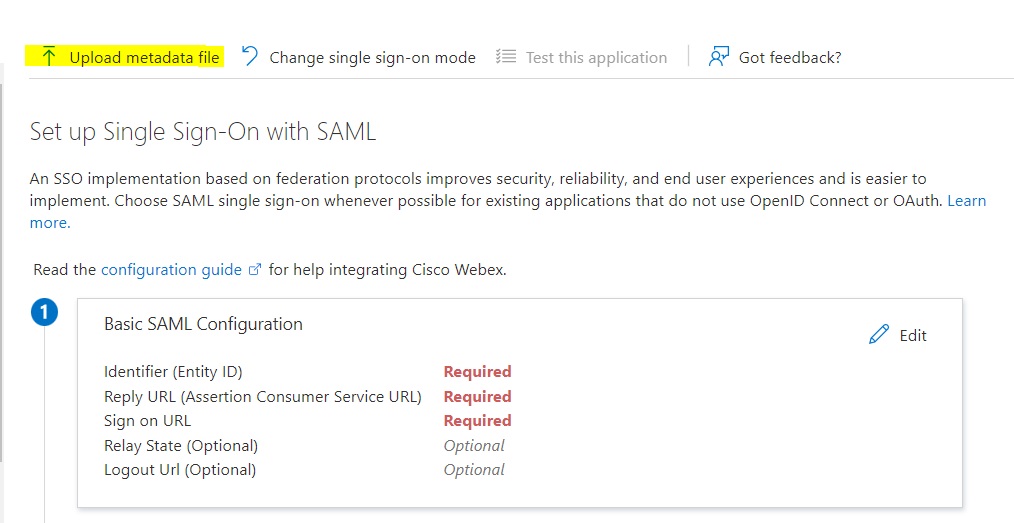
Einige Felder werden automatisch für Sie ausgefüllt. |
| 5 |
Klicken Sie unter auf Single Sign-On mit SAML einrichten > Bearbeiten. |
| 6 |
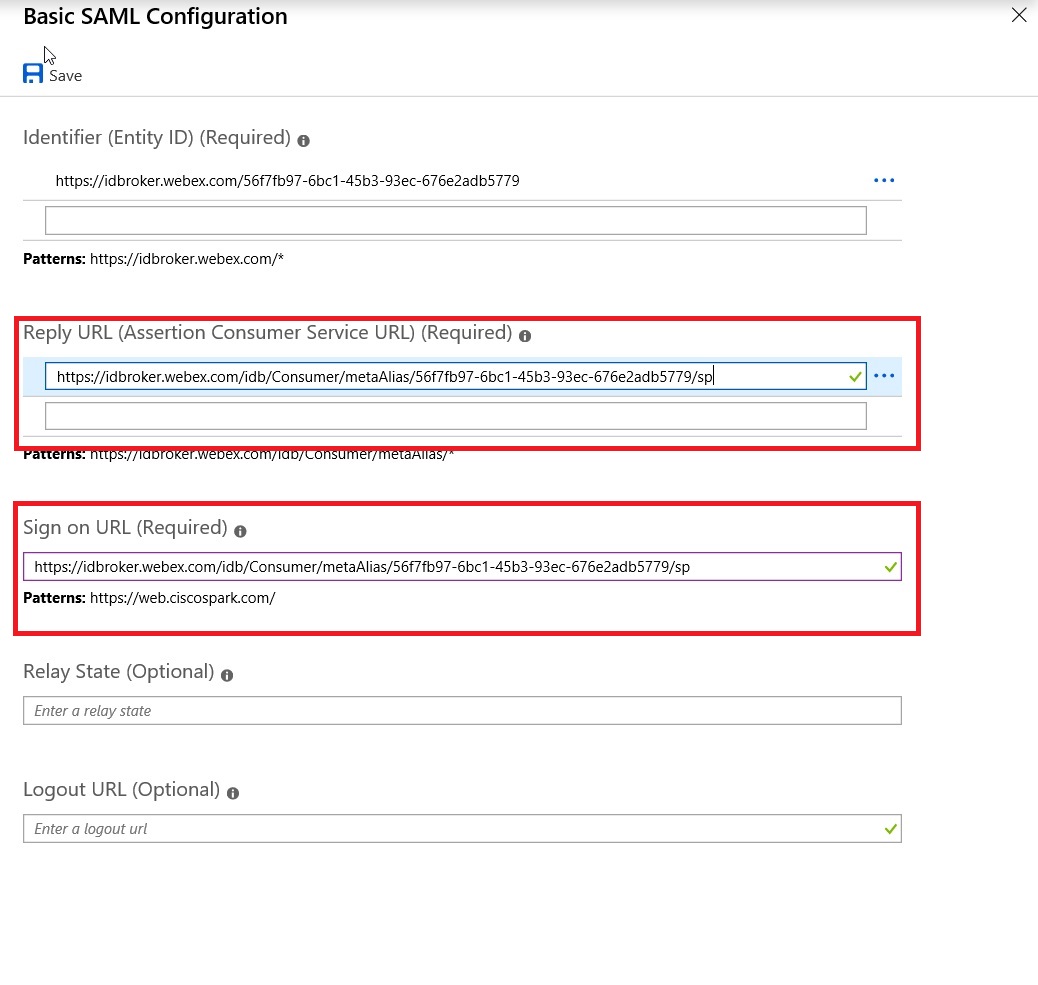
Öffnen Sie die SAML-Basiskonfiguration, kopieren Sie den Wert der Antwort-URL, fügen Sie ihn in die Anmelde-URL ein und speichern Sie Ihre Änderungen.
|
| 7 |
Gehen Sie zu und wählen Sie die entsprechenden Benutzer und Gruppen aus, denen Sie Zugriff auf die Webex-App gewähren möchten. |
| 8 |
Klicken Sie auf der Seite Single Sign-On mit SAML einrichten im Abschnitt SAML-Signaturzertifikat auf Herunterladen, um die Federation-Metadaten-XML herunterzuladen und auf Ihrem Computer zu speichern. |
Importieren der IdP-Metadaten und Aktivieren einmaliges Anmelden nach einem Test
Nachdem Sie die Webex-Metadaten exportiert haben, konfigurieren Sie Ihren IdP und laden Sie die IdP-Metadaten auf Ihr lokales System herunter, nun können Sie sie aus Control Hub in Ihre Webex-Organisation importieren.
Vorbereitungen
Testen Sie die SSO-Integration nicht über die Benutzeroberfläche des Identitätsanbieters (IdP). Wir unterstützen nur Dienstleister initiierten (mit SP initiierten) strömen, daher müssen Sie den Control Hub SSO Test für diese Integration verwenden.
| 1 |
Wählen Sie eine Option:
|
| 2 |
Ziehen Sie auf der Seite „IdP-Metadaten importieren“ die IdP-Metadatendatei entweder per Drag & Drop auf die Seite oder verwenden Sie die Dateibrowseroption, um die Metadatendatei zu suchen und hochzuladen. Klicken Sie auf Weiter.
Sie sollten die Option "Sicherer" verwenden , wenn dies möglich ist. Dies ist nur möglich, wenn Ihr IdP zum Signieren seiner Metadaten eine öffentliche Zertifizierungsstelle verwendet hat. In allen anderen Fällen müssen Sie die Option Weniger sicher verwenden. Dies beinhaltet, wenn die Metadaten nicht signiert, selbstsignierte oder von einer privaten Zertifizierungsstelle signiert sind. Okta signieren die Metadaten nicht. Sie müssen daher für eine Okta-Integration Weniger sicher SSO auswählen. |
| 3 |
Wählen Sie SSO-Setup testenund authentifizieren Sie sich beim Öffnen eines neuen Browser-Tabs beim IdP, indem Sie sich anmelden. Wenn Sie einen Authentifizierungsfehler erhalten, kann es ein Problem mit den Anmeldeinformationen geben. Überprüfen Sie Nutzernamen und Passwort und versuchen Sie es erneut. Ein Fehler in der Webex-App bedeutet in der Regel ein Problem mit der SSO Einrichtung. Gehen Sie in diesem Fall erneut die Schritte durch, insbesondere die Schritte, in denen Sie die Cisco Control Hub-Metadaten kopieren und in die IdP-Einrichtung einfügen. Um die SSO-Anmeldung direkt anzuzeigen, können Sie auch auf URL in die Zwischenablage kopieren von diesem Bildschirm aus klicken und in ein privates Browserfenster einfügen. Von dort aus können Sie sich mit SSO anmelden. Bei diesem Schritt werden die falschen Positives aufgrund eines Zugriffstokens, das sich möglicherweise in einer bestehenden Sitzung von Ihrer angemeldeten Sitzung bewegt, beendet. |
| 4 |
Kehren Sie zur Registerkarte Control Hub im Browser zurück.
Die SSO-Konfiguration wird in Ihrer Organisation erst wirksam, wenn Sie die erste Option Optionsschaltfläche wählen und diese SSO. |
Nächste Schritte
Verwenden Sie die Verfahren unter Okta-Benutzer mit Control Hub synchronisieren, wenn Sie die Benutzerbereitstellung von Okta aus in die Webex-Cloud durchführen möchten.
Verwenden Sie die Verfahren unter Synchronisieren von Microsoft Entra-ID-Benutzern mit Control Hub, wenn Sie die Benutzerverwaltung von der Entra-ID in die Webex-Cloud durchführen möchten.
Sie können das Verfahren unter Automatisierte E-Mails unterdrücken befolgen, um E-Mails zu deaktivieren, die an neue Webex-App-Benutzer in Ihrer Organisation gesendet werden. Das Dokument enthält außerdem bewährte Methoden zum Senden von Mitteilungen an Benutzer in Ihrer Organisation.
Problembehandlung bei der Entra ID-Integration
Wenn Sie SSO testen, verwenden Sie Mozilla Firefox mit dem SAML Tracer-Add-on, um die SAML-Assertion zu überprüfen, die von Entra ID stammt.
Stellen Sie in der Behauptung sicher, dass das NameIDElement das transiente Name-ID-Format verwendet.
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>Stellen Sie außerdem sicher, dass die Assertion ein uidAttribut enthält und dass der Wert mit einem Benutzer in der Webex-App übereinstimmt.
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


