- 主页
- /
- 文章

感谢您的反馈。


 在此文章中
 反馈?
你可以在 Control Hub 客户组织和使用微软 Entra ID 作为身份提供商 (IdP) 的部署之间配置单点登录 (SSO) 集成。
单点登录和 Control Hub
单点登录 (SSO) 是一种会话或用户验证的流程,允许用户通过提供凭证来访问一个或多个应用程序。此流程能够为用户已获得授权的所有应用程序验证用户。这样用户在特定会话期间切换应用程序时,不会再看到额外提示。
安全断言标记语言 (SAML 2.0) 联合协议用于提供 Webex 云与您的身份提供商 (IdP) 之间的 SSO 验证。
档案
Webex 应用程序仅支持 Web 浏览器 SSO 档案。在 Web 浏览器 SSO 档案中,Webex 应用程序支持下列绑定:
-
SP 发起的 POST -> POST 绑定
-
SP 发起的 REDIRECT -> POST 绑定
NameID 格式
为了传达关于特定用户的信息,SAML 2.0 协议支持多种 NameID 格式。Webex 应用程序支持以下 NameID 格式。
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
在您从 IdP 加载的元数据中,第一个条目为在 Webex 中使用而配置。
将控制中心与微软 Entra ID 集成
Webex 仅支持每个身份验证请求一个 IdP。 身份验证流程 如下:用户 > Webex 身份验证 > IdP 1 > Webex 身份验证 > 用户。 这意味着,虽然不同的用户可以使用 不同的 IdP 进行身份验证,但用户无法在单个身份验证 过程中在多个 IdP 之间切换。 任何其他步骤(例如 MFA)都必须与用于 该特定请求的单个 IdP 集成。
配置指南给出了 SSO 集成的特定示例,但没有提供针对所有可能性的详细配置。例如,记录了 nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient 的集成步骤。其他格式(例如 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress )适用于 SSO 集成,但超出了我们文档的范围。
为 Webex 组织(包括 Webex 应用程序、Webex Meetings 以及 Control Hub 中管理的其他服务)中的用户设置此集成。如果 Webex 站点集成在 Control Hub 中,Webex 站点会继承用户管理。如果您无法用这种方式访问 Webex Meetings,且其不受 Control Hub 管理,则必须另外执行集成来为 Webex Meetings 启用 SSO。
准备工作
对于 SSO 和 Control Hub,IdP 必须遵循 SAML 2.0 规范。此外,IdP 必须按以下方式进行配置:
- 在 Entra ID 中,仅在手动模式下支持配置。 本文档仅介绍单点登录(SSO)集成。
- 由于 SAML 属性的变化,使用先前联合配置的现有 Webex 客户可能会遇到 标准 Entra ID Webex 模板的问题。 我们建议设置自定义 Entra ID 联合来使用您之前的 SAML 设置来解决此问题。 确保您进行 Control Hub SSO 测试,以允许兼容性并解决任何差异。
下载 Webex 元数据到本地系统
在配置身份提供商之前,请下载 Webex 元数据。 此文件包含您组织的 Webex 服务提供商设置,您的身份提供商使用这些 设置来识别 Webex 并将 SAML 登录响应发送回正确的位置。 在身份提供商中配置 SAML 应用程序时使用此元数据文件。
| 1 | |
| 2 |
前往 。 |
| 3 |
转到 身份提供者 选项卡并单击 激活 SSO。 |
| 4 |
选择一个 IdP。 |
| 5 |
选择组织的证书类型:
信任锚是充当验证数字签名证书的认证中心的公共密钥。有关更多信息,请参阅 IdP 文档。 |
| 6 |
下载元数据文件。 Webex 元数据文件名是 idb-meta-<org-ID>-SP.xml。 |
在 Entra ID 中配置 SSO 应用程序设置
准备工作
在 Entra ID 中配置 SAML 应用程序之前,请确保您的身份提供商已准备就绪且您的 Webex 用户已经存在。 您可以在本地创建用户,也可以从您的 目录中同步他们。 保持您从 Control Hub 下载的 Webex 元数据文件可用,因为在此过程中,您要将其上传到 SAML 应用程序中。
有关 Entra ID 身份提供商功能的更多背景信息,请参阅微软的文档。
| 1 |
登录到微软 Entra 管理中心,然后转到。 |
| 2 |
单击此处了解有关预建Cisco Webex应用程序或自定义 SCIM 2.0 应用程序
之间区别的更多信息。
|
| 3 |
单击 “”。 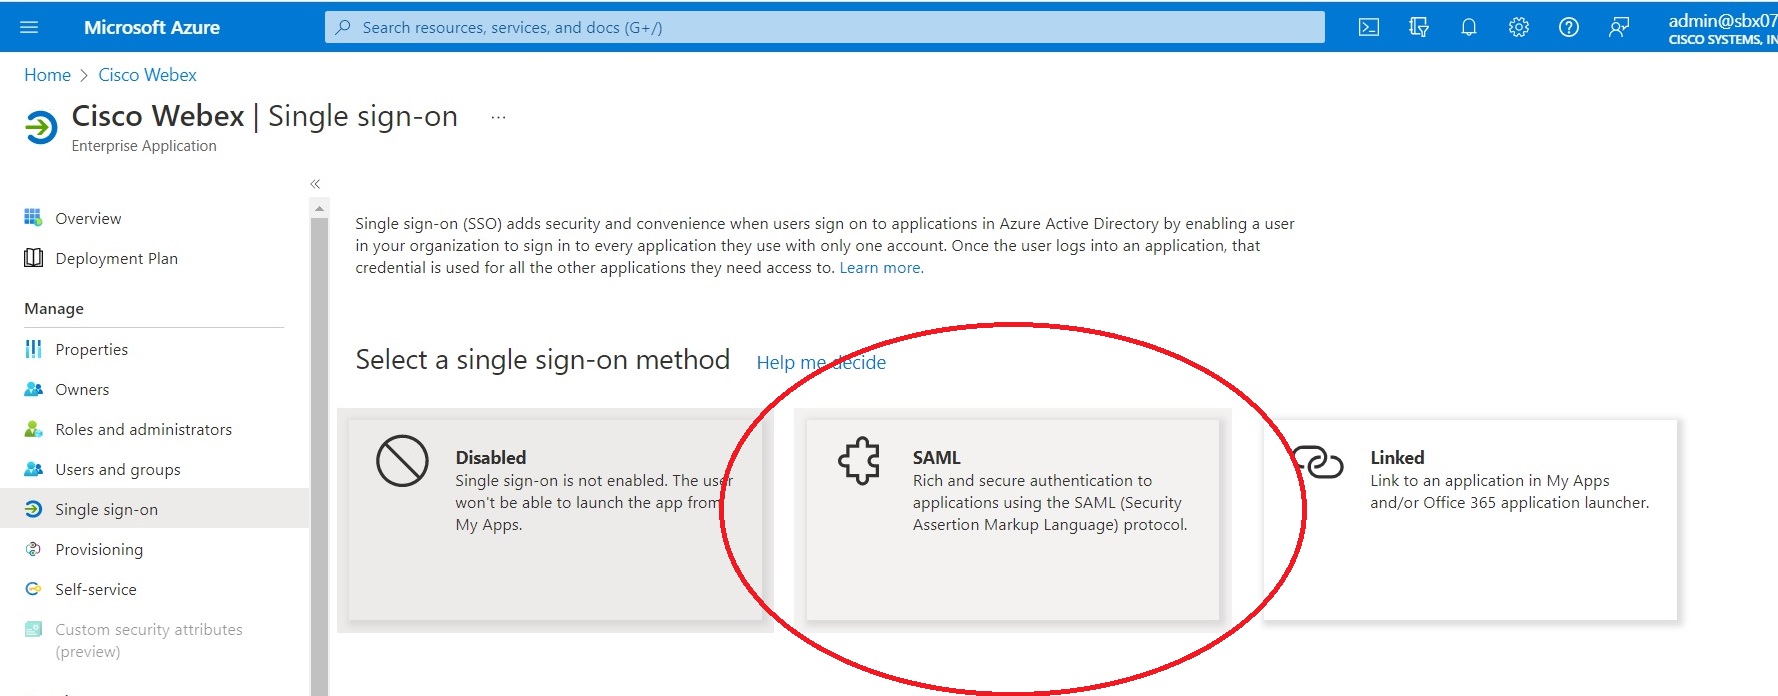
|
| 4 |
单击 “上传元数据文件”,然后选择您从 Control Hub 下载的元数据文件 。 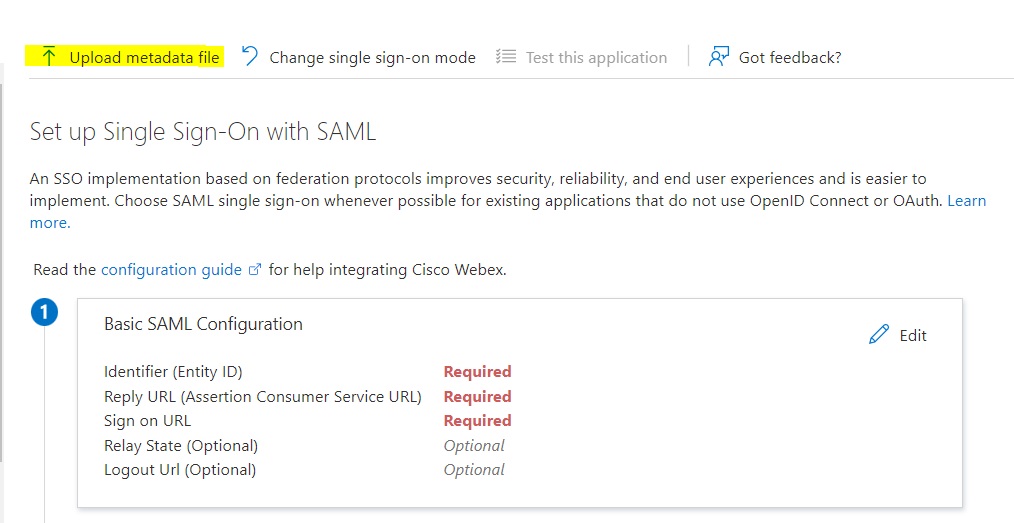
有些字段会自动为您填写。 |
| 5 |
在 “” 下,单击 “使用 SAML 设置单点登录” > “编辑”。 |
| 6 |
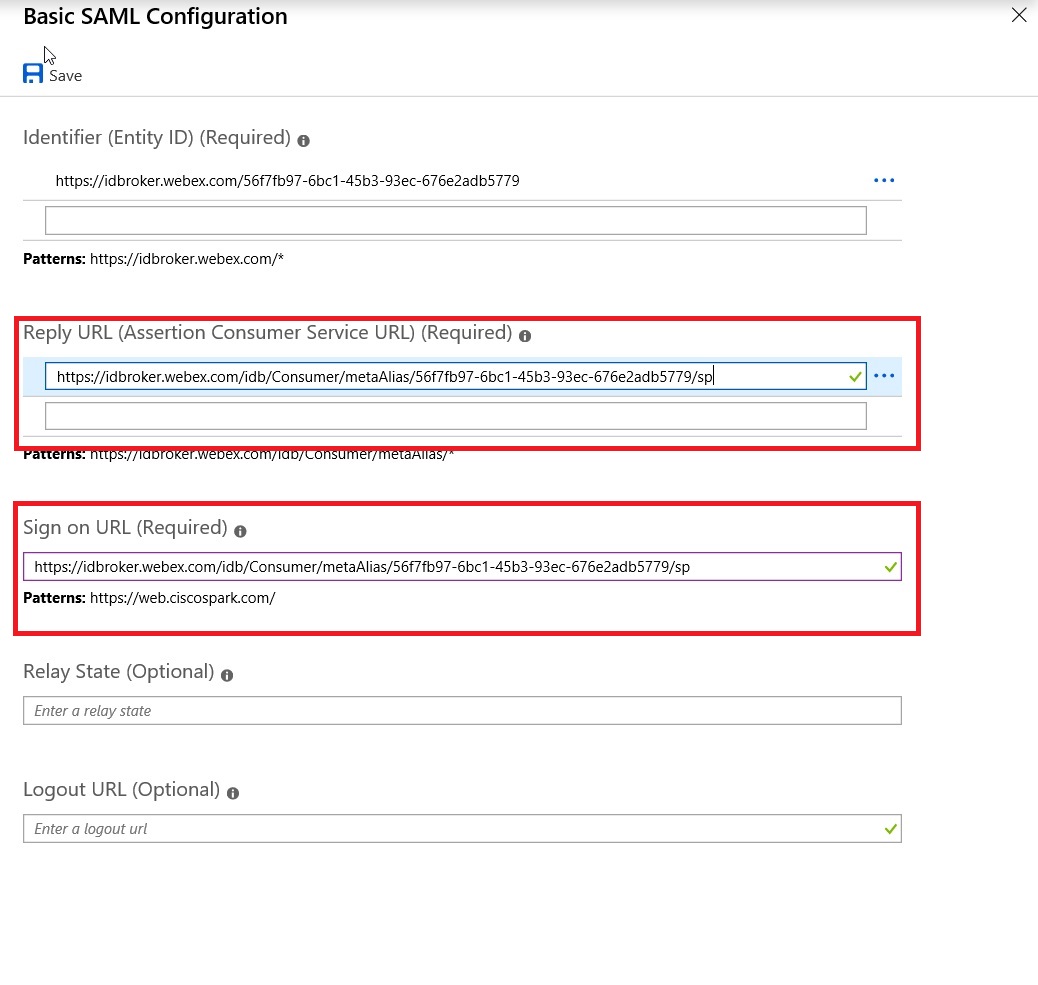
打开基本 SAML 配置,复制 “回复 URL” 值,将其粘贴到 “登录 URL” 中,然后保存您的 更改。
|
| 7 |
转到,然后选择要授予 Webex 应用程序访问权限的适用用户和群组。 |
| 8 |
在 “使用 SAML 设置单点登录” 页面上的 “ SAML 签名证书” 部分,单击 “ 下载” 以下载联合元数据 XML 并将其保存在您的计算机上。 |
导入 IdP 元数据并在测试后启用单点登录
导出 Webex 元数据,配置 IdP,并将 IdP 元数据下载到本地系统后,您即可以将该元数据导入到 Webex 组织中(从 Control Hub 导入)。
准备工作
请勿从身份提供程序 (IdP) 界面测试 SSO 集成。我们仅支持服务商启动(SP 启动)的流程,因此您必须将 Control Hub SSO 测试用于此集成。
| 1 |
选择一种:
|
| 2 |
在导入 IdP 元数据页面上,将 IdP 元数据文件拖放到页面上,或者使用文件浏览器选项来查找并上传元数据文件。单击下一步。
如果可以,请使用安全性较高选项。只有当您的 IdP 使用公共 CA 签署元数据时,这才有可能。 在所有其他情况下,则必须使用安全性较低选项。这包括元数据未签名、自签名或由私有 CA 签名。 Okta 不会签署元数据,因此您必须为 Okta SSO 集成选择安全级别较低。 |
| 3 |
选择 测试 SSO 设置,当打开新的浏览器选项卡时,通过登录向 IdP 进行身份验证。 如果您收到验证错误,可能是凭证有问题。请检查用户名和密码并重试。 Webex 应用程序错误往往意味着 SSO 设置有问题。在此情况下,请再检查一遍操作步骤,特别是将 Control Hub 元数据复制粘贴到 IdP 设置中的步骤。 若要直接查看 SSO 登录体验,您还可以从此屏幕单击将 URL 复制到剪贴板,并将其粘贴到私密浏览器窗口中。在此处,您可以使用 SSO 登录。由于您登录的现有会话中可能存在的访问令牌,此步骤会阻止误报结果。 |
| 4 |
返回到 Control Hub 浏览器标签页。
除非您选择第一个单选按钮并激活 SSO,否则 SSO 配置在组织中不起作用。 |
下一步
如果您想从 Okta 向 Webe x 云中进行用户配置,请使用 “将 Okta 用户同步到控制中心” 中的步骤。
如果您想通过 En tra ID 将用户配置到 Webex 云中,请使用将微软 Entra ID 用户同步到控制中心中的步骤。
您可以按照 抑制自动电子邮件 中的步骤来禁用发送给组织中新 Webex 应用程序用户的电子邮件。文档中还包含向组织中用户发送通信的最佳实践。
排除 Entra ID 集成故障
当你测试 SSO 时,使用带有 S AML Tracer 插件的 Mozilla Firefox 来检查来自 Entra ID 的 SAML 断言。
在断言中,验证NameID元素是否使用临时名称 ID 格式。
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>还要验证断言是否包含uid属性以及该值是否与 Webex 应用程序中的用户相匹配。
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


