- Početak
- /
- Članak

Hvala na povratnim informacijama.

 U ovome članku
 Želite li poslati povratne informacije?
Webex možete dodati u Okta integracijsku mrežu, a zatim sinkronizirati korisnike iz direktorija u organizaciju kojom se upravlja u Control Hubu. Nije potrebna lokalna infrastruktura ili priključci. Ova integracija održava vaš popis korisnika u sinkronizaciji kad god se korisnik kreira, ažurira ili ukloni iz aplikacije u Okti.
Sustav za upravljanje identitetom na više domena (SCIM)
Integracija između korisnika u direktoriju i Control Hub koristi API sustava za upravljanje identitet om na više domena (SCIM 2.0). SCIM 2.0 je otvoreni standard za automatizaciju razmjene podataka o identitetu korisnika između domena identiteta ili IT sustava. SCIM 2.0 osmiš ljen je kako bi olakšao upravljanje korisničkim identitetima u aplikacijama i uslugama temeljenim na oblaku. SCIM 2.0 koristi standardizirani API putem REST -a.
Ako vaša organizacija već koristi Directory Connector za sinkronizaciju korisnika, ne možete sinkronizirati korisnike iz Okte.
Okta integracija podržava sljedeće korisničke atribute:
-
Korisničko ime -
aktivan -
ime.datoNaziv -
Naziv. obiteljiIme -
Ime. MiddlenName -
Ime. HonorificPrefiks -
Ime. HonorificSufiks -
Naziv prikaza -
Nadimak -
e-pošte [upišite eq "rad"] -
profilEURL -
naslov -
Preferiranjejezik -
lokalno -
vremenska zona -
ExternalID -
Telefonski brojevi [upišite eq "work"] -
Telefonski brojevi [upišite eq "mobile"] -
adrese [tip eq "work"] -
Broj zaposlenika -
Centar troškova -
organizacija -
podjela -
odjel
Atributi PreferredLangu age i locale moraju biti
 formatirani kao niz odvojen ispod vrijednosti koji se sastoji od oznake
 jezika ISO 639-1 i ISO 3166-1 alfa-2 koda zemlje.
Na primjer,
en_US ili fr_FR.
Okta integracija također podržava sljedeće atribute grupe:
-
Naziv prikaza -
članovi
Podržane značajke
Ova integracija podržava sljedeće značajke sinkronizacije korisnika i grupa u Okti:
-
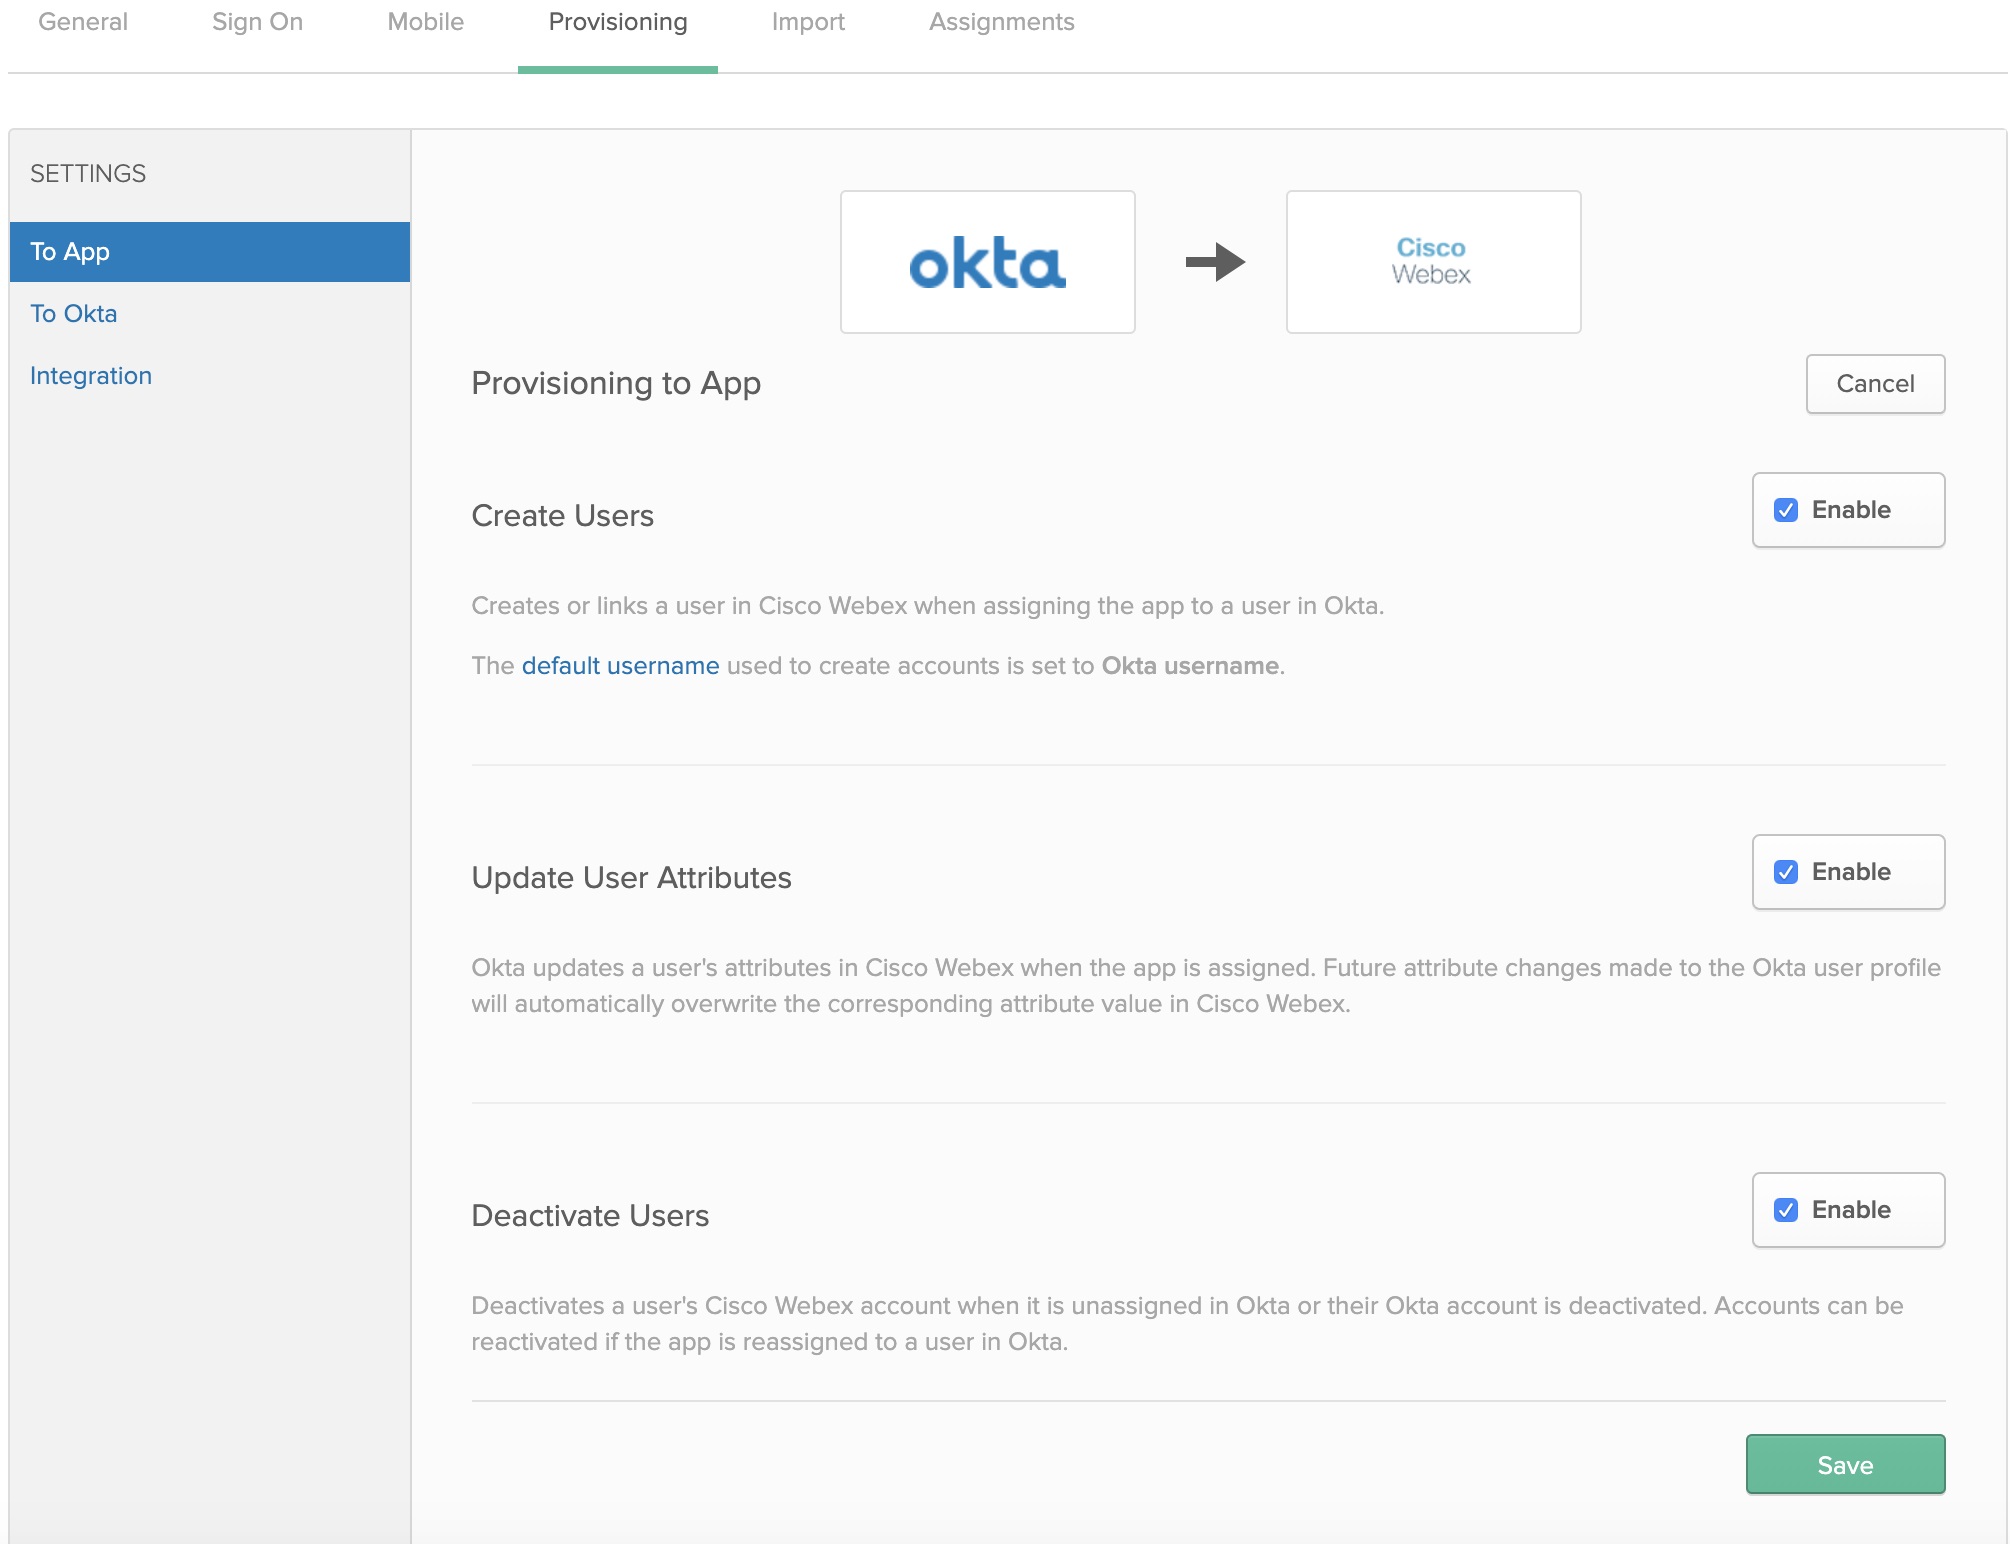
Stvaranje korisnika — Stvara ili povezuje korisnika u aplikaciji Webex prilikom dodjeljivanja aplikacije korisniku u Okti.
-
A@@ žuriranje korisničkih atribu ta — Okta ažurira korisničke atribute u Webex aplikaciji kada je aplikacija dodijeljena. Buduće promjene atributa napravljene u Okta korisničkom profilu automatski prepisuju odgovarajuću vrijednost atributa u Webex oblaku.
-
Deaktivirajte korisnike — Deaktivira korisnikov račun Webex aplikacije kada nije dodijeljen u Okti ili je njihov Okta račun deaktiviran. Računi se mogu ponovno aktivirati ako aplikaciju ponovno dodijelite korisniku u Okti.
-
Stvaranje grupa — Stvara ili povezuje grupu prilikom dodjeljivanja grupe u Okti.
- A@@ žuriranje atributa grupe — Okta ažurira atribute grupe kada je grupa dodijeljena. Buduće promjene atributa napravljene u profilu grupe Okta automatski prepisuju odgovarajuću vrijednost atributa u Control Hubu.
- Brisanje grupa — Izbrišite račun grupe u Control Hubu kada nije dodijeljen u Okti ili se izbriše račun grupe Okta.
Dodaj Webex u Okta
Prije konfiguriranja Control Hub za automatsko pružanje usluga korisnicima pomoću Okte, morate dodati Webex iz galerije aplikacija Okta na popis upravljanih aplikacija. Također morate odabrati metodu provjere autentičnosti. Trenutno Webex usluge u Control Hubu podržavaju samo Federated SSO s Oktom.
Prije nego što počnete
-
Okta zahtijeva da imate važećeg Okta stanara i trenutnu licencu s njihovom platformom. Također morate imati trenutnu plaćenu pretplatu i Webex organizaciju.
-
U svojoj Webex organizaciji morate konfigurirati predloške automatskog dodjeljivanja licenci, jer u protivnom novosinkroniziranim korisnicima u programu Control neće biti dodijeljene licence za Webex usluge.
-
Postavite Okta SSO integr aciju prije konfiguriranja pružanja usluga korisnika.
| 1 |
Prijavite se u Okta Tenant (prim |
| 2 |
Potražite Cisco WebexIdentity SCIM 2.0 i dodajte aplikaciju svom stanaru. Ako ste već integrirali Okta SSO u svoju organizaciju Control Hub, možete preskočiti gore navedene korake i samo ponovno otvoriti unos na Cisco Webex popisu aplikacija Okta. |
| 3 |
Na zasebnoj kartici preglednika idite na prikaz korisnika na https://admin.webex.com, kliknite naziv organizacije, a zatim pored Podaci o tvrt ki kopirajte ID organizacije. Snimite ID organizacije (kopirajte i zalijepite u tekstualnu datoteku). Koristit ćete ID za sljedeći postupak. |
Konfigurirajte Okta za sinkronizaciju korisnika i grupa
Prije nego što počnete
Provjerite jeste li sačuvali ID organizacije iz prethodnog postupka.
Provjerite imate li ulogu punog administratora korisnika prilikom izrade tokena nositelja za svoje kupce.
| 1 |
U Okta Tenant idite na aciju. |
| 2 |
Unesite ID vrijednost u polje ID organizacije. |
| 3 |
Kopirajte jedan od sljedećih URL-ova u polje Osnovni URL:
|
| 4 |
Učinite samo jedno od sljedećeg da biste dobili vrijednost tokena donositelja za tajni token:
|
| 5 |
Vratite se na Okta, zalijepite token nositelja u polje API Token i kliknite Test API vjerodajnice. Pojavljuje se poruka koja kaže da je Webex uspješno provjeren. |
| 6 |
Kliknite S premi. |
| 7 |
Idite na Op . |
| 8 |
Odaberite Stvori korisnike, ažurirajte koris ničke atribu te, deaktivirajte korisnike i kliknite Spremi .
|
| 9 |
Kliknite Zad jivanje i odaberite jedno od sljedećeg:
|
| 10 |
Ako ste konfigurirali integraciju SSO-a, kliknite Dodijeli pored svakog korisnika ili grupe koju želite dodijeliti aplikaciji, a zatim kliknite Go tovo. Korisnici koje ste odabrali sinkronizirani su u oblak i pojavljuju se u Control Hubu u odjeljku Korisnici. Svaki put kada premjestite, dodate, promijenite ili izbrišete korisnike u Ok ti, Control Hub preuzima promjene. Ako niste omogućili automatsko dodjeljivanje predložaka licenci, korisnici se sinkroniziraju s Control Hub bez dodjele licenci. Da biste smanjili administrativne troškove, preporučujemo da omogućite predložak za automatsko dodjeljivanje licence prije sinkronizacije Okta korisnika u Control Hub. |
| 11 |
Kliknite Push Groups, odaberite Pronađi grupe po im enu ili Pronađi grupe po pravilu i kliknite S premi. Grupe koje odaberete sinkroniziraju se u oblak i pojavljuju se u Control Hub u odjeljku Grupe. Sve promjene u grupama u Okti pojavljuju se u Control Hubu. |