- ホーム
- /
- 投稿記事

コメントありがとうございます。

 この記事の内容
 フィードバックがある場合
WebexをOkta統合ネットワークに追加して、そのディレクトリのユーザーをControl Hubで管理されている組織に同期できます。オンプレミスのインフラストラクチャやコネクタは必要ありません。この統合により、Oktaのアプリケーションからユーザーが作成、更新、削除されるたびに、ユーザーリストの同期が保たれます。
クロスドメインアイデンティティ管理システム(SCIM)
ディレクトリ内のユーザーとコントロールハブの統合には、 クロスドメインアイデンティティ管理システム(SCIM 2.0)APIを使用します。 SCIM 2.0は、 IDドメインまたはITシステム間のユーザーID情報の交換を自動化するためのオープンスタンダードです。 SCIM 2.0は、 クラウドベースのアプリケーションとサービスでユーザーIDを簡単に管理できるように設計されています。 SCIM 2.0はRESTを通じて標準化されたAPIを使用しています。
組織ですでにDirectory Connectorを使用してユーザーを同期している場合、Oktaのユーザーを同期することはできません。
Oktaインテグレーションは、以下のユーザー属性をサポートしています。
-
ユーザー名 -
アクティブです -
名前。指定された名前 -
名前。苗字 -
名前。ミドルネーム -
名前。敬語プレフィックス -
名前。敬語サフィックス -
表示名 -
ニックネーム -
メール [eq「work" と入力してください] -
プロフィールURL -
タイトル -
希望する言語 -
地元の -
タイムゾーン -
外部 ID -
電話番号 [eq「work" と入力してください] -
電話番号 [eq「mobile" と入力してください] -
住所 [eq「work" と入力してください] -
従業員番号 -
コストセンター -
組織 -
部門 -
部門
preferredLanguageとロケールの属性は、ISO
 639-1言語コードとISO
3166-1
alpha-2国コードで構成されるアンダースコアで区切られた文字列としてフォーマットする必要があります。 たとえば、
en_USまたはfr_FRなどです。
Oktaインテグレーションは、次のグループ属性もサポートしています。
-
表示名 -
メンバー
サポートされている機能
この統合は、 Oktaの次のユーザーとグループの同期機能をサポートします。
-
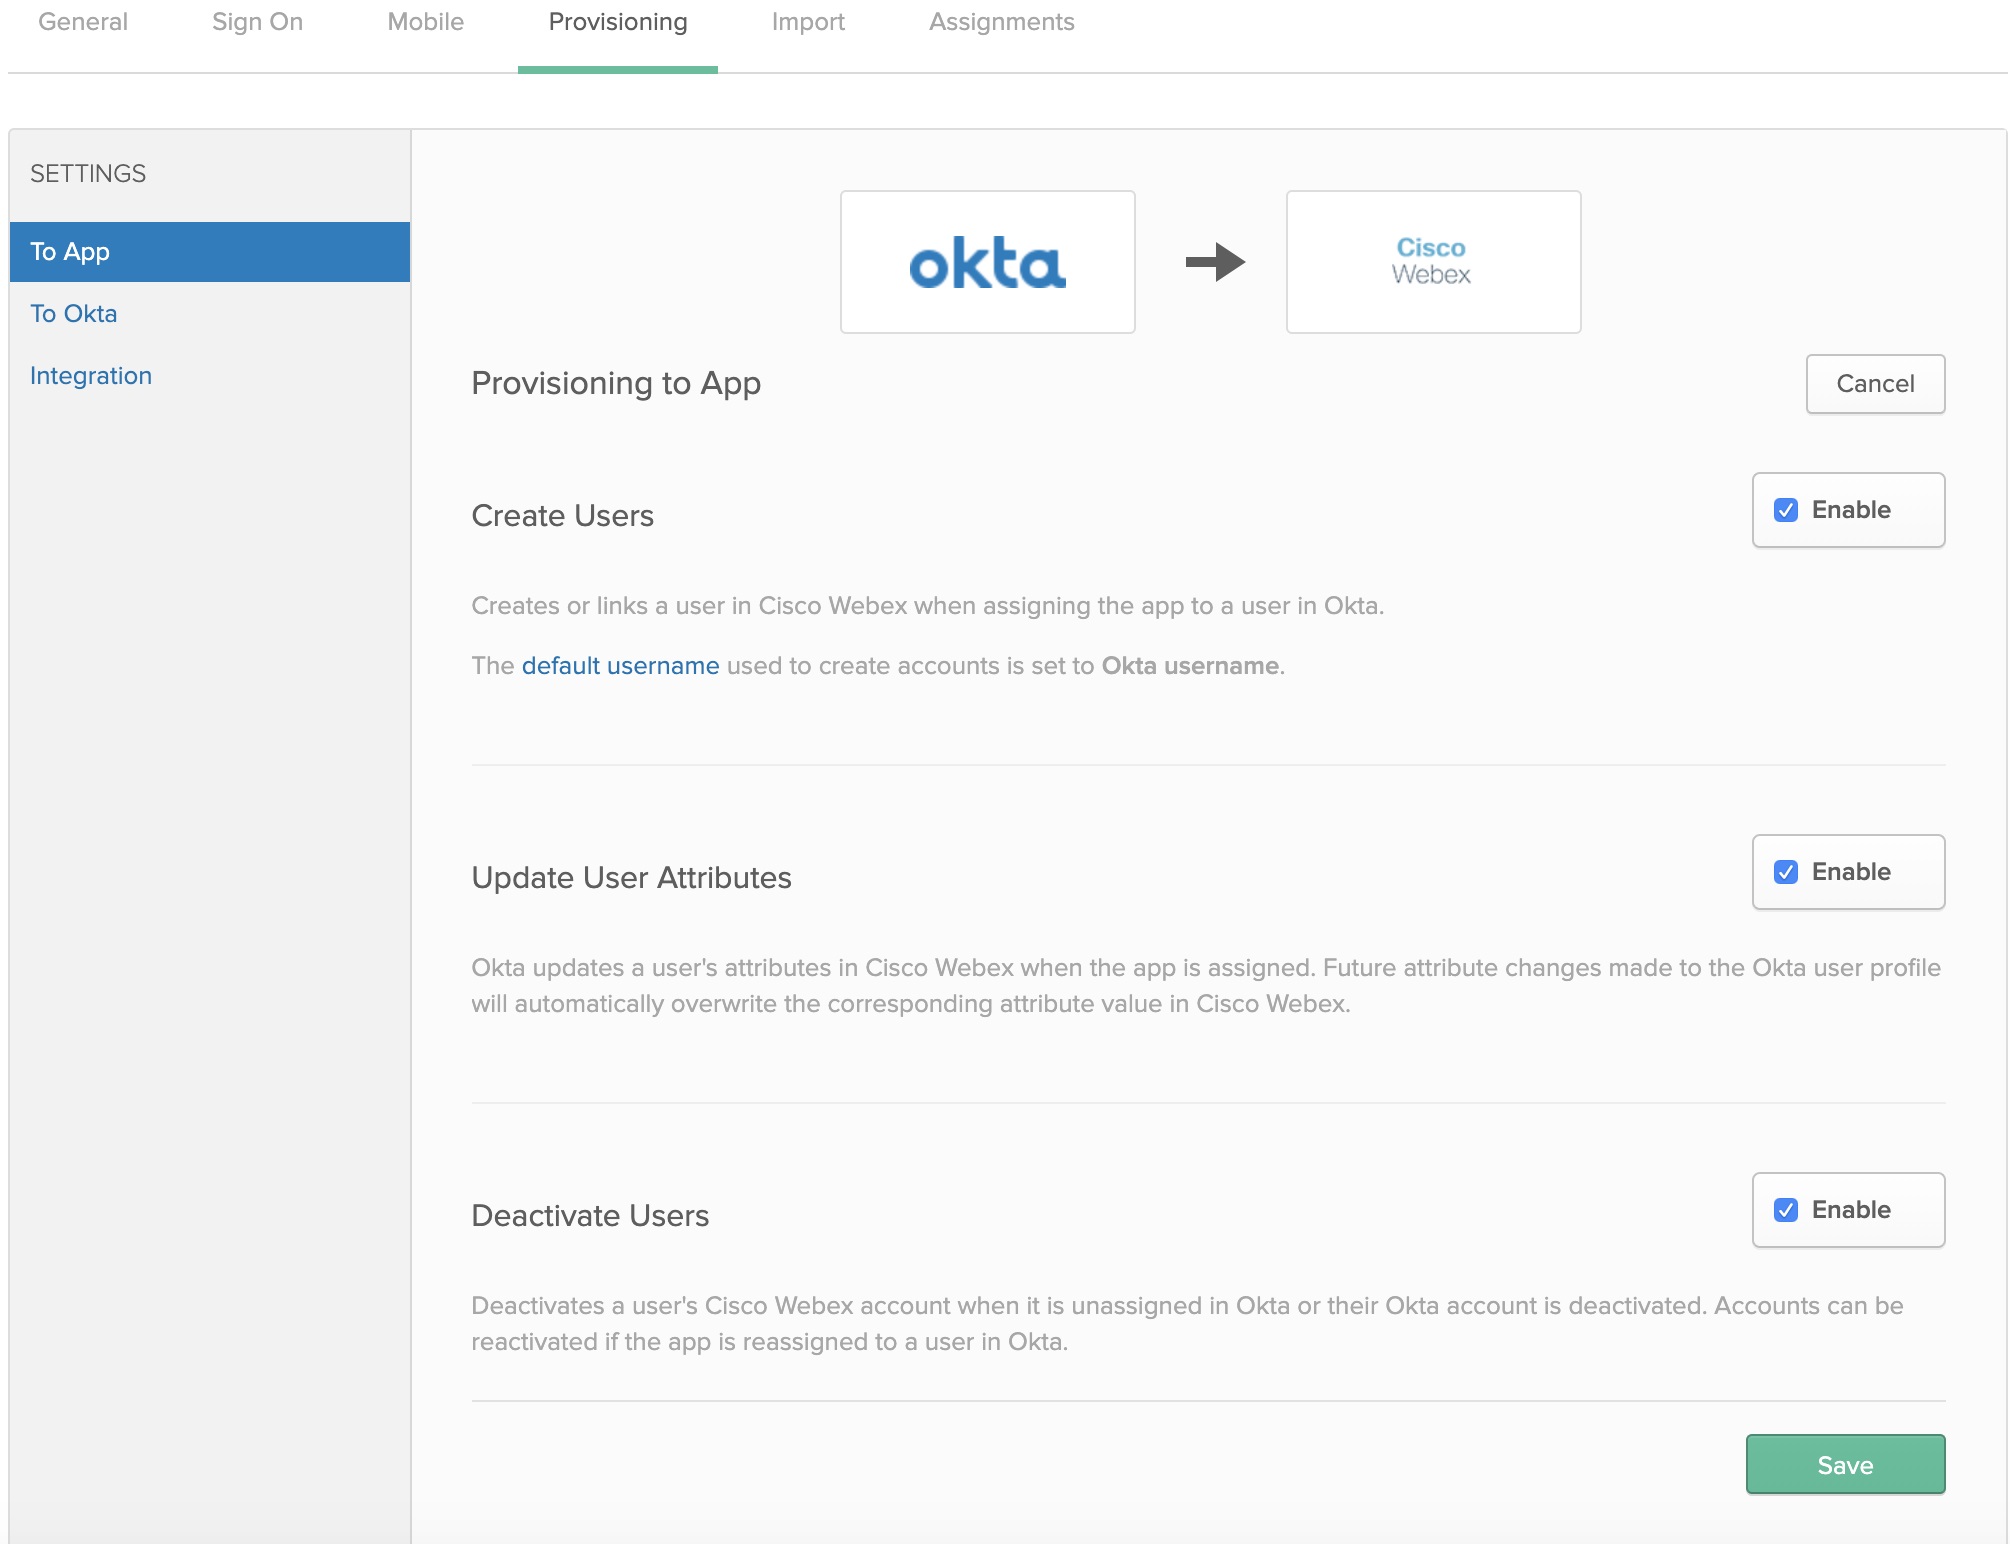
ユーザーの作成 — Oktaのユーザーにアプリを割り当てるときに、Webex アプリでユーザーを作成またはリンクします。
-
ユーザー属性の更新 — Oktaは、アプリケーションが割り当てられると、Webex Appのユーザーの属性を更新します。 Oktaユーザープロファイルに今後属性を変更すると、Webexクラウドの対応する属性値が自動的に上書きされます。
-
ユーザーの無効化 — ユーザーの Webex アプリアカウントが Okta で割り当て解除されたり、Okta アカウントが無効になったりしたときに、そのアカウントを無効にします。 Oktaのユーザーにアプリを再割り当てすると、 アカウントを再アクティブ化できます。
-
グループの作成 — Oktaでグループを割り当てるときに、グループを作成またはリンクします。
- グループ属性の更新 — Oktaは、 グループが割り当てられるとグループの属性を更新します。 Oktaグループプロファイルに今後属性を変更すると、Control Hubの対応する属性値が自動的に上書きされます。
- グループの削除 — Oktaでグループのアカウントが割り当て解除されたり、Oktaのグループアカウントが削除されたりしたら、Control Hubでグループアカウントを削除します。
オクタにWebexを追加してください
Oktaによる自動ユーザープロビジョニング用にControl Hubを設定する前に、OktaアプリケーションギャラリーのWebexを管理対象アプリケーションのリストに追加する必要があります。 認証方法も選択する必要があります。 現在、コントロールハブのWebexサービスは、OktaとのフェデレーションSSOのみをサポートしています。
始める前に
-
Oktaには、有効なOktaテナントと、そのプラットフォームでの現在のライセンスが必要です。 また、現在の有料サブスクリプションと Webex 組織を持っている必要があります。
-
Webex 組織では、自動ライセンス割り当てテンプレートを設定する必要があります。そうしないと、Control で新たに同期されたユーザーに Webex サービスのライセンスが割り当てられません。
| 1 |
Okta Tenant( |
| 2 |
Cisco WebexIdentity SCIM 2.0を検索して、アプリケーションをテナントに追加してください。 Okta SSOをコントロールハブ組織にすでに統合している場合は、上記の手順をスキップして、Cisco Webex Oktaアプリケーションリストのエントリを再度開いてください。 |
| 3 |
別のブラウザタブで、https://admin.webex.com のカスタマービューに移動し、組織名をクリックして、会社情報の横に組織IDをコピーします。 組織IDを記録します(テキストファイルにコピーして貼り付けてください)。 IDは次の手順で使用します。 |
ユーザーとグループの同期用にOktaを設定してください
始める前に
前の手順で作成した組織IDを保管していることを確認してください。
顧客用のベアラートークンを作成するときは、必ず顧客管理者の役割が必要です。
| 1 |
Okta Tenantで、「」をチェックしてください。 |
| 2 |
組織IDフィールドにIDの値を入力します。 |
| 3 |
ベースURLフィールドに次のURLのいずれかをコピーしてください。
|
| 4 |
シークレットトークンのベアラートークン値を取得するには、次のいずれかを実行してください。
|
| 5 |
Oktaに戻り、ベアラートークンを「APIトークン」フィールドに貼り付け、「 API認証情報のテスト」をクリックします。 Webexが正常に検証されたことを示すメッセージが表示されます。 |
| 6 |
[保存] をクリックします。 |
| 7 |
。 |
| 8 |
「ユーザーの作成」、「 ユーザー属性の更新」、「ユーザーの無効化」を選択し、「 保存」をクリックします。
|
| 9 |
[] をクリックして、次のいずれかを選択します。
|
| 10 |
SSO統合を設定した場合は、アプリケーションに割り当てる各ユーザーまたはグループの横にある「割り当て」をクリックし、「完了」をクリックします。 選択したユーザーはクラウドに同期され、 コントロールハブのユーザーの下に表示されます。 Oktaでユーザーを移動、追加、変更、削除するたびに、 Control Hubは変更を反映します。 ライセンステンプレートの自動割り当てを有効にしなかった場合、ユーザーはライセンスの割り当てなしでControl Hubと同期されます。 管理上の負担を減らすために、OktaユーザーをControl Hubに同期する前に、自動割り当てライセンステンプレートを有効にすることをお勧めします。 |
| 11 |
[グループをプッシュする] をクリックし、[ 名前でグループを検索] または [ルールでグループを検索] を選択して、[ 保存] をクリックします。 選択したグループはクラウドに同期され、 コントロールハブのグループの下に表示されます。 Oktaのグループへの変更はすべてコントロールハブに表示されます。 |