- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.

 Ebben a cikkben
 Visszajelzés?
Hozzáadhatja a Webex-et az Okta Integrációs Hálózatba, majd szinkronizálhatja a felhasználókat a könyvtárból a Vezérlőközpontban kezelt szervezetbe. Nincs szükség helyszíni infrastruktúrára vagy csatlakozókra. Ez az integráció szinkronban tartja a felhasználói listát, amikor egy felhasználót létrehoznak, frissítenek vagy eltávolítanak az Okta alkalmazásból.
Rendszer a domainek közötti identitáskezeléshez (SCIM)
A könyvtárban és a Vezérlőközpontban lévő felhasználók közötti integráció a System for C ross-Domain Identity Management (SCIM 2.0) API-t használja. A SCIM 2.0 egy nyílt szabvány a felhasználói azonossági adatok azonosító tartományok vagy informatikai rendszerek közötti cseréjének automatizálására. A SCIM 2.0 célja, hogy megkönnyítse a felhasználói identitások kezelését a felhőalapú alkalmazásokban és szolgáltatásokban. A SCIM 2.0 szabványosított API-t használ a REST-en keresztül.
Ha a szervezet már használja a Directory Connector alkalmazást a felhasználók szinkronizálására, akkor az Okta-ból nem szinkronizálhatja a felhasználókat.
Az Okta integráció a következő Felhasznál ói attribútumokat támogatja:
-
Felhasználónév -
aktív -
név.GivenName -
Név.CsaládNév -
név.MiddlenName -
név.HonorificPrefix -
név.HonorificSuffix -
Megjelenítési név -
Becenév -
e-mailek [type eq „work"] -
profilEURL -
cím -
Előnyben részesített nyelv -
helyi -
időzóna -
ExternalID -
Telefonszámok [type eq „work"] -
Telefonszámok [type eq „mobile"] -
címek [type eq „work"] -
Alkalmazottak száma -
Költközpont -
szervezet -
osztás -
osztály
A PreferredLanguage és a locale attribútumokat egy ISO 639-1
 nyelvkódból és egy ISO 3166-1 alfa-2 országkódból álló alátámasztott karakterláncként kell
 formázni.
Például
En_US vagy fr_FR.
Az Okta integráció a következő csoport attribútumokat is támogatja:
-
Megjelenítési név -
tagok
Támogatott funkciók
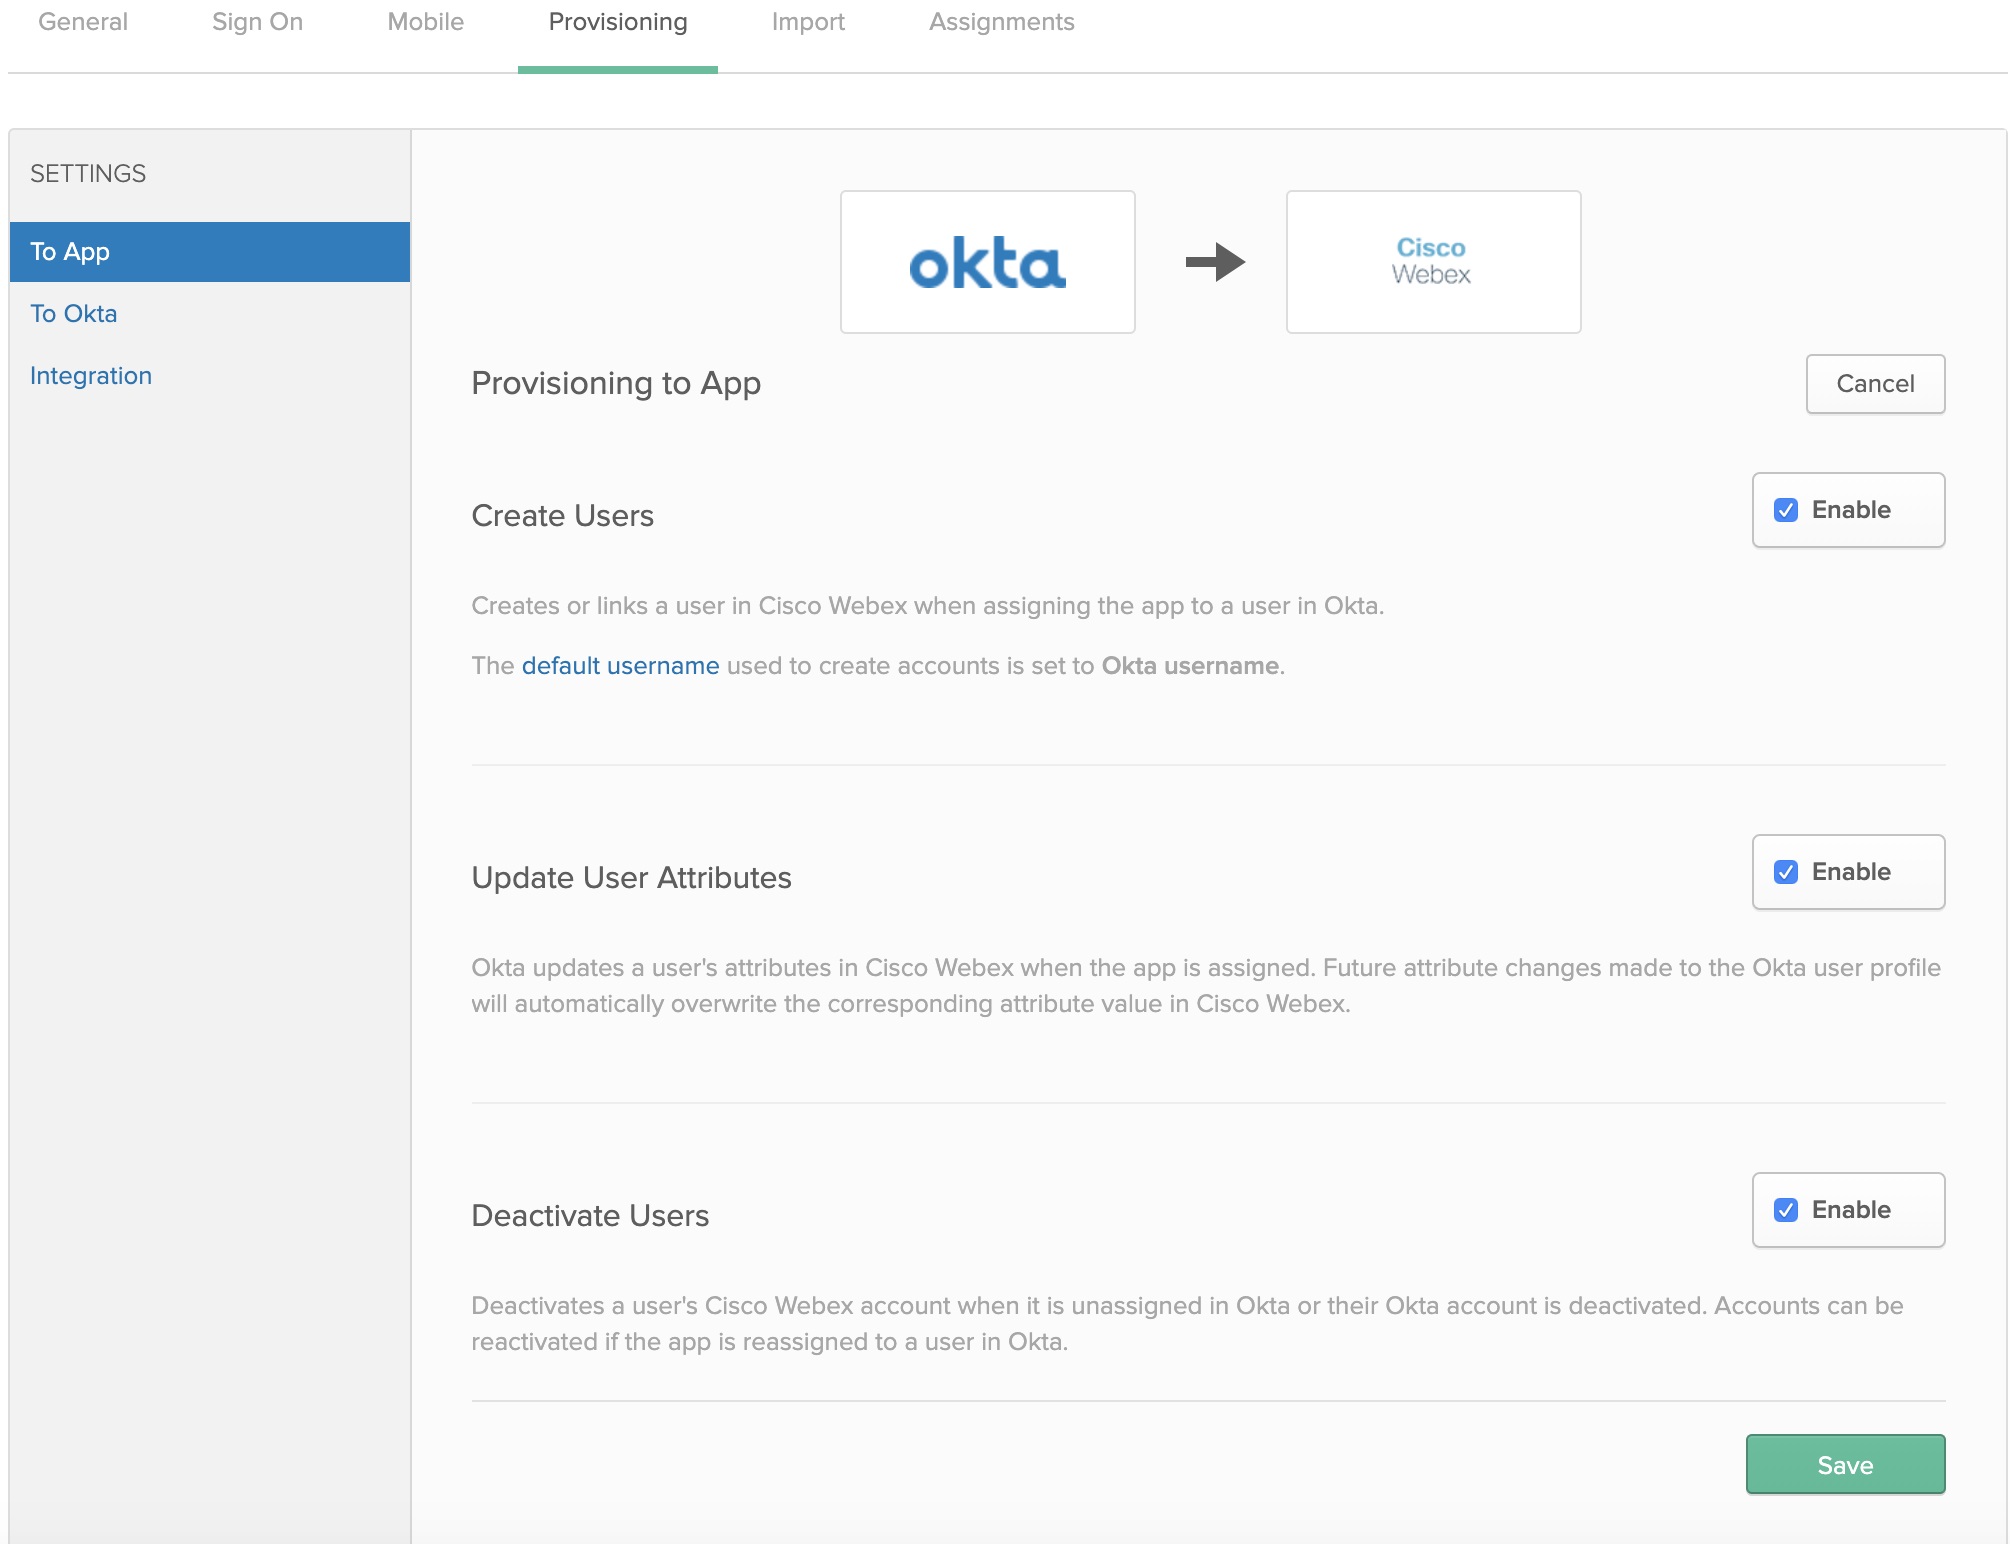
Ez az integráció támogatja az Okta következő felhasználói és csoportszinkronizálási funkcióit:
-
Felhasználók létreho zása — Felhasználót hoz létre vagy összekapcsolja a Webex alkalmazásban, amikor az alkalmazást az Okta felhasználójához rendeli.
-
Felhasználói attribú tumok frissítése — Az Okta frissíti a felhasználó attribútumait a Webex alkalmazásban az alkalmazás hozzárendelésekor. Az Okta felhasználói profiljában végrehajtott jövőbeli attribútummódosítások automatikusan felülírják a megfelelő attribútumértéket a Webex felhőben.
-
Felhasználók kikapcsolása — Deaktiválja a felhasználó Webex alkalmazás-fiókját, ha nincs hozzárendelve az Okta-ban, vagy ha az Okta-fiókjuk ki van kapcsolva. A fi ókok újra aktiválhatók, ha az alkalmazást újra hozzárendeli az Okta felhasználójához.
-
Csoportok létrehozása — Csoportot hoz létre vagy csatol egy csopor tot az Okta-ban történő hozzárendelésekor.
- Csoportattribútu mok frissítése — Az Okta frissíti a csoport attribútumait a csoport hozzárendelésekor. Az Okta csoportprofilban végrehajtott jövőbeli attribútummódosítások automatikusan felülírják a megfelelő attribútumértéket a Control Hub alkalmazásban.
- Csopor tok törlése — Törölje a csoport fiókját a Vezérlőközpontban, ha nincs hozzá rendelve az Okta-ban, vagy ha az Okta-csoportfiók törlődik.
Webex hozzáadása az Okta-hoz
Mielőtt konfigurálná a Control Hub automatikus felhasználói ellátását az Okta-val, hozzá kell adnia a Webex-et az Okta alkalmazásgalériából a felügyelt alkalmazások listájához. Hitelesítési módszert is ki kell választania. Jelenleg a Control Hub Webex szolgáltatásai csak az Okta-val támogatják a Federated SSO-t.
Mielőtt elkezdené
-
Az Okta megköveteli, hogy érvényes Okta bérlővel és aktuális licenccel rendelkezzen a platformjukhoz. Jelenleg fizetett előfizetéssel és Webex szervezettel is rendelkeznie kell.
-
A Webex-szervezetben automatikus licenchozzárendelési sablonokat kell konfigurálnia, különben a Vezérlőelemben újonnan szinkronizált felhasználók nem rendelnek licenceket a Webex-szolgáltatásokhoz.
-
A felhasználói ellátás konfigurálása előtt állítsa be az Okta SSO integr ációt.
| 1 |
Jelentkezzen be rendszergazdaként az Okta bérlőbe ( |
| 2 |
Keresse meg az Cisco WebexIdentity SCIM 2.0 fájlt, és adja hozzá az alkalmazást bérlőjéhez. Ha már integrálta az Okta SSO-t a Control Hub szervezetébe, kihagyhatja a fenti lépéseket, és csak nyissa meg újra az Okta alkalmazáslista Cisco Webex bejegyzését. |
| 3 |
Egy külön böngészőlapon lépjen a https://admin.webex.com webhelyen található ügyfélnézetre, kattintson a szervezet nevére, majd a V állalati adatok mellett másolja ki a Szer vezet azonosítóját. Rögzítse a szervezet azonosítóját (másolja és illessze be egy szöveges fájlba). A következő eljáráshoz az azonosítót fogja használni. |
Az Okta konfigurálása felhasználói és csoportos szinkronizáláshoz
Mielőtt elkezdené
Győződjön meg róla, hogy megőrizte a szervezeti azonosítóját az előző eljárásból.
Győződjön meg róla, hogy az Ügyfél teljes adminisztrátor szerepét töltse ki, amikor hordozói tokeneket hoz létre ügyfelei számára.
| 1 |
Az Okta Tenant alkalmazásban lépjen a áció engedélyezése lehetőséget. |
| 2 |
Írja be az azonosító értékét a Szer vezet azonosítója mezőbe. |
| 3 |
Másolja az alábbi URL-ek egyikét az Alap URL mezőbe:
|
| 4 |
Az alá bbiak közül csak egyet hajtsa végre a titkos token hordozói token értékének megszerzéséhez:
|
| 5 |
Térjen vissza az Okta-hoz, illessze be a hordozói tokenet az API Token mezőbe, majd kattintson az API hiteles ítő adatok tesztelése gombra. Megjelenik egy üzenet, amely szerint a Webex-et sikeresen ellenőrizték. |
| 6 |
Kattintson a Mentés gom bra. |
| 7 |
Lépjen a . |
| 8 |
Válassza a Felhasználók létrehozása lehetőséget, Felhasználói attribútumok frissí tése, Felhasználók kikap csolása lehetőséget, majd kattintson a Ment és
|
| 9 |
Kattintson a és elemre, és válassza a következők egyikét
|
| 10 |
Ha konfigurálta az SSO-integrációt, kattintson a Hozzá rendel és gombra az alkalmazáshoz hozzárendelni kívánt felhasználók vagy csoportok mellett, majd kattintson a K ész gombra. A kiválasztott felhasználók szinkronizálódnak a felhőbe, és megjelennek a Vezérlőközpontban a Felhasznál ók alatt. Bármikor áthelyezi, adja hozzá, módosítja vagy törli az Okta felhasználóit, a Control Hub felveszi a módosításokat. Ha nem engedélyezte az automatikus licencsablonok hozzárendelését, a felhasználók licenchozzárendelések nélkül szinkronizálódnak a Vezérlőközpontba. Az adminisztrációs költségek csökkentése érdekében javasoljuk, hogy engedélyezze az automatikus licencsablonokat, mielőtt szinkronizálja az Okta-felhasználókat a Vezérlőközpontba. |
| 11 |
Kattintson a Nyomócsopor tok gombra, válassza a Csoportok keresése név szerint vagy Csoportok keresése szab ály szerint lehetőséget, majd kattintson a Mentés A kiválasztott csoportok szinkronizálódnak a felhőbe, és megjelennek a Vezérlőközpontban a Csopor tok alatt. Az Okta csoportjaiban bekövetkezett módosítások a Vezérlőközpontban jelennek meg . |