- Home
- /
- Articolo

Grazie per il feedback.

 In questo articolo
 Feedback?
Può aggiungere Webex all'Okta Integration Network e quindi sincronizzare gli utenti dalla directory nella sua organizzazione gestita in Control Hub. Non sono necessari infrastrutture o connettori locali. Questa integrazione mantiene sincronizzato il suo elenco utenti ogni volta che un utente viene creato, aggiornato o rimosso dall'applicazione in Okta.
Sistema per la gestione delle identità tra domini (SCIM)
L'integrazione tra gli utenti nella directory e Control Hub utilizza l'API System for Cross-Domain Identity Management (SCIM 2.0). SCIM 2.0 è uno standard aperto per automatizzare lo scambio di informazioni sull'identità degli utenti tra domini di identità o sistemi IT. SCIM 2.0 è progettato per semplificare la gestione delle identità degli utenti nelle applicazioni e nei servizi basati su cloud. SCIM 2.0 utilizza un'API standardizzata tramite REST.
Se la sua organizzazione utilizza già Directory Connector per sincronizzare gli utenti, non può sincronizzare gli utenti di Okta.
L'integrazione Okta supporta i seguenti attributi utente:
-
Nome utente -
attivo -
Nome.GivenName -
Nome.Cognome -
Nome.Middlename -
Nome. Prefisso onorifico -
Nome. Suffisso onorifico -
Visualizzare il nome -
Nickname -
email [tipo eq «lavoro"] -
URL del profilo -
titolo -
Lingua preferita -
locale -
fuso orario -
ID esterno -
Numeri di telefono [tipo eq «lavoro"] -
Numeri di telefono [tipo eq «cellulare"] -
indirizzi [tipo eq «lavoro"] -
Numero del dipendente -
Centro di costo -
organizzazione -
divisione -
dipartimento
Gli attributi preferredLanguage e locale devono essere
 formattati come una stringa separata da un carattere di sottolineatura composta da un codice
 lingua ISO 639-1 e un codice paese ISO 3166-1 alpha-2.
Ad esempio,
en_US o fr_FR.
L'integrazione di Okta supporta anche i seguenti attributi di gruppo:
-
Visualizzare il nome -
membri
Funzionalità supportate
Questa integrazione supporta le seguenti funzionalità di sincronizzazione di utenti e gruppi in Okta:
-
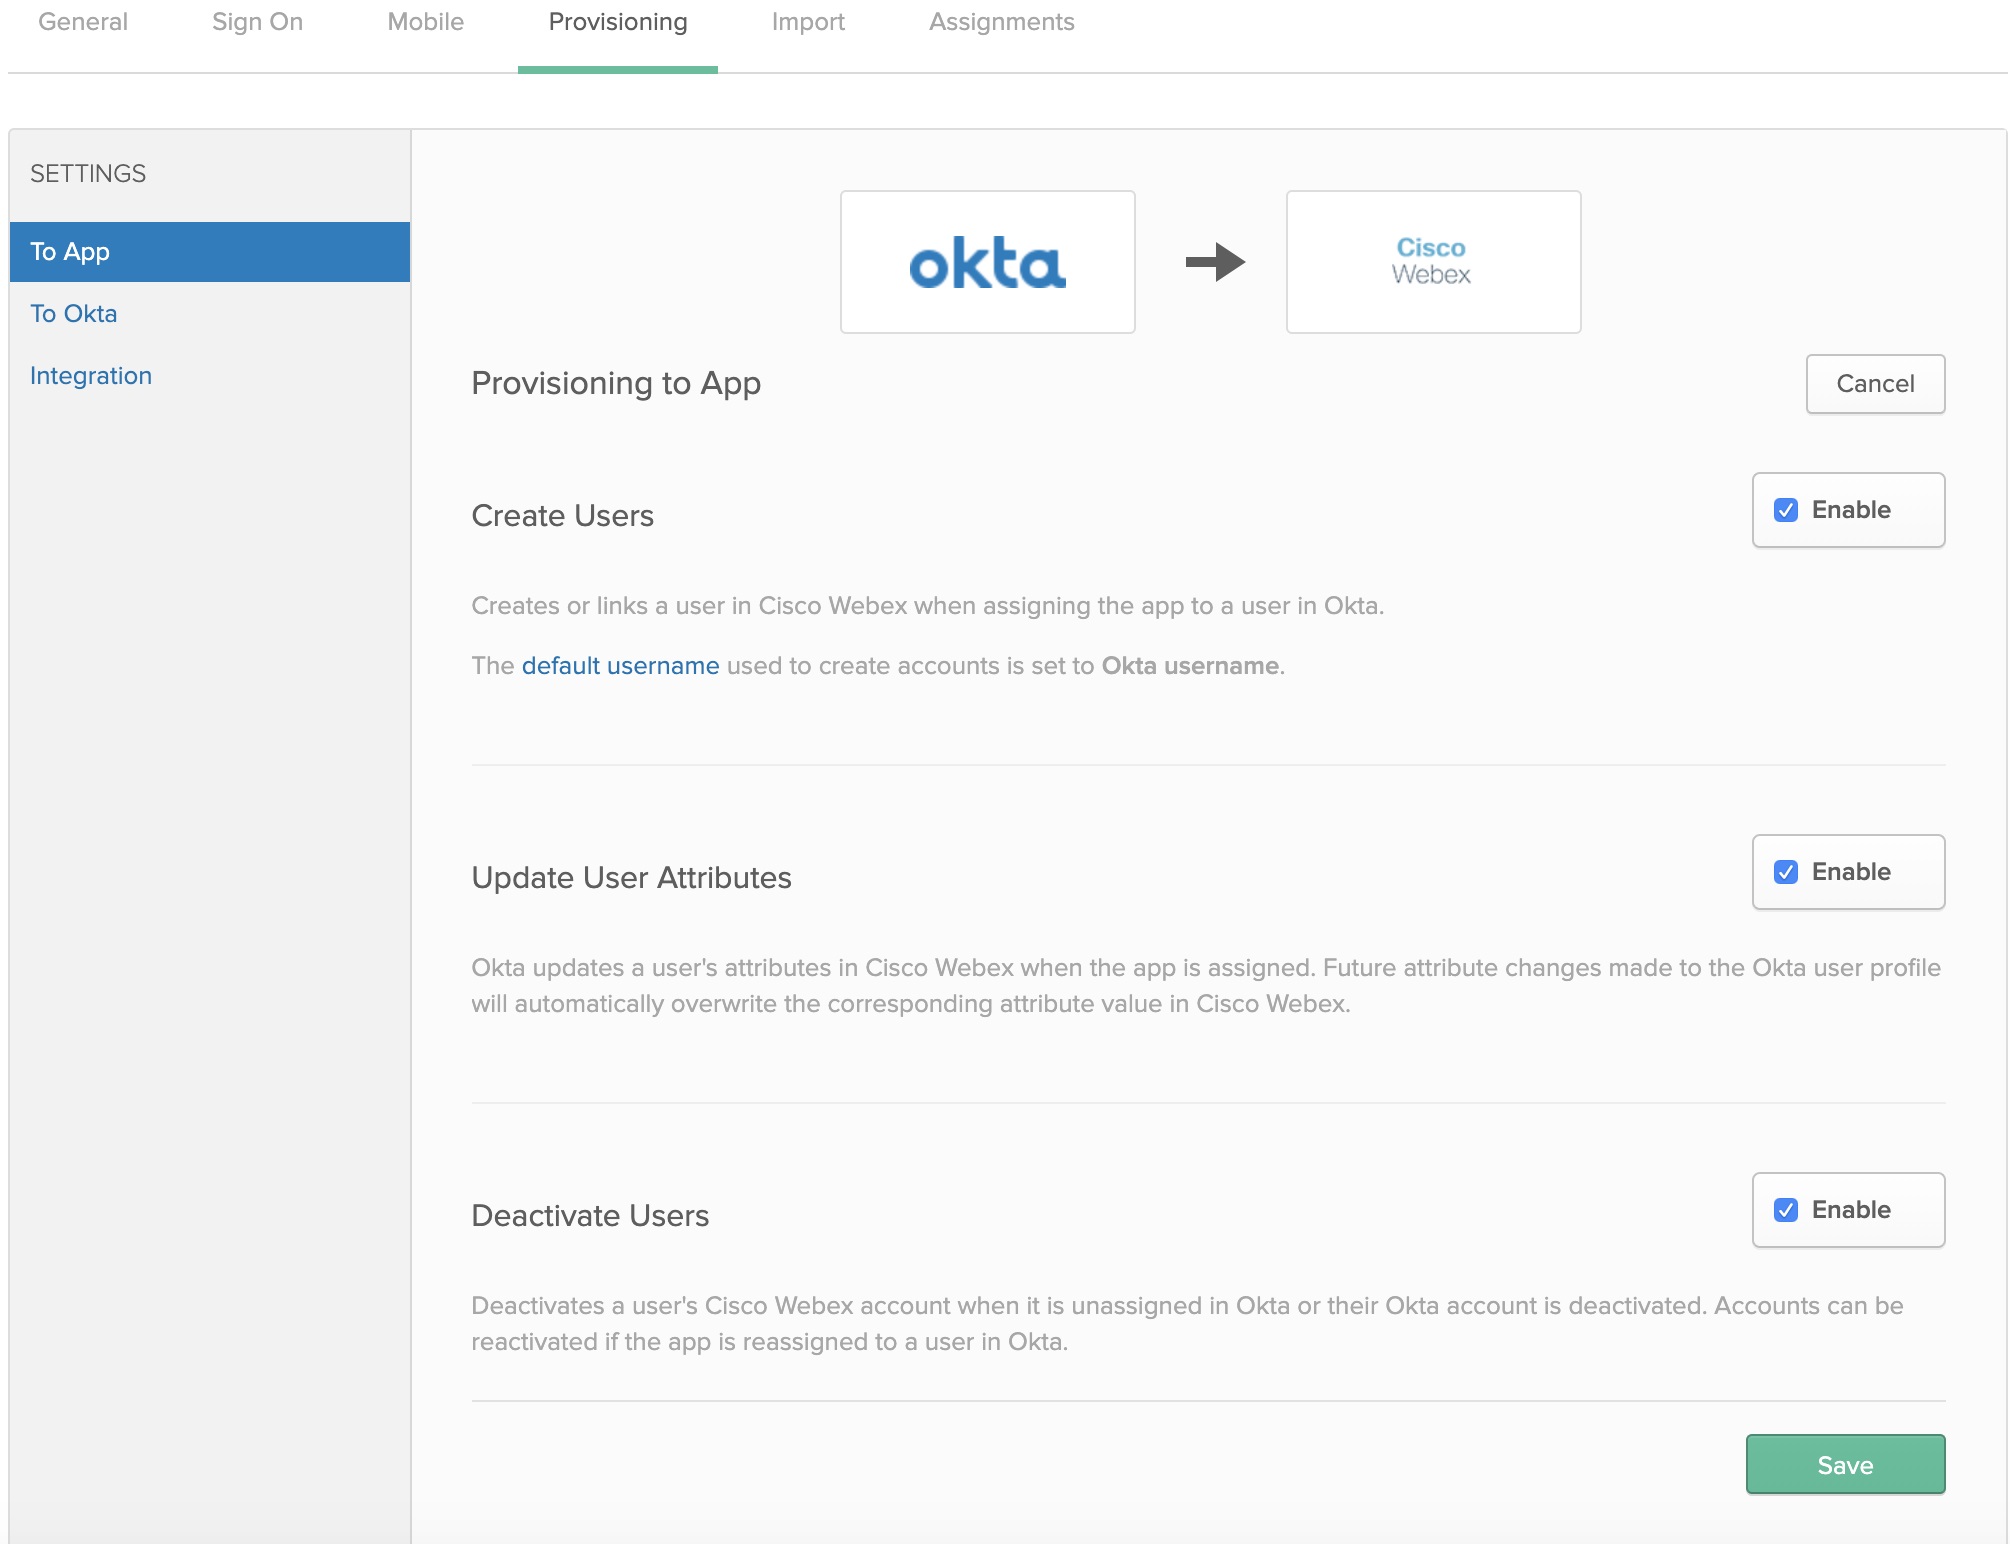
Crea utenti: crea o collega un utente nell'app Webex quando assegna l'app a un utente in Okta.
-
Aggiorna gli attributi utente: Okta aggiorna gli attributi di un utente nell'app Webex quando l'app viene assegnata. Le future modifiche agli attributi apportate al profilo utente Okta sovrascrivono automaticamente il valore dell'attributo corrispondente nel cloud Webex.
-
Disattiva utenti: disattiva l'account Webex App di un utente quando non è assegnato in Okta o il suo account Okta è disattivato. Gli account possono essere riattivati se riassegna l'app a un utente in Okta.
-
Crea gruppi: crea o collega un gruppo quando assegna un gruppo in Okta.
- Aggiorna gli attributi del gruppo — Okta aggiorna gli attributi di un gruppo quando il gruppo viene assegnato. Le future modifiche agli attributi apportate al profilo del gruppo Okta sovrascrivono automaticamente il valore dell'attributo corrispondente in Control Hub.
- Elimina gruppi: elimina l'account di un gruppo in Control Hub quando non è assegnato in Okta o l'account del gruppo Okta viene eliminato.
Aggiungere Webex a Okta
Prima di configurare Control Hub per il provisioning automatico degli utenti con Okta, deve aggiungere Webex dalla galleria di applicazioni Okta al suo elenco di applicazioni gestite. Deve anche scegliere un metodo di autenticazione. Attualmente, i servizi Webex in Control Hub supportano solo l'SSO federato con Okta.
Prima che Lei cominci
-
Okta richiede che Lei abbia un tenant Okta valido e una licenza valida per la loro piattaforma. Deve inoltre disporre di un abbonamento a pagamento corrente e di un'organizzazione Webex.
-
Nella sua organizzazione Webex, deve configurare i modelli di assegnazione automatica delle licenze, altrimenti ai nuovi utenti sincronizzati in Control non verranno assegnate licenze per i servizi Webex.
-
Configura l'integrazione SSO di Okta prima di configurare il provisioning degli utenti.
| 1 |
Accedi all'Okta Tenant ( |
| 2 |
Cerca Cisco WebexIdentity SCIM 2.0 e aggiunga l'applicazione al suo tenant. Se ha già integrato Okta SSO nella sua organizzazione Control Hub, può saltare i passaggi precedenti e riaprire semplicemente la Cisco Webex voce nell'elenco delle applicazioni Okta. |
| 3 |
In una scheda separata del browser, acceda alla visualizzazione clienti in https://admin.webex.com, faccia clic sul nome della sua organizzazione e poi, accanto a Informazioni sulla società, copia l'ID della sua organizzazione. Registrare l'ID dell'organizzazione (copiarlo e incollarlo in un file di testo). Utilizzerà l'ID per la procedura successiva. |
Configura Okta per la sincronizzazione di utenti e gruppi
Prima che Lei cominci
Si assicuri di aver conservato l'ID della sua organizzazione della procedura precedente.
Si assicuri di avere il ruolo di amministratore completo del cliente quando crea token al portatore per i suoi clienti.
| 1 |
In Okta Tenant, vada su . |
| 2 |
Inserisca il valore dell'ID nel campo ID dell'organizzazione. |
| 3 |
Copia uno dei seguenti URL nel campo URL di base:
|
| 4 |
Effettui solo una delle seguenti operazioni per ottenere il valore del token segreto al portatore:
|
| 5 |
Tornare a Okta, incolla il token al portatore nel campo Token API e fare clic su Test API Credentials. Viene visualizzato un messaggio che dice che Webex è stato verificato con successo. |
| 6 |
Faccia clic su Salva. |
| 7 |
Vai a . |
| 8 |
Seleziona Crea utenti, Aggiorna attributi utente, Disattiva utenti e fai clic su Salva.
|
| 9 |
Faccia clic su e scelga una delle seguenti opzioni:
|
| 10 |
Se ha configurato l'integrazione SSO, faccia clic su Assegna accanto a ogni utente o gruppo che desidera assegnare all'applicazione, quindi faccia clic su Fine. Gli utenti che ha scelto sono sincronizzati nel cloud e vengono visualizzati in Control Hub sotto Utenti. Ogni volta che sposta, aggiunge, modifica o elimina utenti in Okta, Control Hub rileva le modifiche. Se non ha abilitato l'assegnazione automatica dei modelli di licenza, gli utenti vengono sincronizzati con Control Hub senza alcuna assegnazione di licenza. Per ridurre il sovraccarico amministrativo, Le consigliamo di abilitare un modello di licenza con assegnazione automatica prima di sincronizzare gli utenti Okta in Control Hub. |
| 11 |
Fai clic su Push Groups, seleziona Trova gruppi per nome o Trova gruppi per regola e fai clic su Salva. I gruppi scelti da Lei sono sincronizzati nel cloud e vengono visualizzati in Control Hub sotto Gruppi. Qualsiasi modifica ai gruppi in Okta viene visualizzata in Control Hub. |