- 首頁
- /
- 文章

感謝您的意見回饋。

 在此文章中
 意見回饋?
您可以將 Webex 新增至 Okta 整合網路,然後將使用者從目錄同步到控制中心中管理的組織中。不需要內部部署基礎架構或連接器。每當 Okta 中的應用程序創建,更新或從應用程序中刪除用戶時,此整合都會保持您的用戶列表同步。
跨域身分識別管理系統 (SCIM)
目錄和控制中心中的使用者之間的整合使用 跨網域身分管理系統 (SCIM 2.0) API。 SCIM 2.0 是一種開放標準,用於在身分領域或 IT 系統之間自動化使用者身分資訊交換。 SCIM 2.0 旨在讓您更輕鬆地管理雲端應用程式和服務中的使用者身分。 SCIM 2.0 通過 REST 使用標準化的 API。
如果您的組織已使用目錄連接器來同步使用者,則無法同步 Okta 的使用者。
Okta 整合支援下列使用者屬性:
-
使用者名稱 -
活躍 -
名稱。給定名 -
名稱。家族名 -
名稱。中間名 -
名稱. 榮譽前綴 -
名稱. 榮譽後綴 -
顯示名稱 -
暱稱 -
電子郵件 [類型 eq「工作"] -
個人資料 URL -
標題 -
偏好的語言 -
地區 -
時區 -
外部識別碼 -
電話號碼 [類型 eq「工作"] -
電話號碼 [類型 eq「手機"] -
地址 [類型 eq「工作"] -
員工編號 -
成本中心 -
組織 -
分部 -
部門
偏好 的語言和地區設定屬性必須
格式化為由 ISO 639-1 語言代碼和 ISO 3166-1 alpha-2 國家代碼組成的
分隔字串。例如,
en_US 或 fr_FR。
Okta 整合也支援下列群組屬性:
-
顯示名稱 -
成員
支援的功能
此整合支援 Okta 中的下列使用者和群組同步功能:
-
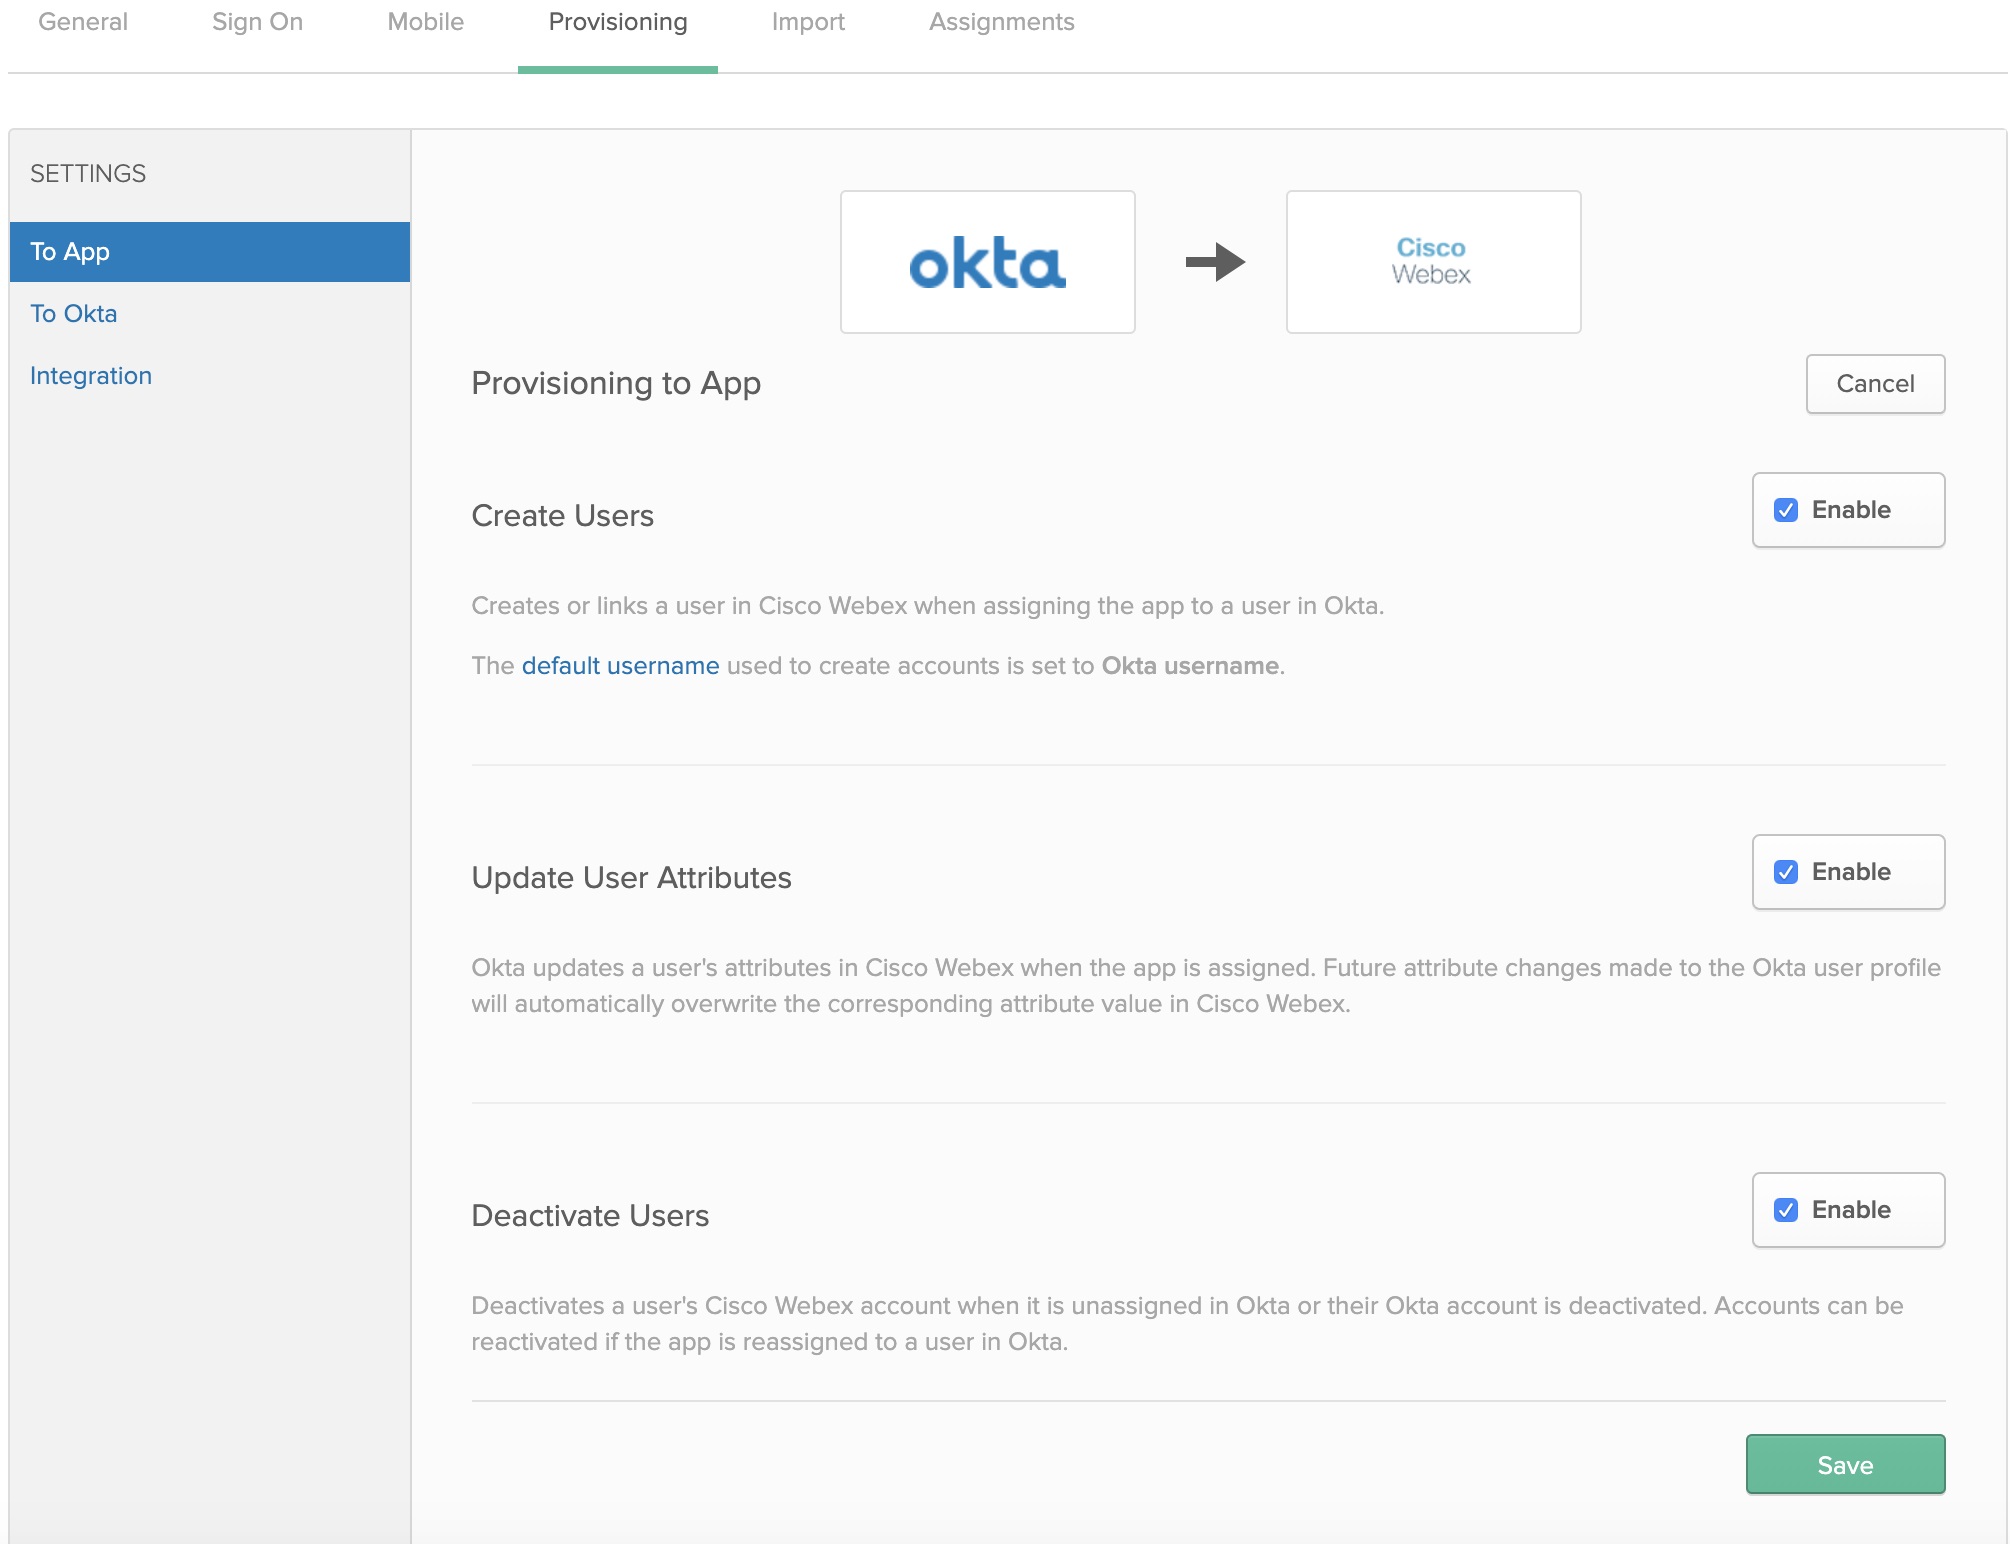
建立使用者-在將應用程式指派給 Okta 中的使用者時,在 Webex App 中建立或連結使用者。
-
更新使用者屬性 — 在指派應用程式時,Okta 會在 Webex App 中更新使用者的屬性。 對 Okta 使用者設定檔所做的未來屬性變更會自動覆寫 Webex 雲端中對應的屬性值。
-
停用使用者-在 Okta 中取消指定或其 Okta 帳戶停用時,停用使用者的 Webex 應用程式帳戶。 如果 您將應用程序重新分配給 Okta 中的用戶,則可以重新激活帳戶。
-
建立群組-在 Okta 中指定群組時建立或連結群組。
- 更新群組屬性 — Okta 會在指派群組時更新群組 的屬性。 對 Okta 群組設定檔所做的未來屬性變更 會自動覆寫 Control Hub 中的對應屬性值。
- 刪除群組-在 Okta 中取 消指定或刪除 Okta 群組帳戶時,刪除控制中心中的群組帳戶。
將 Webex 新增至奧克塔
在將控制中心設定為使用 Okta 的自動使用者佈建之前,您需要從 Okta 應用程式庫中新增 Webex 到受管理應用程式清單中。 您也必須選擇驗證方法。 目前,控制中心中的 Webex 服務僅支援含 Okta 的聯合式 SSO。
在開始之前
-
Okta 要求您擁有一個有效的 Okta 租戶和其平台的當前許可證。 您還必須擁有目前的付費訂閱和 Webex 組織。
-
在您的 Webex 組織中,您必須設定自動授權指派範本,否則 Control 中新同步化的使用者將不會為 Webex 服務指派授權。
| 1 |
以管理員身份登入 Okta 租戶 ( |
| 2 |
搜尋Cisco Webex識別 SCIM 2.0,並將應用程式新增至您的租戶。 如果您已將 Okta SSO 整合到控制中心組織中,則可以跳過上述步驟,然後重新開啟 Okta 應用程式清Cisco Webex單中的項目。 |
| 3 |
在單獨的瀏覽器標籤中,移至 https://admin.webex.com 中的客戶檢視,按一下您的組織名稱,然後在「公司資訊」旁邊複製您的組織 ID。 記錄組織 ID (複製並貼到文字檔案中)。 您將使用 ID 進行下一個程序。 |
設定 Okta 以進行使用者和群組同步處理
在開始之前
請確定您保留了先前程序中的組織 ID。
為客戶建立持有代幣時,請確保您具有「客戶完整管理員」角色。
| 1 |
在 Okta 租戶中,移至選啟用 API 整合。 |
| 2 |
在「組織 ID」欄位中輸入 ID 值。 |
| 3 |
在「基本網址」欄位中複製下列其中一個 URL:
|
| 4 |
只執行下列其中一項操作即可獲得秘密令牌的持有代 幣值:
|
| 5 |
返回 Okta,將持有代幣粘貼到 API 令牌字段中,然後單 擊測試 API 憑證。 出現一則訊息,指出 Webex 已成功驗證。 |
| 6 |
按一下儲存。 |
| 7 |
前往「 |
| 8 |
選取建立使用者、更新使用者 屬性、停用使用者,然後按一下 儲存。
|
| 9 |
按一下指,然後選擇下列其中一項:
|
| 10 |
如果您已設定 SSO 整合,請按一下要指定給應用程式的每個使用者或群組旁邊的「指定」,然後按一下「完成」。 您選擇的使用者會同步到雲端,並顯示在「控制中心」下的「 使用者」下。 每當您在 Okta 中移動、新增、變更或刪除使用者時, Control Hub 都會接收變更。 如果您沒有啟用自動指定授權範本,則使用者會同步到 Control Hub,而無需任何授權指派。 為了減少管理費用,建議您在將 Okta 使用者同步至 Control Hub 之前啟用自動指定授權範本。 |
| 11 |
按一下推送群組,選取按 名稱尋找群組或依規則尋找群組,然後按一下 儲存。 您選擇的群組會同步至雲端,並顯示在「控制中心」下的 群組。 對 Okta 中群組的任何變更都會顯示在控制中心 中。 |