- 主页
- /
- 文章

感谢您的反馈。

 在此文章中
 反馈?
您可以将 Webex 添加到 Okta 集成网络,然后将用户从中的目录同步到在 Control Hub 中管理的组织。无需本地基础设施或连接器。无论何时在 Okta 中创建、更新用户或从应用程序中删除用户,此集成都会使您的用户列表保持同步。
跨域身份管理系统 (SCIM)
目录用户与控制中心之间的集成使用 跨域身份管理系统 (SCIM 2.0) API。 SCIM 2.0 是一种开放标准,用于自动在身份域或 IT 系统之间 交换用户身份信息。 SCIM 2.0 旨在更轻松地管理基于云的应用程序和服务中的用户身份。 SCIM 2.0 通过 REST 使用标准化 API。
如果您的组织已经使用目录连接器来同步用户,则无法同步来自 Okta 的用户。
Okta 集成支持以下用户属性:
-
用户名 -
活跃 -
name.givenName -
姓名。姓氏 -
名称。中间名 -
名称。HonorificPrefix -
名称。HonorificSuffix -
显示名称 -
昵称 -
电子邮件 [键入 eq “工作”] -
个人资料网址 -
标题 -
首选语言 -
地点 -
时区 -
ExternalID -
phoneNumbers [键入 eq “工作”] -
电话号码 [键入 eq “手机”] -
地址 [键入 eq “工作”] -
员工人数 -
成本中心 -
组织 -
部门 -
部门
必须将 首选语言和区域设置属性
格式化为由下划线分隔的字符串,该字符串由 ISO 639-1
语言代码和 ISO 3166-1 alpha-2 国家/地区代码组成。例如,
en_US 或 fr_F R。
Okta 集成还支持以下群组属性:
-
显示名称 -
会员
支持的功能
此集成支持 Okta 中的以下用户和群组同步功能:
-
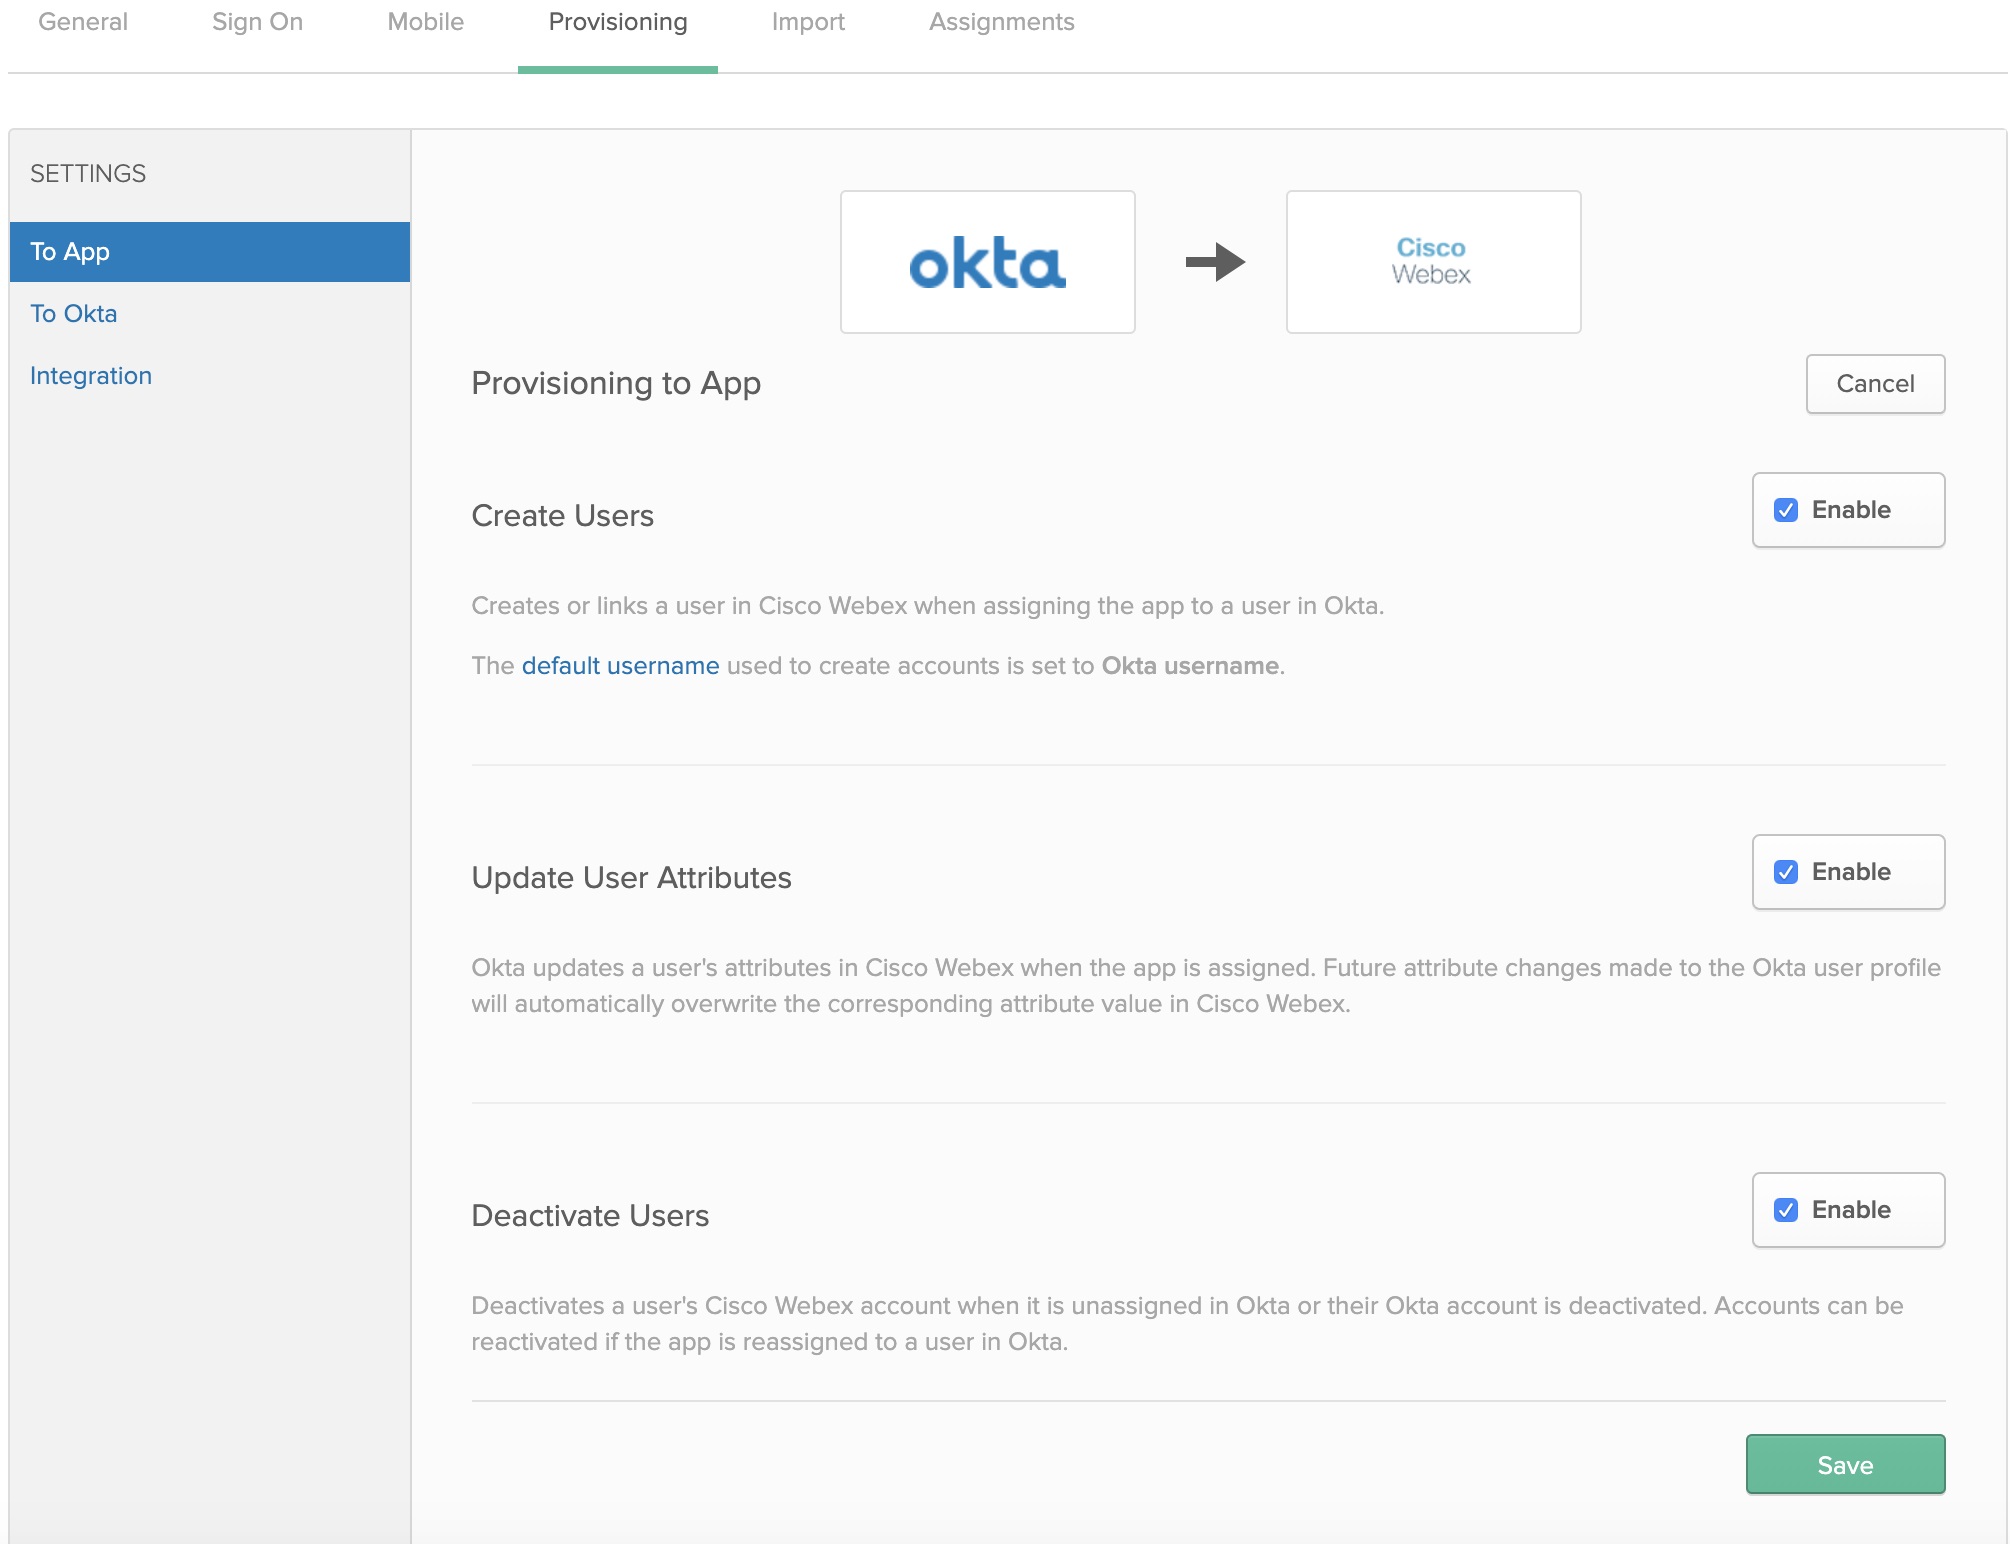
创建用户 —在 Okta 中将应用程序分配给用户时,在 Webex 应用程序中创建或链接用户。
-
更新用户属性 —分配应用程序后,Okta 会在 Webex 应用程序中更新用户的属性。 将来对 Okta 用户配置文件所做的属性更改会自动覆盖 Webex 云中相应的属性值。
-
停用用户-在 Okta 中取消分配用户的 Webex 应用程序帐户或其 Okta 帐户被停用时,停用该帐户。 如果您在 Okta 中将应用程序重新分配给用户,则 可以重新激活帐户。
-
创建群组 —在 Okta 中分配群组时创建或链接群组。
- 更新群组属性 —分配群组后,Okta 会更新群组 的属性。 将来对 Okta 组配置文件所做的属性更改 会自动覆盖 Control Hub 中相应的属性值。
- 删除群组 —在 Okta 中 取消分配群组的帐户或 Okta 群组帐户被删除时,在 Control Hub 中删除该群组的帐户。
将 Webex 添加到 Okta
在配置 Control Hub 以使用 Okta 进行自动用户配置之前,您需要将 Okta 应用程序库中的 Webex 添加到您的托管应用程序列表中。 您还必须选择身份验证方法。 目前,Control Hub 中的 Webex 服务仅支持通过 Okta 进行联合 SSO。
准备工作
-
Okta 要求您拥有有效的 Okta 租户及其平台的最新许可证。 您还必须拥有当前的付费订阅和 Webex 组织。
-
在您的 Webex 组织中,必须配置自动许可证分配模板,否则无法在 Control 中为新同步的用户分配 Webex 服务的许可证。
-
在配置用户配置之前,请先@@ 设置 Okta SSO 集成。
| 1 |
以管理员身份登录 Okta 租户( |
| 2 |
搜索 Id Cisco Webexentity SCIM 2.0 并将应用程序添加到您的租户。 如果您已经将 Okta SSO 集成到您的 Control Hub 组织中,则可以跳过上述步骤,直接重新打开 Okta 应用程序列表中的Cisco Webex条目。 |
| 3 |
在单独的浏览器选项卡中,转到 https://admin.webex.com 中的客户视图,单击您的组织名称,然后在 “公司信息” 旁边,复制您的组织 ID。 记录组织 ID(复制并粘贴到文本文件中)。 您将在下一个程序中使用该 ID。 |
配置 Okta 以进行用户和群组同步
准备工作
确保保留了前面程序中的组织 ID。
在为客户创建不记名代币时,请确保您拥有客户完全管理员角色。
| 1 |
在 Okta Tenant 中,转到,然后选中启用 API 集成。 |
| 2 |
在 “组织 ID” 字段中输入 ID 值。 |
| 3 |
在 “基本 URL” 字段中复制以下 URL 之一:
|
| 4 |
仅执行以下任一操作即可获得 秘密代币的持有者代币值:
|
| 5 |
返回 Okta,将持有者令牌粘贴到 API 令牌字段中, 然后单击 “测试 API 凭证”。 出现一条消息,显示 Webex 已成功验证。 |
| 6 |
单击保存。 |
| 7 |
前往 “”。 |
| 8 |
选择 “创建用户”、“更新用户 属性”、“停用用户”,然后单击 “ 保存”。
|
| 9 |
单击 “”,然后选择以下选项之一:
|
| 10 |
如果您配置了 SSO 集成,请单击要分配给应用程序的每个用户或组旁边的 “分配”,然后单击 “完成”。 您选择的用户将同步到云中,并显示在 Control Hub 的 “ 用户” 下方。 每当你在 Okta 中移动、添加、更改或删除用户时, Control Hub 都会接收更改。 如果您未启用自动分配许可证模板,则用户无需分配任何许可证即可同步到 Control Hub。 为了减少管理开销,我们建议您在将 Okta 用户同步到 Control Hub 之前启用自动分配许可证模板。 |
| 11 |
单击 “推送群组”,选择 “按 名称查找群组” 或 “按规则查找群组”,然后单击 “ 保存”。 您选择的群组将同步到云中,并显示在 Control Hub 的 “ 群组” 下方。 对 Okta 中的群组所做的任何更改都会显示在 Control Hub 中。 |