- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Webex för Cisco BroadWorks Solution Guide riktar sig till administratörer på partnernivå. Guiden beskriver hur du konfigurerar och distribuerar Webex för Cisco BroadWorks. Webex för Cisco BroadWorks ger dina BroadWorks-samtalskunder Webex-samarbetsfunktioner. Prenumeranter använder en enda applikation (Webex-appen) för att dra nytta av funktioner som tillhandahålls av båda plattformarna.
Introduktion till Webex för Cisco BroadWorks
Revisionshistorik för dokument
Det här avsnittet adresserar systemadministratörer hos Cisco-partnerorganisationer (tjänsteleverantör) som implementerar Webex för sina kundorganisationer eller tillhandahåller den här lösningen direkt till sina egna prenumeranter.
Lösnings?tt?nde
-
För att tillhandahålla Webex-molnsamarbetesfunktioner till små och mellanstora kunder som redan har samtalstjänster från BroadWorks-tjänsteleverantörer.
-
För att tillhandahålla BroadWorks-baserad samtalstjänst till små och mellanstora Webex-kunder.
Context
Vi håller på att utveckla alla våra samarbetsklienter till ett gemensamt program. Denna sökväg minskar implementeringsproblem, förbättrar kompatibiliteten och migreringen och levererar förutsägbara användarupplevelser i hela vår samarbetsportfölj. En del av den här insatsen är att flytta BroadWorks-samtalsfunktioner till Webex-appen, och till slut minska investeringen i UC-One-klienter.
Fördelar
-
Framtida bevis: mot slutet av livscykeln för UC-One-samarbete, förflyttning av alla klienter till Unified Client Framework (UCF)
-
Det bästa av båda: Aktivera Webex-meddelanden och mötesfunktioner men samtidigt behålla BroadWorks-samtal i telefoninätverket
Lösningsomfång
-
Befintliga/nya små till mellanstora kunder (färre än 250 prenumeranter) som vill ha en programsvit med samarbetsfunktioner kan redan ha BroadWorks-samtal.
-
Befintliga små till mellanstora Webex-kunder som vill lägga till BroadWorks-samtal.
-
Inte större företag (se vår företagsportfölj för Webex).
-
Inte enskilda användare (utvärdera Webex Online-erbjudanden).
Funktionsuppsättningar i Webex för Cisco BroadWorks mål för små till medium företagsanvändningsfall. Webex för Cisco BroadWorks-paket är utformade för att reducera komplexiteten för smekningar, och vi utvärderar kontinuerligt deras sekretess för detta segment. Vi kan välja att dölja eller ta bort funktioner som annars skulle finnas tillgängliga i företagspaketen.
Förutsättningar för att lyckas med Webex för Cisco BroadWorks
|
# |
Krav |
Anteckningar |
|---|---|---|
|
1 |
Patchström BroadWorks R22 eller högre | |
|
2 |
XSP|ADP för XSI, CTI, DMS och authService |
Dedikerad XSP|ADP för Webex för Cisco BroadWorks |
|
3 |
Separat XSP|ADP för NPS, kan delas med andra lösningar som använder NPS. |
Om du har en befintlig samarbetsdistribution, granska rekommendationer för XSP|ADP- och NPS-konfigurationer. |
|
4 |
Validering av CI-token (med TLS) konfigurerad för Webex-anslutningar till autentiseringstjänsten. | |
|
5 |
mTLS konfigurerad för Webex-anslutningar till CTI-gränssnittet. |
Andra program kräver inte mTLS. |
|
6 |
Användare måste finnas i BroadWorks och behöver följande attribut, beroende på ditt etableringsbeslut:
|
För betrodda e-postmeddelanden: Vi rekommenderar att du även har lagt in samma e-postadress i attributet Alternativt ID för att göra det möjligt för användare att logga in med e-postadressen mot BroadWorks. För ej betrodda e-postmeddelanden: Beroende på användarens e-postinställningar kan användningen av ej betrodda e-postmeddelanden resultera i att e-postmeddelandet skickas till användarens skräppost- eller SKRÄPPOSTmapp. Administratören kan behöva ändra användarens e-postinställningar för att tillåta domäner |
|
7 |
Webex för Cisco BroadWorks DTAF-fil för Webex-appen | |
|
8 |
BW Business Lic eller Std Enterprise- eller Prem Enterprise-användare Lic + Webex för Cisco BroadWorks-prenumeration |
Om du har en befintlig samarbetsdistribution behöver du inte längre UC-One Add-On Bundle, Collab Lic och Meet-me konferensportar. Om du har en befintlig UC-One SaaS-distribution behöver du inte göra ytterligare ändringar än att acceptera premiumpaketsvillkoren. |
|
9 |
IP/portar måste vara tillgängliga via Webex backend-tjänster och Webex-apparna över internet. |
Se avsnittet "Förbered ditt nätverk". |
|
10 |
TLS v1.2-konfiguration på XSP|ADP:er | |
|
11 |
För Flow fjärrskrivbordsetablering måste programservern ansluta till BroadWorks-etableringsadaptern. Vi testar eller stöder inte konfiguration av utgående proxy. Om du använder en utgående proxy accepterar du ansvaret för att stödja den med Webex för Cisco BroadWorks. |
Se ämnet "Förbered ditt nätverk". |
Om detta dokument
Syftet med det här dokumentet är att hjälpa dig att förstå, förbereda dig för, distribuera och hantera din Webex för Cisco BroadWorks-lösning. Huvudavsnitten i dokumentet reflekterar detta syfte.
Den här handledningen inkluderar referensmaterial och referensmaterial. Vi avser att täcka alla aspekter av lösningen i detta dokument.
Den lägsta uppsättning uppgifter som krävs för att distribuera lösningen är:
-
Kontakta ditt kontoteam för att bli en Cisco-partner. Det är mycket viktigt att du utforskar Cisco touch points för att bekanta dig med (och få det vida). När du blir en Cisco-partner använder vi växeln Webex för Cisco BroadWorks för din Webex-partnerorganisation. (Se Distribuera Webex för Cisco BroadWorks > för partnerbaserad registrering i det här dokumentet.)
-
Konfigurera BroadWorks-system för integrering med Webex. (Se Distribuera Webex för Cisco BroadWorks) > Konfigurera tjänster på ditt Webex för Cisco BroadWorks XSP|ADP:er i det här dokumentet.)
-
Använd Partner Hub för att ansluta Webex till BroadWorks. (Se Distribuera Webex för Cisco BroadWorks > konfigurera din partnerorganisation i Partner Hub i det här dokumentet.)
-
Använd Partner Hub för att förbereda mallar för användareetablering. (Se Distribuera Webex för Cisco BroadWorks) > Konfigurera dina onboardingmallar i det här dokumentet.)
-
Testa och introducera en kund genom att etablera minst en användare. (Se Distribuera Webex för Cisco BroadWorks) > Konfigurera din testorganisation.)
-
Det här är steg på hög nivå i vanlig ordning. Det finns flera uppgifter som bidrar med något som du inte kan ignorera.
-
Om du vill skapa dina egna program för att hantera dina Webex-prenumeranter för Cisco BroadWorks-prenumeranter ska du läsa Using the Provisioning API (Tillhandahållande API) i referensavsnittet i denna guide.
Terminologi
Vi försöker begränsa jargongen och akronymerna som används i detta dokument, och att förklara varje term när den används första gången. (Se Webex för Cisco BroadWorks-referens) > Terminologi om en term inte förklaras i sitt sammanhang.)
Så här går det till:
Webex för Cisco BroadWorks är ett erbjudande som integrerar BroadWorks-samtal i Webex. Prenumeranter använder ett enda program (Webex-appen) för att dra nytta av funktionerna från båda plattformarna:
-
Användare ringer PSTN nummer med din BroadWorks-infrastruktur.
-
Användare ringer andra BroadWorks-nummer med din BroadWorks-infrastruktur (ljud-/videosamtal genom att välja de nummer som är kopplade till användarna eller knappsatsen för att introducera numren).
-
Alternativt kan användare ringa ett Webex-voIP-samtal via Webex-infrastrukturen genom att välja alternativet "Webex Call" i Webex-appen. (Dessa samtal är Webex-appen till Webex-appen, inte Webex-appen för PSTN).
-
Användare kan vara värd för och delta Webex Meetings.
-
Användare kan skicka meddelanden till varandra eller i utrymmen (beständig gruppchatt) och dra nytta av funktioner som sökning och fildelning (i Webex-infrastruktur).
-
Användare kan dela närvaro (status). De kan välja anpassad närvaro eller beräknad närvaro.
-
När vi har registrera dig som en partnerorganisation i Control Hub med de rätta berättigandena kan du konfigurera relationen mellan din BroadWorks-instans och Webex.
-
Du skapar kundorganisationer i Control Hub och etablerar användare i dessa organisationer.
-
Alla prenumeranter i BroadWorks får en Webex-identitet baserad på sin e-postadress (e-post-ID-attributet i BroadWorks).
-
Användare verifieras mot BroadWorks eller mot Webex.
-
Klienter har utfärdats med token som sedan länge är godkända för att auktorisera dem för tjänster i BroadWorks och Webex.
Webex-appen i mitten av den här lösningen: det är ett varumärkesprogram som finns tillgängligt på Mac/Windows-datorer och Android/iOS-mobiler och surfplattor.
Det finns också en webbversion av Webex-appen som för närvarande inte inkluderar samtalsfunktioner.
Klienten ansluter till Webex-molnet för att leverera meddelanden, närvaro och mötesfunktioner.
Klienten registrerar sig på dina BroadWorks-system för samtalsfunktioner.
Webex-molnet fungerar med dina BroadWorks-system för att säkerställa en sömlös användaretableringsupplevelse.
Funktioner och begränsningar
Vi erbjuder flera paket med olika funktioner.
Paket för "softphone"
Den här pakettypen använder Webex-appen som en klient för endast datortelefon med samtalskapacitet, men inga meddelandefunktioner. Användare med den här pakettypen kan delta i Webex-möten, men kan inte starta möten på egen hand. När andra användare (softphone eller icke-softphone) söker i katalogen efter en softphone-användare ger sökresultaten inget alternativ att skicka ett meddelande.
Softphone-användare kan dela sin skärm under ett samtal.
"Grundläggande" paket
Baspaketet inkluderar funktioner för samtal, meddelanden och möten. Det inkluderar 100 deltagare i möten. (** se anmärkningen nedan för undantag). I det här paketet får mötena vara högst 40 minuter långa.
"Standard"-paket
Detta paket inkluderar även allt i Basic-paketet plus ytterligare mötesfunktioner inklusive textning, realtidstranskribering av 5 huvudspråk, Cisco AI Assistant och omröstning. & Q & A av Slido.
"Premium"-paket
Detta paket inkluderar allt i standardpaketet plus upp till 300 deltagare i ett "Unified Space"-möte och upp till 1000 deltagare i ett personligt mötesrum (PMR), molninspelning av möten och avancerade meddelandefunktioner som inkluderar Cisco AI Assistant.
'Unified Space Meetings' avser ett Webex-möte (schemalagt eller oschemalagt) som äger rum i ett Webex-utrymme. Till exempel initierar en användare ett möte från utrymmet via knapparna "Möte" eller "Schemalägg".
Jämför paket
|
Paket |
Samtal |
Meddelanden |
Unified Space-möten |
PMR Möten |
|---|---|---|---|---|
|
Programvarutelefon |
Inkluderas |
Inkluderas inte |
Inget |
Inget |
|
Grundläggande |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Standard |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Premium |
Inkluderas |
Inkluderas |
300 deltagare |
1 000 deltagare |
'PMR-möten' avser ett Webex-möte (schemalagt eller oschemalagt) som äger rum i en användares personliga mötesrum (PMR). Dessa möten använder en dedikerad URL (till exempel: cisco.webex.com/meet/roomOwnerUserID).
Meddelande- och mötesfunktioner
Se följande tabell för skillnader i stöd för PMR-mötesfunktioner för Basic-, Standard- och Premium-paket.
|
Mötesfunktionen |
Stöds med Basic-paketet |
Porterad med standardpaket |
Stöds med preminum-paket |
Kommentar |
|---|---|---|---|---|
|
Mötets varaktighet |
40 minuter eller mindre |
24 timmar |
24 timmar | |
|
Skrivbordsdelning |
Ja |
Ja |
Ja | |
|
Programdelning |
Ja |
Ja |
Ja | |
|
Chatt med flera parter |
Ja |
Ja |
Ja | |
|
Whiteboardtavlor |
Ja |
Ja |
Ja | |
|
Lösenordsskydd |
Ja |
Ja |
Ja | |
|
Webbapp – ingen hämtning eller plugin-program (gästupplevelse) |
Ja |
Ja |
Ja | |
|
Stöd för sammankoppling med Webex-enheter |
Ja |
Ja |
Ja | |
|
Golvkontroll (Stäng av ett ljud / Avvisa alla) |
Ja |
Ja |
Ja | |
|
Länk till ständiga möten |
Ja |
Ja |
Ja | |
|
Möteswebbplats - acces |
Ja |
Ja |
Ja | |
|
Delta i mötet via VoIP |
Ja |
Ja |
Ja | |
|
Låsa |
Ja |
Ja |
Ja | |
|
Presentatörskontroller |
Nej |
Nej |
Ja | |
|
Fjärrstyrning av skrivbord |
Ja |
Ja |
Ja | |
|
Antal deltagare |
100 |
100 |
1000 | |
|
Inspelning sparad lokalt i systemet |
Ja |
Ja |
Ja | |
|
Inspelning i molnet |
Nej |
Nej |
Ja | |
|
Inspelning – Molnlagring |
Nej |
Nej |
10 GB per webbplats | |
|
Transkriptioner av inspelningar |
Nej |
Nej |
Ja | |
|
Mötesschemaläggning |
Ja |
Ja |
Ja | |
|
Aktivera innehållsdelning med externa integrationer |
Nej |
Nej |
Ja | |
|
Tillåt PMR URL-ändring |
Ja |
Ja |
Ja | |
|
Direktströmning av möten (t.ex. på Facebook, Youtube) |
Nej |
Nej |
Ja | |
|
Låta andra användare schemalägga möten åt sig |
Nej |
Nej |
Ja | |
|
Lägg till alternativ värd |
Ja |
Ja |
Ja | |
|
Appintegrering (t.ex. Zendesk, Slack) |
Beror på integreringen |
Beror på integreringen |
Ja |
Se avsnittet Appintegreringar nedan för mer information om support. |
|
Integrering med Microsoft Office 365-kalender |
Ja |
Ja |
Ja | |
|
Integrering med Google Calendaring för G Suite |
Ja |
Ja |
Ja |
Webex hjälpcenter publicerar funktionerna och den användarvänliga dokumentationen för Webex på help.webex.com. Läs följande artiklar om du vill veta mer om funktionerna:
Samtalsfunktioner
Samtalsupplevelsen liknar tidigare lösningar som använder BroadWorks samtalskontrollmotor. Skillnaden med UC-One Collaborate och UC-One SaaS är att Webex-appen är den primära soft-klienten.
Appintegreringar
Du kan integrera Webex för Cisco BroadWorks med följande program:
-
Zendesk—Endast Premium
-
Slack— Endast Premium
-
Microsoft Teams för Webex-möten—Standard eller Premium
-
Microsoft Teams för samtal— Stöds med alla paket
-
Office 365-kalender—Standard eller Premium
-
Google Kalender för G Suite—Standard eller Premium
Stöd för virtuell skrivbordsinfrastruktur (VDI)
Webex för Cisco BroadWorks har nu stöd för VDI-miljöer (Virtual Desktop Infrastructure). För mer information om hur du distribuerar VDI-infrastruktur, se Distributionsguide för Webex för virtuell skrivbordsinfrastruktur (VDI).
IPv6-stöd
Webex för Cisco BroadWorks stöder IPv6-adressering för Webex-appen.
Pro Pack för Control Hub
Pro Pack för Kontrollhubb-tilläggstjänst tillhandahåller dina administratörer, informationssäkerhet och kontroll tjänstemän med avancerade funktioner i säkerhet, regelefterlevnad och analyser som kan integreras med din programvara.
Dessa tilläggstjänster kommer endast att vara tillgängliga för Standard- och Premium-paketen.
För mer information, se hjälpsidan för Pro Pack för Control Hub.
Framtida handlingsplan
För en inblick i vårt omk?nde för framtida versioner av Webex för Cisco BroadWorks, besök https://salesconnect.cisco.com/#/program/PAGE-16649. Objekten i översikten är inte bindning i någon kapacitet. Cisco förbehåller sig rätten att medge eller granska något eller alla dessa objekt från framtida versioner.
Begränsningar
Begränsningar vid tillhandahållande
Meetings-webbplatsens tidszon
Tidszonen för den första prenumerant för varje paket blir tidszonen för det Webex Meetings webbplats som skapats för det paketet.
Om ingen tidszon har angetts i etableringsbegäran för den första användaren av varje paket, ställs Webex Meetings-webbplatsens tidszon för det paketet in till det lokala standardvärdet för prenumerantorganisationen.
Om din kund behöver en specifik tidszon för Webex Meetings-webbplatsen, ange parametern timezone i provisioneringsbegäran för:
-
den första prenumeranten som tillhandahålls för standardpaket i organisationen.
-
den första prenumeranten som tillhandahålls för Premium-paketet i organisationen.
-
den första prenumeranten som tillhandahållits för Basic-paketet i organisationen.
Allmänna begränsningar
-
Webex för Intune stöds inte för Webex för Cisco BroadWorks-distributioner.
-
Inga samtal i webbversionen av Webex-klienten (Detta är en klientbegränsning, inte en lösningsbegränsning.)
-
Webex kanske ännu inte har alla UI-kontroller som stöd för vissa funktioner för samtalskontroll som är tillgängliga från BroadWorks.
-
Webex-klienten kan för närvarande inte vara "White Labeled".
-
När du skapar kundorganisationer med din valda etableringsmetod skapas de automatiskt i samma region som din partnerorganisation. Detta beteende är avsiktligt. Vi förväntar oss att multinationella partner skapar en partnerorganisation i alla regioner där de hanterar kundorganisationer.
-
Mötes- och meddelandeanvändningsrapportering är tillgänglig via kundorganisationen i Control Hub.
Kända problem och begränsningar
För en aktuell lista över kända problem och begränsningar med Webex för Cisco BroadWorks-erbjudandet, se Kända problem och begränsningar.
Begränsningar av meddelanden
Följande gränser för datalagring (meddelanden och filer kombinerat) gäller för organisationer som har köpt Webex för Cisco BroadWorks-tjänster via en tjänsteleverantör. Dessa gränser representerar den maximala lagringen för meddelanden och filer i kombination.
-
Grundläggande: 2 GB per användare i 3 år
-
Standard 5 GB per användare i 3 år
-
Premium: 10 GB per användare i 5 år
För varje kundorganisation poolas dessa användarsummor för att tillhandahålla ett sammanlagt totalt för kunden, baserat på antalet användare. Till exempel har ett företag med fem premiumanvändare en sammanlagd gräns för meddelande och fillagring på 50 GB. En enskild användare kan överskrida gränsen per användare (10 GB), förutsatt att företaget fortfarande ligger under den aggregerade maxgränsen (50 GB).
För teamutrymmen som skapas gäller meddelandegränserna mot det sammanlagda totala antalet för kundorganisationen som äger teamutrymmet. Du hittar information om ägaren av enskilda teamutrymmen i Utrymmespolicyn. Information om hur du visar utrymmespolicyn för ett enskilt teamutrymme finns i https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ytterligare information
Ytterligare information om allmänna meddelandegränser som gäller för Webex meddelandeteamutrymmen finns i https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Säkerhet, data och roller
Webex-säkerhet
Webex-klienten är ett säkert program som gör säkra anslutningar till Webex och BroadWorks. Data som lagras i Webex-molnet och som exponeras för användaren via Webex-appens gränssnitt krypteras både under transport och resten.
Det finns mer information om datautbyte under referensavsnittet i detta dokument.
Ytterligare läsning
Organisationens datas arighet
Vi sparar dina Webex-data i det datacenter som ligger närmast din region. Se Data punkt i Webex i hjälpcentret.
Roller
Tjänsteleverantörsadministratör (du): För dag till dag-underhåll hanterar du lokala (samtal) delar av lösningen med hjälp av dina egna system. Du hanterar Webex-delen av lösningen via Partner Hub.
För information om de roller som är tillgängliga för partners, de åtkomstbehörigheter som följer med dessa roller och hur man tilldelar roller, se Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM.
Den första användaren som provisioneras till en ny partnerorganisation tilldelas automatiskt rollerna Fullständig administratör och Fullständig partneradministratör. Administratören kan använda artikeln ovan för att tilldela ytterligare roller.
Ciscos molndriftsteam: Skapar din "partnerorganisation" i Partner Hub, om den inte finns, under din registrering.
När du har ditt Partner Hub-konto kan du konfigurera Webex-gränssnitten till dina egna system. Sedan skapar du ”Onboardingmallar” som representerar de sviter eller paket som serveras via dessa system. Därefter kan du tillhandahålla dina kunder eller prenumeranter.
|
# |
Typisk uppgift |
Sp |
Cisco |
|---|---|---|---|
|
1 |
Partner onboarding – Skapa en partnerorganisation om en sådan inte finns och aktivera nödvändiga funktionsreglage |
● | |
|
2 |
BroadWorks-konfiguration i partnerorganisationen via partnerhubben (kluster) |
● | |
|
3 |
Konfigurera integreringsinställningar i partnerorganisationen via partnerhubben (erbjudandemallar, varumärke) |
● | |
|
4 |
Förbereda BroadWorks-miljön för integration (AS, XSP|ADP-patchning, brandväggar, XSP|ADP-konfiguration, XSI, AuthService, CTI, NPS, DMS-applikationer på XSP|ADP) |
● | |
|
5 |
Utveckla integrering eller process för etablering |
● | |
|
6 |
Förbered GTM-material |
● | |
|
7 |
Migrera eller tillhandahålla nya användare |
● |
Arkitektur
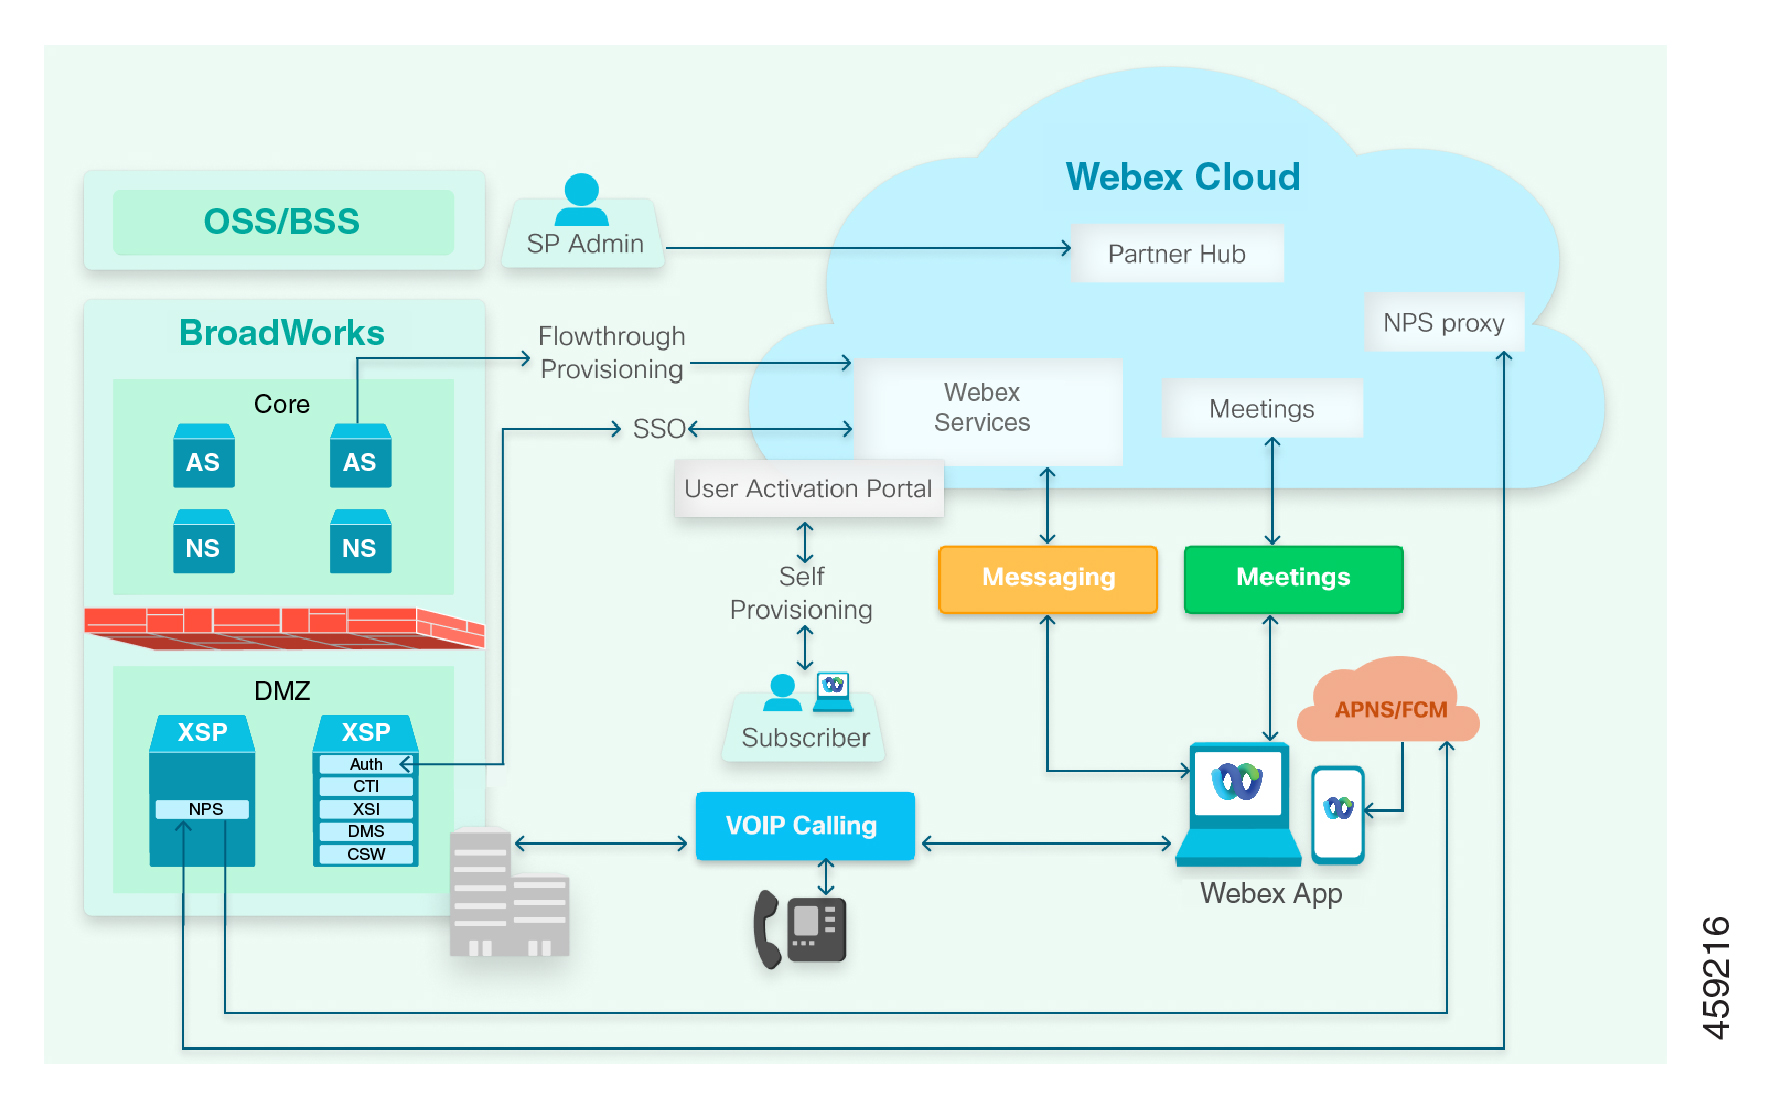
Vad finns i diagrammet?
Klienter
-
Webex-appklienten fungerar som det primära programmet i Webex för Cisco BroadWorks-erbjudanden. Klienten finns tillgänglig på stationära, mobila och webbplattformar.
Klienten har lokala meddelanden, närvaro och ljud-/videomöten med flera delar som tillhandahålls av Webex-molnet. Webex-klienten använder din BroadWorks-infrastruktur för SIP och PSTN samtal.
-
Ip-telefoner och tillbehör som är relaterade till Cisco använder också din BroadWorks-infrastruktur för SIP PSTN samtal. Vi förväntar oss att kunna ge support till tredjepartstelefoner.
-
Användaraktiveringsportal för att användare ska logga in på Webex med sina BroadWorks-inloggningsuppgifter.
-
Partner Hub är ett webbgränssnitt för att administrera din Webex-organisation och dina kunders organisationer. Partner Hub är platsen där du konfigurerar integreringen mellan din BroadWorks-infrastruktur och Webex. Du använder också Partner Hub för att hantera klientkonfiguration och fakturering.
tjänsteleverantör?tverk
Det gröna blocket till vänster om diagrammet representerar ditt nätverk. Komponenter som finns i ditt nätverk tillhandahåller följande tjänster och gränssnitt till andra delar av lösningen:
-
Offentligt riktad XSP|ADP, för Webex för Cisco BroadWorks: (Rutan representerar en eller flera XSP|ADP-farmar, eventuellt frontade av lastbalanserare.)
-
Är värd för Xtended Services Interface (XSI-Actions &XSI-Events), Device Hanteringstjänst (DMS), CTI-gränssnitt och autentiseringstjänst. Tillsammans ger dessa program telefoner och Webex-klienter möjlighet att autentisera sig själva, hämta sina konfigurationsfiler för samtal, ringa och ta emot samtal samt se varandras status för "koppla" (telefoninärvaro) och samtalshistorik.
-
Publicerar katalogen till Webex-klienter.
-
-
Publikorienterad XSP|ADP, kör NPS:
-
push-server för värdsamtalsaviseringar: En Notification Push Server på en XSP|ADP i din miljö. Den samverkar mellan din programserver och vår NPS-proxy. Proxyn tillhandahåller token som är kort tidsförutgåva till ditt NPS för att tillåta aviseringar till molntjänsterna. Dessa tjänster (APNS och FCM) skickar samtalsaviseringar till Webex-klienter på Apple iOS- och Google Android-enheter.
-
-
Programserver:
-
Tillhandahåller samtalskontroll och gränssnitt till andra BroadWorks-system (i allmänhet)
-
För flowupplös etablering används AS:en av partneradministratören för att etablera användare i Webex
-
Flytta användarprofil till BroadWorks
-
-
OSS/BSS: Ditt driftsupportsystem/Business SIP-tjänster för att administrera dina BroadWorks-företag.
Webex-moln
Det blå blocket i diagrammet visar Webex-molnet. Webex-mikrotjänster stöder full funktionalitet för Webex-samarbete:
-
Cisco Common Identity (CI) är det identitetstjänst inom Webex.
-
Webex för Cisco BroadWorks representerar den uppsättning mikrotjänster som stöder integreringen mellan Webex och tjänsteleverantör Hosted BroadWorks:
-
API:er för användareablering
-
tjänsteleverantör konfigurering
-
Användarinloggning med BroadWorks-inloggningsuppgifter
-
-
Rutan Webex-meddelanden för meddelanderelaterade mikrotjänster.
-
Webex Meetings ruta som representerar mediebearbetningsservrar och SBI:er för videomöten med flera deltagare (SIP och SRTP)
Webbtjänster från tredje part
Följande tredjepartskomponenter visas i diagrammet:
-
APNS (Apple Push Notifications Service) pushar samtals- och meddelandemeddelanden till Webex-program på Apple-enheter.
-
FCM (FireBase Cloud Messaging) skickar samtals- och meddelandemeddelanden till Webex-program på Android-enheter.
Att tänka på gällande XSP|ADP-arkitektur
Rollen för offentligt riktad XSP|ADP-servrar i Webex för Cisco BroadWorks
Den offentliga XSP|ADP:n i din miljö tillhandahåller följande interfaces/services till Webex och klienter:
-
Autentiseringstjänst (AuthService), som skyddas av TLS och som svarar på Webex-förfrågningar för BroadWorks JWT (JSON Web Token) för användarens räkning
-
CTI-gränssnitt, säkrat av mTLS, som Webex prenumererar på samtalshistorik händelser och status för telefoninärvaro från BroadWorks (status för anslutning).
-
Xsi-åtgärder och events-gränssnitt (eXtended Services Interface) för prenumeranters samtalskontroll, kontakt- och samtalslista samt konfiguration av telefonitjänst för slutanvändare
-
DM-tjänst (Device Management) för klienter att hämta sina konfigurationsfiler för samtal
Ange URL:er till dessa gränssnitt när du konfigurerar Webex för Cisco BroadWorks. (Se Konfigurera dina BroadWorks-kluster i Partner Hub i det här dokumentet.) För varje kluster kan du bara ange en URL för varje gränssnitt. Om du har flera gränssnitt i din BroadWorks-infrastruktur kan du skapa flera kluster.
XSP|ADP-arkitektur
Vi kräver att du använder en separat, dedikerad XSP|ADP-instans eller -farm för att vara värd för din NPS-applikation (Notification Push Server). Du kan använda samma NPS med UC-One SaaS eller UC-One Collaborate. Du får dock inte vara värd för de andra applikationerna som krävs för Webex för Cisco BroadWorks på samma XSP|ADP som är värd för NPS-applikationen.
Vi rekommenderar att du använder en dedikerad XSP|ADP instance/farm att vara värd för de nödvändiga applikationerna för Webex-integration av följande skäl
-
Om du till exempel erbjuder UC-One SaaS rekommenderar vi att du skapar en ny XSP|ADP-farm för Webex för Cisco BroadWorks. På så sätt kan de båda tjänsterna fungera oberoende medan du migrerar prenumeranter.
-
Om du samlokaliserar Webex för Cisco BroadWorks-applikationer på en XSP|ADP-farm som används för andra ändamål, är det ditt ansvar att övervaka användningen, hantera den resulterande komplexiteten och planera för den ökade skalan.
-
Cisco BroadWorks System Capacity Plannerförutsätter en dedikerad XSP|ADP-farm och kanske inte är korrekt om du använder den för kollokationsberäkningar.
Om inget annat anges måste de dedikerade Webex för Cisco BroadWorks XSP|ADP:erna vara värd för följande applikationer:
-
AuthService (TLS med CI-tokenvalidering eller mTLS)
-
CTI (mTLS)
-
XSI-åtgärder (TLS)
-
XSI-Events (TLS)
-
DMS (TLS) – Valfritt. Det är inte obligatoriskt att du distribuerar en separat DMS-instans eller grupp specifikt för Webex för Cisco BroadWorks. Du kan använda samma DMS-instans som du använder för UC-One SaaS eller UC-One Collaborate.
-
Webbvy för samtalsinställningar (TLS) – valfritt. Samtalsinställningar Webview (CSW) krävs endast om du vill att Webex för Cisco BroadWorks-användare ska kunna konfigurera samtalsfunktioner i Webex-appen.
Webex kräver åtkomst till CTI via ett gränssnitt som skyddas av ömsesidig TLS autentisering. För att stödja detta krav rekommenderar vi ett av följande alternativ:
-
(Diagram märkt Alternativ 1) En XSP|ADP-instans eller -farm för alla applikationer, med två gränssnitt konfigurerade på varje server: ett mTLS-gränssnitt för CTI och ett TLS-gränssnitt för andra appar, t.ex. AuthService.
-
(Diagram märkt Alternativ 2) Två XSP|ADP-instanser eller -farmar, en med ett mTLS-gränssnitt för CTI och den andra med ett TLS-gränssnitt för andra appar, till exempel AuthService.
XSP|Återanvändning av ADP
Om du har en befintlig XSP|ADP-farm som följer en av de föreslagna arkitekturerna ovan (alternativ 1 eller 2) och den är lätt belastad, är det möjligt att återanvända dina befintliga XSP|ADP:er. Du måste kontrollera att det inte finns några motstridiga konfigurationskrav mellan befintliga applikationer och de nya applikationskraven för Webex. De två huvudsakliga övervägandena är:
-
Om du behöver stödja flera WebEx-partnerorganisationer på XSP|ADP, betyder det att du måste använda mTLS på Auth-tjänsten (CI-tokenvalidering stöds endast för en enda partnerorganisation på en XSP|ADP). Om du använder mTLS på autentiseringstjänsten innebär det att du inte kan ha klienter som använder grundläggande autentisering på autentiseringstjänsten samtidigt. Denna situation skulle förhindra återanvändning av XSP|ADP.
-
Om den befintliga CTI-tjänsten är konfigurerad för att användas av klienter med den säkra porten (vanligtvis 8012) men utan mTLS (dvs. klientautentisering) kommer det att strida mot WebEx-kravet på att ha mTLS.
Eftersom XSP|ADP:erna har många tillämpningar och antalet permutationer av dessa tillämpningar är stort, kan det finnas andra oidentifierade konflikter. Av denna anledning bör all potentiell återanvändning av XSP|ADP:er verifieras i ett laboratorium med den avsedda konfigurationen innan återanvändningen genomförs.
Konfigurera NTP-synkronisering på XSP|ADP
Distribueringen kräver tidssynkronisering för alla XSP|ADP:er som du använder med Webex.
Installera paketet ntp efter att du har installerat operativsystemet och innan du installerar BroadWorks-programvaran. Sedan kan du konfigurera NTP under installationen av XSP|ADP-programvaran. Se BroadWorks Software Management-guiden för mer information.
Under den interaktiva installationen av XSP|ADP-programvaran får du möjlighet att konfigurera NTP. Gör så här:
-
När installationsprogrammet frågar
Do you want to configure NTP?, angey. -
När installationsprogrammet frågar
Is this server going to be a NTP server?, angen. -
När installationsprogrammet frågar
What is the NTP address, hostname, or FQDN?, ange adressen till din NTP-server, eller en offentlig NTP-tjänst, till exempelpool.ntp.org.
Om dina XSP|ADP:er använder tyst (icke-interaktiv) installation måste installationskonfigurationsfilen innehålla följande Key=Value par:
NTPNTP_SERVER=XSP|ADP-identitets- och säkerhetskrav
Bakgrund
Protokollen och chiffer för Cisco BroadWorks TLS-anslutningar kan konfigureras vid olika specificitetsnivåer. Dessa nivåer sträcker sig från den mest allmänna (SSL-leverantören) till den mest specifika (individuellt gränssnitt). En mer specifik inställning åsidosätter alltid en mer allmän inställning. Om de inte anges ärvs SSL-inställningar på lägre nivå från högre nivåer.
Om inga inställningar ändras från standardinställningarna ärver alla nivåer SSL-leverantörens standardinställningar (JSSE Java Secure Sockets Extension).
Kravlista
-
XSP|ADP måste autentisera sig själv mot klienter med hjälp av ett CA-signerat certifikat där Common Name eller Subject Alternative Name matchar domändelen av XSI-gränssnittet.
-
Xsi-gränssnittet måste stödja TLSv1.2-protokollet.
-
XSI-gränssnittet måste använda en chiffersvit som uppfyller följande krav.
-
Diffie-Hellman Ephemeral (DHE) eller Elliptic Curves Diffie-Hellman Ephemeral (ECDHE) nyckelutbyte
-
AES (Advanced Encryption Standard) chiffer med en minsta blockeringsstorlek på 128 bitar (t.ex. AES-128 eller AES-256)
-
GCM (kontrer-/diskläge) eller chifferläge för CBC (chifferblockskedjor)
-
Om en CBC-chiffer används tillåts endast hashfunktionerna i SHA2-serien (SHA256, SHA384, SHA512).
-
-
Till exempel följande chiffer uppfyller kraven:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
XSP|ADP CLI kräver IANA-namnkonventionen för chiffersviter, som visas ovan, inte openSSL-konventionen.
TLS-chiffer som stöds för AuthService- och XSI-gränssnitt
Listan kan komma att ändras i takt med att våra molnsäkerhetskrav förändras. Följ nuvarande cisco-molnsäkerhetsrekommendation för chifferval enligt beskrivningen i kravlistan i detta dokument.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Xsi-händelser skala parametrar
Du kan behöva öka köstorleken och antalet Xsi-Events-trådar för att hantera volymen av händelser som krävs av Webex för Cisco BroadWorks-lösningen. Du kan öka parametrarna till de minimumvärden som visas enligt följande (minska inte dem om de är över dessa minimumvärden):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Flera XSP|ADP:er
Edge-element för laddningsbalans
Om du har ett lastbalanseringselement på nätverkskanten måste det transparent hantera trafikfördelningen mellan dina flera XSP|ADP-servrar och Webex för Cisco BroadWorks-molnet och klienter. I detta fall anger du URL:en för laddningsbalanseringen till Webex för Cisco BroadWorks-konfigurationen.
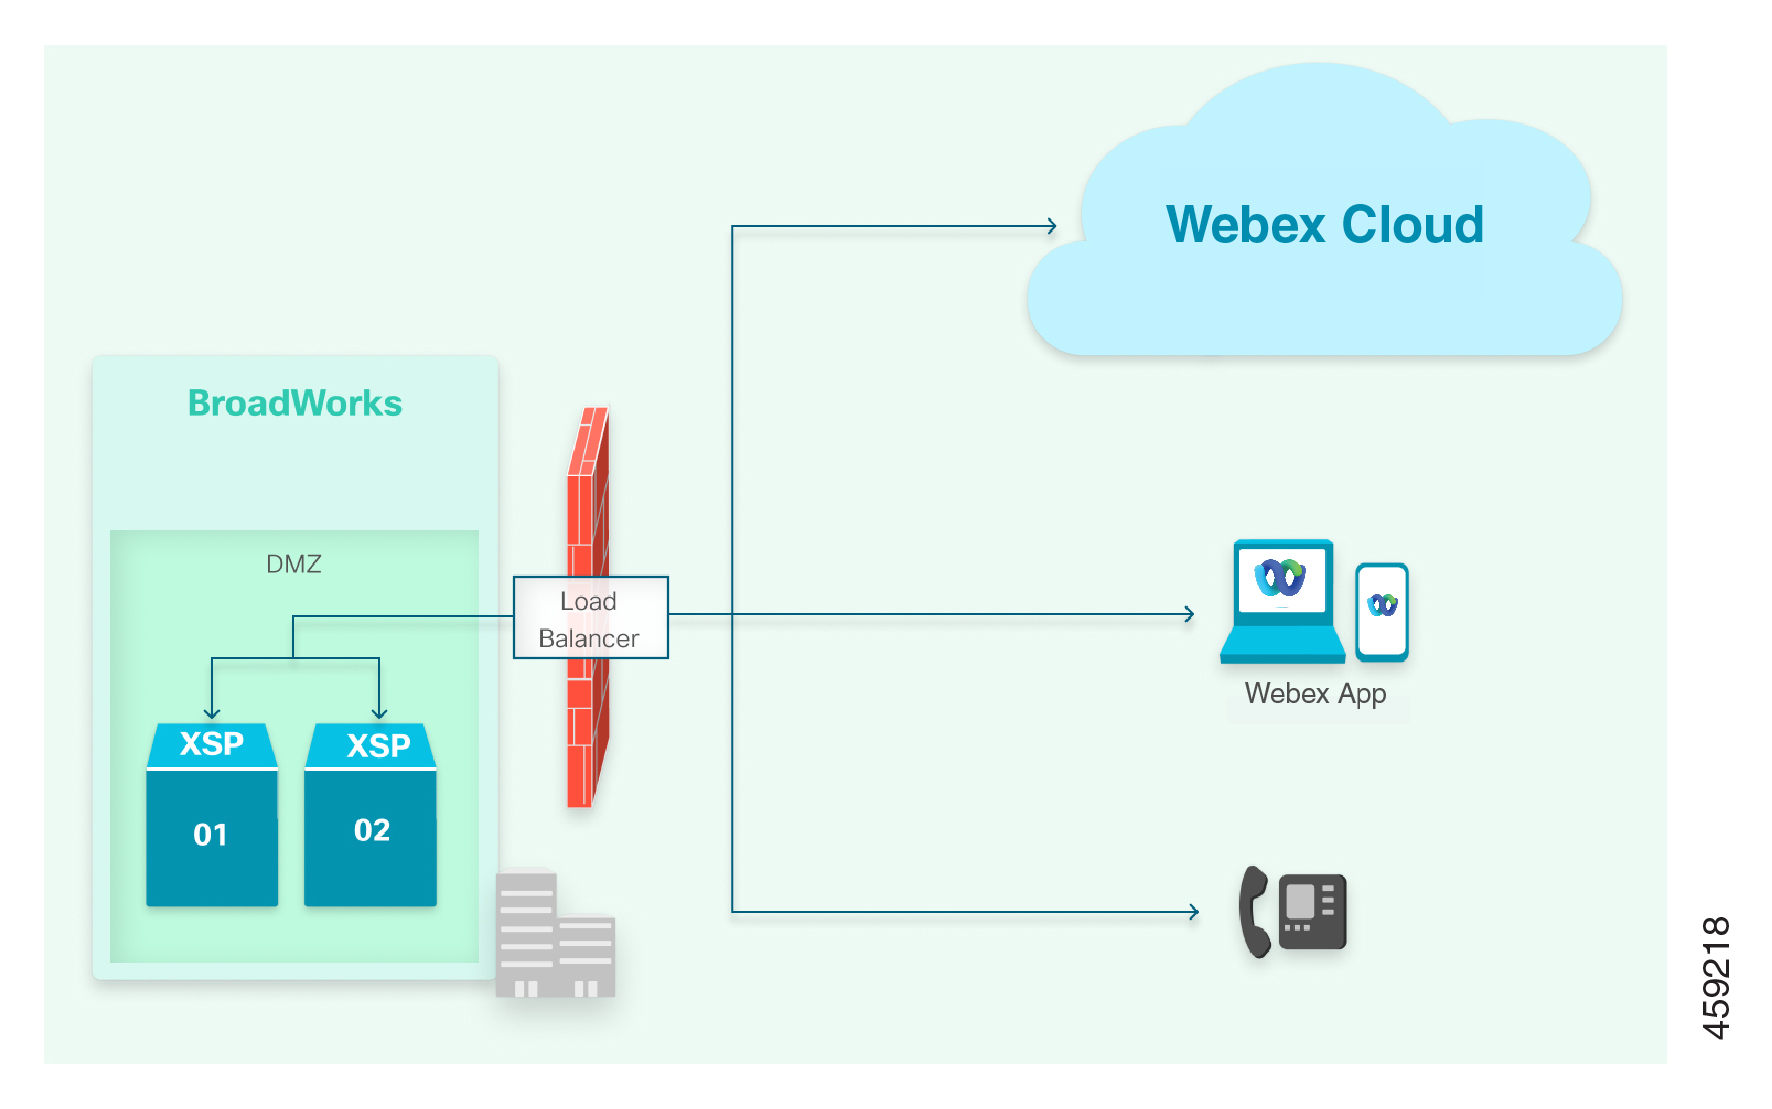
Information om denna arkitektur:
-
Konfigurera DNS så att klienterna kan hitta laddningsbalanser vid anslutning till Xsi-gränssnittet (se DNS-konfiguration).
-
Vi rekommenderar att du konfigurerar Edge-elementet i omvänd SSL-proxyläge för att säkerställa punkt till punktdatakryptering.
-
Certifikat från XSP|ADP01 och XSP|ADP02 ska båda ha XSP|ADP-domänen, till exempel your-XSP|ADP.example.com, i det alternativa ämnesnamnet. De bör ha sina egna FQDN:er, till exempel XSP|ADP01.example.com, i Common Name. Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Internet-vänd XSP|ADP-servrar
Om du exponerar Xsi-gränssnitten direkt, använd DNS för att distribuera trafiken till flera XSP|ADP-servrar.
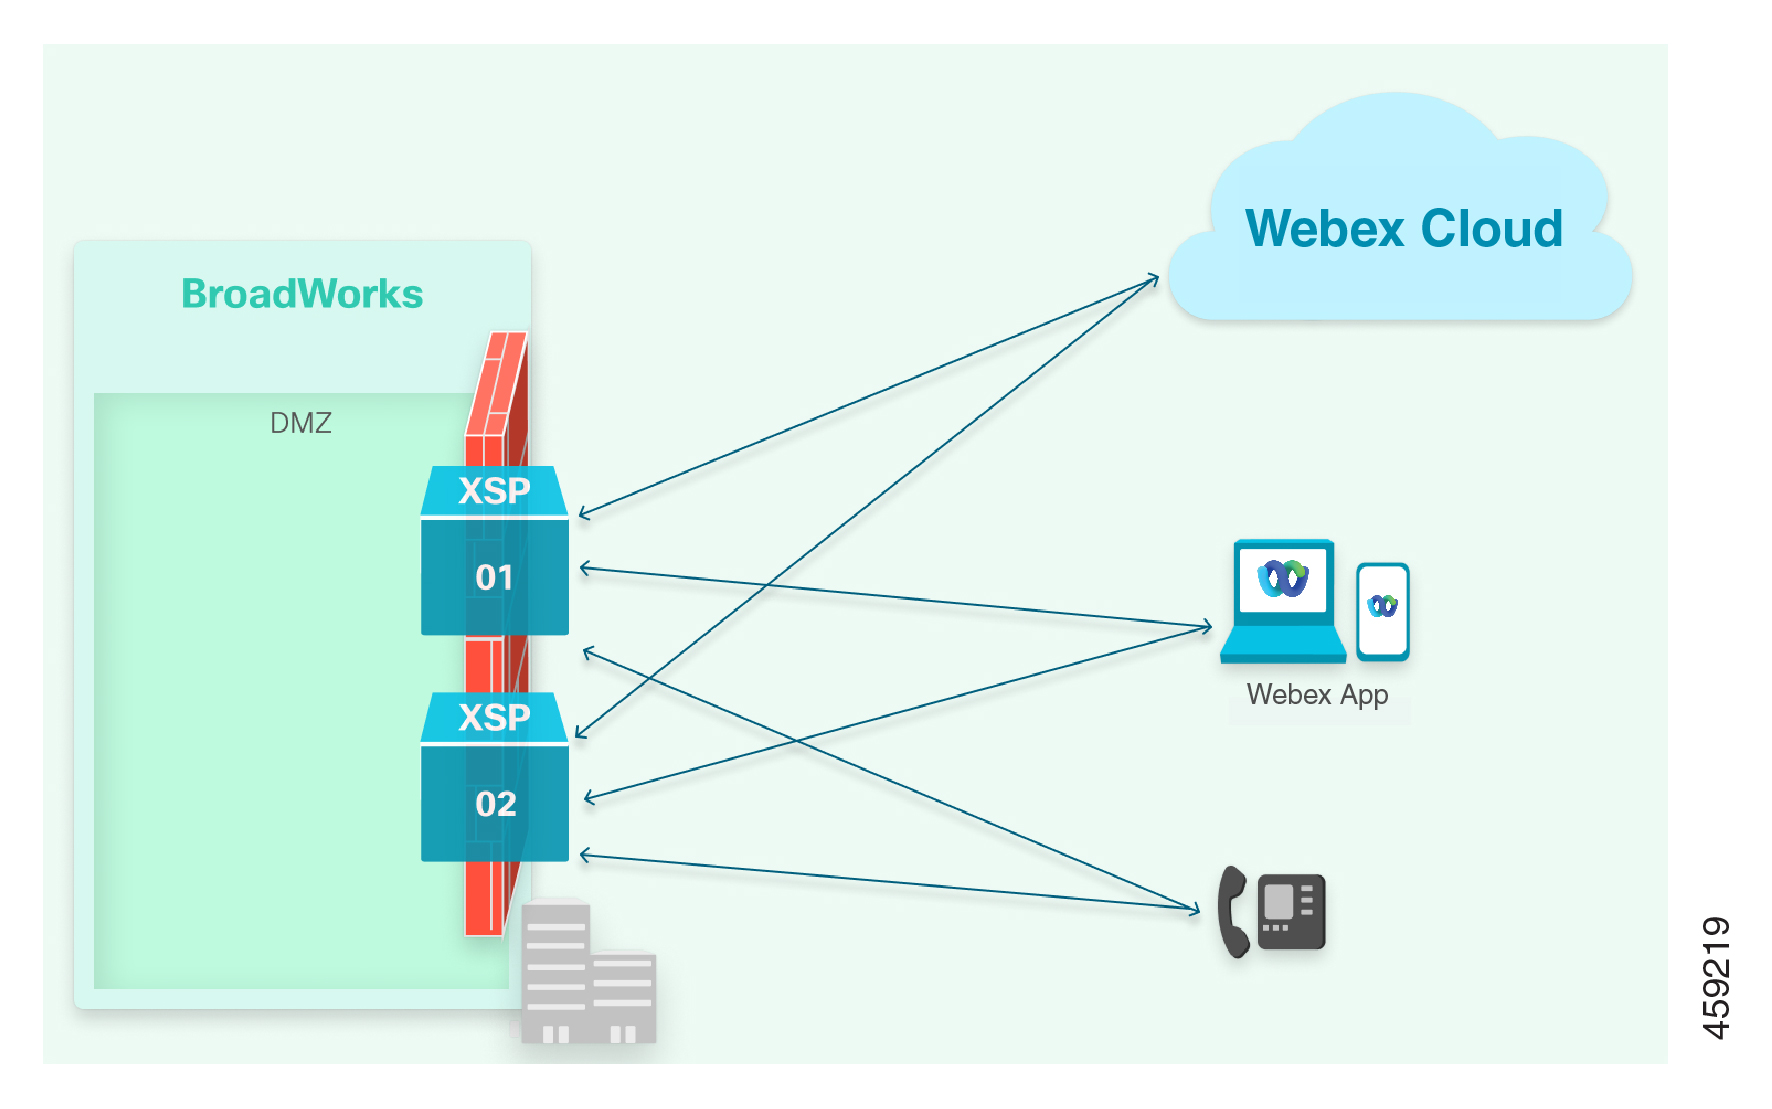
Information om denna arkitektur:
-
Två poster krävs för att ansluta till XSP|ADP-servrarna:
-
För Webex-mikrotjänster: Round-robin A/AAAA poster krävs för att rikta in sig på flera XSP|ADP IP-adresser. Detta beror på att Webex-mikrotjänsterna inte kan göra SRV-sökningar. För exempel, se Webex Cloud Services.
-
För Webex-appen: En SRV-post som omvandlas till A-poster där varje A-post omvandlas till en enda XSP|ADP. För exempel, se Webex-appen.
Använd prioriterade SRV-poster för att rikta in XSI-tjänsten för flera XSP|ADP-adresser. Prioritera dina SRV-poster så att mikrotjänsterna alltid går till samma A-post (och efterföljande IP-adress) och bara flyttas till nästa A-post (och IP-adress) om den första IP-adressen är nere. ANVÄND INTE en round-robin-metod för Webex-appen.
-
-
Certifikat från XSP|ADP01 och XSP|ADP02 ska båda ha XSP|ADP-domänen, till exempel your-XSP|ADP.example.com, i det alternativa ämnesnamnet. De bör ha sina egna FQDN:er, till exempel XSP|ADP01.example.com, i Common Name.
-
Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Undvik HTTP-omdirigeringar
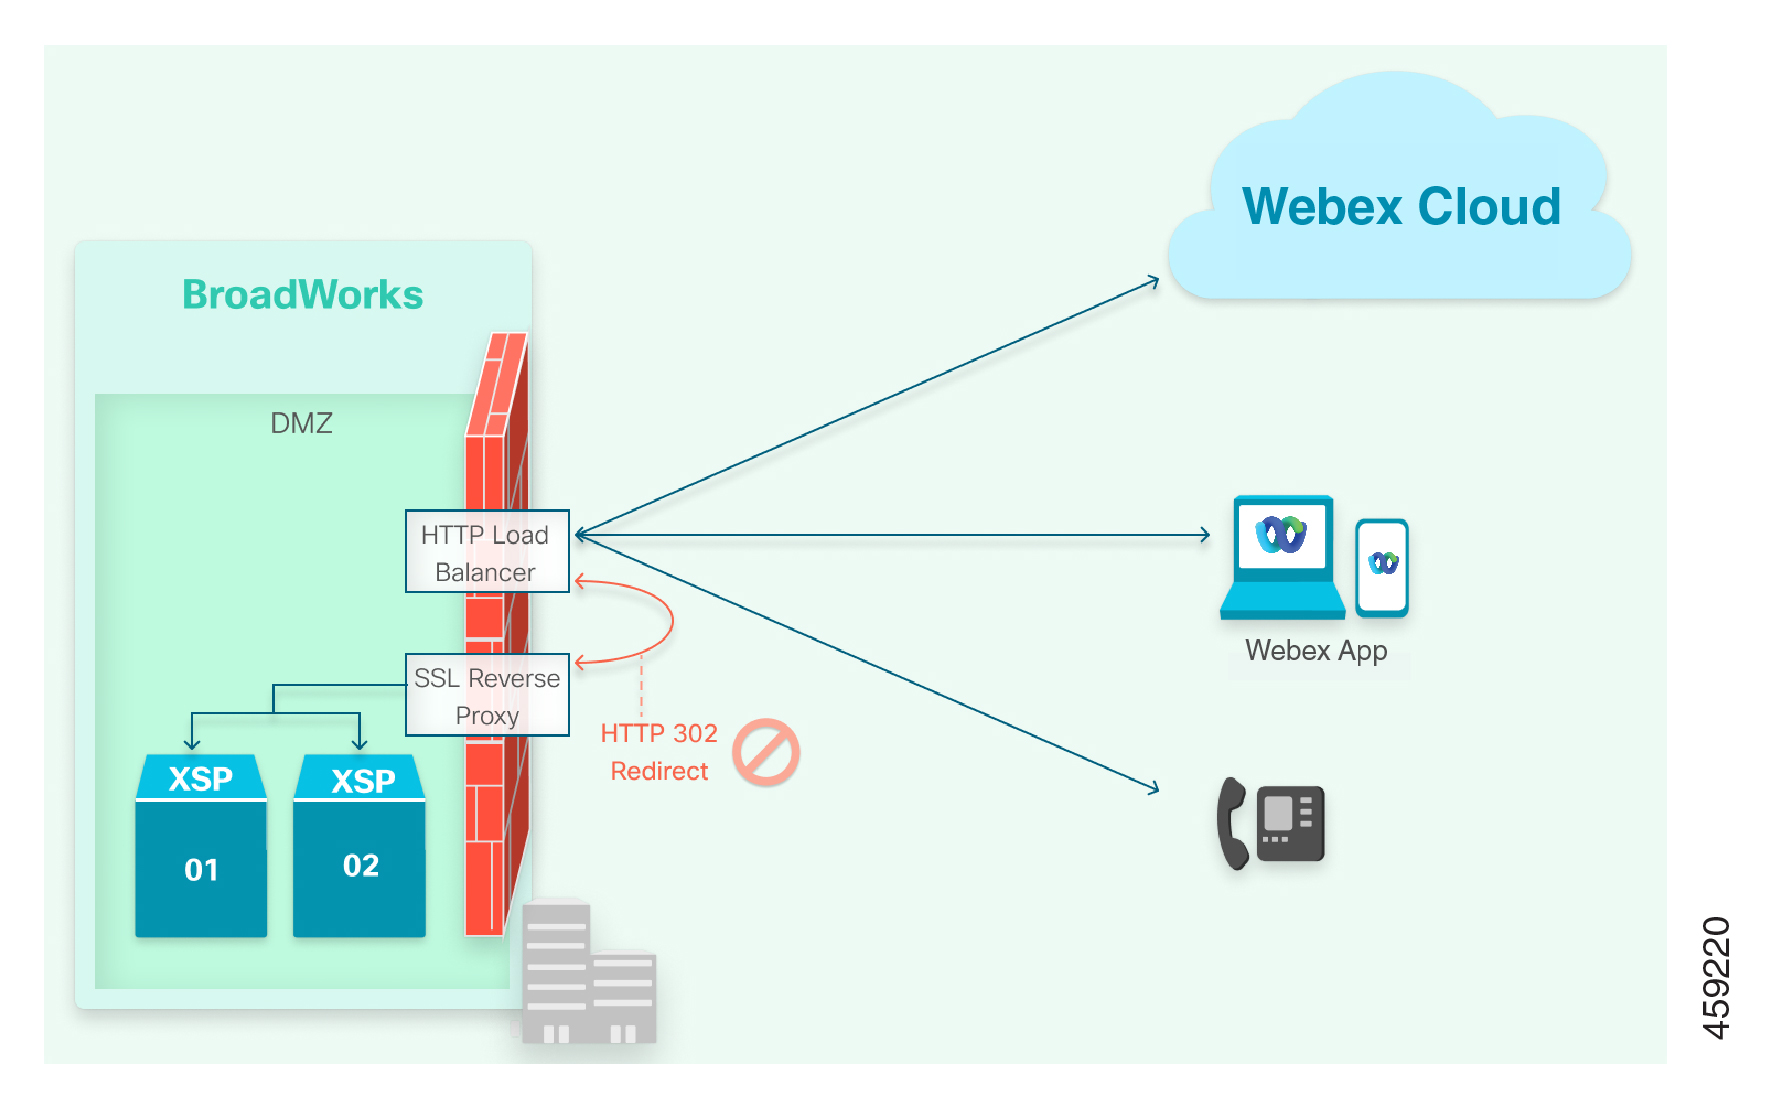
Ibland konfigureras DNS för att matcha XSP|ADP-URL:en till en HTTP-belastningsutjämnare, och belastningsutjämnaren konfigureras för att omdirigera via en omvänd proxy till XSP|ADP-servrarna.
Webex följer inte en omdirigering när den ansluter till de URL:er du anger, så den här konfigurationen fungerar inte.
Beställning och etablering
Beställning och etablering gäller på dessa nivåer:
-
Partner/Service Leverantörsprovisionering:
Alla Webex för Cisco BroadWorks tjänsteleverantör (eller återförsäljare) som är onboarded måste konfigureras som en partnerorganisation i Webex och beviljas de nödvändiga berättigandena. Cisco-åtgärder ger partnerorganisationens administratör åtkomst till att hantera Webex för Cisco BroadWorks på Webex Partner Hub. Partneradministratören måste göra alla nödvändiga etableringssteg innan han eller hon kan etablera en kund-/företagsorganisation.
-
Customer/Enterprise beställning och provisionering:
Varje BroadWorks-företag som är aktiverat för Webex för Cisco BroadWorks utlöser skapandet av en associerad Webex-kundorganisation. Denna process sker automatiskt som en del av etableringen av användare/prenumeranter. Alla användare/prenumeranter inom ett BroadWorks-företag etableras i samma Webex-kundorganisation.
Samma beteende gäller om ditt BroadWorks-system är konfigurerat som ett tjänsteleverantör med grupper. När du etablerar en prenumerant i en BroadWorks-grupp, skapas automatiskt en kundorganisation som motsvarar gruppen i Webex.
-
User/Subscriber beställning och provisionering:
Webex för Cisco BroadWorks har för närvarande stöd för följande användaretableringsmodeller:
-
Flowflödesetablering av betrodda e-postmeddelanden
-
Flowflödesetablering utan betrodda e-postmeddelanden
-
Självetablering av användare
-
API-etablering
-
Genomgångsprovisionering med betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du är nöjd med att BroadWorks har prenumeranters e-postadresser som är giltiga och unika för Webex, kommer detta etableringsalternativ automatiskt att skapa och aktivera Webex-konton med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Flowflödesetablering utan betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du inte kan förlita dig på prenumerantens e-postadresser som finns i BroadWorks skapar detta etableringsalternativ Webex-konton, men de kan inte aktiveras förrän prenumeranter har tillgång till och validerat sina e-postadresser. Då kan Webex aktivera kontona med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Självetablering av användare
Med det här alternativet finns inget flowuppräckning för etablering från BroadWorks till Webex. När du har konfigurerat integreringen mellan Webex och ditt BroadWorks-system får du en eller flera länkar som är specifika för etablering av användare inom din Webex för Cisco BroadWorks-partnerorganisation.
Sedan utformar du dina egna meddelanden (eller delegater till dina kunder) så att länken fördelas till prenumeranter. Prenumeranterna följer länken och tillhandahåller sedan sina e-postadresser för att skapa och aktivera sina egna Webex-konton.
Eftersom kontona etableras inom din partnerorganisations omfattning kan du manuellt justera användarpaket via Partner Hub eller använda API:et för att göra det.
Användare måste finnas i BroadWorks-systemet som du integrerar med Webex, eller så är de förbjudna att skapa konton med den länken.
tjänsteleverantör genom API:er
Webex visar en uppsättning offentliga API:er som gör det möjligt att bygga Webex för tillhandahållande av användare/prenumeranter i ditt befintliga arbetsflöde/verktyg för användarhantering.
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Installera AP.as.22.0.1123.ap376508.
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Installera AP.as.23.0.1075.ap376509
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Installera AP.as.24.0.944.ap375100
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare.
Anknytningsuppringning
Stöd för uppringningsfunktionen för anknytning gör det möjligt för Webex för Cisco Broadworks-användare att ringa upp andra användare med en anknytning som liknar det primära telefonnumret inom samma företag. Detta är särskilt användbart för användare som inte har DID-nummer.
Under etableringen lagras användarnas anknytning i Webex-katalogen som användarens anknytning. För BroadWorks-samtal visas anknytningen i Webex-appen i anknytningsfältet i alla områden för samtalsinitieringsmetod och i användarens profil. Webex för Cisco BroadWorks stöder endast anknytningssamtal mellan användare inom samma grupp och olika grupper inom samma företag med kombinationen av platsriktnummer och anknytning. Det stöds dock inte att ringa mellan två företag med endast anknytningar.
En anknytning kan tillhandahållas för Cisco BroadWorks-användare med följande metoder:
-
Cisco BroadWorks-användare
-
Offentligt API-provisionering som 'tillägg'
-
Extension-parametern bör uttryckligen skickas som en del av API-anropet. För enterprises/groups Som har konfigurerat riktnummer (LDC) bör anknytningsparametern vara en kombination av LDC och 'anknytningsnummer'.
-
-
Genomflödes- eller självaktiveringsprovisionering
-
Extension och LDC (i förekommande fall) hämtas automatiskt från BroadWorks.
-
-
-
Endast BroadWorks-anrop för användare eller enheter
-
Synkroniseras automatiskt från BroadWorks av Directory Sync med hjälp av kombinationen av riktnummer (LDC) och anknytningsnummer.
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioneringsmetod |
Hantera anknytning |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
Tillägget måste skickas som parameter |
|
Genomflöde |
Tillägg hämtat automatiskt från BroadWorks | ||
|
BroadWorks-only calling användare |
Ringa användare som inte ärregistrerade på Webex |
Directory Sync |
Tillägg synkroniserat med Directory sync |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync | Tillägg synkroniserat med Directory sync |
|
BroadWorks telefonlistor |
Företags-, grupp- eller personliga telefonlistor |
Directory Sync |
Ej tillämpligt |
Förutsättningar
-
Klientversionen som krävs för att stödja den här funktionen är 42.11 eller senare.
-
Patch där anknytnings- och platsnummer läggs till i XSI och Provisioning Adapter februari 2022 för version 23 eller senare som en del av :
-
AP.plattform.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Aktivera rubriken X-BroadWorks-Remote-Party-Info på AS med hjälp av CLI-kommandot nedan för detta SIP-samtalsflöde som krävs för stöd för uppringning av anknytningar.
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
Appens prioritering av samtalsalternativ
Som en del av stödet för uppringningsfunktionen för anknytning tillhandahålls även prioritetsinställningen för appens samtalsalternativ på partnernivå för alla Webex för Cisco Broadworks-partner. Med den här inställningen kan partnern styra samtalsprioritetsinställningarna för alla sina hanterade kunder från Partner Hub. Prioritetsinställningen för appens samtalsalternativ för en kund kan också ändras på kundnivå från Control Hub.
Prioritetsinställningen för appens samtalsalternativ innehåller anknytning som andra alternativ i både Partner Hub och Control Hub när en Webex för Cisco Broadworks-användare nyligen har etablerats med en anknytning via någon av de ovan nämnda etableringsmetoderna.
För alla befintliga etablerade organisationer kommer tilläggsalternativet att vara i dolt tillstånd (som standard) i prioritetsinställningen för appens samtalsalternativ. Detta kommer inte att visa ett tillägg i audio/video användarens samtalsalternativ i Webex-appen.
Följande är alternativen för att göra alternativet för anknytningssamtal synligt för befintliga kunder:
-
Om en partner vill att alla dess hanterade kundorganisationer ska få en anknytning som ett av samtalsalternativen rekommenderas det att partneradministratören flyttar anknytningen från dold till tillgänglig i Partner Hub. Detta gör att de hanterade kundorganisationerna kan ärva inställningen från sin partner.
-
Om en partner vill tillhandahålla en anknytning i samtalsalternativ för en specifik kundorganisation rekommenderas det att partneradministratören flyttar anknytningen från dold till tillgänglig i Control Hub.
Gruppkontakter Support
Den här funktionen förbättrar Webex för BroadWorks DirSync-tjänsten genom att ta bort begränsningen för att synkronisera upp till 1500 kontakter från grupptelefonlistorna på BroadWorks och låta partners synkronisera upp till 30 000 kontakter från en enda grupptelefonlista och därmed få den i nivå med ökningen på 30 000 kontakter för företagstelefonlistan, som släpptes separat.
Det finns en total gräns på 200 000 för alla externa kontakter per organisation, vilket skulle gälla för summan av företags- och grupptelefonlistor i ett enda BroadWorks-företag. Till exempel kommer ett BroadWorks-företag som har en företagstelefonlista med 30 000 och även 5 grupptelefonlistor med 30 000 vardera att stödjas (totalt 180 000 per organisation). Om det däremot finns 6 grupptelefonlistor med 30 000 lediga vardera, kommer detta inte att stödas (totalt 210 000).
Denna funktion är tillgänglig på begäran. Kontakta ditt kontoteam för att aktivera det.
-
Innan funktionen aktiveras måste en nödvändig migrering köras för att etablera och associera grupper för alla befintliga etablerade användare.
-
Cisco-teamet kommer att köra ett internt API för att migrera alla befintliga provisionerade användare och associera dem med rätt grupp. OBS! Detta kan ta upp till en vecka att behandla.
-
När migreringen är slutförd för partnern och funktionen är aktiverad kommer alla nyligen etablerade användare att "grupperas" på lämpligt sätt.
När funktionen har aktiverats börjar DirSync-tjänsten synkronisera BroadWorks Groups telefonlista med kontakter till dedikerad kontaktlagring per grupp i Webex-kontakttjänsten.
Under etableringen måste användarens företagsgrupp lagras i Webex-katalogen för att ange vilken grupp den här användaren tillhör. Att användaren är kopplad till en BroadWorks-grupp i Webex-katalogen gör att Webex-appen kan söka efter kontakter i kontakttjänstgruppens lagring för den specifika användarens grupp.
Funktionen kräver att Webex för BroadWorks-prenumeranter etableras i Webex med BroadWorks Enterprise Group-ID:t.
BroadWorks Enterprise Group-ID kan tillhandahållas för Cisco BroadWorks-användare med följande metoder:
-
Webex för Cisco BroadWorks-användare
-
Offentligt API-provisionering som 'spEnterpriseGroupId'
-
BroadWorks Enterprise Group-ID:t ska uttryckligen skickas i parametern spEnterpriseGroupId för API-anropet.
-
-
Genomflödes- eller självaktiveringsprovisionering
-
BroadWorks företagsgrupp-ID hämtas automatiskt från BroadWorks.
-
-
Endast BroadWorks-anrop för användare eller enheter
-
Ej tillämpligt. Det är inte nödvändigt att synkronisera BroadWorks Enterprise Group-ID för dessa användare.
-
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioneringsmetod |
Hantera företagsgrupp-ID |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
BroadWorks företagsgrupp-ID måste skickas som parametern spEnterpriseGroupId |
|
Genomflöde |
BroadWorks företagsgrupp-ID hämtas automatiskt från BroadWorks | ||
|
BroadWorks-only calling användare |
Ringa användare som inte ärregistrerade på Webex |
Directory Sync |
Ej tillämpligt |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync |
Ej tillämpligt |
|
BroadWorks telefonlistor |
Kontakter i BroadWorks-gruppens telefonlistor |
Directory Sync |
Gruppkontakter lagras i Webex kontakttjänst som är associerade med den specifika gruppen |
|
BroadWorks företags- eller personliga telefonlistor |
Kontakter i företags- eller privata telefonlistor |
Directory Sync |
Ej tillämpligt |
Publikt API måste uppdateras FÖRE MIGRERINGEN. Migreringen kan inte slutföras förrän DETTA API är klart. BroadWorks Enterprise Group-ID ska uttryckligen anges i parametern spEnterpriseGroupId för API-anropet. https://developer.webex.com/docs/api/changelog#2023-march
När funktionen har aktiverats och som ett resultat av nästa katalogsynkronisering visas även företagsanvändargrupperna i Control Hub. Att visualisera grupperna i Control Hub för Webex för BroadWorks är rent informativt i detta skede. Partner- och kundadministratörer bör inte göra några ändringar i grupper eller gruppmedlemskap i Control Hub eftersom dessa ändringar inte kommer att återspeglas i BroadWorks. Grupphantering i Control Hub är avsedd att användas av partners som kommer att använda de kommande API:erna för kontakthantering.
Migrering och framtida bevis på
Ciscos hemsida för BroadSoft Unified Communications-klienten är att flytta över från UC-One till Webex. Motsvarande nätverk för supporttjänster finns inte på tjänsteleverantör nätet – med undantag för samtal – mot Webex molnplattform.
Oavsett om du kör UC-One SaaS eller BroadWorks Collaborate är den föredragna migreringsstrategin att distribuera nya, dedikerade XSP|ADP:er för integration med Webex för Cisco BroadWorks. Du kan köra de två tjänsterna samtidigt som du migrerar kunder till Webex, och så småningom ta tillbaka den infrastruktur som användes för den tidigare lösningen.
Rekommenderade dokumentprenumerationer
Webex hjälpcenterartiklar (på help.webex.com) har ett Prenumerera -alternativ som låter dig få ett e-postmeddelande när artikeln uppdateras.
Vi rekommenderar att du prenumererar på var och en av följande artiklar för att se till att du inte missar viktiga uppdateringar som påverkar nätverksanslutningen. För att prenumerera, gå till var och en av länkarna nedan och klicka på knappen Prenumerera i artikeln som öppnas.
Vi rekommenderar att du som minimum prenumererar på listan ovan. De flesta Webex-artiklar och dokument som listas under Ytterligare dokument har dock ett Prenumerera -alternativ. För att det här alternativet ska visas måste artikeln visas på help.webex.com.
Det finns inget prenumerationsalternativ för landningssidor för dokumentation.
Ytterligare dokument
Se följande relaterade dokumentation för mer information om Webex för Cisco BroadWorks:
Webex för Cisco BroadWorks-dokument
Partneradministratörer kan använda följande dokument och webbplatser för att hämta information om Webex för Cisco BroadWorks.
-
Ta med din egen PSTN-lösning för Webex för Cisco BroadWorks— Den här lösningen låter tjänsteleverantörer tillhandahålla telefonnummer som de äger (istället för nummer som tillhandahålls av Cisco) för användare att använda när de deltar i Webex Meetings.
-
Webex för Cisco BroadWorks konfigurationsguide— Beskriver hur man konfigurerar Webex-appen för Webex för Cisco BroadWorks.
- Guide för enhetsintegration för Webex för Cisco BroadWorks— Beskriver hur man registrerar och underhåller Room OS- och MPP-enheter.
-
Felsökningsguide för Webex för Cisco BroadWorks— Innehåller felsökningsinformation för Webex för Cisco BroadWorks.
Webex för Cisco BroadWorks-artiklar
Partneradministratörer kan använda följande valfria webbplatser för att lära dig mer om Webex för Cisco BroadWorks:
-
Webex för Cisco BroadWorks-dokumentation— Landningssidan listar tekniska dokument och valfria Webex-artiklar riktade till partneradministratörer av Webex för Cisco BroadWorks.
-
Nyheter med Webex för Cisco BroadWorks— Läs om de senaste funktionerna och vad som kommer snart.
-
Kända problem och begränsningar— Läs om kända problem som vi har identifierat i Webex för Cisco BroadWorks-lösningen.
-
Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM— Den här artikeln beskriver hur du tilldelar partneradministratörsroller för partnerorganisationer som erbjuder Webex för Cisco BroadWorks. Roller används för att tilldela administratörsåtkomst till inställningar i Partner Hub och Control Hub.
Cisco BroadWorks-dokument
Partneradministratörer kan besöka Cisco BroadWorks-webbplatsen på cisco.com för tekniska dokument som beskriver hur man distribuerar Cisco BroadWorks-delen av lösningen:
Webex hjälpartiklar
Följande Webex-hjälpwebbplatser kan användas för att hitta Webex-artiklar som hjälper kundadministratörer och slutanvändare att använda Webex-funktioner.
-
Webex från tjänsteleverantörer— Den här landningssidan innehåller länkar med information om hur man kommer igång och vanliga artiklar för Webex-appanvändare som köpt Webex-tjänster från en tjänsteleverantör.
-
Webex hjälpcenter—Använd sökfunktionen på help.webex.com för att söka efter ytterligare Webex-artiklar som beskriver Webex-appen och Webex Meetings-funktioner. Du kan söka efter antingen användar- eller administratörsartiklar.
Utvecklardokumentation
-
Webex för BroadWorks-utvecklarguide— Ger information för utvecklare som skapar applikationer som använder Webex för Cisco BroadWorks API:er.
Beslutspunkter
| Övervägande | Frågor att besvara | Resurser |
|
Arkitektur och infrastruktur
|
Hur många XSP|ADP:er? Hur använder de mTLS? |
Cisco BroadWorks systemkapacitetsplanerare Teknikerguide för Cisco BroadWorks system XSP|ADP CLI-referens Det här dokumentet |
| Tillhandahållande av kunder och användare |
Kan du litar på att du litar på e-postmeddelanden i BroadWorks? Vill du att användare ska ange e-postadresser för att aktivera sina egna konton? Kan du bygga verktyg för att använda vårt API? |
Offentliga API-dokument på https://developer.webex.com Det här dokumentet |
| Märkning | Vilken färg och logotyp vill du använda? | Varumärkesartikel om Webex-app |
| Mallar | Vilka är dina olika kundanvändningsfall? | Det här dokumentet |
| Prenumeranters funktioner per kund/företag/grupp | Välj paket för att definiera servicenivå per mall. Basic, Standard, Premium eller Softphone. |
Det här dokumentet Funktions-/paketmatris |
| Användarautentisering | BroadWorks eller Webex | Det här dokumentet |
| Provisioneringsadapter (för flow flera etableringsalternativ) |
Använder du redan integrerat IM&P, t.ex. för UC-One SaaS? Vill du använda flera mallar? Finns det ett vanligare användningsfall som förväntas? |
Det här dokumentet CLI-referens för programserver |
Arkitektur och infrastruktur
-
Vilken typ av skala avser du att starta med? Det går att skala upp i framtiden, men din nuvarande användningsuppskattning bör driva infrastrukturplaneringen.
-
Samarbeta med din Cisco-kontoansvariga / säljrepresentant för att dimensionera din XSP|ADP-infrastruktur, enligt Cisco BroadWorks System Capacity Planner och Cisco BroadWorks System Engineering Guide.
-
Hur kommer Webex att göra ömsesidiga TLS-anslutningar till dina XSP|ADP:er? Direkt till XSP|ADP i en DMZ, eller via TLS-proxy? Detta påverkar din certifikathantering och de URL:er du använder för gränssnitten. (Vi stöder inte okrypterade TCP-anslutningar till kanten av ditt nätverk).
Tillhandahållande av kunder och användare
Vilken användares etableringsmetod passar dig bäst?
-
Genomgångsprovisionering med betrodda e-postmeddelanden: Genom att tilldela "integrerad IM&P"-tjänsten på BroadWorks etableras prenumeranterna automatiskt i Webex.
Om du dessutom är säker på att prenumerantens e-postadresser i BroadWorks är giltiga och unika för Webex, kan du använda den "betrodda e-post"-varianten av flow vid etablering. Prenumeranters Webex-konton skapas och aktiveras utan åtgärder. de hämtar bara klienten och loggar in.
E-postadress är ett nyckelanvändarattribut på Webex. Därför tjänsteleverantör ange en giltig e-postadress för användaren för att kunna tillhandahålla dem för Webex-tjänster. Detta måste finnas i användarens e-post-ID-attribut i BroadWorks. Vi rekommenderar att du även kopierar det till attributet Alternativt ID.
-
Genomgångsprovisionering utan betrodda e-postmeddelanden: Om du inte kan lita på prenumerantens e-postadresser kan du ändå tilldela den integrerade IM&P-tjänsten i BroadWorks för att tillhandahålla användare i Webex.
Med det här alternativet skapas kontona när du tilldelar tjänsten, men prenumeranter måste tillhandahålla och validera sina e-postadresser för att aktivera Webex-kontona.
-
Användarens egenprovisionering: Det här alternativet kräver inte tilldelning av IM&P-tjänster i BroadWorks. Du (eller dina kunder) distribuerar en etableringslänk istället och länkarna för att hämta de olika klienterna, med din varuvisning och dina instruktioner.
Prenumeranter följer länken och tillhandahåller sedan och validerar sina e-postadresser för att skapa och aktivera sina Webex-konton. Sedan hämtar de klienten och loggar in, och Webex hämtar viss ytterligare konfiguration om dem från BroadWorks (inklusive deras primära nummer).
-
SP-kontrollerad provisionering via API:er : Webex visar en uppsättning allmänna API:er som gör det möjligt för tjänsteleverantörer att bygga användare/prenumeranters etablering i sina befintliga arbetsflöden.
Krav för tillhandahållande
Följande tabell sammanfattar kraven för varje etableringsmetod. Utöver dessa krav måste din distribution uppfylla de allmänna systemkraven som beskrivs i den här guiden.
|
Provisioneringsmetod |
Krav |
|---|---|
|
Flowflödesetablering (Betrodda eller obetrodda e-postmeddelanden) |
Webex provisionerings-API lägger automatiskt till befintliga BroadWorks-användare i Webex när användaren uppfyller kraven och du växlar till Integrerad IM+P tjänst till på. Det finns två flöden (betrodda e-postmeddelanden eller obetrodda e-postmeddelanden) som du tilldelar via onboarding-mallen på Webex. BroadWorks-krav:
Webex-krav: Onboarding-mallen innehåller följande inställningar:
|
|
Självetablering av användare |
Admin förser en befintlig BroadWorks-användare med en länk till användaraktiveringsportalen. Användaren måste logga in på portalen med BroadWorks-inloggningsuppgifter och ange en giltig e-postadress. När e-postmeddelandet har validerats hämtar Webex ytterligare användarinformation för att slutföra etableringen. BroadWorks-krav:
Webex-krav: Onboarding-mallen innehåller följande inställningar:
|
SP-kontrollerad provisionering via API (Betrodda eller obetrodda e-postmeddelanden) |
Webex erbjuder en uppsättning offentliga API:er som gör att du kan bygga in användarprovisionering i dina befintliga arbetsflöden och verktyg. Det finns två flöden:
BroadWorks-krav:
Webex-krav:
För att använda API:erna, gå till BroadWorks-prenumeranter. |
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Installera AP.as.22.0.1123.ap376508.
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Installera AP.as.23.0.1075.ap376509
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Installera AP.as.24.0.944.ap375100
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare.
Språkinställningar som stöds
När du etablerar tilldelar systemet automatiskt språket från din första etablerade administrationsanvändare i BroadWorks som standardspråk för din kundorganisation. Den här inställningen styr standardspråket i aktiveringsmejl, möten och mötesinbjudningar under den kundorganisationen.
Du kan använda språkinställningar med fem tecken i formatet (ISO-639-1)_(ISO-3166). Till exempel motsvarar en_US English_UnitedStates. Om du bara begär ett språk med två bokstäver (ISO-639-1-format) kombinerar tjänsten det med en landskod från mallen och skapar en språkinställning med fem tecken. Till exempel "requestedLanguage_landskod". Om systemet inte kan generera en giltig språkinställning på det här sättet använder det standardspråkinställningen baserat på din språkkod.
Följande tabell visar språkinställningar som stöds och hur språkkoder med två bokstäver konverteras till språkinställningar med fem tecken.
|
Språkinställningar som stöds (ISO-639-1)_(ISO-3166) |
Om bara en språkkod med två bokstäver är tillgänglig... | |
|---|---|---|
|
Språkkod (ISO-639-1) ** |
Använd standardspråket för förnuftig språkinställning istället (ISO-639-1)_(ISO-3166) | |
|
en_USA en_AU en_GB en_Ca |
en |
en_USA |
|
fr_Fr fr_Ca |
fr |
fr_Fr |
|
cs_Tjeckien |
cs |
cs_Tjeckien |
|
da_Dk |
da |
da_Dk |
|
de_DE |
de |
de_DE |
|
hu_Hu |
hu |
hu_Hu |
|
id_ID |
id |
id_ID |
|
it_Det |
det |
it_Det |
|
ja_Jp |
ja |
ja_Jp |
|
ko_Kr |
ko |
ko_Kr |
|
es_Es es_CO es_Mexiko |
es |
es_Es |
|
nl_Nl |
nl |
nl_Nl |
|
nb_NEJ |
nb |
nb_NEJ |
|
pl_PL |
pl |
pl_PL |
|
pt_PT pt_Br |
pt |
pt_PT |
|
ru_Ru |
ru |
ru_Ru |
|
ro_RO |
ro |
ro_RO |
|
zh_Cn zh_TW |
zh |
zh_Cn |
|
sv_SE |
sv |
sv_SE |
|
ar_Sa |
ar |
ar_Sa |
|
tr_Tr |
tr |
tr_Tr |
Webex Meetings stöder inte språkinställningarna es_CO, id_ID, nb_NO och pt_PT på din webbplats. När du försöker använda dessa språkinställningar visas din Webex Meetings-webbplats endast på engelska. Om du inte anger ett språk, anger ett ogiltigt språk eller väljer ett alternativ som inte stöds blir engelska standardspråket för din webbplats. Du arbetar med det här språkfältet när du skapar en organisation och konfigurerar din Webex Meetings-webbplats. Om du inte anger ett språk i ditt inläggs- eller prenumerant-API använder systemet språket från din mall som standard.
Märkning
Partneradministratörer kan använda Avancerade anpassningar för att anpassa hur Webex-appen ser ut för kundorganisationer som partnern hanterar. Partneradministratörer kan anpassa följande inställningar för att säkerställa att Webex-appen återspeglar deras företagsvarumärke och identitet:
-
Företagslogotyp
-
Unika färgscheman för ljusläge eller mörkt läge
-
Anpassade support-URL:er
För mer information om hur du anpassar varumärkesbyggande, se Konfigurera avancerade varumärkesanpassningar.
-
Grundläggande varumärkesanpassningar håller på att föråldras. Vi rekommenderar att du använder avancerad varumärkesbyggande, som erbjuder ett bredare utbud av anpassningar.
Introduktionsmallar
Med onboardingmallar kan du definiera de parametrar som kunder och associerade prenumeranter automatiskt etableras på Webex för Cisco BroadWorks. Du kan konfigurera flera onboardingmallar efter behov, men när du onboardar en kund är den bara kopplad till en mall (du kan inte tillämpa flera mallar på en kund).
Några av de primära mallparametrarna listas nedan.
Paket
-
Du måste välja ett standardpaket när du skapar en mall (Se Paket i avsnittet Översikt för information). Alla användare som etableras med den här mallen, oavsett om de använder flowuppringning eller självetablering, får standardpaketet.
-
Du har kontroll över paketvalet för olika kunder genom att skapa flera mallar och välja olika standardpaket i varje. Du kan sedan distribuera olika etableringslänkar, eller olika provisioneringsadaptrar per företag, beroende på vilken användaretableringsmetod som du har valt för mallarna.
-
Du kan ändra paketet för specifika prenumeranter från denna standard med hjälp av provisionerings-API:et (se Webex för Cisco BroadWorks API-dokumentation eller via Partner Hub (se Ändra användarpaket i Partner Hub).
-
Du kan inte ändra en prenumerantens paket från BroadWorks. Tilldelningen av den integrerade IM&P-tjänsten är på eller av. Om prenumeranten tilldelas denna tjänst i BroadWorks definierar den partnerhubben som är associerad med prenumerantens företags etablerings-URL paketet.
Återförsäljare och företag eller tjänsteleverantör och grupper?
-
Det sätt på vilket ditt BroadWorks-system konfigureras påverkar flödet via etableringen. Om du är en återförsäljare med företag måste du aktivera företagsläget när du skapar en mall.
-
Om BroadWorks-systemet är konfigurerat i tjänsteleverantör-läge kan du lämna enterprise-läget inaktiverat i dina mallar.
-
Om du planerar att etablera kundorganisationer med båda BroadWorks-lägena måste du använda olika mallar för grupper och företag.
Se till att du har tillämpat BroadWorks-korrigeringar som krävs för flöde genom etablering. Mer information finns i Obligatoriska korrigeringar med Flow-through Provisioning.
Se till att du har tillämpat BroadWorks-korrigeringar som krävs för flöde genom etablering. Mer information finns i Obligatoriska korrigeringar med Flow-through Provisioning.
Flera partner är inte uppsypnade
Kommer du att använda underlicensiera Webex för Cisco BroadWorks till en annan tjänsteleverantör? I detta fall behöver varje tjänsteleverantör en tydlig partnerorganisation i Webex Control Hub att ge dem lösningen för sin kundbas.
Provisioneringsadapter och mallar
När du använder flowspelar provisionering hämtas den url för tillhandahållande som du anger i BroadWorks från mallen i Control Hub. Du kan ha flera mallar och därmed flera url:er för tillhandahållande. Detta gör det möjligt för dig att, på företag-basis, välja vilket paket som ska tillämpas på prenumeranter när de tilldelas den integrerade IM&P-tjänsten.
Du måste fundera över om du vill ställa in en URL för tillhandahållande på systemnivå som en standardsökväg till etablering och vilken mall du vill använda för det. På det här sättet behöver du endast explicit ange etablerings-URL:en för företag som behöver en annan mall.
Kom också ihåg att du kanske redan använder en URL för tillhandahållande av systemnivå, till exempel UC-One SaaS. Om så är fallet kan du välja att behålla URL:en på systemnivå för att etablera användare på UC-One SaaS och åsidosätta den för de företag som flyttar till Webex för Cisco BroadWorks. Alternativt kan du gå den andra vägen och ställa in systemnivå-URL:en för Webex för BroadWorks och konfigurera om de företag som du vill behålla på UC-One SaaS.
Konfigurationsalternativen relaterade till detta beslut beskrivs i Konfigurera applikationsservern med URL för etableringstjänst.
Provisioneringsadapterproxy
För ökad säkerhet låter provisioneringsadapterproxyn dig använda en HTTP(S)-proxy på programleveransplattformen för flödesprovisionering mellan AS och Webex. Proxyanslutningen skapar en end-to-end TCP-tunnel som vidarebefordrar trafik mellan AS och Webex, vilket eliminerar behovet av att AS behöver ansluta direkt till det offentliga internet. För säkra anslutningar kan TLS användas.
Den här funktionen kräver att du konfigurerar proxyn på BroadWorks. För mer information, se Beskrivning av Cisco BroadWorks Provisioning Adapter Proxy-funktion.
Minimikrav
Konton
Alla prenumeranter som du etablerar för Webex måste finnas i BroadWorks-systemet som du integrerar med Webex. Du kan integrera flera BroadWorks-system om det behövs.
Alla prenumeranter måste ha BroadWorks-licenser och ett primärt nummer eller en anknytning.
Webex använder e-postadresser som primära identifierare för alla användare. Om du använder flow attributet provisionering med betrodda e-postmeddelanden måste dina användare ha giltiga adresser i e-postattributet i BroadWorks.
Om din mall använder BroadWorks-autentisering kan du kopiera prenumerantens e-postadresser till attributet Alternativt ID i BroadWorks. Detta gör det möjligt för användare att logga in på Webex med sina e-postadresser och sina BroadWorks-lösenord.
Dina administratörer måste använda sina Webex-konton för att logga in på Partner Hub.
Det stöds inte att registrera en BroadWorks-administratör i Webex för Cisco BroadWorks. Du kan bara ringa användare som har ett primärt nummer i BroadWorks and/or förlängning. Om du använder genomflödesprovisionering måste användare också tilldelas den integrerade snabbmeddelandefunktionen. & P-tjänst.
Servrar som uppfyller dina nätverks- och programvarukrav
-
BroadWorks-instanser med lägsta version R22. Se BroadWorks programvarukrav (i det här dokumentet) för versioner och programfixar som stöds. För mer information, se avsnittet BroadSoft-produkters livscykelpolicy i BroadSofts livscykelpolicy och BroadWorks-programvarukompatibilitetsmatris.
-
BroadWorks-instanser ska innehålla minst följande servrar:
-
Programserver (AS) med BroadWorks-version enligt ovan
-
Nätverksserver (NS)
-
Profilserver (PS)
-
-
Offentligt riktad XSP|ADP-server(ar) eller applikationsleveransplattform (ADP) som uppfyller följande krav:
-
Verifieringstjänst (BWAuth)
-
Gränssnitt för XSI-åtgärder och -händelser
-
DMS (webbprogram för enhetshantering)
-
CTI-gränssnitt (datortelefoniintergration)
-
TLS 1.2 med ett giltigt certifikat (inte själv signerade) och alla mellanliggande krävs. Kräver administratör på systemnivå för att underlätta företags sökning.
-
Autentisering via ömsesidig TLS (mTLS) för autentiseringstjänsten (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
Ömsesidig TLS-autentisering (mTLS) för CTI-gränssnitt (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
-
En separat XSP/ADP-server som fungerar som en "push-server för samtalsaviseringar" (ett NPS-program i din miljö som används för att skicka samtalsaviseringar till Apple/Google. Vi kallar det "CNPS" här för att skilja det från tjänsten i Webex som levererar push-aviseringar för meddelanden och närvaro).
Servern måste vara på R22 eller senare.
-
Vi beg?r ett separat XSP/ADP-server f?r CNPS eftersom opåg?rlighet f?r laddningen från Webex f?r BWKS-molnanslutningar kan ha en negativ inverkan p? NPS-serverns prestanda p? grund av den allt fler meddelandelatensen. Se Cisco BroadWorks System Engineering Guide för mer information om XSP|ADP-skala.
Plattformar för Webex-app
För att ladda ner den engelska versionen av Webex-appen, gå till https://www.webex.com/webexfromserviceproviders-downloads.html. Webex-appen är tillgänglig på:
-
Datorer/bärbara datorer med Windows
-
Apple PC/bärbara datorer med MacOS
-
iOS (Apple Store)
-
Android (Play Store)
-
Webbläsare (gå till https://teams.webex.com/)
Lokaliserade versioner
För att ladda ner en lokaliserad version av Webex-appen, använd en av dessa länkar:
-
https://www.webex.com/ko/webexfromserviceproviders-downloads.html (Koreanska)
-
https://www.webex.com/fr/webexfromserviceproviders-downloads.html (Franska)
-
https://www.webex.com/pt/webexfromserviceproviders-downloads.html (Portugisiska)
-
https://www.webex.com/zh-tw/webexfromserviceproviders-downloads.html (Traditionell kinesisk)
-
https://www.webex.com/zh-cn/webexfromserviceproviders-downloads.html (Förenklad kinesiska)
-
https://www.webex.com/ja/webexfromserviceproviders-downloads.html (Japan)
-
https://www.webex.com/es/webexfromserviceproviders-downloads.html (Spanien)
-
https://www.webex.com/de/webexfromserviceproviders-downloads.html (Tyska)
-
https://www.webex.com/it/webexfromserviceproviders-downloads.html (italienska)
Fysiska telefoner och tillbehör
-
IP-telefoner från Cisco:
-
Cisco IP-telefon, 6800-serien med inbyggd programvara med fleraplattformer
-
Cisco IP-telefon 7800-serien med inbyggd multiplatform
-
Cisco IP-telefon 8800-serien med inbyggd multiplatform
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html för modeller och mer information.
-
-
Vi stöder tredjepartstelefoner på samma sätt som med andra BroadWorks-integreringar. De har dock ännu inte någon kontakt- och närvarointegrering med Webex för Cisco BroadWorks.
-
Adaptrar:
-
Cisco ATA 191 multiplatform analog telefonadapter
-
Cisco ATA 192 multiplatform analog telefonadapter
Se https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html för modeller och mer information.
-
-
Headset:
-
Cisco Headset 500-serien
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html för modeller och mer information.
-
-
Rums-OS-enheter:
-
Webex Room och Room Kit-serien
-
Webex Desk-serien
-
Webex Board serien
-
Enhetsintegration
För information om hur du registrerar och servar Room OS- och MPP-enheter för Webex för Cisco BroadWorks, se Enhetsintegrationsguide för Webex för Cisco BroadWorks.
Enhetsprofiler
Följande är DTAF-filerna som du behöver ladda på dina applikationsservrar för att stödja Webex-appen som en anropande klient. Det är samma DTAF-filer som används för UC-One SaaS, men det finns en ny config-wxt.xml.template -fil som används för Webex-appen.
För att ladda ner de senaste enhetsprofilerna, gå till webbplatsen Programvarunedladdningar för Application Delivery Platform för att få de senaste DTAF-filerna. Dessa nedladdningar fungerar för både ADP och XSP.
|
Klientnamn |
Enhetsprofiltyp och paketnamn |
|---|---|
|
Webex mobilmall |
Identitets-/enhetsprofiltyp: Anslut – mobil DTAF: Konfigurationsfil: |
|
Webex-surfplattamall |
Identitets-/enhetsprofiltyp: Anslut – surfplatta DTAF: Konfigurationsfil: |
|
Webex skrivbordsmall |
Identitets-/enhetsprofiltyp: Business Communicator – PC DTAF: Konfigurationsfil: |
Identify/Device Profil
Alla Webex för Cisco BroadWorks-användare måste ha en Identity/Device Profil tilldelad i BroadWorks som använder en av ovanstående enhetsprofiler för att ringa samtal med Webex-appen. Profilen tillhandahåller konfigurationen som gör det möjligt för användaren att ringa samtal.
Hämta OAuth-inloggningsuppgifter för ditt Webex för Cisco BroadWorks
Ställ en serviceförfrågan till din onboarding-agent eller till Cisco TAC för att etablera Cisco OAuth för ditt Cisco Identity Provider Federation-konto.
Använd följande förfrågningsrubrik för respektive funktioner:
-
XSP|ADP AuthService Configuration' för att konfigurera tjänsten på XSP|ADP.
-
'NPS-konfiguration för konfiguration av autentiseringsproxy' för att konfigurera NPS för att använda autentiseringsproxy.
-
CI-användar-UUID-synkronisering' för CI-användar-UUID-synkronisering. För mer information om den här funktionen, se: Cisco BroadWorks-stöd för CI UUID.
-
Konfigurera BroadWorks för att aktivera Cisco Billing för BroadWorks- och Webex för BroadWorks-prenumerationer.
Cisco ger dig ett OAuth-klient-ID, en klienthemlighet och en uppdateringstoken som är giltig i 60 dagar. Om tokenet går ut innan du använder det kan du göra en ny begäran.
Om du redan har fått inloggningsuppgifter för Cisco OAuth Identity Provider, fyll i en ny serviceförfrågan för att uppdatera dina inloggningsuppgifter.
Beställningscertifikat
Certifikatkrav för TLS-autentisering
Du behöver säkerhetscertifikat, signerade av en välkänd certifikatutfärdare och distribuerade på dina publika XSP|ADP:er, för alla nödvändiga applikationer. Du använder dessa för att stödja TLS-certifikatverifiering för all inkommande anslutning till dina XSP|ADP-servrar.
Dessa certifikat bör inkludera ditt publika, fullständigt kvalificerade XSP|ADP-domännamn som ämnesnamn eller alternativt ämnesnamn.
De specifika kraven för att distribuera servercertifikat varierar beroende på distributionsmetoden för dina publika XSP|ADP:er.
-
Över en TLS-bryggproxy
-
Över en TLS-genomströmningsproxy
-
Direkt till XSP|ADP
Det här diagrammet sammanfattar var du behöver ladda det CA-signerade publika servercertifikatet i dessa tre fall:
För information om offentligt stödda certifikatutfärdare som Webex-appen stöder för autentisering, se Certifikatutfärdare som stöds för Webex Hybrid-tjänster.
TLS-certifikatkrav för TLS-bridge-proxy
-
Det offentligt signerade servercertifikatet har lästs in i proxyn.
-
Proxyn visar detta offentligt signerade servercertifikat för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
Ett internt CA-signerat certifikat kan laddas till XSP|ADP.
-
XSP|ADP presenterar detta internt signerade servercertifikat för proxyn.
-
Proxyn litar på den interna certifikatutfärdaren som signerade XSP|ADP-servercertifikatet.
TLS-certifikatkrav för TLS-passthrough-proxy eller XSP|ADP i DMZ
-
Det offentligt signerade servercertifikatet laddas in i XSP|ADP:erna.
-
XSP|ADP:erna presenterar offentligt signerade servercertifikat för Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSP|ADP:ernas servercertifikat.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering över CTI-gränssnittet
Vid anslutning till CTI-gränssnittet visar Webex ett klientcertifikat som en del av den ömsesidiga TLS-autentiseringen. Webex-klientcertifikatet CA/chain Certifikatet kan laddas ner via Control Hub.
Hämta certifikatet:
Logga in på Partner Hub.
Klicka på kortet Tjänster.
Gå till Ytterligare länkaroch klicka på länken Ladda ner Webex CA-certifikat.
De specifika kraven för att distribuera en Webex CA-certifikatkedja varierar beroende på distributionsmetoden för dina offentligt riktade XSP|ADP:er.
-
Över en TLS-bryggproxy
-
Över en TLS-genomströmningsproxy
-
Direkt till XSP|ADP
Detta diagram sammanfattar certifikatkraven i dessa tre fall:
(Alternativ) Certifikatkrav för TLS-bryggproxy
-
Webex visar ett offentligt signerat klientcertifikat för proxyn.
-
Proxyn litar på Ciscos interna CA som signerade klientcertifikatet. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. Ladda in det offentligt signerade XSP|ADP-servercertifikatet i proxyn.
-
Proxyn visar det offentligt signerade servercertifikatet för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
Proxyservern presenterar ett internt signerat klientcertifikat till XSP|ADP:erna.
Det här certifikatet måste ha tilläggsfältet x509.v3 för utökad nyckel ifylld med BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 och TLS-klientenAuth- syfte. Till exempel:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN-numret för det interna certifikatet måste vara
bwcticlient.webex.com.-
Det finns inget stöd för SAN-certifikat vid generering av interna klientcertifikat för proxyn. Interna servercertifikat för XSP|ADP kan vara SAN.
-
Offentliga certifikatutfärdare kanske inte är ovilliga att signera certifikat som kräver det proprietära BroadWorks OID:t. Om det finns en överbryggande proxy måste du använda en intern CA för att signera klientcertifikatet som proxyn presenterar för XSP|ADP.
-
-
XSP|ADP:erna litar på den interna CA:n.
-
XSP|ADP:er presenterar ett internt signerat servercertifikat.
-
Proxyn litar på den interna CA:en.
-
Applikationsserverns ClientIdentity innehåller CN för det internt signerade klientcertifikatet som presenteras för XSP|ADP av proxyn.
(Alternativ) Certifikatkrav för TLS-passthrough proxy eller XSP|ADP i DMZ
-
Webex presenterar ett internt Cisco-klientcertifikat signerat av en CA till XSP|ADP:erna.
-
XSP|ADP:erna litar på Ciscos interna certifikatutfärdare som signerade klientcertifikatet. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. Du kan också läsa in det offentligt signerade XSP|ADP-servercertifikatet i XSP|ADP:erna.
-
XSP|ADP:erna presenterar de offentligt signerade servercertifikaten för Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSP|ADP:ernas servercertifikat.
-
Applikationsservern ClientIdentity innehåller CN för det Cisco-signerade klientcertifikatet som presenteras för XSP|ADP av Webex.
Förbered ditt nätverk
För mer information om anslutningar som används av Webex för Cisco BroadWorks, se: Nätverkskrav för Webex för Cisco BroadWorks. Den här artikeln innehåller en lista över IP-adresser, portar och protokoll som krävs för att konfigurera dina brandväggsregler för ingång och utgång.
Nätverkskrav för Webex-tjänster
Tabellerna som föregår tabellerna Ingress och Utgångsregler brandväggar dokumenterar endast de anslutningar som är specifika för Webex för Cisco BroadWorks. För allmän information om anslutningar mellan Webex-appen och Webex-molnet, se Nätverkskrav för Webex-tjänster. Den här artikeln är allmän för Webex, men följande tabell identifierar de olika avsnitten i artikeln och hur relevanta varje avsnitt är för Webex för Cisco BroadWorks.
|
Avsnitt i artikel om nätverkskrav |
Anknytning av information |
|---|---|
|
Sammanfattning av enhetstyper och protokoll som stöds av Webex |
Information |
|
Transportprotokoll och kryptering chiffer för molnregistrerade Webex-appar och -enheter |
Information |
|
Måste läsa | |
|
Måste läsa | |
|
Måste läsa | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
En sammanfattning av andra Webex Hybrid-tjänster och dokumentation |
Valfritt |
|
Webex-tjänster för FedRAMP-kunder |
Ej tillämpligt |
Ytterligare information
För ytterligare information, se Webex App Firewall Whitepaper (PDF).
Stöd för BroadWorks-redundans
Webex Cloud Services och Webex Client-appar som behöver åtkomst till partnerns nätverk har fullt stöd för Broadworks XSP|ADP-redundansen som tillhandahålls av partnern. När en XSP|ADP eller webbplats inte är tillgänglig på grund av planerat underhåll eller oplanerad anledning, Webex-tjänsterna & appar kan gå vidare till en annan XSP|ADP eller webbplats som tillhandahålls av partnern för att slutföra en begäran.
Nätverkstopologin
Broadworks XSP|ADP:er kan distribueras direkt på internet, eller så kan de finnas i en DMZ med ett lastbalanseringselement som F5 BIG-IP i spetsen. För att tillhandahålla georedundans kan XSP|ADP:er distribueras i två (eller fler) datacenter, där vart och ett kan hanteras av en lastbalanserare, som vart och ett har en offentlig IP-adress. Om XSP|ADP:erna finns bakom en lastbalanserare ser Webex-mikrotjänsterna och appen bara lastbalanserarens IP-adress och Broadworks verkar bara ha en XSP|ADP, även om det finns flera XSP|ADP:er bakom.
I exemplet nedan är XSP|ADP:er distribuerade på två platser, plats A och plats B. Det finns två XSP|ADP:er som styrs av en lastbalanserare på varje plats. Plats A har XSP|ADP1 och XSP|ADP2 med LB1 i spetsen, och plats B har XSP|ADP3 och XSP|ADP4 med LB2 i spetsen. Endast lastbalanserare exponeras på det publika nätverket, och XSP|ADP:er finns i de privata DMZ-nätverken.
Webex-molntjänster
DNS-konfiguration
Webex Cloud-mikrotjänsterna måste kunna hitta Broadworks XSP|ADP-servrar för att ansluta till Xsi-gränssnitten, autentiseringstjänsten och CTI.
Webex Cloud-mikrotjänster kommer att utföra DNS A/AAAA sök efter det konfigurerade XSP|ADP-värdnamnet och anslut till den returnerade IP-adressen. Detta kan vara ett lastbalanserande kantelement, eller så kan det vara själva XSP|ADP-servern. Om flera IP-adresser returneras markeras den första IP-adressen i listan. SRV sökning stöds för närvarande inte.
Exempel: Partnerns DNS A-post för upptäckt av Round-Robin-balanserad internetvänd XSP|ADP server/Load Balanserare.
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Alla hänvisningar till XSP inkluderar antingen XSP eller ADP.
Failover
När Webex-mikrotjänsterna skickar en begäran till XSP|ADP/Load Balanseraren och begäran misslyckas, flera saker kan hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL), Webex-mikrotjänster markerar IP som blockerad och utför omedelbart en vidarelinje till nästa IP.
-
Om en felkod (HTTP 5xx) returneras markerar Webex-mikrotjänsterna IP-adressen som blockerad och utför omedelbart en routning till nästa IP-adress.
-
Om inget HTTP-svar tas emot inom två sekunder ger begäran slut och Webex-mikrotjänster markerar IP som blockerade och utför en vidaresändning till nästa IP.
Varje förfrågan prövas tre gånger innan ett fel rapporteras tillbaka till mikrotjänsten.
När en IP-adress finns i listan över blockerade adresser kommer den inte att inkluderas i listan över adresser som ska provas när en begäran skickas till en XSP|ADP. Efter en fördefinierad tidsperiod löper en blockerad IP ut och går tillbaka i listan för att försöka när en annan förfrågan görs.
Om alla IP-adresser är blockerade försöker mikrotjänsten fortfarande skicka begäran genom att slumpmässigt välja en IP-adress från listan över blockerade. Om det lyckas tas IP-adressen bort från listan över blockerade.
Status
Status för anslutningen mellan Webex Cloud-tjänsterna och XSP|ADP:er eller belastningsutjämnare kan ses i Control Hub. Under ett BroadWorks-samtalskluster visas en anslutningsstatus för vart och ett av dessa gränssnitt:
-
XSI Actions
-
XSI Events
-
Verifieringstjänst
Anslutningsstatusen uppdateras när sidan laddas eller under inmatningsuppdateringar. Anslutningsstatusen kan vara:
-
Grön: När gränssnittet kan nås via en av IP-adresser i en inspelningsuppslag.
-
Röda: När alla IP-adresser i en inspelningsuppslag inte kan nås och gränssnittet inte är tillgängligt.
Följande tjänster använder mikrotjänsterna för att ansluta till XSP|ADP:er och påverkas av tillgängligheten för XSP|ADP-gränssnittet:
-
Inloggning för Webex-app
-
Uppdatering av Token för Webex-app
-
Opålitisk e-post/självaktivering
-
Broadworks-tjänstens hälsokontroll
Webex-appen
DNS-konfiguration
Webex-appen använder Xtended Services-gränssnittet (XSI-Actions) & XSI-Events) och Device Management Service (DMS)-tjänster på XSP|ADP.
För att hitta XSI-tjänsten utför Webex-appen DNS SRV-sökning efter _xsi-client._tcp.. SRV:n pekar på den konfigurerade URL:en för XSP|ADP-värdarna eller lastbalanserarna för XSI-tjänsten. Om SRV-sökning inte är tillgänglig återgår Webex-appen till A/AAAA uppslagning.
SRV kan lösas till flera A/AAAA mål. Emellertid, varje A/AAAA posten måste endast mappas till en enda IP-adress. Om det finns flera XSP|ADP:er i en DMZ bakom lasten balancer/edge enhet, krävs det att lastutjämnaren konfigureras för att bibehålla sessionspersistenz för att dirigera alla förfrågningar från samma session till samma XSP|ADP. Vi kräver denna konfiguration eftersom klientens XSI-händelsepulser måste gå till samma XSP|ADP som används för att upprätta händelsekanalen.
I exempel 1, A/AAAA posten för webex-app-XSP|ADP.example.com finns inte och behöver inte göra det. Om din DNS kräver det A/AAAA posten måste definieras, då ska endast 1 IP-adress returneras. Oavsett måste SRV fortfarande definieras för Webex-appen.
Om Webex-appen använder A/AAAA namn som matchar mer än en IP-adress, eller om belastningen balancer/edge elementet inte bibehåller sessionsbeständighet, skickar klienten så småningom hjärtslag till en XSP|ADP där den inte upprättade en händelsekanal. Detta resulterar i att kanalen rivs ner, och även i betydligt mer intern trafik vilket försämrar prestandan för ditt XSP|ADP-kluster.
Eftersom Webex Cloud och Webex-appen har olika krav i A/AAAA För att söka efter poster måste du använda ett separat FQDN för Webex Cloud och Webex-appen för att komma åt dina XSP|ADP:er. Som visas i exemplen använder Webex Cloud en post webex-cloud-xsp.example.comoch Webex-appen använder SRV _xsi-client._tcp.webex-app-xsp.example.com.
Exempel 1—Flera XSP|ADP:er, var och en bakom separata lastbalanserare
I det här exemplet pekar SRV:n på flera A-poster där varje A-post pekar på en annan lastutjämnare på en annan plats. Webex-appen använder alltid den första IP-adressen i listan och går bara vidare till nästa post om den första är nere.
Nedan är ett exempel på SRV poster.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Exempel 2—Flera XSP|ADP:er bakom en enda lastbalanserare (med TLS-brygga)
För den första begäran väljer lastbalanseraren en slumpmässig XSP|ADP. Den XSP|ADP returnerar en cookie som Webex-appen inkluderar i framtida förfrågningar. För framtida förfrågningar använder lastbalanseraren cookien för att dirigera anslutningen till rätt XSP|ADP, vilket säkerställer att händelsekanalen inte bryts.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Lastbalanserare |
|
A |
LB.example.com |
|
IP-adress för lastbalanserare (XSP|ADP:er ligger bakom lastbalanseraren) |
DMS-URL
Under inloggningsprocessen kommer Webex-appen också att hämta DMS-URL:en för att hämta konfigurationsfilen. Värden i URL:en kommer att analyseras och Webex-appen kommer att utföra DNS A/AAAA sökning av värden för att ansluta till XSP|ADP som är värd för DMS-tjänsten.
Exempel: DNS En post för upptäckt av Round-Robin-balanserad internetvänd XSP|ADP server/Load Balanserare med Webex-appen för att ladda ner konfigurationsfiler via DMS:
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Varje referens till XSP inkluderar antingen XSP eller ADP. Varje referens till XSP inkluderar antingen XSP eller ADP.
Hur Webex-appen hittar XSP|ADP-adresser
Klienten försöker hitta XSP|ADP-noderna med följande DNS-flöde:
-
Klienten hämtar inledningsvis Xsi-Actions/Xsi-Events-URL:er från Webex Cloud (du angav dem när du skapade associerat BroadWorks-samtalskluster). Xsi-värdnamn/-domän analyseras från URL:en och klienten utför SRV sökning enligt följande:
-
Klienten utför en SRV sökning för _xsi-klient._tcp<xsi domain>
-
Om SRV-sökningen returnerar en eller flera A/AAAA mål:
-
Klienten gör en A/AAAA-sökning efter dessa mål och cachelagrar de returnerade IP-adresserna.
-
Klienten ansluter till ett av målen (och därmed sin A/AAAA-registrering med en enda IP-adress) baserat på SRV prioritet och sedan vikten (eller slumpmässigt om alla är lika).
-
-
Om den SRV inte returnerar några mål:
Klienten gör en A/AAAA-sökning av Xsi-rotparametern och försöker sedan ansluta till den returnerade IP-adressen. Detta kan vara ett lastbalanserande kantelement, eller så kan det vara själva XSP|ADP-servern.
Som nämnts ovan måste A/AAAA-posten åtgärdas till en IP-adress av samma anledning.
-
-
(Valfritt) Därefter kan du tillhandahålla anpassade XSI-Actions/XSI-Events-uppgifter i enhetskonfigurationen för Webex-appen med följande taggar:
%XSI_ROOT_WXT% %XSI_ACTIONS_PATH_WXT% %XSI_EVENTS_PATH_WXT% -
Dessa konfigurationsparametrar har företräde framför en konfiguration i ditt BroadWorks-kluster i Control Hub.
-
Om de finns jämförs klienten med den ursprungliga XSI-adressen den tog emot via BroadWorks-klusterkonfigurationen.
-
Om någon skillnad upptäcks kommer klienten att initiera om anslutningen till XSI Actions/XSI Events. Det första steget i detta är att utföra samma DNS-sökningsprocess som anges under steg 1 – den här gången begärs en sökning efter värdet i parametern %XSI_ROOT_WXT% från dess konfigurationsfil.
Se till att skapa motsvarande poster SRV du använder den här taggen för att ändra Xsi-gränssnitten.
-
Failover
Under inloggningen utför Webex-appen en DNS SRV-sökning för -klient. . , skapar en lista över värdar och ansluter till en av värdarna baserat på SRV prioritet och därefter _xsi_tcp<xsi domain>viktar. Denna anslutna värd blir vald för alla framtida förfrågningar. En händelsekanal öppnas sedan för den valda värden och ett hjärtslag skickas regelbundet för att verifiera kanalen. Alla förfrågningar som skickas efter den första inkluderar en cookie som returneras i HTTP-svaret. Därför är det viktigt att lastbalanseraren behåller sessionens persistens (affinitet) och alltid skickar förfrågningar till samma backend XSP|ADP-server.
Om en begäran eller en pulsslagsförfrågan till en värd misslyckas kan flera saker hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL) går Webex-appen vidare direkt till nästa värd i listan.
-
Om en felkod (HTTP 5xx) returneras markerar Webex-appen den IP-adressen som blockerad och rutten går vidare till nästa värd i listan.
-
Om ett svar inte tas emot inom en viss tidsperiod, anses begäran misslyckas på grund av timeout och nästa förfrågan skickas till nästa värd. Begäran om timed out betraktas som misslyckad. Vissa förfrågningar försöker igen efter fel (med ökande tid för försök igen). Förfrågningarna som antas vara icke-viktiga kommer inte att efterfrågas igen.
När en ny värd har försökt bli den nya valda värden om värden finns med i listan. Efter att den sista värden i listan har försökts kommer Webex-appen att rullas över till det första.
Om det finns två på varandra följande förfrågningar initierar Webex-appen händelsekanalen igen om det finns två på varandra följande förfrågningar.
Observera att Webex-appen inte utför återställning till fel och ATT DNS-tjänstupptäckt endast utförs en gång vid inloggningen.
Under inloggningen försöker Webex-appen ladda ner konfigurationsfilen via XSP|ADP/Dms gränssnitt. Den utför en sökning i A/AAAA-register över värden i den hämtade DMS-URL:en och ansluter till den första IP-adressen. Den kommer först att försöka skicka begäran om att hämta konfigurationsfilen med en SSO token. Om detta av någon anledning misslyckas kommer det att försöka igen, men med enhetens användarnamn och lösenord.
Distributionsöversikt
Följande diagram representerar den normala ordningen för dina distribueringsuppgifter för de olika lägena för användareetablering. Många av uppgifterna är gemensamma för alla etableringslägen.
Partner onboarding för Webex för Cisco BroadWorks
Varje Webex för Cisco BroadWorks tjänsteleverantör eller en återförsäljare måste konfigureras som en partnerorganisation för Webex för Cisco BroadWorks. Om du har en befintlig Webex Partner-organisation kan den användas.
För att slutföra den nödvändiga introduktionen måste du genomföra dina Webex Cisco BroadWorks-dokument och nya partner måste godkänna ICPA-avtalet (online) för indirekt kanalpartner. När dessa steg har slutförts skapar Cisco Compliance en ny partnerorganisation i partnerhubben (om det behövs) och skickar ett e-postmeddelande med autentiseringsinformation till administratören av din registrering i ditt samarbete. Samtidigt kontaktar din partneraktivering och/eller kundframgångschef (Customer Success Program Manager) dig för att påbörja din registrering.
Webex-partners i en region kan skapa kundorganisationer i vilken region som helst där vi erbjuder tjänsterna. Mer information finns i: Datalagring i Webex.
Konfigurera tjänster på ditt Webex för Cisco BroadWorks XSP|ADP:er
Vi kräver att NPS-applikationen körs på en annan XSP|ADP. Krav för den XSP|ADP:n beskrivs i Konfigurera samtalsaviseringar från ditt nätverk.
Du behöver följande applikationer / tjänster på dina XSP|ADP:er.
|
Tjänst/program |
Autentisering krävs |
Syfte med tjänst/applikation |
|---|---|---|
|
Xsi-Händelser |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, serviceaviseringar |
|
Xsi-åtgärder |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, åtgärder |
|
Enhetshantering |
TLS (servern autentiserar sig till klienter) |
Samtalskonfiguration nedladdning |
|
Verifieringstjänst |
TLS (servern autentiserar sig till klienter) |
Användarautentisering |
|
Integrering av datortelefoni |
mTLS (klient- och serverautent). |
Telefoninärvaro |
|
Webbvisningsprogram för samtalsinställningar |
TLS (servern autentiserar sig till klienter) |
Visar användarens samtalsinställningar i självhjälpsportalen i Webex-appen |
Det här avsnittet beskriver hur du tillämpar de nödvändiga konfigurationerna för TLS och mTLS på dessa gränssnitt, men du bör hänvisa till befintlig dokumentation för att installera applikationerna på dina XSP|ADP:er.
Krav för samrekitet
-
Verifieringstjänsten måste ha samma hemvist för Xsi-program, eftersom gränssnitten måste godkänna tokens som används länge för tjänsteauktorisering. Verifieringstjänsten krävs för att verifiera dessa token.
-
Autentiseringstjänsten och Xsi kan köras på samma port om det behövs.
-
Du kan separera den andra services/applications efter behov för din skala (till exempel dedikerad enhetshantering XSP|ADP-farm).
-
Du kan sam leta upp Xsi-, CTI-, autentiseringstjänsten och DMS-programmen.
-
Installera inte andra program eller tjänster på XSP|ADP:er som används för att integrera BroadWorks med Webex.
-
Lokalisera inte NPS-programmet med några andra program.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-applikationerna enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Endast en instans av Xsi-Events-applikationerna bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-Events som används för att integrera Broadworks med Webex måste ha samma callControlApplicationName definierat under Applications/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
När en användare registreras i Webex skapar Webex en prenumeration för användaren på AS:et för att ta emot telefonihändelser för närvaro och samtalshistorik. Prenumerationen är associerad med callControlApplicationName och AS använder den för att veta till vilka Xsi-Events telefonihändelserna ska skickas.
Om du ändrar callControlApplicationName, eller om du inte har samma namn på alla Xsi-Events webbappar, kommer det att påverka prenumerationer och funktionalitet för telefonihändelser.
Konfigurera autentiseringstjänsten (med CI-tokenvalidering)
Använd den här proceduren för att konfigurera autentiseringstjänsten för att använda CI-tokenvalidering med TLS. Denna verifieringsmetod rekommenderas om du kör R22 eller senare och ditt system stöder den.
Ömsesidig TLS (mTLS) stöds också som en alternativ autentiseringsmetod för autentiseringstjänsten. Om du har flera Webex-organisationer som körs från samma XSP|ADP-server måste du använda mTLS-autentisering eftersom CI Token Validation inte stöder flera anslutningar till samma XSP|ADP Auth Service.
För att konfigurera mTLS-autentisering för autentiseringstjänsten i stället för validering av CI-token, se bilaga för Konfigurera tjänster (med mTLS förautentiseringstjänsten) .
Om du för närvarande använder mTLS för autentiseringstjänsten är det inte obligatoriskt att du konfigurerar om för att använda CI-tokenvalidering med TLS.
-
Hämta OAuth-inloggningsuppgifter för ditt Webex för Cisco BroadWorks.
-
Installera följande patchar på varje XSP|ADP-server. Installera de programfixar som är lämpliga för din version:
-
För R22:
-
För R23:
-
För R24 – ingen korrigering krävs
Alla hänvisningar till XSP inkluderar antingen XSP eller ADP.
-
-
Installera
AuthenticationService-applikationen på varje XSP|ADP-tjänst.Kör följande kommando för att aktivera AuthenticationService-applikationen på XSP|ADP till /authService kontextsökväg.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceKör det här kommandot för att distribuera AuthenticationService på XSP|ADP:n:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Från och med Broadworks build 2022.10 inkluderas certifikatutfärdarna som följer med Java inte längre automatiskt i BroadWorks trust store när man byter till en ny version av Java. Autentiseringstjänsten öppnar en TLS-anslutning till Webex för att hämta åtkomsttoken och behöver ha följande i sin truststore för att validera IDBroker och Webex-URL:en:
-
IdenTrusts kommersiella rot-CA 1
-
Go Daddy Root Certification Authority - G2
Verifiera att dessa certifikat finns under följande CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getOm det inte finns, kör följande kommando för att importera standard Java-förtroendena:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustAlternativt kan du manuellt lägga till dessa certifikat som förtroendeankare med följande kommando:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrustOm ADP:n uppgraderas från en tidigare version importeras certifikatutfärdarna från den gamla versionen automatiskt till den nya versionen och fortsätter att importeras tills de tas bort manuellt.
AuthenticationService-applikationen är undantagen från inställningen validatePeerIdentity under ADP_CLI/System/SSLCommonSettings/GeneralSettings, och validerar alltid peer-identiteten. Se Cisco Broadworks X509-certifikatvalideringsdokumentet för mer information om den här inställningen.
-
-
Konfigurera identitetsleverantörerna genom att köra följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
set enabled true -
set clientSecret client-Secret-From-Step1 -
set ciResponseBodyMaxSizeInBytes 65536 -
set issuerName—FörURLanger du den IssuerName-URL som gäller för ditt CI-kluster. Se följande tabell. -
set issuerUrl—FörURLanger du den IssuerUrl som gäller för ditt CI-kluster. Se följande tabell. -
set tokenInfoUrl– Ange IdP-proxy-URL:en som gäller för ditt Teams-kluster. Se den andra tabellen som följer.
Tabell 1. Ange issuerName och issuerURL Om CI-kluster är... Ställ in issuerName och issuerURL till... USA – EN
https://idbroker.webex.com/idbEU
https://idbroker-eu.webex.com/idbUSA–B
https://idbroker-b-us.webex.com/idbCa
https://idbroker-ca.webex.com/idbSG
https://idbroker-sg.webex.com/idbI
https://idbroker-in.webex.com/idbAE
https://idbroker-ae.webex.com/idbAU
https://idbroker-au.webex.com/idbOm du inte känner till ditt CI-klusterkan du hämta informationen från kunduppgifterna i helpdesk-vyn i Control Hub.
Tabell 2. Ange tokenInfoURL Om Teams-klustret är... Ställ in tokenInfoURL till...(IdP Proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateADXB
https://broadworks-idp-proxy-d.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateASYD
https://broadworks-idp-proxy-m.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate-
Om du inte känner till ditt Teams-klusterkan du hämta informationen från kunduppgifterna i helpdesk-vyn i Control Hub.
-
För testning kan du verifiera att tokenInfoURL är giltig genom att ersätta "
idp/authenticate"-delen av URL:en med "ping".
-
-
Ange vilka Webex-berättiganden som måste finnas i användarprofil i Webex genom att köra följande kommando:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Konfigurera identitetsleverantörer för Cisco Federation med följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
set flsUrl https://cifls.webex.com/federation -
set refreshPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Kör följande kommando för att validera att din FLS-konfiguration fungerar. Det här kommandot returnerar listan över identitetsleverantörer:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Konfigurera tokenhantering med följande kommandon på varje XSP|ADP-server:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
set tokenIssuer BroadWorks -
set tokenDurationInHours 720
-
-
Generera och dela RSA-nycklar. Du måste generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP:er. Detta beror på följande faktorer:
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering mellan alla instanser av autentiseringstjänsten.
-
Nyckelparet skapas av autentiseringstjänsten när det först måste utfärda en token.
Om du cyklar nycklar eller ändrar nyckellängden måste du upprepa följande konfiguration och starta om alla XSP|ADP:er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från den XSP|ADP:n genom att begära följande URL från klientens webbläsare:
https://(Detta genererar en privat / publikt nyckelpar på XSP|ADP, om det inte redan fanns ett)
-
Lagringsplatsen för nyckeln kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Kopiera den exporterade filen
/var/broadworks/tmp/authService.keystill samma plats på de andra XSP|ADP:erna, och skriv över en äldre.keysfil om det behövs. -
Importera nycklarna på var och en av de andra XSP|ADP:erna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Ange authService-URL:en till webbbehållaren. XSP|ADP:s webbcontainer behöver authService-URL:en så att den kan validera tokens. På var och en av XSP|ADP:erna:
-
Lägg till URL för verifieringstjänsten som en extern verifieringstjänst för BroadWorks Communications-verktyget:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Lägg till URL för verifieringstjänsten till behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenterats som inloggningsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
-
Ta bort autentiseringskravet för verifieringstjänsten (endast R24)
Om du har autentiseringstjänsten konfigurerad med CI-tokenvalidering på R24 måste du också ta bort kravet på klientautentisering för autentiseringstjänsten. Kör följande CLI-kommando:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set
Konfigurera TLS och chiffer på HTTP-gränssnitt (för XSI- och autentiseringstjänst)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Dessa program kan konfigureras på olika nivåer av TLS enligt följande:
Mest allmänt = System > transport > HTTP > HTTP Server-gränssnitt = Mest specifikt
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-kontext |
| System (globalt) |
|
| Transportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP-servergränssnitt på detta system |
|
Läser HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer> -
Skriv in kommandot
getoch läs av resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de är säkra och om de kräver klientautentisering.
En tomcat utk?perrer ett certifikat för varje säkert användargränssnitt. systemet skapar ett själv signerat certifikat om det behövs ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP Server Interface
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Skriv kommandot
getför att se vilka protokoll som redan används på det här gränssnittet.443 -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.443 TLSv1.2
Redigera TLS-chifferkonfiguration i HTTP Server Interface
Så här konfigurerar du de chiffer som krävs:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Skriv kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en från Ciscos rekommenderade programsviter (se XSP|ADP-identitets- och säkerhetskrav i översiktsavsnittet).443 -
Skriv kommandot
addför att lägga till en chiffer i HTTP-servergränssnittet.443 XSP|ADP CLI kräver IANA-standardnamnet för krypteringssviten, inte openSSL-krypteringssvitens namn. För att till exempel lägga till openSSL-chiffern
ECDHE-ECDSA-CHACHA20-POLY1305till HTTP-servergränssnittet använder du:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Konfigurera enhetshantering på XSP|ADP, applikationsserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt anvisningarna i BroadWorks Device Management Konfigurationsguide.
CTI-gränssnitt och relaterad konfiguration
Konfigurationsordningen "längst ut" visas nedan. Det är inte obligatoriskt att följa den här beställningen.
-
Konfigurera programserver för CTI-prenumerationer
-
Konfigurera XSP|ADP:er för mTLS-autentiserade CTI-prenumerationer
-
Öppna inkommande portar för säkert CTI-gränssnitt
-
Prenumerera på din Webex-organisation till BroadWorks CTI Events
Konfigurera programserver för CTI-prenumerationer
Uppdatera klientidentifiering på programservern med behörigheten vanligt namn (CN) för Webex för Cisco BroadWorks CTI-klientcertifikat.
Lägg till certifikatidentiteten till Klientidentifiering på följande sätt för varje programserver du använder med Webex:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
Det vanliga namnet på Webex för Cisco BroadWorks-klientcertifikatet är bwcticlient.webex.com.
Konfigurera TLS och chiffer i CTI-gränssnittet
Konfigurationsnivåerna för XSP|ADP CTI-gränssnittet är följande:
Mest allmänt = System > Transport > CTI-gränssnitt > CTI-gränssnitt = Mest specifika
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
|
Specificitet |
CLI-kontext |
|---|---|
|
System (globalt) (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportprotokoll för detta system (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Systemets alla CTI-gränssnitt (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Ett specifikt CTI-gränssnitt för detta system (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
Vid en ny installation installeras följande chiffer som standard på systemnivå. Om ingenting är konfigurerat på gränssnittsnivå (till exempel vid CTI-gränssnittet eller HTTP-gränssnittet) gäller den här chifferlistan. Observera att den här listan kan ändras med tiden:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Läser CTI TLS-gränssnittskonfigurationen på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer> Skriv in kommandot
getoch läs av resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de kräver ett servercertifikat och om de kräver klientautentisering.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Lägga till TLS 1.2-protokoll till CTI-gränssnittet
XSP|ADP CTI-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLS v1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet på CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Skriv kommandot
getför att se vilka protokoll som redan används på det här gränssnittet. -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.TLSv1.2
Redigera TLS-chifferkonfiguration i CTI Interface
Så här konfigurerar du de nödvändiga chiffer på CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Skriv in kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en från Ciscos rekommenderade programsviter (se XSP|ADP-identitets- och säkerhetskrav i översiktsavsnittet). -
Skriv kommandot
addför att lägga till en chiffer i CTI-gränssnittet.XSP|ADP CLI kräver IANA-standardnamnet för krypteringssviten, inte openSSL-krypteringssvitens namn. För att till exempel lägga till openSSL-chiffern
ECDHE-ECDSA-CHACHA20-POLY1305i CTI-gränssnittet använder du:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Trust Anchors för CTI Interface (R22 och senare)
Den här proceduren förutsätter att XSP|ADP:erna antingen är riktade mot internet eller är riktade mot internet via en genomströmningsproxy. Certifikatkonfigurationen är annorlunda för en bryggproxyn (se TLS-certifikatkrav för TLS-bridge-proxy).
För varje XSP|ADP i din infrastruktur som publicerar CTI-händelser till Webex, gör följande:
-
Logga in på Partner Hub.
-
Gå till Tjänster > Ytterligare länkar och klicka på Ladda ner Webex CA-certifikat för att hämta
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar med två certifikat. Du måste dela filerna innan du laddar upp dem till XSP|ADP:erna. Alla filer krävs.
-
Dela upp certifikatkedjan i två certifikat -
combinedcertchain2023.txt-
Öppna
combinedcertchain2023.txti en textredigerare. -
Markera och klipp ut det första textblocket, inklusive raderna
-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----, och klistra in textblocket i en ny fil. -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt. Originalfilen ska nu bara ha ett textblock, omgivet av raderna-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på XSP|ADP:n som du säkrar, t.ex.
/var/broadworks/tmp/root2023.txtoch/var/broadworks/tmp/issuing2023.txt -
Logga in på XSP|ADP och navigera till
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Valfritt) Kör
help updateTrustför att se parametrarna och kommandoformatet. -
Ladda upp certifikatfilerna till nya förtroendeankare - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha olika namn.
webexclientroot2023ochwebexclientissuing2023är exempelalias för förtroendeankare; du kan använda dina egna så länge alla poster är unika. -
Bekräfta att ankarna är uppdaterade:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Tillåt klienter att autentisera med certifikat:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Lägg till CTI-gränssnitt och aktivera mTLS
-
Lägg till CTI SSL-gränssnittet.
CLI-kontexten beror på din BroadWorks-version. Kommandot skapar ett själv signerat servercertifikat på gränssnittet och tvingar gränssnittet att kräva ett klientcertifikat.
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add8012 true true true
-
-
Byt ut servercertifikatet och nyckeln på XSP|ADP:s CTI-gränssnitt. Du behöver IP-adressen för CTI-gränssnittet för detta; kan du läsa den från följande sammanhang:
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getKör sedan följande kommandon för att ersätta gränssnittets själv signerade certifikat med ditt eget certifikat och din privata nyckel:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdatekeyFile certificateFile chainFile
-
-
Starta om XSP|ADP.
Aktivera åtkomst till BroadWorks CTI Events på Webex
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i Partner Hub. Se Konfigurera din partnerorganisation i partnerhubben för detaljerade anvisningar.
-
Ange CTI-adress med vilken Webex kan prenumerera på BroadWorks CTI Events.
-
CTI-prenumerationer fastställs per prenumerant och upprättas och upprätthålls endast när prenumeranterna tillhandahålls för Webex för Cisco BroadWorks.
Webbvisning för samtalsinställningar
Samtalsinställningar Webvy (CSWV) är en applikation som finns på XSP|ADP och som gör det möjligt för användare att ändra sina BroadWorks-samtalinställningar via en webbvy som de ser i mjukvaruklienten. Se Lösningsguide för Cisco BroadWorks-samtalinställningar för webbvy.
Webex använder den här funktionen för att ge användare åtkomst till vanliga BroadWorks-samtalsinställningar som inte är inbyggda i Webex-appen.
Om du vill att webex-prenumeranter för Cisco BroadWorks ska ha tillgång till samtalsinställningar utöver standardinställningarna som är tillgängliga i Webex-appen, måste du distribuera webview-funktionen för samtalsinställningar.
Samtalsinställningar Webview har två komponenter:
-
Webview-applikation för samtalsinställningar, värd för en Cisco BroadWorks XSP|ADP.
-
Webex-appen, som renderar samtalsinställningarna i en webbvy.
Användarupplevelse
-
Windows-användare: Klicka på Samtalsinställningar och klicka sedan på .
-
Mac-användare: Klicka på profilbilden och sedan på .
Distribuera CSWV på BroadWorks
Installera samtalsinställningar Webview på XSP|ADP:er
CSWV-applikationen måste finnas på samma XSP|ADP(:er) som är värd för Xsi-Actions-gränssnittet i din miljö. Det är en ohanterad applikation på XSP|ADP, så du behöver installera och driftsätta en webbarkivfil.
-
Logga in på cisco.com och sök efter "BWCallSettingsWeb" i avsnittet för programnedladdningar.
-
Hitta och hämta den senaste versionen av filen.
Till exempel var
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) den senaste i skrivande stund. -
Installera, aktivera och driftsätt webbarkivet enligt konfigurationsguiden för Cisco BroadWorks Xtended Service Platform för din XSP|ADP-version. (R24-versionen är https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Kopiera .war-filen till en tillfällig plats på XSP|ADP, till exempel
/tmp/. -
Navigera till följande CLI-kontext och kör installationskommandot:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warBroadWorks-programvaruhanteraren validerar och installerar filen.
-
[Optional] Ta bort
/tmp/BWCallSettingsWeb_1.7.5_1.war(denna fil behövs inte längre). -
Aktivera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsNamnet och versionen är obligatoriska för alla program, men för CSWV måste du också ange en contextPath eftersom det är ett oläst program. Du kan använda vilket värde som helst som inte används av ett annat program, till exempel
/callsettings. -
Distribuera programmet för samtalsinställningar på den valda kontextsökvägen:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Du kan nu förutsäga den URL för samtalsinställningar som du anger för klienter enligt följande:
https://Anteckningar:
-
Du måste ange spår snedstrecket på denna URL när du anger det i klientens konfigurationsfil.
-
XSP|ADP-FQDN måste matcha Xsi-Actions FQDN, eftersom CSWV behöver använda Xsi-Actions, och CORS stöds inte.
-
Se till att lägga till
ADP_CLI/Interface/Http/HttpAlias>
-
-
Upprepa denna procedur för andra XSP|ADP:er i din Webex för Cisco BroadWorks-miljö (om det behövs).
Webview-applikationen för samtalsinställningar är nu aktiv på XSP|ADP:er.
Konfigurera Webex-appen för att använda webbvyn för samtalsinställningar
För mer information om klientkonfiguration, se Webex för Cisco BroadWorks konfigurationsguide.
Det finns en anpassad tagg i Webex-appens konfigurationsfil som du kan använda för att ställa in CSWV-URL:en. Denna URL visar samtalsinställningarna för användarna via applikationsgränssnittet.
%WEB_CALL_SETTINGS_URL_WXT%
I Webex-appkonfigurationsmallen på BroadWorks konfigurerar du CSWV-URL:en i %WEB_CALL_SETTINGS_URL_WXT% -taggen.
Om du inte uttryckligen anger URL:en är standardvärdet tomt och sidan med samtalsinställningar är inte synlig för användarna.
-
Se till att du har de senaste konfigurationsmallarna för Webex-appen (se Enhetsprofiler).
-
Ställ in mål för webbsamtalsinställningar till
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Ställ in URL:en för webbsamtalsinställningar för din miljö, till exempel:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Du härledde detta värde när du distribuerade CSWV-applikationen.
-
Den resulterande klientkonfigurationsfilen ska ha en post enligt följande:
https://yourxsp.example.com/callsettings/ Alla hänvisningar till XSP inkluderar antingen XSP eller ADP.
Konfigurera push-meddelanden för samtal i Webex för BroadWorks
I detta dokument använder vi termen Call Notifications Push Server (CNPS) för att beskriva ett XSP-värdat eller ADP-värdprogram som körs i din miljö. Ditt CNPS-system samarbetar med BroadWorks-systemet för att vara medveten om inkommande samtal till dina användare och skickar meddelanden om sådana till aviseringstjänsterna Google Firebase Cloud Messaging (FCM) eller Apple Push Notification Service (APN).
Dessa tjänster meddelar mobilenheterna för Webex-prenumeranter på Cisco BroadWorks att de har inkommande samtal på Webex.
Mer information om NPS finns i beskrivningen av aviseringspush-server.
Ett liknande sätt i Webex fungerar med Webex-meddelande- och närvarotjänster för att skicka meddelanden till aviseringstjänsterna Google (FCM) eller Apple (APNS). Dessa tjänster meddelar i sin tur de mobila Webex-användarna om inkommande meddelanden eller närvaroändringar.
Det här avsnittet beskriver hur du konfigurerar NPS för autentiseringsproxy när NPS inte redan stöder andra appar. Om du behöver migrera en delad NPS för att använda NPS-proxy, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy.
NPS-proxy, översikt
För att vara kompatibel med Webex för Cisco BroadWorks måste CNPS korrigeras för att stödja NPS-proxyfunktionen, push-server för VoIP i UCaaS.
Funktionen implementerar en ny design i Aviserings push-servern för att lösa säkerhetsrisken för delning av certifikat för push-meddelande med privata nycklar med tjänsteleverantörer för mobilklienter. I stället för att dela push-aviseringscertifikat och -nycklar med tjänsteleverantören använder NPS en ny API för att få en token med kort fördröjning av push-avisering från Webex för Cisco BroadWorks-backend, och använder denna token för autentisering med Apple APN:er och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för push-servern för meddelanden att skicka meddelanden till Android-enheter via google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Push-servern för VoIP i UCaaS-beskrivning.
-
BroadWorks-patcharna för funktionen finns tillgängliga på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
För NPS-programvara och patchar, se avsnittet Förbered din NPS för Webex för Cisco BroadWorks.
Sök och ladda ner patchen från programvarans nedladdningssida.
-
Mer information om ADP-servern finns på Cisco BroadWorks Application Delivery Platform.
Överväganden vid APNS
Apple kommer inte längre att ha stöd för HTTP/1-baserat binär protokoll på Apple Push Notification-tjänsten efter den 31 mars 2021. Vi rekommenderar att du konfigurerar din XSP|ADP för att använda HTTP/2-based gränssnitt för APN:er. Den här uppdateringen kräver att din XSP|ADP som värdar NPS kör R22 eller senare.
Förbered NPS för Webex för Cisco BroadWorks
| 1 |
Installera och konfigurera en dedikerad XSP (lägsta version R22) eller en programleveransplattform (ADP). |
| 2 |
Installera programfixar för NPS-autentiseringsproxy: XSP R22-programfixar: XSP R23-programfixar: |
| 3 |
Aktivera programmet för aviserings push-server. |
| 4 |
(För Android-aviseringar) Aktivera FCM v1 API på NPS.
|
| 5 |
(För Apple iOS-aviseringar) Aktivera HTTP/2 på NPS.
Detta är exklusivt för version 22 och tidigare versioner; det är inte tillgängligt i version 23 och senare, som endast stöder HTTP/2. |
| 6 |
Bifoga ett tekniskt stöd från NPS XSP/ADP. |
| 7 |
På varje AS-server:
Exempel för flera ADP/XSP: _pushnotification-klient._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP1-qaxsps.broadsoft.com _pushnotification-klient._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP2-qaxsps.broadsoft.com ADP1-qaxsps.broadsoft.com IN A 10.193.78.149 ADP2-qaxsps.broadsoft.com IN A 10.193.78.150 När ändringarna är inställda krävs ett av följande för att de ska kunna registreras:
|
Nästa steg
För nya installationer av en NPS, gå till Konfigurera NPS för att använda autentiseringsproxy
För att migrera en befintlig Android-distribution till FCMv1, gå till Migrera NPS till FCMv1
Konfigurera NPS för att använda autentiseringsproxy
Den här uppgiften gäller för en ny installation av NPS som är dedikerad för Webex för Cisco BroadWorks.
Om du vill konfigurera autentiseringsproxyn på en NPS som delas med andra mobilappar, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy.
| 1 |
Hämta OAuth-inloggningsuppgifter för ditt Webex för Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Skapa klientkontot på NPS:
Om du vill verifiera de värden som du angett stämmer överens med de du fått kör du CiscoCI-issuerUrl:n ska ALLTID vara ett US CI-kluster oavsett var du befinner dig och standardinställningen ska vara: | |||||||||||||||||||
| 3 |
Ange NPS-proxy-URL och ställ in uppdateringsintervallet för token (30 minuter rekommenderas):
För att förbättra DNS-upplösningshastigheten rekommenderar vi att du använder lämpligt FQDN baserat på din region istället för det nuvarande FQDN:et nps.uc-one.broadsoft.com. Regionbaserade FQDN:er: Östra USA: Västamerika:
Europa:
Saudi-arabien:
Australien:
Om push-meddelanden får timeout på grund av en fördröjning i DNS-matchningen, öka timeout-värdet i "/etc/resolv.conf" filen på BroadWorks-servern. | |||||||||||||||||||
| 4 |
(För Android-aviseringar) Lägg till app-ID för Android i FCM-programsammanhanget på NPS.
| |||||||||||||||||||
| 5 |
(För Apple iOS-aviseringar) Lägg till program-ID i APNS-programsammanhanget och se till att utelämna autentiseringsnyckeln – ställ in den på tom.
| |||||||||||||||||||
| 6 |
Konfigurera följande NPS-URL:er:
| |||||||||||||||||||
| 7 |
Konfigurera följande NPS-anslutningsparametrar till de rekommenderade värden som visas:
| |||||||||||||||||||
| 8 |
Kontrollera om programservern är ett program-ID eftersom du kan behöva lägga till Webex-apparna i listan över tillåtna program: | |||||||||||||||||||
| 9 |
Starta om XSP|ADP:n: | |||||||||||||||||||
| 10 |
Testa samtalsaviseringar genom att ringa från en BroadWorks-prenumerant till två Webex-mobilanvändare. Kontrollera att samtalsaviseringen visas på iOS- och Android-enheter. |
Migrera NPS till FCMv1
Detta ämne innehåller valfria procedurer som du kan använda i Google FCM-konsolen när du har en befintlig NPS-distribution som du behöver migrera till FCMv1. Det finns tre metoder:
-
Migrera UC-One-klienter till FCMv1—När du har befintliga UCaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Migrera SaaS-klienter till FCMv1—När du har befintliga SaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Uppdatera ADP-server—När du migrerar NPS till en ADP-server.
Migrera UC-One-klienter till FCMv1
Använd stegen nedan i Google FCM-konsolen för att migrera UC-One-klienter till Google FCM HTTPv1.
Om varumärke tillämpas på klienten måste klienten ha avsändar-ID. I FCM-konsolen, se . Inställningen visas i tabellen för Projektuppgifter.
För mer information, se Connect Mobile Branding Guide. Se parametern gcm_defaultSenderId, som finns i Branding Kit, mappen Resource, filen branding.xml med syntaxen nedan:
-
Logga in på FCM Admin SDK på http://console.firebase.google.com.
-
Välj lämpligt Android-program.
-
På fliken Allmänt spelar du in projekt-ID:t
-
Gå till fliken tjänstekonton för att konfigurera ett tjänstekonto. Du kan skapa ett nytt tjänstekonto eller konfigurera ett befintligt.
Så här skapar du ett nytt tjänstekonto:
-
Klicka på den blå knappen för att skapa ett nytt tjänstkonto
-
Klicka på den blå knappen om du vill skapa en ny privat nyckel
-
Hämta nyckel till en säker plats
Så här återanvänder du ett befintligt tjänstekonto:
-
Klicka på den blå texten för att visa befintliga tjänstekonton.
-
Identifiera vilket tjänstekonto som ska användas. Tjänstekontot behöver behörighet firebaseadmin-sdk.
-
Klicka på hamburgermenyn till höger och skapa en ny privat nyckel.
-
Hämta json-filen som innehåller nyckeln och spara den på en säker plats.
-
-
Kopiera json-filen till XSP|ADP.
-
Konfigurera projekt-ID och :
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Konfigurera programmet:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> addprojectId ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Aktivera FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Migrera SaaS-klienter till FCMv1
Använd stegen nedan på Google FCM-konsol om du vill migrera SaaS-klienter till FCMv1.
Se till att du redan har slutfört proceduren "Konfigurera NPS för att använda autentiseringsproxy".
-
Inaktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP. -
Aktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Uppdatera ADP-server
Använd stegen nedan på Google FCM-konsolen om du migrerar NPS för att använda en ADP-server.
-
Hämta JSON-filen från Google Cloud Console:
-
På Google Cloud Console går du till sidan Tjänstekonton.
-
Klicka på Välj ett projekt , välj ditt projekt och klicka på Öppna .
-
Hitta raden för det servicekonto som du vill skapa en nyckel för, klicka på den vertikala knappen Mer och klicka sedan på Skapa nyckel.
-
Välj en Nyckeltyp och klicka på Skapa
Filen hämtas.
-
-
Lägg till FCM till ADP-servern:
-
Importera JSON-filen till ADP-servern med kommandot
/bw/install. -
Logga in på ADP CLI och lägg till projekt- och API-nyckel:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON: -
Lägg sedan till programmet och nyckeln:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Done -
Verifiera konfigurationen:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurera din partnerorganisation i partnerhubben
Konfigurera dina BroadWorks-kluster
[en gång per kluster]
Detta görs av följande skäl:
-
För att aktivera Webex Cloud för att autentisera dina användare mot BroadWorks (via XSP|ADP-värdbaserad autentiseringstjänst).
-
För att aktivera Att Webex-appar använder Xsi-gränssnitt för samtalskontroll.
-
För att aktivera Webex för att lyssna efter CTI-händelser som publicerats av BroadWorks (närvaro vid telefoni samtalshistorik).
Klusterguiden validerar automatiskt gränssnitten när du lägger till dem. Du kan fortsätta att redigera klustret om något av gränssnitten inte valideras, men du kan inte spara ett kluster om det finns ogiltiga poster.
Vi förhindrar detta eftersom ett felaktigt kluster kan orsaka problem som är svåra att lösa.
Vad du behöver göra:
-
Logga in på Control Hub på
admin.webex.com. -
Öppna sidan Tjänster från sidomenyn och hitta kortet Ytterligare länkar.
Om administratörsanvändaren inte har insyn i kortet Ytterligare länkar rekommenderas att du öppnar ett ärende hos Cisco TAC.
-
Klicka på Lägg till kluster.
Detta startar en guide där du anger dina XSP|ADP-gränssnitt (URL:er). Du kan lägga till en port i gränssnittets URL om du använder en port som inte är standard.
-
Namnge detta kluster och klicka på Nästa.
Klusterkonceptet här är helt enkelt en samling gränssnitt, vanligtvis samlokaliserade på en XSP|ADP-server eller -farm, som gör det möjligt för Webex att läsa information från din applikationsserver (AS). Du kan ha en XSP|ADP per AS-kluster, eller flera XSP|ADP:er per kluster, eller flera AS-kluster per XSP|ADP. Skalkraven för ditt BroadWorks-system finns inte här.
-
(Valfritt) Ange ett BroadWorks-användarnamn och lösenord som du vet finns i BroadWorks-systemet som du ansluter till Webex och klicka sedan på Nästa.
Valideringstesterna kan använda detta konto för att validera anslutningar till gränssnitten i klustret.
-
Lägg till dina URL:er för XSI-åtgärder och XSI Events.
-
Valfritt. Uppdatera DAS-URL: en med URL:en för enhetsaktiveringstjänsten.
-
Valfritt. Markera kryssrutan Aktivera direkt BroadWorks-autentisering om du vill att inloggningar till BroadWorks ska ske direkt till BroadWorks. Annars sker autentisering till BroadWorks via proxytjänsten Webex-värd för IdP.
Den här kryssrutan påverkar dessa inloggningssituationer:
-
Inloggning för användaraktiveringsportal – Användare måste ange sina BroadWorks-inloggningsuppgifter när de loggar in på portalen. Ovanstående inställning avgör om inloggningen sker direkt till BroadWorks eller via IdP-proxyn.
-
Klientinloggning – om BroadWorks-autentisering är konfigurerad i onboarding-mallen avgör ovanstående inställning om klientinloggning till Webex-appen sker direkt till BroadWorks eller via proxyservern.
-
-
Klicka på Nästa.
-
På CTI Interface-sidan gör du följande:
-
Lägg till CTI URL och port för det CTI-gränssnitt som du vill ansluta till.
-
Valfritt. Aktivera Samtalshistorik och ange sedan ditt BroadWorks-användar-ID. När det här alternativet är valt synkroniseras BroadWorks-samtalhistorikhändelser med Webex-molnet. Användare kan visa sina samtalshistorik i Webex-appen.
-
Valfritt. Aktivera Stör ej (DND)-synkroniseringsknappen och ange sedan ditt BroadWorks-användar-ID. Det här alternativet synkroniserar DND-händelser mellan Webex och BroadWorks, vilket säkerställer att funktionen fungerar på samma sätt på båda plattformarna.
-
Valfritt. Aktivera Statussynkronisering för personlig assistent och ange sedan ditt BroadWorks-användar-ID. Det här alternativet synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheterna och Webex-appen.
-
Klicka på Nästa.
-
-
Lägg till URL för autentiseringstjänsten.
-
Välj Autentiseringstjänst med CI-tokenvalidering.
Det här alternativet kräver inte mTLS för att skydda anslutningen från Webex eftersom autentiseringstjänsten verifierar användar-token mot Webex identitetstjänst innan den utfärdar den sedan länge aktuella token för användaren.
-
Granska dina uppgifter på den sista skärmen och klicka sedan på Skapa. Du bör se ett meddelande om att det lyckades.
Partner Hub skickar URL:er till olika Webex-mikrotjänster som testar anslutningarna till de tillhandahållna gränssnitten.
-
Klicka på Visa kluster så bör du se ditt nya kluster och om valideringen är framgångsrik.
-
Knappen Skapa kan inaktiveras på guidens slutliga (förhandsgranskningsskärm). Om du inte kan spara mallen anger det ett problem med en av de integreringar som du just konfigurerat.
Vi har implementerat den här kontrollen för att förhindra fel i efterföljande uppgifter. Du kan gå tillbaka igenom guiden medan du konfigurerar din distribution, vilket kan kräva ändringar i din infrastruktur (t.ex. XSP|ADP, lastbalanserare eller brandvägg) enligt beskrivningen i den här guiden, innan du kan spara mallen.
Kontrollera anslutningarna till dina BroadWorks-gränssnitt
-
Logga in på Partner Hub (admin.webex.com) med dina inloggningsuppgifter som partneradministratör.
-
Öppna sidan Tjänster från sidomenyn och hitta BroadWorks Calling -kortet.
-
Klicka på Visa Broadworks-samtal.
-
Partner Hub initierar anslutningstester från de olika mikrotjänster till gränssnitten i klustren.
När testerna är klara visar klusterlistsidan statusmeddelandet bredvid varje kluster.
Du bör se gröna framgångsmeddelanden. Om du ser ett rött felmeddelande, klicka på det påverkade klusternamnet för att se vilken inställning som orsakar problemet.
-
Valfritt. Välj ett kluster om du vill se befintliga inställningar för klustret, till exempel XSI-åtgärder, XSI-händelser, DAS-URL och CTI-gränssnittsinställningar.
Konfigurera dina onboardingmallar
Onboardingmallar är det sätt du använder delad konfiguration för en eller flera kunder när du onboardar dem via provisioneringsmetoderna. Du måste associera varje mall med ett kluster (som du skapade i föregående avsnitt).
Du kan skapa så många mallar du behöver, men endast en mall kan associeras med en kund.
-
Logga in på Partnerhubben och välj Kunder.
-
Klicka på knappen Onboardingmallar för att visa befintliga mallar.
-
Klicka på Skapa mall.
-
I fönstret Mallinformation lägger du till mallnamn, land eller region och standardspråk för e-post.
-
Klicka på rullgardinsmenyn för CCW-prenumerations-ID, hitta de listade prenumerationerna för partnern och välj lämplig prenumeration.
Det här fältet visas endast för partners som har migrerats från Webex för BroadWorks till Webex.
-
I fönstret Tjänstinställning använder du rullgardinsmenyn Kluster för att välja det kluster du vill använda med den här mallen.
-
Ange ett mallnamnoch klicka sedan på Nästa.
-
Konfigurera ditt etableringsläge med hjälp av de här rekommenderade inställningarna:
Tabell 3. Rekommenderade etableringsinställningar för olika etableringslägen Inställningsnamn
Flowflödesetablering av betrodda e-postmeddelanden
Flowflödesetablering utan e-postmeddelanden
Självetablering av användare
Aktivera BroadWorks Flow Through Provisioning (inkludera inloggningsuppgifter för provisioneringskonto om On**)
På
Ange namn och lösenord för det tillhandahållande kontot enligt BroadWorks-konfigurationen.
På
Ange namn och lösenord för det tillhandahållande kontot enligt BroadWorks-konfigurationen.
Av
Skapa nya organisationer automatiskt i Control Hub
På†
På†
På†
Tjänsteleverantörens e-postadress
Välj en e-postadress från den nedrullningsbara listan (du kan skriva in vissa tecken för att hitta adressen om det är en lång lista).
Den här e-postadressen identifierar administratören inom din partnerorganisation som kommer att beviljas delegerad administratörsåtkomst till alla nya kundorganisationer som skapas med onboarding-mallen.
Land
Välj vilket land du använder för den här mallen.
Landet du väljer matchar kundorganisationer som har skapats med den här mallen till en viss region. För närvarande kan regionen vara (EMEAR) eller (Nordamerika och resten av världen). Se mappningarna för land till region i det härkalkylbladet.
Organisationslandet bestämmer standardnumren för globala inringningsnummer för Cisco PSTN i Webex Meeting Sites. Se avsnittet om länder på hjälpsidan för mer information.
BroadWorks företagsläge är aktivt
Aktivera detta om kunderna du etablerar med den här mallen är företag i BroadWorks.
Om de är grupper lämnar du den här reglaget av.
Om du har en blandning av företag och grupper i BroadWorks bör du skapa olika mallar för de olika fallen.
Anteckningar från tabellen:
-
† Den här växeln säkerställer att en ny kundorganisation skapas om en prenumerantens e-postdomän inte matchar en befintlig Webex-organisation.
Detta ska alltid vara på, såvida du inte använder en manuell process för beställning och uppfyllande (via Cisco Commerce Workspace) för att skapa kundorganisationer i Webex (innan du startar etableringen av användare i dessa organisationer). Det alternativet kallas ofta för "Hybrid-etablering"-modellen, och det går inte att komma åt omfattningen av detta dokument.
-
** "Provisioneringskonto" avser BroadWorks administratörskonto på systemnivå. På BroadWorks behöver du ett administratörskonto med dessa attribut: Administratör Type=Provisioning, Read-only=Off.
-
-
Välj standardtjänstpaket för kunder som använder denna mall (se Paket i avsnittet Översikt); antingen Basic , Standard , Premium eller Softphone.
Du kan åsidosätta den här inställningen för enskilda användare via partnerhubben.
-
Valfritt. Markera Inaktivera Cisco Webex Free Calling om du vill inaktivera Webex Calls.
-
Välj något av följande alternativ för Konfiguration av mötesdelta:
-
Cisco inringningsnummer (PSTN)
-
Partnerbaserade inringningsnummer (BYoPSTN)— Om du väljer det här alternativet kan du läsa Bring Your Own PSTN Solution Guide for Webex for Cisco BroadWorks för detaljerad information om hur du konfigurerar det här alternativet.
-
-
Klicka på Nästa.
-
Det finns två metoder för att tillhandahålla prenumeranter vad gäller hur deras identiteter verifieras – med hjälp av betrodda e-postmeddelanden eller obetrodda e-postmeddelanden.
I arbetsflödet för betrodd e-post anger användare e-postadresser till den partner som lägger till dem i BroadWorks. Du som partner ansvarar för att tillhandahålla e-postadressen som en del av antingen genomflödes- eller API-metoden.
Det rekommenderas starkt att använda metoden för betrodd provisionering eftersom den säkerställer att alla prenumeranter är fullständigt provisionerade av dig som partner och att det inte krävs någon åtgärd från slutanvändarna.
I fallet med otillförlitlig e-post måste användare verifiera sina e-postadresser innan de etablerar sig, eller så kan användarna aktivera sig själva.
I fallet med otillförlitlig konfiguration finns det flera provisioneringslägen baserat på verifieringsinställningarna i tabellen nedan:
Tabell 4. Rekommenderade inställningar för användarverifiering för otillförlitliga provisioneringslägen Inställningsnamn
Flowflödesetablering utan e-postmeddelanden
Självetablering av användare
Administrera först
Rekommenderas*
Ej tillämpligt
Tillåt att användare aktiverar sig själva
Ej tillämpligt
Obligatorisk
-
Anteckningar från tabellen:
-
* Varje kundorganisation i Webex måste ha minst en användare med administratörsrollen. Den första användaren som du tilldelar integrerad snabbmeddelanden till & P i BroadWorks tar rollen som kundadministratör om en ny kundorganisation skapas i Webex. Som tjänsteleverantör kanske du vill ha kontroll över vem som får rollen. Om du markerar den här inställningen hindras användare från att slutföra aktiveringen tills den första användaren du etablerade har aktiverats. Om du avmarkerar den här inställningen blir den första användaren som blir aktiv i den nya organisationen att bli kundadministratör.
-
-
Klicka på Nästa.
-
Välj standardautentiseringsläget (antingen BroadWorks-autentisering eller Webex-autentisering) för användarinloggning till Webex.
Den här inställningen påverkar inte användarinloggning till användaraktiveringsportalen. Användare måste använda sitt BroadWorks-användar-ID och lösenord när de loggar in på portalen, oavsett hur onboarding-mallen är konfigurerad.
Den här inställningen tillämpas endast för nyskapade kundorganisationer. Om partneradministratörer försöker tillämpa en ny autentiseringsinställning för befintliga kundorganisationer kommer befintliga inställningar att gälla så att befintliga användare inte förlorar åtkomst. För att ändra autentiseringsläget för befintliga kundorganisationer måste du öppna ett ärende med Cisco TAC.
(Se Autentiseringsläge i avsnittet Förbered miljön.
-
Klicka på Nästa.
-
Under Inställningarkonfigurerar du följande:
-
Välj om du vill förifylla användarnas e-postadresser påinloggningssidan.
Du ska endast använda detta alternativ om du har valt BroadWorks-autentisering och dessutom har lagt användarnas e-postadresser i attributet Alternativt ID i BroadWorks. Annars måste de använda sina BroadWorks-användarnamn. Inloggningssidan ger dig möjlighet att vid behov ändra användare, men detta kan leda till inloggningsproblem.
-
Om du vill aktivera katalogsynkronisering ställer du in Aktivera telefonkatalogsynkronisering för alla nya kundorganisationer som växlar till På.
Med det här alternativet kan Webex läsa BroadWorks-kontakter i kundorganisationen så att användare kan hitta och ringa upp dem från Webex-appen.
-
Ange en partneradministratör.
Det här namnet används i den automatiska e-postmeddelande från Webex, som bjuder in användare att validera sina e-postadresser.
-
Se till att växlingsknappen Tillåt e-postmeddelanden från administratörer med inbjudningar vid anslutning till befintliga organisationer är På (standardinställningen är På).
-
Klicka på Nästa.
-
Granska dina uppgifter på den sista skärmen. Du kan klicka på navigeringskontrollerna längst upp i guiden för att gå tillbaka och ändra alla uppgifter. Klicka på Skapa.
Du bör se ett meddelande om att det lyckades.
Klicka på View Templates (Visa mallar) så bör du se den nya mallen med alla andra mallar.
-
Klicka på mallnamnet om du vill ändra eller ta bort mallen vid behov.
Du behöver inte ange provisioneringskontots uppgifter igen. Fälten för att bekräfta lösenord/lösenord är tomma för att ändra inloggningsuppgifterna om du behöver, men lämna dem tomma för att behålla värdena som du har gett guiden.
Lägg till fler mallar om du har olika delade konfigurationer som du vill ge till kunderna.
Ha sidan Visa mallar öppen precis som du kanske behöver mallinformation för följande uppgifter.
Konfigurera programserver med URL för tillhandahållande tjänst
Denna uppgift krävs endast för flödet genom etablering.
Patch-applikationsserver (endast R22, R23 och R24)
-
Om du inte redan har gjort det, installera följande patch som gäller för dig release:.
-
För R22:
AP.as.22.0.1123.ap373197 -
För R23:
AP.as.23.0.1075.ap373197 -
För R24:
AP.as.24.0.944.ap384177
För en komplett lista över BroadWorks-patchar som utgör kravet för att distribuera Webex för Cisco BroadWorks, se BroadWorks-programvarukrav i referensavsnittet.
-
-
Ändra till
Maintenance/ContainerOptions-kontexten. -
Aktivera parametern url för tillhandahållande:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Hämta URL för tillhandahållande från partnerhubben
Se Cisco BroadWorks Application Server administrationsguide för kommandoradsgränssnitt för detaljer (Interface > Messaging and Service > Integrated IM&P) för AS-kommandona.
-
Logga in på Partner Hub och gå till .
-
Klicka på Visa mallar.
-
Välj den mall du använder för att tillhandahålla prenumeranter för detta företag/denna grupps prenumeranter i Webex.
Mallinformationen visas i ett utfällningsfönster till höger. Om du inte har skapat någon mall ännu måste du göra det innan du kan få ut provisionerings-URL:en.
-
Kopiera URL:en till provisioneringsadaptern.
Upprepa detta för andra mallar om du har fler än en.
(Alternativ) Konfigurera systemomfattande etableringsparametrar på programservern
Du kanske inte vill ställa in en systemomfattande etablerings- och tjänstedomän om du använder UC-One SaaS. Se Beslutspunkter i avsnittet Förbered miljön.
-
Logga in på programservern och konfigurera meddelandegränssnittet.
-
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> set enableSynchronization true
-
-
Aktivera det integrerade IMP-gränssnittet:
-
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
-
Du måste ange det fullständiga namnet för parametern provisioningURL, så som det angavs i Control Hub. Om din applikationsserver inte kan komma åt DNS för att matcha värdnamnet måste du skapa mappningen i /etc/hosts -filen på AS:et.
(Alternativ) Konfigurera parametrar för tillhandahållande per företag på programservern
-
Öppna företaget du vill konfigurera i BroadWorks-användargränssnittet och gå till Tjänster > integrerat snabbmeddelande&P.
-
Välj Använd tjänstedomän och ange ett dummy-värde (Webex ignorerar denna parameter. Du kan använda
example.com). -
Välj Använd meddelandeserver.
-
I URL-fältet klistrar du in provisionerings-URL:en som du kopierade från mallen i partnerhubben.
Du måste ange det fullständiga namnet för parametern
provisioningURL, så som det angavs i Partner Hub. Om din applikationsserver inte kan komma åt DNS för att matcha värdnamnet måste du skapa mappningen i/etc/hosts-filen på AS:et. -
I fältet Användarnamn anger du ett namn för administratören för tillhandahållande. Detta måste matcha värdet på mallen i partnerhubben.
-
Ange ett lösenord för provisioneringsadministratören. Detta måste matcha värdet på mallen i partnerhubben.
-
För Standardanvändaridentitet för IM&P IDväljer du Primär .
-
Klicka på Verkställ.
-
Upprepa för andra företag som du vill konfigurera för flödet genom etablering.
Användarprovisioneringsdata
För information om användardata som utbyts mellan BroadWorks och Webex under användarprovisionering, se Användarprovisionering för tjänsteleverantör.
API för förhandsgodkännandekontroll
API:et för förprovisioneringskontroll hjälper partners och säljteam att identifiera potentiella fel eller konflikter innan de provisionerar en kund eller prenumerant (användare) för ett paket. Endast användare eller integrationer som är auktoriserade av en användare med rollen som fullständig partneradministratör har åtkomst till detta API.
API:et utför flera valideringskontroller, till exempel:
-
Om prenumeranten redan är tilldelad en annan kund eller partner.
-
Om e-postadressen redan används av en annan prenumerant.
-
Konflikter mellan de begärda etableringsparametrarna och befintliga Webex-poster.
Detta hjälper dig att upptäcka och åtgärda problem tidigt, så att etableringen går smidigt utan oväntade fel.
För mer information om förhandskontroll av kundprovisionering och förhandskontroll av prenumerantprovisionering, se developer.webex.com portal.
Konfigurera partner-SSO med OpenID Connect (OIDC) (rekommenderas)
Partneradministratörer kan konfigurera OIDC SSO för nyskapade kundorganisationer. De kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer de hanterar och på sina egna anställda.
Följande steg för partner SSO OIDC gäller endast för nyskapade kundorganisationer. Om partneradministratörer försöker ändra standardautentiseringstypen till partner SSO OIDC i en befintlig mall, gäller inte ändringarna för de kundorganisationer som redan är registrerade med hjälp av mallen.
-
Öppna en serviceförfrågan med Cisco TAC med informationen om OpenID Connect IDP.
Följande tabell visar de obligatoriska och valfria IDP-attributen. TAC konfigurerar IDP:n på CI:n och förser dig med den omdirigerings-URI som ska konfigureras på IDP:n.
Attribut
Obligatoriskt
Beskrivning
IDP-namn
Ja
Unikt namn, skiftlägeskänsligt. Det kan innehålla bokstäver, siffror, bindestreck, understreck, tilde och punkter. Maxlängd: 128 tecken.
OAuth-klient-ID
Ja
Används för att begära OIDC IdP-autentisering.
OAuth-klientens hemlighet
Ja
Används för att begära OIDC IdP-autentisering.
Lista över omfång
Ja
Används för att begära OIDC IdP-autentisering. Mellanslagsavgränsade listar över omfång (till exempel openid e-postprofil) måste innehålla openid och e-post.
Auktoriseringsslutpunkt
Ja om discoveryEndpoint inte anges
URL till IdP:ns OAuth 2.0-auktoriseringsslutpunkt.
tokenEndpoint
Ja om discoveryEndpoint inte anges
URL för IdP:ns OAuth 2.0-tokenslutpunkt.
Discovery Endpoint
Nej
URL till IdP:ns slutpunkt för identifiering av OpenID-slutpunkter.
användarinfoSlutpunkt
Nej
URL till IdP:ns UserInfo-slutpunkt.
Nyckeluppsättningens slutpunkt
Nej
URL till IdP:ns slutpunkt för JSON-webbnyckeluppsättningen.
Utöver ovanstående IDP-attribut måste du ange ett partnerorganisations-ID i TAC-begäran.
-
Konfigurera omdirigerings-URI:n på OpenID Connect-IDP:n.
-
Konfigurera en introduktionsmall.
För inställningen Autentiseringsläge väljer du Partnerautentisering med OpenID Connect
För OpenID Connect IDP Entity IDanger du IDP-namnet som angavs under IDP-konfigurationen.
När du har slutfört konfigurationen kan du manuellt verifiera att Partner IdP-enhets-ID:t är korrekt konfigurerat.
-
Registrera en kund som använder mallen och skapa en ny användare i kundorganisationen.
-
Mycket så att användaren kan logga in med SSO-autentiseringsflödet.
Konfigurera partners SSO med SAML
Partneradministratörer kan konfigurera SAML SSO för nyskapade kundorganisationer. De kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer de hanterar och på sina egna anställda.
Följande steg för partner-SSO gäller endast för nyskapade kundorganisationer. Om partneradministratörer försöker lägga till Partner SSO i en befintlig kundorganisation behåller systemet den befintliga autentiseringsmetoden för att förhindra att befintliga användare förlorar åtkomst.
| 1 |
Kontrollera att den tredjeparts identitetsleverantören (IdP) uppfyller kraven som anges i avsnittet Krav för identitetsleverantörer i Integrering av enkel inloggning i Control Hub. |
| 2 |
Öppna en serviceförfrågan med Cisco TAC. TAC måste upprätta en förtroenderelation mellan tredjeparts-IdP:n och Cisco Common Identity-tjänsten.
Om din IdP kräver att funktionen |
| 3 |
Ladda upp CI-metadatafilen som TAC tillhandahöll till din IdP. |
| 4 |
Konfigurera en introduktionsmall:
|
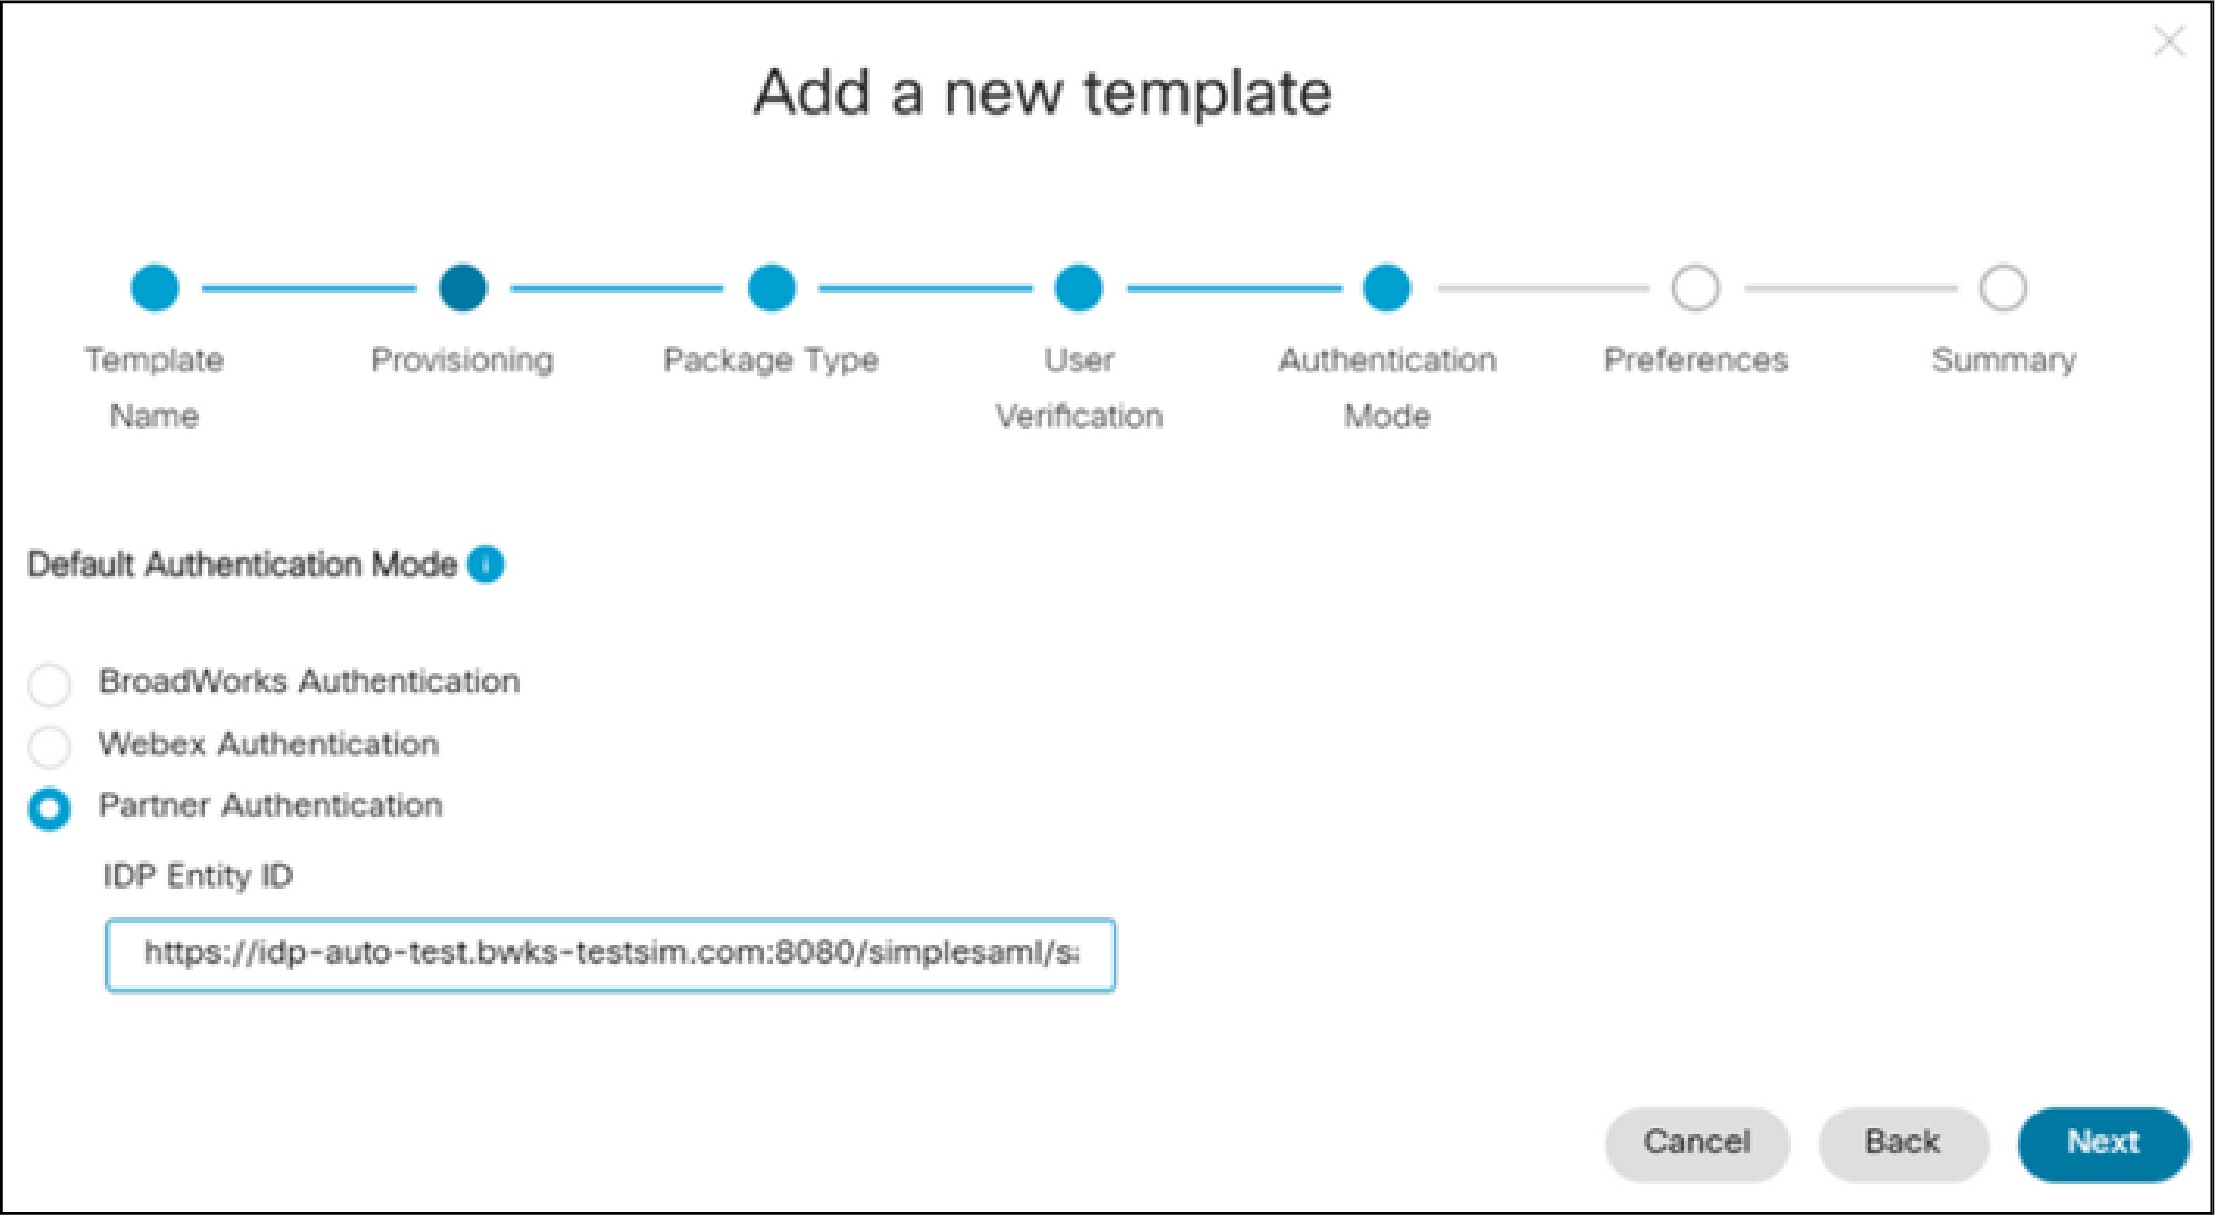
När du har slutfört konfigurationen kan du manuellt verifiera att Partner IdP-enhets-ID:t är korrekt konfigurerat.
-
Registrera en kund som använder mallen och skapa en ny användare i kundorganisationen.
-
Kontrollera att användaren kan logga in.
Användarinloggning ska omdirigeras till partnerns IdP-inloggningssida, och användaren måste kunna logga in med giltiga inloggningsuppgifter.
Aktivera BroadWorks IdP i Control Hub
När du har slutfört konfigurationen och verifierat att partner-IdP:n är korrekt konfigurerad kan du aktivera den i Control Hub.
Innan du börjar
Konfigurera och verifiera partner-IdP:n för integration med enkel inloggning.
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj Broadworks och klicka på Aktivera. IdP:n visas på fliken Identitetsleverantör. |
Aktivera identifierare för samtalskorrelation
För att köra Webex för Cisco BroadWorks måste du aktivera identifieraren för samtalskorrelation. Den här inställningen krävs för många samtalsfunktioner, inklusive samtalsinspelning, gruppsamtalsuppringning, verkställande och verkställande assistent.
Använd CLI för att aktivera funktionen på alla AS- och XSP|ADP-gränssnitt.
-
Kör följande kommandon på AS-gränssnitt. Detta gör det möjligt för AS att skicka SIP-headern
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess true -
Parametern
enableCallCorrelationIDsom är associerad med Xsi-Actions-applikationen används för att styra inkluderingen av samtalskorrelationsinformation i Xsi-Actions-loggar. Det rekommenderas att haenableCallCorrelationIDaktiverat med följande kommando på XSP|ADP-gränssnitt:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
För ytterligare information om funktionsbeskrivningen för samtalskorrelationsidentifierare, se Funktionsbeskrivning för Cisco BroadWorks-samtalskorrelationsidentifierare.
Directory Sync
Katalogsynkronisering säkerställer att Webex för Cisco BroadWorks-användare kan använda Webex-katalogen för att ringa upp alla samtalsenhet från BroadWorks-servern. När den här funktionen är aktiverad synkroniseras den fullständiga samtalskatalogen från BroadWorks-servern med Webex-katalogen. Användare kan komma åt katalogen från Webex-appen och ringa ett samtal till alla samtalsenhet från BroadWorks-servern.
Om du vill aktivera Katalogsynkronisering går du till Katalogsynkronisering i Webex för Cisco BroadWorks.
Webex för Cisco BroadWorks flödesgenomförandeprovisionering lägger till meddelandeanvändare och tillhörande samtalsinformation från BroadWorks-servern till Webex-plattformen. Telefonlistor, användare som inte skickar meddelanden och enheter som inte är användare inkluderas dock inte (till exempel en telefon i konferensrummet, en fax eller ett nummer för en sökgrupp). Genom att aktivera katalogsynkronisering säkerställer du att alla uppringningsenheter läggs till på Webex-plattformen.
Enhetlig samtalshistorik
När Unified Call History är aktiverat synkroniseras BroadWorks-samtalshändelser med Webex-molnet och blir en del av Webex Unified Call and Meetings History som visas i Webex-appen. Användare kan visa sin egen detaljerade samtalshistorik och möteshistorik via Webex-appen.
Enhetlig samtalshistorik kan aktiveras av administratörer på partnernivå i partnerhubben på klusternivå. När denna funktion är aktiverad synkroniserar BroadWorks-distributionen följande samtalshändelser med Webex-molnet:
-
Händelser i samtalshistorik – dessa händelser används för att bygga en detaljerad enhetlig samtalshistorik
-
Hook Status-händelser – Unified-samtalshistorik inkluderar ett optimerat läge som minskar nätverksbandbredden för uppdateringar av telefoninärvaro
Krav för enhetlig samtalshistorik
Innan du konfigurerar Unified Call History, se till att du har uppdaterat systemet. Den här funktionen är beroende av att följande BroadWorks-patchar installeras. Om ditt system har en version som är oberoende av utgåvan (RI) ingår kraven redan.
För R22:
-
AP.as.22.0.1123.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433
För R23:
-
AP.as.23.0.1075.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433 -
Om du använder XSP-
AP.xsp.23.0.1075.ap378585 -
Om du använder ADP-
Xsi-Events-23_2021.05_1.251.bwar
För R24:
-
AP.as.24.0.944.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433
En fullständig lista över BroadWorks-programfixar som du måste installera som förhandskrav för att köra Webex för Cisco BroadWorks finns i BroadWorks-programvarukrav.
Förutom att uppdatera systemet måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagg inställd:
För att information om Hunt Group, Call Center och annan omdirigering ska finnas i Unified Call History måste följande BroadWorks-patchar vara installerade och aktiva:
För R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
För R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
För att information om chefsassistenter ska finnas i den enhetliga samtalshistoriken måste följande BroadWorks-patchar vara installerade och aktiva:
För R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP som kör Xsi-Events-24_2022.06 eller senare
Förutom BroadWorks-patcharna måste Directory Sync även vara aktiverat för den enhetliga samtalshistoriken för chefsassistenter.
När du aktiverar samtalshistorik eller Stör ej-synkronisering skickar Webex begäranden om uppdatering av CTI-prenumerationer för alla användare i klustret. Beroende på antalet användare kan detta ta upp till några timmar. Det rekommenderas att inte utföra någon BroadWorks-underhållsaktivitet under samma underhållsfönster.
Aktivera samtalshistorik (nytt kluster)
För att aktivera samtalshistorik i ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i partnerhubben.
Aktivera samtalshistorik (befintligt kluster)
För att aktivera samtalshistorik på ett befintligt kluster följer du stegen nedan:
-
Logga in på Control Hub på
admin.webex.com. -
Gå till Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
-
Kontrollera att klusteranslutningen är bra. Den högra panelen ska visa en grön kryssmarkering med Anslutning etablerat.
Om detta inte visas anger du BroadWorks användar-ID och BroadWorks-lösenord under Kontrollera anslutningar (valfritt) och klickar på Kontrollera för att bekräfta att anslutningen är bra.
-
Markera kryssrutan Samtalshistorik inställningar.
-
Klicka på Spara.
Funktionsinteraktioner
Följande funktionsinteraktioner finns för Unified Call History:
-
Enhetlig samtalshistorik stöds inte för användare som är konfigurerade i BroadWorks med ruttlistor eller direkta rutter. När denna situation uppstår skickas inte händelser för samtalshistorik och kopplingsstatus till Webex-appen.
-
Enhetlig samtalshistorik stöds inte med anknytningsuppringning. Samtal som rings upp via anknytningsuppringning kommer kanske inte att visas korrekt i samtalshistoriken.
Visa samtalshistorik i Webex-appen
Slutanvändare kan få åtkomst till och se sin unifierade samtalshistorik via Webex-appen. Mer information finns här: Webex | Visa samtals- och möteshistorik.
Inaktivera historik för Unified-samtal
När du har aktiverat enhetlig samtalshistorik i ett kluster kan du inte inaktivera funktionen på egen hand. Om du behöver inaktivera funktionen kontaktar du Cisco Technical Assistance Center (TAC).
Visuell skräppostindikation
Webex-appen stöder en visuell indikation av spamsamtal i samtalslistan när samtalet presenteras för den uppringda och i Unified Call History-posterna när BroadWorks uppdateras för att utföra validering av nummerpresentation via STIR/SHAKEN ram. För att ha den här funktionen:
- Aktivera enhetlig samtalshistorik enligt beskrivningen i föregående avsnitt.
- Följande patchar måste vara installerade och aktiva:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- eller AS-25_Rel_2022.12 som minimum
- Funktionen måste aktiveras via AS CLI:
- AS_CLI/System/ActivatableFeature> aktivera 104112
- AS_CLI/System/StirShaken> sätt aktiveraVerifiering sant
- BroadWorks måste konfigureras för att utföra STIR-SHAKEN-signering, taggning och verifiering enligt beskrivningen i Cisco BroadWorks STIR-SHAKEN-signeringstaggning och verifiering
När BroadWorks är korrekt konfigurerat kommer en ny rubrik X-Cisco-CallerId-Disposition att läggas till i INVITE-förfrågningar som skickas till Cisco-klienter och ett nytt fält callerIdDisposition kommer att läggas till i de befintliga samtalshistorikhändelserna som skickas till Webex Cloud via CTI-gränssnittet. Webex-enheter använder den här informationen för att visa en visuell skräppostindikation i samtalspresentationen och den uppringda personens enhetliga samtalshistorik.
Statussynkronisering för personlig assistent
Funktionen Statussynkronisering för personlig assistent (PA) synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheterna och Webex-appen.
PA-tjänsten ger användaren möjlighet att informera uppringarna om anledningen till att den uppringda parten inte är tillgänglig, och kan eventuellt ge information om när den uppringda parten återkommer och om det finns en telefonist som kan hantera samtalet. PA-funktionen gör det möjligt för användare i Webex-apparna att se användarens borta-närvaro tillsammans med PA-status och den konfigurerade varaktigheten.
Förutsättningar
Se till att följande patchar är installerade på AS- och XSP|ADP. Installera endast patcharna för din BroadWorks-version.
Patch för RI och version 24:
-
AP.as.24.0.944.ap385558
XSI-händelsepaketet för synkronisering av personlig assistentstatus introducerar ett nytt PersonalAssistantSync-händelsepaket som gör det möjligt för XSI-klienter att synkronisera med närvaroändringar i Cisco BroadWorks Personal Assistant. För mer information, se XSI-händelsepaket för statussynkronisering av personlig assistent.
Förutom att uppdatera systemet måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagg inställd: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Aktivera statussynkronisering för personlig assistent (nytt kluster)
För att aktivera synkronisering av personlig assistentstatus i ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i partnerhubben.
Aktivera statussynkronisering för personlig assistent (befintligt kluster)
-
Logga in på Partner Hub med dina autentiseringsuppgifter som partneradministratör på https://admin.webex.com.
-
Klicka på Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
- Under avsnittet CTI-gränssnitt aktiverar du växlingsknappen Statussynkronisering för personlig assistent.
-
Ange ditt BroadWorks-användar-ID och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga patchar för att stödja PA Sync. Om valideringen misslyckas inaktiveras knappen Spara.
-
Om valideringen lyckas klickar du på Spara.
Att aktivera PA-statussynkronisering är en envägsväxling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
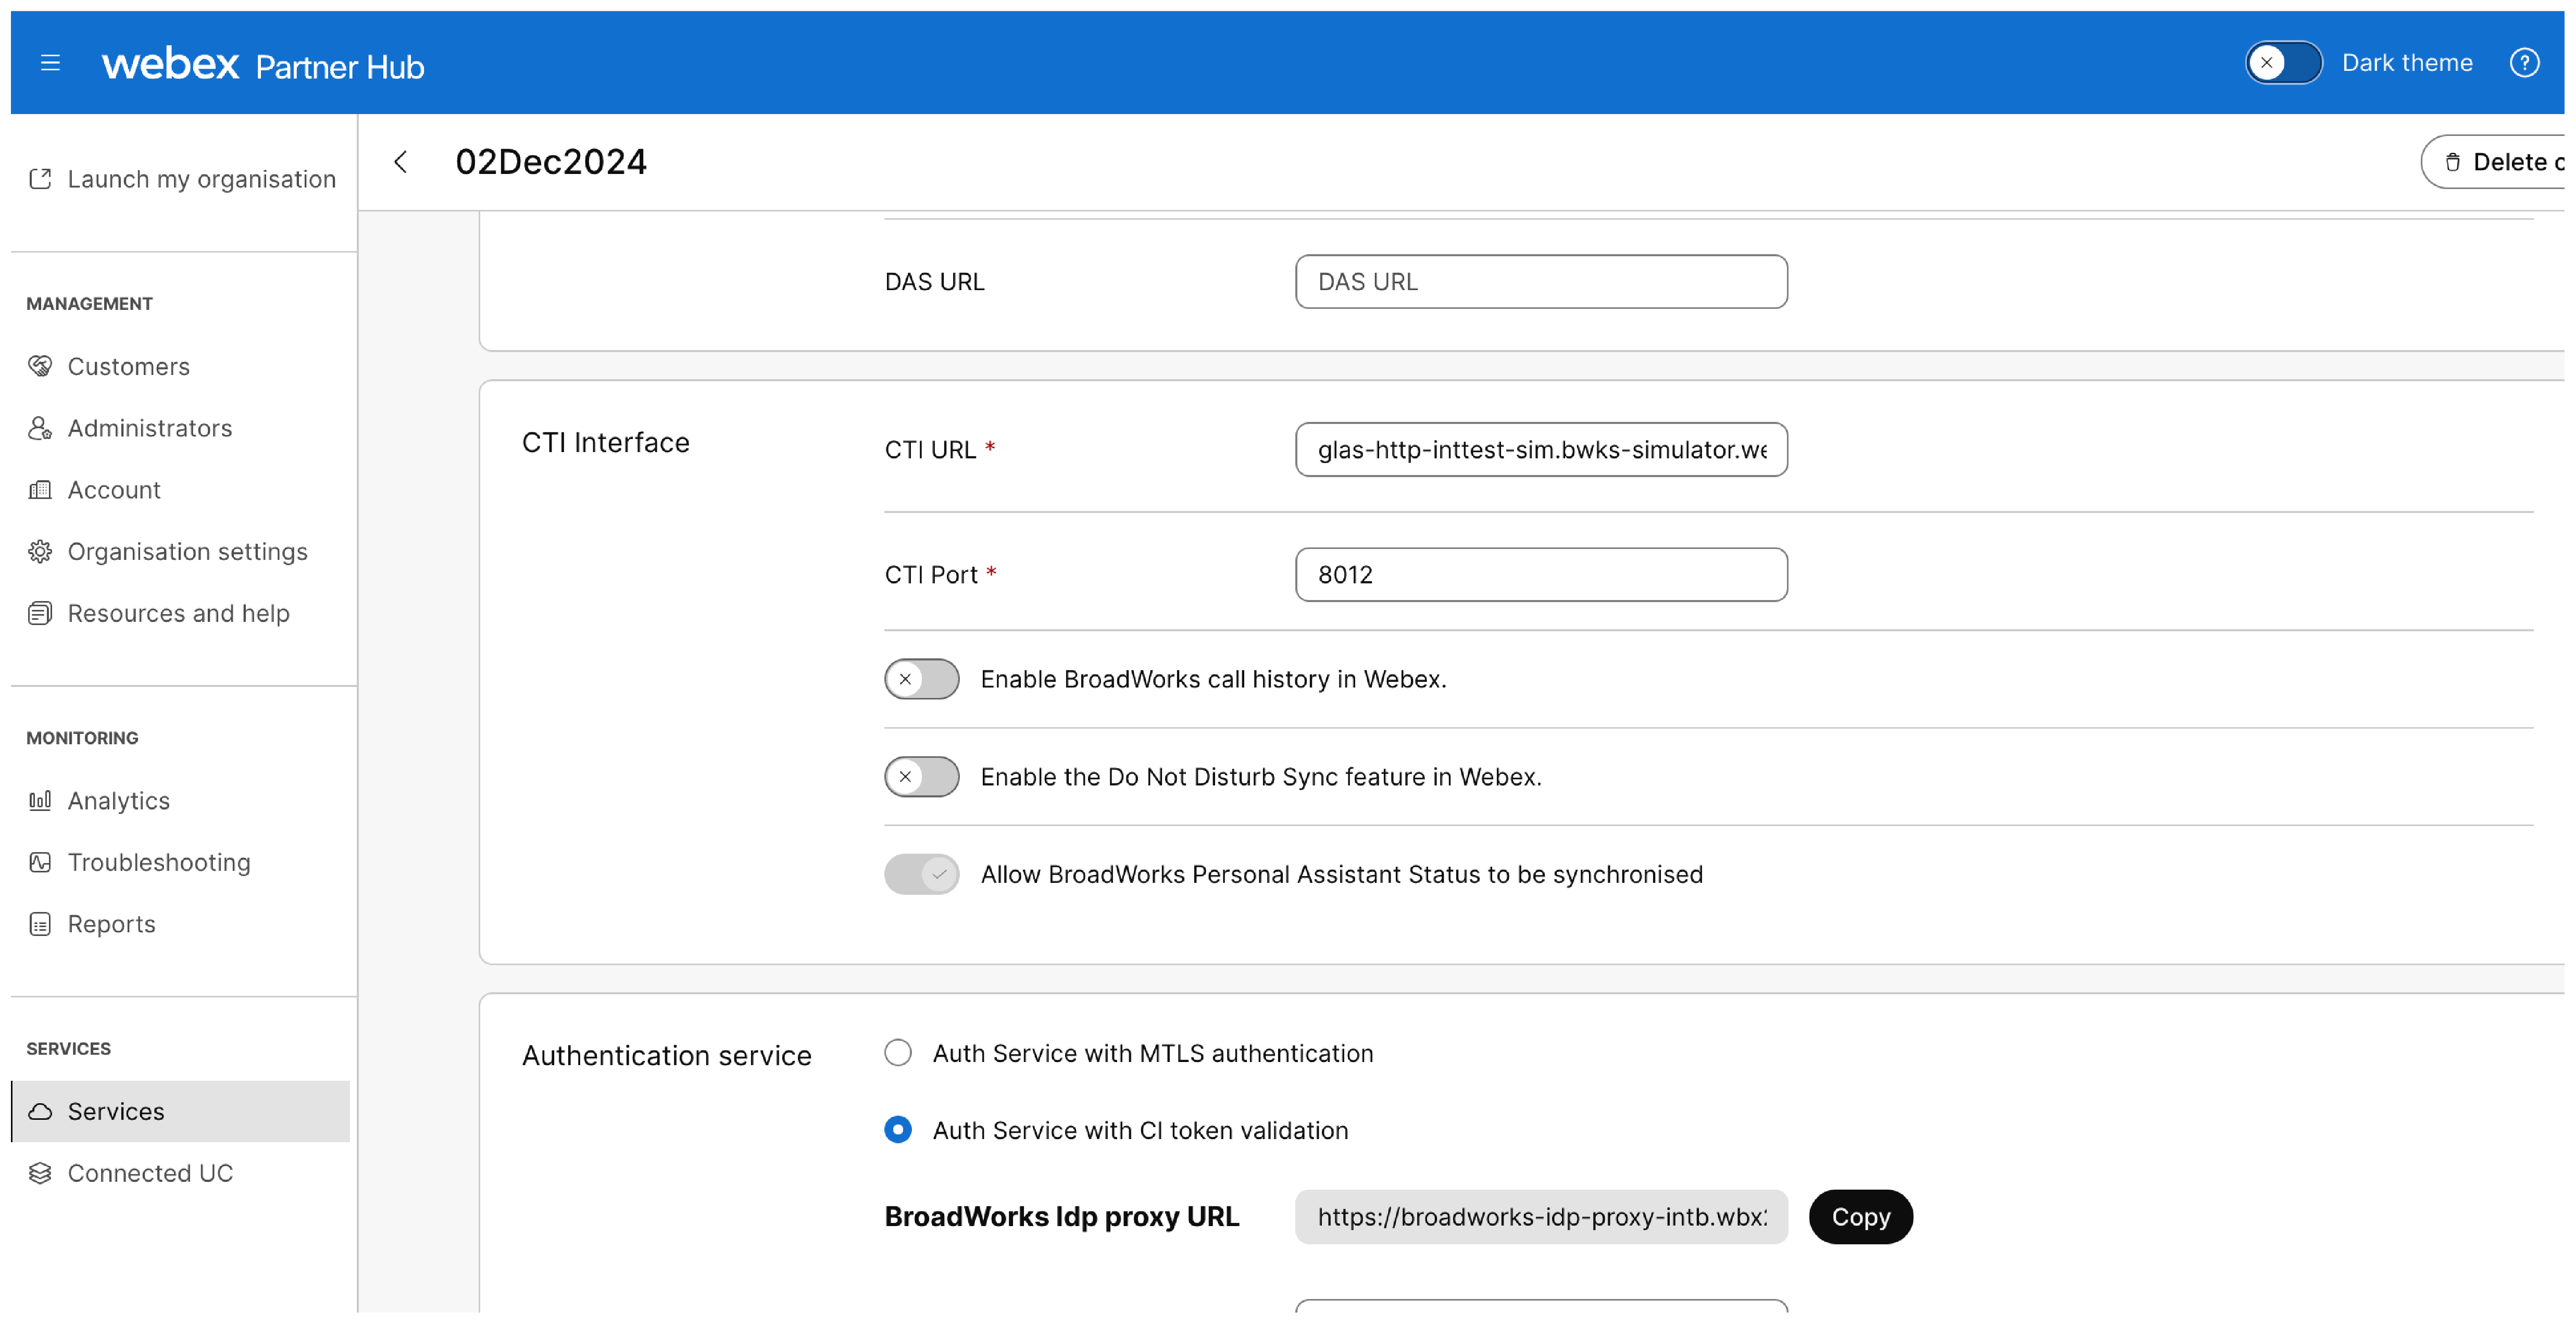
Inaktivera synkronisering av personlig assistentstatus
När du har aktiverat PA Sync-status på något av BroadWorks-klustren kan du inte inaktivera den här funktionen på egen hand. Om du behöver inaktivera, kontakta Cisco Technical Assistance Center (TAC).
Uppringar-ID och omdirigering av samtal
Nummeridentifiering
När Webex-appen tar emot ett samtal försöker den identifiera vem som ringer och visa denna information i meddelandet om inkommande samtal, i fönstret för pågående samtal och, efter att samtalet är slutfört, i samtalshistoriken och röstmeddelandet.
Webex-appen kommer att försöka hitta uppringarens ID genom att matcha det inkommande telefonnumret med telefonnumren till kontakter som finns i olika källor. Webex-appen kommer att använda följande källor i denna ordning. När den väl hittat den i en källa kommer den inte att försöka söka någon annanstans.
Om den hittar flera förekomster av ett nummer i en källa kommer den inte att försöka välja en av dem, i det här fallet kommer den inte att visa någon uppringar-ID.
-
Webex Common Identity (CI) som innehåller dina organisationsanvändare.
-
Personliga och organisationskontakter. Personliga kontakter visas under fliken Kontakter.
-
Lokal adressbok. I Windows - Outlook-programmet, i Mac - Mac Kontakter, i iOS - iPhone-kontakter, i Android - Android-kontakter.
Om ingen matchning hittas med det inkommande telefonnumret använder appen visningsnamnet i SIP FROM-rubriken om det är tillgängligt. Annars kommer användarnamnsdelen av SIP URI:n från SIP From-rubriken att användas som en sista utväg.
För fjärrsamtalskontroll (dvs. skrivbordstelefonens kontrollläge) används XSI-information, där BWKS-ID eller anknytning används, extraherad från fjärrpartsinformation i XSI-händelsen. Om information om fjärrparten inte är tillgänglig kommer P-Asserted Identity (PAI) (om konfigurerad) att användas.
Omdirigering av samtal
Om ett samtal har omdirigerats eller vidarebefordrats kommer appen att försöka visa vem som ringer och hur det vidarebefordrades i samtalsaviseringen och samtalshistoriken.
-
Vidarekopplat samtal: Visar numret som vidarekopplade samtalet.
-
Sökgrupp: Visar namnet på den sökgrupp som vidarebefordrade samtalet.
-
Kö till callcenter: Visar namnet på den kö som vidarebefordrade samtalet.
-
Assistent för chefsadministration: Visar namnet på den chef som samtalet kommer in för.
Undantag:
-
Vid interna samtal i samtalskön, där en agent ringer tillbaka till en intern part, kommer den andra parten inte att se namnet på samtalskön men namnet på den agent som ringer upp hen.
Samtal besvarat någon annanstans:
För samtalsgrupper eller samtalsköer som är konfigurerade med samtidig dirigering kommer agenter att se ett samtal besvarat någon annanstans i samtalshistoriken om en annan agent svarar. För sökgrupper eller samtalsköer med sekventiell routing, eller i ett överflöd, visas samtal som missade samtal i samtalshistoriken om de besvaras av en annan agent.
Välj nummerpresentatör
Översikt
Funktionen "Välj nummerpresentation" gör det möjligt för användare att växla mellan olika nummerpresentationer för externa samtal. Om administratören har aktiverat detta kan användare välja mellan följande alternativ för sin nummerpresentation:
-
Användarnummer ("Använd användarens telefonnummer för nummerpresentation")
-
Konfigurerbart CLID ("Använd konfigurerbart CLID för nummerpresentation")
-
Gruppens CLID ("Använd group/department telefonnummer för nummerpresentation")
Funktionalitet
Användare har två metoder för att ändra sitt nummerpresentatörsnummer som administratören har tillhandahållit:
-
Funktionsåtkomstkoder (FAC): Specifika koder för vart och ett av de tre alternativen för nummerpresentation.
-
Webex-appgränssnitt: En användarvänlig vy i Webex-skrivbords- och mobilappar som visar tillgängliga alternativ för nummerpresentation som aktiverats av administratören, vilket gör det möjligt för användare att välja sitt föredragna ID.
Ytterligare funktioner
-
Webex-apparna kommer också att innehålla alternativ för callcenterköer och DNIS.
-
Användare av mobilappar kommer att ha Dual Persona-alternativ tillgängliga för Mobility-användare.
Förutsättningar
Följande villkor måste vara uppfyllda på BroadWorks-servern för att användaren ska kunna styra sitt val av extern CLID-policy:
-
För att aktivera systemflaggan 'EnableUserSelectionOfExternalCLIDPolicy'
Kör CLI-kommandot:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserSelectionOfCLIDPolicy true. -
För att aktivera 'EnableUserConfigurableCLIDModification'
Kör CLI-kommandot:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserConfigurableCLIDModification true.Detta aktiverar Tillåt användarval av extern CLID-policy och Tillåt användarkonfigurerbar CLID-modifiering.
-
Användarnivåns policy för samtalsbehandling är inställd på "Använd användarens policy för samtals-ID" för den här användaren.
-
Flaggan "Tillåt användarval av extern CLID-policy" för samtalshantering på användarnivå är aktiverad för användaren.
-
Om inget nummer har definierats för "Använd konfigurerbart CLID för nummerpresentation" eller "Använd group/department telefonnummer för nummerpresentation"-alternativen, kommer FAC:erna eller appens visning inte att ha någon effekt. Denna inställning måste konfigureras av administratören innan användaren kan väljas.
För mer information, se funktionsbeskrivningen Användarval av externt nummerpresentationsalternativ.
BroadWorks-patchar
Den här funktionen kräver två specifika BroadWorks-patchar för att fungera korrekt:
Se avsnitt 8 Information om oberoende versioner och servicepatchar.
-
BWKS-5230 var den ursprungliga användarvalbara CLID-funktionen – den låter användare (om systemet är korrekt konfigurerat) ändra vilken CLID-policy som är tillämplig. Se FD här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
-
BWKS-9510 är en XSI-förbättring som begärts av Webex-klientteamet för att göra det enklare att upptäcka vilka alternativ som är tillgängliga för en användare. Detta är nödvändigt eftersom valet av CLID-policy inte är en enkel funktion på användarnivå (som CFA) som är direkt kontrollerbar. Det beror snarare på olika systemkonfigurationsalternativ och hierarkin för "samtalsbehandlingspolicyer". Du kan se detaljer här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Webex-appkonfiguration
Dessa taggar måste vara aktiverade i konfigurationerna för dator, surfplatta och mobil:
Utseendet på delad linje
Delad linje som visas är möjligheten att etablera andra användares linjer som delade linjer på slutanvändarens enhet. Konfigurationen av den delade linjen för Webex-appen liknar konfigurationen av den delade linjen för bordstelefoner. Den här specifika funktionen låter dig tilldela delade linjevisningar till slutanvändarens Webex-app.
Den här funktionen gör det möjligt för användarna att hantera samtal på andra användares anknytningar direkt från Webex-appen.
-
Du kan endast konfigurera den delade linjen som visas i skrivbordsversionen av en Webex-app.
-
Du kan lägga till högst tio linjer, inklusive den primära linjen, till Webex-appen.
-
Du kan inte tilldela en arbetsytelinje som delad linje.
-
En användare kan inte ha tillgång till Executive Assistant-tjänsten samtidigt som de har delade linjer.
-
En användares primära linjeport bör inte ändras till en delad linje.
Krav
För att distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-programfixar:
Lappa 1: Ägarflagga i enhetslistan för att stödja delade Webex-klientlinjer
R23 utan ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 med ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-åtgärder-23_2022.10
R24:
-
SOM: AP.as.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
SOM: RI-utgåva Rel_2022.10_1.310
-
Xsi-åtgärder-25_2022.10
Lappa 2: Patchar för att öka antalet portar på enhetsprofiltyper. Exempel: För skrivbordsklienten: System>Identity/Device Profiltyp Ändra> Affärskommunikator - PC: Profil, Standardalternativ, Antal portar:
- OM "Obegränsat" är aktiverat krävs ingen ändring
- OM 'Begränsad till' är < 10, ändra värdet = 10 och spara för att använda alla tillgängliga rader
-
RI-utgåva Rel_2022.10_1.310
För mer information om klientkonfiguration, se avsnitt 6.1.44 "Primär profil" från Webex för Cisco BroadWorks konfigurationsguide.
Synkronisera stör ej (Do Not Disturb, DND)
Stör ej-synkronisering (DND) justerar DND-inställningar mellan Webex och BroadWorks genom att synkronisera DND-status mellan de två plattformarna. Om en användare till exempel aktiverar Stör ej från Webex-appen synkroniseras den statusen med BroadWorks-samtalande enheter. Det leder till att användarens BroadWorks-registrerade bordstelefon inte ringer när någon försöker ringa den. På samma sätt, om en användare ställer in Stör ej från en bordstelefon, synkroniseras statusen med Webex-appen. Utan den här funktionen känns inte DND-uppdateringar från en plattform igen av den andra plattformen.
DND-synkronisering tillämpas på BroadWorks-klusternivå och kan aktiveras i Partner Hub av en partneradministratör.
Om det finns många kunder (>50) I BroadWorks-klustret stöds inte DND-synkronisering. I sådana fall rekommenderas det att kontakta en supporttekniker på Cisco TAC för hjälp.
Förutsättningar
Se till att följande patchar är installerade på AS- och XSP|ADP. Installera endast patcharna för din BroadWorks-version.
För version 23:
<snipped>
- ADP-appar: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
För version 24:
<snipped>
- ADP-appar: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
När du har installerat patcharna aktiverar du funktion 25433 på AS:
AS_CLI/System/ActivatableFeature> activate 25433
Om det finns många kunder (>50) I BroadWorks-klustret stöds inte åtgärder som att uppdatera XSI-åtgärder, XSI-händelser, DAS-URL, XSP|ADP-URL eller DND-synkronisering. I sådana fall rekommenderas det att kontakta en supporttekniker på Cisco TAC för hjälp.
Konfigurera synkronisering av enhetsfunktionsknappar på BroadWorks. Se till att telefonen stöder SIP SUBSCRIBE/NOTIFY för händelsepaketet ”as-feature-event”. För mer information, se Synkronisering av funktionstangenter för Cisco BroadWorks-enhet.
Aktivera DND-synkronisering (befintligt kluster)
-
Logga in på partnerhubben
-
Klicka på Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
-
Aktivera Stör ej (DND) synkroniseringsknappen.
-
Ange ditt BroadWorks-användar-ID och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga patchar för att stödja DND-synkronisering. Om valideringen misslyckas inaktiveras knappen Spara.
-
Om valideringen lyckas klickar du på Spara.
-
När DND-synkronisering har aktiverats uppdaterar Webex alla användarprenumerationer för att inkludera händelsepaketet Stör ej. Beroende på antalet användare kan den här processen ta några timmar att slutföra.
-
Att aktivera DND-synkronisering är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Aktivera DND-synkronisering (nytt kluster)
Du kan också aktivera funktionen under skapandet av klustret. Mer information finns i ”Konfigurera dina BroadWorks-kluster” i Konfigurera din partnerorganisation i Partner Hub.
Tysta timmar
I Webex för BroadWorks-distributioner förlitar sig funktionen "Tysta timmar" på funktionen "Stör ej synkronisering" för att säkerställa att inställningarna för tysta timmar synkroniseras mellan alla enheter. För att synkronisera tysta timmar korrekt mellan stationära och mobila enheter, se till att "Stör ej synkronisering" är aktiverat på användarens konto.
Inaktivera DND-synkronisering
Du kan inte inaktivera DND-synkronisering på egen hand. För att inaktivera funktionen Stör ej, skapa ett TAC-ärende med titeln "Inaktivera stör ej-synkronisering" och ange partnerId och BroadWorks-klusternamn.
Användningsfall
Samtalsinspelning
Webex för Cisco BroadWorks har stöd för fyra lägen för samtalsinspelning.
|
Inspelningslägen |
Beskrivning |
Controls/Indicators som visas i Webex-appen |
|---|---|---|
|
Alltid |
Inspelning initieras automatiskt när samtalet upprättas. Användaren kan inte starta eller stoppa inspelningen. |
|
|
Alltid med paus/återuppta |
Inspelning initieras automatiskt när samtalet upprättas. Användaren kan pausa och återuppta inspelningen. |
|
|
Ondemand |
Inspelning initieras automatiskt när ett samtal upprättas, men inspelningen tas bort såvida inte användaren trycker på Starta inspelning. Om användaren börjar spela in sparas hela inspelningen från samtalsuppkopplingen. Efter att inspelningen startat kan användaren även pausa och återuppta inspelningen |
|
|
OnDemand med användarinitierad start |
Inspelningen startar inte om inte användaren väljer alternativet Starta inspelning i Webex-appen. Användaren har möjlighet att starta och stoppa inspelningen flera gånger under ett samtal. |
|
Krav
För att distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-patchar. Om ditt system har en version som är oberoende av utgåvan (RI) ingår kraven redan.
-
För R22: AP.as.22.0.1123.ap377718
-
För R23: AP.as.23.0.1075.ap377718
-
För R24: AP.as.24.0.944.ap377718
Samtalskorrelationsidentifieraren måste vara aktiverad. För mer information, se Aktivera samtalskorrelationsidentifierare.
Följande konfigurationstagg måste vara aktiverad för att kunna använda den här funktionen: %ENABLE_CALL_RECORDING_WXT%.
Den här funktionen kräver en integrering med en samtalsinspelningsplattform från tredje part.
Om du vill konfigurera samtalsinspelning på BroadWorks går du till Cisco BroadWorks samtalsinspelningsgränssnittsguide.
Ytterligare information
För användarinformation om hur du använder inspelningsfunktionen, se Webex | Spela in dina samtal.
För att spela upp en inspelning igen måste användare eller administratörer gå till samtalsinspelningsplattformen från tredje part.
Aktivera röstbrevlåda för Microsoft Teams-integration
Du kan aktivera röstbrevlåda för Microsoft Teams-användare i Webex för BroadWorks-lösningen. Den här integrationen gör det möjligt för användare att hämta sina röstmeddelanden direkt via Microsoft Teams, vilket förbättrar den övergripande användarupplevelsen.
Steg för att aktivera röstbrevlåda
För att aktivera röstbrevlåda för BroadWorks måste du aktivera växlingsknappen broadworks-voicemail-enabled-spark-541886: sant på organisationsnivå.
För att aktivera den här funktionen, kontakta Cisco Technical Assistance Center (TAC).
Användarupplevelse
När integrationen är konfigurerad kan användarna:
- Hämta röstmeddelanden direkt i Microsoft Teams-applikationen.
- Få aviseringar om nya röstmeddelanden.
- Hantera röstmeddelandeinställningar från Webex-gränssnittet.
Krav
För att stödja hämtning av röstmeddelanden i Microsoft Teams-integrationen med Webex för BroadWorks-erbjudandet krävs ytterligare nätverksändringar. BroadWorks-partners bör aktivera Cross-Origin Resource Sharing (CORS) för följande URL:er på sin BroadWorks-plattform:
-
https://jabber-integration-a.wbx2.com
-
https://jabber-integration-r.wbx2.com
-
https://jabber-integration-k.wbx2.com
-
https://msteams-calling.webex.com
Se till att BroadWorks röstbrevlåda är konfigurerad enligt inställningarna som beskrivs i Uppspelning av röstbrevlåda.
För mer information om konfigurationsstegen, se avsnitt 8.5.1.2 i BW Application Delivery Platform Configuration Guide, som kräver version 2024.05 på ADP:n.
Grupp-samtalsparkering och hämta
Webex för Cisco BroadWorks har stöd för samtalsparkering och hämtning. Denna funktion ger ett sätt för användare inom en grupp att parkera samtal, som sedan kan hämtas av andra användare i gruppen. Till exempel kan butiksanställda i en lagringsinställning använda funktionen för att parkera ett samtal som sedan kan fångas upp av någon på en annan avdelning.
Funktionsåtgärd
När funktionen är konfigurerad
-
Under samtalet klickar användaren på alternativet Parkera i sin Webex-app för att parkera samtalet på en anknytning som systemet väljer automatiskt. Systemet visar användarens anknytning under en period på 10 sekunder.
-
En annan användare i gruppen klickar på alternativet Hämta samtal i sin Webex-app. Användaren anger sedan anknytningen till det parkerade samtalet för att fortsätta samtalet.
Krav
Försäkra dig om att följande fungerar för att den här funktionen ska fungera:
-
Klientens konfigurationsfil måste ha följande taggar inställda:
-
Samtalskorrelationsidentifieraren måste vara aktiverad på AS- och XSP|ADP. För mer information, se Aktivera samtalskorrelationsidentifierare.
-
Din SBC måste vara konfigurerad för att skicka SIP-attributet '
x-broadworks-correlation-in' till och från applikationsservern.
Konfiguration
Information om hur du konfigurerar gruppadministration samtalsparkering BroadWorks finns i "Lägg till samtalsparkering-grupp" i Cisco BroadWorks Application Server Web Interface Administrationsguide – del 2. Du måste skapa en grupp och lägga till användare till gruppen.
För information om hur du konfigurerar en samtalskorrelationsidentifierare på BroadWorks, se Funktionsbeskrivning för Cisco BroadWorks samtalskorrelationsidentifierare.
Ytterligare information
Information användarinformation hur du använder gruppsamtal samtalsparkering finns i Webex | Park och Hämtasamtal.
samtalsparkering/anvisningarna samtalsparkering
Vanlig eller dirigerad samtalsparkering stöds inte i användargränssnittet för Webex-appen, men användare som är etablerade kan distribuera funktionen med funktionsåtkomstkoder:
-
Ange *68 för att parkera ett samtal
-
Ange *88 för att hämta ett samtal
Ingripande
Inbrottstjänster används ofta i callcentermiljöer eller andra situationer där omedelbar hjälp eller ingripande kan krävas.
När en inbrottstjänst är aktiverad kan en utsedd användare eller handledare ansluta till ett aktivt samtal genom att initiera ett specifikt kommando eller genom att använda en dedikerad knapp eller tangentkombination på sin telefon eller kommunikationsenhet. När begäran om inbrytning har gjorts upprättar systemet en anslutning till det pågående samtalet, vilket gör att den behöriga personen kan lyssna på konversationen eller delta i samtalet som en aktiv deltagare.
Inbrottstjänster kan vara användbara i olika scenarier. I ett callcenter kan handledare eller utbildare övervaka och coacha kundtjänstrepresentanter genom att lyssna på deras samtal i realtid. Vid behov kan de ingripa för att ge vägledning eller ta över samtalet om representanten har problem. I nödsituationer eller kritiska diskussioner kan behörig personal snabbt ansluta sig till pågående samtal för att ge hjälp eller fatta viktiga beslut.
I Webex-appen för inbrott får vi ett meddelande om att samtalet har omvandlats till en konferens. Det finns ingen ytterligare information i NOTIFY (call-info eller conference-info) om vilken typ av konferens det är, så vi kan behandla det på ett annat sätt.
När ett inbrott inträffar upprättas ett trepartssamtal mellan parterna. Följande termer introduceras:
-
Handledare: En handledare är en person som övervakar och leder ett team av kundtjänstmedarbetare eller callcenterrepresentanter. I samband med inbrott i samtal har en handledare vanligtvis möjligheten att övervaka och ingripa i pågående kundsamtal. De kan använda verktyg eller programvara för samtalsövervakning för att lyssna på samtal, ge vägledning till agenter och säkerställa kvalitetskontroll. Handledarens roll kan innebära att utbilda agenter, ta itu med kundernas problem och optimera teamets prestanda.
-
Kund: En kund avser en individ eller enhet som samarbetar med ett företag eller en organisation för att erhålla produkter, tjänster eller support. I samband med inbrott är en kund någon som ringer eller tar emot ett telefonsamtal med en kundtjänstmedarbetare. Kunder kan söka hjälp, information eller lösningar på sina frågor eller problem under samtalet. Funktionen för inbrytning i samtal gör det möjligt för handledare eller behörig personal att ansluta till det pågående samtalet mellan kunden och agenten.
-
Agent: En agent, även känd som kundtjänstrepresentant eller callcenteragent, är en person som ansvarar för att hantera kundinteraktioner och ge support eller assistans via telefon eller andra kommunikationskanaler. Agenter är utbildade för att hantera kundförfrågningar, lösa problem, behandla transaktioner och leverera en positiv kundupplevelse. I samband med inbrott är en agent den person som talar direkt med kunden under telefonsamtalet. Agenten kan få vägledning eller feedback från handledaren genom inbrottslarm om det behövs.
För klientinitierade förfrågningar som CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest, etc., om <Webex Client> (vänligen välj rätt namn istället för Webex-klient om det inte är lämpligt) är etablerad som en enhet för delat samtalsutseende, bör konfigurationen "Varna alla visningar för Click-to-Dial-samtal" aktiveras i inställningen för delat samtalsutseende för att klienten ska kunna ta emot ett samtal, såvida inte platsen uttryckligen anges av klienten som initierar begäran.
SIP-samtalöverföring till Webex Meeting
SIP-samtalöverföringen till Webex Meeting har två unika funktioner:
-
Ny push-notis (mobil)
Användare i ett inbyggt samtal kan nu växla till Webex-appen genom att trycka på den nya push-aviseringen. När du startar en inbyggd samtalsskärm visas ett nytt push-meddelande på skärmen och om du trycker på meddelandet kommer du direkt till Webex-appens samtalsskärm.
Du ser Webex-meddelandet under ett mobiltelefonsamtal om du använder Webex Go eller om din mobiloperatör (MNO) har samtalssignalering med Cisco-samtalkontroll för dina mobiltelefonsamtal.
-
Flytta samtal till möte
När du är mitt i ett samtal med någon kanske du vill flytta samtalet till ett möte för att använda avancerade mötesfunktioner som video, delning eller whiteboarding. Eller bjud in andra personer till diskussionen och gå vidare till ett möte.
BroadWorks-krav
-
Aktiverbar funktion 25239
-
R23 med XSP|ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
XSP|ADP-patch AP.xsp.23.0.1075.ap383064
-
Patch AP.platform.23.0.1075.ap383064
-
-
R23 med ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
ADP med Xsi-Actions-23, CommPilot-23-version > 2022.05_1.303 och NPS-version > 2022.08_1.350
-
-
R24:
-
AS-lapp: AP.as.24.0.944.ap383064
-
ADP med Xsi-Actions-24, CommPilot-24-version > 2022.05_1.303 och NPS-version > 2022.08_1.350
-
-
R25:
-
AS RI-utgåva Rel_2022.08_1.354
-
ADP med Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 och NPS-version > 2022.08_1.350
-
Konfigurera URI-uppringning
Aktivera BroadWorks för att dirigera en REFER-genererad SIP-INBJUDAN till en Webex-mötes-URI. Exempel: sip:.
Innan du börjar
-
Den här konfigurationen möjliggör endast routing.
-
En internetanpassad SBC/CUBE krävs för att samtalet ska slutföras.
- Konfiguration krävs på applikationsservern (AS) och nätverksservern (NS).
| 1 |
Konfigurera applikationsserver (AS). Den här konfigurationen gör det möjligt för AS att bearbeta SIP URI-anrop och generera INVITES efter REFER. |
| 2 |
Konfigurera nätverksserver (NS). |
| 3 |
Validera ruttestet: Du kan förvänta dig något av följande resultat:
|
Bästa praxis, begränsningar och felsökning
Bästa praxis
För att säkerställa att Webex Cloud korrekt identifierar mötes-ID och företagskontext måste du konfigurera kuben för att bevara den ursprungliga Request-URI:n (R-URI).
Exempelkonfiguration:
dial-peer voice 1000 voip
description *** Webex Edge Deployment ***
session protocol sipv2
session target dns:
voice-class sip requri-passing
dtmf-relay rtp-nte
codec g711ulaw
no vad De viktigaste funktionella elementen är:
-
Röstklass SIP-krav för vidarebefordran: Detta kommando är obligatoriskt. Det säkerställer att den ursprungliga R-URI:n (som innehåller företagsdomänen och mötes-ID:t) bevaras i den utgående INBJUDAN. Utan detta kan Webex Cloud inte koppla samtalet till rätt möte.
-
Mål för regionala sessioner: Sessionsmålet måste peka på lämplig regional Webex Cloud-ingång. Detta måste konfigureras baserat på kundens geografiska region. Till exempel, EMEA:
dns:ecccp.euro.pub.webex.com. Partners måste verifiera rätt regionalt FQDN för sitt specifika distributionskluster via Control Hub.
I distributioner med flera innehavare är det avgörande att se till att R-URI:n förblir inmodifierad. Om R-URI:n ändras av kuben misslyckas samtalet med att dirigera till det avsedda mötet.
Partners ansvarar för att säkerställa att deras specifika kubversion och dial-peer-logik inte står i konflikt med det här kommandot. Se alltid till att företagsdomänen och möteskontexten är korrekt mappade i Control Hub för att matcha trafikingången.
Kända begränsningar
Här är några kända begränsningar:
-
BroadWorks AS har ingen direkt internetåtkomst.
-
SBC/CUBE konfiguration krävs fortfarande.
-
Stöd för eskalering av REFER för skrivbordet valideras.
Felsökning av samtalsfel
Om samtalet misslyckas, utför följande steg:
-
Samla in AS XS-loggar.
-
Samla in NS-routingloggar.
-
Verifiera SBC:s internetanslutning.
-
Dela loggar med Cisco TAC.
Nödsamtal E911
Webex för Cisco BroadWorks stöder E911-samtal till nödtjänster. Med den här funktionen dirigeras nödsamtal till en larmcentral (PSAP) som sedan kan dirigera räddningstjänsten till den som ringer. För att använda den här funktionen måste du integrera Webex för Cisco BroadWorks med en E911-nödsamtalsleverantör.
Använd följande Webex-artiklar för att konfigurera stöd för E911-nödsamtal:
-
E911-nödsamtal i Webex för BroadWorks—Använd den här artikeln för att konfigurera E911-nödsamtal i Webex för Cisco BroadWorks med en av följande E911-leverantörer som stöds:
-
Bandwidth
-
Gör flera
-
RedSky
-
-
Ansvarsfriskrivning för nödsamtal— Om du har en platstjänst kan du konfigurera fönstret Ansvarsfriskrivning för nödsamtal i Webex-appen så att det inkluderar ett alternativ för användare att uppdatera sin plats när de loggar in.
Anpassa och etablera klienter
Användare laddar ner och installerar sin generiska Webex-app, för dator eller mobil (för nedladdningslänkar, se Webex-appplattformar). När användaren autentiserar sig registrerar klienten sig mot Webex Cloud för meddelanden och möten, hämtar sin varumärkesinformation, identifierar sin BroadWorks-tjänstinformation och laddar ner sin samtalskonfiguration från BroadWorks-applikationsservern (via DMS på XSP|ADP).
Du konfigurerar samtalsparametrarna för Webex-appen i BroadWorks (som vanligt). Du konfigurerar varumärkesbyggande, meddelanden och mötesparametrar för klienterna i Control Hub. Du ändrar inte en konfigurationsfil direkt.
Dessa två konfigurationer kan överlappa varandra, vilket innebär att Webex-konfigurationen ersätter BroadWorks-konfigurationen.
Lägg till Webex-appkonfigurationsmallar till BroadWorks-applikationsservern
Webex-appen är konfigurerad med DTAF-filer. Klienterna laddar ner en XML-konfigurationsfil från applikationsservern via enhetshanteringstjänsten på XSP|ADP.
R22.0-mallfilerna stöds inte längre och har tagits bort från DTAF-arkivet. Mallarna som tidigare var märkta R23.0 har bytt namn till R24.0, eftersom BroadWorks R24.0 är den äldsta versionen som för närvarande stöds. Dessa R24.0-mallar är avsedda att användas på alla applikationsserverversioner som stöds, inklusive R24.0, R25.0 och R26.0.
| 1 |
Ladda ner zip-filerna för önskad Webex-app (skrivbord, mobil eller surfplatta) från webbplatsen Programvarunedladdningar. För mer information om enhetsprofiltyp och paketnamn, se Enhetsprofiler i avsnittet Förbered din miljö. | ||||||||||
| 2 |
Kontrollera att du har rätt tagguppsättningar i . | ||||||||||
| 3 |
Importera och uppdatera DTAF-filer. DTAF-paketet som laddats ner från Ciscos webbplats för programvarunedladdning är ett containerarkiv. Du måste extrahera detta arkiv lokalt för att komma åt de specifika | ||||||||||
| 4 |
Konfigurera enhetsprofiler för varje klient som du etablerar. | ||||||||||
| 5 |
Klicka på Filer och autentisering och välj sedan alternativet att autentisera alla systemfiler.
|
Anpassa varumärkesbyggande för Webex-appen
-
Partneranpassningar – Partneradministratörer kan tillämpa avancerade varumärkesanpassningar som gäller för partnerorganisationen. and/or kunder som partnern hanterar. Se Konfigurera avancerade varumärkesanpassningar.
-
Kundanpassningar – Om partnern tillåter kunder att tillämpa sina egna varumärkesanpassningar kan kundadministratörer följa procedurerna på Lägg till ditt företags varumärke i Webex.
Användaraktiveringsportalen använder samma logotyp som du lägger till för klientvarumärkesbyggande.
Anpassa problemrapportering och hjälp-URL:er
För att anpassa dessa alternativ kan administratörer följa proceduren "Lägg till feedback- och hjälpwebbplats-URL:er", som finns i båda föregående varumärkesartiklar.
Konfigurera din testorganisation för Webex för Cisco BroadWorks
Innan du börjar
Med Flowflödesetablering
Du måste konfigurera alla XSP|ADP-tjänster och partnerorganisationen i Control Hub innan du kan utföra den här uppgiften.
| 1 |
Tilldela tjänst i BroadWorks: |
| 2 |
Verifiera kundorganisation och användare i Control Hub: |
Användartest
| 1 |
Hämta Webex-appen på två olika datorer. |
| 2 |
Logga in som dina testanvändare på de två maskinerna. |
| 3 |
Gör testsamtal. |
Tillhandahållande kundorganisationer
I den nuvarande modellen etablerar vi automatiskt kundorganisationen när du registrera den första användaren genom någon av metoderna som beskrivs i det här dokumentet. Etableringen sker bara en gång för varje kund.
Provisione-användare
Du kan etablera användare på följande sätt:
-
Använd API:er för att skapa Webex-konton
-
Tilldela integrerad IM&P (flowuppta etablering) med betrodda e-postmeddelanden för att skapa Webex-konton
-
Tilldela integrerad IM&P (flowspeling provisioning) utan betrodda e-postmeddelanden. Användare anger och validerar e-postadresser för att skapa Webex-konton
-
Tillåt användare att självaktivera (du skickar dem en länk, de skapar Webex-konton)
Offentliga API:er för tillhandahållande
Webex visar offentliga API:er för att tjänsteleverantörer ska kunna integrera Webex för Tillhandahållande av Cisco BroadWorks-prenumeranter i sina befintliga arbetsflöden för etablering. Specifikationen för dessa API:er finns tillgänglig på developer.webex.com. Om du vill utveckla med dessa API:er ska du kontakta din Cisco-representant för att få Webex för Cisco BroadWorks.
Grossistkunder kommer att avvisas av dessa API:er.
Flowflödesetablering
I BroadWorks kan du tillhandahålla användare med alternativet Aktivera integrerat SNABBMEDDELANDE&P. Den här åtgärden innebär att BroadWorks-tillhandahållande-adaptern gör en API-samtal att etablera användaren på Webex. Vår etablerings-API är bakåtkompatibel med UC-One SaaS API. BroadWorks AS kräver ingen kodändring, bara en konfigurationsändring till API-slutpunkten för provisioneringsadaptern.
Prenumeranters etablering på Webex kan ta lång tid (flera minuter för den ursprungliga användaren i ett företag). Webex utför etableringen som en bakgrundsuppgift. Så om flödet startas indikerar den här provisionering att den har startat. Den visar inte att den är klar.
För att bekräfta att användare och kundorganisationen är fullständigt provisionerade på Webex, måste du logga in på Partner Hub och titta i din kundlista.
BroadWorks trunking-användare kan ha Webex för BroadWorks via ett delat samtalsläge (SCA). Trunking-användaren måste ha autentiseringstjänsten tilldelad. Som beskrivs i avsnitt 8 i BroadWorks Trunking Solution Guide, gör detta att autentiseringen av SCA Webex-utseendet kan vara separat från den gemensamma trunk-autentiseringen. Webex för BroadWorks kan inte etableras för trunking-användare med tilldelade funktioner för ruttlista eller direkt rutt.
Platsen för mallar har flyttats från BroadWorks Calling i organisationsinställningar till kundlistaavsnittet och kallas nu onboarding-mallen.
Användarens självaktivering
Så här etablerar du BroadWorks-användare i Webex utan att tilldela den integrerade IM&P-tjänsten:
-
Logga in på Partner Hub och hitta sidan Kundlista.
-
Klicka på Visa mallar.
-
Välj den onboarding-mall för etablering som du vill tillämpa på den här användaren.
Kom ihåg att varje mall är associerad med ett kluster och din partnerorganisation. Om användaren inte är i BroadWorks-systemet som är associerat med den här mallen kan användaren inte självaktivera med länken.
-
Kopiera provisioneringslänken och skicka den till användaren.
Du kanske även vill inkludera länken för hämtning av programvara och påminna användaren om att de måste tillhandahålla och bekräfta sin e-postadress för att aktivera Webex-kontot.
-
Du kan övervaka användarens aktiveringsstatus för den valda mallen.
Se Användareetablering och aktiveringsflöden för merinformation.
Tillhandahållande av opålitliga e-postmeddelanden
Partner Hub tillhandahåller en uppsättning kontroller i vyn Användarstatus som gör det möjligt för Webex för Cisco BroadWorks tjänsteleverantör-administratörer att granska användarstatus och lösa fel när de etablerar opålitliga e-postmeddelanden. Mer information finns i Verifiera användareetablering av ej betroddae-postmeddelanden.
Flytta Webex-användare till Webex för Cisco BroadWorks
För att flytta befintliga Webex-användare till Webex för Cisco BroadWorks, se följande tabell för att avgöra vilken procedur som ska följas.
|
Befintlig Webex-användare tillhör en… |
Följ dessa processer för att flytta användaren |
|---|---|
|
Konsumentorganisation eller självregistrering (till exempel gratiskonto, provkonto) |
Om Webex för BroadWorks-organisationen inte finns (inga användare har etablerats):
Om Webex för BroadWorks-organisationen finns (minst en användare är etablerad):
|
|
Kundorganisation |
|
Flytta användare (med samtycke) till Webex för Cisco BroadWorks
Använd den här proceduren för att flytta en befintlig Webex-användare som är i en konsumentorganisation eller har ett självregistreringskonto (kostnadsfritt konto eller testkonto) till Webex för Cisco BroadWorks. Observera att Webex för Cisco BroadWorks-organisationen måste finnas (med den första användaren etablerad). I det här fallet kan du använda ett av dessa alternativ för att flytta användare:
-
Flytta användare (med betrodd e-post) – använder etablering med betrodda e-postmeddelanden
-
Flytta användare (med otillförlitlig e-post) – använder etablering med otillförlitliga e-postmeddelanden
-
Självaktivering
Om Webex för Cisco BroadWorks-organisationen ännu inte har skapats (inga användare har etablerats), följ normala etableringsprocesser ( Etablera användare) för att skapa organisationen och lägga till den första användaren som administratörsanvändare. När den första användaren har etablerats i organisationen följer du de samtyckesbaserade metoderna i den här proceduren för att flytta efterföljande användare.
Flytta användare (med betrodd e-post)
Om onboarding-mallen använder betrodda e-postadresser kan partneradministratören flytta efterföljande användare med den här processen:
-
Administratören lägger till användaren.
-
Användaren skickas vidare till BroadWorks etableringsbrygga.
-
CI-sökning avgör att den här användaren har ett annat Webex-konto med denna e-postadress.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Aktivera konto. Användaren omdirigeras till Webex-konsumentportalen.
-
Användare loggar in på Webex.
-
Användaren klickar på Ta bort för att ta bort det gamla Webex-kontot.
-
Det gamla Webex-kontot har raderats.
-
Användaren tillhandahålls av Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till hämtningssidan.
-
Flytta användare (med ej betrodd e-post)
Om onboarding-mallen använder otillförlitliga e-postadresser måste användarens e-postadress först valideras. Administratören kan följa den här processen för att flytta efterföljande användare:
-
Administratören lägger till användaren.
-
Användaren förs automatiskt vidare till BroadWorks-etableringsbryggan.
-
En text med en aktiveringslänk skickas till användaren.
-
-
Användaren klickar på aktiveringslänken och anger sin e-postadress.
-
CI-sökning avgör att den här användaren har ett annat Webex-konto med denna e-postadress.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Delta nu.
-
E-postadressen har validerats.
-
Användare omdirigeras för att logga in på Webex-konsumentportalen.
-
-
Användare loggar in på Webex.
-
Användaren måste klicka på Ta bort för att ta bort det gamla Webex-kontot.
-
Det gamla Webex-kontot har raderats.
-
Användaren tillhandahålls av Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till hämtningssidan.
-
Självaktiveringsflöde
Om användaren har ett befintligt BroadWorks-konto kan de använda självaktiveringsprocessen för att flytta sitt konto.
-
Användaren loggar in på URL:en för användaråtkomstportalen med BroadWorks-inloggningsuppgifter.
-
Användaren anger sin e-postadress.
-
Användaren skickas vidare till BroadWorks etableringsbrygga.
-
Ett automatiskt e-postmeddelande skickas till användarens e-postadress.
-
-
Användaren öppnar e-postmeddelandet och klickar på länken Delta nu, som validerar e-postadressen.
-
CI hittar användaren har ett befintligt Webex-konto. Användare måste radera det gamla kontot innan de kan fortsätta.
-
Användare omdirigeras för att logga in på Webex.
-
-
Användaren loggar in på konsumentportalen.
-
Användaren klickar på Ta bort konto.
-
Det gamla Webex-kontot tas bort.
-
Användaren etablerar ett nytt Webex-konto för Cisco BroadWorks med samma e-postadress.
-
Koppla Webex för BroadWorks till befintlig organisation
Om du är partneradministratör som lägger till Webex för BroadWorks-tjänster till en befintlig Webex-kundorganisation, som ännu inte är kopplad till ett partnerhanterat BroadWorks-företag, MÅSTE kundorganisationsadministratören godkänna administratörsåtkomst för att etableringsbegäran ska lyckas.
Godkännande från organisationsadministratören krävs om något av följande är sant:
-
Den befintliga kundorganisationen har 100 användare eller fler
-
Organisationen har en verifierad e-postadress
-
Organisationsdomänen är anspråktagen
Om inget av ovanstående kriterier är uppfyllda kan en automatisk koppling inträffa.
I ett scenario med Automatisk bilaga läggs en Webex för BroadWorks-prenumeration till i en befintlig kundorganisation utan att den befintliga organisationsadministratören eller slutanvändaren meddelas. I de flesta fall kommer din partnerorganisation att få rättigheter som provisioneringsadministratör. Om kundorganisationen däremot inte har några licenser eller endast suspended/canceled licenser, så blir du fullständig administratör.
Med åtkomst som provisioneringsadministratör har du begränsad insyn i Control Hub för användarna i den befintliga organisationen. Det rekommenderas att du kontaktar kundens administratör och begär fullständig administratörsåtkomst till organisationen.
Partneradministratörer kan utföra följande procedur för att lägga till BroadWorks-samtalstjänster i en befintlig Webex-organisation:
Se till att Tillåt e-postmeddelanden från administratörsinbjudningar vid anslutning till befintliga organisationer (växlingsknappen är aktiverad som standard).
| 1 |
Partneradministratören anger Webex för Cisco BroadWorks för kunden. För hjälp, se Provisionera kundorganisationer. Följande sker:
Anta att kundens administratör inte får något e-postmeddelande. I så fall kan kundadministratören manuellt lägga till partneradministratören (anges i mallen) som extern administratör för kundorganisationen från Control Hub. Försök sedan att etablera användaren igen, vilket utlöser Webex för Cisco BroadWorks kund etablering. |
| 2 |
Med fullständig administratörsåtkomstkan partneradministratören slutföra processen för att etablera kunden. Du måste försöka etablera kunden igen från steg 1 ovan. Men nu som extern fullständig administratör borde du inte se felet 2017. När etableringen av samtalstjänster är slutförd kommer den befintliga kundorganisationen att synas som en kund under Webex för BroadWorks-partnerorganisationen. Den bifogade organisationens namn kommer inte att ändras till BroadWorks företagsnamn. Namnet på den anslutna organisationen kommer att behållas som det var före anslutningsprocessen. |
Villkor för organisationsanslutning
-
E-postadressen för den första BroadWorks-prenumeranten som etableras måste matcha e-postadressen för en befintlig användare i den riktade kundorganisationen. Annars skapas en ny kundorganisation.
-
Den första användaren från den befintliga organisationen som är etablerad för Webex för BroadWorks är inte etablerad som administratörsanvändare. Inställningar och rättigheter från den befintliga organisationen behålls.
-
Organisationens befintliga autentiseringsinställningar har företräde framför vad som är konfigurerat i Webex för BroadWorks-provisioneringsmallen. Som ett resultat av detta sker ingen förändring av hur befintliga användare loggar in.
-
Om den befintliga kundorganisationen har grundläggande varumärkesbyggande aktiverat, kommer partnerns avancerade varumärkesinställningar att prioriteras efter att kopplingen har skett. Om kunden vill att den grundläggande varumärkesprofileringen ska förbli intakt måste partnern konfigurera kundorganisationen för att åsidosätta varumärkesprofilering i inställningarna för avancerad varumärkesprofilering.
-
-
Namnet på den befintliga organisationen kommer inte att ändras.
-
Det finns ingen ändring av inställningen för e-postundertryckningsflagga i den befintliga organisationens inställningar. Detta kan påverka nyligen etablerade användare. Beroende på hur flaggan är inställd kan nya användare få ett e-postmeddelande med en kod som måste anges för att slutföra aktiveringen.
-
Begränsat administratörsläge (inställt med växlingsknappen Begränsat av partnerläge) är avstängt för den anslutna organisationen.
-
Se till att slutföra organisationens anslutningsprocess (flytta befintliga användare och uppdatera organisations-ID) innan du etablerar nya användare i Webex för Cisco BroadWorks-organisationen.
-
Ett BroadWorks-företag kan endast vara associerat med en Webex-organisation. Du kan inte etablera prenumeranter från ett enda BroadWorks-företag till separata Webex-organisationer.
Lägg till extern administratör
För stegen som kundorganisationsadministratörer kan följa för att lägga till partneradministratören som extern administratör, se artikeln Godkänn begäran om extern administratör på help.webex.com.
Kundadministratören måste ge den externa administratören fullständiga administratörsrättigheter och behörigheter.
Den e-postadress som kundorganisationsadministratören lägger till som extern administratör måste matcha partneradministratörens e-postadress som konfigurerats i onboarding-mallen på Partner Hub.
Efter att du har lagt till e-postadressen från onboarding-mallen på Partner Hub som fullständig administratör, måste alla ytterligare partneradministratörer också läggas till som externa administratörer med fullständiga administratörsrättigheter.
Koppla bort Webex för BroadWorks från befintlig organisation
Följ dessa steg för att koppla bort Webex för BroadWorks från en befintlig Webex-organisation. Om du till exempel av misstag har kopplat Webex för BroadWorks till en befintlig organisation och vill ta bort den bifogade filen.
I standardflödet kommer att bortkoppling av Webex för BroadWorks från en befintlig Webex-organisation (endast standardflöde) ta bort alla associerade prenumerantdata och inaktivera kundens Webex för BroadWorks-prenumeration. Du kommer också att förlora åtkomst till kundorganisationen om detta är den enda associerade prenumerationen. I Hybridflödet ändras inte kundprenumerationerna.
-
Om du inte har åtkomst till kundinställningarna i Control Hub kan du be kundens administratör att ge dig extern administratörsåtkomst genom att följa Godkänn begäran om extern administratör.
-
Ta bort alla Webex för BroadWorks-arbetsytor från organisationen. Använd API:et Ta bort en BroadWorks-arbetsyta.
-
Ta bort alla Webex för BroadWorks-prenumeranter från organisationen. Använd API:et Ta bort en BroadWorks-prenumerant.
-
Ta bort väntande Webex för BroadWorks-användare från organisationen. Om användare till exempel har etablerats via det otillförlitliga e-postflödet och giltiga e-postadresser ännu inte har angetts, lämnas användarna i ett väntande tillstånd. Följ Verifiera användarprovisionering med otillförlitliga e-postmeddelanden för att ta bort användarna.
-
Ta bort konfigurationen BroadWorks Calling för den här kunden. Öppna kundens Control Hub-instans, klicka på Hybridoch ta bort alla konfigurationer under avsnittet BroadWorks Calling.
Om du vill ansluta Webex för BroadWorks till kunden efter att du har slutfört frånkopplingen, följ etableringsprocesserna för att ansluta till en befintlig kund.
Ett alternativ för att ta bort prenumeranter om du inte vill använda API:et Ta bort en BroadWorks-prenumerant är att gå in i BroadWorks CommPilot och ta bort integrerade snabbmeddelanden. & P -tjänst för de berörda användarna.
Hantera användare och organisationer
Kom ihåg att användaren finns både i BroadWorks och i Webex för att hantera användare i Webex för Cisco BroadWorks. Samtalsattribut och användarens BroadWorks-identitet finns i BroadWorks. En tydlig e-postidentitet för användaren och dess licensiering av Webex-funktioner finns i Webex.
Verifiera användarreservering med e-postmeddelanden som inte är betrodda
Om du etablerar Webex för BroadWorks-användare genom att använda flow-through provisionering med opålitliga e-postadresser, måste användare självetablering genom att ange sin e-postadress i Användaraktiveringsportalen. Om användaren råkar ut för ett fel kan de använda alternativet Försök igen som visas i portalen för att göra ett nytt försök. Om användaren återberättar felet kan administratören använda stegen nedan i partnerhubben för att granska statusen och antingen registrera användaren, ta bort användaren eller tillämpa konfigurationsändringar.
| 1 |
Logga in på Partner Hub och hitta sidan Kundlista. |
| 2 |
Klicka på Visa mallar. Välj lämplig onboarding-mall som du vill tillämpa på den här användaren. |
| 3 |
Under Användarverifieringverifierar du att följande inställningar är inställda för att säkerställa att flödet genom tillhandahållande av opålitliga e-postmeddelanden konfigureras korrekt:
|
| 4 |
När användare etableras klickar du på Visa användarstatus i avsnittet Användarverifiering för att kontrollera provisioneringsstatusen. I vyn Användarstatus visas listan över användare tillsammans med information som BroadWorks-ID, vald pakettyp och aktuell status, som visar om användaren är provisionerad eller om det finns ett väntande krav.
|
| 5 |
För användare med fel eller väntande krav, klicka på de tre punkterna till höger och välj ett av följande administrativa alternativ:
|
Ytterligare visningsalternativ
Följande ytterligare alternativ finns tillgängliga när du visar listan över användare:
-
Exportera— Klicka på den här knappen om du vill exportera användarlistan till en CSV-fil.
-
Exkludera etablerade användare– Aktivera den här växlingsknappen om du bara vill visa användare med väntande krav eller fel.
Ändra användar-ID eller e-postadress
Ändringar i användar-ID och e-postadress
E-post-ID och alternativt ID är broadWorks-användarattribut som används med Webex för Cisco BroadWorks. BroadWorks-användar-ID är fortfarande den primära identifieraren för användaren i BroadWorks. Följande tabell beskriver syftet med dessa olika attribut och vad du ska göra om du behöver ändra dem:
| Attribut i BroadWorks | Motsvarande attribut i Webex | Syfte | Anteckningar |
| Användar-ID för BroadWorks | Inga | Primär identifierare | Du kan inte ändra den här identifieraren och fortfarande länka användaren till samma konto i Webex. Du kan ta bort användaren och återskapa den om den är felaktig. |
| E-post-id | Användar-ID |
Obligatoriskt för tillhandahållande av flödet (skapa användar-ID för Webex) när du litar på att du litar på e-post Krävs inte i BroadWorks om du inte hävdar att du kan lita på e-postmeddelanden Detta är inte obligatoriskt i BroadWorks om du tillåter prenumeranter att självaktivera |
Det finns en manuell process för att ändra detta på båda ställena om användaren har fått fel e-postadress:
Ändra inte BroadWorks användar-ID. Detta stöds inte. |
| Alternativt ID | Inga | Aktiverar authn för användare via e-post och lösenord mot BroadWorks användar-ID | Det ska vara samma som e-postadressen. Om du inte kan ange e-postadressen i attributet Alternativt ID måste användarna ange sitt BroadWorks-användar-ID vid autentisering. |
Ändra användarpaket i partnerhubben
| 1 |
Logga in på Partner Hub och klicka på Kunder. |
| 2 |
Hitta och välj den kundorganisation där användaren finns. Organisationens översiktssida öppnas i en panel till höger på skärmen. |
| 3 |
Klicka på Visa kund. Kundorganisationen öppnas i Control Hub och visar översiktssidan.
|
| 4 |
Klicka på Användare och leta sedan upp och klicka på den påverkadeanvändaren. |
| 5 |
I användarens -tjänster klickardu på Webex för BroadWorks-paket (prenumerationer). Användarens paketpanel öppnas och du kan se vilket paket som för närvarande är tilldelat användaren. |
| 6 |
På fliken Profil tittar du i avsnittet Paket och klickar på pilen (>) för att utöka vyn. |
| 7 |
Välj det paket du vill ha för den här användaren (Basic, Standard, Premium eller Softphone) och klicka på Spara. Control Hub visar ett meddelande som användaren uppdaterar. |
| 8 |
Du kan stänga användaruppgifterna och fliken Kontrollhubb. |
Standard- och Premium-paket har särskilda möteswebbplatser som är associerade med varje paket. När en prenumerant med administratörsprivilegier med ett av dessa två paket flyttas till det andra paketet kommer prenumeranten att visas med två möteswebbplatser i Control Hub. Prenumerantens värdmötesfunktioner och möteswebbplats anpassas till deras nuvarande paket. Möteswebbplatsen för det tidigare paketet och tidigare skapat innehåll på webbplatsen, t.ex. inspelningar, förblir tillgängligt för möteswebbplatsens administratör.
Det kan ta två till tre timmar för nya PMR som ett resultat av en paketändring till en uppdatering.
Ta bort användare
Det finns en rad olika metoder som administratörer kan använda för att ta bort en användare från Webex för Cisco BroadWorks:
Om användaren som du ska ta bort har administratörsbehörighet, tilldela en ny administratör innan du tar bort användaren. Det sker ingen automatisk överföring av administratörsrollen om den sista administratören tas bort.
Webex för Cisco BroadWorks API
Partneradministratörer kan använda Webex för Cisco BroadWorks API för att ta bort användare:
-
Kör begäran om Att ta bort en BroadWorks-prenumerant-API på https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Denna begäran tar bort Webex för Cisco BroadWorks-prenumerationen. Användaren faktureras inte längre som en Webex-användare för Cisco BroadWorks och behandlas som en gratis Webex-användare.
-
Kör begäran om att ta bort en person-API https://developer.webex.com/docs/api/v1/people/delete-a-person för att ta bort användaren helt och hållet.
Flödesflöde för tillhandahållande
Partneradministratörer kan använda flödet genom etablering för att ta bort användare:
-
Ta bort IM+P-integrerad tjänst från användaren på BroadWorks-servern. Du kan inaktivera tjänsten för användaren från användaren – sidan Integrerat IM&P på BroadWorks. För en detaljerad procedur, se "Konfigurera integrerat IM&P" i Cisco BroadWorks Application Server Web Interface Administrationsguide – Del 2.
När tjänsten har inaktiverats tar flödesbaserad etablering bort Webex för Cisco BroadWorks-prenumerationen från användaren. Användaren faktureras inte längre som en Webex-användare för Cisco BroadWorks och behandlas som en gratis Webex-användare.
-
I Control Hub, hitta och välj användaren.
- Gå till Åtgärder och välj Ta bort användare .
Control Hub (kundadministratörer)
Kundadministratörer kan använda Control Hub för att ta bort användare från organisationen. Mer information finns i Ta bort en användare från din organisation i Webex Control Hub på https://help.webex.com/0qse04/.
Ta bort organisation
| 1 |
Använd People API:erna för att ta bort alla användare från organisationen: Ta bort ett BroadWorks-prenumerant-API tar bort Webex för Cisco BroadWorks-behörigheter från en användare, men tar inte bort användaren. |
| 2 |
Om Katalogsynkronisering är aktiverat, inaktivera det. Detta kan göras via Partner Hub eller via det offentliga API:et. Så här inaktiverar du katalogsynkronisering via Partner Hub: För att inaktivera katalogsynkronisering via API, använd API:et Uppdatera katalogsynkronisering för ett BroadWorks-företag och inaktivera inställningen enableDirSync. Alla användare som är relaterade till BroadWorks Directory Sync för den här organisationen kommer att raderas. Observera att borttagningen av användare (med båda metoderna) kan ta lite tid beroende på antalet användare. |
| 3 |
När alla användare har tagits bort, använd API:et Ta bort en organisation för att ta bort organisationen. |
Avsluta en prenumeration från Control Hub
Eftersom API:et är privat kommer kunder inte att ha åtkomst till det. Istället visar följande steg hur kunder kan avsluta sin egen prenumeration från Control Hub:
-
Partneradministratören kan navigera till sidan "Hybrid"-tjänster i kundens kontrollhubb.
-
Leta reda på kortet "BroadWorks Calling".
-
När alla användare har avprovisionerats från Webex för BroadWorks för den kunden, bör partnern se en knapp för att "Rensa konfiguration" (dvs. ta bort deras customer_config -post i BPB).
Releasehantering
Versionshanteringskontroller i Partner Hub gör det enkelt för Webex för Cisco BroadWorks-tjänsteleverantörer att hantera versioner genom att ge dem möjlighet att kontrollera version cadence för vilka användares Webex-appar uppgraderar till den senaste programvaran.
Som standard använder Webex-appen automatiska uppgraderingar (Cisco-kontrollerade månatliga utgåvor). Med den här funktionen kan partneradministratörer dock:
-
Konfigurera anpassade releasescheman med uppskjutningar från Ciscos standard releaseschema
-
Konfigurera ett enda releaseschema och kaskadbelägg det schemat till alla kundorganisationer som de hanterar
-
Tilldela olika utgivningsscheman till olika kundorganisationer
För mer information om releasehantering, inklusive information om hur du konfigurerar och tillämpar anpassade releasescheman, se Webex-artikeln Anpassningar av releasehantering.
Konfigurera om systemet
Du kan konfigurera om systemet enligt följande:
-
Lägg till ett BroadWorks-kluster i partnerhubben
-
Redigera eller ta bort ett BroadWorks-kluster i partnerhubben
-
Lägg till en onboardingmall i Partner Hub
-
Redigera eller ta bort en onboardingmall i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub.
| 1 |
Logga in på Partner Hub. |
| 2 |
Klicka på Tjänster. |
| 3 |
På kortet BroadWorks-samtal klickar du på Visa BroadWorks-samtal. |
| 4 |
Klicka på Visa kluster. |
| 5 |
Klicka på det kluster som du vill redigera eller ta bort. |
| 6 |
Du har följande alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Redigera eller ta bort en onboardingmall i Partner Hub
Du kan redigera eller ta bort onboardingmallar i Partner Hub.
| 1 |
Logga in på Partner Hub. | |||||||||
| 2 |
Klicka på Tjänster. | |||||||||
| 3 |
På kortet BroadWorks-samtal klickar du på Visa BroadWorks-samtal. | |||||||||
| 4 |
Klicka på mallen som du vill redigera eller ta bort. | |||||||||
| 5 |
Du har följande alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Webex Assistant
Webex-assistent Meetings är en intelligent, interaktiv virtuell mötesassistent som gör möten sökbara, användbara och produktiva. Du kan be Webex-assistent att följa upp åtgärdsobjekt, ta hänsyn till viktiga beslut och markera viktiga ögonblick under ett möte eller en händelse.
Webex-assistent för möten är tillgänglig gratis för mötesplatser med Premium- och Standardpaket samt personliga mötesrum. Supporten inkluderar både nya och befintliga webbplatser.
Aktivera Webex-assistenten för möten
Webex-assistenten är som standard aktiverad för både standard- och premiumpaketkunder i Broadworks.
Partneradministratörer och kundorganisationsadministratörer kan inaktivera funktionen för kundorganisationer via Control Hub.
Begränsningar
Följande begränsningar finns för Webex för Cisco BroadWorks:
-
Supporten är begränsad till mötesplatser och personliga mötesrum med Premium- och Standardpaket.
-
Textning av textning stöds endast på engelska, spanska, franska och tyska.
-
Innehållsdelning via e-post är endast tillgänglig för användare inom din organisation
-
Mötesinnehåll är inte tillgängligt för användare utanför din organisation. Mötesinnehåll är inte heller tillgängligt när det delas mellan användare av olika paket inom samma organisation.
-
Med Premium-paketet är transkriptioner efter möten tillgängliga oavsett om Webex-assistenten är aktiverad eller inaktiverad. Om lokal inspelning väljs spelas dock inte in transkriptioner eller höjdpunkter efter mötet.
-
Med standardpaketet är alternativet "Inspela möte i molnet" inte tillgängligt, och därför är transkriptioner efter mötet inte tillgängliga oavsett om Webex-assistenten är aktiverad eller inaktiverad. Men om lokal inspelning väljs, spelas inte ens transkriptioner eller höjdpunkter efter mötet in.
Ytterligare information om Webex-assistenten
För användarinformation om hur du använder funktionen, se Använd Webex-assistenten i Webex-möten och -evenemang.
Inaktivera Webex-samtal
Gratis Webex-samtal är aktiverat som standard, vilket gör att användare kan ringa gratis samtal till alla Webex-aktiverade enheter. Om du däremot vill att alla samtal ska använda BroadWorks-infrastrukturen kan du inaktivera Webex-samtal i en onboarding-mall, vilket inaktiverar det alternativet för de kundorganisationer som använder mallen.
Funktionssupport
När Webex Calling är inaktiverat gäller följande villkor för Webex för Cisco BroadWorks-användare:
-
Användare ser inte längre Ring med Webex som ett valbart samtalsalternativ i Webex-appen.
-
Användare kan inte ringa eller ta emot gratis Webex-samtal till icke-Webex-användare för Cisco BroadWorks. Detta inkluderar samtal som initierats från ett Webex-teamutrymme, samtalshistorik, kontakter, genom att ange den andra användarens URI eller e-postadress i sökfältet.
-
Skärmdelning fungerar inom ett BroadWorks-samtal.
-
Webex-möten och telefonnärvaro fungerar fortfarande, även om Webex-samtal är inaktiverade.
Inaktivera Webex-samtal (ny onboarding-mall)
När du konfigurerar en ny onboarding-mall kan du konfigurera om Webex-samtal är aktiverade eller inaktiverade genom att markera eller avmarkera kryssrutan Inaktivera Cisco Webex Free Calling i guiden Lägg till en ny mall. Den här inställningen kommer att användas för användare i kundorganisationer som du tilldelar mallen.
För mer information om hur du konfigurerar en ny onboarding-mall, se Konfigurera din partnerorganisation i Partner Hub.
Inaktivera Webex-samtal (befintlig onboarding-mall)
Följ den här proceduren för att inaktivera Webex-samtal från en befintlig onboarding-mall. Detta inaktiverar funktionen för alla nya användare i kundorganisationer som använder den här mallen.
-
Logga in på Partner Hub på admin.webex.com.
-
Välj Inställningar.
-
Klicka på Visa mall och välj lämplig onboarding-mall.
-
Klicka på Inaktivera Cisco Webex gratissamtal.
-
Klicka på Spara.
Inaktivera Webex-samtal (befintlig användare)
Om du inaktiverar den här funktionen i en onboarding-mall ändras inställningen endast för nya användare som är tilldelade mallen. För att inaktivera Webex Calls för en befintlig användare kan du följa någon av procedurerna nedan för att uppdatera användaren.
Se till att du redan har slutfört en av ovanstående procedurer för att inaktivera Webex-samtal från den onboarding-mall som användaren är tilldelad. Annars kommer någon av procedurerna nedan att omkonfigurera användaren med Webex Calls aktiverat.
Om du använder genomflödesprovisionering kan du göra följande:
-
Öppna CommPilot och gå till användarkonfigurationen.
-
Ta bort den integrerade IM+P -tjänsten från användaren och klicka på OK.
-
Lägg till den integrerade IM+P -tjänsten till användaren och klicka på OK.
Annars kan du använda API:et för att uppdatera användaren.
-
Använd Ta bort en BroadWorks-prenumerant-API för att ta bort användaren.
-
Använd Provisionera ett BroadWorks-abonnent-API för att lägga till användaren.
Inaktivera video- eller skärmdelning under samtal
Partneradministratörer kan använda konfigurationstaggar för att inaktivera videosamtal and/or skärmdelning i ett samtal från Webex-appen (som standard är båda medietyperna aktiverade för samtal).
För fullständig konfigurationsinformation och alternativ, se Inaktivera videosamtal och Inaktivera skärmdelning i Webex för Cisco BroadWorks konfigurationsguide.
För video kan du också konfigurera om inkommande samtalsmedia som standard endast visas som video eller ljud.
Upptagen lampfält / Avisering om samtalssvar
Upptagen lampfält (BLF) / Avisering om samtalshämtning utnyttjar funktionerna BLF och riktad samtalshämtning. En BLF-användare får ett ljud- och ett visuellt meddelande i Webex-appen när en användare från den övervakade BLF-listan tar emot ett inkommande samtal. BLF-användaren kan Ignorera eller Svara på den övervakade användarens samtal.
BLF / Avisering om svar av samtal är till hjälp i situationer där en användare behöver svara på samtal för andra teammedlemmar som kan arbeta på en annan plats.
Användare kan också se sin BLF-övervakade lista i avsnittet Flersamtal-fönstret - Övervakningslista - (endast Windows, Mac stöds inte) för att se närvaron av deras Webex- och icke-Webex-teammedlemmar. För hjälp med att aktivera flersamtal, se: Fönster för flera samtal
Webex-medlemmar kommer att ha full Webex-närvaro. Icke-Webex-medlemmar måste vara katalogsynkroniserade med Webex, och de kommer bara att ha tillstånden "okänt" och "samtal pågår" (ringningsstatus utlöser dialogrutan för att svara).
Begränsningar för närvaro för icke-Webex-användare:
-
Närvaro stöds inte för Broadworks-användare som inte är CI, även om de finns med i BLF-listan.
-
CI-användare utan Webex Cloud-behörighet eller maskintyp för konton (arbetsytor) visar endast närvaro "pågående samtal" och "okänd". Det finns ingen status för aktiv, ringande etc.
-
Icke-Webex-användare från BLF-bevakningslistan, som startade ett samtal innan Webex-klienten startades eller medan den var offline, kommer att visas med en "okänd" närvaro.
-
Om du förlorar anslutningen återställs alla icke-Webex-samtalstillstånd till "okänt" när du återansluter.
-
Om en icke-Webex-användare från BLF väntar i ett samtal kommer de fortfarande att visas som "i ett samtal".
Krav
Se till att följande patchar är installerade på BroadWorks. Installera endast de patchar som gäller för din version:
För R22:
-
AP.plattform.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382362
-
AP.xsp.22.0.1123.ap382053
-
AP.xsp.22.0.1123.ap382362
-
AP.as.22.0.1123.ap383459
-
AP.as.22.0.1123.ap383520
För R23:
-
AP.plattform.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382362
-
AP.as.23.0.1075.ap383459
-
AP.as.23.0.1075.ap383520
-
Om du använder XSP|ADP:
-
AP.xsp.23.0.1075.ap382053
-
AP.xsp.23.0.1075.ap382362
-
-
Om du använder ADP:
-
Xsi-Actions-23_2022.01_1.200.bwar
-
Xsi-Events-23_2022.01_1.201.bwar (eller senare)
-
För R24:
-
AP.as.24.0.944.ap382053
-
AP.as.24.0.944.ap382362
-
AP.as.24.0.944.ap383459
-
AP.as.24.0.944. ap383520
-
Xsi-Actions-24_2022.01_1.200.bwar
-
Xsi-Events-24_2022.01_1.201.bwar (eller senare)
Se till att följande konfigurationstaggar är aktiverade i Webex-appen:
-
-
-
Du måste aktivera funktionen 101642 Förbättrad Xsi-mekanism för teamtelefoni på AS:
AS_CLI/System/ActivatableFeature> activate 101642
Aktivera X-BroadWorks-Remote-Party-Info på AS med hjälp av CLI-kommandot nedan eftersom vissa SIP-samtal kräver den här funktionen:
AS_CLI/System/DeviceType/SIP> set
Se till att följande tjänster är tilldelade till användare:
-
Tilldela tjänsten för att hämta riktat samtal för alla användare
-
Konfigurera fältet Upptagen-lampa för användare
Alla hänvisningar till XSP inkluderar antingen XSP eller ADP.
Konfigurera Busy Lamp Field på BroadWorks
Partneradministratörer kan använda följande procedur för att konfigurera fältet Upptagen-lampa för en användare.
-
Logga in på BroadWorks CommPilot.
-
För en vald användare, gå till Klientprogram och konfigurera fältet Upptagen-lampa.
-
Lägg till URL:en för BLF-listan som ska övervakas.
-
Använd sökparametrarna för att hitta och lägga till användare i listan Övervakade användare.
-
Klicka på OK.
Slido Integrationsstöd
Webex för Cisco BroadWorks stöder Webex-appintegration med Slido.
Slido är ett lätt att använda verktyg för publikengagemang. Det hjälper personer att få ut det mesta av möten genom att fylla i skillnaden mellan talaren och deras målgrupper. När Slido är integrerat i din Control Hub-organisation kan dina användare lägga till appen Slido till sina möten i Webex-appen. Den här integreringen ger Frågor och svar funktioner för möten och omröstningar.
För ytterligare information om hur du distribuerar och använder Slido med Webex-appen, se Integrera Slido med Webex-appen.
Automatiskt svar med ton
Med automatiskt svar med ton kan användare ringa ett samtal från en tredjepartsapp, till exempel Contact Center, och samtalet dirigeras automatiskt via Webex-appen på deras dator. När Webex-appen ringer till den andra parten hör användaren en viss ton som informerar dem om att samtalet kopplas.
För att en Webex för Cisco BroadWorks-användare ska kunna använda den här funktionen:
-
Funktionen stöds endast på den primära radens utseende
-
Webex-appen måste vara den primära linjevisningen
-
Taggen %ENABLE_AUTO_ANSWER_WXT% måste vara aktiverad
Om användaren också har delade samtalsvisningar (till exempel om en bordstelefon är konfigurerad som en av de sekundära linjevisningarna) stöds funktionen fortfarande på den primära visningen så länge de delade samtalsvisningarna är konfigurerade för att inte ta emot inkommande samtal. Detta kan åstadkommas genom att konfigurera något av följande tre villkor på BroadWorks för alla delade samtalsframträdanden:
-
Avisera alla visningar för Click-to-Dial-samtal är inaktiverat i konfigurationen för delat samtalsvisning – detta är den rekommenderade metoden.
eller
-
Tillåt avslutning till denna plats måste vara inaktiverat för alla delade samtalsframträdanden eller
eller
-
Platser är inaktiverade för alla delade samtalsframträdanden
Öka kapaciteten
XSP|ADP-gårdar
Vi rekommenderar att du använder kapacitetsplaneraren för att avgöra hur många ytterligare XSP|ADP-resurser du behöver för den föreslagna ökningen av antalet prenumeranter. För något av de dedikerade NPS eller dedikerade Webex för Cisco BroadWorks har du följande skalbarhetsalternativ:
-
Skala upp dedikerad gård: Lägg till en eller flera XSP|ADP-servrar till den servergrupp som behöver extra kapacitet. Installera och aktivera samma program och konfigurationer som de befintliga noderna.
-
Lägg till dedikerad gård: Lägg till en ny, dedikerad XSP|ADP-farm. Du måste skapa ett nytt kluster och nya mallar i partnerhubben, så att du kan börja lägga till nya kunder på den nya mappen, för att avklusta befintliga funktioner.
-
Lägg till specialiserad gård: Om du upplever flaskhalsar för en viss tjänst kan du vilja skapa en separat XSP|ADP-farm för det ändamålet, med hänsyn till kraven för samresidens som anges i det här dokumentet. Du kan behöva konfigurera om dina Control Hub-kluster och DNS-poster om du ändrar URL:en till den tjänst som har en ny tjänst.
I alla fall är det ditt ansvar att övervaka och ta tillbaka din BroadWorks-miljö. Om du vill kontakta Cisco-supporten kan du kontakta din kontorepresentant som kan arrangera professionella tjänster.
Hantera HTTP-servercertifikat
Du måste hantera dessa certifikat för mTLS-autentiserade webbapplikationer på dina XSP|ADP:er:
-
Vår kedja av betrodda certifikat från Webex Cloud
-
Din XSP|ADP:s HTTP-servergränssnitts certifikat
Förtroendekedja
Du laddar ner förtroendekedjans certifikat från Control Hub och installerar det på dina XSP|ADP:er under din första konfiguration. Vi förväntar oss att uppdatera certifikatet innan det upphör och meddelar dig om hur och när det ska ändras.
Dina HTTP-servergränssnitt
XSP|ADP måste presentera ett offentligt signerat servercertifikat för Webex, enligt beskrivningen i Beställ certifikat. Ett själv signerat certifikat skapas för gränssnittet när du först skyddar gränssnittet. Det här certifikatet är giltigt i ett år från och med det datumet. Du måste ersätta det själv signerade certifikatet med ett offentligt signerat certifikat. Det är ditt ansvar att begära ett nytt certifikat innan det upphör.
Allmänna grossistinställningar
Begränsad av partnerläge är en Partner Hub-inställning som partneradministratörer kan tilldela specifika kundorganisationer för att begränsa de organisationsinställningar som kundadministratörer kan uppdatera i Control Hub. När den här inställningen är aktiverad för en given kundorganisation kan alla organisationens kundadministratörer, oavsett deras rollbehörigheter, inte komma åt en uppsättning begränsade kontroller i Control Hub. Endast en partneradministratör kan uppdatera de begränsade inställningarna.
Begränsad av partnerläge är en inställning på organisationsnivå snarare än en roll. Inställningen begränsar dock specifika rollbehörigheter för kundatministratörer i den organisation som inställningen tillämpas på.
Begränsa efter partnerläge
Kundadministratörer får ett meddelande när läget Begränsat av partner tillämpas. Efter inloggningen ser de en aviseringsbanner högst upp på skärmen, direkt under Control Hub-rubriken. Bannern meddelar kundens administratör att Begränsat läge är aktiverat och att de kanske inte kan uppdatera vissa samtalsinställningar.
För en kundadministratör i en organisation där begränsat av partnerläge är aktiverat bestäms åtkomstnivån till Control Hub med följande formel:
(Åtkomst till Kontrollhubben) = (Rättigheter för organisationsroller) - (Begränsad av begränsningar för partnerläge)
Kundadministratörer kommer att möta flera begränsningar, oavsett läget Begränsat av partner. Dessa begränsningar inkluderar:
- Samtalsinställningar: Inställningarna för "Appalternativ Samtalsprioritet" i menyn Samtal är skrivskyddade.
- Platsinställning: Konfigurering av samtal efter att platsen skapats kommer att döljas.
- PSTN-hantering och samtalsinspelning: Dessa alternativ kommer att vara gråmarkerade för platsen.
- Telefonnummerhantering: I menyn Samtal är hantering av telefonnummer inaktiverad och inställningarna för "Appalternativ Samtalsprioritet", såväl som samtalsinspelningar, är skrivskyddade.
Begränsningar
När läget Begränsat av partner är aktiverat för en kundorganisation är kundadministratörer i den organisationen begränsade från att komma åt följande Control Hub-inställningar:
-
Följande inställningar är inte tillgängliga i vyn Användare:
-
Knappen Hantera användare är gråmarkerad.
-
Lägg till eller ändra användare manuellt—Inget alternativ för att lägga till eller ändra användare, vare sig manuellt eller via CSV.
-
Användare som gör anspråk—ej tillgängligt
-
Tilldela licenser automatiskt– inte tillgängligt
-
Katalogsynkronisering– Det går inte att redigera inställningar för katalogsynkronisering (denna inställning är endast tillgänglig för administratörer på partnernivå).
-
Användaruppgifter—Användarinställningar som förnamn, efternamn, visningsnamn och primär e-postadress* kan redigeras.
-
Återställ paket—Inget alternativ för att återställa pakettypen.
-
Redigera tjänster – Det finns inget alternativ för att redigera de tjänster som är aktiverade för en användare (t.ex. Meddelanden, Möten, Samtal)
-
Visa tjänstestatus – Det går inte att se fullständig status för Hybridtjänster eller Programuppgraderingskanal
-
Primärt arbetsnummer— Det här fältet är skrivskyddat.
-
-
I vyn Konto är följande inställning inte tillgänglig:
-
Företagsnamn är skrivskyddat.
-
-
I vyn Säkerhet är följande inställning inte tillgänglig:
-
Autentisering—Inget alternativ för att redigera autentiserings- och SSO-inställningar.
-
-
Följande inställningar är inte tillgängliga i vyn Organisationsinställningar:
-
Domän— Åtkomsten är skrivskyddad.
-
E-post— Inställningarna Undertryck e-postmeddelanden för administratörsinbjudan och Val av språk för e-post är skrivskyddade.
-
-
Följande inställningar är inte tillgängliga i menyn Samtal:
-
Samtalsinställningar— Inställningarna för Appalternativ Samtalsprioritet är skrivskyddade.
-
Anropsbeteende— Inställningarna är skrivskyddade.
-
Plats > PSTN—Alternativen för lokal gateway och Cisco PSTN är dolda.
-
-
Under TJÄNSTERär tjänstealternativen Migreringar och Ansluten UC undertryckta.
Aktivera begränsat av partnerläge
Partneradministratörer kan använda proceduren nedan för att aktivera Tillåt begränsat av partnerläge för en given kundorganisation (standardinställningen är aktiverad).
-
Logga in på Partner Hub ( https://admin.webex.com) och välj Kunder.
-
Välj tillämplig kundorganisation.
-
I avsnittet Allmänna grossistinställningar aktiverar du växlingsknappen Tillåt begränsning via partnerläge för att aktivera inställningen.
Om du vill stänga av Tillåt begränsning via partnerläge, inaktivera reglaget.
Om partnern tar bort det begränsade administratörsläget för en kundadministratör kommer kundadministratören att kunna utföra följande:
-
Lägg till Webex för grossistanvändare (med knappen)
-
Ändra paket för en användare
För mer information om listan över tidszoner som stöds för grossistprovisionering, se Lista över tidszoner som stöds för grossistprovisionering.
Partneranalys
Förbättringar av Control Hub gör det enkelt för partneradministratörer att visa och uppdatera paketinformation för sina användares räkning. Den här funktionen ger partner möjlighet att få en samlad vy för alla kunder och inkluderar följande information:
-
Totalt antal användare per paket (softphone, basic, standard, premium)
-
Trend för användare efter paket (dagligen/veckovis/månadsvis)
-
Kunder med antal tilldelade paket
För fullständig information om hur du använder Partner Analytics, se Webex-artikeln Analytics för Webex för att visa rapporter och Webex för Broadworks-paket i Partner Hub.
API:er för faktureringsrapporter
Webex för utvecklare tillhandahåller offentliga API:er som kan användas för månatliga faktureringsrapporter. Partneradministratörer kan använda dessa API:er för att skapa, lista, hämta och ta bort faktureringsrapporter. Följande tabell listar API:erna, vilken typ av åtkomst som krävs och rollkraven.
|
Fakturerings-API |
Syfte |
Typ av åtkomst |
Rollkrav för API (Administratören kräver minst en av dessa roller) |
|---|---|---|---|
|
Skapa en BroadWorks-faktureringsrapport |
Används för att generera en faktureringsrapport. |
Skrivåtkomst |
|
|
Lista BroadWorks faktureringsrapporter |
Används för att lista de rapporter som är tillgängliga att visa. |
Läsåtkomst |
|
|
Hämta en BroadWorks-faktureringsrapport |
Används för att hämta en kopia av en genererad rapport. |
Läsåtkomst |
|
|
Ta bort en BroadWorks-faktureringsrapport |
Används för att radera en genererad rapport. |
Skrivåtkomst |
|
Faktureringsfält
Följande tabell listar de fält som finns i den genererade rapporten.
|
Fält |
Beskrivning |
|---|---|
|
återförsäljarnamn |
Partnernamn eller partnerorganisations-ID |
|
fakturerings-ID |
Partners unika faktureringsidentifierare eller C-nummer |
|
spFöretags-ID |
Den unika identifierare som tjänsteleverantören tillhandahåller för abonnentens företag. |
|
Interna |
Kundens interna teststatus (Yes/No) |
|
userId |
Prenumerantens användar-ID på BroadWorks |
|
prenumerant-ID |
En unik identifierare för den aktuella prenumeranten i Webex |
|
självaktiverad |
Yes/No |
|
förstaStartdatum |
Datum då prenumeranten etablerades. |
|
faktureringsstartdatum |
Datum då faktureringen börjar i denna månad |
|
faktureringsslutdatum |
Datum då faktureringen slutar denna månad |
|
paket |
Pakettypen som debiteras |
|
kvantitet |
Proportionell kvantitet för fakturering.
|
-
När du har genererat en faktureringsrapport för en viss period kan du inte återskapa den rapporten om du inte först tar bort den befintliga rapporten.
-
Om du ändrar antingen pakettypen eller BroadWorks användar-ID för en given användare, visar rapporten för den månad då ändringen inträffade flera poster för den användaren med separata proportionella poster före och efter ändringen.
Felsöka Webex för Cisco BroadWorks
Prenumerera på Webex statussida
Kontrollera först https://status.webex.com när du upplever ett oväntat avbrott i tjänsten. Kontrollera statussidan om du inte har ändrat din konfiguration i Control Hub eller BroadWorks innan avbrottet. Läs mer om hur du prenumererar på status och incidentmeddelanden i Webexhjälpcenter.
Använda Control Hub Analytics
Webex spårar användnings- och kvalitetsdata för din organisation och dina kundorganisationer. Läs mer om Control Hub Analytics i Webex hjälpcenter.
Nätverksproblem
Kunder eller användare skapas inte i Control Hub med flödesstyrd etablering:
-
Kan programservern nå URL:en för tillhandahållande?
-
Är provisioneringskontot och lösenordet korrekta, finns det kontot i BroadWorks?
Kluster misslyckas konsekvent med anslutningstester:
mTLS-anslutningen till autentiseringstjänsten förväntas misslyckas när du skapar det första klustret i Partner Hub, eftersom du måste skapa klustret för att få åtkomst till Webex-certifikatkedjan. Utan det kan du inte skapa ett förtroendeankare på autentiseringstjänstens XSP|ADP:er, så test-mTLS-anslutningen från Partner Hub fungerar inte.
-
Är XSP|ADP-gränssnitten offentligt tillgängliga?
-
Använder du rätt portar? Du kan ange en port i gränssnittsdefinitionen på klustret.
Gränssnitt misslyckas validering
Xsi-Actions och Xsi-Events-gränssnitt:
-
Kontrollera att gränssnitts-URL:erna är korrekt angivna i klustret i Partner Hub, inklusive
/v2.0i slutet av URL:erna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Läs om råden om gränssnittskonfiguration i det här dokumentet.
Gränssnitt för verifieringstjänsten:
-
Kontrollera att gränssnitts-URL:erna är korrekt angivna i klustret i Partner Hub, inklusive
/v2.0i slutet av URL:erna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Läs om konfigurationsråden i det här dokumentet, med särskild uppmärksamhet på:
-
Se till att du delade RSA-nycklar mellan alla XSP|ADP:er.
-
Se till att du har angett AuthService-URL:en till webbcontainern på alla XSP|ADP:er.
-
Om du redigerade TLS-chifferkonfigurationen ska du kontrollera att du använde den korrekta namnkonventionen. XSP|ADP kräver att du anger IANA-namnformatet för TLS-chiffer. En tidigare version av detta dokument angav felaktigt de chiffer som krävs i namnkonventionen för OpenSSL.
-
Om du använder mTLS med autentiseringstjänst, är Webex-klientcertifikaten laddade på din XSP|ADP/ADP pålitlig butik? Är appen (eller gränssnittet) konfigurerad för att kräva klientcertifikat?
-
Om du använder CI-tokenvalidering med autentiseringstjänsten, är appen (eller gränssnittet) konfigurerat för att inte kräva klientcertifikat?
-
Klientproblem
Kontrollera att klienten är ansluten till BroadWorks
-
Logga in på Webex-appen.
-
Kontrollera att ikonen Samtalsalternativ (en telefon med kugghjulet ovanför) finns på sidopanelen.
Om ikonen inte visas kanske användaren ännu inte är aktiverad för anropstjänsten i Control Hub.
-
Öppna menyn Inställningar/Inställningar och gå till avsnittet Telefontjänster. Du bör se statusen SSO Session Du är inloggad.
Om en annan telefontjänst, till exempel Webex Calling, visas, använder användaren inte Webex för Cisco BroadWorks.
Den här verifieringen innebär:
-
Klienten har framgångsrikt överfört de nödvändiga Webex-mikrotjänsterna.
-
Användaren har verifierats.
-
Klienten har utfärdat en JSON-webbtoken som är long-en dån av ditt BroadWorks-system.
-
Klienten har hämtat enhetsprofilen och har registrerats i BroadWorks.
Klientloggar
Alla Webex-appklienter kan skicka loggar till Webex. Detta är det bästa alternativet för mobila klienter. Du bör också anteckna användarens e-postadress och den ungefärliga tidpunkten då problemet uppstod om du söker hjälp från TAC. För mer information, se Var hittar jag support för Webex?
Om du behöver samla in loggar manuellt från en Windows-dator finns de på följande sätt:
Windows-dator: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
current_log.txt innehåller även BWC-relaterade loggar.
Problem med användar inloggning
mTLS Auth är felaktigt konfigurerad
Om alla användare påverkas ska du kontrollera mTLS-anslutningen från Webex till din autentiseringstjänsts URL:
-
Kontrollera att antingen autentiseringstjänstens program eller det gränssnitt som används är konfigurerat för mTLS.
-
Kontrollera att Webex-certifikatkedjan är installerad som en betrodd ankare.
-
Kontrollera att servercertifikatet i gränssnittet/programmet är giltigt och signerat av en välkänd CA.
Meddelande om licensavbrott
Det här meddelandet kan visas för en kund i kundvyn i Partner Hub. Detta meddelande visas när licensanvändningen överskrider vad licensen tillåter. Meddelandet kan ignoreras.
Felsökningsguide
För detaljerad information om felsökning av Webex för Cisco BroadWorks, se Webex för Cisco BroadWorks felsökningsguide.
Support
Stödpolicy för tillstånd
Kundens tjänsteleverantör är den första kontaktpunkten för slutkundsupport (Enterprise). Eskalera problem som SP inte kan lösa till TAC. Stöd för BroadWorks-serverversion följer BroadSoft-principen i den aktuella versionen och två tidigare större versioner (N-2). Läs mer i avsnittet BroadSoft-produkters livscykelpolicy i BroadSofts livscykelpolicy och BroadWorks-programvarukompatibilitetsmatris.
Eskaleringspolicy
-
Du (tjänsteleverantör/Partner) är den första kontaktpunkten för support för slutanvändare (enterprise).
-
Problem som inte kan lösas av SP eskaleras till TAC.
BroadWorks-versioner
-
Stöd för BroadWorks-serverversion följer BroadSoft-policyn för aktuell version och två tidigare större versioner (N-2). Läs mer i avsnittet BroadSoft-produkters livscykelpolicy i BroadSofts livscykelpolicy och BroadWorks-programvarukompatibilitetsmatris.
Självsupportresurser
-
Användare hittar support via Webex hjälpcenter, där det finns ett Webex för Cisco BroadWorks-specifika sidor som listar vanliga hjälp- och supportämnen om Webex-appen.
-
Webex-appen kan anpassas med hjälp-URL och URL för problemrapport.
-
Användare av Webex-appen kan skicka feedback eller loggar direkt från klienten. Loggarna går till Webex-molnet, där de kan analyseras av Webex DevOps.
-
Vi har också en hjälpcentersida dedikerad till hjälp på administratörsnivå för Webex för Cisco BroadWorks.
Samla in information för att skicka en servicebegäran
När du ser fel i Control Hub kan de ha bifogat information som kan hjälpa TAC att utreda problemet. Om du till exempel ser ett spårnings-ID för ett visst fel, eller en felkod, sparar du texten för att dela med oss.
Försök att inkludera åtminstone följande information när du skickar in en fråga eller öppnar ett ärende:
-
Organisations-ID för kund och partnerorganisations-ID (varje ID är en sträng med 32 hexsiffror, separerade med bindestreck)
-
TrackingID (även en 32-hexsiffrig sträng) om gränssnittet eller felmeddelandet innehåller ett
-
Användarens e-postadress (om en viss användare har problem)
-
Klientversioner (om problemet har symtom upptäckt via klienten)
Jämförelse av UC-One SaaS med Webex för Cisco BroadWorks
|
Lösnings-> |
UC-One SaaS |
Webex för Cisco BroadWorks |
|---|---|---|
|
Moln |
Cisco UC-One Cloud (GCP) |
Webex-molnet (AWS) |
|
Klienter |
UC-One: Mobil, dator Receptionist, övervakare |
Webex: Mobil, Dator, Webb |
|
Större teknik skillnad |
Möten med Broadsoft Meet Technology |
Möten levereras med Webex Meetings Technology |
|
Tidiga fältprovperioder |
Mellanlagringsmiljö, betaklienter |
Produktionsmiljö, GA-klienter |
|
Användaridentitet |
BroadWorks ID används som primärt ID, såvida inte tjänsteleverantör har SSO-integrering redan.
Användar-ID och hemlighet i BroadWorks |
E-post-ID i Cisco CI fungerar som primärt ID SSO integrering till tjänsteleverantör BroadWorks där användaren verifieras med BroadWorks-användar-ID och BroadWorks-hemlighet vid tidpunkten.
Användaren tillhandahåller inloggningsuppgifter via SSO med BroadWorks och hemlighet i BroadWorks ELLER Användar-ID och hemlighet i CI IdP ELLER Användar-ID i CI, ID och leverantör i IdP |
|
Klientverifiering |
Användare tillhandahåller inloggningsuppgifter via klient BroadWorks kräver lång tidsbefordrar tokens om Webex-meddelanden används |
Användare tillhandahåller inloggningsuppgifter via webbläsare (antingen inloggningssida från Webex BIdP-proxy eller CI) Webex-åtkomst och uppdatera tokens |
|
Hantering/konfiguration |
Dina OSS/BSS-system och Portalen för återförsäljare |
Dina OSS/BSS-system och Control Hub |
|
Partner/tjänsteleverantör aktivering |
En gång konfigurerad av Ciscos drift |
En gång konfigurerad av Ciscos drift |
|
Aktivering av kund/företag |
Portalen för återförsäljare |
Control Hub Skapad automatiskt vid första användarregistreringen |
|
Alternativ för användaraktivering |
Självregistrerade Ställ in externa SNABBMEDDELANDEN&P i BroadWorks
|
Ställ in integrerad IM&P i BroadWorks (vanligen företag) |
|
XSP|ADP-tjänstgränssnitt |
XSI-åtgärder
XSI-Händelser CTI (mTLS) AuthService (mTLS valfritt) DMS |
XSI-åtgärder XSI-åtgärder (mTLS) XSI-Händelser CTI (mTLS) AuthService (TLS) DMS |
Installera Webex och logga in (prenumerantens perspektiv)
| 1 |
Hämta och installera Webex. Mer information finns i Webex | Hämta appen. |
| 2 |
Kör Webex. Webex uppmanar dig att ange din e-postadress.
|
| 3 |
Ange din e-postadress och klicka på Nästa. |
| 4 |
Något av följande inträffar beroende på hur din organisation är konfigurerad i Webex: Webex läses in efter att du har autentiserat mot IdP eller BroadWorks.
|
Data exchange och lagring
Dessa avsnitt tillhandahåller detaljerad information om datautbyte och lagring med Webex. Alla data krypteras både under transport och vid vilotid. Mer information finns i Säkerhet för Webex-appen.
tjänsteleverantör registrering
När du konfigurerar kluster och användarmallar i Webex Control Hub under tjänsteleverantör-registrering utbyts följande BroadWorks-data som Webex lagrar:
-
URL för Xsi-åtgärder
-
Xsi-Events-URL
-
CTI-gränssnitts-URL
-
URL för verifieringstjänsten
-
BroadWorks adaptor-inloggningsuppgifter för provisionering
tjänsteleverantör tillhandahållande av användare
Denna tabell listar användar- och företagsdata som utbyts när användare tillhandahålls via Webex API:er.
|
Data förflyttas till Webex |
Från |
Genom |
Lagras av Webex? |
|---|---|---|---|
|
BroadWorks-användar-ID |
BroadWorks, via API |
Webex-API:er |
Ja |
|
E-post (om SP tillhandahålls) |
BroadWorks, via API |
Webex-API:er |
Ja |
|
E-post (om användare har tillhandahållits) |
Användare |
Portal för användaraktivering |
Ja |
|
Förnamn |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Efternamn |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Primärt telefonnummer |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Telefonnummer (mobil) |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Primär anknytning |
BroadWorks, via API |
Webex-API:er |
Ja |
|
BroadWorks tjänsteleverantör ID och grupp-ID |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Språk |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Tidszon |
BroadWorks, via API |
Webex-API:er |
Ja |
Användarborttagning
Webex för Cisco BroadWorks API:er har stöd för både partiell och fullständig användarborttagning. Den här tabellen listar alla användardata som lagras under etableringen och vad som tas bort i varje scenario.
|
Användardata |
Delvis borttagning |
Fullständig borttagning |
|---|---|---|
|
BroadWorks-användar-ID |
Ja |
Ja |
|
E-post |
Nej |
Ja |
|
Förnamn |
Nej |
Ja |
|
Efternamn |
Nej |
Ja |
|
Primärt telefonnummer |
Ja |
Ja |
|
Telefonnummer (mobil) |
Ja |
Ja |
|
Anknytning |
Ja |
Ja |
|
BroadWorks tjänsteleverantör ID och grupp-ID |
Ja |
Ja |
|
Språk |
Nej |
Ja |
Användarinloggning och konfigurationshämtning
Webex-autentisering
Webex-autentisering avser användarinloggning till en Webex-app via någon av Webex-supportautentiseringsmekanismerna. ( BroadWorks-autentisering behandlas separat.) Denna tabell illustrerar vilken typ av data som utbyts mellan de olika komponenterna i autentiseringsflödet.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Token för begränsad åtkomst och (oberoende) IdP-URL |
Webex |
Användarwebbläsare |
|
Användaruppgifter |
Användarwebbläsare |
Identitetsleverantör (som redan har användaridentitet) |
|
SAML-försäkran |
Användarwebbläsare |
Webex |
|
Verifieringskod |
Webex |
Användarwebbläsare |
|
Verifieringskod |
Användarwebbläsare |
Webex |
|
Kom åt och uppdatera tokens |
Webex |
Användarwebbläsare |
|
Kom åt och uppdatera tokens |
Användarwebbläsare |
Webex-app |
BroadWorks-autentisering
BroadWorks-autentisering avser användarinloggning till en Webex-app med sina BroadWorks-inloggningsuppgifter. Den här tabellen visar vilken typ av data som utväxlades mellan de olika komponenterna i autentiseringsflödet.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Token för begränsad åtkomst och (Webex Bwks IdP-proxy) IdP-URL |
Webex |
Användarwebbläsare |
|
Varumärkesinformation och BroadWorks-URL:er |
Webex |
Användarwebbläsare |
|
BroadWorks-användaruppgifter |
Användare via webbläsare (inloggningssidan med varumärke som webex förser dig med) |
Webex |
|
BroadWorks-användaruppgifter |
Webex |
BroadWorks |
|
BroadWorks användarprofil |
BroadWorks |
Webex |
|
SAML-försäkran |
Användarwebbläsare |
Webex |
|
Verifieringskod |
Webex |
Användarwebbläsare |
|
Verifieringskod |
Användarwebbläsare |
Webex |
|
Kom åt och uppdatera tokens |
Webex |
Användarwebbläsare |
|
Kom åt och uppdatera tokens |
Användarwebbläsare |
Webex-app |
Meddelande om att BroadWorks-lösenordet har löpt ut under inloggning
Den här funktionen förbättrar inloggningsprocessen och styr inloggningsflödet baserat på:
Förbättring av inloggningsvarningar och felmeddelanden:
- För närvarande får Wexbex för BWKS-användare som använder BroadWorks-autentisering och loggar in via UAP inte meddelanden om att deras lösenord snart löper ut eller att de inte kan logga in eftersom lösenordet redan har löpt ut. Med den här funktionen får användaren en varning om lösenordet snart löper ut om 10 dagar eller mindre, med en indikation på hur många dagar som återstår. Användaren uppmanas att kontakta partnern eller följa länken Glömt lösenordet på inloggningsskärmen för att återställa lösenordet.
- Om lösenordet har gått ut och konfigurationen i BroadWorks 'enforcePasswordChangeOnExpiry' är inställd på sant, så utlöstes felet "felaktigt användarnamn och lösenord", men nu med den här funktionen förbättras felmeddelandet: Inloggningsförsöket misslyckades. Kombinationen av användar-ID och lösenord som angetts stämmer inte överens med våra register, eller så behöver ditt lösenord uppdateras. Försök igen eller kontakta administratören för att uppdatera lösenordet. Felkod 100006
Kontroll av inloggningsflöde:
- Partnern kan begränsa inloggningen genom att aktivera inställningen "w4bwks-password-expiry-fail-login". Denna inställning “kan aktiveras av Cisco på begäran från en partner.” Om BroadWorks-lösenordet har gått ut, konfigurationen i BroadWorks 'enforcePasswordChangeOnExpiry' är satt till falskt och inställningen 'w4bwks-password-expiry-fail-login' är aktiverad, visas ett fel som säger att lösenordet gick ut för x dagar sedan, medan inloggning är tillåten om inställningstjänsten är inaktiverad. Som standard är inställningen inaktiverad.
Länken Glömt lösenordet på inloggningssidan kan konfigureras av partnern som en del av Anpassad varumärkesbyggande: Avancerad anpassning. Partners måste konfigurera länken för att omdirigera användare till partnerns portal för lösenordshantering och återställning.
Den här funktionen förbättrar endast användarinloggningsupplevelsen vid inloggning av aktiverade användare när lösenordet snart löper ut eller redan har löpt ut. Funktionen hanterar inte om ett lösenord upphör att gälla medan användaren är inloggad i Webex-appen. Användaren får ett meddelande om att lösenordet har upphört att gälla vid nästa inloggningsförsök.
Hämtning av klientkonfiguration
Den här tabellen visar vilken typ av data som utbyts mellan de olika komponenterna vid hämtning av klientkonfigurationer.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
Registrering |
klient |
Webex |
|
Organisationsinställningar, inklusive BroadWorks-URL:er |
Webex |
klient |
|
BroadWorks JWT-token |
BroadWorks genom Webex |
klient |
|
BroadWorks JWT-token |
klient |
BroadWorks |
|
Enhetstoken |
BroadWorks |
klient |
|
Enhetstoken |
klient |
BroadWorks |
|
Konfigurationsfil |
BroadWorks |
klient |
Delstatsanvändning
Det här avsnittet beskriver data som förflyttas mellan komponenter vid återautentisering efter tokenutgåva, antingen via BroadWorks eller Webex.
Denna tabell listar datarörelsen för samtal.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
SIP-signalering |
klient |
BroadWorks |
|
SRTP-media |
klient |
BroadWorks |
|
SIP-signalering |
BroadWorks |
klient |
|
SRTP-media |
BroadWorks |
klient |
Denna tabell listar datarörelsen för meddelanden, närvaro och möten.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
HTTPS REST-meddelanden och närvaro |
klient |
Webex |
|
HTTPS REST-meddelanden och närvaro |
Webex |
klient |
|
SIP-signalering |
klient |
Webex |
|
SRTP-media |
klient |
Webex |
|
SIP-signalering |
Webex |
klient |
|
SRTP-media |
Webex |
klient |
Använda API:n för tillhandahållande
Utvecklaråtkomst
API-specifikationen finns tillgänglig https://developer.webex.com på och en guide för användning av det ligger på https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Du måste logga in för att läsa API-specifikationen på https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentisering och auktorisering av program
Din applikation integreras med Webex som en integration. Denna mekanism gör det möjligt för programmet att utföra administrativa uppgifter (till exempel prenumerantetablering) för en administratör inom din partnerorganisation.
Webex API:er följer OAuth 2-standarden ( http://oauth.net/2/). OAuth 2 tillåter tredjepartsintegreringar att hämta uppdaterings- och åtkomsttoken för din valda partneradministratörs räkning för att autentisera API-anrop.
Du måste först registrera din integrering med Webex. När programmet har registrerats måste det sedan stödja detta OAuth 2.0-auktoriseringsflöde för att erhålla den nödvändiga uppdateringen och åtkomsttoken.
Mer information om integreringar och hur du skapar det här OAuth 2-auktoriseringsflödet i ditt program finns i https://developer.webex.com/docs/integrations.
Det finns två nödvändiga roller för att implementera integreringar – utvecklaren och auktorisera användaren – och de kan hållas av separata personer/team i din miljö.
-
Utvecklaren skapar appen och registrerar den på för att generera det https://developer.webex.com OAuth ClientID/Secret som krävs, med omfattningar som förväntas för programmet. Om ditt program skapas av en tredje part kan de registrera programmet (om du har begärt åtkomst) eller så kan du göra det med din egen åtkomst.
-
Auktoriseringsanvändaren är det konto som programmet använder för att auktorisera dess API-samtal, för att ändra din partnerorganisation, dina kunders organisationer eller deras prenumeranter. Det här kontot måste ha antingen den fullständiga administratören eller den fullständiga säljadministratörsrollen i din partnerorganisation. Detta konto får inte hållas av en tredje part.
Organisationsnamn
Organisationsnamnet beror på vilket provisioneringsläge du använder:
-
Företagsläge – Organisationsnamnet matchar exakt spEnterpriseId.
-
Tjänsteleverantörsläge – Organisationsnamnet är grupp-ID-delen av spEnterpriseId.
Organisationsnamnet kommer att innehålla eventuella blanktecken, versaler och specialtecken som anges i det ursprungliga spEnterpriseId.
BroadWorks-programvarukrav
Se Lifecycle Management – BroadSoft-servrar.
Vi förväntar oss att tjänsteleverantören är "patch-updaterad" med de senaste BroadWorks-patcharna och Release Independent (RI)-apparna. Följande lista med patchar är minimikravet för integrering med Webex.
Se till att granska korrigeringsfilerna för dessa programfixar. Vissa programfixar kan ha ytterligare CLI-krav.
Version R22
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver | ||
|
Krävs för katalogsynkronisering | ||
|
Krävs för att uppgradera från V1 till V2 push-notiser | ||
|
Nödvändig patch för applikationsservern | ||
|
Krävs för att uppgradera från V1 till V2 push-notiser | ||
|
Obligatorisk patch för samtalsinspelningsfunktionen | ||
|
Nödvändig patch för genomflödesprovisionering | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
Profilserver | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
XSP|ADP |
Krävs för NPS-autentiseringsproxy | |
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 push-notiser | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Krävs för enhetlig samtalshistorik | ||
|
Övrigt |
AP.xsa.22.0.1123.ap372757 | |
Version R23
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver |
Krävs för katalogsynkronisering | |
|
Konfigurera appserver | ||
|
Krävs för att uppgradera från V1 till V2 push-notiser | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
Profilserver | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
XSP|ADP | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 push-notiser | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
Annat |
Om du använder ADP... |
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik |
Version R24
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver |
Krävs för Unified Messaging Server (UMS) | |
|
Krävs för genomflödesprovisionering | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik | ||
|
Annat |
Obligatorisk patch för Hook-status (närvaro) och enhetlig samtalshistorik |
BroadWorks-taggar krävs för Webex
För information om BroadWorks-systemtaggar och anpassade taggar som du måste konfigurera för Webex, se Webex för Cisco BroadWorks-konfigurationsguiden.
Användareablerings- och aktiveringsflöden
Provisionering beskriver hur man lägger till användaren i Webex. Aktivering inkluderar e-postvalidering och tjänsttilldelning i Webex.
Användarnas e-postadresser måste vara unika eftersom Webex använder e-postadressen för att identifiera en användare. Om du har betrodda e-postadresser för användarna kan du välja att de ska aktiveras automatiskt när du etablerar dem automatiskt. Denna process är "automatisk etablering och automatisk aktivering".
Automatisk användareablering och automatisk aktivering (pålitligt e-postflöde)
Förutsättningar
-
Din provisioneringsadapter pekar på Webex för Cisco BroadWorks (som kräver en utgående anslutning från AS till Webex-etableringsbrygga).
-
Du måste ha giltiga e-postadresser som kan nås av slutanvändare som alternativa ID:er i BroadWorks.
-
Control Hub har ett etableringskonto i din partnerorganisationskonfiguration.
|
Steg |
Beskrivning |
|---|---|
|
1 |
Du citerar och tar ordrar för tjänsten med dina kunder. |
|
2 |
Du behandlar kundbeställningen och tillhandahållande kunden i dina system. |
|
3 |
Tjänsteetableringssystemet utlöser tillhandahållandet av BroadWorks. I det här steget skapar sammanfattningen företaget och användarna. Den tilldelar sedan nödvändiga tjänster och nummer till varje användare. En av dessa tjänster är externa IM&P. |
|
4 |
Det här etableringssteget utlöser automatisk etablering av kundorganisationen och användare i Webex. (Tilldelningen av IM&P-tjänsten medför att provisioneringsadaptern ringer upp Webex-etablerings-API: et). |
|
5 |
Dina system måste använda Webex etablerings-API om du senare behöver justera paketet för användaren (för att ändra från standard). |
SSO inloggningsflöde
Följande är SAML SSO för Webex-appen vid användning av BroadWorks-autentisering och när delning av resurser med ursprung är aktiverad, vilket möjliggör direkt autentisering till BroadWorks. Bilden visar klient- och användarhändelser till vänster med text på pilarna som representerar vad klienten tillhandahåller för auktorisering. Steg 1 och 5 är användarhändelser. Till höger på bilden står det inloggningstjänsternas händelser samt vad som returneras till klienten.
Följande är BroadWorks Service Discovery-flödet som följer omedelbart från det föregående Webex SAML SSO inloggningsflödet. Klienten använder åtkomsttoken som erhållades vid registreringen till Webex Device Management för att begära registrering från BroadWorks-distributionen.
Alternativa inloggningsflöden
Bilderna ovan förutsätter att SAML SSO inloggning har konfigurerats med BroadWorks-autentisering med direkt BroadWorks-autentisering aktiverad (delning av resurser över ursprung). Nedan finns några alternativa SAML SSO inloggningsflöden:
-
BroadWorks-autentisering utan direkt BroadWorks-autentisering (delning av resurser i olika ursprung):
-
Den enda skillnaden är i steg 5 och 6 av Webex inloggningsflöde. I steg 5 valideras inloggningsuppgifterna av IdP-proxyn (i stället för XSI) och en SAML-försäkran skickas tillbaka till klienten.
-
Flödet fortsätter genom de återstående stegen i de två diagrammen.
-
Den SSO-token används inte i det här flödet.
-
-
Saml SSO Webex-autentisering:
-
I steg 3 av Webex-inloggningsflödet returnerar Common Identity stjänsten det identitetsleverantör som används av Webex-autentisering.
-
Då startas ett alternativt SAML-SSO-inloggningsflöde för Webex.
-
Användarinteraktioner
Logga in
-
Webex-appen startar en webbläsare till Cisco Common Identity (CI) där användare kan ange sina e-postadresser.
-
CI upptäcker att den associerade kundorganisationen har BroadWorks IDP-proxy (IDP) konfigurerad som sin SAML IDP. CI omdirigerar till IDP:n som presenterar en inloggningssida för användaren. (Tjänsteleverantören kan varumärkesskydda denna inloggningssida.)
-
Användaren anger sina BroadWorks-inloggningsuppgifter.
-
Broadworks autentiserar användaren via IDP. IDP omdirigerar webbläsaren tillbaka till CI med en SAML Success för att slutföra autentiseringsflödet (visas inte i diagrammet).
-
Vid autentiseringen som lyckades får Webex-appen åtkomsttokens från CI (visas inte i diagrammet). Klienten använder dem för att begära ett BroadWorks som länge har bevarat Jasons webbtoken (JWT).
-
Webex-appen upptäcker sin samtalskonfiguration från BroadWorks och andra tjänster från Webex.
-
Webex-appen registreras med BroadWorks.
Logga in från ett användar perspektiv
Diagrammet är det normala inloggningsflödet, som slutanvändaren eller prenumeranten ser:
-
Du kan hämta och installera Webex-appen.
-
Du kan ha fått länken från din tjänsteleverantör eller så hittar du hämtningen på hämtningssidan för Webex.
-
Du anger din e-postadress på inloggningsskärmen till Webex. Klicka på Nästa.
-
Vanligtvis omdirigeras du till en tjänsteleverantör varumärkessida.
-
Den sidan kan välkomna dig via din e-postadress.
Om det inte finns någon e-postadress eller om e-postadressen är fel anger du BroadWorks-användarnamn i stället.
-
Ange ditt BroadWorks-lösenord.
-
Om du har loggat in öppnas Webex.
samtalsflöde – Företagskatalog
samtalsflöde – PSTN nummer
Presentation och delning
Starta ett utrymmesmöte
Klientinteraktioner
Hämta profil från DMS och SIP-registrering med AS
-
Klienten ringer upp XSI för att få en token för enhetshantering och URL:en till DMS.
-
Klienten begär sin enhetsprofil från DMS genom att presentera token från steg 1.
-
Klienten läser in enhetsprofilen och hämtar SIP-inloggningsuppgifter, adresser och portar.
-
Klienten skickar en SIP-REGISTRERING till SBC med hjälp av informationen från steg 3.
-
SBC skickar SIP-registreringen till AS (SBC kan söka efter NS för att hitta en AS om SBC inte redan känner till SIP-användaren.)
Riktlinjer för test och labb
Följande riktlinjer gäller för testning och labborganisationer:
-
tjänsteleverantör till högst 50 testanvändare som kan tillhandahållas i flera organisationer.
-
Alla användare efter de första 50 testanvändarna kommer att faktureras.
-
För att säkerställa korrekt behandling på din faktura måste alla testorganisationar inkludera "test" i BroadWorks organisationsnamn.
-
Interna testorganisationer måste utses inom Webex Control Hub. Detta för att förhindra att testanvändare faktureras som faktiska användare.
Utse en organisation som en testorganisation
Så här utser du en organisation som en testorganisering:
-
Logga in på partnerhubb och välj Kunder.
-
Välj lämplig Kund.
-
I det högra kontrollfältet aktiverar du den interna testorganisationen.
Uppspelning av röstbrevlåda
För röstbrevlåda, se till att du konfigurerar mediaservern för att använda en av följande koder:
-
mp3
-
wav—WAV-filer stöds i följande format: PCM (stöds på alla plattformar) och DVI-ADPCM (stöds inte på Android
Om du använder wav-filer ska du köra följande CLI-kommandon för att konfigrera programservern och medieserver:
-
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAV -
MS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologi
- ACL
- Åtkomstkontrolllista
- ALG
- Application Layer Gateway
- API
- Application Programming Interface
- APNS
- Apple Push-aviseringstjänst
- AS
- Programserver
- ATA
- Analog telefonadapter, adapter som konverterar analog telefoni till VoIP
- BAM
- BroadSoft -programhanterare
- Grundläggande autentisering
- En verifieringsmetod där ett konto (användarnamn) valideras av en delad hemlighet (lösenord)
- BMS
- BroadSoft-meddelandeserver
- BOSH
- Tvåvägsströmmar över synkroniserad HTTP
- BRI
- Basic Rate Interface BRI är en ISDN-accessmetod
- Bunt
- En samling tjänster som levereras till en slutanvändare eller prenumerant (cf. Paket)
- Ca
- Certifikatutfärdare
- Nätoperatör
- En organisation som hanterar telefonitrafik (cf. Partner, tjänsteleverantör, värde tillagda återförsäljare)
- Captcha
- Fullständigt automatiserat test av offentlig turing för att berätta om datorer och prova På annat sätt
- CCXML
- Samtalskontroll eXtensible Markup Språk
- CIF
- Vanligt mellanliggande format
- CLI
- Kommandoradsgränssnitt
- CN
- Vanligt namn
- CNPS
- Push-server för samtalsaviseringar. En push-server för meddelanden som körs på en XSP|ADP i din miljö för att pusha samtalsmeddelanden till FCM och APNS. Se NPS-proxy.
- CPE
- Lokal utrustning hos kund
- HLR
- Anpassad närvaroregel
- CSS
- Överlappande stilblad
- CSV
- Kommaseparerad värde
- CTI
- Integrering av datortelefoni
- CUBE
- Cisco Unified-kantobjekt
- DMZ
- Demilitariserad zon
- DN
- Katalognummer
- DND
- Stör ej
- DNS
- System för domännamn
- DPG
- Ring upp peer-grupp
- DSCP
- Differentierad servicekodpunkt
- DTAF
- Arkivfil för enhetstyp
- DTG
- Trunkgrupp som är destination
- DTMF
- Dubbeltonsfrekvens
- Slutanvändare
- Den person som använder tjänsterna, dvs. ringer samtal, ansluter till möten eller skickar meddelanden (cf. Prenumerant)
- Företag
- En samling slutanvändare (cf. Organisation)
- FCM
- Firebase Cloud-meddelanden
- FMC
- Mobile Convergence har åtgärdats
- Flödesflöde för tillhandahållande
- Skapar användare i Webex identitetslager genom att tilldela "Integrerad IM&P"-tjänst i BroadWorks.
- FQDN
- Fullständigt domännamn (FQDN)
- Fullständigt flöde genom tillhandahållande
- Genom att skapa och verifiera användare i Webex identitetslager tilldelar du "Integrerad IM&P"-tjänsten i BroadWorks och den är ogiltig eftersom varje BroadWorks-användare har en unik och giltig e-postadress.
- FXO
- Kontor i annat land är porten som tar emot den analoga linjen. Det är kontakten på telefonen eller faxdatorn eller plugin-program på den analoga telefonsystemet. Den ger en indikation på "på-hook"/"off-hook" (loop som avslutas). Eftersom FAXO-porten är ansluten till en enhet, t.ex. ett fax eller en telefon, kallas enheten ofta för "DEN HÄR ENHETEN".
- FXS
- Prenumerant av det externa exchanget är den port som faktiskt levererar den analoga linjen till prenumeranten. Med andra ord är det "anslut på vägg" som levererar en uppringningston, batteriström och ringsignal.
- GCM
- Google Cloud-meddelande
- GCM
- Tidskrypterings-/räknareläge (krypteringsteknik)
- HID
- Human Interface-enhet
- HTTPS
- Hypertext Transfer Protocol Säkra sockets
- IAD
- Integrerad åtkomstenhet
- SNABBMEDDELANDEN&P
- Snabbmeddelanden och närvaro
- IP-PSTN
- En tjänsteleverantör som tillhandahåller VoIP till PSTN-tjänster, är interchangeable med ITSP eller en allmän term för internetansluten "allmän" telefoni som tillhandahålls kollektivt av större leverantörer av teletjänster (i stället för av länder, eftersom PSTN är)
- ITSP
- Internettelefoni tjänsteleverantör
- IVR
- Interaktiv röstrespons/responder
- JID
- Den ursprungliga adressen för en XMPP-entitet kallas en Jabber-identifierare eller JID. localpart@domain.part.example.com/resourcepart (@ . / är separatorer)
- JSON
- Notering av Java-skriptobjekt
- JSSE
- Java Secure Socket-tillägg; underliggande teknik tillhandahåller säkra anslutningsfunktioner till BroadWorks-servrar
- KEM
- Modul för nyckeltillägg (maskinvara för Cisco-telefoner)
- LLT
- Token med lång livslängd (eller långt liv). en självbetjänande och säker form av symbol som gör det möjligt för användare att förbli autentiserade under längre tid och inte är bundna till specifika program.
- MA
- Arkivering av meddelande
- MIB
- Hanteringsinformationsbas
- MS
- Medieserver
- mTLS
- Ömsesidig autentisering mellan två parter genom att använda certifikatutbyte när en TLS-anslutning upprättas
- MUC
- Chatt med flera användare
- NAT
- Nätverksadressöversättningar
- NPS
- Push-server för meddelanden; se CNPS
- NPS-proxy
-
En tjänst i Webex som tillhandahåller kort behörighetstoken till din CNPS, vilket gör det möjligt att skicka samtalsaviseringar till FCM och API:er, och till sist till Android- och iOS-enheter som kör Webex.
- OCI
- Öppna klientgränssnitt
- Organisation
- Ett företag eller en organisation som representerar en samling av slutanvändare (cf. Företag)
- OTG
- Utgående trunkgrupp
- Paket
- En samling tjänster som levereras till en slutanvändare eller prenumerant (cf. Bunt)
- Partner
- En agentorganisation som arbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (cf. Värde som lagts till återförsäljare, tjänsteleverantör, operatör)
- PBX
- Private Branch Exchange
- PEM
- E-post om förbättrad sekretess
- PLMN
- Allmänt mobilnätverk för land
- PRI
- Primary Rate Interface (PRI) är ett telekommunikationsgränssnitt som används på ett integrerat digitalt nätverk (ISDN)
- PS
- Profilserver
- PSTN
- Publikt telefonnätverk
- QoS
- Tjänstkvalitet
- Portalen för återförsäljare
- En webbplats där återförsäljarens administratör kan konfigurera sin UC-One SaaS-lösning. Den kallas ibland FÖR EN PORTAL, en administratörsportal eller en hanteringsportal.
- RTCP
- Kontrollprotokoll i realtid
- RTP
- Realtidstransportprotokoll
- SBC
- Sessionens kantkontrollering
- SCA
- Utseende för delat samtal
- SD
- Standarddefinition
- SDP
- Sessionsbeskrivningsprotokoll
- SP
- tjänsteleverantör; En organisation som tillhandahåller telefoni eller relaterade tjänster till andra organisationer (cf. Operatör, partner, värde som läggs till återförsäljare)
- SIP
- Session Initiation Protocol
- SLT
- Token för kort livslängd (eller kort livslängd) (kallas även BroadWorks SSO token); en autentiserad token för engångsbruk som används för att få säker åtkomst till webbprogram.
- SMB
- Små till medelstora företag
- SNMP
- Enkelt nätverkshanteringsprotokoll
- sRTCP
- säkert Realtime Transfer Control Protocol (VoIP-samtalsmedia)
- sRTP
- säkert Realtime Transfer Protocol (VoIP samtalsmedia)
- SSL
- Secure Sockets Layer
- Prenumerant
- Den person som använder tjänsterna, dvs. ringer samtal, ansluter till möten eller skickar meddelanden (cf. Slutanvändare)
- TCP
- Protokoll för överföringskontroll
- TDM
- Multiplexing för tids division
- TLS
- Transport Layer Security
- Tos
- Typ av tjänst
- UAP
- Portal för användaraktivering
- UC
- Enhetlig kommunikation
- UI
- Användargränssnitt
- UID
- Unik identifierare
- UMS
- Meddelandeserver
- URI
- Uniform Resource Identifier
- URL
- Uniform Resource-locator
- USS
- Delningsserver
- UTC
- Koordinerad universell tid
- UVS
- Videoserver
- Återförsäljare med tillagda värden (VAR)
- En agentorganisation som arbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (cf. Operatör, partner och tjänsteleverantör)
- VGA
- Disksystem för videografik
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Röstökning, utökningsspråk
- Webdav
- Webb distribuerad redigering och versionshantering
- WebRTC
- Webbkommunikation i realtid
- WRS
- WebRTC-server
- XMPP
- Utöknings- och presenceprotokoll för meddelanden och närvaro
Konfigurera tjänster (med mTLS för autentiseringstjänsten)
Följande procedurer ersätter procedurerna i ämnet Konfigurera tjänster på ditt Webex för Cisco BroadWorks XSP|ADP:er. Slutför endast dessa procedurer om du använder mTLS för autentiseringstjänsten snarare än CI-tokenvalidering. Dessa procedurer är obligatoriska om du kör flera Webex-organisationer från samma XSP|ADP-server. Annars är de valfria.
Om du inte kör flera Webex-organisationer från samma XSP|ADP-server rekommenderas CI-tokenvalidering (med TLS) för autentiseringstjänsten. Se Konfigurera tjänster på ditt Webex för Cisco BroadWorks XSP|ADP:er för information om hur du konfigurerar autentiseringstjänsten och andra tjänster.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-applikationerna enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Endast en instans av Xsi-Events-applikationerna bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-Events som används för att integrera Broadworks med Webex måste ha samma callControlApplicationName definierat under Applications/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
När en användare registreras i Webex skapar Webex en prenumeration för användaren på AS:et för att ta emot telefonihändelser för närvaro och samtalshistorik. Prenumerationen är associerad med callControlApplicationName och AS använder den för att veta till vilka Xsi-Events telefonihändelserna ska skickas.
Om du ändrar callControlApplicationName, eller om du inte har samma namn på alla Xsi-Events webbappar, kommer det att påverka prenumerationer och funktionalitet för telefonihändelser.
Konfigurera autentiseringstjänst (med mTLS)
BroadWorks långlivade tokens genereras och valideras av autentiseringstjänsten som finns på dina XSP|ADP:er.
Krav
-
XSP|ADP-servrarna som är värdar för autentiseringstjänsten måste ha ett mTLS-gränssnitt konfigurerat.
-
XSP|ADP:er måste dela samma nycklar för encrypting/decrypting BroadWorks långlivade tokens. Att kopiera dessa nycklar till varje XSP|ADP är en manuell process.
-
XSP|ADP:er måste synkroniseras med NTP.
Konfigurationsöversikt
Den viktigaste konfigurationen på dina XSP|ADP:er inkluderar:
-
Distribuera autentiseringstjänsten.
-
Konfigurera tokenens varaktighet till minst 60 dagar (lämna utfärdaren till BroadWorks).
-
Generera och dela RSA-nycklar över XSP|ADP:er.
-
Ange authService-URL:en till webbbehållaren.
Distribuera autentiseringstjänsten på XSP|ADP
På varje XSP|ADP som används med Webex:
-
Aktivera autentiseringstjänstapplikationen på sökvägen
/authService(du måste använda den här sökvägen):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (där
-
Distribuera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurera tokenlängd
-
Kontrollera befintlig tokenkonfiguration (timmar):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Ange varaktigheten till 60 dagar (max 180 dagar):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generera och dela RSA-nycklar
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering mellan alla instanser av autentiseringstjänsten.
-
Nyckelparet genereras av autentiseringstjänsten när den först behöver utfärda en token.
På grund av dessa två faktorer måste du generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP:er.
Om du cyklar nycklar eller ändrar nyckellängden måste du upprepa följande konfiguration och starta om alla XSP|ADP:er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från den XSP|ADP:n genom att begära följande URL från klientens webbläsare:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(Detta genererar en privat / publikt nyckelpar på XSP|ADP, om det inte redan fanns ett)
-
Nyckellagringsplatsen kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Kopiera den exporterade filen
/var/broadworks/tmp/authService.keystill samma plats på de andra XSP|ADP:erna, och skriv över en äldre.keysfil om det behövs. -
Importera nycklarna på var och en av de andra XSP|ADP:erna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Tillhandahåll authService-URL:en till webbbehållaren
XSP|ADP:s webbcontainer behöver authService-URL:en så att den kan validera tokens.
På var och en av XSP|ADP:erna:
-
Lägg till URL för verifieringstjänsten som en extern verifieringstjänst för BroadWorks Communications-verktyget:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Lägg till URL för verifieringstjänsten till behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenterats som inloggningsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
Konfigurera TLS och chiffer på HTTP-gränssnitt (för XSI- och autentiseringstjänst)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Dessa program kan konfigureras på olika nivåer av TLS enligt följande:
Mest allmänt = System > transport > HTTP > HTTP Server-gränssnitt = Mest specifikt
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-kontext |
| System (globalt) |
|
| Transportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP-servergränssnitt på detta system |
|
Läser HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer> -
Skriv in kommandot
getoch läs av resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de är säkra och om de kräver klientautentisering.
En tomcat utk?perrer ett certifikat för varje säkert användargränssnitt. systemet skapar ett själv signerat certifikat om det behövs ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP Server Interface
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Skriv kommandot
getför att se vilka protokoll som redan används på det här gränssnittet.443 -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.443 TLSv1.2
Redigera TLS-chifferkonfiguration i HTTP Server Interface
Så här konfigurerar du de chiffer som krävs:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Skriv kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en från Ciscos rekommenderade programsviter (se XSP|ADP-identitets- och säkerhetskrav i översiktsavsnittet).443 -
Skriv kommandot
addför att lägga till en chiffer i HTTP-servergränssnittet.443 XSP|ADP CLI kräver IANA-standardnamnet för krypteringssviten, inte openSSL-krypteringssvitens namn. För att till exempel lägga till openSSL-chiffern
ECDHE-ECDSA-CHACHA20-POLY1305till HTTP-servergränssnittet använder du:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Konfigurera förtroende för autentiseringstjänsten (med mTLS)
-
Logga in i Control Hub med ditt partneradministratörskonto.
-
Gå till och klicka på Ladda ner Webex CA-certifikat för att hämta
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar med två certifikat. Du måste dela filerna innan du laddar upp dem till XSP|ADP:erna. Alla filer krävs. -
Dela upp certifikatkedjan i två certifikat -
combinedcertchain2023.txt.-
Öppna
combinedcertchain2023.txti en textredigerare. -
Markera och klipp ut det första textblocket, inklusive raderna
-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----, och klistra in textblocket i en ny fil. -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt. Originalfilen ska nu bara ha ett textblock, omgivet av raderna-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på XSP|ADP:n som du säkrar, till exempel
/var/broadworks/tmp/root2023.txtoch/var/broadworks/tmp/issuing2023.txt. -
Logga in på XSP|ADP och navigera till
/XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts>. (Valfritt) Kör hjälpUpdateTrustför att se parametrarna och kommandoformatet. -
Ladda upp certifikatfilerna till nya förtroendeankare - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha olika namn.
webexclientroot,webexclientroot2023,webexclientissuingochwebexclientissuing2023är exempelalias för förtroendeankare; du kan använda dina egna så länge alla fyra poster är unika. -
Bekräfta att ankarna är uppdaterade:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Alternativ) Konfigurera mTLS på HTTP-gränssnitts-/portnivå
Det är möjligt att konfigurera mTLS via HTTP interface/port nivå eller på basis av varje webbapplikation.
Hur du aktiverar mTLS för din applikation beror på vilka applikationer du är värd för på XSP|ADP. Om du är värd för flera applikationer som kräver mTLS bör du aktivera mTLS i gränssnittet. Om du bara behöver säkra ett av flera program som använder samma HTTP-gränssnitt, kan du konfigurera mTLS på programnivå.
När du konfigurerar mTLS vid HTTP interface/port nivå, mTLS krävs för alla värdbaserade webbapplikationer som nås via denna interface/port.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera till
XSP|ADP_CLI/Interface/Http/HttpServer>och kör kommandotgetför att se gränssnitten. -
Lägga till ett gränssnitt och kräva klientautentisering där (vilket betyder samma som mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueSe XSP|ADP CLI-dokumentationen för mer information. I huvudsak säkrar den första
truegränssnittet med TLS (servercertifikat skapas om det behövs) och den andratruetvingar gränssnittet att kräva klientcertifikatautentisering (tillsammans utgör de mTLS).
Till exempel:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueI det här exemplet, mTLS (klientautentiseringskrav = true) är aktiverat på 192.0.2.7 port 444. TLS är aktiverat på 192.0.2.7 port 443.
(Alternativ) Konfigurera mTLS för specifika webbprogram
Det är möjligt att konfigurera mTLS via HTTP interface/port nivå eller på basis av varje webbapplikation.
Hur du aktiverar mTLS för din applikation beror på vilka applikationer du är värd för på XSP|ADP. Om du är värd för flera applikationer som kräver mTLS bör du aktivera mTLS i gränssnittet. Om du bara behöver säkra ett av flera program som använder samma HTTP-gränssnitt, kan du konfigurera mTLS på programnivå.
När mTLS konfigureras på programnivå krävs mTLS för programmet oavsett HTTP-serverns gränssnittskonfiguration.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera till
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>och kör kommandotgetför att se vilka program som körs. -
Lägga till ett program och kräva klientautentisering för det (vilket betyder samma som mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueSe XSP|ADP CLI-dokumentationen för mer information. Där visas programnamnen.
truei det här kommandot aktiverar mTLS.
Till exempel:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Exempelkommandot lägger till Programmet AuthenticationService till 192.0.2.7:443 och kräver att programmet begär och autentiserar certifikat från klienten.
Kontrollera med get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurera enhetshantering på XSP|ADP, applikationsserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt anvisningarna i BroadWorks Device Management Konfigurationsguide.
Vart ska vi åka härnäst
För konfiguration kan du återansluta till huvuddokumentflödet i CTI Interface och relaterad konfiguration.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering mot AuthService
Webex interagerar med autentiseringstjänsten via en ömsesidig TLS autentiserad anslutning. Det här innebär att Webex presenterar ett klientcertifikat och att XSP|ADP måste validera det. För att lita på detta certifikat, använd Webex CA-certifikatkedjan för att skapa ett förtroendeankare på XSP|ADP (eller proxy). Certifikatkedjan kan hämtas via Partner Hub:
- Logga in på Control Hub på
admin.webex.com. -
Gå till Tjänster > Ytterligare länkar.
-
Klicka på länken hämta certifikat.
Du kan även hämta certifikatkedjan från https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
De exakta kraven för att distribuera denna Webex CA-certifikatkedja beror på hur dina offentligt riktade XSP|ADP:er distribueras:
-
Via en TLS-bryggsproxy
-
Via en TLS-passer-through proxy
-
Direkt till XSP|ADP
Följande diagram sammanfattar där Webex CA-certifikatkedjan måste distribueras i dessa tre fall.
Certifikatkrav för ömsesidig TLS-certifiering för TLS-bryggproxy
-
Webex visar ett Webex CA-signerat klientcertifikat för proxyn.
-
Webex CA-certifikatkedjan distribueras på den betrodda proxylagringen så att proxyn litar på klientcertifikatet.
-
Det offentligt signerade XSP|ADP-servercertifikatet laddas också in i proxyn.
-
Proxyn visar ett offentligt signerat servercertifikat för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
Proxyservern presenterar ett internt signerat klientcertifikat för XSP|ADP:erna.
Det här certifikatet måste ha tilläggsfältet x509.v3 för utökad nyckel ifylld med BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 och TLS-klientenAuth- syfte. E.g.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationNär du genererar interna klientcertifikat för proxyn ska du observera att SAN-certifikat inte stöds. Interna servercertifikat för XSP|ADP kan vara SAN.
-
XSP|ADP:erna litar på den interna CA:n.
-
XSP|ADP:erna presenterar ett internt signerat servercertifikat.
-
Proxyn litar på den interna CA:en.
Gemensamma TLS-certifikatkrav för TLS-passoxy eller XSP i DMZ
-
Webex visar ett Webex CA-signerat klientcertifikat för XSP:erna.
-
Webex CA-certifikatkedjan distribueras på XSPs betrodda lagring så att XSPs litar på klientcertifikatet.
-
Det offentligt signerade XSP-servercertifikatet laddas också i XSP:erna.
-
XSPs presenterar offentligt signerade servercertifikat för Webex.
-
Webex litar på den allmänna CA:en som signerade XSPs-servercertifikaten.
Revisionshistorik för dokument
Följande tabell visar en historik över ändringar i detta dokument under de senaste 12 månaderna.
|
Datum |
Beskrivning av ändring | |
|---|---|---|
|
6 juli 2026 |
Uppdaterade avsnittet SIP-samtalöverföring till Webex Meeting med nya steg för att konfigurera URI-uppringning. | |
|
24 juni 2026 |
Uppdaterad Lägg till Webex-appkonfigurationsmallar i avsnittet BroadWorks-applikationsserver med stegen för att importera DITA-filer. | |
|
6 maj 2026 |
Lade till ett avsnitt Aktivera BroadWorks IdP i Control Hub. | |
|
17 februari 2026 |
Lade till australiska FQDN:er i avsnittet Konfigurera NPS för att använda autentiseringsproxy. | |
|
6 februari 2026 |
Lade till FQDN:er för Saudiarabien i avsnittet Konfigurera NPS för att använda autentiseringsproxy. | |
|
26 september 2025 |
Uppdaterade avsnittet Allmänna begränsningar för att inkludera begränsningar för Webex för Intune. | |
|
4 juni 2025 |
Uppdaterade avsnittet Begränsningar för att inkludera navigeringsändringen i Control Hub för inställningarna "Autentisering", som flyttades från "Organisationsinställningar" till "Säkerhet". | |
|
20 maj 2025 |
Uppdaterade avsnittet Inaktivera DND-synkronisering med information om hur man skapar TAC-ärenden för att inaktivera funktionen. | |
|
29 april 2025 |
Uppdaterade navigeringssökvägen när inställningarna för BroadWorks-samtal flyttades från organisationsinställningar till tjänster i partnerhubben. | |
|
23 april 2025 |
Lade till en anteckning i klientloggarna under avsnittet Felsökning. | |
|
13 januari 2025 |
Uppdaterat avsnittet Utvalda och Begränsningar. | |
|
3 december 2024 |
Redaktionella ändringar. | |
|
4 oktober 2024 |
Lade till avsnittet Tysta timmar. | |
|
10 september 2024 |
Uppdaterat avsnitt om test- och laboratorieriktlinjer. | |
|
9 augusti 2024 |
Lade till avsnittet "Välj nummerpresentatör". | |
|
1 augusti 2024 |
Lade till avsnittet "Aktivera röstbrevlåda för Microsoft Teams-integration". | |
|
25 juni 2024 |
Uppdaterade avsnittet Inbrytning under Distribuera Webex för BroadWorks. | |
|
14 juni 2024 |
Lade till avsnittet Flexibelt val av externt nummerpresentatör under Funktioner och begränsningar och avsnittet Avbryta en prenumeration från Control Hub under Hantera Webex för BroadWorks. | |
|
13 maj 2024 |
Redaktionella ändringar. | |
|
10 maj 2024 |
Pro Pack för Control Hub har lagts till under avsnittet Funktioner och begränsningar. | |
|
6 maj 2024 |
Uppdaterad Partner SSO - SAML-sektion, inget behov av att kontakta TAC för identitetsleverantör. | |
|
2 maj 2024 |
Redaktionella ändringar. | |
|
10 april 2024 |
Uppdaterad information om Patch 2 i avsnittet Utseende på delade linjer. | |
|
27 mars 2024 |
Uppdaterat fält för upptagen lampa / Samtalssvar och partner-SSO - avsnittet OpenID Connect. | |
|
22 mars 2024 |
Uppdaterade förutsättningar i avsnittet Stör ej-synkronisering (DND). | |
|
7 mars 2024 |
Uppdaterade avsnittet om kontrollinloggningsflöde i användarinloggning och konfigurationshämtning. | |
|
24 februari 2024 |
Redaktionella ändringar. | |
|
20 februari 2024 |
Lade till avsnittet Visuell skräppostindikation under Distribuera Webex för BroadWorks. | |
|
7 februari 2024 |
Lade till funktionen BroadWorks-meddelande om lösenordsutgång under inloggning under Webex för BroadWorks-referens. | |
|
25 januari 2024 |
Redaktionella ändringar. | |
|
23 januari 2024 |
Gjorde redaktionella ändringar i avsnittet Flytta användare (med samtycke) till Webex för Cisco BroadWorks under Hantera Webex för BroadWorks. | |
|
10 januari 2024 |
Redaktionella ändringar. | |
Distribuera Webex för BroadWorks
Distributionsöversikt
Följande diagram visar den typiska ordningen för dina distributionsuppgifter för de olika lägena för användaretablering. Många av uppgifterna är gemensamma för alla etableringslägen.
Partnerregistrering för Webex för Cisco BroadWorks
Varje Webex för Cisco BroadWorks-tjänsteleverantör eller -återförsäljare måste konfigureras som en partnerorganisation för Webex för Cisco BroadWorks. Om du har en befintlig Webex-partnerorganisation kan detta användas.
För att slutföra nödvändig registrering måste du utföra ditt Webex Cisco BroadWorks-pappersarbete och nya partner måste godkänna det indirekta kanalpartneravtalet (ICPA) online. När dessa steg har slutförts skapar Cisco-efterlevnad en ny partnerorganisation i partnerhubben (vid behov) och skickar ett e-postmeddelande med autentiseringsuppgifter till administratören för posten i ditt pappersarbete. Samtidigt kommer din partneraktivering och/eller Customer Success Program Manager att kontakta dig för att påbörja registreringen.
Webex-partner i en region kan skapa kundorganisationer i alla regioner som vi erbjuder tjänsterna. Om du behöver hjälp, se: Datahemvist i Webex.
Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP:er
Vi kräver att NPS-programmet körs på en annan XSP|ADP. Kraven för XSP|ADP beskrivs i Konfigurera samtalsaviseringar från ditt nätverk.
Du behöver följande program/tjänster på dina XSP|ADP:er.
|
Tjänst/ansökan |
Autentisering krävs |
Tjänste-/användningsändamål |
|---|---|---|
|
Xsi-händelser |
TLS (servern autentiserar sig för klienter) |
Samtalskontroll, tjänsteaviseringar |
|
Xsi-åtgärder |
TLS (servern autentiserar sig för klienter) |
Samtalskontroll, åtgärder |
|
Enhetshantering |
TLS (servern autentiserar sig för klienter) |
Hämta samtalskonfiguration |
|
Verifieringstjänst |
TLS (servern autentiserar sig för klienter) |
Användarautentisering |
|
Integrering av datortelefoni |
mTLS (klient och server autentiserar varandra) |
Telefoninärvaro |
|
Webbvyprogram för samtalsinställningar |
TLS (servern autentiserar sig för klienter) |
Visar användarens samtalsinställningar i självhjälpsportalen i Webex-appen |
Det här avsnittet beskriver hur du tillämpar de nödvändiga konfigurationerna för TLS och mTLS på dessa gränssnitt, men du bör hänvisa till befintlig dokumentation för att få programmen installerade på dina XSP|ADP:er.
Krav för samhemvist
-
Autentiseringstjänsten måste vara sambaserad med Xsi-program eftersom dessa gränssnitt måste acceptera långvariga token för tjänsteauktorisering. Autentiseringstjänsten krävs för att validera dessa token.
-
Autentiseringstjänsten och Xsi kan köras på samma port om det behövs.
-
Du kan separera de andra tjänsterna/programmen efter behov för din skala (till exempel dedikerad enhetshantering XSP|ADP-gård).
-
Du kan samlokalisera programmen Xsi, CTI, autentiseringstjänsten och DMS.
-
Installera inte andra program eller tjänster på XSP|ADP:er som används för att integrera BroadWorks med Webex.
-
Samlokalisera inte NPS-programmet med några andra program.
Xsi-gränssnitt
Installera och konfigurera programmen Xsi-Actions och Xsi-Events enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Endast en instans av Xsi-Events-programmen bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-händelser som används för att integrera BroadWorks med Webex måste ha samma callControlApplicationName som definieras under Program/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> hämta
callControlApplicationName = com.broadsoft.xsi-events
När en användare registreras i Webex skapar Webex en prenumeration för användaren på AS för att ta emot telefonihändelser för närvaro och samtalshistorik. Prenumerationen är kopplad till callControlApplicationName och AS använder den för att veta vilka Xsi-Events som ska skicka telefonihändelserna.
Om du ändrar callControlApplicationName eller inte har samma namn i alla Xsi-Events-webbappar påverkas prenumerationer och telefonihändelsefunktioner.
Konfigurera autentiseringstjänst (med validering av CI-token)
Använd den här proceduren för att konfigurera autentiseringstjänsten att använda CI-tokenvalidering med TLS. Den här autentiseringsmetoden rekommenderas om du kör R22 eller senare och ditt system stöder den.
Ömsesidig TLS (mTLS) stöds också som en alternativ autentiseringsmetod för autentiseringstjänsten. Om du har flera Webex-organisationer som körs på samma XSP|ADP-server måste du använda mTLS-autentisering eftersom CI-tokenvalidering inte stöder flera anslutningar till samma XSP|ADP-autentiseringstjänst.
För att konfigurera mTLS-autentisering för autentiseringstjänsten i stället för validering av CI-token, se bilagan för Konfigurera tjänster (med mTLS för autentiseringstjänsten).
Om du för närvarande använder mTLS för autentiseringstjänsten är det inte obligatoriskt att konfigurera om för att använda CI-tokenvalidering med TLS.
-
Hämta OAuth-autentiseringsuppgifter för din Webex för Cisco BroadWorks.
-
Installera följande programfixar på varje XSP|ADP-server. Installera de programfixar som är lämpliga för din version:
-
För R22:
-
För R23:
-
För R24 – ingen programfix krävs
Alla referenser till XSP inkluderar antingen XSP eller ADP.
-
-
Installera programmet
AuthenticationServicepå varje XSP|ADP-tjänst.Kör följande kommando för att aktivera AuthenticationService-programmet på XSP|ADP till /authService kontextsökvägen.
XSP|ADP_CLI/Maintenance/ManagedObjects> aktivera programautentiseringstjänst 22.0_1.1123/authServiceKör det här kommandot för att distribuera autentiseringstjänsten på XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> distribuera program /authServiceBroadWorks SW Manager distribuerar /authService...
-
Från och med BroadWorks version 2022.10 inkluderas inte certifikatutfärdare som kommer med Java automatiskt i BroadWorks förtroendearkiv vid byte till en ny version av Java. Autentiseringstjänsten öppnar en TLS-anslutning till Webex för att hämta åtkomsttoken och måste ha följande i sin truststore för att validera IDBroker- och Webex-URL:en:
-
IdenTrust kommersiell rot CA 1
-
Go Daddy Root Certification Authority - G2
Kontrollera att dessa certifikat finns under följande CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> hämtaOm det inte finns kan du köra följande kommando för att importera Java-standardförtroenden:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importeraJavaCATrustAlternativt kan du manuellt lägga till dessa certifikat som betrodda ankare med följande kommando:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Om ADP uppgraderas från en tidigare version importeras certifikatutfärdare från den gamla versionen automatiskt till den nya versionen och fortsätter att importeras tills de tas bort manuellt.
Programmet AuthenticationService är undantagen från validatePeerIdentity-inställningen under ADP_CLI/System/SSLCommonSettings/GeneralSettings och validerar alltid peer-identiteten. Se Cisco Broadworks X509 Certificate Validation FD för mer information om den här inställningen.
-
-
Konfigurera identitetsleverantörerna genom att köra följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> hämta-
ställ in klientId klient-ID-från-steg1 -
ställ in aktiverad sant -
ställ in clientSecret client-Secret-From-Step1 -
ställ in ciResponseBodyMaxSizeInBytes 65536 -
ställ in issuerName <URL>– FörURLanger du URL:en för utfärdarnamnet som gäller för ditt CI-kluster. Se följande tabell. -
ställ in issuerUrl <URL>– FörURLanger du den utfärdareUrl som gäller för ditt CI-kluster. Se följande tabell. -
ställ in tokenInfoUrl <IdPProxy URL>– Ange IdP-proxyadressen som gäller för ditt Teams-kluster. Se den andra tabellen som följer.
Tabell 1. Ange utfärdarnamn och utfärdarURL Om CI-kluster är... Ställ in issuerName och issuerURL på ... amerikansk-a
EU
US-b
Om du inte känner till ditt CI-kluster kan du hämta informationen från kundinformationen i Help Desk-vyn i Control Hub.
Tabell 2. Ställ in tokeninfoURL Om Teams-kluster är ... Ställ in tokenInfoURL till... (IdP-proxy-URL) akm
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Afra (olika betydelser)
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Aore (olika betydelser)
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
-
Om du inte känner till ditt Teams-kluster kan du hämta informationen från kundinformationen i Help Desk-vyn i Control Hub.
-
För testning kan du kontrollera att tokenInfoURL:en är giltig genom att ersätta ”idp/autentisera”-delen av URL:en med ”ping”.
-
-
Ange det Webex-berättigande som måste finnas i användarprofilen i Webex genom att köra följande kommando:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> inställt område broadworks-anslutning:användare -
Konfigurera identitetsleverantörer för Cisco Federation med hjälp av följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> hämta-
ställ in flsUrl https://cifls.webex.com/federation -
ställ in uppdateringPeriodInMinutes 60 -
ställ in uppdateringstoken uppdatera-token-från-steg1
-
-
Kör följande kommando för att validera att din FLS-konfiguration fungerar. Det här kommandot returnerar listan över identitetsleverantörer:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Hämta -
Konfigurera tokenhantering med följande kommandon på varje XSP|ADP-server:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
ställ in tokenUtfärdare BroadWorks -
ställ in tokenDurationInHours 720
-
-
Generera och dela RSA-nycklar. Du måste generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP. Detta beror på följande faktorer:
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering i alla instanser av autentiseringstjänsten.
-
Nyckelparet genereras av autentiseringstjänsten när det först krävs för att utfärda en token.
Om du cyklar nycklar eller ändrar nyckellängden måste du upprepa följande konfiguration och starta om alla XSP|ADP:er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från XSP|ADP genom att begära följande URL från klientens webbläsare:
https://<XSP|ADP-IPddress>/authService/token?key=BASE64URL(clientPublicKey)(Detta genererar ett privat/offentligt nyckelpar på XSP|ADP, om det inte redan fanns en)
-
Platsen för nyckellagring kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exporteraNycklar -
Kopiera den exporterade filen
/var/broadworks/tmp/authService.keystill samma plats på de andra XSP|ADPs och skriv vid behov över en äldre.keys-fil. -
Importera nycklarna till var och en av de andra XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importnycklar /var/broadworks/tmp/authService.keys
-
-
Ange autentiseringstjänstens URL till webbbehållaren. XSP|ADP:s webbbehållare behöver autentiserings-URL:en så att den kan validera token. På var och en av XSP|ADP:
-
Lägg till URL för autentiseringstjänsten som en extern autentiseringstjänst för BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>ställ in url http://127.0.0.1:80/authService -
Lägg till autentiseringstjänstens URL i behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> lägg till tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceDetta gör att Webex kan använda autentiseringstjänsten för att validera token som visas som autentiseringsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
-
Ta bort klientautentiseringskrav för autentiseringstjänst (endast R24)
Om du har autentiseringstjänsten konfigurerad med CI-tokenvalidering på R24 måste du också ta bort klientautentiseringskravet för autentiseringstjänsten. Kör följande CLI-kommando:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> ställ in <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurera TLS och chiffer på HTTP-gränssnitten (för XSI- och autentiseringstjänsten)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Nivåerna för TLS-konfigurationen för dessa program är följande:
Mest allmänt = System > Transport > HTTP > HTTP-servergränssnitt = Mest specifikt
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
| Särdrag | CLI-sammanhang |
| System (globalt) |
|
| Transportprotokoll för det här systemet |
|
| HTTP på det här systemet |
|
| Specifika HTTP-servergränssnitt på det här systemet |
|
Läser in HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer> -
Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för var och en, om de är säkra och om de kräver klientautentisering.
Apache tomcat skickar ett certifikat för varje säkert gränssnitt. Systemet genererar ett självsignerat certifikat om det behöver ett.
XSP|ADP_CLI/Interface/Http/HttpServer> hämtaLägga till TLS 1.2-protokollet i HTTP-servergränssnittet
HTTP-gränssnittet som interagerar med Webex-molnet måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Ange kommandot
get <interfaceIp> 443för att se vilka protokoll som redan används i det här gränssnittet. -
Ange kommandot
lägg till <interfaceIp> 443 TLSv1.2för att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.
Redigera konfigurationen av TLS-chiffer i HTTP-servergränssnittet
Så här konfigurerar du de nödvändiga chiffren:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Ange kommandot
get <interfaceIp> 443för att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en av Ciscos rekommenderade paket (se XSP|ADP-krav för identitet och säkerhet i avsnittet Översikt). -
Ange kommandot
lägg till <interfaceIp> 443 <cipherName>för att lägga till en chiffer i HTTP-servergränssnittet.XSP|ADP CLI kräver standardnamnet för IANA-krypteringssviten, inte namnet på openSSL-krypteringssviten. Om du till exempel vill lägga till openSSL-chiffren
ECDHE-ECDSA-CHACHA20-POLY1305i HTTP-servergränssnittet använder du:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>lägg till 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten efter båda namnen.
Konfigurera enhetshantering på XSP|ADP, programserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt anvisningarna i Konfigurationsguide för BroadWorks Device Management.
CTI-gränssnitt och tillhörande konfiguration
Konfigurationsordningen för ”närmaste till närmaste” visas nedan. Det är inte obligatoriskt att följa denna beställning.
-
Konfigurera programserver för CTI-prenumerationer
-
Konfigurera XSP|ADP:er för mTLS-autentiserade CTI-prenumerationer
-
Öppna inkommande portar för säkert CTI-gränssnitt
-
Prenumerera på din Webex-organisation på BroadWorks CTI Events
Konfigurera programserver för CTI-prenumerationer
Uppdatera ClientIdentity på programservern med det vanliga namnet (CN) för Webex för Cisco BroadWorks CTI-klientcertifikatet.
För varje programserver som du använder med Webex lägger du till certifikatets identitet i ClientIdentity enligt följande:
AS_CLI/System/ClientIdentity> lägg till bwcticlient.webex.com
Det vanliga namnet på Webex-klientcertifikatet för Cisco BroadWorks är bwcticlient.webex.com.
Konfigurera TLS och chiffer i CTI-gränssnittet
Konfigurationsnivåerna för XSP|ADP CTI-gränssnittet är följande:
Mest allmänt = System > Transport > CTI-gränssnitt > CTI-gränssnitt = Mest specifika
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
|
Särdrag |
CLI-sammanhang |
|---|---|
|
System (globalt) (R22 och senare) |
XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportprotokoll för det här systemet (R22 och senare) |
XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Alla CTI-gränssnitt på det här systemet (R22 och senare) |
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Ett specifikt CTI-gränssnitt för det här systemet (R22 och senare) |
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Chiffer> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
Vid en ny installation installeras följande chiffer som standard på systemnivå. Om ingenting är konfigurerat på gränssnittsnivå (till exempel i CTI-gränssnittet eller HTTP-gränssnittet) gäller den här krypteringslistan. Observera att listan kan ändras över tid:
-
tls_ecdhe_rsa_with_aes_128_gcm_sha256
-
tls_ecdhe_ecdsa_with_aes_128_gcm_sha256
-
tls_ecdhe_rsa_with_aes_128_cbc_sha256
-
tls_ecdhe_ecdsa_with_aes_128_cbc_sha256
-
tls_dhe_dss_with_aes_128_gcm_sha256
-
tls_dhe_rsa_with_aes_128_gcm_sha256
-
tls_dhe_rsa_with_aes_128_cbc_sha256
-
tls_dhe_dss_with_aes_128_cbc_sha256
-
tls_ecdh_rsa_with_aes_128_gcm_sha256
-
tls_ecdh_ecdsa_with_aes_128_gcm_sha256
-
tls_ecdh_rsa_with_aes_128_cbc_sha256
-
tls_ecdh_ecdsa_with_aes_128_cbc_sha256
Läser in CTI TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer> Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för var och en, om de kräver ett servercertifikat och om de kräver klientautentisering.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Lägga till TLS 1.2-protokoll i CTI-gränssnittet
XSP|ADP CTI-gränssnittet som interagerar med Webex-molnet måste konfigureras för TLS v1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Ange kommandot
get <interfaceIp>för att se vilka protokoll som redan används i det här gränssnittet. -
Ange kommandot
lägg till <interfaceIp> TLSv1.2för att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.
Redigera konfigurationen av TLS-chiffer i CTI-gränssnittet
Så här konfigurerar du de nödvändiga chiffrarna i CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Chiphers> -
Ange kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en av Ciscos rekommenderade paket (se XSP|ADP-krav för identitet och säkerhet i avsnittet Översikt). -
Ange kommandot
lägg till <interfaceIp> <cipherName>för att lägga till en chiffer i CTI-gränssnittet.XSP|ADP CLI kräver standardnamnet för IANA-krypteringssviten, inte namnet på openSSL-krypteringssviten. Om du till exempel vill lägga till openSSL-chiffren
ECDHE-ECDSA-CHACHA20-POLY1305i CTI-gränssnittet använder du:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Chiphers> lägg till 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten efter båda namnen.
Förtroendeankare för CTI-gränssnitt (R22 och senare)
Denna procedur förutsätter att XSP|ADPs antingen är internetvänd eller möter internet via en passthrough-proxy. Certifikatkonfigurationen är annorlunda för en bryggande proxy (se TLS-certifikatkrav för TLS-bryggproxy).
Gör följande för varje XSP|ADP i din infrastruktur som publicerar CTI-händelser till Webex:
-
Logga in på partnerhubben.
-
Gå till Inställningar > BroadWorks Calling och klicka på Hämta Webex CA-certifikat för att hämta
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar med två certifikat. Du måste dela upp filerna innan du överför dem till XSP|ADP:erna. Alla filer är obligatoriska.
-
Dela upp certifikatkedjan i två certifikat – combinedcertchain2023.txt
-
Öppna combinedcertchain2023.txt i en textredigerare.
-
Välj och klipp ut det första textblocket, inklusive raderna
------BEGIN CERTIFICATE-----och------END CERTIFICATE-----, och klistra in textblocket i en ny fil. -
Spara den nya filen som root2023.txt.
-
Spara originalfilen som issuing2023.txt. Den ursprungliga filen ska nu bara ha ett textblock omgivet av raderna
-----BEGIN CERTIFICATE-----och------END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på den XSP|ADP som du skyddar, t.ex.
/var/broadworks/tmp/root2023.txtoch/var/broadworks/tmp/issuing2023.txt -
Logga in på XSP|ADP och navigera till
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Valfritt) Kör
help updateTrustför att se parametrarna och kommandoformatet. -
Överför certifikatfilerna till nya förtroendeankare – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha ett annat namn.
webexclientroot2023ochwebexclientissuing2023är exempelalias för förtroendeankare. Du kan använda dina egna så länge alla poster är unika. -
Bekräfta att förankringarna har uppdaterats:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> fåAlias Ägare Utfärdare ============================================================================= webexclientissuing2023 Intern privat TLS SubCA Intern privat rot webexclientroot2023 Intern privat rot Intern privat rot[självsignerad] -
Tillåt att klienter autentiserar med certifikat:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> ställ in allowClientApp true
Lägg till CTI-gränssnitt och aktivera mTLS
-
Lägg till CTI SSL-gränssnittet.
CLI-sammanhanget beror på din BroadWorks-version. Kommandot skapar ett självsignerat servercertifikat i gränssnittet och tvingar gränssnittet att kräva ett klientcertifikat.
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> lägg till <Interface IP> 8012 true true true
-
-
Ersätt servercertifikatet och -nyckeln på CTI-gränssnitten för XSP|ADP. Du behöver CTI-gränssnittets IP-adress för detta. Du kan läsa den från följande kontext:
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> hämtaKör sedan följande kommandon för att ersätta gränssnittets självsignerade certifikat med ditt eget certifikat och din privata nyckel:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
-
-
Starta om XSP|ADP.
Aktivera åtkomst till BroadWorks CTI-händelser på Webex
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i partnerhubben. Detaljerade anvisningar finns i Konfigurera din partnerorganisation i Partner Hub.
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i partnerhubben. Detaljerade anvisningar finns i Konfigurera din partnerorganisation i Partner Hub.
-
Ange den CTI-adress som Webex kan prenumerera på BroadWorks CTI-händelser.
-
CTI-prenumerationer är per prenumerant och etableras och underhålls endast medan den prenumeranten etableras för Webex för Cisco BroadWorks.
Webbvy för samtalsinställningar
Webbvy för samtalsinställningar (CSWV) är ett program som finns på XSP|ADP så att användare kan ändra sina BroadWorks-samtalsinställningar via en webbvy som de ser i klienten. Se Cisco BroadWorks Samtalsinställningar Webview Solution Guide.
Webex använder den här funktionen för att ge användare åtkomst till vanliga BroadWorks-samtalsinställningar som inte är inbyggda i Webex-appen.
Om du vill att dina Webex för Cisco BroadWorks-prenumeranter ska få åtkomst till samtalsinställningar utöver standardinställningarna som är tillgängliga i Webex-appen måste du distribuera webbvisningsfunktionen för samtalsinställningar.
Webbvyn för samtalsinställningar har två komponenter:
-
Webbvyprogram för samtalsinställningar som finns på en Cisco BroadWorks XSP|ADP.
-
Webex-appen, som visar samtalsinställningarna i en webbvy.
Användarupplevelse
-
Windows-användare: Klicka på Samtalsinställningar och sedan på .
-
Mac-användare: Klicka på profilbild och sedan på .
Distribuera CSWV på BroadWorks
Installera webbvy för samtalsinställningar på XSP|ADP:er
CSWV-programmet måste vara på samma XSP|ADP(er) som är värd för Xsi-Actions-gränssnittet i din miljö. Det är ett ohanterat program på XSP|ADP, så du måste installera och distribuera en webbarkivfil.
-
Logga in på cisco.com och sök efter ”BWCallSettingsWeb” i avsnittet för programvaruhämtning.
-
Hitta och hämta den senaste versionen av filen.
Till exempel var
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) den senaste vid skrivtillfället. -
Installera, aktivera och distribuera webbarkivet enligt Cisco BroadWorks Xtended Service Platform Configuration Guide för din XSP|ADP-version. (R24-versionen är https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Kopiera .war-filen till en tillfällig plats på XSP|ADP, t.ex.
/tmp/. -
Navigera till följande CLI-sammanhang och kör installationskommandot:
XSP|ADP_CLI/Maintenance/ManagedObjects> installationsprogram /tmp/BWCallSettingsWeb_1.7.5_1.warBroadWorks programhanterare validerar och installerar filen.
-
[Valfritt] Ta bort
/tmp/BWCallSettingsWeb_1.7.5_1.war(den här filen krävs inte längre). -
Aktivera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects> aktivera program BWCallSettingsWeb 1.7.5 /callsettingsNamnet och versionen är obligatoriska för alla program, men för CSWV måste du också ange en contextPath eftersom det är ett ohanterat program. Du kan använda valfritt värde som inte används av ett annat program, till exempel
/samtalsinställningar. -
Distribuera programmet för samtalsinställningar på den valda kontextsökvägen:
XSP|ADP_CLI/Maintenance/ManagedObjects> distribuera program/samtalsinställningar
-
-
Du kan nu förutsäga URL:en för samtalsinställningar som du anger för klienter enligt följande:
https://<XSP|ADP-FQDN>/callsettings/Anteckningar:
-
Du måste ange efterföljande snedstreck på denna URL när du anger den i klientkonfigurationsfilen.
-
XSP|ADP-FQDN måste matcha Xsi-Actions FQDN eftersom CSWV måste använda Xsi-Actions och CORS stöds inte.
-
-
Upprepa denna procedur för andra XSP|ADP:er i din Webex för Cisco BroadWorks-miljö (vid behov).
Webbvyprogrammet Samtalsinställningar är nu aktivt på XSP|ADP:er.
Konfigurera Webex-appen så att den använder webbvyn för samtalsinställningar
Mer information om klientkonfiguration finns i Webex för Cisco BroadWorks konfigurationsguide.
Det finns en anpassad tagg i konfigurationsfilen för Webex-appen som du kan använda för att ställa in CSWV-URL:en. Denna URL visar samtalsinställningarna för användarna via programgränssnittet.
<config> <services> <web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%"> <url>%WEB_CALL_SETTINGS_URL_WXT%</url> </web-call-settings>I konfigurationsmallen för Webex-appen på BroadWorks konfigurerar du CSWV-URL i taggen %WEB_CALL_SETTINGS_URL_WXT%.
Om du inte uttryckligen anger URL:en är standardinställningen tom och sidan för samtalsinställningar är inte synlig för användarna.
-
Se till att du har de senaste konfigurationsmallarna för Webex-appen (se Enhetsprofiler).
-
Ställ in webbsamtalsinställningarna på
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Ställ in webbsamtalsinställningarna för din miljö, till exempel:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Du härledde detta värde när du distribuerade CSWV-programmet.
-
Den resulterande klientkonfigurationsfilen ska ha en post som följer:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>Alla referenser till XSP inkluderar antingen XSP eller ADP.
Konfigurera samtalspush-aviseringar i Webex för Cisco BroadWorks
I det här dokumentet använder vi termen Call Notifications Push Server (CNPS) för att beskriva ett XSP-värdbaserat eller ADP-värdbaserat program som körs i din miljö. Din CNPS fungerar med ditt BroadWorks-system för att vara medveten om inkommande samtal till dina användare och skickar aviseringar till aviseringstjänsterna i Google Firebase Cloud Messaging (FCM) eller Apple Push Notification Service (APN).
Dessa tjänster meddelar Webex mobila enheter för Cisco BroadWorks-prenumeranter att de har inkommande samtal på Webex.
Mer information om NPS finns i funktionsbeskrivning för aviseringspush-server.
En liknande mekanism i Webex fungerar med Webex meddelande- och närvarotjänster för att skicka aviseringar till aviseringstjänsterna Google (FCM) eller Apple (APNS). Dessa tjänster meddelar i sin tur de mobila Webex-användarna om inkommande meddelanden eller närvaroändringar.
I det här avsnittet beskrivs hur du konfigurerar NPS för autentiseringsproxy när NPS inte redan har stöd för andra appar. Om du behöver migrera en delad NPS för att använda NPS-proxy, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy https://help.webex.com/nl5rir2/.
Översikt över NPS-proxy
För kompatibilitet med Webex för Cisco BroadWorks måste din CNPS korrigeras för att stödja NPS-proxyfunktionen Push Server för VoIP i UCaaS.
Funktionen implementerar en ny design i aviseringspush-servern för att lösa säkerhetsrisken med att dela privata nycklar för push-aviseringscertifikat med tjänstleverantörer för mobila klienter. I stället för att dela push-aviseringscertifikat och nycklar med tjänsteleverantören använder NPS ett nytt API för att hämta en kortvarig push-aviseringstoken från Webex för Cisco BroadWorks-backend, och använder denna token för autentisering med Apple APN:er och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för aviseringspush-servern att skicka aviseringar till Android-enheter via det nya Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Funktionsbeskrivning för push-server för VoIP i UCaaS.
-
BroadWorks-korrigeringarna för funktionen är tillgängliga på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
För NPS-programvara och -korrigeringar, se avsnittet Förbered din NPS för Webex för Cisco BroadWorks.
Sök och hämta programfixen från sidan för programvaruhämtning.
-
Mer information om ADP-servern finns på https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
APNS-överväganden
Apple kommer inte längre att stödja det HTTP/1-baserade binära protokollet på Apple Push Notification-tjänsten efter den 31 mars 2021. Vi rekommenderar att du konfigurerar din XSP|ADP för att använda det HTTP/2-baserade gränssnittet för APN. Den här uppdateringen kräver att din XSP|ADP som är värd för NPS kör R22 eller senare.
Förbered din NPS för Webex för Cisco BroadWorks
| 1 |
Installera och konfigurera en dedikerad XSP (lägsta version R22) eller Application Delivery Platform (ADP). |
| 2 |
Installera NPS-autentiseringsproxy-patchar: XSP R22-programfixar: XSP R23-programfixar: |
| 3 |
Aktivera programmet för aviseringspush-server. |
| 4 |
(För Android-aviseringar) Aktivera FCM V1 API på NPS.
|
| 5 |
(För Apple iOS-aviseringar) Aktivera HTTP/2 på NPS.
Detta gäller endast version 22 och tidigare versioner. Det är inte tillgängligt i version 23 och senare versioner, som endast har stöd för HTTP/2. |
| 6 |
Bifoga en techsupport från NPS XSP/ADP. |
| 7 |
På varje AS-server måste namedefs-filen i Exempel: _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa208.vle.broadsoft.com qa208.vle.broadsoft.com I A 10.193.78.149 När inställningen är klar krävs ett av följande för att ändringarna ska kunna hämtas:
|
Nästa steg
För nya installationer av en NPS går du till Konfigurera NPS för att använda autentiseringsproxy
Om du vill migrera en befintlig Android-distribution till FCMv1 går du till Migrera NPS till FCMv1
Konfigurera NPS att använda autentiseringsproxy
Den här uppgiften gäller för en ny installation av NPS dedikerad till Webex för Cisco BroadWorks.
Om du vill konfigurera autentiseringsproxy på en NPS som delas med andra mobilappar, se Uppdatera Cisco BroadWorks NPS till att använda NPS-proxy (https://help.webex.com/nl5rir2).
| 1 |
Hämta OAuth-autentiseringsuppgifter för din Webex för Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Skapa klientkontot på NPS:
Om du vill kontrollera att värdena som du har angett stämmer överens med vad du har fått kör du CiscoCI-utfärdarurl ska ALLTID vara US CI-kluster oavsett plats och standardinställningen ska vara: | |||||||||||||||||||
| 3 |
Ange NPS-proxy-URL och ange uppdateringsintervall för token (30 minuter rekommenderas):
| |||||||||||||||||||
| 4 |
(För Android-aviseringar) Lägg till Android-program-ID i FCM-programkontext på NPS.
| |||||||||||||||||||
| 5 |
(För Apple iOS-aviseringar) Lägg till program-ID i APNS programkontext och se till att utelämna autentiseringsnyckeln – ställ in den som tom.
| |||||||||||||||||||
| 6 |
Konfigurera följande NPS-URL:er:
| |||||||||||||||||||
| 7 |
Konfigurera följande NPS-anslutningsparametrar till de rekommenderade värdena som visas:
| |||||||||||||||||||
| 8 |
Kontrollera om programservern kontrollerar program-ID:n eftersom du kan behöva lägga till Webex-apparna i listan över tillåtna: | |||||||||||||||||||
| 9 |
Starta om XSP|ADP: | |||||||||||||||||||
| 10 |
Testa samtalsaviseringar genom att ringa samtal från en BroadWorks-abonnent till två Webex-mobilanvändare. Kontrollera att samtalsaviseringen visas på iOS- och Android-enheter. |
Migrera NPS till FCMv1
Det här ämnet innehåller valfria procedurer som du kan använda i Google FCM-konsolen när du har en befintlig NPS-distribution som du behöver migrera till FCMv1. Det finns tre procedurer:
Migrera UC-One-klienter till FCMv1
Använd stegen nedan i Google FCM-konsolen för att migrera UC-One-klienter till Google FCM HTTPv1.
Om varumärkning tillämpas på klienten måste klienten ha avsändar-ID. Se på FCM-konsolen. Inställningen visas i tabellen med inloggningsuppgifter för projekt.
Mer information finns i guiden för Connect Mobile Branding på https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Se parametern gcm_defaultSenderId som finns i Branding Kit, Resource-mappen och Branding.xml-filen med följande syntax:
<string name="gcm_defaultSenderId">xxxxxxxxxxxxx</string>
-
Logga in på FCM Admin SDK på http://console.firebase.google.com.
-
Välj lämpligt Android-program.
-
På fliken Allmänt registrerar du projekt-ID:t
-
Navigera till fliken tjänstkonton för att konfigurera ett tjänstkonto. Du kan skapa ett nytt tjänstkonto eller konfigurera ett befintligt.
Så här skapar du ett nytt tjänstkonto:
-
Klicka på den blå knappen för att skapa ett nytt tjänstkonto
-
Klicka på den blå knappen för att generera en ny privat nyckel
-
Hämta nyckel till en säker plats
Så här återanvänder du ett befintligt tjänstkonto:
-
Klicka på den blå texten för att visa befintliga tjänstkonton.
-
Identifiera tjänstkontot som ska användas. Tjänstkontot kräver behörighet firebaseadmin-sdk.
-
Till höger klickar du på hamburgarmenyn och skapar en ny privat nyckel.
-
Hämta json-filen som innehåller nyckeln och spara den på en säker plats.
-
-
Kopiera json-filen till XSP|ADP.
-
Konfigurera projekt-ID och:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> lägg till <projektid> <path/to/json-key-file> ...Klar XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> hämta kontonyckel för projekt-ID ======================== mitt_projekt ******** -
Konfigurera programmet:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> lägg till <app-id> projektId <projekt id> ...Klar XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> hämta program-ID Projekt-ID ============================== mitt_app mitt_projekt -
Aktivera FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> ställ in V1Enabled true ...Klar -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Migrera SaaS-klienter till FCMv1
Använd stegen nedan på Google FCM-konsolen om du vill migrera SaaS-klienter till FCMv1.
Se till att du redan har slutfört proceduren ”Konfigurera NPS för att använda autentiseringsproxy”.
-
Inaktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> ställ in V1Enabled false ...Klar -
Kör kommandot
bwrestartför att starta om XSP|ADP. -
Aktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> ställ in V1Enabled true ...Klar -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Uppdatera ADP-server
Använd nedanstående steg i Google FCM-konsolen om du migrerar NPS för att använda en ADP-server.
-
Hämta JSON-filen från Google Cloud Console:
-
Gå till sidan Tjänstkonton i Google Cloud Console.
-
Klicka på Välj ett projekt, välj ditt projekt och klicka på Öppna.
-
Hitta raden för det tjänstkonto som du vill skapa en nyckel för, klicka på den vertikala knappen Mer och klicka sedan på Skapa nyckel.
-
Välj en nyckeltyp och klicka på Skapa
Filen hämtas.
-
-
Lägg till FCM till ADP-servern:
-
Importera JSON-filen till ADP-servern med kommandot
/bw/install. -
Logga in på ADP CLI och lägg till projekt- och API-nyckeln:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> lägg till anslutning /bw/install/google JSON: -
Lägg sedan till programmet och nyckeln:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Klar -
Verifiera konfigurationen:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Projekt-ID Kontonyckel ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Program-ID Projekt-ID ==================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurera din partnerorganisation i Partner Hub
Konfigurera dina BroadWorks-kluster
[en gång per kluster]
Detta görs av följande skäl:
-
Gör det möjligt för Webex-molnet att autentisera dina användare mot BroadWorks (via autentiseringstjänsten XSP|ADP-värd).
-
Gör det möjligt för Webex-appar att använda Xsi-gränssnitt för samtalskontroll.
-
För att göra det möjligt för Webex att lyssna efter CTI-händelser som publiceras av BroadWorks (telefoninärvaro och samtalshistorik).
Klusterguiden validerar automatiskt gränssnitten när du lägger till dem. Du kan fortsätta redigera klustret om något av gränssnitten inte valideras, men du kan inte spara ett kluster om det finns ogiltiga poster.
Vi förhindrar detta eftersom ett felaktigt konfigurerat kluster kan orsaka problem som är svåra att lösa.
Vad du behöver göra:
-
Logga in på partnerhubben (admin.webex.com) med dina partneradministratörsuppgifter.
-
Öppna sidan Inställningar i sidomenyn och hitta inställningar för BroadWorks Calling.
Om administratörsanvändaren inte har synlighet för BroadWorks Calling-inställningarna rekommenderar vi att du måste öppna ett ärende med Cisco TAC.
-
Klicka på Lägg till kluster.
Detta öppnar en guide där du tillhandahåller dina XSP|ADP-gränssnitt (URL:er). Du kan lägga till en port i gränssnittets URL om du använder en port som inte är standard.
-
Namnge detta kluster och klicka på Nästa.
Klusterkonceptet här är helt enkelt en samling gränssnitt, vanligtvis placerade på en XSP|ADP-server eller på en gård, som gör det möjligt för Webex att läsa information från din programserver (AS). Du kan ha ett XSP|ADP per AS-kluster eller flera XSP|ADP per kluster eller flera AS-kluster per XSP|ADP. Skalkrav för ditt BroadWorks-system är inte tillämpliga här.
-
(Valfritt) Ange ett kontonamn och lösenord för BroadWorks-användare som du vet finns i det BroadWorks-system som du ansluter till Webex och klickar sedan på Nästa.
Valideringstesterna kan använda det här kontot för att validera anslutningarna till gränssnitten i klustret.
-
Lägg till dina URL:er för XSI-åtgärder och XSI-händelser.
-
Valfritt. Uppdatera DAS-URL med URL:en till enhetsaktiveringstjänsten.
-
Valfritt. Markera kryssrutan Aktivera direkt BroadWorks-autentisering om du vill att inloggningar till BroadWorks ska vara direkt till BroadWorks. Annars proxyeras autentisering till BroadWorks via den Webex-värdbaserade IdP-proxytjänsten.
Den här kryssrutan påverkar följande inloggningssituationer:
-
Inloggning i användaraktiveringsportal – användare måste ange sina BroadWorks-autentiseringsuppgifter när de loggar in på portalen. Inställningen ovan avgör om inloggningen är direkt till BroadWorks eller går via IdP-proxyn.
-
Klientinloggning – om BroadWorks-autentisering har konfigurerats i registreringsmallen avgör ovanstående inställning om klientinloggningen till Webex-appen är direkt till BroadWorks eller proxyeras via IdP-proxyn.
-
-
Klicka på Nästa.
-
Gör följande på sidan CTI-gränssnitt:
-
Lägg till CTI-URL och port för det CTI-gränssnitt som du vill ansluta till.
-
Valfritt. Aktivera samtalshistoriken och ange sedan ditt användar-ID för BroadWorks. När det här alternativet är valt synkroniseras händelser i BroadWorks-samtalshistorik med Webex-molnet. Användare kan visa sin samtalshistorik i Webex-appen.
-
Valfritt. Aktivera Stör ej synkronisering och ange sedan ditt användar-ID för BroadWorks. Det här alternativet synkroniserar DND-händelser mellan Webex och BroadWorks, så att funktionen fungerar likadant på båda plattformarna.
-
Klicka på Nästa.
-
-
Lägg till URL:en till autentiseringstjänsten.
-
Välj Autentiseringstjänst med validering av CI-token.
Det här alternativet kräver inte att mTLS skyddar anslutningen från Webex eftersom autentiseringstjänsten validerar användartoken korrekt mot Webex-identitetstjänsten innan den utfärdar den långvariga token till användaren.
-
Granska dina poster på den sista skärmen och klicka sedan på Skapa. Du bör se ett meddelande om framgång.
Partner Hub skickar URL:erna till olika Webex-mikrotjänster som testar anslutningarna till de tillhandahållna gränssnitten.
-
Klicka på Visa kluster för att se ditt nya kluster och om valideringen lyckades.
-
Knappen Skapa kan vara inaktiverad på guidens sista skärm (förhandsgranskning). Om du inte kan spara mallen indikerar det ett problem med någon av de integreringar som du just har konfigurerat.
Vi har implementerat denna kontroll för att förhindra fel i efterföljande uppgifter. Du kan gå tillbaka genom guiden när du konfigurerar din distribution, vilket kan kräva ändringar i din infrastruktur (t.ex. XSP|ADP, lastbalansering eller brandvägg) som beskrivs i den här guiden, innan du kan spara mallen.
Kontrollera anslutningarna till dina BroadWorks-gränssnitt
-
Logga in på partnerhubben (admin.webex.com) med dina partneradministratörsuppgifter.
-
Öppna sidan Inställningar i sidomenyn och hitta inställningar för BroadWorks Calling.
-
Klicka på Visa kluster.
-
Partner Hub initierar anslutningstester från de olika mikrotjänsterna mot gränssnitten i klustren.
När testerna har slutförts visar sidan för klusterlista ett statusmeddelande bredvid varje kluster.
Du bör se gröna framgångsmeddelanden. Om du ser ett rött felmeddelande klickar du på det påverkade klusternamnet för att se vilken inställning som orsakar problemet.
-
Valfritt. Välj ett kluster om du vill se befintliga inställningar för det klustret, till exempel XSI-Actions, XSI-Events, DAS URL och CTI-gränssnittsinställningar.
Konfigurera dina mallar för introduktion
Registreringsmallar är det sätt på vilket du tillämpar delad konfiguration för en eller flera kunder när du registrerar dem via etableringsmetoderna. Du måste associera varje mall med ett kluster (som du skapade i föregående avsnitt).
Du kan skapa så många mallar som du behöver, men bara en mall kan kopplas till en kund.
-
Logga in på partnerhubben och välj Kunder.
-
Klicka på knappen Registreringsmallar för att visa de befintliga mallarna.
-
Klicka på Skapa mall.
-
I fönstret Mallinformation lägger du till mallnamnet, landet eller regionen och standardspråk för e-post.
-
Klicka på listrutan för CCW-prenumerations-ID, hitta de listade prenumerationerna för partnern och välj tillämplig prenumeration.
Det här fältet visas endast för partner som har migrerats från Webex för BroadWorks till Webex.
-
I fönstret Tjänsteinställning använder du listrutan Kluster för att välja det kluster som du vill använda med den här mallen.
-
Ange ett mallnamn och klicka sedan på Nästa.
-
Konfigurera etableringsläget med följande rekommenderade inställningar:
Tabell 3. Rekommenderade etableringsinställningar för olika etableringslägen Inställningsnamn
Genomflödesetablering med betrodda e-postmeddelanden
Genomflödesetablering utan e-post
Användares självetablering
Aktivera BroadWorks-flöde genom etablering (inkludera inloggningsuppgifter för etableringskonto om detta är Aktiverat**)
På
Ange kontonamn och lösenord för tillhandahållande enligt BroadWorks-konfigurationen.
På
Ange kontonamn och lösenord för tillhandahållande enligt BroadWorks-konfigurationen.
Av
Skapa nya organisationer automatiskt i Control Hub
Den
Den
Den
Tjänsteleverantörens e-postadress
Välj en e-postadress i listrutan (du kan skriva några tecken för att hitta adressen om det är en lång lista).
Den här e-postadressen identifierar administratören inom din partnerorganisation som kommer att beviljas delegerad administratörsåtkomst till alla nya kundorganisationer som skapas med registreringsmallen.
Land
Välj vilket land du använder för den här mallen.
Landet du väljer matchar kundorganisationer som skapas med den här mallen med en viss region. För närvarande kan regionen vara (EMEAR) eller (Nordamerika och resten av världen). Se mappningar av land till region i det här kalkylbladet.
Organisationslandet fastställer de globala standardnumren för inringning för Cisco PSTN på Webex Meetings-webbplatser. Se avsnittet Land på hjälpsidan för mer information.
BroadWorks företagsläge är aktivt
Aktivera detta om de kunder som du tillhandahåller med den här mallen är företag i BroadWorks.
Om de är grupper lämnar du den här växeln avstängd.
Om du har en blandning av företag och grupper i dina BroadWorks bör du skapa olika mallar för de olika fallen.
Anteckningar från tabellen:
-
Den här växeln säkerställer att en ny kundorganisation skapas om en prenumerants e-postdomän inte matchar en befintlig Webex-organisation.
Detta bör alltid vara aktiverat, såvida du inte använder en manuell beställnings- och uppfyllandeprocess (via Cisco Commerce Workspace) för att skapa kundorganisationer i Webex (innan du börjar etablera användare i dessa organisationer). Detta alternativ kallas ofta för ”Hybrid-etablering”-modellen och omfattas inte av detta dokument.
-
** ”Reserveringskonto” avser BroadWorks administratörskonto på systemnivå. På BroadWorks behöver du ett administratörskonto med följande attribut: Administratörstyp=Etablering, Skrivskyddad=Av.
-
-
Välj standardtjänstpaketet för kunder som använder den här mallen (se Paket i avsnittet Översikt), antingen Basic, Standard, Premium eller Softphone.
Du kan åsidosätta den här inställningen för enskilda användare via partnerhubben.
-
Valfritt. Markera Inaktivera Cisco Webex Free Calling om du vill inaktivera Webex-samtal.
-
För Konfiguration för mötesanslutning väljer du ett av följande alternativ:
-
Cisco inringningsnummer (PSTN)
-
Partnertillhandahållna inringningsnummer (BYoPSTN) – om du väljer detta alternativ, se Ta med din egen PSTN-lösningsguide för Webex för Cisco BroadWorks för detaljerad information om hur du konfigurerar detta alternativ.
-
-
Klicka på Nästa.
-
Det finns två metoder för att etablera prenumeranter när det gäller hur deras identiteter verifieras – med hjälp av betrodda e-postmeddelanden eller ej betrodda e-postmeddelanden.
I arbetsflödet för betrodd e-post anger användare e-postadresser till partnern som lägger till dem i BroadWorks. Du som partner ansvarar för att tillhandahålla e-postadressen som en del av antingen flödes- eller API-metoden.
Vi rekommenderar starkt att du använder den betrodda etableringsmetoden eftersom den säkerställer att alla prenumeranter tillhandahålls fullt ut av dig som partner och att inga åtgärder krävs från slutanvändarna.
I fallet Ej betrodda e-postmeddelanden måste användarna verifiera sina e-postmeddelanden innan etablering, eller så kan användarna aktivera sig själva.
I fallet Ej betrodd finns det flera etableringslägen baserat på verifieringsinställningarna i tabellen nedan:
Tabell 4. Rekommenderade inställningar för användarverifiering för ej betrodda etableringslägen Inställningsnamn
Genomflödesetablering utan e-post
Användares självetablering
Etablera administratör först
Rekommenderad*
Ej tillämpligt
Tillåt att användare aktiverar sig själva
Ej tillämpligt
Obligatorisk
-
Anteckningar från tabellen:
-
* Varje kundorganisation i Webex måste ha minst en användare med administratörsroll. Den första användaren som du tilldelar integrerad IM&P i BroadWorks tar kundadministratörsrollen om en ny kundorganisation skapas i Webex. Som tjänsteleverantör kanske du vill ha kontroll över vem som får rollen. Om du markerar den här inställningen blockeras användare från att slutföra aktiveringen tills den första användaren som du etablerade har aktiverats. Om du avmarkerar den här inställningen blir kundadministratören den första användaren som blir aktiv i den nya organisationen.
-
-
Klicka på Nästa.
-
Välj standardautentiseringsläget (antingen BroadWorks-autentisering eller Webex-autentisering) för användarinloggning till Webex.
Den här inställningen påverkar inte användarinloggningen till användaraktiveringsportalen. Användare måste använda sitt användar-ID och lösenord för BroadWorks när de loggar in på portalen, oavsett hur registreringsmallen är konfigurerad.
Den här inställningen kommer endast att tillämpas på nyskapade kundorganisationer. Om partneradministratörer försöker tillämpa en ny autentiseringsinställning på befintliga kundorganisationer tillämpas de befintliga inställningarna så att befintliga användare inte förlorar åtkomsten. Om du vill ändra autentiseringsläget för befintliga kundorganisationer måste du öppna ett ärende hos Cisco TAC.
(Se Autentiseringsläge i avsnittet Förbered din miljö.)
-
Klicka på Nästa.
-
Konfigurera följande för Inställningar:
-
Välj om du vill fylla i användarnas e-postadresser på inloggningssidan.
Du bör endast använda det här alternativet om du har valt BroadWorks-autentisering och även har angett användarnas e-postadresser i attributet för alternativt ID i BroadWorks. Annars måste de använda sitt BroadWorks-användarnamn. Inloggningssidan ger möjlighet att vid behov ändra användare, men detta kan leda till inloggningsproblem.
-
Om du vill aktivera katalogsynkronisering ställer du in Aktivera telefonkatalogsynkronisering för alla nya kundorganisationer till På.
Med det här alternativet kan Webex läsa BroadWorks-kontakter i kundorganisationen så att användare kan hitta och ringa dem från Webex-appen.
-
Ange en partneradministratör.
Det här namnet används i det automatiserade e-postmeddelandet från Webex som uppmanar användare att validera sina e-postadresser.
-
Se till att växlingsknappen Tillåt e-postinbjudningar från administratör när bifogan till befintliga organisationer är På (standardinställningen är På).
-
Klicka på Nästa.
-
Granska dina poster på den sista skärmen. Du kan klicka på navigeringskontrollerna överst i guiden för att gå tillbaka och ändra eventuella detaljer. Klicka på Skapa.
Du bör se ett meddelande om framgång.
Klicka på Visa mallar så visas din nya mall med alla andra mallar.
-
Klicka på mallnamnet för att ändra eller ta bort mallen om det behövs.
Du behöver inte ange informationen om reserveringskontot på nytt. De tomma fälten för lösenordsbekräftelse/lösenordsbekräftelse finns där för att ändra autentiseringsuppgifterna om du behöver, men lämna dem tomma för att behålla de värden du gav guiden.
Lägg till fler mallar om du har olika delade konfigurationer som du vill tillhandahålla kunder.
Håll sidan Visa mallar öppen, eftersom du kan behöva mallinformation för följande uppgift.
Konfigurera programserver med URL för etableringstjänst
Den här uppgiften krävs endast för flöde genom etablering.
Programserver för programfixar (endast R22, R23 och R24)
-
Om du inte redan har gjort det ska du tillämpa följande programfix som gäller för din version:.
-
För R22:
AP.as.22.0.1123.ap373197 -
För R23:
AP.as.23.0.1075.ap373197 -
För R24:
AP.as.24.0.944.ap384177
En fullständig lista över BroadWorks-programfixar som utgör kraven för att distribuera Webex för Cisco BroadWorks finns i BroadWorks programvarukrav i referensavsnittet.
-
-
Ändra till kontexten
Maintenance/ContainerOptions. -
Aktivera parametern för etablerings-URL:
/AS_CLI/Maintenance/ContainerOptions> lägg till etablering bw.imp.useProvisioningUrl true
Hämta etablerings-URL(er) från partnerhubben
Se Administrationsguide för kommandoradsgränssnitt för Cisco BroadWorks Application Server för mer information (Gränssnitt > Meddelanden och tjänster > Integrerad IM&P) för AS-kommandon.
-
Logga in på partnerhubben och gå till .
-
Klicka på Visa mallar.
-
Välj den mall som du använder för att etablera det här företagets/gruppens prenumeranter i Webex.
Informationen om mallen visas i en flygplanspanel till höger. Om du ännu inte har skapat en mall måste du göra det innan du kan få etablerings-URL:en.
-
Kopiera URL till etableringsadaptern.
Upprepa detta för andra mallar om du har fler än en.
(Alternativ) Konfigurera parametrar för systemomfattande etablering på programservern
Du kanske inte vill ställa in en systemomfattande reserverings- och tjänstedomän om du använder UC-One SaaS. Se Beslutspunkter i avsnittet Förbered din miljö.
-
Logga in på programservern och konfigurera meddelandegränssnittet.
-
AS_CLI/Interface/Messaging> ställ in provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> ställ in provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> ställ in provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> ställ in enableSynchronization true
-
-
Aktivera det integrerade IMP-gränssnittet:
-
/AS_CLI/Service/IntegratedIMP> ställ in serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> ställ in userAttrIsActive true
-
Du måste ange det fullständigt kvalificerade namnet för parametern provisioningURL, som det har angetts i Control Hub. Om programservern inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i /etc/hosts-filen på AS.
(Alternativ) Konfigurera parametrar för företagsetablering på programservern
-
Öppna företaget som du vill konfigurera i BroadWorks-gränssnittet och gå till Tjänster > Integrerad IM&P.
-
Välj Använd tjänstedomän och ange ett dummy-värde (Webex ignorerar denna parameter. Du kan använda
example.com). -
Välj Använd meddelandeserver.
-
I fältet URL klistrar du in etablerings-URL:en som du kopierade från mallen i partnerhubben.
Du måste ange det fullständigt kvalificerade namnet för parametern
provisioningURL, som det har angetts i partnerhubben. Om programservern inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i/etc/hosts-filen på AS. -
Ange ett namn för etableringsadministratören i fältet Användarnamn. Detta måste matcha värdet i mallen i partnerhubben.
-
Ange ett lösenord för etableringsadministratören. Detta måste matcha värdet i mallen i partnerhubben.
-
För Standardanvändaridentitet för IM&P-ID väljer du Primär.
-
Klicka på Verkställ.
-
Upprepa för andra företag som du vill konfigurera för flöde genom etablering.
Data om användaretablering
Mer information om användardata som utbyts mellan BroadWorks och Webex under användaretablering finns i Användaretablering via tjänsteleverantör.
Kontroll API för partner före etablering
API:et för kontroll före etablering hjälper administratörer och säljteam genom att kontrollera om det finns fel innan du reserverar en kund eller prenumerant för ett paket. Användare eller integreringar som godkänts av en användare med rollen fullständig partneradministratör kan använda detta API för att säkerställa att det inte förekommer några konflikter eller fel med paketetableringen för en viss kund eller prenumerant.
API kontrollerar om det finns konflikter mellan den här kunden/prenumeranten och befintliga kunder/prenumeranter på Webex. API kan till exempel felsöka om prenumeranten redan har etablerats för en annan kund eller partner, om e-postadressen redan finns för en annan prenumerant eller om det finns konflikter mellan etableringsparametrarna och det som redan finns i Webex. Detta ger dig möjlighet att åtgärda dessa fel innan du etablerar, vilket ökar sannolikheten för framgångsrik etablering.
Mer information om API finns i: Webex för grossistutvecklarguide
Om du vill använda API går du till: Förhandskontrollera etablering av grossistprenumerant
För att komma åt förhandsgranskningen av ett dokument för tillhandahållande av grossistprenumeranter måste du logga in på https://developer.webex.com/ portal.
SSO-partner – SAML
Gör det möjligt för partneradministratörer att konfigurera SAML SSO för nyskapade kundorganisationer. Partner kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer som de hanterar samt på sina egna anställda.
Nedanstående steg för partner-SSO gäller endast för nyskapade kundorganisationer. Om partneradministratörer försöker lägga till partner-SSO i en befintlig kundorganisation behålls den befintliga autentiseringsmetoden för att förhindra att befintliga användare förlorar åtkomst.
-
Kontrollera att tredjepartsidentitetsleverantören uppfyller de krav som anges i avsnittet Krav för identitetsleverantörer i Integrering med enkel inloggning i Control Hub.
-
Ladda upp CI-metadatafil som har identitetsleverantör.
-
Konfigurera en registreringsmall. För inställningen Autentiseringsläge väljer du Partnerautentisering. För IDP-enhets-ID anger du enhets-ID från tredjepartsidentitetsleverantörens SAML-metadata-XML.
-
Skapa en ny användare i en ny kundorganisation som använder mallen.
-
Mycket att användaren kan logga in.
SSO för partner – OpenID Connect (OIDC)
Gör det möjligt för partneradministratörer att konfigurera OIDC SSO för nyskapade kundorganisationer. Partner kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer som de hanterar samt på sina egna anställda.
Nedanstående steg för att konfigurera partner-SSO OIDC gäller endast för nyskapade kundorganisationer. Om partneradministratörer försöker ändra standardautentiseringstypen till partner-SSO OIDC i ett befintligt tempel kommer ändringarna inte att gälla för de kundorganisationer som redan är registrerade med hjälp av mallen.
-
Öppna en tjänstebegäran med Cisco TAC med informationen om OpenID Connect IDP. Följande är obligatoriska och valfria IDP-attribut. TAC måste konfigurera IDP på CI och tillhandahålla omdirigerings-URI som ska konfigureras på IDP.
Attributet
Obligatorisk
Beskrivning
IDP-namn
Ja
Unikt men skiftlägesokänslig namn för OIDC IdP-konfiguration kan bestå av bokstäver, siffror, bindestreck, understreck, lutningar och punkter och maxlängden är 128 tecken.
Klient-ID för OAuth
Ja
Används för att begära OIDC IdP-autentisering.
Klienthemlighet för OAuth
Ja
Används för att begära OIDC IdP-autentisering.
Lista över avsnitt av Skottland
Ja
Lista över områden som kommer att användas för att begära OIDC IdP-autentisering, uppdelad efter utrymme, t.ex. ”openid e-postprofil” Måste innehålla openid och e-post.
Auktoriseringsslutpunkt
Ja om discoveryEndpoint inte tillhandahålls
URL till IdP:s OAuth 2.0-auktoriseringsslutpunkt.
tokenEndpoint
Ja om discoveryEndpoint inte tillhandahålls
URL till IdP:s OAuth 2.0-tokenslutpunkt.
Identifieringsslutpunkt
Nej
URL till IdP:s identifieringsslutpunkt för identifiering av OpenID-slutpunkter.
användarinformationEndpoint
Nej
URL till IdP:s användarinformationsslutpunkt.
Nyckeluppsättning slutpunkt
Nej
URL till IdP:s JSON Web Key Set Endpoint.
Utöver ovanstående IDP-attribut måste partnerorganisations-ID anges i TAC-begäran.
-
Konfigurera omdirigerings-URI på OpenID Connect-IDP.
-
Konfigurera en registreringsmall. För inställningen för autentiseringsläge väljer du Partnerautentisering med OpenID Connect och anger det IDP-namn som anges under IDP-konfigurationen som IDP-enhets-ID för OpenID Connect.
-
Skapa en ny användare i en ny kundorganisation som använder mallen.
-
Mycket att användaren kan logga in med SSO-autentiseringsflödet.
Aktivera samtalskopplingsidentifierare
För att köra Webex för Cisco BroadWorks krävs att du aktiverar samtalskorrelationsidentifieraren. Den här inställningen krävs för många samtalsfunktioner, inklusive samtalsinspelning, besvara gruppsamtal, chef och chef/assistent.
Använd CLI för att aktivera funktionen på alla AS- och XSP|ADP-gränssnitt.
-
Kör följande kommandon på AS-gränssnitt. Detta gör det möjligt för AS att skicka SIP-sidhuvudet X-BroadWorks-Correlation-Info:
AS_CLI/Interface/SIP> ställ in sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> ställ in sendCallCorrelationIDAccess true -
Parametern enableCallCorrelationID som är kopplad till programmet Xsi-Actions används för att styra inkluderingen av information om samtalskorrelation i Xsi-Actions-loggar. Vi rekommenderar att du aktiverar
enableCallCorrelationIDmed följande kommando på XSP|ADP-gränssnitt:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>ställ in enableCallCorrelationID true
Mer information om samtalskorrelationsidentifieraren finns i Funktionsbeskrivning för samtalskorrelationsidentifierare i Cisco BroadWorks.
Directory Sync
Katalogsynkronisering säkerställer att Webex för Cisco BroadWorks-användare kan använda Webex-katalogen för att ringa alla samtalsenheter från BroadWorks-servern. När den här funktionen är aktiverad synkroniseras den fullständiga samtalskatalogen från BroadWorks-servern med Webex-katalogen. Användare kan komma åt katalogen från Webex-appen och ringa ett samtal till valfri samtalsenhet från BroadWorks-servern.
Om du vill aktivera katalogsynkronisering går du till Katalogsynkronisering i Webex för Cisco BroadWorks.
Genom etablering av Webex för Cisco BroadWorks läggs meddelandeanvändare och tillhörande samtalsinformation från BroadWorks-servern till Webex-plattformen. Telefonlistor, användare som inte skickar meddelanden och enheter som inte är användare ingår dock inte (till exempel en konferenstelefon, faxmaskin eller svarsgruppsnummer). Om du aktiverar katalogsynkronisering ser du till att alla samtalsenheter läggs till på Webex-plattformen.
Enhetlig samtalshistorik
När Unified Call History är aktiverat synkroniseras BroadWorks-samtalshändelser med Webex-molnet och blir en del av Webex Unified Call- och Meetings-historiken som visas i Webex-appen. Användare kan visa sin egen detaljerade samtalshistorik och möteshistorik från Webex-appen.
Enhetlig samtalshistorik kan aktiveras av administratörer på partnernivå i partnerhubben på kluster-för-kluster. När den här funktionen är aktiverad synkroniserar BroadWorks-distributionen följande samtalshändelser till Webex-molnet:
-
Händelser i samtalshistorik – dessa händelser används för att skapa en detaljerad enhetlig samtalshistorik
-
Hook-statushändelser – I den enhetliga samtalshistoriken ingår hook-statusoptimering som minskar mängden nätverksbandbredd för uppdateringar av telefoninärvaro
Krav på enhetlig samtalshistorik
Se till att du har uppdaterat systemet innan du kan konfigurera Unified Call History. Den här funktionen är beroende av att följande BroadWorks-programfixar installeras:
För R22:
För R23:
-
Om du använder XSP – AP.xsp.23.0.1075.ap378585
-
Om du använder ADP –
Xsi-Events-23_2021.05_1.251.bwar
För R24:
En fullständig lista över BroadWorks-programfixar som du måste installera som en förutsättning för att köra Webex för Cisco BroadWorks finns i BroadWorks-programvarukrav i referensavsnittet.
Förutom att programfixera systemet måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagguppsättning: <call-history enable-unified-history="%ENABLE_UNIFIED_CALL_HISTORY_WXT%"/>
För att sökgrupp, callcenter och annan omdirigeringsinformation ska finnas i Unified Call History måste följande BroadWorks-programfixar vara installerade och aktiva:
För R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
För R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
Om du vill ha information om chef/assistent i Unified Call History måste följande BroadWorks-programfixar vara installerade och aktiva:
För R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP som kör Xsi-Events-24_2022.06 eller senare
Förutom BroadWorks-korrigeringarna måste katalogsynkronisering också aktiveras för Executive-Assistant Unified Call History.
När du aktiverar samtalshistorik eller synkronisering av stör ej skickar Webex begäranden om uppdatering av CTI-prenumerationen för alla användare under klustret. Beroende på antalet användare kan detta ta upp till några timmar. Vi rekommenderar att du inte utför någon BroadWorks-underhållsaktivitet under samma underhållsfönster.
Aktivera samtalshistorik (nytt kluster)
För att aktivera samtalshistorik på ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i partnerhubben.
Aktivera samtalshistorik (befintligt kluster)
Följ nedanstående steg för att aktivera samtalshistorik på ett befintligt kluster:
-
Logga in på partnerhubben på admin.webex.com.
-
Gå till Inställningar och välj ett befintligt kluster.
-
Kontrollera att klusteranslutningen är bra. Den högra panelen ska visa en grön bockmarkering med Connection upprättad.
Om detta inte visas anger du BroadWorks användar-ID och BroadWorks-lösenord under Kontrollera kopplingar och klickar på Kontrollera för att bekräfta att anslutningen är bra.
-
Markera kryssrutan Aktivera samtalshistorik.
-
Klicka på Spara.
Funktionsinteraktioner
Följande funktionsinteraktioner finns för Unified Call History:
-
Enhetlig samtalshistorik stöds inte för användare som har konfigurerats i BroadWorks med dirigeringslistor eller direktvägar. När den här situationen finns skickas inte händelser med samtalshistorik och status för telefonluren till Webex-appen.
-
Enhetlig samtalshistorik stöds inte med anknytningsuppringning. Samtal som rings med anknytningsuppringning kanske inte visas korrekt i samtalshistoriken.
Visa samtalshistorik i Webex-appen
Slutanvändare kan komma åt och visa sin Unified Call History från Webex-appen. Mer information finns här: Webex | Visa samtals- och möteshistorik.
Inaktivera enhetlig samtalshistorik
När du har aktiverat Unified Call History på ett kluster kan du inte inaktivera funktionen på egen hand. Kontakta Ciscos tekniska hjälpcenter (TAC) om du behöver inaktivera funktionen.
Indikation på visuell skräppost
Webex-appen har stöd för en visuell indikation av skräppostsamtal i samtalsposten när samtalet presenteras för den uppringande och i posterna i Unified Call History när BroadWorks uppdateras för att utföra validering av inringar-ID via STIR/SHAKEN-ramverket. För att ha den här funktionen:
- Aktivera Unified Call History enligt beskrivningen i föregående avsnitt.
- Följande programfixar måste vara installerade och aktiva:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- eller minst AS-25_Rel_2022.12
- Funktionen måste aktiveras via AS CLI:
- AS_CLI/System/ActivatableFeature> aktivera 104112
- AS_CLI/System/StirShaken> ställ in enableVerification true
- BroadWorks måste konfigureras för att utföra STIR-SHAKEN-signering, -taggning och -verifiering enligt beskrivningen i Cisco BroadWorks STIR-SHAKEN Signing-taggning och -verifiering
När BroadWorks har konfigurerats korrekt kommer ett nytt sidhuvud, X-Cisco-CallerId-Disposition, att läggas till i INVITE-begäranden som skickas till Cisco-klienter och ett nytt fält, att läggas till i de befintliga samtalshistorikhändelserna som skickas till Webex Cloud via CTI-gränssnittet. Webex-enheter kommer att använda den här informationen för att tillhandahålla en visuell indikation om skräppost i samtalspresentationen och samtalsmottagarens enhetliga samtalshistorik.
Statussynkronisering för personlig assistent
Funktionen för statussynkronisering för den personliga assistenten (PA) synkroniserar närvarostatusen för den personliga assistenten mellan BroadWorks Calling-enheter och Webex-appen.
PA-tjänsten ger användaren ett alternativ för att informera de som ringer om orsaken till att den uppringda parten inte är tillgänglig, vilket även ger information om när den uppringda parten återvänder och om det finns en assistent som hanterar samtalet. Med PA-funktionen kan användare i Webex-apparna se användarens närvaro Borta tillsammans med konfigurerad PA-status och varaktighet.
Förutsättningar
Se till att följande programkorrigeringar tillämpas på AS och XSP|ADP. Använd endast korrigeringarna för din BroadWorks-version.
Programfix för RI och version 24:
-
AP.as.24.0.944.ap385558
XSI-händelsepaket för statussynkronisering för personlig assistent introducerar ett nytt händelsepaket för PersonalAssistant för att tillåta att XSI-klienter synkroniseras med närvaroändringar i Cisco BroadWorks personlig assistent. Mer information finns i XSI-händelsepaket för funktionen för synkronisering av status för personlig assistent.
Förutom att programfixera systemet måste klientkonfigurationsfilen ({0}config-wxt.xml{1}) ha följande tagguppsättning: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Aktivera statussynkronisering för personlig assistent (nytt kluster)
För att aktivera statussynkronisering för personlig assistent på ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i partnerhubben.
Aktivera statussynkronisering för personlig assistent (befintligt kluster)
-
Logga in på partnerhubben med dina inloggningsuppgifter för partneradministratören på https://admin.webex.com.
-
Klicka på Organisationsinställningar.
-
Klicka på Visa kluster och välj lämpligt BroadWorks-kluster.
- Under avsnittet CTI-gränssnitt aktiverar du växlingsknappen för statussynkronisering för personlig assistent.
-
Ange ditt användar-ID för BroadWorks och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga programfixar för att stödja PA-synkronisering. Om valideringen misslyckas inaktiveras knappen Spara.
-
Om valideringen lyckas klickar du på Spara.
Aktivering av PA-statussynkronisering är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Inaktivera statussynkronisering för personlig assistent
När du har aktiverat PA-synkroniseringsstatus på något av BroadWorks-klustren kan du inte inaktivera funktionen på egen hand. Kontakta Ciscos tekniska hjälpcenter (TAC) om du behöver inaktivera funktionen.
Nummerpresentation och omdirigering av samtal
Identifiering av uppringare
När Webex-appen tar emot ett samtal försöker den identifiera vem som är uppringaren och visa denna information i aviseringen om inkommande samtal, i samtalsfönstret och när samtalet har avslutats i samtalshistoriken och röstbrevlådan.
Webex-appen försöker hitta inringar-ID genom att matcha det inkommande telefonnumret med telefonnumren för kontakter som finns i olika källor. Webex-appen kommer att använda följande källor i den här ordningen. När den hittar den i en källa kommer den inte att försöka söka någon annanstans.
Om den hittar flera instanser av ett nummer i en källa kommer den inte att försöka välja en av dem. I det här fallet visas inget inringar-ID.
-
Webex Common Identity (CI) som innehåller dina organisationsanvändare.
-
Personliga och organisationskontakter. Personliga kontakter visas på fliken Kontakter.
-
Lokal adressbok. I Windows – Outlook-program, i Mac – Mac-kontakter, i iOS – iPhone-kontakter, i Android – Android-kontakter.
Om det inte finns någon matchning med det inkommande telefonnumret använder appen visningsnamnet i SIP FRÅN sidhuvudet om det är tillgängligt. Annars kommer den att använda användarnamndelen av SIP-URI från SIP Från-sidhuvudet som en sista utväg.
För fjärrsamtalskontroll (d.v.s. kontrollläge för skrivbordstelefon) används XSI-information, där BWKS-ID eller anknytning används, extraheras från remote party-info i XSI-händelsen. Om fjärrpartsinformation inte är tillgänglig kommer P-Asserted Identity (PAI) (om den har konfigurerats) att användas.
Samtalsomdirigering
Om ett samtal har omdirigerats eller vidarekopplats försöker appen visa vem som är och hur det har vidarekopplats i samtalsaviseringen och samtalshistoriken.
-
Vidarebefordrat samtal: Visar numret som vidarebefordrade samtalet.
-
Sökgrupp: Visar namnet på den sökgrupp som vidarebefordrade samtalet.
-
Callcenter-kö: Visar namnet på kön som vidarebefordrade samtalet.
-
Chef/assistent: Visar namnet på den chef som samtalet kommer in för.
Undantag:
-
För interna samtalskösamtal där en agent ringer tillbaka till en intern part, kommer den fjärranslutna parten inte att se namnet på samtalskön utan se namnet på agenten som ringer upp dem.
Besvarat samtal någon annanstans:
För sökgrupper eller samtalsköer som har konfigurerats med samtidig routning kommer agenter att se ett samtal som besvaras någon annanstans i samtalshistoriken om en annan agent svarar på samtalet. För svarsgrupper eller samtalsköer med sekventiell dirigering eller i ett överspill visas samtal som missat samtal i samtalshistoriken om de besvaras av en annan agent.
Välj inringar-ID
Översikt
Med funktionen ”Välj inringar-ID” kan användare växla mellan olika samtalslinje-ID:n för externa samtal. Om administratören har aktiverat det kan användare välja bland följande alternativ för sin samtalslinjeidentitet:
-
Användarnummer (”Använd användarens telefonnummer för samtalslinjeidentitet”)
-
Konfigurerbar CLID (”Använd konfigurerbar CLID för samtalslinjeidentitet”)
-
Grupp-CLID (”Använd grupp-/avdelningstelefonnummer för samtalslinjeidentitet”)
Egenskaper
Användare har två sätt att ändra sitt inringar-ID så som det tillhandahålls av administratören:
- Funktionsåtkomstkoder (FAC): Specifika koder för vart och ett av de tre alternativen för inringar-ID.
- Gränssnitt för Webex-appen: En användarvänlig vy i Webex-skrivbords- och mobilappar som visar tillgängliga alternativ för inringar-ID som aktiverats av administratören, så att användare kan välja önskat ID.
Ytterligare funktioner
- Webex-apparna kommer även att innehålla alternativ för DNIS för callcenter-köer.
- Användare av mobilappen kommer att ha Dual Persona-alternativ tillgängliga för Mobility-användare.
Förutsättningar
Följande villkor måste uppfyllas på BroadWorks-servern för att användaren ska kunna styra valet av extern CLID-policy:
- Systemflaggan ”EnableUserSelectionOfExternalCLIDPolicy” är aktiverad.
- Samtalslinje-ID:t för policyns samtalslinje-ID på användarnivå är inställt på ”Använd policy för användar-samtalslinje-ID” för den här användaren.
- Flaggan ”Tillåt användarval av extern CLID-policy” för samtalsbehandling på användarnivå är aktiverad för användaren.
- Om inget nummer har definierats för alternativen ”Använd konfigurerbar CLID för samtalslinjeidentitet” eller ”Använd grupp-/avdelningstelefonnummer för samtalslinjeidentitet”, kommer visning av fac:er eller appen inte att ha någon effekt. Den här inställningen måste konfigureras av administratören innan användaren kan välja.
BroadWorks-korrigeringar
Den här funktionen kräver två specifika BroadWorks-programfixar för att fungera korrekt:
Se avsnittet 8 – Information om oberoende version och servicekort.
- BWKS-5230 var den ursprungliga användarvalbara CLID-funktionen – den låter användare (om systemet är korrekt konfigurerat) ändra vilken CLID-policy som gäller. Se FD här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
- BWKS-9510 är en XSI-förbättring som begärts av Webex-klientteamet för att göra det enklare att upptäcka vilka alternativ som är tillgängliga för en användare. Detta är nödvändigt eftersom valet av CLID-policy inte är en enkel funktion på användarnivå (som CFA) som är direkt kontrollerbar. Snarare beror det på olika alternativ för systemkonfiguration och hierarkin för ”samtalsbehandling”. Mer information finns här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Konfiguration av Webex-appen
Denna tagg måste aktiveras i skrivbords-, surfplattors- och mobilkonfigurationer:
<config> <tjänster> <samtal> <caller-id> <outgoing-calls enabled="%ENABLE_CLID_OUTGOING_CALLS_WXT%"> Utseende på delad linje
Delad linje som visas är möjligheten att etablera andra användares linjer som delade linjer på slutanvändarens enhet. Konfigurationen av delad linje för Webex-appen liknar konfigurationen av delad linje för skrivbordstelefoner. Med den här specifika funktionen kan du tilldela delade linjeutseenden till slutanvändarens Webex-app.
Den här funktionen gör det lättare för användare att hantera samtal på en annan användares anknytning direkt från Webex-appen.
-
Du kan endast konfigurera den delade linjen som visas i skrivbordsversionen av en Webex-app.
-
Du kan lägga till högst tio linjer, inklusive den primära linjen, till Webex-appen.
-
Du kan inte tilldela en arbetsytelinje som delad linje.
-
En användare kan inte reserveras med tjänsten för chef/assistent samtidigt som de har delade linjer.
-
En användares primära linjeport ska inte ändras till en delad linje.
Krav
För att distribuera den här funktionen i Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-programfixar:
Programfix 1: Ägarflagga i enhetslistan för att stödja delade linjer för Webex-klienten
R23 utan ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 med ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-Actions-23_2022.10
r24:
-
som: AP.as.24.0.944.ap384179
-
Xsi-åtgärder-24_2022.10
r25:
-
som: RI-version Rel_2022.10_1.310
-
Xsi-Actions-25_2022.10
Patch 2: Programfixar för att öka portantalet på enhetsprofiltyper. Exempel: För skrivbordsklienten: System>Ändra typ av identitet/enhetsprofil> Business Communicator – PC: Profil , standardalternativ, antal portar:
- OM ”obegränsat” är aktiverat krävs ingen ändring
- OM ”Begränsat till” är <10 ändrar du värdet = 10 och sparar för att använda alla tillgängliga linjer
-
RI-version Rel_2022.10_1.310
Mer information om klientkonfiguration finns i avsnitt 6.1.44 ”Primär profil” i Webex för Cisco BroadWorks konfigurationsguide.
Stör ej (DND) synkronisering
Stör ej (DND) synkroniserar DND-inställningarna mellan Webex och BroadWorks genom att synkronisera DND-status mellan de två plattformarna. Om en användare till exempel aktiverar Stör ej från Webex-appen synkroniseras statusen med BroadWorks-samtalsenheter. Till följd av detta ringer inte användarens BroadWorks-registrerade skrivbordstelefon när någon försöker ringa den. På samma sätt, om en användare ställer in Stör ej från en skrivbordstelefon synkroniseras statusen med Webex-appen. Utan den här funktionen känns inte DND-uppdateringar från en plattform igen av den andra plattformen.
DND-synkronisering tillämpas på BroadWorks-klusternivå och kan aktiveras i partnerhubben av en partneradministratör.
Om det finns många kunder (>50) i BroadWorks-klustret stöds inte DND-synkronisering. I sådana fall rekommenderar vi att du kontaktar en Cisco TAC-supporttekniker för att få hjälp.
Förutsättningar
Se till att följande programkorrigeringar tillämpas på AS och XSP|ADP. Använd endast korrigeringarna för din BroadWorks-version.
För version 23:
<klippt>
- ADP-appar: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
För version 24:
<klippt>
- ADP-appar: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
När du har applicerat korrigeringarna aktiverar du funktionen 25433 på AS:
AS_CLI/System/ActivatableFeature> aktivera 25433
Om det finns många kunder (>50) i BroadWorks-klustret stöds inte åtgärder som uppdatering av XSI-åtgärder, XSI-händelser, DAS URL, XSP|ADP URL eller DND-synkronisering. I sådana fall rekommenderar vi att du kontaktar en Cisco TAC-supporttekniker för att få hjälp.
Konfigurera synkronisering av enhetens funktionsknappar på BroadWorks. Se till att telefonen har stöd för SIP-PRENUMERATION/NOTIFY för händelsepaketet ”som-funktion-händelse”. Mer information finns i Synkronisering av funktionsknappar för Cisco BroadWorks-enheter.
Aktivera DND-synkronisering (befintligt kluster)
-
Logga in på partnerhubben
-
Klicka på Inställningar.
-
Klicka på Visa kluster och välj lämpligt BroadWorks-kluster.
-
Aktivera växlingsknappen Stör ej synkronisering.
-
Ange ditt användar-ID för BroadWorks och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga programfixar för att stödja Stör ej-synkronisering. Om valideringen misslyckas inaktiveras knappen Spara.
-
Om valideringen lyckas klickar du på Spara.
-
När DND-synkronisering har aktiverats uppdaterar Webex alla användarprenumerationer så att de inkluderar paketet Stör ej. Beroende på antalet användare kan det ta några timmar att slutföra processen.
-
Aktivering av DND-synkronisering är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Aktivera DND-synkronisering (nytt kluster)
Du kan även aktivera funktionen när kluster skapas. Mer information finns i ”Konfigurera dina BroadWorks-kluster” i Konfigurera din partnerorganisation i partnerhubben.
Tysta timmar
I Webex för BroadWorks-distributioner använder funktionen ”Stör ej (DND)-synkronisering” för att säkerställa att inställningarna för tysta timmar synkroniseras på alla enheter. Om du vill synkronisera tysta timmar på rätt sätt mellan stationära och mobila enheter måste du se till att ”Synkronisering av stör ej” är aktiverat på användarens konto.
Inaktivera Stör ej-synkronisering
Du kan inte inaktivera DND-synkronisering på egen hand. Om du vill inaktivera funktionen skapar du ett tekniskt BEMS-ärende med följande information:
-
Familj: Spark-tjänst
-
Produkt: Samtal i Webex (Webex för BroadWorks)
-
Komponent: WxBW-etablering
-
BEMS-fallet måste ange att Stör ej synkronisering ska inaktiveras för en partner. Ärendet måste innehålla partnerId och BroadWorks clusterId.
Användningsfall
Samtalsinspelning
Webex för Cisco BroadWorks har stöd för fyra lägen för samtalsinspelning.
|
Inspelningslägen |
Beskrivning |
Kontroller/indikatorer som visas i Webex-appen |
|---|---|---|
|
Alltid |
Inspelningen initieras automatiskt när samtalet upprättas. Användaren kan inte starta eller stoppa inspelningen. |
|
|
Alltid med paus/återuppta |
Inspelningen initieras automatiskt när samtalet upprättas. Användare kan pausa och återuppta inspelning. |
|
|
På begäran |
Inspelning initieras automatiskt när samtalet upprättas, men inspelningen tas bort såvida inte användaren trycker på Starta inspelning. Om användare startar en inspelning, bibehålls den fullständiga inspelningen från samtalskonfigurationen. När inspelningen har startat kan användaren även pausa och återuppta inspelningen |
|
|
OnDemand med användarinitierad start |
Inspelningen initieras inte om inte användaren väljer alternativet Starta inspelning i Webex-appen. Användaren har möjlighet att starta och stoppa inspelningen flera gånger under ett samtal. |
|
Krav
För att distribuera den här funktionen i Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-programfixar:
-
För R22: AP.as.22.0.1123.ap377718
-
För R23: AP.as.23.0.1075.ap377718
-
För R24: AP.as.24.0.944.ap377718
Samtalskorrelationsidentifieraren måste vara påslagen. Mer information finns i Aktivera samtalskorrelationsidentifierare.
Följande konfigurationstagg måste vara aktiverad för att den här funktionen ska kunna användas: %ENABLE_CALL_RECORDING_WXT%.
Den här funktionen kräver integrering med en plattform för samtalsinspelning från tredje part.
Om du vill konfigurera samtalsinspelning på BroadWorks går du till Gränssnittsguide för Cisco BroadWorks samtalsinspelning.
Ytterligare information
Information om hur du använder inspelningsfunktionen finns i artikeln help.webex.comWebex | Spela in dina samtal.
För att spela upp en inspelning igen måste användare eller administratörer gå till sin plattform för samtalsinspelning från tredje part.
Aktivera röstbrevlåda för Microsoft Teams-integrering
Du kan aktivera röstbrevlåda för Microsoft Teams-användare i Webex för BroadWorks-lösningen. Med den här integreringen kan användare hämta sina röstmeddelanden direkt via Microsoft Teams, vilket förbättrar den övergripande användarupplevelsen.
Steg för att aktivera röstbrevlåda
Om du vill aktivera röstbrevlåda för BroadWorks måste du aktivera växlingsknappen broadworks-röstbrevlåda-enabled-spark-541886: sant på organisationsnivå.
Om du vill aktivera den här funktionen kontaktar du Ciscos tekniska hjälpcenter (TAC).
Användarupplevelse
När integreringen har konfigurerats kan användare:
- Hämta röstmeddelanden direkt i Microsoft Teams-programmet.
- Få aviseringar om nya röstmeddelanden.
- Hantera röstbrevlådeinställningar från Webex-gränssnittet.
Krav
För att stödja hämtning av röstbrevlåda i Microsoft Teams-integreringen med Webex för BroadWorks-erbjudandet krävs ytterligare nätverksändringar. BroadWorks-partner bör aktivera Cross-Origin Resource Sharing (CORS) för följande URL:er på sin BroadWorks-plattform:
- https://jabber-integration-a.wbx2.com/
- https://jabber-integration-r.wbx2.com/
- https://jabber-integration-k.wbx2.com/
- https://msteams-calling.webex.com/
Mer information om konfigurationsstegen finns i avsnitt 8.5.1.2 i Konfigurationsguide för BW Application Delivery Platform, som kräver version 2024.05 på ADP.
Grupp-samtalsparkering och hämta
Webex för Cisco BroadWorks har stöd för gruppsamtalsparkering och hämtning. Den här funktionen ger användare i en grupp ett sätt att parkera samtal, vilket sedan kan hämtas av andra användare i gruppen. Till exempel kan återförsäljare i en butiksinställning använda funktionen för att parkera ett samtal som sedan kan plockas upp av någon på en annan avdelning.
Funktionsåtgärd
När funktionen har konfigurerats
-
Under ett samtal klickar en användare på alternativet Parkera i sin Webex-app för att parkera samtalet på en anknytning som systemet väljer automatiskt. Systemet visar anknytningen för användaren under en period på 10 sekunder.
-
En annan användare i gruppen klickar på alternativet Hämta samtal i sin Webex-app. Användaren anger sedan anknytningen till det parkerade samtalet för att fortsätta samtalet.
Krav
För att den här funktionen ska fungera måste du se till följande:
-
Klientkonfigurationsfilen måste ha följande taggar inställda:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/> -
Samtalskorrelationsidentifieraren måste aktiveras på AS och XSP|ADP. Mer information finns i Aktivera samtalskorrelationsidentifierare.
-
Din SBC måste konfigureras för att överföra SIP-attributet ”
x-broadworks-correlation-in” till och från programservern.
Konfiguration
Mer information om hur du konfigurerar gruppsamtalsparkering i BroadWorks finns i ”Lägg till samtalsparkeringsgrupp” i Administrationsguide för webbgränssnitt för Cisco BroadWorks programservergrupp – Del 2. Du måste skapa en grupp och lägga till användare i gruppen.
Mer information om hur du konfigurerar samtalskorrelationsidentifieraren i BroadWorks finns i Funktionsbeskrivning för Cisco BroadWorks samtalskorrelationsidentifierare.
Ytterligare information
Information om hur du använder gruppsamtalsparkering finns i Webex | Parkera och hämta samtal.
Parkering av samtal/parkering av dirigerat samtal
Regelbunden eller riktad samtalsparkering stöds inte i Webex-appens användargränssnitt, men etablerade användare kan distribuera funktionen med hjälp av funktionsåtkomstkoder:
-
Ange *68 för att parkera ett samtal
-
Ange *88 för att hämta ett samtal
Ingripande
Inbrytningstjänst används ofta i callcenter-miljöer eller i andra situationer där omedelbar hjälp eller ingripande kan krävas.
När en inbrytningstjänst är aktiverad kan en utsedd användare eller arbetsledare ringa ett aktivt samtal genom att initiera ett specifikt kommando eller använda en särskild knapp eller knappkombination på sin telefon eller kommunikationsenhet. När förfrågan om inbrytning har gjorts upprättar systemet en anslutning till det pågående samtalet, så att den behöriga personen kan lyssna på konversationen eller delta i samtalet som aktiv deltagare.
Inbrytningstjänsten kan vara användbar i olika scenarier. I en call center-inställning kan arbetsledare eller utbildare övervaka och utbilda kundtjänstrepresentanter genom att lyssna på sina samtal i realtid. Vid behov kan de ingripa för att ge vägledning eller ta över samtalet om företrädaren har svårt. I nödsituationer eller kritiska samtal kan behörig personal snabbt delta i pågående samtal för att ge hjälp eller fatta viktiga beslut.
I Webex-appen för inbrytning får vi ett meddelande om att samtalet omvandlas till en konferens. Det finns ingen ytterligare information i NOTIFY (call-info eller conference-info) vad som är typ av konferens, så vi kan behandla den på ett annat sätt.
När en inbrytning sker upprättas ett trevägssamtal mellan parterna. Följande termer införs:
-
Arbetsledare: En arbetsledare är en person som övervakar och hanterar ett team av kundtjänstagenter eller representanter för callcenter. I samband med inbrytning av samtal har en arbetsledare vanligtvis möjlighet att övervaka och ingripa i pågående kundsamtal. De kan använda verktyg för samtalsövervakning eller programvara för att lyssna på samtal, ge vägledning till agenter och säkerställa kvalitetskontroll. Arbetsledarens roll kan involvera utbildningsagenter, hantera kundfrågor och optimera teamets prestanda.
-
Kund: En kund avser en person eller enhet som samarbetar med ett företag eller en organisation för att erhålla produkter, tjänster eller support. I samband med inbrytning av samtal är en kund någon som ringer eller tar emot ett telefonsamtal med en kundtjänstagent. Kunder kan söka hjälp, information eller lösa sina frågor eller problem under samtalet. Med funktionen för inbrytning av samtal kan arbetsledare eller behörig personal delta i det pågående samtalet mellan kunden och agenten.
-
Agent: En agent, även kallad kundtjänstrepresentant eller callcenter-agent, är en person som ansvarar för att hantera kundinteraktioner och ge support eller hjälp via telefon eller andra kommunikationskanaler. Agenter utbildas för att hantera kundfrågor, lösa problem, bearbeta transaktioner och leverera en positiv kundupplevelse. I samband med inbrytning av samtal är en agent den person som talar direkt med kunden under telefonsamtalet. Agenten kan vid behov få vägledning eller feedback från arbetsledaren genom inbrytning av samtal.
För alla klientinitierade begäranden, t.ex. CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest osv., om <Webex Client> (välj rätt namn istället för Webex-klient, om detta inte är lämpligt) tillhandahålls som en enhet för visning av delat samtal, ska konfigurationen ”Meddela alla utseenden för klicka-för-att-ringa-samtal” aktiveras på inställningen för visning av delat samtal för att kunden ska ta emot ett samtal, såvida inte platsen uttryckligen anges av klienten som initierar begäran.
Lokalt mobilsamtal eskalera till möte
Det inbyggda mobilsamtalet eskaleras till möte har två unika funktioner:
-
Nytt push-meddelande
Mobilanvändare i ett lokalt samtal kan nu växla till Webex-appen genom att trycka på den Nya push-aviseringen. När du startar en inbyggd samtalsskärm visas ett Nytt push-meddelande på skärmen och du trycker på aviseringen dirigeras direkt till Webex-appens samtalsskärm.
Du ser Webex-aviseringen under ett mobilsamtal om du använder Webex Go eller om din mobiloperatör (MNO) har samtalssignalering med Ciscos samtalskontroll för dina mobilsamtal.
-
Flytta mobilsamtal till möte
När du befinner dig mitt i ett samtal med någon kanske du vill flytta samtalet till ett möte för att använda avancerade mötesfunktioner som video, delning eller whiteboardtavlor. Eller bjud in andra personer till diskussionen och flytta till ett möte.
BroadWorks-krav
-
Aktiveringsbar funktion 25239
-
R23 med XSP|ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
XSP|ADP-korrigeringsfil AP.xsp.23.0.1075.ap383064
-
Patch AP.platform.23.0.1075.ap383064
-
-
R23 med ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
ADP med Xsi-Actions-23, CommPilot-23 version > 2022.05_1.303 och NPS version > 2022.08_1.350
-
-
r24:
-
AS-programfix: AP.as.24.0.944.ap383064
-
ADP med Xsi-Actions-24, CommPilot-24 version > 2022.05_1.303 och NPS version > 2022.08_1.350
-
-
r25:
-
AS RI-version Rel_2022.08_1.354
-
ADP med Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 och NPS-version > 2022.08_1.350
-
Konfiguration av URI-uppringning för att stödja flytta samtal till möte
NS UrlDialing-policy
Definiera regel för (.*)webex.com att dirigera genom I-SBC
NS_CLI/Policy/UrlDialing> hämta policy för WebexMeetings: UrlDialing-instans: Webex unknownSipURIandling = reject disableSubscriberLookups = true Enable = true CallTypes: Selection = {ALL} Från = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP} lineportOnly = false enableSipURIMatchingRules = true NS_CLI/Policy/UrlDialing/Rules> hämta WebexMeetings-policy: UrlDialing-instans: WebexCalling-tabell: Regler-ID mönsterroutningNE kostnadsvikt dtg =================================================================== 1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS-routnings-NE för I-SBC
Exempelkonfiguration
NS_CLI/System/Device/RoutingNE> hämta ne WebexMeetings-nätverkselement WebexMeetings-plats = 1281465 Datacenter = statisk kostnad = 1 statisk vikt = 99 Omröstning = falskt OpState = aktiverad Status = OnLine-profil = NIL_PROFILE Remote Lookup Aktiverad = falskt signalattribut = NS_CLI/System/Device/RoutingNE/Address> hämta ne WebexMeetings routning NE adress kostnad vikt porttransportväg ===================================================================== WebexMeetings sbc-adress 1 99 - ospecificeradNS-dirigeringsprofil
Policyinstans för UrlDialing har lagts till i lämplig(a) dirigeringsprofil(er)
NS_CLI/Policy/Profile> hämta profil MyInst-profil: Webex policyinstans ========================================== UrlDialing WebexMeetingsAS-användning av NS-route för NetworkURL-samtal
Aktivera AS för att hedra NS-routning i Hybrid AS-läge
AS_CLI/Interface/IMS> ställ in frågaNSForNetworkURL trueE911-nödsamtal
Webex för Cisco BroadWorks har stöd för E911-nödsamtal. Med den här funktionen dirigeras nödsamtal till en larmcentral (PSAP) som sedan kan dirigera räddningstjänsten till inringarens plats. Om du vill använda den här funktionen måste du integrera Webex för Cisco BroadWorks med en E911-nödsamtalsleverantör.
Använd följande Webex-artiklar för att konfigurera stöd för E911-nödsamtalstjänster:
-
-
Bandwidth
-
Inmatning
-
RedSky
-
Anpassa och etablera klienter
Användare hämtar och installerar sina allmänna Webex-appar, på stationära eller mobila enheter (för hämtningslänkar, se Webex-appplattformar). När användaren har autentiserat registreras klienten mot Webex Cloud för meddelanden och möten, hämtar sin varumärkesinformation, upptäcker sin BroadWorks-tjänstinformation och hämtar sin samtalskonfiguration från BroadWorks programserver (via DMS på XSP|ADP).
Du konfigurerar samtalsparametrarna för Webex-appar i BroadWorks (som vanligt). Du konfigurerar varumärkning, meddelanden och mötesparametrar för klienterna i Control Hub. Du ändrar inte en konfigurationsfil direkt.
Dessa två uppsättningar konfigurationer kan överlappa varandra, i vilket fall Webex-konfigurationen ersätter BroadWorks-konfigurationen.
Lägg till konfigurationsmallar för Webex-appar på BroadWorks-programservern
Webex-appar är konfigurerade med DTAF-filer. Klienterna hämtar en konfigurationsfil från programservern via tjänsten Enhetshantering på XSP|ADP.
-
Hämta de DTAF-filer som krävs (se Enhetsprofiler i avsnittet Förbered din miljö).
-
Kontrollera att du har rätt tagguppsättningar i BroadWorks-system > Resurser > Enhetshanteringstagguppsättningar.
-
För varje klient som du etablerar:
-
Hämta och extrahera zip-filen DTAF för den specifika klienten.
-
Importera DTAF-filer till BroadWorks på System > Resurser > Identitet/enhetsprofiltyper
-
Öppna den nyligen tillagda enhetsprofilen för redigering och:
-
Ange XSP|ADP-gårdens FQDN och enhetsåtkomstprotokoll.
-
Markera kryssrutan Support Remote Party Info. Detta stöd krävs för att skrivbordsdelning ska fungera.
Du kan även aktivera support för Remote Party genom att köra följande CLI-kommando på programservern:
AS_CLI/System/DeviceType/SIP> ställ in <device_profile_type> supportRemotePartyInfo true
-
-
Ändra mallarna efter din miljö (se tabellen nedan).
-
Spara profilen.
-
-
Klicka på Filer och autentisering och välj sedan alternativet för att återskapa alla systemfiler.
|
Namn |
Beskrivning |
|
Kodekprioritet |
Konfigurera prioritetsordning för ljud- och videokodekar för VoIP-samtal |
|
TCP, UDP och TLS |
Konfigurera de protokoll som används för SIP-signalering och media |
|
RTP ljud- och videoportar |
Konfigurera portintervall för RTP-ljud och video |
|
SIP-alternativ |
Konfigurera olika alternativ relaterade till SIP (SIP INFO, använd rport, SIP-proxyidentifiering, uppdateringsintervall för registrering och prenumeration osv.) |
Anpassa märkning för Webex-appen
-
Partneranpassningar – partneradministratörer kan tillämpa avancerade varumärkesanpassningar som gäller för partnerorganisationen och/eller kunder som partnern hanterar. Se Konfigurera avancerade varumärkesanpassningar.
-
Kundanpassningar – Om partnern tillåter kunder att tillämpa sina egna varumärkesanpassningar kan kundadministratörer följa procedurerna i Lägg till ditt företags varumärkesanpassning i Webex.
Användaraktiveringsportalen använder samma logotyp som du lägger till för klientmärkning.
Anpassa URL:er för problemrapportering och hjälp
För att anpassa dessa alternativ kan administratörer följa proceduren ”Lägg till feedback och URL:er till hjälpwebbplats”, som finns i båda ovan nämnda varumärkesartiklar.
Konfigurera testorganisationen för Webex för Cisco BroadWorks
Innan du börjar
Med genomflödesetablering
Du måste konfigurera alla XSP|ADP-tjänster och partnerorganisationen i Control Hub innan du kan utföra den här uppgiften.
| 1 |
Tilldela tjänst i BroadWorks: |
| 2 |
Verifiera kundorganisationen och användare i Control Hub: |
Användartestning
| 1 |
Hämta Webex-appen på två olika datorer. |
| 2 |
Logga in som testanvändare på de två datorerna. |
| 3 |
Ring testsamtal. |
Översikt över Webex för Cisco BroadWorks
Introduktion till Webex för Cisco BroadWorks
Revisionshistorik för dokument
Det här avsnittet adresserar systemadministratörer hos Cisco-partnerorganisationer (tjänsteleverantör) som implementerar Webex för sina kundorganisationer eller tillhandahåller den här lösningen direkt till sina egna prenumeranter.
Lösnings?tt?nde
-
För att tillhandahålla Webex-molnsamarbetesfunktioner till små och mellanstora kunder som redan har samtalstjänster från BroadWorks-tjänsteleverantörer.
-
För att tillhandahålla BroadWorks-baserad samtalstjänst till små och mellanstora Webex-kunder.
Context
Vi håller på att utveckla alla våra samarbetsklienter till ett gemensamt program. Denna sökväg minskar implementeringsproblem, förbättrar kompatibiliteten och migreringen och levererar förutsägbara användarupplevelser i hela vår samarbetsportfölj. En del av den här insatsen är att flytta BroadWorks-samtalsfunktioner till Webex-appen, och till slut minska investeringen i UC-One-klienter.
Fördelar
-
Framtida bevis: mot slutet av livscykeln för UC-One-samarbete, förflyttning av alla klienter till Unified Client Framework (UCF)
-
Det bästa av båda: Aktivera Webex-meddelanden och mötesfunktioner men samtidigt behålla BroadWorks-samtal i telefoninätverket
Lösningsomfång
-
Befintliga/nya små till mellanstora kunder (färre än 250 prenumeranter) som vill ha en programsvit med samarbetsfunktioner kan redan ha BroadWorks-samtal.
-
Befintliga små till mellanstora Webex-kunder som vill lägga till BroadWorks-samtal.
-
Inte större företag (se vår företagsportfölj för Webex).
-
Inte enskilda användare (utvärdera Webex Online-erbjudanden).
Funktionsuppsättningar i Webex för Cisco BroadWorks mål för små till medium företagsanvändningsfall. Webex för Cisco BroadWorks-paket är utformade för att reducera komplexiteten för smekningar, och vi utvärderar kontinuerligt deras sekretess för detta segment. Vi kan välja att dölja eller ta bort funktioner som annars skulle finnas tillgängliga i företagspaketen.
Förutsättningar för att lyckas med Webex för Cisco BroadWorks
|
# |
Krav |
Anteckningar |
|---|---|---|
|
1 |
Patch Current BroadWorks R22 eller högre | |
|
2 |
XSP|ADP för XSI, CTI, DMS och authService |
Dedikerad XSP|ADP för Webex för Cisco BroadWorks |
|
3 |
Separat XSP|ADP för NPS, kan delas med andra lösningar som använder NPS. |
Om du har en befintlig samarbetsdistribution, granska rekommendationer om XSP|ADP- och NPS-konfigurationer. |
|
4 |
Validering av CI-token (med TLS) konfigurerad för Webex-anslutningar till autentiseringstjänsten. | |
|
5 |
mTLS konfigurerad för Webex-anslutningar till CTI-gränssnittet. |
Andra program kräver inte mTLS. |
|
6 |
Användare måste finnas i BroadWorks och behöver följande attribut, beroende på ditt etableringsbeslut:
|
För betrodda e-postmeddelanden: Vi rekommenderar att du även har lagt in samma e-postadress i attributet Alternativt ID för att göra det möjligt för användare att logga in med e-postadressen mot BroadWorks. För ej betrodda e-postmeddelanden: Beroende på användarens e-postinställningar kan användningen av ej betrodda e-postmeddelanden resultera i att e-postmeddelandet skickas till användarens skräppost- eller SKRÄPPOSTmapp. Administratören kan behöva ändra användarens e-postinställningar för att tillåta domäner |
|
7 |
Webex för Cisco BroadWorks DTAF-fil för Webex-appen | |
|
8 |
BW Business Lic eller Std Enterprise- eller Prem Enterprise-användare Lic + Webex för Cisco BroadWorks-prenumeration |
Om du har en befintlig samarbetsdistribution behöver du inte längre UC-One Add-On Bundle, Collab Lic och Meet-me konferensportar. Om du har en befintlig UC-One SaaS-distribution behöver du inte göra ytterligare ändringar än att acceptera premiumpaketsvillkoren. |
|
9 |
IP/portar måste vara tillgängliga via Webex backend-tjänster och Webex-apparna över internet. |
Se avsnittet "Förbered ditt nätverk". |
|
10 |
TLS v1.2-konfiguration på XSP|ADP:er | |
|
11 |
För Flow fjärrskrivbordsetablering måste programservern ansluta till BroadWorks-etableringsadaptern. Vi testar eller stöder inte konfiguration av utgående proxy. Om du använder en utgående proxy accepterar du ansvaret för att stödja den med Webex för Cisco BroadWorks. |
Se ämnet "Förbered ditt nätverk". |
Om detta dokument
Syftet med det här dokumentet är att hjälpa dig att förstå, förbereda dig för, distribuera och hantera din Webex för Cisco BroadWorks-lösning. Huvudavsnitten i dokumentet reflekterar detta syfte.
Den här handledningen inkluderar referensmaterial och referensmaterial. Vi avser att täcka alla aspekter av lösningen i detta dokument.
Den lägsta uppsättning uppgifter som krävs för att distribuera lösningen är:
-
Kontakta ditt kontoteam för att bli en Cisco-partner. Det är mycket viktigt att du utforskar Cisco touch points för att bekanta dig med (och få det vida). När du blir en Cisco-partner använder vi växeln Webex för Cisco BroadWorks för din Webex-partnerorganisation. (Se Distribuera Webex för Cisco BroadWorks > för partnerbaserad registrering i det här dokumentet.)
-
Konfigurera BroadWorks-system för integrering med Webex. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP:er i det här dokumentet.)
-
Använd Partner Hub för att ansluta Webex till BroadWorks. (Se Distribuera Webex för Cisco BroadWorks > konfigurera din partnerorganisation i Partner Hub i det här dokumentet.)
-
Använd Partner Hub för att förbereda mallar för användareetablering. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera dina Onboarding-mallar i det här dokumentet.)
-
Testa och ta med en kund genom att tillhandahålla minst en användare. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera din testorganisation.)
-
Det här är steg på hög nivå i vanlig ordning. Det finns flera uppgifter som bidrar med något som du inte kan ignorera.
-
Om du vill skapa dina egna program för att hantera dina Webex-prenumeranter för Cisco BroadWorks-prenumeranter ska du läsa Using the Provisioning API (Tillhandahållande API) i referensavsnittet i denna guide.
Terminologi
Vi försöker begränsa jargongen och akronymerna som används i det här dokumentet och att förklara varje term när den används första gången. (Se Webex för Cisco BroadWorks Reference > Terminologi om en term inte förklaras i sitt sammanhang.)
Så här går det till:
Webex för Cisco BroadWorks är ett erbjudande som integrerar BroadWorks-samtal i Webex. Prenumeranter använder ett enda program (Webex-appen) för att dra nytta av funktionerna från båda plattformarna:
-
Användare ringer PSTN nummer med din BroadWorks-infrastruktur.
-
Användare ringer andra BroadWorks-nummer med din BroadWorks-infrastruktur (ljud-/videosamtal genom att välja de nummer som är kopplade till användarna eller knappsatsen för att introducera numren).
-
Alternativt kan användare ringa ett Webex-voIP-samtal via Webex-infrastrukturen genom att välja alternativet "Webex Call" i Webex-appen. (Dessa samtal är Webex-appen till Webex-appen, inte Webex-appen för PSTN).
-
Användare kan vara värd för och delta Webex Meetings.
-
Användare kan skicka meddelanden till varandra eller i utrymmen (beständig gruppchatt) och dra nytta av funktioner som sökning och fildelning (i Webex-infrastruktur).
-
Användare kan dela närvaro (status). De kan välja anpassad närvaro eller beräknad närvaro.
-
När vi har registrera dig som en partnerorganisation i Control Hub med de rätta berättigandena kan du konfigurera relationen mellan din BroadWorks-instans och Webex.
-
Du skapar kundorganisationer i Control Hub och etablerar användare i dessa organisationer.
-
Alla prenumeranter i BroadWorks får en Webex-identitet baserad på sin e-postadress (e-post-ID-attributet i BroadWorks).
-
Användare verifieras mot BroadWorks eller mot Webex.
-
Klienter har utfärdats med token som sedan länge är godkända för att auktorisera dem för tjänster i BroadWorks och Webex.
Webex-appen i mitten av den här lösningen: det är ett varumärkesprogram som finns tillgängligt på Mac/Windows-datorer och Android/iOS-mobiler och surfplattor.
Det finns också en webbversion av Webex-appen som för närvarande inte inkluderar samtalsfunktioner.
Klienten ansluter till Webex-molnet för att leverera meddelanden, närvaro och mötesfunktioner.
Klienten registrerar sig på dina BroadWorks-system för samtalsfunktioner.
Webex-molnet fungerar med dina BroadWorks-system för att säkerställa en sömlös användaretableringsupplevelse.
Funktioner och begränsningar
Vi erbjuder flera paket med olika funktioner.
Paket för "softphone"
Den här pakettypen använder Webex-appen som en klient för endast datortelefon med samtalskapacitet, men inga meddelandefunktioner. Användare med den här pakettypen kan delta i Webex-möten, men kan inte starta möten på egen hand. När andra användare (softphone eller icke-softphone) söker i katalogen efter en softphone-användare ger sökresultaten inget alternativ att skicka ett meddelande.
Softphone-användare kan dela sin skärm under ett samtal.
"Grundläggande" paket
Grundpaketet innehåller funktioner för samtal, meddelanden och möten. Det omfattar 100 deltagare i möten. (** se nedan anmärkning för undantag). I detta paket kan mötena ha en maximal längd på 40 minuter.
"Standard"-paket
Detta paket innehåller också allt i grundpaketet plus ytterligare mötesfunktioner inklusive dold bildtext, realtidstranskription av 5 huvudspråk, Cisco AI Assistant och polling & F & A av Slido.
"Premium"-paket
Detta paket innehåller allt i standardpaketet plus upp till 300 deltagare i 'Unified Space'-mötet och upp till 1000 deltagare i ett personligt mötesrum (PMR), molninspelning av möten och avancerade meddelandefunktioner som inkluderar Cisco AI Assistant.
"Unified Space Meetings" hänvisar till ett Webex-möte (schemalagt eller oplanerat) som äger rum i ett Webex-utrymme. En användare initierar till exempel ett möte från utrymmet via knapparna "Möt" eller "Schemalägg".
Jämför paket
|
Paket |
Samtal |
Meddelanden |
Unified Space Meetings |
PMR Möten |
|---|---|---|---|---|
|
Programvarutelefon |
Inkluderas |
Inkluderas inte |
Inget |
Inget |
|
Grundläggande |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Standard |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Premium |
Inkluderas |
Inkluderas |
300 deltagare |
1 000 deltagare |
"PMR-möten" hänvisar till ett Webex-möte (schemalagt eller oplanerat) som äger rum i en användares personliga mötesrum (PMR). Dessa möten använder en dedikerad URL (till exempel: cisco.webex.com/meet/roomOwnerUserID).
Meddelande- och mötesfunktioner
Se följande tabell för skillnader i stöd för PMR-mötesfunktioner för Basic-, Standard- och Premiumpaket.
|
Mötesfunktionen |
Stöds med Basic Package |
Porterad med standardpaket |
Stöds med preminum-paket |
Kommentar |
|---|---|---|---|---|
|
Mötets varaktighet |
40 minuter eller mindre |
24 timmar |
24 timmar | |
|
Skrivbordsdelning |
Ja |
Ja |
Ja | |
|
Programdelning |
Ja |
Ja |
Ja | |
|
Chatt med flera parter |
Ja |
Ja |
Ja | |
|
Whiteboardtavlor |
Ja |
Ja |
Ja | |
|
Lösenordsskydd |
Ja |
Ja |
Ja | |
|
Webbapp – ingen hämtning eller plugin-program (gästupplevelse) |
Ja |
Ja |
Ja | |
|
Stöd för sammankoppling med Webex-enheter |
Ja |
Ja |
Ja | |
|
Golvkontroll (Stäng av ett ljud / Avvisa alla) |
Ja |
Ja |
Ja | |
|
Länk till ständiga möten |
Ja |
Ja |
Ja | |
|
Möteswebbplats - acces |
Ja |
Ja |
Ja | |
|
Delta i mötet via VoIP |
Ja |
Ja |
Ja | |
|
Låsa |
Ja |
Ja |
Ja | |
|
Presentatörskontroller |
Nej |
Nej |
Ja | |
|
Fjärrstyrning av skrivbord |
Ja |
Ja |
Ja | |
|
Antal deltagare |
100 |
100 |
1000 | |
|
Inspelning sparad lokalt i systemet |
Ja |
Ja |
Ja | |
|
Inspelning i molnet |
Nej |
Nej |
Ja | |
|
Inspelning – Molnlagring |
Nej |
Nej |
10 GB per sida | |
|
Transkriptioner av inspelningar |
Nej |
Nej |
Ja | |
|
Mötesschemaläggning |
Ja |
Ja |
Ja | |
|
Aktivera innehållsdelning med externa integrationer |
Nej |
Nej |
Ja | |
|
Tillåt PMR URL-ändring |
Ja |
Ja |
Ja | |
|
Direktströmning av möten (t.ex. på Facebook, Youtube) |
Nej |
Nej |
Ja | |
|
Låta andra användare schemalägga möten åt sig |
Nej |
Nej |
Ja | |
|
Lägg till alternativ värd |
Ja |
Ja |
Ja | |
|
Appintegrering (t.ex. Zendesk, Slack) |
Beror på integreringen |
Beror på integreringen |
Ja |
Se avsnittet Appintegreringar nedan för mer information om support. |
|
Integrering med Microsoft Office 365-kalender |
Ja |
Ja |
Ja | |
|
Integrering med Google Calendaring för G Suite |
Ja |
Ja |
Ja |
Webex hjälpcenter publicerar funktionerna och användarvänlig dokumentation för Webex på help.webex.com. Läs följande artiklar om du vill veta mer om funktionerna:
Samtalsfunktioner
Samtalsupplevelsen liknar tidigare lösningar som använder BroadWorks samtalskontrollmotor. Skillnaden med UC-One Collaborate och UC-One SaaS är att Webex-appen är den primära soft-klienten.
Appintegreringar
Du kan integrera Webex för Cisco BroadWorks med följande program:
-
Zendesk– Endast Premium
-
Slack— Endast Premium
-
Microsoft Teams för Webex Meetings— Standard eller Premium
-
Microsoft Teams for Calling– Stöds med alla paket
-
Office 365-kalender– Standard eller Premium
-
Google Calendaring for G Suite– Standard eller Premium
Stöd för virtuell skrivbordsinfrastruktur (VDI)
Webex för Cisco BroadWorks har nu stöd för VDI-miljöer (Virtual Desktop Infrastructure). För detaljer om hur du distribuerar VDI-infrastruktur, se Deployment Guide for Webex for Virtual Desktop Infrastructure (VDI).
IPv6-stöd
Webex för Cisco BroadWorks stöder IPv6-adressering för Webex-appen.
Pro Pack för Control Hub
Pro Pack för Kontrollhubb-tilläggstjänst tillhandahåller dina administratörer, informationssäkerhet och kontroll tjänstemän med avancerade funktioner i säkerhet, regelefterlevnad och analyser som kan integreras med din programvara.
Dessa tilläggstjänster kommer endast att vara tillgängliga för standard- och premiumpaket.
För mer information, se hjälpsidan för Pro Pack for Control Hub.
Framtida handlingsplan
För en inblick i vårt omk?nde för framtida versioner av Webex för Cisco BroadWorks, besök https://salesconnect.cisco.com/#/program/PAGE-16649. Objekten i översikten är inte bindning i någon kapacitet. Cisco förbehåller sig rätten att medge eller granska något eller alla dessa objekt från framtida versioner.
Begränsningar
Begränsningar vid tillhandahållande
Meetings-webbplatsens tidszon
Tidszonen för den första prenumerant för varje paket blir tidszonen för det Webex Meetings webbplats som skapats för det paketet.
Om ingen tidszon har angetts i etableringsbegäran för den första användaren av varje paket, ställs Webex Meetings-webbplatsens tidszon för det paketet in till det lokala standardvärdet för prenumerantorganisationen.
Om din kund behöver en specifik tidzon för Webex Meetings-webbplatsen, ange parametern timezone i provisioneringsbegäran för:
-
den första prenumeranten som tillhandahålls för standardpaket i organisationen.
-
den första prenumeranten som tillhandahålls för Premium-paketet i organisationen.
-
den första abonnenten som tillhandahålls för Basic-paketet i organisationen.
Allmänna begränsningar
-
Inga samtal i webbversionen av Webex-klienten (Detta är en klientbegränsning, inte en lösningsbegränsning.)
-
Webex kanske ännu inte har alla UI-kontroller som stöd för vissa funktioner för samtalskontroll som är tillgängliga från BroadWorks.
-
Webex-klienten kan för närvarande inte vara "Vitetikettad".
-
När du skapar kundorganisationer med din valda etableringsmetod skapas de automatiskt i samma region som din partnerorganisation. Detta beteende är avsiktligt. Vi förväntar oss att multinationella partner skapar en partnerorganisation i alla regioner där de hanterar kundorganisationer.
-
Mötes- och meddelandeanvändningsrapportering är tillgänglig via kundorganisationen i Control Hub.
Kända problem och begränsningar
För en uppdaterad lista över kända problem och begränsningar med Webex för Cisco BroadWorks-erbjudandet, se Kända problem och begränsningar.
Begränsningar av meddelanden
Följande gränser för datalagring (meddelanden och filer kombinerat) gäller för organisationer som har köpt Webex för Cisco BroadWorks-tjänster via en tjänsteleverantör. Dessa gränser representerar den maximala lagringen för meddelanden och filer i kombination.
-
Grundläggande: 2 GB per användare i 3 år
-
Standard 5 GB per användare i 3 år
-
Premium: 10 GB per användare i 5 år
För varje kundorganisation poolas dessa användarsummor för att tillhandahålla ett sammanlagt totalt för kunden, baserat på antalet användare. Till exempel har ett företag med fem premiumanvändare en sammanlagd gräns för meddelande och fillagring på 50 GB. En enskild användare kan överskrida gränsen per användare (10 GB), förutsatt att företaget fortfarande ligger under den aggregerade maxgränsen (50 GB).
För teamutrymmen som skapas gäller meddelandegränserna mot det sammanlagda totala antalet för kundorganisationen som äger teamutrymmet. Du hittar information om ägaren av enskilda teamutrymmen i Utrymmespolicyn. Information om hur du visar utrymmespolicyn för ett enskilt teamutrymme finns i https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ytterligare information
Ytterligare information om allmänna meddelandegränser som gäller för Webex meddelandeteamutrymmen finns i https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Säkerhet, data och roller
Webex-säkerhet
Webex-klienten är ett säkert program som gör säkra anslutningar till Webex och BroadWorks. Data som lagras i Webex-molnet och som exponeras för användaren via Webex-appens gränssnitt krypteras både under transport och resten.
Det finns mer information om datautbyte under referensavsnittet i detta dokument.
Ytterligare läsning
Organisationens datas arighet
Vi sparar dina Webex-data i det datacenter som ligger närmast din region. Se Data punkt i Webex i hjälpcentret.
Roller
Tjänsteleverantörsadministratör (du): För dag till dag-underhåll hanterar du lokala (samtal) delar av lösningen med hjälp av dina egna system. Du hanterar Webex-delen av lösningen via Partner Hub.
För information om de roller som är tillgängliga för partners, åtkomstbehörigheterna som följer med dessa roller och hur man tilldelar roller, se Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM.
Den första användaren som tillhandahålls till en ny partnerorganisation tilldelas automatiskt rollerna Fullständig administratör och Fullständig partneradministratör. Den administratören kan använda ovanstående artikel för att tilldela ytterligare roller.
Ciscos molndriftsteam: Skapar din "partnerorganisation" i Partner Hub, om den inte finns, under din registrering.
När du har ditt Partner Hub-konto kan du konfigurera Webex-gränssnitten till dina egna system. Därefter skapar du "Onboarding-mallar" för att representera sviterna eller paketen som serveras genom dessa system. Därefter kan du tillhandahålla dina kunder eller prenumeranter.
|
# |
Typisk uppgift |
Sp |
Cisco |
|---|---|---|---|
|
1 |
Partner onboarding – Skapa en partnerorganisation om en sådan inte finns och aktivera nödvändiga funktionsreglage |
● | |
|
2 |
BroadWorks-konfiguration i partnerorganisationen via partnerhubben (kluster) |
● | |
|
3 |
Konfigurera integreringsinställningar i partnerorganisationen via partnerhubben (erbjudandemallar, varumärke) |
● | |
|
4 |
Förbereder BroadWorks-miljö för integration (AS, XSP|ADP-patchning, brandväggar, XSP|ADP-konfiguration, XSI, AuthService, CTI, NPS, DMS-applikationer på XSP|ADP) |
● | |
|
5 |
Utveckla integrering eller process för etablering |
● | |
|
6 |
Förbered GTM-material |
● | |
|
7 |
Migrera eller tillhandahålla nya användare |
● |
Arkitektur
Vad finns i diagrammet?
Klienter
-
Webex-appklienten fungerar som det primära programmet i Webex för Cisco BroadWorks-erbjudanden. Klienten finns tillgänglig på stationära, mobila och webbplattformar.
Klienten har lokala meddelanden, närvaro och ljud-/videomöten med flera delar som tillhandahålls av Webex-molnet. Webex-klienten använder din BroadWorks-infrastruktur för SIP och PSTN samtal.
-
Ip-telefoner och tillbehör som är relaterade till Cisco använder också din BroadWorks-infrastruktur för SIP PSTN samtal. Vi förväntar oss att kunna ge support till tredjepartstelefoner.
-
Användaraktiveringsportal för att användare ska logga in på Webex med sina BroadWorks-inloggningsuppgifter.
-
Partner Hub är ett webbgränssnitt för att administrera din Webex-organisation och dina kunders organisationer. Partner Hub är platsen där du konfigurerar integreringen mellan din BroadWorks-infrastruktur och Webex. Du använder också Partner Hub för att hantera klientkonfiguration och fakturering.
tjänsteleverantör?tverk
Det gröna blocket till vänster om diagrammet representerar ditt nätverk. Komponenter som finns i ditt nätverk tillhandahåller följande tjänster och gränssnitt till andra delar av lösningen:
-
Public-facing XSP|ADP, för Webex för Cisco BroadWorks: (Lådan representerar en eller flera XSP|ADP-gårdar, möjligen frontade av lastbalanserare.)
-
Är värd för Xtended Services Interface (XSI-Actions &XSI-Events), Device Hanteringstjänst (DMS), CTI-gränssnitt och autentiseringstjänst. Tillsammans ger dessa program telefoner och Webex-klienter möjlighet att autentisera sig själva, hämta sina konfigurationsfiler för samtal, ringa och ta emot samtal samt se varandras status för "koppla" (telefoninärvaro) och samtalshistorik.
-
Publicerar katalogen till Webex-klienter.
-
-
Public-facing XSP|ADP, kör NPS:
-
push-server för värdsamtalsaviseringar: En Notification Push Server på en XSP|ADP i din miljö. Den samverkar mellan din programserver och vår NPS-proxy. Proxyn tillhandahåller token som är kort tidsförutgåva till ditt NPS för att tillåta aviseringar till molntjänsterna. Dessa tjänster (APNS och FCM) skickar samtalsaviseringar till Webex-klienter på Apple iOS- och Google Android-enheter.
-
-
Programserver:
-
Tillhandahåller samtalskontroll och gränssnitt till andra BroadWorks-system (i allmänhet)
-
För flowupplös etablering används AS:en av partneradministratören för att etablera användare i Webex
-
Flytta användarprofil till BroadWorks
-
-
OSS/BSS: Ditt driftsupportsystem/Business SIP-tjänster för att administrera dina BroadWorks-företag.
Webex-moln
Det blå blocket i diagrammet visar Webex-molnet. Webex-mikrotjänster stöder full funktionalitet för Webex-samarbete:
-
Cisco Common Identity (CI) är det identitetstjänst inom Webex.
-
Webex för Cisco BroadWorks representerar den uppsättning mikrotjänster som stöder integreringen mellan Webex och tjänsteleverantör Hosted BroadWorks:
-
API:er för användareablering
-
tjänsteleverantör konfigurering
-
Användarinloggning med BroadWorks-inloggningsuppgifter
-
-
Rutan Webex-meddelanden för meddelanderelaterade mikrotjänster.
-
Webex Meetings ruta som representerar mediebearbetningsservrar och SBI:er för videomöten med flera deltagare (SIP och SRTP)
Webbtjänster från tredje part
Följande tredjepartskomponenter visas i diagrammet:
-
APNS (Apple Push Notifications Service) pushar samtals- och meddelandemeddelanden till Webex-program på Apple-enheter.
-
FCM (FireBase Cloud Messaging) skickar samtals- och meddelandemeddelanden till Webex-program på Android-enheter.
XSP|ADP-arkitekturöverväganden
Rollen för offentligt vända XSP|ADP-servrar i Webex för Cisco BroadWorks
Den offentliga XSP|ADP i din miljö ger följande interfaces/services till Webex och kunder:
-
Autentiseringstjänst (AuthService), som skyddas av TLS och som svarar på Webex-förfrågningar för BroadWorks JWT (JSON Web Token) för användarens räkning
-
CTI-gränssnitt, säkrat av mTLS, som Webex prenumererar på samtalshistorik händelser och status för telefoninärvaro från BroadWorks (status för anslutning).
-
Xsi-åtgärder och events-gränssnitt (eXtended Services Interface) för prenumeranters samtalskontroll, kontakt- och samtalslista samt konfiguration av telefonitjänst för slutanvändare
-
DM-tjänst (Device Management) för klienter att hämta sina konfigurationsfiler för samtal
Ange URL:er till dessa gränssnitt när du konfigurerar Webex för Cisco BroadWorks. (Se Konfigurera dina BroadWorks-kluster i Partner Hub i detta dokument.) För varje kluster kan du bara ange en URL för varje gränssnitt. Om du har flera gränssnitt i din BroadWorks-infrastruktur kan du skapa flera kluster.
XSP|ADP-arkitektur
Vi kräver att du använder en separat, dedikerad XSP|ADP-instans eller -farm för att vara värd för din NPS-applikation (Notification Push Server). Du kan använda samma NPS med UC-One SaaS eller UC-One Collaborate. Du får dock inte vara värd för andra applikationer som krävs för Webex för Cisco BroadWorks på samma XSP|ADP som är värd för NPS-applikationen.
Vi rekommenderar att du använder en dedikerad XSP|ADP instance/farm att vara värd för de applikationer som krävs för Webex-integration av följande skäl
-
Om du till exempel erbjuder UC-One SaaS rekommenderar vi att du skapar en ny XSP|ADP-farm för Webex för Cisco BroadWorks. På så sätt kan de båda tjänsterna fungera oberoende medan du migrerar prenumeranter.
-
Om du samlokaliserar Webex för Cisco BroadWorks-applikationer på en XSP|ADP-farm som används för andra ändamål, är det ditt ansvar att övervaka användningen, hantera den resulterande komplexiteten och planera för den ökade skalan.
-
Cisco BroadWorks System Capacity Planner förutsätter en dedikerad XSP|ADP-farm och kanske inte är korrekt om du använder den för samlokaliseringsberäkningar.
Om inget annat anges måste de dedikerade Webex för Cisco BroadWorks XSP|ADP:er vara värd för följande applikationer:
-
AuthService (TLS med CI-tokenvalidering eller mTLS)
-
CTI (mTLS)
-
XSI-åtgärder (TLS)
-
XSI-Events (TLS)
-
DMS (TLS)—Valfritt. Det är inte obligatoriskt att du distribuerar en separat DMS-instans eller farm specifikt för Webex för Cisco BroadWorks. Du kan använda samma DMS-instans som du använder för UC-One SaaS eller UC-One Collaborate.
-
Samtalsinställningar webbvy (TLS)—Valfritt. Samtalsinställningar Webview (CSW) krävs bara om du vill att Webex för Cisco BroadWorks-användare ska kunna konfigurera samtalsfunktioner i Webex-appen.
Webex kräver åtkomst till CTI via ett gränssnitt som skyddas av ömsesidig TLS autentisering. För att stödja detta krav rekommenderar vi ett av följande alternativ:
-
(Diagram märkt Alternativ 1) En XSP|ADP-instans eller farm för alla applikationer, med två gränssnitt konfigurerade på varje server: ett mTLS-gränssnitt för CTI och ett TLS-gränssnitt för andra appar, t.ex. AuthService.
-
(Diagram märkt Alternativ 2) Två XSP|ADP-instanser eller -farmar, en med ett mTLS-gränssnitt för CTI och den andra med ett TLS-gränssnitt för andra appar, som AuthService.
XSP|ADP Återanvändning
Om du har en befintlig XSP|ADP-farm som överensstämmer med en av de föreslagna arkitekturerna ovan (Alternativ 1 eller 2) och den är lätt laddad, då är det möjligt att återanvända dina befintliga XSP|ADP:er. Du måste verifiera att det inte finns några motstridiga konfigurationskrav mellan befintliga applikationer och de nya applikationskraven för Webex. De två huvudsakliga övervägandena är:
-
Om du behöver stödja flera webex-partnerorganisationer på XSP|ADP, betyder det att du måste använda mTLS på Auth Service (CI Token Validation stöds endast för en enda partnerorganisation på en XSP|ADP). Om du använder mTLS på autentiseringstjänsten innebär det att du inte kan ha klienter som använder grundläggande autentisering på autentiseringstjänsten samtidigt. Denna situation skulle förhindra återanvändning av XSP|ADP.
-
Om den befintliga CTI-tjänsten är konfigurerad för att användas av klienter med den säkra porten (vanligtvis 8012) men utan mTLS (dvs. klientautentisering) kommer det att stå i konflikt med webex-kravet att ha mTLS.
Eftersom XSP|ADP:erna har många applikationer och antalet permutationer av dessa applikationer är stort, kan det finnas andra oidentifierade konflikter. Av denna anledning bör eventuell återanvändning av XSP|ADP:er verifieras i ett labb med den avsedda konfigurationen innan återanvändningen åtar sig.
Konfigurera NTP-synkronisering på XSP|ADP
Distributionen kräver tidssynkronisering för alla XSP|ADP:er som du använder med Webex.
Installera ntp -paketet efter att du har installerat operativsystemet och innan du installerar BroadWorks-programvaran. Sedan kan du konfigurera NTP under XSP|ADP-programvaruinstallationen. Se BroadWorks Software Management-guiden för mer information.
Under den interaktiva installationen av XSP|ADP-programvaran får du möjlighet att konfigurera NTP. Gör så här:
-
När installatören frågar,
Do you want to configure NTP?, angey. -
När installatören frågar,
Is this server going to be a NTP server?, angen. -
När installationsprogrammet frågar
What is the NTP address, hostname, or FQDN?anger du adressen till din NTP-server eller en offentlig NTP-tjänst, till exempelpool.ntp.org.
Om dina XSP|ADP:er använder tyst (icke-interaktiv) installation, måste installationsfilen innehålla följande Key=Value par:
NTPNTP_SERVER=XSP|ADP-identitets- och säkerhetskrav
Bakgrund
Protokollen och chiffer för Cisco BroadWorks TLS-anslutningar kan konfigureras vid olika specificitetsnivåer. Dessa nivåer sträcker sig från den mest allmänna (SSL-leverantören) till den mest specifika (individuellt gränssnitt). En mer specifik inställning åsidosätter alltid en mer allmän inställning. Om de inte anges ärvs SSL-inställningar på lägre nivå från högre nivåer.
Om inga inställningar ändras från standardinställningarna ärver alla nivåer SSL-leverantörens standardinställningar (JSSE Java Secure Sockets Extension).
Kravlista
-
XSP|ADP måste autentisera sig för klienter med ett CA-signerat certifikat där Common Name eller Subject Alternate Name matchar domändelen av XSI-gränssnittet.
-
Xsi-gränssnittet måste stödja TLSv1.2-protokollet.
-
XSI-gränssnittet måste använda en chiffersvit som uppfyller följande krav.
-
Diffie-Hellman Ephemeral (DHE) eller Elliptic Curves Diffie-Hellman Ephemeral (ECDHE) nyckelutbyte
-
AES (Advanced Encryption Standard) chiffer med en minsta blockeringsstorlek på 128 bitar (t.ex. AES-128 eller AES-256)
-
GCM (kontrer-/diskläge) eller chifferläge för CBC (chifferblockskedjor)
-
Om en CBC-chiffer används tillåts endast hashfunktionerna i SHA2-serien (SHA256, SHA384, SHA512).
-
-
Till exempel följande chiffer uppfyller kraven:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
XSP|ADP CLI kräver IANA-namnkonventionen för chiffersviter, som visas ovan, inte openSSL-konventionen.
TLS-chiffer som stöds för AuthService- och XSI-gränssnitt
Listan kan komma att ändras i takt med att våra molnsäkerhetskrav förändras. Följ nuvarande cisco-molnsäkerhetsrekommendation för chifferval enligt beskrivningen i kravlistan i detta dokument.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Xsi-händelser skala parametrar
Du kan behöva öka köstorleken och antalet Xsi-Events-trådar för att hantera volymen av händelser som krävs av Webex för Cisco BroadWorks-lösningen. Du kan öka parametrarna till de minimumvärden som visas enligt följande (minska inte dem om de är över dessa minimumvärden):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Flera XSP|ADP:er
Edge-element för laddningsbalans
Om du har ett lastbalanseringselement på din nätverkskant måste det transparent hantera distributionen av trafik mellan dina flera XSP|ADP-servrar och Webex för Cisco BroadWorks moln och klienter. I detta fall anger du URL:en för laddningsbalanseringen till Webex för Cisco BroadWorks-konfigurationen.
Information om denna arkitektur:
-
Konfigurera DNS så att klienterna kan hitta laddningsbalanser vid anslutning till Xsi-gränssnittet (se DNS-konfiguration).
-
Vi rekommenderar att du konfigurerar Edge-elementet i omvänd SSL-proxyläge för att säkerställa punkt till punktdatakryptering.
-
Certifikat från XSP|ADP01 och XSP|ADP02 bör båda ha XSP|ADP-domänen, till exempel your-XSP|ADP.example.com, i Subject Alternate Name. De bör ha sina egna FQDN, till exempel XSP|ADP01.example.com, i Common Name. Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Internet-Facing XSP|ADP-servrar
Om du exponerar Xsi-gränssnitten direkt, använd DNS för att distribuera trafiken till de flera XSP|ADP-servrarna.
Information om denna arkitektur:
-
Två poster krävs för att ansluta till XSP|ADP-servrarna:
-
För Webex mikrotjänster: Round-robin A/AAAA poster krävs för att rikta in sig på flera XSP|ADP IP-adresser. Detta beror på att Webex-mikrotjänsterna inte kan göra SRV-uppslagningar. För exempel, se Webex Cloud Services.
-
För Webex-appen: En SRV-post som löser sig till A-poster där varje A-post löser sig till en enda XSP|ADP. För exempel, se Webex-appen.
Använd prioriterade SRV-poster för att rikta in XSI-tjänsten för de flera XSP|ADP-adresserna. Prioritera dina SRV-poster så att mikrotjänsterna alltid går till samma A-post (och efterföljande IP-adress) och bara flyttar till nästa A-post (och IP-adress) om den första IP-adressen är nere. Använd INTE en round-robin-metod för Webex-appen.
-
-
Certifikat från XSP|ADP01 och XSP|ADP02 bör båda ha XSP|ADP-domänen, till exempel your-XSP|ADP.example.com, i Subject Alternate Name. De bör ha sina egna FQDN, till exempel XSP|ADP01.example.com, i Common Name.
-
Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Undvik HTTP-omdirigeringar
Ibland är DNS konfigurerad för att lösa XSP|ADP URL till en HTTP lastbalanserare, och lastbalanseraren är konfigurerad att omdirigera via en omvänd proxy till XSP|ADP-servrarna.
Webex följer inte en omdirigering när du ansluter till webbadresserna du anger, så den här konfigurationen fungerar inte.
Beställning och etablering
Beställning och etablering gäller på dessa nivåer:
-
Partner/Service Provideradministration:
Alla Webex för Cisco BroadWorks tjänsteleverantör (eller återförsäljare) som är onboarded måste konfigureras som en partnerorganisation i Webex och beviljas de nödvändiga berättigandena. Cisco-åtgärder ger partnerorganisationens administratör åtkomst till att hantera Webex för Cisco BroadWorks på Webex Partner Hub. Partneradministratören måste göra alla nödvändiga etableringssteg innan han eller hon kan etablera en kund-/företagsorganisation.
-
Customer/Enterprise beställning och leverans:
Varje BroadWorks-företag som är aktiverat för Webex för Cisco BroadWorks utlöser skapandet av en associerad Webex-kundorganisation. Denna process sker automatiskt som en del av etableringen av användare/prenumeranter. Alla användare/prenumeranter inom ett BroadWorks-företag etableras i samma Webex-kundorganisation.
Samma beteende gäller om ditt BroadWorks-system är konfigurerat som ett tjänsteleverantör med grupper. När du etablerar en prenumerant i en BroadWorks-grupp, skapas automatiskt en kundorganisation som motsvarar gruppen i Webex.
-
User/Subscriber beställning och leverans:
Webex för Cisco BroadWorks har för närvarande stöd för följande användaretableringsmodeller:
-
Flowflödesetablering av betrodda e-postmeddelanden
-
Flowflödesetablering utan betrodda e-postmeddelanden
-
Självetablering av användare
-
API-etablering
-
Flödesadministration med betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du är nöjd med att BroadWorks har prenumeranters e-postadresser som är giltiga och unika för Webex, kommer detta etableringsalternativ automatiskt att skapa och aktivera Webex-konton med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Flowflödesetablering utan betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du inte kan förlita dig på prenumerantens e-postadresser som finns i BroadWorks skapar detta etableringsalternativ Webex-konton, men de kan inte aktiveras förrän prenumeranter har tillgång till och validerat sina e-postadresser. Då kan Webex aktivera kontona med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Självetablering av användare
Med det här alternativet finns inget flowuppräckning för etablering från BroadWorks till Webex. När du har konfigurerat integreringen mellan Webex och ditt BroadWorks-system får du en eller flera länkar som är specifika för etablering av användare inom din Webex för Cisco BroadWorks-partnerorganisation.
Sedan utformar du dina egna meddelanden (eller delegater till dina kunder) så att länken fördelas till prenumeranter. Prenumeranterna följer länken och tillhandahåller sedan sina e-postadresser för att skapa och aktivera sina egna Webex-konton.
Eftersom kontona etableras inom din partnerorganisations omfattning kan du manuellt justera användarpaket via Partner Hub eller använda API:et för att göra det.
Användare måste finnas i BroadWorks-systemet som du integrerar med Webex, eller så är de förbjudna att skapa konton med den länken.
tjänsteleverantör genom API:er
Webex visar en uppsättning offentliga API:er som gör det möjligt att bygga Webex för tillhandahållande av användare/prenumeranter i ditt befintliga arbetsflöde/verktyg för användarhantering.
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Installera AP.as.22.0.1123.ap376508.
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Installera AP.as.23.0.1075.ap376509
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Installera AP.as.24.0.944.ap375100
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare.
Anknytningsuppringning
Stöd för anknytningsuppringning gör att Webex för Cisco Broadworks-användare kan ringa andra användare med en anknytning som liknar det primära telefonnumret inom samma företag. Detta är särskilt användbart för användare som inte har DID-nummer.
Under provisionering lagras användarnas tillägg i Webex-katalogen som användarens tillägg. För BroadWorks-samtal visas anknytningen i Webex-appen i anknytningsfältet för alla områden för samtalsinitiering och användarens profil. Webex för Cisco BroadWorks stöder anknytningssamtal mellan användare inom samma grupp och olika grupper i samma företag med kombinationen av platsnummer och anknytning. Däremot stöds inte samtal mellan två företag som endast använder anknytningar.
En förlängning kan tillhandahållas för Cisco BroadWorks-användare genom följande metoder:
-
Cisco BroadWorks-användare
-
Offentlig API-provisionering som 'tillägg
-
Tilläggsparametern ska uttryckligen skickas som en del av API-anropet. För enterprises/groups som har Location Diling Code (LDC) konfigurerad, bör anknytningsparametern vara kombinationen av LDC och 'anknytningsnummer.
-
-
Flowthrough eller Self-Activation provisioning
-
Extension och LDC (där tillämpligt) kommer att hämtas automatiskt från BroadWorks.
-
-
-
BroadWorks-only Calling-användare eller enheter
-
Synkas automatiskt från BroadWorks av Directory Sync med kombinationen av Location Diling Code (LDC) och anknytningsnummer.
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioneringsmetod |
Hantera tillägg |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
Tillägget måste skickas som parameter |
|
Genomflöde |
Tillägget hämtas automatiskt från BroadWorks | ||
|
BroadWorks-only calling användare |
Ringer användare sominteär ombord på Webex |
Directory Sync |
Tillägget synkroniseras med Directory sync |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync | Tillägget synkroniseras med Directory sync |
|
BroadWorks telefonlistor |
Företags-, grupp- eller personliga telefonlistor |
Directory Sync |
Ej tillämpligt |
Förutsättningar
-
Klientversionen som krävs för att stödja den här funktionen är 42.11 eller senare.
-
Patch där anknytnings- och platsnummer läggs till XSI och Provisioning Adapter februari 2022 för version 23 eller senare som en del av :
-
AP.platform.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Aktivera rubriken X-BroadWorks-Remote-Party-Info på AS:en med CLI-kommandot nedan för detta SIP-samtalsflöde som krävs för stöd för anknytningsuppringning.
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
Appens prioritering av samtalsalternativ
Som en del av stödet för Extension Dialing-funktionen tillhandahålls prioritetsinställningarna för appsamtalsalternativ på partnernivå för alla Webex for Cisco Broadworks-partners. Med den här inställningen kan partnern styra samtalsprioritetsinställningarna för alla sina hanterade kunder från Partner Hub. Prioriteringsinställningen för appens samtalsalternativ för en kund kan också ändras på kundnivå från Control Hub.
Prioriteringsinställningen för appsamtalsalternativ innehåller förlängning som andra alternativ i både Partner Hub och Control Hub när en Webex för Cisco Broadworks-användare nyligen tillhandahålls med anknytning genom någon av de ovannämnda provisioneringsmetoderna.
För alla befintliga tillhandahållna organisationer kommer tilläggsalternativet att vara i dolt läge (som standard) i appens prioritetsinställningar för samtalsalternativ. Detta kommer inte att visa en förlängning i audio/video köpoption för användaren i Webex-appen.
Följande är alternativen för att göra anropsalternativet för förlängning synligt för befintliga kunder:
-
Om en partner vill att alla sina hanterade kundorganisationer ska förses med en anknytning som ett av samtalsalternativen, rekommenderas att partneradministratören flyttar tillägget från dolt till tillgängligt i Partner Hub. Detta gör att de hanterade kundorganisationerna ärver inställningen från sin partner.
-
Om en partner vill tillhandahålla en anknytning i samtalsalternativ för en specifik kundorganisation, rekommenderas det att partneradministratören flyttar anknytningen från dold till tillgänglig i Control Hub.
Support för gruppkontakter
Den här funktionen förbättrar tjänsten Webex för BroadWorks DirSync genom att ta bort begränsningen för synkronisering av upp till 1500 kontakter från grupptelefonlistorna på BroadWorks och tillåta partner att synkronisera upp till 30 000 kontakter från en enda grupptelefonlista och få den i paritet med ökningen av 30 000 kontakter för företagstelefonlista, som släpptes separat.
Det finns en total gräns på 200 000 för alla externa kontakter per organisation, vilket skulle gälla summan av företags- och grupptelefonlistor i ett enda BroadWorks-företag. Till exempel kommer ett BroadWorks-företag som har Enterprise-telefonlistor med 30K och även 5 grupptelefonlistor med vardera 30K att stödjas (180K totalt per organisation). Men om det finns 6 grupptelefonlistor med vardera 30K, kommer detta inte att stödjas (210K totalt).
Denna funktion är tillgänglig på begäran. Kontakta ditt kontoteam för att aktivera det.
-
Innan funktionen aktiveras måste en förutsättningsmigrering köras till provisionerings- och associeringsgrupper för alla befintliga provisionerade användare.
-
Cisco-teamet kommer att köra ett internt API för att migrera eventuella befintliga administrerade användare för att associera dem med rätt grupp. OBS: Detta kan ta upp till en vecka att bearbeta.
-
När migreringen har slutförts för partnern och funktionen är aktiverad kommer alla nyligen etablerade användare att "grupperas" på lämpligt sätt.
Efter att funktionen har aktiverats börjar DirSync-tjänsten synkronisera BroadWorks Group-telefonlistans kontakter till dedikerad kontaktlagring per grupp i Webex Contact Service.
Under provisionering måste användarens företagsgrupp lagras i Webex-katalogen för att indikera gruppen som denna användare tillhör. Anslutningen av användaren till en BroadWorks-grupp i Webex-katalogen gör att Webex-appen kan göra kontaktsökning i kontakttjänstgrupplagringen för användarens specifika grupp.
Funktionen kräver att Webex för BroadWorks-prenumeranter tillhandahålls i Webex med BroadWorks företagsgrupp-ID.
BroadWorks företagsgrupp-id kan tillhandahållas för Cisco BroadWorks-användare genom följande metoder:
-
Webex för Cisco BroadWorks-användare
-
Offentlig API-administration som 'spEnterpriseGroupId'
-
BroadWorks företagsgrupp-id ska uttryckligen skickas i spEnterpriseGroupId-parametern för API-anropet.
-
-
Flowthrough eller Self-Activation provisioning
-
BroadWorks företagsgrupp-ID kommer automatiskt att hämtas från BroadWorks.
-
-
BroadWorks-only Calling-användare eller enheter
-
Ej tillämpligt. Det är inte nödvändigt att synkronisera BroadWorks företagsgrupp-ID för dessa användare.
-
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioneringsmetod |
Hantera Enterprise Group ID |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
BroadWorks företagsgrupp-id måste skickas som parameter spEnterpriseGroupId |
|
Genomflöde |
BroadWorks företagsgrupp-ID hämtas automatiskt från BroadWorks | ||
|
BroadWorks-only calling användare |
Ringer användare sominteär ombord på Webex |
Directory Sync |
Ej tillämpligt |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync |
Ej tillämpligt |
|
BroadWorks telefonlistor |
Kontakter i BroadWorks-gruppens telefonlistor |
Directory Sync |
Gruppkontakter lagras i Webex kontakttjänst som är kopplad till den specifika gruppen |
|
BroadWorks Enterpsie eller Persional telefonlistor |
Kontakter i företags- eller personliga telefonlistor |
Directory Sync |
Ej tillämpligt |
Public API måste uppdateras FÖRE MIGRATIONEN. Migreringen kan inte slutföras förrän DETTA API är slutfört. BroadWorks företagsgrupp-id ska uttryckligen skickas i spEnterpriseGroupId-parametern för API-anropet https://developer.webex.com/docs/api/changelog#2023-march
Efter att funktionen har aktiverats och som ett resultat av nästa katalogsynkronisering kommer företagets användargrupper också att visas i Control Hub. Visualisering av grupperna i Control Hub för Webex för BroadWorks är rent informationsmässigt i detta skede. Partner- och kundadministratörer bör inte göra några ändringar av grupper eller gruppmedlemskap i Control Hub eftersom dessa ändringar inte kommer att återspeglas i BroadWorks. Group Management i Control Hub är avsedd att användas av partners som kommer att anta de kommande API:erna för Contact Management.
Migrering och framtida bevis på
Ciscos hemsida för BroadSoft Unified Communications-klienten är att flytta över från UC-One till Webex. Motsvarande nätverk för supporttjänster finns inte på tjänsteleverantör nätet – med undantag för samtal – mot Webex molnplattform.
Oavsett om du kör UC-One SaaS eller BroadWorks Collaborate är den föredragna migreringsstrategin att distribuera nya, dedikerade XSP|ADP:er för integration med Webex för Cisco BroadWorks. Du kan köra de två tjänsterna samtidigt som du migrerar kunder till Webex, och så småningom ta tillbaka den infrastruktur som användes för den tidigare lösningen.
Rekommenderade dokumentabonnemang
Webex hjälpcenterartiklar (på help.webex.com) har ett Prenumerera -alternativ som låter dig få ett e-postmeddelande när artikeln uppdateras.
Vi rekommenderar att du prenumererar på var och en av följande artiklar för att säkerställa att du inte missar viktiga uppdateringar som påverkar nätverksanslutningen. För att prenumerera, gå till var och en av länkarna nedan och i artikeln som lanseras klickar du på knappen Prenumerera.
Som ett minimum rekommenderar vi att du prenumererar på listan ovan. Men de flesta av Webex-artiklarna och dokumenten listade under Ytterligare dokument har ett Prenumerera -alternativ. För att det här alternativet ska visas måste artikeln visas på help.webex.com.
Det finns inget prenumerationsalternativ för dokumentationsmålsidor.
Ytterligare dokument
Se följande relaterad dokumentation för mer information om Webex för Cisco BroadWorks:
Webex för Cisco BroadWorks-dokument
Partneradministratörer kan använda följande dokument och webbplatser för att få information om Webex för Cisco BroadWorks.
-
Ta med din egen PSTN-lösning för Webex för Cisco BroadWorks– Den här lösningen låter tjänsteleverantörer tillhandahålla telefonnummer som de äger (istället för Cisco-tillhandahållna nummer) för användare att använda när de går med i Webex Meetings.
-
Webex för Cisco BroadWorks konfigurationsguide— Beskriver hur du konfigurerar Webex-appen för Webex för Cisco BroadWorks.
- Device Integration Guide for Webex for Cisco BroadWorks—Beskriver hur man ombord och servar Room OS och MPP-enheter.
-
Webex för Cisco BroadWorks Felsökningsguide— Innehåller felsökningsinformation för Webex för Cisco BroadWorks.
Webex för Cisco BroadWorks-artiklar
Partneradministratörer kan använda följande valfria webbplatser för att lära sig mer om Webex för Cisco BroadWorks:
-
Webex för Cisco BroadWorks-dokumentation— Målsidan listar tekniska dokument och valfria Webex-artiklar riktade till partneradministratörer för Webex för Cisco BroadWorks.
-
Vad är nytt med Webex för Cisco BroadWorks— Läs om de senaste släppta funktionerna tillsammans med vad som kommer snart.
-
Kända problem och begränsningar– Läs om kända problem som vi har identifierat i Webex för Cisco BroadWorks-lösningen.
-
Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM– Den här artikeln beskriver hur man tilldelar partneradministratörsroller för partnerorganisationer som erbjuder Webex för Cisco BroadWorks. Roller vänjer sig vid att tilldela administrationsåtkomst till inställningar i Partner Hub och Control Hub.
Cisco BroadWorks-dokument
Partneradministratörer kan hänvisa till Cisco BroadWorks-webbplatsen på cisco.com för tekniska dokument som beskriver hur man distribuerar Cisco BroadWorks-delen av lösningen:
Webex hjälpartiklar
Följande Webex-hjälpsidor kan användas för att hitta Webex-artiklar som hjälper kundadministratörer och slutanvändare att använda Webex-funktioner.
-
Webex från tjänsteleverantörer– Den här målsidan innehåller länkar med information om att komma igång och vanliga artiklar för Webex-appanvändare som köpt Webex-tjänster från en tjänsteleverantör.
-
Webex Hjälpcenter– Använd sökfunktionen på help.webex.com för att söka efter ytterligare Webex-artiklar som beskriver Webex App och Webex Meetings funktionalitet. Du kan söka efter antingen användar- eller administratörsartiklar.
Utvecklardokumentation
-
Webex for BroadWorks Developer Guide– Ger information för utvecklare som skapar applikationer som använder Webex för BroadWorks API:er.
Förbered din miljö
Beslutspunkter
| Övervägande | Frågor att besvara | Resurser |
|
Arkitektur och infrastruktur
|
Hur många XSP|ADP:er? Hur använder de mTLS? |
Cisco BroadWorks systemkapacitetsplanerare Teknikerguide för Cisco BroadWorks system XSP|ADP CLI Referens Det här dokumentet |
| Tillhandahållande av kunder och användare |
Kan du litar på att du litar på e-postmeddelanden i BroadWorks? Vill du att användare ska ange e-postadresser för att aktivera sina egna konton? Kan du bygga verktyg för att använda vårt API? |
Offentliga API-dokument på https://developer.webex.com Det här dokumentet |
| Märkning | Vilken färg och logotyp vill du använda? | Varumärkesartikel om Webex-app |
| Mallar | Vilka är dina olika kundanvändningsfall? | Det här dokumentet |
| Prenumeranters funktioner per kund/företag/grupp | Välj paket för att definiera servicenivå per mall. Basic, Standard, Premium eller Softphone. |
Det här dokumentet Funktions-/paketmatris |
| Användarautentisering | BroadWorks eller Webex | Det här dokumentet |
| Provisioneringsadapter (för flow flera etableringsalternativ) |
Använder du redan integrerat IM&P, t.ex. för UC-One SaaS? Vill du använda flera mallar? Finns det ett vanligare användningsfall som förväntas? |
Det här dokumentet CLI-referens för programserver |
Arkitektur och infrastruktur
-
Vilken typ av skala avser du att starta med? Det går att skala upp i framtiden, men din nuvarande användningsuppskattning bör driva infrastrukturplaneringen.
-
Arbeta med din Cisco-kontoansvarig / säljare för att dimensionera din XSP|ADP-infrastruktur, enligt Cisco BroadWorks System Capacity Planner och Cisco BroadWorks System Engineering Guide.
-
Hur kommer Webex att göra ömsesidiga TLS-anslutningar till dina XSP|ADP:er? Direkt till XSP|ADP i en DMZ, eller via TLS proxy? Detta påverkar din certifikathantering och webbadresserna du använder för gränssnitten. (Vi stöder inte okrypterade TCP-anslutningar till kanten av ditt nätverk).
Tillhandahållande av kunder och användare
Vilken användares etableringsmetod passar dig bäst?
-
Flödesadministration med betrodda e-postmeddelanden: Genom att tilldela "integrerad IM&P"-tjänsten på BroadWorks etableras prenumeranterna automatiskt i Webex.
Om du dessutom är säker på att prenumerantens e-postadresser i BroadWorks är giltiga och unika för Webex, kan du använda den "betrodda e-post"-varianten av flow vid etablering. Prenumeranters Webex-konton skapas och aktiveras utan åtgärder. de hämtar bara klienten och loggar in.
E-postadress är ett nyckelanvändarattribut på Webex. Därför tjänsteleverantör ange en giltig e-postadress för användaren för att kunna tillhandahålla dem för Webex-tjänster. Detta måste finnas i användarens e-post-ID-attribut i BroadWorks. Vi rekommenderar att du även kopierar det till attributet Alternativt ID.
-
Genomflödesprovisionering utan betrodd e-post: Om du inte kan lita på prenumerantens e-postadresser kan du ändå tilldela den integrerade IM&P-tjänsten i BroadWorks för att tillhandahålla användare i Webex.
Med det här alternativet skapas kontona när du tilldelar tjänsten, men prenumeranter måste tillhandahålla och validera sina e-postadresser för att aktivera Webex-kontona.
-
Självtillhandahållande av användare: Det här alternativet kräver inte tilldelning av IM&P-tjänster i BroadWorks. Du (eller dina kunder) distribuerar en etableringslänk istället och länkarna för att hämta de olika klienterna, med din varuvisning och dina instruktioner.
Prenumeranter följer länken och tillhandahåller sedan och validerar sina e-postadresser för att skapa och aktivera sina Webex-konton. Sedan hämtar de klienten och loggar in, och Webex hämtar viss ytterligare konfiguration om dem från BroadWorks (inklusive deras primära nummer).
-
SP-kontrollerad provisionering via API:er : Webex visar en uppsättning allmänna API:er som gör det möjligt för tjänsteleverantörer att bygga användare/prenumeranters etablering i sina befintliga arbetsflöden.
Tillgångskrav
Följande tabell sammanfattar kraven för varje avsättningsmetod. Utöver dessa krav måste din distribution uppfylla de allmänna systemkraven som beskrivs i den här guiden.
|
Provisioneringsmetod |
Krav |
|---|---|
|
Flowflödesetablering (Betrodda eller otillförlitliga e-postmeddelanden) |
Webex provisioning API lägger till befintliga BroadWorks-användare till Webex automatiskt när användaren uppfyller kraven och du växlar Integrated IM+P tjänst till på. Det finns två flöden (betrodda e-postmeddelanden eller opålitliga e-postmeddelanden) som du tilldelar via Onboarding-mallen på Webex. BroadWorks krav:
Webex krav: Onboarding-mallen innehåller följande inställningar:
|
|
Självetablering av användare |
Admin ger en befintlig BroadWorks-användare en länk till användaraktiveringsportalen. Användaren måste logga in på portalen med BroadWorks-uppgifter och ange en giltig e-postadress. Efter att e-postmeddelandet har validerats hämtar Webex ytterligare användarinformation för att slutföra provisioneringen. BroadWorks krav:
Webex krav: Onboarding-mallen innehåller följande inställningar:
|
SP-kontrollerad provisionering via API (Betrodda eller otillförlitliga e-postmeddelanden) |
Webex exponerar en uppsättning offentliga API:er som gör att du kan bygga in användaradministration i dina befintliga arbetsflöden och verktyg. Det finns två flöden:
BroadWorks-krav:
Webex-krav:
För att använda API:erna, gå till BroadWorks Subscribers. |
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Installera AP.as.22.0.1123.ap376508.
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Installera AP.as.23.0.1075.ap376509
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Installera AP.as.24.0.944.ap375100
-
Efter installationen, ställ in egenskapen
bw.msg.includeIsEnterpriseInOSSschematilltruefrån CLI iMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare.
Språk som stöds
Vid etableringen tilldelas automatiskt det språk som tilldelades i BroadWorks till den första provisionerade administrationsanvändaren som standardspråk för kundorganisationen. Den här inställningen avgör vilket standardspråk som används för e-postaktiveringar, möten och mötesinbjudningar inom denna kundorganisation.
Språk med fem tecken i formatet (ISO-639-1)_(ISO-3166) stöds. Till exempel, en_USA motsvarar English_USA. Om endast ett tvåbokstavsspråk efterfrågas (med ISO-639-1-formatet), kommer tjänsten att generera en språkspråk på fem tecken genom att kombinera det begärda språket med en landskod från mallen, dvs "requestedLanguage_CountryCode", om det inte går att få en giltig språkkod, då den förnuftiga språkkoden som används baserat på den önskade språkkoden.
Följande tabell listar de språk som stöds och den mappning som konverterar en språkkod på två bokstäver till en språkkod på fem tecken för situationer där en språkkod på fem tecken inte är tillgänglig.
|
Språk som stöds (ISO-639-1)_(ISO-3166) |
Om bara en språkkod på två bokstäver är tillgänglig... | |
|---|---|---|
|
Språkkod (ISO-639-1) ** |
Använd Default Sensible Locale istället (ISO-639-1)_(ISO-3166) | |
|
en_US en_AU en_GB en_CA |
en |
en_US |
|
fr_FR fr_CA |
fr |
fr_FR |
|
cs_CZ |
cs |
cs_CZ |
|
da_DK |
da |
da_DK |
|
de_DE |
de |
de_DE |
|
hu_HU |
hu |
hu_HU |
|
id_ID |
id |
id_ID |
|
it_IT |
it |
it_IT |
|
ja_JP |
ja |
ja_JP |
|
ko_KR |
ko |
ko_KR |
|
es_ES es_CO es_MX |
es |
es_ES |
|
nl_NL |
nl |
nl_NL |
|
nb_NO |
nb |
nb_NO |
|
pl_PL |
pl |
pl_PL |
|
pt_PT pt_BR |
pt |
pt_PT |
|
ru_RU |
ru |
ru_RU |
|
ro_RO |
ro |
ro_RO |
|
zh_CN zh_TW |
zh |
zh_CN |
|
sv_SE |
sv |
sv_SE |
|
ar_SA |
ar |
ar_SA |
|
tr_TR |
tr |
tr_TR |
Platserna es_CO, id_ID, nb_NO och pt_PT stöds inte av Webex Meeting Sites. För dessa språk är Webex Meetings-webbplatserna endast på engelska. Engelska är standardspråket för webbplatser if no/invalid/unsupported plats krävs för webbplatsen. Det här språkfältet är tillämpligt när du skapar en webbplats för organisation och Webex Meetings. Om inget språk nämns i ett inlägg eller i abonnentens API kommer språket från mallen att användas som standardspråk.
Märkning
Partneradministratörer kan använda Avancerade anpassningar för att anpassa hur Webex-appen ser ut för kundorganisationer som partnern hanterar. Partneradministratörer kan anpassa följande inställningar för att säkerställa att Webex-appen återspeglar deras företagsvarumärke och identitet:
-
Företagslogotyp
-
Unika färgscheman för ljusläge eller mörkt läge
-
Anpassade support-URL:er
Mer information om hur du anpassar varumärkesbyggandet finns i Konfigurera avancerade varumärkesanpassningar.
-
Grundläggande varumärkesanpassningar håller på att fasas ut. Vi rekommenderar att du använder Advanced Branding, som erbjuder ett bredare utbud av anpassningar.
Introduktionsmallar
Onboarding-mallar låter dig definiera de parametrar som kunder och associerade abonnenter automatiskt tillhandahåller på Webex för Cisco BroadWorks. Du kan konfigurera flera Onboarding-mallar efter behov, men när du går ombord på en kund är den bara kopplad till en mall (du kan inte tillämpa flera mallar på en kund).
Några av de primära mallparametrarna listas nedan.
Paket
-
Du måste välja ett standardpaket när du skapar en mall (Se Paket i avsnittet Översikt för information). Alla användare som etableras med den här mallen, oavsett om de använder flowuppringning eller självetablering, får standardpaketet.
-
Du har kontroll över paketvalet för olika kunder genom att skapa flera mallar och välja olika standardpaket i varje. Du kan sedan distribuera olika etableringslänkar, eller olika provisioneringsadaptrar per företag, beroende på vilken användaretableringsmetod som du har valt för mallarna.
-
Du kan ändra paketet med specifika prenumeranter från denna standard med hjälp av provisionerings-API:et (se Webex för Cisco BroadWorks API-dokumentation eller via Partner Hub (se Ändra användarpaket i Partner Hub).
-
Du kan inte ändra en prenumerantens paket från BroadWorks. Tilldelningen av den integrerade IM&P-tjänsten är på eller av. Om prenumeranten tilldelas denna tjänst i BroadWorks definierar den partnerhubben som är associerad med prenumerantens företags etablerings-URL paketet.
Återförsäljare och företag eller tjänsteleverantör och grupper?
-
Det sätt på vilket ditt BroadWorks-system konfigureras påverkar flödet via etableringen. Om du är en återförsäljare med företag måste du aktivera företagsläget när du skapar en mall.
-
Om BroadWorks-systemet är konfigurerat i tjänsteleverantör-läge kan du lämna enterprise-läget inaktiverat i dina mallar.
-
Om du planerar att etablera kundorganisationer med båda BroadWorks-lägena måste du använda olika mallar för grupper och företag.
Se till att du har tillämpat BroadWorks-korrigeringar som krävs för flöde genom etablering. Mer information finns i Obligatoriska korrigeringar med Flow-through Provisioning.
Se till att du har tillämpat BroadWorks-korrigeringar som krävs för flöde genom etablering. Mer information finns i Obligatoriska korrigeringar med Flow-through Provisioning.
Flera partner är inte uppsypnade
Kommer du att använda underlicensiera Webex för Cisco BroadWorks till en annan tjänsteleverantör? I detta fall behöver varje tjänsteleverantör en tydlig partnerorganisation i Webex Control Hub att ge dem lösningen för sin kundbas.
Provisioneringsadapter och mallar
När du använder flowspelar provisionering hämtas den url för tillhandahållande som du anger i BroadWorks från mallen i Control Hub. Du kan ha flera mallar och därmed flera url:er för tillhandahållande. Detta gör det möjligt för dig att, på företag-basis, välja vilket paket som ska tillämpas på prenumeranter när de tilldelas den integrerade IM&P-tjänsten.
Du måste fundera över om du vill ställa in en URL för tillhandahållande på systemnivå som en standardsökväg till etablering och vilken mall du vill använda för det. På det här sättet behöver du endast explicit ange etablerings-URL:en för företag som behöver en annan mall.
Kom också ihåg att du kanske redan använder en URL för tillhandahållande av systemnivå, till exempel UC-One SaaS. Om så är fallet kan du välja att bevara webbadressen på systemnivå för att tillhandahålla användare på UC-One SaaS och åsidosätta för de företag som flyttar till Webex för Cisco BroadWorks. Alternativt kan du gå den andra vägen och ställa in systemnivå-URL:en för Webex för BroadWorks och konfigurera om de företag som du vill behålla på UC-One SaaS.
Konfigurationsvalen relaterade till detta beslut beskrivs i Konfigurera applikationsserver med URL för provisioneringstjänst.
Provisionsadapterns proxy
För ökad säkerhet låter Provisioning Adapter Proxy dig använda en HTTP(S)-proxy på Application Delivery Platform för genomflödesprovision mellan AS och Webex. Proxyanslutningen skapar en ände-till-ände TCP-tunnel som vidarebefordrar trafik mellan AS och Webex, och därigenom förnekar behovet för AS att ansluta till det offentliga internet direkt. För säkra anslutningar kan TLS användas.
Den här funktionen kräver att du ställer in proxyn på BroadWorks. För mer information, se Cisco BroadWorks Provisioning Adapter Proxy Feature Description.
Minimikrav
Konton
Alla prenumeranter som du etablerar för Webex måste finnas i BroadWorks-systemet som du integrerar med Webex. Du kan integrera flera BroadWorks-system om det behövs.
Alla prenumeranter måste ha BroadWorks-licenser och ett primärt nummer eller anknytning.
Webex använder e-postadresser som primära identifierare för alla användare. Om du använder flow attributet provisionering med betrodda e-postmeddelanden måste dina användare ha giltiga adresser i e-postattributet i BroadWorks.
Om din mall använder BroadWorks-autentisering kan du kopiera prenumerantens e-postadresser till attributet Alternativt ID i BroadWorks. Detta gör det möjligt för användare att logga in på Webex med sina e-postadresser och sina BroadWorks-lösenord.
Dina administratörer måste använda sina Webex-konton för att logga in på Partner Hub.
Det stöds inte att integrera en BroadWorks-administratör till Webex för Cisco BroadWorks. Du kan bara använda BroadWorks som ringer användare som har ett primärt nummer and/or förlängning. Om du använder flowthrough-provisionering måste användarna också tilldelas den integrerade IM & P-tjänst.
Servrar som uppfyller dina nätverks- och programvarukrav
-
BroadWorks-instanser med lägsta version R22. Se BroadWorks programvarukrav (i det här dokumentet) för versioner och programfixar som stöds. För mer information, se BroadSoft-produkters livscykelpolicy avsnitt i BroadSoft Lifecycle Policy och BroadWorks Software Compatibility Matrix.
-
BroadWorks-instanser ska innehålla minst följande servrar:
-
Programserver (AS) med BroadWorks-version enligt ovan
-
Nätverksserver (NS)
-
Profilserver (PS)
-
-
Offentligt vända XSP|ADP-server(ar) eller Application Delivery Platform (ADP) som uppfyller följande krav:
-
Verifieringstjänst (BWAuth)
-
Gränssnitt för XSI-åtgärder och -händelser
-
DMS (webbprogram för enhetshantering)
-
CTI-gränssnitt (datortelefoniintergration)
-
TLS 1.2 med ett giltigt certifikat (inte själv signerade) och alla mellanliggande krävs. Kräver administratör på systemnivå för att underlätta företags sökning.
-
Autentisering via ömsesidig TLS (mTLS) för autentiseringstjänsten (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
Ömsesidig TLS-autentisering (mTLS) för CTI-gränssnitt (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
-
En separat XSP/ADP-server som fungerar som en "push-server för samtalsaviseringar" (ett NPS-program i din miljö som används för att skicka samtalsaviseringar till Apple/Google. Vi kallar det "CNPS" här för att skilja det från tjänsten i Webex som levererar push-aviseringar för meddelanden och närvaro).
Servern måste vara på R22 eller senare.
-
Vi beg?r ett separat XSP/ADP-server f?r CNPS eftersom opåg?rlighet f?r laddningen från Webex f?r BWKS-molnanslutningar kan ha en negativ inverkan p? NPS-serverns prestanda p? grund av den allt fler meddelandelatensen. Se Cisco BroadWorks System Engineering Guide för mer om XSP|ADP-skala.
Plattformar för Webex-app
För att ladda ner den engelska versionen av Webex-appen, gå till https://www.webex.com/webexfromserviceproviders-downloads.html. Webex-appen är tillgänglig på:
-
Datorer/bärbara datorer med Windows
-
Apple PC/bärbara datorer med MacOS
-
iOS (Apple Store)
-
Android (Play Store)
-
Webbläsare (gå till https://teams.webex.com/)
Lokaliserade versioner
För att ladda ner en lokaliserad version av Webex-appen, använd en av dessa länkar:
-
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (koreanska)
-
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (franska)
-
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugisiska)
-
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (traditionell kinesisk)
-
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (förenklad kinesiska)
-
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japan)
-
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Spanien)
-
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (tyska)
-
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italienska)
Fysiska telefoner och tillbehör
-
IP-telefoner från Cisco:
-
Cisco IP-telefon, 6800-serien med inbyggd programvara med fleraplattformer
-
Cisco IP-telefon 7800-serien med inbyggd multiplatform
-
Cisco IP-telefon 8800-serien med inbyggd multiplatform
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html för modeller och mer information.
-
-
Vi stöder tredjepartstelefoner på samma sätt som med andra BroadWorks-integreringar. De har dock ännu inte någon kontakt- och närvarointegrering med Webex för Cisco BroadWorks.
-
Adaptrar:
-
Cisco ATA 191 multiplatform analog telefonadapter
-
Cisco ATA 192 multiplatform analog telefonadapter
Se https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html för modeller och mer information.
-
-
Headset:
-
Cisco Headset 500-serien
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html för modeller och mer information.
-
-
Rum OS-enheter:
-
Webex Room and Room Kit Series
-
Webex Desk-serien
-
Webex Board serien
-
Enhetsintegration
För detaljer om hur du tar ombord och servar Room OS- och MPP-enheter för Webex för Cisco BroadWorks, se Device Integration Guide for Webex for Cisco BroadWorks.
Enhetsprofiler
Följande är DTAF-filerna du behöver ladda till dina applikationsservrar för att stödja Webex-appen som en anropsklient. Det är samma DTAF-filer som används för UC-One SaaS, men det finns en ny config-wxt.xml.template fil som används för Webex-appen.
För att ladda ner de senaste enhetsprofilerna, gå till webbplatsen Application Delivery Platform Software Downloads för att få de senaste DTAF-filerna. Dessa nedladdningar fungerar för både ADP och XSP.
|
Klientnamn |
Enhetsprofiltyp och paketnamn |
|---|---|
|
Webex mobilmall |
Identitets-/enhetsprofiltyp: Anslut – mobil DTAF: Konfigurationsfil: |
|
Webex-surfplattamall |
Identitets-/enhetsprofiltyp: Anslut – surfplatta DTAF: Konfigurationsfil: |
|
Webex skrivbordsmall |
Identitets-/enhetsprofiltyp: Business Communicator – PC DTAF: Konfigurationsfil: |
Identify/Device Profil
Alla Webex för Cisco BroadWorks-användare måste ha en Identity/Device Profil tilldelad i BroadWorks som använder en av ovanstående enhetsprofiler för att ringa samtal med Webex-appen. Profilen tillhandahåller den konfiguration som gör att användaren kan ringa samtal.
Skaffa OAuth-uppgifter för din Webex för Cisco BroadWorks
Hämta en serviceförfrågan med din onboarding-agent eller med Cisco TAC för att tillhandahålla Cisco OAuth för ditt Cisco Identity Provider Federation-konto.
Använd följande begärantitel för respektive funktioner:
-
XSP|ADP AuthService Configuration' för att konfigurera tjänsten på XSP|ADP.
-
'NPS Configuration for Auth Proxy Setup' för att konfigurera NPS för att använda autentiseringsproxy.
-
CI User UUID Sync' för CI-användare UUID-synkronisering. För mer information om den här funktionen, se: Cisco BroadWorks-stöd för CI UUID.
-
Konfigurera BroadWorks för att aktivera Cisco Billing for BroadWorks och Webex For BroadWorks-abonnemang.
Cisco ger dig ett OAuth-klient-ID, en klienthemlighet och en uppdateringstoken som är giltig i 60 dagar. Om token går ut innan du använder den kan du göra en ny begäran.
Om du redan har fått inloggningsuppgifter för Cisco OAuth Identity Provider, fyll i en ny tjänsteförfrågan för att uppdatera dina autentiseringsuppgifter.
Beställningscertifikat
Certifikatkrav för TLS-autentisering
Du behöver säkerhetscertifikat, signerade av en välkänd certifikatutfärdare och distribuerade på dina offentliga XSP|ADP:er, för alla nödvändiga applikationer. Du använder dessa för att stödja TLS-certifikatverifiering för all inkommande anslutning till dina XSP|ADP-servrar.
Dessa certifikat bör innehålla ditt offentliga XSP|ADP offentliga fullständigt kvalificerade domännamn som Subject Common Name eller Subject Alternate Name.
De specifika kraven för att distribuera servercertifikat varierar beroende på distributionsmetoden för dina offentliga XSP|ADP:er.
-
Över en TLS överbryggande proxy
-
Över en TLS pass-through proxy
-
Direkt till XSP|ADP
Det här diagrammet sammanfattar var du behöver ladda det CA-signerade offentliga servercertifikatet i dessa tre fall:
För detaljer om offentligt stödda certifikatutfärdare som Webex-appen stöder för autentisering, se Understödda certifikatutfärdare för Webex Hybrid Services.
TLS-certifikatkrav för TLS-bridge-proxy
-
Det offentligt signerade servercertifikatet har lästs in i proxyn.
-
Proxyn visar detta offentligt signerade servercertifikat för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
Ett internt CA-signerat certifikat kan laddas på XSP|ADP.
-
XSP|ADP presenterar detta internt signerade servercertifikat för proxyn.
-
Proxyn litar på den interna CA som signerade XSP|ADP-servercertifikatet.
TLS-certifikatkrav för TLS-passthrough proxy eller XSP|ADP i DMZ
-
Det offentligt signerade servercertifikatet läses in i XSP|ADP:erna.
-
XSP|ADP:erna presenterar offentligt signerade servercertifikat till Webex.
-
Webex litar på den offentliga CA som signerade XSP|ADP:s servercertifikat.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering över CTI-gränssnitt
Vid anslutning till CTI-gränssnittet visar Webex ett klientcertifikat som en del av den ömsesidiga TLS-autentiseringen. Webex-klientcertifikatet CA/chain certifikat är tillgängligt för nedladdning via Control Hub.
Hämta certifikatet:
Logga in på Partner Hub.
Klicka på kortet Services.
Gå till Ytterligare länkaroch klicka på länken Ladda ner Webex CA-certifikat.
De specifika kraven för att distribuera en Webex CA-certifikatkedja varierar beroende på distributionsmetoden för dina offentliga XSP|ADP:er.
-
Över en TLS överbryggande proxy
-
Över en TLS pass-through proxy
-
Direkt till XSP|ADP
Detta diagram sammanfattar certifikatkraven i dessa tre fall:
(Alternativ) Certifikatkrav för TLS-bridge proxy
-
Webex visar ett offentligt signerat klientcertifikat för proxyn.
-
Proxyn litar på Ciscos interna CA som signerade klientcertifikatet. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. Ladda det offentligt signerade XSP|ADP-servercertifikatet i proxyn.
-
Proxyn visar det offentligt signerade servercertifikatet för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
Proxyn presenterar ett internt signerat klientcertifikat till XSP|ADP:erna.
Det här certifikatet måste ha tilläggsfältet x509.v3 för utökad nyckel ifylld med BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 och TLS-klientenAuth- syfte. Till exempel:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN för det interna certifikatet måste vara
bwcticlient.webex.com.-
Det finns inget stöd för SAN-certifikat vid generering av interna klientcertifikat för proxyn. Interna servercertifikat för XSP|ADP kan vara SAN.
-
Offentliga certifikatmyndigheter kan vara ovilliga att signera certifikat som kräver det proprietära BroadWorks OID. Om det finns en överbryggande proxy måste du använda en intern CA för att signera klientcertifikatet som proxyn presenterar för XSP|ADP.
-
-
XSP|ADP:erna litar på den interna CA.
-
XSP|ADP:erna presenterar ett internt signerat servercertifikat.
-
Proxyn litar på den interna CA:en.
-
Applikationsserverns ClientIdentity innehåller CN för det internt signerade klientcertifikat som presenteras för XSP|ADP av proxyn.
(Option) Certifikatkrav för TLS-passthrough proxy eller XSP|ADP i DMZ
-
Webex presenterar ett Cisco internt CA-signerat klientcertifikat till XSP|ADP:erna.
-
XSP|ADP:erna litar på Ciscos interna CA som signerade klientcertifikatet. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. Du kan också ladda det offentligt signerade XSP|ADP-servercertifikatet till XSP|ADP:erna.
-
XSP|ADP:erna presenterar de offentligt signerade servercertifikaten för Webex.
-
Webex litar på den offentliga CA som signerade XSP|ADP:s servercertifikat.
-
Applikationsservern ClientIdentity innehåller CN för det Cisco-signerade klientcertifikatet som presenteras för XSP|ADP av Webex.
Förbered ditt nätverk
För mer information om anslutningar som används av Webex för Cisco BroadWorks, se: Nätverkskrav för Webex för Cisco BroadWorks. Den här artikeln har en lista över IP-adresser, portar och protokoll som krävs för att konfigurera reglerna för ingång och utgående brandvägg.
Nätverkskrav för Webex-tjänster
Tabellerna som föregår tabellerna Ingress och Utgångsregler brandväggar dokumenterar endast de anslutningar som är specifika för Webex för Cisco BroadWorks. För allmän information om anslutningar mellan Webex-appen och Webex-molnet, se Nätverkskrav för Webex-tjänster. Den här artikeln är allmän för Webex, men följande tabell identifierar de olika avsnitten i artikeln och hur relevanta varje avsnitt är för Webex för Cisco BroadWorks.
|
Avsnitt i artikel om nätverkskrav |
Anknytning av information |
|---|---|
|
Sammanfattning av enhetstyper och protokoll som stöds av Webex |
Information |
|
Transportprotokoll och kryptering chiffer för molnregistrerade Webex-appar och -enheter |
Information |
|
Måste läsa | |
|
Måste läsa | |
|
Måste läsa | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
En sammanfattning av andra Webex Hybrid-tjänster och dokumentation |
Valfritt |
|
Webex-tjänster för FedRAMP-kunder |
Ej tillämpligt |
Ytterligare information
För ytterligare information, se Webex App Firewall Whitepaper (PDF).
Stöd för BroadWorks-redundans
Webex molntjänster och Webex-klientappar som behöver åtkomst till partnerns nätverk stöder fullt ut Broadworks XSP|ADP-redundans som tillhandahålls av partnern. När en XSP|ADP eller webbplats är otillgänglig av planerat underhåll eller oplanerad anledning, kommer Webex-tjänsterna & appar kan gå vidare till en annan XSP|ADP eller webbplats som tillhandahålls av partnern för att slutföra en begäran.
Nätverkstopologin
Broadworks XSP|ADP:er kan distribueras direkt på Internet, eller kan finnas i en DMZ som frontas av ett lastbalanserande element såsom F5 BIG-IP. För att tillhandahålla georedundans kan XSP|ADP:erna distribueras i två (eller flera) datacenter, var och en kan frontas av en lastbalanserare, som var och en har en offentlig IP-adress. Om XSP|ADP:erna ligger bakom en lastbalanserare, ser Webex mikrotjänster och appen endast IP-adressen för lastbalanseraren och Broadworks verkar ha bara en XSP|ADP, även om det finns flera XSP|ADP:er bakom.
I exemplet nedan är XSP|ADP:erna utplacerade på två platser, plats A och plats B. Det finns två XSP|ADP:er som frontas av en lastbalanserare på varje plats. Plats A har XSP|ADP1 och XSP|ADP2 frontad av LB1, och plats B har XSP|ADP3 och XSP|ADP4 frontad av LB2. Endast lastbalanserarna är exponerade på det offentliga nätverket, och XSP|ADP:erna finns i DMZ privata nätverk.
Webex-molntjänster
DNS-konfiguration
Webex Cloud-mikrotjänsterna måste kunna hitta Broadworks XSP|ADP-server(ar) för anslutning till Xsi-gränssnitten, autentiseringstjänsten och CTI.
Webex Cloud-mikrotjänster kommer att utföra DNS A/AAAA slå upp det konfigurerade XSP|ADP-värdnamnet och anslut till den returnerade IP-adressen. Detta kan vara ett lastbalanserande kantelement, eller det kan vara själva XSP|ADP-servern. Om flera IP-adresser returneras markeras den första IP-adressen i listan. SRV sökning stöds för närvarande inte.
Exempel: Partnerns DNS Ett rekord för upptäckt av Round-Robin balanserad internet-vänd XSP|ADP server/Load Balanserare.
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Alla referenser till XSP inkluderar antingen XSP eller ADP.
Failover
När Webex mikrotjänster skickar en begäran till XSP|ADP/Load Balancer och begäran misslyckas, flera saker kan hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL), Webex-mikrotjänster markerar IP som blockerad och utför omedelbart en vidarelinje till nästa IP.
-
Om en felkod (HTTP 5xx) returneras, markerar Webex mikrotjänster IP:n som blockerad och utför omedelbart en rutt framåt till nästa IP.
-
Om inget HTTP-svar tas emot inom två sekunder ger begäran slut och Webex-mikrotjänster markerar IP som blockerade och utför en vidaresändning till nästa IP.
Varje förfrågan prövas tre gånger innan ett fel rapporteras tillbaka till mikrotjänsten.
När en IP finns i blockeringslistan kommer den inte att inkluderas i listan över adresser som ska testas när en begäran skickas till en XSP|ADP. Efter en fördefinierad tidsperiod löper en blockerad IP ut och går tillbaka i listan för att försöka när en annan förfrågan görs.
Om alla IP-adresser är blockerade försöker mikrotjänsten fortfarande skicka begäran genom att slumpmässigt välja en IP-adress från listan över blockerade. Om det lyckas tas IP-adressen bort från listan över blockerade.
Status
Statusen för anslutningen av Webex Cloud-tjänster till XSP|ADP:er eller lastbalanserare kan ses i Control Hub. Under ett BroadWorks-samtalskluster visas en anslutningsstatus för vart och ett av dessa gränssnitt:
-
XSI Actions
-
XSI Events
-
Verifieringstjänst
Anslutningsstatusen uppdateras när sidan laddas eller under inmatningsuppdateringar. Anslutningsstatusen kan vara:
-
Grön: När gränssnittet kan nås via en av IP-adresser i en inspelningsuppslag.
-
Röda: När alla IP-adresser i en inspelningsuppslag inte kan nås och gränssnittet inte är tillgängligt.
Följande tjänster använder mikrotjänsterna för att ansluta till XSP|ADP:erna och påverkas av XSP|ADP-gränssnittets tillgänglighet:
-
Inloggning för Webex-app
-
Uppdatering av Token för Webex-app
-
Opålitisk e-post/självaktivering
-
Broadworks-tjänstens hälsokontroll
Webex-appen
DNS-konfiguration
Webex-appen får åtkomst till Xtended Services Interface (XSI-Actions & XSI-Events) och Device Management Service (DMS) tjänster på XSP|ADP.
För att hitta XSI-tjänsten utför Webex-appen DNS SRV-sökning för _xsi-client._tcp.. SRV:n pekar på den konfigurerade URL:en för XSP|ADP-värdarna eller lastbalanserare för XSI-tjänsten. Om SRV-sökning inte är tillgänglig, faller Webex-appen tillbaka till A/AAAA uppslag.
SRV kan lösas till flera A/AAAA mål. Dock var och en A/AAAA posten måste bara mappas till en enda IP-adress. Om det finns flera XSP|ADPs i en DMZ bakom lasten balancer/edge enhet, krävs det att lastbalanseraren konfigureras för att bibehålla sessionsbeständighet för att dirigera alla förfrågningar från samma session till samma XSP|ADP. Vi kräver denna konfiguration eftersom klientens XSI-händelse hjärtslag måste gå till samma XSP|ADP som används för att upprätta händelsekanalen.
I exempel 1, A/AAAA post för webex-app-XSP|ADP.example.com finns inte och behöver inte. Om din DNS kräver det A/AAAA post måste definieras, då ska endast 1 IP-adress returneras. Oavsett, måste SRV fortfarande definieras för Webex-appen.
Om Webex-appen använder A/AAAA namn som löser sig till mer än en IP-adress, eller om belastningen balancer/edge element inte upprätthåller sessionsbeständighet, skickar klienten så småningom hjärtslag till en XSP|ADP där den inte etablerade en händelsekanal. Detta resulterar i att kanalen rivs ner, och även i betydligt mer intern trafik vilket försämrar ditt XSP|ADP-klusterprestanda.
Eftersom Webex Cloud och Webex App har olika krav i A/AAAA record lookup måste du använda ett separat FQDN för Webex Cloud och Webex App för att komma åt dina XSP|ADP:er. Som visas i exemplen använder Webex Cloud A record webex-cloud-xsp.example.com, och Webex App använder SRV _xsi-client._tcp.webex-app-xsp.example.com.
Exempel 1— Flera XSP|ADP:er, var och en bakom separata lastbalanserare
I det här exemplet pekar SRV på flera A-poster där varje A-post pekar på en annan lastbalanserare på en annan plats. Webex-appen kommer alltid att använda den första IP-adressen i listan och flyttar bara till nästa post om den första är nere.
Nedan är ett exempel på SRV poster.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Exempel 2— Flera XSP|ADP:er bakom en enda lastbalanserare (med TLS Bridge)
För den initiala begäran väljer lastbalanseraren en slumpmässig XSP|ADP. Den XSP|ADP returnerar en cookie som Webex-appen inkluderar i framtida förfrågningar. För framtida förfrågningar använder lastbalanseraren cookien för att dirigera anslutningen till rätt XSP|ADP, vilket säkerställer att händelsekanalen inte går sönder.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Lastbalanserare |
|
A |
LB.example.com |
|
IP-adress för lastbalanserare (XSP|ADP:er finns bakom lastbalanseraren) |
DMS URL
Under inloggningsprocessen kommer Webex-appen också att hämta DMS-URL:en för att hämta konfigurationsfilen. Värden i URL:en kommer att analyseras och Webex-appen kommer att utföra DNS A/AAAA uppslagning av värden för att ansluta till XSP|ADP som är värd för DMS-tjänsten.
Exempel: DNS Ett rekord för upptäckt av Round-Robin balanserad internet-vänd XSP|ADP server/Load Balanserare från Webex App för att ladda ner konfigurationsfiler via DMS:
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Alla hänvisningar till XSP inkluderar antingen XSP eller ADP. Alla hänvisningar till XSP inkluderar antingen XSP eller ADP.
Hur Webex-appen hittar XSP|ADP-adresser
Klienten försöker hitta XSP|ADP-noderna med hjälp av följande DNS-flöde:
-
Klienten hämtar inledningsvis Xsi-Actions/Xsi-Events-URL:er från Webex Cloud (du angav dem när du skapade associerat BroadWorks-samtalskluster). Xsi-värdnamn/-domän analyseras från URL:en och klienten utför SRV sökning enligt följande:
-
Klienten utför en SRV sökning för _xsi-klient._tcp<xsi domain>
-
Om SRV-uppslagningen returnerar en eller flera A/AAAA mål:
-
Klienten gör en A/AAAA-sökning efter dessa mål och cachelagrar de returnerade IP-adresserna.
-
Klienten ansluter till ett av målen (och därmed sin A/AAAA-registrering med en enda IP-adress) baserat på SRV prioritet och sedan vikten (eller slumpmässigt om alla är lika).
-
-
Om den SRV inte returnerar några mål:
Klienten gör en A/AAAA-sökning av Xsi-rotparametern och försöker sedan ansluta till den returnerade IP-adressen. Detta kan vara ett lastbalanserande kantelement, eller det kan vara själva XSP|ADP-servern.
Som nämnts ovan måste A/AAAA-posten åtgärdas till en IP-adress av samma anledning.
-
-
(Valfritt) Därefter kan du tillhandahålla anpassade XSI-Actions/XSI-Events-uppgifter i enhetskonfigurationen för Webex-appen med följande taggar:
%XSI_ROOT_WXT% %XSI_ACTIONS_PATH_WXT% %XSI_EVENTS_PATH_WXT% -
Dessa konfigurationsparametrar har företräde framför en konfiguration i ditt BroadWorks-kluster i Control Hub.
-
Om de finns jämförs klienten med den ursprungliga XSI-adressen den tog emot via BroadWorks-klusterkonfigurationen.
-
Om någon skillnad upptäcks kommer klienten att initiera om anslutningen till XSI Actions/XSI Events. Det första steget i detta är att utföra samma DNS-uppslagsprocess som listas under steg 1 – denna gång genom att begära en uppslagning för värdet i parametern %XSI_ROOT_WXT% från dess konfigurationsfil.
Se till att skapa motsvarande poster SRV du använder den här taggen för att ändra Xsi-gränssnitten.
-
Failover
Under inloggningen utför Webex-appen en DNS SRV-sökning för -klient. . , skapar en lista över värdar och ansluter till en av värdarna baserat på SRV prioritet och därefter _xsi_tcp<xsi domain>viktar. Denna anslutna värd blir vald för alla framtida förfrågningar. En händelsekanal öppnas sedan för den valda värden och ett hjärtslag skickas regelbundet för att verifiera kanalen. Alla förfrågningar som skickas efter den första inkluderar en cookie som returneras i HTTP-svaret, därför är det viktigt att belastningsutjämnaren håller sessionsbeständighet (affinitet) och alltid skickar förfrågningar till samma backend XSP|ADP-server.
Om en begäran eller en pulsslagsförfrågan till en värd misslyckas kan flera saker hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL) går Webex-appen vidare direkt till nästa värd i listan.
-
Om en felkod (HTTP 5xx) returneras, markerar Webex-appen den IP-adressen som blockerad och rutten går vidare till nästa värd på listan.
-
Om ett svar inte tas emot inom en viss tidsperiod, anses begäran misslyckas på grund av timeout och nästa förfrågan skickas till nästa värd. Begäran om timed out betraktas som misslyckad. Vissa förfrågningar försöker igen efter fel (med ökande tid för försök igen). Förfrågningarna som antas vara icke-viktiga kommer inte att efterfrågas igen.
När en ny värd har försökt bli den nya valda värden om värden finns med i listan. Efter att den sista värden i listan har försökts kommer Webex-appen att rullas över till det första.
Om det finns två på varandra följande förfrågningar initierar Webex-appen händelsekanalen igen om det finns två på varandra följande förfrågningar.
Observera att Webex-appen inte utför återställning till fel och ATT DNS-tjänstupptäckt endast utförs en gång vid inloggningen.
Under inloggningen försöker Webex-appen ladda ner konfigurationsfilen via XSP|ADP/Dms gränssnitt. Den utför en sökning i A/AAAA-register över värden i den hämtade DMS-URL:en och ansluter till den första IP-adressen. Den kommer först att försöka skicka begäran om att hämta konfigurationsfilen med en SSO token. Om detta av någon anledning misslyckas kommer det att försöka igen, men med enhetens användarnamn och lösenord.
Distribuera Webex för BroadWorks
Distributionsöversikt
Följande diagram representerar den normala ordningen för dina distribueringsuppgifter för de olika lägena för användareetablering. Många av uppgifterna är gemensamma för alla etableringslägen.
Partner onboarding för Webex för Cisco BroadWorks
Varje Webex för Cisco BroadWorks tjänsteleverantör eller en återförsäljare måste konfigureras som en partnerorganisation för Webex för Cisco BroadWorks. Om du har en befintlig Webex Partner-organisation kan den användas.
För att slutföra den nödvändiga introduktionen måste du genomföra dina Webex Cisco BroadWorks-dokument och nya partner måste godkänna ICPA-avtalet (online) för indirekt kanalpartner. När dessa steg har slutförts skapar Cisco Compliance en ny partnerorganisation i partnerhubben (om det behövs) och skickar ett e-postmeddelande med autentiseringsinformation till administratören av din registrering i ditt samarbete. Samtidigt kontaktar din partneraktivering och/eller kundframgångschef (Customer Success Program Manager) dig för att påbörja din registrering.
Webex Partners i en region kan skapa kundorganisationer i vilken region som helst som vi erbjuder tjänsterna. Mer information finns i: Dataresidency i Webex.
Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP:er
Vi kräver att NPS-applikationen körs på en annan XSP|ADP. Krav för den XSP|ADP beskrivs i Konfigurera samtalsmeddelanden från ditt nätverk.
Du behöver följande applikationer / tjänster på dina XSP|ADP:er.
|
Tjänst/program |
Autentisering krävs |
Syfte med tjänst/applikation |
|---|---|---|
|
Xsi-Händelser |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, serviceaviseringar |
|
Xsi-åtgärder |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, åtgärder |
|
Enhetshantering |
TLS (servern autentiserar sig till klienter) |
Samtalskonfiguration nedladdning |
|
Verifieringstjänst |
TLS (servern autentiserar sig till klienter) |
Användarautentisering |
|
Integrering av datortelefoni |
mTLS (klient- och serverautent). |
Telefoninärvaro |
|
Webbvisningsprogram för samtalsinställningar |
TLS (servern autentiserar sig till klienter) |
Visar användarens samtalsinställningar i självhjälpsportalen i Webex-appen |
Det här avsnittet beskriver hur du tillämpar de nödvändiga konfigurationerna för TLS och mTLS på dessa gränssnitt, men du bör referera till befintlig dokumentation för att få applikationerna installerade på dina XSP|ADP:er.
Krav för samrekitet
-
Verifieringstjänsten måste ha samma hemvist för Xsi-program, eftersom gränssnitten måste godkänna tokens som används länge för tjänsteauktorisering. Verifieringstjänsten krävs för att verifiera dessa token.
-
Autentiseringstjänsten och Xsi kan köras på samma port om det behövs.
-
Du kan skilja den andra åt services/applications som krävs för din våg (till exempel dedikerad enhetshantering XSP|ADP-farm).
-
Du kan sam leta upp Xsi-, CTI-, autentiseringstjänsten och DMS-programmen.
-
Installera inte andra applikationer eller tjänster på XSP|ADP:er som används för att integrera BroadWorks med Webex.
-
Lokalisera inte NPS-programmet med några andra program.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-applikationerna enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Endast en instans av Xsi-Events-applikationerna ska distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-Events som används för att integrera Broadworks med Webex måste ha samma callControlApplicationName definierat under Applications/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
När en användare är ombord på Webex skapar Webex ett abonnemang för användaren på AS för att ta emot telefonihändelser för närvaro och samtalshistorik. Abonnemanget är associerat med callControlApplicationName och AS använder det för att veta vilka Xsi-Events som ska skicka telefonihändelserna.
Att ändra callControlApplicationName eller inte ha samma namn på alla Xsi-Events webbappar kommer att påverka prenumerationer och telefonihändelser.
Konfigurera autentiseringstjänsten (med CI-tokenvalidering)
Använd den här proceduren för att konfigurera autentiseringstjänsten för att använda CI-tokenvalidering med TLS. Denna verifieringsmetod rekommenderas om du kör R22 eller senare och ditt system stöder den.
Ömsesidig TLS (mTLS) stöds också som en alternativ autentiseringsmetod för autentiseringstjänsten. Om du har flera Webex-organisationer som kör från samma XSP|ADP-server måste du använda mTLS-autentisering eftersom CI Token Validation inte stöder flera anslutningar till samma XSP|ADP Auth Service.
För att konfigurera mTLS-autentisering för autentiseringstjänsten i stället för validering av CI-token, se bilaga för Konfigurera tjänster (med mTLS förautentiseringstjänsten) .
Om du för närvarande använder mTLS för autentiseringstjänsten är det inte obligatoriskt att du konfigurerar om för att använda CI-tokenvalidering med TLS.
-
Installera följande patchar på varje XSP|ADP-server. Installera de programfixar som är lämpliga för din version:
-
För R22:
-
För R23:
-
För R24 – ingen korrigering krävs
Alla referenser till XSP inkluderar antingen XSP eller ADP.
-
-
Installera applikationen
AuthenticationServicepå varje XSP|ADP-tjänst.Kör följande kommando för att aktivera AuthenticationService-applikationen på XSP|ADP till /authService kontextväg.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceKör det här kommandot för att distribuera AuthenticationService på XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Från och med Broadworks build 2022.10 inkluderas inte längre certifikatutfärdarna som kommer med Java automatiskt i BroadWorks Trust Store när man byter till en ny version av java. AuthenticationService öppnar en TLS-anslutning till Webex för att hämta åtkomsttoken och måste ha följande i sin truststore för att validera IDBroker och Webex URL:
-
IdenTrusts kommersiella rot-CA 1
-
Go Daddy Root Certification Authority - G2
Kontrollera att dessa certifikat finns under följande CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getOm det inte finns, kör följande kommando för att importera standard Java-trusts:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustAlternativt kan du manuellt lägga till dessa certifikat som förtroendeankare med följande kommando:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrustOm ADP:n uppgraderas från en tidigare version, importeras certifikatutfärdarna från den gamla versionen automatiskt till den nya versionen och kommer att fortsätta att importeras tills de tas bort manuellt.
Applikationen AuthenticationService är undantagen från inställningen validatePeerIdentity under ADP_CLI/System/SSLCommonSettings/GeneralSettings, och validerar alltid peer-identiteten. Se Cisco Broadworks X509 Certificate Validation FD för mer information om den här inställningen.
-
-
Konfigurera identitetsleverantörerna genom att köra följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
set enabled true -
set clientSecret client-Secret-From-Step1 -
set ciResponseBodyMaxSizeInBytes 65536 -
set issuerName– FörURLanger du URL:en IssuerName som gäller för ditt CI-kluster. Se följande tabell. -
set issuerUrl– FörURLanger du den IssuerUrl som gäller för ditt CI-kluster. Se följande tabell. -
set tokenInfoUrl– Ange IdP-proxy-URL:en som gäller för ditt Teams-kluster. Se den andra tabellen som följer.
Tabell 1. Ange issuerName och issuerURL Om CI-kluster är... Ställ in issuerName och issuerURL till... USA – EN
EU
USA–B
Om du inte känner till ditt CI-klusterkan du få informationen från kundinformationen i Help Desk-vyn i Control Hub.
Tabell 2. Ställ in tokenInfoURL Om Teams-klustret är... Ställ in tokenInfoURL till...(IdP Proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
-
Om du inte känner till ditt Teams Clusterkan du få informationen från kundinformationen i Help Desk-vyn i Control Hub.
-
För testning kan du verifiera att tokenInfoURL är giltig genom att ersätta "
idp/authenticate"-delen av webbadressen med "ping".
-
-
Ange vilka Webex-berättiganden som måste finnas i användarprofil i Webex genom att köra följande kommando:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Konfigurera identitetsleverantörer för Cisco Federation med hjälp av följande kommandon på varje XSP|ADP-server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
set flsUrl https://cifls.webex.com/federation -
set refreshPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Kör följande kommando för att validera att din FLS-konfiguration fungerar. Det här kommandot returnerar listan över identitetsleverantörer:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Konfigurera Token Management med hjälp av följande kommandon på varje XSP|ADP-server:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
set tokenIssuer BroadWorks -
set tokenDurationInHours 720
-
-
Generera och dela RSA-nycklar. Du måste generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP:er. Detta beror på följande faktorer:
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering mellan alla instanser av autentiseringstjänsten.
-
Nyckelparet skapas av autentiseringstjänsten när det först måste utfärda en token.
Om du cyklar nycklar eller ändrar nyckellängden måste du upprepa följande konfiguration och starta om alla XSP|ADP:er.
-
Välj en XSP|ADP att använda för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från den XSP|ADP, genom att begära följande URL från klientens webbläsare:
https://(Detta genererar en privat / offentligt nyckelpar på XSP|ADP, om det inte redan fanns)
-
Lagringsplatsen för nyckeln kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Kopiera den exporterade filen
/var/broadworks/tmp/authService.keystill samma plats på de andra XSP|ADP:erna, skriv över en äldre.keysfil om det behövs. -
Importera nycklarna på var och en av de andra XSP|ADP:erna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Ange authService-URL:en till webbbehållaren. XSP|ADP:s webbbehållare behöver authService URL så att den kan validera tokens. På var och en av XSP|ADP:erna:
-
Lägg till URL för verifieringstjänsten som en extern verifieringstjänst för BroadWorks Communications-verktyget:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Lägg till URL för verifieringstjänsten till behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenterats som inloggningsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
-
Ta bort autentiseringskravet för verifieringstjänsten (endast R24)
Om du har autentiseringstjänsten konfigurerad med CI-tokenvalidering på R24 måste du också ta bort kravet på klientautentisering för autentiseringstjänsten. Kör följande CLI-kommando:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set
Konfigurera TLS och chiffer på HTTP-gränssnitt (för XSI- och autentiseringstjänst)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Dessa program kan konfigureras på olika nivåer av TLS enligt följande:
Mest allmänt = System > transport > HTTP > HTTP Server-gränssnitt = Mest specifikt
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-kontext |
| System (globalt) |
|
| Transportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP-servergränssnitt på detta system |
|
Läser HTTP-server TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer> -
Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de är säkra och om de kräver klientautentisering.
En tomcat utk?perrer ett certifikat för varje säkert användargränssnitt. systemet skapar ett själv signerat certifikat om det behövs ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP Server Interface
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Ange kommandot
getför att se vilka protokoll som redan används på detta gränssnitt.443 -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 när du kommunicerar med molnet.443 TLSv1.2
Redigera TLS-chifferkonfiguration i HTTP Server Interface
Så här konfigurerar du de chiffer som krävs:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Ange kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en från Ciscos rekommenderade sviter (se XSP|ADP-identitets- och säkerhetskrav i avsnittet Översikt).443 -
Ange kommandot
addför att lägga till ett chiffer till HTTP-servergränssnittet.443 XSP|ADP CLI kräver IANA-standardkrypteringssvitnamnet, inte openSSL-chiffersvitnamnet. Till exempel, för att lägga till openSSL-chifferet
ECDHE-ECDSA-CHACHA20-POLY1305till HTTP-servergränssnittet, skulle du använda:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Konfigurera enhetshantering på XSP|ADP, Application Server och Profile Server
Profile Server och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt anvisningarna i BroadWorks Device Management Konfigurationsguide.
CTI-gränssnitt och relaterad konfiguration
Konfigurationsordningen "längst ut" visas nedan. Det är inte obligatoriskt att följa den här beställningen.
-
Konfigurera programserver för CTI-prenumerationer
-
Konfigurera XSP|ADP:er för mTLS-autentiserade CTI-prenumerationer
-
Öppna inkommande portar för säkert CTI-gränssnitt
-
Prenumerera på din Webex-organisation till BroadWorks CTI Events
Konfigurera programserver för CTI-prenumerationer
Uppdatera klientidentifiering på programservern med behörigheten vanligt namn (CN) för Webex för Cisco BroadWorks CTI-klientcertifikat.
Lägg till certifikatidentiteten till Klientidentifiering på följande sätt för varje programserver du använder med Webex:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
Det vanliga namnet på Webex för Cisco BroadWorks-klientcertifikatet är bwcticlient.webex.com.
Konfigurera TLS och chiffer i CTI-gränssnittet
Konfigurerbarhetsnivåerna för XSP|ADP CTI-gränssnittet är som följer:
Mest allmänt = System > Transport > CTI-gränssnitt > CTI-gränssnitt = Mest specifika
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
|
Specificitet |
CLI-kontext |
|---|---|
|
System (globalt) (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportprotokoll för detta system (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Systemets alla CTI-gränssnitt (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Ett specifikt CTI-gränssnitt för detta system (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
Vid en ny installation installeras följande chiffer som standard på systemnivå. Om ingenting är konfigurerat på gränssnittsnivå (till exempel i CTI-gränssnittet eller HTTP-gränssnittet) gäller denna chifferlista. Observera att den här listan kan ändras med tiden:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Läser CTI TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer> Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de kräver ett servercertifikat och om de kräver klientautentisering.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Lägga till TLS 1.2-protokoll till CTI-gränssnittet
XSP|ADP CTI-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLS v1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet på CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Ange kommandot
getför att se vilka protokoll som redan används på detta gränssnitt. -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 när du kommunicerar med molnet.TLSv1.2
Redigera TLS-chifferkonfiguration i CTI Interface
Så här konfigurerar du de nödvändiga chiffer på CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Ange kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en från Ciscos rekommenderade sviter (se XSP|ADP-identitets- och säkerhetskrav i avsnittet Översikt). -
Ange kommandot
addför att lägga till ett chiffer till CTI-gränssnittet.XSP|ADP CLI kräver IANA-standardkrypteringssvitnamnet, inte openSSL-chiffersvitnamnet. Till exempel, för att lägga till openSSL-chifferet
ECDHE-ECDSA-CHACHA20-POLY1305till CTI-gränssnittet, skulle du använda:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Trust Anchors for CTI Interface (R22 och senare)
Denna procedur förutsätter att XSP|ADP:erna är antingen internetvända eller vända mot internet via pass-through proxy. Certifikatkonfigurationen är annorlunda för en bryggproxyn (se TLS-certifikatkrav för TLS-bridge-proxy).
För varje XSP|ADP i din infrastruktur som publicerar CTI-händelser till Webex, gör följande:
-
Logga in på Partner Hub.
-
Gå till Tjänster > Ytterligare länkar och klicka på Ladda ner Webex CA-certifikat för att få
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar av två certifikat. Du måste dela upp filerna innan du laddar upp dem till XSP|ADP:erna. Alla filer krävs.
-
Dela upp certifikatkedjan i två certifikat -
combinedcertchain2023.txt-
Öppna
combinedcertchain2023.txti en textredigerare. -
Välj och klipp ut det första textblocket, inklusive raderna
-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----, och klistra in textblocket i en ny fil. -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt. Den ursprungliga filen ska nu bara ha ett textblock, omgiven av raderna-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på XSP|ADP som du säkrar, t.ex
/var/broadworks/tmp/root2023.txtoch/var/broadworks/tmp/issuing2023.txt -
Logga in på XSP|ADP och navigera till
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Valfritt) Kör
help updateTrustför att se parametrarna och kommandoformatet. -
Ladda upp certifikatfilerna till nya förtroendeankare - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha ett annat namn.
webexclientroot2023ochwebexclientissuing2023är exempelalias för förtroendeankare; du kan använda din egen så länge alla poster är unika. -
Bekräfta att ankarna är uppdaterade:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Tillåt klienter att autentisera med certifikat:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Lägg till CTI-gränssnitt och aktivera mTLS
-
Lägg till CTI SSL-gränssnittet.
CLI-kontexten beror på din BroadWorks-version. Kommandot skapar ett själv signerat servercertifikat på gränssnittet och tvingar gränssnittet att kräva ett klientcertifikat.
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add8012 true true true
-
-
Byt ut servercertifikatet och nyckeln på XSP|ADP:s CTI-gränssnitt. Du behöver IP-adressen för CTI-gränssnittet för detta; kan du läsa den från följande sammanhang:
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getKör sedan följande kommandon för att ersätta gränssnittets själv signerade certifikat med ditt eget certifikat och din privata nyckel:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdatekeyFile certificateFile chainFile
-
-
Starta om XSP|ADP.
Aktivera åtkomst till BroadWorks CTI Events på Webex
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i Partner Hub. Se Konfigurera din partnerorganisation i partnerhubben för detaljerade anvisningar.
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i partnerhubben. Se Konfigurera din partnerorganisation i partnerhubben för detaljerade anvisningar.
-
Ange CTI-adress med vilken Webex kan prenumerera på BroadWorks CTI Events.
-
CTI-prenumerationer fastställs per prenumerant och upprättas och upprätthålls endast när prenumeranterna tillhandahålls för Webex för Cisco BroadWorks.
Webbvisning för samtalsinställningar
Call Settings Webview (CSWV) är en applikation som finns på XSP|ADP för att göra det möjligt för användare att ändra sina BroadWorks-samtalsinställningar genom en webbvy som de ser i mjukklienten. Se Cisco BroadWorks Call Settings Webview Solution Guide.
Webex använder den här funktionen för att ge användare åtkomst till vanliga BroadWorks-samtalsinställningar som inte är inbyggda i Webex-appen.
Om du vill att webex-prenumeranter för Cisco BroadWorks ska ha tillgång till samtalsinställningar utöver standardinställningarna som är tillgängliga i Webex-appen, måste du distribuera webview-funktionen för samtalsinställningar.
Samtalsinställningar Webview har två komponenter:
-
Call Settings Webview-applikation, värd på en Cisco BroadWorks XSP|ADP.
-
Webex-appen, som återger samtalsinställningarna i en webbvy.
Användarupplevelse
-
Windows-användare: Klicka på Samtalsinställningar och klicka sedan på .
-
Mac-användare: Klicka på profilbilden och sedan på .
Distribuera CSWV på BroadWorks
Installera samtalsinställningar Webview på XSP|ADP:er
CSWV-applikationen måste vara på samma XSP|ADP(s) som är värd för Xsi-Actions-gränssnittet i din miljö. Det är ett ohanterat program på XSP|ADP, så du måste installera och distribuera en webbarkivfil.
-
Logga in på cisco.com och sök efter "BWCallSettingsWeb" i avsnittet för nedladdning av programvara.
-
Hitta och hämta den senaste versionen av filen.
Till exempel var
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) den senaste i skrivande stund. -
Installera, aktivera och distribuera webbarkivet enligt Cisco BroadWorks Xtended Service Platform Configuration Guide för din XSP|ADP-version. (R24-versionen är https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Kopiera .war-filen till en tillfällig plats på XSP|ADP, till exempel
/tmp/. -
Navigera till följande CLI-kontext och kör installationskommandot:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warBroadWorks-programvaruhanteraren validerar och installerar filen.
-
[Optional] Ta bort
/tmp/BWCallSettingsWeb_1.7.5_1.war(denna fil behövs inte längre). -
Aktivera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsNamnet och versionen är obligatoriska för alla program, men för CSWV måste du också ange en contextPath eftersom det är ett oläst program. Du kan använda vilket värde som helst som inte används av ett annat program, till exempel
/callsettings. -
Distribuera programmet för samtalsinställningar på den valda kontextsökvägen:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Du kan nu förutsäga den URL för samtalsinställningar som du anger för klienter enligt följande:
https://Anteckningar:
-
Du måste ange spår snedstrecket på denna URL när du anger det i klientens konfigurationsfil.
-
XSP|ADP-FQDN måste matcha Xsi-Actions FQDN, eftersom CSWV behöver använda Xsi-Actions och CORS stöds inte.
-
Se till att lägga till
ADP_CLI/Interface/Http/HttpAlias>
-
-
Upprepa denna procedur för andra XSP|ADP:er i din Webex för Cisco BroadWorks-miljö (om nödvändigt).
Applikationen Call Settings Webview är nu aktiv på XSP|ADP:erna.
Konfigurera Webex-appen för att använda webbvyn för samtalsinställningar
För mer information om klientkonfiguration, se Webex for Cisco BroadWorks Configuration Guide.
Det finns en anpassad tagg i Webex-appens konfigurationsfil som du kan använda för att ställa in CSWV-URL:en. Denna URL visar samtalsinställningarna för användarna via applikationsgränssnittet.
%WEB_CALL_SETTINGS_URL_WXT%
I Webex-appkonfigurationsmallen på BroadWorks konfigurerar du CSWV-URL:en i taggen %WEB_CALL_SETTINGS_URL_WXT%.
Om du inte uttryckligen anger webbadressen är standarden tom och sidan för samtalsinställningar är inte synlig för användarna.
-
Se till att du har de senaste konfigurationsmallarna för Webex-appen (se Enhetsprofiler).
-
Ställ in målet för webbsamtalsinställningar till
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Ställ in URL:en för webbsamtalsinställningar för din miljö, till exempel:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Du härledde detta värde när du distribuerade CSWV-applikationen.
-
Den resulterande klientkonfigurationsfilen ska ha en post enligt följande:
https://yourxsp.example.com/callsettings/ Alla referenser till XSP inkluderar antingen XSP eller ADP.
I detta dokument använder vi termen Call Notifications Push Server (CNPS) för att beskriva ett XSP-värdat eller ADP-värdprogram som körs i din miljö. Ditt CNPS-system samarbetar med BroadWorks-systemet för att vara medveten om inkommande samtal till dina användare och skickar meddelanden om sådana till aviseringstjänsterna Google Firebase Cloud Messaging (FCM) eller Apple Push Notification Service (APN).
Dessa tjänster meddelar mobilenheterna för Webex-prenumeranter på Cisco BroadWorks att de har inkommande samtal på Webex.
Mer information om NPS finns i beskrivningen av aviseringspush-server.
Ett liknande sätt i Webex fungerar med Webex-meddelande- och närvarotjänster för att skicka meddelanden till aviseringstjänsterna Google (FCM) eller Apple (APNS). Dessa tjänster meddelar i sin tur de mobila Webex-användarna om inkommande meddelanden eller närvaroändringar.
I avsnittet beskrivs hur NPS ska konfigureras för verifieringsproxy när NPS inte redan har stöd för andra appar. Om du behöver migrera ett delat NPS för att använda NPS-proxy, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy https://help.webex.com/nl5rir2/.
NPS-proxy, översikt
För att vara kompatibel med Webex för Cisco BroadWorks måste CNPS korrigeras för att stödja NPS-proxyfunktionen, push-server för VoIP i UCaaS.
Funktionen implementerar en ny design i Aviserings push-servern för att lösa säkerhetsrisken för delning av certifikat för push-meddelande med privata nycklar med tjänsteleverantörer för mobilklienter. I stället för att dela push-aviseringscertifikat och -nycklar med tjänsteleverantören använder NPS en ny API för att få en token med kort fördröjning av push-avisering från Webex för Cisco BroadWorks-backend, och använder denna token för autentisering med Apple APN:er och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för push-servern för meddelanden att skicka meddelanden till Android-enheter via google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Push-servern för VoIP i UCaaS-beskrivning.
-
BroadWorks patchar för funktionen finns på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
För NPS-programvara och patchar, se avsnittet Förbered din NPS för Webex för Cisco BroadWorks.
Sök och ladda ner patchen från sidan för nedladdning av programvara.
-
Mer information om ADP-servern finns på https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Överväganden vid APNS
Apple kommer inte längre att ha stöd för HTTP/1-baserat binär protokoll på Apple Push Notification-tjänsten efter den 31 mars 2021. Vi rekommenderar att du konfigurerar din XSP|ADP för att använda HTTP/2-based gränssnitt för APN. Denna uppdatering kräver att din XSP|ADP som är värd för NPS kör R22 eller senare.
Förbered NPS för Webex för Cisco BroadWorks
| 1 |
Installera och konfigurera en dedikerad XSP (lägsta version R22) eller en programleveransplattform (ADP). |
| 2 |
Installera programfixar för NPS-autentiseringsproxy: XSP R22-programfixar: XSP R23-programfixar: |
| 3 |
Aktivera programmet för aviserings push-server. |
| 4 |
(För Android-aviseringar) Aktivera FCM v1 API på NPS.
|
| 5 |
(För Apple iOS-aviseringar) Aktivera HTTP/2 på NPS.
Detta är exklusivt för Release 22 och tidigare versioner; den är inte tillgänglig i version 23 och senare versioner, som endast stöder HTTP/2. |
| 6 |
Bifoga ett tekniskt stöd från NPS XSP/ADP. |
| 7 |
På varje AS-server måste namedefs-filen i Exempel: _pushnotification-klient._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149 När det har ställts in krävs något av följande för att hämta ändringarna:
|
Nästa steg
För nya installationer av en NPS, gå till Konfigurera NPS för att använda autentiseringsproxy
För att migrera en befintlig Android-distribution till FCMv1, gå till Migrera NPS till FCMv1
Konfigurera NPS för att använda autentiseringsproxy
Den här uppgiften gäller för en ny installation av NPS som är dedikerad för Webex för Cisco BroadWorks.
Om du vill konfigurera autentiseringsproxyn på en NPS som delas med andra mobilappar, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 |
Skapa klientkontot på NPS:
Om du vill verifiera de värden som du angett stämmer överens med de du fått kör du CiscoCI issuerUrl ska ALLTID vara US CI-kluster oavsett var du befinner dig och standardinställningen ska vara: | |||||||||||||||||||
| 3 |
Ange NPS-proxy-URL och ställ in uppdateringsintervallet för token (30 minuter rekommenderas):
För att förbättra DNS-upplösningshastigheten rekommenderar vi att du använder rätt FQDN baserat på din region istället för nuvarande FQDN nps.uc-one.broadsoft.com. Regionbaserade FQDN:er: Östra USA: Västra USA:
Europa:
Om push-meddelanden timeout på grund av en fördröjning i DNS-upplösning, öka timeoutvärdet i "/etc/resolv.conf" filen på BroadWorks-servern. | |||||||||||||||||||
| 4 |
(För Android-aviseringar) Lägg till app-ID för Android i FCM-programsammanhanget på NPS.
| |||||||||||||||||||
| 5 |
(För Apple iOS-aviseringar) Lägg till program-ID i APNS-programsammanhanget och se till att utelämna autentiseringsnyckeln – ställ in den på tom.
| |||||||||||||||||||
| 6 |
Konfigurera följande NPS-URL:er:
| |||||||||||||||||||
| 7 |
Konfigurera följande NPS-anslutningsparametrar till de rekommenderade värden som visas:
| |||||||||||||||||||
| 8 |
Kontrollera om programservern är ett program-ID eftersom du kan behöva lägga till Webex-apparna i listan över tillåtna program: | |||||||||||||||||||
| 9 |
Starta om XSP|ADP: | |||||||||||||||||||
| 10 |
Testa samtalsaviseringar genom att ringa från en BroadWorks-prenumerant till två Webex-mobilanvändare. Bekräfta att samtalsaviseringar visas på iOS- och Android-enheter. |
Migrera NPS till FCMv1
Detta ämne innehåller valfria procedurer som du kan använda i Google FCM-konsolen när du har en befintlig NPS-distribution som du behöver migrera till FCMv1. Det finns tre metoder:
-
Migrera UC-One-klienter till FCMv1– När du har befintliga UCaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Migrera SaaS-klienter till FCMv1– När du har befintliga SaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Uppdatera ADP-server– När du migrerar NPS till en ADP-server.
Migrera UC-One-klienter till FCMv1
Använd stegen nedan i Google FCM Console för att migrera UC-One-klienter till Google FCM HTTPv1.
Om varumärke tillämpas på klienten måste klienten ha avsändar-ID. I FCM-konsolen, se . Inställningen visas i tabellen för Projektuppgifter.
För detaljer, se Connect Mobile Branding Guide på https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Se parametern gcm_defaultSenderId, som finns i Branding Kit, Resource folder, branding.xml filen med nedanstående syntax:
-
Logga in på FCM Admin SDK på http://console.firebase.google.com.
-
Välj lämpligt Android-program.
-
På fliken Allmänt spelar du in projekt-ID:t
-
Gå till fliken tjänstekonton för att konfigurera ett tjänstekonto. Du kan skapa ett nytt tjänstekonto eller konfigurera ett befintligt.
Så här skapar du ett nytt tjänstekonto:
-
Klicka på den blå knappen för att skapa ett nytt tjänstkonto
-
Klicka på den blå knappen om du vill skapa en ny privat nyckel
-
Hämta nyckel till en säker plats
Så här återanvänder du ett befintligt tjänstekonto:
-
Klicka på den blå texten för att visa befintliga tjänstekonton.
-
Identifiera vilket tjänstekonto som ska användas. Tjänstekontot behöver behörighet firebaseadmin-sdk.
-
Klicka på hamburgermenyn till höger och skapa en ny privat nyckel.
-
Hämta json-filen som innehåller nyckeln och spara den på en säker plats.
-
-
Kopiera json-filen till XSP|ADP.
-
Konfigurera projekt-ID och :
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Konfigurera programmet:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> addprojectId ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Aktivera FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Migrera SaaS-klienter till FCMv1
Använd stegen nedan på Google FCM-konsol om du vill migrera SaaS-klienter till FCMv1.
Se till att du redan har slutfört proceduren "Konfigurera NPS för att använda autentiseringsproxy".
-
Inaktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP. -
Aktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Uppdatera ADP-server
Använd stegen nedan på Google FCM-konsolen om du migrerar NPS för att använda en ADP-server.
-
Hämta JSON-filen från Google Cloud Console:
-
På Google Cloud Console går du till sidan Tjänstekonton.
-
Klicka på Välj ett projekt , välj ditt projekt och klicka på Öppna .
-
Leta reda på raden för tjänstekontot som du vill skapa en nyckel för, klicka på den vertikala knappen Mer och klicka sedan på Skapa nyckel.
-
Välj en Key typ och klicka på Skapa
Filen hämtas.
-
-
Lägg till FCM till ADP-servern:
-
Importera JSON-filen till ADP-servern med kommandot
/bw/install. -
Logga in på ADP CLI och lägg till projekt- och API-nyckel:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON: -
Lägg sedan till programmet och nyckeln:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Done -
Verifiera konfigurationen:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurera din partnerorganisation i partnerhubben
Konfigurera dina BroadWorks-kluster
[en gång per kluster]
Detta görs av följande skäl:
-
För att möjliggöra för Webex-molnet att autentisera dina användare mot BroadWorks (via XSP|ADP-värd autentiseringstjänst).
-
För att aktivera Att Webex-appar använder Xsi-gränssnitt för samtalskontroll.
-
För att aktivera Webex för att lyssna efter CTI-händelser som publicerats av BroadWorks (närvaro vid telefoni samtalshistorik).
Klusterguiden validerar automatiskt gränssnitten när du lägger till dem. Du kan fortsätta att redigera klustret om något av gränssnitten inte valideras, men du kan inte spara ett kluster om det finns ogiltiga poster.
Vi förhindrar detta eftersom ett felaktigt kluster kan orsaka problem som är svåra att lösa.
Vad du behöver göra:
-
Logga in på Partner Hub (admin.webex.com) med dina inloggningsuppgifter som partneradministratör.
-
Öppna sidan Tjänster från sidomenyn och hitta kortet Ytterligare länkar.
Om administratörsanvändaren inte har synlighet för kortet Ytterligare länkar rekommenderas att du måste öppna ett ärende med Cisco TAC.
-
Klicka på Lägg till kluster.
Detta startar en guide där du tillhandahåller dina XSP|ADP-gränssnitt (URL). Du kan lägga till en port i gränssnittets URL om du använder en port som inte är standard.
-
Namnge detta kluster och klicka på Nästa.
Klusterkonceptet här är helt enkelt en samling gränssnitt, vanligtvis samlokaliserade på en XSP|ADP-server eller -farm, som gör det möjligt för Webex att läsa information från din applikationsserver (AS). Du kan ha en XSP|ADP per AS-kluster, eller flera XSP|ADPs per kluster, eller flera AS-kluster per XSP|ADP. Skalkraven för ditt BroadWorks-system finns inte här.
-
(Valfritt) Ange ett BroadWorks-användarnamn och lösenord som du vet finns i BroadWorks-systemet som du ansluter till Webex och klicka sedan på Nästa.
Valideringstesterna kan använda detta konto för att validera anslutningar till gränssnitten i klustret.
-
Lägg till dina URL:er för XSI-åtgärder och XSI Events.
-
Valfritt. Uppdatera DAS URL med URL:en för Device Activation Service.
-
Valfritt. Markera kryssrutan Aktivera direkt BroadWorks-autentisering om du vill att inloggningar till BroadWorks ska vara direkt till BroadWorks. I annat fall skickas autentisering till BroadWorks via den Webex-värdade IdP-proxytjänsten.
Den här kryssrutan påverkar dessa inloggningssituationer:
-
Användaraktiveringsportalinloggning—Användare måste ange sina BroadWorks-uppgifter när de loggar in på portalen. Ovanstående inställning avgör om inloggningen är direkt till BroadWorks eller via IdP-proxyn.
-
Klientinloggning—Om BroadWorks-autentisering är konfigurerad i Onboarding-mallen, avgör ovanstående inställning om klientinloggning till Webex-appen är direkt till BroadWorks eller omkopplas via IdP-proxyn.
-
-
Klicka på Nästa.
-
På CTI Interface-sidan gör du följande:
-
Lägg till CTI URL och port för det CTI-gränssnitt som du vill ansluta till.
-
Valfritt. Aktivera reglaget Samtalshistorik och ange sedan ditt BroadWorks-användar-ID. När det här alternativet är valt synkroniseras BroadWorks samtalshistorikhändelser till Webex-molnet. Användare kan visa sina samtalshistorik i Webex-appen.
-
Valfritt. Aktivera växeln Stör ej (DND) sync och ange sedan ditt BroadWorks-användar-ID. Det här alternativet synkroniserar DND-händelser mellan Webex och BroadWorks, vilket säkerställer att funktionen fungerar på samma sätt på båda plattformarna.
-
Valfritt. Aktivera reglaget Personal Assistant Status Sync och ange sedan ditt BroadWorks-användar-ID. Det här alternativet synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheter och Webex-appen.
-
Klicka på Nästa.
-
-
Lägg till URL för autentiseringstjänsten.
-
Välj Autentiseringstjänst med CI-tokenvalidering.
Det här alternativet kräver inte mTLS för att skydda anslutningen från Webex eftersom autentiseringstjänsten verifierar användar-token mot Webex identitetstjänst innan den utfärdar den sedan länge aktuella token för användaren.
-
Granska dina uppgifter på den sista skärmen och klicka sedan på Skapa. Du bör se ett meddelande om att det lyckades.
Partner Hub skickar URL:er till olika Webex-mikrotjänster som testar anslutningarna till de tillhandahållna gränssnitten.
-
Klicka på Visa kluster så bör du se ditt nya kluster och om valideringen är framgångsrik.
-
Knappen Skapa kan inaktiveras på guidens slutliga (förhandsgranskningsskärm). Om du inte kan spara mallen anger det ett problem med en av de integreringar som du just konfigurerat.
Vi har implementerat den här kontrollen för att förhindra fel i efterföljande uppgifter. Du kan gå tillbaka genom guiden när du konfigurerar din distribution, vilket kan kräva modifieringar av din infrastruktur (t.ex. XSP|ADP, lastbalanserare eller brandvägg) som dokumenterats i den här guiden, innan du kan spara mallen.
Kontrollera anslutningarna till dina BroadWorks-gränssnitt
-
Logga in på Partner Hub (admin.webex.com) med dina inloggningsuppgifter som partneradministratör.
-
Öppna sidan Services från sidomenyn och hitta BroadWorks Calling-kort.
-
Klicka på Visa Broadworks Calling.
-
Partner Hub initierar anslutningstester från de olika mikrotjänster till gränssnitten i klustren.
När testerna är klara visar klusterlistsidan statusmeddelandet bredvid varje kluster.
Du bör se gröna framgångsmeddelanden. Om du ser ett rött felmeddelande, klicka på det påverkade klusternamnet för att se vilken inställning som orsakar problemet.
-
Valfritt. Välj ett kluster om du vill se befintliga inställningar för det klustret, såsom XSI-Actions, XSI-Events, DAS URL och CTI-gränssnittsinställningarna.
Konfigurera dina Onboarding-mallar
Onboarding-mallar är det sätt som du kommer att tillämpa delad konfiguration på en eller flera kunder när du går ombord på dem via provisioneringsmetoderna. Du måste associera varje mall med ett kluster (som du skapade i föregående avsnitt).
Du kan skapa så många mallar du behöver, men endast en mall kan associeras med en kund.
-
Logga in på Partner Hub och välj Kunder.
-
Klicka på knappen Onboarding mallar för att visa befintliga mallar.
-
Klicka på Skapa mall.
-
I fönstret Malldetaljer lägger du till mallens namn, land eller region och standardspråk för e-post.
-
Klicka på rullgardinsmenyn för CCW-prenumerations-ID, hitta de angivna prenumerationerna för partnern och välj den tillämpliga prenumerationen.
Det här fältet visas endast för partner som migrerats från Webex för BroadWorks till Webex.
-
I fönstret Service Setting använder du rullgardinsmenyn Cluster för att välja det kluster du vill använda med den här mallen.
-
Ange ett mallnamnoch klicka sedan på Nästa.
-
Konfigurera ditt etableringsläge med hjälp av de här rekommenderade inställningarna:
Tabell 3. Rekommenderade etableringsinställningar för olika etableringslägen Inställningsnamn
Flowflödesetablering av betrodda e-postmeddelanden
Flowflödesetablering utan e-postmeddelanden
Självetablering av användare
Aktivera BroadWorks Flow Through Provisioning (inkludera autentiseringsuppgifter för provisioneringskonto om On**)
På
Ange namn och lösenord för det tillhandahållande kontot enligt BroadWorks-konfigurationen.
På
Ange namn och lösenord för det tillhandahållande kontot enligt BroadWorks-konfigurationen.
Av
Skapa nya organisationer automatiskt i Control Hub
På†
På†
På†
Tjänsteleverantörens e-postadress
Välj en e-postadress från den nedrullningsbara listan (du kan skriva in vissa tecken för att hitta adressen om det är en lång lista).
Den här e-postadressen identifierar administratören inom din partnerorganisation som kommer att beviljas delegerad administratörsåtkomst till alla nya kundorganisationer som skapats med Onboarding-mallen.
Land
Välj vilket land du använder för den här mallen.
Landet du väljer matchar kundorganisationer som har skapats med den här mallen till en viss region. För närvarande kan regionen vara (EMEAR) eller (Nordamerika och resten av världen). Se mappningarna för land till region i det härkalkylbladet.
Organisationslandet kommer att bestämma de globala standardnumren för Cisco PSTN i Webex Meeting Sites. Se avsnittet Land på hjälpsidan för mer information.
BroadWorks företagsläge är aktivt
Aktivera detta om kunderna du etablerar med den här mallen är företag i BroadWorks.
Om de är grupper lämnar du den här reglaget av.
Om du har en blandning av företag och grupper i BroadWorks bör du skapa olika mallar för de olika fallen.
Anteckningar från tabellen:
-
† Den här växeln säkerställer att en ny kundorganisation skapas om en prenumerantens e-postdomän inte matchar en befintlig Webex-organisation.
Detta ska alltid vara på, såvida du inte använder en manuell process för beställning och uppfyllande (via Cisco Commerce Workspace) för att skapa kundorganisationer i Webex (innan du startar etableringen av användare i dessa organisationer). Det alternativet kallas ofta för "Hybrid-etablering"-modellen, och det går inte att komma åt omfattningen av detta dokument.
-
** "Provisioneringskonto" hänvisar till BroadWorks-administratörskontot på systemnivå. På BroadWorks behöver du ett administratörskonto med dessa attribut: Administratör Type=Provisioning, Read-only=Off.
-
-
Välj standardtjänstpaket för kunder som använder denna mall (se Paket i avsnittet Översikt); antingen Basic , Standard , Premium eller Softphone.
Du kan åsidosätta den här inställningen för enskilda användare via partnerhubben.
-
Valfritt. Markera Inaktivera Cisco Webex gratissamtal om du vill inaktivera Webex-samtal.
-
Välj något av följande alternativ för Konfiguration av mötesdelta:
-
Cisco inringningsnummer (PSTN)
-
Partner-försedda inringningsnummer (BYoPSTN)— Om du väljer det här alternativet, se Bring Your Own PSTN Solution Guide for Webex for Cisco BroadWorks för detaljerad information om hur du konfigurerar det här alternativet.
-
-
Klicka på Nästa.
-
Det finns två tillvägagångssätt för att tillhandahålla prenumeranter när det gäller hur deras identiteter verifieras – med betrodda e-postmeddelanden eller ej betrodda e-postmeddelanden.
I arbetsflödet för Trusted Email tillhandahåller användare e-postadresser till partnern som lägger till dem i BroadWorks. Du som partner är ansvarig för att tillhandahålla e-postadressen som en del av antingen genomflödes- eller API-metoden.
Det rekommenderas starkt att använda Trusted provisioning-metoden eftersom den säkerställer att alla prenumeranter tillhandahålls fullt ut av dig som partner och att det inte krävs någon åtgärd från slutanvändarna.
I fallet med otillförlitlig e-post måste användare verifiera sina e-postmeddelanden före provisionering, eller så kan användare självaktivera sig själva.
I fallet Untrusted finns det flera provisioneringslägen baserat på verifieringsinställningarna i tabellen nedan:
Tabell 4. Rekommenderade användarverifieringsinställningar för otillförlitliga administrationslägen Inställningsnamn
Flowflödesetablering utan e-postmeddelanden
Självetablering av användare
Provision Admin först
Rekommenderas*
Ej tillämpligt
Tillåt att användare aktiverar sig själva
Ej tillämpligt
Obligatorisk
-
Anteckningar från tabellen:
-
* Varje kundorganisation i Webex måste ha minst en användare med administratörsroll. Den första användaren som du tilldelar Integrated IM & P i BroadWorks tar rollen som kundadministratör om en ny kundorganisation skapas i Webex. Som tjänsteleverantör kanske du vill ha kontroll över vem som får rollen. Om du markerar den här inställningen blockeras användare från att slutföra aktiveringen tills den första användaren du tillhandahållit aktiveras. Om du avmarkerar den här inställningen blir den första användaren som blir aktiv i den nya organisationen att bli kundadministratör.
-
-
Klicka på Nästa.
-
Välj standardautentiseringsläge (antingen BroadWorks Authentication eller Webex Authentication) för användarinloggning till Webex.
Den här inställningen påverkar inte användarens inloggning till användaraktiveringsportalen. Användare måste använda sitt BroadWorks-användar-ID och lösenord när de loggar in på portalen, oavsett hur Onboarding-mallen är konfigurerad.
Den här inställningen tillämpas endast för nyskapade kundorganisationer. Om partneradministratörer försöker tillämpa en ny autentiseringsinställning för befintliga kundorganisationer kommer befintliga inställningar att gälla så att befintliga användare inte förlorar åtkomst. För att ändra autentiseringsläget för befintliga kundorganisationer måste du öppna ett ärende med Cisco TAC.
(Se Autentiseringsläge i avsnittet Förbered miljön.
-
Klicka på Nästa.
-
Under Inställningarkonfigurerar du följande:
-
Välj om du vill förifylla användarnas e-postadresser påinloggningssidan.
Du ska endast använda detta alternativ om du har valt BroadWorks-autentisering och dessutom har lagt användarnas e-postadresser i attributet Alternativt ID i BroadWorks. Annars måste de använda sina BroadWorks-användarnamn. Inloggningssidan ger dig möjlighet att vid behov ändra användare, men detta kan leda till inloggningsproblem.
-
Om du vill aktivera katalogsynkronisering ställer du in Aktivera telefonkatalogsynkronisering för alla nya kundorganisationer som växlar till På.
Med det här alternativet kan Webex läsa BroadWorks-kontakter i kundorganisationen så att användare kan hitta och ringa upp dem från Webex-appen.
-
Ange en partneradministratör.
Det här namnet används i den automatiska e-postmeddelande från Webex, som bjuder in användare att validera sina e-postadresser.
-
Se till att reglaget Tillåt admin-inbjudan e-postmeddelanden när du bifogar till befintliga organisationer är På (standardinställningen är På).
-
Klicka på Nästa.
-
Granska dina uppgifter på den sista skärmen. Du kan klicka på navigeringskontrollerna längst upp i guiden för att gå tillbaka och ändra alla uppgifter. Klicka på Skapa.
Du bör se ett meddelande om att det lyckades.
Klicka på View Templates (Visa mallar) så bör du se den nya mallen med alla andra mallar.
-
Klicka på mallnamnet om du vill ändra eller ta bort mallen vid behov.
Du behöver inte ange provisioneringskontots uppgifter igen. Fälten för att bekräfta lösenord/lösenord är tomma för att ändra inloggningsuppgifterna om du behöver, men lämna dem tomma för att behålla värdena som du har gett guiden.
Lägg till fler mallar om du har olika delade konfigurationer som du vill ge till kunderna.
Ha sidan Visa mallar öppen precis som du kanske behöver mallinformation för följande uppgifter.
Konfigurera programserver med URL för tillhandahållande tjänst
Denna uppgift krävs endast för flödet genom etablering.
Patch Application Server (endast R22, R23 och R24)
-
Om du ännu inte har gjort det, applicera följande plåster som gäller för din release:.
-
För R22:
AP.as.22.0.1123.ap373197 -
För R23:
AP.as.23.0.1075.ap373197 -
För R24:
AP.as.24.0.944.ap384177
För en komplett lista över BroadWorks-korrigeringar som utgör kravet för att distribuera Webex för Cisco BroadWorks, se BroadWorks Software Requirements i avsnittet Referens.
-
-
Ändra till
Maintenance/ContainerOptions-kontexten. -
Aktivera parametern url för tillhandahållande:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Hämta URL för tillhandahållande från partnerhubben
Se Cisco BroadWorks Application Server administrationsguide för kommandoradsgränssnitt för detaljer (Interface > Messaging and Service > Integrated IM&P) för AS-kommandona.
-
Logga in på Partner Hub och gå till .
-
Klicka på Visa mallar.
-
Välj den mall du använder för att tillhandahålla prenumeranter för detta företag/denna grupps prenumeranter i Webex.
Mallinformationen visas i ett utfällningsfönster till höger. Om du inte har skapat någon mall ännu måste du göra det innan du kan få ut provisionerings-URL:en.
-
Kopiera URL:en till provisioneringsadaptern.
Upprepa detta för andra mallar om du har fler än en.
(Alternativ) Konfigurera systemomfattande etableringsparametrar på programservern
Du kanske inte vill ställa in en systemomfattande etablerings- och tjänstedomän om du använder UC-One SaaS. Se Beslutspunkter i avsnittet Förbered miljön.
-
Logga in på programservern och konfigurera meddelandegränssnittet.
-
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> set enableSynchronization true
-
-
Aktivera det integrerade IMP-gränssnittet:
-
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
-
Du måste ange det fullständiga namnet för parametern provisioningURL, som det gavs i Control Hub. Om din applikationsserver inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i filen /etc/hosts på AS.
(Alternativ) Konfigurera parametrar för tillhandahållande per företag på programservern
-
Öppna företaget du vill konfigurera i BroadWorks-användargränssnittet och gå till Tjänster > integrerat snabbmeddelande&P.
-
Välj Använd tjänstedomän och ange ett dummy-värde (Webex ignorerar denna parameter. Du kan använda
example.com). -
Välj Använd meddelandeserver.
-
I URL-fältet klistrar du in provisionerings-URL:en som du kopierade från mallen i partnerhubben.
Du måste ange det fullständiga namnet för parametern
provisioningURL, som det gavs i Partner Hub. Om din applikationsserver inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i filen/etc/hostspå AS. -
I fältet Användarnamn anger du ett namn för administratören för tillhandahållande. Detta måste matcha värdet på mallen i partnerhubben.
-
Ange ett lösenord för provisioneringsadministratören. Detta måste matcha värdet på mallen i partnerhubben.
-
För Standardanvändaridentitet för IM&P IDväljer du Primär .
-
Klicka på Verkställ.
-
Upprepa för andra företag som du vill konfigurera för flödet genom etablering.
Användartillgångsdata
För information om användardata som utbyts mellan BroadWorks och Webex under användarprovisionering, se Service Provider User Provisioning.
Partner Pre-Provisioning Check API
Pre-Provisioning Check API hjälper administratörer och säljteam genom att leta efter fel innan du tillhandahåller en kund eller prenumerant för ett paket. Användare eller integrationer som auktoriserats av en användare med rollen Partner Full Administrator kan använda detta API för att säkerställa att det inte finns några konflikter eller fel med paketadministration för en given kund eller prenumerant.
API:et kontrollerar om det finns konflikter mellan detta customer/subscriber och existerande customers/subscribers på Webex. Till exempel kan API:et skapa fel om abonnenten redan är provisionerad till en annan kund eller partner, om e-postadressen redan finns för en annan abonnent eller om det finns konflikter mellan provisioneringsparametrarna och det som redan finns på Webex. Detta ger dig möjlighet att åtgärda dessa fel innan du tillhandahåller, vilket ökar sannolikheten för framgångsrik provisionering.
För mer information om API:t, se: Webex för grossistutvecklarguide
För att använda API:t, gå till : Förkontrollera en grossistabonnenttillgång
För att komma åt Precheck a Wholesale Subscriber Provisioning-dokument måste du logga in på https://developer.webex.com/ -portalen.
Partner SSO - SAML
Tillåter partneradministratörer att konfigurera SAML SSO för nyskapade kundorganisationer. Partner kan konfigurera en fördefinierad SSO och tillämpa den konfigurationen på de kundorganisationer som de hanterar, samt för sina egna anställda.
Stegen nedan SSO gäller endast nyskapade kundorganisationer. Om partneradministratörer försöker lägga till SSO en befintlig kundorganisation, bibehålls den befintliga autentiseringsmetoden för att förhindra att befintliga användare förlorar åtkomst.
-
Verifiera att tredjepartsleverantören identitetsleverantör uppfyller kraven i avsnittet Krav för identitetsleverantörer i Single Sign-On Integration i ControlHub.
-
Ladda upp CI-metadatafilen som har Identity Provider.
-
Konfigurera en onboarding-mall. För inställningen autentiseringsläge väljer du Partnerautentisering. För IDP-enhets-ID anger du Enhets-ID från SAML-metadata-XML från identitetsleverantörens tredje part.
-
Skapa en ny användare i en ny kundorganisation som använder mallen.
-
Mycket att användaren kan logga in.
Partner SSO - OpenID Connect (OIDC)
Tillåter partneradministratörer att konfigurera OIDC SSO för nyskapade kundorganisationer. Partner kan konfigurera en fördefinierad SSO och tillämpa den konfigurationen på de kundorganisationer som de hanterar, samt för sina egna anställda.
Stegen nedan för att konfigurera Partner SSO OIDC gäller endast nyskapade kundorganisationer. Om partneradministratörer försöker ändra standardautentiseringstypen till Partner SSO OIDC i ett befintligt tempel, kommer ändringarna inte att gälla för de kundorganisationer som redan finns med i mallen.
-
Öppna en serviceförfrågan med Cisco TAC med information om OpenID Connect IDP. Följande är obligatoriska och valfria IDP-attribut. TAC måste ställa in IDP på CI och tillhandahålla omdirigerings-URI som ska konfigureras på IDP.
Attribut
Obligatoriskt
Beskrivning
IDP-namn
Ja
Unikt men skiftlägesokänsligt namn för OIDC IdP-konfiguration kan bestå av bokstäver, siffror, bindestreck, understrykning, tildes och punkter och maxlängden är 128 tecken.
OAuth-klient-id
Ja
Används för att begära OIDC IdP-autentisering.
OAuth-klienthemlighet
Ja
Används för att begära OIDC IdP-autentisering.
Lista över omfattningar
Ja
Lista över scopes som kommer att användas för att begära OIDC IdP-autentisering, uppdelad med mellanslag, t.ex. 'openid e-postprofil' Måste inkludera openid och e-post.
Auktoriseringsslutpunkt
Ja om DiscoveryEndpoint inte tillhandahålls
URL för IdP:s OAuth 2.0-auktoriseringsslutpunkt.
tokenEndpoint
Ja om DiscoveryEndpoint inte tillhandahålls
URL till IdP:s OAuth 2.0 Token Endpoint.
Discovery Endpoint
Nej
URL till IdP:s Discovery Endpoint för OpenID endpoints discovery.
userInfoEndpoint
Nej
URL till IdP:s UserInfo Endpoint.
Key Set Endpoint
Nej
URL för IdP:s JSON Web Key Set Endpoint.
Utöver ovanstående IDP-attribut måste partnerorganisationens ID anges i TAC-begäran.
-
Konfigurera omdirigerings-URI på OpenID Connect IDP.
-
Konfigurera en Onboarding-mall. För inställningen Authentication Mode, välj Partner Authentication With OpenID Connect och ange IDP-namnet som angavs under IDP-inställningen som OpenID Connect IDP Entity ID.
-
Skapa en ny användare i en ny kundorganisation som använder mallen.
-
Mycket att användaren kan logga in med SSO-autentiseringsflödet.
Aktivera identifierare för samtalskorrelation
För att köra Webex för Cisco BroadWorks måste du aktivera identifieraren för samtalskorrelation. Den här inställningen krävs för många samtalsfunktioner, inklusive samtalsinspelning, gruppsamtalsuppringning, verkställande och verkställande assistent.
Använd CLI för att aktivera funktionen på alla AS- och XSP|ADP-gränssnitt.
-
Kör följande kommandon på AS-gränssnitt. Detta gör det möjligt för AS att skicka
X-BroadWorks-Correlation-InfoSIP-huvudet:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess true -
Parametern
enableCallCorrelationIDassocierad med Xsi-Actions-applikationen används för att styra inkluderingen av samtalskorrelationsinformation i Xsi-Actions-loggar. Det rekommenderas att haenableCallCorrelationIDaktiverat med följande kommando på XSP|ADP-gränssnitt:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
För ytterligare information om funktionsbeskrivningen för samtalskorrelationsidentifierare, se Funktionsbeskrivning för Cisco BroadWorks-samtalskorrelationsidentifierare.
Directory Sync
Katalogsynkronisering säkerställer att Webex för Cisco BroadWorks-användare kan använda Webex-katalogen för att ringa upp alla samtalsenhet från BroadWorks-servern. När den här funktionen är aktiverad synkroniseras den fullständiga samtalskatalogen från BroadWorks-servern med Webex-katalogen. Användare kan komma åt katalogen från Webex-appen och ringa ett samtal till alla samtalsenhet från BroadWorks-servern.
Om du vill aktivera Katalogsynkronisering går du till Katalogsynkronisering i Webex för Cisco BroadWorks.
Webex för Cisco BroadWorks flowthrough provisionering lägger till meddelandeanvändare och tillhörande samtalsinformation från BroadWorks-servern till Webex-plattformen. Telefonlistor, användare som inte skickar meddelanden och enheter som inte är användare ingår dock inte (till exempel en telefon i ett konferensrum, en fax eller ett gruppnummer). Genom att aktivera katalogsynkronisering säkerställer du att alla uppringningsenheter läggs till på Webex-plattformen.
Enhetlig samtalshistorik
När Unified Call History är aktiverat synkroniseras BroadWorks-samtalshändelser med Webex-molnet och blir en del av Webex Unified Call and Meetings History som visas i Webex-appen. Användare kan visa sin egen detaljerade samtalshistorik och möteshistorik via Webex-appen.
Enhetlig samtalshistorik kan aktiveras av administratörer på partnernivå i partnerhubben på klusternivå. När denna funktion är aktiverad synkroniserar BroadWorks-distributionen följande samtalshändelser med Webex-molnet:
-
Händelser i samtalshistorik – dessa händelser används för att bygga en detaljerad enhetlig samtalshistorik
-
Hook Status-händelser – Unified-samtalshistorik inkluderar ett optimerat läge som minskar nätverksbandbredden för uppdateringar av telefoninärvaro
Krav för enhetlig samtalshistorik
Innan du kan konfigurera Unified-samtalshistorik måste du se till att du har korrigerat systemet. Den här funktionen är beroende av följande BroadWorks-korrigeringar som installeras:
För R22:
-
AP.as.22.0.1123.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433
För R23:
-
AP.as.23.0.1075.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433 -
Om du använder XSP-
AP.xsp.23.0.1075.ap378585 -
Om du använder ADP-
Xsi-Events-23_2021.05_1.251.bwar
För R24:
-
AP.as.24.0.944.ap378585– Efter installation av programfixen måste du aktivera funktionen 25433. Till exempel:AS_CLI/System/ActivatableFeature> activate 25433
En fullständig lista över BroadWorks-programfixar som du måste installera som förhandskrav för att köra Webex för Cisco BroadWorks finns i BroadWorks-programvarukrav.
Förutom att patcha ditt system måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagguppsättning:
För att ha Hunt Group, Call Center och annan omdirigeringsinformation i Unified Call History måste följande Broadworks-patchar vara installerade och aktiva:
För R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
För R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
För att ha Executive-Assistent-information i Unified Call History måste följande Broadworks-patchar vara installerade och aktiva:
För R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP som kör Xsi-Events-24_2022.06 eller senare
Förutom Broadworks-korrigeringarna måste Directory Sync också vara aktiverat för Executive-Assistent Unified Call History.
När du aktiverar samtalshistorik eller DND-synkronisering kommer Webex att skicka begäranden om uppdatering av CTI-prenumeration för alla användare i klustret. Beroende på antalet användare kan detta ta upp till några timmar. Det rekommenderas att inte utföra någon Broadworks-underhållsaktivitet under samma underhållsfönster.
Aktivera samtalshistorik (nytt kluster)
För att aktivera samtalshistorik på ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i Partner Hub.
Aktivera samtalshistorik (befintligt kluster)
För att aktivera samtalshistorik på ett befintligt kluster följer du stegen nedan:
-
Logga in på Control Hub på
admin.webex.com. -
Gå till Tjänster.
-
Klicka på View Broadworks Calling och välj lämpligt BroadWorks-kluster.
-
Kontrollera att klusteranslutningen är bra. Den högra panelen ska visa en grön kryssmarkering med Anslutning etablerat.
Om detta inte visas anger du BroadWorks användar-ID och BroadWorks-lösenord under Kontrollera anslutningar (valfritt) och klickar på Kontrollera för att bekräfta att anslutningen är bra.
-
Markera kryssrutan Samtalshistorik inställningar.
-
Klicka på Spara.
Funktionsinteraktioner
Följande funktionsinteraktioner finns för Unified Call History:
-
Enhetlig samtalshistorik stöds inte för användare som är konfigurerade i BroadWorks med routelistor eller direktvägar. När denna situation existerar skickas inte statushändelser för samtalshistorik och koppla till Webex-appen.
-
Enhetlig samtalshistorik stöds inte vid anknytningsuppringning. Samtal som rings upp via anknytningsuppringning kommer kanske inte att visas korrekt i samtalshistoriken.
Visa samtalshistorik i Webex-appen
Slutanvändare kan få åtkomst till och se sin unifierade samtalshistorik via Webex-appen. Mer information finns här: Webex | Visa samtals- och möteshistorik.
Inaktivera historik för Unified-samtal
När du har aktivera Unified-samtalshistorik på ett kluster kan du inte inaktivera funktionen på egen hand. Om du behöver inaktivera funktionen, kontakta Cisco Technical Assistance Center (TAC).
Visuell skräppostindikering
Webex-appen stöder en visuell indikation på skräppostsamtal i samtalet när samtalet presenteras för den som ringer och i Unified Call History-posterna när BroadWorks uppdateras för att utföra nummerpresentation via STIR/SHAKEN ram. Så här har du den här funktionen:
- Aktivera Unified Call History enligt beskrivningen i föregående avsnitt.
- Följande patchar måste vara installerade och aktiva:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- eller AS-25_Rel_2022.12 minst
- Funktionen måste aktiveras via AS CLI:
- AS_CLI/System/ActivatableFeature> aktivera 104112
- AS_CLI/System/StirShaken> ställ in enableVerification true
- Broadworks måste konfigureras för att utföra STIR-SHAKEN-signering, taggning och verifiering enligt beskrivningen i Cisco BroadWorks STIR-SHAKEN Signing-taggning och verifiering
När BroadWorks är korrekt konfigurerat kommer en ny rubrik X-Cisco-CallerId-Disposition att läggas till i INVITE-förfrågningar som skickas till Cisco-klienter och ett nytt fält callerIdDisposition kommer att läggas till de befintliga samtalshistorikhändelserna som skickas till Webex Cloud via CTI-gränssnittet. Webex-enheter kommer att använda denna information för att ge en visuell skräppostindikering i samtalspresentationen och den anropades Unified Call History.
Statussynkronisering för personlig assistent
Funktionen Personal Assistant (PA) Status Sync synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheter och Webex-appen.
PA-tjänsten ger användaren en möjlighet att informera uppringarna om anledningen till att den uppringda parten inte är tillgänglig, valfritt tillhandahålla information om när den uppringda parten återvänder och om det finns en telefonist för att hantera samtalet. PA-funktionen gör det möjligt för användare i Webex-apparna att se användarens Borta-närvaro tillsammans med PA-statusen och den konfigurerade varaktigheten.
Förutsättningar
Se till att följande patchar appliceras på AS och XSP|ADP. Använd endast patchar för din BroadWorks-version.
Patch för RI och Release 24:
-
AP.as.24.0.944.ap385558
XSI Event Package för Personal Assistant Status Synchronization-funktionen introducerar ett nytt PersonalAssistantSync-händelsepaket för att låta XSI-klienter synkronisera med Cisco BroadWorks Personal Assistant närvaroändringar. För mer information, se XSI Event Package for Personal Assistant Status Synchronization Feature.
Förutom att patcha ditt system måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagguppsättning: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Aktivera Personal Assistant Status Sync (nytt kluster)
För att aktivera Personal Assistant Status Sync på ett nytt kluster, se stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i Partner Hub.
Aktivera Personal Assistant Status Sync (befintligt kluster)
-
Logga in på Partner Hub med dina autentiseringsuppgifter som partneradministratör på https://admin.webex.com.
-
Klicka på Tjänster.
-
Klicka på View Broadworks Calling och välj lämpligt BroadWorks-kluster.
- Under CTI Interface sektionen, aktivera Personal Assistant Status Sync.
-
Ange ditt BroadWorks användar-ID och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga patchar för att stödja PA Sync. Om valideringen misslyckas är knappen Spara avaktiverad.
-
Om valideringen lyckas, klicka på Spara.
Att aktivera PA Status Sync är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Inaktivera Personal Assistant Status Sync
När du väl har aktiverat PA Sync-status på något av BroadWorks-klustren kan du inte inaktivera den här funktionen på egen hand. Om du behöver inaktivera, kontakta Cisco Technical Assistance Center (TAC).
Uppringar-ID och omdirigering av samtal
Nummerpresentation
När Webex-appen tar emot ett samtal, kommer den att försöka identifiera vem som ringer och visa denna information i aviseringen om inkommande samtal, i samtalsfönstret och efter att samtalet är klart, i samtalshistoriken och röstbrevlådan.
Webex-appen kommer att försöka hitta nummerpresentationen genom att matcha det inkommande telefonnumret med telefonnumren för kontakter som finns i olika källor. Webex-appen kommer att använda följande källor i denna ordning. När den väl hittar den i en källa kommer den inte att försöka söka någon annanstans.
Om den hittar flera instanser av ett nummer i en källa kommer den inte att försöka välja en av dem, i det här fallet kommer den inte att visa någon nummerpresentation.
-
Webex Common Identity (CI) som innehåller din organisationsanvändare.
-
Personliga och organisationskontakter. Personliga kontakter är synliga under fliken Kontakter.
-
Lokal adressbok. I Windows - Outlook-applikationen, i Mac - Mac-kontakter, i iOS - iPhone-kontakter, i Android - Android-kontakter.
Om det inte finns någon matchning med det inkommande telefonnumret kommer appen att använda visningsnamnet i SIP FROM-huvudet om det är tillgängligt. Annars kommer den att använda användarnamnsdelen av SIP-URI från SIP From-huvudet som en sista utväg.
För fjärrsamtalsstyrning (dvs. bordstelefonkontrollläge) används XSI-info, där BWKS-ID eller anknytning används, extraherad från fjärrpartsinformation i XSI-händelsen. Om fjärrpartsinformation inte är tillgänglig kommer P-Asserted Identity (PAI) (om konfigurerad) att användas.
Omdirigering av samtal
Om ett samtal har omdirigerats eller vidarebefordrats kommer appen att försöka visa vem som ringer och hur det vidarebefordrades i samtalsaviseringen och samtalshistoriken.
-
Vidarekopplat samtal: Visar nummer som vidarekopplade samtalet.
-
Sökgrupp: Visar namnet på jaktgruppen som vidarebefordrade samtalet.
-
Call Center-kö: Visar namnet på den kö som vidarekopplade samtalet.
-
Executive-assistent: Visar namnet på chefen som samtalet kommer in för.
Undantag:
-
För interna samtalskösamtal, där en agent ringer tillbaka en intern part, kommer den fjärranslutna parten inte att se namnet på samtalskön men kommer att se namnet på agenten som ringer dem.
Samtal besvaras på annat håll:
För jaktgrupper eller samtalsköer som är inställda med samtidig dirigering, kommer agenter att se ett samtal besvarat någon annanstans i samtalshistoriken om en annan agent tar emot samtalet. För jaktgrupper eller samtalsköer med sekventiell dirigering, eller i ett spill, kommer samtal att visas som missade samtal i samtalshistoriken om de besvaras av en annan agent.
Välj nummerpresentation
Översikt
Funktionen "Välj nummerpresentation" gör det möjligt för användare att växla mellan olika nummer-ID för externa samtal. Om det är aktiverat av administratören kan användare välja mellan följande alternativ för sin nummerpresentation:
-
Användarnummer ("Använd användartelefonnummer för Calling Line Identity")
-
Konfigurerbar CLID ("Använd konfigurerbar CLID för Calling Line Identity")
-
Group CLID ("Använd group/department telefonnummer för Calling Line Identity")
Funktionalitet
Användare har två sätt att ändra sitt nummerpresentation enligt administratören:
- Funktionsåtkomstkoder (FAC): Specifika koder för vart och ett av de tre nummerpresentationsalternativen.
- Webex-appgränssnitt: En användarvänlig vy i Webex skrivbords- och mobilappar som visar de tillgängliga nummerpresentationsalternativen aktiverade av administratören, så att användare kan välja sitt föredragna ID.
Ytterligare funktioner
- Webex-apparna kommer också att innehålla alternativ för Call Center-köer DNIS.
- Mobilappanvändare kommer att ha Dual Persona-alternativ tillgängliga för Mobility-användare.
Förutsättningar
Följande villkor måste uppfyllas på BroadWorks-servern för att användaren ska kunna styra sitt val av extern CLID-policy:
- Systemflaggan 'EnableUserSelectionOfExternalCLIDPolicy' är aktiverad.
- Användarnivå för samtalsbearbetningspolicy. Omfattningen av nummer-ID är inställd på "Använd policy för användarens nummer-ID" för den här användaren.
- Flaggan för samtalsbearbetningspolicyer på användarnivå 'Tillåt användarval av extern CLID-policy' är aktiverad för användaren.
- Om inget nummer är definierat för "Använd konfigurerbar CLID för nummerpresentation" eller "Använd group/department telefonnummer för Calling Line Identity", kommer FAC:erna eller appvisningen inte att ha någon effekt. Denna inställning måste konfigureras av administratören innan användaren väljer.
BroadWorks patchar
Den här funktionen kräver två specifika BroadWorks-korrigeringar för att fungera korrekt:
Se avsnitt 8 Release Oberoende och Service Patch Information.
- BWKS-5230 var den ursprungliga användarvalbara CLID-funktionen - den låter användare (om systemet är korrekt konfigurerat) ändra vilken CLID-policy som är tillämplig. Se FD här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
- BWKS-9510 är en XSI-förbättring som efterfrågas av Webex-klientteamet för att göra det lättare att upptäcka vilka alternativ som är tillgängliga för en användare. Detta är nödvändigt eftersom valet av CLID-policy inte är en enkel funktion på användarnivå (som CFA) som är direkt kontrollerbar. Det beror snarare på olika systemkonfigurationsalternativ och hierarkin för "samtalshanteringspolicyer". Du kan se detaljer här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Webex-appkonfiguration
Dessa taggar måste aktiveras i skrivbords-, surfplatta- och mobilkonfigurationer:
Delad linje utseende
Delad linje som visas är möjligheten att etablera andra användares linjer som delade linjer på slutanvändarens enhet. Den delade linjekonfigurationen för Webex-appen liknar den delade linjekonfigurationen för bordstelefoner. Denna specifika funktion låter dig tilldela delade linjeutseende till slutanvändarens Webex-app.
Denna funktion gynnar användarna att hantera samtal på andra användares anknytning direkt från Webex-appen.
-
Du kan endast konfigurera den delade linjen som visas i skrivbordsversionen av en Webex-app.
-
Du kan lägga till högst tio linjer, inklusive den primära linjen, till Webex-appen.
-
Du kan inte tilldela en arbetsytelinje som delad linje.
-
En användare kan inte tillhandahållas med Executive-Assistent-tjänsten samtidigt som de har delade linjer.
-
En användares primära linjeport bör inte ändras till en delad linje.
Krav
För att distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-programfixar:
Lappa 1: Ägarflagga i enhetslistan för att stödja Webex Client Shared Lines
R23 utan ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 med ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-Actions-23_2022.10
R24:
-
SOM: AP.as.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
SOM: RI release Rel_2022.10_1.310
-
Xsi-Actions-25_2022.10
Lappa 2: Patchar för att öka antalet portar på enhetsprofiltyper. Exempel: För skrivbordsklienten: System>Identity/Device Profiltyp Ändra> Business Communicator - PC: Profil , standardalternativ, antal portar:
- OM "Obegränsat" är aktiverat krävs ingen ändring
- OM 'Begränsad till' är < 10, ändra värdet = 10 och spara för att använda alla tillgängliga rader
-
RI release Rel_2022.10_1.310
För detaljer om klientkonfiguration, se avsnitt 6.1.44 'Primär profil' från Webex för Cisco BroadWorks Configuration Guide.
Synkronisera stör ej (Do Not Disturb, DND)
Stör ej (DND) Sync justerar DND-inställningar mellan Webex och BroadWorks genom att synkronisera DND-status mellan de två plattformarna. Till exempel, om en användare aktiverar DND från Webex-appen, synkroniseras den statusen med BroadWorks-anropsenheter. Som ett resultat av detta ringer inte användarens BroadWorks-registrerade bordstelefon när någon försöker ringa den. På liknande sätt, om en användare ställer in DND från en bordstelefon, synkroniseras statusen till Webex-appen. Utan den här funktionen blir DND-uppdateringar från en plattform inte igenkänd av den andra plattformen.
DND Sync tillämpas på BroadWorks-klusternivå och kan aktiveras i Partner Hub av en partneradministratör.
Om det är många kunder (>50) i BroadWorks-klustret stöds inte DND-synkronisering. I sådana fall rekommenderas det att du kontaktar en Cisco TAC-supporttekniker för hjälp.
Förutsättningar
Se till att följande patchar appliceras på AS och XSP|ADP. Använd endast patchar för din BroadWorks-version.
För release 23:
<snipped>
- ADP-appar: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
För release 24:
<snipped>
- ADP-appar: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
När du har applicerat plåstren, aktivera funktion 25433 på AS:en:
AS_CLI/System/ActivatableFeature> activate 25433
Om det är många kunder (>50) i BroadWorks-klustret stöds inte operationer som uppdatering av XSI Actions, XSI Events, DAS URL, XSP|ADP URL eller DND sync. I sådana fall rekommenderas det att du kontaktar en Cisco TAC-supporttekniker för hjälp.
Konfigurera enhetsfunktionsnyckelsynkronisering på BroadWorks. Se till att telefonen stöder SIP SUBSCRIBE/NOTIFY för händelsepaketet "as-feature-event". För detaljer, se Cisco BroadWorks Device Feature Key Synchronization.
Aktivera DND Sync (befintligt kluster)
-
Logga in på Partner Hub
-
Klicka på Tjänster.
-
Klicka på View Broadworks Calling och välj lämpligt BroadWorks-kluster.
-
Aktivera Stör ej (DND) synkroniseringsreglaget.
-
Ange ditt BroadWorks användar-ID och klicka på Aktivera.
Systemet validerar att BroadWorks-klustret har lämpliga patchar för att stödja DND Sync. Om valideringen misslyckas, avaktiveras knappen Spara.
-
Om valideringen lyckas, klicka på Spara.
-
När DND Sync har aktiverats uppdaterar Webex alla användarprenumerationer för att inkludera händelsepaketet Stör ej. Beroende på antalet användare kan denna process ta några timmar att slutföra.
-
Att aktivera DND Sync är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Aktivera DND Sync (nytt kluster)
Du kan också aktivera funktionen när du skapar kluster. Mer information finns i "Konfigurera dina BroadWorks-kluster" i Konfigurera din partnerorganisation i Partner Hub.
Tysta timmar
I Webex för BroadWorks-distributioner förlitar sig funktionen "Quiet Hours" på funktionen "Do Not Disturb (DND) Sync" för att säkerställa att inställningarna för tysta timmar synkroniseras på alla enheter. För att korrekt synkronisera tysta timmar mellan stationära och mobila enheter, se till att "DND Sync" är aktiverat på användarens konto.
Inaktivera DND Sync
Du kan inte inaktivera DND Sync på egen hand. För att inaktivera funktionen, skapa ett tekniskt BEMS-fodral med följande information:
-
Familj: Spark-tjänst
-
Produkt: Samtal i Webex (Webex för BroadWorks)
-
Komponent: WxBW- Provisioning
-
BEMS-fallet måste ange att Stör ej synkronisering ska inaktiveras för en partner. Fallet måste innehålla partnerId och BroadWorks clusterId.
Användningsfall
Samtalsinspelning
Webex för Cisco BroadWorks har stöd för fyra lägen för samtalsinspelning.
|
Inspelningslägen |
Beskrivning |
Kontroller/indikatorer som visas i Webex-appen |
|---|---|---|
|
Alltid |
Inspelning initieras automatiskt när samtalet upprättas. Användaren kan inte starta eller stoppa inspelningen. |
|
|
Alltid med paus/återuppta |
Inspelning initieras automatiskt när samtalet upprättas. Användare kan pausa och återuppta inspelning. |
|
|
Ondemand |
Inspelning initieras automatiskt när ett samtal upprättas, men inspelningen tas bort såvida inte användaren trycker på Starta inspelning. Om användare startar en inspelning, bibehålls den fullständiga inspelningen från samtalskonfigurationen. När inspelningen har börjat kan användaren också pausa och återuppta inspelningen |
|
|
OnDemand med användarinitierad start |
Inspelning initieras inte om inte användaren väljer alternativet Starta inspelning i Webex-appen. Användaren kan välja att starta och stoppa inspelningen flera gånger under ett samtal. |
|
Krav
För att distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-programfixar:
-
För R22: AP.as.22.0.1123.ap377718
-
För R23: AP.as.23.0.1075.ap377718
-
För R24: AP.as.24.0.944.ap377718
Call Correlation Identifier måste vara påslagen. För detaljer, se Aktivera samtalskorrelationsidentifierare.
Följande konfigurationstagg måste vara aktiverad för att kunna använda den här funktionen: %ENABLE_CALL_RECORDING_WXT%.
Den här funktionen kräver en integrering med en samtalsinspelningsplattform från tredje part.
Om du vill konfigurera samtalsinspelning på BroadWorks går du till Cisco BroadWorks samtalsinspelningsgränssnittsguide.
Ytterligare information
För användarinformation om hur du använder inspelningsfunktionen, gå till help.webex.com artikeln Webex | Spela in dina samtal.
För att spela upp en inspelning igen måste användare eller administratörer gå till samtalsinspelningsplattformen från tredje part.
Aktivera röstbrevlåda för Microsoft Teams-integration
Du kan aktivera röstmeddelanden för Microsoft Teams-användare i Webex för BroadWorks-lösningen. Denna integrering tillåter användare att hämta sina röstmeddelanden direkt via Microsoft Teams, vilket förbättrar den övergripande användarupplevelsen.
Steg för att aktivera röstbrevlåda
För att aktivera Voicemail för Broadworks måste du aktivera växeln broadworks-voicemail-enabled-spark-541886: sant på organisationsnivå.
För att aktivera den här funktionen, kontakta Cisco Technical Assistance Center (TAC).
Användarupplevelse
När integrationen är konfigurerad kan användare:
- Hämta röstmeddelanden direkt i Microsoft Teams-applikationen.
- Få aviseringar för nya röstmeddelanden.
- Hantera röstmeddelandeinställningar från Webex-gränssnittet.
Krav
För att stödja hämtning av röstmeddelanden i Microsoft Teams-integrationen med Webex for BroadWorks-erbjudandet krävs ytterligare nätverksändringar. BroadWorks-partner bör aktivera Cross-Origin Resource Sharing (CORS) för följande webbadresser på sin BroadWorks-plattform:
- https://jabber-integration-a.wbx2.com/
- https://jabber-integration-r.wbx2.com/
- https://jabber-integration-k.wbx2.com/
- https://msteams-calling.webex.com
Se till att BroadWorks Voicemail är konfigurerad enligt inställningarna som beskrivs i Voicemail Playback.
För mer information om konfigurationsstegen, se avsnitt 8.5.1.2 i BW Application Delivery Platform Configuration Guide, som kräver version 2024.05 på ADP.
Grupp-samtalsparkering och hämta
Webex för Cisco BroadWorks har stöd för samtalsparkering och hämtning. Denna funktion ger ett sätt för användare inom en grupp att parkera samtal, som sedan kan hämtas av andra användare i gruppen. Till exempel kan butiksanställda i en lagringsinställning använda funktionen för att parkera ett samtal som sedan kan fångas upp av någon på en annan avdelning.
Funktionsåtgärd
När funktionen är konfigurerad
-
Under samtalet klickar användaren på alternativet Parkera i sin Webex-app för att parkera samtalet på en anknytning som systemet väljer automatiskt. Systemet visar användarens anknytning under en period på 10 sekunder.
-
En annan användare i gruppen klickar på alternativet Hämta samtal i sin Webex-app. Användaren anger sedan anknytningen till det parkerade samtalet för att fortsätta samtalet.
Krav
Försäkra dig om att följande fungerar för att den här funktionen ska fungera:
-
Klientens konfigurationsfil måste ha följande taggar inställda:
-
Call Correlation Identifier måste vara aktiverad på AS och XSP|ADP. För detaljer, se Aktivera samtalskorrelationsidentifierare.
-
Din SBC måste konfigureras för att skicka SIP-attributet '
x-broadworks-correlation-in' till och från applikationsservern.
Konfiguration
Information om hur du konfigurerar gruppadministration samtalsparkering BroadWorks finns i "Lägg till samtalsparkering-grupp" i Cisco BroadWorks Application Server Web Interface Administrationsguide – del 2. Du måste skapa en grupp och lägga till användare till gruppen.
För information om hur du konfigurerar en samtalskorrelationsidentifierare på BroadWorks, se Funktionsbeskrivning för Cisco BroadWorks samtalskorrelationsidentifierare.
Ytterligare information
Information användarinformation hur du använder gruppsamtal samtalsparkering finns i Webex | Park och Hämtasamtal.
samtalsparkering/anvisningarna samtalsparkering
Vanlig eller dirigerad samtalsparkering stöds inte i användargränssnittet för Webex-appen, men användare som är etablerade kan distribuera funktionen med funktionsåtkomstkoder:
-
Ange *68 för att parkera ett samtal
-
Ange *88 för att hämta ett samtal
Ingripande
Barge-in-tjänst används ofta i callcentermiljöer eller andra situationer där omedelbar hjälp eller ingripande kan krävas.
När en inköpstjänst är aktiverad kan en utsedd användare eller övervakare gå in i ett aktivt samtal genom att initiera ett specifikt kommando eller genom att använda en dedikerad knapp eller tangentkombination på sin telefon eller kommunikationsenhet. När väl inköpsbegäran har gjorts upprättar systemet en anslutning till det pågående samtalet, vilket gör att den behöriga personen kan lyssna på konversationen eller gå med i samtalet som en aktiv deltagare.
Barge-in-tjänst kan vara användbar i olika scenarier. I en callcentermiljö kan handledare eller utbildare övervaka och coacha kundtjänstrepresentanter genom att lyssna på deras samtal i realtid. Vid behov kan de ingripa för att ge vägledning eller ta över samtalet om ombudet har det kämpigt. I nödsituationer eller kritiska diskussioner kan auktoriserad personal snabbt gå med i pågående samtal för att ge hjälp eller fatta viktiga beslut.
I Webex-appen för Barge in får vi ett meddelande om att samtalet förvandlas till en konferens. Det finns ingen ytterligare information i NOTIFY (samtal-info eller konferens-info) vad som är typ av konferens, så vi kan behandla det på ett annat sätt.
När ett inbrott inträffar upprättas ett trevägssamtal mellan parterna. Följande termer introduceras:
-
Handledare: En arbetsledare är en person som övervakar och leder ett team av kundtjänstagenter eller callcenterrepresentanter. I samband med samtalsintrång har en arbetsledare vanligtvis förmågan att övervaka och ingripa i pågående kundsamtal. De kan använda samtalsövervakningsverktyg eller programvara för att lyssna på samtal, ge vägledning till agenter och säkerställa kvalitetskontroll. Arbetsledarens roll kan innebära att utbilda agenter, ta itu med kundproblem och optimera teamets prestation.
-
Kund: En kund hänvisar till en individ eller enhet som samarbetar med ett företag eller en organisation för att få produkter, tjänster eller support. I samband med samtalsintrång är en kund någon som ringer eller tar emot ett telefonsamtal med en kundtjänstagent. Kunder kan söka hjälp, information eller lösning på sina frågor eller problem under samtalet. Funktionen för att ringa in gör det möjligt för chefer eller behörig personal att ansluta sig till det pågående samtalet mellan kunden och agenten.
-
Agent: En agent, även känd som en kundtjänstrepresentant eller callcenteragent, är en person som ansvarar för att hantera kundinteraktioner och tillhandahålla support eller assistans via telefon eller andra kommunikationskanaler. Agenter är utbildade för att hantera kundförfrågningar, lösa problem, bearbeta transaktioner och leverera en positiv kundupplevelse. I samband med samtalsintrång är en agent den person som talar direkt till kunden under telefonsamtalet. Agenten kan få vägledning eller feedback från arbetsledaren genom samtals-inhopp om det behövs.
För alla klientinitierade förfrågningar som CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest, etc, om <Webex Client> (välj rätt namn istället för Webex-klient, om det inte är lämpligt) tillhandahålls som en enhet för delat samtalsutseende, "Alert-to-"-konfiguration ska kunna konfigureras för att klicka på alla. Inställning för delat samtalsutseende för klienten att ta emot ett samtal, såvida inte platsen uttryckligen anges av klienten som initierar begäran.
Mobile Native Call Eskalera till möte
Mobile Native Call Escalate to Meeting kommer med två unika funktioner:
-
Ny push-avisering
Mobilanvändare på ett inbyggt samtal kan nu byta till Webex-appen genom att trycka på Ny push-avisering. När du startar en inbyggd samtalsskärm visas ett nytt push-meddelande på skärmen och genom att trycka på meddelandet kommer du direkt till Webex-appens skärm för samtal.
Du ser Webex-aviseringen under ett mobiltelefonsamtal om du använder Webex Go eller om din mobiloperatör (MNO) har samtalssignalering med Cisco-samtalskontroll för dina mobiltelefonsamtal.
-
Flytta mobilsamtal till möte
När du är mitt i ett samtal med någon kanske du vill flytta det samtalet till ett möte för att använda några avancerade mötesfunktioner som video, dela eller whiteboard. Eller bjud in andra till diskussionen och flytta till ett möte.
BroadWorks-krav
-
Aktiverbar funktion 25239
-
R23 med XSP|ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
XSP|ADP Patch AP.xsp.23.0.1075.ap383064
-
Patch AP.platform.23.0.1075.ap383064
-
-
R23 med ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
ADP med Xsi-Actions-23, CommPilot-23 version > 2022.05_1.303 och NPS-version > 2022.08_1.350
-
-
R24:
-
AS patch: AP.as.24.0.944.ap383064
-
ADP med Xsi-Actions-24, CommPilot-24 version > 2022.05_1.303 och NPS-version > 2022.08_1.350
-
-
R25:
-
AS RI release Rel_2022.08_1.354
-
ADP med Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 och NPS-version > 2022.08_1.350
-
URI-uppringningskonfiguration för att stödja Flytta samtal till möte
NS UrlDialing Policy
Definiera regel för (.*)webex.com att färdas genom I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE för I-SBC
Exempelkonfiguration
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedNS routingprofil
UrlDialing-policyinstans har lagts till i lämplig(a) routingprofil(er)
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Använd NS Route för NetworkURL-anrop
Aktivera AS att respektera NS-rutten i Hybrid AS-läge
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Nödsamtal
Webex för Cisco BroadWorks stöder E911 larmtjänster. Med den här funktionen dirigeras nödsamtal till en PSAP (Public Safety Answering Point) som sedan kan dirigera nödtjänster till den som ringer. För att använda den här funktionen måste du integrera Webex för Cisco BroadWorks med en E911-nödsamtalsleverantör.
Använd följande Webex-artiklar för att konfigurera support för E911 nödsamtalstjänster:
-
E911 nödsamtal i Webex för BroadWorks– Använd den här artikeln för att konfigurera E911 nödsamtal i Webex för Cisco BroadWorks med en av följande E911-leverantörer som stöds:
-
Bandwidth
-
Gör flera
-
RedSky
-
-
Disclaimer för nödsamtal– Om du har en platstjänst kan du konfigurera fönstret Emergency Services Disclaimer i Webex-appen så att det inkluderar ett alternativ för användare att uppdatera sin plats när de loggar in.
Anpassa och tillhandahålla klienter
Användare laddar ner och installerar sina generiska Webex-appar, för stationära eller mobila enheter (för nedladdningslänkar, se Webex App-plattformar). När användaren har autentiserat sig, registrerar klienten sig mot Webex Cloud för meddelanden och möten, hämtar sin varumärkesinformation, upptäcker sin BroadWorks-tjänstinformation och laddar ner sin anropskonfiguration från BroadWorks Application Server (via DMS på XSP|ADP).
Du kan konfigurera samtalsparametrar för Webex-appar i BroadWorks (som vanligt). Du konfigurerar varumärkes-, meddelande- och mötesparametrar för klienterna i Control Hub. Du ändrar inte en konfigurationsfil direkt.
Dessa två konfigurationer kan överlappa varandra, vilket innebär att Webex-konfigurationen ersätter BroadWorks-konfigurationen.
Lägg till konfigurationsmallar för Webex-appar i BroadWorks-programserver
Webex-appar är konfigurerade med DTAF-filer. Klienterna laddar ner en XML-konfigurationsfil från Application Server, via Device Management-tjänsten på XSP|ADP.
-
Skaffa de DTAF-filer som krävs (se Enhetsprofiler i avsnittet Förbered din miljö).
-
Kontrollera att du har rätt tagguppsättningar i BroadWorks System > Resources > tagguppsättningar för enhetshantering.
-
För varje klient som du etablerar:
-
Hämta och extrahera DTAF-zip-filen för den specifika klienten.
-
Importera DTAF-filer till BroadWorks på System > Resurser > Identity/Device Profiltyper
-
Öppna enhetsprofilen som nyligen lagts till för redigering och:
-
Ange XSP|ADP-farmen FQDN och Device Access Protocol.
-
Markera kryssrutan Support Remote Party Info. Denna support krävs för skrivbordsdelning ska fungera.
Du kan också aktivera Remote Party-support genom att köra följande CLI-kommando på programservern:
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
-
-
Ändra mallarna enligt din miljö (se tabellen nedan).
-
Spara profilen.
-
-
Klicka på Filer och autentisering och välj sedan alternativet att autentisera alla systemfiler.
|
Namn |
Beskrivning |
|
Codec-prioritet |
Konfigurera prioritetsordning för ljud- och videokodekar för VoIP samtal |
|
TCP, UDP och TLS |
Konfigurera protokollen som används för SIP-signalering och -media |
|
RTP-ljud- och videoportar |
Konfigurera portintervall för RTP-ljud och -video |
|
SIP-alternativ |
Konfigurera olika alternativ relaterade till SIP (SIP INFO, använd rport, SIP-proxyupptäckt, uppdatera intervaller för registrering och prenumeration osv.) |
Anpassa varumärket för Webex-appen
-
Partneranpassningar—Partneradministratörer kan tillämpa avancerade varumärkesanpassningar som gäller för partnerorganisationen and/or kunder som partnern hanterar. Se Konfigurera avancerade varumärkesanpassningar.
-
Kundanpassningar – Om partnern tillåter kunder att tillämpa sina egna varumärkesanpassningar kan kundadministratörer följa procedurerna på Lägg till ditt företags varumärke på Webex.
Användaraktiveringsportalen använder samma logotyp som du lägger till för klientens varumärke.
Anpassa problemrapportering och hjälp-URL:er
För att anpassa dessa alternativ kan administratörer följa proceduren "Lägg till feedback och webbadresser till hjälpwebbplatser", som finns i båda ovanstående varumärkesartiklar.
Konfigurera din testorganisation för Webex för Cisco BroadWorks
Innan du börjar
Med Flowflödesetablering
Du måste konfigurera alla XSP|ADP-tjänster och partnerorganisationen i Control Hub innan du kan utföra den här uppgiften.
| 1 |
Tilldela tjänst i BroadWorks: |
| 2 |
Verifiera kundorganisation och användare i Control Hub: |
Användartest
| 1 |
Hämta Webex-appen på två olika datorer. |
| 2 |
Logga in som dina testanvändare på de två maskinerna. |
| 3 |
Gör testsamtal. |
Hantera Webex för BroadWorks
Tillhandahållande kundorganisationer
I den nuvarande modellen etablerar vi automatiskt kundorganisationen när du registrera den första användaren genom någon av metoderna som beskrivs i det här dokumentet. Etableringen sker bara en gång för varje kund.
Provisione-användare
Du kan etablera användare på följande sätt:
-
Använd API:er för att skapa Webex-konton
-
Tilldela integrerad IM&P (flowuppta etablering) med betrodda e-postmeddelanden för att skapa Webex-konton
-
Tilldela integrerad IM&P (flowspeling provisioning) utan betrodda e-postmeddelanden. Användare anger och validerar e-postadresser för att skapa Webex-konton
-
Tillåt användare att självaktivera (du skickar dem en länk, de skapar Webex-konton)
Offentliga API:er för tillhandahållande
Webex visar offentliga API:er för att tjänsteleverantörer ska kunna integrera Webex för Tillhandahållande av Cisco BroadWorks-prenumeranter i sina befintliga arbetsflöden för etablering. Specifikationen för dessa API:er finns på developer.webex.com. Om du vill utveckla med dessa API:er ska du kontakta din Cisco-representant för att få Webex för Cisco BroadWorks.
Grossistkunder kommer att avvisas av dessa API:er.
Flowflödesetablering
I BroadWorks kan du tillhandahålla användare med alternativet Aktivera integrerat SNABBMEDDELANDE&P. Den här åtgärden innebär att BroadWorks-tillhandahållande-adaptern gör en API-samtal att etablera användaren på Webex. Vår etablerings-API är bakåtkompatibel med UC-One SaaS API. BroadWorks AS kräver ingen kodändring, bara en konfigurationsändring till API-slutpunkten för provisioneringsadaptern.
Prenumeranters etablering på Webex kan ta lång tid (flera minuter för den ursprungliga användaren i ett företag). Webex utför etableringen som en bakgrundsuppgift. Så om flödet startas indikerar den här provisionering att den har startat. Den visar inte att den är klar.
För att bekräfta att användare och kundorganisationen är fullständigt provisionerade på Webex, måste du logga in på Partner Hub och titta i din kundlista.
BroadWorks trunking-användare kan ha Webex för BroadWorks via ett delat samtalsutseende (SCA). Trunkningsanvändaren måste ha autentiseringstjänsten tilldelad. Som beskrivs i BroadWorks Trunking Solution Guide, avsnitt 8, tillåter detta att autentiseringen av SCA Webex-utseendet är separat från den gemensamma trunkautentiseringen. Webex for BroadWorks kan inte tillhandahållas för trunkinganvändare med ruttlistan eller direktruttfunktionerna tilldelade.
Platsen för mallar har flyttats från BroadWorks Calling i organisationsinställningar till sektionen Kundlista och den kallas nu Onboarding-mallen.
Användarens självaktivering
Så här etablerar du BroadWorks-användare i Webex utan att tilldela den integrerade IM&P-tjänsten:
-
Logga in på Partner Hub och hitta sidan Kundlista.
-
Klicka på Visa mallar.
-
Välj den provisionering Onboarding-mall som du vill tillämpa på den här användaren.
Kom ihåg att varje mall är associerad med ett kluster och din partnerorganisation. Om användaren inte är i BroadWorks-systemet som är associerat med den här mallen kan användaren inte självaktivera med länken.
-
Kopiera provisioneringslänken och skicka den till användaren.
Du kanske även vill inkludera länken för hämtning av programvara och påminna användaren om att de måste tillhandahålla och bekräfta sin e-postadress för att aktivera Webex-kontot.
-
Du kan övervaka användarens aktiveringsstatus för den valda mallen.
Se Användareetablering och aktiveringsflöden för merinformation.
Tillhandahållande av opålitliga e-postmeddelanden
Partner Hub tillhandahåller en uppsättning kontroller i vyn Användarstatus som gör det möjligt för Webex för Cisco BroadWorks tjänsteleverantör-administratörer att granska användarstatus och lösa fel när de etablerar opålitliga e-postmeddelanden. Mer information finns i Verifiera användareetablering av ej betroddae-postmeddelanden.
Flytta Webex-användare till Webex för Cisco BroadWorks
För att flytta befintliga Webex-användare till Webex för Cisco BroadWorks, se tabellen nedan för att avgöra vilken procedur som ska följas.
|
Befintlig Webex-användare tillhör en... |
Följ dessa processer för att flytta användaren |
|---|---|
|
Konsumentorganisation eller självregistrering (t.ex. gratiskonto, provkonto) |
|
|
Kundorganisation |
Bifoga Webex för BroadWorks till befintlig organisation– Organisationsbilagan (för den första användaren) lägger också till Webex för BroadWorks till efterföljande användare, så länge de är tilldelade till rätt organisation. |
|
Befintlig Webex-användare tillhör en... |
Följ dessa processer för att flytta användaren |
|---|---|
|
Konsumentorganisation eller självregistrering (t.ex. gratiskonto, provkonto) |
Om Webex för BroadWorks-organisation inte finns (inga användare tillhandahålls):
Om Webex for BroadWorks-organisationen finns (minst en användare tillhandahålls):
|
|
Kundorganisation |
|
Flytta användare (med samtycke) till Webex för Cisco BroadWorks
Använd den här proceduren för att flytta en befintlig Webex-användare som är i en konsumentorganisation eller har ett självregistreringskonto (gratiskonto eller testkonto) till Webex för Cisco BroadWorks. Observera att Webex för Cisco BroadWorks-organisationen måste finnas (med den första användaren tillhandahållen). I det här fallet kan du använda ett av dessa alternativ för att flytta användare:
-
Flytta användare (med betrodd e-post) – Använder provisionering med betrodd e-post
-
Flytta användare (med otillförlitlig e-post) – Använder provisionering med opålitlig e-post
-
Självaktivering
Om Webex för Cisco BroadWorks-organisationen ännu inte har skapats (inga användare har tillhandahållits), följ normala provisioneringsprocesser ( Provision Users) för att skapa organisationen och lägga till den första användaren som administrationsanvändare. När den första användaren har tillhandahållits i organisationen, följ de samtyckesbaserade metoderna i den här proceduren för att flytta efterföljande användare.
Flytta användare (med betrodd e-post)
Om Onboarding-mallen använder betrodda e-postmeddelanden kan partneradministratören flytta efterföljande användare med denna process:
-
Administratören lägger till användaren.
-
Användaren skickas vidare till BroadWorks etableringsbrygga.
-
CI-sökning avgör att den här användaren har ett annat Webex-konto med denna e-postadress.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Aktivera konto. Användaren omdirigeras till Webex-konsumentportalen.
-
Användare loggar in på Webex.
-
Användaren klickar på Ta bort för att ta bort det gamla Webex-kontot.
-
Det gamla Webex-kontot har raderats.
-
Användaren tillhandahålls av Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till hämtningssidan.
-
Flytta användare (med ej betrodd e-post)
Om Onboarding-mallen använder Untrusted Emails, måste användarens e-postadress först valideras. Administratören kan följa den här processen för att flytta efterföljande användare:
-
Administratören lägger till användaren.
-
Användaren förs automatiskt vidare till BroadWorks-etableringsbryggan.
-
En text med en aktiveringslänk skickas till användaren.
-
-
Användaren klickar på aktiveringslänken och anger sin e-postadress.
-
CI-sökning avgör att den här användaren har ett annat Webex-konto med denna e-postadress.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Delta nu.
-
E-postadressen har validerats.
-
Användare omdirigeras för att logga in på Webex-konsumentportalen.
-
-
Användare loggar in på Webex.
-
Användaren måste klicka på Ta bort för att ta bort det gamla Webex-kontot.
-
Det gamla Webex-kontot har raderats.
-
Användaren tillhandahålls av Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till hämtningssidan.
-
Självaktiveringsflöde
Om användaren har ett befintligt BroadWorks-konto kan de använda självaktiveringsprocessen för att flytta sitt konto.
-
Användaren loggar in på URL:en för användaråtkomstportalen med BroadWorks-inloggningsuppgifter.
-
Användaren anger sin e-postadress.
-
Användaren skickas vidare till BroadWorks etableringsbrygga.
-
Ett automatiskt e-postmeddelande skickas till användarens e-postadress.
-
-
Användaren öppnar e-postmeddelandet och klickar på länken Delta nu, som validerar e-postadressen.
-
CI hittar användaren har ett befintligt Webex-konto. Användare måste radera det gamla kontot innan de kan fortsätta.
-
Användare omdirigeras för att logga in på Webex.
-
-
Användaren loggar in på konsumentportalen.
-
Användaren klickar på Ta bort konto.
-
Det gamla Webex-kontot tas bort.
-
Användaren etablerar ett nytt Webex-konto för Cisco BroadWorks med samma e-postadress.
-
Koppla Webex för BroadWorks till befintlig organisation
Om du är en partneradministratör som lägger till Webex för BroadWorks-tjänster till en befintlig Webex-kundorganisation, som ännu inte är associerad med ett partnerhanterat BroadWorks-företag, MÅSTE kundorganisationens administratör godkänna administratörsåtkomst för att provisioneringsbegäran ska lyckas.
Organisationsadministratörens godkännande krävs om något av följande är sant:
-
Den befintliga kundorganisationen har 100 användare eller fler
-
Organisationen har en verifierad e-postdomän
-
Organisationsdomänen görs anspråk på
Om inget av kriterierna ovan är sant, kan en automatisk bifogning inträffa.
I ett scenario med Automatic Attachment läggs en Webex for BroadWorks-prenumeration till i en befintlig kundorganisation utan någon avisering till den befintliga organisationsadministratören eller slutanvändaren. I de flesta fall kommer din partnerorganisation att ges administrationsrättigheter. Men om kundorganisationen inte har några licenser eller bara suspended/canceled licenser, då blir du full administratör.
Med Provisioning Admin-åtkomst kommer du att ha begränsad synlighet i Control Hub för användarna i den befintliga organisationen. Det rekommenderas att du kontaktar kundadministratören och begär Full Admin-åtkomst till organisationen.
Partneradministratörer kan utföra följande procedur för att lägga till BroadWorks-samtalstjänster i en befintlig Webex-organisation:
Se till att Tillåt admin-inbjudan e-postmeddelanden när du bifogar till befintliga organisationer (växlingen är på som standard).
| 1 |
Partneradministratören anger Webex för Cisco BroadWorks för kunden. För hjälp, se Tillhandahålla kundorganisationer. Följande sker:
Anta att kundadministratören inte får något e-postmeddelande. I så fall kan kundadministratören manuellt lägga till partneradministratören (anges i mallen) som extern administratör för kundorganisationen från Control Hub. Försök sedan att tillhandahålla användaren igen, vilket kommer att trigga Webex för Cisco BroadWorks-kunder. |
| 2 |
Med fullständig administratörsåtkomst kan partneradministratören slutföra processen med att tillhandahålla kunden. Du måste göra ett nytt försök att tillhandahålla kunden från och med steg 1 ovan. Men nu som extern fullständig administratör bör du inte observera felet 2017. När tillhandahållandet av samtalstjänster är slutfört kommer den befintliga kundorganisationen att vara synlig som kund under Webex for BroadWorks Partner Org. Den bifogade organisationens namn kommer inte att ändras till BroadWorks företagsnamn. Namnet på den bifogade organisationen kommer att förbli som det var innan bifogningsprocessen. |
Villkor för organisationsbilaga
-
E-postadressen till den första BroadWorks-prenumeranten som tillhandahålls måste matcha e-postadressen till en befintlig användare i den målkundsorganisation som är inriktad på. Annars skapas en ny kundorganisation.
-
Den första användaren från den befintliga organisationen som tillhandahålls för Webex för BroadWorks tillhandahålls inte som administratörsanvändare. Inställningar och rättigheter från den befintliga organisationen behålls.
-
Organisationens befintliga autentiseringsinställningar har företräde framför det som är konfigurerat i Webex för BroadWorks-administrationsmallen. Som ett resultat är det ingen förändring av hur befintliga användare loggar in.
-
Men om den befintliga kundorganisationen har grundläggande varumärke aktiverat kommer Partnerns avancerade varumärkesinställningar att ha företräde efter bifogningen. Om kunden vill att det grundläggande varumärket ska förbli intakt måste partnern konfigurera kundorganisationen så att den åsidosätter varumärket i de avancerade varumärkesinställningarna.
-
-
Namnet på den befintliga organisationen kommer inte att ändras.
-
Det finns ingen förändring av flagginställningen för undertryckande av e-post i den befintliga organisationens inställningar. Detta kan påverka nyligen provisionerade användare. Beroende på hur flaggan är inställd kan eller kanske inte nya användare få ett e-postmeddelande med en kod som måste anges för att fullfölja aktiveringen.
-
Begränsat administratörsläge (ställs in med reglaget Begränsat av partnerläge) är avstängt för den bifogade organisationen.
-
Se till att slutföra organisationens bifogade process (flytta befintliga användare och uppdatera organisations-ID) innan du tillhandahåller nya användare i Webex för Cisco BroadWorks-organisationen.
-
Ett BroadWorks-företag kan endast associeras med en Webex-organisation. Du kan inte tillhandahålla prenumeranter från ett enda BroadWorks-företag till separata Webex-organisationer.
Lägg till extern administratör
För de steg som kundorganisationsadministratörer kan följa för att lägga till partneradministratören som en extern administratör, se artikeln Godkänn extern administratörsbegäran på help.webex.com.
Kundadministratören måste ge den externa administratören fullständiga administratörsrättigheter och privilegier.
E-postadressen som kundorganisationens administratör lägger till som extern administratör måste matcha partneradministratörens e-postadress som konfigurerats i Onboarding-mallen på Partner Hub.
Efter att ha lagt till e-postmeddelandet från Onboarding-mallen på Partner Hub som fullständig administratör, måste alla ytterligare partneradministratörer också läggas till som extern administratör med fullständiga administratörsrättigheter.
Koppla bort Webex för BroadWorks från befintlig organisation
Följ dessa steg för att koppla bort Webex för BroadWorks från en befintlig Webex-organisation. Till exempel om du kopplade Webex för BroadWorks till en befintlig organisation av misstag och vill ta bort bilagan.
Om Webex för BroadWorks kopplas bort i standardflödet från en befintlig Webex-organisation (endast standardflöde) kommer all associerad abonnentdata att tas bort och kundens Webex for BroadWorks-prenumeration inaktiveras. Dessutom kommer du att förlora åtkomsten till kundorganisationen om detta är den enda associerade prenumerationen. I Hybrid flow ändras inte kundabonnemang.
-
Om du inte har åtkomst till kundinställningarna i Control Hub, be kundadministratören ge dig extern administratörsåtkomst genom att följa Godkänn extern administratörsbegäran.
-
Ta bort alla Webex för BroadWorks-arbetsytor från organisationen. Använd Ta bort en BroadWorks Workspace API.
-
Ta bort alla Webex for BroadWorks-prenumeranter från organisationen. Använd Ta bort en BroadWorks-abonnent API.
-
Ta bort väntande Webex för BroadWorks-användare från organisationen. Till exempel, om användare tilldelades via det otillförlitliga e-postflödet och giltiga e-postmeddelanden ännu inte har angetts, lämnas användarna i ett väntande tillstånd. Följ Verifiera användaradministration med otillförlitliga e-postmeddelanden för att ta bort användarna.
-
Ta bort BroadWorks Calling -konfigurationen för den här kunden. Öppna kundens Control Hub-instans, klicka på Hybrid, under avsnittet BroadWorks Calling radera alla konfigurationer.
Om du vill koppla Webex för BroadWorks till kunden efter att du har slutfört bortkopplingen, följ provisioneringsprocesserna för att koppla till en befintlig kund.
Ett alternativt alternativ för att ta bort prenumeranter om du inte vill använda API:et Ta bort en BroadWorks-abonnent är att gå in i BroadWorks CommPilot och ta bort Integrated IM & P tjänst för de berörda användarna.
Hantera användare och organisationer
Kom ihåg att användaren finns både i BroadWorks och i Webex för att hantera användare i Webex för Cisco BroadWorks. Samtalsattribut och användarens BroadWorks-identitet finns i BroadWorks. En tydlig e-postidentitet för användaren och dess licensiering av Webex-funktioner finns i Webex.
Verifiera användarreservering med e-postmeddelanden som inte är betrodda
Om du etablerar Webex för BroadWorks-användare genom att använda flow-through provisionering med opålitliga e-postadresser, måste användare självetablering genom att ange sin e-postadress i Användaraktiveringsportalen. Om användaren råkar ut för ett fel kan de använda alternativet Försök igen som visas i portalen för att göra ett nytt försök. Om användaren återberättar felet kan administratören använda stegen nedan i partnerhubben för att granska statusen och antingen registrera användaren, ta bort användaren eller tillämpa konfigurationsändringar.
| 1 |
Logga in på Partner Hub och hitta sidan Kundlista. |
| 2 |
Klicka på Visa mallar. Välj lämplig Onboarding-mall som du vill tillämpa på den här användaren. |
| 3 |
Under Användarverifieringverifierar du att följande inställningar är inställda för att säkerställa att flödet genom tillhandahållande av opålitliga e-postmeddelanden konfigureras korrekt:
|
| 4 |
När användare etableras klickar du på Visa användarstatus i avsnittet Användarverifiering för att kontrollera provisioneringsstatusen. I vyn Användarstatus visas listan över användare tillsammans med information som BroadWorks-ID, vald pakettyp och aktuell status, som visar om användaren är provisionerad eller om det finns ett väntande krav.
|
| 5 |
För användare med fel eller väntande krav, klicka på de tre punkterna till höger och välj ett av följande administrativa alternativ:
|
Ytterligare visningsalternativ
Följande ytterligare alternativ finns tillgängliga när du visar listan över användare:
-
Exportera– Klicka på den här knappen om du vill exportera användarlistan till en CSV-fil.
-
Exclude provisioned users– Aktivera den här växlingen om du bara vill se användare med väntande krav eller fel.
Ändra användar-ID eller e-postadress
Ändringar i användar-ID och e-postadress
E-post-ID och alternativt ID är broadWorks-användarattribut som används med Webex för Cisco BroadWorks. BroadWorks-användar-ID är fortfarande den primära identifieraren för användaren i BroadWorks. Följande tabell beskriver syftet med dessa olika attribut och vad du ska göra om du behöver ändra dem:
| Attribut i BroadWorks | Motsvarande attribut i Webex | Syfte | Anteckningar |
| Användar-ID för BroadWorks | Inget | Primär identifierare | Du kan inte ändra denna identifierare och ändå länka användaren till samma konto i Webex. Du kan ta bort användaren och återskapa om det är fel. |
| E-post-id | Användar-ID |
Obligatoriskt för tillhandahållande av flödet (skapa användar-ID för Webex) när du litar på att du litar på e-post Detta är inte obligatoriskt i BroadWorks om du inte känner dig säker på att du kan lita på e-postmeddelanden Detta är inte obligatoriskt i BroadWorks om du tillåter prenumeranter att självaktivera |
Det finns en manuell process för att ändra detta på båda platserna om användaren etableras med fel e-postadress:
Ändra inte BroadWorks-användar-ID. Detta stöds inte. |
| Alternativt ID | Inget | Aktiverar authn för användare via e-post och lösenord mot BroadWorks användar-ID | Måste vara samma som e-post-ID: Om du inte kan lägga till e-postmeddelandet i attributet Alternativt ID måste användare ange sina BroadWorks-användar-ID när de autentiserar. |
Ändra användarpaket i partnerhubben
| 1 |
Logga in på Partner Hub och klicka på Kunder. |
| 2 |
Hitta och välj den kundorganisation där användaren finns. Organisationens översiktssida öppnas i en panel till höger på skärmen. |
| 3 |
Klicka på Visa kund. Kundorganisationen öppnas i Control Hub och visar översiktssidan.
|
| 4 |
Klicka på Användare och leta sedan upp och klicka på den påverkadeanvändaren. |
| 5 |
I användarens -tjänster klickardu på Webex för BroadWorks-paket (prenumerationer). Användarens paketpanel öppnas och du kan se vilket paket som för närvarande är tilldelat användaren. |
| 6 |
På fliken Profil, titta i avsnittet Paket och klicka på pilen (>) för att utöka vyn. |
| 7 |
Välj det paket du vill ha för den här användaren (Basic, Standard, Premium eller Softphone) och klicka på Spara. Control Hub visar ett meddelande som användaren uppdaterar. |
| 8 |
Du kan stänga användaruppgifterna och fliken Kontrollhubb. |
Standard- och Premium-paket har särskilda möteswebbplatser som är associerade med varje paket. När en prenumerant med administratörsprivilegier med ett av dessa två paket flyttas till det andra paketet kommer prenumeranten att visas med två möteswebbplatser i Control Hub. Prenumerantens värdmötesfunktioner och möteswebbplats anpassas till deras nuvarande paket. Möteswebbplatsen för det tidigare paketet och tidigare skapat innehåll på webbplatsen, t.ex. inspelningar, förblir tillgängligt för möteswebbplatsens administratör.
Det kan ta två till tre timmar för nya PMR som ett resultat av en paketändring till en uppdatering.
Ta bort användare
Det finns en rad olika metoder som administratörer kan använda för att ta bort en användare från Webex för Cisco BroadWorks:
Om användaren som du ska ta bort har administratörsbehörighet, tilldela en ny administratör innan du tar bort användaren. Det finns ingen automatisk överföring av administratörsrollen om den senaste administratören skulle raderas.
Webex för Cisco BroadWorks API
Partneradministratörer kan använda Webex för Cisco BroadWorks API för att ta bort användare:
-
Kör begäran om Att ta bort en BroadWorks-prenumerant-API på https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Denna begäran tar bort Webex för Cisco BroadWorks-prenumerationen. Användaren faktureras inte längre som en Webex-användare för Cisco BroadWorks och behandlas som en gratis Webex-användare.
-
Kör begäran om att ta bort en person-API https://developer.webex.com/docs/api/v1/people/delete-a-person för att ta bort användaren helt och hållet.
Flödesflöde för tillhandahållande
Partneradministratörer kan använda flödet genom etablering för att ta bort användare:
-
Ta bort IM+P-integrerad tjänst från användaren på BroadWorks-servern. Du kan inaktivera tjänsten för användaren från användaren – sidan Integrerat IM&P på BroadWorks. För en detaljerad procedur, se "Konfigurera integrerat IM&P" i Cisco BroadWorks Application Server Web Interface Administrationsguide – Del 2.
När tjänsten har inaktiverats, tar genomflödesadministration bort Webex för Cisco BroadWorks-prenumerationen från användaren. Användaren faktureras inte längre som en Webex-användare för Cisco BroadWorks och behandlas som en gratis Webex-användare.
-
I Control Hub, hitta och välj användaren.
- Gå till Åtgärder och välj Ta bort användare .
Control Hub (kundadministratörer)
Kundadministratörer kan använda Control Hub för att ta bort användare från organisationen. Mer information finns i Ta bort en användare från din organisation i Webex Control Hub på https://help.webex.com/0qse04/.
Ta bort organisation
| 1 |
Använd People API:er för att ta bort alla användare från organisationen: Ta bort ett BroadWorks Subscriber API tar bort Webex för Cisco BroadWorks-rättigheter från en användare, men tar inte bort användaren. |
| 2 |
Om Directory Sync är aktiverat, inaktivera det. Detta kan göras via Partner Hub eller via det offentliga API:et. Så här inaktiverar du Directory Sync via Partner Hub: För att inaktivera Directory Sync via API, använd Update Directory Sync för en BroadWorks Enterprise API och inaktivera enableDirSync inställningen. Alla användare relaterade till BroadWorks Directory Sync för denna organisation kommer att raderas. Observera att borttagningen av användare (med endera metoden) kan ta lite tid beroende på antalet användare. |
| 3 |
När alla användare har tagits bort använder du Ta bort en organisation API för att ta bort organisationen. |
Avbryta en prenumeration från Control Hub
Eftersom API:et är privat har kunderna inte tillgång till det. Istället visar följande steg hur kunder kan säga upp sin egen prenumeration från Control Hub:
-
Partneradministratören kan navigera till sidan "Hybrid"-tjänster på kundens kontrollhubb.
-
Leta reda på "BroadWorks Calling"-kortet.
-
När alla användare har avaktiverats från Webex för BroadWorks för den kunden, bör partnern se en knapp för "Rensa konfiguration" (dvs. radera deras customer_config -post i BPB).
Release Management
Versionshanteringskontroller i Partner Hub gör det enkelt för Webex för Cisco BroadWorks-tjänsteleverantörer att hantera versioner genom att ge dem möjlighet att kontrollera version cadence för vilka användares Webex-appar uppgraderar till den senaste programvaran.
Som standard använder Webex-appen automatiska uppgraderingar (Cisco-kontrollerade månadsutgåvor). Men med den här funktionen kan partneradministratörer:
-
Konfigurera anpassade releasescheman med uppskjutningar från Cisco-standard releaseschemat
-
Konfigurera ett enda releaseschema och överför det schemat till alla kundorganisationer som de hanterar
-
Tilldela olika releasescheman till olika kundorganisationer
För mer information om Release Management, inklusive information om hur du konfigurerar och tillämpar anpassade releasescheman, se Webex-artikeln Release Management Customizations.
Konfigurera om systemet
Du kan konfigurera om systemet enligt följande:
-
Lägg till ett BroadWorks-kluster i partnerhubben
-
Redigera eller ta bort ett BroadWorks-kluster i partnerhubben
-
Lägg till en Onboarding-mall i Partner Hub
-
Redigera eller ta bort en Onboarding-mall i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub.
| 1 |
Logga in på Partner Hub. |
| 2 |
Klicka på Tjänster. |
| 3 |
På kortet BroadWorks Calling klickar du på View Broadworks Calling. |
| 4 |
Klicka på Visa kluster. |
| 5 |
Klicka på det kluster som du vill redigera eller ta bort. |
| 6 |
Du har följande alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Redigera eller ta bort en Onboarding-mall i Partner Hub
Du kan redigera eller ta bort Onboarding-mallar i Partner Hub.
| 1 |
Logga in på Partner Hub. | |||||||||
| 2 |
Klicka på Tjänster. | |||||||||
| 3 |
På kortet BroadWorks Calling klickar du på View Broadworks Calling. | |||||||||
| 4 |
Klicka på mallen som du vill redigera eller ta bort. | |||||||||
| 5 |
Du har följande alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Webex Assistant
Webex-assistent Meetings är en intelligent, interaktiv virtuell mötesassistent som gör möten sökbara, användbara och produktiva. Du kan be Webex-assistent att följa upp åtgärdsobjekt, ta hänsyn till viktiga beslut och markera viktiga ögonblick under ett möte eller en händelse.
Webex Assistant for Meetings är tillgänglig gratis för mötesplatser med premium- och standardpaket och personliga mötesrum. Supporten inkluderar både nya och befintliga webbplatser.
Aktivera Webex Assistant för möten
Webex Assistant är som standard aktiverat för både standard- och premiumpaketet Broadworks-kunder.
Partneradministratörer och kundorganisationsadministratörer kan inaktivera funktionen för kundorganisationer via Control Hub.
Begränsningar
Följande begränsningar finns för Webex för Cisco BroadWorks:
-
Supporten är begränsad till mötesplatser med premium- och standardpaket samt personliga mötesrum.
-
Transkriptioner av dold textning stöds endast på engelska, spanska, franska och tyska.
-
Innehållsdelning via e-post kan endast nås av användare inom din organisation
-
Mötesinnehåll är inte tillgängligt för användare utanför din organisation. Mötesinnehåll är inte heller tillgängligt när det delas mellan användare av olika paket inom samma organisation.
-
Med Premium-paketet är transkriptioner efter mötet tillgängliga oavsett om Webex Assistant är aktiverat eller inaktiverat. Men om lokal inspelning väljs, fångas inte utskrifter eller höjdpunkter efter mötet.
-
Med standardpaketet är alternativet Spela in möte i molnet inte tillgängligt och därför är transkriptioner efter möte inte tillgängliga oavsett om Webex Assistant är aktiverat eller inaktiverat. Men om lokal inspelning väljs, fångas inte avskrifter eller höjdpunkter efter mötet.
Ytterligare information om Webex Assistant
För användarinformation om hur man använder funktionen, se Använd Webex Assistant i Webex Meetings and Events.
Inaktivera Webex-samtal
Gratis Webex-samtal är aktiverat som standard så att användare kan ringa gratis samtal till alla Webex-aktiverade enheter. Men om du vill att alla samtal ska använda BroadWorks-infrastrukturen kan du inaktivera Webex-samtal inom en Onboarding-mall, vilket inaktiverar det alternativet för de kundorganisationer som använder mallen.
Funktionssupport
När Webex Calling är inaktiverat gäller följande villkor för Webex för Cisco BroadWorks-användare:
-
Användare ser inte längre Ring med Webex som ett valbart samtalsalternativ i Webex-appen.
-
Användare kan inte ringa eller ta emot gratis Webex-samtal till icke-Webex för Cisco BroadWorks-användare. Detta inkluderar samtal som initieras från ett Webex-teamutrymme, samtalshistorik, kontakter, genom att ange den andra användarens URI eller e-postadress i sökfältet.
-
Skärmdelning fungerar i ett BroadWorks-samtal.
-
Webex-möten och telefoninärvaro fungerar fortfarande, även om Webex-samtal är inaktiverade.
Inaktivera Webex-samtal (Ny Onboarding-mall)
När du konfigurerar en ny Onboarding-mall kan du konfigurera om Webex-samtal ska aktiveras eller inaktiveras genom att markera eller avmarkera kryssrutan Disable Cisco Webex Free Calling i guiden Add a new mall. Den här inställningen hämtas för användare i kundorganisationer som du tilldelar mallen.
Mer information om hur du konfigurerar en ny Onboarding-mall finns i Konfigurera din partnerorganisation i Partner Hub.
Inaktivera Webex-samtal (befintlig onboarding-mall)
Följ den här proceduren för att inaktivera Webex-samtal från en befintlig Onboarding-mall. Detta kommer att inaktivera funktionen för alla nya användare i kundorganisationer som använder den här mallen.
-
Logga in på Partner Hub på admin.webex.com.
-
Välj Inställningar.
-
Klicka på Visa mall och välj lämplig Onboarding-mall.
-
Klicka på Inaktivera Cisco Webex gratissamtal.
-
Klicka på Spara.
Inaktivera Webex-samtal (befintlig användare)
Om du inaktiverar den här funktionen på en Onboarding-mall ändras inställningen endast för nya användare som har tilldelats mallen. För att inaktivera Webex-samtal för en befintlig användare kan du följa en av procedurerna nedan för att uppdatera användaren.
Se till att du redan har slutfört en av procedurerna ovan för att inaktivera Webex-samtal från Onboarding-mallen som användaren är tilldelad. Annars kommer någon av procedurerna nedan att omkonfigurera användaren med Webex-samtal aktiverade.
Om du använder genomflödesprovisionering kan du göra följande:
-
Öppna CommPilot och gå till användarkonfigurationen.
-
Ta bort Integrated IM+P tjänst från användaren och klicka på OK.
-
Lägg till Integrated IM+P tjänst till användaren och klicka på OK.
Annars kan du använda API:et för att uppdatera användaren.
-
Använd Remove a BroadWorks Subscriber API för att ta bort användaren.
-
Använd Provision a BroadWorks Subscriber API för att lägga till användaren.
Inaktivera video eller skärmdelning inom samtal
Partneradministratörer kan använda konfigurationstaggar för att inaktivera videosamtal and/or skärmdelning inom ett samtal från Webex-appen (som standard är båda medietyperna aktiverade för samtal).
För fullständig konfigurationsinformation och alternativ, se Inaktivera videosamtal och Inaktivera skärmdelning i Webex för Cisco BroadWorks Configuration Guide.
För video kan du också konfigurera om media för inkommande samtal ska vara standard till endast video eller ljud.
Upptaget Lampfält / Avisering om upphämtning av samtal
Busy Lamp Field (BLF) / Meddelande om samtalshämtning utnyttjar funktionerna BLF och Directed Call Pickup. En BLF-användare får en ljud- och bildavisering på Webex-appen när en användare från den övervakade BLF-listan tar emot ett inkommande samtal. BLF-användaren kan Ignorera eller Svara den övervakade användarens samtal.
BLF / Avisering om samtalshämtning hjälper i situationer där en användare behöver svara på samtal för andra teammedlemmar som kanske arbetar på en annan plats.
Användare kan också se sin BLF-övervakade lista i Multi-Call Window - Watchlist-sektionen - (endast Windows, Mac stöds inte) för att se närvaron av deras Webex och icke-Webex-teammedlemmar. För hjälp med att aktivera flersamtal, se: Flersamtalsfönster
Webex-medlemmar kommer att ha en fullständig Webex-närvaro. Icke-Webex-medlemmar måste katalogsynkroniseras med Webex, och de kommer bara att ha "okänt" och "i-ett-samtal"-tillstånd (ringningstillstånd kommer att utlösa dialogrutan för samtalshämtning).
Begränsningar av närvaro för icke-Webex-användare:
-
Närvaro stöds inte för icke-CI Broadworks-användare, även om de finns i BLF-listan.
-
CI-användare utan Webex molnbehörighet eller maskintyp av konton (arbetsytor) visar bara närvaro under anrop och okänd. Det finns ingen aktiv status, ringsignal osv.
-
Icke-Webex-användare från BLF-bevakningslistan, som startade ett samtal innan Webex-klienten startade eller medan den var offline kommer att visas med en "okänd" närvaro.
-
Att förlora din anslutning innebär att alla icke-Webex in-call-tillstånd kommer att återställas till "okänt" när du återansluter.
-
Om en icke-Webex-användare från BLF håller ett samtal kommer de att fortsätta att visas som "i ett samtal".
Krav
Se till att följande patchar appliceras på BroadWorks. Installera endast de patchar som gäller för din version:
För R22:
-
AP.platform.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382362
-
AP.xsp.22.0.1123.ap382053
-
AP.xsp.22.0.1123.ap382362
-
AP.as.22.0.1123.ap383459
-
AP.as.22.0.1123.ap383520
För R23:
-
AP.platform.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382362
-
AP.as.23.0.1075.ap383459
-
AP.as.23.0.1075.ap383520
-
Om du använder XSP|ADP:
-
AP.xsp.23.0.1075.ap382053
-
AP.xsp.23.0.1075.ap382362
-
-
Om du använder ADP:
-
Xsi-Actions-23_2022.01_1.200.bwar
-
Xsi-Events-23_2022.01_1.201.bwar (eller senare)
-
För R24:
-
AP.as.24.0.944.ap382053
-
AP.as.24.0.944.ap382362
-
AP.as.24.0.944.ap383459
-
AP.as.24.0.944. ap383520
-
Xsi-Actions-24_2022.01_1.200.bwar
-
Xsi-Events-24_2022.01_1.201.bwar (eller senare)
Se till att följande konfigurationstaggar är aktiverade i Webex-appen:
-
-
-
Du måste aktivera funktion 101642 Enhanced Xsi Mechanism for Team Telephony på AS:en:
AS_CLI/System/ActivatableFeature> activate 101642
Aktivera X-BroadWorks-Remote-Party-Info på AS med CLI-kommandot nedan eftersom vissa SIP-samtalsflöden kräver denna funktion:
AS_CLI/System/DeviceType/SIP> set
Se till att följande tjänster är tilldelade användare:
-
Tilldela den riktade samtalshämtningstjänsten för alla användare
-
Ställ in fältet Busy Lamp Field för användare
Alla referenser till XSP inkluderar antingen XSP eller ADP.
Konfigurera Busy Lamp Field på BroadWorks
Partneradministratörer kan använda följande procedur för att ställa in fältet Busy Lamp Field för en användare.
-
Logga in på BroadWorks CommPilot.
-
För en vald användare, gå till Klientapplikationer och konfigurera fältet Busy Lamp.
-
Lägg till webbadressen till BLF-listan som kommer att övervakas.
-
Använd sökparametrarna för att hitta och lägga till användare i listan Övervakade användare.
-
Klicka på OK.
Slido Integrationsstöd
Webex för Cisco BroadWorks stöder Webex App-integration med Slido.
Slido är ett lätt att använda verktyg för publikengagemang. Det hjälper personer att få ut det mesta av möten genom att fylla i skillnaden mellan talaren och deras målgrupper. När Slido är integrerat i din Control Hub-organisation kan dina användare lägga till appen Slido till sina möten i Webex-appen. Den här integreringen ger Frågor och svar funktioner för möten och omröstningar.
För ytterligare information om hur du distribuerar och använder Slido med Webex-appen, se Integrera Slido med Webex-appen.
Automatiskt svar med ton
Med automatiskt svar med ton kan användare ringa ett samtal från en tredjepartsapp, som Contact Center, och samtalet dirigeras automatiskt genom Webex-appen på deras skrivbord. När Webex-appen ringer till den andra parten hör användaren en viss ton som informerar dem om att samtalet kopplas upp.
För att en Webex för Cisco BroadWorks-användare ska använda den här funktionen:
-
Funktionen stöds endast på den primära linjens utseende
-
Webex-appen måste vara det primära linjens utseende
-
Taggen %ENABLE_AUTO_ANSWER_WXT% måste vara aktiverad
Om användaren också har delade samtalsutseenden (till exempel en bordstelefon är konfigurerad som en av de sekundära linjerna), stöds funktionen fortfarande på det primära utseendet så länge de delade samtalsutseendena är konfigurerade att inte för att ta emot inkommande samtal. Detta kan uppnås genom att konfigurera något av följande tre villkor på BroadWorks för alla delade samtalsframträdanden:
-
Varna alla visningar för klicka-för-att-ringa-samtal är inaktiverat i konfigurationen för delat samtalsutseende – det här är det rekommenderade tillvägagångssättet
eller
-
Tillåt uppsägning till den här platsen måste inaktiveras för alla delade samtalsframträdanden eller
eller
-
Platser är inaktiverade för alla delade samtalsframträdanden
Öka kapaciteten
XSP|ADP Farms
Vi rekommenderar att du använder kapacitetsplaneraren för att avgöra hur många ytterligare XSP|ADP-resurser du behöver för den föreslagna ökningen av antalet abonnenter. För något av de dedikerade NPS eller dedikerade Webex för Cisco BroadWorks har du följande skalbarhetsalternativ:
-
Skala dedikerad gård: Lägg till en eller flera XSP|ADP-servrar till farmen som behöver extra kapacitet. Installera och aktivera samma program och konfigurationer som de befintliga noderna.
-
Lägg till dedikerad gård: Lägg till en ny, dedikerad XSP|ADP-farm. Du måste skapa ett nytt kluster och nya mallar i partnerhubben, så att du kan börja lägga till nya kunder på den nya mappen, för att avklusta befintliga funktioner.
-
Lägg till specialiserad gård: Om du upplever flaskhalsar för en viss tjänst kanske du vill skapa en separat XSP|ADP-farm för det ändamålet, med hänsyn till kraven på samboende som anges i detta dokument. Du kan behöva konfigurera om dina Control Hub-kluster och DNS-poster om du ändrar URL:en till den tjänst som har en ny tjänst.
I alla fall är det ditt ansvar att övervaka och ta tillbaka din BroadWorks-miljö. Om du vill kontakta Cisco-supporten kan du kontakta din kontorepresentant som kan arrangera professionella tjänster.
Hantera HTTP-servercertifikat
Du måste hantera dessa certifikat för mTLS-autentiserade webbapplikationer på dina XSP|ADP:er:
-
Vår kedja av betrodda certifikat från Webex Cloud
-
Din XSP|ADP:s HTTP-servergränssnitts certifikat
Förtroendekedja
Du laddar ner förtroendekedjans certifikat från Control Hub och installerar det på dina XSP|ADP:er under din första konfiguration. Vi förväntar oss att uppdatera certifikatet innan det upphör och meddelar dig om hur och när det ska ändras.
Dina HTTP-servergränssnitt
XSP|ADP måste presentera ett offentligt signerat servercertifikat till Webex, enligt beskrivningen i Order Certificates. Ett själv signerat certifikat skapas för gränssnittet när du först skyddar gränssnittet. Det här certifikatet är giltigt i ett år från och med det datumet. Du måste ersätta det själv signerade certifikatet med ett offentligt signerat certifikat. Det är ditt ansvar att begära ett nytt certifikat innan det upphör.
Allmänna grossistinställningar
Begränsat av Partner Mode är en Partner Hub-inställning som partneradministratörer kan tilldela specifika kundorganisationer för att begränsa organisationsinställningarna som kundadministratörer kan uppdatera i Control Hub. När den här inställningen är aktiverad för en given kundorganisation kan alla den organisationens kundadministratörer, oavsett deras rollbehörighet, inte komma åt en uppsättning begränsade kontroller i Control Hub. Endast en partneradministratör kan uppdatera de begränsade inställningarna.
Begränsat av partnerläge är en inställning på organisationsnivå snarare än en roll. Inställningen begränsar dock specifika rollbehörigheter för kundadministratörer i den organisation som inställningen tillämpas på.
Begränsa efter partnerläge
Kundadministratörer får ett meddelande när Begränsat-av-Partner-läge tillämpas. Efter inloggning kommer de att se en meddelandebanner högst upp på skärmen, omedelbart under rubriken Control Hub. Bannern meddelar kundadministratören att Begränsat läge är aktiverat och att de kanske inte kan uppdatera vissa samtalsinställningar.
För en kundadministratör i en organisation där Begränsat av partnerläge är aktiverat, bestäms nivån för åtkomst till Control Hub med följande formel:
(Kontrollera hubbåtkomst) = (Organisationsrollbehörigheter) - (Begränsad av begränsningar i partnerläge)
Kundadministratörer kommer att möta flera begränsningar, oavsett läget Begränsat av partner. Dessa begränsningar inkluderar:
- Samtalsinställningar: Inställningarna för 'App Options Call Priority' i Calling-menyn är skrivskyddade.
- Platsinställningar: Konfigurering av samtal efter att du har skapat en plats kommer att döljas.
- PSTN-hantering och samtalsinspelning: Dessa alternativ kommer att vara nedtonade för platsen.
- Telefonnummerhantering: I Calling-menyn är hantering av telefonnummer inaktiverad och inställningarna för "App Options Call Priority" samt samtalsinspelningar är skrivskyddade.
Begränsningar
När Begränsat-av-Partner-läge är aktiverat för en kundorganisation, är kundadministratörer i den organisationen begränsade från att komma åt följande Control Hub-inställningar:
-
Följande inställningar är inte tillgängliga i vyn Användare:
-
Hantera användare -knappen är nedtonad.
-
Lägg till eller ändra användare manuellt– Inget alternativ att lägga till eller ändra användare, antingen manuellt eller via CSV.
-
Gör anspråk på användare—inte tillgängligt
-
Autotilldela licenser—inte tillgängligt
-
Katalogsynkronisering– Det går inte att redigera inställningar för katalogsynkronisering (denna inställning är endast tillgänglig för administratörer på partnernivå).
-
Användarinformation– Användarinställningar som förnamn, efternamn, visningsnamn och primär e-post* kan redigeras.
-
Återställ paket– Inget alternativ för att återställa pakettypen.
-
Redigera tjänster – Inget alternativ för att redigera tjänsterna som är aktiverade för en användare (t.ex. Meddelanden, Möten, Ringer)
-
Visa status för tjänster – det går inte att se fullständig status för Hybridtjänster eller Software Upgrade Channel
-
Primärt arbetsnummer– Det här fältet är skrivskyddat.
-
-
Följande inställningar är inte tillgängliga i vyn Konto:
-
Företagsnamn är skrivskyddad.
-
-
Följande inställningar är inte tillgängliga i vyn Organisationsinställningar:
-
Domän– Åtkomsten är skrivskyddad.
-
E-post— Inställningarna Undertryck Admin Invite Email och Email Locale Selection är skrivskyddade.
-
Autentisering– Inget alternativ för att redigera inställningar för autentisering och SSO.
-
-
Följande inställningar är inte tillgängliga i menyn Samtal:
-
Samtalsinställningar– Inställningarna för App-alternativ Samtalsprioritet är skrivskyddade.
-
Samtalsbeteende– Inställningarna är skrivskyddade.
-
Plats > PSTN– Alternativen Local Gateway och Cisco PSTN är dolda.
-
-
Under TJÄNSTERär tjänstealternativen Migrations och Connected UC undertryckta.
Aktivera begränsat av partnerläge
Partneradministratörer kan använda proceduren nedan för att aktivera Tillåt begränsat av partnerläge för en given kundorganisation (standardinställningen är aktiverad).
-
Logga in på Partner Hub ( https://admin.webex.com) och välj Kunder.
-
Välj tillämplig kundorganisation.
-
I avsnittet Allmänna grossistinställningaraktiverar du Tillåt begränsat av partnerläge för att aktivera inställningen.
Om du vill stänga av Tillåt begränsat av partnerläge, inaktivera växeln.
Om partnern tar bort det begränsade administratörsläget för en kundadministratör, kommer kundadministratören att kunna utföra följande:
-
Lägg till Webex för grossistanvändare (med knappen)
-
Ändra paket för en användare
För mer information om lista över tidszoner som stöds för grossistförsörjning, se Lista över tidszoner som stöds för grossistförsörjning.
Partneranalys
Förbättringar av Control Hub gör det enkelt för partneradministratörer att visa och uppdatera paketinformation för sina användares räkning. Den här funktionen ger partner möjlighet att få en samlad vy för alla kunder och inkluderar följande information:
-
Totalt antal användare per paket (softphone, basic, standard, premium)
-
Trend för användare efter paket (dagligen/veckovis/månadsvis)
-
Kunder med antal tilldelade paket
För fullständig information om hur du använder Partner Analytics, se Webex-artikeln Analytics för Webex för att visa rapporter och Webex för Broadworks-paket i Partner Hub.
Billing Report API:er
Webex for Developers tillhandahåller offentliga API:er som kan användas för månatliga faktureringsrapporter. Partneradministratörer kan använda dessa API:er för att skapa, lista, hämta och ta bort faktureringsrapporter. Följande tabell listar API:erna, vilken typ av åtkomst som krävs och rollkraven.
|
Billing API |
Syfte |
Typ av åtkomst |
Rollkrav för API (Admin kräver minst en av dessa roller) |
|---|---|---|---|
|
Skapa en BroadWorks-faktureringsrapport |
Används för att generera en faktureringsrapport. |
Skrivåtkomst |
|
|
Lista BroadWorks Billing Reports |
Används för att lista de rapporter som är tillgängliga att visa. |
Läsåtkomst |
|
|
Få en BroadWorks Billing Report |
Används för att få en kopia av en genererad rapport. |
Läsåtkomst |
|
|
Ta bort en BroadWorks-faktureringsrapport |
Används för att radera en genererad rapport. |
Skrivåtkomst |
|
Faktureringsfält
Följande tabell listar fälten som finns i den genererade rapporten.
|
Fält |
Beskrivning |
|---|---|
|
återförsäljares namn |
Partnernamn eller partnerorganisations-id |
|
fakturerings-ID |
Partners unika faktureringsidentifierare eller C-nummer |
|
spEnterpriseId |
Den unika identifieraren som tillhandahålls av tjänsteleverantören för abonnentens företag. |
|
Interna |
Kundens interna teststatus (Yes/No) |
|
userId |
Användar-ID för abonnenten på BroadWorks |
|
prenumerant-ID |
En unik identifierare för abonnenten i fråga i Webex |
|
självaktiverad |
Yes/No |
|
första startdatum |
Datum då abonnenten tilldelades. |
|
faktureringsstartdatum |
Datum då faktureringen börjar den här månaden |
|
faktureringsslutdatum |
Datum då faktureringen slutar den här månaden |
|
paket |
Pakettypen som debiteras |
|
kvantitet |
Proportionell kvantitet för fakturering.
|
-
När du väl har skapat en faktureringsrapport för en viss period kan du inte generera den på nytt om du inte först tar bort den befintliga rapporten.
-
Om du ändrar antingen pakettypen eller BroadWorks-användar-ID för en viss användare, visar rapporten för månaden där ändringen inträffade flera poster för den användaren med separata proportionella poster före och efter ändringen.
Felsöka Webex för Cisco BroadWorks
Prenumerera på Webex statussida
Kontrollera först https://status.webex.com när du upplever ett oväntat avbrott i tjänsten. Kontrollera statussidan om du inte har ändrat din konfiguration i Control Hub eller BroadWorks innan avbrottet. Läs mer om hur du prenumererar på status och incidentmeddelanden i Webexhjälpcenter.
Använda Control Hub Analytics
Webex spårar användnings- och kvalitetsdata för din organisation och dina kundorganisationer. Läs mer om Control Hub Analytics i Webex hjälpcenter.
Nätverksproblem
Kunder eller användare skapas inte i Control Hub med flowavhandahållande:
-
Kan programservern nå URL:en för tillhandahållande?
-
Är provisioneringskontot och lösenordet korrekta, finns det kontot i BroadWorks?
Kluster misslyckas konsekvent med anslutningstester:
MTLS-anslutningen till autentiseringstjänsten förväntas misslyckas när du skapar det första klustret i partnerhubben, eftersom du måste skapa klustret för att få åtkomst till Webex-certifikatkedjan. Utan det kan du inte skapa ett förtroendeankare på autentiseringstjänsten XSP|ADPs, så test-mTLS-anslutningen från Partner Hub lyckades inte.
-
Är XSP|ADP-gränssnitten allmänt tillgängliga?
-
Använder du rätt portar? Du kan ange en port i gränssnittsdefinitionen på klustret.
Gränssnitt misslyckas validering
Xsi-Actions och Xsi-Events-gränssnitt:
- Kontrollera att gränssnittsadresserna är korrekt inmatade i klustret i Partner Hub, inklusive
/v2.0i slutet av webbadresserna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Läs om råden om gränssnittskonfiguration i det här dokumentet.
Gränssnitt för verifieringstjänsten:
- Kontrollera att gränssnittsadresserna är korrekt inmatade i klustret i Partner Hub, inklusive
/v2.0i slutet av webbadresserna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Läs om konfigurationsråden i det här dokumentet, med särskild uppmärksamhet på:
- Se till att du delade RSA-nycklar över alla XSP|ADP:er.
- Se till att du angav AuthService URL till webbbehållaren på alla XSP|ADP:er.
- Om du redigerade TLS-chifferkonfigurationen ska du kontrollera att du använde den korrekta namnkonventionen. XSP|ADP kräver att du anger IANA-namnformatet för TLS-chiffrorna. En tidigare version av detta dokument angav felaktigt de chiffer som krävs i namnkonventionen för OpenSSL.
-
Om du använder mTLS med Authentication Service, är Webex-klientcertifikaten laddade på din XSP|ADP/ADP förtroendebutik? Är appen (eller gränssnittet) konfigurerad för att kräva klientcertifikat?
-
Om du använder CI-tokenvalidering med autentiseringstjänst, är appen (eller gränssnittet) konfigurerat så att det inte krävs klientcertifikat?
Klientproblem
Kontrollera att klienten är ansluten till BroadWorks
-
Logga in på Webex-appen.
-
Kontrollera att ikonen Samtalsalternativ (en telefon med kugghjulet ovanför) finns på sidopanelen.
Om ikonen inte finns är det möjligt att användaren ännu inte har aktiverats för samtalstjänsten i Control Hub.
-
Öppna menyn Inställningar/Inställningar och gå till avsnittet Telefontjänster. Du bör se statusen SSO Session Du är inloggad.
Om en annan telefontjänst, till exempel Webex Calling, visas använder användaren inte Webex för Cisco BroadWorks.
Den här verifieringen innebär:
-
Klienten har överfört de Nödvändiga Webex-mikrotjänster.
-
Användaren har verifierats.
-
Klienten har utfärdat en JSON-webbtoken som är long-en dån av ditt BroadWorks-system.
-
Klienten har hämtat enhetsprofilen och har registrerats i BroadWorks.
Klientloggar
Alla Webex-appklienter kan skicka loggar till Webex. Detta är det bästa alternativet för mobila klienter. Du bör också spela in användarens e-postadress och ungefärlig tid som problemet inträffade om du vill ha hjälp från TAC. För mer information, se Var hittar jag support för Webex?
Om du behöver samla in loggar manuellt från en Windows-dator finns de på följande sätt:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problem med användar inloggning
mTLS Auth är felaktigt konfigurerad
Om alla användare påverkas ska du kontrollera mTLS-anslutningen från Webex till din autentiseringstjänsts URL:
-
Kontrollera att antingen autentiseringstjänstens program eller det gränssnitt som används är konfigurerat för mTLS.
-
Kontrollera att Webex-certifikatkedjan är installerad som en betrodd ankare.
-
Kontrollera att servercertifikatet i gränssnittet/programmet är giltigt och signerat av en välkänd CA.
Meddelande om licensavbrott
Det här meddelandet kan visas för en kund i kundvyn i Partner Hub. Detta meddelande visas när licensanvändningen överskrider vad licensen tillåter. Meddelandet kan ignoreras.
Felsökningsguide
För detaljerad information om felsökning av Webex för Cisco BroadWorks, se Webex för Cisco BroadWorks felsökningsguide.
Support
Stödpolicy för tillstånd
Kundens tjänsteleverantör är den första kontaktpunkten för slutkundsupport (Enterprise). Eskalera problem som SP inte kan lösa till TAC. Stöd för BroadWorks-serverversion följer BroadSoft-principen i den aktuella versionen och två tidigare större versioner (N-2). Läs mer i avsnittet BroadSoft-produkters livscykelpolicy i BroadSoft Lifecycle Policy och BroadWorks Software Compatibility Matrix.
Eskaleringspolicy
-
Du (tjänsteleverantör/Partner) är den första kontaktpunkten för support för slutanvändare (enterprise).
-
Problem som inte kan lösas av SP eskaleras till TAC.
BroadWorks-versioner
-
Stöd för BroadWorks-serverversion följer BroadSoft-policyn för aktuell version och två tidigare större versioner (N-2). Läs mer i avsnittet BroadSoft-produkters livscykelpolicy i BroadSoft Lifecycle Policy och BroadWorks Software Compatibility Matrix.
Självsupportresurser
-
Användare hittar support via Webex hjälpcenter, där det finns ett Webex för Cisco BroadWorks-specifika sidor som listar vanliga hjälp- och supportämnen om Webex-appen.
-
Webex-appen kan anpassas med hjälp-URL och URL för problemrapport.
-
Användare av Webex-appen kan skicka feedback eller loggar direkt från klienten. Loggarna går till Webex-molnet, där de kan analyseras av Webex DevOps.
-
Vi har också en hjälpcentersida dedikerad till hjälp på administratörsnivå för Webex för Cisco BroadWorks.
Samla in information för att skicka en servicebegäran
När du ser fel i Control Hub kan de ha bifogat information som kan hjälpa TAC att utreda problemet. Om du till exempel ser ett spårnings-ID för ett visst fel, eller en felkod, sparar du texten för att dela med oss.
Försök att inkludera åtminstone följande information när du skickar in en fråga eller öppnar ett ärende:
-
Organisations-ID för kund och partnerorganisations-ID (varje ID är en sträng med 32 hexsiffror, separerade med bindestreck)
-
TrackingID (även en 32-hexsiffrig sträng) om gränssnittet eller felmeddelandet innehåller ett
-
Användarens e-postadress (om en viss användare har problem)
-
Klientversioner (om problemet har symtom upptäckt via klienten)
Webex för BroadWorks-referens
Jämförelse av UC-One SaaS med Webex för Cisco BroadWorks
|
Lösnings-> |
UC-One SaaS |
Webex för Cisco BroadWorks |
|---|---|---|
|
Moln |
Cisco UC-One Cloud (GCP) |
Webex-molnet (AWS) |
|
Klienter |
UC-One: Mobil, dator Receptionist, övervakare |
Webex: Mobil, Dator, Webb |
|
Större teknik skillnad |
Möten med Broadsoft Meet Technology |
Möten levereras med Webex Meetings Technology |
|
Tidiga fältprovperioder |
Mellanlagringsmiljö, betaklienter |
Produktionsmiljö, GA-klienter |
|
Användaridentitet |
BroadWorks ID används som primärt ID, såvida inte tjänsteleverantör har SSO-integrering redan.
Användar-ID och hemlighet i BroadWorks |
E-post-ID i Cisco CI fungerar som primärt ID SSO integrering till tjänsteleverantör BroadWorks där användaren verifieras med BroadWorks-användar-ID och BroadWorks-hemlighet vid tidpunkten.
Användaren tillhandahåller inloggningsuppgifter via SSO med BroadWorks och hemlighet i BroadWorks ELLER Användar-ID och hemlighet i CI IdP ELLER Användar-ID i CI, ID och leverantör i IdP |
|
Klientverifiering |
Användare tillhandahåller inloggningsuppgifter via klient BroadWorks kräver lång tidsbefordrar tokens om Webex-meddelanden används |
Användare tillhandahåller inloggningsuppgifter via webbläsare (antingen inloggningssida från Webex BIdP-proxy eller CI) Webex-åtkomst och uppdatera tokens |
|
Hantering/konfiguration |
Dina OSS/BSS-system och Portalen för återförsäljare |
Dina OSS/BSS-system och Control Hub |
|
Partner/tjänsteleverantör aktivering |
En gång konfigurerad av Ciscos drift |
En gång konfigurerad av Ciscos drift |
|
Aktivering av kund/företag |
Portalen för återförsäljare |
Control Hub Skapad automatiskt vid första användarregistreringen |
|
Alternativ för användaraktivering |
Självregistrerade Ställ in externa SNABBMEDDELANDEN&P i BroadWorks
|
Ställ in integrerad IM&P i BroadWorks (vanligen företag) |
|
XSP|ADP-tjänstgränssnitt |
XSI-åtgärder
XSI-Händelser CTI (mTLS) AuthService (mTLS valfritt) DMS |
XSI-åtgärder XSI-åtgärder (mTLS) XSI-Händelser CTI (mTLS) AuthService (TLS) DMS |
Installera Webex och logga in (prenumerantens perspektiv)
| 1 |
Hämta och installera Webex. Mer information finns i Webex | Hämta appen. |
| 2 |
Kör Webex. Webex uppmanar dig att ange din e-postadress.
|
| 3 |
Ange din e-postadress och klicka på Nästa. |
| 4 |
Något av följande inträffar beroende på hur din organisation är konfigurerad i Webex: Webex läses in efter att du har autentiserat mot IdP eller BroadWorks.
|
Data exchange och lagring
Dessa avsnitt tillhandahåller detaljerad information om datautbyte och lagring med Webex. Alla data krypteras både under transport och vid vilotid. Mer information finns i Säkerhet för Webex-appen.
tjänsteleverantör registrering
När du konfigurerar kluster och användarmallar i Webex Control Hub under tjänsteleverantör-registrering utbyts följande BroadWorks-data som Webex lagrar:
-
URL för Xsi-åtgärder
-
Xsi-Events-URL
-
CTI-gränssnitts-URL
-
URL för verifieringstjänsten
-
BroadWorks adaptor-inloggningsuppgifter för provisionering
tjänsteleverantör tillhandahållande av användare
Denna tabell listar användar- och företagsdata som utbyts när användare tillhandahålls via Webex API:er.
|
Data förflyttas till Webex |
Från |
Genom |
Lagras av Webex? |
|---|---|---|---|
|
BroadWorks-användar-ID |
BroadWorks, via API |
Webex-API:er |
Ja |
|
E-post (om SP tillhandahålls) |
BroadWorks, via API |
Webex-API:er |
Ja |
|
E-post (om användare har tillhandahållits) |
Användare |
Portal för användaraktivering |
Ja |
|
Förnamn |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Efternamn |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Primärt telefonnummer |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Telefonnummer (mobil) |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Primär anknytning |
BroadWorks, via API |
Webex-API:er |
Ja |
|
BroadWorks tjänsteleverantör ID och grupp-ID |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Språk |
BroadWorks, via API |
Webex-API:er |
Ja |
|
Tidszon |
BroadWorks, via API |
Webex-API:er |
Ja |
Användarborttagning
Webex för Cisco BroadWorks API:er har stöd för både partiell och fullständig användarborttagning. Den här tabellen listar alla användardata som lagras under etableringen och vad som tas bort i varje scenario.
|
Användardata |
Delvis borttagning |
Fullständig borttagning |
|---|---|---|
|
BroadWorks-användar-ID |
Ja |
Ja |
|
E-post |
Nej |
Ja |
|
Förnamn |
Nej |
Ja |
|
Efternamn |
Nej |
Ja |
|
Primärt telefonnummer |
Ja |
Ja |
|
Telefonnummer (mobil) |
Ja |
Ja |
|
Anslutning |
Ja |
Ja |
|
BroadWorks tjänsteleverantör ID och grupp-ID |
Ja |
Ja |
|
Språk |
Nej |
Ja |
Användarinloggning och konfigurationshämtning
Webex-autentisering
Webex-autentisering hänvisar till användarens inloggning till en Webex-app med någon av Webex-stödautentiseringsmekanismerna. ( BroadWorks-autentisering täcks separat.) Den här tabellen illustrerar typen av data som utbyts mellan de olika komponenterna i autentiseringsflödet.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Token för begränsad åtkomst och (oberoende) IdP-URL |
Webex |
Användarwebbläsare |
|
Användaruppgifter |
Användarwebbläsare |
Identitetsleverantör (som redan har användaridentitet) |
|
SAML-försäkran |
Användarwebbläsare |
Webex |
|
Verifieringskod |
Webex |
Användarwebbläsare |
|
Verifieringskod |
Användarwebbläsare |
Webex |
|
Kom åt och uppdatera tokens |
Webex |
Användarwebbläsare |
|
Kom åt och uppdatera tokens |
Användarwebbläsare |
Webex-app |
BroadWorks-autentisering
BroadWorks-autentisering hänvisar till användarens inloggning på en Webex-app med deras BroadWorks-uppgifter. Den här tabellen visar vilken typ av data som utväxlades mellan de olika komponenterna i autentiseringsflödet.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Token för begränsad åtkomst och (Webex Bwks IdP-proxy) IdP-URL |
Webex |
Användarwebbläsare |
|
Varumärkesinformation och BroadWorks-URL:er |
Webex |
Användarwebbläsare |
|
BroadWorks-användaruppgifter |
Användare via webbläsare (inloggningssidan med varumärke som webex förser dig med) |
Webex |
|
BroadWorks-användaruppgifter |
Webex |
BroadWorks |
|
BroadWorks användarprofil |
BroadWorks |
Webex |
|
SAML-försäkran |
Användarwebbläsare |
Webex |
|
Verifieringskod |
Webex |
Användarwebbläsare |
|
Verifieringskod |
Användarwebbläsare |
Webex |
|
Kom åt och uppdatera tokens |
Webex |
Användarwebbläsare |
|
Kom åt och uppdatera tokens |
Användarwebbläsare |
Webex-app |
Meddelande om BroadWorks Lösenordsutgång under inloggning
Den här funktionen förbättrar inloggningsprocessen och styr inloggningsflödet baserat:
Inloggningsvarning och förbättring av felmeddelanden:
- För närvarande får Wexbex för BWKS-användare som använder BroadWorks-autentisering och loggar in via UAP inte något meddelande om att deras lösenord är på väg att upphöra att gälla eller att de inte kan logga in eftersom lösenordet redan har gått ut. Med den här funktionen, om lösenordet är på väg att löpa ut inom 10 dagar eller mindre - får användaren en varning om att lösenordet är på väg att upphöra med en indikation på hur många dagar som är kvar, och användaren uppmanas att kontakta partnern, eller att följa länken Glömt lösenord på inloggningsskärmen för att återställa sitt lösenord.
- Om lösenordet har upphört att gälla och konfigurationen i BroadWorks 'enforcePasswordChangeOnExpiry' är inställd på sant så har felet "felaktigt användarnamn och lösenord" kastats men nu med den här funktionen förbättras felmeddelandet: Inloggningsförsöket misslyckades. Kombinationen av användar-ID och lösenord som tillhandahålls stämmer inte överens med våra register eller så måste ditt lösenord uppdateras. Försök igen eller kontakta administratören för att uppdatera lösenordet. Felkod 100006
Styr inloggningsflödet:
- Partner kan begränsa inloggningen genom att aktivera inställningen "w4bwks-password-expiry-fail-login". Den här inställningen "kan aktiveras av Cisco på begäran från en partner. Om BroadWorks-lösenordet har upphört att gälla, är konfigurationen i BroadWorks 'enforcePasswordChangeOnExpiry' inställd på false och inställningen 'w4bwks-password-expiry-fail-login' är aktiverad, då uppstår ett felmeddelande som säger att lösenordet löpte ut för x dagar sedan, medan inloggningstjänsten är inaktiverad. Som standard är inställningen inaktiverad.
Länken Glömt lösenord på inloggningssidan kan konfigureras av partnern som en del av Customized Branding: Avancerad anpassning. Partners måste konfigurera länken för att omdirigera användare till partnerns portal för lösenordshantering och återställning.
Den här funktionen förbättrar endast användarinloggningsupplevelsen under inloggning för aktiverad användare när lösenordet är på väg att löpa ut eller redan har gått ut. Funktionen hanterar inte om ett lösenord går ut medan användaren är inloggad i Webex-appen. Användaren kommer att få ett meddelande om att lösenordet löper ut vid nästa inloggningsförsök.
Hämtning av klientkonfiguration
Den här tabellen visar vilken typ av data som utbyts mellan de olika komponenterna vid hämtning av klientkonfigurationer.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
Registrering |
klient |
Webex |
|
Organisationsinställningar, inklusive BroadWorks-URL:er |
Webex |
klient |
|
BroadWorks JWT-token |
BroadWorks genom Webex |
klient |
|
BroadWorks JWT-token |
klient |
BroadWorks |
|
Enhetstoken |
BroadWorks |
klient |
|
Enhetstoken |
klient |
BroadWorks |
|
Konfigurationsfil |
BroadWorks |
klient |
Delstatsanvändning
Det här avsnittet beskriver data som förflyttas mellan komponenter vid återautentisering efter tokenutgåva, antingen via BroadWorks eller Webex.
Denna tabell listar datarörelsen för samtal.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
SIP-signalering |
klient |
BroadWorks |
|
SRTP-media |
klient |
BroadWorks |
|
SIP-signalering |
BroadWorks |
klient |
|
SRTP-media |
BroadWorks |
klient |
Denna tabell listar datarörelsen för meddelanden, närvaro och möten.
|
Data förflyttas |
Från |
Till |
|---|---|---|
|
HTTPS REST-meddelanden och närvaro |
klient |
Webex |
|
HTTPS REST-meddelanden och närvaro |
Webex |
klient |
|
SIP-signalering |
klient |
Webex |
|
SRTP-media |
klient |
Webex |
|
SIP-signalering |
Webex |
klient |
|
SRTP-media |
Webex |
klient |
Använda API:n för tillhandahållande
Utvecklaråtkomst
API-specifikationen finns tillgänglig https://developer.webex.com på och en guide för användning av det ligger på https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Du måste logga in för att läsa API-specifikationen på https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentisering och auktorisering av program
Din applikation integreras med Webex som en Integration. Denna mekanism gör det möjligt för programmet att utföra administrativa uppgifter (till exempel prenumerantetablering) för en administratör inom din partnerorganisation.
Webex API:er följer OAuth 2-standarden ( http://oauth.net/2/). OAuth 2 tillåter tredjepartsintegreringar att hämta uppdaterings- och åtkomsttoken för din valda partneradministratörs räkning för att autentisera API-anrop.
Du måste först registrera din integrering med Webex. När programmet har registrerats måste det sedan stödja detta OAuth 2.0-auktoriseringsflöde för att erhålla den nödvändiga uppdateringen och åtkomsttoken.
Mer information om integreringar och hur du skapar det här OAuth 2-auktoriseringsflödet i ditt program finns i https://developer.webex.com/docs/integrations.
Det finns två nödvändiga roller för att implementera integreringar – utvecklaren och auktorisera användaren – och de kan hållas av separata personer/team i din miljö.
-
Utvecklaren skapar appen och registrerar den på för att generera det https://developer.webex.com OAuth ClientID/Secret som krävs, med omfattningar som förväntas för programmet. Om ditt program skapas av en tredje part kan de registrera programmet (om du har begärt åtkomst) eller så kan du göra det med din egen åtkomst.
-
Auktoriseringsanvändaren är det konto som programmet använder för att auktorisera dess API-samtal, för att ändra din partnerorganisation, dina kunders organisationer eller deras prenumeranter. Det här kontot måste ha antingen den fullständiga administratören eller den fullständiga säljadministratörsrollen i din partnerorganisation. Detta konto får inte hållas av en tredje part.
Organisationsnamn
Organisationsnamnet beror på vilket administrationsläge du använder:
-
Företagsläge – Organisationsnamnet är en exakt matchning av spEnterpriseId.
-
Tjänsteleverantörsläge – Organisationsnamnet är groupID-delen av spEnterpriseId.
Organisationsnamnet kommer att innehålla blanksteg, versaler och specialtecken som anges i det ursprungliga spEnterpriseId.
BroadWorks-programvarukrav
Se Lifecycle Management – BroadSoft-servrar.
Vi förväntar oss att tjänsteleverantören är "patch-aktuell" med de senaste BroadWorks-patcharna och Release Independent (RI)-appar. Listan över programfixar nedan är minimikravet för integrering med Webex.
Se till att granska korrigeringsfilerna för dessa programfixar. Vissa programfixar kan ha ytterligare CLI-krav.
Version R22
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver | ||
|
Krävs för Directory Sync | ||
|
Krävs för att uppgradera från V1 till V2 Push Notifications | ||
|
Krävs patch för Application Server | ||
|
Krävs för att uppgradera från V1 till V2 Push Notifications | ||
|
Obligatorisk patch för samtalsinspelningsfunktionen | ||
|
Obligatorisk patch för Flow-through Provisioning | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
Profilserver | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för Auth-tjänsten med CI-tokenvalidering | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
XSP|ADP |
Krävs för NPS-autentiseringsproxy | |
|
Krävs för Auth-tjänsten med CI-tokenvalidering | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 Push Notifications | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för Auth-tjänsten med CI-tokenvalidering | ||
|
Krävs för Unified Call History | ||
|
Övrigt |
AP.xsa.22.0.1123.ap372757 | |
Version R23
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver |
Krävs för Directory Sync | |
|
Konfigurera appserver | ||
|
Krävs för att uppgradera från V1 till V2 Push Notifications | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
Profilserver | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
XSP|ADP | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 Push Notifications | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
Annat |
Om du använder ADP... |
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History |
Version R24
|
Server |
Lappa |
Ytterligare information |
|---|---|---|
|
Programserver |
Krävs för Unified Messaging Server (UMS) | |
|
Krävs för genomflödesprovisionering | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History | ||
|
Annat |
Obligatorisk patch för Hook Status (Närvaro) och Unified Call History |
BroadWorks-taggar krävs för Webex
För information om BroadWorks-systemtaggar och anpassade taggar som du måste konfigurera för Webex, se Webex for Cisco BroadWorks Configuration Guide.
Användareablerings- och aktiveringsflöden
Provisioning beskriver att lägga till användaren till Webex. Aktivering inkluderar e-postvalidering och tjänstetilldelning i Webex.
Användarnas e-postadresser måste vara unika eftersom Webex använder e-postadressen för att identifiera en användare. Om du har betrodda e-postadresser för användarna kan du välja att de ska aktiveras automatiskt när du etablerar dem automatiskt. Denna process är "automatisk etablering och automatisk aktivering".
Automatisk användareablering och automatisk aktivering (pålitligt e-postflöde)
Förutsättningar
-
Din provisioneringsadapter pekar på Webex för Cisco BroadWorks (som kräver en utgående anslutning från AS till Webex-etableringsbrygga).
-
Du måste ha giltiga e-postadresser som kan nås av slutanvändare som alternativa ID:er i BroadWorks.
-
Control Hub har ett etableringskonto i din partnerorganisationskonfiguration.
|
Steg |
Beskrivning |
|---|---|
|
1 |
Du citerar och tar ordrar för tjänsten med dina kunder. |
|
2 |
Du behandlar kundbeställningen och tillhandahållande kunden i dina system. |
|
3 |
Tjänsteetableringssystemet utlöser tillhandahållandet av BroadWorks. I det här steget skapar sammanfattningen företaget och användarna. Den tilldelar sedan nödvändiga tjänster och nummer till varje användare. En av dessa tjänster är externa IM&P. |
|
4 |
Det här etableringssteget utlöser automatisk etablering av kundorganisationen och användare i Webex. (Tilldelningen av IM&P-tjänsten medför att provisioneringsadaptern ringer upp Webex-etablerings-API: et). |
|
5 |
Dina system måste använda Webex etablerings-API om du senare behöver justera paketet för användaren (för att ändra från standard). |
SSO inloggningsflöde
Följande är SAML SSO för Webex-appen vid användning av BroadWorks-autentisering och när delning av resurser med ursprung är aktiverad, vilket möjliggör direkt autentisering till BroadWorks. Bilden visar klient- och användarhändelser till vänster med text på pilarna som representerar vad klienten tillhandahåller för auktorisering. Steg 1 och 5 är användarhändelser. Till höger på bilden står det inloggningstjänsternas händelser samt vad som returneras till klienten.
Följande är BroadWorks Service Discovery-flödet som följer omedelbart från det föregående Webex SAML SSO inloggningsflödet. Klienten använder åtkomsttoken som erhållades vid registreringen till Webex Device Management för att begära registrering från BroadWorks-distributionen.
Alternativa inloggningsflöden
Bilderna ovan förutsätter att SAML SSO inloggning har konfigurerats med BroadWorks-autentisering med direkt BroadWorks-autentisering aktiverad (delning av resurser över ursprung). Nedan finns några alternativa SAML SSO inloggningsflöden:
-
BroadWorks-autentisering utan direkt BroadWorks-autentisering (delning av resurser i olika ursprung):
-
Den enda skillnaden är i steg 5 och 6 av Webex inloggningsflöde. I steg 5 valideras inloggningsuppgifterna av IdP-proxyn (i stället för XSI) och en SAML-försäkran skickas tillbaka till klienten.
-
Flödet fortsätter genom de återstående stegen i de två diagrammen.
-
Den SSO-token används inte i det här flödet.
-
-
Saml SSO Webex-autentisering:
-
I steg 3 av Webex-inloggningsflödet returnerar Common Identity stjänsten det identitetsleverantör som används av Webex-autentisering.
-
Då startas ett alternativt SAML-SSO-inloggningsflöde för Webex.
-
Användarinteraktioner
Logga in
-
Webex-appen startar en webbläsare till Cisco Common Identity (CI) där användare kan ange sina e-postadresser.
-
CI upptäcker att den associerade kundorganisationen har BroadWorks IDP-proxy (IDP) konfigurerad som sin SAML IDP. CI omdirigerar till IDP som ger användaren en inloggningssida. (Tjänsteleverantören kan märka denna inloggningssida.)
-
Användaren anger sina BroadWorks-inloggningsuppgifter.
-
Broadworks autentiserar användaren via IDP. IDP omdirigerar webbläsaren tillbaka till CI med en SAML Success för att slutföra autentiseringsflödet (visas inte i diagrammet).
-
Vid autentiseringen som lyckades får Webex-appen åtkomsttokens från CI (visas inte i diagrammet). Klienten använder dem för att begära ett BroadWorks som länge har bevarat Jasons webbtoken (JWT).
-
Webex-appen upptäcker sin samtalskonfiguration från BroadWorks och andra tjänster från Webex.
-
Webex-appen registreras med BroadWorks.
Logga in från ett användar perspektiv
Diagrammet är det normala inloggningsflödet, som slutanvändaren eller prenumeranten ser:
-
Du kan hämta och installera Webex-appen.
-
Du kan ha fått länken från din tjänsteleverantör eller så hittar du hämtningen på hämtningssidan för Webex.
-
Du anger din e-postadress på inloggningsskärmen till Webex. Klicka på Nästa.
-
Vanligtvis omdirigeras du till en tjänsteleverantör varumärkessida.
-
Den sidan kan välkomna dig via din e-postadress.
Om det inte finns någon e-postadress eller om e-postadressen är fel anger du BroadWorks-användarnamn i stället.
-
Ange ditt BroadWorks-lösenord.
-
Om du har loggat in öppnas Webex.
samtalsflöde – Företagskatalog
samtalsflöde – PSTN nummer
Presentation och delning
Starta ett utrymmesmöte
Klientinteraktioner
Hämta profil från DMS och SIP-registrering med AS
-
Klienten ringer upp XSI för att få en token för enhetshantering och URL:en till DMS.
-
Klienten begär sin enhetsprofil från DMS genom att presentera token från steg 1.
-
Klienten läser in enhetsprofilen och hämtar SIP-inloggningsuppgifter, adresser och portar.
-
Klienten skickar en SIP-REGISTRERING till SBC med hjälp av informationen från steg 3.
-
SBC skickar SIP-registreringen till AS (SBC kan söka efter NS för att hitta en AS om SBC inte redan känner till SIP-användaren.)
Riktlinjer för test och labb
Följande riktlinjer gäller för testning och labborganisationer:
-
tjänsteleverantör till högst 50 testanvändare som kan tillhandahållas i flera organisationer.
-
Alla användare efter de första 50 testanvändarna kommer att faktureras.
-
För att säkerställa korrekt behandling på din faktura måste alla testorganisationar inkludera "test" i BroadWorks organisationsnamn.
-
Interna testorganisationer måste utses inom Webex Control Hub. Detta för att förhindra att testanvändare faktureras som faktiska användare.
Utse en organisation som en testorganisation
Så här utser du en organisation som en testorganisering:
-
Logga in på partnerhubb och välj Kunder.
-
Välj lämplig Kund.
-
I det högra kontrollfältet aktiverar du den interna testorganisationen.
Uppspelning av röstbrevlåda
För röstbrevlåda, se till att du konfigurerar mediaservern för att använda en av följande koder:
-
mp3
-
wav—WAV-filer stöds i följande format: PCM (stöds på alla plattformar) och DVI-ADPCM (stöds inte på Android
Om du använder wav-filer ska du köra följande CLI-kommandon för att konfigrera programservern och medieserver:
-
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAV -
MS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologi
- ACL
- Åtkomstkontrolllista
- ALG
- Application Layer Gateway
- API
- Application Programming Interface
- APNS
- Apple Push-aviseringstjänst
- AS
- Programserver
- ATA
- Analog telefonadapter, adapter som konverterar analog telefoni till VoIP
- BAM
- BroadSoft -programhanterare
- Grundläggande autentisering
- En verifieringsmetod där ett konto (användarnamn) valideras av en delad hemlighet (lösenord)
- BMS
- BroadSoft-meddelandeserver
- BOSH
- Tvåvägsströmmar över synkroniserad HTTP
- BRI
- Basic Rate Interface BRI är en ISDN-accessmetod
- Bunt
- En samling tjänster som levereras till en slutanvändare eller prenumerant (cf. Paket)
- Ca
- Certifikatutfärdare
- Nätoperatör
- En organisation som hanterar telefonitrafik (cf. Partner, tjänsteleverantör, värde tillagda återförsäljare)
- Captcha
- Fullständigt automatiserat test av offentlig turing för att berätta om datorer och prova På annat sätt
- CCXML
- Samtalskontroll eXtensible Markup Språk
- CIF
- Vanligt mellanliggande format
- CLI
- Kommandoradsgränssnitt
- CN
- Vanligt namn
- CNPS
- Push-server för samtalsaviseringar. En Notification Push Server som körs på en XSP|ADP i din miljö, för att skicka samtalsmeddelanden till FCM och APNS. Se NPS-proxy.
- CPE
- Lokal utrustning hos kund
- HLR
- Anpassad närvaroregel
- CSS
- Överlappande stilblad
- CSV
- Kommaseparerad värde
- CTI
- Integrering av datortelefoni
- CUBE
- Cisco Unified-kantobjekt
- DMZ
- Demilitariserad zon
- DN
- Telefonnummer
- DND
- Stör ej
- DNS
- System för domännamn
- DPG
- Ring upp peer-grupp
- DSCP
- Differentierad servicekodpunkt
- DTAF
- Arkivfil för enhetstyp
- DTG
- Trunkgrupp som är destination
- DTMF
- Dubbeltonsfrekvens
- Slutanvändare
- Den person som använder tjänsterna, dvs. ringer samtal, ansluter till möten eller skickar meddelanden (cf. Prenumerant)
- Företag
- En samling slutanvändare (cf. Organisation)
- FCM
- Firebase Cloud-meddelanden
- FMC
- Mobile Convergence har åtgärdats
- Flödesflöde för tillhandahållande
- Skapar användare i Webex identitetslager genom att tilldela "Integrerad IM&P"-tjänst i BroadWorks.
- FQDN
- Fullständigt domännamn (FQDN)
- Fullständigt flöde genom tillhandahållande
- Genom att skapa och verifiera användare i Webex identitetslager tilldelar du "Integrerad IM&P"-tjänsten i BroadWorks och den är ogiltig eftersom varje BroadWorks-användare har en unik och giltig e-postadress.
- FXO
- Kontor i annat land är porten som tar emot den analoga linjen. Det är kontakten på telefonen eller faxdatorn eller plugin-program på den analoga telefonsystemet. Den ger en indikation på "på-hook"/"off-hook" (loop som avslutas). Eftersom FAXO-porten är ansluten till en enhet, t.ex. ett fax eller en telefon, kallas enheten ofta för "DEN HÄR ENHETEN".
- FXS
- Prenumerant av det externa exchanget är den port som faktiskt levererar den analoga linjen till prenumeranten. Med andra ord är det "anslut på vägg" som levererar en uppringningston, batteriström och ringsignal.
- GCM
- Google Cloud-meddelande
- GCM
- Tidskrypterings-/räknareläge (krypteringsteknik)
- HID
- Human Interface-enhet
- HTTPS
- Hypertext Transfer Protocol Säkra sockets
- IAD
- Integrerad åtkomstenhet
- SNABBMEDDELANDEN&P
- Snabbmeddelanden och närvaro
- IP-PSTN
- En tjänsteleverantör som tillhandahåller VoIP till PSTN-tjänster, är interchangeable med ITSP eller en allmän term för internetansluten "allmän" telefoni som tillhandahålls kollektivt av större leverantörer av teletjänster (i stället för av länder, eftersom PSTN är)
- ITSP
- Internettelefoni tjänsteleverantör
- IVR
- Interaktiv röstrespons/responder
- JID
- Den ursprungliga adressen för en XMPP-enhet kallas en Jabber Identifier eller JID localpart@domain.part.example.com/resourcepart (@ . / är separatorer)
- JSON
- Notering av Java-skriptobjekt
- JSSE
- Java Secure Socket-tillägg; underliggande teknik tillhandahåller säkra anslutningsfunktioner till BroadWorks-servrar
- KEM
- Modul för nyckeltillägg (maskinvara för Cisco-telefoner)
- LLT
- Token med lång livslängd (eller långt liv). en självbetjänande och säker form av symbol som gör det möjligt för användare att förbli autentiserade under längre tid och inte är bundna till specifika program.
- MA
- Arkivering av meddelande
- MIB
- Hanteringsinformationsbas
- MS
- Medieserver
- mTLS
- Ömsesidig autentisering mellan två parter genom att använda certifikatutbyte när en TLS-anslutning upprättas
- MUC
- Chatt med flera användare
- NAT
- Nätverksadressöversättningar
- NPS
- Push-server för meddelanden; se CNPS
- NPS-proxy
-
En tjänst i Webex som tillhandahåller kort behörighetstoken till din CNPS, vilket gör det möjligt att skicka samtalsaviseringar till FCM och API:er, och till sist till Android- och iOS-enheter som kör Webex.
- OCI
- Öppna klientgränssnitt
- Organisation
- Ett företag eller en organisation som representerar en samling av slutanvändare (cf. Företag)
- OTG
- Utgående trunkgrupp
- Paket
- En samling tjänster som levereras till en slutanvändare eller prenumerant (cf. Bunt)
- Partner
- En agentorganisation som arbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (cf. Värde som lagts till återförsäljare, tjänsteleverantör, operatör)
- PBX
- Private Branch Exchange
- PEM
- E-post om förbättrad sekretess
- PLMN
- Allmänt mobilnätverk för land
- PRI
- Primary Rate Interface (PRI) är ett telekommunikationsgränssnitt som används på ett integrerat digitalt nätverk (ISDN)
- PS
- Profilserver
- PSTN
- Publikt telefonnätverk
- QoS
- Tjänstkvalitet
- Portalen för återförsäljare
- En webbplats där återförsäljarens administratör kan konfigurera sin UC-One SaaS-lösning. Den kallas ibland FÖR EN PORTAL, en administratörsportal eller en hanteringsportal.
- RTCP
- Kontrollprotokoll i realtid
- RTP
- Realtidstransportprotokoll
- SBC
- Sessionens kantkontrollering
- SCA
- Utseende för delat samtal
- SD
- Standarddefinition
- SDP
- Sessionsbeskrivningsprotokoll
- SP
- tjänsteleverantör; En organisation som tillhandahåller telefoni eller relaterade tjänster till andra organisationer (cf. Operatör, partner, värde som läggs till återförsäljare)
- SIP
- Session Initiation Protocol
- SLT
- Token för kort livslängd (eller kort livslängd) (kallas även BroadWorks SSO token); en autentiserad token för engångsbruk som används för att få säker åtkomst till webbprogram.
- SMB
- Små till medelstora företag
- SNMP
- Enkelt nätverkshanteringsprotokoll
- sRTCP
- säkert Realtime Transfer Control Protocol (VoIP-samtalsmedia)
- sRTP
- säkert Realtime Transfer Protocol (VoIP samtalsmedia)
- SSL
- Secure Sockets Layer
- Prenumerant
- Den person som använder tjänsterna, dvs. ringer samtal, ansluter till möten eller skickar meddelanden (cf. Slutanvändare)
- TCP
- Protokoll för överföringskontroll
- TDM
- Multiplexing för tids division
- TLS
- Transport Layer Security
- Tos
- Typ av tjänst
- UAP
- Portal för användaraktivering
- UC
- Enhetlig kommunikation
- UI
- Användargränssnitt
- UID
- Unik identifierare
- UMS
- Meddelandeserver
- URI
- Uniform Resource Identifier
- URL
- Uniform Resource-locator
- USS
- Delningsserver
- UTC
- Koordinerad universell tid
- UVS
- Videoserver
- Återförsäljare med tillagda värden (VAR)
- En agentorganisation som arbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (cf. Operatör, partner och tjänsteleverantör)
- VGA
- Disksystem för videografik
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Röstökning, utökningsspråk
- Webdav
- Webb distribuerad redigering och versionshantering
- WebRTC
- Webbkommunikation i realtid
- WRS
- WebRTC-server
- XMPP
- Utöknings- och presenceprotokoll för meddelanden och närvaro
Nästa
Konfigurera tjänster (med mTLS för autentiseringstjänsten)
Procedurerna nedan ersätter procedurerna i avsnittet Konfigurera tjänster på ditt Webex för Cisco BroadWorks XSP|ADPs. Slutför endast dessa procedurer om du använder mTLS för autentiseringstjänsten i stället för validering av CI-token. Dessa procedurer är obligatoriska om du kör flera Webex-organisationer från samma XSP|ADP-server. Annars är de valfria.
Om du inte kör flera Webex-organisationer från samma XSP|ADP-server rekommenderas CI-tokenvalidering (med TLS) för autentiseringstjänsten. Se till Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP för information om hur du konfigurerar autentiseringstjänsten och andra tjänster.
Xsi-gränssnitt
Installera och konfigurera programmen Xsi-Actions och Xsi-Events enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Endast en instans av Xsi-Events-programmen bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-händelser som används för att integrera BroadWorks med Webex måste ha samma callControlApplicationName som definieras under Program/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
När en användare registreras i Webex skapar Webex en prenumeration för användaren på AS för att ta emot telefonihändelser för närvaro och samtalshistorik. Prenumerationen är kopplad till callControlApplicationName och AS använder den för att veta vilka Xsi-Events som ska skicka telefonihändelserna.
Om du ändrar callControlApplicationName eller inte har samma namn i alla Xsi-Events-webbappar påverkas prenumerationer och telefonihändelsefunktioner.
Konfigurera autentiseringstjänst (med mTLS)
Långvariga BroadWorks-token genereras och valideras av den autentiseringstjänst som finns på dina XSP|ADP:er.
Krav
-
XSP|ADP-servrarna som är värd för autentiseringstjänsten måste ha ett konfigurerat mTLS-gränssnitt.
-
XSP|ADP:er måste dela samma nycklar för kryptering/dekryptering av token med lång livslängd i BroadWorks. Att kopiera dessa nycklar till varje XSP|ADP är en manuell process.
-
XSP|ADP:er måste synkroniseras med NTP.
Konfigurationsöversikt
Den grundläggande konfigurationen på dina XSP|ADP:er inkluderar:
-
Distribuera autentiseringstjänsten.
-
Konfigurera tokenvaraktigheten till minst 60 dagar (lämna utfärdaren som BroadWorks).
-
Generera och dela RSA-nycklar över XSP|ADP:er.
-
Ange autentiseringstjänstens URL till webbbehållaren.
Distribuera autentiseringstjänsten på XSP|ADP
På varje XSP|ADP som används med Webex:
-
Aktivera autentiseringstjänstprogrammet på sökvägen
/authService(du måste använda den här sökvägen):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (där
-
Distribuera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurera tokenvaraktighet
-
Kontrollera befintlig tokenkonfiguration (timmar):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Ställ in varaktigheten på 60 dagar (max är 180 dagar):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generera och dela RSA-nycklar
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering i alla instanser av autentiseringstjänsten.
-
Nyckelparet genereras av autentiseringstjänsten när det först krävs för att utfärda en token.
På grund av dessa två faktorer måste du generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP.
Om du cyklar nycklar eller ändrar nyckellängden måste du upprepa följande konfiguration och starta om alla XSP|ADP:er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från XSP|ADP genom att begära följande URL från klientens webbläsare:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(Detta genererar ett privat/offentligt nyckelpar på XSP|ADP, om det inte redan fanns en)
-
Platsen för nyckellagring kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Kopiera den exporterade filen
/var/broadworks/tmp/authService.keystill samma plats på de andra XSP|ADP:erna och skriv över en äldre.keysfil om det behövs. -
Importera nycklarna till var och en av de andra XSP|ADP:erna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Ange autentiseringstjänstens URL till webbbehållaren
XSP|ADP:s webbbehållare behöver autentiserings-URL:en så att den kan validera token.
På var och en av XSP|ADP:erna:
-
Lägg till URL för autentiseringstjänsten som en extern autentiseringstjänst för BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Lägg till autentiseringstjänstens URL i behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceDetta gör att Webex kan använda autentiseringstjänsten för att validera token som visas som autentiseringsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
Konfigurera TLS och chiffer på HTTP-gränssnitten (för XSI- och autentiseringstjänsten)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Nivåerna för TLS-konfigurationen för dessa program är följande:
Mest allmänt = System > Transport > HTTP > HTTP-servergränssnitt = Mest specifikt
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
| Särdrag | CLI-sammanhang |
| System (globalt) |
|
| Transportprotokoll för det här systemet |
|
| HTTP på det här systemet |
|
| Specifika HTTP-servergränssnitt på det här systemet |
|
Läser HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer> -
Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för var och en, om de är säkra och om de kräver klientautentisering.
Apache tomcat skickar ett certifikat för varje säkert gränssnitt. Systemet genererar ett självsignerat certifikat om det behöver ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokollet i HTTP-servergränssnittet
HTTP-gränssnittet som interagerar med Webex-molnet måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Ange kommandot
getför att se vilka protokoll som redan används i det här gränssnittet.443 -
Ange kommandot
addför att säkerställa att gränssnittet kan använda TLS 1.2 vid kommunikation med molnet.443 TLSv1.2
Redigera konfigurationen av TLS-chiffer i HTTP-servergränssnittet
Så här konfigurerar du de nödvändiga chiffren:
-
Logga in på XSP|ADP och navigera till
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Ange kommandot
getför att se vilka chiffer som redan används i det här gränssnittet. Det måste finnas minst en av Ciscos rekommenderade paket (se XSP|ADP-identitetskrav och säkerhetskrav i avsnittet Översikt).443 -
Ange kommandot
addför att lägga till en chiffer i HTTP-servergränssnittet.443 XSP|ADP CLI kräver IANA-standardkrypteringssvitnamnet, inte openSSL-krypteringssvitnamnet. Om du till exempel vill lägga till openSSL-chiffrering
ECDHE-ECDSA-CHACHA20-POLY1305i HTTP-servergränssnittet använder du:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten efter båda namnen.
Konfigurera Trust för autentiseringstjänst (med mTLS)
-
Logga in på Control Hub med ditt partneradministratörskonto.
-
Gå till Inställningar > BroadWorks Calling och klicka på Hämta Webex CA-certifikat för att hämta på din lokala dator.
CombinedCertChain2023.txtDessa filer innehåller två uppsättningar med två certifikat. Du måste dela upp filerna innan du överför dem till XSP|ADP:er. Alla filer är obligatoriska. -
Dela upp certifikatkedjan i två certifikat –
combinedcertchain2023.txt.-
Öppna
combinedcertchain2023.txti en textredigerare. -
Markera och klipp ut det första textblocket, inklusive raderna
-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----, och klistra in textblocket i en ny fil. -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt. Den ursprungliga filen ska nu endast ha ett textblock omgivet av raderna-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på den XSP|ADP som du skyddar, t.ex.
/var/broadworks/tmp/root2023.txtoch/var/broadworks/tmp/issuing2023.txt. -
Logga in på XSP|ADP och navigera till
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Valfritt) Kör hjälpUpdateTrustför att se parametrarna och kommandoformatet. -
Överför certifikatfilerna till nya förtroendeankare – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha ett annat namn.
webexclientroot,webexclientroot2023,webexclientissuingochwebexclientissuing2023är exempelalias för förtroendeankare. Du kan använda dina egna så länge alla fyra posterna är unika. -
Bekräfta att förankringarna har uppdaterats:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Alternativ) Konfigurera mTLS på HTTP-gränssnitts-/portnivå
Det går att konfigurera mTLS på HTTP-gränssnittets-/portnivå eller per webbprogram.
Hur du aktiverar mTLS för ditt program beror på vilka program du är värd för på XSP|ADP. Om du är värd för flera program som kräver mTLS bör du aktivera mTLS i gränssnittet. Om du bara behöver skydda ett av flera program som använder samma HTTP-gränssnitt kan du konfigurera mTLS på programnivå.
När mTLS konfigureras på HTTP-gränssnittets-/portnivå krävs mTLS för alla värdwebbprogram som nås via detta gränssnitt/port.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera till
XSP|ADP_CLI/Interface/Http/HttpServer>och kör kommandotgetför att se gränssnitten. -
Lägga till ett gränssnitt och kräva klientautentisering där (vilket betyder samma sak som mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueMer information finns i dokumentationen för XSP|ADP CLI. I huvudsak säkrar den första
truegränssnittet med TLS (servercertifikat skapas vid behov) och den andratruetvingar gränssnittet att kräva klientcertifikatautentisering (tillsammans är de mTLS).
Till exempel:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueI det här exemplet är mTLS (Client Auth Req = true) aktiverat på 192.0.2.7 porten 444. TLS är aktiverat i 192.0.2.7 porten 443.
(Alternativ) Konfigurera mTLS för specifika webbprogram
Det går att konfigurera mTLS på HTTP-gränssnittets-/portnivå eller per webbprogram.
Hur du aktiverar mTLS för ditt program beror på vilka program du är värd för på XSP|ADP. Om du är värd för flera program som kräver mTLS bör du aktivera mTLS i gränssnittet. Om du bara behöver skydda ett av flera program som använder samma HTTP-gränssnitt kan du konfigurera mTLS på programnivå.
När mTLS konfigureras på programnivå krävs mTLS för det programmet oavsett konfigurationen av HTTP-servergränssnittet.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera till
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>och kör kommandotgetför att se vilka program som körs. -
Lägga till ett program och kräva klientautentisering för det (vilket betyder samma sak som mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueMer information finns i dokumentationen för XSP|ADP CLI. Här anges ansökningsnamnen.
truei det här kommandot aktiverar mTLS.
Till exempel:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Exempelkommandot lägger till AuthenticationService-programmet till 192.0.2.7:443 och kräver att det begär och autentiserar certifikat från klienten.
Kontrollera med get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurera enhetshantering på XSP|ADP, programserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt anvisningarna i Konfigurationsguide för BroadWorks Device Management.
Vart du ska gå nästa
För konfigurationen kan du återansluta till huvuddokumentflödet på CTI-gränssnitt och tillhörande konfiguration.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering mot AuthService
Webex interagerar med autentiseringstjänsten via en ömsesidig TLS-autentiserad anslutning. Det innebär att Webex visar ett klientcertifikat och XSP|ADP måste validera det. För att kunna lita på detta certifikat ska du använda Webex CA-certifikatkedjan för att skapa en betrodd ankare på XSP|ADP (eller proxy). Certifikatkedjan är tillgänglig att hämta via partnerhubben:
- Logga in på partnerhubben på
admin.webex.com. -
Gå till Tjänster > Ytterligare länkar.
-
Klicka på länken för att hämta certifikat.
Du kan även hämta certifikatkedjan från https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
De exakta kraven för att distribuera denna Webex CA-certifikatkedja beror på hur dina offentliga XSP|ADP:er distribueras:
-
Via en proxy för TLS-bryggning
-
Via en TLS-genomgångsproxy
-
Direkt till XSP|ADP
Följande diagram sammanfattar var Webex CA-certifikatkedjan måste distribueras i dessa tre fall.
Krav på ömsesidigt TLS-certifikat för TLS-bryggproxy
-
Webex presenterar ett Webex CA-signerat klientcertifikat för proxyn.
-
Webex CA-certifikatkedjan distribueras i proxyns förtroendearkiv, så proxyn litar på klientcertifikatet.
-
Det offentligt signerade XSP|ADP-servercertifikatet laddas också i proxyn.
-
Proxyn visar ett offentligt signerat servercertifikat för Webex.
-
Webex litar på den offentliga CA som signerade proxyservercertifikatet.
-
Proxyn visar ett internt signerat klientcertifikat för XSP|ADP:er.
Detta certifikat måste ha tilläggsfältet x509.v3 Utökad nyckelanvändning ifyllt med syftet BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 och TLS clientAuth . Till exempel:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationObservera att SAN-certifikat inte stöds när interna klientcertifikat genereras för proxyn. Interna servercertifikat för XSP|ADP kan vara SAN.
-
XSP|ADP:er litar på den interna certifikatutfärdaren.
-
XSP|ADP:er visar ett internt signerat servercertifikat.
-
Proxyn litar på den interna CA:en.
Krav på ömsesidigt TLS-certifikat för TLS-passthrough-proxy eller XSP i DMZ
-
Webex presenterar ett Webex CA-signerat klientcertifikat för XSPs.
-
Webex CA-certifikatkedjan distribueras i XSPs förtroendearkiv, så XSPs litar på klientcertifikatet.
-
Det offentligt signerade XSP-servercertifikatet laddas också i XSPs.
-
XSPs presenterar offentligt signerade servercertifikat för Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSPs servercertifikat.
Granskningshistorik för dokument
Följande tabell visar ändringar i det här dokumentet under de senaste 12 månaderna.
|
Datum |
Utförande | Beskrivning av ändring | |
|---|---|---|---|
|
13 januari 2025 |
3-1 |
| |
|
3 december 2024 |
2-124 |
| |
|
4 oktober 2024 |
2-123 |
| |
|
10 september 2024 |
2-123 |
| |
|
9 augusti 2024 |
2-122 |
| |
|
1 augusti 2024 |
2-121 |
| |
|
25 juni 2024 |
2-120 |
| |
|
14 juni 2024 |
2-119 |
| |
|
13 maj 2024 |
2-118 |
| |
|
10 maj 2024 |
2-117 |
| |
|
6 maj 2024 |
2-116 |
| |
|
2 maj 2024 |
2-115 |
| |
|
10 april 2024 |
2-114 |
| |
|
27 mars 2024 |
2-113 |
| |
|
22 mars 2024 |
2-112 |
| |
|
7 mars 2024 |
2-111 |
| |
|
24 februari 2024 |
2-110 |
| |
|
20 februari 2024 |
2-109 |
| |
|
07 februari 2024 |
2-108 |
| |
|
25 januari 2024 |
2-107 |
| |
|
23 januari 2024 |
2-106 |
| |
|
10 januari 2024 |
2-105 |
| |
Vi presenterar Webex för Cisco BroadWorks
Det här avsnittet behandlar systemadministratörer hos Ciscos partnerorganisationer (tjänsteleverantörer) som implementerar Webex för sina kundorganisationer eller tillhandahåller denna lösning direkt till sina egna abonnenter.
Lösningssyfte
-
För att tillhandahålla Webex molnsamarbetsfunktioner till små och medelstora kunder som redan har samtalstjänst som tillhandahålls av BroadWorks tjänsteleverantörer.
-
För att tillhandahålla BroadWorks-baserad samtalstjänst till små och medelstora Webex-kunder.
Sammanhang
Vi utvecklar alla våra samarbetskunder mot en enhetlig applikation. Den här vägen minskar adoptionssvårigheter, förbättrar interoperabilitet och migrering och ger förutsägbara användarupplevelser i hela vår samarbetsportfölj. En del av detta arbete är att flytta BroadWorks samtalsfunktioner till Webex-appen och så småningom minska investeringarna i UC-One-klienterna.
Fördelar
-
Framtidssäkring: mot utgången av UC-One Collaborate, förflyttning av alla kunder mot Unified Client Framework (UCF)
-
Bäst av båda: Aktiverings Webex Messaging - och mötesfunktioner samtidigt som BroadWorks-samtal behålls på ditt telefoninätverk
Lösningsomfång
-
Befintliga eller nya små till medelstora kunder (färre än 250 prenumeranter) som vill ha en uppsättning samarbetsfunktioner, kanske redan har BroadWorks- samtal.
-
Befintliga små till medelstora Webex-kunder som vill lägga till BroadWorks Calling .
-
Inte större företag (Läs vår Enterprise-portfölj för Webex).
-
Inte enskilda användare (Vänligen utvärdera Webex Online-erbjudanden).
Funktionsuppsättningarna i Webex för Cisco BroadWorks riktar sig till användningsfall för små till medelstora företag. Webex för Cisco BroadWorks-paketen är utformade för att minska komplexiteten för små och medelstora företag, och vi utvärderar ständigt deras lämplighet för detta segment. Vi kan välja att dölja eller ta bort funktioner som annars skulle vara tillgängliga i företag spaketen.
Förutsättningar för framgång med Webex för Cisco BroadWorks
|
# |
Krav |
Anteckningar |
|---|---|---|
|
1 |
Patchström BroadWorks R22 eller högre | |
|
2 |
XSP|ADP för XSI, CTI, DMS och AuthService |
Dedikerad XSP|ADP för Webex för Cisco BroadWorks |
|
3 |
Separat XSP|ADP för NPS, kan delas med andra lösningar som använder NPS. |
Om du har en befintlig Collaborate-distribution granskar du rekommendationerna för XSP|ADP- och NPS-konfigurationer. |
|
4 |
CI-tokenvalidering (med TLS) konfigurerad för Webex-anslutningar till autentiseringstjänsten. | |
|
5 |
MTL: er konfigurerade för Webex-anslutningar till CTI-gränssnittet. |
Andra applikationer kräver inte MTL. |
|
6 |
Användare måste finnas i BroadWorks och behöver följande attribut, beroende på ditt etableringsbeslut:
|
För betrodda e-postmeddelanden: Vi rekommenderar att du lägger samma e-postadress i attributet Alternate ID också, så att användare kan logga in med e-postadress mot BroadWorks. För opålitliga e-postmeddelanden: Beroende på användarens e-postinställningar kan användningen av opålitliga e-postmeddelanden leda till att e-postmeddelandet skickas till användarens skräppost - eller skräppostmapp. Administratören kan behöva ändra användarens e-postinställningar för att tillåta domäner |
|
7 |
Webex för Cisco BroadWorks DTAF-fil för Webex-appen | |
|
8 |
BW Business Lic eller Std Enterprise eller Prem Enterprise User Lic + Webex för Cisco BroadWorks-prenumeration |
Om du har en befintlig Collaborate-distribution behöver du inte längre UC-One Add-On Bundle, Collab Lic och Meet-me-konferensportar. Om du har en befintlig UC-One SaaS-distribution, inga ytterligare ändringar förutom att acceptera villkoren för Premium-paketet. |
|
9 |
IP/portar måste vara tillgängliga via Webex backend-tjänster och Webex Apps via offentligt internet. |
Se avsnittet ”Förbered ditt nätverk”. |
|
10 |
Konfiguration av TLS v1.2 på XSP|ADP | |
|
11 |
För genomflödesprovisionering måste programservern ansluta till BroadWorks Provisioning Adapter. Vi testar eller stöder inte utgående proxykonfiguration. Om du använder en utgående proxy accepterar du ansvaret för att stödja den med Webex för Cisco BroadWorks. |
Se avsnittet ”Förbered ditt nätverk”. |
Om detta dokument
Syftet med detta dokument är att hjälpa dig att förstå, förbereda, distribuera och hantera din Webex för Cisco BroadWorks-lösning. De viktigaste avsnitten i dokumentet återspeglar detta syfte.
Denna guide innehåller koncept- och referensmaterial. Vi avser att täcka alla aspekter av lösningen i detta enda dokument.
Minsta uppsättning uppgifter för att distribuera lösningen är:
-
Kontakta ditt kontoteam för att bli en Cisco-partner. Det är absolut nödvändigt att du utforskar Ciscos kontaktpunkter för att bekanta dig (och bli utbildad). När du blir en Cisco-partner tillämpar vi växeln Webex för Cisco BroadWorks på din Webex-partnerorganisation. (Se Distribuera Webex för Cisco BroadWorks > Partner Onboarding i det här dokumentet.)
-
Konfigurera dina BroadWorks-system för integration med Webex. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera tjänster på din Webex för Cisco BroadWorks XSP |ADP i det här dokumentet.)
-
Använd Partner Hub för att ansluta Webex till BroadWorks. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera din partnerorganisation i Partner Hub i det här dokumentet.)
-
Använd Partner Hub för att förbereda mallar för användarprovisionering. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera dina onboarding-mallar i det här dokumentet.)
-
Testa och integrera en kund genom att etablera minst en användare. (Se Distribuera Webex för Cisco BroadWorks > Konfigurera din testorgan isation.)
-
Dessa är steg på hög nivå, i den typiska ordningen. Det finns flera bidragande uppgifter som du inte kan ignorera.
-
Om du vill skapa egna program för att hantera dina Webex för Cisco BroadWorks-prenumeranter bör du läsa Använda API för provisionering i avsnittet Referens i den här guiden.
Terminologi
Vi försöker begränsa jargongen och akronymerna som används i detta dokument, och att förklara varje term när den först används. (Se Webex för Cisco BroadWorks Referens > Terminologi om en term inte förklaras i ett sammanhang.)
Hur det fungerar
Webex för Cisco BroadWorks är ett erbjudande som integrerar BroadWorks Calling i Webex. Prenumeranter använder en enda applikation (Webex-appen) för att dra nytta av funktioner som tillhandahålls av båda plattformarna:
-
Användare ringer PSTN-nummer med din BroadWorks-infrastruktur.
-
Användare ringer till andra BroadWorks-nummer med din BroadWorks-infrastruktur (ljud-/videosamtal genom att välja de nummer som är associerade med användarna eller knappsatsen för att introducera numren).
-
Användare kan alternativt ringa ett Webex VOIP-samtal över Webex-infrastrukturen genom att välja alternativet ”Webex Call” i Webex-appen. (Dessa samtal är Webex-app till Webex-app, inte Webex-app till PSTN).
-
Användare kan vara värd och gå medWebex Meetings.
-
Användare kan skicka meddelanden till varandra till en eller i mellanslag (beständig gruppchatt) och dra nytta av funktioner som sökning och fildelning (på Webex-infrastruktur).
-
Användare kan dela närvaro (status). De kan välja anpassad närvaro eller klientberäknad närvaro.
-
När vi har integrerat dig som partnerorganisation i Control Hub, med rätt behörigheter, kan du konfigurera relationen mellan din BroadWorks-instans och Webex.
-
Du skapar kundreganisationer i Control Hub och tillhandahåller användare i dessa organisationer.
-
Varje abonnent i BroadWorks får en Webex-identitet baserat på deras e-postadress (E-post-ID-attribut i BroadWorks).
-
Användare autentiserar mot BroadWorks eller mot Webex.
-
Kunder utfärdas med långlivade tokens för att auktorisera dem för tjänster på BroadWorks och Webex.
Webex-appen i centrum för den här lösningen; det är en varumärkesbar applikation tillgänglig på Mac/Windows-datorer och Android/iOS-mobiler och surfplattor.
Det finns också en webbversion av Webex-appen som för närvarande inte innehåller samtalsfunktioner.
Klienten ansluter till Webex-molnet för att leverera meddelanden, närvaro och mötesfunktioner.
Klienten registrerar sig på dina BroadWorks-system för samtalsfunktioner.
Webex-molnet fungerar med dina BroadWorks-system för att säkerställa en sömlös användarprovisioneringsupplevelse.
Funktioner och begränsningar
Vi erbjuder flera paket med olika funktioner.
”Softphone” -paket
Den här pakettypen använder Webex-appen som endast en softphone-klient med samtalskapacitet, men inga meddelandefunktioner. Användare med den här pakettypen kan gå med i Webex-möten, men kan inte starta möten på egen hand. När andra användare (softphone eller icke-softphone) söker i katalogen efter en softphone-användare ger sökresultaten inget alternativ för att skicka ett meddelande.
Softphone-användare kan dela sin skärm medan de är i ett samtal.
”Grundläggande” paket
Grundpaketet innehåller funktioner för samtal, meddelanden och möte. Det inkluderar 100 deltagare i möten. (** Se nedanstående anmärkning för undantag). I detta paket kan mötena ha en maximal varaktighet på 40 minuter.
”Standard” -paket
Detta paket innehåller också allt i Basic-paketet plus ytterligare mötesfunktioner inklusive Closed Captions, Realtidstranskription av 5 huvudspråk och omröstningar Cisco AI Assistant och frågor och svar från Slido.
”Premium” -paket
Detta paket innehåller allt i standardpaketet plus upp till 300 deltagare i ”Unified Space” -möte och upp till 1000 deltagare i ett personligt mötesrum (PMR), molninspelning av möten och avancerade meddelandefunktioner som inkluderar. Cisco AI Assistant
'Unified Space Meetings' avser ett Webex-möte (schemalagt eller oschemalagt) som äger rum i ett Webex-utrymme. Till exempel initierar en användare ett möte från utrymmet via knapparna ”Meet” eller ”Schema”.
Jämför paket
|
Paketet |
Ringer |
Meddelanden |
Enhetliga rymdmöten |
PMR-möten |
|---|---|---|---|---|
|
Softphone |
Ingår |
Ingår ej |
Ingen |
Ingen |
|
Grundläggande |
Ingår |
Ingår |
100 deltagare |
100 deltagare |
|
Standard |
Ingår |
Ingår |
100 deltagare |
100 deltagare |
|
Premium |
Ingår |
Ingår |
300 deltagare |
1000 deltagare |
”PMR-möten” avser ett Webex-möte (schemalagt eller oplanerat) som äger rum i en användares personliga mötesrum (PMR). Dessa möten använder en dedikerad URL (till exempel: cisco.webex.com/meet/roomownerUserID).
Meddelanden och mötesfunktioner
Se följande tabell för skillnader i stöd för PMR-mötesfunktioner för Basic-, Standard- och Premium-paket.
|
Mötesfunktion |
Stöds med Basic-paketet |
Stöds med standardpaket |
Stöds med Preminum Package |
Kommentera |
|---|---|---|---|---|
|
Mötestid |
40 minuter eller mindre |
24 timmar |
24 timmar | |
|
Skrivbordsdelning |
Javisst |
Javisst |
Javisst | |
|
Applikationsdelning |
Javisst |
Javisst |
Javisst | |
|
Flerpartschatt |
Javisst |
Javisst |
Javisst | |
|
Whiteboardtavla |
Javisst |
Javisst |
Javisst | |
|
Lösenordsskydd |
Javisst |
Javisst |
Javisst | |
|
Webbapp - ingen nedladdning eller plugins (Guest Experience) |
Javisst |
Javisst |
Javisst | |
|
Stöd parning med Webex-enheter |
Javisst |
Javisst |
Javisst | |
|
Golvkontroll (Mute One/Expel All) |
Javisst |
Javisst |
Javisst | |
|
Länk för ihållande möten |
Javisst |
Javisst |
Javisst | |
|
Mötesplatsåtkomst |
Javisst |
Javisst |
Javisst | |
|
Möte Gå med via VoIP |
Javisst |
Javisst |
Javisst | |
|
Låsning |
Javisst |
Javisst |
Javisst | |
|
Presentatörskontroller |
Nej |
Nej |
Javisst | |
|
Fjärrskrivbordskontroll |
Javisst |
Javisst |
Javisst | |
|
Antal deltagare |
100 |
100 |
1000 | |
|
Inspelning sparad lokalt i systemet |
Javisst |
Javisst |
Javisst | |
|
Inspelning i molnet |
Nej |
Nej |
Javisst | |
|
Inspelning - Molnlagring |
Nej |
Nej |
10 GB per webbplats | |
|
Inspelning av transkriptioner |
Nej |
Nej |
Javisst | |
|
Mötesplanering |
Javisst |
Javisst |
Javisst | |
|
Aktivera innehållsdelning med externa integrationer |
Nej |
Nej |
Javisst | |
|
Tillåt ändring av PMR-URL |
Javisst |
Javisst |
Javisst | |
|
Möten Livestreaming (t.ex., på Facebook, Youtube) |
Nej |
Nej |
Javisst | |
|
Låt andra användare schemalägga möten för deras räkning |
Nej |
Nej |
Javisst | |
|
Lägg till alternativ värd |
Javisst |
Javisst |
Javisst | |
|
Appintegration (t.ex. Zendesk, Slack) |
Beror på integrationen |
Beror på integrationen |
Javisst |
Se avsnittet Appintegrationer nedan för mer information om support. |
|
Integration med kalen Microsoft Office 365 dern |
Javisst |
Javisst |
Javisst | |
|
Integrering med Google Kalender för G Suite |
Javisst |
Javisst |
Javisst |
Webex hjälpcenter publicerar funktioner och användarvänlig dokumentation för Webex på help.webex.com. Läs följande artiklar för att lära dig mer om funktionerna:
Samtalsfunktioner
Samtalsupplevelsen liknar tidigare lösningar som använder BroadWorks samtalskontrollmotor. Skillnaden mot UC-One Collaborate och UC-One SaaS är att Webex-appen är den primära mjuka klienten.
Appintegrationer
Du kan integrera Webex för Cisco BroadWorks med följande program:
-
Zendesk —Endast Premium
-
Slack — Endast Premium
-
Microsoft Teams för Webex Meetings —Standard eller Premium
-
Microsoft Teams for Calling — stöds med alla paket
-
Office 365-kalender — Standard eller Premium
-
Google Kalender för G Suite — Standard eller Premium
Stöd för virtuell skrivbordsinfrastruktur (VDI)
Webex för Cisco BroadWorks stöder nu VDI-miljöer (Virtual Desktop Infrastructure). Mer information om hur du distribuerar VDI-infrastruktur finns i Deployment Guide for Webex for Virtual Desktop Infrastructure (V DI).
IPv6-stöd
Webex för Cisco BroadWorks stöder IPv6-adressering för Webex-appen.
Pro-paket för kontrollnav
Pro Pack for Control Hub-tilläggstjänsten ger dina administratörer, informationssäkerhetspersonal och efterlevnadsansvariga avancerad funktionalitet inom säkerhet, efterlevnad och analys som kan integreras med din programvara.
Dessa tilläggstjänster kommer endast att vara tillgängliga för Standard- och Premium-paket.
Mer information finns på hjälpsidan för Pro Pack för Control Hub.
Framtida färdplan
För inblick i våra avsikter för framtida versioner av Webex för Cisco BroadWorks, besök https://salesconnect.cisco.com/#/program/PAGE-16649. Färdplanpunkterna är inte bindande i någon egenskap. Cisco förbehåller sig rätten att hålla inne eller revidera någon eller alla dessa artiklar från framtida utgåvor.
Begränsningar
Begränsningar för tillhandahållande
Tidszon för mötesplats
Tidszonen för den första abonnenten för varje paket blir tidszonen för Webex Meetings webbplatsen som skapats för det paketet.
Om ingen tidszon anges i etableringsbegäran för den första användaren av varje paket, anges Webex Meetings webbplatsens tidszon för paketet till den regionala standardinställningen för prenumeranternas organisation.
Om din kund behöver en viss tidszon Webex Meetings för webbplatsen anger du tidszon sparametern i provisioneringsbegäran för:
-
den första abonnenten som tillhandahålls för Standard-paketet i organisationen.
-
den första abonnenten som tillhandahålls för Premium-paketet i organisationen.
-
den första abonnenten som är etablerad för Basic-paketet i organisationen.
Allmänna begränsningar
-
Webex för Intune stöds inte för Webex för Cisco BroadWorks-distributioner.
-
Inget samtal i webbversionen av Webex-klienten (Detta är en klientbegränsning, inte en lösningsbegränsning.)
-
Webex kanske ännu inte har alla användargränssnittskontroller för att stödja vissa av de samtalskontrollfunktioner som är tillgängliga från BroadWorks.
-
Webex-klienten kan för närvarande inte vara ”vitmärkt”.
-
När du skapar kundorganisationer med den valda provisioneringsmetoden skapas de automatiskt i samma region som din partnerorganisation. Detta beteende är av design. Vi förväntar oss att multinationella partners skapar en partnerorganisation i varje region där de hanterar kundorganisationer.
-
Rapportering om möten och meddelandeanvändning är tillgänglig via kundorganisationen i Control Hub.
Kända problem och begränsningar
För en uppdaterad lista över kända problem och begränsningar med Webex för Cisco BroadWorks-erbjudandet, se Kända problem och begränsningar.
Meddelandegränser
Följande datalagringsgränser (meddelanden och filer kombinerade) gäller för organisationer som har köpt Webex för Cisco BroadWorks-tjänster via en tjänsteleverantör. Dessa gränser representerar det maximala lagringsutrymmet för meddelanden och filer tillsammans.
-
Grundläggande: 2 GB per användare i 3 år
-
Standard 5 GB per användare i 3 år
-
Premium: 10 GB per användare i 5 år
För varje kundorganisation samlas dessa summor per användare för att ge en aggregerad summa för den kunden, baserat på antalet användare. Till exempel har ett företag med fem premiumanvändare en total gräns för meddelanden och fillagring på 50 GB. En enskild användare kan överskrida gränsen per användare (10 GB) förutsatt att företaget fortfarande är under det aggregerade maximumet (50 GB).
För teamutrymmen som skapas gäller meddelandegränserna mot den aggregerade summan för den kundorganisation som äger teamutrymmet. Du kan hitta information om ägaren till enskilda teamutrymmen i rymdpolicyn. Information om hur du visar rymdpolicyn för ett enskilt teamutrymme finns på https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ytterligare information
Mer information om allmänna meddelandegränser som gäller för Webex-meddelandeteamutrymmen finns på https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Säkerhet, data och roller
Webex-säkerhet
Webex-klienten är ett säkert program som gör säkra anslutningar till Webex och BroadWorks. Data som lagras i Webex-molnet och exponeras för användaren via Webex-appgränssnittet krypteras både under överföring och i vila.
Det finns mer information om datautbyte i avsnittet Referens i detta dokument.
Ytterligare läsning
Organisationsdataredighet
Vi lagrar dina Webex-data i det datacenter som närmast matchar din region. Se Data Residency in Webex i Hjälpcentret.
Roller
Tjänsteleverantörsadministratör (du): För dagliga underhållsaktiviteter hanterar du de lokala (anropande) delarna av lösningen med dina egna system. Du hanterar Webex-delarna av lösningen via Partner Hub.
Information om de roller som är tillgängliga för partners, åtkomstbehörigheterna som åtföljer dessa roller och hur man tilldelar roller finns i Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM.
Den första användaren som tilldelats en ny partnerorganisation tilldelas automatiskt rollerna Fullständig administratör och Fullständig partneradministratör. Den administratören kan använda artikeln ovan för att tilldela ytterligare roller.
Ciscos molndriftsteam: Skapar din ”partnerorganisation” i Partner Hub, om den inte finns, under din onboarding.
När du har ditt Partner Hub-konto konfigurerar du Webex-gränssnitten till dina egna system. Därefter skapar du ”Onboarding-mallar” för att representera sviterna eller paketen som serveras genom dessa system. Du tillhandahåller sedan dina kunder eller prenumeranter.
|
# |
Typisk uppgift |
SP |
Cisco |
|---|---|---|---|
|
1 |
Partner Onboarding - Skapa partnerorganisationen om en inte finns och aktivera nödvändiga funktioner växlar |
● | |
|
2 |
BroadWorks-konfiguration i partnerorganisation via Partner Hub (kluster) |
● | |
|
3 |
Konfigurera integrationsinställningar i Partnerorg via Partner Hub (Erbjudandemallar, Branding) |
● | |
|
4 |
Förbereda BroadWorks-miljön för integration (AS, XSP|ADP- patchning, brandväggar, XSP|ADP-konfiguration, XSI, AuthService, CTI, NPS, DMS-program på XSP|ADP) |
● | |
|
5 |
Utveckla provisioneringsintegration eller process |
● | |
|
6 |
Förbered GTM-material |
● | |
|
7 |
Migrera eller etablera nya användare |
● |
Arkitektur
Vad finns i diagrammet?
Kunder
-
Webex App-klienten fungerar som det primära programmet i Webex för Cisco BroadWorks-erbjudanden. Klienten är tillgänglig på stationära, mobila och webbplattformar.
Klienten har inbyggda meddelanden, närvaro och ljud-/videomöten med flera parter som tillhandahålls av Webex-molnet. Webex-klienten använder din BroadWorks-infrastruktur för SIP- och PSTN-samtal.
-
Cisco IP-telefoner och tillhörande tillbehör använder också din BroadWorks-infrastruktur för SIP- och PSTN-samtal. Vi förväntar oss att kunna stödja telefoner från tredje part.
-
Användaraktiveringsportal för användare att logga in på Webex med sina BroadWorks-autentiseringsuppgifter.
-
Partner Hub är ett webbgränssnitt för att administrera din Webex-organisation och dina kunders organisationer. Partner Hub är där du konfigurerar integrationen mellan din BroadWorks-infrastruktur och Webex. Du använder också Partner Hub för att hantera klientkonfiguration och fakturering.
Tjänsteleverantörsnätverk
Det gröna blocket till vänster om diagrammet representerar ditt nätverk. Komponenter i nätverket tillhandahåller följande tjänster och gränssnitt till andra delar av lösningen:
-
Offentlig XSP|ADP, för Webex för Cisco BroadWorks: (Rutan representerar en eller flera XSP|ADP-gårdar, eventuellt frontade av lastbalanserare.)
-
Värdar Xtended Services-gränssnittet (XSI-åtgärder och XSI-händelser), enhetshanteringstjänsten (DMS), CTI-gränssnittet och autentiseringstjänsten. Tillsammans gör dessa applikationer det möjligt för telefoner och Webex-klienter att autentisera sig själva, ladda ner sina samtalskonfigurationsfiler, ringa och ta emot samtal och se varandras hook-status (telefoninärvaro) och samtalshistorik.
-
Publicerar katalog till Webex-klienter.
-
-
Offentlig XSP|ADP, kör NPS:
-
Host Call Notifications Push Server: En push-server för meddelanden på en XSP|ADP i din miljö. Den har gränssnitt mellan din Application Server och vår NPS-proxy. Proxyservern levererar kortlivade tokens till din NPS för att auktorisera aviseringar till molntjänsterna. Dessa tjänster (APNS och FCM) skickar samtalsmeddelanden till Webex-klienter på Apple iOS och Google Android-enheter.
-
-
Applikationsserver:
-
Tillhandahåller samtalskontroll och gränssnitt till andra BroadWorks-system (generellt)
-
För genomflödesprovisionering används AS av partneradministratören för att tillhandahålla användare i Webex
-
Skickar användarprofil till BroadWorks
-
-
OSS/BSS: Ditt Operations Supportsystem/Business SIP-tjänster för administration av dina BroadWorks-företag.
Webex moln
Det blå blocket i diagrammet representerar Webex-molnet. Webex mikrotjänster stöder hela spektrumet av Webex-samarbetsfunktioner:
-
Cisco Common Identity (CI) är identitetstjänsten inom Webex.
-
Webex för Cisco BroadWorks representerar uppsättningen mikrotjänster som stöder integrationen mellan Webex och Service Provider Hosted BroadWorks:
-
API:er för tillhandahållande av användare
-
Tjänsteleverantörskonfiguration
-
Användarinloggning med BroadWorks-autentiseringsuppgifter
-
-
Webex Messagingruta för meddelanderelaterade mikrotjänster.
-
Webex Meetingsbox som representerar mediebehandlingsservrar och SBC för videomöten med flera deltagare (SIP & SRTP)
Webbtjänster från tredje part
Följande tredjepartskomponenter representeras i diagrammet:
-
APNS (Apple Push Notifications Service) skickar meddelanden om samtal och meddelanden till Webex-program på Apple-enheter.
-
FCM (FireBase Cloud Messaging) skickar meddelanden om samtal och meddelanden till Webex-program på Android-enheter.
XSP|ADP-arkitekturöverväganden
Rollen för offentliga XSP|ADP-servrar i Webex för Cisco BroadWorks
Den offentliga XSP|ADP i din miljö tillhandahåller följande gränssnitt/tjänster till Webex och klienter:
-
Autentiseringstjänst (AuthService), säkrad av TLS, som svarar på Webex-förfrågningar om BroadWorks JWT (JSON Web Token) å användarens vägnar
-
CTI-gränssnitt, säkrat av MTL, som Webex prenumererar på för samtalshistorikhändelser och telefonnärvarostatus från BroadWorks (hook-status).
-
Xsi-åtgärder och händelsegränssnitt (eXtended Services Interface) för abonnentsamtalskontroll, kontakt- och samtalslistkataloger och konfiguration av slutanvändartelefonitjänster
-
DM-tjänst (Device Management) för klienter att hämta sina anropande konfigurationsfiler
Ange webbadresser för dessa gränssnitt när du konfigurerar Webex för Cisco BroadWorks. (Se Konfigurera dina BroadWorks-kluster i Partner Hub i det här dokumentet.) För varje kluster kan du bara ange en URL för varje gränssnitt. Om du har flera gränssnitt i din BroadWorks-infrastruktur kan du skapa flera kluster.
XSP|ADP-arkitektur
Vi kräver att du använder en separat, dedikerad XSP|ADP-instans eller farm för att vara värd för ditt NPS-program (Notification Push Server). Du kan använda samma NPS med UC-One SaaS eller UC-One Collaborate. Du får dock inte vara värd för de andra program som krävs för Webex för Cisco BroadWorks på samma XSP|ADP som är värd för NPS-programmet.
Vi rekommenderar att du använder en dedikerad XSP|ADP-instans/farm för att vara värd för de program som krävs för Webex-integration av följande skäl
-
Om du till exempel erbjuder UC-One SaaS rekommenderar vi att du skapar en ny XSP|ADP-farm för Webex för Cisco BroadWorks. På så sätt kan de två tjänsterna fungera oberoende medan du migrerar abonnenter.
-
Om du samlokaliserar Webex för Cisco BroadWorks-program på en XSP|ADP-farm som används för andra ändamål är det ditt ansvar att övervaka användningen, hantera den resulterande komplexiteten och planera för den ökade skalan.
-
Cisco BroadWorks System Capacity Planner förutsätter en dedikerad XSP|ADP-farm och kanske inte är korrekt om du använder den för beräkningar av samlokalisering.
Om inget annat anges måste den dedikerade Webex för Cisco BroadWorks XSP|ADP vara värd för följande program:
-
AuthService (TLS med CI-tokenvalidering eller MTL)
-
CTI (MTL)
-
XSI-åtgärder (TLS)
-
XSI-evenemang (TLS)
-
DMS (TLS) —Valfritt. Det är inte obligatoriskt att du distribuerar en separat DMS-instans eller farm specifikt för Webex för Cisco BroadWorks. Du kan använda samma DMS-instans som du använder för UC-One SaaS eller UC-One Collaborate.
-
Samtalsinställningar Webbvy (TLS) —Valfritt. Samtalsinställningar Webview (CSW) krävs endast om du vill att Webex för Cisco BroadWorks-användare ska kunna konfigurera samtalsfunktioner i Webex-appen.
Webex kräver åtkomst till CTI via ett gränssnitt som är säkrat med ömsesidig TLS-autentisering. För att stödja detta krav rekommenderar vi ett av dessa alternativ:
-
(Diagram märkt Alternativ 1) En XSP|ADP-instans eller farm för alla applikationer, med två gränssnitt konfigurerade på varje server: ett mTLS-gränssnitt för CTI och ett TLS-gränssnitt för andra appar som AuthService.
-
(Diagram märkt Alternativ 2) Två XSP|ADP-instanser eller gårdar, en med ett mTLS-gränssnitt för CTI och den andra med ett TLS-gränssnitt för andra appar, till exempel AuthService.
XSP|ADP-återanvändning
Om du har en befintlig XSP|ADP-farm som överensstämmer med någon av de föreslagna arkitekturerna ovan (alternativ 1 eller 2) och den är lätt laddad, är det möjligt att återanvända dina befintliga XSP|ADP. Du måste verifiera att det inte finns några motstridiga konfigurationskrav mellan befintliga program och de nya applikationskraven för Webex. De två primära övervägandena är:
-
Om du behöver stödja flera webex-partnerorganisationer på XSP|ADP betyder det att du måste använda MTL på autentiseringstjänsten (CI Token Validering stöds endast för en enda partnerorganisation på en XSP|ADP). Om du använder MTL på autentiseringstjänsten betyder det att du inte kan ha klienter som använder grundläggande autentisering på autentiseringstjänsten samtidigt. Denna situation skulle förhindra återanvändning av XSP|ADP.
-
Om den befintliga CTI-tjänsten konfigureras för att användas av klienter med den säkra porten (vanligtvis 8012) men utan MTL (dvs. klientautentisering) kommer det att strida mot webex-kravet att ha MTL.
Eftersom XSP|ADP: erna har många applikationer och antalet permutationer av dessa applikationer är stort, kan det finnas andra oidentifierade konflikter. Av denna anledning bör eventuell återanvändning av XSP|ADP verifieras i ett labb med den avsedda konfigurationen innan man åtar sig till återanvändningen.
Konfigurera NTP-synkronisering på XSP|ADP
Distributionen kräver tidssynkronisering för alla XSP|ADP:er som du använder med Webex.
Installera ntp- paketet efter att du har installerat operativsystemet och innan du installerar BroadWorks-programvaran. Sedan kan du konfigurera NTP under XSP|ADP-programvaruinstallationen. Se BroadWorks Software Management Guide för mer information.
Under den interaktiva installationen av XSP|ADP-programvaran får du möjlighet att konfigurera NTP. Fortsätt enligt följande:
-
När installationsprogrammet frågar,
Vill du konfigurera NTP?, angey. -
När installationsprogrammet frågar,
Kommer den här servern att vara en NTP-server?, angen. -
När installationsprogrammet frågar,
Vad är NTP-adressen, värdnamnet eller FQDN?, ange adressen till din NTP-server eller en offentlig NTP-tjänst, till exempel pool.ntp.org.
Om din XSP|ADP använder tyst (icke-interaktiv) installation måste installationsfilen innehålla följande nyckel=värde-par:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|ADP-identitets- och säkerhetskrav
Bakgrund
Protokollen och chiffrarna för Cisco BroadWorks TLS-anslutningar är konfigurerbara på olika specificitetsnivåer. Dessa nivåer sträcker sig från den mest allmänna (SSL-leverantören) till den mest specifika (individuella gränssnittet). En mer specifik inställning åsidosätter alltid en mer allmän inställning. Om de inte anges ärvs SSL-inställningar på lägre nivå från ”högre” nivåer.
Om inga inställningar ändras från standardinställningarna ärver alla nivåer SSL-leverantörens standardinställningar (JSSE Java Secure Sockets Extension).
Kravlista
-
XSP|ADP måste autentisera sig för klienter med hjälp av ett CA-signerat certifikat där det gemensamma namnet eller det alternativa namnet för ämnet matchar domändelen i XSI-gränssnittet.
-
Xsi-gränssnittet måste stödja TLSv1.2-protokollet.
-
Xsi-gränssnittet måste använda en chiffersvit som uppfyller följande krav.
-
Diffie-Hellman Ephemeral (DHE) eller elliptiska kurvor Diffie-Hellman Ephemeral (ECDHE) nyckelutbyte
-
AES (Advanced Encryption Standard) chiffer med en minsta blockstorlek på 128 bitar (t.ex. AES-128 eller AES-256)
-
GCM (Galois/Counter Mode) eller CBC (Cipher Block Chaining) chifferläge
-
Om en CBC-chiffer används tillåts endast SHA2-familjen av hashfunktioner för nyckelhärledning (SHA256, SHA384, SHA512).
-
-
Till exempel uppfyller följande chiffer kraven:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
XSP|ADP CLI kräver IANA-namnkonventionen för krypteringssviter, som visas ovan, inte OpenSSL-konventionen.
TLS-chiffer som stöds för AuthService- och XSI-gränssnitten
Denna lista kan komma att ändras när våra molnsäkerhetskrav utvecklas. Följ Ciscos nuvarande molnsäkerhetsrekommendation om val av kryptering, enligt beskrivningen i kravlistan i det här dokumentet.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Xsi-händelserskalningsparametrar
Du kan behöva öka Xsi-Events-köstorleken och antalet trådar för att hantera volymen av händelser som Webex för Cisco BroadWorks-lösningen kräver. Du kan öka parametrarna till de minimivärden som visas, enligt följande (minska dem inte om de ligger över dessa minimivärden):
xsp|adp_cli/program/XSI-händelser/bwinIntegration> EventQueueSize = 2000
xsp|adp_cli/applikationer/XSI-händelser/bwinIntegration> EventHandlerThreadCount = 50
Flera XSP|ADP
Lastbalanserande kantelement
Om du har ett belastningsbalanseringselement på nätverkskanten måste det hantera trafikfördelningen mellan flera XSP|ADP-servrar och Webex för Cisco BroadWorks moln och klienter. I det här fallet anger du webbadressen för lastbalanseraren till konfigurationen Webex för Cisco BroadWorks.
Anmärkningar om denna arkitektur:
-
Konfigurera DNS så att klienterna kan hitta lastbalanseraren när de ansluter till Xsi-gränssnittet (se DNS-konfiguration).
-
Vi rekommenderar att du konfigurerar kantelementet i omvänd SSL-proxyläge för att säkerställa punkt-till-punkt-datakryptering.
-
Certifikat från XSP|ADP01 och XSP|ADP02 bör båda ha XSP|ADP-domänen, till exempel Your-XSP|ADP.Example.com, i ämnesalternativt namn. De bör ha sina egna FQDN, till exempel XSP|adp01.example.com, i det vanliga namnet. Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Internetbaserade XSP|ADP-servrar
Om du exponerar Xsi-gränssnitten direkt använder du DNS för att distribuera trafiken till flera XSP|ADP-servrar.
Anmärkningar om denna arkitektur:
-
Två poster krävs för att ansluta till XSP|ADP-servrarna:
-
För Webex-mikrotjänster: Round-robin A/AAAA-poster krävs för att rikta in sig på flera XSP|ADP-IP-adresser. Detta beror på att Webex mikrotjänster inte kan göra SRV-uppslag. För exempel, se Webex Cloud Services.
-
För Webex-appen: En SRV-post som upplöses till A-poster där varje A-post upplöses till en enda XSP|ADP. För exempel, se Webex-appen.
Använd prioriterade SRV-poster för att rikta in XSI-tjänsten för flera XSP|ADP-adresser. Prioritera dina SRV-poster så att mikrotjänsterna alltid går till samma A-post (och efterföljande IP-adress) och bara flyttas till nästa A-post (och IP-adress) om den första IP-adressen är nere. Använd INTE en round-robin-metod för Webex-appen.
-
-
Certifikat från XSP|ADP01 och XSP|ADP02 bör båda ha XSP|ADP-domänen, till exempel Your-XSP|ADP.Example.com, i ämnesalternativt namn. De bör ha sina egna FQDN, till exempel XSP|adp01.example.com, i det vanliga namnet.
-
Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Undvik HTTP-omdirigeringar
Ibland konfigureras DNS för att lösa XSP|ADP-URL till en HTTP-lastbalanserare, och lastbalanseraren är konfigurerad att omdirigera via en omvänd proxy till XSP|ADP-servrarna.
Webex följer inte en omdirigering när du ansluter till de webbadresser du anger, så den här konfigurationen fungerar inte.
Beställning och tillhandahållande
Beställning och provisionering gäller på följande nivåer:
-
Tillhandahållande av partner/tjänsteleverantörer:
Varje Webex för Cisco BroadWorks-tjänsteleverantör (eller återförsäljare) som är onboardad måste konfigureras som en partnerorganisation i Webex och beviljas nödvändiga behörigheter. Cisco Operations ger administratören för partnerorganisationen åtkomst till att hantera Webex för Cisco BroadWorks på Webex Partner Hub. Partneradministratören måste utföra alla nödvändiga etableringssteg innan de kan etablera en kund-/företagsorganisation.
-
Beställning och tillhandahållande av kund/företag:
Varje BroadWorks Enterprise aktiverat för Webex för Cisco BroadWorks utlöser skapandet av en associerad Webex-kundorganisation. Denna process sker automatiskt som en del av tillhandahållandet av användare/abonnenter. Alla användare/prenumeranter inom ett BroadWorks-företag är etablerade i samma Webex-kundorganisation.
Samma beteende gäller om ditt BroadWorks-system är konfigurerat som en tjänsteleverantör med grupper. När du tillhandahåller en abonnent i en BroadWorks-grupp skapas automatiskt en kundorganisation som motsvarar gruppen i Webex.
-
Beställning och tillhandahållande av användare/abonnenter:
Webex för Cisco BroadWorks stöder för närvarande följande modeller för tillhandahållande av användare:
-
Genomströmningsprovisionering med betrodda e-postmeddelanden
-
Genomströmningsprovisionering utan betrodda e-postmeddelanden
-
Självtillhandahållande av användare
-
API-provisionering
-
Genomströmningsprovisionering med betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten så att den använder en Webex-etableringsadress och tilldelar sedan tjänsten till användare. Programservern använder Webex provisioning-API för att begära motsvarande Webex-användarkonton.
Om du kan hävda att BroadWorks har prenumerantadresser som är giltiga och unika för Webex, skapar och aktiverar det här etableringsalternativet automatiskt Webex-konton med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub, eller så kan du skriva en egen applikation för att använda provisionerings-API för att ändra prenumerantpaket.
Genomströmningsprovisionering utan betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten så att den använder en Webex-etableringsadress och tilldelar sedan tjänsten till användare. Programservern använder Webex provisioning-API för att begära motsvarande Webex-användarkonton.
Om du inte kan lita på abonnentens e-postadresser som innehas av BroadWorks skapar det här etableringsalternativet Webex-konton, men kan inte aktivera dem förrän prenumeranter tillhandahåller och validerar sina e-postadresser. Vid den tidpunkten kan Webex aktivera kontona med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub, eller så kan du skriva en egen applikation för att använda provisionerings-API för att ändra prenumerantpaket.
Självtillhandahållande av användare
Med det här alternativet finns det ingen genomflödesprovisionering från BroadWorks till Webex. När du har konfigurerat integrationen mellan Webex och ditt BroadWorks-system får du en eller flera länkar som är specifika för etablering av användare inom din Webex för Cisco BroadWorks-partnerorganisation.
Du utformar sedan din egen kommunikation (eller delegerar till dina kunder) för att distribuera länken till prenumeranter. Prenumeranterna följer länken och tillhandahåller och validerar sedan sina e-postadresser för att skapa och aktivera sina egna Webex-konton.
Eftersom kontona är etablerade inom ramen för din partnerorganisation kan du manuellt justera användarpaket via Partner Hub eller använda API:et för att göra det.
Användare måste finnas i BroadWorks-systemet som du integrerar med Webex, annars är de förbjudna att skapa konton med den länken.
Tillhandahållande av tjänsteleverantörer via API:er
Webex avslöjar en uppsättning offentliga API:er som gör att du kan bygga Webex för Cisco BroadWorks-användare/abonnentprovisionering i ditt befintliga arbetsflöde/verktyg för användarhantering.
Obligatoriska korrigeringar med genomströmningsprovisionering
Om du använder genomflödesprovisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för instruktioner som gäller för din BroadWorks-version:
För R22:
-
Installera AP.AS.22.0.1123.AP376508.
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
För R23:
-
Installera AP.AS.23.0.1075.AP376509
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
För R24:
-
Installera AP.AS.24.0.944.AP375100
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
När du har slutfört dessa steg kan du inte tillhandahålla UC-One Collaborate-tjänster för nya användare. Nyetablerade användare måste vara Webex för Cisco BroadWorks-användare.
Anslutningsuppringning
Stöd för Extension Dialing gör det möjligt för Webex för Cisco Broadworks-användare att ringa andra användare med ett tillägg som liknar det primära telefonnumret inom samma företag. Detta är särskilt användbart för användare som inte har DID-nummer.
Under etableringen lagras användarens tillägg i Webex-katalogen som användarens tillägg. För BroadWorks-samtal visas tillägget i Webex-appen i tilläggsfältet för alla samtalsinitieringsmetodområden och användarens profil. Webex för Cisco BroadWorks stöder endast tilläggssamtal mellan användare inom samma grupp och olika grupper i samma företag med kombinationen av lokaliseringskod och tillägg. Samtal mellan två företag som endast använder tillägg stöds dock inte.
Ett tillägg kan etableras för Cisco BroadWorks-användare med följande metoder:
-
Cisco BroadWorks-användare
-
Offentlig API-provisionering som tillägg
-
Tilläggsparametern ska uttryckligen skickas som en del av API-anropet. För företag/grupper som har konfigurerat Location Dialing Code (LDC) bör tilläggsparametern vara kombinationen av LDC och ”anknytningsnummer”.
-
-
Tillhandahållande av genomströmning eller självaktivering
-
Förlängning och LDC (i förekommande fall) hämtas automatiskt från BroadWorks.
-
-
-
Användare eller enheter som endast ringer till Broadworks
-
Synkroniseras automatiskt från BroadWorks via Directory Sync med kombinationen av Location Dialing Code (LDC) och anknytningsnummer.
-
|
BroadWorks samtalsposter |
Beskrivning |
Tilldelningsmetod |
Hantera tillägg |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
Förlängning måste skickas som parameter |
|
Genomströmning |
Tillägg hämtas automatiskt från BroadWorks | ||
|
Användare som endast ringer till Broadworks |
Ringa användare som inte är inlogg ade på Webex |
Katalogsynkronisering |
Tillägg synkroniserat med katalogsynkronisering |
|
Anropsenheter som inte är användare |
Till exempel en konferenslokalstelefon, fax, Hunt-gruppnummer |
Katalogsynkronisering | Tillägg synkroniserat med katalogsynkronisering |
|
BroadWorks telefonlistor |
Företags-, grupp- eller personliga telefonlistor |
Katalogsynkronisering |
Ej tillämpligt |
Förutsättningar
-
Klientversionen som krävs för att stödja den här funktionen är 42.11 eller senare.
-
Patch där anknytnings- och platsuppringningskoder läggs till i XSI och Provisioning Adapter februari 2022 för version 23 eller senare som en del av:
-
AP.Platform.23.0.1075.AP380045
-
AP.AS.23.0.1075.AP380045
-
AP.XSP.23.0.1075.AP380045
-
AP.AS.24.0.944.AP380045
-
-
Aktivera rubriken X-broadworks-remote-party-info på AS med hjälp av nedanstående CLI-kommando för detta SIP-samtalsflöde som krävs för stöd för anslutningsuppringningsfunktionen.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioritet för appsamtalsalternativ
Som en del av stödet för funktionen Extension Dialing tillhandahålls även prioritetsinställningen för appsamtalsalternativ på partnernivå för alla Webex för Cisco Broadworks-partners. Med den här inställningen kan partnern styra samtalsprioritetsinställningarna för alla sina hanterade kunder från Partner Hub. Prioritetsinställningen för appsamtalsalternativ för en kund kan också ändras på kundnivå från Control Hub.
Prioritetsinställningen för appsamtalsalternativ innehåller tillägg som andra alternativ i både Partner Hub och Control Hub när en Webex för Cisco Broadworks-användare nyligen har etablerats med tillägg genom någon av de ovan nämnda etableringsmetoderna.
För alla befintliga etablerade organisationer kommer tilläggsalternativet att vara i dolt tillstånd (som standard) i prioritetsinställningen för appsamtalsalternativ. Detta visar inte ett tillägg i ljud-/videosamtalsalternativet för användaren i Webex-appen.
Följande är alternativen för att göra tilläggsköpsalternativet synligt för befintliga kunder:
-
Om en partner vill att alla dess hanterade kundorganisationer ska förses med ett tillägg som ett av samtalsalternativen rekommenderas partneradministratören att flytta tillägget från dolt till tillgängligt i Partner Hub. Detta gör att de hanterade kundorganisationerna ärver inställningen från sin partner.
-
Om en partner vill tillhandahålla ett tillägg i samtalsalternativ för en viss kundorganisation rekommenderas partneradministratören att flytta tillägget från dolt till tillgängligt i Control Hub.
Gruppkontakter Support
Den här funktionen förbättrar Webex för BroadWorks DirSync-tjänsten genom att ta bort begränsningen för synkronisering av upp till 1500 kontakter från grupptelefonlistorna på BroadWorks och låta partners synkronisera upp till 30 000 kontakter från en enda grupptelefonlista och föra den i nivå med ökningen av 30 000 kontakter för företagstelefonlista, som släpptes separat.
Det finns en total gräns på 200 000 för alla externa kontakter per organisation, vilket skulle gälla summan av företags- och grupptelefonlistor i ett enda BroadWorks-företag. Till exempel stöds ett BroadWorks-företag som har företagstelefonlista med 30 000 och även 5 grupptelefonlistor med 30 000 (totalt 180 000 per organisation). Men om det finns 6 grupptelefonlistor vardera med 30K stöds detta inte (totalt 210K).
Denna funktion är tillgänglig på begäran. Kontakta ditt kontoteam för att få det aktiverat.
-
Innan funktionen aktiveras måste en nödvändig migrering köras för att etablera och associera grupper för alla befintliga etablerade användare.
-
Cisco-teamet kör ett internt API för att migrera befintliga etablerade användare för att associera dem med rätt grupp. OBS: Det kan ta upp till en vecka att bearbeta.
-
När migreringen har slutförts för partnern och funktionen är aktiverad kommer alla nyligen etablerade användare att grupperas på lämpligt sätt.
När funktionen är aktiverad börjar DirSync-tjänsten synkronisera BroadWorks Groups telefonlistkontakter till dedikerad kontaktlagring per grupp i Webex Contact Service.
Under etableringen måste användarens företagsgrupp lagras i Webex-katalogen för att ange vilken grupp användaren tillhör. Associeringen av användaren med en BroadWorks-grupp i Webex Directory gör det möjligt för Webex-appen att göra kontaktsökning i kontakttjänstens grupplagring för den specifika användargruppen.
Funktionen kräver att Webex för BroadWorks-prenumeranter etableras i Webex med BroadWorks enterprise Group ID.
BroadWorks Enterprise Group ID kan etableras för Cisco BroadWorks-användare på följande sätt:
-
Webex för Cisco BroadWorks-användare
-
Offentlig API-etablering som 'SPEnterpriseGroupID'
-
BroadWorks företagsgrupp-id ska uttryckligen skickas i SPEnterpriseGroupID-parametern för API-anropet.
-
-
Tillhandahållande av genomströmning eller självaktivering
-
BroadWorks Enterprise Group ID hämtas automatiskt från BroadWorks.
-
-
Användare eller enheter som endast ringer till Broadworks
-
Ej tillämpligt. Det är inte nödvändigt att synkronisera BroadWorks Enterprise Group ID för dessa användare.
-
-
|
BroadWorks samtalsposter |
Beskrivning |
Tilldelningsmetod |
Hantera Enterprise Group ID |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Offentligt API |
BroadWorks Enterprise Group ID måste skickas som parameter SPEnterpriseGroupId |
|
Genomströmning |
BroadWorks Enterprise Group ID hämtas automatiskt från BroadWorks | ||
|
Användare som endast ringer till Broadworks |
Ringa användare som inte är inlogg ade på Webex |
Katalogsynkronisering |
Ej tillämpligt |
|
Anropsenheter som inte är användare |
Till exempel en konferenslokalstelefon, fax, Hunt-gruppnummer |
Katalogsynkronisering |
Ej tillämpligt |
|
BroadWorks telefonlistor |
Kontakter i BroadWorks Groups telefonlistor |
Katalogsynkronisering |
Gruppkontakter lagras i Webex Contact Service som är associerad med den specifika gruppen |
|
BroadWorks Enterpsie eller Persional telefonlistor |
Kontakter i företags- eller personliga telefonlistor |
Katalogsynkronisering |
Ej tillämpligt |
Offentligt API måste uppdateras INNAN MIGRERING. Migreringen kan inte slutföras förrän DETTA API har slutförts BroadWorks företagsgrupp-id ska uttryckligen skickas i SPEnterpriseGroupID-parametern för API-anropet https://developer.webex.com/docs/api/changelog#2023-march
När funktionen är aktiverad och som ett resultat av nästa katalogsynkronisering kommer företagsanvändargrupperna också att visas i Control Hub. Visualisering av grupperna i Control Hub för Webex för BroadWorks är rent informativ i detta skede. Partner- och kundadministratörer bör inte göra några ändringar i grupper eller gruppmedlemskap i Control Hub eftersom dessa ändringar inte kommer att återspeglas tillbaka till BroadWorks. Grupphantering i Control Hub är avsedd att användas av partners som kommer att anta de kommande API:erna för kontakthantering.
Migrering och framtidssäkring
Ciscos utveckling av BroadSofts enhetliga kommunikationsklient är att flytta från UC-One mot Webex. Det finns en motsvarande utveckling av supporttjänsterna bort från tjänsteleverantörens nätverk - förutom samtal - mot Webex molnplattform.
Oavsett om du kör UC-One SaaS eller BroadWorks Collaborate är den föredragna migreringsstrategin att distribuera nya, dedikerade XSP|ADP för integration med Webex för Cisco BroadWorks. Du kan köra de två tjänsterna parallellt medan du migrerar kunder till Webex och så småningom få tillbaka infrastrukturen som användes för den tidigare lösningen.
Rekommenderade dokumentprenumerationer
Webex hjälpcenterartiklar (på help.webex.com) har ett prenumer ationsalternativ som låter dig få ett e-postmeddelande när artikeln uppdateras.
Vi rekommenderar att du prenumererar på var och en av följande artiklar för att säkerställa att du inte missar viktiga uppdateringar som påverkar nätverksanslutningen. För att prenumerera, gå till var och en av länkarna nedan och i artikeln som startar klickar du på knappen Prenumerera.
Som ett minimum rekommenderar vi att du prenumererar på listan ovan. De flesta Webex-artiklar och dokument som listas under Ytterligare dokument har dock alternativet Prenumerera. För att det här alternativet ska visas måste artikeln visas på help.webex.com.
Det finns inget prenumerationsalternativ för dokumentationsmålsidor.
Ytterligare dokument
Mer information om Webex för Cisco BroadWorks finns i följande relaterade dokumentation:
Webex för Cisco BroadWorks-dokument
Partneradministratörer kan använda följande dokument och webbplatser för att få information om Webex för Cisco BroadWorks.
-
Ta med din egen PSTN-lösning för Webex för Cisco BroadWorks — Med den här lösningen kan tjänsteleverantörer tillhandahålla telefonnummer som de äger (snarare än nummer som tillhandahålls av Cisco) för användare att använda när de går med. Webex Meetings
-
Konfigurationsguide för Webex för Cisco BroadWorks — Beskriver hur du konfigur erar Webex-appen för Webex för Cisco BroadWorks.
- Enhetsintegrationsguide för Webex för Cisco BroadWorks — Beskriver hur du monterar och servar Room OS- och MPP-enheter.
-
Webex för Cisco BroadWorks Felsökningsguide — Innehåller felsök ningsin formation förWebEx för Cisco BroadWorks.
Webex för Cisco BroadWorks artiklar
Partneradministratörer kan använda följande valfria webbplatser för att lära sig mer om Webex för Cisco BroadWorks:
-
Webex för Cisco BroadWorks-dokumentation — Mål sidan visar tekniska dokument och valfria Webex-artiklar riktade till partneradministratörer av Webex för Cisco BroadWorks.
-
Vad är nytt med Webex för Cisco BroadWorks — Läs om de senaste utgivna funktionerna tillsammans med vad som kommer snart.
-
Kända problem och begränsningar — Läs om kända problem som vi har identifierat i Webex för Cisco BroadWorks-lösningen.
-
Partneradministratörsroller för Webex för BroadWorks och Wholesale RTM — Den här artikeln beskriver hur du tilldelar partneradministratörsroller för partnerorganisationer som erbjuder Webex för Cisco BroadWorks. Roller används för att tilldela administrationsåtkomst till inställningar i Partner Hub och Control Hub.
Cisco BroadWorks-dokument
Partneradministratörer kan hänvisa till Cisco BroadWorks-webbplatsen på cisco.com för tekniska dokument som beskriver hur du distribuerar Cisco BroadWorks-delen av lösningen:
Webex hjälpartiklar
Följande Webex hjälpwebbplatser kan användas för att hitta Webex-artiklar som hjälper kundadministratörer och slutanvändare att använda Webex-funktioner.
-
Webex från tjänsteleverantörer — Den här målsidan innehåller länkar med information om att komma igång och vanliga artiklar för Webex App-användare som köpte Webex-tjänster från en tjänsteleverantör.
-
Webex hjälpcenter — Använd sökfunktionen på help.webex.com för att söka efter ytterligare Webex-artiklar som beskriver Webex-appen och funktionerna. Webex Meetings Du kan söka efter antingen användar- eller administratörsartiklar.
Utvecklardokumentation
-
Webex för BroadWorks Developer Guide — Ger information för utvecklare som skapar program som använder Webex för Cisco BroadWorks API:er.
Beslutspunkter
| Hänsyn | Frågor att besvara | Resurser |
|
Arkitektur & Infrastruktur
|
Hur många XSP|ADP? Hur tar de MTL? |
Cisco BroadWorks systemkapacitetsplanerare Cisco BroadWorks systemteknikguide XSP|ADP CLI-referens Detta dokument |
| Kund- och användarprovisionering |
Kan du hävda att du litar på e-postmeddelanden i BroadWorks? Vill du att användare ska ange e-postadresser för att aktivera sina egna konton? Kan du bygga verktyg för att använda vårt API? |
Offentliga API-dokument på https://developer.webex.com Detta dokument |
| Branding | Vilken färg och logotyp vill du använda? | Webex-appvarumärkesartikel |
| Mallar | Vilka är dina olika kundanvändningsfall? | Detta dokument |
| Prenumerationsfunktioner per kund/företag/grupp | Välj paket för att definiera servicenivå per mall. Grundläggande, Standard, Premium eller Softphone. |
Detta dokument Funktion/paketmatris |
| Användarautentisering | BroadWorks eller Webex | Detta dokument |
| Provisioneringsadapter (för alternativ för genomflödesprovisionering) |
Använder du redan Integrated IM&P, t.ex. för UC-One SaaS? Tänker du använda flera mallar? Finns det ett vanligare användningsfall som förväntas? |
Detta dokument Referens för programservergränssnittet |
Arkitektur & Infrastruktur
-
Vilken typ av skala tänker du börja med? Det är möjligt att skala upp i framtiden, men din nuvarande användningsuppskattning bör driva infrastrukturplaneringen.
-
Arbeta med din Cisco-kontohanterare/säljrepresentant för att dimensionera din XSP|ADP- infrastruktur, enligt Cisco BroadWorks System Capacity Planner och Cisco BroadWorks System Engineering Guide.
-
Hur kommer Webex att göra ömsesidiga TLS-anslutningar till dina XSP|ADP? Direkt till XSP|ADP i en DMZ, eller via TLS-proxy? Detta påverkar certifikathanteringen och de webbadresser du använder för gränssnitten. (Vi stöder inte okrypterade TCP-anslutningar till kanten av ditt nätverk).
Kund- och användarprovisionering
Vilken användarprovisioneringsmetod passar dig bäst?
-
Genomströmningsprovisionering med betrodda e-postmeddelanden: Genom att tilldela tjänsten ”Integrerad IM&P” på BroadWorks etableras abonnenten automatiskt i Webex.
Om du också kan hävda att abonnentens e-postadresser i BroadWorks är giltiga och unika för Webex kan du använda varianten ”betrodd e-post” av flödesprovisionering. Prenumerant Webex-konton skapas och aktiveras utan deras ingripande; de laddar helt enkelt ner klienten och loggar in.
E-postadress är ett viktigt användarattribut på Webex. Tjänsteleverantören måste därför ange en giltig e-postadress för användaren för att kunna tillhandahålla dem för Webex-tjänster. Detta måste finnas i användarens E-post-ID-attribut i BroadWorks. Vi rekommenderar att du kopierar det till attributet Alternate ID också.
-
Genomflödesprovisionering utan betrodda e-postmeddelanden: Om du inte kan lita på abonnentens e-postadresser kan du fortfarande tilldela den integrerade IM&P-tjänsten i BroadWorks för att tillhandahålla användare i Webex.
Med det här alternativet skapas kontona när du tilldelar tjänsten, men prenumeranterna måste ange och validera sina e-postadresser för att aktivera Webex-kontona.
-
Självtillhandahållande av användare: Det här alternativet kräver inte tilldelning av IM&P-tjänster i BroadWorks. Du (eller dina kunder) distribuerar istället en etableringslänk och länkarna för att ladda ner de olika klienterna, med ditt varumärke och instruktioner.
Prenumeranter följer länken och anger och validerar sedan sina e-postadresser för att skapa och aktivera sina Webex-konton. Sedan laddar de ner klienten och loggar in, och Webex hämtar ytterligare konfiguration om dem från BroadWorks (inklusive deras primära nummer).
-
SP-kontrollerad provisionering via API:er: Webex exponerar en uppsättning offentliga API:er som gör det möjligt för tjänsteleverantörer att bygga användare/abonnentprovisionering i sina befintliga arbetsflöden.
Krav på tillhandahållande
Följande tabell sammanfattar kraven för varje provisioneringsmetod. Utöver dessa krav måste distributionen uppfylla de allmänna systemkraven som beskrivs i den här handboken.
|
Tillhandahållande metod |
Krav |
|---|---|
|
Genomflödesprovisionering (Pålitliga eller opålitliga e-postmeddelanden) |
Webex provisioning-API lägger till befintliga BroadWorks-användare till Webex automatiskt när användaren uppfyller kraven och du växlar den integrerade IM +P-tjänsten till på. Det finns två flöden (betrodda e-postmeddelanden eller opålitliga e-postmeddelanden) som du tilldelar via Onboarding-mallen på Webex. BroadWorks krav:
Webex-krav: Onboarding-mallen innehåller följande inställningar:
|
|
Självtillhandahållande av användare |
Admin tillhandahåller en befintlig BroadWorks-användare en länk till användaraktiveringsportalen. Användaren måste logga in på portalen med BroadWorks-autentiseringsuppgifter och ange en giltig e-postadress. När e-postmeddelandet har validerats hämtar Webex ytterligare användarinformation för att slutföra etableringen. BroadWorks krav:
Webex-krav: Onboarding-mallen innehåller följande inställningar:
|
SP-kontrollerad provisionering via API (Pålitliga eller opålitliga e-postmeddelanden) |
Webex avslöjar en uppsättning offentliga API: er som gör att du kan bygga användarprovisionering i dina befintliga arbetsflöden och verktyg. Det finns två flöden:
BroadWorks Krav:
Webex-krav:
Om du vill använda API:erna går du till BroadWorks-prenumeranter. |
Obligatoriska korrigeringar med genomströmningsprovisionering
Om du använder genomflödesprovisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för instruktioner som gäller för din BroadWorks-version:
För R22:
-
Installera AP.AS.22.0.1123.AP376508.
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
För R23:
-
Installera AP.AS.23.0.1075.AP376509
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
För R24:
-
Installera AP.AS.24.0.944.AP375100
-
Efter installationen anger du egenskapenbw.msg.includeIsEnterpriseInossSschema till true från CLI i Maintenance/ContainerOptions.Mer information finns i korrigeringsanteckningarna https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
När du har slutfört dessa steg kan du inte tillhandahålla UC-One Collaborate-tjänster för nya användare. Nyetablerade användare måste vara Webex för Cisco BroadWorks-användare.
Språk som stöds
När du etablerar tilldelar systemet automatiskt språket från den första etablerade administrationsanvändaren i BroadWorks som standardspråk för din kundorganisation. Den här inställningen styr standardspråket i aktiveringsmeddelanden, möten och mötesinbjudningar under den kundorganisationen.
Du kan använda språkspråk med fem tecken i formatet (ISO-639-1) _ (ISO-3166). Till exempel motsvarar en_US English_UnitedStates. Om du bara begär ett språk med två bokstäver (ISO-639-1-format) kombinerar tjänsten det med en landskod från mallen och skapar ett språk med fem tecken. Till exempel ”RequestedLanguage_CountryCode.” Om systemet inte kan generera ett giltigt språk på det här sättet använder det standardspråket baserat på önskad språkkod.
Följande tabell visar språk som stöds och hur språkkoder med två bokstäver omvandlas till språk med fem tecken.
|
Språk som stöds (ISO-639-1)_(ISO-3166) |
Om bara en språkkod med två bokstäver är tillgänglig... | |
|---|---|---|
|
Språkkod (ISO-639-1) ** |
Använd förvalda känsliga språk istället (ISO-639-1) _ (ISO-3166) | |
|
sv_US en_AU sv_GB en_CA |
en |
sv_US |
|
fr_FR fr_CA |
fr |
fr_FR |
|
CS_CZ |
cs |
CS_CZ |
|
D_DK |
från |
D_DK |
|
de_DE |
de |
de_DE |
|
H_hu |
hu |
H_hu |
|
ID_ID |
id |
ID_ID |
|
IT_IT |
det |
IT_IT |
|
J_JP |
ja |
J_JP |
|
K_KR |
ko |
K_KR |
|
es_ES ES_CO es_MX |
es |
es_ES |
|
n_NL |
nl |
n_NL |
|
nB_NO |
nb |
nB_NO |
|
pl_PL |
pl |
pl_PL |
|
pt_PT pt_BR |
pt |
pt_PT |
|
ru_RU |
ru |
ru_RU |
|
RO_RO |
ro |
RO_RO |
|
zH_CN zH_tw |
zh |
zH_CN |
|
sv_SE |
sv |
sv_SE |
|
AR_SA |
ar |
AR_SA |
|
t_TR |
tr |
t_TR |
Webex Meetingsstöder inte lokalerna es_Co, ID_ID, nb_NO och pt_PT på din webbplats. När du försöker använda dessa språk visas din Webex Meetings webbplats endast på engelska. Om du inte anger ett språk, anger ett ogiltigt språk eller väljer ett alternativ som inte stöds blir engelska standardspråket för din webbplats. Du arbetar med det här språkfältet när du skapar en organisation och konfigurerar din Webex Meetings webbplats. Om du inte anger ett språk i ditt inlägg eller prenumerant API använder systemet språket från mallen som standard.
Branding
Partneradministratörer kan använda Avancerade varumärkesanpassningar för att anpassa hur Webex-appen ser ut för de kundorganisationer som partnern hanterar. Partneradministratörer kan anpassa följande inställningar för att säkerställa att Webex-appen återspeglar företagets varumärke och identitet:
-
Företagslogotyper
-
Unika färgscheman för ljusläge eller mörkt läge
-
Anpassade supportwebbadresser
Mer information om hur du anpassar varumärke finns i Konfigurera avancerade varumärkesanpassningar.
-
Grundläggande varumärkesanpassningar håller på att avvecklas. Vi rekommenderar att du distribuerar Advanced Branding, som erbjuder ett bredare utbud av anpassningar.
Onboarding-mallar
Med onboarding-mallar kan du definiera parametrarna med vilka kunder och associerade prenumeranter automatiskt etableras på Webex för Cisco BroadWorks. Du kan konfigurera flera Onboarding-mallar efter behov, men när du ansluter en kund kopplas den till endast en mall (du kan inte tillämpa flera mallar på en kund).
Några av de primära mallparametrarna listas nedan.
Paketet
-
Du måste välja ett standardpaket när du skapar en mall (se Paket i avsnittet Översikt för mer information). Alla användare som är etablerade med den mallen, antingen genom genomströmnings- eller självprovisionering, får standardpaketet.
-
Du har kontroll över paketvalet för olika kunder genom att skapa flera mallar och välja olika standardpaket i varje. Du kan sedan distribuera olika etableringslänkar, eller olika provisioneringsadaptrar per företag, beroende på vilken användaretableringsmetod du har valt för dessa mallar.
-
Du kan ändra paketet med specifika prenumeranter från denna standard med hjälp av etableringsAPI:et (se Webex för Cisco BroadWorks API-dokumentation eller via Partner Hub (se Ändra användarpaket i Partner Hub).
-
Du kan inte ändra en abonnents paket från BroadWorks. Tilldelningen av den integrerade IM&P-tjänsten är antingen på eller av. Om abonnenten tilldelas den här tjänsten i BroadWorks definieras paketet i mallen Partner Hub som är associerad med abonnentens företags etableringsadress.
Återförsäljare och företag eller tjänsteleverantörer och grupper?
-
Hur ditt BroadWorks-system är konfigurerat påverkar flödet genom provisionering. Om du är återförsäljare med Enterprises måste du aktivera Enterprise-läge när du skapar en mall.
-
Om ditt BroadWorks-system är konfigurerat i tjänsteleverantörsläge kan du lämna Enterprise-läget avstängt i dina mallar.
-
Om du planerar att tillhandahålla kundorganisationer med båda BroadWorks-lägena måste du använda olika mallar för grupper och företag.
Kontrollera att du har installerat de BroadWorks-korrigeringar som krävs för genomflödesprovisionering. Mer information finns i Obligatoriska korrigeringar med genomströmningsprovisionering.
Kontrollera att du har installerat de BroadWorks-korrigeringar som krävs för genomflödesprovisionering. Mer information finns i Obligatoriska korrigeringar med genomströmningsprovisionering.
Flera partnerarrangemang
Ska du underlicensiera Webex för Cisco BroadWorks till en annan tjänsteleverantör? I det här fallet behöver varje tjänsteleverantör en separat partnerorganisation i Webex Control Hub så att de kan tillhandahålla lösningen för sin kundbas.
Provisionsadapter och mallar
När du använder genomflödesprovisionering härleds den etablerings-URL som du anger i BroadWorks från mallen i Control Hub. Du kan ha flera mallar och därmed flera etableringswebbadresser. Detta gör att du kan välja, från företag till företag, vilket paket som ska tillämpas på prenumeranter när de beviljas den integrerade IM&P-tjänsten.
Du måste överväga om du vill ange en etableringsadress på systemnivå som standardsökväg för etablering och vilken mall du vill använda för det. På så sätt behöver du bara uttryckligen ange etableringsadressen för de företag som behöver en annan mall.
Tänk också på att du kanske redan använder en etableringsadress på systemnivå, till exempel med UC-One SaaS. Om så är fallet kan du välja att bevara webbadressen på systemnivå för etablering av användare på UC-One SaaS och åsidosätta för de företag som flyttar till Webex för Cisco BroadWorks. Alternativt kanske du vill gå åt andra hållet och ställa in webbadressen på systemnivå för Webex för BroadWorks och konfigurera om de företag du vill behålla på UC-One SaaS.
Konfigurationsalternativen som är relaterade till det här beslutet beskrivs i Konfigurera programserver med URL för provisioneringstjänst.
Proxy för provisioneringsadapter
För ökad säkerhet kan du med Proxy för provisioneringsadapter använda en HTTP (S) -proxy på Application Delivery Platform för genomflödesprovisionering mellan AS och Webex. Proxyanslutningen skapar en end-to-end-TCP-tunnel som vidarebefordrar trafik mellan AS och Webex, vilket eliminerar behovet av att AS ansluter direkt till det offentliga internet. För säkra anslutningar kan TLS användas.
Den här funktionen kräver att du ställer in proxyn på BroadWorks. Mer information finns i Beskrivning av Cisco BroadWorks Provisioning Adapter Proxy Feature Description.
Minimikrav
Konton
Alla prenumeranter som du tillhandahåller för Webex måste finnas i BroadWorks-systemet som du integrerar med Webex. Du kan integrera flera BroadWorks-system om det behövs.
Alla prenumeranter måste ha BroadWorks-licenser och ett primärt nummer eller tillägg.
Webex använder e-postadresser som primära identifierare för alla användare. Om du använder genomflödesprovisionering med betrodda e-postmeddelanden måste användarna ha giltiga adresser i e-postattributet i BroadWorks.
Om mallen använder BroadWorks-autentisering kan du kopiera e-postadresser för prenumeranter till attributet Alternate ID i BroadWorks. Detta gör det möjligt för användare att logga in på Webex med sina e-postadresser och sina BroadWorks-lösenord.
Dina administratörer måste använda sina Webex-konton för att logga in på Partner Hub.
Det stöds inte att integrera en BroadWorks-administratör till Webex för Cisco BroadWorks. Du kan bara omdirigera BroadWorks-samtalsanvändare som har ett primärt nummer och/eller anknytning. Om du använder genomflödesprovisionering måste användarna också tilldelas den integrerade IM&P-tjänsten.
Servrar i ditt nätverk och programvarukrav
-
BroadWorks-instans (er) med minsta version R22. Se BroadWorks Programkrav (i det här dokumentet) för versioner och korrigeringsfiler som stöds. Mer information finns i avsnittet Liv scykelpolicy för BroadSoft-produkter i BroadSofts livscykelpolicy och BroadWorks Software Compatibility Matrix.
-
BroadWorks-instansen (-instanserna) bör innehålla minst följande servrar:
-
Application Server (AS) med BroadWorks-version enligt ovan
-
Nätverksserver (NS)
-
Profilserver (PS)
-
-
Offentlig XSP|ADP-server (er) eller ADP-plattform (Application Delivery Platform) som uppfyller följande krav:
-
Autentiseringstjänst (BWauth)
-
Gränssnitt för XSI-åtgärder och händelser
-
DMS (webbapplikation för enhetshantering)
-
CTI-gränssnitt (Computer Telephony Integration)
-
TLS 1.2 med ett giltigt certifikat (inte självsignerat) och eventuella mellanprodukter som krävs. Kräver systemnivåadministratör för att underlätta företagssökning.
-
Ömsesidig TLS-autentisering (MTL) för autentiseringstjänst (Kräver den offentliga Webex-klientcertifikatkedjan installerad som förtroendeankare)
-
Ömsesidig TLS-autentisering (MTL) för CTI-gränssnitt (Kräver den offentliga Webex-klientcertifikatkedjan installerad som förtroendeankare)
-
-
En separat XSP/ADP-server som fungerar som en ”Call Notifications Push Server” (en NPS i din miljö som används för att skicka samtalsmeddelanden till Apple/Google. Vi kallar det ”CNPS” här för att skilja det från tjänsten i Webex som levererar push-meddelanden för meddelanden och närvaro).
Denna server måste vara på R22 eller senare.
-
Vi föreskriver en separat XSP/ADP-server för CNPS eftersom oförutsägbarheten för belastningen från Webex för BWKS molnanslutningar kan påverka NPS-serverns prestanda negativt, med resultatet av ökad meddelandelatens. Se Cisco BroadWorks System Engineering Guide för mer information om XSP|ADP-skala.
Webex-appplattformar
För att ladda ner den engelska versionen av Webex-appen, gå till https://www.webex.com/webexfromserviceproviders-downloads.html. Webex-appen är tillgänglig på:
-
Windows-datorer/bärbara datorer
-
Apple-datorer/bärbara datorer med macOS
-
iOS (Apple Store)
-
Android (Play Store)
-
Webbläsare (gå till https://teams.webex.com/)
Lokaliserade versioner
För att ladda ner en lokaliserad version av Webex-appen, använd en av dessa länkar:
-
https://www.webex.com/ko/webexfromserviceproviders-downloads.html (Koreanska)
-
https://www.webex.com/fr/webexfromserviceproviders-downloads.html (Franska)
-
https://www.webex.com/pt/webexfromserviceproviders-downloads.html (Portugisiska)
-
https://www.webex.com/zh-tw/webexfromserviceproviders-downloads.html (Traditionell kinesiska)
-
https://www.webex.com/zh-cn/webexfromserviceproviders-downloads.html (Kinesiska förenklad)
-
https://www.webex.com/ja/webexfromserviceproviders-downloads.html (Japan)
-
https://www.webex.com/es/webexfromserviceproviders-downloads.html (Spanien)
-
https://www.webex.com/de/webexfromserviceproviders-downloads.html (Tyska)
-
https://www.webex.com/it/webexfromserviceproviders-downloads.html (Italienska)
Fysiska telefoner och tillbehör
-
Cisco IP-telefoner:
-
Cisco IP-telefon 6800-serien med firmware för flera plattformar
-
Cisco IP-telefon 7800-serien med firmware för flera plattformar
-
Cisco IP-telefon 8800-serien med firmware för flera plattformar
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html för modeller och mer information.
-
-
Vi stöder tredjepartstelefoner på samma sätt som med andra BroadWorks-integrationer. De har dock ännu inte kontakter och närvarointegration med Webex för Cisco BroadWorks.
-
Adaptrar:
-
Cisco ATA 191 Analog telefonadapter för flera plattformar
-
Cisco ATA 192 Analog telefonadapter för flera plattformar
Se https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html för modeller och mer information.
-
-
Headset:
-
Cisco Headset 500-serien
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html för modeller och mer information.
-
-
Room OS-enheter:
-
Webex rums- och rumssatsserie
-
Webex Desk-serien
-
Webex Board-serien
-
Enhetsintegration
Mer information om hur du integrerar och servar Room OS och MPP-enheter för Webex för Cisco BroadWorks finns i Enhetsintegrationsguide för Webex för Cisco BroadWorks.
Enhetsprofiler
Följande är de DTAF-filer som du behöver ladda på dina applikationsservrar för att stödja Webex-appen som en samtalsklient. De är samma DTAF-filer som används för UC-One SaaS, men det finns en ny config-wxt.xml .template-fil som används för Webex-appen.
För att ladda ner de senaste enhetsprofilerna, gå till webbplatsen Application Delivery Platform Software Downloads för att hämta de senaste DTAF-filerna. Dessa nedladdningar fungerar för både ADP och XSP.
|
Klientnamn |
Enhetsprofiltyp och paketnamn |
|---|---|
|
Webex mobilmall |
Identitet/Enhetsprofiltyp: Anslut - Mobil
Konfigurationsfil: |
|
Webex-mall för surfplatta |
Identitet/Enhetsprofiltyp: Anslut - Surfplatta
Konfigurationsfil: |
|
Webex skrivbordsmall |
Typ av identitet/enhetsprofil: Business Communicator - PC
Konfigurationsfil: |
Identifiera/Enhetsprofil
Alla Webex för Cisco BroadWorks-användare måste ha en identitet/enhetsprofil tilldelad i BroadWorks som använder en av ovanstående enhetsprofiler för att ringa samtal med Webex-appen. Profilen tillhandahåller konfigurationen som gör det möjligt för användaren att ringa samtal.
Skaffa OAuth-autentiseringsuppgifter för din Webex för Cisco BroadWorks
Skicka en serviceförfrågan med din onboarding-agent eller med för Cisco TAC att tillhandahålla Cisco OAuth för ditt Cisco Identity Provider Federation-konto.
Använd följande förfrågningstitel för respektive funktioner:
-
XSP|ADP AuthService Configuration' för att konfigurera tjänsten på XSP|ADP.
-
'NPS Configuration for Auth Proxy Setup' för att konfigurera NPS för att använda autentiseringsproxy.
-
CI-användare UUID-synkronisering 'för CI-användarens UUID-synkronisering. Mer information om den här funktionen finns i: Cisco BroadWorks support för CI UUID.
-
Konfigurera BroadWorks för att aktivera Cisco-fakturering för BroadWorks och Webex för BroadWorks-prenumerationer.
Cisco ger dig ett OAuth-klient-ID, en klienthemlighet och en uppdateringstoken som är giltig i 60 dagar. Om token löper ut innan du använder den kan du ta upp en annan begäran.
Om du redan har fått inloggningsuppgifter för Cisco OAuth Identity Provider fyller du i en ny servicebegäran för att uppdatera dina autentiseringsuppgifter.
Beställ certifikat
Certifikatkrav för TLS-autentisering
Du behöver säkerhetscertifikat, signerade av en välkänd certifikatutfärdare och distribuerade på dina offentliga XSP|ADP, för alla nödvändiga program. Du använder dessa för att stödja TLS-certifikatverifiering för all inkommande anslutning till dina XSP|ADP-servrar.
Dessa certifikat bör innehålla ditt XSP|ADP-offentliga fullständigt kvalificerade domännamn som ämnesnamn eller alternati vt ämnesnamn.
De specifika kraven för att distribuera servercertifikat varierar beroende på distributionsmetoden för dina offentliga XSP|ADP:er.
-
Över en TLS-överbryggningsproxy
-
Över en TLS-genomströmningsproxy
-
Direkt till XSP|ADP
Det här diagrammet sammanfattar var du behöver ladda det CA-signerade offentliga servercertifikatet i dessa tre fall:
Mer information om offentligt stödda certifikatutfärdare som Webex-appen stöder för autentisering finns i Cer tifikatutfärdare som stöds för Webex Hybrid Services.
TLS-certifikatkrav för TLS-Bridge Proxy
-
Det offentligt signerade servercertifikatet läses in i proxyservern.
-
Proxyservern presenterar detta offentligt signerade servercertifikat till Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade proxyservercertifikatet.
-
Ett internt certifikatutfärdarcertifikat signerat kan läsas in i XSP|ADP.
-
XSP|ADP presenterar detta internt signerade servercertifikat till proxyservern.
-
Proxyservern litar på den interna certifikatutfärdaren som signerade XSP|ADP-servercertifikatet.
TLS-certifikatkrav för TLS-passthrough proxy eller XSP|ADP i DMZ
-
Det offentligt signerade servercertifikatet läses in i XSP|ADP.
-
XSP|ADP presenterar offentligt signerade servercertifikat till Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSP|ADP:s servercertifikat.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering via CTI-gränssnitt
När du ansluter till CTI-gränssnittet presenterar Webex ett klientcertifikat som en del av ömsesidig TLS-autentisering. Webex-klientcertifikatet CA/kedjecertifikat är tillgängligt för nedladdning via Control Hub.
Så här laddar du ned certifikatet:
Logga in på Partner Hub.
Klicka på Tjänster kortet.
Gå till Ytterligare länkar och klicka på länken Hämta Webex CA-certifikat.
De specifika kraven för att distribuera en Webex CA-certifikatskedja varierar beroende på distributionsmetoden för dina offentliga XSP|ADP:er.
-
Över en TLS-överbryggningsproxy
-
Över en TLS-genomströmningsproxy
-
Direkt till XSP|ADP
Detta diagram sammanfattar certifikatkraven i dessa tre fall:
(Alternativ) Certifikatkrav för TLS-bridge-proxy
-
Webex presenterar ett offentligt signerat klientcertifikat till proxyn.
-
Proxyservern litar på Ciscos interna certifikatutfärdare som signerade klientcertifikatet. Du kan ladda ner certifikatutfärdaren/kedjan från Control Hub och lägga till den i proxys förtroendelager. Ladda det offentligt signerade XSP|ADP-servercertifikatet i proxyservern.
-
Proxyservern presenterar det offentligt signerade servercertifikatet för Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade proxyservercertifikatet.
-
Proxyservern presenterar ett internt signerat klientcertifikat för XSP|ADP.
Det här certifikatet måste ha tilläggsfältet x509.v3 Ut ökad nyckelanvändning fyllt med BroadWorks OID 1.3.6.1.4.1. 6431.1.1.8.2.1.3 och syftet med TLS-klientautentisering. Till exempel:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN för det interna certifikatet måste vara
bwcticlient.webex.com.-
Det finns inget stöd för SAN-certifikat när interna klientcertifikat genereras för proxyservern. Interna servercertifikat för XSP|ADP kan vara SAN.
-
Offentliga certifikatmyndigheter kan vara ovilliga att underteckna certifikat som kräver det proprietära BroadWorks OID. Om det finns en överbryggningsproxy måste du använda en intern certifikatutfärdare för att signera klientcertifikatet som proxyn presenterar för XSP|ADP.
-
-
XSP|ADP:erna litar på den interna certifikatutfärdaren.
-
XSP|ADPS presenterar ett internt signerat servercertifikat.
-
Proxyn litar på den interna certifikatutfärdaren.
-
Programserverns ClientIdentity innehåller CN för det internt signerade klientcertifikatet som presenteras för XSP|ADP av proxyn.
(Alternativ) Certifikatkrav för TLS-passthrough proxy eller XSP|ADP i DMZ
-
Webex presenterar ett internt Ciscos CA-signerat klientcertifikat till XSP|ADP.
-
XSP|ADP:erna litar på Ciscos interna certifikatutfärdare som signerade klientcertifikatet. Du kan ladda ner certifikatutfärdaren/kedjan från Control Hub och lägga till den i proxys förtroendelager. Du kan också läsa in det offentligt signerade XSP|ADP-servercertifikatet i XSP|ADP.
-
XSP|ADP presenterar de offentligt signerade servercertifikaten för Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSP|ADP:s servercertifikat.
-
Application Server ClientIdentity innehåller CN för det Cisco-signerade klientcertifikatet som presenteras för XSP|ADP av Webex.
Förbered ditt nätverk
Mer information om anslutningar som används av Webex för Cisco BroadWorks finns i: N ätverkskrav för Webex för Cisco BroadWorks. Den här artikeln innehåller en lista över IP-adresser, portar och protokoll som krävs för att konfigurera brandväggen Ingress- och Egress-regler.
Nätverkskrav för Webex-tjänster
De föregående brandväggstabellerna Ingress och Egress Rules dokumenterar endast de anslutningar som är specifika för Webex för Cisco BroadWorks. Allmän information om anslutningar mellan Webex-appen och Webex-molnet finns i N ätverkskrav för We bex-tjänster. Den här artikeln är generisk för Webex, men följande tabell identifierar de olika avsnitten i artikeln och hur relevant varje avsnitt är för Webex för Cisco BroadWorks.
|
Avsnitt i artikeln om nätverkskrav |
Informationens relevans |
|---|---|
|
Sammanfattning av enhetstyper och protokoll som stöds av Webex |
Informativ |
|
Transportprotokoll och krypteringschifer för molnregistrerade Webex-appar och enheter |
Informativ |
|
Måste läsa | |
|
Måste läsa | |
|
Måste läsa | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
En sammanfattning av andra Webex Hybrid-tjänster och dokumentation |
Valfritt |
|
Webex-tjänster för FedRAMP-kunder |
N/A |
Ytterligare information
Mer information finns i Webex App Firewall Whitepaper (PDF).
Stöd för BroadWorks redundans
Webex Cloud Services och Webex Client Apps som behöver komma åt partnerns nätverk stöder fullt ut Broadworks XSP|ADP-redundans som tillhandahålls av partnern. När en XSP|ADP eller webbplats inte är tillgänglig på grund av planerat underhåll eller oplanerade skäl kan Webex-tjänsterna och apparna gå vidare till en annan XSP|ADP eller webbplats som tillhandahålls av partnern för att slutföra en begäran.
Nätverkstopologi
Broadworks XSP|ADP:er kan distribueras direkt på Internet, eller kan ligga i en DMZ frontad av ett belastningsbalanseringselement som F5 BIG-IP. För att tillhandahålla geo-redundans kan XSP|ADP distribueras i två (eller flera) datacenter, var och en kan fron tas av en lastbalanserare, som alla har en offentlig IP-adress. Om XSP|ADP:erna ligger bakom en lastbalanserare ser Webex-mikrotjänsterna och appen bara IP-adressen för lastbalanseraren och Broadworks verkar bara ha en XSP|ADP, även om det finns flera XSP|ADP bakom.
I exemplet nedan distribueras XSP|ADP: erna på två platser, plats A och plats B. Det finns två XSP|ADP frontade av en Load Balancer på varje plats. Webbplats A har XSP | ADP1 och XSP | ADP2 frontad av LB1, och webbplats B har XSP | ADP 3 och XSP | ADP4 frontad av LB2. Endast Load Balancers exponeras i det offentliga nätverket, och XSP|ADP:erna finns i DMZ-privata nätverk.
Webex molntjänster
DNS-konfiguration
Webex Cloud-mikrotjänster måste kunna hitta Broadworks XSP|ADP-server (er) för anslutning till Xsi-gränssnitt, autentiseringstjänst och CTI.
Webex Cloud-mikrotjänster utför DNS A/AAAA- sökning av det konfigurerade XSP|ADP-värdnamnet och ansluter till den returnerade IP-adressen. Detta kan vara ett kantelement för lastbalansering, eller det kan vara själva XSP|ADP-servern. Om flera IP-adresser returneras väljs den första IP-adressen i listan. SRV-sökning stöds för närvarande inte.
Exempel: Partnerns DNS A-post för upptäckt av Round-Robin-balanserade XSP|ADP-server/belastningsbalanserare.
|
Posttyp |
Namn |
Mål |
Syfte |
|---|---|---|---|
|
A |
|
|
Pekar till LB1 (Site A) |
|
A |
|
|
Pekar till LB2 (Site B) |
Alla referenser till XSP inkluderar antingen XSP eller ADP.
Failover
När Webex mikrotjänster skickar en begäran till XSP|ADP/Load Balancer och begäran misslyckas kan flera saker hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL) markerar Webex mikrotjänster IP-adressen som blockerad och utför omedelbart en ruttförflyttning till nästa IP.
-
Om en felkod (HTTP 5xx) returneras markerar Webex-mikrotjänsterna IP-adressen som blockerad och utför omedelbart en ruttförflyttning till nästa IP.
-
Om inget HTTP-svar tas emot inom två sekunder går förfrågan ut och Webex-mikrotjänsterna markerar IP-adressen som blockerad och utför en ruttförflyttning till nästa IP.
Varje begäran prövas tre gånger innan ett fel rapporteras tillbaka till mikrotjänsten.
När en IP finns i den blockerade listan kommer den inte att inkluderas i listan över adresser att försöka när en begäran skickas till en XSP|ADP. Efter en förutbestämd tidsperiod upphör en blockerad IP och går tillbaka i listan för att försöka när en annan begäran görs.
Om alla IP-adresser är blockerade kommer mikrotjänsten fortfarande att försöka skicka förfrågan genom att slumpmässigt välja en IP-adress från den blockerade listan. Om det lyckas tas den IP-adressen bort från den blockerade listan.
Status
Status för anslutningen av Webex Cloud-tjänster till XSP|ADP eller Load Balancers kan ses i Control Hub. Under ett BroadWorks Calling Cluster visas en anslutningsstatus för vart och ett av dessa gränssnitt:
-
XSI-åtgärder
-
XSI-evenemang
-
Autentiseringstjänst
Anslutningsstatusen uppdateras när sidan läses in eller under inmatningsuppdateringar. Anslutningsstatusen kan vara:
-
Grön: När gränssnittet kan nås på en av IP-adresserna i A-postsökningen.
-
Röd: När alla IP-adresser i A-postuppslagningen inte kan nås och gränssnittet inte är tillgängligt.
Följande tjänster använder mikrotjänsterna för att ansluta till XSP|ADP och påverkas av XSP|ADP-gränssnittets tillgänglighet:
-
Webex-appinloggning
-
Uppdatera Webex-apptoken
-
Otillförlitlig e-post/självaktivering
-
Broadworks Servicehälsokontroll
Webex-appen
DNS-konfiguration
Webex-appen har åtkomst till tjänsterna Xtended Services Interface (XSI-åtgärder och XSI-händelser) och Device Management Service (DMS) på XSP|ADP.
För att hitta XSI-tjänsten utför Webex-appen sökning efter _xsi- DNS SRV client.
_tcp. <webex app xsi domain>. SRV pek
ar på den konfigurerade webbadressen för XSP|ADP-värdar eller lastbalanserare för XSI-tjänsten.
Om SRV-sökning inte är tillgängligt återgår Webex-appen till A/AAAA-sökning.
SRV kan lösa upp till flera A/AAAA-mål. Varje A/AAAA-post måste dock endast mappas till en enda IP-adress. Om det finns flera XSP|ADP i en DMZ bakom lastbalanserare/kantenheten krävs att lastbalanseraren är konfigurerad så att sessionens beständighet upprätthålls för att dirigera alla förfrågningar från samma session till samma XSP|ADP. Vi kräver denna konfiguration eftersom klientens XSI-händelsehjärtslag måste gå till samma XSP|ADP som används för att upprätta händelsekanalen.
I exempel 1 finns inte A/AAAA-posten för Webex-App-XSP|adp.example.com och behöver inte göra det. Om din DNS kräver att en A/AAAA-post måste definieras, ska endast 1 IP-adress returneras. Oavsett, SRV måste fortfarande definieras för Webex-appen.
Om Webex-appen använder A/AAAA-namnet som löser upp till mer än en IP-adress, eller om belastningsbalanser/kantelementet inte upprätthåller sessionens beständighet, skickar klienten så småningom hjärtslag till en XSP|ADP där den inte har upprättat en händelsekanal. Detta resulterar i att kanalen rivs ner, och även i betydligt mer intern trafik som försämrar ditt XSP|ADP-klusterprestanda.
Eftersom Webex Cloud och Webex-appen har olika krav i A/AAAA-postsökning måste
du använda ett separat FQDN för Webex Cloud och Webex-appen för att komma åt dina XSP|ADP. Som visas i exemplen använder Webex Cloud en post we
.bex-cloud-xsp.example.com och Webex App använder SRV _x si-client.
_tcp.webex-app-xsp.exempel.com
Exempel 1 —Flera XSP | ADP, var och en bakom separata lastbalanserare
I det här exemplet pekar SRV på flera A-poster där varje A-post pekar på en annan lastbalanserare på en annan plats. Webex-appen använder alltid den första IP-adressen i listan och flyttar bara till nästa post om den första är nere.
Nedan följer ett exempel på SRV-poster.
|
Posttyp |
Spela in |
Mål |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
A |
|
|
Pekar till LB1 (plats A) |
|
A |
|
|
Pekar till LB2 (plats B) |
Exempel 2 —Flera XSP|ADP bakom en enda lastbalanserare (med TLS Bridge)
För den första begäran väljer lastbalanseraren en slumpmässig XSP|ADP. Denna XSP|ADP returnerar en cookie som Webex-appen inkluderar i framtida förfrågningar. För framtida förfrågningar använder lastbalan seraren cookien för att dirigera anslutningen till rätt XSP|ADP, vilket säkerställer att händelsekanalen inte bryts.
|
Posttyp |
Spela in |
Mål |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Lastbalanserare |
|
A |
lb.exempel.com |
|
IP-adressen för lastbalanseraren (XSP|ADP står bakom lastbalanseraren) |
DMS URL
Under inloggningsprocessen hämtar Webex-appen också DMS-webbadressen för att ladda ner dess konfigur ationsfil. Värden i webbadressen analyseras och Webex-appen utför DNS A/AAAA- sökning av värden för att ansluta till XSP|ADP som är värd för DMS-tjänsten.
Exempel: DNS En post för upptäckt av Round-Robin-balanserade XSP|ADP- server/Load Balancers av Webex App för att ladda ned konfigurationsfiler via DMS:
|
Posttyp |
Namn |
Mål |
Syfte |
|---|---|---|---|
|
A |
|
|
Pekar till LB1 (plats A) |
|
A |
|
|
Pekar till LB2 (plats B) |
Alla referenser till XSP inkluderar antingen XSP eller ADP. Varje referens till XSP inkluderar antingen XSP eller ADP.
Hur Webex-appen hittar XSP|ADP-adresser
Klienten försöker hitta XSP|ADP-noderna med följande DNS-flöde:
-
Klienten hämtar initialt Xsi-Actions/Xsi-Events webbadresser från Webex Cloud (du angav dem när du skapade det associerade BroadWorks Calling Cluster). Xsi-värdnamn/domänen analyseras från webbadressen och klienten utför SRV-sökning enligt följande:
-
Klienten utför en SRV-sökning för _xsi-client. _tcp. <xsi domain>
-
Om SRV-uppslaget returnerar ett eller flera A/AAAA-mål:
-
Klienten gör A/AAAA-sökning efter dessa mål och cachar de returnerade IP-adresserna.
-
Klienten ansluter till ett av målen (och därmed dess A/AAAA-post med en enda IP-adress) baserat på SRV-prioritet, sedan vikt (eller slumpmässigt om de alla är lika).
-
-
Om SRV-sökningen inte returnerar några mål:
Klienten gör A/AAAA-sökning av Xsi-rotparametern och försöker sedan ansluta till den returnerade IP-adressen. Detta kan vara ett kantelement för lastbalansering, eller det kan vara själva XSP|ADP-servern.
Som nämnts måste A/AAAA-posten lösas till en IP-adress av samma skäl.
-
-
(Valfritt) Du kan därefter ange anpassade uppgifter om XSI-åtgärder/XSI-händelser i enhetskonfigurationen för Webex-appen med hjälp av följande taggar:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>-
Dessa konfigurationsparametrar har företräde framför alla konfigurationer i ditt BroadWorks-kluster i Control Hub.
-
Om de finns kommer klienten att jämföra med den ursprungliga XSI-adressen som den fick via BroadWorks Cluster-konfigurationen.
-
Om det upptäcks någon skillnad kommer klienten att återinitiera anslutningen till XSI Actions/ XSI Events. Det första steget i detta är att utföra samma DNS-sökprocess som anges under steg 1 — den här gången begär du en sökning efter värdet i parametern %XSI_ROOT_WXT% från dess konfigurationsfil.
Se till att skapa motsvarande SRV-poster om du använder den här taggen för att ändra Xsi-gränssnitten.
-
Failover
Under inloggningen utför Webex-appen en sökning efter _ DNS SRV xsi-client. _tcp. <xsi domain>, bygger en lista med värdar och ansluter till en av värdarna baserat på SRV-prioritet, sedan vikt. Denna anslutna värd blir den valda för alla framtida förfrågningar. En händelsekanal öppnas sedan för den valda värden och ett hjärtslag skickas regelbundet för att verifiera kanalen. Alla förfrågningar som skickas efter den första innehåller en cookie som returneras i HTTP-svaret, därför är det viktigt att lastbalanseraren behåller sessionens beständighet (affinitet) och alltid skickar förfrågningar till samma backend XSP|ADP-server.
Om en begäran eller en hjärtslagsförfrågan till en värd misslyckas kan flera saker hända:
-
Om felet beror på nätverksfel (t.ex. TCP, SSL) går Webex App-rutten omedelbart vidare till nästa värd i listan.
-
Om en felkod (HTTP 5xx) returneras markerar Webex-appen IP-adressen som blockerad och rutten går vidare till nästa värd i listan.
-
Om ett svar inte tas emot inom en tidsperiod anses begäran misslyckad på grund av timeout och nästa förfrågan skickas till nästa värd. Förfrågan om tidsgräns anses dock som misslyckad. Vissa förfrågningar prövas igen efter misslyckande (med ökande försökstid). Förfrågningarna om att det antagna icke-vitala försöks inte igen.
När en ny värd testas framgångsrikt blir den den nya valda värden om värden finns i listan. När den sista värden i listan har provats flyttas Webex-appen till den första.
I händelse av hjärtslag, om det finns två på varandra följande begärandefel, kommer Webex-appen att initiera händelsekanalen igen.
Observera att Webex-appen inte utför felåterställning och att DNS-tjänsteupptäckt utförs endast en gång vid inloggningen.
Under inloggningen försöker Webex-appen ladda ner konfigurationsfilen via X SP|ADP/DMS-gränssnittet. Den utför en A/AAAA-postsökning av värden i den hämtade DMS-webbadressen och ansluter till den första IP-adressen. Det kommer först att försöka skicka begäran om att ladda ner konfigurationsfilen med en SSO-token. Om detta misslyckas av någon anledning kommer det att försöka igen men med enhetens användarnamn och lösenord.
Översikt över driftsättning
Följande diagram visar den typiska ordningen för distributionsaktiviteterna för de olika användarprovisioneringslägena. Många av uppgifterna är gemensamma för alla provisioneringslägen.
Partneronboarding för Webex för Cisco BroadWorks
Varje Webex för Cisco BroadWorks-tjänsteleverantör eller återförsäljare måste konfigureras som en partnerorganisation för Webex för Cisco BroadWorks. Om du har en befintlig Webex-partnerorganisation kan detta användas.
För att slutföra nödvändig onboarding måste du utföra ditt Webex Cisco BroadWorks-pappersarbete och nya partners måste acceptera det indirekta kanalpartneravtalet (ICPA) online. När dessa steg är slutförda skapar Cisco Compliance en ny partnerorganisation i Partner Hub (om det behövs) och skickar ett e-postmeddelande med autentiseringsuppgifter till administratören för Record i ditt pappersarbete. Samtidigt kontaktar din Partner Activation och/eller Customer Success Program Manager dig för att påbörja din onboarding.
Webex-partners i en region kan skapa kundorganisationer i alla regioner som vi erbjuder tjänsterna. För hjälp, se: Dataholägenhet i Webex.
Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP
Vi kräver att NPS-programmet körs på en annan XSP|ADP. Krav för XSP|ADP beskrivs i Konfigurera samtalsmeddel anden från nätverket.
Du behöver följande applikationer/tjänster på din XSP|ADP: er.
|
Service/Ansökan |
Autentisering krävs |
Service/applikationssyfte |
|---|---|---|
|
Xsi-evenemang |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, servicemeddelanden |
|
Xsi-åtgärder |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, åtgärder |
|
Enhetshantering |
TLS (servern autentiserar sig till klienter) |
Hämta samtalskonfiguration |
|
Autentiseringstjänst |
TLS (servern autentiserar sig till klienter) |
Användarautentisering |
|
Integrering av datortelefoni |
MTL: er (klient och server autentiserar varandra) |
Telefoninärvaro |
|
Samtalsinställningar Webview-applikation |
TLS (servern autentiserar sig till klienter) |
Visar inställningar för användarsamtal i egenvårdsportalen i Webex-appen |
I det här avsnittet beskrivs hur du använder de konfigurationer som krävs för TLS och MTL på dessa gränssnitt, men du bör referera till befintlig dokumentation för att få programmen installerade på dina XSP|ADP.
Krav på samboende
-
Autentiseringstjän sten måste vara samlokaliserad med Xsi-program, eftersom dessa gränssnitt måste acceptera token med lång livslängd för serviceauktorisering. Autentiseringstjänsten krävs för att validera dessa tokens.
-
Autentiseringstjänsten och Xsi kan köras på samma port om det behövs.
-
Du kan separera de andra tjänsterna/programmen efter behov för din våg (dedikerad enhetshantering XSP|ADP-farm, till exempel).
-
Du kan samlokalisera Xsi-, CTI-, Authentication Service- och DMS-applikationerna.
-
Installera inte andra program eller tjänster på XSP|ADP som används för att integrera BroadWorks med Webex.
-
Samlokalisera inte NPS-programmet med andra program.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-programmen enligt beskrivningen i Cisco BroadWorks X tended Services Interface Configuration Guide.
Endast en instans av Xsi-Events-programmen bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-händelser som används för att integrera Broadworks med Webex måste ha samma CallControlApplicationName definierat under Applications/XSI-Events/GeneralSettings. Till exempel:
adp_cli/Program/XSI-händelser/AllmännaInställningar> hämta
CallControlApplicationName = com.broadsoft.xsi-events
När en användare är ansluten till Webex skapar Webex en prenumeration för användaren på AS för att ta emot telefonhändelser för närvaro och samtalshistorik. Prenumerationen är associerad med CallControlApplicationName och AS använder det för att veta till vilka Xsi-Events telefonhändelserna ska skickas.
Om du ändrar CallControlApplicationName, eller att inte ha samma namn på alla Xsi-Events webbappar, påverkar prenumerationer och telefonhändelsernas funktionalitet.
Konfigurera autentiseringstjänst (med CI-tokenvalidering)
Använd den här proceduren om du vill konfigurera autentiseringstjänsten för att använda CI-tokenvalidering med TLS. Denna autentiseringsmetod rekommenderas om du kör R22 eller högre och ditt system stöder det.
Mutual TLS (MTL) stöds också som en alternativ autentiseringsmetod för autentiseringstjän sten. Om du har flera Webex-organisationer som kör samma XSP|ADP-server måste du använda mTLS-autentisering eftersom CI-tokenvalidering inte stöder flera anslutningar till samma XSP|ADP-autentiseringstjänst.
Om du vill konfigurera MTL-autentisering för autentiseringstjänsten istället för CI-tokenvalidering, se Bilagan för Konfigurera tjänster (med MTL för autentiseringstjänsten).
Om du för närvarande använder MTL för autentiseringstjänsten är det inte obligatoriskt att du konfigurerar om för att använda CI-tokenvalidering med TLS.
-
Skaffa OAuth-autentiseringsuppgifter för din Webex för Cisco BroadWorks.
-
Installera följande korrigeringar på varje XSP|ADP-server. Installera de korriger ingar som är lämpliga för din version:
-
För R22:
-
För R23:
-
För R24 — ingen patch krävs
Alla referenser till XSP inkluderar antingen XSP eller ADP.
-
-
Installera
AuthenticationService-programmet på varje XSP|ADP-tjänst.Kör följande kommando för att aktivera AuthenticationService- programmet på XSP|ADP till /AuthService-kontextsökvägen.
xsp|adp_cli/Maintenance/ManagedObjects> aktivera applikationsautentiseringService 22.0_1.1123/AuthServiceKör det här kommandot för att distribuera AuthenticationService på XSP|ADP :
xsp|ADP_CLI/Maintenance/ManagedObjects> distribuera program/AuthServiceBroadworks SW Manager som distribuerar /AuthService...
-
Från och med Broadworks build 2022.10 inkluderas certifikatutfärdarna som kommer med Java inte längre automatiskt i BroadWorks trust store när du byter till en ny version av java. AuthenticationService öppnar en TLS-anslutning till Webex för att hämta åtkomsttoken och måste ha följande i sin truststore för att validera IDBroker och Webex URL: er:
-
IdenTrust Commercial Root CA 1
-
Go Daddy Root Certificate Authority - G2
Kontrollera att dessa certifikat finns under följande CLI
adp_cli/system/SSLCommonSettings/Trust/Defaults> fåOm det inte finns, kör följande kommando för att importera standardförtroenden för Java:
ADP_CLI/System/SSLCommonSettings/Trust/Standard> ImporteraJavaTrustAlternativt kan du lägga till dessa certifikat manuellt som förtroendeankare med följande kommando:
ADP_CLI/System/SSLCommonSettings/Trust/Broadworks> UpdateTrust<alias><trustAnchorFile>Om ADP uppgraderas från en tidigare version importeras certifikatutfärdarna från den gamla versionen automatiskt till den nya versionen och fortsätter att importeras tills de tas bort manuellt.
AuthenticationService-programmet är undantaget från inställningen ValidatePeerIdentity under ADP_CLI/System/SSLCommonSettings/GeneralSettings och validerar alltid peer-identiteten. Se Cisco Broadworks X509 Certificate Validation FD för mer information om den här inställningen.
-
-
Konfigurera identitetsleverantörerna genom att köra följande kommandon på varje XSP|ADP-server:
xsp|ADP_CLI/Program/AuthenticationService/IdentityProviders/Cisco> hämta-
ställ in ClientID-klient-ID-från-steg1 -
ange aktiverat sant -
Ställ in ClientSecret Client-Secret-från-Steg1 -
Ställ in ciResponseBodyMaxSizeInbytes 65536 -
ange IssuerName<URL>— Ange den IssuerName-URLsom gäller för ditt CI-kluster för webbadressen. Se följande tabell. -
ange IssuerURL<URL>— Ange den IssuerURLsom gäller för ditt CI-kluster för webbadressen. Se följande tabell. -
set tokenInFourl<IdPProxy URL>— Ange den IdP-proxy-URL som gäller för ditt Teams-kluster. Se den andra tabellen som följer.
Tabell 1. Ställ in IssuerName och IssuerURL Om CI Cluster är... Ställ in IssuerName och IssuerURL till... US-A
https://idbroker.webex.com/idbEU
https://idbroker-eu.webex.com/idbUS-B
https://idbroker-b-us.webex.com/idbCA
https://idbroker-ca.webex.com/idbSG
https://idbroker-sg.webex.com/idbIN
https://idbroker-in.webex.com/idbAE
https://idbroker-ae.webex.com/idbAU
https://idbroker-au.webex.com/idbOm du inte känner till ditt CI-kluster kan du hämta informationen från kunduppgifter i Helpdesk-vyn i Control Hub.
Tabell 2. Ställ in TokenInFourl Om Teams Cluster är... Ställ in TokenInFourl till... (IdP-proxy-URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateADXB
https://broadworks-idp-proxy-d.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateASYD
https://broadworks-idp-proxy-m.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate-
Om du inte känner till ditt teamkluster kan du hämta informationen från kunduppgifterna i Helpdesk-vyn i Control Hub.
-
För testning kan du verifiera att tokenInfoURL är giltigt genom att ersätta delen "idp/autentisera" av webbadressen med "ping ”.
-
-
Ange Webex-behörighet som måste finnas i användarprofilen i Webex genom att köra följande kommando:
XSP|AD P_CLI/Program/AuthenticationService/IdentityProviders/Cisco/Scopes> ange omfattning bredverks-anslutning:användare -
Konfigurera identitetsleverantörer för Cisco Federation med följande kommandon på varje XSP|ADP-server:
xsp|ADP_CLI/Program/AuthenticationService/IdentityProviders/Cisco/Federation> hämta-
Ställ in FLSurl https://cifls.webex.com/federation -
ställ in RefreshPeriod InMinutes 60 -
ställ in RefreshToken Refresh-token från-steg1
-
-
Kör följande kommando för att verifiera att din FLS-konfiguration fungerar. Detta kommando returnerar listan över identitetsleverantörer:
xsp|ADP_CLI/Program/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Hämta -
Konfigurera tokenhantering med följande kommandon på varje XSP| ADP-server:
-
XSP|ADP_CLI/Program/Autentiseringstjänst/Tokenhantering> -
Ställ in TokenIssuer BroadWorks -
Ställ in tokenDurationInHours 720
-
-
Generera och dela RSA-nycklar. Du måste generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP. Detta beror på följande faktorer:
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering i alla instanser av autentiseringstjänsten.
-
Nyckelparet genereras av autentiseringstjänsten när det först krävs för att utfärda en token.
Om du cyklar nycklar eller ändrar tangentens längd måste du upprepa följande konfiguration och starta om alla XSP|ADP: er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från den XSP|ADP genom att begära följande URL från klientens webbläsare:
https://<XSP|ADP-IPAddress>/authService/token? key=base64URL (ClientPublicKey)(Detta genererar ett privat/offentligt nyckelpar på XSP|ADP, om det inte redan fanns ett)
-
Nyckelbutiksplatsen är inte konfigurerbar. Exportera nycklarna:
XSP|ADP_CLI/Program/AuthenticationService/Nyckelhantering> Exportnycklar -
Kopiera den exporterade filen/var/Broadworks/tmp/AuthService.keystill samma plats på de andra XSP|ADP:erna, skriv över en äldre .keys-fil om det behövs. -
Importera nycklarna på var och en av de andra XSP|ADP:erna:
xsp| ADP_CLI/Program/AuthenticationService/Nyckelhantering> ImportNycklar/var/Broadworks/TMP/AuthService.keys
-
-
Ange AuthService-webbadressen till webbbehållaren. XSP|ADP:s webbbehållare behöver AuthService-URL så att den kan validera tokens. På var och en av XSP|ADP:erna:
-
Lägg till autentiseringstjänstens URL som en extern autentiseringstjänst för BroadWorks Communications Utility:
xsp|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService> ange url http://127.0.0.1:80/authService -
Lägg till autentiseringstjänstens URL i behållaren:
xsp|adp _cli/Maintenance/ContainerOptions> lägg till tomcat bw.authservice.AuthServiceUrl http://127.0.0.1:80/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenteras som autentiseringsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
-
Ta bort klientautentiseringskrav för autentiseringstjänst (endast R24)
Om du har autentiseringstjänsten konfigurerad med CI-tokenvalidering på R24 måste du också ta bort klientautentiseringskravet för autentiseringstjänsten. Kör följande CLI-kommando:
ADP_CLI/Gränssnitt/HTTP/SSLCommonSettings/ClientAuthentication/WebApps> ställ in autentiseringService ClientAuthReq falsk
Konfigurera TLS och chiffer på HTTP-gränssnitten (för XSI och autentiseringstjänst)
Applikationerna Autentiseringstjänsten, Xsi-Actions och Xsi-Events använder HTTP- servergränssnitt. Nivåerna av TLS-konfigurerbarhet för dessa applikationer är följande:
Mest allmänt = System > Transport > HTTP > HTTP-servergränssnitt = Mest specifik
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-sammanhang |
| System (globalt) |
|
| Tran sportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP- servergränssnitt på detta system |
|
Läsa HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTPServer> -
Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för varje, om de är säkra och om de kräver klientautentisering.
Apache tomcat kräver ett certifikat för varje säkert gränssnitt; systemet genererar ett självsignerat certifikat om det behöver ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP-servergränssnittet
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigur eras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS- protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Protocols> -
Ange kommandot
få 443<interfaceIp>för att se vilka protokoll som redan används i det här gränssnittet. -
Ange kommandot
add 443 TLSv1.2 för<interfaceIp>att säkerställa att gränssnittet kan använda TLS 1.2 när du kommunicerar med molnet.
Redigera TLS-chifferkonfiguration på HTTP-servergränssnittet
Så här konfigurerar du nödvändiga chiffer:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Ciphers> -
Ange kommandot
få 443<interfaceIp>för att se vilka chi ffer som redan används i det här gränssnittet. Det måste finnas minst en av Ciscos rekommenderade sviter (se XSP|ADP-identitets- och säkerhet skrav i avsnittet Översikt). -
Ange kommandot
add 443<interfaceIp><cipherName>för att lägga till en chiffer i HTTP-server gränssnittet.XSP|ADP CLI kräver IANA-standardkrypteringssvitens namn, inte OpenSSL-krypteringssvitens namn.
Till exempel, för att lägga till OpenSSL-krypteringen ECDHE-ECDSA-CHACHA20-POLY1305 till HTTP-servergränssnittet, skulle du använda: XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Ciphers> add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med endera namnet.
Konfigurera enhetshantering på XSP|ADP, programserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt instruktionerna i BroadWorks Device Management Configuration Guide.
CTI-gränssnitt och relaterad konfiguration
Konfigurationsordningen ”innerst till yttersta” listas nedan. Att följa denna order är inte obligatoriskt.
-
Konfigurera programserver för CTI-prenumerationer
-
Konfigurera XSP|ADP för MTL-autentiserade CTI-prenumerationer
-
Öppna inkommande portar för säkert CTI-gränssnitt
-
Prenumerera din Webex-organisation på BroadWorks CTI-evenemang
Konfigurera programserver för CTI-prenumerationer
Uppdatera ClientIdentity on Application Server med det vanliga namnet (CN) för Webex för Cisco BroadWorks CTI-klientcertifikat.
För varje programserver som du använder med Webex lägger du till certifikatidentiteten i ClientIdentity enligt följande:
as_cli/system/cli entidentity> lägg till bwcticlient.webex.com
Det vanliga namnet på Webex för Cisco BroadWorks-klientcertifikatet är bwcticlient.webex.com.
Konfigurera TLS och chiffer på CTI-gränssnittet
Nivåerna av konfigurerbarhet för XSP|ADP CTI-gränssnittet är följande:
Mest allmänt = System > Transport > CTI-gränssnitt > CTI-gränssnitt = Mest specifika
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
|
Specificitet |
CLI-sammanhang |
|---|---|
|
System (globalt) (R22 och senare) |
XSP | ADP_CLI/System/SSLCommonSettings/JSS/Ciphers> xsp|adp_cli/system/sslcommoninställningar/jsse/protokoll> |
|
Tran sportprotokoll för detta system (R22 och senare) |
xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protokoll> |
|
Alla CTI-gränssnitt på detta system (R22 och senare) |
xsp|ADP_CLI/Gränssnitt/CTI/SSLCommonInställningar/Ciphers> xsp|ADP_CLI/Gränssnitt/CTI/SSLCommonSettings/Protocols> |
|
Ett specifikt CTI-gränssnitt på detta system (R22 och senare) |
XSP | ADP_CLI/Gränssnitt/CTI/CTIServer/SSLInställningar/Ciphers> XSP|ADP_CLI/Gränssnitt/CTI/CTIServersslInställningar/Protokoll> |
Vid en ny installation installeras följande chiffer som standard på systemnivå. Om inget är konfigurerat på gränssnittsnivå (till exempel vid CTI-gränssnittet eller HTTP-gränssnittet) gäller denna chifferlista. Observera att listan kan ändras över tid:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Läsa CTI TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/CTI/CTIServer> Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för varje, om de kräver ett servercertifikat och om de kräver klientautentisering.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Lägga till TLS 1.2-protokoll till CTI-gränssnittet
XSP|ADP CTI-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLS v1.2. Molnet förhandlar inte om tidigare versioner av TLS- protokollet.
Så här konfigurerar du TLSv1.2-protokollet på CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Ange kommandot <interfaceIp>för
attse vilka protokoll som redan används i det här gränssnittet. -
Ange kommandot
lägg till TLSv1.2<interfaceIp>för att säkerställa att gränssnittet kan använda TLS 1.2 när du kommunicerar med molnet.
Redigera TLS-chifferkonfiguration på CTI-gränssnittet
Så här konfigurerar du de krypteringar som krävs i CTI-gränssnittet:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Ange kommandot
getför att se vilka chiffer som redan används i det här gräns snittet. Det måste finnas minst en av Ciscos rekommenderade sviter (se XSP|ADP-identitets- och säkerhet skrav i avsnittet Översikt). -
Ange kommandot add <interfaceIp><cipherName>för att
läggatill en chiffer i CTI-gränssnittet.XSP|ADP CLI kräver IANA-standardkrypteringssvitens namn, inte OpenSSL-krypteringssvitens namn.
Till exempel, för att lägga till OpenSSL-krypteringen ECDHE-ECDSA-CHACHA20-POLY1305 till CTI-gränssnittet, skulle du använda: XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med endera namnet.
Trust Anchors för CTI-gränssnitt (R22 och senare)
Den här proceduren förutsätter att XSP|ADP: erna antingen är internetvända eller möter internet via pass-through proxy. Certifikatkonfigurationen är annorlunda för en överbryggnings proxy (se TLS-certifikatkrav för TLS- bryggproxy).
Gör följande för varje XSP|ADP i infrastrukturen som publicerar CTI-händelser till Webex:
-
Logga in på Partner Hub.
-
Gå till Tjänster > Ytterligare länkar och klicka på Ladda ner Webex CA-certifikat för att hämta
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar med två certifikat. Du måste dela upp filerna innan du laddar upp dem till XSP|ADP. Alla filer krävs.
-
Dela certifikatkedjan i två certifikat -
combinedcertchain2023.txt-
Öppna
combinedcertchain2023.txti en textredigerare. -
Välj och klipp ut det första textblocket, inklusive raderna -----BEGIN CERTIFICATE ⸺
----- och -----, och klistra in textblocket i en ny fil.END CERTIFICATE----- -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt.Den ursprungliga filen ska nu bara ha ett textblock, omgiven av raderna -----BEGIN CERTIFICATE----- och -----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på XSP|ADP du säkrar, t.ex. /var/broadworks/tmp/root2023.txt och /var/broadworks/tmp/issuing2023.txt -
Logga in på XSP|ADP och navigera till/XSP | ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts > -
(Valfritt) Kör
help UpdateTrustför att se parametrarna och kommandoformatet. -
Ladda upp certifikatfilerna till nya förtroendeankare - 2023
xsp|AD P_CLI/Gränssnitt/CTI/SSLCommonSettings/ClientAuthentication/Trust> UppdateraTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtxsp|AD P_CLI/Gränssnitt/CTI/SSLCommonSettings/ClientAuthentication/Trust> UpdateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha ett annat namn.
webexclientroot2023ochwebexclientissuing2023är exempel på alias för förtroendeankare; du kan använda dina egna så länge alla poster är unika. -
Bekräfta att ankarna är uppdaterade:
xsp|ADP_CLI/Gränssnitt/CTI/SSLCommonSettings/ClientAuthentication/Trust> fåAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Tillåt klienter att autentisera med certifikat:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Lägg till CTI-gränssnitt och aktivera MTL
-
Lägg till CTI SSL-gränssnittet.
CLI-sammanhanget beror på din BroadWorks-version. Kommandot skapar ett självsignerat servercertifikat i gränssnittet och tvingar gränssnittet att kräva ett klientcertifikat.
-
På BroadWorks R22 och R23:
XSP | ADP_CLI/Gränssnitt/CTI/CTIServer> lägg till <Gränssnitt IP> 8012 sant sant
-
-
Ersätt servercertifikatet och nyckeln på XSP|ADP:s CTI-gränssnitt. Du behöver IP-adressen för CTI-gränssnittet för detta; du kan läsa den från följande sammanhang:
-
På BroadWorks R22 och R23:
xsp|ADP_CLI/Gränssnitt/CTI/CTIServer> hämtaKör sedan följande kommandon för att ersätta gränssnittets självsignerade certifikat med ditt eget certifikat och privata nyckel:
</path/to/server certificate></path/to/chain file>
xsp|ADP_CLI /Gränssnitt/CTI/CTIServer/SSLSettings/Certifikat> SSLUpdate-nyckelfil</sökväg/till/certifikatnyckelfil> CertifikatFilkedjefil<interface IP>
-
-
Starta om XSP|ADP.
Aktivera åtkomst till BroadWorks CTI-händelser på Webex
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i Partner Hub. Se Konfigurera din partnerorganisation i Partner Hub för detaljerade instruktioner.
-
Ange den CTI-adress som Webex kan prenumerera på BroadWorks CTI Events med.
-
CTI-prenumerationer är per abonnent och upprättas och underhålls endast medan den abonnenten är etablerad för Webex för Cisco BroadWorks.
Samtalsinställningar Webbvy
Call Settings Webview (CSWV) är ett program som finns på XSP|ADP som gör det möjligt för användare att ändra sina BroadWorks-samtalsinställningar via en webbvy som de ser i mjukklienten. Se Cisco BroadWorks samtalsinställningar Webview-lös nings guide.
Webex använder den här funktionen för att ge användare tillgång till vanliga BroadWorks-samtalsinställningar som inte är inbyggda i Webex-appen.
Om du vill att dina Webex for Cisco BroadWorks-prenumeranter ska få åtkomst till samtalsinställningar utöver standardinställningarna i Webex-appen måste du distribuera funktionen Webbvy för samtalsinställningar.
Samtalsinställningar Webview har två komponenter:
-
Samtalsinställningar Webview-program, värd på en Cisco BroadWorks XSP|ADP.
-
Webex-appen, som återger samtalsinställningarna i en webbvy.
Användarupplevelse
-
Windows-användare: Klicka på Sam talsinställningar och klicka sedan på .
-
Mac-användare: Klicka på profilbild och sedan In .
Distribuera CSWV på BroadWorks
Installera webbvyn för samtalsinställningar på XSP|ADPS
CSWV-programmet måste vara på samma XSP|ADP (er) som är värd för Xsi-Actions-gränssnittet i din miljö. Det är ett ohanterat program på XSP|ADP, så du måste installera och distribuera en webbarkivfil.
-
Logga in på cisco.com och sök efter ”BWCallSettingsWeb” i avsnittet för nedladdning av programvara.
-
Hitta och ladda ner den senaste versionen av filen.
Till exempel var
BWCallSettingsWeb_1.8.2_1.war(https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) den senaste i skrivande stund. -
Installera, aktivera och distribuera webbarkivet enligt Cisco BroadWorks Xtended Service Platform Configuration Guide för din X SP|ADP-version. (R24-versionen är https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Kopiera filen.war till en tillfällig plats på XSP|ADP, till exempel /tmp/. -
Navigera till följande CLI-sammanhang och kör installationskommandot:
xsp|ad p_cli/Maintenance/ManagedObjects> installera programmet /TMP/bwCallSettingsWeb_1.7.5_1.warBroadWorks programvaruhanterare validerar och installerar filen.
-
[Valfritt] Ta bort
/tmp/bwcallsettingsweb_1.7.5_1.war (den här filen behövs inte längre). -
Aktivera programmet:
xsp|adp_ cli/Maintenance/ManagedObjects> aktivera programmet BWCallSettingsWeb 1.7.5 /samtalsinställningarNam n och version är obligatoriska för alla program, men för CSWV måste du också ange en ContextPath eftersom det är ett ohanterat program. Du kan använda valfritt värde som inte används av ett annat program, till exempel
/callsettings. -
Distribuera programmet Samtalsinställningar på den valda sammanhangssökvägen:
xsp|ad p_cli/Maintenance/ManagedObjects> distribuera program/samtalsinställningar
-
-
Du kan nu förutsäga URL-adressen för samtalsinställningar som du ska ange för klienter, enligt följande:
https://<X SP|ADP-FQDN>/samtalsinställningar/Anmärkningar:
-
Du måste ange det avslutande snedstrecket på den här webbadressen när du anger den i klientkonfigurationsfilen.
-
XSP|ADP-FQDN måste matcha Xsi-Actions FQDN, eftersom CSWV måste använda Xsi-Actions och CORS stöds inte.
-
Se till att lägga till<XSP|ADP-FQDN> till HTTPalias på varje ADP- eller XSP-värd CSWV: ADP_CLI/Interface/HTTP/HTTPalias>
-
-
Upprepa den här proceduren för andra XSP|ADP i din Webex för Cisco BroadWorks-miljö (om det behövs).
Applikationen Webview för samtalsinställningar är nu aktivt på XSP|ADP.
Konfigurera Webex-appen för att använda webbvyn för samtalsinställningar
Mer information om klientkonfiguration finns i konfigurationsguiden för Webex för Cisco BroadWorks.
Det finns en anpassad tagg i konfigurationsfilen för Webex-appen som du kan använda för att ställa in CSWV-webbadressen. Denna URL visar samtalsinställningarna för användarna via applikationsgränssnittet.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>Konfigurera CSWV-URL i taggen %WEB_CALL_SETTINGS_URL_WXT% i konfigurationsmallen för Webex-appen på BroadWorks.
Om du inte uttryckligen anger webbadressen är standardinställningen tom och sidan för samtalsinställningar visas inte för användarna.
-
Se till att du har de senaste konfigurationsmallarna för Webex-appen (se Enhetsprofiler).
-
Ställ in målet för webbsamtalsinställningar till
csw:%WEB_SAMTALSINSTÄLLNINGAR_MÅL_WXT% csw -
Ange webbadressen för webbsamtalsinställningar för din miljö, till exempel:
%WEB_CALL_INSTÄLLNINGAR_URL_WXT% https://yourxsp.example.com/callsettings/Du härledde det här värdet när du distribuerade CSWV-programmet.
-
Den resulterande klientkonfigurationsfilen ska ha en post enligt följande:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>Alla referenser till XSP inkluderar antingen XSP eller ADP.
Konfigurera push-meddelanden för samtal i Webex för BroadWorks
I det här dokumentet använder vi termen Call Notifications Push Server (CNPS) för att beskriva ett XSP-hostat eller ADP-hostat program som körs i din miljö. Din CNPS fungerar med ditt BroadWorks-system för att vara medveten om inkommande samtal till dina användare och skickar aviseringar om dem till meddelandetjänsterna Google Firebase Cloud Messaging (FCM) eller Apples Push Notification Service (APN).
Dessa tjänster meddelar mobila enheter för Webex för Cisco BroadWorks-abonnenter att de har inkommande samtal på Webex.
Mer information om NPS finns i Funktions beskrivningen för aviseringspush server.
En liknande mekanism i Webex fungerar med Webex meddelande- och närvarotjänster för att skicka meddelanden till Google (FCM) eller Apple (APNS) aviseringstjänster. Dessa tjänster meddelar i sin tur mobila Webex-användare om inkommande meddelanden eller närvaroändringar.
I det här avsnittet beskrivs hur du konfigurerar NPS för autentiseringsproxy när NPS inte redan stöder andra appar. Om du behöver migrera en delad NPS för att använda NPS- proxy, se Uppdatera Cisco BroadWorks NPS för att använda NPS- proxy.
Översikt över NPS Proxy
För kompatibilitet med Webex för Cisco BroadWorks måste din CNPS korrigeras för att stödja NPS Proxy-funktionen, P ush Server för VoIP i UCaaS.
Funktionen implementerar en ny design i Notification Push Server för att lösa säkerhetssårbarheten för att dela privata nycklar för push-aviseringscertifikat med tjänsteleverantörer för mobilklienter. Istället för att dela push-meddelandecertifikat och nycklar med tjänsteleverantören använder NPS ett nytt API för att få en kortlivad push-meddelandetoken från Webex för Cisco BroadWorks backend och använder denna token för autentisering med Apples APN och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för Notification Push Server att skicka aviseringar till Android-enheter via det nya Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Push Server för VoIP i UCaaS funktionsbeskrivning.
-
BroadWorks-korrigeringarna för funktionen finns på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
För NPS-programvara och korrigeringar, se avsnittet För bered din NPS för Webex för Cisco BroadWorks.
Sök och ladda ner korrigeringsfilen från nedladdningssidan för programvara.
-
Mer information om ADP-servern finns på Cisco BroadWorks Application Deli very Platform.
APNS-överväganden
Apple kommer inte längre att stödja det HTTP/1-baserade binära protokollet på Apple Push Notification- tjänsten efter 31 mars 2021. Vi rekommenderar att du konfigurerar din XSP|ADP för att använda det HTTP/2-baserade gränssnittet för APN :er. Den här uppdateringen kräver att din XSP|ADP som är värd för NPS kör R22 eller senare.
Förbered din NPS för Webex för Cisco BroadWorks
| 1 |
Installera och konfigurera en dedikerad XSP (minsta version R22) eller Application Delivery Platform (ADP). |
| 2 |
Installera patchar för NPS Authentication Proxy: XSP R22-patchar: XSP R23 patchar: |
| 3 |
Aktivera applikationen Notification Push Server. |
| 4 |
(För Android-aviseringar) Aktivera FCM v1 API på NPS.
|
| 5 |
(För Apple iOS aviseringar) Aktivera HTTP/2 på NPS.
Detta är exklusivt för Release 22 och tidigare versioner; det är inte tillgängligt i Release 23 och senare versioner, som endast stöder HTTP/2. |
| 6 |
Anslut en teknisk support från NPS XSP/ADP. |
| 7 |
På varje AS-server:
Exempel på flera ADP/XSP: _pushnotification-klient. _tcp.qaxsps.broadsoft.com SRV 20 20 443 adp1-qaxsps.broadsoft.com _pushnotification-klient. _tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP2-qaxsps.broadsoft.com ADP1-QAXSPS.Broadsoft.com I EN 10.193.78.149 ADP2-QAXSPS.Broadsoft.com I EN 10.193.78.150 När du har ställt in krävs något av följande för att hämta ändringarna:
|
Vad du ska göra härnäst
För nya installationer av en NPS, gå till Konfigurera NPS för att använda autentiseringsproxy
För att migrera en befintlig Android-distribution till FCMv1, gå till Migrera N PS till FCMv1
Konfigurera NPS för att använda autentiseringsproxy
Den här uppgiften gäller för en ny installation av NPS, dedikerad till Webex för Cisco BroadWorks.
Om du vill konfigurera autentiseringsproxyn på en NPS som delas med andra mobilappar läser du Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy.
| 1 |
Skaffa OAuth-autentiseringsuppgifter för din Webex för Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Skapa klientkontot på NPS:
För att verifiera att värdena du angav matchar vad du fick, kör
CiscoCI IssuerURL bör ALLTID vara US CI-kluster oavsett var du befinner dig och standardvärdet bör vara: | |||||||||||||||||||
| 3 |
Ange NPS-proxy-webbadressen och ställ in tokenuppdateringsintervallet (30 minuter rekommenderas): Regionbaserade FQDN: USA öst:
USA väst:
Europa:
Saudiarabien:
Australien:
Om push-aviseringar går ut på grund av en fördröjning i DNS-upplösningen ökar du timeout-värdet i filen ”/etc/resolv.conf” på BroadWorks-servern. | |||||||||||||||||||
| 4 |
(För Android-aviseringar) Lägg till Android-applikations-ID i FCM-applikationskontexten på NPS.
| |||||||||||||||||||
| 5 |
(För Apple iOS aviseringar) Lägg till program-ID i APNS-applikationskontexten, se till att utelämna Auth-nyckeln - ställ in den till tom.
| |||||||||||||||||||
| 6 |
Konfigurera följande NPS-webbadresser:
| |||||||||||||||||||
| 7 |
Konfigurera följande NPS-anslutningsparametrar till de rekommenderade värden som visas:
| |||||||||||||||||||
| 8 |
Kontrollera om programservern granskar program-ID:n, eftersom du kan behöva lägga till Webex-apparna i tillåtlistan: | |||||||||||||||||||
| 9 |
| |||||||||||||||||||
| 10 |
Testa samtalsmeddelanden genom att ringa samtal från en BroadWorks-abonnent till två Webex-mobilanvändare. Kontrollera att samtalsmeddelandet visas på iOS- och Android- enheter. |
Migrera NPS till FCMv1
Det här avsnittet innehåller valfria procedurer som du kan använda i Google FCM Console när du har en befintlig NPS-distribution som du behöver migrera till FCMv1. Det finns tre förfaranden:
-
Migrera UC-One-klienter till FCMv1 — När du har befintliga UCaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Migrera SaaS-klienter till FCMv1 — När du har befintliga SaaS-klienter och behöver migrera dem för att använda FCMv1.
-
Uppdatera ADP-server — När du migrerar NPS till en ADP-server.
Migrera UC-One-klienter till FCMv1
Använd stegen nedan i Google FCM Console för att migrera UC-One-klienter till Google FCM HTTPv1.
Om varumärket tillämpas på klienten måste klienten ha avsändar-ID. I FCM-konsolen läser du . Inställningen visas i tabellen Projektuppgifter.
Mer information finns i Connect Mobile Branding Guide. Se parametern
gcm_defaultSenderId, som finns i
Branding Kit, Resource folder, filen branding.xml med följande syntax:
<string name="gcm_defaultSenderId">xxxxxxxxxxxxx</string>
-
Logga in på FCM Admin SDK på http://console.firebase.google.com.
-
Välj lämplig Android-applikation.
-
På fliken Allmänt registrerar du projekt-ID:t
-
Navigera till fliken Servicekonton för att konfigurera ett servicekonto. Du kan skapa ett nytt servicekonto eller konfigurera ett befintligt.
Så här skapar du ett nytt servicekonto:
-
Klicka på den blå knappen för att skapa ett nytt servicekonto
-
Klicka på den blå knappen för att skapa en ny privat nyckel
-
Ladda ner nyckel till en säker plats
Så här återanvänder du ett befintligt servicekonto:
-
Klicka på den blå texten för att visa befintliga servicekonton.
-
Identifiera det servicekonto som ska användas. Servicekonto behöver behörighet firebase admin-sdk.
-
Till höger klickar du på hamburgarmenyn och skapar en ny privat nyckel.
-
Ladda ner json-filen som innehåller nyckeln och spara till en säker plats.
-
-
Kopiera json-filen till XSP|ADP.
-
Konfigurera projekt-ID och:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Konfigurera programmet:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Aktivera FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Migrera SaaS-klienter till FCMv1
Följ stegen nedan på Google FCM Console om du vill migrera SaaS-klienter till FCMv1.
Se till att du redan har slutfört proceduren ”Konfigurera NPS för att använda autentiseringsproxy”.
-
Inaktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP. -
Aktivera FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Kör kommandot
bwrestartför att starta om XSP|ADP.
Uppdatera ADP-servern
Följ stegen nedan i Google FCM Console om du migrerar NPS för att använda en ADP-server.
-
Hämta JSON-filen från Google Cloud Console:
-
Gå till sidan Serv icekonton på Google Cloud Console.
-
Klicka på Välj ett projekt, välj ditt projekt och klicka på Öppna.
-
Leta reda på raden i tjänstkontot som du vill skapa en nyckel för, klicka på knappen Mer lodr ät och klicka sedan på Skapa nyckel.
-
Välj en nyckel typ och klicka på Skapa
Filen laddas ner.
-
-
Lägg till FCM till ADP-servern:
-
Importera JSON-filen till ADP-servern med kommandot
/bw/install. -
Logga in på ADP CLI och lägg till projekt och API-nyckel:
ADP_CLI/Program/NotificationPushServer/FCM/Projects> lägg till connect/bw/install/google JSON: -
Lägg sedan till programmet och nyckeln:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> lägg till com.broadsoft.ucaas.connect projektID connect-ucaas... Klar -
Kontrollera konfigurationen:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurera din partnerorganisation i Partner Hub
Konfigurera dina BroadWorks-kluster
[en gång per kluster]
Detta görs av följande skäl:
-
Aktivera Webex-molnet för att autentisera dina användare mot BroadWorks (via XSP|ADP-hostad autentiseringstjänst).
-
För att aktivera Webex-appar att använda Xsi-gränssnitt för samtalskontroll.
-
För att göra det möjligt för Webex att lyssna på CTI-händelser publicerade av BroadWorks (telefonnärvaro och samtalshistorik).
Klusterguiden validerar automatiskt gränssnitten när du lägger till dem. Du kan fortsätta redigera klustret om något av gränssnitten inte valideras framgångsrikt, men du kan inte spara ett kluster om det finns ogiltiga poster.
Vi förhindrar detta eftersom ett felkonfigurerat kluster kan orsaka problem som är svåra att lösa.
Vad du behöver göra:
-
Logga in på Partner Hub på
admin.webex.com. -
Öppna sidan Tjän ster från sidomenyn och hitta Ytterligare länkar kort.
Om administratörsanvändaren inte har synlighet för kortet Ytterligare länkar rekommenderas att du måste öppna ett ärende medCisco TAC.
-
Klicka på Lägg till kluster.
Detta startar en guide där du tillhandahåller dina XSP|ADP-gränssnitt (URL:er). Du kan lägga till en port till gränssnittets URL om du använder en port som inte är standard.
-
Namnge detta kluster och klicka på Nästa.
Klusterkonceptet här är helt enkelt en samling gränssnitt, vanligtvis sam lokaliserade på en XSP|ADP-server eller -farm, som gör det möjligt för Webex att läsa information från din Application Server (AS). Du kan ha en XSP|ADP per AS-kluster, eller flera XSP|ADP per kluster, eller flera AS-kluster per XSP|ADP. Skalkraven för ditt BroadWorks-system är utanför tillämpningsområdet här.
-
(Valfritt) Ange ett BroadWorks-användar kontonamn och lösenord som du vet finns i det BroadWorks-system du ansluter till Webex och klicka sedan på Nästa.
Valideringstesterna kan använda det här kontot för att validera anslutningarna till gränssnitten i klustret.
-
Lägg till dina XSI-åtgärder och XSI-händelser webbadresser.
-
Valfritt. Uppdatera DAS-webbadres sen med webbadressen för enhetsaktiveringstjänsten.
-
Valfritt. Markera krys srutan Aktivera direkt BroadWorks-autentisering om du vill att inloggningar till BroadWorks ska vara direkt till BroadWorks. Annars proxieras autentisering till BroadWorks via den webbaserade IdP-proxytjänsten.
Den här kryssrutan påverkar följande inloggningssituationer:
-
Inloggning på portal för användaraktivering — Användare måste ange sina BroadWorks-autentiseringsuppgifter när de loggar in på portalen. Ovanstående inställning avgör om inloggningen sker direkt till BroadWorks eller sker via IdP Proxy.
-
Klientinloggning — Om BroadWorks-autentisering är konfigurerad i Onboarding-mallen avgör inställningen ovan om klientens inloggning till Webex-appen är direkt till BroadWorks eller proxyadministreras via IdP-proxy.
-
-
Klicka på Nästa.
-
Gör följande på sidan CTI-gränssnitt:
-
Lägg till CTI-URL och port för CTI-gränssnittet som du vill ansluta till.
-
Valfritt. Aktivera väx eln Samtalshistor ik och ange sedan ditt BroadWorks användar-ID. När det här alternativet är valt synkroniseras BroadWorks samtalshistorikhändelser till Webex-molnet. Användare kan visa sin samtalshistorik i Webex-appen.
-
Valfritt. Aktivera synkroniseringsväxeln Stör ej (DND) och ange sedan ditt användar-ID för BroadWorks. Det här alternativet synkroniserar DND-händelser mellan Webex och BroadWorks, vilket säkerställer att funktionen fungerar på samma sätt på båda plattformarna.
-
Valfritt. Aktivera växeln Status Sync för personlig assistent och ange sedan ditt BroadWorks-användar-ID. Det här alternativet synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheterna och Webex-appen.
-
Klicka på Nästa.
-
-
Lägg till din autentiseringstjänst ens URL.
-
Välj Auth Service med validering av CI-token.
Det här alternativet kräver inte MTL: er för att skydda anslutningen från Webex, eftersom autentiseringstjänsten korrekt validerar användartoken mot Webex identitetstjänst innan den utfärdar den långlivade token till användaren.
-
Granska dina poster på den sista skärmen och klicka sedan på Skapa. Du bör se ett framgångsmeddelande.
Partner Hub skickar webbadresserna till olika Webex-mikrotjänster som testar anslutningarna till de medföljande gränssnitten.
-
Klicka på Visa kluster och du bör se ditt nya kluster och om valideringen lyckades.
-
Knappen Skapa kan vara inaktiverad på den sista skärmen (förhandsgranskning) i guiden. Om du inte kan spara mallen indikerar det ett problem med en av de integrationer du just konfigurerat.
Vi genomförde denna kontroll för att förhindra fel i efterföljande uppgifter. Du kan gå tillbaka genom guiden när du konfigurerar distributionen, vilket kan kräva ändringar av din infrastruktur (t.ex. XSP|ADP, lastbalanserare eller brandvägg) enligt beskrivningen i den här guiden, innan du kan spara mallen.
Kontrollera anslutningarna till dina BroadWorks-gränssnitt
-
Logga in på Partner Hub (admin.webex.com) med dina partneradministratörsuppgifter.
-
Öppna sidan Tjän ster från sidomenyn och hitta BroadWorks Calling card.
-
Klicka på Visa Broadworks-samtal.
-
Partner Hub initierar anslutningstester från de olika mikrotjänsterna mot gränssnitten i klusterna.
När testerna är slutförda visas statusmeddelandet bredvid varje kluster på klusterlistsidan.
Du bör se gröna framgångsmeddelanden. Om du ser ett rött felmeddelande klickar du på det berörda klusternamnet för att se vilken inställning som orsakar problemet.
-
Valfritt. Välj ett kluster om du vill se befintliga inställningar för det klustret, till exempel XSI-åtgärder, XSI-händelser, DAS-URL och CTI-gränssnittsinställningarna.
Konfigurera dina onboarding-mallar
Onboarding-mallar är det sätt som du tillämpar delad konfiguration på en eller flera kunder när du ansluter dem via provisioneringsmetoderna. Du måste associera varje mall med ett kluster (som du skapade i föregående avsnitt).
Du kan skapa så många mallar som du behöver, men bara en mall kan kopplas till en kund.
-
Logga in på Partner Hub och välj K under.
-
Klicka på knappen Onboarding-mallar för att visa befintliga mallar.
-
Klicka på Skapa mall.
-
I fönstret Malldetaljer lägger du till mallnamn, land eller region och standardspråk för e-post.
-
Klicka på rullgardinsmenyn för CCW-prenumerations-ID, hitta de listade prenumerationerna för partnern och välj tillämplig prenumeration.
Det här fältet visas endast för partners som migrerats från Webex för BroadWorks till Webex.
-
I fönstret Serviceinställning använder du rullgardinsmenyn Kluster för att välja det kluster du vill använda med den här mallen.
-
Ange ett mallnamn och klicka sedan på Nästa.
-
Konfigurera etableringsläget med hjälp av dessa rekommenderade inställningar:
Tabell 3. Rekommenderade provisioneringsinställningar för olika provisioneringslägen Inställningsnamn
Genomströmningsprovisionering med betrodda e-postmeddelanden
Genomströmningsprovisionering utan e-post
Självtillhandahållande av användare
Aktivera BroadWorks Flow Through Provisioning (inkludera autentiseringsuppgifter för provisioneringskonto om På**)
På
Ange etableringskonton amn och lösenord enligt BroadWorks-konfigurationen.
På
Ange etableringskonton amn och lösenord enligt BroadWorks-konfigurationen.
Av
Skapa automatiskt nya organisationer i Control Hub
På †
På †
På †
Tjänsteleverantörens e-postadress
Välj en e-postadress från rullgardinsmenyn (du kan skriva några tecken för att hitta adressen om det är en lång lista).
Den här e-postadressen identifierar administratören inom din partnerorganisation som kommer att beviljas delegerad administratörsåtkomst till alla nya kundorganisationer som skapats med mallen Onboarding.
Land
Välj vilket land du använder för den här mallen.
Det land du väljer matchar kundorganisationer som skapas med den här mallen till en viss region. För närvarande kan regionen vara (EMEAR) eller (Nordamerika och resten av världen). Se mappningar mellan land och region i det här kalkylbladet.
Organisationslandet bestämmer de globala standardnumren för Cisco PSTN på Webex Meeting Sites. Se avsnittet Land på hjälpsidan för mer information.
BroadWorks företagsläge Aktivt
Aktivera detta om de kunder du tillhandahåller med den här mallen är företag i BroadWorks.
Om de är grupper, lämna den här strömbrytaren avstängd.
Om du har en blandning av företag och grupper i din BroadWorks bör du skapa olika mallar för de olika fallen.
Anteckningar från tabellen:
-
† Den här växeln säkerställer att en ny kundorganisation skapas om en abonnents e-postdomän inte matchar en befintlig Webex-organisation.
Detta bör alltid vara på, såvida du inte använder en manuell beställnings- och distributionsprocess (via Cisco Commerce Workspace) för att skapa kundorganisationer i Webex (innan du börjar etablera användare i dessa organisationer). Det alternativet kallas ofta ”Hybrid Provisioning” -modellen och ligger utanför detta dokument.
-
** ”Provisioneringskonto” avser administratörskontot på BroadWorks systemnivå. På BroadWorks behöver du ett administratörskonto med följande attribut: Administratörstyp = Tillhandahållande, Endast läs= Av.
-
-
Välj standardpaket för tjänster för kunder som använder den här mallen (se Paket i avsnittet Översikt); antingen Basic, Standard, Premium eller Softphone.
Du kan åsidosätta den här inställningen för enskilda användare via Partner Hub.
-
Valfritt. Markera Inaktivera Cisco Webex gratis samtal om du vill inaktivera Webex-samtal,.
-
Välj ett av följande alternativ för Konfiguration av mötes anslutning:
-
Ciscos uppringningsnummer (PSTN)
-
Partner-tillhandahållna uppringningsnummer (BYOPSTN) — Om du väljer det här alternativet läser du Bring Your Own PSTN-lösningsguide för Webex för Cisco BroadWorks för detaljerad information om hur du konfigurerar det här alternativet.
-
-
Klicka på Nästa.
-
Det finns två metoder för att tillhandahålla prenumeranter när det gäller hur deras identiteter verifieras - med hjälp av betrodda e-postmeddelanden eller otillförlitliga e-postmeddelanden.
I arbetsflödet Betrodd e-post anger användarna e-postadresser till den partner som lägger till dem i BroadWorks. Du som partner ansvarar för att tillhandahålla e-postadressen som en del av antingen genomströmnings- eller API-metoden.
Det rekommenderas starkt att använda tillförlitlig provisioneringsmetod eftersom den säkerställer att alla prenumeranter är fullt etablerade av dig som partner och att det inte krävs några åtgärder från slutanvändarna.
I fallet Otillförlitlig e-post måste användarna verifiera sina e-postmeddelanden innan de etablerar, annars kan användarna självaktivera sig själva.
I fallet Otillförlitligt finns det flera etableringslägen baserat på verifieringsinställningarna i tabellen nedan:
Tabell 4. Rekommenderade inställningar för användarverifiering för opålitliga provisioneringslägen Inställningsnamn
Genomströmningsprovisionering utan e-post
Självtillhandahållande av användare
Försörjningsadministratör först
Rekommendation*
Ej tillämpligt
Tillåt användare att aktivera sig själv
Ej tillämpligt
Obligatorisk
-
Anteckningar från tabellen:
-
* Varje kundorganisation i Webex måste ha minst en användare med administratörsroll. Den första användaren som du tilldelar integrerad IM&P i BroadWorks tar rollen kundadministratör om en ny kundorganisation skapas i Webex. Som tjänsteleverantör kanske du vill ha kontroll över vem som får rollen. Om du markerar den här inställningen blockeras användarna från att slutföra aktiveringen tills den första användaren du etablerade aktiveras. Om du avmarkerar den här inställningen blir den första användaren som blir aktiv i den nya organisationen kundadministratör.
-
-
Klicka på Nästa.
-
Välj standardautentiseringsläge (antingen BroadWorks-autentisering eller Webex-autentisering) för användarinloggning till Webex.
Den här inställningen påverkar inte användarens inloggning på användaraktiveringsportalen. Användare måste använda sitt BroadWorks användar-ID och lösenord när de loggar in på portalen, oavsett hur Onboarding-mallen är konfigurerad.
Den här inställningen tillämpas endast på nyskapade kundorganisationer. Om partneradministratörer försöker tillämpa en ny autentiseringsinställning på befintliga kundreganisationer gäller de befintliga inställningarna så att befintliga användare inte förlorar åtkomst. Om du vill ändra autentiseringsläget för befintliga kundorganisationer måste du öppna en biljett medCisco TAC.
(Se Autentiseringsläge i avsnittet Förbered din miljö).
-
Klicka på Nästa.
-
Konfigurera följande för Inställningar:
-
Välj om du vill fylla i användarens e-postadresser i inloggningssidan.
Du bör bara använda det här alternativet om du har valt BroadWorks-autentisering och även har lagt användarnas e-postadresser i attributet Alternate ID i BroadWorks. Annars måste de använda sitt BroadWorks användarnamn. Inloggningssidan ger möjlighet att byta användare, om det behövs, men det kan leda till inloggningsproblem.
-
Om du vill aktivera katalogsynkronisering ställer du växeln Aktivera telefonkatalogsynkronisering för alla nya kundorganisationer till På.
Det här alternativet gör det möjligt för Webex att läsa BroadWorks-kontakter i kundorganisationen, så att användare kan hitta och ringa dem från Webex-appen.
-
Ange en partneradministratör.
Det här namnet används i det automatiska e-postmeddelandet från Webex, som inbjuder användare att validera sina e-postadresser.
-
Kontrollera att knappen Tillåt administratörsinbjudan när du bifogar till befintliga organisationer är På (standardinställningen är På).
-
Klicka på Nästa.
-
Granska dina poster på den sista skärmen. Du kan klicka på navigeringskontrollerna högst upp i guiden för att gå tillbaka och ändra alla detaljer. Klicka på Skapa.
Du bör se ett framgångsmeddelande.
Klicka på Visa mallar och du bör se din nya mall listad med andra mallar.
-
Klicka på mallnamnet om du vill ändra eller ta bort mallen, om det behövs.
Du behöver inte ange uppgifterna om provisioneringskontot igen. De tomma lösenords-/lösenordsbekräftelsefälten finns där för att ändra autentiseringsuppgifterna om du behöver, men lämna dem tomma för att behålla värdena du gav guiden.
Lägg till fler mallar om du har olika delade konfigurationer som du vill tillhandahålla kunder.
Håll sidan Visa mallar öppen, eftersom du kan behöva mallinformation för följande uppgift.
Konfigurera programserver med URL för provisioneringstjänsten
Den här uppgiften krävs endast för flöde genom provisionering.
Patch Application Server (endast R22, R23 och R24)
-
Om du ännu inte har gjort det, tillämpa följande patch som gäller för din release:.
För en fullständig lista över BroadWorks-korrigeringar som utgör kravet för att distribuera Webex för Cisco BroadWorks, se BroadWorks programvarukrav i avsnittet Referens.
-
Ändra till sammanhanget
Maintenance/ContainerOptions. -
Aktivera URL-parametern för etablering:
/as_CLI/Maintenance/ContainerOptions > lägg till etablering bw.imp. useProvisioningUrl true
Hämta etableringswebbadresserna från Partner Hub
Se Cisco BroadWorks Application Server Command Line Interface Administration Guide för mer information (Gränssnitt > Meddelanden och tjänst > Integrerad IM&P) om AS-kommandona.
-
Logga in på Partner Hub och gå till Kunder .
-
Klicka på Visa mallar.
-
Välj den mall du använder för att tillhandahålla företaget/gruppens prenumeranter i Webex.
Malldetaljerna visas i en utfällbar ruta till höger. Om du inte har skapat en mall ännu måste du göra det innan du kan hämta etableringsadressen.
-
Kopiera URL:en för provisioneringsadaptern.
Upprepa detta för andra mallar om du har mer än en.
(Alternativ) Konfigurera systemomfattande provisioneringsparametrar på programservern
Du kanske inte vill ställa in systemomfattande provisionerings- och servicedomän om du använder UC-One SaaS. Se Beslutspunkter i avsnittet Förbered din miljö.
-
Logga in på programservern och konfigurera meddelandegränssnittet.
-
AS_CLI/Gränssnitt/ meddelande> ange provisioningURL provisioningURL -
AS_CLI/Gränssnitt/meddelande> ange etableringUserID provisioning_ account_name -
AS_CLI/Gränssnitt/meddelande> ange etableringLösenordstilldelning_ konto_lösenord -
AS_CLI/Gränssnitt/ meddelande> ställ in AktiveringSynkronisering sant
-
-
Aktivera det integrerade IMP-gränssnittet:
-
/as_cli/service/integratedIMP > ange serviceDomain exempel.com -
/as_cli/service/integratedImp/DefaResultTribute > ange userAttrisActive true
-
Du måste ange det fullständiga namnet för parametern provisioningURL, som det angavs i Control Hub. Om din programserver inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i filen /etc/hosts på AS.
(Alternativ) Konfigurera parametrar för provisionering per företag på programservern
-
Öppna det företag du vill konfigurera i BroadWorks UI och gå till Tjänster > Integrerad IM &P.
-
Välj Använd servicedomän och ange ett dummyvärde (Webex ignorerar den här parametern. Du kan använda
example.com). -
Välj Använd meddelandeserver.
-
Klistra in den etableringsadress som du kopierade från mallen i Partnerhubben i fältet URL.
Du måste ange det fullständiga namnet för parametern
ProvisioningURL, som det angavs i Partner Hub. Om din programserver inte kan komma åt DNS för att lösa värdnamnet måste du skapa mappningen i filen/etc/hostspå AS. -
Ange ett namn för etableringsadministratören i fältet Användar namn. Detta måste matcha värdet på mallen i Partner Hub.
-
Ange ett lösenord för etableringsadministratören. Detta måste matcha värdet på mallen i Partner Hub.
-
Välj Primär för Standardanvändaridentitet för IM&P-ID.
-
Klicka på Apply.
-
Upprepa för andra företag som du vill konfigurera för flöde genom provisionering.
Data för tillhandahållande av användare
Information om användardata som utbyts mellan BroadWorks och Webex under användarprovisionering finns i Service Provider User Provisioning.
API för kontroll före provisionering
API:et för kontroll av preprovisionering hjälper partners och säljteam att identifiera potentiella fel eller konflikter innan de tillhandahåller en kund eller prenumerant (användare) för ett paket. Endast användare eller integrationer som godkänts av en användare med partnerns fullständiga administratörsroll kan komma åt detta API.
API:et utför flera valideringskontroller, till exempel:
-
Huruvida abonnenten redan är tilldelad en annan kund eller partner.
-
Om e-postadressen redan används av en annan abonnent.
-
Konflikter mellan de begärda etableringsparametrarna och befintliga Webex-poster.
Detta hjälper dig att upptäcka och åtgärda problem tidigt, så att etableringen går smidigt utan oväntade fel.
Konfigurera partnerns SSO med OpenID Connect (OIDC) (rekommenderas)
Partneradministratörer kan konfigurera OIDC SSO för nyskapade kundorganisationer. De kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer de hanterar och på sina egna anställda.
Följande partner-SSO OIDC-steg gäller endast nyskapade kundorganisationer. Om partneradministratörer försöker ändra standard autentiseringstypen till partnerns SSO OIDC i en befintlig mall gäller ändringarna inte för de kundorganisationer som redan är inloggade med mallen.
-
Öppna en serviceförfrågan Cisco TAC med information om OpenID Connect IDP.
Följande tabell visar de obligatoriska och valfria IDP-attributen. TAC ställer in IDP på CI och ger dig den omdirigerings-URI som ska konfigureras på IDP.
Attribut
Obligatorisk
Beskrivning
IDP-namn
Javisst
Unikt namn som inte är skiftlägeskänsligt. Det kan innehålla bokstäver, siffror, bindestreck, understreck, tildes och prickar. Max längd: 128 tecken.
OAuth-klient-id
Javisst
Används för att begära OIDC IdP-autentisering.
OAuth-klienthemlighet
Javisst
Används för att begära OIDC IdP-autentisering.
Förteckning över tillämpningsområden
Javisst
Används för att begära OIDC IdP-autentisering. Mellanslagsseparerad lista över omfattningar (till exempel openid-e-postprofil) måste innehålla openid och e-post.
Auktoriseringspunkt
Ja om DiscoveryEndpoint inte tillhandahålls
URL till IdP:s slutpunkt för OAuth 2.0 auktorisering.
TokenEndpoint
Ja om DiscoveryEndpoint inte tillhandahålls
URL till IdP:s slutpunkt för OAuth 2.0-token.
Upptäcktsslutpunkt
Nej
URL till IdP:s identifieringsslutpunkt för identifiering av OpenID-slutpunkter.
UserInfoEndpoint
Nej
URL till IdP:s UserInfo-slutpunkt.
Nyckeluppsättning slutpunkt
Nej
URL till IdP:s slutpunkt för JSON-webbnyckeluppsättning.
Utöver ovanstående IDP-attribut måste du ange ett partnerorganisations- ID i TAC-begäran.
-
Konfigurera omdirigerings-URI på OpenID-anslutnings-IDP.
-
Konfigurera en onboardingmall.
För inställningen Autentiseringsläge väljer du Partnerautentisering med OpenID Connect
För OpenID Connect IDP Entity ID anger du IDP-namnet som angavs under installationen av IDP.
När du har slutfört konfigurationen kan du manuellt kontrollera att Partner IdP- entitets-ID är korrekt konfigurerat.
-
Ombord en kund som använder mallen och skapa en ny användare i kund organisationen.
-
Mycket att användaren kan logga in med SSO-autentiseringsflödet.
Konfigurera partnerns SSO med SAML
Partneradministratörer kan konfigurera SAML SSO för nyskapade kundorganisationer. De kan konfigurera en enda fördefinierad SSO-relation och tillämpa den konfigurationen på de kundorganisationer de hanterar och på sina egna anställda.
Följande samarbetspartners SSO-steg gäller endast för nyskapade kundreganisationer. Om partneradministratörer försöker lägga till Partner SSO i en befintlig kundorganisation behåller systemet den befintliga autentiseringsmetoden för att förhindra att befintliga användare förlorar åtkomst.
| 1 |
Kontrollera att tredjepartsidentitetsleverantören (IdP) uppfyller kraven i avsnittet K rav för identitetsleverantörer i Integrering med enkel inloggning i Control Hub. |
| 2 |
Öppna en serviceförfrågan medCisco TAC. TAC måste upprätta ett förtroendeförhållande mellan tredjeparts-IdP och Cisco Common Identity-tjänsten.
Om din IdP kräver att funktionen
|
| 3 |
Ladda upp CI-metadatafilen som TAC tillhandahöll din IdP. |
| 4 |
Konfigurera en onboardingmall:
|
När du har slutfört konfigurationen kan du manuellt kontrollera att Partner IdP- entitets-ID är korrekt konfigurerat.
-
Ombord en kund som använder mallen och skapa en ny användare i kund organisationen.
-
Kontrollera att användaren kan logga in.
Användarinloggning bör omdirigeras till partnerns IdP-inloggningssida, och användaren måste kunna logga in framgångsrikt med giltiga autentiseringsuppgifter.
Aktivera BroadWorks IdP i Control Hub
När du har slutfört konfigurationen och verifierat att partnerns IdP är korrekt konfigurerad kan du aktivera den i Control Hub.
Innan du börjar
Konfigurera och verifiera partner-IdP för integration med enkel inloggning.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Välj Broadworks och klicka på Akti vera. IdP visas på fliken Identitetsleverantör. |
Aktivera samtalskorrelationsidentifierare
För att köra Webex för Cisco BroadWorks krävs det att du aktiverar samtalskorrelationsidentifieraren. Den här inställningen krävs för många samtalsfunktioner, inklusive samtalsinspelning, grupphämtning, verkställande och verkställande assistent.
Använd CLI för att aktivera funktionen på alla AS- och XSP|ADP-gränssnitt.
-
Kör följande kommandon på AS-gränssnitt. Detta gör det möjligt för AS att skicka
X-broadworks-correlation-info SIP-rubriken:AS_CLI/Gränssnitt/SIP> ställ in sendCallCorrelationIdNetwork trueAS_CLI/Gränssnitt/SIP> ställ in sendCallCorrelationIdAccess true -
Parametern
EnableCallCorrelationIdsom är associerad med Xsi-Actions- applikationen används för att kontrollera inkluderingen av samtalskorrelationsinformation i Xsi-Actions-loggar. Det rekommenderas att aktiveraEnableCallCorrelationId med följande kommando på XSP|ADP-gränssnitt:xsp|ADP_CLI/Program/XSI-åtgärder/Allmänna Inställningar>Ställ in EnableCallCorrelationId true
Mer information om samtalskorrelationsidentifieraren finns i Funktions beskrivning för Cisco BroadWorks Call Correlation Identifier.
Katalogsynkronisering
Katalogsynkronisering säkerställer att Webex för Cisco BroadWorks-användare kan använda Webex-katalogen för att anropa alla anropande enheter från BroadWorks-servern. När den här funktionen är aktiverad synkroniseras hela samtalskatalogen från BroadWorks-servern till Webex-katalogen. Användare kan komma åt katalogen från Webex-appen och ringa ett samtal till alla anropande enheter från BroadWorks-servern.
Om du vill aktivera katalogsynkronisering går du till Katalogsynkronisering i Webex för Cisco BroadWorks.
Webex för Cisco BroadWorks flödesprovisionering lägger till meddelandeanvändare och tillhörande samtalsinformation från BroadWorks-servern till Webex-plattformen. Telefonlistor, icke-meddelandeanvändare och icke-användarenheter ingår dock inte (till exempel ett konferensrumstelefon, faxnummer eller jaktgruppnummer). Om du aktiverar katalogsynkronisering säkerställs att alla anropande enheter läggs till i Webex-plattformen.
Enhetlig samtalshistorik
När Unified Call History är aktiverat synkroniseras BroadWorks-samtalshändelser till Webex-molnet och blir en del av Webex Unified Call and Meetings History som visas i Webex-appen. Användare kan visa sin egen detaljerade samtalshistorik och möteshistorik från Webex-appen.
Enhetlig samtalshistorik kan aktiveras av administratörer på partnernivå i Partner Hub för kluster. När den här funktionen är aktiverad synkroniserar BroadWorks-distributionen följande samtalshändelser till Webex-molnet:
-
Samtalshistorikhändelser — dessa händelser används för att bygga en detaljerad enhetlig samtalshistorik
-
Hook Status-händelser — Enhetlig samtalshistorik innehåller optimeringar för krokstatus som minskar mängden nätverksbandbredd för uppdateringar av telefoni närvaro
Krav för enhetlig samtalshistorik
Innan du konfigurerar Unified Call History, se till att du har korrigerat systemet. Den här funktionen beror på följande BroadWorks-korrigeringar som installeras. Om ditt system har en Release Independent (RI) version ingår kraven redan.
För R22:
-
AP.AS.22.0.1123.AP378585— efter installationen av korrigeringsfilen måste du aktivera funktion 25433. Till exempel:as_cli/system/ActivatableFeature> aktivera 25433
För R23:
-
AP.AS.23.0.1075.AP378585— efter installationen av korrigeringsfilen måste du aktivera funktion 25433. Till exempel:as_cli/system/ActivatableFeature> aktivera 25433
För R24:
-
AP.AS.24.0.944.AP378585— efter installationen av korrigeringsfilen måste du aktivera funktion 25433. Till exempel:as_cli/system/ActivatableFeature> aktivera 25433
Förutom att korrigera ditt system måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagguppsättning: <call-history enable-unified-history=” %ENABLE_UNIFIED_CALL_HISTORY_WXT%” />
För att ha information om Hunt Group, Call Center och annan omdirigering i Unified Call History måste följande BroadWorks-patchar vara installerade och aktiva:
För R23:
-
AP.AS.23.0.1075.AP383346
-
AP.AS.23.0.1075.AP383994
För R24:
-
AP.AS.24.0.944.AP383346
-
AP.AS.24.0.944.AP383994
För att ha information om Executive-Assistant i Unified Call History måste följande BroadWorks-korrigeringsfiler vara installerade och aktiva:
För R24:
-
AP.AS.24.0.944.AP380052
-
AP.AS.24.0.944.AP384239
-
ADP som kör Xsi-Events-24_2022.06 eller senare
Förutom BroadWorks-korrigeringarna måste katalogsynkronisering också vara aktiverat för Executive-Assistant Unified Call History.
När du aktiverar samtalshistorik eller DND-synkronisering skickar Webex CTI-prenumerationsförfrågningar för alla användare under klustret. Beroende på antalet användare kan detta pågå i upp till några timmar. Det rekommenderas att inte utföra någon BroadWorks underhåll saktivitet under samma underhållsperiod.
Aktivera samtalshistorik (nytt kluster)
Om du vill aktivera samtalshistorik i ett nytt kluster läser du stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i Partner Hub.
Aktivera samtalshistorik (befintligt kluster)
Så här aktiverar du samtalshistorik i ett befintligt kluster:
-
Logga in på Partner Hub på
admin.webex.com. -
Gå till Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
-
Kontrollera att klusteranslutningen är bra. Den högra panelen ska visa en grön bock med Anslutning upprättad.
Om detta inte visas anger du BroadWorks användar-id och BroadWorks lösenord under Kontrollera anslutningar (valfritt) och klickar på Kontrollera för att kontrollera att anslutningen är bra.
-
Markera krys srutan Aktivera samtalshistor ik.
-
Klicka på Spara.
Funktionsinteraktioner
Följande funktionsinteraktioner finns för enhetlig samtalshistorik:
-
Enhetlig samtalshistorik stöds inte för användare som är konfigurerade i BroadWorks med rutt listor eller direkta rutter. När den här situationen existerar skickas inte samtalshistorik och Hook Status-händelser till Webex-appen.
-
Enhetlig samtalshistorik stöds inte med anknytningsupppringning. Samtal som görs med an knytningsuppringning kanske inte återspeglas korrekt i samtalshistoriken.
Visa samtalshistorik på Webex-appen
Slutanvändare kan komma åt och visa sin enhetliga samtalshistorik från Webex-appen. Mer information finns i: Webex | Visa samtals- och möteshistorik.
Inaktivera enhetlig samtalshistorik
När du har aktiverat Unified Call History i ett kluster kan du inte inaktivera funktionen på egen hand. Om du behöver inaktivera funktionen, kontakta Cisco Technical Assistance Center(TAC).
Visuell skräppostindikation
Webex-appen stöder en visuell indikation på skräppostsamtal i samtalsrostningen när samtalet presenteras för den som ringer och i Unified Call History-posterna när BroadWorks uppdateras för att utföra validering av uppringnings-ID via STIR/SHAKEN-ramverket. För att ha den här funktionen:
- Aktivera enhetlig samtalshistorik enligt beskrivningen i föregående avsnitt.
- Följande korrigeringsfiler måste vara installerade och aktiva:
- Ap.AS.23.0.1075.AP384591/Ap.AS.24.0.944.AP384591
- eller minst AS-25_Rel_2022.12
- Funktionen måste aktiveras via AS CLI:
- AS_CLI/System/ActivatableFeature> aktivera 104112
- as_cli/system/Stirshaken> ställ in EnableVerification true
- BroadWorks måste konfigureras för att utföra STIR-SHAKEN-signering, taggning och verifiering enligt beskrivningen i Cisco BroadWorks STIR-SHAKEN Signing Tagging and Verification
När BroadWorks är korrekt konfigurerad läggs en ny rubrik X-CISCO-callerID-disposition till i INVITE-förfrågningar som skickas till Cisco-klienter och ett nytt fält CallerIDDisposition läggs till i befintliga samtalshistorikhändelser som skickas till Webex Cloud via CTI-gränssnittet. Webex-enheter använder den här informationen för att tillhandahålla en visuell skräppostindikation i samtalspresentationen och den enhetliga samtalshistoriken för den uppringda .
Personlig assistentstatussynkronisering
Funktionen för statussynkronisering av personlig assistent (PA) synkroniserar den personliga assistentens närvarostatus mellan BroadWorks Calling-enheterna och Webex-appen.
PA-tjänsten ger användaren möjlighet att informera de som ringer om orsaken till att den uppringda parten inte är tillgänglig, eventuellt tillhandahålla information om när den uppringda parten återvänder och om det finns en skötare som hanterar samtalet. PA-funktionen gör det möjligt för användare i Webex-apparna att se användarens Borta-närvaro tillsammans med PA-status och konfigurerad varaktighet.
Förutsättningar
Se till att följande korrigeringsfiler tillämpas på AS och XSP|ADP. Använd endast korrigeringsfilerna för din BroadWorks-version.
Patch för RI och Release 24:
-
AP.AS.24.0.944.AP385558
Funktionen XSI Event Package for Personal Assistant Status Synchronization introducerar ett nytt PersonalAssistantSync-händelsepaket som gör det möjligt för XSI-klienter att synkronisera med Cisco BroadWorks Personal Assistant-närvaroändringar. Mer information finns i XSI-händelsepaket för statussynkroniseringsfunktion för personlig assistent.
Förutom att korrigera ditt system måste klientkonfigurationsfilen (config-wxt.xml) ha följande tagguppsättning: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Aktivera statussynkronisering för personlig assistent (nytt kluster)
Om du vill aktivera statussynkronisering för personlig assistent i ett nytt kluster läser du stegen för att lägga till ett kluster i Konfigurera din partnerorganisation i Partner Hub.
Aktivera statussynkronisering för personlig assistent (befintligt kluster)
-
Logga in på Partner Hub med dina partneradministratörsuppgifter på https://admin.webex.com.
-
Klicka på Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
- Under avsnittet CTI-gränssnitt aktiverar du växeln Status Sync för personlig assistent.
-
Ange ditt BroadWorks användar-ID och klicka på Aktivera.
Systemet verifierar att BroadWorks-klustret har lämpliga korrigeringsfiler för att stödja PA-synkronisering. Om valideringen misslyckas är knappen Spara inaktiverad.
-
Om valideringen lyckas klickar du på Spara.
Aktivering av PA-statussynkronisering är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Inaktivera personlig assistentstatussynkronisering
När du har aktiverat PA-synkroniseringsstatus på något av BroadWorks-klustren kan du inte inaktivera den här funktionen på egen hand. Om du behöver inaktivera, kontakta Cisco Technical Assistance Center(TAC).
Identifiering av uppringare och omdirigering av samtal
Identifiering av uppringare
När Webex-appen tar emot ett samtal försöker den identifiera vem som ringer och visa denna information i meddelandet om inkommande samtal, samtalsfönstret och efter att samtalet är klart, i samtalshistoriken och röstbrevlådan.
Webex-appen försöker hitta uppringnings-ID genom att matcha det inkommande telefonnumret med telefonnumren för kontakter som finns i olika källor. Webex-appen använder följande källor i den här ordningen. När den väl har hittat den i en källa kommer den inte att försöka söka någon annanstans.
Om den hittar flera instanser av ett nummer i en källa kommer den inte att försöka välja en av dem, i det här fallet kommer det inte att visa något uppringnings-ID.
-
Webex Common Identity (CI) som innehåller dina organisationsanvändare.
-
Personliga och organisatoriska kontakter. Personliga kontakter visas under fliken Kontakter.
-
Lokal adressbok. I Windows - Outlook-programmet, i Mac - Mac-kontakter, i iOS - iPhone-kontakter, i Android - Android-kontakter.
Om det inte finns någon matchning med det inkommande telefonnumret, kommer appen att använda visningsnamnet i SIP FROM-rubriken om det är tillgängligt. Annars kommer den att använda användarnamndelen av SIP URI från SIP From-rubriken som en sista utväg.
För fjärrsamtalskontroll (dvs. Deskphone Control Mode) används XSI-information, där BWKS ID eller tillägg används, extraherat från remote-party-info i XSI-händelsen. Om remote-party-info inte är tillgängligt kommer P-Asserted Identity (PAI) (om konfigurerad) att användas.
Omdirigering av samtal
Om ett samtal har omdirigerats eller vidarebefordrats försöker appen visa vem som ringer och hur det vidarebefordrades i samtalsmeddelandet och samtalshistoriken.
-
Vidarebefordrad samtal: Visar nummer som vidarebefordrade samtalet.
-
Jaktgrupp: Visar namnet på jaktgruppen som vidarebefordrade samtalet.
-
Call Center-kö: Visar namnet på kön som vidarebefordrade samtalet.
-
Exekutiv-assistent: Visar namnet på chefen som samtalet kommer in för.
Undantag:
-
För interna samtalsköanrop, där en agent ringer tillbaka en intern part, ser fjärrparten inte namnet på samtalskön utan ser namnet på den agent som ringer dem.
Samtal besvaras någon annanstans:
För jaktgrupper eller samtalsköer som har konfigurerats med samtidig routing ser agenterna ett samtal besvarat någon annanstans i samtalshistoriken om en annan agent tar emot samtalet. För jaktgrupper eller samtalsköer med sekventiell routing, eller i ett överflöd, visas samtal som missade samtal i samtalshistoriken om de besvaras av en annan agent.
Välj uppringnings-ID
Översikt
Funktionen ”Välj uppringnings-ID” gör det möjligt för användare att växla mellan olika Calling Line ID för externa samtal. Om det aktiveras av administratören kan användarna välja mellan följande alternativ för sin samtalslinjeidentitet:
-
Användarnummer (”Använd användarens telefonnummer för Calling Line Identity”)
-
Konfigurerbar CLID (”Använd konfigurerbar CLID för anropande linjeidentitet”)
-
Grupp-CLID (”Använd grupp/avdelningens telefonnummer för uppringningslinjeidentitet”)
Funktionalitet
Användare har två metoder för att ändra sitt uppringnings-ID som administratören tillhandahåller:
-
Funktionsåtkomstkoder (FAC): Specifika koder för vart och ett av de tre alternativen för uppringnings-ID.
-
Webex-appgränssnitt: En användarvänlig vy i Webex-skrivbords- och mobilappar som visar tillgängliga alternativ för uppringnings-ID aktiverade av administratören, så att användare kan välja önskat ID.
Ytterligare funktioner
-
Webex-apparna kommer också att innehålla alternativ för DNIS för Call Center-köer.
-
Mobilappanvändare kommer att ha Dual Persona-alternativ tillgängliga för mobilitetsanvändare.
Förutsättningar
Följande villkor måste vara uppfyllda på BroadWorks-servern för att användaren ska kunna styra sitt val av extern CLID-policy:
-
Så här aktiverar du systemflaggan 'EnableUserSelectionOfExternalClidPolicy'
Kör CLI-kommandot:
AS_CLI/subscriberMGMT/Policy/CallProcessing/CallingLineID> ställ in defaultEnableUserSelectionOfClidPolicy true. -
För att aktivera 'EnableUserConfigurableClidModification'
Kör CLI-kommandot:
AS_CLI/subscriberMGMT/Policy/CallProcessing/CallingLineID> ställ in defaultEnableUserConfigurableClidModification true.Detta aktiverar Tillåt användarval av extern CLID-princip och Tillåt användarkonfigurerbar CLI D-modifiering.
-
Omfattningen för samtalsbehandlingsprincip Anropslinje-ID på användarnivå är inställt på ”Använd policy för användaruppringningslinje-ID” för den här användaren.
-
Flaggan Samtalsbehandlingsprinciper på användarnivå ”Tillåt användarval av extern CLID-policy” är aktiverad för användaren.
-
Om inget nummer har definierats för alternativen ”Använd konfigurerbar CLID för samtalslinjeidentitet” eller ”Använd grupp/avdelningstelefonnummer för samtalslinjeidentitet”, kommer FACs- eller appdisplayen inte att ha någon effekt. Den här inställningen måste konfigureras av administratören innan användaren väljer.
Mer information finns i beskrivningsguiden för användarval av alternativ för externt samtalslinje-ID.
BroadWorks-patchar
Den här funktionen kräver två specifika BroadWorks-patchar för att fungera korrekt:
Se avsnitt 8 Release Oberoende och Service Patch-information.
-
BWKS-5230 var den ursprungliga användarvalbara CLID-funktionen - den låter användare (om systemet är korrekt konfigurerat) ändra vilken CLID-policy som är tillämplig. Se FD här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
-
BWKS-9510 är en XSI-förbättring som begärts av Webex-klientteamet för att göra det lättare att upptäcka vilka alternativ som är tillgängliga för en användare. Detta är nödvändigt eftersom valet av CLID-policy inte är en enkel funktion på användarnivå (som CFA) som är direkt kontrollerbar. Det beror snarare på olika systemkonfigurationsalternativ och hierarkin ”samtalsbehandlingspolicyer”. Du kan se detaljer här: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Konfiguration av Webex-appen
Den här taggen måste vara aktiverad i konfigurationer för stationära datorer, surfplattor och mobila enheter:
<config>
<services>
<calls>
<caller-id>
<outgoing-calls enabled="%ENABLE_CLID_OUTGOING_CALLS_WXT%">
Delad radutseende
Delat radutseende är möjligheten att tillhandahålla andra användares rader som delade rader på slutanvändarenheten. Den delade linjekonfigurationen för Webex-appen liknar den delade linjekonfigurationen för skrivbordstelefoner. Med den här specifika funktionen kan du tilldela delade radutseende till slutanvändarens Webex-app.
Den här funktionen gynnar användarna att hantera samtal på andra användares tillägg direkt från Webex-appen.
-
Du kan konfigurera delat radutseende endast för skrivbordsversionen av en Webex-app.
-
Du kan lägga till högst 10 rader inklusive den primära raden i Webex-appen.
-
Du kan inte tilldela arbetsytans rad som delad rad.
-
En användare kan inte etableras med tjänsten Executive-Assistant samtidigt som den har delade linjer.
-
En användares primära radport bör inte ändras till en delad linje.
Krav
Om du vill distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-korrigeringar:
Patch 1: Ägarflagga i enhetslistan för att stödja delade linjer för Webex Client
R23 utan ADP:
-
AP.AS.23.0.1075.AP384179
-
AP.XSP.23.0.1075.AP384179
R23 med ADP:
-
AP.AS.23.0.1075.AP384179
-
Xsi-Actions-23_2022.10
R24:
-
AS: AP.AS.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
AS: RI-utgåva Rel_2022.10_1.310
-
Xsi-Actions-25_2022.10
Patch 2: Patchar för att öka antalet portar på enhetsprofiltyper. Exempel: För skrivbordsklienten: System> Identitet/Enhetsprofiltyp Ändra> Business Communicator - PC: Profil, Standardalternativ, Antal portar:
- Om ”Obegränsat” är aktiverat krävs ingen ändring
- OM 'Begränsad till' är <10, ändra värdet = 10 och spara för att använda alla tillgängliga rader
-
RI-utgåva Rel_2022.10_1.310
Mer information om klientkonfiguration finns i avsnitt 6.1.44 ”Primär profil” i konfigurationsguiden för Webex för Cisco BroadWorks.
Stör ej (DND) Synkronisering
Stör ej (DND) Sync justerar DND-inställningarna mellan Webex och BroadWorks genom att synkronisera DND-status mellan de två plattformarna. Om en användare till exempel aktiverar DND från Webex-appen synkroniseras den statusen till BroadWorks anropsenheter. Som ett resultat ringer inte användarens Broadworks-registrerade skrivbordstelefon när någon försöker ringa den. På samma sätt, om en användare ställer in DND från en skrivbordstelefon, synkroniseras statusen till Webex-appen. Utan den här funktionen känns inte DND-uppdateringar från en plattform igen av den andra plattformen.
DND Sync tillämpas på BroadWorks-klusternivå och kan aktiveras i Partner Hub av en partneradministratör.
Om det finns fler än 50 organisationer/kunder i BroadWorks-klustret stöds inte DND-synkronisering i klustret. I sådana fall måste du öppna ett Cisco TAC supportärende för att aktivera DND-synkronisering.
Förutsättningar
Se till att följande korrigeringsfiler tillämpas på AS och XSP|ADP. Använd endast korrigeringsfilerna för din BroadWorks-version.
För release 23:
<snipped>
- ADP-appar: XSI-åtgärder-23_2022.03_1.220.bwar, XSI-händelser-23_2022.03_1.220.bwar
För release 24:
<snipped>
- ADP-appar: XSI-åtgärder-24_2022.03_1.220.bwar, XSI-händelser-24_2022.03_1.220.bwar
När du har applicerat patcharna aktiverar du funktion 25433 på AS:
as_cli/System/ActivatableFeature> aktivera 25433
Konfigurera synkronisering av enhetsfunktionsnycklar på BroadWorks. Kontrollera att telefonen stöder SIP SUBSCRIBE/NOTIFY för händelsepaketet ”as-feature-event”. Mer information finns i Cisco BroadWorks Device Feature Key Synkronisering.
Aktivera DND-synkronisering (befintligt kluster)
-
Logga in på Partner Hub
-
Klicka på Tjänster.
-
Klicka på Visa Broadworks-samtal och välj lämpligt BroadWorks-kluster.
-
Aktivera synkroniseringsväxeln Stör ej (DND).
-
Ange ditt BroadWorks användar-ID och klicka på Aktivera.
Systemet verifierar att BroadWorks-klustret har lämpliga korrigeringsfiler för att stödja DND Sync. Om valideringen misslyckas inaktiveras knappen Spara.
-
Om valideringen lyckas klickar du på Spara.
-
När DND-synkronisering aktiveras uppdaterar Webex alla användarprenumerationer för att inkludera Stör ej-händelsepaketet. Beroende på antalet användare kan processen ta några timmar att slutföra.
-
Att aktivera DND Sync är en enkelriktad växling. När funktionen är aktiverad kan du inte inaktivera den på egen hand.
Aktivera DND-synkronisering (nytt kluster)
Du kan också aktivera funktionen när du skapar kluster. Mer information finns i ”Konfigurera dina BroadWorks-kluster” i Konfigurera din partnerorganisation i Partner Hub.
Tysta timmar
I Webex för BroadWorks-distributioner bygger funktionen ”Tysta timmar” på funktionen ”Stör ej (DND) Sync” för att säkerställa att inställningarna för tysta timmar synkroniseras över alla enheter. För att korrekt synkronisera tysta timmar mellan stationära och mobila enheter, se till att ”DND Sync” är aktiverat på användarens konto.
Inaktivera DND Sync
Du kan inte inaktivera DND-synkronisering på egen hand. För att inaktivera DND-funktionen skapar du ett TAC-ärende med titeln ”Inaktivera Stör ej synkronisering” och anger PartnerID och BroadWorks klusternamn.
Användningsfall
Samtalsinspelning
Webex för Cisco BroadWorks stöder fyra lägen för samtalsinspelning.
|
Inspelningslägen |
Beskrivning |
Kontroller/indikatorer som visas i Webex-appen |
|---|---|---|
|
Alltid |
Inspelningen initieras automatiskt när samtalet upprättas. Användaren har ingen möjlighet att starta eller stoppa inspelningen. |
|
|
Alltid med pausa/återuppta |
Inspelningen initieras automatiskt när samtalet upprättas. Användaren kan pausa och återuppta inspelningen. |
|
|
På begäran |
Inspelningen initieras automatiskt när samtalet upprättas, men inspelningen raderas såvida inte användaren trycker på Star ta inspelning. Om användaren börjar spela in behålls hela inspelningen från samtalsinställningen. Efter att ha startat inspelningen kan användaren också pausa och återuppta inspelningen |
|
|
OnDemand med användarinitierad start |
Inspelningen initieras inte om inte användaren väljer alternativet Star ta inspelning i Webex-appen. Använ daren har möjlighet att starta och stoppa inspelningen flera gånger under ett samtal. |
|
Krav
Om du vill distribuera den här funktionen på Webex för Cisco BroadWorks måste du distribuera följande BroadWorks-korrigeringar. Om ditt system har en Release Independent (RI) version ingår kraven redan.
Anropskorrelationsidentifieraren måste vara aktiverad. Mer information finns i Aktivera samtalskorrelationsidentifierare.
Följande konfigurationstagg måste vara aktiverad för att kunna använda den här funktionen: %ENABLE_CALL_RECORDING_WXT%.
Den här funktionen kräver en integration med en tredjeparts samtalsinspelningsplattform.
För att konfigurera samtalsinspelning på BroadWorks, gå till Cisco BroadWorks Call Recording Interface Guide.
Ytterligare information
För användarinformation om hur du använder inspelningsfunktionen, se Webex | Spela in dina samtal.
För att spela upp en inspelning måste användare eller administratörer gå till sin tredjeparts samtalsinspelningsplattform.
Aktivera röstbrevlåda för Microsoft Teams Integration
Du kan aktivera röstbrevlåda för Microsoft Teams-användare i Webex för BroadWorks-lösningen. Denna integration gör det möjligt för användare att hämta sina röstmeddelanden direkt via Microsoft Teams, vilket förbättrar den övergripande användarupplevelsen.
Steg för att aktivera röstbrevlåda
För att aktivera röstbrevlåda för BroadWorks måste du aktivera växeln broadworks-voic email-enabled-spark-541886: true på organisationsnivå.
För att aktivera den här funktionen, kontakta Cisco Technical Assistance Center(TAC).
Användarupplevelse
När integrationen är inställd kan användarna:
- Hämta röstmeddelanden direkt i Microsoft Teams-applikationen.
- Ta emot aviseringar för nya röstmeddelanden.
- Hantera röstbrevlådeinställningar från Webex-gränssnittet.
Krav
För att stödja hämtning av röstbrevlåda i Microsoft Teams-integrationen med Webex för BroadWorks-erbjudandet krävs ytterligare nätverksändringar. BroadWorks-partner bör aktivera Cross-Origin Resource Sharing (CORS) för följande webbadresser på sin BroadWorks-plattform:
-
https://jabber-integration-a.wbx2.com
-
https://jabber-integration-r.wbx2.com
-
https://jabber-integration-k.wbx2.com
-
https://msteams-calling.webex.com
Mer information om konfigurationsstegen finns i avsnitt 8.5.1.2 i BW Application Delivery Platform Configuration Guide, som kräver version 2024.05 på ADP.
Gruppsamtal Parkera och hämta
Webex för Cisco BroadWorks har stöd för gruppsamtalsparkering och hämtning. Den här funktionen ger ett sätt för användare inom en grupp att parkera samtal, som sedan kan hämtas av andra användare i gruppen. Till exempel kan detaljhandelsanställda i en butiksinställning använda funktionen för att parkera ett samtal som sedan kan hämtas av någon på en annan avdelning.
Funktionsoperation
När funktionen är konfigurerad
-
Under ett samtal klickar en användare på alternativet Par kera i sin Webex-app för att parkera samtalet vid ett tillägg som systemet väljer automatiskt. Systemet visar förlängningen för användaren under en period av 10 sekunder.
-
En annan användare i gruppen klickar på alternativet Hämta samtal i sin Webex-app. Användaren går sedan in i förlängningen av det parkerade samtalet för att fortsätta samtalet.
Krav
För att den här funktionen ska fungera, se till följande:
-
Klientkonfigurationsfilen måste ha följande taggar inställda:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/> -
Anropskorrelationsidentifieraren måste vara aktiverad på AS och XSP|ADP. Mer information finns i Aktivera samtalskorrelationsidentifierare.
-
Din SBC måste konfigureras för att skicka SIP-attributet ”
x-broadworks-correlation-in” till och från applikationsservern.
Konfiguration
Information om hur du konfigurerar Group Call Park på BroadWorks finns i ”Lägg till samtalsparksgrupp” i Cisco BroadWorks Application Server Group Web Interface Administration Guide — Part 2. Du måste skapa en grupp och lägga till användare i gruppen.
Information om hur du konfigurerar samtalskorrelationsidentifieraren på BroadWorks finns i Funktionsbeskrivning för Cisco BroadWorks Call Correlation Identifier.
Ytterligare information
För användarinformation om hur du använder Group Call Park, se Webex | Parkera och hämta samtal.
Samtalspark/Riktad samtalspark
Regelbunden eller riktad samtalspark stöds inte i Webex-appens användargränssnitt, men etablerade användare kan distribuera funktionen med hjälp av funktionsåtkomstkoder:
-
Ange *68 för att parkera ett samtal
-
Ange *88 för att hämta ett samtal
Pråm in
Barge-in-tjänst används ofta i callcentermiljöer eller andra situationer där omedelbar hjälp eller ingripande kan krävas.
När en barge-in-tjänst är aktiverad kan en utsedd användare eller handledare ange ett aktivt samtal genom att initiera ett specifikt kommando eller genom att använda en dedikerad knapp eller tangentkombination på sin telefon eller kommunikationsenhet. När begäran om pråmning har gjorts upprättar systemet en anslutning till det pågående samtalet, så att den behöriga personen kan lyssna på konversationen eller gå med i samtalet som en aktiv deltagare.
Barge-in-tjänsten kan vara användbar i olika scenarier. I en callcentermiljö kan handledare eller utbildare övervaka och coacha kundtjänstrepresentanter genom att lyssna på deras samtal i realtid. Vid behov kan de ingripa för att ge vägledning eller ta över samtalet om representanten kämpar. I nödsituationer eller kritiska diskussioner kan auktoriserad personal snabbt gå med i pågående samtal för att ge hjälp eller fatta viktiga beslut.
I Webex-appen för Barge in får vi ett meddelande om att samtalet omvandlas till en konferens. Det finns ingen ytterligare information i NOTIFY (samtalsinfo eller konferensinfo) vad som är typen av konferens, så vi kan behandla det på ett annat sätt.
När en pråm inträffar upprättas ett trevägssamtal mellan parterna. Följande termer införs:
-
Handledare: En handledare är en person som övervakar och hanterar ett team av kundtjänstagenter eller callcenterrepresentanter. I samband med call barge-in har en handledare vanligtvis förmågan att övervaka och ingripa i pågående kundsamtal. De kan använda samtalsövervakningsverktyg eller programvara för att lyssna på samtal, ge vägledning till agenter och säkerställa kvalitetskontroll. Handledarens roll kan innebära utbildning av agenter, ta itu med kundproblem och optimera teamets prestanda.
-
K und: En kund avser en individ eller enhet som samarbetar med ett företag eller organisation för att få produkter, tjänster eller support. I samband med call barge-in är en kund någon som ringer eller tar emot ett telefonsamtal med en kundserviceagent. Kunder kan söka hjälp, information eller lösning på sina frågor eller problem under samtalet. Funktionen Call Barge-in gör det möjligt för handledare eller auktoriserad personal att delta i det pågående samtalet mellan kunden och agenten.
-
Agent: En agent, även känd som en kundtjänstrepresentant eller callcenteragent, är en person som ansvarar för att hantera kundinteraktioner och tillhandahålla support eller hjälp via telefon eller andra kommunikationskanaler. Agenter är utbildade för att ta itu med kundförfrågningar, lösa problem, bearbeta transaktioner och leverera en positiv kundupplevelse. I samband med call barge-in är en agent den person som talar direkt till kunden under telefonsamtalet. Agenten kan få vägledning eller feedback från handledaren genom call barge-in om det behövs.
För alla klientinitierade förfrågningar som CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBarGeinRequest, etc., om <Webex Client>(välj rätt namn istället för Webex-klient, om det inte är lämpligt) är etablerat som en enhet med delat samtalsutseende, bör konfigurationen ”Varna alla utseende för klicka-och-uppringning” aktiveras i inställningen Delat samtalsutseende för att klienten ska ta emot ett samtal, såvida inte platsen uttryckligen anges av klienten som initierar begäran.
SIP-samtalsöverföring till Webex Meeting
SIP-samtalsöverföringen till Webex Meeting kommer med två unika funktioner:
-
Nytt push-meddelande (mobil)
Användare i ett inbyggt samtal kan nu växla till Webex-appen genom att trycka på Nytt push-meddelande. När du startar en inbyggd samtalsskärm visas ett nytt push-meddelande på skärmen och genom att trycka på meddelandet tar du dig direkt till skärmen för samtal i Webex App.
Du ser Webex-meddelandet under ett mobiltelefonsamtal om du använder Webex Go eller din mobilnätoperatör (MNO) har samtalssignalering med Cisco-samtalskontroll för dina mobiltelefonsamtal.
-
Flytta samtal till möte
När du är mitt i ett samtal med någon kanske du vill flytta samtalet till ett möte för att använda några avancerade mötesfunktioner som video, delning eller whiteboard. Eller bjud in andra personer till diskussionen och flytta till ett möte.
BroadWorks krav
-
Aktiverbar funktion 25239
-
R23 med XSP|ADP:
-
AS-korrigering AP.AS.23.0.1075.AP383064
-
XSP | ADP-patch AP.xsp.23.0.1075.AP383064
-
Uppdatering AP.Platform.23.0.1075.AP383064
-
-
R23 med ADP:
-
AS-korrigering AP.AS.23.0.1075.AP383064
-
ADP med Xsi-Actions-23, CommPilot-23-version> 2022.05_1.303 och NPS-version> 2022.08_1.350
-
-
R24:
-
AS-patch: AP.AS.24.0.944.AP383064
-
ADP med Xsi-Actions-24, CommPilot-24-version> 2022.05_1.303 och NPS-version> 2022.08_1.350
-
-
R25:
-
AS RI utgåva Rel_2022.08_1.354
-
ADP med Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 och NPS-version> 2022.08_1.350
-
Konfigurera URI-uppringning
Aktivera BroadWorks för att dirigera en Ref-genererad SIP-INVITE till en Webex-mötesURI. Exempel: sip: + @ .webex.com <digits><meetingID><site>.
Innan du börjar
-
Den här konfigurationen möjliggör endast routing.
-
En internetansluten SBC/CUBE krävs för att slutföra samtal.
- Konfiguration krävs på Application Server (AS) och Network Server (NS).
| 1 |
Konfigurera applikationsserver (AS). Denna konfiguration gör det möjligt för AS att bearbeta SIP URI-anrop och generera INVITE efter REFERER. |
| 2 |
Konfigurera nätverksserver (NS). |
| 3 |
<calling-number><meeting-URI><webex-site>Validera rutttestet: Du kan förvänta dig något av följande resultat:
|
Bästa praxis, begränsningar och felsökning
Bästa praxis
För att säkerställa att Webex Cloud identifierar mötes-ID och företagskontext korrekt måste du konfigurera CUBE så att den ursprungliga Request-URI (R-URI) bevaras.
Exempel på konfiguration:
dial-peer voice 1000 voip
description *** Webex Edge Deployment ***
session protocol sipv2
session target dns:<REGIONAL_SESSION_TARGET>
voice-class sip requri-passing
dtmf-relay rtp-nte
codec g711ulaw
no vadDe viktigaste funktionella elementen är:
-
Röstklass sip requri-passering: Detta kommando är obligatoriskt. Det säkerställer att den ursprungliga R-URI (som innehåller företagsdomänen och mötes-ID) bevaras i den utgående INVITE. Utan detta kan Webex Cloud inte associera samtalet med rätt möte.
-
Regionala sessionsmål: Sessionsmålet måste peka på lämplig regional Webex Cloud-ingång. Detta måste konfigureras baserat på kundens geografiska region. Till exempel EMEA:
dns:ecccp.euro.pub.webex.com. Partners måste verifiera rätt regionalt FQDN för sitt specifika distributionskluster via Control Hub.
Vid distributioner med flera klienter är det viktigt att se till att R-URI förblir omodifierad. Om R-URI ändras av CUBE, kan samtalet inte dirigeras till det avsedda mötet.
Partners ansvarar för att deras specifika CUBE-version och dial-peer-logik inte strider mot det här kommandot. Se alltid till att företagsdomänen och möteskontexten är korrekt mappade i Control Hub för att matcha trafikingången.
Kända begränsningar
Här är några kända begränsningar:
-
BroadWorks AS har ingen direkt tillgång till internet.
-
SBC/CUBE-konfiguration krävs fortfarande.
-
Stöd för ESkalering av refer-skrivbordet är under validering.
Felsökning av samtalsfel
Om samtalet misslyckas utför du följande steg:
-
Fånga AS XS-loggar.
-
Fånga NS-routingloggar.
-
Verifiera SBC-internetanslutning.
-
Dela loggar medCisco TAC.
E911 Nödsamtal
Webex för Cisco BroadWorks stöder E911-nödsamtal. Med den här funktionen dirigeras nödsamtal till en Public Safety Answering Point (PSAP) som sedan kan rikta räddningstjänsten till den som ringer. Om du vill använda den här funktionen måste du integrera Webex för Cisco BroadWorks med en E911-nödsamtalsleverantör.
Använd följande Webex-artiklar för att konfigurera stöd för E911-nödsamtalstjänster:
-
E911-nödsamtal i Webex för BroadWorks — Använd den här artikeln för att konfigurera E911-nödsamtal i Webex för Cisco BroadWorks med hjälp av en av följande E911-leverantörer som stöds:
-
bandbredd
-
Intrado
-
Rödhimmel
-
-
Ansvarsfriskrivning för nödsamtal — Om du har en platstjänst kan du konfigurera fönstret Ansvarsfriskrivning för nödtjänster i Webex-appen för att inkludera ett alternativ för användare att uppdatera sin plats när de loggar in.
Anpassa och tillhandahålla klienter
Användare laddar ner och installerar sin generiska Webex-app, för dator eller mobil (för nedladdningslänkar, se Webex appplattformar). När användaren har autentiserat registrerar klienten sig mot Webex Cloud for Messaging and Meetings, hämtar sin varumärkesinformation, upptäcker sin BroadWorks-tjänstinformation och hämtar sin samtalskon figuration från BroadWorks Application Server (via DMS på XSP|ADP).
Du konfigurerar samtalsparametrarna för Webex-appen i BroadWorks (som vanligt). Du konfigurerar varumärkes-, meddelande- och mötesparametrar för klienterna i Control Hub. Du ändrar inte en konfigurationsfil direkt.
Dessa två uppsättningar konfigurationer kan överlappa varandra, i vilket fall Webex-konfigurationen ersätter BroadWorks-konfigurationen.
Lägg till konfigurationsmallar för Webex App till BroadWorks Application Server
Webex-appen är konfigurerad med DTAF-filer. Klienterna hämtar en konfigurations-XML-fil från Application Server via tjänsten Enhetshantering på XSP|ADP.
R22.0-mallfilerna stöds inte längre och tas bort från DTAF-arkivet. Mallarna som tidigare märktes R23.0 byts namn till R24.0, eftersom BroadWorks R24.0 är den äldsta versionen som för närvarande stöds. Dessa R24.0-mallar är avsedda att användas på alla Application Server-versioner som stöds, inklusive R24.0, R25.0 och R26.0.
| 1 |
Ladda ner zip-filerna för önskad Webex-app (skrivbord, mobil eller surfplatta) från webbplatsen för nedladdning av programvara. Mer information om enhetsprofiltyp och paketnamn finns i Enh etsprofiler i avsnittet För bered din miljö. | ||||||||||
| 2 |
Kontrollera att du har rätt tagguppsättningar i . | ||||||||||
| 3 |
Importera och uppdatera DTAF-filer. DTAF-paketet som hämtas från Ciscos webbplats för nedladdning av programvara är ett contain
erarkiv. Du måste extrahera arkivet lokalt för att komma åt de specifika
| ||||||||||
| 4 |
Konfigurera enhetsprofiler för varje klient du etablerar. | ||||||||||
| 5 |
Klicka på Filer och autentisering och välj sedan alternativet för att bygga om alla systemfiler.
|
Anpassa varumärke för Webex-appen
-
Partneranpassningar — Partneradministratörer kan tillämpa avancerade varumärkes anpassningar som gäller för den partnerorganisation och/eller kunder som partnern hanterar. Se Konfigurera avancerade varumärkesanpassningar.
-
Kundanpass ningar — Om partnern tillåter kunder att tillämpa sina egna varumärkesanpassningar kan kundadministratörer följa procedurerna i Lägg till ditt företagsmärke i Webex.
Användaraktiveringsportalen använder samma logotyp som du lägger till för kundbranding.
Anpassa problemrapportering och hjälpwebbadresser
För att anpassa dessa alternativ kan administratörer följa proceduren ”Lägg till feedback och hjälp webbplats-webbadresser”, som finns i båda föregående varumärkesartiklar.
Konfigurera din testorganisation för Webex för Cisco BroadWorks
Innan du börjar
Med genomflödesprovisionering
Du måste konfigurera alla XSP|ADP-tjänster och partnerorganisationen i Control Hub innan du kan utföra den här uppgiften.
| 1 |
Tilldela tjänst i BroadWorks: |
| 2 |
Verifiera kundorganisation och användare i Control Hub: |
Användartestning
| 1 |
Ladda ner Webex-appen på två olika maskiner. |
| 2 |
Logga in som dina testanvändare på de två maskinerna. |
| 3 |
Ringa testsamtal. |
Tillhandahållande av kundorganisationer
I den nuvarande modellen tillhandahåller vi automatiskt kundorganisationen när du ansluter den första användaren genom någon av de metoder som beskrivs i detta dokument. Tillhandahållande sker endast en gång för varje kund.
Tillhandahållande användare
Du kan tillhandahålla användare på följande sätt:
-
Använd API:er för att skapa Webex-konton
-
Tilldela integrerad IM&P (flödesprovisionering) med betrodda e-postmeddelanden för att skapa Webex-konton
-
Tilldela integrerad IM&P (flowthrough provisioning) utan betrodda e-postmeddelanden. Användare tillhandahåller och validerar e-postadresser för att skapa Webex-konton
-
Tillåt användare att självaktivera (du skickar dem en länk, de skapar Webex-konton)
API:er för offentliga provisionering
Webex exponerar offentliga API:er så att tjänsteleverantörer kan integrera Webex för Cisco BroadWorks-abonnentprovisionering i sina befintliga provisioneringsarbetsflöden. Specifikationen för dessa API:er finns på developer .webex.com. Om du vill utveckla med dessa API:er, kontakta din Cisco-representant för att få Webex för Cisco BroadWorks.
Grossistkunder kommer att avvisas av dessa API: er.
Genomflödesprovisionering
På BroadWorks kan du tillhandahålla användare med alternativet Aktivera integrerad IM&P. Den här åtgärden gör att BroadWorks provisioneringsadapter gör ett API-anrop för att tillhandahålla användaren på Webex. Vårt provisioning-API är bakåtkompatibelt med UC-One SaaS API. BroadWorks AS kräver ingen kodändring, endast en konfigurationsändring av API-slutpunkten för provisioneringsadaptern.
Prenumerantprovisionering på Webex kan ta betydande (flera minuter för den första användaren inom ett företag). Webex utför etableringen som en bakgrundsuppgift. Så, framgång med genomflödesprovisionering indikerar att provisioneringen har börjat. Det indikerar inte slutförande.
Om du vill bekräfta att användare och kundorganisationen är fullständigt etablerade på Webex måste du logga in på Partner Hub och titta i din kundlista.
BroadWorks-trunkinganvändare kan ha Webex för BroadWorks via ett delat samtalsutseende (SCA). Trunkinganvändaren måste ha tilldelad autentiseringstjänsten. Som beskrivs i avsnitt 8 i BroadWorks Trunking Solution Guide tillåter detta att autentiseringen av SCA Webex-utseendet är separat från den vanliga trunk-autentiseringen. Webex för BroadWorks kan inte etableras för trunkinganvändare med tilldelade funktioner för ruttlista eller direkt rutt.
Platsen för mallar har flyttats från BroadWorks Calling i Org Settings till avsnittet Kundlista och det kallas nu Onboarding-mallen.
Användarens självaktivering
Så här tillhandahåller du BroadWorks-användare i Webex utan att tilldela den integrerade IM&P-tjänsten:
-
Logga in på Partner Hub och hitta sidan Kundlista.
-
Klicka på Visa mallar.
-
Välj den etableringsmall för introduktion som du vill använda för den här användaren.
Kom ihåg att varje mall är associerad med ett kluster och din partnerorganisation. Om användaren inte är i BroadWorks-systemet som är associerat med den här mallen kan användaren inte självaktivera med länken.
-
Kopiera etableringslänken och skicka den till användaren.
Du kanske också vill inkludera länken för nedladdning av programvara och påminna användaren om att de behöver ange och validera sin e-postadress för att aktivera sitt Webex-konto.
-
Du kan övervaka användarens aktiveringsstatus på den valda mallen.
Mer information finns i Tillhandahållande och aktiveringsflöden för användare.
Tillhandahållande med opålitliga e-postmeddelanden
Partner Hub innehåller en uppsättning kontroller i vyn Användarstatus som låter Webex för Cisco BroadWorks Service Provider-administratörer granska användarstatus och lösa fel vid etablering med opålitliga e-postmeddelanden. Mer information finns i Verifiera användarprovisionering med opålitliga e-postmeddelanden.
Flytta Webex-användare till Webex för Cisco BroadWorks
Om du vill flytta befintliga Webex-användare till Webex för Cisco BroadWorks, se följande tabell för att avgöra vilken procedur som ska följas.
|
Befintlig Webex-användare tillhör en... |
Följ dessa processer för att flytta användaren |
|---|---|
|
Konsumentorganisation eller självregistrering (till exempel gratis konto, testkonto) |
Om Webex för BroadWorks-organisationen inte finns (inga användare är etablerade):
Om Webex för BroadWorks-organisationen finns (minst en användare är etablerad):
|
|
Kundorganisation |
|
Flytta användare (med samtycke) till Webex för Cisco BroadWorks
Använd den här proceduren för att flytta en befintlig Webex-användare som är i en konsumentorganisation eller har ett konto för självregistrering (gratis konto eller testkonto) till Webex för Cisco BroadWorks. Observera att Webex för Cisco BroadWorks-organisationen måste finnas (med den första användaren etablerad). I det här fallet kan du använda ett av dessa alternativ för att flytta användare:
-
Flytta användare (med betrodd e-post) — Använder etablering med betrodda e-postmeddelanden
-
Flytta användare (med otillförlitlig e-post) — Använder etablering med opålitliga e-postmeddelanden
-
Självaktivering
Om organisationen Webex för Cisco BroadWorks ännu inte har skapats (inga användare är etablerade) följer du normala provisioneringsprocesser (Provision- användare) för att skapa organisationen och lägga till den första användaren som administrationsanvändare. När den första användaren har etablerats i organisationen följer du de samtycksbaserade metoderna i den här proceduren för att flytta efterföljande användare.
Flytta användare (med betrodd e-post)
Om Onboarding-mallen använder betrodda e-postmeddelanden kan partneradministratören flytta efterföljande användare med den här processen:
-
Administratören lägger till användaren.
-
Användaren skjuts till BroadWorks Provisioning Bridge.
-
CI-sökningen avgör att den här användaren har ett annat Webex-konto med den här e-postadressen.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Aktivera konto. Användaren omdirigeras till Webex Consumer portal.
-
Användaren loggar in på Webex.
-
Användaren klickar på Ta bort för att ta bort det gamla Webex-kontot.
-
Gammalt Webex-konto raderas.
-
Användaren är etablerad till Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till nedladdningssidan.
-
Flytta användare (med otillförlitlig e-post)
Om Onboarding-mallen använder Otillförlitliga e-postmeddelanden måste användarens e-postadress först valideras. Administratören kan följa denna process för att flytta efterföljande användare:
-
Administratören lägger till användaren.
-
Användaren skickas automatiskt till BroadWorks Provisioning Bridge.
-
En text med en aktiveringslänk skickas till användaren.
-
-
Användaren klickar på länken Aktivering och anger sin e-postadress.
-
CI-sökningen avgör att den här användaren har ett annat Webex-konto med den här e-postadressen.
-
Ett automatiskt e-postmeddelande skickas till användaren.
-
-
Användaren öppnar e-postmeddelandet och klickar på Gå med nu.
-
E-postadressen är validerad.
-
Användaren omdirigeras för att logga in på Webex Consumer portal.
-
-
Användaren loggar in på Webex.
-
Användaren måste klicka på Ta bort för att ta bort det gamla Webex-kontot.
-
Gammalt Webex-konto raderas.
-
Användaren är etablerad till Webex för Cisco BroadWorks med samma e-postadress.
-
Användaren dirigeras till nedladdningssidan.
-
Självaktiveringsflöde
Om användaren har ett befintligt BroadWorks-konto kan de använda självaktiveringsprocessen för att flytta sitt konto.
-
Användaren loggar in på användaråtkomstportalens URL med BroadWorks-autentiseringsuppgifter.
-
Användaren anger sin e-postadress.
-
Användaren skickas till BroadWorks Provisioning Bridge.
-
Ett automatiskt e-postmeddelande skickas till användarens e-postadress.
-
-
Användaren öppnar e-postmeddelandet och klickar på länken Gå med nu, som validerar e-postadressen.
-
CI hittar användaren som har ett befintligt Webex-konto. Användaren måste ta bort det gamla kontot innan de kan fortsätta.
-
Användaren omdirigeras för att logga in på Webex.
-
-
Användaren loggar in på konsumentportalen.
-
Användaren klickar på Ta bort konto.
-
Det gamla Webex-kontot raderas.
-
Användaren har etablerat ett nytt Webex för Cisco BroadWorks-konto med samma e-postadress.
-
Koppla Webex för BroadWorks till befintlig organisation
Om du är en partneradministratör som lägger till Webex för BroadWorks-tjänster till en befintlig Webex-kundorganisation, som ännu inte är associerad med ett partnerhanterat BroadWorks-företag, måste kundorganisationsadministratören godkänna administratörsåtkomst för att etableringsbegäran ska lyckas.
Organisationsadministratörsgodkännande krävs om något av följande är sant:
-
Den befintliga kundorganisationen har 100 användare eller fler
-
Organisationen har en verifierad e-postdomän
-
Organisationsdomänen hävdas
Om inget av ovanstående villkor är uppfyllda kan en automatisk bifogning uppstå.
I ett scenario med automatisk bifog ning läggs en Webex för BroadWorks-prenumeration till en befintlig kundorganisation utan något meddelande till den befintliga organisationsadministratören eller slutanvändaren. I de flesta fall får din partnerorganisation behörigheter för provisioneringsadministratörer. Om kundorganisationen inte har några licenser eller endast avstängda/annullerade licenser kommer du att bli en fullständig administratör.
Med administratörsåtkomst för provisionering har du begränsad synlighet i Control Hub för användarna i den befintliga organisationen. Vi rekommenderar att du kontaktar kundadministratören och begär fullständig administratörsåtkomst till organisationen.
Partneradministratörer kan utföra följande procedur för att lägga till BroadWorks samtalstjänster i en befintlig Webex-organisation:
Se till att Tillåt e-postmeddelanden med administratörsinbjudan när du bifogar till befintliga organisationer (växeln är aktiverad som standard).
| 1 |
Partneradministratören tillhandahåller Webex för Cisco BroadWorks för kunden. Om du behöver hjälp, se Tillhandahålla kundorganisationer. Följande inträffar:
Anta att kundadministratören inte får ett e-postmeddelande. I så fall kan kundadministratören manuellt lägga till partneradministratören (som anges i mallen) som extern administratör för kundorganisationen från kontrollhubben. Försök sedan att etablera användaren igen, vilket kommer att utlösa Webex för Cisco BroadWorks kundtillhandahållande. |
| 2 |
Med fullständig administratör såtkomst kan partneradministratören slutföra processen för att tillhandahålla kunden. Du måste försöka tillhandahålla kunden igen från och med steg 1 ovan. Men nu som en extern fullständig administratör bör du inte observera felet 2017. När tillhandahållandet av samtalstjänster har slutförts kommer den befintliga kundorganisationen att synas som kund under Webex for BroadWorks Partner Org. Namnet på den bifogade organisationen ändras inte till BroadWorks företagsnamn. Namnet på den bifogade organisationen kommer att förbli som det var före bifogningsprocessen. |
Villkor för Org Attachment
-
E-postadressen till den första BroadWorks-abonnenten som etablerats måste matcha e-postadressen till en befintlig användare i den riktade kundorganisationen. Annars skapas en ny kundorganisation.
-
Den första användaren från den befintliga organisationen som är etablerad för Webex för BroadWorks är inte etablerad som administratörsanvändare. Inställningar och behörigheter från den befintliga organisationen behålls.
-
Organisationens befintliga autentiseringsinställningar har företräde framför vad som konfigureras i Webex för BroadWorks-provisioneringsmallen. Som ett resultat, det finns ingen förändring i hur befintliga användare loggar in.
-
Om den befintliga kundorganisationen har aktiverat grundläggande varumärkesbyggande kommer partnerns avancerade varumärkesinställningar att ha företräde efter att bifogningen har skett. Om kunden vill att det grundläggande varumärket ska förbli intakt måste partnern konfigurera kundorganisationen så att varumärket åsidosätts i inställningarna för Avancerat varumärke.
-
-
Namnet på den befintliga organisationen kommer inte att ändras.
-
Det finns ingen ändring av flagginställningen för borttagning av e-post i den befintliga organisationens inställningar. Detta kan påverka nyligen etablerade användare. Beroende på hur flaggan är inställd kan nya användare få eller inte få ett e-postmeddelande med en kod som måste anges för att slutföra aktiveringen.
-
Begränsat administratörsläge (inställt av alternativet Begränsat av partnerläge) är inaktiverat för den bifogade organisationen.
-
Se till att slutföra organisationens bifogade process (flytta befintliga användare och uppdatera organisations-ID) innan du tillhandahåller nya användare till Webex för Cisco BroadWorks-organisationen.
-
Ett BroadWorks-företag kan endast kopplas till en Webex-organisation. Du kan inte tillhandahålla prenumeranter från ett enda BroadWorks-företag till separata Webex-organisationer.
Lägg till extern administratör
Se artikeln Godkänn begäran om extern administratör på help. webex.com för de steg som administratörer kan följa för att lägga till partneradministratören som extern administratör.
Kundadministratören måste ge den externa administratören fullständiga administratörsrättigheter och behörigheter.
Den e-postadress som kundorganisationsadministratören lägger till som extern administratör måste matcha partneradministratörens e-postadress enligt konfigurationen i mallen Onboarding på Partner Hub.
När du har lagt till e-postmeddelandet från Onboarding-mallen på Partner Hub som fullständig administratör måste eventuella ytterligare partneradministratörer också läggas till som en extern administratör med fullständiga administratörsrättigheter.
Koppla bort Webex för BroadWorks från befintlig organisation
Följ dessa steg för att koppla bort Webex för BroadWorks från en befintlig Webex-organisation. Om du till exempel kopplat Webex för BroadWorks till en befintlig organisation av misstag och vill ta bort den bifogade filen.
Om du kopplar bort Webex för BroadWorks från en befintlig Webex-organisation (endast standardflöde) i standardflödet raderas alla associerade abonnentdata och inaktiveras kundens Webex för BroadWorks-prenumeration. Du kommer också att förlora åtkomst till kundorganisationen om detta är den enda associerade prenumerationen. I hybridflödet ändras inte kundprenumerationerna.
-
Om du inte har tillgång till kundinställningarna i Control Hub, be kundadministratören ge dig extern administratörsåtkomst genom att följa Godkänn begäran om extern administratör.
-
Ta bort alla Webex för BroadWorks-arbetsytor från organisationen. Använd API: et Ta bort en BroadWorks Workspace.
-
Ta bort alla Webex för BroadWorks-prenumeranter från organisationen. Använd API: et Ta bort en BroadWorks-prenumerant.
-
Ta bort väntande Webex för BroadWorks-användare från organisationen. Om användare till exempel har etablerats via det otillförlitliga e-postflödet och giltiga e-postmeddelanden ännu inte har angetts lämnas användarna i väntande tillstånd. Följ Verifiera användartillhandahållande med otillförlitliga e-postmeddelanden för att ta bort användarna.
-
Ta bort BroadWorks Calling-konfigur ationen för den här kunden. Öppna kundens Control Hub-instans, klicka på Hybrid, under avsnittet BroadWorks Calling ta bort alla konfigurationer.
Om du vill bifoga Webex för BroadWorks till kunden när du har slutfört avskiljningen följer du provisioneringsprocesserna för att koppla till en befintlig kund.
Ett alternativ för att ta bort prenumeranter om du inte vill använda Ta bort en BroadWorks Subscriber API är att gå in i BroadWorks CommPilot och ta bort den integrerade IM&P- tjänsten för de berörda användarna.
Hantera användare och organisationer
För att hantera användare i Webex för Cisco BroadWorks, kom ihåg att användaren finns både i BroadWorks och i Webex. Anropsattribut och användarens BroadWorks-identitet sparas i BroadWorks. En distinkt e-postadress för användaren och dess licensiering för Webex-funktioner finns i Webex.
Verifiera användarprovisionering med opålitliga e-postmeddelanden
Om du etablerar Webex för BroadWorks-användare med hjälp av genomflödesprovisionering med opålitliga e-postmeddelanden måste användarna själva tillhandahålla genom att ange sin e-postadress i användaraktiveringsportalen. Om användaren stöter på ett fel kan de använda alternativet Försök igen som visas i portalen för att göra ett nytt försök. Om användaren stöter på felet igen kan administratören använda stegen nedan i Partner Hub för att granska statusen och antingen integrera användaren, ta bort användaren eller tillämpa konfigurationsändringar.
| 1 |
Logga in på Partner Hub och hitta sidan Kundlista. |
| 2 |
Klicka på Visa mallar. Välj lämplig Onboarding-mall som du vill använda för den här användaren. |
| 3 |
Kontrollera att följande inställningar är inställda under Användarverifiering för att säkerställa att genomflödesprovisionering med opålitliga e-postmeddelanden är korrekt konfigurerad:
|
| 4 |
När användaretablering har genomförts klickar du på Visa användarstatus i avsnittet Användarverifiering för att kontrollera etableringsstatus. Vyn Användarstatus visar listan över användare tillsammans med detaljer som BroadWorks ID, vald pakettyp och aktuell status, som visar om användaren är etablerad eller om det finns väntande krav.
|
| 5 |
För användare med fel eller väntande krav klickar du på de tre punkterna till höger och väljer ett av följande administrativa alternativ:
|
Ytterligare visningsalternativ
Följande ytterligare alternativ är tillgängliga när du visar listan över användare:
-
Exportera — Klicka på den här knappen om du vill exportera användarlistan till en CSV-fil.
-
Uteslut etablerade användare — Aktivera den här växeln om du bara vill visa användare med väntande krav eller fel.
Ändra användar-ID eller e-postadress
Ändringar av användar-ID och e-postadress
E-post-ID och alternativt ID är de BroadWorks-användarattribut som används med Webex för Cisco BroadWorks. BroadWorks användar-ID är fortfarande den primära identifieraren för användaren i BroadWorks. Följande tabell beskriver syftet med dessa olika attribut och vad du ska göra om du behöver ändra dem:
| Attribut i BroadWorks | Motsvarande attribut i Webex | Syfte | Anteckningar |
| BroadWorks användar-ID | Ingen | Primär identifierare | Du kan inte ändra den här identifieraren och ändå länka användaren till samma konto i Webex. Du kan ta bort användaren och återskapa den om den är fel. |
| E-postnummer | Användar-ID |
Obligatoriskt för genomflödesprovisionering (skapa Webex användar-ID) när du hävdar att du litar på e-post Krävs inte i BroadWorks om du inte hävdar att du kan lita på e-postmeddelanden Krävs inte i BroadWorks om du tillåter prenumeranter att självaktivera |
Det finns en manuell process för att ändra detta på båda ställena om användaren är etablerad med fel e-postadress:
Ändra inte BroadWorks användar-ID. Detta stöds inte. |
| Alternativt ID | Ingen | Aktiverar autentisering av användare, via e-post och lösenord, mot BroadWorks användar-ID | Det ska vara detsamma som E-post-ID. Om du inte kan lägga e-postmeddelandet i attributet Alternate ID måste användarna ange sitt BroadWorks-användar-ID när de autentiserar. |
Ändra användarpaket i Partner Hub
| 1 |
Logga in på Partner Hub och klicka på Kunder. |
| 2 |
Hitta och välj den kundorganisation där användaren är hemplacerad. Organisationsöversiktssidan öppnas i en panel till höger på skärmen. |
| 3 |
Klicka på Visa kund. Kundorganisationen öppnas i Control Hub och visar sidan Översikt.
|
| 4 |
Klicka på Använ dare och leta reda på och klicka sedan på den berörda användaren. |
| 5 |
Klicka på Webex för BroadWorks-paket (prenumerationer) i användarens tjänster. Användarens paketpanel öppnas och du kan se vilket paket som för närvarande är tilldelat användaren. |
| 6 |
På fliken Profil tittar du i avsnittet Paket och klickar på pilen (>) för att expandera vyn. |
| 7 |
Välj det paket du vill ha för den här användaren (Basic, Standard, Premium eller Softphone) och klicka på Spara. Control Hub visar ett meddelande om att användaren uppdaterar. |
| 8 |
Du kan stänga användarinformationen och fliken Control Hub. |
Standard- och Premium-paket har olika mötesplatser som är associerade med varje paket. När en abonnent med administratörsbehörighet med ett av dessa två paket flyttar till det andra paketet visas abonnenten med två mötesplatser i Control Hub. Abonnentens värdmötesfunktioner och mötesplats anpassas till deras nuvarande paket. Det föregående paketets mötesplats och allt tidigare skapat innehåll på den webbplatsen, till exempel inspelningar, förblir tillgängliga för möteswebbplatsadministratören.
Det kan ta två till tre timmar innan nya PMR-inställningar som är resultatet av en paketändring uppdateras.
Ta bort användare
Det finns en mängd olika metoder som administratörer kan använda för att ta bort en användare från Webex för Cisco BroadWorks:
Om användaren som du ska ta bort har administratörsbehörighet tilldelar du en ny administratör innan du tar bort användaren. Det finns ingen automatisk överföring av administratörsrollen om den sista administratören raderas.
Webex för Cisco BroadWorks API
Partneradministratörer kan använda Webex för Cisco BroadWorks API för att ta bort användare:
-
Kör API-begäran Ta bort en BroadWorks Sub scriber API på https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Denna begäran tar bort Webex för Cisco BroadWorks-prenumerationen. Användaren faktureras inte längre som en Webex för Cisco BroadWorks-användare och behandlas som en gratis Webex-användare.
-
Kör API-begäran Radera en person på https://developer.webex.com/docs/api/v1/people/delete-a-person för att radera användaren helt.
Genomströmningsprovisionering
Partneradministratörer kan använda genomflödesprovisionering för att ta bort användare:
-
Ta bort tjänsten IM+P Integrated från användaren på BroadWorks-servern. Du kan inaktivera tjänsten för användaren från sidan Användare — Integrerad IM&P på BroadWorks. För en detaljerad procedur, se ”Konfigurera integrerad IM&P” i Cisco BroadWorks Application Server Group Web Interface Administration Guide - Del 2.
När tjänsten är inaktiverad tar genomflödesprovisionering bort Webex för Cisco BroadWorks-prenumerationen från användaren. Användaren faktureras inte längre som en Webex för Cisco BroadWorks-användare och behandlas som en gratis Webex-användare.
-
Leta reda på och välj användaren i Control Hub.
- Gå till Åtgärder och välj Ta bort användare.
Control Hub (kundadministratörer)
Kundadministratörer kan använda Control Hub för att ta bort användare från sin organisation. Mer information finns i Ta bort en användare från din organisation i Webex Control Hub på https://help.webex.com/0qse04/.
Ta bort organisation
| 1 |
Använd People API:erna för att ta bort alla användare från organisationen: API:et Ta bort en BroadWorks- prenumerant tar bort Webex för Cisco BroadWorks-rättigheter från en användare, men tar inte bort användaren. |
| 2 |
Om Katalogsynkronisering är aktiverad inaktiverar du den. Detta kan göras via Partner Hub eller via det offentliga API. Så här inaktiverar du katalogsynkronisering via Partner Hub: Om du vill inaktivera katalogsynkronisering via API använder du Uppdatera katalogsynkronisering för ett BroadWorks Enterprise API och inaktiverar inställningen EnableDir Sync. Alla användare som är relaterade till BroadWorks Directory Sync för den här organisationen kommer att raderas. Observera att borttagning av användare (med endera metoden) kan ta lite tid beroende på antalet användare. |
| 3 |
När alla användare har tagits bort använder du API: et Radera en organisation för att ta bort organisationen. |
Avbryta en prenumeration från Control Hub
Eftersom API:et är privat kommer kunderna inte att ha tillgång till det. I stället visar följande steg hur kunder kan säga upp sin egen prenumeration från Control Hub:
-
Partneradministratören kan navigera till sidan ”Hybrid” -tjänster på kundens kontrollnav.
-
Leta reda på ”BroadWorks Calling” -kortet.
-
När alla användare har avaktiverats från Webex för BroadWorks för den kunden, bör partnern se en knapp för ”Rensa konfiguration” (dvs. ta bort deras customer_config-post i BPB).
Utgivningshantering
Release Management-kontroller i Partner Hub gör det enkelt för Webex för Cisco BroadWorks Service Providers att hantera utgåvor genom att ge dem möjlighet att kontrollera utgivningskadensen genom vilken användarnas Webex-appar uppgraderar till den senaste programvaran.
Som standard använder Webex-appen automatiska uppgraderingar (Cisco-kontrollerade månatliga utgåvor). Men med den här funktionen kan partneradministratörer:
-
Konfigurera anpassade utgivningsscheman med uppskjutningar från Cisco-standardutgivningsschemat
-
Konfigurera ett enda utgivningsschema och kaskadschema som schemalägger till alla kundorganisationer som de hanterar
-
Tilldela olika utgivningsscheman till olika kundorganisationer
Mer information om Release Management, inklusive information om hur du konfigurerar och tillämpar anpassade utgivningsscheman, finns i Webex-artikeln Anpassningar för frisläppningshantering.
Konfigurera om systemet
Du kan konfigurera om systemet enligt följande:
-
Lägga till ett BroadWorks-kluster i Partner Hub
-
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub
-
Lägga till en Onboarding-mall i Partner Hub
-
Redigera eller ta bort en onboarding-mall i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub
Redigera eller ta bort ett BroadWorks-kluster i Partner Hub.
| 1 |
Logga in på Partner Hub. |
| 2 |
Klicka på Tjänster. |
| 3 |
Klicka på Visa Broadworks-samtal på BroadWorks telefonkort. |
| 4 |
Klicka på Visa kluster. |
| 5 |
Klicka på klustret som du vill redigera eller ta bort. |
| 6 |
Du har dessa alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Redigera eller ta bort en Onboarding-mall i Partner Hub
Du kan redigera eller ta bort Onboarding-mallar i Partner Hub.
| 1 |
Logga in på Partner Hub. | |||||||||
| 2 |
Klicka på Tjänster. | |||||||||
| 3 |
Klicka på Visa Broadworks-samtal på BroadWorks telefonkort. | |||||||||
| 4 |
Klicka på mallen som du vill redigera eller ta bort. | |||||||||
| 5 |
Du har dessa alternativ:
Klusterlistan uppdateras med dina ändringar.
|
Webex Assistant
Webex Assistant for Meetingsär en intelligent, interaktiv virtuell mötesassistent som gör möten sökbara, handlingsbara och mer produktiva. Du kan be om Webex Assistant att följa upp åtgärdsobjekt, notera viktiga beslut och markera viktiga ögonblick under ett möte eller evenemang.
Webex Assistant for Meetingsär tillgängligt gratis för Premium- och Standard-paketmötesplatser och personliga mötesrum. Support inkluderar både nya och befintliga webbplatser.
Aktivera Webex Assistant for Meetings
Webex Assistantär som standard aktiverat för både Standard- och Premium-paket Broadworks-kunder.
Partneradministratörer och kundorganisationsadministratörer kan inaktivera funktionen för kundorganisationer via Control Hub.
Begränsningar
Följande begränsningar finns för Webex för Cisco BroadWorks:
-
Supporten är begränsad till mötesplatser för Premium- och Standard-paket och personliga mötesrum.
-
Undertexter stöds endast på engelska, spanska, franska och tyska.
-
Innehållsdelning via e-post kan endast nås av användare inom organisationen
-
Mötesinnehåll är inte tillgängligt för användare utanför organisationen. Mötesinnehåll är inte heller tillgängligt när det delas mellan användare av olika paket från samma organisation.
-
Med Premium-paketet är transkriptioner efter mötet tillgängliga oavsett om Webex Assistant det är aktiverat eller inaktiverat. Om lokal inspelning väljs fångas dock inte utskrifter eller höjdpunkter efter mötet.
-
Med standardpaketet är alternativet Spela in möte i molnet inte tillgängligt, så transkriptioner efter mötet är inte tillgängliga oavsett om Webex Assistant det är aktiverat eller inaktiverat. Men om lokal inspelning väljs, även då fångas inte transkript eller höjdpunkter efter mötet.
Ytterligare information om Webex Assistant
För användarinformation om hur du använder funktionen, se Använda Webex Assistant i Webex Meetings och Händelser.
Inaktivera Webex-samtal
Gratis Webex-samtal är aktiverat som standard så att användare kan ringa gratis samtal till alla Webex-aktiverade enheter. Men om du vill att alla samtal ska använda BroadWorks-infrastrukturen kan du inaktivera Webex-samtal i en Onboarding-mall, vilket inaktiverar det alternativet för de kundorganisationer som använder mallen.
Funktionsstöd
När Webex Calling funktionen är inaktiverad gäller följande villkor för Webex för Cisco BroadWorks-användare:
-
Användare ser inte längre Ring med Webex som ett valbart samtalsalternativ i Webex-appen.
-
Användare kan inte ringa eller ta emot gratis Webex-samtal till icke-Webex för Cisco BroadWorks-användare. Detta inkluderar samtal som initieras från ett Webex-teamutrymme, samtalshistorik, kontakter, genom att ange den andra användarens URI eller e-postadress i sökfältet.
-
Skärmdelning fungerar inom ett BroadWorks-samtal.
-
Webex-möten och telefoninärvaro fungerar fortfarande, även om Webex-samtal är inaktiverade.
Inaktivera Webex-samtal (ny onboardingmall)
När du konfigurerar en ny Onboarding-mall kan du konfigurera om Webex-samtal ska aktiveras eller inaktiveras genom att markera eller avmarkera kryssr utan Cisco Webex Inaktivera gratis samtal i guiden Lägg till en ny mall. Den här inställningen hämtas för användare i kundorganisationer som du tilldelar mallen.
Mer information om hur du konfigurerar en ny onboardingmall finns i Konfigurera din partnerorganisation i Partner Hub.
Inaktivera Webex-samtal (befintlig onboardingmall)
Följ den här proceduren för att inaktivera Webex-samtal från en befintlig Onboarding-mall. Detta inaktiverar funktionen för alla nya användare i kundorganisationer som använder den här mallen.
-
Logga in på Partner Hub på admin .webex.com.
-
Välj Inställningar.
-
Klicka på Visa mall och välj lämplig introduktionsmall.
-
Klicka på Inaktivera Cisco Webex gratis samtal.
-
Klicka på Spara.
Inaktivera Webex-samtal (befintlig användare)
Om du inaktiverar den här funktionen i en Onboarding-mall ändras inställningen endast för nya användare som har tilldelats mallen. För att inaktivera Webex-samtal för en befintlig användare kan du följa en av nedanstående procedurer för att uppdatera användaren.
Se till att du redan har slutfört en av ovanstående procedurer för att inaktivera Webex-samtal från onboarding-mallen som användaren är tilldelad till. Annars kommer någon av nedanstående procedurer att konfigurera om användaren med Webex-samtal aktiverat.
Om du använder genomflödesprovisionering kan du göra följande:
-
Öppna CommPilot och gå till användarkonfigurationen.
-
Ta bort den integrerade IM+P- tjänsten från användaren och klicka på OK.
-
Lägg till den integrerade IM+P- tjänsten till användaren och klicka på OK.
Annars kan du använda API för att uppdatera användaren.
-
Använd API:et Ta bort en BroadWorks Subscriber för att ta bort användaren.
-
Använd API:et för tillhandahållande av en BroadWorks Subscri ber för att lägga till användaren.
Inaktivera video- eller skärmdelning i samtal
Partneradministratörer kan använda konfigurationstaggar för att inaktivera videosamtal och/eller skärmdelning i ett samtal från Webex-appen (som standard är båda medietyperna aktiverade för samtal).
Fullständig konfigurationsinformation och alternativ finns i In aktivera videosamtal och In aktivera skärmdelning i konfigurationsguiden för Webex för Cisco BroadWorks.
För video kan du också konfigurera om media för inkommande samtal endast är video eller ljud som standard.
Upptaget lampfält/meddelande om upphämtning av samtal
Busy Lamp Field (BLF) /Call Pickup Notification utnyttjar funktionerna BLF och Directed Call Pickup. En BLF-användare får ett ljud- och visuellt meddelande i Webex-appen när en användare från BLF-övervakad lista tar emot ett inkommande samtal. BLF-användaren kan ignorera eller plocka upp den övervakade användarens samtal.
BLF/Call Pickup Notification hjälper till i situationer där en användare behöver svara på samtal för andra teammedlemmar som kanske arbetar på en annan plats.
Användare kan också se sin BLF-övervakade lista i avsnittet Flersamtalsfönster - Bevakningslista - (endast Windows, Mac stöds inte) för att se närvaron av deras Webex- och icke-WebEx-teammedlemmar. Om du vill ha hjälp med att aktivera flera samtal, se: Fönster för flera samtal
Webex-medlemmar kommer att ha en fullständig Webex-närvaro. Icke-Webex-medlemmar måste vara katalogsynkroniserade till Webex, och de kommer bara att ha ”okänd” och ”in-a-call” -tillstånd (ringningstillstånd utlöser samtalsupptagningsdialogrutan).
Begränsningar av närvaro för icke-Webex-användare:
-
Närvaro stöds inte för icke-CI-broadworks-användare, även om de finns i BLF-listan.
-
CI-användare utan Webex-molnbehörighet eller maskintyp av konton (arbetsytor) visar bara ”in-call” och ”okänd” närvaro. Det finns ingen aktiv, ringande osv. status.
-
Icke-Webex-användare från BLF-bevakningslistan, som startade ett samtal innan Webex-klienten startades eller medan den var offline, visas med en ”okänd” närvaro.
-
Att förlora anslutningen innebär att alla icke-WebEx-samtalslägen återställs till ”okänd” när du ansluter igen.
-
Om en icke-WebEx-användare från BLF håller ett samtal kommer de att fortsätta att visas som ”i ett samtal”.
Krav
Se till att följande korrigeringsfiler tillämpas på BroadWorks. Installera endast de korrigeringar som gäller för din version:
För R22:
-
AP.Platform.22.0.1123.AP382053
-
AP.AS.22.0.1123.AP382053
-
AP.AS.22.0.1123.AP382362
-
AP.XSP.22.0.1123.AP382053
-
AP.XSP.22.0.1123.AP382362
-
AP.AS.22.0.1123.AP383459
-
AP.AS.22.0.1123.AP383520
För R23:
-
AP.Platform.23.0.1075.AP382053
-
AP.AS.23.0.1075.AP382053
-
AP.AS.23.0.1075.AP382362
-
AP.AS.23.0.1075.AP383459
-
AP.AS.23.0.1075.AP383520
-
Om du använder XSP|ADP:
-
AP.XSP.23.0.1075.AP382053
-
AP.XSP.23.0.1075.AP382362
-
-
Om du använder ADP:
-
XSI-åtgärder-23_2022.01_1.200.Bwar
-
XSI-Events-23_2022.01_1.201.bwar (eller senare)
-
För R24:
-
AP.AS.24.0.944.AP382053
-
AP.AS.24.0.944.AP382362
-
AP.AS.24.0.944.AP383459
-
Ap.AS.24.0.944. ap383520
-
XSI-åtgärder-24_2022.01_1.200.Bwar
-
XSI-Events-24_2022.01_1.201.bwar (eller senare)
Kontrollera att följande konfigurationstaggar är aktiverade i Webex-appen:
-
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"> -
<display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/> -
<notification-delay time=” %BLF_NOTIFICATON_DELAY_TIME_WXT%” />(den här taggen är valfri)
Du måste aktivera funktionen 101642 Förbättrad Xsi-mekanism för teamtelefoni på AS:
AS_CLI/System/ActivatableFeature> aktivera 101642
Aktivera X-broadworks-remote-party-info på AS med hjälp av nedanstående CLI-kommando eftersom vissa SIP-samtalsflöden kräver den här funktionen:
as_CLI/System/Device Type/SIP> ställ in supportMotePartyInfo true <device_profile_type>
Se till att följande tjänster är tilldelade användare:
-
Tilldela tjänsten för direktupphämtning för alla användare
-
Ställ in fältet Busy Lamp för användare
Alla referenser till XSP inkluderar antingen XSP eller ADP.
Konfigurera upptaget lampfält på BroadWorks
Partneradministratörer kan använda följande procedur för att ställa in fältet Upptagen lampa för en användare.
-
Logga in på BroadWorks CommPilot.
-
För en vald användare går du till Klientprogram och konfigurerar fältet Upptagen lampa.
-
Lägg till webbadressen till BLF-listan som kommer att övervakas.
-
Använd sökparametrarna för att hitta och lägga till användare i listan Övervakade användare.
-
Klicka på OK.
Slido-integrationsstöd
Webex för Cisco BroadWorks stöder Webex App-integration med Slido.
Slido är ett lättanvänt verktyg för publikengagemang. Det hjälper människor att få ut det mesta av möten genom att överbrygga klyftan mellan talare och deras publik. När Slido är integrerat i din Control Hub-organisation kan dina användare lägga till Slido-appen i sina möten i Webex-appen. Denna integration ger ytterligare frågor och svar och omröstningsfunktioner till mötet.
Mer information om hur du distribuerar och använder Slido med Webex-appen finns i Integrera Slido med Webex-appen.
Automatiskt svar med ton
Med automatiskt svar med ton kan användare ringa ett samtal från en tredjepartsapp, till exempel Contact Center, och samtalet dirigeras automatiskt via Webex-appen på skrivbordet. När Webex-appen ringer den andra parten hör användaren en viss ton och informerar dem om att samtalet ansluts.
För att en Webex för Cisco BroadWorks-användare ska kunna använda den här funktionen:
-
Funktionen stöds endast på primärradens utseende
-
Webex-appen måste vara det primära radutseendet
-
Taggen %ENABLE_AUTO_ANSWER_WXT% måste vara aktiverad
Om användaren också har Delade samtalsutseende (till exempel en skrivbordstelefon är konfigurerad som en av de sekundära radutseendena) stöds funktionen fortfarande i det primära utseendet så länge de delade samtalsutseendena är konfigurerade att inte ta emot inkommande samtal. Detta kan åstadkommas genom att konfigurera något av följande tre villkor på BroadWorks för alla delade samtalsutträdanden:
-
Varning för alla utseenden för klicka-och-uppringningssamtal är inaktiverade i konfigurationen Utseende för delat samtal — det här är det rekommenderade tillvägagångssättet
eller
-
Tillåt uppsägning till den här platsen måste vara inaktiverat för alla delade samtalsutträdanden eller
eller
-
Platser är inaktiverade för alla delade samtalsutträdanden
Ökad kapacitet
XSP|ADP-gårdar
Vi rekommenderar att du använder kapacitetsplaneraren för att avgöra hur många ytterligare XSP|ADP-resurser du behöver för den föreslagna ökningen av antalet abonnenter. För någon av de dedikerade NPS- eller dedikerade Webex för Cisco BroadWorks-gårdarna har du följande skalbarhetsalternativ:
-
Skala dedikerad farm: Lägg till en eller flera XSP|ADP-servrar till den gård som behöver extra kapacitet. Installera och aktivera samma uppsättning applikationer och konfigurationer som gårdens befintliga noder.
-
Lägg till dedikerad gård: Lägg till en ny, dedikerad XSP|ADP-gård. Du måste skapa ett nytt kluster och nya mallar i Partner Hub, så att du kan börja lägga till nya kunder på den nya gården för att minska trycket på den befintliga gården.
-
Lägg till specialiserad gård: Om du upplever flaskhalsar för en viss tjänst kanske du vill skapa en separat XSP|ADP-farm för det ändamålet, med hänsyn till kraven för samboende som anges i det här dokumentet. Du kan behöva konfigurera om dina Control Hub-kluster och DNS-poster om du ändrar webbadressen till tjänsten som har en ny grupp.
Övervakning och resurshantering av din BroadWorks-miljö är i alla fall ditt ansvar. Om du vill anlita Cisco-assistans kan du kontakta din kontorepresentant, som kan ordna professionella tjänster.
Hantera HTTP-servercertifikat
Du måste hantera dessa certifikat för MTLS-autentiserade webbprogram på dina XSP|ADP:
-
Vårt förtroendekedja certifikat från Webex cloud
-
Din XSP|ADP:s HTTP-servergränssnittscertifikat
Förtroendekedja
Du hämtar certifikatet för förtroendekedja från Control Hub och installerar det på din XSP|ADP under den första konfigurationen. Vi förväntar oss att uppdatera certifikatet innan det löper ut och meddela dig hur och när du ska ändra det.
Dina HTTP-servergränssnitt
XSP|ADP måste presentera ett offentligt signerat servercertifikat för Webex, enligt beskrivningen i Beställ certifikat. Ett självsignerat certifikat genereras för gränssnittet när du först säkrar gränssnittet. Detta certifikat är giltigt i ett år från det datumet. Du måste ersätta det självsignerade certifikatet med ett offentligt signerat certifikat. Det är ditt ansvar att begära ett nytt certifikat innan det löper ut.
Allmänna inställningar för grossistförsäljning
Begränsad av partnerläge är en inställning för partnerhubben som partneradministratörer kan tilldela specifika kundorganisationer för att begränsa organisationsinställningarna som kundadministratörer kan uppdatera i Control Hub. När den här inställningen är aktiverad för en viss kundorganisation kan inte alla organisationens kundadministratörer, oavsett deras rollbehörighet, komma åt en uppsättning begränsade kontroller i Control Hub. Endast en partneradministratör kan uppdatera de begränsade inställningarna.
Begränsad av partnerläge är en inställning på organisationsnivå snarare än en roll. Inställningen begränsar dock specifika rollbehörigheter för kundadministratörer i den organisation som inställningen tillämpas på.
Begränsa efter partnerläge
Kundadministratörer får ett meddelande när läget Begränsat av partner tillämpas. Efter inloggning kommer de att se en meddelandebanner högst upp på skärmen, omedelbart under Control Hub-rubriken. Bannern meddelar kundadministratören att Begränsat läge är aktiverat och att de kanske inte kan uppdatera vissa samtalsinställningar.
För en kundadministratör i en organisation där Begränsat av partnerläge är aktiverat bestäms nivån på Control Hub-åtkomst med följande formel:
(Åtkomst till Control Hub) = (Organisationsrollbehörigheter) - (Begränsad av begränsningar för partnerläge)
Kundadministratörer kommer att möta flera begränsningar, oavsett läget Begränsad av partner. Dessa begränsningar inkluderar:
- Samtalsinställningar: In ställningarna för ”Appalternativ Samtalsprioritet” i samtalsmenyn är skrivskyddade.
- Platsinställning: Ställa in samtal efter platsskapande döljs.
- PSTN-hantering och samtalsinspelning: Dessa alternativ kommer att vara gråtonade för platsen.
- Telefonnummerhantering: I samtalsmenyn är telefonnummerhantering inaktiverad och inställningarna för ”Appalternativ Samtalsprioritet”, liksom samtalsinspelningar, är skrivskyddade.
Begränsningar
När läget Begränsat av partner är aktiverat för en kundorganisation begränsas kundadministratörer i organisationen från att komma åt följande inställningar för Control Hub:
-
I vyn Använ dare är följande inställningar inte tillgängliga:
-
Knappen Hantera användare är gråtonad.
-
Lägg till eller ändra användare manuellt — Inget alternativ att lägga till eller ändra användare, varken manuellt eller via CSV.
-
Gör anspråk på användare — inte tillgängligt
-
Tilldela licenser automatiskt — inte tillgängligt
-
Katalogsynkronisering — Det går inte att redigera inställningar för katalogsynkronisering (den här inställningen är endast tillgänglig för administratörer på partnernivå).
-
Användarinformation — Användarinställningar som förnamn, efternamn, visningsnamn och primär e-post* kan redigeras.
-
Återställ paket — Inget alternativ för att återställa pakettypen.
-
Redigera tjänster — Inget alternativ för att redigera de tjänster som är aktiverade för en användare (t.ex. Meddelanden, Mö ten, Samtal)
-
Visa tjänststatus — Det går inte att se fullständig status för hybridtjänster eller programvar uuppgraderingskanal
-
Primärt arbetsnummer — Det här fältet är skrivskyddat.
-
-
Följande inställning är inte tillgänglig i vyn Konto:
-
Företagsnamnet är skrivskyddat.
-
-
Följande inställning är inte tillgänglig i vyn Säkerhet:
-
Autentisering — Inget alternativ för att redigera inställningar för autentisering och SSO-inställningar.
-
-
Följande inställningar är inte tillgängliga i vyn Organis ationsinställningar:
-
Domän —Access är skrivskyddad.
-
E-post — Inställ ningarna för att ta bort Admin-inbjudan E-post och Val av språk inställningar för e-post är skrivskyddade.
-
-
Följande inställningar är inte tillgängliga på menyn Samtal:
-
Samtalsinställningar — Appalternativ Samtalsprioritet sinställningarna är skrivskyddade.
-
Anropsbeteende — Inställningarna är skrivskyddade.
-
Plats > PSTN — Alternativen för lokal gateway och Cisco PSTN är dolda.
-
-
Under TJÄNSTER undertrycks servicealternativen Migreringar och Anslut na UC-tjänster.
Aktivera begränsat av partnerläge
Partneradministratörer kan använda proceduren nedan för att aktivera Tillåt begränsat av partnerläge för en viss kundorganisation (standardinställningen är aktiverad).
-
Logga in på Partner Hub (https://admin.webex.com) och välj K under.
-
Välj tillämplig kundorganisation.
-
Aktivera inställningen Tillåt begränsning av partnerläge i avsnittet Allmänna inställningar för grossist försäljning.
Om du vill inaktivera Till åt begränsning av partnerläge inaktiverar du växeln.
Om partnern tar bort det begränsade administratörsläget för en kundadministratör kan kundadministratören utföra följande:
-
Lägg till Webex för grossistanvändare (med knappen)
-
Ändra paket för en användare
Mer information om listan över tidszoner som stöds för grossistprovisionering finns i Lista över tidszoner som stöds för grossistprovisi onering.
Partneranalys
Förbättringar av Control Hub gör det enkelt för partneradministratörer att visa och uppdatera paketinformation för sina användares räkning. Den här funktionen gör det möjligt för partners att få en aggregerad vy över alla kunder och innehåller följande information:
-
Totalt antal användare per paket (Softphone, Basic, Standard, Premium)
-
Användare efter pakettrend (Daglig/Vecka/Månadsvis)
-
Kunder med antal paket tilldelade
Fullständig information om hur du använder Partner Analytics finns i Webex-artikeln Analytics för Webex för grossistpaket och Webex för Broadworks i Partner Hub.
API:er för faktureringsrapporter
Webex för utvecklare tillhandahåller offentliga API: er som kan användas för månatliga faktureringsrapporter. Partneradministratörer kan använda dessa API:er för att skapa, lista, hämta och ta bort faktureringsrapporter. I följande tabell visas API:erna, vilken typ av åtkomst som krävs och rollkraven.
|
Fakturerings-API |
Syfte |
Typ av åtkomst |
Rollkrav för API (Admin kräver minst en av dessa roller) |
|---|---|---|---|
|
Skapa en BroadWorks faktureringsrapport |
Används för att generera en faktureringsrapport. |
Skrivbehörighet |
|
|
Lista BroadWorks faktureringsrapporter |
Används för att lista de rapporter som är tillgängliga att visa. |
Läsåtkomst |
|
|
Få en BroadWorks faktureringsrapport |
Används för att få en kopia av en genererad rapport. |
Läsåtkomst |
|
|
Ta bort en BroadWorks faktureringsrapport |
Används för att ta bort en genererad rapport. |
Skrivåtkomst |
|
Faktureringsfält
Följande tabell visar fälten som finns i den genererade rapporten.
|
Fält |
Beskrivning |
|---|---|
|
Återförsäljarnamn |
Partnernamn eller partnerorganisations-id |
|
Fakturerings-ID |
Partnerns unika faktureringsidentifierare eller C-nummer |
|
SPEnterpriseID |
Tjänsteleverantörens unika identifierare för abonnentens företag. |
|
interna |
Kundens interna teststatus (ja/nej) |
|
Användar-ID |
Användar-ID för abonnenten på BroadWorks |
|
PrenumerantID |
En unik identifierare för abonnenten i Webex |
|
Självaktiverad |
Ja/Nej |
|
Första Startdatum |
Datum då abonnenten etablerades. |
|
FaktureringStartdatum |
Datum då faktureringen börjar den här månaden |
|
FaktureringsSlutdatum |
Datum då faktureringen slutar den här månaden |
|
paket |
Pakettypen som debiteras |
|
kvantitet |
Proportionerad kvantitet för fakturering.
|
-
När du har skapat en faktureringsrapport för en viss period kan du inte skapa den rapporten om du inte först tar bort den befintliga rapporten.
-
Om du ändrar antingen pakettypen eller BroadWorks användarID för en viss användare visar rapporten för månaden där ändringen inträffade flera poster för den användaren med separata proportionella poster före och efter ändringen.
Felsökning av Webex för Cisco BroadWorks
Prenumerera på Webex-statussidan
Kontrollera först https://status.webex.com när du upplever ett oväntat avbrott i tjänsten. Om du inte har ändrat konfigurationen i Control Hub eller BroadWorks före avbrottet kontrollerar du statussidan. Läs mer om att prenumerera på status- och incidentaviseringar i Webex hjälpcenter.
Använda Control Hub Analytics
Webex spårar användnings- och kvalitetsdata för din organisation och dina kunders organisationer. Läs mer om Control Hub Analytics på Webex hjälpcenter.
Nätverksproblem
Kunder eller användare skapas inte i Control Hub med genomflödes provisionering:
-
Kan programservern nå etableringsadressen?
-
Är provisioneringskontot och lösenordet korrekta, finns det kontot i BroadWorks?
Kluster misslyckas konsekvent med anslutningstester:
MTLS-anslutningen till autentiseringstjänsten förväntas misslyckas när du skapar det första klustret i Partner Hub, eftersom du måste skapa klustret för att få åtkomst till Webex-certifikatkedjan. Utan det kan du inte skapa ett förtroendeankare på autentiseringstjänsten XSP|ADPS, så test-MTLS-anslutningen från Partner Hub lyckas inte.
-
Är XSP|ADP-gränssnitten allmänt tillgängliga?
-
Använder du rätt portar? Du kan ange en port i gränssnittsdefinitionen på klustret.
Gränssnitt som misslyckas med validering
Gränssnitt för Xsi-åtgärder och Xsi-händelser:
-
Kontrollera att gränssnittets webbadresser är korrekt angivna i klustret i Partner Hub, inklusive
/v2.0i slutet av webbadresserna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Granska gränssnittskonfigurationsråden i det här dokumentet.
Gränssnitt för autentiseringstjänst:
-
Kontrollera att gränssnittets webbadresser är korrekt angivna i klustret i Partner Hub, inklusive
/v2.0i slutet av webbadresserna. -
Kontrollera att brandväggen tillåter kommunikation mellan Webex och dessa gränssnitt.
-
Läs igenom gränssnittskonfigurationsråden i detta dokument, med särskild uppmärksamhet på:
-
Se till att du delade RSA-nycklar över alla XSP|ADP: er.
-
Se till att du angav AuthService-URL till webbbehållaren på alla XSP|ADP:er.
-
Om du redigerade TLS-krypteringskonfigurationen kontrollerar du att du har använt rätt namnkonvention. XSP|ADP kräver att du anger IANA-namnformatet för TL S-krypteringarna. En tidigare version av detta dokument listade felaktigt de nödvändiga chiffersviterna i OpenSSL-namnkonventionen.
-
Om du använder MTL med autentiseringstjänst, laddas Webex- klientcertifikaten i ditt XSP|ADP/ADP-förtroendearkiv? Är appen (eller gränssnittet) konfigurerad för att kräva klient certifikat?
-
Om du använder CI-tokenvalidering med Authentication Service, är appen (eller gränssnittet) konfigurerat att inte kräva klient certifikat?
-
Klientfrågor
Kontrollera att klienten är ansluten till BroadWorks
-
Logga in på Webex-appen.
-
Kontrollera att ikonen Samtalsalternativ (en handenhet med ett kugghjul ovanför) finns i sidofältet.
Om ikonen inte finns kanske användaren ännu inte är aktiverad för samtal stjänsten i Control Hub.
-
Öppna menyn Inställningar/In ställningar och gå till avsnittet Telefontjänster. Du bör se stat usen SSO-session Du är inloggad.
Om en annan telefontjänst, till exempelWebex Calling, visas, använder användaren inte Webex för Cisco BroadWorks.
Denna verifiering innebär:
-
Klienten har framgångsrikt korsat de nödvändiga Webex-mikrotjänsterna.
-
Användaren har lyckats autentisera.
-
Klienten har fått en långlivad JSON-webbtoken av ditt BroadWorks-system.
-
Klienten har hämtat sin enhetsprofil och har registrerat sig på BroadWorks.
Klientloggar
Alla Webex App-klienter kan skicka loggar till Webex. Detta är det bästa alternativet för mobila klienter. Du bör också registrera användarens e-postadress och ungefärlig tid då problemet uppstod om du söker hjälp från TAC. Mer information finns i Var hittar jag support för Webex?
Om du behöver samla in loggar manuellt från en Windows-dator finns de enligt följande:
Windows PC: C:\Users\ {användarnamn}\ AppData\ Lokal\ CiscoSpark
Mac: /Användare/ {användarnamn} /Library/Logs/Spark MacDesktop
current_log.txt innehåller också BWC-relaterade loggar.
Problem med användarinloggning
MtLS Auth Felkonfigurerad
Om alla användare påverkas kontrollerar du MTL-anslutningen från Webex till din autentiseringstjänstwebbadress:
-
Kontrollera att antingen autentiseringstjänstprogrammet eller gränssnittet det använder är konfigurerat för MTL.
-
Kontrollera att Webex-certifikatkedjan är installerad som ett förtroendeankare.
-
Kontrollera att servercertifikatet på gränssnittet/programmet är giltigt och signerat av en välkänd certifikatutfärdare.
Meddelande om licensöverskridande
Det här meddelandet kan visas för en kund i vyn Kunder i Partnerhubben. Det här meddelandet visas när licensanvändningen överstiger vad licensen tillåter. Meddelandet kan ignoreras.
Felsökningsguide
Detaljerad information om felsökning av Webex för Cisco BroadWorks finns i felsökningsguiden för Webex för Cisco Broad Works.
Stöd
Stödpolicy för stabilt tillstånd
Tjänsteleverantören är den första kontaktpunkten för slutkundsupport (företag). Eskalera problem som SP inte kan lösa till TAC. Stöd för BroadWorks serverversion följer BroadSoft-policyn för den aktuella versionen och två tidigare större versioner (N-2). Läs mer i avsnittet om BroadSofts livscykelpolicy för produkter i BroadSoft Lifecycle Policy och BroadWorks Software Compatibility Matrix.
Eskaleringspolicy
-
Du (tjänsteleverantör/partner) är den första kontaktpunkten för slutkundsupport (företag).
-
Frågor som inte kan lösas av SP eskaleras till TAC.
BroadWorks Versioner
-
Stöd för BroadWorks serverversion följer BroadSoft-policyn, av aktuell version och två tidigare större versioner (N-2). Läs mer i avsnittet om BroadSofts livscykelpolicy för produkter i BroadSoft Lifecycle Policy och BroadWorks Software Compatibility Matrix.
Resurser för självstöd
-
Användare kan hitta support via Webex hjälpcenter, där det finns en Webex för Cisco Broadworks-specifik sida med vanliga Webex-apphjälp- och supportämnen.
-
Webex-appen kan anpassas med den här hjälp-webbadressen och en problemrapport-URL.
-
Användare av Webex-appen kan skicka feedback eller loggar direkt från klienten. Loggarna går till Webex-molnet, där de kan analyseras av Webex DevOps.
-
Vi har också en hjälpcentersida dedikerad till hjälp på administratörsnivå för Webex för Cisco BroadWorks.
Samla in information för att skicka in en serviceförfrågan
När du ser fel i Control Hub kan de ha bifogad information som kan hjälpa TAC att undersöka problemet. Om du till exempel ser ett spårnings-ID för ett visst fel eller en felkod sparar du texten för att dela med oss.
Försök att inkludera åtminstone följande information när du skickar en fråga eller öppnar ett ärende:
-
Kundorganisations-ID och partnerorganisations-ID (varje ID är en sträng med 32 hex-siffror, åtskilda med bindestreck)
-
TrackingID (även en 32 hexsiffrig sträng) om gränssnittet eller felmeddelandet ger en
-
Användarens e-postadress (om en viss användare upplever problem)
-
Klientversioner (om problemet har symtom som märks via klienten)
UC-One SaaS-jämförelse med Webex för Cisco BroadWorks
|
Lösning > |
UC-One SaaS |
Webex för Cisco BroadWorks |
|---|---|---|
|
Moln |
Cisco UC-Ett moln (GCP) |
Webex-moln (AWS) |
|
Kunder |
UC-One: Mobil, Skrivbord Receptionist, Handledare |
Webex: Mobil, Skrivbord, Webb |
|
Stor teknikskillnad |
Möten hålls på Broadsoft Meet Technology |
Möten om Webex Meetings teknik |
|
Tidiga fältförsök |
Iscensättningsmiljö, Betaklienter |
Produktionsmiljö, GA-kunder |
|
Användaridentitet |
BroadWorks ID fungerade som primärt ID, såvida inte tjänsteleverantören redan har SSO-integration.
Användar-ID och hemlighet i BroadWorks |
E-post-ID i Cisco CI fungerar som primärt ID Integrering av SSO i tjänsteleverantören BroadWorks där användaren kommer att autentisera med BroadWorks användar-ID och BroadWorks hemlighet vid en tidpunkt.
Användaren tillhandahåller autentiseringsuppgifter via SSO med BroadWorks och hemliga i BroadWorks OR Användar-ID och hemlighet i CI IdP OR Användar-ID i CI, ID och hemligheter i IdP |
|
Klientautentisering |
Användare tillhandahåller autentiseringsuppgifter via klienten BroadWorks-tokens med lång livslängd krävs om du använder Webex-meddelanden |
Användare tillhandahåller autentiseringsuppgifter via webbläsare (antingen inloggningssida från Webex BiDP proxy eller CI) Webex-åtkomst och uppdateringstoken |
|
Hantering/konfiguration |
Dina OSS/BSS-system och Återförsäljarportal |
Dina OSS/BSS-system och Control Hub |
|
Aktivering av partner/tjänsteleverantör |
Engångsinställning av Cisco Operations |
Engångsinställning av Cisco Operations |
|
Aktivering av kund/företag |
Återförsäljarportal |
Kontrollnav Skapas automatiskt vid första användarregistrering |
|
Alternativ för användaraktivering |
Självinskriven Ställ in extern IM&P i BroadWorks
|
Ställ in integrerad IM&P i BroadWorks (vanligtvis företag) |
|
XSP|ADP-tjänstgränssnitt |
XSI-åtgärder
XSI-evenemang CTI (MTL) AuthService (MTL valfritt) DMS |
XSI-åtgärder XSI-åtgärder (MTL) XSI-evenemang CTI (MTL) AuthService (TLS) DMS |
Installera Webex och logga in (prenumerantperspektiv)
| 1 |
Ladda ner och installera Webex. Mer information finns i Webex | Ladda ner appen. |
| 2 |
Kör Webex. Webex uppmanar dig att ange din e-postadress.
|
| 3 |
Ange din e-postadress och klicka på Nästa. |
| 4 |
Något av följande händer, beroende på hur din organisation är konfigurerad i Webex: Webex läses in efter att du lyckats autentisera mot IdP eller BroadWorks.
|
Datautbyte och lagring
Dessa avsnitt innehåller detaljer om datautbyte och lagring med Webex. All data krypteras både i transit och i vila. Mer information finns i Webex-appsäkerhet.
Onboarding av tjänsteleverantörer
När du konfigurerar kluster och användarmallar i Webex Control Hub under Service Provider onboarding utbyter du följande BroadWorks-data som Webex lagrar:
-
Webbadress för Xsi-åtgärder
-
Webbadress till Xsi-evenemang
-
CTI-gränssnitts-URL
-
URL för autentiseringstjänst
-
Uppgifter för BroadWorks Provisioning Adapter
Tjänsteleverantörens användarprovisionering
I den här tabellen visas användar- och företagsdata som utbyts som en del av användarprovisionering via Webex API:er.
|
Data flyttas till Webex |
Från |
Genom |
Lagrad av Webex? |
|---|---|---|---|
|
BroadWorks användar-ID |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
E-post (om SP tillhandahålls) |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
E-post (om användaren angett) |
Användare |
Portal för användaraktivering |
Javisst |
|
Förnamn |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Efternamn |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Primär telefonnummer |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Mobiltelefonnummer |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Primär förlängning |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
BroadWorks tjänsteleverantörs-ID och grupp-ID |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Språk |
BroadWorks, genom API |
Webex API:er |
Javisst |
|
Tidszon |
BroadWorks, genom API |
Webex API:er |
Javisst |
Användare borttagning
Webex för Cisco BroadWorks API:er stöder både partiell och fullständig borttagning av användare. I den här tabellen visas alla användardata som lagras under etableringen och vad som tas bort i varje scenario.
|
Användardata |
Delvis radering |
Fullständig radering |
|---|---|---|
|
BroadWorks användar-ID |
Javisst |
Javisst |
|
E-postadress |
Nej |
Javisst |
|
Förnamn |
Nej |
Javisst |
|
Efternamn |
Nej |
Javisst |
|
Primär telefonnummer |
Javisst |
Javisst |
|
Mobiltelefonnummer |
Javisst |
Javisst |
|
Förlängning |
Javisst |
Javisst |
|
BroadWorks tjänsteleverantörs-ID och grupp-ID |
Javisst |
Javisst |
|
Språk |
Nej |
Javisst |
Användarinloggning och konfigurationshämtning
Webex-autentisering
Webex-autentisering avser användarinloggning till en Webex-app med någon av Webex-stödautentiseringsmekanismerna. (BroadWorks-autentisering omfattas separat.) Den här tabellen visar vilken typ av data som utbyts mellan de olika komponenterna i autentiseringsflödet.
|
Dataförflyttning |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Begränsad åtkomsttoken och (oberoende) IdP-URL |
Webex |
Användarwebbläsare |
|
Användaruppgifter |
Användarwebbläsare |
Identitetsleverantör (som redan har användaridentitet) |
|
SAML-påstående |
Användarwebbläsare |
Webex |
|
Autentiseringskod |
Webex |
Användarwebbläsare |
|
Autentiseringskod |
Användarwebbläsare |
Webex |
|
Åtkomst- och uppdateringstoken |
Webex |
Användarwebbläsare |
|
Åtkomst- och uppdateringstoken |
Användarwebbläsare |
Webex-appen |
BroadWorks-autentisering
BroadWorks-autentisering avser användarinloggning till en Webex-app med deras BroadWorks-autentiseringsuppgifter. Den här tabellen visar vilken typ av data som utbyts mellan de olika komponenterna i autentiseringsflödet.
|
Dataförflyttning |
Från |
Till |
|---|---|---|
|
E-postadress |
Användare via Webex-appen |
Webex |
|
Begränsad åtkomsttoken och (Webex Bwks IdP-proxy) IdP-URL |
Webex |
Användarwebbläsare |
|
Varumärkesinformation och BroadWorks webbadresser |
Webex |
Användarwebbläsare |
|
BroadWorks användaruppgifter |
Användare via webbläsare (varumärkesinloggningssida som tillhandahålls av Webex) |
Webex |
|
BroadWorks användaruppgifter |
Webex |
BroadWorks |
|
BroadWorks användarprofil |
BroadWorks |
Webex |
|
SAML-påstående |
Användarwebbläsare |
Webex |
|
Autentiseringskod |
Webex |
Användarwebbläsare |
|
Autentiseringskod |
Användarwebbläsare |
Webex |
|
Åtkomst- och uppdateringstoken |
Webex |
Användarwebbläsare |
|
Åtkomst- och uppdateringstoken |
Användarwebbläsare |
Webex-appen |
Meddelande om utgångsdatum för BroadWorks lösenord under inloggning
Den här funktionen förbättrar inloggningsprocessen och styr inloggningsflödet baserat på:
Inloggningsvarning och felmeddelandeförbättring:
- För närvarande får Wexbex för BWKS-användare som använder BroadWorks-autentisering och loggar in via UAP inte meddelande om att deras lösenord håller på att löpa ut eller att de inte kan logga in eftersom lösenordet redan har löpt ut. Med den här funktionen, om lösenordet är på väg att löpa ut om 10 dagar eller mindre - användaren får en varning om att lösenordet är på väg att löpa ut med angivande av hur många dagar som återstår, och användaren uppmanas att kontakta partnern eller följa länken Glömt lösenord på inloggningsskärmen för att återställa sitt lösenord.
- Om lösenordet har löpt ut och konfigurationen i BroadWorks 'EnforcePasswordChangeOnExpise' är inställd på true så kastades felet ”felaktigt användarnamn och lösenord” men nu med den här funktionen förbättras felmeddelandet: Inloggningsförsöket misslyckades. Kombinationen av användar-ID och lösenord som anges matchar inte våra register eller ditt lösenord behöver uppdateras. Försök igen eller kontakta administratören för att uppdatera lösenordet. Felkod 100006
Kontrollera inloggningsflödet:
- Partner kan begränsa inloggningen genom att aktivera inställningen ”w4bwks-password-expiry-fail-login”. Den här inställningen ”kan aktiveras av Cisco på begäran från en partner. Om BroadWorks-lösenordet har gått ut, konfigurationen i BroadWorks 'EnforcePasswordChangeOnExpise' är inställd på false och inställningen 'w4bwks-password-expiry-fail-login' aktiveras, då visas ett fel som säger att lösenordet har gått ut för x dagar sedan medan om inställningstjänsten är inaktiverad, då är inloggning tillåten. Som standard är inställningen inaktiverad.
Länken Glömt lösenord på inloggningssidan kan konfigureras av partnern som en del av Customized Branding: Advanced Customization. Partners måste konfigurera länken för att omdirigera användare till partnerns portal för lösenordshantering och återställning.
Den här funktionen förbättrar endast användarens inloggningsupplevelse under inloggning av aktiverad användare när lösenordet håller på att gå ut eller redan har löpt ut. Funktionen hanterar inte om ett lösenord löper ut medan användaren är inloggad i Webex-appen. Användaren får ett meddelande om lösenordsförfall vid nästa inloggningsförsök.
Hämtning av klientkonfiguration
Den här tabellen visar vilken typ av data som utbyts mellan de olika komponenterna vid hämtning av klientkonfigurationer.
|
Dataförflyttning |
Från |
Till |
|---|---|---|
|
Registrering |
Klient |
Webex |
|
Organisationsinställningar, inklusive BroadWorks-webbadresser |
Webex |
Klient |
|
BroadWorks JWT-token |
BroadWorks genom Webex |
Klient |
|
BroadWorks JWT-token |
Klient |
BroadWorks |
|
Enhetstoken |
BroadWorks |
Klient |
|
Enhetstoken |
Klient |
BroadWorks |
|
Konfigurationsfil |
BroadWorks |
Klient |
Steady State-användning
Det här avsnittet beskriver data som flyttas mellan komponenter under återautentisering efter tokenens utgång, antingen via BroadWorks eller Webex.
Den här tabellen listar datarörelser för samtal.
|
Dataförflyttning |
Från |
Till |
|---|---|---|
|
SIP-signalering |
Klient |
BroadWorks |
|
SRTP-media |
Klient |
BroadWorks |
|
SIP-signalering |
BroadWorks |
Klient |
|
SRTP-media |
BroadWorks |
Klient |
I den här tabellen visas datarörelser för meddelanden, närvaro och möten.
|
Dataförflyttning |
Från |
Till |
|---|---|---|
|
HTTPS REST-meddelanden och närvaro |
Klient |
Webex |
|
HTTPS REST-meddelanden och närvaro |
Webex |
Klient |
|
SIP-signalering |
Klient |
Webex |
|
SRTP-media |
Klient |
Webex |
|
SIP-signalering |
Webex |
Klient |
|
SRTP-media |
Webex |
Klient |
Använda API för provisionering
Tillgång till utvecklare
API-specifikationen finns tillgänglig på https://developer.webex.com och en guide för att använda den finns på https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Du måste logga in för att läsa API-specifikationen på https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Applikationsautentisering och auktorisering
Din applikation integreras med Webex som en integration. Den här mekanismen gör det möjligt för programmet att utföra administrativa uppgifter (t.ex. etablering av prenumeranter) för en administratör inom din partnerorganisation.
Webex API:er följer OAuth 2-standarden (http://oauth.net/2/). OAuth 2 tillåter tredjepartsintegrationer att få uppdaterings- och åtkomsttoken på uppdrag av din valda partneradministratör för autentisering av API-samtal.
Du måste först registrera din integration med Webex. När den är registrerad måste din ansökan stödja detta OAuth 2.0-auktoriseringsflöde för att få nödvändiga uppdaterings- och åtkomsttokens.
Det finns två roller som krävs för att implementera integrationer - utvecklaren och den auktoriserande användaren - och de kan innehas av separata personer/team i din miljö.
-
Utvecklaren skapar appen och registrerar den på https://developer.webex.com för att generera den nödvändiga OAuth-klient/hemligheten med omfattningar som förväntas för applikationen. Om din ansökan skapas av en tredje part kan de registrera applikationen (om du har begärt deras åtkomst), eller så kan du göra det med din egen åtkomst.
-
Den auktoriserande användaren är det konto som programmet använder för att auktorisera sina API-anrop, för att ändra din partnerorganisation, dina kunders organisationer eller deras prenumeranter. Det här kontot måste ha rollen Fullständig administratör eller Fullständig försäljningsadministratör i din partnerorganisation. Detta konto får inte innehas av en tredje part.
Organisationsnamn
Organisationsnamnet beror på vilket etableringsläge du använder:
-
Företagsläge — Organisationsnamnet motsvarar exakt SPEnterpriseID.
-
Tjänsteleverantörsläge — Organisationsnamnet är GroupID-delen av SPEnterpriseID.
Organisationsnamnet innehåller blanksteg, versaler och specialtecken som anges i det ursprungliga SPEnterpriseID.
BroadWorks Programvarukrav
Se Liv scykelhantering - BroadSoft- servrar.
Vi förväntar oss att tjänsteleverantören är ”patchaktuell” med de senaste BroadWorks-korrigeringarna och Release Independent (RI) apparna. Följande lista med korrigeringar är minimikravet för integration med Webex.
Se till att granska korrigeringsanteckningarna för dessa programkorrigeringar. Vissa korrigeringar kan ha ytterligare CLI-krav.
Version R22
|
Servern |
Patch |
Ytterligare info |
|---|---|---|
|
Programserver | ||
|
Krävs för katalogsynkronisering | ||
|
Krävs för att uppgradera från V1 till V2 Push-meddelanden | ||
|
Obligatorisk patch för Application Server | ||
|
Krävs för att uppgradera från V1 till V2 Push-meddelanden | ||
|
Obligatorisk patch för funktionen Samtalsinspelning | ||
|
Obligatorisk patch för genomflödesprovisionering | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
Profilserver | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
XSP|ADP |
Krävs för NPS-autentiseringsproxy | |
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 Push-meddelanden | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för autentiseringstjänsten med CI-tokenvalidering | ||
|
Krävs för enhetlig samtalshistorik | ||
|
Övrigt |
Ap.xsa.22.0.1123.AP372757 | |
Version R23
|
Servern |
Patch |
Ytterligare info |
|---|---|---|
|
Programserver |
Krävs för katalogsynkronisering | |
|
Konfigurera appserver | ||
|
Krävs för att uppgradera från V1 till V2 Push-meddelanden | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
Profilserver | ||
|
Plattform | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
XSP|ADP | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för att uppgradera från V1 till V2 Push-meddelanden | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Krävs för NPS-autentiseringsproxy | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
Övrigt |
Om du använder ADP... |
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik |
Version R24
|
Servern |
Patch |
Ytterligare info |
|---|---|---|
|
Programserver |
Krävs för Unified Messaging Server (UMS) | |
|
Krävs för genomflödesprovisionering | ||
|
Krävs för samtalsinspelning | ||
|
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik | ||
|
Övrigt |
Obligatorisk patch för krokstatus (närvaro) och enhetlig samtalshistorik |
BroadWorks-taggar krävs för Webex
Information om BroadWorks-systemtaggar och anpassade taggar som du måste konfigurera för Webex finns i konfigurationsguiden för Webex för Cisco Broad Works.
Tillhandahållande och aktiveringsflöden för användare
Tillhandahållande beskriver att användaren läggs till i Webex. Aktivering inkluderar e-postvalidering och servicetilldelning i Webex.
Användarnas e-postadresser måste vara unika eftersom Webex använder e-postadressen för att identifiera en användare. Om du har betrodda e-postadresser för användarna kan du välja att aktivera dem automatiskt när du automatiskt tillhandahåller dem. Denna process är ”automatisk provisionering och automatisk aktivering”.
Automatiserad användarprovisionering och automatisk aktivering (betrodd e-postflöde)
Förutsättningar
-
Din etableringsadapter pekar på Webex för Cisco BroadWorks (vilket kräver en utgående anslutning från AS till Webex Provisioning Bridge).
-
Du måste ha giltiga åtkomliga e-postadresser för slutanvändare som alternativa ID:n i BroadWorks.
-
Control Hub har ett provisioneringskonto i din partnerorganisationskonfiguration.
|
Steg |
Beskrivning |
|---|---|
|
1 |
Du citerar och tar emot beställningar för tjänsten med dina kunder. |
|
2 |
Du behandlar kundordern och tillhandahåller kunden i dina system. |
|
3 |
Serviceprovisioneringssystemet utlöser tillhandahållandet av BroadWorks. Detta steg skapar sammanfattningsvis företaget och användarna. Den tilldelar sedan nödvändiga tjänster och nummer till varje användare. En av dessa tjänster är den externa IM&P. |
|
4 |
Det här etableringssteget utlöser automatisk etablering av kundorganisationen och användarna i Webex. (Tilldelningen av IM&P-tjänster gör att etableringsadaptern anropar Webex provisioning-API). |
|
5 |
Dina system måste använda Webex provisioning-API om du senare behöver justera paketet för användaren (för att ändra från standard). |
SSO-inloggningsflöde
Följande är SAML SSO-inloggningsflödet för Webex-appen när du använder BroadWorks-autentisering och när Cross-Origin Resource Sharing är aktiverat, vilket möjliggör direkt autentisering till BroadWorks. Bilden visar klient- och användarhändelser till vänster med text på pilarna som representerar vad klienten tillhandahåller för auktorisering. Steg 1 och 5 är användarhändelser. Den högra sidan av bilden representerar inloggningstjänster tillsammans med vad som returneras till klienten.
Följande är BroadWorks Service Discovery Flow som följer omedelbart från föregående Webex SAML SSO-inloggningsflöde. Klienten använder åtkomsttoken som erhölls vid registrering till Webex Device Management för att begära registrering från BroadWorks-distributionen.
Alternativa inloggningsflöden
Bilderna ovan antar att SAML SSO-inloggning konfigureras med BroadWorks-autentisering med direkt BroadWorks-autentisering aktiverad (Cross-Origin Resource Sharing). Nedan följer några alternativa SAML SSO-inloggningsflöden:
-
BroadWorks-autentisering utan direkt BroadWorks-autentisering (Cross-Origin Resource Sharing):
-
Den enda skillnaden är i steg 5 och 6 i Webex inloggningsflöde. I steg 5 valideras inloggningsuppgifterna av IdP-proxy (i stället för XSI) och en SAML-påstående returneras till klienten.
-
Flödet fortsätter genom de återstående stegen i de två diagrammen gäller.
-
SSO-token används inte i detta flöde.
-
-
SAML SSO Webex-autentisering:
-
I steg 3 i Webex-inloggningsflödet returnerar tjänsten Common Identity den identitetsleverantör som används av Webex-autentisering.
-
Vid denna tidpunkt anropas ett alternativt SAML SSO-inloggningsflöde för Webex.
-
Användarinteraktioner
Logga in
-
Webex-appen startar en webbläsare till Cisco Common Identity (CI) för att tillåta användare att ange sin e-postadress.
-
CI upptäcker att den associerade kundorganisationen har BroadWorks IDP Proxy (IDP) konfigurerad som sin SAML-IDP. CI omdirigerar till IDP som ger användaren en inloggningssida. (Tjänsteleverantören kan märka den här inloggningssidan.)
-
Användaren anger sina BroadWorks-autentiseringsuppgifter.
-
Broadworks autentiserar användaren via IDP. När IDP lyckas omdirigerar IDP webbläsaren tillbaka till CI med en SAML Success för att slutföra autentiseringsflödet (visas inte i diagrammet).
-
Vid lyckad autentisering hämtar Webex-appen åtkomsttoken från CI (visas inte i diagrammet). Klienten använder dem för att begära en BroadWorks långlivade Jason Web Token (JWT).
-
Webex-appen upptäcker sin samtalskonfiguration från BroadWorks och andra tjänster från Webex.
-
Webex-appen registrerar sig med BroadWorks.
Logga in från ett användarperspektiv
Detta diagram är det typiska inloggningsflödet, sett av slutanvändaren eller abonnenten:
-
Du laddar ner och installerar Webex-appen.
-
Du kan ha fått länken från din tjänsteleverantör, eller så kan du hitta nedladdningen på Webex nedladdningssida.
-
Du anger din e-postadress på inloggningsskärmen för Webex. Klicka på Nästa.
-
Vanligtvis omdirigeras du till en sida med varumärket Service Provider.
-
Den sidan kan välkomna dig via din e-postadress.
Om det inte finns någon e-postadress, eller om e-postadressen är fel, ange ditt BroadWorks-användarnamn istället.
-
Ange ditt BroadWorks-lösenord.
-
Om du har loggat in öppnas Webex.
Samtalsflöde — Företagskatalog
Samtalsflöde — PSTN-nummer
Presentation och delning
Starta ett rymdmöte
Klientinteraktioner
Hämta profil från DMS och SIP-register med AS
-
Klienten ringer XSI för att få en enhetshanteringstoken och webbadressen till DMS.
-
Klienten begär sin enhetsprofil från DMS genom att presentera token från steg 1.
-
Klienten läser enhetsprofilen och hämtar SIP-autentiseringsuppgifter, adresser och portar.
-
Klienten skickar ett SIP-REGISTER till SBC med hjälp av informationen från steg 3.
-
SBC skickar SIP-REGISTER till AS (SBC kan utföra en sökning i NS för att hitta ett AS om SBC inte redan känner SIP-användaren.)
Riktlinjer för test och labb
Följande riktlinjer gäller för test- och labborganisationer:
-
Tjänsteleverantörspartners är begränsade till maximalt 50 testanvändare som kan etableras över flera organisationer.
-
Alla användare utöver de första 50 testanvändarna kommer att faktureras.
-
För att säkerställa korrekt bearbetning på din faktura måste alla testorganisationer inkludera ”test” i namnet på BroadWorks Org.
-
Interna testorganisationer måste anges i Webex Control Hub. Detta för att förhindra att testanvändare faktureras som faktiska användare.
Att utse en organisation som en testorganisation
Så här utser du en organisation som testorganisation:
-
Logga in på Partner Hub och välj Kunder.
-
Välj lämplig kund.
-
Aktivera växeln Intern te storganisation i det högra kontrollfältet.
Uppspelning av röstbrevlåda
För röstbrevlåda måste du konfigurera mediaservern så att den använder någon av följande koder:
-
mp3
-
WAV — WAV-filer stöds i följande format: PCM (stöds på alla plattformar) och DVI-ADPCM (stöds inte på Android
Om du använder wav-filer kör du följande CLI-kommandon för att konfigurera applikationsservern och mediaservern:
-
AS_CLI/Service/VoiceMSG>Ställ in vmRecordingAudioFileFormat WAV -
ms_CLI/Program/Mediastreaming/Tjänster/IVR> ställ in sendmail8KHZwavFileDefaultFormat
Terminologi
- ACL
- Åtkomstkontrolllista
- ALG
- Gateway för applikationslager
- API
- Applikationsprogrammeringsgränssnitt
- APNS
- Apples push-meddelandetjänst
- AS
- Programserver
- ATA
- Analog telefonadapter, adapter som konverterar analog telefoni till VoIP
- BAM
- BroadSoft applikationshanterare
- Grundläggande autentisering
- En metod för autentisering där ett konto (användarnamn) valideras av en delad hemlighet (lösenord)
- BMS
- BroadSoft meddelandeserver
- BOSH
- Dubbelriktade strömmar över synkron HTTP
- BRI
- Basic Rate Interface BRI är en ISDN-åtkomstmetod
- Bunt
- En samling tjänster som levereras till en slutanvändare eller abonnent (jfr. Förpackning)
- CA
- Certifieringsmyndighet
- bärare
- En organisation som hanterar telefonitrafik (jfr. Partner, tjänsteleverantör, mervärdesåterförsäljare)
- CAPTCHA
- Helt automatiserat offentligt Turing-test för att skilja datorer och människor åt
- CCXML
- Samtalskontroll Extensible Markup Language
- CIF
- Gemensamt mellanformat
- CLI
- Kommandoradsgränssnitt
- CN
- Vanligt namn
- CNPS
- Samtalsmeddelanden Push Server. En push-server för meddelanden som körs på en XSP|ADP i din miljö, för att skicka samtalsmeddelanden till FCM och APNS. Se NPS-proxy.
- CPE
- Utrustning för kundlokaler
- CPR
- Anpassad närvaroregel
- CSS
- Cascading Style Sheet
- CSV
- Kommaseparerat värde
- CTI
- Integrering av datortelefoni
- CUBE
- Cisco Unified Border Element
- DMZ
- Demilitariserad zon
- DN
- Katalognummer
- DND
- Stör ej
- DNS
- Domännamnssystem
- DPG
- Ring Peer-gruppen
- DSCP
- Kodpunkt för differentierade tjänster
- DTAF
- Enhetstyp Arkivfil
- DTG
- Destinationsstamgrupp
- DTMF
- Dual-Tone Multi-Frekvens
- Slutanvändare
- Personen som använder tjänsterna, det vill säga ringer, deltar i möten eller skickar meddelanden (jfr. Prenumerant)
- Företag
- En samling slutanvändare (jfr. Organisation)
- FCM
- Meddelanden i Firebase Cloud
- FMC
- Fast mobil konvergens
- Genomflödesprovisionering
- Skapa användare i Webex identitetsbutik genom att tilldela tjänsten ”Integrerad IM&P” i BroadWorks.
- FQDN
- Fullständigt kvalificerat domännamn
- Fullständig genomströmningsprovisionering
- Skapa och verifiera användare i Webex-identitetsbutiken genom att tilldela tjänsten ”Integrerad IM&P” i BroadWorks och häv da att varje BroadWorks-användare har en unik och giltig e-postadress.
- FXO
- Foreign Exchange Office är den port som tar emot den analoga linjen. Det är kontakten på telefonen eller faxmaskinen eller pluggarna på ditt analoga telefonsystem. Den ger en på-krok/off-hook indikering (slingstängning). Eftersom FXO-porten är ansluten till en enhet, till exempel ett fax eller en telefon, kallas enheten ofta ”FXO-enheten”.
- FXS
- Foreign Exchange Subscriber är den port som faktiskt levererar den analoga linjen till abonnenten. Med andra ord är det ”pluggen i väggen” som levererar en ringsignal, batteriström och ringspänning.
- GCM
- Meddelande från Google Cloud
- GCM
- Galois/Counter Mode (krypteringsteknik)
- HID
- Mänsklig gränssnittsenhet
- HTTPS
- Säkra uttag för hypertextöverföringsprotokoll
- IAD
- Integrerad åtkomstenhet
- IM&P
- Snabbmeddelanden och närvaro
- IP PSTN
- En tjänsteleverantör som tillhandahåller VoIP till PSTN-tjänster, utbytbara med ITSP, eller en allmän term för internetansluten ”offentlig” telefoni, som kollektivt tillhandahålls av större telekomleverantörer (snarare än av länder, som PSTN är)
- ITSP
- Internettelefonitjänstleverantör
- IVR
- Interaktivt röstsvar/svarare
- JID
- Den ursprungliga adressen till en XMPP-entitet kallas en Jabber-identifierare eller JID localpart@domain.part.example.com /resourcepart (@./är separatorer)
- JSON
- Java-skriptobjektnotation
- JSSE
- Java Secure Socket Extension; den underliggande tekniken som ger säkra anslutningsfunktioner till BroadWorks-servrar
- KEM
- Nyckelförlängningsmodul (hårdvara Cisco-telefoner)
- LLT
- Långlivad (eller Long Life) Token; en självbeskrivande, säker form av bärartoken som gör det möjligt för användare att förbli autentiserade längre och inte är knuten till specifika applikationer.
- MA
- Meddelandearkiv
- MIB
- Ledningsinformationsbas
- MS
- Mediaserver
- MTL
- Ömsesidig autentisering mellan två parter, med hjälp av certifikatutbyte, vid upprättande av en TLS-anslutning
- MUC
- Fleranvändarchatt
- NAT
- Översättningar av nätverksadress
- NPS
- Meddelande Push-server; se CNPS
- NPS-proxy
-
En tjänst i Webex som levererar kortlivade auktoriseringstoken till din CNPS, så att den kan skicka samtalsmeddelanden till FCM och APN, och slutligen till Android- och iOS-enheter som kör Webex.
- OCI
- Öppna klientgränssnittet
- Organisation
- Ett företag eller en organisation som representerar en samling slutanvändare (jfr. Företag)
- OTG
- Utgående trunkgrupp
- Förpackning
- En samling tjänster som levereras till en slutanvändare eller abonnent (jfr. Bunt)
- Partner
- En agentorganisation som samarbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (jfr. Mervärdesåterförsäljare, tjänsteleverantör, transportör)
- PBX
- Privat filialbyte
- PEM
- Sekretessförbättrad e-post
- PLMN
- Offentligt landmobilnät
- PRI
- Primary Rate Interface (PRI) är en telekommunikationsgränssnittsstandard som används på ett ISDN (Integrated Services Digital Network)
- PS
- Profilserver
- PSTN
- Allmänt kopplat telefonnät
- QoS
- Kvalitet på tjänsten
- Återförsäljarportal
- En webbplats som gör det möjligt för återförsäljarens administratör att konfigurera sin UC-One SaaS-lösning. Det kallas ibland BAM portal, adminportal eller hanteringsportal.
- RTCP
- Realtidskontrollprotokoll
- RTP
- Transportprotokoll i realtid
- SBC
- Sessionsgränsstyrenhet
- SCA
- Delat samtalsutseende
- SD
- Standarddefinition
- SDP
- Sessionsbeskrivningsprotokoll
- SP
- Tjänsteleverantör; En organisation som tillhandahåller telefoni eller relaterade tjänster till andra organisationer (jfr. Transportör, partner, mervärdesåterförsäljare)
- SIP
- Sessionsinitieringsprotokoll
- SLT
- Kortlivad token (eller kort livslängd) (även kallad BroadWorks SSO Token); en autentiserad token för engångsbruk som används för att få säker åtkomst till webbapplikationer.
- SMB
- Små till medelstora företag
- SNMP
- Enkelt nätverkshanteringsprotokoll
- SRTCP
- säkert Realtime Transfer Control Protocol (VoIP-samtalsmedia)
- sRTP
- säkert Realtime Transfer Protocol (VoIP-samtalsmedia)
- SSL
- Säkra socketlager
- Prenumerant
- Personen som använder tjänsterna, det vill säga ringer, deltar i möten eller skickar meddelanden (jfr. Slutanvändare)
- TCP
- Protokoll för överföringskontroll
- TDM
- Tidsavdelningsmultiplexering
- TLS
- Transportlagersäkerhet
- ToS
- Typ av tjänst
- UAP
- Portal för användaraktivering
- UC
- Enhetlig kommunikation
- UI
- Användargränssnitt
- UID
- Unik identifierare
- UMS
- Meddelandeserver
- URI
- Enhetlig resursidentifierare
- URL
- Uniform Resource Locator
- USS
- Delningsserver
- UTC
- Koordinerad universell tid
- UVS
- Videoserver
- Mervärdesåterförsäljare (VAR)
- En agentorganisation som samarbetar med Cisco för att distribuera produkter och tjänster till andra organisationer (jfr. Transportör, Partner, Tjänsteleverantör)
- VGA
- Videografikarray
- VoIP
- Röst över Internetprotokoll (IP)
- VXML
- Röstutvidgbart markeringsspråk
- WebDAV
- Webbdistribuerad redigering och versionshantering
- WebRTC
- Webb-realtidskommunikation
- WRS
- WebRTC-server
- XMPP
- Utbyggbart meddelande- och närvaroprotokoll
Konfigurera tjänster (med MTL för autentiseringstjänsten)
Följande procedurer ersätter procedurerna i avsnittet Konfigurera tjänster på din Webex för Cisco BroadWorks XSP|ADP. Slutför dessa procedurer endast om du använder MTL för autentiseringstjänsten i stället för CI-tokenvalidering. Dessa procedurer är obligatoriska om du kör flera Webex-organisationer från samma XSP |ADP-server. Annars är de valfria.
Om du inte kör flera Webex-organisationer från samma XSP|ADP-server rekommenderas CI-token validering (med TLS) för autentiseringstjänsten. Mer information om hur du konfigurerar autentiseringstjänsten och andra tjänster finns i Konfigurera tjänster på din Webex för Cisco Broadworks XSP|ADP.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-programmen enligt beskrivningen i Cisco BroadWorks X tended Services Interface Configuration Guide.
Endast en instans av Xsi-Events-programmen bör distribueras på XSP|ADP som används för CTI-gränssnittet.
Alla Xsi-händelser som används för att integrera Broadworks med Webex måste ha samma CallControlApplicationName definierat under Applications/XSI-Events/GeneralSettings. Till exempel:
adp_cli/Program/XSI-händelser/AllmännaInställningar> hämta
CallControlApplicationName = com.broadsoft.xsi-events
När en användare är ansluten till Webex skapar Webex en prenumeration för användaren på AS för att ta emot telefonhändelser för närvaro och samtalshistorik. Prenumerationen är associerad med CallControlApplicationName och AS använder det för att veta till vilka Xsi-Events telefonhändelserna ska skickas.
Om du ändrar CallControlApplicationName, eller att inte ha samma namn på alla Xsi-Events webbappar, påverkar prenumerationer och telefonhändelsernas funktionalitet.
Konfigurera autentiseringstjänst (med MTL)
BroadWorks tokens med lång livslängd genereras och valideras av autentiseringstjänsten som finns på dina XSP|ADP:er.
Krav
-
XSP|ADP-servrarna som är värd för autentiseringstjänsten måste ha ett mTLS-gränssnitt konfigurerat.
-
XSP|ADP:er måste dela samma nycklar för att kryptera/dekryptera BroadWorks långlivade tokens. Kopiering av dessa nycklar till varje XSP|ADP är en manuell process.
-
XSP|ADP måste synkroniseras med NTP.
Konfigurationsöversikt
Den väsentliga konfigurationen på dina XSP|ADP inkluderar:
-
Distribuera autentiseringstjänsten.
-
Konfigurera tokenens varaktighet till minst 60 dagar (lämna emittenten som BroadWorks).
-
Generera och dela RSA-nycklar över XSP|ADP.
-
Ange AuthService-webbadressen till webbbehållaren.
Distribuera autentiseringstjänsten på XSP|ADP
På varje XSP|ADP som används med Webex:
-
Aktivera autentiseringstjänstprogrammet på sökvägen
/AuthService(du måste använda den här sökvägen):xsp|adp _cli/Maintenance/ManagedObjects> aktivera applikationsautentiseringService/AuthService<version>(var
<version>är din BroadWorks-version). -
Distribuera programmet:
xsp|adp_cli/Maintenance/ManagedObjects> distribuera program/AuthService
Konfigurera tokenens varaktighet
-
Kontrollera den befintliga tokenkonfigurationen (timmar):
xsp|ADP_CLI/Program/AuthenticationService/TokenManagement> hämta -
Ställ in varaktigheten till 60 dagar (max är 180 dagar):
XSP | ADP_CLI/Program/AuthenticationService/TokenManagement> ställ in tokenDurationInHours 1440
Generera och dela RSA-nycklar
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering i alla instanser av autentiseringstjänsten.
-
Nyckelparet genereras av autentiseringstjänsten när det först krävs för att utfärda en token.
På grund av dessa två faktorer måste du generera nycklar på en XSP|ADP och sedan kopiera dem till alla andra XSP|ADP.
Om du cyklar nycklar eller ändrar tangentens längd måste du upprepa följande konfiguration och starta om alla XSP|ADP: er.
-
Välj en XSP|ADP som ska användas för att generera ett nyckelpar.
-
Använd en klient för att begära en krypterad token från den XSP|ADP genom att begära följande URL från klientens webbläsare:
https://<XSP|ADP-IPAddress>/authService/token? key=base64URL (ClientPublicKey)
(Detta genererar ett privat/offentligt nyckelpar på XSP|ADP, om det inte redan fanns ett)
-
Nyckelbutiksplatsen kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Program/AuthenticationService/Nyckelhantering> Exportnycklar -
Kopiera den exporterade filen/var/Broadworks/tmp/AuthService.keystill samma plats på de andra XSP|ADP:erna, skriv över en äldre .keys-fil om det behövs. -
Importera nycklarna på var och en av de andra XSP|ADP:erna:
xsp| ADP_CLI/Program/AuthenticationService/Nyckelhantering> ImportNycklar/var/Broadworks/TMP/AuthService.keys
Ange AuthService-URL till webbbehållaren
XSP|ADP:s webbbehållare behöver AuthService-URL så att den kan validera tokens.
På var och en av XSP|ADP:erna:
-
Lägg till autentiseringstjänstens URL som en extern autentiseringstjänst för BroadWorks Communications Utility:
xsp|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService> ange url http://127.0.0.1:80/authService -
Lägg till autentiseringstjänstens URL i behållaren:
xsp|adp _cli/Maintenance/ContainerOptions> lägg till tomcat bw.authservice.AuthServiceUrl http://127.0.0.1:80/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenteras som autentiseringsuppgifter.
-
Kontrollera parametern med
get. -
Starta om XSP|ADP.
Konfigurera TLS och chiffer på HTTP-gränssnitten (för XSI och autentiseringstjänst)
Applikationerna Autentiseringstjänsten, Xsi-Actions och Xsi-Events använder HTTP- servergränssnitt. Nivåerna av TLS-konfigurerbarhet för dessa applikationer är följande:
Mest allmänt = System > Transport > HTTP > HTTP-servergränssnitt = Mest specifik
De CLI-sammanhang som du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-sammanhang |
| System (globalt) |
|
| Tran sportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP- servergränssnitt på detta system |
|
Läsa HTTP-serverns TLS-gränssnittskonfiguration på XSP|ADP
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTPServer> -
Ange kommandot
getoch läs resultaten. Du bör se gränssnitten (IP-adresser) och, för varje, om de är säkra och om de kräver klientautentisering.
Apache tomcat kräver ett certifikat för varje säkert gränssnitt; systemet genererar ett självsignerat certifikat om det behöver ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP-servergränssnittet
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigur eras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS- protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Protocols> -
Ange kommandot
få 443<interfaceIp>för att se vilka protokoll som redan används i det här gränssnittet. -
Ange kommandot
add 443 TLSv1.2 för<interfaceIp>att säkerställa att gränssnittet kan använda TLS 1.2 när du kommunicerar med molnet.
Redigera TLS-chifferkonfiguration på HTTP-servergränssnittet
Så här konfigurerar du nödvändiga chiffer:
-
Logga in på XSP|ADP och navigera till XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Ciphers> -
Ange kommandot
få 443<interfaceIp>för att se vilka chi ffer som redan används i det här gränssnittet. Det måste finnas minst en av Ciscos rekommenderade sviter (se XSP|ADP-identitets- och säkerhet skrav i avsnittet Översikt). -
Ange kommandot
add 443<interfaceIp><cipherName>för att lägga till en chiffer i HTTP-server gränssnittet.XSP|ADP CLI kräver IANA-standardkrypteringssvitens namn, inte OpenSSL-krypteringssvitens namn.
Till exempel, för att lägga till OpenSSL-krypteringen ECDHE-ECDSA-CHACHA20-POLY1305 till HTTP-servergränssnittet, skulle du använda: XSP|ADP_CLI/Interface/HTTP/HTTP/HTTPServer/SSLSettings/Ciphers> add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med endera namnet.
Konfigurera förtroende för autentiseringstjänst (med MTL)
-
Logga in på Control Hub med ditt partneradministratörskonto.
-
Gå till och klicka på Hämta Webex CA-certifikat för att hämta
CombinedCertChain2023.txtpå din lokala dator.Dessa filer innehåller två uppsättningar med två certifikat. Du måste dela upp filerna innan du laddar upp dem till XSP|ADP. Alla filer krävs. -
Dela certifikatkedjan i två certifikat -
combinedcertchain2023.txt.-
Öppna
combinedcertchain2023.txti en textredigerare. -
Välj och klipp ut det första textblocket, inklusive raderna -----BEGIN CERTIFICATE ⸺
----- och -----, och klistra in textblocket i en ny fil.END CERTIFICATE----- -
Spara den nya filen som
root2023.txt. -
Spara originalfilen som
issuing2023.txt.Den ursprungliga filen ska nu bara ha ett textblock, omgiven av raderna -----BEGIN CERTIFICATE----- och -----END CERTIFICATE-----.
-
-
Kopiera båda textfilerna till en tillfällig plats på XSP|ADP som du säkrar, till exempel /var/broadworks/tmp/root2023.txt och /var/broadworks/tmp/issuing2023.txt. -
Logga in på XSP|ADP och navigera till/XSP | ADP_CLI/Interface/HTTP/SSLCommonSettings/ClientAuthentication/Trusts >.(Valfritt) Kör helpUpdateTrustför att se parametrarna och kommandoformatet. -
Ladda upp certifikatfilerna till nya förtroendeankare - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtAlla alias måste ha ett annat namn.
webexclientroot,webexclientroot2023, webexclientissuing och webexclientissuing2023 är exempel på alias för förtroendeankare; du kan använda dina egna så länge alla fyra posterär unika. -
Bekräfta att ankarna är uppdaterade:
xsp|adp_cli/gränssnitt/http/sslcommoninställningar/klientautentisering/förtroende> hämtaAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Alternativ) Konfigurera MTL: er på HTTP-gränssnitt/portnivå
Det är möjligt att konfigurera MTL: er på HTTP-gränssnitt/portnivå eller per webbapplikation.
Hur du aktiverar MTL för din applikation beror på de program du är värd för på XSP|ADP. Om du är värd för flera program som kräver MTL bör du aktivera MTL på gränssnittet. Om du bara behöver säkra ett av flera program som använder samma HTTP-gränssnitt kan du konfigurera MTL: er på program nivå.
När MTL konfigureras på HTTP-gränssnitt/portnivå krävs MTL för alla värdbaserade webb applikationer som nås via detta gränssnitt/port.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera tillxsp|adp_cli/interface/http/httpserver> och kör kommandot get för att se gränssnitten. -
För att lägga till ett gränssnitt och kräva klientautentisering där (vilket betyder samma sak som MTL):
xsp|adp_cli /gränssnitt/http/httpserver> lägg till IP-adress Portnamn sant santMer information finns i XSP|ADP CLI-dokumentationen. I huvudsak säkrar den första
sannagränssnittet med TLS (servercertifikat skapas om det behövs) och det andratruetvingar gränssnittet att kräva klient certifikatautentisering (tillsammans är de MTL).
Till exempel:
xsp|adp_cli/gränssnitt/http/httpserver> hämta
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueI det här exemplet aktiveras mTLs (Client Auth Req = true) på 192. 0.2.7 port 444.TLS är aktiverat på 192.0.2.7 port 443.
(Alternativ) Konfigurera MTL för specifika webbapplikationer
Det är möjligt att konfigurera MTL: er på HTTP-gränssnitt/portnivå eller per webbapplikation.
Hur du aktiverar MTL för din applikation beror på de program du är värd för på XSP|ADP. Om du är värd för flera program som kräver MTL bör du aktivera MTL på gränssnittet. Om du bara behöver säkra ett av flera program som använder samma HTTP-gränssnitt kan du konfigurera MTL: er på program nivå.
När MTL konfigureras på programnivå krävs MTL för det programmet oavsett HTTP-servergränssnittskonfigurationen.
-
Logga in på XSP|ADP vars gränssnitt du konfigurerar.
-
Navigera tillXSP|ADP_CLI/Interface/HTTP/SSLCommonSettings/ClientAuthentication/WebApps> och kör kommandot getför att se vilka program som körs. -
Så här lägger du till ett program och kräver klientautentisering för det (vilket betyder samma sak som MTL):
xsp|ADP_CLI/Gränssnitt/HTTP/SSLCommonSettings/ClientAuthentication/WebApps> lägg till IPAddress Port ProgramNamn trueMer information finns i XSP|ADP CLI-dokumentationen. Applikationsnamnen räknas upp där. Det
sannai det här kommandot aktiverar MTL: er.
Till exempel:
xsp|ADP_
CLI/Gränssnitt/HTTP/SSLCommonSettings/ClientAuthentication/WebApps> lägg till 192.0.2.7 443 AuthenticationService true
Exempelkommandot lägger till AuthenticationService-programmet till 192.0.2. 7:443 och kräver att det begär och autentiserar certifikat från klienten.
Kontrollera med get:
xsp|ADP_CLI/Gränssnitt/HTTP/SSLCommonSettings/ClientAuthentication/WebApps> hämta
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurera enhetshantering på XSP|ADP, programserver och profilserver
Profilserver och XSP|ADP är obligatoriska för enhetshantering. De måste konfigureras enligt instruktionerna i BroadWorks Device Management Configuration Guide.
Vart ska du gå härnäst
För konfiguration kan du återansluta huvuddokumentflödet i CTI- gränssnitt och relaterad konfiguration.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering mot AuthService
Webex interagerar med autentiseringstjänsten över en ömsesidig TLS-autentiserad anslutning. Detta innebär att Webex presenterar ett klientcertifikat och XSP|ADP måste validera det. Om du vill lita på det här certifikatet använder du Webex CA-certifikatkedjan för att skapa ett förtroende ankare på XSP|ADP (eller proxy). Certifikatkedjan är tillgänglig för nedladdning via Partner Hub:
- Logga in på Partner Hub på
admin.webex.com. -
Gå till Tjänster > Ytterligare länkar.
-
Klicka på länken för nedladdning av certifikat.
Du kan också hämta certifikatkedjan från https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
De exakta kraven för att distribuera denna Webex CA-certifikatkedja beror på hur dina offentliga XSP|ADP distribueras:
-
Via en TLS-överbryggningsproxy
-
Via en TLS-genomströmningsproxy
-
Direkt till XSP|ADP
Följande diagram sammanfattar var Webex CA-certifikatkedjan måste distribueras i dessa tre fall.
Ömsesidiga TLS-certifikatkrav för TLS-Bridge Proxy
-
Webex presenterar ett Webex CA-signerat klientcertifikat till proxyn.
-
Webex CA-certifikatkedjan distribueras i proxy-förtroendelagret, så proxyn litar på klientcertifikatet.
-
Det offentligt signerade XSP|ADP-servercertifikatet läses också in i proxyservern.
-
Proxyservern presenterar ett offentligt signerat servercertifikat till Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade proxyservercertifikatet.
-
Proxyservern presenterar ett internt signerat klientcertifikat för XSP|ADP.
Detta certifikat måste ha tilläggsf ältet x509.v3 Ut ökad nyckelanvändning fyllt med BroadWorks OID 1.3.6.1.4.1. 6431.1.1.8.2.1.3 och syftet med TLS-klientautentisering. T.ex.:
X509v3-tillägg:X509v3 Utökad nyckelanvändning:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationObservera att SAN-certifikat inte stöds när du genererar interna klient certifikat för proxyn. Interna servercertifikat för XSP|ADP kan vara SAN.
-
XSP|ADP:erna litar på den interna certifikatutfärdaren.
-
XSP|ADP presenterar ett internt signerat servercertifikat.
-
Proxyn litar på den interna certifikatutfärdaren.
Ömsesidiga TLS-certifikatkrav för TLS-Passthrough Proxy eller XSP i DMZ
-
Webex presenterar ett Webex CA-signerat klientcertifikat till XSP: erna.
-
Webex CA-certifikatskedjan distribueras i XSP:s förtroendelager, så XSP:erna litar på klientcertifikatet.
-
Det offentligt signerade XSP-servercertifikatet läses också in i XSP:erna.
-
XSP:erna presenterar offentligt signerade servercertifikat till Webex.
-
Webex litar på den offentliga certifikatutfärdaren som signerade XSPs servercertifikat.
Dokumentrevisionshistorik
Följande tabell visar en historik över ändringar i detta dokument under de senaste 12 månaderna.
|
Datum |
Beskrivning av förändring | |
|---|---|---|
|
06 juli 2026 |
Uppdaterad SIP-samtalsöverföring till Webex Meeting- sektionen med nya konfigurera URI-uppringningssteg. | |
|
24 juni 2026 |
Uppdaterad Lägg till Webex-appkonfigurationsmallar till avsnittet BroadWorks Application Server med steg Importera DITA-filer. | |
|
06 maj 2026 |
Lade till ett avsnitt Aktivera BroadWorks IdP i Control Hub. | |
|
Februari 17, 2026 |
Lade till Australien FQDN i avsnittet Konfigurera NPS för att använda autentiseringsproxy. | |
|
06 februari 2026 |
Lade till Saudiarabiens FQDNS i avsnittet Konfigurera NPS för att använda autentiseringsproxy. | |
|
26 september 2025 |
Uppdaterade avsnittet Allmänna begränsningar för att inkludera Webex för Intune-begränsning. | |
|
04 juni 2025 |
Uppdaterade avsnittet Be grän sningar för att inkludera Control Hub-navigeringsändringen för inställningarna för ”Autentisering”, som flyttades från ”Organisationsinställningar” till ”Säkerhet”. | |
|
20 maj 2025 |
Uppdaterade avsnittet Inaktivera DND Sync med detaljer för att skapa TAC-fall för att inaktivera funktionen. | |
|
29 april 2025 |
Uppdaterade navigeringssökvägen när BroadWorks Calling inställningar flyttades från Organisationsinställningar till Tjänster i Partner Hub. | |
|
23 april 2025 |
Lade till en anteckning i klientloggar under avsnittet Felsökning. | |
|
Januari 13, 2025 |
Uppdaterat avsnitt Utvalda och begränsningar. | |
|
03 december 2024 |
Redaktionella ändringar. | |
|
04 oktober 2024 |
Lade till avsnittet Tysta timmar. | |
|
10 september 2024 |
Uppdaterat avsnitt för test- och labbriktlinjer. | |
|
09 augusti 2024 |
Lade till avsnittet ”Välj uppringnings-ID”. | |
|
01 augusti 2024 |
Lade till avsnittet ”Aktivera röstbrevlåda för Microsoft Teams Integration”. | |
|
25 juni 2024 |
Uppdaterat avsnittet Barge-in under Distribuera Webex för BroadWorks. | |
|
14 juni 2024 |
Lade till avsnittet Flexibelt val av externt uppringnings-ID under Funktioner och begränsningar och Avbryta en prenumeration från Control Hub avsnitt under Hantera Webex för BroadWorks. | |
|
13 maj 2024 |
Redaktionella ändringar. | |
|
10 maj 2024 |
Pro Pack For Control Hub läggs till under avsnittet Funktioner och begränsningar. | |
|
6 maj 2024 |
Uppdaterad Partner SSO - SAML-sektion, inget behov av att kontakta TAC för identitetsleverantör. | |
|
2 maj 2024 |
Redaktionella ändringar. | |
|
10 april 2024 |
Uppdaterad Patch 2-information i avsnittet Shared-Line Appear ance. | |
|
27 mars 2024 |
Uppdaterat avsnittet Busy Lamp Field/Call Pickup och Partner SSO - OpenID Connect. | |
|
22 mars 2024 |
Uppdaterade förutsättningar i avsnittet Stör ej (DND) Sync. | |
|
07 mars 2024 |
Uppdaterat kontrollinloggningsflöde i användarinloggning och hämtning av konfiguration. | |
|
Februari 24, 2024 |
Redaktionella ändringar. | |
|
februari 20, 2024 |
Lade till avsnittet Visual Spam Indication under Distribuera Webex för BroadWorks. | |
|
Februari 07, 2024 |
Lade till en funktion Meddelande om utgång av BroadWorks lösenord under inloggning under Webex för BroadWorks Reference. | |
|
Januari 25, 2024 |
Redaktionella ändringar. | |
|
januari 23, 2024 |
Gjorde redaktionella ändringar i avsnittet Flytta användare (med samtycke) till Webex för Cisco BroadWorks under Hantera Webex för BroadWorks. | |
|
januari 10, 2024 |
Redaktionella ändringar. | |
Introduktion till Webex för Cisco BroadWorks
Revisionshistorik för dokument
Det här avsnittet adresserar systemadministratörer hos Cisco-partnerorganisationer (tjänsteleverantör) som implementerar Webex för sina kundorganisationer eller tillhandahåller den här lösningen direkt till sina egna prenumeranter.
Lösnings?tt?nde
-
För att tillhandahålla Webex-molnsamarbetesfunktioner till små och mellanstora kunder som redan har samtalstjänster från BroadWorks-tjänsteleverantörer.
-
För att tillhandahålla BroadWorks-baserad samtalstjänst till små och mellanstora Webex-kunder.
Context
Vi håller på att utveckla alla våra samarbetsklienter till ett gemensamt program. Denna sökväg minskar implementeringsproblem, förbättrar kompatibiliteten och migreringen och levererar förutsägbara användarupplevelser i hela vår samarbetsportfölj. En del av den här insatsen är att flytta BroadWorks-samtalsfunktioner till Webex-appen, och till slut minska investeringen i UC-One-klienter.
Fördelar
-
Framtida bevis: mot slutet av livscykeln för UC-One-samarbete, förflyttning av alla klienter till Unified Client Framework (UCF)
-
Det bästa av båda: Aktivera Webex-meddelanden och mötesfunktioner men samtidigt behålla BroadWorks-samtal i telefoninätverket
Lösningsomfång
-
Befintliga/nya små till mellanstora kunder (färre än 250 prenumeranter) som vill ha en programsvit med samarbetsfunktioner kan redan ha BroadWorks-samtal.
-
Befintliga små till mellanstora Webex-kunder som vill lägga till BroadWorks-samtal.
-
Inte större företag (se vår företagsportfölj för Webex).
-
Inte enskilda användare (utvärdera Webex Online-erbjudanden).
Funktionsuppsättningar i Webex för Cisco BroadWorks mål för små till medium företagsanvändningsfall. Webex för Cisco BroadWorks-paket är utformade för att reducera komplexiteten för smekningar, och vi utvärderar kontinuerligt deras sekretess för detta segment. Vi kan välja att dölja eller ta bort funktioner som annars skulle finnas tillgängliga i företagspaketen.
Förutsättningar för att lyckas med Webex för Cisco BroadWorks
|
# |
Krav |
Anteckningar | ||
|---|---|---|---|---|
|
1 |
Patch Current BroadWorks R22 or above | |||
|
2 |
XSP|ADP for XSI, CTI, DMS, and authService |
Dedicated XSP|ADP for Webex for Cisco BroadWorks | ||
|
3 |
Separate XSP|ADP for NPS, can be shared with other solutions that use NPS. |
If you have an existing collaborate deployment, then review recommendations on XSP|ADP and NPS configurations. | ||
|
4 |
Validering av CI-token (med TLS) konfigurerad för Webex-anslutningar till autentiseringstjänsten. | |||
|
5 |
mTLS konfigurerad för Webex-anslutningar till CTI-gränssnittet. |
Andra program kräver inte mTLS. | ||
|
6 |
Användare måste finnas i BroadWorks och behöver följande attribut, beroende på ditt etableringsbeslut:
|
För betrodda e-postmeddelanden: Vi rekommenderar att du även har lagt in samma e-postadress i attributet Alternativt ID för att göra det möjligt för användare att logga in med e-postadressen mot BroadWorks. För ej betrodda e-postmeddelanden: Beroende på användarens e-postinställningar kan användningen av ej betrodda e-postmeddelanden resultera i att e-postmeddelandet skickas till användarens skräppost- eller SKRÄPPOSTmapp. Administratören kan behöva ändra användarens e-postinställningar för att tillåta domäner | ||
|
7 |
Webex för Cisco BroadWorks DTAF-fil för Webex-appen | |||
|
8 |
BW Business Lic eller Std Enterprise- eller Prem Enterprise-användare Lic + Webex för Cisco BroadWorks-prenumeration |
Om du har en befintlig samarbetsdistribution behöver du inte längre UC-One Add-On Bundle, Collab Lic och Meet-me konferensportar. Om du har en befintlig UC-One SaaS-distribution behöver du inte göra ytterligare ändringar än att acceptera premiumpaketsvillkoren. | ||
|
9 |
IP/portar måste vara tillgängliga via Webex backend-tjänster och Webex-apparna över internet. |
Se avsnittet "Förbered ditt nätverk". | ||
|
10 |
TLS v1.2 Configuration on XSP|ADPs | |||
|
11 |
För Flow fjärrskrivbordsetablering måste programservern ansluta till BroadWorks-etableringsadaptern.
|
Se ämnet "Förbered ditt nätverk". |
Om detta dokument
Syftet med det här dokumentet är att hjälpa dig att förstå, förbereda dig för, distribuera och hantera din Webex för Cisco BroadWorks-lösning. Huvudavsnitten i dokumentet reflekterar detta syfte.
Den här handledningen inkluderar referensmaterial och referensmaterial. Vi avser att täcka alla aspekter av lösningen i detta dokument.
Den lägsta uppsättning uppgifter som krävs för att distribuera lösningen är:
-
Kontakta ditt kontoteam för att bli en Cisco-partner. Det är mycket viktigt att du utforskar Cisco touch points för att bekanta dig med (och få det vida). När du blir en Cisco-partner använder vi växeln Webex för Cisco BroadWorks för din Webex-partnerorganisation. (Se Distribuera Webex för Cisco BroadWorks > för partnerbaserad registrering i det här dokumentet.)
-
Konfigurera BroadWorks-system för integrering med Webex. (See Deploy Webex for Cisco BroadWorks > Configure Services on Your Webex for Cisco BroadWorks XSP|ADPs in this document.)
-
Använd Partner Hub för att ansluta Webex till BroadWorks. (Se Distribuera Webex för Cisco BroadWorks > konfigurera din partnerorganisation i Partner Hub i det här dokumentet.)
-
Använd Partner Hub för att förbereda mallar för användareetablering. (See Deploy Webex for Cisco BroadWorks > Configure your Onboarding templates in this document.)
-
Test and onboard a customer by provisioning at least one user. (See Deploy Webex for Cisco BroadWorks > Configure Your Test Organization.)
 |
|
Terminologi
We try to limit the jargon and acronyms used in this document, and to explain each term when it’s first used. (See Webex for Cisco BroadWorks Reference > Terminology if a term isn’t explained in context.)
Så här går det till:
Webex för Cisco BroadWorks är ett erbjudande som integrerar BroadWorks-samtal i Webex. Prenumeranter använder ett enda program (Webex-appen) för att dra nytta av funktionerna från båda plattformarna:
-
Användare ringer PSTN nummer med din BroadWorks-infrastruktur.
-
Användare ringer andra BroadWorks-nummer med din BroadWorks-infrastruktur (ljud-/videosamtal genom att välja de nummer som är kopplade till användarna eller knappsatsen för att introducera numren).
-
Alternativt kan användare ringa ett Webex-voIP-samtal via Webex-infrastrukturen genom att välja alternativet "Webex Call" i Webex-appen. (Dessa samtal är Webex-appen till Webex-appen, inte Webex-appen för PSTN).
-
Användare kan vara värd för och delta Webex Meetings.
-
Användare kan skicka meddelanden till varandra eller i utrymmen (beständig gruppchatt) och dra nytta av funktioner som sökning och fildelning (i Webex-infrastruktur).
-
Användare kan dela närvaro (status). De kan välja anpassad närvaro eller beräknad närvaro.
-
När vi har registrera dig som en partnerorganisation i Control Hub med de rätta berättigandena kan du konfigurera relationen mellan din BroadWorks-instans och Webex.
-
Du skapar kundorganisationer i Control Hub och etablerar användare i dessa organisationer.
-
Alla prenumeranter i BroadWorks får en Webex-identitet baserad på sin e-postadress (e-post-ID-attributet i BroadWorks).
-
Användare verifieras mot BroadWorks eller mot Webex.
-
Klienter har utfärdats med token som sedan länge är godkända för att auktorisera dem för tjänster i BroadWorks och Webex.
Webex-appen i mitten av den här lösningen: det är ett varumärkesprogram som finns tillgängligt på Mac/Windows-datorer och Android/iOS-mobiler och surfplattor.
Det finns också en webbversion av Webex-appen som för närvarande inte inkluderar samtalsfunktioner.
Klienten ansluter till Webex-molnet för att leverera meddelanden, närvaro och mötesfunktioner.
Klienten registrerar sig på dina BroadWorks-system för samtalsfunktioner.
Webex-molnet fungerar med dina BroadWorks-system för att säkerställa en sömlös användaretableringsupplevelse.
Funktioner och begränsningar
Vi erbjuder flera paket med olika funktioner.
Paket för "softphone"
Den här pakettypen använder Webex-appen som en klient för endast datortelefon med samtalskapacitet, men inga meddelandefunktioner. Användare med den här pakettypen kan delta i Webex-möten, men kan inte starta möten på egen hand. När andra användare (softphone eller icke-softphone) söker i katalogen efter en softphone-användare ger sökresultaten inget alternativ att skicka ett meddelande.
Softphone-användare kan dela sin skärm under ett samtal.
"Grundläggande" paket
The basic package includes Calling, Messaging, and Meeting features. It includes 100 participants in “unified space” meetings and Personal Meeting Room (PMR) meetings. (** see the below Note for exception). In this package the meetings can have a maximum duration of 40 minutes.
"Standard"-paket
This package also includes everything in the Basic package such as up to 100 participants in “unified space” meetings and Personal Meeting Room (PMR) meetings.
Skärmdelning under ett PMR-möte är en roll som initialt endast hålls av mötesvärden, men värden kan överföra "presentatörsrollen" till valfri mötesdeltagare som de väljer och endast värden kan ta tillbaka presentatörsrollen utan att den nuvarande värden har ge den till dem.
"Premium"-paket
This package includes everything in the Standard package plus up to 300 participants in “unified space” meeting and up to 1000 participants in a Personal Meeting Room (PMR).
Skärmdelning inom PMR möte stöds för alla mötes deltagare.
Jämför paket
|
Paket |
Samtal |
Meddelanden |
Unified Space Meetings |
PMR Möten |
|---|---|---|---|---|
|
Programvarutelefon |
Inkluderas |
Inkluderas inte |
Inget |
Inget |
|
Grundläggande |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Standard |
Inkluderas |
Inkluderas |
100 deltagare |
100 deltagare |
|
Premium |
Inkluderas |
Inkluderas |
300 deltagare |
1 000 deltagare |
| The Unified Space Meeting limit for Basic users is 100 participants per Unified Space Meeting unless the space also includes users assigned the “Standard” or “Premium” packages, in which case the limit increases based on host user package. |
| "Unified Space Meetings" refers to a Webex meeting (scheduled or unscheduled) that takes place in a Webex space. For example, a user initiates a meeting from the space via the "Meet" or "Schedule" buttons. "PMR Meetings" refers to a Webex Meeting (scheduled or unscheduled) that takes place in a user's Personal Meeting Room (PMR). These meetings use a dedicated URL (for example: cisco.webex.com/meet/roomOwnerUserID). |
Meddelande- och mötesfunktioner
Refer to the following table for PMR meeting feature support differences for Basic, Standard and Premium packages.
|
Mötesfunktionen |
Supported with Basic Package |
Porterad med standardpaket |
Stöds med preminum-paket |
Kommentar |
|---|---|---|---|---|
|
Mötets varaktighet |
40 Minutes or less |
Obegränsad |
Obegränsad | |
|
Skrivbordsdelning |
Ja |
Ja |
Ja |
Basic—Desktop sharing by any PMR meeting participant. Standard —Desktop sharing by PMR meeting host only. Premium—Desktop sharing by any PMR meeting participant. |
|
Programdelning |
Ja |
Ja |
Ja |
Basic—Application sharing by any PMR meeting participant. Standard —Application sharing by PMR meeting host only. Premium—Application sharing by any PMR meeting participant. |
|
Chatt med flera parter |
Ja |
Ja |
Ja | |
|
Whiteboardtavlor |
Ja |
Ja |
Ja | |
|
Lösenordsskydd |
Ja |
Ja |
Ja | |
|
Webbapp – ingen hämtning eller plugin-program (gästupplevelse) |
Ja |
Ja |
Ja | |
|
Stöd för sammankoppling med Webex-enheter |
Ja |
Ja |
Ja | |
|
Golvkontroll (Stäng av ett ljud / Avvisa alla) |
Ja |
Ja |
Ja | |
|
Länk till ständiga möten |
Ja |
Ja |
Ja | |
|
Möteswebbplats - acces |
Ja |
Ja |
Ja | |
|
Delta i mötet via VoIP |
Ja |
Ja |
Ja | |
|
Låsa |
Ja |
Ja |
Ja | |
|
Presentatörskontroller |
Nej |
Nej |
Ja | |
|
Fjärrkontroll av skrivbord |
Nej |
Nej |
Ja | |
|
Antal deltagare |
100 |
100 |
1000 | |
|
Inspelning sparad lokalt i systemet |
Ja |
Ja |
Ja | |
|
Inspelning i molnet |
Nej |
Nej |
Ja | |
|
Inspelning – Molnlagring |
Nej |
Nej |
10GB per site | |
|
Transkriptioner av inspelningar |
Nej |
Nej |
Ja | |
|
Mötesschemaläggning |
Ja |
Ja |
Ja | |
|
Aktivera innehållsdelning med externa integrationer |
Nej |
Nej |
Ja |
Basic— Content sharing by any PMR meeting participant. Standard—Content sharing by PMR meeting host only. Premium—Content sharing by any PMR meeting participant. |
|
Tillåt PMR URL-ändring |
Nej |
Nej |
Ja |
Basic— Users can modify the PMR URL from the Webex site. Partner and org admins can modify the URL from Control Hub. Standard—The PMR URL can be changed only from Partner Hub by Partner and org admins. Premium—Users can modify the PMR URL from the Webex site. Partner- och organisationsadministratörer kan ändra URL:en från partnerhubben. |
|
Direktströmning av möten (t.ex. på Facebook, Youtube) |
Nej |
Nej |
Ja | |
|
Låta andra användare schemalägga möten åt sig |
Nej |
Nej |
Ja | |
|
Lägg till alternativ värd |
Ja |
Nej |
Ja | |
|
Appintegrering (t.ex. Zendesk, Slack) |
Beror på integreringen |
Beror på integreringen |
Ja |
Se avsnittet Appintegreringar nedan för mer information om support. |
|
Integrering med Microsoft Office 365-kalender |
Ja |
Ja |
Ja | |
|
Integrering med Google Calendaring för G Suite |
Ja |
Ja |
Ja | |
Webex hjälpcenter publicerar funktionerna och den dokumentation som användarna står inför för Webex på help.webex.com. Läs följande artiklar om du vill veta mer om funktionerna:
Samtalsfunktioner
Samtalsupplevelsen liknar tidigare lösningar som använder BroadWorks samtalskontrollmotor. Skillnaden med UC-One Collaborate och UC-One SaaS är att Webex-appen är den primära soft-klienten.
Appintegreringar
Du kan integrera Webex för Cisco BroadWorks med följande program:
-
Zendesk—Premium only
-
Slack—Premium only
-
Microsoft Teams for Webex Meetings—Standard or Premium
-
Microsoft Teams for Calling—Supported with all packages
-
Office 365 Calendaring—Standard or Premium
-
Google Calendaring for G Suite—Standard or Premium
Stöd för virtuell skrivbordsinfrastruktur (VDI)
Webex för Cisco BroadWorks har nu stöd för VDI-miljöer (Virtual Desktop Infrastructure). For details on how to deploy VDI infrastructure, refer to Deployment Guide for Webex for Virtual Desktop Infrastructure (VDI).
IPv6 Support
Webex for Cisco BroadWorks supports IPv6 addressing for the Webex App.
Pro Pack för Control Hub
Pro Pack för Kontrollhubb-tilläggstjänst tillhandahåller dina administratörer, informationssäkerhet och kontroll tjänstemän med avancerade funktioner i säkerhet, regelefterlevnad och analyser som kan integreras med din programvara.
These add-on services will be only available for Standard and Premium packages.
For more information, see the Help Page of Pro Pack for Control Hub.
Framtida handlingsplan
För en inblick i vårt omk?nde för framtida versioner av Webex för Cisco BroadWorks, besök https://salesconnect.cisco.com/#/program/PAGE-16649. Objekten i översikten är inte bindning i någon kapacitet. Cisco förbehåller sig rätten att medge eller granska något eller alla dessa objekt från framtida versioner.
Begränsningar
Begränsningar vid tillhandahållande
Meetings-webbplatsens tidszon
Tidszonen för den första prenumerant för varje paket blir tidszonen för det Webex Meetings webbplats som skapats för det paketet.
Om ingen tidszon har angetts i etableringsbegäran för den första användaren av varje paket, ställs Webex Meetings-webbplatsens tidszon för det paketet in till det lokala standardvärdet för prenumerantorganisationen.
Om kunden behöver en specifik Webex Meetings webbplatstidszonen anger du tidszonparametern i etableringsbegäran för:
-
den första prenumeranten som tillhandahålls för standardpaket i organisationen.
-
den första prenumeranten som tillhandahålls för Premium-paketet i organisationen.
-
the first subscriber provisioned for Basic package in the organization.
Allmänna begränsningar
-
Inga samtal i webbversionen av Webex-klienten (Detta är en klientbegränsning, inte en lösningsbegränsning.)
-
Webex kanske ännu inte har alla UI-kontroller som stöd för vissa funktioner för samtalskontroll som är tillgängliga från BroadWorks.
-
Webex-klienten kan för närvarande inte vara "Vitetikettad".
-
När du skapar kundorganisationer med din valda etableringsmetod skapas de automatiskt i samma region som din partnerorganisation. Detta beteende är avsiktligt. Vi förväntar oss att multinationella partner skapar en partnerorganisation i alla regioner där de hanterar kundorganisationer.
-
Mötes- och meddelandeanvändningsrapportering är tillgänglig via kundorganisationen i Control Hub.
Kända problem och begränsningar
For an up to date list of known issues and limitations with the Webex for Cisco BroadWorks offer, see Known Issues and Limitations.
Begränsningar av meddelanden
Följande gränser för datalagring (meddelanden och filer kombinerat) gäller för organisationer som har köpt Webex för Cisco BroadWorks-tjänster via en tjänsteleverantör. Dessa gränser representerar den maximala lagringen för meddelanden och filer i kombination.
-
Grundläggande: 2 GB per användare i 3 år
-
Standard 5 GB per användare i 3 år
-
Premium: 10 GB per användare i 5 år
För varje kundorganisation poolas dessa användarsummor för att tillhandahålla ett sammanlagt totalt för kunden, baserat på antalet användare. Till exempel har ett företag med fem premiumanvändare en sammanlagd gräns för meddelande och fillagring på 50 GB. En enskild användare kan överskrida gränsen per användare (10 GB), förutsatt att företaget fortfarande ligger under den aggregerade maxgränsen (50 GB).
För teamutrymmen som skapas gäller meddelandegränserna mot det sammanlagda totala antalet för kundorganisationen som äger teamutrymmet. Du hittar information om ägaren av enskilda teamutrymmen i Utrymmespolicyn. Information om hur du visar utrymmespolicyn för ett enskilt teamutrymme finns i https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ytterligare information
Ytterligare information om allmänna meddelandegränser som gäller för Webex meddelandeteamutrymmen finns i https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Säkerhet, data och roller
Webex-säkerhet
Webex-klienten är ett säkert program som gör säkra anslutningar till Webex och BroadWorks. Data som lagras i Webex-molnet och som exponeras för användaren via Webex-appens gränssnitt krypteras både under transport och resten.
Det finns mer information om datautbyte under referensavsnittet i detta dokument.
Ytterligare läsning
Organisationens datas arighet
Vi sparar dina Webex-data i det datacenter som ligger närmast din region. Se Data punkt i Webex i hjälpcentret.
Roller
Tjänsteleverantörsadministratör (du): För dag till dag-underhåll hanterar du lokala (samtal) delar av lösningen med hjälp av dina egna system. Du hanterar Webex-delen av lösningen via Partner Hub.
For information on the roles that are available to partners, the access privileges that accompany those roles, and how to assign roles, see Partner Administrator Roles for Webex for BroadWorks and Wholesale RTM.
| The first user provisioned to a new partner organizaiton is assigned automatically to the Full Administrator and Full Partner Administrator roles. That administrator can use the above article to assign additional roles. |
Ciscos molndriftsteam: Skapar din "partnerorganisation" i Partner Hub, om den inte finns, under din registrering.
När du har ditt Partner Hub-konto kan du konfigurera Webex-gränssnitten till dina egna system. You next create “Onboarding templates” to represent the suites or packages served through those systems. Därefter kan du tillhandahålla dina kunder eller prenumeranter.
|
# |
Typisk uppgift |
Sp |
Cisco |
|---|---|---|---|
|
1 |
Partner onboarding – Skapa en partnerorganisation om en sådan inte finns och aktivera nödvändiga funktionsreglage |
● | |
|
2 |
BroadWorks-konfiguration i partnerorganisationen via partnerhubben (kluster) |
● | |
|
3 |
Konfigurera integreringsinställningar i partnerorganisationen via partnerhubben (erbjudandemallar, varumärke) |
● | |
|
4 |
Preparing BroadWorks environment for Integration (AS, XSP|ADP Patching, firewalls, XSP|ADP configuration, XSI, AuthService, CTI, NPS, DMS applications on XSP|ADP) |
● | |
|
5 |
Utveckla integrering eller process för etablering |
● | |
|
6 |
Förbered GTM-material |
● | |
|
7 |
Migrera eller tillhandahålla nya användare |
● |
Arkitekturen
Vad finns i diagrammet?
Klienter
-
Webex-appklienten fungerar som det primära programmet i Webex för Cisco BroadWorks-erbjudanden. Klienten finns tillgänglig på stationära, mobila och webbplattformar.
Klienten har lokala meddelanden, närvaro och ljud-/videomöten med flera delar som tillhandahålls av Webex-molnet. Webex-klienten använder din BroadWorks-infrastruktur för SIP och PSTN samtal.
-
Ip-telefoner och tillbehör som är relaterade till Cisco använder också din BroadWorks-infrastruktur för SIP PSTN samtal. Vi förväntar oss att kunna ge support till tredjepartstelefoner.
-
Användaraktiveringsportal för att användare ska logga in på Webex med sina BroadWorks-inloggningsuppgifter.
-
Partner Hub är ett webbgränssnitt för att administrera din Webex-organisation och dina kunders organisationer. Partner Hub är platsen där du konfigurerar integreringen mellan din BroadWorks-infrastruktur och Webex. Du använder också Partner Hub för att hantera klientkonfiguration och fakturering.
tjänsteleverantör?tverk
Det gröna blocket till vänster om diagrammet representerar ditt nätverk. Komponenter som finns i ditt nätverk tillhandahåller följande tjänster och gränssnitt till andra delar av lösningen:
-
Public-facing XSP|ADP, for Webex for Cisco BroadWorks: (The box represents one or multiple XSP|ADP farms, possibly fronted by load balancers.)
-
Är värd för Xtended Services Interface (XSI-Actions &XSI-Events), Device Hanteringstjänst (DMS), CTI-gränssnitt och autentiseringstjänst. Tillsammans ger dessa program telefoner och Webex-klienter möjlighet att autentisera sig själva, hämta sina konfigurationsfiler för samtal, ringa och ta emot samtal samt se varandras status för "koppla" (telefoninärvaro) och samtalshistorik.
-
Publicerar katalogen till Webex-klienter.
-
-
Public-facing XSP|ADP, running NPS:
-
push-server för värdsamtalsaviseringar: A Notification Push Server on an XSP|ADP in your environment. Den samverkar mellan din programserver och vår NPS-proxy. Proxyn tillhandahåller token som är kort tidsförutgåva till ditt NPS för att tillåta aviseringar till molntjänsterna. Dessa tjänster (APNS och FCM) skickar samtalsaviseringar till Webex-klienter på Apple iOS- och Google Android-enheter.
-
-
Programserver:
-
Tillhandahåller samtalskontroll och gränssnitt till andra BroadWorks-system (i allmänhet)
-
För flowupplös etablering används AS:en av partneradministratören för att etablera användare i Webex
-
Flytta användarprofil till BroadWorks
-
-
OSS/BSS: Ditt driftsupportsystem/Business SIP-tjänster för att administrera dina BroadWorks-företag.
Webex-moln
Det blå blocket i diagrammet visar Webex-molnet. Webex-mikrotjänster stöder full funktionalitet för Webex-samarbete:
-
Cisco Common Identity (CI) är det identitetstjänst inom Webex.
-
Webex för Cisco BroadWorks representerar den uppsättning mikrotjänster som stöder integreringen mellan Webex och tjänsteleverantör Hosted BroadWorks:
-
API:er för användareablering
-
tjänsteleverantör konfigurering
-
Användarinloggning med BroadWorks-inloggningsuppgifter
-
-
Rutan Webex-meddelanden för meddelanderelaterade mikrotjänster.
-
Webex Meetings ruta som representerar mediebearbetningsservrar och SBI:er för videomöten med flera deltagare (SIP och SRTP)
Webbtjänster från tredje part
Följande tredjepartskomponenter visas i diagrammet:
-
APNS (Apple Push Notifications Service) pushar samtals- och meddelandemeddelanden till Webex-program på Apple-enheter.
-
FCM (FireBase Cloud Messaging) skickar samtals- och meddelandemeddelanden till Webex-program på Android-enheter.
XSP|ADP Architecture Considerations
The Role of Public-Facing XSP|ADP Servers in Webex for Cisco BroadWorks
The public-facing XSP|ADP in your environment provides the following interfaces/services to Webex and clients:
-
Autentiseringstjänst (AuthService), som skyddas av TLS och som svarar på Webex-förfrågningar för BroadWorks JWT (JSON Web Token) för användarens räkning
-
CTI-gränssnitt, säkrat av mTLS, som Webex prenumererar på samtalshistorik händelser och status för telefoninärvaro från BroadWorks (status för anslutning).
-
Xsi-åtgärder och events-gränssnitt (eXtended Services Interface) för prenumeranters samtalskontroll, kontakt- och samtalslista samt konfiguration av telefonitjänst för slutanvändare
-
DM-tjänst (Device Management) för klienter att hämta sina konfigurationsfiler för samtal
Ange URL:er till dessa gränssnitt när du konfigurerar Webex för Cisco BroadWorks. (See Configure your BroadWorks Clusters in Partner Hub in this document.) For each cluster, you can only provide one URL for each interface. Om du har flera gränssnitt i din BroadWorks-infrastruktur kan du skapa flera kluster.
XSP|ADP Architecture
We require that you use a separate, dedicated XSP|ADP instance or farm to host your NPS (Notification Push Server) application. Du kan använda samma NPS med UC-One SaaS eller UC-One Collaborate. However, you may not host the other applications required for Webex for Cisco BroadWorks on the same XSP|ADP that hosts the NPS application.
We recommend that you use a dedicated XSP|ADP instance/farm to host the required applications for Webex integration for the following reasons
-
For example, if you’re offering UC-One SaaS, we recommend creating a new XSP|ADP farm for Webex for Cisco BroadWorks. På så sätt kan de båda tjänsterna fungera oberoende medan du migrerar prenumeranter.
-
If you collocate the Webex for Cisco BroadWorks applications on an XSP|ADP farm that is used for other purposes, it's your responsibility to monitor usage, manage the resulting complexity, and plan for the increased scale.
-
The Cisco BroadWorks System Capacity Planner assumes a dedicated XSP|ADP farm and may not be accurate if you use it for collocation calculations.
Unless noted otherwise, the dedicated Webex for Cisco BroadWorks XSP|ADPs must host the following applications:
-
AuthService (TLS med CI-tokenvalidering eller mTLS)
-
CTI (mTLS)
-
XSI-åtgärder (TLS)
-
XSI-Events (TLS)
-
DMS (TLS)—Optional. It's not mandatory that you deploy a separate DMS instance or farm specifically for Webex for Cisco BroadWorks. You can use the same DMS instance that you use for UC-One SaaS or UC-One Collaborate.
-
Call Settings Webview (TLS)—Optional. Call Settings Webview (CSW) is required only if you want Webex for Cisco BroadWorks users to be able to configure calling features on the Webex App.
Webex kräver åtkomst till CTI via ett gränssnitt som skyddas av ömsesidig TLS autentisering. För att stödja detta krav rekommenderar vi ett av följande alternativ:
-
(Diagram labelled Option 1) One XSP|ADP instance or farm for all applications, with two interfaces configured on each server: ett mTLS-gränssnitt för CTI och ett TLS-gränssnitt för andra appar, t.ex. AuthService.
-
(Diagram labelled Option 2) Two XSP|ADP instances or farms, one with an mTLS interface for CTI, and the other with a TLS interface for other apps, such as the AuthService.
| XSP|ADP Reuse If you have an existing XSP|ADP farm that conforms to one of the suggested architectures above (Option 1 or 2) and it is lightly loaded, then it is possible to reuse your existing XSP|ADPs. You will need to verify that there are no conflicting configuration requirements between existing applications and the new application requirements for Webex. De två huvudsakliga övervägandena är:
Because the XSP|ADP’s have many applications and the number of permutations of these applications is large, there may be other unidentified conflicts. For this reason, any potential reuse of XSP|ADP’s should be verified in a lab with the intended configuration prior to committing to the reuse. |
Configure NTP Synchronization on XSP|ADP
The deployment requires time synchronization for all XSP|ADPs that you use with Webex.
Installera ntp-paketet efter att du har installerat operativsystemet och innan du har installerat BroadWorks-programvaran. Then you can configure NTP during the XSP|ADP software installation. Se BroadWorks Software Management-guiden för mer information.
During the interactive installation of the XSP|ADP software, you’re given the option to configure NTP. Fortsätt enligt följande:
-
När installationsprogrammet frågar
vill du konfigurera NTP?, angey. -
När installationsprogrammet frågar:
Kommer den här servern att vara en NTP-server? , angen. -
När installationsprogrammet frågar, Vad är NTP-adressen, värdnamnet eller FQDN? anger du adressen till din NTP-server eller en offentlig
NTP-tjänst,till exempel pool.ntp.org.
If your XSP|ADPs use silent (noninteractive) installation, the installer configuration file must include the following Key=Value pairs:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|ADP Identity and Security Requirements
Bakgrund
Protokollen och chiffer för Cisco BroadWorks TLS-anslutningar kan konfigureras vid olika specificitetsnivåer. Dessa nivåer sträcker sig från den mest allmänna (SSL-leverantören) till den mest specifika (individuellt gränssnitt). En mer specifik inställning åsidosätter alltid en mer allmän inställning. Om de inte anges ärvs SSL-inställningar på lägre nivå från högre nivåer.
Om inga inställningar ändras från standardinställningarna ärver alla nivåer SSL-leverantörens standardinställningar (JSSE Java Secure Sockets Extension).
Kravlista
-
The XSP|ADP must authenticate itself to clients using a CA-signed certificate in which the Common Name or Subject Alternate Name matches the domain portion of the XSI interface.
-
Xsi-gränssnittet måste stödja TLSv1.2-protokollet.
-
XSI-gränssnittet måste använda en chiffersvit som uppfyller följande krav.
-
Diffie-Hellman Ephemeral (DHE) eller Elliptic Curves Diffie-Hellman Ephemeral (ECDHE) nyckelutbyte
-
AES (Advanced Encryption Standard) chiffer med en minsta blockeringsstorlek på 128 bitar (t.ex. AES-128 eller AES-256)
-
GCM (kontrer-/diskläge) eller chifferläge för CBC (chifferblockskedjor)
-
Om en CBC-chiffer används tillåts endast hashfunktionerna i SHA2-serien (SHA256, SHA384, SHA512).
-
-
Till exempel följande chiffer uppfyller kraven:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| The XSP|ADP CLI requires the IANA naming convention for cipher suites, as shown above, not the openSSL convention. |
TLS-chiffer som stöds för AuthService- och XSI-gränssnitt
| Listan kan komma att ändras i takt med att våra molnsäkerhetskrav förändras. Följ nuvarande cisco-molnsäkerhetsrekommendation för chifferval enligt beskrivningen i kravlistan i detta dokument. |
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Xsi-händelser skala parametrar
Du kan behöva öka köstorleken och antalet Xsi-Events-trådar för att hantera volymen av händelser som krävs av Webex för Cisco BroadWorks-lösningen. Du kan öka parametrarna till de minimumvärden som visas enligt följande (minska inte dem om de är över dessa minimumvärden):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Multiple XSP|ADPs
Edge-element för laddningsbalans
If you have a load balancing element on your network edge, it must transparently handle the distribution of traffic between your multiple XSP|ADP servers and the Webex for Cisco BroadWorks cloud and clients. I detta fall anger du URL:en för laddningsbalanseringen till Webex för Cisco BroadWorks-konfigurationen.
Information om denna arkitektur:
-
Konfigurera DNS så att klienterna kan hitta laddningsbalanser vid anslutning till Xsi-gränssnittet (se DNS-konfiguration).
-
Vi rekommenderar att du konfigurerar Edge-elementet i omvänd SSL-proxyläge för att säkerställa punkt till punktdatakryptering.
-
Certificates from XSP|ADP01 and XSP|ADP02 should both have the XSP|ADP domain, for example your-XSP|ADP.example.com, in the Subject Alternate Name. They should have their own FQDNs, for example XSP|ADP01.example.com, in the Common Name. Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Internet-Facing XSP|ADP Servers
If you expose the Xsi interfaces directly, use DNS to distribute the traffic to the multiple XSP|ADP servers.
Information om denna arkitektur:
-
Two records are required to connect to the XSP|ADP servers:
-
For Webex microservices: Round-robin A/AAAA records are required to target the multiple XSP|ADP IP addresses. This is because the Webex microservices can’t do SRV lookups. For examples, see Webex Cloud Services.
-
For Webex App: An SRV record that resolves to A records where each A record resolves to a single XSP|ADP. For examples, see Webex App.
Use prioritized SRV records to target the XSI service for the multiple XSP|ADP addresses. Prioritize your SRV records so that the microservices will always go to the same A record (and subsequent IP address) and will only move to the next A record (and IP address) if the first IP address is down. DO NOT use a round-robin approach for the Webex App.
-
-
Certificates from XSP|ADP01 and XSP|ADP02 should both have the XSP|ADP domain, for example your-XSP|ADP.example.com, in the Subject Alternate Name. They should have their own FQDNs, for example XSP|ADP01.example.com, in the Common Name.
-
Du kan använda jokerteckencertifikat, men vi rekommenderar dem inte.
Undvik HTTP-omdirigeringar
Sometimes, DNS is configured to resolve the XSP|ADP URL to an HTTP load balancer, and the load balancer is configured to redirect through a reverse proxy to the XSP|ADP servers.
Webex does not follow a redirect when connecting to the URLs you supply, so this configuration does not work.
Beställning och etablering
Beställning och etablering gäller på dessa nivåer:
-
Partner/Service Provider provisioning:
Alla Webex för Cisco BroadWorks tjänsteleverantör (eller återförsäljare) som är onboarded måste konfigureras som en partnerorganisation i Webex och beviljas de nödvändiga berättigandena. Cisco-åtgärder ger partnerorganisationens administratör åtkomst till att hantera Webex för Cisco BroadWorks på Webex Partner Hub. Partneradministratören måste göra alla nödvändiga etableringssteg innan han eller hon kan etablera en kund-/företagsorganisation.
-
Customer/Enterprise ordering and provisioning:
Varje BroadWorks-företag som är aktiverat för Webex för Cisco BroadWorks utlöser skapandet av en associerad Webex-kundorganisation. Denna process sker automatiskt som en del av etableringen av användare/prenumeranter. Alla användare/prenumeranter inom ett BroadWorks-företag etableras i samma Webex-kundorganisation.
Samma beteende gäller om ditt BroadWorks-system är konfigurerat som ett tjänsteleverantör med grupper. När du etablerar en prenumerant i en BroadWorks-grupp, skapas automatiskt en kundorganisation som motsvarar gruppen i Webex.
-
User/Subscriber ordering and provisioning:
Webex för Cisco BroadWorks har för närvarande stöd för följande användaretableringsmodeller:
-
Flowflödesetablering av betrodda e-postmeddelanden
-
Flowflödesetablering utan betrodda e-postmeddelanden
-
Självetablering av användare
-
API-etablering
-
Flowthrough Provisioning with Trusted Emails
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du är nöjd med att BroadWorks har prenumeranters e-postadresser som är giltiga och unika för Webex, kommer detta etableringsalternativ automatiskt att skapa och aktivera Webex-konton med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Flowflödesetablering utan betrodda e-postmeddelanden
Du konfigurerar den integrerade IM&P-tjänsten för att använda en URL för Webex-tillhandahållande och tilldelar sedan tjänsten till användarna. Programservern använder API:n för Webex-etablering för att begära motsvarande Webex-användarkonton.
Om du inte kan förlita dig på prenumerantens e-postadresser som finns i BroadWorks skapar detta etableringsalternativ Webex-konton, men de kan inte aktiveras förrän prenumeranter har tillgång till och validerat sina e-postadresser. Då kan Webex aktivera kontona med dessa e-postadresser som användar-ID.
Du kan ändra prenumerantpaketet via Partner Hub eller så kan du skriva ditt eget program för att använda det tillhandahållande API:et för att ändra prenumerantens paket.
Självetablering av användare
Med det här alternativet finns inget flowuppräckning för etablering från BroadWorks till Webex. När du har konfigurerat integreringen mellan Webex och ditt BroadWorks-system får du en eller flera länkar som är specifika för etablering av användare inom din Webex för Cisco BroadWorks-partnerorganisation.
Sedan utformar du dina egna meddelanden (eller delegater till dina kunder) så att länken fördelas till prenumeranter. Prenumeranterna följer länken och tillhandahåller sedan sina e-postadresser för att skapa och aktivera sina egna Webex-konton.
Eftersom kontona etableras inom din partnerorganisations omfattning kan du manuellt justera användarpaket via Partner Hub eller använda API:et för att göra det.
| Användare måste finnas i BroadWorks-systemet som du integrerar med Webex, eller så är de förbjudna att skapa konton med den länken. |
tjänsteleverantör genom API:er
Webex visar en uppsättning offentliga API:er som gör det möjligt att bygga Webex för tillhandahållande av användare/prenumeranter i ditt befintliga arbetsflöde/verktyg för användarhantering.
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Install AP.as.22.0.1123.ap376508.
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Install AP.as.23.0.1075.ap376509
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Install AP.as.24.0.944.ap375100
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
| När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare. |
Extension Dialing
Extension Dialing feature support allows Webex for Cisco Broadworks users to dial other users with an extension similar to the primary phone number within the same enterprise. This is especially useful for users who do not have DID numbers.
During provisioning, the extension of the users gets stored in the Webex directory as the user’s extension. For BroadWorks calling, the extension appears on the Webex App in the extension field of all the call initiation method areas and the user’s profile. Webex for Cisco BroadWorks supports extension-only calls between users within the same group and different groups of the same enterprise with the combination of location dialing code and extension. However, calling between two enterprises using only extensions is not supported.
An extension can be provisioned for the Cisco BroadWorks users through the following methods:
-
Cisco BroadWorks users
-
Public API provisioning as ‘extension
-
The extension parameter should be explicitly passed as part of the API call. For enterprises/groups that have Location Dialing Code (LDC) configured, the extension parameter should be the combination of LDC and 'extension number.
-
-
Flowthrough or Self-Activation provisioning
-
Extension and LDC (where applicable) will be automatically retrieved from BroadWorks.
-
-
-
BroadWorks-only Calling users or entities
-
Synced automatically from BroadWorks by Directory Sync using the combination of Location Dialing Code (LDC) and extension number.
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioning method |
Managing Extension |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Public API |
Extension needs to be passed as parameter |
|
Flowthrough |
Extension retrieved from BroadWorks automatically | ||
|
BroadWorks-only calling användare |
Calling users who are not onboarded to Webex |
Directory Sync |
Extension synced by Directory sync |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync | Extension synced by Directory sync |
|
BroadWorks telefonlistor |
Enterprise, Group or Personal Phone Lists |
Directory Sync |
Ej tillämpligt |
Förutsättningar
-
Client version required for supporting this feature is 42.11 or later.
-
Patch where extension and location dialing codes are added to XSI and Provisioning Adapter February 2022 for version 23 or above as part of :
-
AP.platform.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Enable the header X-BroadWorks-Remote-Party-Info on the AS using the below CLI command for this SIP call flow which is required for extension dialing feature support.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
App Call Options Priority
As part of the Extension Dialing feature support, The app call options priority setting is also provided at the partner level for all the Webex for Cisco Broadworks partners. Using this setting, the partner can control the call priority settings of all its managed customers from Partner Hub. The app call options priority setting for a customer can also be modified at a customer level from Control Hub.
The app call options priority setting contains extension as second option in both Partner Hub and Control Hub when a Webex for Cisco Broadworks user is newly provisioned with extension through any of the above-mentioned provisioning methods.
For all the existing provisioned Orgs, the extension option will be in the hidden state (by default) in the app call options priority setting. This will not show an extension in the audio/video call option of the user in the Webex App.
Following are the options to make the extension call option visible for the existing customers:
-
If a partner wants all its managed customer orgs to be provided with an extension as one of the call options, it is recommended for the Partner Admin to move the Extension from hidden to available in Partner Hub. This will let the managed customer orgs inherit the setting from their partner.
-
If a Partner wants to provide an extension in call options for a specific customer org, it is recommended for the Partner Admin to move the extension from hidden to available in Control Hub.
Group Contacts Support
This feature enhances the Webex for BroadWorks DirSync service by removing the limitation for syncing up to 1500 contacts from the Group phone lists on BroadWorks and allowing partners to sync up to 30K contacts from a single Group phone list and bring it on par with the 30K contacts increase for Enterprise phone list, which was released separately.
There is an overall limit of 200K for all external contacts per Organization, which would apply to the sum of Enterprise and Group phone lists in a single BroadWorks enterprise. For example, a BroadWorks enterprise that has Enterprise phone list with 30K and also 5 Group phone lists each with 30K will be supported (180K total per Org). However, if there are 6 group phone lists each with 30K, this will not be supported (210K total).
| This feature is available on request. Please contact your account team to have it enabled.
|
After the feature is enabled, the DirSync service starts syncing BroadWorks Group phone list contacts into dedicated per group contact storage in the Webex Contact Service.
During provisioning, the enterprise group of the user needs to be stored in the Webex directory to indicate the group this user belongs to. The association of the user with a BroadWorks group in the Webex Directory allows the Webex app to do contact search in the Contact Service group storage for the specific group of the user.
The feature requires the Webex for BroadWorks subscribers to be provisioned in Webex with the BroadWorks enterprise Group Id.
The BroadWorks enterprise Group Id can be provisioned for the Cisco BroadWorks users through the following methods:
-
Webex för Cisco BroadWorks-användare
-
Public API provisioning as ‘spEnterpriseGroupId’
-
The BroadWorks enterprise Group Id should be explicitly passed in spEnterpriseGroupId parameter of the API call.
-
-
Flowthrough or Self-Activation provisioning
-
BroadWorks enterprise Group Id will be automatically retrieved from BroadWorks.
-
-
BroadWorks-only Calling users or entities
-
Not applicable. It’s not required to sync BroadWorks enterprise Group Id for these users.
-
-
|
BroadWorks samtalsregister |
Beskrivning |
Provisioning method |
Managing Enterprise Group ID |
|---|---|---|---|
|
Webex för Cisco BroadWorks-användare |
Användare är aktiverade för Webex för Cisco BroadWorks |
Public API |
BroadWorks enterprise Group Id needs to be passed as parameter spEnterpriseGroupId |
|
Flowthrough |
BroadWorks enterprise Group Id is retrieved from BroadWorks automatically | ||
|
BroadWorks-only calling användare |
Calling users who are not onboarded to Webex |
Directory Sync |
Ej tillämpligt |
|
Enheter som inte använder samtal |
T.ex. en telefon konferensrum, fax, huntgruppsnummer |
Directory Sync |
Ej tillämpligt |
|
BroadWorks telefonlistor |
Contacts in the BroadWorks Group Phone Lists |
Directory Sync |
Group contacts are stored in Webex Contact Service associated with the specific group |
|
BroadWorks Enterpsie or Persional phone lists |
Contacts in the Enterprise or Personal Phone Lists |
Directory Sync |
Ej tillämpligt |
| Public API must be updated PRIOR to the MIGRATION. Migration cannot be completed until THIS API is completed The BroadWorks enterprise Group Id should be explicitly passed in spEnterpriseGroupId parameter of the API call https://developer.webex.com/docs/api/changelog#2023-march After the feature is enabled and as a result of the next directory sync the enterprise user groups will also be displayed in Control Hub. Visualizing the groups in Control Hub for Webex for BroadWorks is purely informational at this stage. Partner and customer admins should not make any modifications to groups or group membership in Control Hub as these changes will not be reflected back to BroadWorks. Group Management in Control Hub is intended for use by partners who will be adopting the upcoming Contact Management APIs. |
Migrering och framtida bevis på
Ciscos hemsida för BroadSoft Unified Communications-klienten är att flytta över från UC-One till Webex. Motsvarande nätverk för supporttjänster finns inte på tjänsteleverantör nätet – med undantag för samtal – mot Webex molnplattform.
Whether you’re running UC-One SaaS, or BroadWorks Collaborate, the preferred migration strategy is to deploy new, dedicated XSP|ADPs for integration with Webex for Cisco BroadWorks. Du kan köra de två tjänsterna samtidigt som du migrerar kunder till Webex, och så småningom ta tillbaka den infrastruktur som användes för den tidigare lösningen.
Recommended Document Subscriptions
Webex Help Center articles (on help.webex.com) have a Subscribe option that lets you receive an email notification whenever that article gets updated.
We recommend that you subscribe to each of the following articles to ensure that you don't miss out on critical updates that affect network connectivity. To subscribe, go to each of the below links and in the article that launches, click the Subscribe button.
At a minimum, we recommend that you subscribe to the above list. However, most of the Webex articles and documents listed under Additional Documents have a Subscribe option. For this option to appear, the article must appear on help.webex.com.
| There is no subscription option for documentation landing pages. |
Additional Documents
Refer to the following related documentation for more information about Webex for Cisco BroadWorks:
Webex for Cisco BroadWorks Documents
Partner administrators can use the following documents and sites to obtain information on Webex for Cisco BroadWorks.
-
Bring Your Own PSTN Solution for Webex for Cisco BroadWorks—This solution lets Service Providers provision phone numbers that they own (rather than Cisco-provided numbers) for users to use when joining Webex Meetings.
-
Webex for Cisco BroadWorks Configuration Guide—Describes how to configure the Webex App for Webex for Cisco BroadWorks.
- Device Integration Guide for Webex for Cisco BroadWorks—Describes how to onboard and service Room OS and MPP devices.
-
Webex for Cisco BroadWorks Troubleshooting Guide—Contains troubleshooting information for Webex for Cisco BroadWorks.
Webex for Cisco BroadWorks Articles
Partner administrators can use the following optional sites to learn more about Webex for Cisco BroadWorks:
-
Webex for Cisco BroadWorks Documentation—The landing page lists technical documents and optional Webex articles targeted to partner administrators of Webex for Cisco BroadWorks.
-
What's New with Webex for Cisco BroadWorks—Read about the latest released features along with what's coming soon.
-
Known Issues and Limitations—Read about known issues that we've identified in the Webex for Cisco BroadWorks solution.
-
Partner Administrator Roles for Webex for BroadWorks and Wholesale RTM—This article describes how to assign partner administrator roles for partner organizations that offer Webex for Cisco BroadWorks. Roles get used to assign administration access to settings in Partner Hub and Control Hub.
Cisco BroadWorks Documents
Partner administrators can refer to the Cisco BroadWorks site on cisco.com for technical documents that describe how to deploy the Cisco BroadWorks part of the solution:
Webex Help Articles
The following Webex Help sites can be used to find Webex articles that help customer administrators and end users to use Webex features.
-
Webex from Service Providers—This landing page contains links with getting started info and commonly used articles for Webex App users who purchased Webex services from a Service Provider.
-
Webex Help Center—Use the search feature at help.webex.com to search for additional Webex articles that describe Webex App and Webex Meetings functionality. You can search for either user or administrator articles.
Developer Documentation
-
Webex for BroadWorks Developer Guide—Provides information for developers who create applications that use the Webex for BroadWorks APIs.
Beslutspunkter
| Övervägande | Frågor att besvara | Resurser |
|
Arkitektur och infrastruktur
|
How many XSP|ADPs? Hur använder de mTLS? |
Cisco BroadWorks systemkapacitetsplanerare Teknikerguide för Cisco BroadWorks system XSP|ADP CLI Reference Det här dokumentet |
| Tillhandahållande av kunder och användare |
Kan du litar på att du litar på e-postmeddelanden i BroadWorks? Vill du att användare ska ange e-postadresser för att aktivera sina egna konton? Kan du bygga verktyg för att använda vårt API? |
Offentliga API-dokument på https://developer.webex.com Det här dokumentet |
| Märkning | Vilken färg och logotyp vill du använda? | Varumärkesartikel om Webex-app |
| Mallar | Vilka är dina olika kundanvändningsfall? | Det här dokumentet |
| Prenumeranters funktioner per kund/företag/grupp | Välj paket för att definiera servicenivå per mall. Basic, Standard, Premium eller Softphone. |
Det här dokumentet Funktions-/paketmatris |
| Användarautentisering | BroadWorks eller Webex | Det här dokumentet |
| Provisioneringsadapter (för flow flera etableringsalternativ) |
Använder du redan integrerat IM&P, t.ex. för UC-One SaaS? Vill du använda flera mallar? Finns det ett vanligare användningsfall som förväntas? |
Det här dokumentet CLI-referens för programserver |
Arkitektur och infrastruktur
-
Vilken typ av skala avser du att starta med? Det går att skala upp i framtiden, men din nuvarande användningsuppskattning bör driva infrastrukturplaneringen.
-
Work with your Cisco account manager / sales representative to size your XSP|ADP infrastructure, according to the Cisco BroadWorks System Capacity Planner and the Cisco BroadWorks System Engineering Guide.
-
How will Webex make Mutual TLS connections to your XSP|ADPs? Directly to the XSP|ADP in a DMZ, or via TLS proxy? This affects your certificate management, and the URLs you use for the interfaces. (We do not support unencrypted TCP connections to the edge of your network).
Tillhandahållande av kunder och användare
Vilken användares etableringsmetod passar dig bäst?
-
Flowthrough Provisioning With Trusted Emails: Genom att tilldela "integrerad IM&P"-tjänsten på BroadWorks etableras prenumeranterna automatiskt i Webex.
Om du dessutom är säker på att prenumerantens e-postadresser i BroadWorks är giltiga och unika för Webex, kan du använda den "betrodda e-post"-varianten av flow vid etablering. Prenumeranters Webex-konton skapas och aktiveras utan åtgärder. de hämtar bara klienten och loggar in.
E-postadress är ett nyckelanvändarattribut på Webex. Därför tjänsteleverantör ange en giltig e-postadress för användaren för att kunna tillhandahålla dem för Webex-tjänster. Detta måste finnas i användarens e-post-ID-attribut i BroadWorks. Vi rekommenderar att du även kopierar det till attributet Alternativt ID.
-
Flowthrough Provisioning Without Trusted Emails: Om du inte kan lita på prenumerantens e-postadresser kan du ändå tilldela den integrerade IM&P-tjänsten i BroadWorks för att tillhandahålla användare i Webex.
Med det här alternativet skapas kontona när du tilldelar tjänsten, men prenumeranter måste tillhandahålla och validera sina e-postadresser för att aktivera Webex-kontona.
-
User Self-Provisioning: Det här alternativet kräver inte tilldelning av IM&P-tjänster i BroadWorks. Du (eller dina kunder) distribuerar en etableringslänk istället och länkarna för att hämta de olika klienterna, med din varuvisning och dina instruktioner.
Prenumeranter följer länken och tillhandahåller sedan och validerar sina e-postadresser för att skapa och aktivera sina Webex-konton. Sedan hämtar de klienten och loggar in, och Webex hämtar viss ytterligare konfiguration om dem från BroadWorks (inklusive deras primära nummer).
-
SP Controlled Provisioning via APIs: Webex visar en uppsättning allmänna API:er som gör det möjligt för tjänsteleverantörer att bygga användare/prenumeranters etablering i sina befintliga arbetsflöden.
Provisioning Requirements
The following table summarizes the requirements for each provisioning method. In addition to these requirements, your deployment must meet the general system requirements that are described in this guide.
|
Provisioning Method |
Krav |
|---|---|
|
Flowflödesetablering (Trusted or Untrusted emails) |
The Webex provisioning API adds existing BroadWorks users to Webex automatically once the user meets requirements and you toggle the Integrated IM+P service to on. There are two flows (trusted emails or untrusted emails) which you assign via the Onboarding template on Webex. BroadWorks requirements:
Webex requirements: The Onboarding template includes the following settings:
|
|
Självetablering av användare |
Admin provides an existing BroadWorks user with a link to the User Activation Portal. The user must log in to the portal using BroadWorks credentials and provide a valid email address. After the email is validated, Webex fetches additional user information to complete provisioning. BroadWorks requirements:
Webex requirements: The Onboarding template includes the following settings:
|
SP controlled provisioning via API (Trusted or Untrusted emails) |
Webex exposes a set of public APIs that enable you to build user provisioning into your existing workflows and tools. There are two flows:
BroadWorks Requirements:
Webex Requirements:
To use the APIs, go to BroadWorks Subscribers. |
Nödvändiga programfixar med Flow-through Provisioning
Om du använder flow-through-provisionering måste du installera en systemkorrigering och tillämpa en CLI-egenskap. Se listan nedan för anvisningar som gäller för din BroadWorks-version:
För R22:
-
Install AP.as.22.0.1123.ap376508.
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txtinformation.
För R23:
-
Install AP.as.23.0.1075.ap376509
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txtinformation.
För R24:
-
Install AP.as.24.0.944.ap375100
-
After installation, set the property
bw.msg.includeIsEnterpriseInOSSschematotruefrom the CLI inMaintenance/ContainerOptions.Se korrigeringsanteckningarna för mer https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txtinformation.
| När du har slutfört dessa steg kommer du inte att kunna tillhandahålla nya användare med UC-One-samarbetstjänster. Nyligen använda användare måste vara Webex för Cisco BroadWorks-användare. |
Supported Language Locales
Vid etableringen tilldelas automatiskt det språk som tilldelades i BroadWorks till den första provisionerade administrationsanvändaren som standardspråk för kundorganisationen. Den här inställningen avgör vilket standardspråk som används för e-postaktiveringar, möten och mötesinbjudningar inom denna kundorganisation.
Five character language locales in (ISO-639-1)_(ISO-3166) format are supported. For example, en_US corresponds to English_UnitedStates. If only a two letter language is requested (using ISO-639-1 format), the service will generate a five character language locale by combining the requested language with a country code from the template i.e. "requestedLanguage_CountryCode", if unable to get a valid locale, then the default sensible locale used based on the required language code.
The following table lists the supported locales, and the mapping that converts a two-letter language code to a five-character locale for situations where a five-character locale is not available.
|
Supported Language Locales (ISO-639-1)_(ISO-3166) |
If only a two-letter language code is available... | |
|---|---|---|
|
Language code (ISO-639-1) ** |
Use Default Sensible Locale instead (ISO-639-1)_(ISO-3166) | |
|
en_US en_AU en_GB en_Ca |
en |
en_US |
|
fr_Fr fr_Ca |
fr |
fr_Fr |
|
cs_CZ |
cs |
cs_CZ |
|
da_Dk |
da |
da_Dk |
|
de_DE |
de |
de_DE |
|
hu_Hu |
hu |
hu_Hu |
|
id_ID |
ID |
id_ID |
|
it_IT |
it |
it_IT |
|
ja_Jp |
ja |
ja_Jp |
|
ko_Kr |
ko |
ko_Kr |
|
es_Es es_CO es_MX |
es |
es_Es |
|
nl_Nl |
nl |
nl_Nl |
|
nb_NO |
nb |
nb_NO |
|
pl_PL |
pl |
pl_PL |
|
pt_PT pt_Br |
pt |
pt_PT |
|
ru_Ru |
ru |
ru_Ru |
|
ro_RO |
ro |
ro_RO |
|
zh_Cn zh_TW |
zh |
zh_Cn |
|
sv_SE |
sv |
sv_SE |
|
ar_Sa |
ar |
ar_Sa |
|
tr_Tr |
tr |
tr_Tr |
| The locales es_CO, id_ID, nb_NO and pt_PT are not supported by Webex Meeting Sites. For these locales, The Webex Meetings sites will be in English only. English is the default locale for sites if no/invalid/unsupported locale is required for the site. This language field is applicable while creating an Organization and Webex Meetings site. If no language is mentioned in a post or in the subscriber's API then language from the template will be used as a default language. |
Märkning
Partneradministratörer kan använda Avancerade anpassningar för att anpassa hur Webex-appen ser ut för kundorganisationer som partnern hanterar. Partneradministratörer kan anpassa följande inställningar för att säkerställa att Webex-appen återspeglar deras företagsvarumärke och identitet:
-
Företagslogotyp
-
Unika färgscheman för ljusläge eller mörkt läge
-
Anpassade support-URL:er
For details on how to customize branding, refer to Configure Advanced Branding Customizations.
|
|
Onboarding templates
Onboarding templates allow you to define the parameters by which customers and associated subscribers are automatically provisioned on Webex for Cisco BroadWorks. You may configure multiple Onboarding templates as required, but when you onboard a customer it is associated with only one template (you cannot apply multiple templates to one customer).
Några av de primära mallparametrarna listas nedan.
Paket
-
Du måste välja ett standardpaket när du skapar en mall (Se Paket i avsnittet Översikt för information). Alla användare som etableras med den här mallen, oavsett om de använder flowuppringning eller självetablering, får standardpaketet.
-
Du har kontroll över paketvalet för olika kunder genom att skapa flera mallar och välja olika standardpaket i varje. Du kan sedan distribuera olika etableringslänkar, eller olika provisioneringsadaptrar per företag, beroende på vilken användaretableringsmetod som du har valt för mallarna.
-
You can change the package of specific subscribers from this default, using the provisioning API (see Webex for Cisco BroadWorks API documentation or through Partner Hub (see Change User Package in Partner Hub).
-
Du kan inte ändra en prenumerantens paket från BroadWorks. Tilldelningen av den integrerade IM&P-tjänsten är på eller av. Om prenumeranten tilldelas denna tjänst i BroadWorks definierar den partnerhubben som är associerad med prenumerantens företags etablerings-URL paketet.
Återförsäljare och företag eller tjänsteleverantör och grupper?
-
Det sätt på vilket ditt BroadWorks-system konfigureras påverkar flödet via etableringen. Om du är en återförsäljare med företag måste du aktivera företagsläget när du skapar en mall.
-
Om BroadWorks-systemet är konfigurerat i tjänsteleverantör-läge kan du lämna enterprise-läget inaktiverat i dina mallar.
-
Om du planerar att etablera kundorganisationer med båda BroadWorks-lägena måste du använda olika mallar för grupper och företag.
| Se till att du har tillämpat BroadWorks-korrigeringar som krävs för flöde genom etablering. Mer information finns i Obligatoriska korrigeringar med Flow-through Provisioning. |
Autentiseringsläge
Decide how you want subscribers to authenticate when they log in to Webex. You can assign the mode using the Authentication Mode setting in the Onboarding template. The following table outlines some of the options.
| This setting has no effect on login to the User Activation Portal. Users who sign in to the portal must enter their BroadWorks user ID and password, as configured on BroadWorks, irrespective of how you configure Authentication Mode on the Onboarding template. |
| Autentiseringsläge | BroadWorks | Webex |
| Primär användaridentitet | BroadWorks användar-id | E-postadress |
| Identitetsleverantör |
BroadWorks.
| Cisco Common Identity |
| Multi-faktorautentisering? | Nej | Kräver kund-IdP som har stöd för autentisering med flera faktorer. |
|
Valideringssökväg för autentiseringsuppgifter
|
|
|
| Mer detaljerad analys av inloggningsflödet SSO med direktautentisering i BroadWorks finns i SSO Login Flow. |
UTF-8 Encoding with BroadWorks Authentication
With BroadWorks authentication, we recommend that you configure UTF-8 encoding for the authentication header. UTF-8 resolves an issue that can occur with passwords that use special characters whereby the web browser does not encode the characters properly. Using a UTF-8 encoded, base 64-encoded header resolves this issue.
You can configure UTF-8 encoding by running one of the following CLI commands on the XSP or ADP:
-
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8 -
ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Land
You must select a country when you create a template. This country will be automatically assigned as the organisation country for all the customers that are provisioned with the template in Common Identity. Additionally, the organization country will determine the default global call-in numbers for Cisco PSTN in Webex Meeting Sites.
The site's default global call-in numbers will be set to the first available dial-in number defined in the telephony domain based on the organization's country. If the organization's country is not found in the dial-in number defined in the telephony domain, the default number of that location will be used.
|
S No. |
Plats |
Landskod |
Namn på land |
|---|---|---|---|
|
1 |
AMER |
+1 |
US, CA |
|
2 |
APAC |
+65 |
Singapore |
|
3 |
Anz |
+61 |
Australien |
|
4 |
Europa, Mellanöstern och Afrika |
+44 |
STORBRITANNIEN |
|
5 |
EURO |
+49 |
Tyskland |
Flera partner är inte uppsypnade
Kommer du att använda underlicensiera Webex för Cisco BroadWorks till en annan tjänsteleverantör? I detta fall behöver varje tjänsteleverantör en tydlig partnerorganisation i Webex Control Hub att ge dem lösningen för sin kundbas.
Provisioneringsadapter och mallar
När du använder flowspelar provisionering hämtas den url för tillhandahållande som du anger i BroadWorks från mallen i Control Hub. Du kan ha flera mallar och därmed flera url:er för tillhandahållande. Detta gör det möjligt för dig att, på företag-basis, välja vilket paket som ska tillämpas på prenumeranter när de tilldelas den integrerade IM&P-tjänsten.
Du måste fundera över om du vill ställa in en URL för tillhandahållande på systemnivå som en standardsökväg till etablering och vilken mall du vill använda för det. På det här sättet behöver du endast explicit ange etablerings-URL:en för företag som behöver en annan mall.
Kom också ihåg att du kanske redan använder en URL för tillhandahållande av systemnivå, till exempel UC-One SaaS. If that is the case, you may opt to preserve the system level URL for provisioning users on UC-One SaaS, and override for those enterprises moving to Webex for Cisco BroadWorks. Alternativt kan du gå den andra vägen och ställa in systemnivå-URL:en för Webex för BroadWorks och konfigurera om de företag som du vill behålla på UC-One SaaS.
The configuration choices related to this decision are detailed in Configure Application Server with Provisioning Service URL.
Provisioning Adapter Proxy
For added security, the Provisioning Adapter Proxy lets you use an HTTP(S) proxy on the Application Delivery Platform for flowthrough provisioning between the AS and Webex. The proxy connection creates an end-to-end TCP tunnel that relays traffic between the AS and Webex, thereby negating the need for the AS to connect to the public internet directly. For secure connections, TLS can be used.
This feature requires that you set up the proxy on BroadWorks. For details, see Cisco BroadWorks Provisioning Adapter Proxy Feature Description.
Minimikrav
Konton
Alla prenumeranter som du etablerar för Webex måste finnas i BroadWorks-systemet som du integrerar med Webex. Du kan integrera flera BroadWorks-system om det behövs.
All subscribers must have BroadWorks licenses and a primary number or extension.
Webex använder e-postadresser som primära identifierare för alla användare. Om du använder flow attributet provisionering med betrodda e-postmeddelanden måste dina användare ha giltiga adresser i e-postattributet i BroadWorks.
Om din mall använder BroadWorks-autentisering kan du kopiera prenumerantens e-postadresser till attributet Alternativt ID i BroadWorks. Detta gör det möjligt för användare att logga in på Webex med sina e-postadresser och sina BroadWorks-lösenord.
Dina administratörer måste använda sina Webex-konton för att logga in på Partner Hub.
| It is not supported to onboard a BroadWorks administrator to Webex for Cisco BroadWorks. You can only onboard BroadWorks calling users who have a primary number and/or extension. If you are using flowthrough provisioning, users must also be assigned the Integrated IM&P service. |
Servrar som uppfyller dina nätverks- och programvarukrav
-
BroadWorks-instanser med lägsta version R22. Se BroadWorks programvarukrav (i det här dokumentet) för versioner och programfixar som stöds. For more information, see BroadSoft products lifecycle policy section in BroadSoft Lifecycle Policy and BroadWorks Software Compatibility Matrix.
-
BroadWorks-instanser ska innehålla minst följande servrar:
-
Programserver (AS) med BroadWorks-version enligt ovan
-
Nätverksserver (NS)
-
Profilserver (PS)
-
-
Public-facing XSP|ADP Server(s) or Application Delivery Platform (ADP) meeting the following requirements:
-
Verifieringstjänst (BWAuth)
-
Gränssnitt för XSI-åtgärder och -händelser
-
DMS (webbprogram för enhetshantering)
-
CTI-gränssnitt (datortelefoniintergration)
-
TLS 1.2 med ett giltigt certifikat (inte själv signerade) och alla mellanliggande krävs. Kräver administratör på systemnivå för att underlätta företags sökning.
-
Autentisering via ömsesidig TLS (mTLS) för autentiseringstjänsten (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
Ömsesidig TLS-autentisering (mTLS) för CTI-gränssnitt (kräver att den offentliga Webex-klientcertifikatkedjan är installerad som betrodda ankare)
-
-
En separat XSP/ADP-server som fungerar som en "push-server för samtalsaviseringar" (ett NPS-program i din miljö som används för att skicka samtalsaviseringar till Apple/Google. Vi kallar det "CNPS" här för att skilja det från tjänsten i Webex som levererar push-aviseringar för meddelanden och närvaro).
Servern måste vara på R22 eller senare.
-
Vi beg?r ett separat XSP/ADP-server f?r CNPS eftersom opåg?rlighet f?r laddningen från Webex f?r BWKS-molnanslutningar kan ha en negativ inverkan p? NPS-serverns prestanda p? grund av den allt fler meddelandelatensen. See the Cisco BroadWorks System Engineering Guide for more on XSP|ADP scale.
Plattformar för Webex-app
To download the English version of the Webex App, go to https://www.webex.com/webexfromserviceproviders-downloads.html. The Webex App is available on:
-
Datorer/bärbara datorer med Windows
-
Apple PC/bärbara datorer med MacOS
-
iOS (Apple Store)
-
Android (Play Store)
-
Web browsers (go to https://teams.webex.com/)
Localized Versions
To download a localized version of the Webex App, use one of these links:
-
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (Korean)
-
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (French)
-
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (Portuguese)
-
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Chinese Traditional)
-
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Chinese Simplified)
-
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japan)
-
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Spain)
-
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (German)
-
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (Italian)
Fysiska telefoner och tillbehör
-
IP-telefoner från Cisco:
-
Cisco IP-telefon, 6800-serien med inbyggd programvara med fleraplattformer
-
Cisco IP-telefon 7800-serien med inbyggd multiplatform
-
Cisco IP-telefon 8800-serien med inbyggd multiplatform
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html för modeller och mer information.
-
-
Vi stöder tredjepartstelefoner på samma sätt som med andra BroadWorks-integreringar. De har dock ännu inte någon kontakt- och närvarointegrering med Webex för Cisco BroadWorks.
-
Adapters:
-
Cisco ATA 191 multiplatform analog telefonadapter
-
Cisco ATA 192 multiplatform analog telefonadapter
Se https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html för modeller och mer information.
-
-
Headsets:
-
Cisco Headset 500-serien
Se https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html för modeller och mer information.
-
-
Room OS Devices:
-
Webex Room and Room Kit Series
-
Webex Desk-serien
-
Webex Board serien
-
Device Integration
For details on how to onboard and service Room OS and MPP devices for Webex for Cisco BroadWorks, see Device Integration Guide for Webex for Cisco BroadWorks.
Enhetsprofiler
Following are the DTAF files you need to load onto your Application Servers to support the Webex App as a calling client. They are the same DTAF files as used for UC-One SaaS, however there is a new config-wxt.xml.template file that is used for the Webex App.
To download the latest device profiles, go to the Application Delivery Platform Software Downloads site to get the latest DTAF files. These downloads work for both ADP and XSP.
|
Klientnamn |
Enhetsprofiltyp och paketnamn |
|---|---|
|
Webex mobilmall |
Identitets-/enhetsprofiltyp: Anslut – mobil DTAF: Konfigurationsfil: |
|
Webex-surfplattamall |
Identitets-/enhetsprofiltyp: Anslut – surfplatta DTAF: Konfigurationsfil: |
|
Webex skrivbordsmall |
Identitets-/enhetsprofiltyp: Business Communicator – PC DTAF: Konfigurationsfil: |
Identify/Device Profile
All Webex for Cisco BroadWorks users must have an Identity/Device Profile assigned in BroadWorks that uses one of the above device profiles in order to make calls using the Webex App. The profile provides the configuration that allows the user to place calls.
Obtaining OAuth credentials for your Webex for Cisco BroadWorks
Raise a service request with your onboarding agent or with Cisco TAC to provision Cisco OAuth for your Cisco Identity Provider Federation account.
Use the following request title for respective features:
-
XSP|ADP AuthService Configuration' to configure service on XSP|ADP.
-
'NPS Configuration for Auth Proxy Setup' to configure NPS to use authentication proxy.
-
CI User UUID Sync' for CI user UUID sync. For more details on this feature, see: Cisco BroadWorks support for CI UUID.
-
Configure BroadWorks to enable Cisco Billing for BroadWorks and Webex For BroadWorks Subscriptions.
Cisco ger dig ett OAuth-klient-ID, en klienthemlighet och en uppdateringstoken som är giltig i 60 dagar. If the token expires before you use it, you can raise another request.
| If you already obtained Cisco OAuth Identity Provider credentials, complete a new service request to update your credentials. |
Beställningscertifikat
Certifikatkrav för TLS-autentisering
You will need Security Certificates, signed by a well-known Certificate Authority and deployed on your Public facing XSP|ADPs, for all required applications. These will be used to support TLS certificate verification for all inbound connectivity to your XSP|ADP servers.
These certificates should include your XSP|ADP public fully qualified domain name as Subject Common Name or Subject Alternate Name.
The exact requirements for deploying these server certificates depends on how your public facing XSP|ADPs are deployed:
-
Via en TLS-bryggsproxy
-
Via en TLS-passer-through proxy
-
Directly to the XSP|ADP
Följande diagram sammanfattar där det CA-signerade offentliga servercertifikatet måste läsas in i dessa tre fall:
De offentligt stödda ca:erna som Webex-appen stöder för autentisering listas i Certifikatutfärdare som stöds för Webex Hybrid-tjänster.
TLS-certifikatkrav för TLS-bridge-proxy
-
Det offentligt signerade servercertifikatet har lästs in i proxyn.
-
Proxyn visar detta offentligt signerade servercertifikat för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
An internal CA signed certificate can be loaded onto the XSP|ADP.
-
The XSP|ADP presents this internally signed server certificate to the proxy.
-
The proxy trusts the internal CA that signed the XSP|ADP server certificate.
TLS Certificate Requirements for TLS-passthrough Proxy or XSP|ADP in DMZ
-
The publicly signed server certificate is loaded into the XSP|ADPs.
-
The XSP|ADPs present publicly signed server certificates to Webex.
-
Webex trusts the public CA that signed the XSP|ADPs’ server certificates.
Ytterligare certifikatkrav för ömsesidig TLS-autentisering över CTI Interface
Vid anslutning till CTI-gränssnittet visar Webex ett klientcertifikat som en del av den ömsesidiga TLS-autentiseringen. Webex klientcertifikat CA/kedjecertifikat finns att hämta via Control Hub.
Hämta certifikatet:
Logga in på Partner Hub, gå till och klicka på länken hämta certifikat.
The exact requirements for deploying this Webex CA certificate chain depends on how your public facing XSP|ADPs are deployed:
-
Via en TLS-bryggsproxy
-
Via en TLS-passer-through proxy
-
Directly to the XSP|ADP
Följande diagram sammanfattar certifikatkraven i följande tre fall:
(Alternativ) Certifikatkrav för TLS-bridge-proxy
-
Webex visar ett offentligt signerat klientcertifikat för proxyn.
-
Proxyn litar på Ciscos interna CA som signerade klientcertifikatet. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. The publicly signed XSP|ADP server certificate is also loaded into the proxy.
-
Proxyn visar det offentligt signerade servercertifikatet för Webex.
-
Webex litar på den allmänna CA:en som signerade proxyns servercertifikat.
-
The proxy presents an internally signed client certificate to the XSP|ADPs.
Det här certifikatet måste ha tilläggsfältet x509.v3 för utökad nyckel ifylld med BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 och TLS-klientenAuth- syfte. E.g.:
X509v3-anknytningar: X509v3 Utökad nyckelanvändning: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS webbklientverifieringCN för det interna certifikatet måste vara
bwcticlient.webex.com.
-
När du genererar interna klientcertifikat för proxyn ska du observera att SAN-certifikat inte stöds. Internal server certificates for the XSP|ADP can be SAN.
-
Offentliga certifikatutfärdare kanske inte är villiga att signera certifikat med det egna BroadWorks OID som krävs. In the case of a bridging proxy, you may be forced to use an internal CA to sign the client certificate that the proxy presents to the XSP|ADP.
-
-
The XSP|ADPs trust the internal CA.
-
The XSP|ADPs present an internally signed server certificate.
-
Proxyn litar på den interna CA:en.
-
The Application Server’s ClientIdentity contains the CN of the internally signed client certificate presented to the XSP|ADP by the proxy.
(Option) Certificate Requirements for TLS-passthrough Proxy or XSP|ADP in DMZ
-
Webex presents a Cisco internal CA-signed client certificate to the XSP|ADPs.
-
The XSP|ADPs trust the Cisco internal CA that signed the client certificate. Du kan hämta denna CA/-kedja från Control Hub och lägga till den i proxyns betrodda lagring. The publicly signed XSP|ADP server certificate is also loaded into the XSP|ADPs.
-
The XSP|ADPs present the publicly signed server certificates to Webex.
-
Webex trusts the public CA that signed the XSP|ADPs’ server certificates.
-
The Application Server ClientIdentity contains the CN of the Cisco-signed client certificate presented to the XSP|ADP by Webex.
Förbered ditt nätverk
For more information on connections that are used by Webex for Cisco BroadWorks, see: Network Requirements for Webex for Cisco BroadWorks. This article has the list of IP addresses, ports and protocols required to configure your firewall Ingress and Egress rules.
Nätverkskrav för Webex-tjänster
Tabellerna som föregår tabellerna Ingress och Utgångsregler brandväggar dokumenterar endast de anslutningar som är specifika för Webex för Cisco BroadWorks. För allmän information om anslutningar mellan Webex-appen och Webex-molnet, se Nätverkskrav för Webex-tjänster. Den här artikeln är allmän för Webex, men följande tabell identifierar de olika avsnitten i artikeln och hur relevanta varje avsnitt är för Webex för Cisco BroadWorks.
|
Avsnitt i artikel om nätverkskrav |
Anknytning av information |
|---|---|
|
Sammanfattning av enhetstyper och protokoll som stöds av Webex |
Information |
|
Transportprotokoll och kryptering chiffer för molnregistrerade Webex-appar och -enheter |
Information |
|
Måste läsa | |
|
Måste läsa | |
|
Måste läsa | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
Valfritt | |
|
En sammanfattning av andra Webex Hybrid-tjänster och dokumentation |
Valfritt |
|
Webex-tjänster för FedRAMP-kunder |
Ej tillämpligt |
Ytterligare information
För ytterligare information, se Webex App Firewall Whitepaper (PDF).
Stöd för BroadWorks-redundans
The Webex Cloud Services and the Webex Client Apps that need to access the partner’s network fully support the Broadworks XSP|ADP redundancy provided by the partner. When an XSP|ADP or site is unavailable for planned maintenance or unplanned reason, the Webex services & apps are able to advance to another XSP|ADP or site provided by the partner in order to complete a request.
Nätverkstopologin
The Broadworks XSP|ADPs can be deployed directly on the Internet, or can reside in a DMZ fronted by a load balancing element such as the F5 BIG-IP. To provide geo-redundancy, the XSP|ADPs can be deployed in two (or more) datacenters, each can be fronted by a load balancer, each having a public IP address. If the XSP|ADPs are behind a load balancer, the Webex microservices and App see only the IP address of the load balancer and Broadworks appears to have just one XSP|ADP, even if there are multiple XSP|ADPs behind.
In the example below, the XSP|ADPs are deployed at two sites, Site A and Site B. There are two XSP|ADPs fronted by a Load Balancer at each site. Site A has XSP|ADP1 and XSP|ADP2 fronted by LB1, and Site B has XSP|ADP3 and XSP|ADP4 fronted by LB2. Only the Load Balancers are exposed on the public network, and the XSP|ADPs are in the DMZ private networks.
Webex-molntjänster
DNS-konfiguration
The Webex Cloud microservices must be able to find the Broadworks XSP|ADP server(s) for connecting to the Xsi interfaces, authentication service and CTI.
Webex Cloud microservices will perform DNS A/AAAA lookup of the configured XSP|ADP hostname and connect to the returned IP Address. This could be a load balancing edge element, or it could be the XSP|ADP server itself. Om flera IP-adresser returneras markeras den första IP-adressen i listan. SRV sökning stöds för närvarande inte.
Exempel: The partner’s DNS A Record for discovery of Round-Robin balanced internet-facing XSP|ADP server/Load Balancers.
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
| Any reference to XSP includes either XSP or ADP. |
Failover
When the Webex microservices send a request to the XSP|ADP/Load Balancer and the request fails, several things can happen:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL), Webex-mikrotjänster markerar IP som blockerad och utför omedelbart en vidarelinje till nästa IP.
-
If an error code (HTTP 5xx) is returned, the Webex microservices mark the IP as blocked and immediately perform a route advance to the next IP.
-
Om inget HTTP-svar tas emot inom två sekunder ger begäran slut och Webex-mikrotjänster markerar IP som blockerade och utför en vidaresändning till nästa IP.
Varje förfrågan prövas tre gånger innan ett fel rapporteras tillbaka till mikrotjänsten.
When an IP is in the blocked list, it will not be included in the list of addresses to try when sending a request to a XSP|ADP. Efter en fördefinierad tidsperiod löper en blockerad IP ut och går tillbaka i listan för att försöka när en annan förfrågan görs.
Om alla IP-adresser är blockerade försöker mikrotjänsten fortfarande skicka begäran genom att slumpmässigt välja en IP-adress från listan över blockerade. Om det lyckas tas IP-adressen bort från listan över blockerade.
Status
The status of the connectivity of the Webex Cloud services to the XSP|ADPs or Load Balancers can be seen in Control Hub. Under ett BroadWorks-samtalskluster visas en anslutningsstatus för vart och ett av dessa gränssnitt:
-
XSI Actions
-
XSI Events
-
Verifieringstjänst
Anslutningsstatusen uppdateras när sidan laddas eller under inmatningsuppdateringar. Anslutningsstatusen kan vara:
-
Grön: När gränssnittet kan nås via en av IP-adresser i en inspelningsuppslag.
-
Röda: När alla IP-adresser i en inspelningsuppslag inte kan nås och gränssnittet inte är tillgängligt.
The following services use the microservices to connect to the XSP|ADPs and are impacted by the XSP|ADP interface availability:
-
Inloggning för Webex-app
-
Uppdatering av Token för Webex-app
-
Opålitisk e-post/självaktivering
-
Broadworks-tjänstens hälsokontroll
Webex-appen
DNS-konfiguration
The Webex App accesses the Xtended Services Interface (XSI-Actions & XSI-Events) and Device Management Service (DMS) services on the XSP|ADP.
To find the XSI service, the Webex App performs DNS SRV lookup for _xsi-client._tcp.<webex app xsi domain>. The SRV points to the configured URL for the XSP|ADP hosts or load balancers for the XSI service. If SRV lookup is not available, the Webex App falls back to A/AAAA lookup.
The SRV can resolve to multiple A/AAAA targets. However, each A/AAAA record must map to a single IP address only. If there are multiple XSP|ADPs in a DMZ behind the load balancer/edge device, it is required that the load balancer be configured to maintain session persistence to route all requests of the same session to the same XSP|ADP. We mandate this configuration because the client's XSI-event heartbeats must go to the same XSP|ADP that is used to establish the event channel.
| In Example 1, the A/AAAA record for webex-app-XSP|ADP.example.com does not exist, and does not need to. If your DNS requires that one A/AAAA record must be defined, then only 1 IP address should be returned. Regardless, the SRV must still be defined for the Webex App. If the Webex App uses the A/AAAA name that resolves to more than one IP address, or if the load balancer/edge element does not maintain session persistence, the client eventually sends heartbeats to an XSP|ADP where it did not establish an event channel. This results in the channel being torn down, and also in significantly more internal traffic which impairs your XSP|ADP cluster performance. Because the Webex Cloud and Webex App have different requirements in A/AAAA record lookup, you must use a separate FQDN for the Webex Cloud and Webex App to access your XSP|ADPs. As shown in the examples, Webex Cloud uses A record |
Example 1—Multiple XSP|ADPs, each behind separate load balancers
In this example, the SRV points to mutiple A records with each A record pointing to a different load balancer at a different site. The Webex App will always use the first IP address in the list and will only move to the next record if the first is down.
Nedan är ett exempel på SRV poster.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
SRV |
|
|
Klientupptäckt av Xsi-gränssnitt |
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
Example 2—Multiple XSP|ADPs behind a single load balancer (with TLS Bridge)
For the initial request, the load balancer selects a random XSP|ADP. That XSP|ADP returns a cookie that the Webex App includes in future requests. For future requests, the load balancer uses the cookie to route the connection to the correct XSP|ADP, ensuring that the event channel doesn't break.
|
Inspelningstyp |
Spela in |
Target |
Syfte |
|---|---|---|---|
|
SRV |
|
|
Load balancer |
|
Svar |
LB.example.com |
|
IP address of load balancer (XSP|ADPs are behind load balancer) |
DMS URL
Under inloggningsprocessen kommer Webex-appen också att hämta DMS-URL:en för att hämta konfigurationsfilen. The host in the URL will parsed and the Webex App will perform DNS A/AAAA lookup of the host to connect to the XSP|ADP that hosts the DMS service.
Exempel: DNS A Record for discovery of Round-Robin balanced internet-facing XSP|ADP server/Load Balancers by Webex App to download config files through DMS:
|
Inspelningstyp |
Namn |
Target |
Syfte |
|---|---|---|---|
|
Svar |
|
|
Pekar på HAR ATT GÖRA MED 1 (webbplats A) |
|
Svar |
|
|
Pekar på HARS2 (webbplats B) |
| Any reference to XSP includes either XSP or ADP. |
How Webex App Finds XSP|ADP Addresses
The client attempts to locate the XSP|ADP nodes using the following DNS flow:
-
Klienten hämtar inledningsvis Xsi-Actions/Xsi-Events-URL:er från Webex Cloud (du angav dem när du skapade associerat BroadWorks-samtalskluster). Xsi-värdnamn/-domän analyseras från URL:en och klienten utför SRV sökning enligt följande:
-
Client performs an SRV lookup for _xsi-client._tcp.<xsi domain>
-
If the SRV lookup returns one or more A/AAAA targets:
-
Klienten gör en A/AAAA-sökning efter dessa mål och cachelagrar de returnerade IP-adresserna.
-
Klienten ansluter till ett av målen (och därmed sin A/AAAA-registrering med en enda IP-adress) baserat på SRV prioritet och sedan vikten (eller slumpmässigt om alla är lika).
-
-
Om den SRV inte returnerar några mål:
Klienten gör en A/AAAA-sökning av Xsi-rotparametern och försöker sedan ansluta till den returnerade IP-adressen. This could be a load balancing edge element, or it could be the XSP|ADP server itself.
Som nämnts ovan måste A/AAAA-posten åtgärdas till en IP-adress av samma anledning.
-
-
(Valfritt) Därefter kan du tillhandahålla anpassade XSI-Actions/XSI-Events-uppgifter i enhetskonfigurationen för Webex-appen med följande taggar:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>-
Dessa konfigurationsparametrar har företräde framför en konfiguration i ditt BroadWorks-kluster i Control Hub.
-
Om de finns jämförs klienten med den ursprungliga XSI-adressen den tog emot via BroadWorks-klusterkonfigurationen.
-
Om någon skillnad upptäcks kommer klienten att initiera om anslutningen till XSI Actions/XSI Events. The first step in this is to perform the same DNS lookup process listed under step 1 – this time requesting a lookup for the value in the %XSI_ROOT_WXT% parameter from its configuration file.
Se till att skapa motsvarande poster SRV du använder den här taggen för att ändra Xsi-gränssnitten.
-
Failover
During login, the Webex App performs a DNS SRV lookup for _xsi-client._tcp.<xsi domain>, builds a list of hosts, and connects to one of the hosts based on the SRV priority, then weight. Denna anslutna värd blir vald för alla framtida förfrågningar. En händelsekanal öppnas sedan för den valda värden och ett hjärtslag skickas regelbundet för att verifiera kanalen. All requests sent after the first one include a cookie that is returned in the HTTP response, therefore, it’s important that the load balancer keeps session persistence (affinity) and always sends requests to the same backend XSP|ADP server.
Om en begäran eller en pulsslagsförfrågan till en värd misslyckas kan flera saker hända:
-
Om felet beror på ett nätverksfel (t.ex. TCP, SSL) går Webex-appen vidare direkt till nästa värd i listan.
-
If an error code (HTTP 5xx) is returned, the Webex App marks that IP address as blocked and route advances to the next host on the list.
-
Om ett svar inte tas emot inom en viss tidsperiod, anses begäran misslyckas på grund av timeout och nästa förfrågan skickas till nästa värd. Begäran om timed out betraktas som misslyckad. Vissa förfrågningar försöker igen efter fel (med ökande tid för försök igen). Förfrågningarna som antas vara icke-viktiga kommer inte att efterfrågas igen.
När en ny värd har försökt bli den nya valda värden om värden finns med i listan. Efter att den sista värden i listan har försökts kommer Webex-appen att rullas över till det första.
Om det finns två på varandra följande förfrågningar initierar Webex-appen händelsekanalen igen om det finns två på varandra följande förfrågningar.
Observera att Webex-appen inte utför återställning till fel och ATT DNS-tjänstupptäckt endast utförs en gång vid inloggningen.
During sign-in, the Webex App tries to download the config file through the XSP|ADP/Dms interface. Den utför en sökning i A/AAAA-register över värden i den hämtade DMS-URL:en och ansluter till den första IP-adressen. Den kommer först att försöka skicka begäran om att hämta konfigurationsfilen med en SSO token. Om detta av någon anledning misslyckas kommer det att försöka igen, men med enhetens användarnamn och lösenord.
Distributionsöversikt
Följande diagram representerar den normala ordningen för dina distribueringsuppgifter för de olika lägena för användareetablering. Många av uppgifterna är gemensamma för alla etableringslägen.
Partner onboarding för Webex för Cisco BroadWorks
Varje Webex för Cisco BroadWorks tjänsteleverantör eller en återförsäljare måste konfigureras som en partnerorganisation för Webex för Cisco BroadWorks. Om du har en befintlig Webex Partner-organisation kan den användas.
För att slutföra den nödvändiga introduktionen måste du genomföra dina Webex Cisco BroadWorks-dokument och nya partner måste godkänna ICPA-avtalet (online) för indirekt kanalpartner. När dessa steg har slutförts skapar Cisco Compliance en ny partnerorganisation i partnerhubben (om det behövs) och skickar ett e-postmeddelande med autentiseringsinformation till administratören av din registrering i ditt samarbete. Samtidigt kontaktar din partneraktivering och/eller kundframgångschef (Customer Success Program Manager) dig för att påbörja din registrering.
| Webex Partners in one region can create customer organizations in any region that we offer the services. Mer information finns i: Data residency in Webex. |
Configure Services on Your Webex for Cisco BroadWorks XSP|ADPs
We require that the NPS application be run on a different XSP|ADP. Requirements for that XSP|ADP are described in Configure Call Notifications from your Network.
You need the following applications / services on your XSP|ADPs.
|
Tjänst/program |
Autentisering krävs |
Syfte med tjänst/applikation |
|---|---|---|
|
Xsi-Händelser |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, serviceaviseringar |
|
Xsi-åtgärder |
TLS (servern autentiserar sig till klienter) |
Samtalskontroll, åtgärder |
|
Enhetshantering |
TLS (servern autentiserar sig till klienter) |
Samtalskonfiguration nedladdning |
|
Verifieringstjänst |
TLS (servern autentiserar sig till klienter) |
Användarautentisering |
|
Integrering av datortelefoni |
mTLS (klient- och serverautent). |
Telefoninärvaro |
|
Webbvisningsprogram för samtalsinställningar |
TLS (servern autentiserar sig till klienter) |
Visar användarens samtalsinställningar i självhjälpsportalen i Webex-appen |
This section describes how to apply the required configurations for TLS and mTLS on these interfaces, but you should reference existing documentation to get the applications installed on your XSP|ADPs.
Krav för samrekitet
-
Verifieringstjänsten måste ha samma hemvist för Xsi-program, eftersom gränssnitten måste godkänna tokens som används länge för tjänsteauktorisering. Verifieringstjänsten krävs för att verifiera dessa token.
-
Autentiseringstjänsten och Xsi kan köras på samma port om det behövs.
-
You may separate the other services/applications as required for your scale (dedicated device management XSP|ADP farm, for example).
-
Du kan sam leta upp Xsi-, CTI-, autentiseringstjänsten och DMS-programmen.
-
Do not install other applications or services on the XSP|ADPs that are used for integrating BroadWorks with Webex.
-
Lokalisera inte NPS-programmet med några andra program.
Xsi-gränssnitt
Installera och konfigurera Xsi-Actions- och Xsi-Events-applikationerna enligt beskrivningen i Konfigurationsguide för Cisco BroadWorks Xtended Services Interface.
Only one instance of the Xsi-Events applications should be deployed on the XSP|ADP used for the CTI interface.
All Xsi-Events used for integrating Broadworks with Webex must have the same callControlApplicationName defined under Applications/Xsi-Events/GeneralSettings. Till exempel:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
When a user is onboarded to Webex, Webex creates a subscription for the user on the AS in order to receive telephony events for presence and call history. The subscription is associated with the callControlApplicationName and the AS uses it to know to which Xsi-Events to send the telephony events.
| Changing the callControlApplicationName, or not having the same name on all Xsi-Events webapps will impact subscriptions and telephony events functionality. |
Konfigurera autentiseringstjänsten (med CI-tokenvalidering)
Använd den här proceduren för att konfigurera autentiseringstjänsten för att använda CI-tokenvalidering med TLS. Denna verifieringsmetod rekommenderas om du kör R22 eller senare och ditt system stöder den.
| Ömsesidig TLS (mTLS) stöds också som en alternativ autentiseringsmetod för autentiseringstjänsten. If you have multiple Webex organizations running off the same XSP|ADP server, you must use mTLS authentication because CI Token Validation does not support multiple connections to the same XSP|ADP Auth Service. För att konfigurera mTLS-autentisering för autentiseringstjänsten i stället för validering av CI-token, se bilaga för Konfigurera tjänster (med mTLS förautentiseringstjänsten) . |
| Om du för närvarande använder mTLS för autentiseringstjänsten är det inte obligatoriskt att du konfigurerar om för att använda CI-tokenvalidering med TLS. |
-
Obtaining OAuth credentials for your Webex for Cisco BroadWorks.
-
Install the following patches on each XSP|ADP server. Installera de programfixar som är lämpliga för din version:
-
För R22:
-
För R23:
-
För R24 – ingen programfix krävs
Any reference to XSP includes either XSP or ADP. -
-
Install the
AuthenticationServiceapplication on each XSP|ADP service.Run the following command to activate the AuthenticationService application on the XSP|ADP to the /authService context path.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceRun this command to deploy the AuthenticationService on the XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Starting with Broadworks build 2022.10, the certificates authorities that are coming with Java are no longer automatically included to the BroadWorks trust store when switching to a new version of java. The AuthenticationService opens a TLS connection to Webex to fetch the access token, and needs to have the following in its truststore to validate the IDBroker and Webex URL:
-
IdenTrusts kommersiella rot-CA 1
-
Go Daddy Root Certification Authority - G2
Verify that these certificates are present under the following CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getIf not present, run the following command to import the default Java trusts:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustAlternatively, you can manually add these certificates as trust anchors with the following command:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>If the ADP is upgraded from a previous release, then the certificate authorities from the old release are automatically imported to the new release and will continue to be imported until they are manually removed.
The AuthenticationService application is exempt from the validatePeerIdentity setting under ADP_CLI/System/SSLCommonSettings/GeneralSettings, and always validates the peer Identity. See the Cisco Broadworks X509 Certificate Validation FD for more info on this setting.
-
-
Configure the Identity Providers by running the following commands on each XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
ange aktiverat sant -
set clientSecret client-Secret-From-Step1 -
ställ in ciResponseBodyMaxSizeInBytes 65536 -
set issuerName <URL>—For theURL, enter the IssuerName URL that applies to your CI Cluster. See following table. -
set issuerUrl <URL>—For theURL, enter the IssuerUrl that applies to your CI Cluster. See the following table. -
set tokenInfoUrl <IdPProxy URL>—Enter the IdP Proxy URL that applies to your Teams Cluster. See the second table that follows.
Tabell 1. Set issuerName and issuerURL Om CI-kluster är... Set issuerName and issuerURL to... USA – EN
EU
USA–B
If you don't know your CI Cluster, you can obtain the information from the Customer details in Help Desk view of Control Hub.Tabell 2. Set tokenInfoURL Om Teams-klustret är... Set tokenInfoURL to...(IdP Proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
-
If you don't know your Teams Cluster, you can obtain the information from the Customer details in the Help Desk view of Control Hub.
-
For testing, you can verify that the tokenInfoURL is valid by replacing the "
idp/authenticate" portion of the URL with "ping".
-
-
Ange vilka Webex-berättiganden som måste finnas i användarprofil i Webex genom att köra följande kommando:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Configure Identity Providers for Cisco Federation using the following commands on each XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
ställ in flsUrl https://cifls.webex.com/federation -
ställ in uppdateringPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Kör följande kommando för att validera att din FLS-konfiguration fungerar. Det här kommandot returnerar listan över identitetsleverantörer:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Configure Token Management using the following commands on each XSP|ADP server:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
ange tokenIssuer BroadWorks -
ställ in tokenDurationInHours 720
-
-
Generera och dela RSA-nycklar. You must generate keys on one XSP|ADP then copy them to all other XSP|ADPs. Detta beror på följande faktorer:
-
Du måste använda samma offentliga/privata nyckelpar för tokenkryptering/dekryptering mellan alla instanser av autentiseringstjänsten.
-
Nyckelparet skapas av autentiseringstjänsten när det först måste utfärda en token.
If you cycle keys or change the key length, you need to repeat the following configuration and restart all the XSP|ADPs.-
Select one XSP|ADP to use for generating a key pair.
-
Use a client to request an encrypted token from that XSP|ADP, by requesting the following URL from the client’s browser:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(This generates a private / public key pair on the XSP|ADP, if there wasn’t one already)
-
Lagringsplatsen för nyckeln kan inte konfigureras. Exportera nycklarna:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Copy the exported file
/var/broadworks/tmp/authService.keysto the same location on the other XSP|ADPs, overwriting an older.keysfile if necessary. -
Import the keys on each of the other XSP|ADPs:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Ange authService-URL:en till webbbehållaren. The XSP|ADP’s web container needs the authService URL so it can validate tokens. On each of the XSP|ADPs:
-
Lägg till URL för verifieringstjänsten som en extern verifieringstjänst för BroadWorks Communications-verktyget:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authService -
Lägg till URL för verifieringstjänsten till behållaren:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceDetta gör det möjligt för Webex att använda autentiseringstjänsten för att validera tokens som presenterats som inloggningsuppgifter.
-
Kontrollera parametern med
hämta. -
Restart the XSP|ADP.
-
Ta bort autentiseringskravet för verifieringstjänsten (endast R24)
Om du har autentiseringstjänsten konfigurerad med CI-tokenvalidering på R24 måste du också ta bort kravet på klientautentisering för autentiseringstjänsten. Kör följande CLI-kommando:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurera TLS och chiffer på HTTP-gränssnitt (för XSI- och autentiseringstjänst)
Autentiseringstjänsten, Xsi-Actions- och Xsi-Events-programmen använder HTTP-servergränssnitt. Dessa program kan konfigureras på olika nivåer av TLS enligt följande:
Mest allmänt = System > transport > HTTP > HTTP Server-gränssnitt = Mest specifikt
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
| Specificitet | CLI-kontext |
| System (globalt) |
|
| Transportprotokoll för detta system |
|
| HTTP på detta system |
|
| Specifika HTTP-servergränssnitt på detta system |
|
Reading HTTP Server TLS Interface Configuration on the XSP|ADP
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/Http/HttpServer> -
Ange
kommandothämta och läs resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de är säkra och om de kräver klientautentisering.
En tomcat utk?perrer ett certifikat för varje säkert användargränssnitt. systemet skapar ett själv signerat certifikat om det behövs ett.
XSP|ADP_CLI/Interface/Http/HttpServer> getLägga till TLS 1.2-protokoll till HTTP Server Interface
HTTP-gränssnittet som interagerar med Webex Cloud måste konfigureras för TLSv1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet i HTTP-servergränssnittet:
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Enter the command
get <interfaceIp> 443to see which protocols are already used on this interface. -
Enter the command
add <interfaceIp> 443 TLSv1.2to ensure that interface can use TLS 1.2 when communicating with the cloud.
Redigera TLS-chifferkonfiguration i HTTP Server Interface
Så här konfigurerar du de chiffer som krävs:
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Enter the command
get <interfaceIp> 443to see which ciphers are already used on this interface. There must be at least one from the Cisco recommended suites (see XSP|ADP Identity and Security Requirements in the Overview section). -
Enter the command
add <interfaceIp> 443 <cipherName>to add a cipher to the HTTP Server interface.
The XSP|ADP CLI requires the IANA standard cipher suite name, not the openSSL cipher suite name. Om du exempelvis vill lägga till openSSL-chiffer
ECDHE-ECDSA-CHACHA20-POLY1305 iHTTP-servergränssnittet använder du:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Configure Device Management on XSP|ADP, Application Server, and Profile Server
Profile Server and XSP|ADP are mandatory for Device Management. De måste konfigureras enligt anvisningarna i BroadWorks Device Management Konfigurationsguide.
CTI-gränssnitt och relaterad konfiguration
Konfigurationsordningen "längst ut" visas nedan. Det är inte obligatoriskt att följa den här beställningen.
-
Konfigurera programserver för CTI-prenumerationer
-
Configure XSP|ADPs for mTLS Authenticated CTI Subscriptions
-
Öppna inkommande portar för säkert CTI-gränssnitt
-
Prenumerera på din Webex-organisation till BroadWorks CTI Events
Konfigurera programserver för CTI-prenumerationer
Uppdatera klientidentifiering på programservern med behörigheten vanligt namn (CN) för Webex för Cisco BroadWorks CTI-klientcertifikat.
Lägg till certifikatidentiteten till Klientidentifiering på följande sätt för varje programserver du använder med Webex:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| The common name of the Webex for Cisco BroadWorks client certificate is |
Konfigurera TLS och chiffer i CTI-gränssnittet
The levels of configurability for the XSP|ADP CTI interface are as follows:
Mest allmänt = System > Transport > CTI-gränssnitt > CTI-gränssnitt = Mest specifika
De CLI-sammanhang du använder för att visa eller ändra de olika SSL-inställningarna är:
|
Specificitet |
CLI-kontext |
|---|---|
|
System (globalt) (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportprotokoll för detta system (R22 och senare) |
Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> Xsp|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Systemets alla CTI-gränssnitt (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Ett specifikt CTI-gränssnitt för detta system (R22 och senare) |
Xsp|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> Xsp|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
| On a fresh install, the following ciphers are installed by default at the system level. If nothing is configured at the interface level (for example, at the CTI interface or HTTP interface), this cipher list applies. Note that this list may change over time:
|
Reading CTI TLS Interface Configuration on the XSP|ADP
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/CTI/CTIServer> Ange
kommandothämta och läs resultaten. Du bör se gränssnitten (IP-adresser) och för var och en om de kräver ett servercertifikat och om de kräver klientautentisering.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Lägga till TLS 1.2-protokoll till CTI-gränssnittet
The XSP|ADP CTI interface that is interacting with the Webex Cloud must be configured for TLS v1.2. Molnet förhandlar inte om tidigare versioner av TLS-protokollet.
Så här konfigurerar du TLSv1.2-protokollet på CTI-gränssnittet:
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Enter the command
get <interfaceIp>to see which protocols are already used on this interface. -
Enter the command
add <interfaceIp> TLSv1.2to ensure that interface can use TLS 1.2 when communicating with the cloud.
Redigera TLS-chifferkonfiguration i CTI Interface
Så här konfigurerar du de nödvändiga chiffer på CTI-gränssnittet:
-
Sign in to the XSP|ADP and navigate to
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Ange
kommandot hämtaför att se vilka chiffer som redan används i det här gränssnittet. There must be at least one from the Cisco recommended suites (see XSP|ADP Identity and Security Requirements in the Overview section). -
Enter the command
add <interfaceIp> <cipherName>to add a cipher to the CTI interface.
The XSP|ADP CLI requires the IANA standard cipher suite name, not the openSSL cipher suite name. Om du exempelvis vill lägga till openSSL-chiffer
ECDHE-ECDSA-CHACHA20-POLY1305 iCTI-gränssnittet använder du:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Se https://ciphersuite.info/ för att hitta sviten med ett av filnamnen.
Trust Anchors for CTI Interface (R22 and later)
This procedure assumes the XSP|ADPs are either internet-facing or face the internet via pass-through proxy. Certifikatkonfigurationen är annorlunda för en bryggproxyn (se TLS-certifikatkrav för TLS-bridge-proxy).
For each XSP|ADP in your infrastructure that is publishing CTI events to Webex, do the following:
-
Logga in på Partner Hub.
-
Go to Settings > BroadWorks Calling and click Download Webex CA Certificate to get
CombinedCertChain2023.txton your local computer.
These files contain two sets of two certificates. You need to split the files before you upload them to the XSP|ADPs. All files are required.
-
Split the certificate chain into two certificates -
combinedcertchain2023.txt-
Open
combinedcertchain2023.txtin a text editor. -
Välj och klipp ut det första textblocken, inklusive raderna
-----BEGIN CERTIFICATE-----och-----END CERTIFICATE----- och klistra in textblocken ien ny fil. -
Save the new file as
root2023.txt. -
Save the original file as
issuing2023.txt. Originalfilen får nu endast ha ett textblock, som omges av raderna-----BEGIN CERTIFICATE-----och-----END CERTIFICATE-----.
-
-
Copy both text files to a temporary location on the XSP|ADP you are securing, e.g.
/var/broadworks/tmp/root2023.txtand/var/broadworks/tmp/issuing2023.txt -
Sign in to the XSP|ADP and navigate to
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Valfritt) Kör
hjälpuppdateringTrustför att se parametrarna och kommandoformatet. -
Upload the certificate files to new trust anchors - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
All aliases must have a different name.
webexclientroot2023, andwebexclientissuing2023are example aliases for the trust anchors; you can use your own as long as all entries are unique. -
Bekräfta att ankarna är uppdaterade:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Tillåt klienter att autentisera med certifikat:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Lägg till CTI-gränssnitt och aktivera mTLS
-
Lägg till CTI SSL-gränssnittet.
CLI-kontexten beror på din BroadWorks-version. Kommandot skapar ett själv signerat servercertifikat på gränssnittet och tvingar gränssnittet att kräva ett klientcertifikat.
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
-
-
Replace the server certificate and key on the XSP|ADP's CTI interfaces. Du behöver IP-adressen för CTI-gränssnittet för detta; kan du läsa den från följande sammanhang:
-
På BroadWorks R22 och R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getKör sedan följande kommandon för att ersätta gränssnittets själv signerade certifikat med ditt eget certifikat och din privata nyckel:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
-
-
Restart the XSP|ADP.
Aktivera åtkomst till BroadWorks CTI Events på Webex
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i Partner Hub. Se Konfigurera din partnerorganisation i partnerhubben för detaljerade anvisningar.
Du måste lägga till och validera CTI-gränssnittet när du konfigurerar dina kluster i partnerhubben. Se Konfigurera din partnerorganisation i partnerhubben för detaljerade anvisningar.
-
Ange CTI-adress med vilken Webex kan prenumerera på BroadWorks CTI Events.
-
CTI-prenumerationer fastställs per prenumerant och upprättas och upprätthålls endast när prenumeranterna tillhandahålls för Webex för Cisco BroadWorks.
Webbvisning för samtalsinställningar
Call Settings Webview (CSWV) is an application hosted on XSP|ADP to enable users to modify their BroadWorks call settings through a webview that they see in the soft client. See the Cisco BroadWorks Call Settings Webview Solution Guide.
Webex makes use of this feature to provide users with access to common BroadWorks call settings that are not native to the Webex App.
Om du vill att webex-prenumeranter för Cisco BroadWorks ska ha tillgång till samtalsinställningar utöver standardinställningarna som är tillgängliga i Webex-appen, måste du distribuera webview-funktionen för samtalsinställningar.
Samtalsinställningar Webview har två komponenter:
-
Call Settings Webview application, hosted on a Cisco BroadWorks XSP|ADP.
-
The Webex App, which renders the call settings in a Webview.
Användarupplevelse
-
Windows-användare: Click Call Settings and then click .
-
Mac-användare: Click profile picture, then .
Distribuera CSWV på BroadWorks
Install Call Settings Webview on XSP|ADPs
CSWV application must be on the same XSP|ADP(s) that host the Xsi-Actions interface in your environment. It is an unmanaged application on XSP|ADP, so you need to install and deploy a web archive file.
-
Sign in to cisco.com and search for "BWCallSettingsWeb" in the software download section.
-
Hitta och hämta den senaste versionen av filen.
For example,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) was the most recent at the time of writing. -
Install, activate, and deploy the web archive according to the Cisco BroadWorks Xtended Service Platform Configuration Guide for your XSP|ADP version. (R24-versionen är https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Copy the .war file to a temporary location on the XSP|ADP, such as
/tmp/. -
Navigera till följande CLI-kontext och kör installationskommandot:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warBroadWorks-programvaruhanteraren validerar och installerar filen.
-
[Optional] Delete
/tmp/BWCallSettingsWeb_1.7.5_1.war(this file is no longer required). -
Aktivera programmet:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsNamnet och versionen är obligatoriska för alla program, men för CSWV måste du också ange en contextPath eftersom det är ett oläst program. Du kan använda vilket värde som helst som inte används av ett annat program, till exempel
/samtalsinställningar. -
Distribuera programmet för samtalsinställningar på den valda kontextsökvägen:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Du kan nu förutsäga den URL för samtalsinställningar som du anger för klienter enligt följande:
https://<XSP|ADP-FQDN>/callsettings/Anteckningar:
-
Du måste ange spår snedstrecket på denna URL när du anger det i klientens konfigurationsfil.
-
The XSP|ADP-FQDN must match the Xsi-Actions FQDN, because CSWV needs to use Xsi-Actions, and CORS is not supported.
-
-
Repeat this procedure for other XSP|ADPs in your Webex for Cisco BroadWorks environment (if necessary).
The Call Settings Webview application is now active on the XSP|ADPs.
Configure the Webex App to use Call Settings Webview
For more detail on client configuration, see Webex for Cisco BroadWorks Configuration Guide.
Det finns en anpassad tagg i Webex-appens konfigurationsfil som du kan använda för att ställa in CSWV-URL:en. This URL shows the call settings to the users through the application interface.
<config> <services> <web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%"> <url>%WEB_CALL_SETTINGS_URL_WXT%</url> </web-call-settings>In the Webex app configuration template on BroadWorks, configure the CSWV URL in the %WEB_CALL_SETTINGS_URL_WXT% tag.
If you don't explicitly specify the URL, the default is empty and the call settings page isn't visible to the users.
-
Se till att du har de senaste konfigurationsmallarna för Webex-appen (se Enhetsprofiler).
-
Ställ in målet för webbsamtalsinställningar
påcsw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Ställ in URL:en för webbsamtalsinställningar för din miljö, till exempel:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/You derived this value when deploying the CSWV application.
-
The resulting client configuration file should have an entry as follows:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Any reference to XSP includes either XSP or ADP.
Konfigurera samtals push-meddelanden i Webex för Cisco BroadWorks
I detta dokument använder vi termen Call Notifications Push Server (CNPS) för att beskriva ett XSP-värdat eller ADP-värdprogram som körs i din miljö. Ditt CNPS-system samarbetar med BroadWorks-systemet för att vara medveten om inkommande samtal till dina användare och skickar meddelanden om sådana till aviseringstjänsterna Google Firebase Cloud Messaging (FCM) eller Apple Push Notification Service (APN).
Dessa tjänster meddelar mobilenheterna för Webex-prenumeranter på Cisco BroadWorks att de har inkommande samtal på Webex.
Mer information om NPS finns i beskrivningen av aviseringspush-server.
Ett liknande sätt i Webex fungerar med Webex-meddelande- och närvarotjänster för att skicka meddelanden till aviseringstjänsterna Google (FCM) eller Apple (APNS). Dessa tjänster meddelar i sin tur de mobila Webex-användarna om inkommande meddelanden eller närvaroändringar.
| I avsnittet beskrivs hur NPS ska konfigureras för verifieringsproxy när NPS inte redan har stöd för andra appar. Om du behöver migrera ett delat NPS för att använda NPS-proxy, se Uppdatera Cisco BroadWorks NPS för att använda NPS-proxy https://help.webex.com/nl5rir2/. |
NPS-proxy, översikt
För att vara kompatibel med Webex för Cisco BroadWorks måste CNPS korrigeras för att stödja NPS-proxyfunktionen, push-server för VoIP i UCaaS.
Funktionen implementerar en ny design i Aviserings push-servern för att lösa säkerhetsrisken för delning av certifikat för push-meddelande med privata nycklar med tjänsteleverantörer för mobilklienter. I stället för att dela push-aviseringscertifikat och -nycklar med tjänsteleverantören använder NPS en ny API för att få en token med kort fördröjning av push-avisering från Webex för Cisco BroadWorks-backend, och använder denna token för autentisering med Apple APN:er och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för push-servern för meddelanden att skicka meddelanden till Android-enheter via google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Push-servern för VoIP i UCaaS-beskrivning.
-
The BroadWorks patches for the feature are available on: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
For NPS software and patches, see the section Prepare Your NPS for Webex for Cisco BroadWorks.
Search and download the patch from the software download page.
-
Mer information om ADP-servern finns på https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Överväganden vid APNS
Apple kommer inte längre att ha stöd för HTTP/1-baserat binär protokoll på Apple Push Notification-tjänsten efter den 31 mars 2021. We recommend that you configure your XSP|ADP to use the HTTP/2-based interface for APNs. This update requires that your XSP|ADP hosting the NPS be running R22 or later.
Förbered NPS för Webex för Cisco BroadWorks
| 1 |
Installera och konfigurera en dedikerad XSP (lägsta version R22) eller en programleveransplattform (ADP). | ||
| 2 |
Installera programfixar för NPS-autentiseringsproxy: XSP R22-programfixar: XSP R23-programfixar: | ||
| 3 |
Aktivera programmet för aviserings push-server. | ||
| 4 |
(För Android-aviseringar) Aktivera FCM v1 API på NPS.
| ||
| 5 |
(För Apple iOS-aviseringar) Aktivera HTTP/2 på NPS.
| ||
| 6 |
Bifoga ett tekniskt stöd från NPS XSP/ADP. | ||
| 7 |
On each AS server, the namedefs file in Exempel: _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Nästa steg
For fresh installs of an NPS, go to Configure NPS to Use Authentication Proxy
To migrate an existing Android deployment to FCMv1, go to Migrate NPS to FCMv1
Konfigurera NPS för att använda autentiseringsproxy
Den här uppgiften gäller för en ny installation av NPS som är dedikerad för Webex för Cisco BroadWorks.
If you want to configure the authentication proxy on an NPS that is shared with other mobile apps, see Updating Cisco BroadWorks NPS to Use NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 |
Obtaining OAuth credentials for your Webex for Cisco BroadWorks. | ||||||||||
| 2 |
Skapa klientkontot på NPS:
To verify the values you entered match with what you were given, run
| ||||||||||
| 3 |
Ange NPS-proxy-URL och ställ in uppdateringsintervallet för token (30 minuter rekommenderas):
| ||||||||||
| 4 |
(För Android-aviseringar) Lägg till app-ID för Android i FCM-programsammanhanget på NPS.
| ||||||||||
| 5 |
(För Apple iOS-aviseringar) Lägg till program-ID i APNS-programsammanhanget och se till att utelämna autentiseringsnyckeln – ställ in den på tom.
| ||||||||||
| 6 |
Konfigurera följande NPS-URL:er:
|