
شكرًا على ملاحظاتك.
دعم الوكيل لأمان البيانات المختلطة وشبكة الفيديو
 هل لديك ملاحظات؟
يصف هذا القسم ميزة دعم الوكيل لأمان البيانات المختلط. الغرض منه هو استكمال دليل النشر لأمان البيانات Cisco Webex المختلطة، المتاح على https://www.cisco.com/go/hybrid-data-security. في عملية نشر جديدة، يمكنك تكوين إعداد الوكيل على كل عقدة بعد تحميل وتثبيت تكوين HDS ISO على العقدة، وقبل تسجيل العقدة في Cisco Webex السحابة.
يدعم Hybrid Data Security عمليات الفحص الصريحة والشفافة وغير الخاضعة للتفتيش. يمكنك ربط هذه الوكلاء بالنشر الخاص بك حتى تتمكن من تأمين ومراقبة حركة المرور من المؤسسة إلى السحابة. يمكنك استخدام واجهة إدارة النظام الأساسي على العقد لإدارة الشهادات وللتحقق من حالة الاتصال الإجمالية بعد إعداد الوكيل على العقد.
تدعم عُقد أمان البيانات المختلطة خيارات الوكيل التالية:
-
لا يوجد وكيل - الإعداد الافتراضي إذا لم تستخدم تكوين Trust Store & Proxy لإعداد عقدة HDS لدمج الوكيل. لا يلزم تحديث الشهادة.
-
الوكيل الشفاف الذي لا يقوم بالتفتيش - لم يتم تكوين العقد لاستخدام عنوان خادم وكيل محدد ويجب ألا تتطلب أية تغييرات للعمل مع وكيل لا يخضع للفحص. لا يلزم تحديث الشهادة.
-
الاتصال النفقي الشفاف أو فحص الوكيل - لم يتم تكوين العقد لاستخدام عنوان خادم وكيل محدد. لا يلزم إجراء تغييرات في تكوين HTTP أو HTTPS على العقد. ومع ذلك، تحتاج العقد إلى شهادة الجذر حتى تثق في الوكيل. عادةً ما يستخدم قسم تكنولوجيا المعلومات وكلاء الفحص لفرض السياسات التي يمكن من خلالها زيارة مواقع الويب وأنواع المحتوى غير المسموح بها. يقوم هذا النوع من البروكسي بفك تشفير كل حركة المرور الخاصة بك (حتى HTTPS).
-
الوكيل الصريح - مع الوكيل الصريح، يمكنك إخبار عُقد HDS بالخادم الوكيل ونظام المصادقة المراد استخدامهما. لتكوين بروكسي صريح، يجب إدخال المعلومات التالية على كل عقدة:
-
Proxy IP/FQDN —العنوان الذي يمكن استخدامه للوصول إلى الجهاز الوكيل.
-
Proxy Port - رقم المنفذ الذي يستخدمه الوكيل للاستماع إلى حركة مرور البروكسي.
-
بروتوكول الوكيل —وفقًا لما يدعمه الخادم الوكيل الخاص بك، اختر من بين البروتوكولات التالية:
-
HTTP - يعرض جميع الطلبات التي يرسلها العميل ويتحكم فيها.
-
https—يوفر قناة للخادم. يتلقى العميل شهادة الخادم ويتحقق منها.
-
-
نوع المصادقة —اختر من بين أنواع المصادقة التالية:
-
لا شيء - لا توجد مصادقة أخرى مطلوبة.
متاح إذا قمت بتحديد HTTP أو HTTPS كبروتوكول بروكسي.
-
أساسي —يُستخدم لوكيل مستخدم HTTP لتوفير اسم مستخدم وكلمة مرور عند تقديم الطلب. يستخدم ترميز Base64.
متاح إذا قمت بتحديد HTTP أو HTTPS كبروتوكول بروكسي.
يتطلب منك إدخال اسم المستخدم وكلمة المرور على كل عقدة.
-
الملخص — يُستخدم لتأكيد الحساب قبل إرسال معلومات حساسة. يقوم بتطبيق وظيفة التجزئة على اسم المستخدم وكلمة المرور قبل الإرسال عبر الشبكة.
متاح فقط إذا قمت بتحديد HTTPS كبروتوكول بروكسي.
يتطلب منك إدخال اسم المستخدم وكلمة المرور على كل عقدة.
-
-
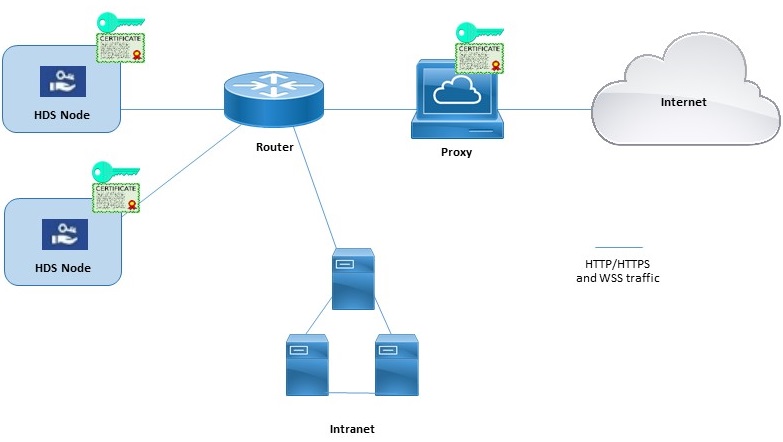
مثال على عُقد أمان البيانات المختلطة والوكيل
يعرض هذا الرسم التخطيطي مثالاً للاتصال بين أمان البيانات المختلط والشبكة والوكيل. بالنسبة لخيارات وكيل الفحص الشفاف والفحص الصريح لـ HTTPS، يجب تثبيت نفس الشهادة الجذرية على الوكيل وعلى عُقد أمان البيانات المختلطة.
وضع حل DNS الخارجي المحظور (تكوينات الوكيل الصريحة)
عندما تقوم بتسجيل عقدة أو التحقق من تكوين بروكسي العقدة، تختبر العملية بحث DNS والاتصال Cisco Webex بالسحابة. في عمليات النشر ذات تكوينات الوكيل الصريحة التي لا تسمح بتحليل DNS الخارجي للعملاء الداخليين، إذا لم تتمكن العقدة من الاستعلام عن خوادم DNS، فإنها تنتقل تلقائيًا إلى وضع حل DNS الخارجي المحظور. في هذا الوضع، يمكن متابعة تسجيل العقدة واختبارات اتصال الوكيل الأخرى.
-
نحن ندعم رسميًا حلول البروكسي التالية التي يمكن أن تتكامل مع عُقد أمان البيانات الهجينة الخاصة بك.
-
الوكيل الشفاف - جهاز أمان الويب من Cisco (WSA).
-
الوكيل الصريح - الحبار.
يمكن أن تتداخل بروكسيات Squid التي تفحص حركة مرور HTTPS مع إنشاء اتصالات websocket (wss:). لحل هذه المشكلة، راجع تكوين بروكسيات Squid لأمان البيانات المختلطة.
-
-
نحن ندعم مجموعات أنواع المصادقة التالية للبروكسيات الصريحة:
-
لا توجد مصادقة باستخدام HTTP أو HTTPS
-
المصادقة الأساسية باستخدام HTTP أو HTTPS
-
مصادقة الملخص باستخدام HTTPS فقط
-
-
للحصول على وكيل فحص شفاف أو وكيل HTTPS صريح، يجب أن يكون لديك نسخة من الشهادة الجذرية للوكيل. تخبرك تعليمات النشر في هذا الدليل بكيفية تحميل النسخة إلى مخازن الثقة الخاصة بعقدة أمان البيانات المختلطة.
-
يجب تكوين الشبكة التي تستضيف عقد HDS لفرض حركة مرور TCP الصادرة على المنفذ 443 للتوجيه عبر الوكيل.
-
قد تتداخل البروكسيات التي تفحص حركة مرور الويب مع اتصالات مقبس الويب. في حالة حدوث هذه المشكلة،
ciscospark.comسيؤدي تجاوز (عدم فحص) حركة المرور إلىwbx2.comوإلى حل المشكلة.
إذا كانت بيئة الشبكة تتطلب بروكسي، استخدم هذا الإجراء لتحديد نوع الوكيل الذي تريد دمجه مع Hybrid Data Security. إذا اخترت وكيل فحص شفاف أو وكيل HTTPS صريح، يمكنك استخدام واجهة العقدة لتحميل الشهادة الجذرية وتثبيتها. يمكنك أيضًا التحقق من اتصال الوكيل من الواجهة واستكشاف أي مشكلات محتملة وإصلاحها.
قبل أن تبدأ
-
راجع دعم الوكيل للحصول على نظرة عامة حول خيارات الوكيل المدعومة.
| 1 |
أدخل عنوان URL لإعداد عقدة HDS |
| 2 |
انتقل إلى Trust Store & Proxy، ثم اختر خيارًا:
اتبع الخطوات التالية للحصول على وكيل فحص شفاف أو وكيل HTTP صريح بمصادقة أساسية أو وكيل HTTPS صريح. |
| 3 |
انقر فوق تحميل شهادة الجذر أو شهادة الكيان النهائي، ثم انتقل إلى اختيار الشهادة الجذرية للوكيل. تم تحميل الشهادة ولكن لم يتم تثبيتها بعد لأنه يجب إعادة تشغيل العقدة لتثبيت الشهادة. انقر فوق سهم chevron بجانب اسم جهة إصدار الشهادة للحصول على مزيد من التفاصيل أو انقر فوق حذف إذا ارتكبت خطأ وتريد إعادة تحميل الملف. |
| 4 |
انقر فوق التحقق من اتصال الوكيل لاختبار اتصال الشبكة بين العقدة والوكيل. في حالة فشل اختبار الاتصال، سترى رسالة خطأ توضح السبب وكيف يمكنك تصحيح المشكلة. إذا رأيت رسالة تفيد بأن حل DNS الخارجي لم يكن ناجحًا، فلن تتمكن العقدة من الوصول إلى خادم DNS. هذا الشرط متوقع في العديد من تكوينات الوكيل الصريحة. يمكنك متابعة الإعداد، وستعمل العقدة في وضع حل DNS الخارجي المحظور. إذا كنت تعتقد أن هذا خطأ، أكمل هذه الخطوات، ثم راجع إيقاف تشغيل وضع تحليل DNS الخارجي المحظور. |
| 5 |
بعد اجتياز اختبار الاتصال، لتعيين الوكيل الصريح على https فقط، قم بتشغيل مفتاح التبديل لتوجيه جميع طلبات المنفذ 443/444 https من هذه العقدة من خلال الوكيل الصريح. يتطلب هذا الإعداد 15 ثانية ليصبح ساري المفعول. |
| 6 |
انقر فوق تثبيت جميع الشهادات في متجر الثقة (يظهر لوكيل HTTPS الصريح أو وكيل الفحص الشفاف) أو إعادة التشغيل (يظهر لوكيل HTTP الصريح)، واقرأ المطالبة، ثم انقر فوق التثبيت إذا كنت مستعدًا. يتم إعادة تشغيل العقدة في غضون بضع دقائق. |
| 7 |
بعد إعادة تشغيل العقدة، قم بتسجيل الدخول مرة أخرى إذا لزم الأمر، ثم افتح صفحة النظرة العامة للتحقق من عمليات التحقق من الاتصال للتأكد من أنها كلها في حالة خضراء. يقوم فحص اتصال الوكيل باختبار نطاق فرعي لـ webex.com فقط. في حالة وجود مشكلات في الاتصال، تتمثل المشكلة الشائعة في حظر بعض نطاقات السحابة المدرجة في تعليمات التثبيت على الوكيل. |
عندما تقوم بتسجيل عقدة أو التحقق من تكوين بروكسي العقدة، تختبر العملية بحث DNS والاتصال Cisco Webex بالسحابة. إذا لم يتمكن خادم DNS الخاص بالعقدة من حل أسماء DNS العامة، فستنتقل العقدة تلقائيًا إلى وضع حل DNS الخارجي المحظور.
إذا كانت العقد الخاصة بك قادرة على حل أسماء DNS العامة من خلال خوادم DNS الداخلية، فيمكنك إيقاف تشغيل هذا الوضع عن طريق إعادة تشغيل اختبار اتصال الوكيل على كل عقدة.
قبل أن تبدأ
| 1 |
في مستعرض الويب، افتح واجهة عقدة أمان البيانات المختلطة (عنوان/إعداد IP، على سبيل المثال، https://192.0.2.0/setup)، وأدخل بيانات اعتماد المسؤول التي قمت بإعدادها للعقدة، ثم انقر فوق تسجيل الدخول. |
| 2 |
انتقل إلى نظرة عامة (الصفحة الافتراضية). 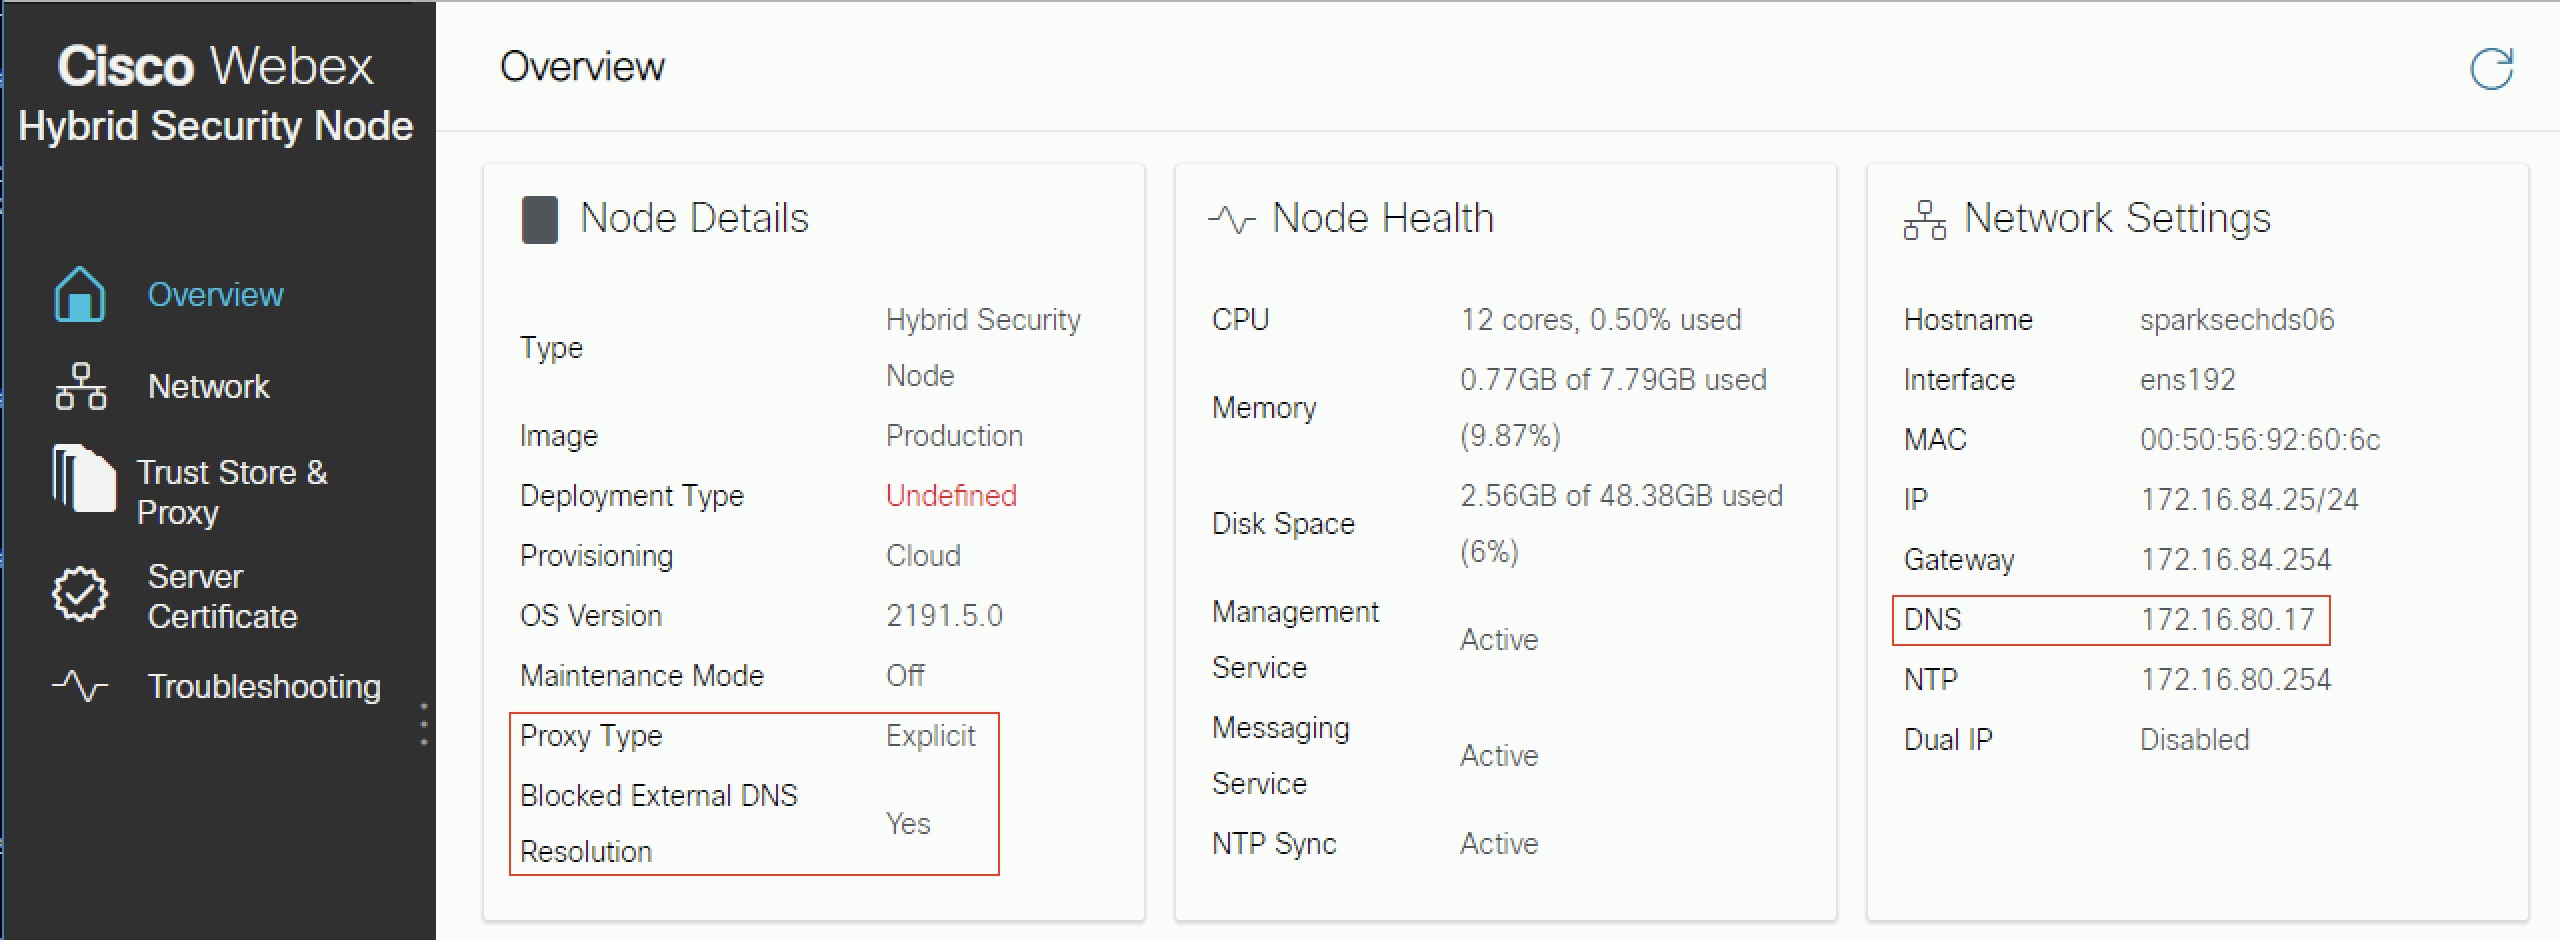
عند التمكين، يتم تعيين حل DNS الخارجي المحظور إلى نعم. |
| 3 |
انتقل إلى صفحة Trust Store & Proxy. |
| 4 |
انقر فوق التحقق من اتصال الوكيل. إذا رأيت رسالة تفيد بأن حل DNS الخارجي لم يكن ناجحًا، فلن تتمكن العقدة من الوصول إلى خادم DNS وستظل في هذا الوضع. بخلاف ذلك، بعد إعادة تشغيل العقدة والعودة إلى صفحة النظرة العامة، يجب تعيين حل DNS الخارجي المحظور إلى no. |
ما يجب القيام به بعد ذلك
يصف هذا القسم ميزة دعم الوكيل لـ Webex Video Mesh. والغرض منه هو استكمال دليل النشر لشبكة Cisco Webex الفيديو، المتاح على https://www.cisco.com/go/video-mesh. في عملية نشر جديدة، يمكنك تكوين إعداد الوكيل على كل عقدة بعد نشر برنامج Video Mesh على بيئة جهاز افتراضي، وقبل تسجيل العقدة في Cisco Webex السحابة.
يدعم Video Mesh عمليات الفحص الصريحة والشفافة وغير الخاضعة للتفتيش. يمكنك ربط هذه الوكلاء بنشر Video Mesh الخاص بك حتى تتمكن من تأمين ومراقبة حركة المرور من المؤسسة إلى السحابة. تقوم هذه الميزة بإرسال الإشارات وإدارة حركة المرور المستندة إلى https إلى الوكيل. بالنسبة للبروكسيات الشفافة، تتم إعادة توجيه طلبات الشبكة من عُقد Video Mesh إلى وكيل محدد من خلال قواعد توجيه شبكة المؤسسة. يمكنك استخدام واجهة إدارة Video Mesh لإدارة الشهادات وحالة الاتصال العامة بعد تنفيذ الوكيل مع العقد.
لا تنتقل الوسائط عبر الوكيل. لا يزال يتعين عليك فتح المنافذ المطلوبة لتدفقات الوسائط للوصول إلى السحابة مباشرة. راجع المنافذ والبروتوكولات للإدارة.
يتم دعم أنواع البروكسي التالية بواسطة Video Mesh:
-
الوكيل الصريح (الفحص أو عدم الفحص) - باستخدام الوكيل الصريح، يمكنك إخبار العميل (عُقد Video Mesh) بالخادم الوكيل الذي يجب استخدامه. يدعم هذا الخيار أحد أنواع المصادقة التالية:
-
لا شيء - لا توجد مصادقة أخرى مطلوبة. (بالنسبة للوكيل الصريح لـ HTTP أو HTTPS.)
-
أساسي - يُستخدم لوكيل مستخدم HTTP لتوفير اسم مستخدم وكلمة مرور عند تقديم الطلب، ويستخدم ترميز Base64. (بالنسبة للوكيل الصريح لـ HTTP أو HTTPS.)
-
الملخص - يُستخدم لتأكيد هوية الحساب قبل إرسال المعلومات الحساسة، ويطبق وظيفة التجزئة على اسم المستخدم وكلمة المرور قبل الإرسال عبر الشبكة. (بالنسبة إلى بروكسي HTTPS الصريح.)
-
NTLM - مثل Digest، يتم استخدام NTLM لتأكيد هوية الحساب قبل إرسال معلومات حساسة. يستخدم بيانات اعتماد Windows بدلاً من اسم المستخدم وكلمة المرور. يتطلب نظام المصادقة هذا عمليات تبادل متعددة لإكماله. (بالنسبة إلى بروكسي HTTP الصريح.)
-
-
وكيل شفاف (غير قابل للفحص) - لم يتم تكوين عُقد Video Mesh لاستخدام عنوان خادم وكيل محدد ويجب ألا تتطلب أي تغييرات للعمل مع وكيل لا يخضع للفحص.
-
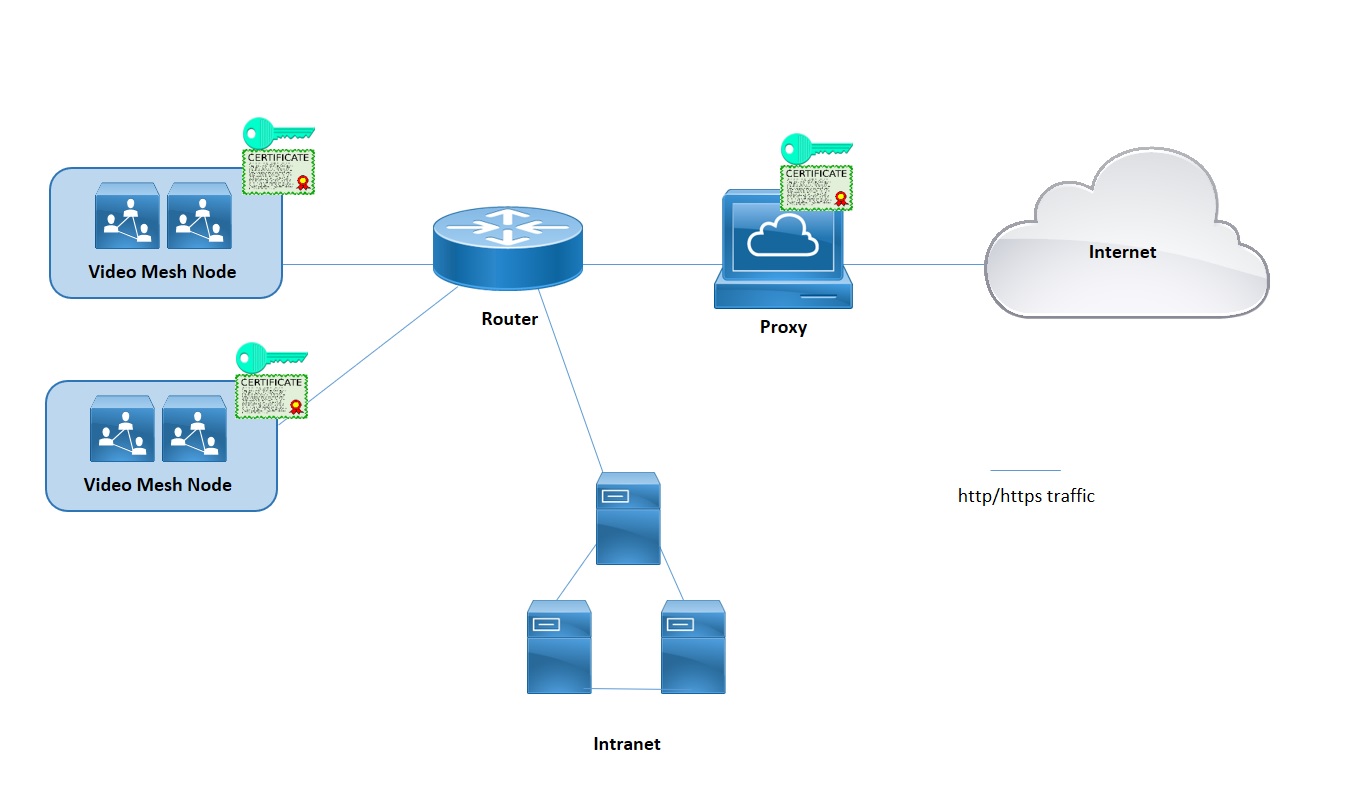
الوكيل الشفاف (الفحص) - لم يتم تكوين عُقد Video Mesh لاستخدام عنوان خادم وكيل محدد. لا يلزم إجراء تغييرات في تكوين http (s) على Video Mesh، ومع ذلك، تحتاج عُقد Video Mesh إلى شهادة جذرية حتى تثق في الوكيل. عادةً ما يستخدم قسم تكنولوجيا المعلومات وكلاء الفحص لفرض السياسات المتعلقة بمواقع الويب التي يمكن زيارتها وأنواع المحتوى غير المسموح بها. يقوم هذا النوع من البروكسي بفك تشفير كل حركة المرور الخاصة بك (حتى https).
-
نحن ندعم رسميًا حلول البروكسي التالية التي يمكن أن تتكامل مع عقد Video Mesh الخاصة بك.
-
جهاز أمان الويب من Cisco (WSA) للوكيل الشفاف
-
Squid للوكيل الصريح
-
-
للحصول على وكيل صريح أو وكيل فحص شفاف يقوم بفحص (فك تشفير حركة المرور)، يجب أن يكون لديك نسخة من الشهادة الجذرية للوكيل التي ستحتاج إلى تحميلها إلى متجر Video Mesh node Trust على واجهة الويب.
-
نحن ندعم مجموعات أنواع البروكسي والمصادقة الصريحة التالية:
-
لا توجد مصادقة مع http و https
-
المصادقة الأساسية مع http و https
-
مصادقة الملخص باستخدام https فقط
-
مصادقة NTLM مع http فقط
-
-
بالنسبة للبروكسيات الشفافة، يجب عليك استخدام جهاز التوجيه/المحول لإجبار حركة مرور HTTPS/443 على الانتقال إلى الوكيل. يمكنك أيضًا إجبار Web Socket على الانتقال إلى الوكيل. (يستخدم مقبس الويب https.)
يتطلب Video Mesh اتصالات مقبس الويب بالخدمات السحابية، بحيث تعمل العقد بشكل صحيح. عند الفحص الصريح والفحص الشفاف للبروكسيات، تكون رؤوس http مطلوبة لاتصال websocket المناسب. إذا تم تغييرها، فسوف يفشل اتصال websocket.
عندما يحدث فشل اتصال websocket على المنفذ 443 (مع تمكين وكيل الفحص الشفاف)، يؤدي ذلك إلى تحذير ما بعد التسجيل في Control Hub: «لا يعمل استدعاء Webex Video Mesh SIP بشكل صحيح.» يمكن أن يحدث نفس التنبيه لأسباب أخرى عندما لا يتم تمكين الوكيل. عندما يتم حظر رؤوس websocket على المنفذ 443، لا تتدفق الوسائط بين التطبيقات وعملاء SIP.
في حالة عدم تدفق الوسائط، يحدث هذا غالبًا عند فشل حركة مرور https من العقدة عبر المنفذ 443:
-
يسمح الوكيل بحركة مرور المنفذ 443، ولكنه وكيل فحص ويقوم بكسر مقبس الويب.
لتصحيح هذه المشكلات، قد تضطر إلى «التجاوز» أو «اللصق» (تعطيل الفحص) على المنفذ 443 إلى: *.wbx2.com و*.ciscospark.com.
-
استخدم هذا الإجراء لتحديد نوع الوكيل الذي تريد دمجه مع Video Mesh. إذا اخترت بروكسي فحص شفاف أو بروكسي صريح، يمكنك استخدام واجهة العقدة لتحميل الشهادة الجذرية وتثبيتها، والتحقق من اتصال الوكيل، واستكشاف أية مشكلات محتملة وإصلاحها.
قبل أن تبدأ
-
راجع دعم الوكيل لـ Video Mesh للحصول على نظرة عامة على خيارات الوكيل المدعومة.
| 1 |
أدخل عنوان URL لإعداد Video Mesh | ||||||||||
| 2 |
انتقل إلى Trust Store & Proxy، ثم اختر خيارًا:
اتبع الخطوات التالية لإجراء فحص شفاف أو وكيل صريح. | ||||||||||
| 3 |
انقر فوق تحميل شهادة الجذر أو شهادة الكيان النهائي، ثم حدد موقع الشهادة الجذرية واخترها لوكيل الفحص الصريح أو الشفاف. تم تحميل الشهادة ولكن لم يتم تثبيتها بعد لأن العقدة تحتاج إلى إعادة التشغيل لتثبيت الشهادة. انقر فوق السهم باسم جهة إصدار الشهادة للحصول على مزيد من التفاصيل أو انقر فوق حذف إذا ارتكبت خطأ وأردت إعادة تحميل الملف. | ||||||||||
| 4 |
لإجراء فحص شفاف أو بروكسيات صريحة، انقر فوق التحقق من اتصال الوكيل لاختبار اتصال الشبكة بين عقدة Video Mesh والوكيل. في حالة فشل اختبار الاتصال، سترى رسالة خطأ توضح السبب وكيف يمكنك تصحيح المشكلة. | ||||||||||
| 5 |
بعد اجتياز اختبار الاتصال، بالنسبة للوكيل الصريح، قم بتشغيل مفتاح التبديل لتوجيه جميع طلبات المنفذ 443 https من هذه العقدة من خلال الوكيل الصريح. يتطلب هذا الإعداد 15 ثانية ليصبح ساري المفعول. | ||||||||||
| 6 |
انقر فوق تثبيت جميع الشهادات في متجر الثقة (يظهر عندما تتم إضافة شهادة جذرية أثناء إعداد الوكيل) أو إعادة التشغيل (يظهر إذا لم تتم إضافة شهادة الجذر)، واقرأ المطالبة، ثم انقر فوق التثبيت إذا كنت مستعدًا. يتم إعادة تشغيل العقدة في غضون بضع دقائق. | ||||||||||
| 7 |
بعد إعادة تشغيل العقدة، قم بتسجيل الدخول مرة أخرى إذا لزم الأمر، ثم افتح صفحة النظرة العامة للتحقق من عمليات التحقق من الاتصال للتأكد من أنها كلها في حالة خضراء. يقوم فحص اتصال الوكيل باختبار نطاق فرعي لـ webex.com فقط. في حالة وجود مشكلات في الاتصال، تتمثل المشكلة الشائعة في حظر بعض نطاقات السحابة المدرجة في تعليمات التثبيت على الوكيل. |
ما هي حركة المرور التي تمر عبر الوكيل
بالنسبة إلى Video Mesh، لا تعبر الوسائط الوكيل. ترسل هذه الميزة الإشارات وإدارة حركة المرور المستندة إلى https إلى الوكيل. لا يزال يتعين عليك فتح المنافذ المطلوبة لتدفقات الوسائط للوصول إلى السحابة مباشرة.
لم يتم تمكين منفذ TCP 444 على الوكيل
يعد هذا المنفذ أحد متطلبات Video Mesh، لأن Video Mesh يستخدم هذا المنفذ للوصول إلى الخدمات المستندة إلى السحابة التي يجب استخدامها لتعمل بشكل صحيح. يجب إجراء استثناء الوكيل لهذا المنفذ وأي منفذ كما هو موثق في دليل نشر Video Mesh ومتطلبات الشبكة لخدمات Webex Teams.
لا يتم دعم تصفية حركة مرور الإشارات حسب عنوان IP لأن عناوين IP التي تستخدمها حلولنا ديناميكية وقد تتغير في أي وقت.
لم يتم تثبيت شهادة الجذر
عندما تتحدث العقد الخاصة بك إلى وكيل صريح، يجب تثبيت الشهادة الجذرية وإدخال استثناء لعنوان URL هذا على جدار الحماية الخاص بك.
فشل التحقق من الاتصال
في حالة اجتياز فحص اتصال الوكيل وإتمام تثبيت الوكيل، قد تستمر عمليات التحقق من الاتصال في صفحة النظرة العامة في الفشل للأسباب التالية:
-
يقوم الوكيل بفحص حركة المرور التي لا تذهب إلى webex.com.
-
يحظر الوكيل نطاقات أخرى غير webex.com.
تفاصيل المصادقة غير صحيحة
بالنسبة للبروكسيات التي تستخدم آلية مصادقة، تأكد من إضافة تفاصيل المصادقة الصحيحة في العقدة.
ازدحام على الوكيل
يمكن أن يتسبب الازدحام على الوكيل الخاص بك في التأخير والانخفاض مع حركة المرور إلى السحابة. تحقق من بيئة الوكيل لمعرفة ما إذا كان تقييد حركة المرور مطلوبًا.
لا يمكن لـ Websocket الاتصال من خلال وكيل Squid
يمكن أن تتداخل بروكسيات Squid التي تفحص حركة مرور HTTPS مع إنشاء اتصالات websocket (wss:) التي يتطلبها أمان البيانات الهجين. تقدم هذه الأقسام إرشادات حول كيفية تكوين إصدارات مختلفة من Squid لتجاهل wss:حركة المرور من أجل التشغيل السليم للخدمات.
الحبار 4 و 5
أضف on_unsupported_protocolالتوجيه إلى squid.conf:
on_unsupported_protocol tunnel allالحبار 3.5.27
لقد نجحنا في اختبار Hybrid Data Security مع إضافة القواعد التالية إليها squid.conf. تخضع هذه القواعد للتغيير أثناء قيامنا بتطوير الميزات وتحديث سحابة Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


