
Mulțumim pentru feedback.
Suport proxy pentru securitatea datelor hibride și Video Mesh
 Feedback?
Această secțiune descrie caracteristica de suport proxy pentru securitatea datelor hibride. Acesta este destinat să completeze Ghi dul de implementare pentru securitatea datelor Cisco Webex hibride, disponibil la https://www.cisco.com/go/hybrid-data-security. Într-o nouă implementare, configurați configurarea proxy pe fiecare nod după încărcarea și montarea ISO a configurației HDS pe nod și înainte de a înregistra nodul în Cisco Webex cloud.
Hybrid Data Security acceptă proxy-uri explicite, transparente și neinspectoare. Puteți lega aceste proxy-uri la implementare, astfel încât să puteți securiza și monitoriza traficul de la întreprindere în cloud. Puteți utiliza o interfață de administrare a platformei pe noduri pentru gestionarea certificatelor și pentru a verifica starea generală a conectivității după configurarea proxy-ului pe noduri.
Nodurile de securitate a datelor hibride acceptă următoarele opțiuni proxy:
-
Fără proxy - Implicit dacă nu utilizați configurația Trust Store & Proxy pentru configurarea nodului HDS pentru a integra un proxy. Nu este necesară actualizarea certificatului.
-
Proxy transparent fără inspecție — Nodurile nu sunt configurate să utilizeze o anumită adresă de server proxy și nu ar trebui să necesite modificări pentru a funcționa cu un proxy care nu inspectează. Nu este necesară actualizarea certificatului.
-
Tunelare transparentă sau proxy de inspecție — Nodurile nu sunt configurate să utilizeze o anumită adresă de server proxy. Nu sunt necesare modificări de configurare HTTP sau HTTPS pe noduri. Cu toate acestea, nodurile au nevoie de un certificat rădăcină, astfel încât să aibă încredere în proxy. Proxy-urile de inspecție sunt de obicei utilizate de IT pentru a impune politicile privind site-urile web care pot fi vizitate și ce tipuri de conținut nu sunt permise. Acest tip de proxy decriptează tot traficul (chiar și HTTPS).
-
Proxy explicit —Cu proxy explicit, spuneți nodurilor HDS ce server proxy și schemă de autentificare să utilizeze. Pentru a configura un proxy explicit, trebuie să introduceți următoarele informații pe fiecare nod:
-
Proxy IP/FQDN - Adresă care poate fi utilizată pentru a ajunge la mașina proxy.
-
Port proxy — Un număr de port pe care proxy-ul îl folosește pentru a asculta traficul proxy.
-
Protocol proxy - În funcție de ce acceptă serverul proxy, alegeți dintre următoarele protocoale:
-
HTTP — vizualizează și controlează toate solicitările trimise de client.
-
https — furnizează un canal către server. Clientul primește și validează certificatul serverului.
-
-
Tip de autentificare — Alegeți dintre următoarele tipuri de autentificare:
-
Nici unul - Nu este necesară autentificarea suplimentară.
Disponibil dacă selectați fie HTTP, fie HTTPS ca protocol proxy.
-
Basic - Folosit pentru un agent utilizator HTTP pentru a furniza un nume de utilizator și o parolă atunci când efectuați o solicitare. Utilizează codificarea Base64.
Disponibil dacă selectați fie HTTP, fie HTTPS ca protocol proxy.
Vă cere să introduceți numele de utilizator și parola pe fiecare nod.
-
Digest - Folosit pentru a confirma contul înainte de a trimite informații sensibile. Aplică o funcție hash pe numele de utilizator și parola înainte de a trimite prin rețea.
Disponibil numai dacă selectați HTTPS ca protocol proxy.
Vă cere să introduceți numele de utilizator și parola pe fiecare nod.
-
-
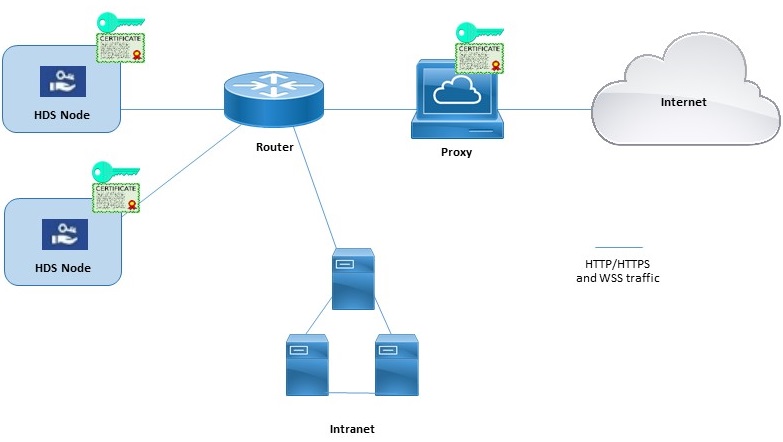
Exemplu de noduri hibride de securitate a datelor și proxy
Această diagramă prezintă un exemplu de conexiune între securitatea datelor hibride, rețea și un proxy. Pentru opțiunile proxy de inspecție transparentă și inspecție explicită HTTPS, același certificat rădăcină trebuie instalat pe proxy și pe nodurile de securitate a datelor hibride.
Modul de rezoluție DNS extern blocat (configurații proxy explicite)
Când înregistrați un nod sau verificați configurația proxy a nodului, procesul testează căutarea DNS și conectivitatea la Cisco Webex cloud. În implementările cu configurații proxy explicite care nu permit rezoluția DNS externă pentru clienții interni, dacă nodul nu poate interoga serverele DNS, acesta intră automat în modul Rezoluție DNS externă blocată. În acest mod, înregistrarea nodului și alte teste de conectivitate proxy pot continua.
-
Susținem oficial următoarele soluții proxy care se pot integra cu nodurile dvs. de securitate a datelor hibride.
-
Proxy transparent - Cisco Web Security Appliance (WSA).
-
Proxy explicit - Squid.
Proxy-urile Squid care inspectează traficul HTTPS pot interfera cu stabilirea conexiunilor websocket (wss:). Pentru a rezolva această problemă, consultați Configurarea proxy-urilor Squid pentru securitatea datelor hibride.
-
-
Suportăm următoarele combinații de tipuri de autentificare pentru proxy-urile explicite:
-
Fără autentificare cu HTTP sau HTTPS
-
Autentificare de bază cu HTTP sau HTTPS
-
Autentificare Digest numai cu HTTPS
-
-
Pentru un proxy transparent de inspecție sau un proxy explicit HTTPS, trebuie să aveți o copie a certificatului rădăcină al proxy-ului. Instrucțiunile de implementare din acest ghid vă arată cum să încărcați copia în magazinele de încredere ale nodurilor de securitate a datelor hibride.
-
Rețeaua care găzduiește nodurile HDS trebuie configurată pentru a forța traficul TCP de ieșire pe portul 443 să direcționeze prin proxy.
-
Proxy-urile care inspectează traficul web pot interfera cu conexiunile de soclu web. Dacă apare această problemă, ocolirea (nu inspecția) traficului către
wbx2.comșiciscospark.comva rezolva problema.
Dacă mediul de rețea necesită un proxy, utilizați această procedură pentru a specifica tipul de proxy pe care doriți să îl integrați cu securitatea datelor hibride. Dacă alegeți un proxy transparent de inspecție sau un proxy explicit HTTPS, puteți utiliza interfața nodului pentru a încărca și instala certificatul rădăcină. De asemenea, puteți verifica conexiunea proxy din interfață și puteți depana orice probleme potențiale.
Înainte de a începe
-
Consultați Suport proxy pentru o prezentare generală a opțiunilor proxy acceptate.
| 1 |
Introduceți adresa URL de configurare a nodului HDS |
| 2 |
Accesați Trust Store & Proxy, apoi alegeți o opțiune:
Urmați pașii următori pentru un proxy transparent de inspecție, un proxy explicit HTTP cu autentificare de bază sau un proxy explicit HTTPS. |
| 3 |
Faceți clic pe Încăr cați un certificat rădăcină sau un certificat de entitate finală, apoi navigați la a alege certificatul rădăcină pentru proxy. Certificatul este încărcat, dar nu este încă instalat, deoarece trebuie să reporniți nodul pentru a instala certificatul. Faceți clic pe săgeata chevron lângă numele emitentului certificatului pentru a obține mai multe detalii sau faceți clic pe Șter gere dacă ați făcut o greșeală și doriți să reîncărcați fișierul. |
| 4 |
Faceți clic pe Verificați conexiunea proxy pentru a testa conectivitatea rețelei dintre nod și proxy. Dacă testul conexiunii nu reușește, veți vedea un mesaj de eroare care arată motivul și modul în care puteți corecta problema. Dacă vedeți un mesaj care spune că rezoluția DNS externă nu a avut succes, nodul nu a putut ajunge la serverul DNS. Această condiție este așteptată în multe configurații proxy explicite. Puteți continua configurarea, iar nodul va funcționa în modul Rezoluție DNS externă blocată. Dacă credeți că aceasta este o eroare, parcurgeți acești pași, apoi consultați Dez activarea modului de rezoluție DNS extern blocat. |
| 5 |
După ce testul conexiunii trece, pentru proxy-ul explicit setat numai la https, activați comutatorul pentru a direcționa toate cererile de port 443/444 https de la acest nod prin proxy-ul explicit. Această setare necesită 15 secunde pentru a intra în vigoare. |
| 6 |
Faceți clic pe Instalare toate certificatele în magazinul de încredere (apare pentru un proxy explicit HTTPS sau un proxy transparent de inspecție) sau Repornire (apare pentru un proxy explicit HTTP), citiți solicitarea, apoi faceți clic pe Instal are dacă sunteți gata. Nodul repornește în câteva minute. |
| 7 |
După repornirea nodului, conectați-vă din nou dacă este necesar, apoi deschideți pagina Prezentare generală pentru a verifica verificările de conectivitate pentru a vă asigura că toate sunt în stare verde. Verificarea conexiunii proxy testează doar un subdomeniu al webex.com. Dacă există probleme de conectivitate, o problemă comună este că unele dintre domeniile cloud enumerate în instrucțiunile de instalare sunt blocate la proxy. |
Când înregistrați un nod sau verificați configurația proxy a nodului, procesul testează căutarea DNS și conectivitatea la Cisco Webex cloud. Dacă serverul DNS al nodului nu poate rezolva numele DNS publice, nodul intră automat în modul Rezoluție DNS externă blocată.
Dacă nodurile dvs. sunt capabile să rezolve nume DNS publice prin servere DNS interne, puteți dezactiva acest mod rulând din nou testul conexiunii proxy pe fiecare nod.
Înainte de a începe
| 1 |
Într-un browser web, deschideți interfața nodului Hybrid Data Security (adresa IP/configurare, de exemplu, https://192.0.2.0/setup), introduceți acreditările de administrator pe care le-ați configurat pentru nod, apoi faceți clic pe Conec tați-vă. |
| 2 |
Accesați Prezentare generală (pagina implicită). 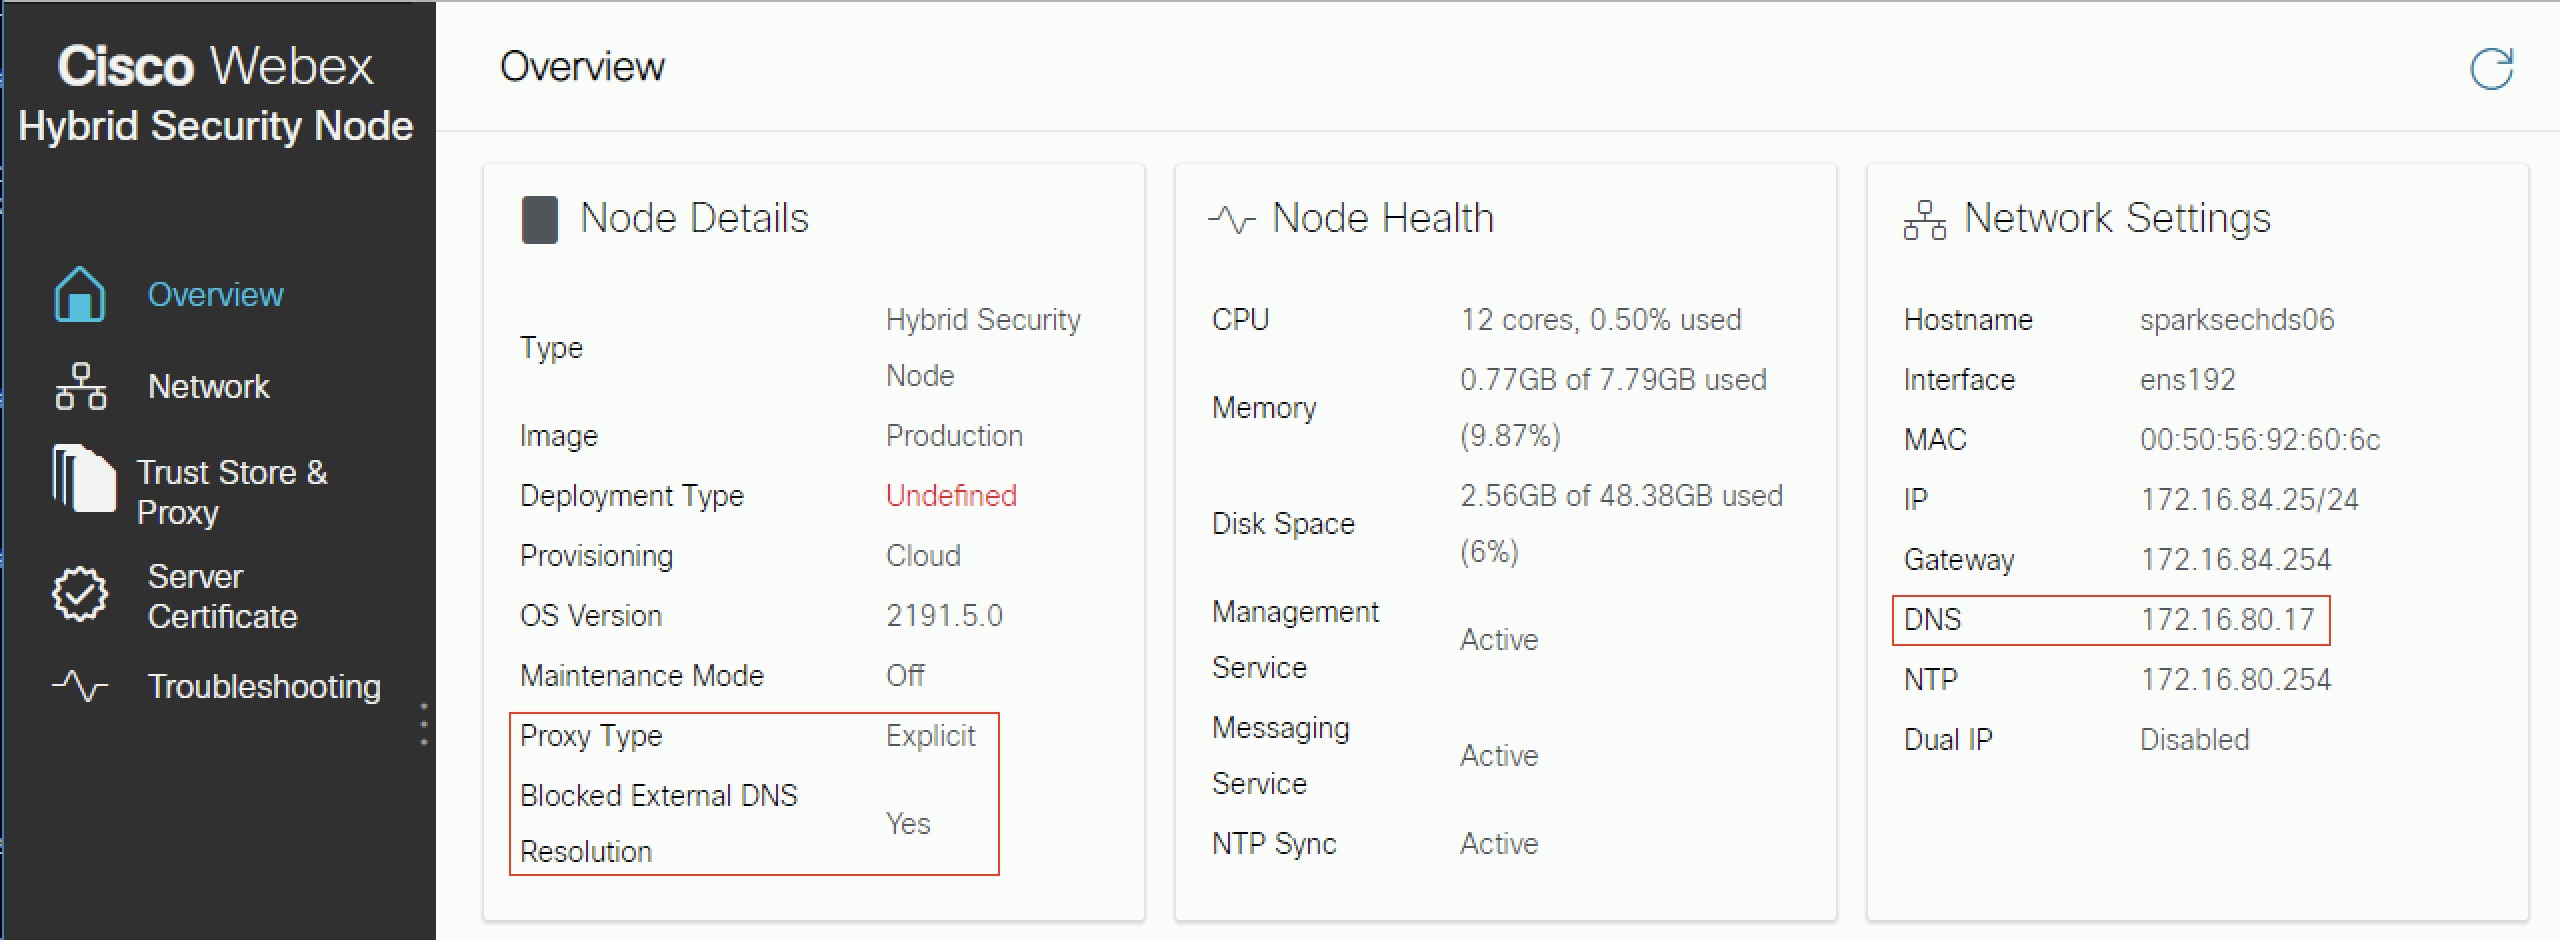
Când este activată, Rezoluția DNS externă bloc ată este setată la Da. |
| 3 |
Accesați pagina Trust Store & Proxy. |
| 4 |
Faceți clic pe Verificați conexiunea proxy. Dacă vedeți un mesaj care spune că rezoluția DNS externă nu a avut succes, nodul nu a putut ajunge la serverul DNS și va rămâne în acest mod. În caz contrar, după ce reporniți nodul și reveniți la pagina Prezentare generală, Rezoluția DNS externă blocată ar trebui să fie setată la nr. |
Ce să faci în continuare
Această secțiune descrie caracteristica de asistență proxy pentru Webex Video Mesh. Acesta este destinat să completeze Ghi dul de implementare pentru Cisco Webex Video Mesh, disponibil la https://www.cisco.com/go/video-mesh. Într-o nouă implementare, configurați configurarea proxy pe fiecare nod după implementarea software-ului Video Mesh pe un mediu de mașină virtuală și înainte de a înregistra nodul în Cisco Webex cloud.
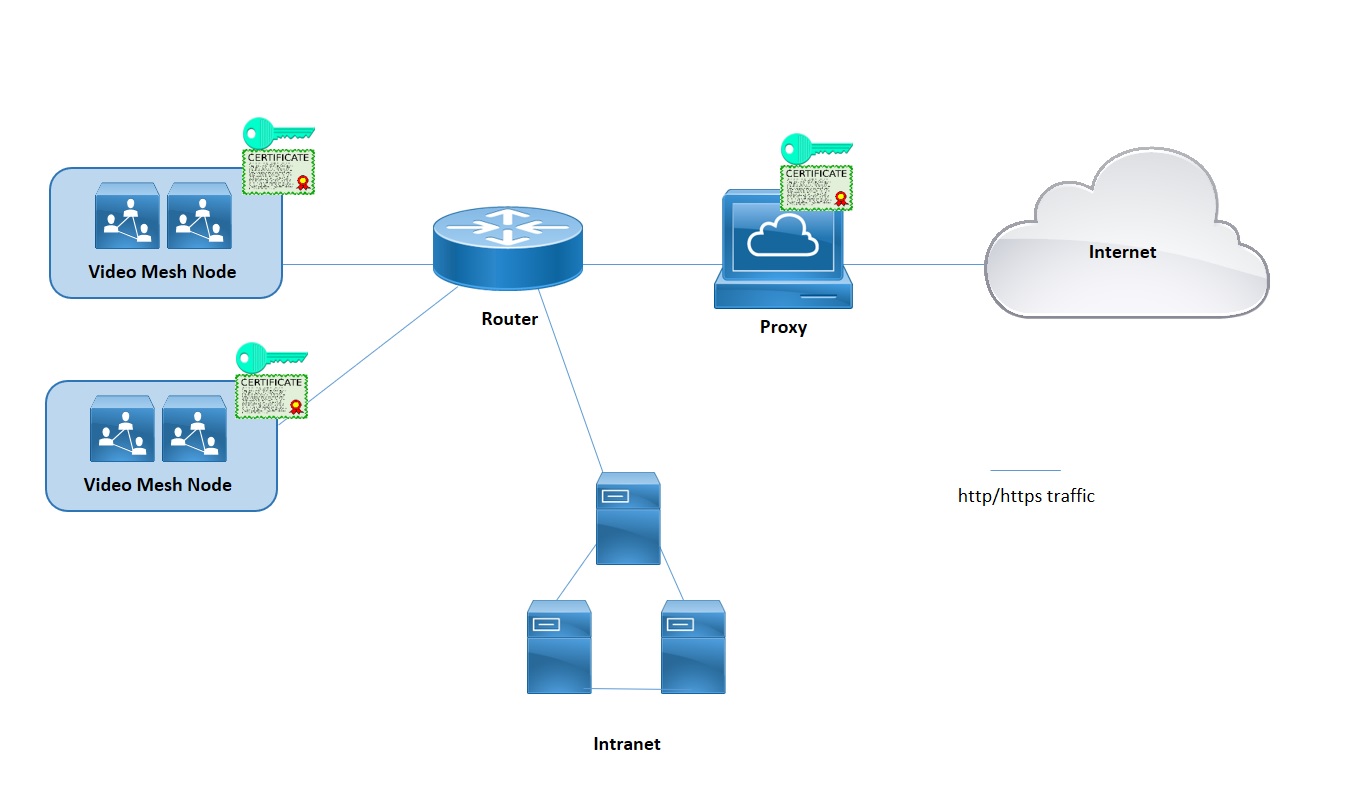
Video Mesh acceptă proxy-uri explicite, transparente și neinspectoare. Puteți lega aceste proxy-uri la implementarea Video Mesh, astfel încât să puteți securiza și monitoriza traficul de la întreprindere în cloud. Această caracteristică trimite semnalizarea și gestionarea traficului bazat pe https către proxy. Pentru proxy-urile transparente, solicitările de rețea de la nodurile Video Mesh sunt redirecționate către un proxy specific prin regulile de rutare a rețelei de întreprindere. Puteți utiliza interfața de administrare Video Mesh pentru gestionarea certificatelor și starea generală de conectivitate după ce implementați proxy-ul cu nodurile.
Media nu călătorește prin proxy. Trebuie să deschideți în continuare porturile necesare pentru ca fluxurile media să ajungă direct în cloud. Consultați Porturi și protocoale pentru gestionare.
Următoarele tipuri de proxy sunt acceptate de Video Mesh:
-
Proxy explicit (inspecție sau non-inspecție) - Cu proxy explicit, spuneți clientului (nodurile Video Mesh) ce server proxy să utilizeze. Această opțiune acceptă unul dintre următoarele tipuri de autentificare:
-
Nici unul — Nu este necesară o altă autentificare. (Pentru proxy explicit HTTP sau HTTPS.)
-
De bază - Utilizat pentru un agent utilizator HTTP pentru a furniza un nume de utilizator și o parolă atunci când face o solicitare și utilizează codificarea Base64. (Pentru proxy explicit HTTP sau HTTPS.)
-
Digest - Folosit pentru a confirma identitatea contului înainte de a trimite informații sensibile și aplică o funcție hash pe numele de utilizator și parola înainte de a trimite prin rețea. (Pentru proxy explicit HTTPS.)
-
NTLM — la fel ca Digest, NTLM este utilizat pentru a confirma identitatea contului înainte de a trimite informații sensibile. Utilizează acreditările Windows în loc de numele de utilizator și parola. Această schemă de autentificare necesită mai multe schimburi pentru a finaliza. (Pentru proxy explicit HTTP.)
-
-
Proxy transparent (fără inspecție) - Nodurile Video Mesh nu sunt configurate pentru a utiliza o anumită adresă de server proxy și nu ar trebui să necesite modificări pentru a funcționa cu un proxy care nu inspectează.
-
Proxy transparent (inspecție) —Nodurile Video Mesh nu sunt configurate pentru a utiliza o anumită adresă de server proxy. Nu sunt necesare modificări ale configurației http (s) pe Video Mesh, cu toate acestea, nodurile Video Mesh au nevoie de un certificat rădăcină, astfel încât să aibă încredere în proxy. Proxy-urile de inspecție sunt de obicei utilizate de IT pentru a impune politici cu privire la site-urile web care pot fi vizitate și tipurile de conținut care nu sunt permise. Acest tip de proxy decriptează tot traficul (chiar și https).
-
Susținem oficial următoarele soluții proxy care se pot integra cu nodurile dvs. Video Mesh.
-
Cisco Web Security Appliance (WSA) pentru proxy transparent
-
Squid pentru proxy explicit
-
-
Pentru un proxy explicit sau un proxy transparent de inspecție care inspectează (decriptează traficul), trebuie să aveți o copie a certificatului rădăcină al proxy-ului pe care va trebui să îl încărcați în magazinul de încredere al nodului Video Mesh de pe interfața web.
-
Acceptăm următoarele combinații explicite de tip proxy și autentificare:
-
Fără autentificare cu http și https
-
Autentificare de bază cu http și https
-
Autentificare Digest numai cu https
-
Autentificare NTLM numai cu http
-
-
Pentru proxy-urile transparente, trebuie să utilizați routerul/comutatorul pentru a forța traficul HTTPS/443 să meargă la proxy. De asemenea, puteți forța Web Socket să meargă la proxy. (Web Socket folosește https.)
Video Mesh necesită conexiuni de socket web la serviciile cloud, astfel încât nodurile să funcționeze corect. La inspecția explicită și inspecția transparentă a proxy-urilor, anteturile http sunt necesare pentru o conexiune adecvată la websocket. Dacă acestea sunt modificate, conexiunea websocket va eșua.
Când eșecul conexiunii websocket apare pe portul 443 (cu proxy-ul de inspecție transparentă activat), aceasta duce la un avertisment post-înregistrare în Control Hub: „Apelarea Webex Video Mesh SIP nu funcționează corect”. Aceeași alarmă poate apărea din alte motive atunci când proxy-ul nu este activat. Când anteturile websocket sunt blocate pe portul 443, media nu curge între aplicații și clienții SIP.
Dacă media nu curge, acest lucru apare adesea atunci când traficul https de la nod peste portul 443 eșuează:
-
Traficul Port 443 este permis de proxy, dar este un proxy de inspecție și rupe websocket-ul.
Pentru a corecta aceste probleme, poate fi necesar să „ocoliți” sau „îmbinați” (dezactivați inspecția) pe portul 443 la: *.wbx2.com și*.ciscospark.com.
-
Utilizați această procedură pentru a specifica tipul de proxy pe care doriți să îl integrați cu o rețea video. Dacă alegeți un proxy transparent de inspecție sau un proxy explicit, puteți utiliza interfața nodului pentru a încărca și instala certificatul rădăcină, pentru a verifica conexiunea proxy și pentru a depana eventualele probleme.
Înainte de a începe
-
Consul tați Suport proxy pentru Video Mesh pentru o prezentare generală a opțiunilor proxy acceptate.
| 1 |
Introduceți adresa URL de configurare Video Mesh | ||||||||||
| 2 |
Accesați Trust Store & Proxy, apoi alegeți o opțiune:
Urmați pașii următori pentru o inspecție transparentă sau un proxy explicit. | ||||||||||
| 3 |
Faceți clic pe Încăr cați un certificat rădăcină sau un certificat de entitate finală, apoi găsiți și alegeți certificatul rădăcină pentru proxy-ul de inspecție explicit sau transparent. Certificatul este încărcat, dar nu este încă instalat, deoarece nodul trebuie repornit pentru a instala certificatul. Faceți clic pe săgeata de lângă numele emitentului certificatului pentru a obține mai multe detalii sau faceți clic pe Șter gere dacă ați comis o greșeală și doriți să reîncărcați fișierul. | ||||||||||
| 4 |
Pentru inspecție transparentă sau proxy-uri explicite, faceți clic pe Verificați conexiunea proxy pentru a testa conectivitatea rețelei dintre nodul Video Mesh și proxy. Dacă testul conexiunii nu reușește, veți vedea un mesaj de eroare care arată motivul și modul în care puteți corecta problema. | ||||||||||
| 5 |
După ce testul conexiunii trece, pentru proxy explicit, activați comutatorul pentru a direc ționa toate solicitările https portului 443 de la acest nod prin proxy-ul explicit. Această setare necesită 15 secunde pentru a intra în vigoare. | ||||||||||
| 6 |
Faceți clic pe Instalare toate certificatele în Magazinul de încredere (apare ori de câte ori a fost adăugat un certificat rădăcină în timpul configurării proxy) sau Repornire (apare dacă nu a fost adăugat niciun certificat rădăcină), citiți solicitarea, apoi faceți clic pe Instal are dacă sunteți gata. Nodul repornește în câteva minute. | ||||||||||
| 7 |
După repornirea nodului, conectați-vă din nou dacă este necesar, apoi deschideți pagina Prezentare generală pentru a verifica verificările de conectivitate pentru a vă asigura că toate sunt în stare verde. Verificarea conexiunii proxy testează doar un subdomeniu al webex.com. Dacă există probleme de conectivitate, o problemă comună este că unele dintre domeniile cloud enumerate în instrucțiunile de instalare sunt blocate la proxy. |
Ce trafic trece prin proxy
Pentru Video Mesh, media nu traversează proxy-ul. Această caracteristică trimite traficul bazat pe https de semnalizare și gestionare către proxy. Trebuie totuși să deschideți porturile necesare pentru ca fluxurile media să ajungă direct în cloud.
Portul TCP 444 nu este activat pe proxy
Acest port este o cerință pentru Video Mesh, deoarece Video Mesh utilizează acest port pentru a accesa serviciile bazate pe cloud pe care trebuie să le utilizeze pentru a funcționa corect. Trebuie făcută o excepție proxy pentru acest port și ORICE, așa cum este documentat în ghi dul de implementare Video Mesh și Cerințele de rețea pentru serviciile Webex Teams.
Filtrarea traficului de semnalizare după adresa IP nu este acceptată, deoarece adresele IP utilizate de soluțiile noastre sunt dinamice și se pot modifica oricând.
Nu este instalat niciun certificat rădăcină
Când nodurile tale vorbesc cu un proxy explicit, trebuie să instalezi certificatul rădăcină și să introduci o excepție pentru acea adresă URL pe firewall.
Verificarea conectivității eșuează
Dacă verificarea conectivității proxy a trecut și instalarea proxy a fost finalizată, verificările de conectivitate de pe pagina de prezentare generală pot eșua în continuare din următoarele motive:
-
Proxy-ul inspectează traficul care nu merge la webex.com.
-
Proxy-ul blochează alte domenii decât webex.com.
Detaliile de autentificare sunt incorecte
Pentru proxy-urile care utilizează un mecanism de autentificare, asigurați-vă că adăugați detaliile corecte de autentificare în nod.
Congestie pe proxy
Congestionarea proxy-ului dvs. poate provoca întârzieri și scăderi cu traficul către cloud. Verificați mediul proxy pentru a vedea dacă este necesară reducerea traficului.
Websocket nu se poate conecta prin proxy Squid
Proxy-urile Squid care inspectează traficul HTTPS pot interfera cu stabilirea conexiunilor websocket (wss:) pe care Hybrid Data Security necesită. Aceste secțiuni oferă îndrumări cu privire la modul de configurare a diferitelor versiuni de Squid pentru a ignora wss:traficul pentru funcționarea corectă a serviciilor.
Calmarul 4 și 5
Adăugați direc on_unsupported_protocoltiva la squid.conf:
on_unsupported_protocol tunnel allCalmar 3.5.27
Am testat cu succes securitatea datelor hibride cu următoarele reguli adăugate squid.conf. Aceste reguli pot fi modificate pe măsură ce dezvoltăm caracteristici și actualizăm cloud-ul Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


