
Hvala na povratnim informacijama.
Proxy podrška za hibridnu sigurnost podataka i video mrežu
 Želite li poslati povratne informacije?
Ovaj odjeljak opisuje značajku podrške proxy za Hibridna sigurnost podataka. Namjerava se nadopuniti Vodi č za implementaciju za sigurnost Cisco Webex hibridnih podataka, dostupan na https://www.cisco.com/go/hybrid-data-security. U novoj implementaciji konfigurirate postavku proxyja na svakom čvoru nakon prijenosa i postavljanja HDS konfiguracijskog ISO na čvor i prije registracije čvora u ob Cisco Webex laku.
Hibridna sigurnost podataka podržava eksplicitne, transparentne inspekcijske i neinspekcijske proxy. Te proxy servere možete povezati sa svojom implementacijom kako biste mogli osigurati i nadzirati promet od poduzeća do oblaka. Možete koristiti administratorsko sučelje platforme na čvorovima za upravljanje certifikatima i za provjeru ukupnog statusa povezivanja nakon postavljanja proxyja na čvorovima.
Čvorovi Hybrid Data Security podržavaju sljedeće opcije proxy:
-
Nema proxy ja — zadano ako za integraciju proxyja ne koristite konfiguraciju Trust Store & Proxy postavke HDS čvora. Nije potrebno ažuriranje certifikata.
-
Transparentni proxy koji ne provjerava —Čvorovi nisu konfigurirani da koriste određenu adresu proxy poslužitelja i ne bi trebali zahtijevati nikakve promjene za rad s proxyjem koji ne provjerava. Nije potrebno ažuriranje certifikata.
-
Transparentno tuneliranje ili provjera proxyja —Čvorovi nisu konfigurirani za korištenje određene adrese proxy poslužitelja. Na čvorovima nisu potrebne promjene konfiguracije HTTP ili HTTPS. Međutim, čvorovima je potreban korijenski certifikat tako da vjeruju proxyju. IT obično koristi inspekcijske proxy za provođenje pravila o kojima se web stranice mogu posjetiti i koje vrste sadržaja nisu dopuštene. Ova vrsta proxyja dešifrira sav vaš promet (čak i HTTPS).
-
Eksplicitni proxy — S eksplicitnim proxyjem HDS čvorovima kažete koji proxy poslužitelj i shemu provjere autentičnosti koristiti. Da biste konfigurirali eksplicitni proxy, morate unijeti sljedeće podatke na svaki čvor:
-
Proxy IP/FQDN —Adresa koja se može koristiti za pristup proxy računalu.
-
Proxy port — broj porta koji proxy koristi za slušanje proxy-proksiranog prometa.
-
Proxy protokol — Ovisno o tome što vaš proxy poslužitelj podržava, odaberite između sljedećih protokola:
-
HTTP—pregledava i kontrolira sve zahtjeve koje klijent šalje.
-
Https — pruža kanal poslužitelju. Klijent prima i potvrđuje certifikat poslužitelja.
-
-
Vrsta provjere auten tičnosti — Odaberite između sljedećih vrsta provjere autentičnosti:
-
Nema —Nije potrebna daljnja provjera autentičnosti.
Dostupno ako odaberete HTTP ili HTTPS kao proxy protokol.
-
Osnovno — koristi se za HTTP korisničkog agenta za davanje korisničkog imena i lozinke prilikom podnošenja zahtjeva. Koristi Base64 kodiranje.
Dostupno ako odaberete HTTP ili HTTPS kao proxy protokol.
Zahtijeva da unesete korisničko ime i lozinku na svaki čvor.
-
Digest — Koristi se za potvrdu računa prije slanja osjetljivih podataka. Primjenjuje hash funkciju na korisničko ime i lozinku prije slanja putem mreže.
Dostupno samo ako odaberete HTTPS kao proxy protokol.
Zahtijeva da unesete korisničko ime i lozinku na svaki čvor.
-
-
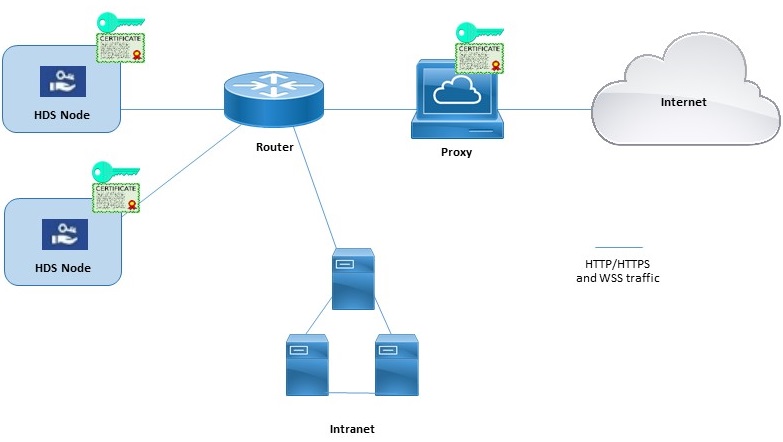
Primjer hibridnih sigurnosnih čvorova podataka i proxyja
Ovaj dijagram prikazuje primjer veze između Hybrid Data Security, mreže i proxyja. Za opcije transparentnog pregleda i HTTPS eksplicitnog pregleda proxyja, isti korijenski certifikat mora biti instaliran na proxy serveru i na čvorove Hybrid Data Security.
Blokirani način vanjske rezolucije DNS-a (eksplicitne konfiguracije proxyja)
Kada registrirate čvor ili provjerite konfiguraciju proxyja čvora, proces testira DNS pretraživanje i povezivanje s Cisco Webex oblakom. U implementacijama s eksplicitnim konfiguracijama proxy koje ne dopuštaju vanjsku razlučivost DNS-a za interne klijente, ako čvor ne može upitati DNS poslužitelje, automatski prelazi u način blokirane vanjske DNS rezolucije. U ovom načinu rada mogu se nastaviti registracija čvorova i drugi testovi povezivanja proxy.
-
Službeno podržavamo sljedeća proxy rješenja koja se mogu integrirati s vašim Hybrid Data Security čvorovima.
-
Transparentni proxy — Cisco Web Security Appliance (WSA).
-
Eksplicitni proxy—lignje.
Squid proxy serveri koji pregledavaju HTTPS promet mogu ometati uspostavljanje websocket (wss:) veza. Da biste riješili ovaj problem, pogledajte Konfiguriranje Squid proxija za hibridnu sigurnost podataka.
-
-
Podržavamo sljedeće kombinacije vrsta provjere autentičnosti za eksplicitne proxy servere:
-
Nema provjere autentičnosti pomoću HTTP ili HTTPS-a
-
Osnovna provjera autentičnosti pomoću HTTP ili HTTPS-a
-
Pregledajte provjeru autentičnosti samo s HTTPS-om
-
-
Za transparentni proxy za provjeru ili HTTPS eksplicitni proxy, morate imati kopiju korijenskog certifikata proxyja. Upute za implementaciju u ovom vodiču govore vam kako prenijeti kopiju u skladišta povjerenja čvorova Hybrid Data Security.
-
Mreža koja ugošćuje HDS čvorove mora biti konfigurirana tako da prisiljava odlazni TCP promet na priključku 443 da se usmjerava kroz proxy.
-
Proksiji koji pregledavaju web promet mogu ometati veze s web utičnicama. Ako se ovaj problem dogodi, zaobilazeći (ne pregledavajući) promet do
wbx2.comi riješciscospark.comit će problem.
Ako mrežno okruženje zahtijeva proxy, upotrijebite ovaj postupak da odredite vrstu proxyja koji želite integrirati s Hybrid Data Security. Ako odaberete transparentni proxy za provjeru ili HTTPS eksplicitni proxy, možete koristiti sučelje čvora za prijenos i instaliranje korijenskog certifikata. Također možete provjeriti proxy vezu s sučelja i riješiti sve potencijalne probleme.
Prije nego što počnete
-
Pregled podrž anih opcija proxyja potražite u odjeljku Podrška za proxy.
| 1 |
Unesite URL za postavljanje HDS čvora |
| 2 |
Idite na Trust Store & Proxy, a zatim odaberite opciju:
Slijedite sljedeće korake za transparentni proxy za inspekciju, HTTP eksplicitni proxy s osnovnom autentifikacijom ili HTTPS eksplicitni proxy. |
| 3 |
Kliknite Prenesi korijenski certifikat ili Potvrda završnog enti teta, a zatim idite do odabira korijenskog certifikata za proxy. Certifikat je učitan, ali još nije instaliran jer morate ponovno pokrenuti čvor da biste instalirali certifikat. Kliknite strelicu ševrona prema nazivu izdavatelja certifikata da biste dobili više detalja ili kliknite Izbri ši ako ste pogriješili i želite ponovno učitati datoteku. |
| 4 |
Kliknite Provjeri vezu proxy ja da biste testirali mrežnu povezanost između čvora i proxyja. Ako test veze ne uspije, vidjet ćete poruku o pogrešci koja prikazuje razlog i način na koji možete ispraviti problem. Ako vidite poruku da vanjska rezolucija DNS-a nije bila uspješna, čvor nije mogao doći do DNS poslužitelja. Ovo se stanje očekuje u mnogim eksplicitnim proxy konfiguracijama. Možete nastaviti s postavljanjem, a čvor će funkcionirati u načinu blokirane vanjske DNS rezolucije. Ako mislite da je riječ o pogrešci, dovršite ove korake, a zatim pogledajte Isključivanje blokiranog vanjskog načina razlučivanja DNS- a. |
| 5 |
Nakon što test veze prođe, za eksplicitni proxy postavljen samo na https, uključite prekidač na Usmjerite sve zahtjeve porta 443/444 https s ovog čvora putem eksplicitnog proxyja. Ova postavka zahtijeva 15 sekundi da stupi na snagu. |
| 6 |
Kliknite Instaliraj sve certifikate u Trgovinu pov jerenja (pojavljuje se za HTTPS eksplicitni proxy ili prozirni proxy za provjeru) ili Ponovo pokrenite (pojavljuje se za HTTP eksplicitni proxy), pročitajte upit, a zatim kliknite Inst aliraj ako ste spremni. Čvor se ponovno pokreće u roku od nekoliko minuta. |
| 7 |
Nakon ponovnog pokretanja čvora, ponovno se prijavite ako je potrebno, a zatim otvorite stranicu Pregled kako biste provjerili provjere povezanosti kako biste bili sigurni da su svi u zelenom statusu. Provjera proxy veze testira samo poddomenu webex.com. Ako postoje problemi s povezivanjem, čest problem je taj što su neke od domena oblaka navedenih u uputama za instalaciju blokirane na proxyju. |
Kada registrirate čvor ili provjerite konfiguraciju proxyja čvora, proces testira DNS pretraživanje i povezivanje s Cisco Webex oblakom. Ako DNS poslužitelj čvora ne može riješiti javna DNS imena, čvor automatski prelazi u način blokirane vanjske DNS rezolucije.
Ako vaši čvorovi mogu riješiti javna DNS imena putem internih DNS poslužitelja, ovaj način možete isključiti ponovnim pokretanjem testa proxy veze na svakom čvoru.
Prije nego što počnete
| 1 |
U web pregledniku otvorite sučelje čvora Hybrid Data Security (IP adresa/postavka, na primjer, https://192.0.2.0/setup), unesite administratorske vjerodajnice koje ste postavili za čvor, a zatim kliknite Pri java. |
| 2 |
Idite na Pregled (zadana stranica). 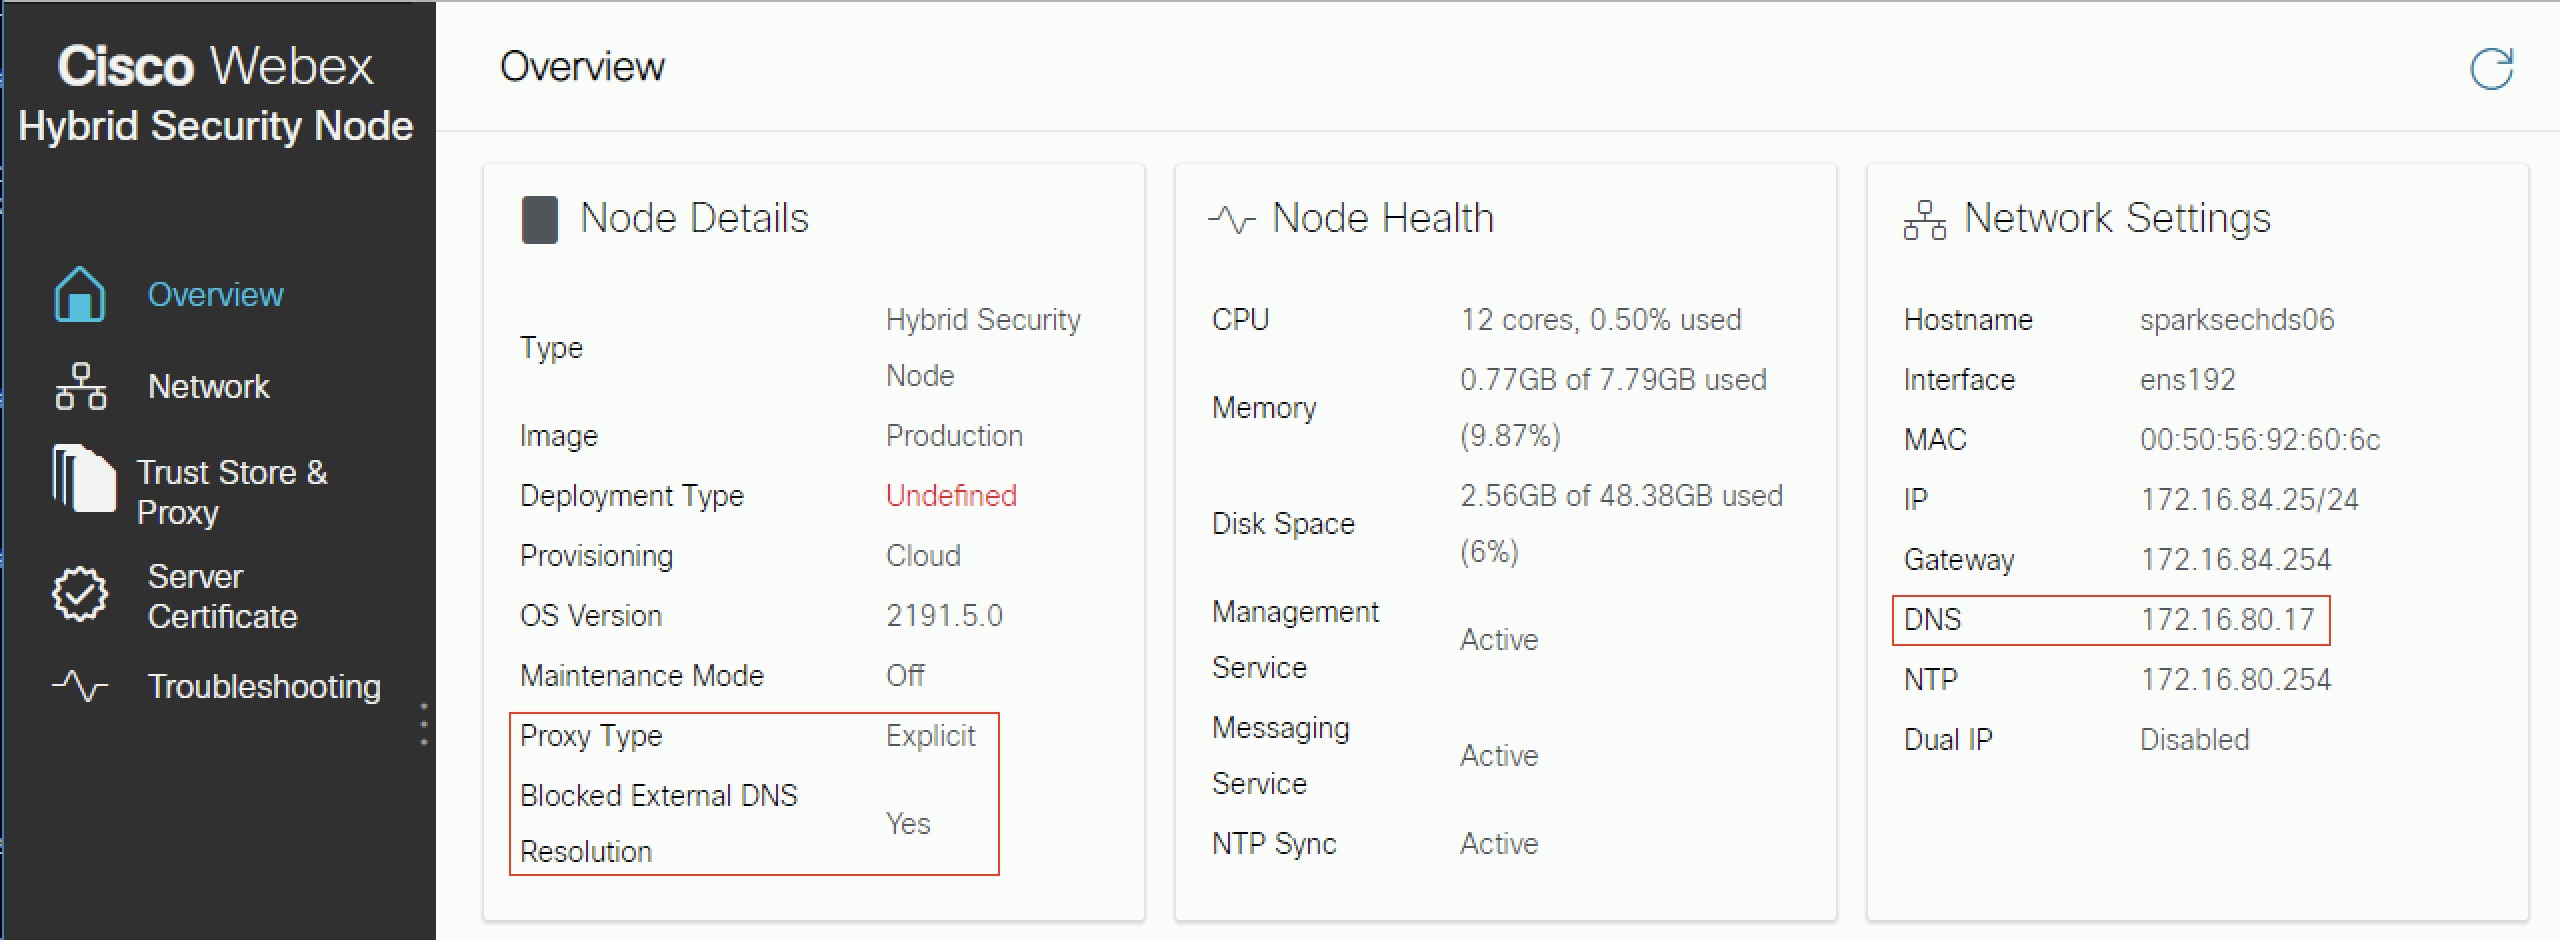
Kada je omogućeno, blokirana vanjska razlučivost DNS- a postavljena je na Da. |
| 3 |
Idite na stranicu Trgovina povjerenja i proxy. |
| 4 |
Kliknite Pro vjeri vezu s proxyjem. Ako vidite poruku koja kaže da vanjska DNS rezolucija nije bila uspješna, čvor nije mogao doći do DNS poslužitelja i ostat će u ovom načinu rada. Inače, nakon što ponovno pokrenete čvor i vratite se na stranicu Pregled, blokirana vanjska DNS rezolucija trebala bi biti postavljena na br. |
Što učiniti sljedeće
Ovaj odjeljak opisuje značajku podrške proxy za Webex Video Mesh. Namjerava se nadopuniti Vodi č za implementaciju za Cisco Webex Video Mesh, dostupan na https://www.cisco.com/go/video-mesh. U novoj implementaciji konfigurirate postavku proxyja na svakom čvoru nakon postavljanja softvera Video Mesh u okruženju virtualnog stroja i prije registracije čvora u ob Cisco Webex laku.
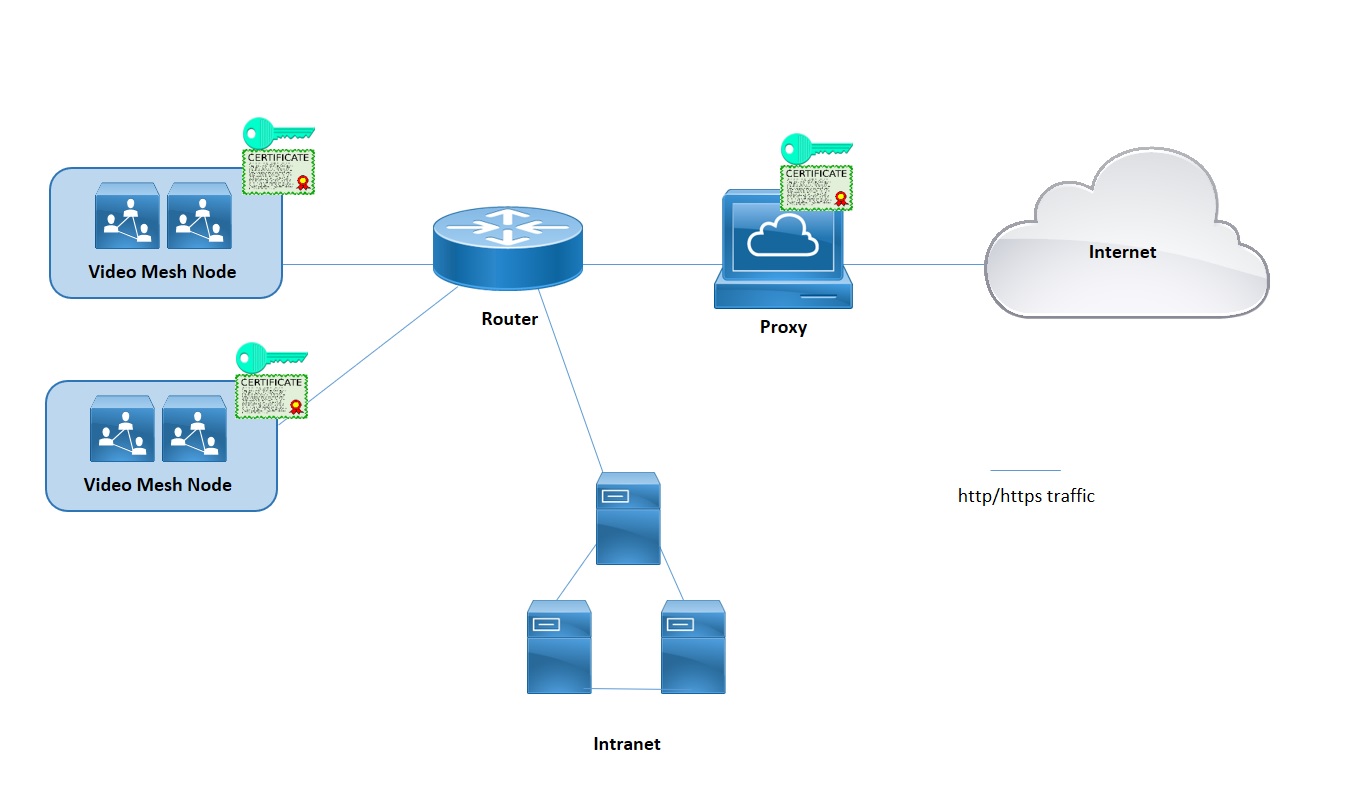
Video Mesh podržava eksplicitne, transparentne inspekcijske i nepregledne proxy servere. Ove proxy servere možete povezati s implementacijom Video Mesh kako biste mogli osigurati i nadzirati promet od poduzeća do oblaka. Ova značajka šalje signalizaciju i upravljanje prometom zasnovanom na https-u proxyju. Za transparentne proxy servere mrežni zahtjevi iz čvorova Video Mesh prosljeđuju se na određeni proxy putem pravila usmjeravanja mreže poduzeća. Administratorsko sučelje Video Mesh možete koristiti za upravljanje certifikatima i ukupni status povezivanja nakon što implementirate proxy s čvorovima.
Mediji ne putuju kroz proxy. I dalje morate otvoriti potrebne portove da bi medijski tokovi izravno došli do oblaka. Pogledajte Portovi i protokoli za upravljanje.
Video Mesh podržava sljedeće vrste proxyja:
-
Eksplicitni proxy (pregled ili nepregledavanje) —S eksplicitnim proxyjem klijentu (čvorovi Video Mesh) kažete koji proxy poslužitelj koristiti. Ova opcija podržava jednu od sljedećih vrsta provjere autentičnosti:
-
Ne — nije potrebna daljnja provjera autentičnosti. (Za HTTP ili HTTPS eksplicitni proxy.)
-
Osnovno — koristi se za HTTP korisničkog agenta za pružanje korisničkog imena i lozinke prilikom podnošenja zahtjeva i koristi Base64 kodiranje. (Za HTTP ili HTTPS eksplicitni proxy.)
-
Digest — koristi se za potvrdu identiteta računa prije slanja osjetljivih podataka i primjenjuje hash funkciju na korisničko ime i lozinku prije slanja putem mreže. (Za HTTPS eksplicitni proxy.)
-
NTLM - poput Digesta, NTLM se koristi za potvrdu identiteta računa prije slanja osjetljivih podataka. Koristi Windows vjerodajnice umjesto korisničkog imena i lozinke. Ova shema provjere autentičnosti zahtijeva višestruke razmjene. (Za HTTP eksplicitni proxy.)
-
-
Transparentni proxy (bez pregleda) —Čvorovi Video Mesh nisu konfigurirani da koriste određenu adresu proxy poslužitelja i ne bi trebali zahtijevati nikakve promjene za rad s proxyjem koji ne provjerava.
-
Transparentni proxy (pregled) —Čvorovi Video Mesh nisu konfigurirani za korištenje određene adrese proxy poslužitelja. Na Video Mesh-u nisu potrebne promjene konfiguracije http (a), međutim, čvorovi Video Mesh trebaju korijenski certifikat kako bi vjerovali proxyju. IT obično koristi inspekcijske proxy za provođenje pravila koja se odnose na to koje se web stranice mogu posjetiti i vrste sadržaja koji nisu dopušteni. Ova vrsta proxyja dešifrira sav vaš promet (čak i https).
-
Službeno podržavamo sljedeća proxy rješenja koja se mogu integrirati s vašim Video Mesh čvorovima.
-
Cisco Web Security Appliance (WSA) za transparentni proxy
-
Squid za eksplicitni proxy
-
-
Za eksplicitni proxy ili transparentni proxy koji pregledava (dešifrira promet), morate imati kopiju korijenskog certifikata proxyja koji ćete morati prenijeti u trgovinu povjerenja čvora Video Mesh na web sučelju.
-
Podržavamo sljedeće eksplicitne kombinacije proxyja i vrsta provjere autentičnosti:
-
Nema provjere autentičnosti s http i https
-
Osnovna provjera autentičnosti s http i https
-
Digestirajte provjeru autentičnosti samo s https-om
-
NTLM provjera autentičnosti samo s http
-
-
Za transparentne proxy servere morate koristiti usmjerivač/prekidač kako biste prisilili HTTPS/443 promet da ode na proxy. Također možete prisiliti Web Socket da ode na proxy. (Web Socket koristi https.)
Video Mesh zahtijeva veze s web utičnicama s uslugama u oblaku, tako da čvorovi ispravno funkcioniraju. Kod eksplicitnog pregleda i transparentnog pregleda proxy, http zaglavlja su potrebna za pravilnu vezu s websocket. Ako se promijene, veza s websocketom neće uspjeti.
Kada dođe do kvara veze s websocketom na priključku 443 (s omogućenim prozirnim proxyjem za provjeru), to dovodi do upozorenja nakon registracije u Control Hubu: "Webex Video Mesh SIP pozivanje ne radi ispravno." Isti alarm može se pojaviti iz drugih razloga kada proxy nije omogućen. Kada su zaglavlja websocket-a blokirana na priključku 443, mediji ne teku između aplikacija i SIP klijenata.
Ako medij ne teče, to se često događa kada https promet s čvora preko porta 443 ne uspije:
-
Promet porta 443 dopušta proxy, ali to je proxy koji provjerava i razbija websocket.
Da biste ispravili ove probleme, možda ćete morati "zaobići" ili "spojiti" (onemogućiti inspekciju) na priključku 443 na: *.wbx2.com i*.ciscospark.com.
-
Pomoću ovog postupka odredite vrstu proxyja koji želite integrirati s video mrežom. Ako odaberete transparentni proxy za provjeru ili eksplicitni proxy, možete koristiti sučelje čvora za prijenos i instaliranje korijenskog certifikata, provjeru proxy veze i rješavanje mogućih problema.
Prije nego što počnete
| 1 |
Unesite URL postavljanja Video Mesh | ||||||||||
| 2 |
Idite na Trust Store & Proxy, a zatim odaberite opciju:
Slijedite sljedeće korake za transparentan pregled ili eksplicitni proxy. | ||||||||||
| 3 |
Kliknite Pri jenos korijenskog certifikata ili Potvrda završnog enti teta, a zatim pronađite i odaberite korijenski certifikat za eksplicitni ili transparentni proxy za inspekciju. Certifikat se učitava, ali još nije instaliran jer je potrebno ponovno pokrenuti čvor za instalaciju certifikata. Kliknite strelicu prema nazivu izdavatelja certifikata da biste dobili više detalja ili kliknite Izbri ši ako ste pogriješili i želite ponovno prenijeti datoteku. | ||||||||||
| 4 |
Za transparentne provjere ili eksplicitne proxy servere kliknite Provjeri vezu proxyja da biste testirali mrežnu povezanost između čvora Video Mesh i proxyja. Ako test veze ne uspije, vidjet ćete poruku o pogrešci koja prikazuje razlog i način na koji možete ispraviti problem. | ||||||||||
| 5 |
Nakon što test veze prođe, za eksplicitni proxy uključite prekidač na Usmjerite sve zahtjeve porta 443 https s ovog čvora kroz eksplicitni proxy. Ova postavka zahtijeva 15 sekundi da stupi na snagu. | ||||||||||
| 6 |
Kliknite Instaliraj sve certifikate u Trgovinu pouz danosti (pojavljuje se kad god je korijenski certifikat dodan tijekom postavljanja proxyja) ili Ponovno pokretanje (pojavljuje se ako nije dodan korijenski certifikat), pročitajte upit, a zatim kliknite Inst aliraj ako ste spremni. Čvor se ponovno pokreće u roku od nekoliko minuta. | ||||||||||
| 7 |
Nakon ponovnog pokretanja čvora, ponovno se prijavite ako je potrebno, a zatim otvorite stranicu Pregled kako biste provjerili provjere povezanosti kako biste bili sigurni da su svi u zelenom statusu. Provjera proxy veze testira samo poddomenu webex.com. Ako postoje problemi s povezivanjem, čest problem je taj što su neke od domena oblaka navedenih u uputama za instalaciju blokirane na proxyju. |
Koji promet prolazi kroz proxy
Za Video Mesh medij ne prolazi kroz proxy. Ova značajka šalje signalizaciju i upravljanje prometom zasnovanom na https-u na proxy serveru.Još uvijek morate otvoriti potrebne portove za medijske tokove da bi izravno stigli do oblaka.
TCP port 444 nije omogućen na proxyju
Ovaj je priključak uvjet za Video Mesh jer Video Mesh koristi ovaj priključak za pristup uslugama temeljenima na oblaku koje mora koristiti za ispravno funkcioniranje. Za ovaj port i BILO KOJI mora biti napravljen iznimka proxyja kako je dokumentirano u vodiču za implementaciju Video Mesh i mrežnim zahtjevima za usluge Webex timo va.
Filtriranje signalnog prometa prema IP adresi nije podržano jer su IP adrese koje koriste naša rješenja dinamične i mogu se promijeniti u bilo kojem trenutku.
Nije instaliran korijenski certifikat
Kada vaši čvorovi razgovaraju s eksplicitnim proxyjem, morate instalirati korijenski certifikat i unijeti iznimku za taj URL na vatrozid.
Provjera povezivanja ne uspijeva
Ako je provjera povezivanja proxyja prošla i instalacija proxyja dovršena, provjere povezivanja na preglednoj stranici i dalje mogu neuspjeti iz sljedećih razloga:
-
Proxy provjerava promet koji ne ide na webex.com.
-
Proxy blokira domene osim webex.com.
Detalji provjere autentičnosti su netočni
Za proxy servere koji koriste mehanizam provjere autentičnosti, pobrinite se da dodate ispravne detalje provjere autentičnosti u čvor.
Zagušenje na proxyju
Zagušenja na vašem proxyju mogu uzrokovati kašnjenje i pad prometa u oblaku. Provjerite svoje proxy okruženje da biste vidjeli je li potrebno prigušivanje prometa.
Websocket se ne može povezati putem Squid Proxyja
Squid proxy serveri koji pregledavaju HTTPS promet mogu ometati uspostavljanje websocket (wss:) veza koje zahtijeva Hybrid Data Security. Ovi odjeljci daju smjernice o tome kako konfigurirati različite verzije Squid -a da ignoriraju wss:promet za pravilan rad usluga.
Lignje 4 i 5
Dodati on_unsupported_protocoldirektivu na squid.conf:
on_unsupported_protocol tunnel allLignje 3.5.27
Uspješno smo testirali Hybrid Data Security s dodanim sljedećim pravilima squid.conf. Ova pravila su podložna promjenama dok razvijamo značajke i ažuriramo Webex oblak.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


