
Ďakujeme za vašu spätnú väzbu.
Podpora proxy pre hybridné zabezpečenie dát a video mesh
 Spätná väzba?
Táto časť popisuje funkciu podpory proxy pre Hybrid Data Security. Jeho cieľom je doplniť Spriev odcu nasadením pre bezpečnosť Cisco Webex hybridných údajov, ktorý je k dispozícii na adrese https://www.cisco.com/go/hybrid-data-security. V novom nasadení nakonfigurujete nastavenie proxy na každom uzle po nahraní a namontovaní ISO konfigurácie HDS na uzol a pred registráciou uzla v cloudeCisco Webex.
Hybrid Data Security podporuje explicitné, transparentné inšpekčné a nekontrolované proxy. Tieto proxy môžete pripojiť k nasadeniu, aby ste mohli zabezpečiť a monitorovať prevádzku z podniku do cloudu. Rozhranie správcu platformy môžete na uzloch použiť na správu certifikátov a na kontrolu celkového stavu pripojenia po nastavení proxy v uzloch.
Uzly Hybrid Data Security podporujú nasledujúce možnosti proxy:
-
Žiadny proxy — predvolené, ak nepoužívate nastavenie uzla HDS na integráciu proxy konfiguráciu Trust Store & Proxy. Nie je potrebná žiadna aktualizácia certifikátu.
-
Transparentný nekontrolovaný proxy — Uzly nie sú nakonfigurované tak, aby používali konkrétnu adresu proxy servera a nemali by vyžadovať žiadne zmeny na prácu s nekontrolovaným proxy serverom. Nie je potrebná žiadna aktualizácia certifikátu.
-
Transparentné tunelovanie alebo kontrola proxy — Uzly nie sú nakonfigurované tak, aby používali konkrétnu adresu proxy servera. Na uzloch nie sú potrebné žiadne zmeny konfigurácie HTTP alebo HTTPS. Uzly však potrebujú koreňový certifikát, aby dôverovali proxy. Inšpekčné proxy spravidla používajú IT na presadzovanie pravidiel, ktoré webové stránky je možné navštíviť a ktoré typy obsahu nie sú povolené. Tento typ proxy dešifruje všetku vašu prevádzku (dokonca aj HTTPS).
-
Explicitný proxy — S explicitným proxy uzlom HDS oznámte, ktorý proxy server a schému overovania sa majú používať. Ak chcete nakonfigurovať explicitný proxy, musíte do každého uzla zadať nasledujúce informácie:
-
Proxy IP/FQDN — Adresa, ktorá sa dá použiť na dosiahnutie proxy počítača.
-
Proxy Port — číslo portu, ktoré proxy používa na počúvanie proxy prevádzky.
-
Proxy protokol — V závislosti od toho, čo váš proxy server podporuje, vyberte si z nasledujúcich protokolov:
-
HTTP—zobrazuje a riadi všetky požiadavky, ktoré klient odosiela.
-
Https — poskytuje kanál serveru. Klient prijíma a overuje certifikát servera.
-
-
Typ autentifikácie — Vyberte si z nasledujúcich typov autentifikácie:
-
Žiadne — nie je potrebná žiadna ďalšia autentifikácia.
K dispozícii, ak ako proxy protokol vyberiete HTTP alebo HTTPS.
-
Základné — Používa sa pre používateľského agenta HTTP na poskytnutie používateľského mena a hesla pri podávaní žiadosti. Používa kódovanie Base64.
K dispozícii, ak ako proxy protokol vyberiete HTTP alebo HTTPS.
Vyžaduje zadanie používateľského mena a hesla v každom uzle.
-
Súhr n — Používa sa na potvrdenie účtu pred odoslaním citlivých informácií. Aplikuje hash funkciu na meno používateľa a heslo pred odoslaním cez sieť.
K dispozícii len vtedy, ak ako proxy protokol vyberiete HTTPS.
Vyžaduje zadanie používateľského mena a hesla v každom uzle.
-
-
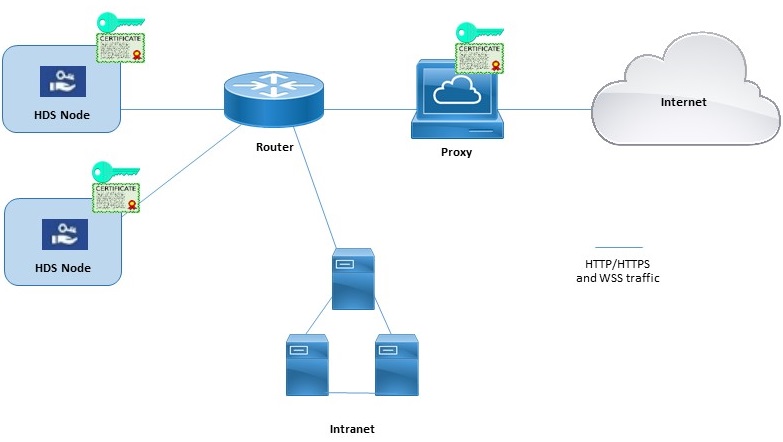
Príklad hybridných dátových bezpečnostných uzlov a proxy
Tento diagram ukazuje príklad spojenia medzi Hybrid Data Security, sieťou a proxy. Pre možnosti transparentnej kontroly a HTTPS explicitnej kontroly proxy musí byť rovnaký koreňový certifikát nainštalovaný na proxy a na uzloch Hybrid Data Security.
Blokovaný režim rozlíšenia externého DNS (explicitné konfigurácie proxy)
Keď zaregistrujete uzol alebo skontrolujete konfiguráciu proxy uzla, proces testuje vyhľadávanie DNS a pripojenie k Cisco Webex cloudu. V nasadeniach s explicitnými konfiguráciami proxy, ktoré neumožňujú externé rozlíšenie DNS pre interných klientov, ak uzol nemôže dotazovať na servery DNS, automaticky prejde do režimu blokovaného externého rozlíšenia DNS. V tomto režime môže pokračovať registrácia uzlov a ďalšie testy pripojenia proxy.
-
Oficiálne podporujeme nasledujúce proxy riešenia, ktoré sa môžu integrovať s vašimi uzlami Hybrid Data Security.
-
Transparentný proxy — Cisco Web Security Appliance (WSA).
-
Explicitný proxy — chobotnica.
Proxy Squid, ktoré kontrolujú prenos HTTPS, môžu narušiť vytvorenie pripojení websocket (wss:). Ak chcete vyriešiť tento problém, pozrite si tému Konfigurácia serverov Squid Proxy pre hybridné zabezpečenie údajov.
-
-
Pre explicitné proxy podporujeme nasledujúce kombinácie typov autentifikácie:
-
Žiadna autentifikácia pomocou HTTP alebo HTTPS
-
Základná autentifikácia pomocou HTTP alebo HTTPS
-
Overovanie autentifikácie iba pomocou protokolu HTTPS
-
-
Pre transparentný kontrolný proxy alebo explicitný proxy HTTPS musíte mať kópiu koreňového certifikátu proxy servera proxy. Pokyny na nasadenie v tejto príručke vám poznajú, ako nahrať kópiu do dôveryhodných úložísk Hybrid Data Security uzlov.
-
Sieť, ktorá hosťuje uzly HDS, musí byť nakonfigurovaná tak, aby nútila odchádzajúcu prevádzku TCP na porte 443 smerovať cez proxy.
-
Proxy, ktoré kontrolujú webovú prevádzku, môžu rušiť pripojenie webovej zásuvky. Ak sa vyskytne tento problém, obchádzanie (nekontrolovanie) prevádzky na a problém
ciscospark.comvyriešwbx2.comi.
Ak sieťové prostredie vyžaduje proxy, použite tento postup na určenie typu proxy, ktorý chcete integrovať s Hybrid Data Security. Ak vyberiete transparentný kontrolný proxy alebo explicitný proxy HTTPS, môžete použiť rozhranie uzla na nahranie a inštaláciu koreňového certifikátu. Môžete tiež skontrolovať pripojenie proxy z rozhrania a vyriešiť prípadné problémy.
Skôr ako začnete
-
Prehľad podporovaných možností proxy nájdete v téme Podpora proxy.
| 1 |
Zadajte adresu URL nastavenia uzla HDS |
| 2 |
Prejdite do Obchodu dôveryhodného obchodu a proxy a potom vyberte možnosť:
Postupujte podľa nasledujúcich krokov pre transparentný kontrolný proxy, explicitný proxy HTTP s základnou autentifikáciou alebo explicitný proxy HTTPS. |
| 3 |
Kliknite na položku Nahrať koreňový certifikát alebo Kon cový certifikát entity a potom prejdite na položku vyberte koreňový certifikát pre proxy. Certifikát je nahraný, ale ešte nie je nainštalovaný, pretože na inštaláciu certifikátu musíte reštartovať uzol. Kliknutím na šípku šípky podľa názvu vydavateľa certifikátu získate ďalšie podrobnosti alebo kliknite na položku Od strá niť, ak ste urobili chybu a chcete súbor znova nahrať. |
| 4 |
Kliknite na položku Skontrolovať pripojenie proxy pre otestovanie sieťového pripojenia medzi uzlom a proxy. Ak test pripojenia zlyhá, zobrazí sa chybové hlásenie, ktoré zobrazuje dôvod a spôsob, akým môžete problém vyriešiť. Ak sa zobrazí správa, že externé rozlíšenie DNS nebolo úspešné, uzol sa nepodarilo dosiahnuť server DNS. Táto podmienka sa očakáva v mnohých explicitných konfiguráciách proxy. Môžete pokračovať v nastavení a uzol bude fungovať v režime blokovaného externého rozlíšenia DNS. Ak si myslíte, že ide o chybu, vykonajte tieto kroky a pozrite si tému Vy pnutie režimu blokovaného externého rozlíšenia DNS. |
| 5 |
Po absolvovaní testu pripojenia pre explicitné proxy nastavené iba na https zapnite prepínač na smerovanie všetkých požiadaviek https portu 443/444 z tohto uzla prostredníctvom explicitného proxy. Toto nastavenie vyžaduje 15 sekúnd, aby sa nadobudlo účinnosť. |
| 6 |
Kliknite na položku In štalovať všetky certifikáty do obchodu dôvery hodného obchodu (zobrazí sa pre explicitný proxy HTTPS alebo transparentný kontrolný proxy) alebo Reštart (zobrazí sa pre explicitný proxy HTTP), prečítajte si výzvu a potom kliknite na položku Inštal ovať, ak ste pripravení. Uzol sa reštartuje v priebehu niekoľkých minút. |
| 7 |
Po reštartovaní uzla sa v prípade potreby znova prihláste a potom otvorte stránku Prehľad, aby ste skontrolovali kontroly pripojenia, aby ste sa uistili, že všetky sú v zelenom stave. Kontrola pripojenia proxy testuje iba subdoménu webex.com. Ak sa vyskytnú problémy s pripojením, bežným problémom je, že niektoré z cloudových domén uvedených v pokynoch na inštaláciu sú blokované na serveri proxy. |
Keď zaregistrujete uzol alebo skontrolujete konfiguráciu proxy uzla, proces testuje vyhľadávanie DNS a pripojenie k Cisco Webex cloudu. Ak server DNS uzla nedokáže vyriešiť verejné názvy DNS, uzol automaticky prejde do režimu blokovaného externého rozlíšenia DNS.
Ak sú vaše uzly schopné vyriešiť verejné názvy DNS prostredníctvom interných serverov DNS, môžete tento režim vypnúť opätovným spustením testu pripojenia proxy na každom uzle.
Skôr ako začnete
| 1 |
Vo webovom prehliadači otvorte rozhranie uzla Hybrid Data Security (IP adresa/nastavenie, napríklad https://192.0.2.0/setup), zadajte poverenia správcu, ktoré ste nastavili pre uzol, a potom kliknite na položku Pri hlásiť sa. |
| 2 |
Prejdite na Prehľad (predvolená stránka). 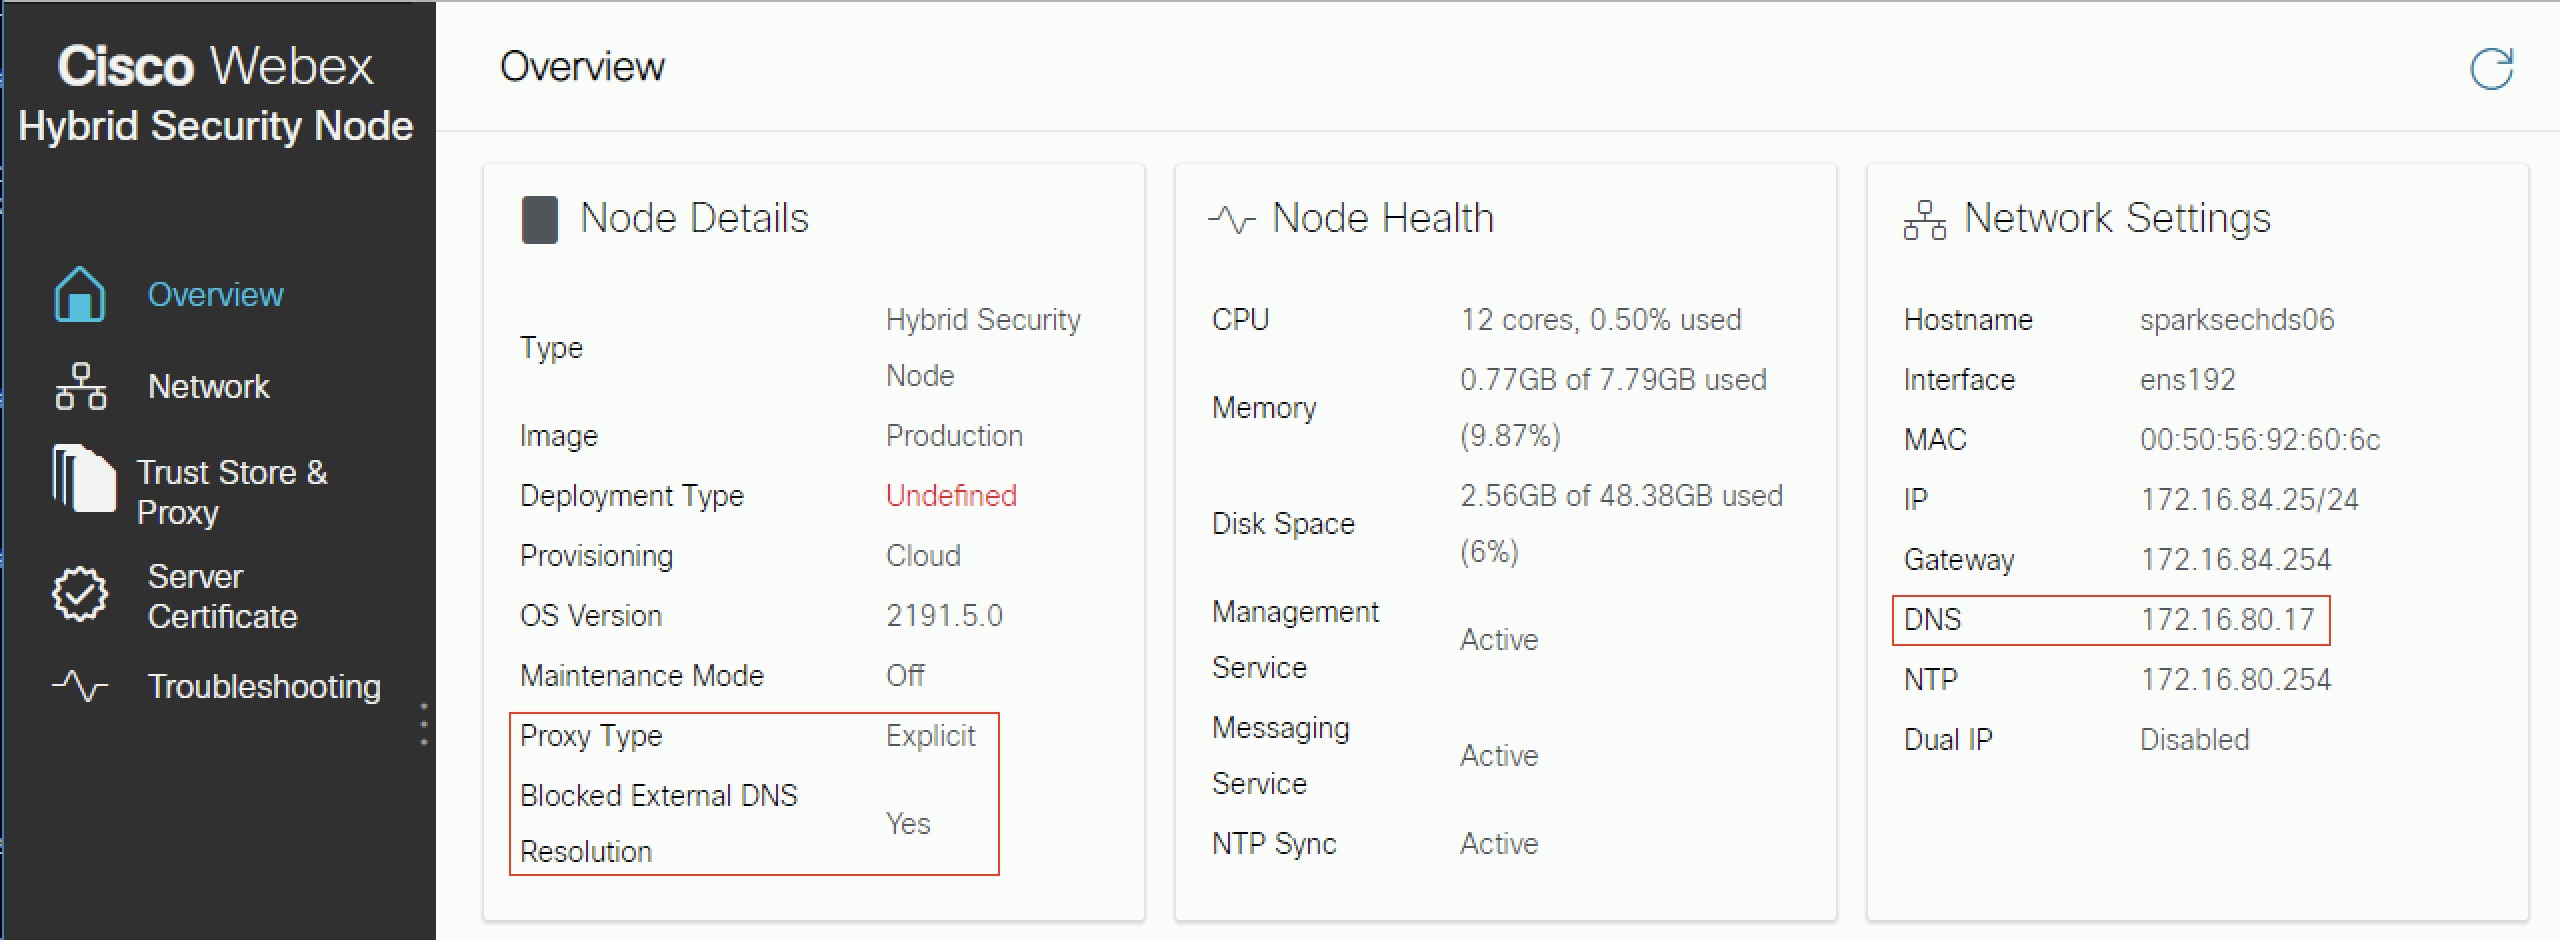
Ak je povolená, rozlíšenie blokovaného externého DNS je nastaven á na hodnotu Áno. |
| 3 |
Prejdite na stránku Trust Store & Proxy. |
| 4 |
Kliknite na polož ku Kontrolovať pripojenie proxy. Ak sa zobrazí správa, že externé rozlíšenie DNS nebolo úspešné, uzol sa nedokázal dostať na server DNS a zostane v tomto režime. V opačnom prípade, po reštarte uzla a návrate na stránku Prehľad, Blocked External DNS Resolution by malo byť nastavené na číslo. |
Čo robiť ďalej
Táto časť popisuje funkciu podpory proxy pre Webex Video Mesh. Je určený na doplnenie Sprievodcu nasadením pre Cisco Webex Video Mesh, ktorý je k dispozícii na adrese https://www.cisco.com/go/video-mesh. V novom nasadení nakonfigurujete nastavenie proxy na každom uzle po nasadení softvéru Video Mesh v prostredí virtuálneho počítača a pred registráciou uzla v Cisco Webex cloude.
Video Mesh podporuje explicitné, transparentné kontrolné a nekontrolované proxy. Tieto proxy môžete pripojiť k nasadeniu Video Mesh, aby ste mohli zabezpečiť a monitorovať prevádzku z podniku do cloudu. Táto funkcia odosiela signalizáciu a správu prevádzky založenej na https na proxy. V prípade transparentných proxy serverov sa sieťové požiadavky z uzlov Video Mesh preposielajú do konkrétneho proxy prostredníctvom pravidiel smerovania podnikovej siete. Správcovské rozhranie Video Mesh môžete použiť na správu certifikátov a celkový stav pripojenia po implementácii proxy s uzlami.
Médiá neprechádzajú cez proxy. Stále musíte otvoriť požadované porty, aby sa mediálne toky dostali priamo do cloudu. Pozri Porty a protokoly pre správu.
Video Mesh podporuje nasledujúce typy proxy:
-
Explicitný proxy (kontrolovaný alebo nekontrolovaný) — s explicitným proxy serverom oznámte klientovi (uzly Video Mesh), ktorý proxy server má použiť. Táto možnosť podporuje jeden z nasledujúcich typov autentifikácie:
-
Žiadne — nevyžaduje sa žiadna ďalšia autentifikácia. (Pre explicitný proxy HTTP alebo HTTPS.)
-
Základné — Používa sa pre používateľského agenta HTTP na poskytnutie používateľského mena a hesla pri podávaní žiadosti a používa kódovanie Base64. (Pre explicitný proxy HTTP alebo HTTPS.)
-
Digest — používa sa na potvrdenie totožnosti účtu pred odoslaním citlivých informácií a pred odoslaním cez sieť používa hash funkciu používateľského mena a hesla. (Pre explicitný proxy HTTPS.)
-
NTLM — podobne ako Digest, NTLM sa používa na potvrdenie totožnosti účtu pred odoslaním citlivých informácií. Namiesto používateľského mena a hesla používa poverenia systému Windows. Táto schéma autentifikácie vyžaduje dokončenie viacerých výmen. (Pre explicitný proxy HTTP.)
-
-
Transparentný proxy (bez kontroly) — Uzly Video Mesh nie sú nakonfigurované tak, aby používali konkrétnu adresu proxy servera a nemali by vyžadovať žiadne zmeny na prácu s nekontrolovaným proxy serverom.
-
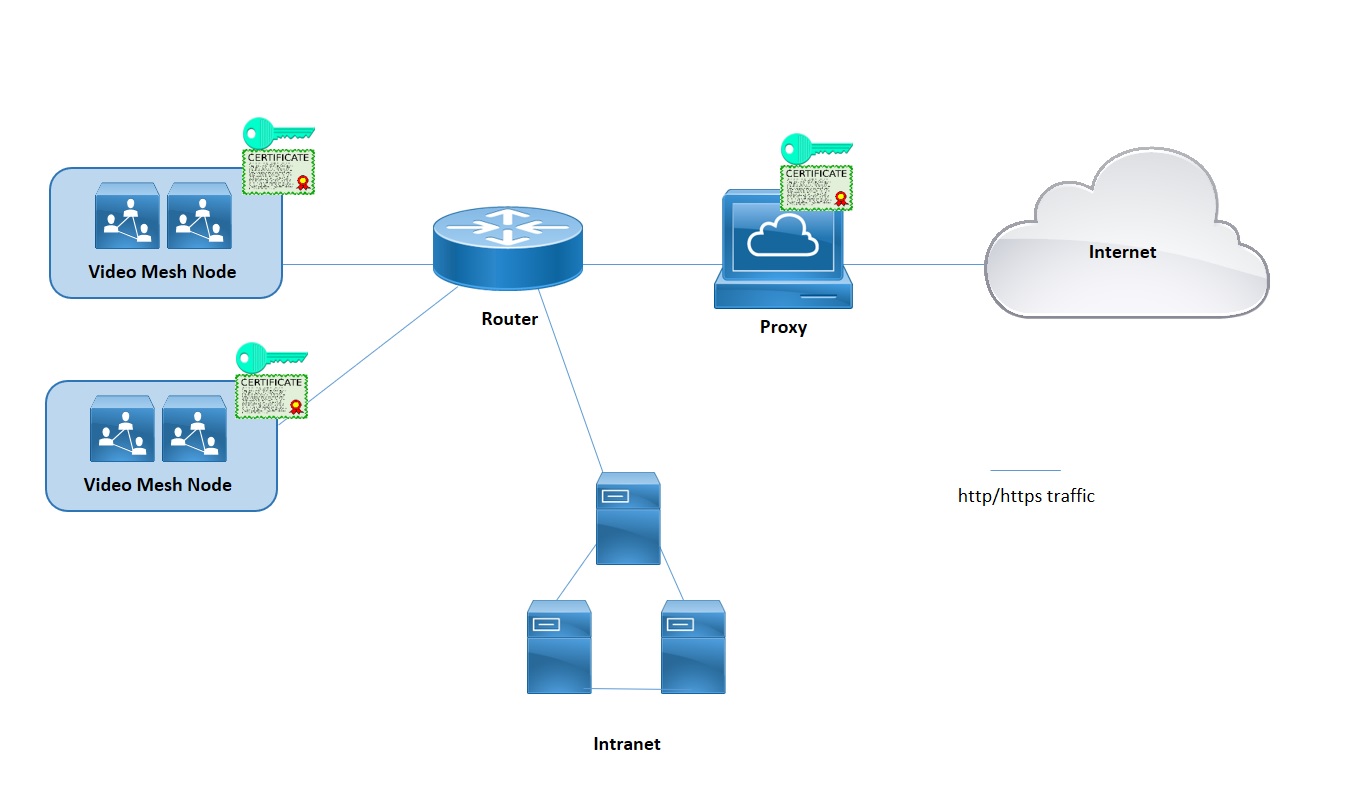
Transparentný proxy (kontrola) — Uzly Video Mesh nie sú nakonfigurované tak, aby používali konkrétnu adresu proxy servera. Na Video Mesh nie sú potrebné žiadne zmeny konfigurácie http, avšak uzly Video Mesh potrebujú koreňový certifikát, aby dôverovali serveru proxy. Inšpekčné proxy spravidla používajú IT na presadzovanie pravidiel týkajúcich sa toho, ktoré webové stránky je možné navštíviť a typy obsahu, ktoré nie sú povolené. Tento typ proxy dešifruje všetku vašu prevádzku (dokonca aj https).
-
Oficiálne podporujeme nasledujúce proxy riešenia, ktoré sa môžu integrovať s vašimi uzlami Video Mesh.
-
Cisco Web Security Appliance (WSA) pre transparentný proxy
-
Squid pre explicitný proxy
-
-
Pre explicitný proxy alebo transparentný kontrolný proxy, ktorý kontroluje (dešifruje prevádzku), musíte mať kópiu koreňového certifikátu proxy, ktorý budete musieť nahrať do úložiska dôveryhodnosti uzlov Video Mesh vo webovom rozhraní.
-
Podporujeme nasledujúce explicitné kombinácie proxy a autentifikačných typov:
-
Žiadna autentifikácia pomocou http a https
-
Základná autentifikácia pomocou http a https
-
Zložte autentifikáciu iba pomocou https
-
Autentifikácia NTLM iba pomocou http
-
-
Pre transparentné proxy musíte pomocou smerovača/prepínača vynútiť prevádzku HTTPS/443 prejsť na proxy. Môžete tiež prinútiť Web Socket, aby prešiel na proxy. (Web Socket používa https.)
Video Mesh vyžaduje pripojenie webových soketov k cloudovým službám, aby uzly fungovali správne. Pri explicitnej kontrole a transparentnej kontrole proxy sú pre správne pripojenie websocket potrebné hlavičky http. Ak sa zmenia, pripojenie websocket zlyhá.
Ak dôjde k zlyhaniu pripojenia websocket na porte 443 (s povoleným transparentným kontrolným proxy), v Control Hub sa zobrazí upozornenie po registrácii: „Volanie Webex Video Mesh SIP nefunguje správne.“ Rovnaký alarm sa môže vyskytnúť z iných dôvodov, keď nie je povolený proxy. Keď sú hlavičky websocketu blokované na porte 443, médiá neprúdia medzi aplikáciami a klientmi SIP.
Ak médium neprúdi, často k tomu dôjde, keď prenos https z uzla cez port 443 zlyhá:
-
Prevádzka portu 443 je povolená serverom proxy, ale je to kontrolný proxy a porušuje websocket.
Ak chcete odstrániť tieto problémy, možno budete musieť „obísť“ alebo „spojiť“ (zakázať kontrolu) na porte 443 na: *.wbx2.com a *.ciscospark.com.
-
Tento postup použite na určenie typu proxy, ktorý chcete integrovať do siete Video Mesh. Ak vyberiete transparentný kontrolný proxy alebo explicitný proxy, môžete pomocou rozhrania uzla nahrať a nainštalovať koreňový certifikát, skontrolovať pripojenie proxy a odstrániť prípadné problémy.
Skôr ako začnete
| 1 |
Zadajte adresu URL nastavenia Video Mesh | ||||||||||
| 2 |
Prejdite do Obchodu dôveryhodného obchodu a proxy a potom vyberte možnosť:
Postupujte podľa nasledujúcich krokov pre transparentný kontrolný alebo explicitný proxy. | ||||||||||
| 3 |
Kliknite na položku Nahrať koreňový certifikát alebo certifikát koncovej enti ty a potom vyhľadajte a vyberte koreňový certifikát pre explicitný alebo transparentný kontrolný proxy. Certifikát je nahraný, ale ešte nie je nainštalovaný, pretože na inštaláciu certifikátu je potrebné reštartovať uzol. Kliknutím na šípku podľa názvu vydavateľa certifikátu získate ďalšie podrobnosti alebo kliknite na položku Od strá niť, ak ste urobili chybu a chcete súbor znova nahrať. | ||||||||||
| 4 |
Ak chcete získať transparentné kontroly alebo explicitné proxy, kliknite na položku Kontrola pripojenia proxy a otestujte sieťové pripojenie medzi uzlom Video Mesh a proxy. Ak test pripojenia zlyhá, zobrazí sa chybové hlásenie, ktoré zobrazuje dôvod a spôsob, akým môžete problém vyriešiť. | ||||||||||
| 5 |
Po absolvovaní testu pripojenia pre explicitný proxy zapnite prepínač na smerovanie všetkých požiadaviek portu 443 https z tohto uzla cez explicitný proxy. Toto nastavenie vyžaduje 15 sekúnd, aby sa nadobudlo účinnosť. | ||||||||||
| 6 |
Kliknite na položku In štalovať všetky certifikáty do obchodu dôvery hodnosti (zobrazí sa vždy, keď bol počas nastavenia proxy pridaný koreňový certifikát) alebo Reštart (zobrazí sa, ak nebol pridaný žiadny koreňový certifikát), prečítajte si výzvu a kliknite na položku Inštal ovať, ak ste pripravení. Uzol sa reštartuje v priebehu niekoľkých minút. | ||||||||||
| 7 |
Po reštartovaní uzla sa v prípade potreby znova prihláste a potom otvorte stránku Prehľad, aby ste skontrolovali kontroly pripojenia, aby ste sa uistili, že všetky sú v zelenom stave. Kontrola pripojenia proxy testuje iba subdoménu webex.com. Ak sa vyskytnú problémy s pripojením, bežným problémom je, že niektoré z cloudových domén uvedených v pokynoch na inštaláciu sú blokované na serveri proxy. |
Aká prevádzka prechádza cez proxy
V prípade aplikácie Video Mesh médiá neprechádzajú cez proxy. Táto funkcia odosiela signalizáciu a správu prevádzky založenej na protokole https do proxy. Stále musíte otvoriť požadované porty, aby sa mediálne toky dostali priamo do cloudu.
Port TCP 444 nie je povolený na serveri proxy
Tento port je požiadavkou pre Video Mesh, pretože Video Mesh používa tento port na prístup k cloudovým službám, ktoré musí používať na správne fungovanie. Pre tento port a ľubovoľný musí byť vykonaná výnimka z proxy, ako je zdokumentované v prí ručke nasadenia Video Mesh a Sieťových požiadaviek pre služby Webex Teams Services.
Filtrovanie signálnej prevádzky podľa IP adresy nie je podporované, pretože IP adresy používané našimi riešeniami sú dynamické a môžu sa kedykoľvek zmeniť.
Nie je nainštalovaný žiadny koreňový certifikát
Keď vaše uzly hovoria s explicitným proxy, musíte nainštalovať koreňový certifikát a zadať výnimku pre túto adresu URL do firewallu.
Kontrola pripojenia zlyhá
Ak kontrola pripojenia proxy prešla a inštalácia proxy bola dokončená, kontroly pripojenia na stránke s prehľadom môžu stále zlyhať z týchto dôvodov:
-
Proxy kontroluje prevádzku, ktorá neprechádza na webex.com.
-
Proxy blokuje domény iné ako webex.com.
Detaily overovania sú nesprávne
V prípade serverov proxy, ktoré používajú mechanizmus overovania, sa uistite, že ste do uzla pridali správne údaje o autentifikácii.
Preťaženie na proxy
Preťaženie vášho proxy môže spôsobiť oneskorenie a pokles návštevnosti do cloudu. Skontrolujte prostredie proxy a zistite, či je potrebné obmedzenie prevádzky.
Websocket sa nedá pripojiť cez Squid Proxy
Proxy Squid, ktoré kontrolujú prenos HTTPS, môžu narušiť vytvorenie pripojení websocket (wss:), ktoré vyžaduje Hybrid Data Security. Tieto časti poskytujú pokyny, ako nakonfigurovať rôzne verzie programu Squid tak, aby ignor wss:ovali prevádzku pre správnu prevádzku služieb.
Chobotnice 4 a 5
Smer on_unsupported_protocolnica sa dopĺňa do squid.conf:
on_unsupported_protocol tunnel allChobotnica 3.5.27
Úspešne sme testovali Hybrid Data Security s pridanými nasledujúcimi pravidlami squid.conf. Tieto pravidlá sa môžu meniť, keď vyvíjame funkcie a aktualizujeme cloud Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


