
Gracias por sus comentarios.
Soporte de proxy para seguridad de datos híbridos y malla de video
 ¿Comentarios?
Esta sección describe la función de soporte de proxy para Hybrid Data Security. Su objetivo es complementar la Guía de implementación para la seguridad de datos Cisco Webex híbridos, disponible en https://www.cisco.com/go/hybrid-data-security. En una nueva implementación, configure la configuración del proxy en cada nodo después de cargar y montar la ISO de configuración HDS en el nodo y antes de registrar el nodo en la nube. Cisco Webex
Hybrid Data Security admite la inspección explícita y transparente y los proxies que no se inspeccionan. Puede vincular estos proxies a su implementación para que pueda proteger y monitorear el tráfico de la empresa a la nube. Puede usar una interfaz de administración de plataforma en los nodos para la administración de certificados y para verificar el estado general de conectividad después de configurar el proxy en los nodos.
Los nodos Hybrid Data Security admiten las siguientes opciones de proxy:
-
Sin proxy: el valor predeterminado si no utiliza la configuración del nodo HDS Trust Store & Proxy para integrar un proxy. No se requiere actualización del certificado.
-
Proxy transparente que no inspecciona: los nodos no están configurados para usar una dirección de servidor proxy específica y no deberían requerir ningún cambio para trabajar con un proxy que no inspecciona. No se requiere actualización del certificado.
-
Tunelización transparente o inspección de proxy: los nodos no están configurados para usar una dirección de servidor proxy específica. No es necesario ningún cambio de configuración HTTP o HTTPS en los nodos. Sin embargo, los nodos necesitan un certificado raíz para que confíen en el proxy. Los proxies de inspección suelen ser utilizados por TI para hacer cumplir las políticas sobre qué sitios web se pueden visitar y qué tipos de contenido no están permitidos. Este tipo de proxy descifra todo su tráfico (incluso HTTPS).
-
Proxy explícito: con el proxy explícito, le dice a los nodos HDS qué servidor proxy y esquema de autenticación usar. Para configurar un proxy explícito, debe ingresar la siguiente información en cada nodo:
-
Proxy IP/FQDN: dirección que se puede utilizar para llegar a la máquina proxy.
-
Puerto proxy: un número de puerto que el proxy utiliza para escuchar el tráfico proxy.
-
Protocolo proxy: dependiendo de lo que admita su servidor proxy, elija entre los siguientes protocolos:
-
HTTP: visualiza y controla todas las solicitudes que envía el cliente.
-
HTTPS: proporciona un canal para el servidor. El cliente recibe y valida el certificado del servidor.
-
-
Tipo de autenticación: elija entre los siguientes tipos de autenticación:
-
Ninguno: no se requiere autenticación adicional.
Disponible si selecciona HTTP o HTTPS como protocolo proxy.
-
Básico: se utiliza para que un agente de usuario HTTP proporcione un nombre de usuario y una contraseña al realizar una solicitud. Utiliza codificación Base64.
Disponible si selecciona HTTP o HTTPS como protocolo proxy.
Requiere que ingrese el nombre de usuario y la contraseña en cada nodo.
-
Resumen: se utiliza para confirmar la cuenta antes de enviar información confidencial. Aplica una función hash en el nombre de usuario y la contraseña antes de enviar a través de la red.
Disponible solo si selecciona HTTPS como protocolo proxy.
Requiere que ingrese el nombre de usuario y la contraseña en cada nodo.
-
-
Ejemplo de Proxy y Nodos de Seguridad de Datos Híbridos
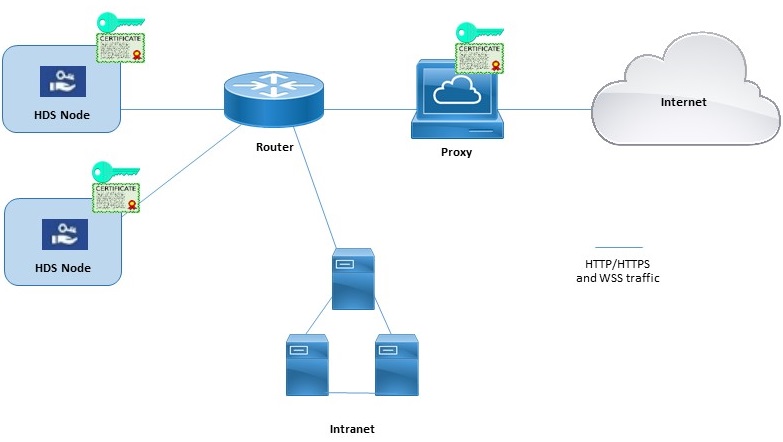
Este diagrama muestra un ejemplo de conexión entre la seguridad de datos híbrida, la red y un proxy. Para la inspección transparente y las opciones de proxy de inspección explícita HTTPS, se debe instalar el mismo certificado raíz en el proxy y en los nodos de seguridad de datos híbridos.
Modo de resolución DNS externo bloqueado (configuraciones explícitas de proxy)
Cuando registra un nodo o comprueba la configuración del proxy del nodo, el proceso prueba la búsqueda de DNS y la conectividad a la Cisco Webex nube. En implementaciones con configuraciones de proxy explícitas que no permiten la resolución DNS externa para clientes internos, si el nodo no puede consultar los servidores DNS, automáticamente entra en el modo de resolución de DNS externo bloqueado. En este modo, el registro de nodos y otras pruebas de conectividad proxy pueden continuar.
-
Apoyamos oficialmente las siguientes soluciones proxy que se pueden integrar con sus nodos de seguridad de datos híbridos.
-
Proxy transparente: dispositivo de seguridad web de Cisco (WSA).
-
Proxy explícito: Squid.
Los proxies Squid que inspeccionan el tráfico HTTPS pueden interferir con el establecimiento de conexiones websocket (wss:). Para solucionar este problema, consulte Configurar proxies Squid para la seguridad de datos híbridos.
-
-
Apoyamos las siguientes combinaciones de tipos de autenticación para proxies explícitos:
-
Sin autenticación con HTTP o HTTPS
-
Autenticación básica con HTTP o HTTPS
-
Autenticación de resumen solo con HTTPS
-
-
Para un proxy de inspección transparente o un proxy explícito HTTPS, debe tener una copia del certificado raíz del proxy. Las instrucciones de implementación de esta guía le indican cómo cargar la copia a los almacenes de confianza de los nodos de seguridad de datos híbridos.
-
La red que aloja los nodos HDS debe configurarse para forzar el tráfico TCP saliente en el puerto 443 para enrutar a través del proxy.
-
Los proxies que inspeccionan el tráfico web pueden interferir con las conexiones de los sockets web. Si se produce este problema, omite (no inspeccione) el tráfico hacia
wbx2.comyciscospark.comresolverá el problema.
Si el entorno de red requiere un proxy, utilice este procedimiento para especificar el tipo de proxy que desea integrar con Hybrid Data Security. Si elige un proxy de inspección transparente o un proxy explícito HTTPS, puede usar la interfaz del nodo para cargar e instalar el certificado raíz. También puede verificar la conexión del proxy desde la interfaz y solucionar cualquier problema potencial.
Antes de comenzar
-
Consulte Soporte de proxy para obtener una descripción general de las opciones de proxy admitidas.
| 1 |
Introduzca la dirección URL de configuración del nodo HDS |
| 2 |
Vaya a Trust Store & Proxy y luego elija una opción:
Siga los siguientes pasos para un proxy de inspección transparente, un proxy HTTP explícito con autenticación básica o un proxy explícito HTTPS. |
| 3 |
Haga clic en Cargar un certificado raíz o un certificado de entidad final y, a continuación, navegue hasta elegir el certificado raíz para el proxy. El certificado se ha cargado pero aún no se ha instalado porque debe reiniciar el nodo para instalar el certificado. Haga clic en la flecha de chevron junto al nombre del emisor del certificado para obtener más detalles o haga clic en Eliminar si cometió un error y desea volver a cargar el archivo. |
| 4 |
Haga clic en Comprobar conexión de proxy para probar la conectividad de red entre el nodo y el proxy. Si la prueba de conexión falla, verá un mensaje de error que muestra el motivo y cómo puede corregir el problema. Si ve un mensaje que indica que la resolución DNS externa no se realizó correctamente, el nodo no pudo llegar al servidor DNS. Esta condición se espera en muchas configuraciones de proxy explícitas. Puede continuar con la configuración y el nodo funcionará en el modo de resolución DNS externa bloqueada. Si cree que se trata de un error, complete estos pasos y luego vea Desactivar el modo de resolución de DNS externo bloqueado. |
| 5 |
Una vez pasada la prueba de conexión, para el proxy explícito establecido en https solamente, active la opción Enrutar todas las solicitudes https del puerto 443/444 desde este nodo a través del proxy explícito. Esta configuración requiere 15 segundos para que surta efecto. |
| 6 |
Haga clic en Instalar todos los certificados en el almacén de confianza (aparece para un proxy explícito HTTPS o un proxy de inspección transparente) o Reiniciar (aparece para un proxy explícito HTTP), lea el mensaje y, a continuación, haga clic en Instalar si está listo. El nodo se reinicia en unos minutos. |
| 7 |
Después de que se reinicie el nodo, vuelva a iniciar sesión si es necesario y, a continuación, abra la página Descripción general para verificar las comprobaciones de conectividad y asegurarse de que todas estén en estado verde. La comprobación de conexión proxy solo prueba un subdominio de webex.com. Si hay problemas de conectividad, un problema común es que algunos de los dominios de nube enumerados en las instrucciones de instalación están bloqueados en el proxy. |
Cuando registra un nodo o comprueba la configuración del proxy del nodo, el proceso prueba la búsqueda de DNS y la conectividad a la Cisco Webex nube. Si el servidor DNS del nodo no puede resolver los nombres DNS públicos, el nodo automáticamente entra en el modo de resolución de DNS externo bloqueado.
Si sus nodos pueden resolver nombres DNS públicos a través de servidores DNS internos, puede desactivar este modo ejecutando de nuevo la prueba de conexión proxy en cada nodo.
Antes de comenzar
| 1 |
En un navegador web, abra la interfaz del nodo Hybrid Data Security (dirección IP/configuración, por ejemplo, https://192.0.2.0/setup), escriba las credenciales de administrador que configuró para el nodo y, a continuación, haga clic en Iniciar sesión. |
| 2 |
Vaya a Descripción general (la página predeterminada). 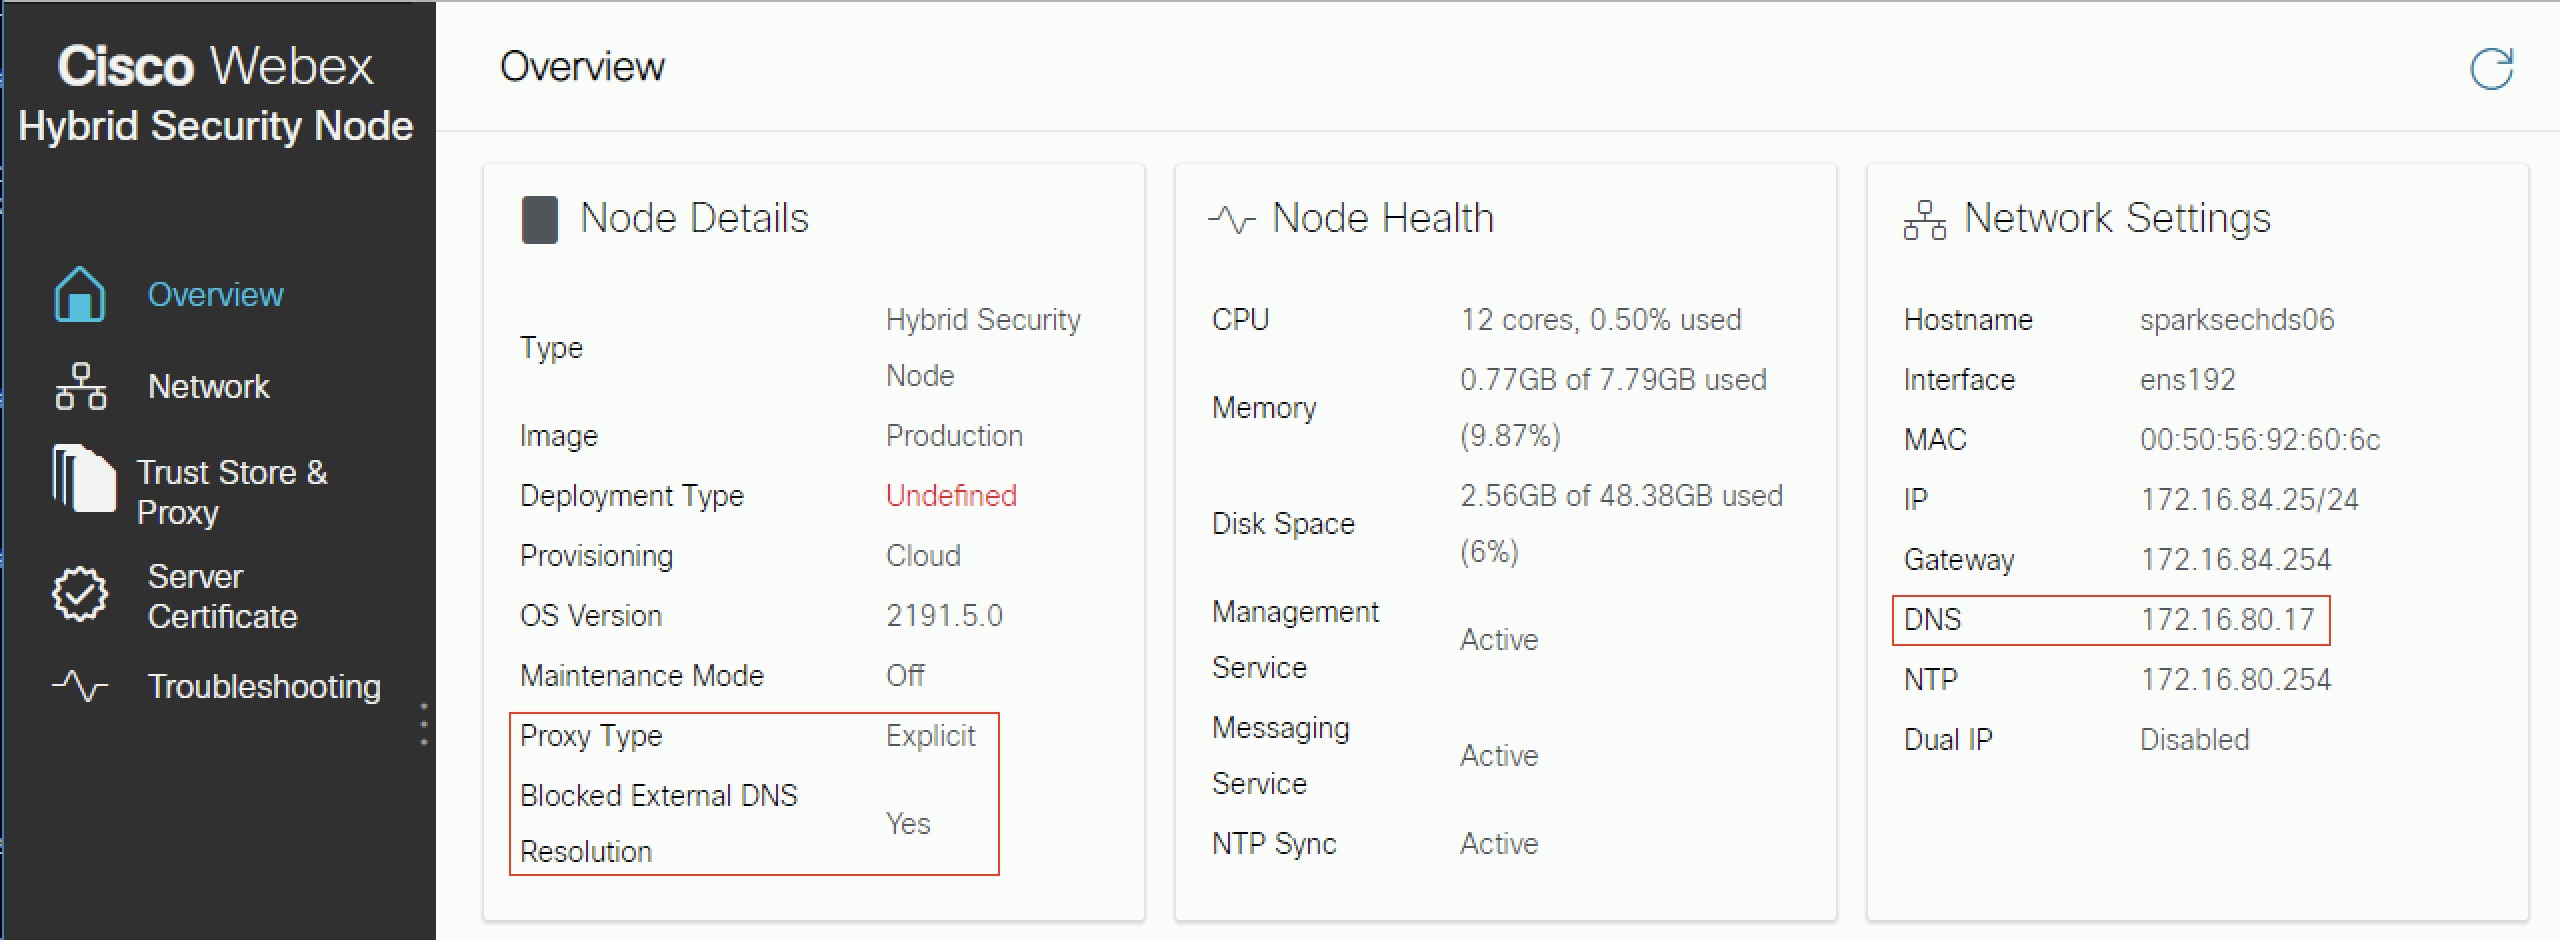
Cuando está habilitada, la resolución DNS externa bloqueada se establece en Sí. |
| 3 |
Vaya a la página Trust Store & Proxy. |
| 4 |
Haga clic en Comprobar conexión proxy. Si ve un mensaje que indica que la resolución DNS externa no se realizó correctamente, el nodo no pudo llegar al servidor DNS y permanecerá en este modo. De lo contrario, después de reiniciar el nodo y volver a la página Descripción general, la resolución DNS externa bloqueada debe establecerse en no. |
Qué hacer a continuación
Esta sección describe la función de soporte de proxy para Webex Video Mesh. Está destinado a complementar la Guía de implementación de Cisco Webex Video Mesh, disponible en https://www.cisco.com/go/video-mesh. En una nueva implementación, configure la configuración del proxy en cada nodo después de implementar el software Video Mesh en un entorno de máquina virtual y antes de registrar el nodo Cisco Webex en la nube.
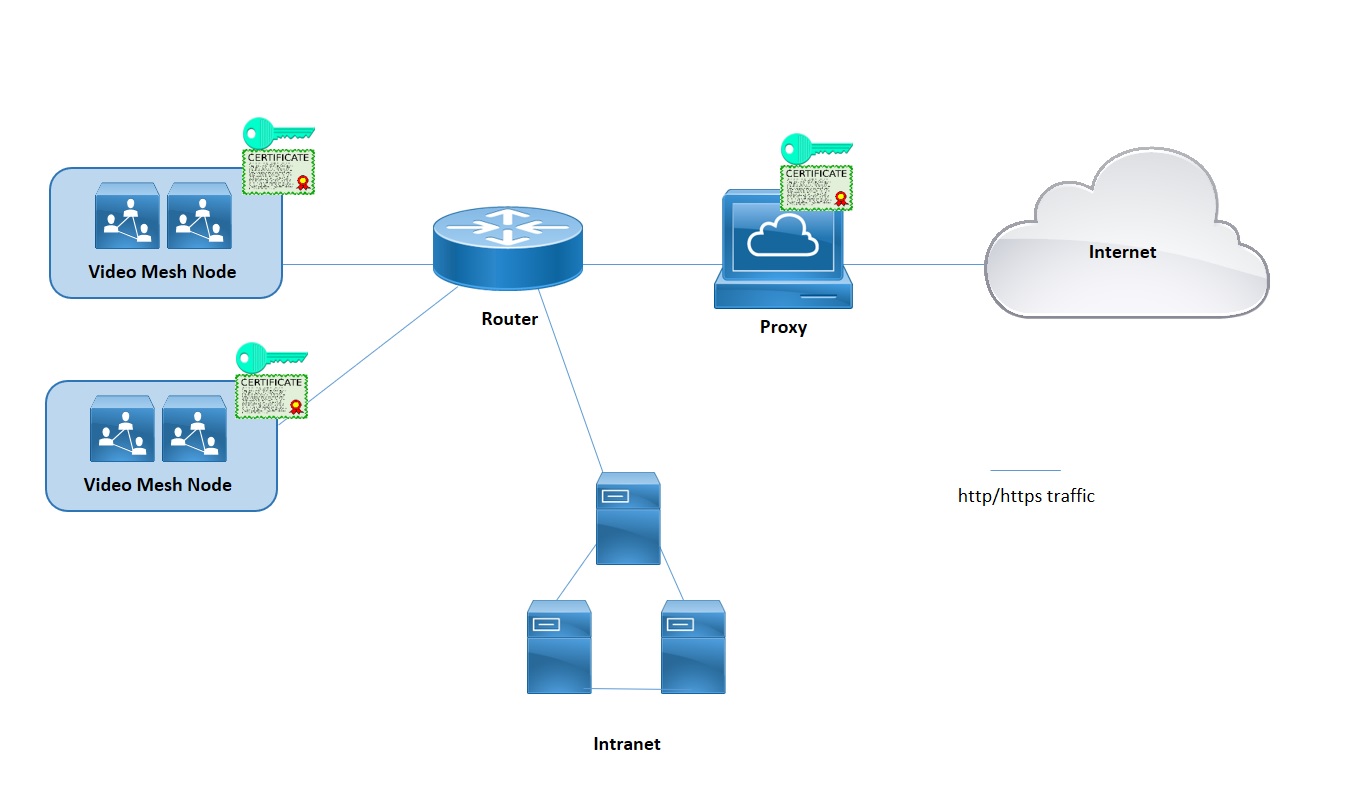
Video Mesh admite la inspección explícita y transparente y los proxies que no inspeccionan. Puede vincular estos proxies a su implementación de Video Mesh para que pueda proteger y monitorear el tráfico de la empresa a la nube. Esta función envía tráfico de señalización y administración basado en https al proxy. En el caso de los proxies transparentes, las solicitudes de red de los nodos de Video Mesh se reenvían a un proxy específico a través de reglas de enrutamiento de red empresarial. Puede utilizar la interfaz de administración de Video Mesh para la administración de certificados y el estado general de conectividad después de implementar el proxy con los nodos.
Los medios de comunicación no viajan a través del proxy. Aún debe abrir los puertos necesarios para que las transmisiones multimedia lleguen directamente a la nube. Consulte Puertos y protocolos para administración.
Video Mesh admite los siguientes tipos de proxy:
-
Proxy explícito (inspeccionando o no inspeccionando): con proxy explícito, le dice al cliente (nodos de Video Mesh) qué servidor proxy usar. Esta opción admite uno de los siguientes tipos de autenticación:
-
Ninguno, no se requiere autenticación adicional. (Para proxy explícito HTTP o HTTPS.)
-
Básico: se utiliza para que un agente de usuario HTTP proporcione un nombre de usuario y una contraseña al realizar una solicitud, y utiliza la codificación Base64. (Para proxy explícito HTTP o HTTPS.)
-
Digest: se utiliza para confirmar la identidad de la cuenta antes de enviar información confidencial y aplica una función hash en el nombre de usuario y la contraseña antes de enviar a través de la red. (Para proxy explícito HTTPS.)
-
NTLM: al igual que Digest, NTLM se utiliza para confirmar la identidad de la cuenta antes de enviar información confidencial. Utiliza credenciales de Windows en lugar del nombre de usuario y la contraseña. Este esquema de autenticación requiere múltiples intercambios para completarse. (Para proxy explícito HTTP.)
-
-
Proxy transparente (sin inspección): los nodos de Video Mesh no están configurados para usar una dirección de servidor proxy específica y no deberían requerir ningún cambio para trabajar con un proxy que no sea de inspección.
-
Proxy transparente (inspección): los nodos de Video Mesh no están configurados para usar una dirección de servidor proxy específica. No se necesitan cambios de configuración http (s) en Video Mesh, sin embargo, los nodos de Video Mesh necesitan un certificado raíz para que confíen en el proxy. Los proxies de inspección suelen ser utilizados por TI para hacer cumplir las políticas con respecto a qué sitios web se pueden visitar y los tipos de contenido que no están permitidos. Este tipo de proxy descifra todo su tráfico (incluso https).
-
Apoyamos oficialmente las siguientes soluciones proxy que se pueden integrar con sus nodos de Video Mesh.
-
Dispositivo de seguridad web de Cisco (WSA) para proxy transparente
-
Calamar para proxy explícito
-
-
Para un proxy explícito o un proxy de inspección transparente que inspecciona (descifra el tráfico), debe tener una copia del certificado raíz del proxy que deberá cargar en el almacén de confianza del nodo Video Mesh en la interfaz web.
-
Apoyamos las siguientes combinaciones explícitas de proxy y tipos de autenticación:
-
Sin autenticación con http y https
-
Autenticación básica con http y https
-
Autenticación de resumen solo con https
-
Autenticación NTLM solo con http
-
-
Para proxies transparentes, debe usar el router/switch para forzar el tráfico HTTPS/443 a ir al proxy. También puede obligar a Web Socket a ir al proxy. (Web Socket usa https.)
Video Mesh requiere conexiones de socket web a servicios en la nube, para que los nodos funcionen correctamente. En la inspección explícita y los proxies de inspección transparentes, se requieren encabezados http para una conexión websocket adecuada. Si se alteran, la conexión websocket fallará.
Cuando se produce un error de conexión websocket en el puerto 443 (con el proxy de inspección transparente habilitado), se genera una advertencia posterior al registro en Control Hub: “Las llamadas SIP de Webex Video Mesh no funcionan correctamente”. La misma alarma puede ocurrir por otras razones cuando el proxy no está habilitado. Cuando los encabezados websocket están bloqueados en el puerto 443, los medios no fluyen entre las aplicaciones y los clientes SIP.
Si los medios no fluyen, esto ocurre a menudo cuando el tráfico https del nodo a través del puerto 443 está fallando:
-
El proxy permite el tráfico del puerto 443, pero es un proxy de inspección y está rompiendo el websocket.
Para corregir estos problemas, es posible que tenga que “omitir” o “empalme” (deshabilitar la inspección) en el puerto 443 a: *.wbx2.com y *.ciscospark.com.
-
Utilice este procedimiento para especificar el tipo de proxy que desea integrar con una malla de vídeo. Si elige un proxy de inspección transparente o un proxy explícito, puede usar la interfaz del nodo para cargar e instalar el certificado raíz, verificar la conexión del proxy y solucionar cualquier problema potencial.
Antes de comenzar
-
Consulte Soporte de proxy para Video Mesh para obtener una descripción general de las opciones de proxy admitidas.
| 1 |
Introduzca la dirección URL de configuración de Video Mesh | ||||||||||
| 2 |
Vaya a Trust Store & Proxy y luego elija una opción:
Siga los siguientes pasos para una inspección transparente o un proxy explícito. | ||||||||||
| 3 |
Haga clic en Cargar un certificado raíz o un certificado de entidad final y, a continuación, busque y elija el certificado raíz para el proxy de inspección explícito o transparente. El certificado se ha cargado pero aún no se ha instalado porque es necesario reiniciar el nodo para instalar el certificado. Haga clic en la flecha junto al nombre del emisor del certificado para obtener más detalles o haga clic en Eliminar si cometió un error y desea volver a cargar el archivo. | ||||||||||
| 4 |
Para una inspección transparente o proxies explícitos, haga clic en Comprobar conexión de proxy para probar la conectividad de red entre el nodo Video Mesh y el proxy. Si la prueba de conexión falla, verá un mensaje de error que muestra el motivo y cómo puede corregir el problema. | ||||||||||
| 5 |
Una vez pasada la prueba de conexión, para el proxy explícito, active la opción Enrutar todas las solicitudes https del puerto 443 desde este nodo a través del proxy explícito. Esta configuración requiere 15 segundos para que surta efecto. | ||||||||||
| 6 |
Haga clic en Instalar todos los certificados en el almacén de confianza (aparece cada vez que se agrega un certificado raíz durante la configuración del proxy) o Reiniciar (aparece si no se agregó ningún certificado raíz), lea el mensaje y, a continuación, haga clic en Instalar si está listo. El nodo se reinicia en unos minutos. | ||||||||||
| 7 |
Después de que se reinicie el nodo, vuelva a iniciar sesión si es necesario y, a continuación, abra la página Descripción general para verificar las comprobaciones de conectividad y asegurarse de que todas estén en estado verde. La comprobación de conexión proxy solo prueba un subdominio de webex.com. Si hay problemas de conectividad, un problema común es que algunos de los dominios de nube enumerados en las instrucciones de instalación están bloqueados en el proxy. |
¿Qué tráfico pasa a través del proxy?
Para Video Mesh, los medios no atraviesan el proxy. Esta función envía tráfico de señalización y administración basado en https al proxy. Aún debe abrir los puertos necesarios para que las transmisiones de medios lleguen directamente a la nube.
El puerto TCP 444 no está habilitado en el proxy
Este puerto es un requisito para Video Mesh, ya que Video Mesh utiliza este puerto para acceder a los servicios basados en la nube que debe usar para funcionar correctamente. Se debe hacer una excepción de proxy para este puerto y CUALQUIER, como se documenta en la guía de implementación de Video Mesh y los Requisitos de red para los servicios de Webex Teams.
No se admite el filtrado del tráfico de señalización por dirección IP, ya que las direcciones IP utilizadas por nuestras soluciones son dinámicas y pueden cambiar en cualquier momento.
No hay certificado raíz instalado
Cuando sus nodos están hablando con un proxy explícito, debe instalar el certificado raíz e introducir una excepción para esa URL en su firewall.
La comprobación de conectividad falla
Si se aprobó la comprobación de conectividad del proxy y se completó la instalación del proxy, es posible que las comprobaciones de conectividad en la página de descripción general sigan fallando por los siguientes motivos:
-
El proxy está inspeccionando el tráfico que no va a webex.com.
-
El proxy está bloqueando dominios que no sean webex.com.
Los detalles de autenticación son incorrectos
Para los proxies que utilizan un mecanismo de autenticación, asegúrese de agregar los detalles de autenticación correctos en el nodo.
Congestión en el proxy
La congestión en su proxy puede causar retrasos y caídas con el tráfico a la nube. Verifique su entorno proxy para ver si se requiere una regulación del tráfico.
Websocket no puede conectarse a través de Squid Proxy
Los proxies Squid que inspeccionan el tráfico HTTPS pueden interferir con el establecimiento de conexiones websocket (wss:) que requiere Hybrid Data Security. Estas secciones proporcionan orientación sobre cómo configurar varias versiones de Squid para ignorar el wss:tráfico para el correcto funcionamiento de los servicios.
Calamar 4 y 5
Añada la on_unsupported_protocoldirectiva a squid.conf:
on_unsupported_protocol tunnel allCalamar 3.5.27
Probamos con éxito la seguridad de datos híbridos con las siguientes reglas agregadas a squid.conf. Estas reglas están sujetas a cambios a medida que desarrollamos funciones y actualizamos la nube de Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


