
Hvala na povratnim informacijama.
Proksi podrška za hibridnu bezbednost podataka i video mrežu
 Povratne informacije?
Ovaj odeljak opisuje funkciju podrške za proksiju za Hibrid Data Securiti. Namenjen je dopunjavanju V odiča za implementaciju Cisco Webex hibridne bezbednosti podataka, dostupnog na https://www.cisco.com/go/hybrid-data-security. U novoj implementaciji konfigurišete podešavanje proksija na svakom čvoru nakon otpremanja i montiranja HDS konfiguracije ISO na čvor i pre registracije čvora u ob Cisco Webex laku.
Hibridna bezbednost podataka podržava eksplicitne, transparentne inspekcijske i nepregledne punomoćnike. Ove proksije možete povezati sa vašom implementacijom kako biste mogli da obezbedite i nadgledate saobraćaj od preduzeća do oblaka. Možete da koristite administratorski interfejs platforme na čvorovima za upravljanje sertifikatima i za proveru ukupnog statusa povezivanja nakon što podesite proksi na čvorovima.
Čvorovi Hibrid Data Securiti podržavaju sledeće proksi opcije:
-
Nema proksi ja — podrazumevano ako ne koristite HDS čvor za podešavanje Trust Store & Proksi konfiguracija za integraciju proksija. Nije potrebno ažuriranje sertifikata.
-
Transparentni proksi koji ne proverava —Čvorovi nisu konfigurisani da koriste određenu adresu proksi servera i ne bi trebalo da zahtevaju nikakve promene da bi radili sa proksijem koji ne proverava. Nije potrebno ažuriranje sertifikata.
-
Transparentno tuneliranje ili inspekcija proksija —Čvorovi nisu konfigurisani da koriste određenu adresu proksi servera. Na čvorovima nisu potrebne promene konfiguracije HTTP ili HTTPS. Međutim, čvorovima je potreban korenski sertifikat tako da veruju proksiju. IT obično koristi inspekcijske proksije za sprovođenje politika na kojima se veb lokacije mogu posetiti i koje vrste sadržaja nisu dozvoljene. Ova vrsta prokija dešifruje sav vaš saobraćaj (čak i HTTPS).
-
Eksplicitni pro ksi — Sa eksplicitnim proksijem, HDS čvorovima kažete koji proksi server i šemu autentifikacije da koriste. Da biste konfigurisali eksplicitni proki, morate da unesete sledeće informacije na svaki čvor:
-
Proksi IP/FKDN —Adresa koja se može koristiti za dostizanje proksi mašine.
-
Proksi port — broj porta koji proksi koristi da sluša proki saobraćaj.
-
Proksi protokol — U zavisnosti od toga šta vaš proki server podržava, birajte između sledećih protokola:
-
HTTP—pregledava i kontroliše sve zahteve koje klijent šalje.
-
Https — pruža kanal serveru. Klijent prima i potvrđuje sertifikat servera.
-
-
Tip autentifikacije — Izaberite jedan od sledećih tipova autentifikacije:
-
Nema —Nije potrebna dodatna autentifikacija.
Dostupno ako izaberete HTTP ili HTTPS kao proki protokol.
-
Osnovno — Koristi se za HTTP korisničkog agenta za pružanje korisničkog imena i lozinke prilikom podnošenja zahteva. Koristi Base64 kodiranje.
Dostupno ako izaberete HTTP ili HTTPS kao proki protokol.
Zahteva da unesete korisničko ime i lozinku na svakom čvoru.
-
Digest — Koristi se za potvrdu naloga pre slanja osetljivih informacija. Primenjuje heš funkciju na korisničko ime i lozinku pre slanja preko mreže.
Dostupno samo ako odaberete HTTPS kao proki protokol.
Zahteva da unesete korisničko ime i lozinku na svakom čvoru.
-
-
Primer hibridnih čvorova bezbednosti podataka i proksija
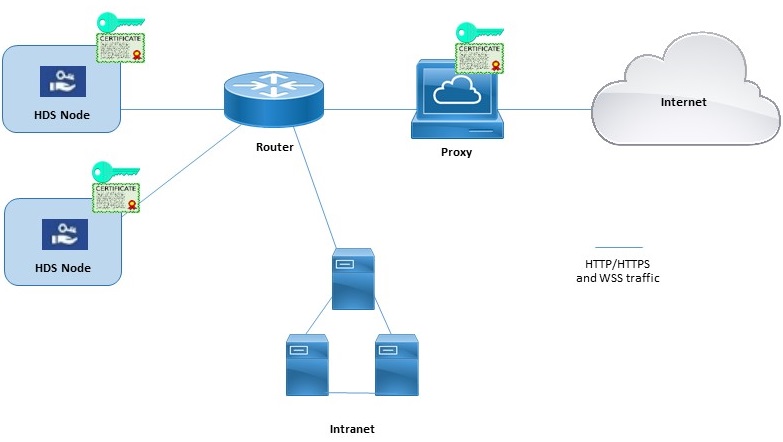
Ovaj dijagram prikazuje primer veze između Hibrid Data Securiti, mreže i proksija. Za transparentne opcije inspekcije i HTTPS eksplicitnog pregleda proksija, isti root sertifikat mora biti instaliran na proksiju i na čvorovima Hibrid Data Securiti.
Blokirani režim spoljne rezolucije DNS-a (eksplicitne konfiguracije prokija)
Kada registrujete čvor ili proverite konfiguraciju proksi čvora, proces testira DNS pretraživanje i povezivanje sa Cisco Webex oblakom. U implementacijama sa eksplicitnim konfiguracijama proksi koje ne dozvoljavaju eksternu DNS rezoluciju za interne klijente, ako čvor ne može da upita DNS servere, automatski prelazi u režim blokirane eksterne DNS rezolucije. U ovom režimu mogu se nastaviti registracija čvorova i drugi testovi povezivanja proki.
-
Zvanično podržavamo sledeća proki rešenja koja se mogu integrisati sa vašim čvorovima Hibrid Data Securiti.
-
Transparentni proki — Cisco Veb Securiti Appliance (VSA).
-
Eksplicitni proki — lignje.
Squid proksiji koji pregledavaju HTTPS saobraćaj mogu ometati uspostavljanje vebsocket (vss:) veza. Da biste rešili ovaj problem, pogledajte Konfigurisanje Squid proksija za hibridnu bezbednost podataka.
-
-
Podržavamo sledeće kombinacije tipa autentifikacije za eksplicitne proksije:
-
Nema autentifikacije pomoću HTTP ili HTTPS-a
-
Osnovna autentifikacija pomoću HTTP ili HTTPS
-
Digestirajte autentifikaciju samo pomoću HTTPS-a
-
-
Za transparentni proksi za inspekciju ili HTTPS eksplicitni proksi, morate imati kopiju osnovnog sertifikata proksija. Uputstva za implementaciju u ovom vodiču govore vam kako da otpremite kopiju u prodavnice poverenja čvorova Hibrid Data Securiti.
-
Mreža koja hostira HDS čvorove mora biti konfigurisana tako da prisiljava odlazni TCP saobraćaj na portu 443 da se rutira kroz proksi.
-
Proksiji koji pregledavaju veb saobraćaj mogu ometati veze sa veb utičnicama. Ako se ovaj problem pojavi, zaobilazeći (ne pregledavajući) saobraćaj do
wbx2.comi rešciscospark.comit će problem.
Ako mrežno okruženje zahteva proksi, koristite ovu proceduru da odredite vrstu proksija koji želite da integrišete sa Hibrid Data Securiti. Ako izaberete transparentni proksi za inspekciju ili HTTPS eksplicitni proksi, možete da koristite interfejs čvora za otpremanje i instaliranje osnovnog sertifikata. Takođe možete da proverite proki vezu sa interfejsa i rešite sve potencijalne probleme.
Pre nego što počnete
-
Pogledajte Pod rška za proksi za pregled podržanih opcija proksija.
| 1 |
Unesite URL za podešavanje HDS čvora |
| 2 |
Idite na Trust Store & Pro ki, a zatim izaberite opciju:
Sledite sledeće korake za transparentni proksi za inspekciju, HTTP eksplicitni proksi sa osnovnom autentifikacijom ili HTTPS eksplicitni proksi. |
| 3 |
Kliknite na dugme Otpremi osnovni sertifikat ili Potvrda završnog enti teta, a zatim idite do odabira osnovnog sertifikata za proksi. Sertifikat je otpremljen, ali još nije instaliran jer morate ponovo pokrenuti čvor da biste instalirali sertifikat. Kliknite strelicu ševrona po imenu izdavaoca sertifikata da biste dobili više detalja ili kliknite na dugme Izbri ši ako ste pogrešili i želite da ponovo otpremite datoteku. |
| 4 |
Kliknite na Proveri vezu sa proksi jem da biste testirali mrežnu povezanost između čvora i proksija. Ako test veze ne uspe, videćete poruku o grešci koja prikazuje razlog i način na koji možete da ispravite problem. Ako vidite poruku koja kaže da eksterna DNS rezolucija nije bila uspešna, čvor nije mogao da stigne do DNS servera. Ovo stanje se očekuje u mnogim eksplicitnim konfiguracijama proksi. Možete nastaviti sa podešavanjem, a čvor će funkcionisati u režimu blokirane eksterne DNS rezolucije. Ako mislite da je ovo greška, dovršite ove korake, a zatim pogledajte Isključivanje blokiranog režima spoljne rezolucije DNS- a. |
| 5 |
Nakon što test veze prođe, za eksplicitni proksi postavljen samo na https, uključite prekidač na Usmerite sve portove 443/444 https zahteva sa ovog čvora preko eksplicitnog prokija. Ovo podešavanje zahteva 15 sekundi da stupi na snagu. |
| 6 |
Kliknite Instaliraj sve sertifikate u Trust Store (pojavljuje se za HTTPS eksplicitni proksi ili transparentni proksi za inspekciju) ili Ponovo pok reni (pojavljuje se za eksplicitni HTTP proksi), pročitajte upit, a zatim kliknite na Inst aliraj ako ste spremni. Čvor se ponovo pokreće u roku od nekoliko minuta. |
| 7 |
Nakon ponovnog pokretanja čvora, prijavite se ponovo ako je potrebno, a zatim otvorite stranicu Pregled da biste proverili provere povezivanja da biste bili sigurni da su svi u zelenom statusu. Provera proksi veze testira samo poddomen vebek.com. Ako postoje problemi sa povezivanjem, čest problem je taj što su neki od domena oblaka navedenih u uputstvima za instalaciju blokirani na proksiju. |
Kada registrujete čvor ili proverite konfiguraciju proksi čvora, proces testira DNS pretraživanje i povezivanje sa Cisco Webex oblakom. Ako DNS server čvora ne može da reši javna DNS imena, čvor automatski prelazi u režim blokirane eksterne DNS rezolucije.
Ako vaši čvorovi mogu da rešavaju javna DNS imena putem internih DNS servera, možete isključiti ovaj režim ponovnim pokretanjem testa proki veze na svakom čvoru.
Pre nego što počnete
| 1 |
U veb pregledaču otvorite interfejs čvora Hibrid Data Securiti (IP adresa/podešavanje, na primer, https://192.0.2.0/setup), unesite administratorske akreditive koje ste postavili za čvor, a zatim kliknite na Pri javite se. |
| 2 |
Idite na Pregled (podrazumevana stranica). 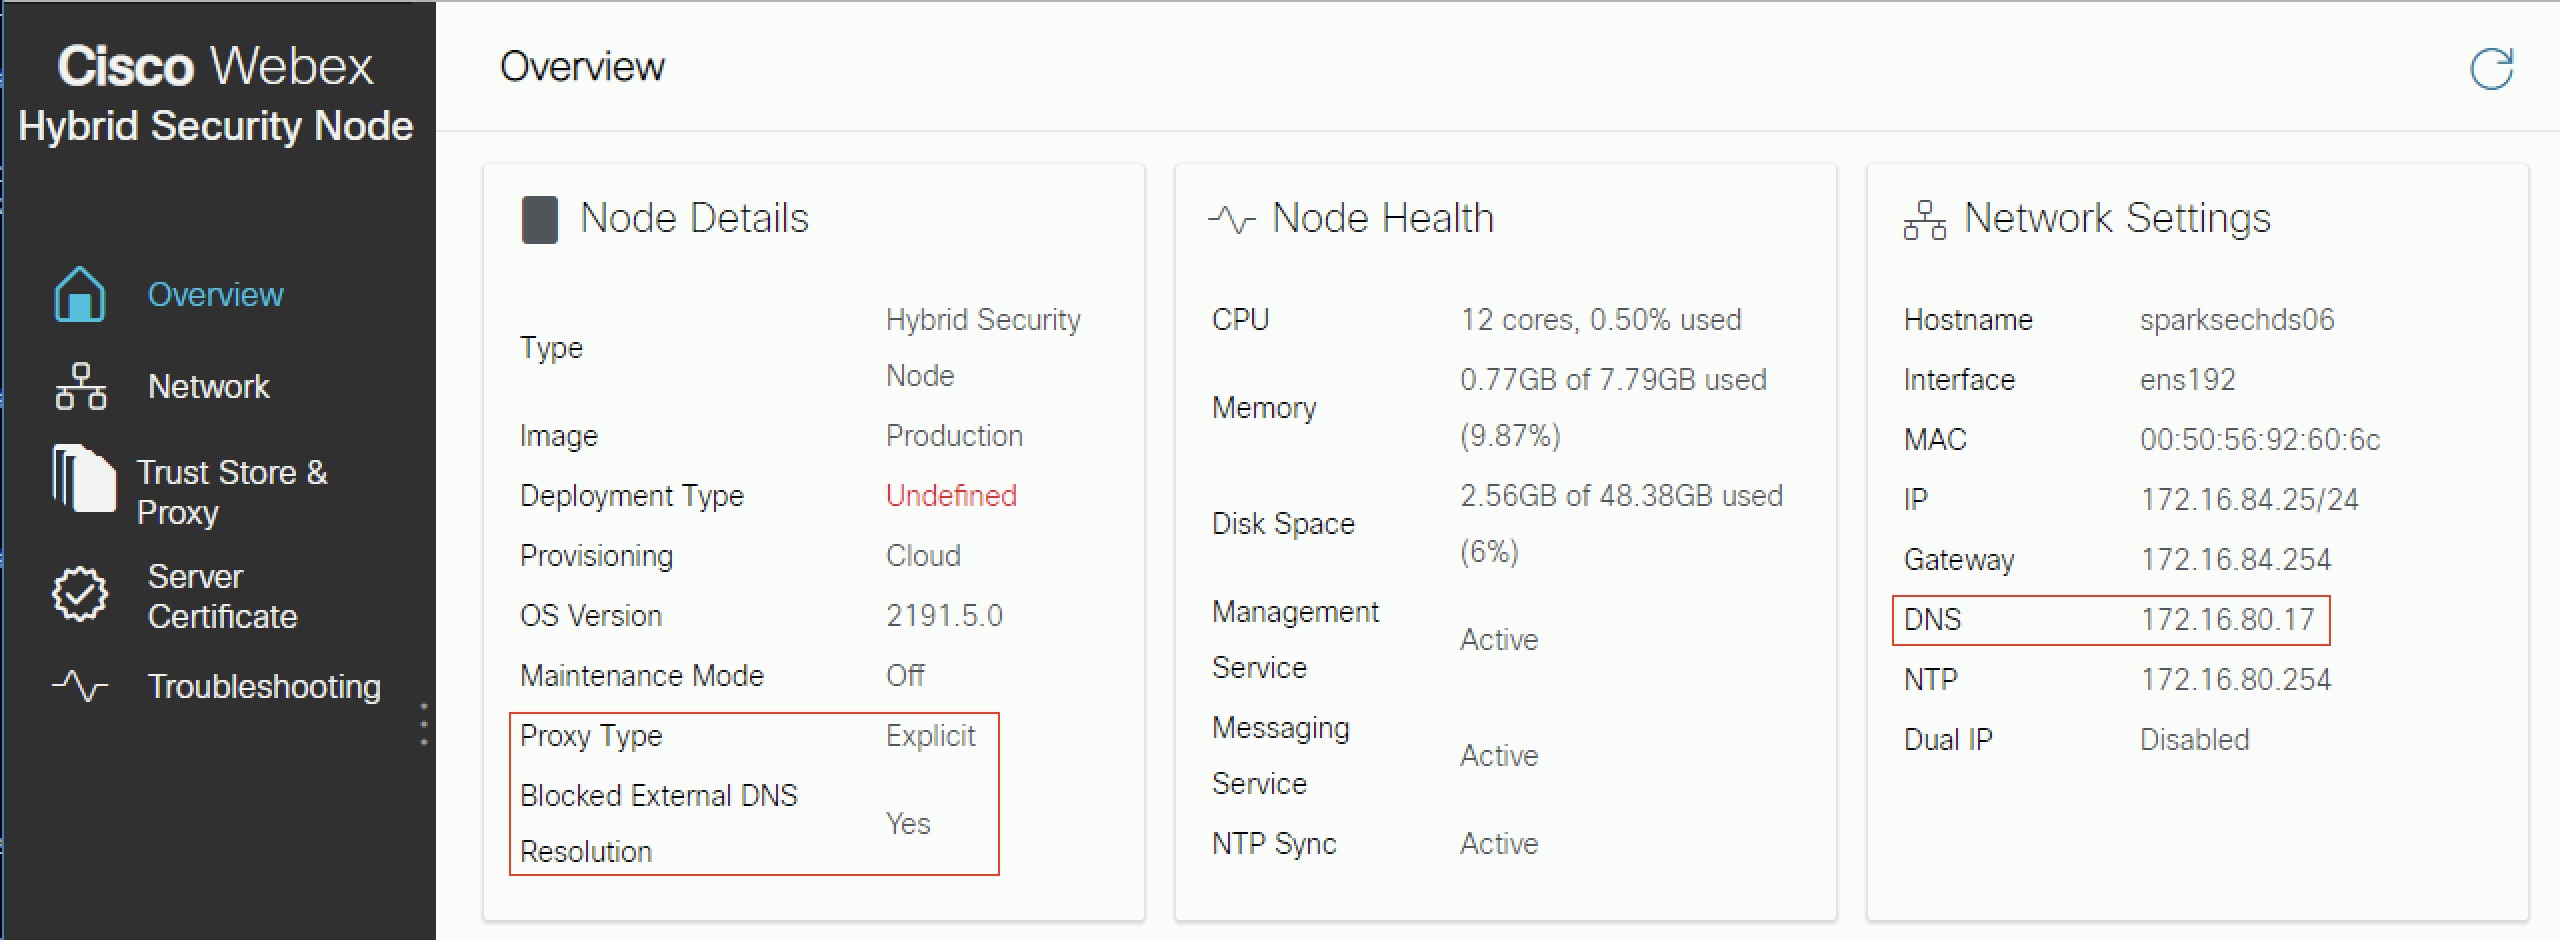
Kada je omogućeno, blokirana eksterna DNS rezolucija je postavljena na Da. |
| 3 |
Idite na stranicu Trust Store & Proksi. |
| 4 |
Kliknite na Proveri vezu sa proksijem. Ako vidite poruku koja kaže da eksterna DNS rezolucija nije bila uspešna, čvor nije mogao da stigne do DNS servera i ostaće u ovom režimu. U suprotnom, nakon što ponovo pokrenete čvor i vratite se na stranicu Pregled, Blokirana eksterna DNS rezolucija treba da bude postavljena na br. |
Šta dalje raditi
Ovaj odeljak opisuje funkciju podrške za proki za Vebek Video Mesh. Namenjen je dopunjavanju V odiča za implement Cisco Webex aciju Video Mesh, dostupnog na https://www.cisco.com/go/video-mesh. U novoj implementaciji konfigurišete podešavanje proksija na svakom čvoru nakon postavljanja softvera Video Mesh u okruženju virtuelne mašine i pre registracije čvora u ob Cisco Webex laku.
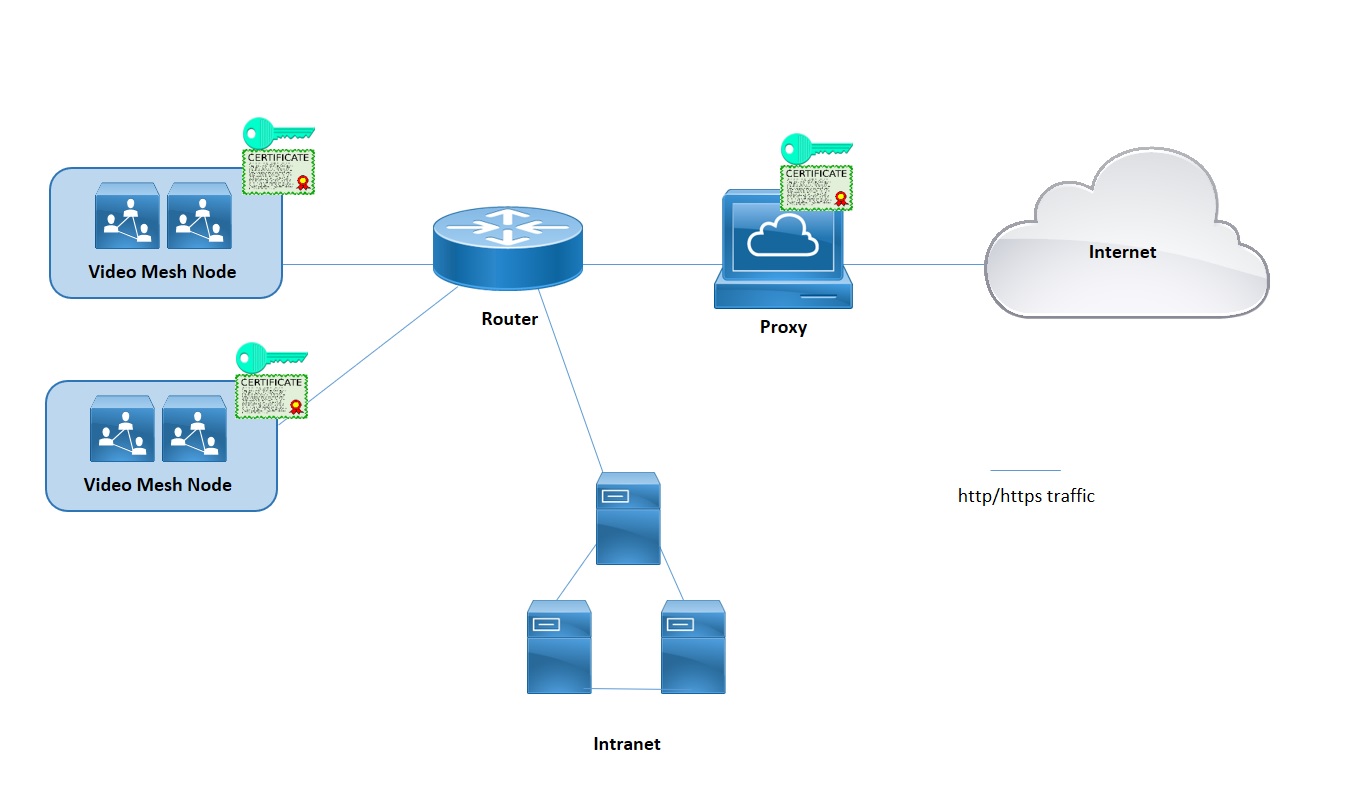
Video Mesh podržava eksplicitne, transparentne inspekcijske i nepregledne punomoćnike. Ove proksije možete povezati sa primenom Video Mesh tako da možete da obezbedite i nadgledate saobraćaj od preduzeća do oblaka. Ova funkcija šalje signalizaciju i upravljanje saobraćajem zasnovanom na https-u proksiju. Za transparentne proksije, mrežni zahtevi iz Video Mesh čvorova prosleđuju se određenom proksiju putem pravila za usmeravanje mreže preduzeća. Možete koristiti administratorski interfejs Video Mesh za upravljanje sertifikatima i ukupni status povezivanja nakon što implementirate proksi sa čvorovima.
Mediji ne putuju kroz proksi. I dalje morate otvoriti potrebne portove da bi medijski tokovi direktno stigli do oblaka. Pogledajte Portovi i protokoli za upravljanje.
Video Mesh podržava sledeće tipove proksija:
-
Eksplicitni proksi (pregled ili ne inspekcija) — Sa eksplicitnim proksijem, klijentu (čvorovi Video Mesh) kažete koji proksi server treba da koristi. Ova opcija podržava jedan od sledećih tipova autentifikacije:
-
Ne - nije potrebna dodatna autentifikacija. (Za HTTP ili HTTPS eksplicitni proki.)
-
Osnovno — koristi se za HTTP korisničkog agenta da pruži korisničko ime i lozinku prilikom podnošenja zahteva i koristi Base64 kodiranje. (Za HTTP ili HTTPS eksplicitni proki.)
-
Digest — Koristi se za potvrdu identiteta naloga pre slanja osetljivih informacija i primenjuje heš funkciju na korisničko ime i lozinku pre slanja preko mreže. (Za HTTPS eksplicitni proki.)
-
NTLM - kao Digest, NTLM se koristi za potvrdu identiteta naloga pre slanja osetljivih informacija. Koristi Vindovs akreditive umesto korisničkog imena i lozinke. Ova šema autentifikacije zahteva višestruke razmene da bi se završila. (Za HTTP eksplicitni proki.)
-
-
Transparentni proksi (bez inspekcije) —Čvorovi video mreže nisu konfigurisani da koriste određenu adresu proksi servera i ne bi trebalo da zahtevaju nikakve promene za rad sa proksijem koji ne proverava.
-
Transparentni proksi (pregled) —Čvorovi video mreže nisu konfigurisani da koriste određenu adresu proki servera. Na Video Mesh-u nisu potrebne promene konfiguracije http (a), međutim, čvorovima Video Mesh potreban je root sertifikat tako da veruju proksiju. IT obično koristi inspekcijske proksije za sprovođenje politika u vezi sa tim koje veb stranice mogu da se posećuju i vrste sadržaja koji nisu dozvoljeni. Ova vrsta prokija dešifruje sav vaš saobraćaj (čak i https).
-
Zvanično podržavamo sledeća proki rešenja koja se mogu integrisati sa vašim Video Mesh čvorovima.
-
Cisco Veb Securiti Appliance (VSA) za transparentni proksi
-
Lignje za eksplicitni proksi
-
-
Za eksplicitni proksi ili transparentni proksi za inspekciju koji pregledava (dešifruje saobraćaj), morate imati kopiju osnovnog sertifikata proksija koji ćete morati da otpremite u prodavnicu poverenja čvora Video Mesh na veb interfejsu.
-
Podržavamo sledeće eksplicitne kombinacije prokija i tipa autentifikacije:
-
Nema autentifikacije pomoću http i https
-
Osnovna autentifikacija pomoću http i https
-
Digestirajte autentifikaciju samo pomoću https
-
NTLM autentifikacija samo sa http
-
-
Za transparentne proksije, morate koristiti ruter/prekidač da biste prisilili HTTPS/443 saobraćaj da ide na proki. Takođe možete prisiliti Veb Socket da ode na proksi. (Veb Socket koristi https.)
Video Mesh zahteva veze sa veb utičnicama sa uslugama u oblaku, tako da čvorovi pravilno funkcionišu. Kod eksplicitnog pregleda i transparentnog inspekcijskog proksija, http zaglavlja su potrebna za pravilnu vezu sa vebsocketom. Ako se izmene, veza sa vebsocketom neće uspeti.
Kada dođe do kvara veze sa veb soketom na portu 443 (sa omogućenim transparentnim proksijem za inspekciju), to dovodi do upozorenja nakon registracije u Control Hubu: „Vebek Video Mesh SIP pozivanje ne radi ispravno.“ Isti alarm se može pojaviti iz drugih razloga kada proksi nije omogućen. Kada su zaglavlja veb socket-a blokirana na portu 443, mediji ne teku između aplikacija i SIP klijenata.
Ako medij ne teče, to se često dešava kada https saobraćaj sa čvora preko porta 443 ne uspe:
-
Proksi dozvoljava saobraćaj porta 443, ali on je proksi koji proverava i razbija veb soket.
Da biste ispravili ove probleme, možda ćete morati da „zaobiđete“ ili „spojite“ (onemogućite inspekciju) na portu 443 na: *.vbk2.com i*.ciscospark.com.
-
Koristite ovu proceduru da odredite vrstu proksija koji želite da integrišete sa video mrežom. Ako izaberete transparentni proksi za inspekciju ili eksplicitni proksi, možete da koristite interfejs čvora da otpremite i instalirate osnovni sertifikat, proverite proksi vezu i rešite sve potencijalne probleme.
Pre nego što počnete
-
Pogledajte Pod rška za proksi za video mrež icu za pregled podržanih opcija proksija.
| 1 |
Unesite URL za podešavanje Video Mesh | ||||||||||
| 2 |
Idite na Trust Store & Pro ki, a zatim izaberite opciju:
Sledite sledeće korake za transparentan inspekcijski ili eksplicitni proksi. | ||||||||||
| 3 |
Kliknite na dugme Otpremi osnovni sertifikat ili Potvrda završnog enti teta, a zatim pronađite i izaberite osnovni sertifikat za eksplicitni ili transparentni proksi za inspekciju. Sertifikat je otpremljen, ali još nije instaliran jer čvor treba ponovo pokrenuti da bi se sertifikat instalirao. Kliknite na strelicu po imenu izdavaoca sertifikata da biste dobili više detalja ili kliknite na dugme Izbri ši ako ste pogrešili i želite da ponovo otpremite datoteku. | ||||||||||
| 4 |
Za transparentne inspekcije ili eksplicitne proksije, kliknite na Pro veri vezu sa proksi jem da biste testirali mrežnu povezanost između čvora Video Mesh i proksija. Ako test veze ne uspe, videćete poruku o grešci koja prikazuje razlog i način na koji možete da ispravite problem. | ||||||||||
| 5 |
Nakon što test veze prođe, za eksplicitni proksi, uključite prekidač na Usmer ite sve zahteve porta 443 https sa ovog čvora preko eksplicitnog prokija. Ovo podešavanje zahteva 15 sekundi da stupi na snagu. | ||||||||||
| 6 |
Kliknite Instaliraj sve sertifikate u Trust Store (pojavljuje se kad god je korijenski sertifikat dodan tokom podešavanja proksija) ili Pon ovo pokreni (pojavljuje se ako nije dodan korijenski sertifikat), pročitajte upit, a zatim kliknite na Inst aliraj ako ste spremni. Čvor se ponovo pokreće u roku od nekoliko minuta. | ||||||||||
| 7 |
Nakon ponovnog pokretanja čvora, prijavite se ponovo ako je potrebno, a zatim otvorite stranicu Pregled da biste proverili provere povezivanja da biste bili sigurni da su svi u zelenom statusu. Provera proksi veze testira samo poddomen vebek.com. Ako postoje problemi sa povezivanjem, čest problem je taj što su neki od domena oblaka navedenih u uputstvima za instalaciju blokirani na proksiju. |
Koji saobraćaj prolazi kroz proksi
Za Video Mesh mediji ne prelaze proksi. Ova funkcija šalje signalizaciju i upravljanje saobraćajem zasnovanom na https-u na proksi.I dalje morate otvoriti potrebne portove za medijske tokove da bi direktno stigli do oblaka.
TCP port 444 nije omogućen na proksiju
Ovaj port je uslov za Video Mesh, jer Video Mesh koristi ovaj port za pristup uslugama zasnovanim na oblaku koje mora da koristi da bi pravilno funkcionisao. Izuzetak proksija mora biti napravljen za ovaj port i BILO KOJI kako je dokumentovano u vodiču za implementaciju Video Mesh i mrežnim zahtevima za usluge Vebek timova.
Filtriranje signalnog saobraćaja po IP adresi nije podržano jer su IP adrese koje koriste naša rešenja dinamične i mogu se promeniti u bilo kom trenutku.
Nije instaliran root sertifikat
Kada vaši čvorovi razgovaraju sa eksplicitnim proksijem, morate instalirati root sertifikat i uneti izuzetak za taj URL na zaštitnom zidu.
Provera povezivanja ne uspeva
Ako je provera povezivanja proksi prošla i instalacija proksija je završena, provere povezivanja na stranici za pregled i dalje mogu propasti iz ovih razloga:
-
Proksi proverava saobraćaj koji ne ide na vebek.com.
-
Proksi blokira domene koji nisu vebek.com.
Detalji autentifikacije su netačni
Za proksije koji koriste mehanizam za autentifikaciju, pobrinite se da dodate tačne detalje o autentifikaciji u čvor.
Zagušenje na proksiju
Zagušenje na vašem proksiju može prouzrokovati kašnjenje i pad saobraćaja u oblaku. Proverite proksi okruženje da biste videli da li je potrebno prigušivanje saobraćaja.
Vebsocket se ne može povezati preko Squid Proksija
Squid proksiji koji pregledavaju HTTPS saobraćaj mogu ometati uspostavljanje vebsocket (wss:) veza koje Hibrid Data Securiti zahteva. Ovi odeljci daju smernice o tome kako da konfigurišete različite verzije Skid-a da ignori wss:šu saobraćaj za pravilan rad usluga.
Lignje 4 i 5
Dodajte on_unsupported_protocoldirektivu na squid.conf:
on_unsupported_protocol tunnel allLignje 3.5.27
Uspešno smo testirali Hibrid Data Securiti sa sledećim pravilima squid.conf. Ova pravila su podložna promenama dok razvijamo funkcije i ažuriramo Vebek oblak.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


