
Merci pour votre commentaire.
Support proxy pour la sécurité hybride des données et le maillage vidéo
 Un commentaire ?
Cette section décrit la fonctionnalité de prise en charge des proxys pour Hybrid Data Security. Il est destiné à compléter le guide de déploiement pour la sécurité Cisco Webex hybride des données, disponible sur https://www.cisco.com/go/hybrid-data-security. Dans un nouveau déploiement, vous configurez la configuration du proxy sur chaque nœud après avoir chargé et monté l'ISO de configuration HDS sur le nœud, et avant de l'enregistrer dans le cloud. Cisco Webex
Hybrid Data Security prend en charge les proxys explicites et transparents et les proxys non inspectables. Vous pouvez associer ces proxys à votre déploiement afin de sécuriser et de surveiller le trafic de l'entreprise vers le cloud. Vous pouvez utiliser l'interface d'administration de la plateforme sur les nœuds pour gérer les certificats et vérifier l'état général de la connectivité après avoir configuré le proxy sur les nœuds.
Les nœuds Hybrid Data Security prennent en charge les options de proxy suivantes :
-
Pas de proxy : par défaut, si vous n'utilisez pas la configuration Trust Store & Proxy pour intégrer un proxy. Aucune mise à jour du certificat n'est requise.
-
Proxy transparent sans inspection — Les nœuds ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique et ne devraient pas nécessiter de modification pour fonctionner avec un proxy qui n'inspecte pas. Aucune mise à jour du certificat n'est requise.
-
Tunneling transparent ou inspection d'un proxy — Les nœuds ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique. Aucune modification de configuration HTTP ou HTTPS n'est nécessaire sur les nœuds. Cependant, les nœuds ont besoin d'un certificat racine pour faire confiance au proxy. Les proxys d'inspection sont généralement utilisés par les services informatiques pour appliquer les politiques relatives aux sites Web qui peuvent être visités et aux types de contenu interdits. Ce type de proxy déchiffre tout votre trafic (même HTTPS).
-
Proxy explicite : avec un proxy explicite, vous indiquez aux nœuds HDS quel serveur proxy et quel schéma d'authentification utiliser. Pour configurer un proxy explicite, vous devez saisir les informations suivantes sur chaque nœud :
-
IP/FQDN du proxy : adresse qui peut être utilisée pour accéder à la machine proxy.
-
Port proxy : numéro de port utilisé par le proxy pour écouter le trafic transmis par proxy.
-
Protocole proxy : en fonction de ce que prend en charge votre serveur proxy, choisissez l'un des protocoles suivants :
-
HTTP : consulte et contrôle toutes les demandes envoyées par le client.
-
HTTPS : fournit un canal vers le serveur. Le client reçoit et valide le certificat du serveur.
-
-
Type d'authentification : choisissez l'un des types d'authentification suivants :
-
Aucune. Aucune autre authentification n'est requise.
Disponible si vous sélectionnez HTTP ou HTTPS comme protocole proxy.
-
Basique : utilisé par un agent utilisateur HTTP pour fournir un nom d'utilisateur et un mot de passe lorsqu'il fait une demande. Utilise le codage Base64.
Disponible si vous sélectionnez HTTP ou HTTPS comme protocole proxy.
Vous devez saisir le nom d'utilisateur et le mot de passe sur chaque nœud.
-
Digest —Utilisé pour confirmer le compte avant d'envoyer des informations sensibles. Applique une fonction de hachage au nom d'utilisateur et au mot de passe avant de les envoyer sur le réseau.
Disponible uniquement si vous sélectionnez HTTPS comme protocole proxy.
Vous devez saisir le nom d'utilisateur et le mot de passe sur chaque nœud.
-
-
Exemple de nœuds hybrides de sécurité des données et de proxy
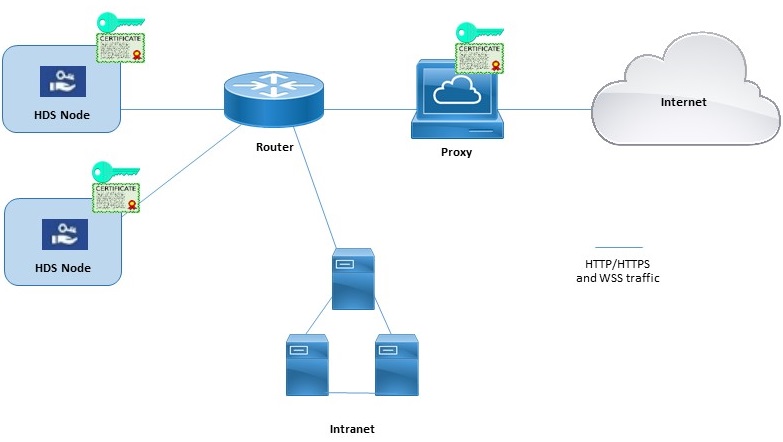
Ce schéma montre un exemple de connexion entre le réseau Hybrid Data Security et un proxy. Pour les options de proxy d'inspection transparente et d'inspection explicite HTTPS, le même certificat racine doit être installé sur le proxy et sur les nœuds Hybrid Data Security.
Mode de résolution DNS externe bloqué (configurations de proxy explicites)
Lorsque vous enregistrez un nœud ou que vous vérifiez la configuration du proxy du nœud, le processus teste la recherche DNS et la connectivité au Cisco Webex cloud. Dans les déploiements avec des configurations de proxy explicites qui n'autorisent pas la résolution DNS externe pour les clients internes, si le nœud ne peut pas interroger les serveurs DNS, il passe automatiquement en mode de résolution DNS externe bloquée. Dans ce mode, l'enregistrement des nœuds et les autres tests de connectivité du proxy peuvent avoir lieu.
-
Nous soutenons officiellement les solutions proxy suivantes qui peuvent s'intégrer à vos nœuds Hybrid Data Security.
-
Proxy transparent : appliance de sécurité Web Cisco (WSA).
-
Proxy explicite : Squid.
Les proxys Squid qui inspectent le trafic HTTPS peuvent interférer avec l'établissement de connexions Websocket (wss :). Pour contourner ce problème, voir Configurer les proxies Squid pour la sécurité hybride des données.
-
-
Nous prenons en charge les combinaisons de types d'authentification suivantes pour les proxys explicites :
-
Pas d'authentification via HTTP ou HTTPS
-
Authentification de base par HTTP ou HTTPS
-
Authentification Digest via HTTPS uniquement
-
-
Pour un proxy d'inspection transparent ou un proxy explicite HTTPS, vous devez avoir une copie du certificat racine du proxy. Les instructions de déploiement de ce guide vous indiquent comment télécharger la copie sur les boutiques de confiance des nœuds Hybrid Data Security.
-
Le réseau hébergeant les nœuds HDS doit être configuré pour forcer le trafic TCP sortant sur le port 443 à être acheminé via le proxy.
-
Les proxys qui inspectent le trafic Web peuvent interférer avec les connexions aux sockets Web. Si ce problème survient, contourner (et non inspecter) le trafic vers
wbx2.cometciscospark.comcela résoudra le problème.
Si l'environnement réseau nécessite un proxy, suivez cette procédure pour spécifier le type de proxy que vous souhaitez intégrer à Hybrid Data Security. Si vous choisissez un proxy d'inspection transparent ou un proxy explicite HTTPS, vous pouvez utiliser l'interface du nœud pour télécharger et installer le certificat racine. Vous pouvez également vérifier la connexion proxy depuis l'interface et résoudre tout problème potentiel.
Avant de commencer
-
Consultez la section Proxy Support pour un aperçu des options de proxy prises en charge.
| 1 |
Entrez l'URL de configuration du nœud HDS |
| 2 |
Accédez à Trust Store & Proxy, puis choisissez une option :
Suivez les étapes suivantes pour obtenir un proxy d'inspection transparent, un proxy HTTP explicite avec authentification de base ou un proxy explicite HTTPS. |
| 3 |
Cliquez sur Télécharger un certificat racine ou un certificat d'entité finale, puis accédez à la page Choisissez le certificat racine pour le proxy. Le certificat est chargé mais pas encore installé car vous devez redémarrer le nœud pour installer le certificat. Cliquez sur la flèche en chevron à côté du nom de l'émetteur du certificat pour obtenir plus de détails ou cliquez sur Supprimer si vous avez fait une erreur et souhaitez télécharger à nouveau le fichier. |
| 4 |
Cliquez sur Vérifier la connexion au proxy pour tester la connectivité réseau entre le nœud et le proxy. Si le test de connexion échoue, vous verrez un message d'erreur indiquant la raison et la manière dont vous pouvez corriger le problème. Si vous voyez un message indiquant que la résolution du DNS externe a échoué, c'est que le nœud n'a pas pu atteindre le serveur DNS. Cette condition est attendue dans de nombreuses configurations de proxy explicites. Vous pouvez poursuivre la configuration, et le nœud fonctionnera en mode Résolution DNS externe bloquée. Si vous pensez qu'il s'agit d'une erreur, procédez comme suit, puis consultez Désactiver le mode de résolution du DNS externe bloqué. |
| 5 |
Une fois le test de connexion réussi, pour un proxy explicite défini sur https uniquement, activez l'option Acheminer toutes les requêtes https du port 443/444 depuis ce nœud via le proxy explicite. Ce réglage prend 15 secondes pour prendre effet. |
| 6 |
Cliquez sur Installer tous les certificats dans le Trust Store (apparaît pour un proxy explicite HTTPS ou un proxy d'inspection transparent) ou sur Redémarrer (apparaît pour un proxy HTTP explicite), lisez l'invite, puis cliquez sur Installer si vous êtes prête. Le nœud redémarre en quelques minutes. |
| 7 |
Une fois le nœud redémarré, reconnectez-vous si nécessaire, puis ouvrez la page Aperçu pour vérifier les contrôles de connectivité et vous assurer qu'ils sont tous en vert. Le contrôle de connexion proxy ne teste qu'un sous-domaine de webex.com. En cas de problèmes de connectivité, le problème courant est que certains domaines cloud répertoriés dans les instructions d'installation sont bloqués par le proxy. |
Lorsque vous enregistrez un nœud ou que vous vérifiez la configuration du proxy du nœud, le processus teste la recherche DNS et la connectivité au Cisco Webex cloud. Si le serveur DNS du nœud ne parvient pas à résoudre les noms DNS publics, le nœud passe automatiquement en mode de résolution du DNS externe bloqué.
Si vos nœuds sont capables de résoudre des noms DNS publics via des serveurs DNS internes, vous pouvez désactiver ce mode en relançant le test de connexion proxy sur chaque nœud.
Avant de commencer
| 1 |
Dans un navigateur Web, ouvrez l'interface du nœud Hybrid Data Security (adresse IP/configuration, par exemple, https://192.0.2.0/setup), saisissez les informations d'identification d'administrateur que vous avez configurées pour le nœud, puis cliquez sur Se connecter. |
| 2 |
Accédez à la vue d'ensemble (la page par défaut). 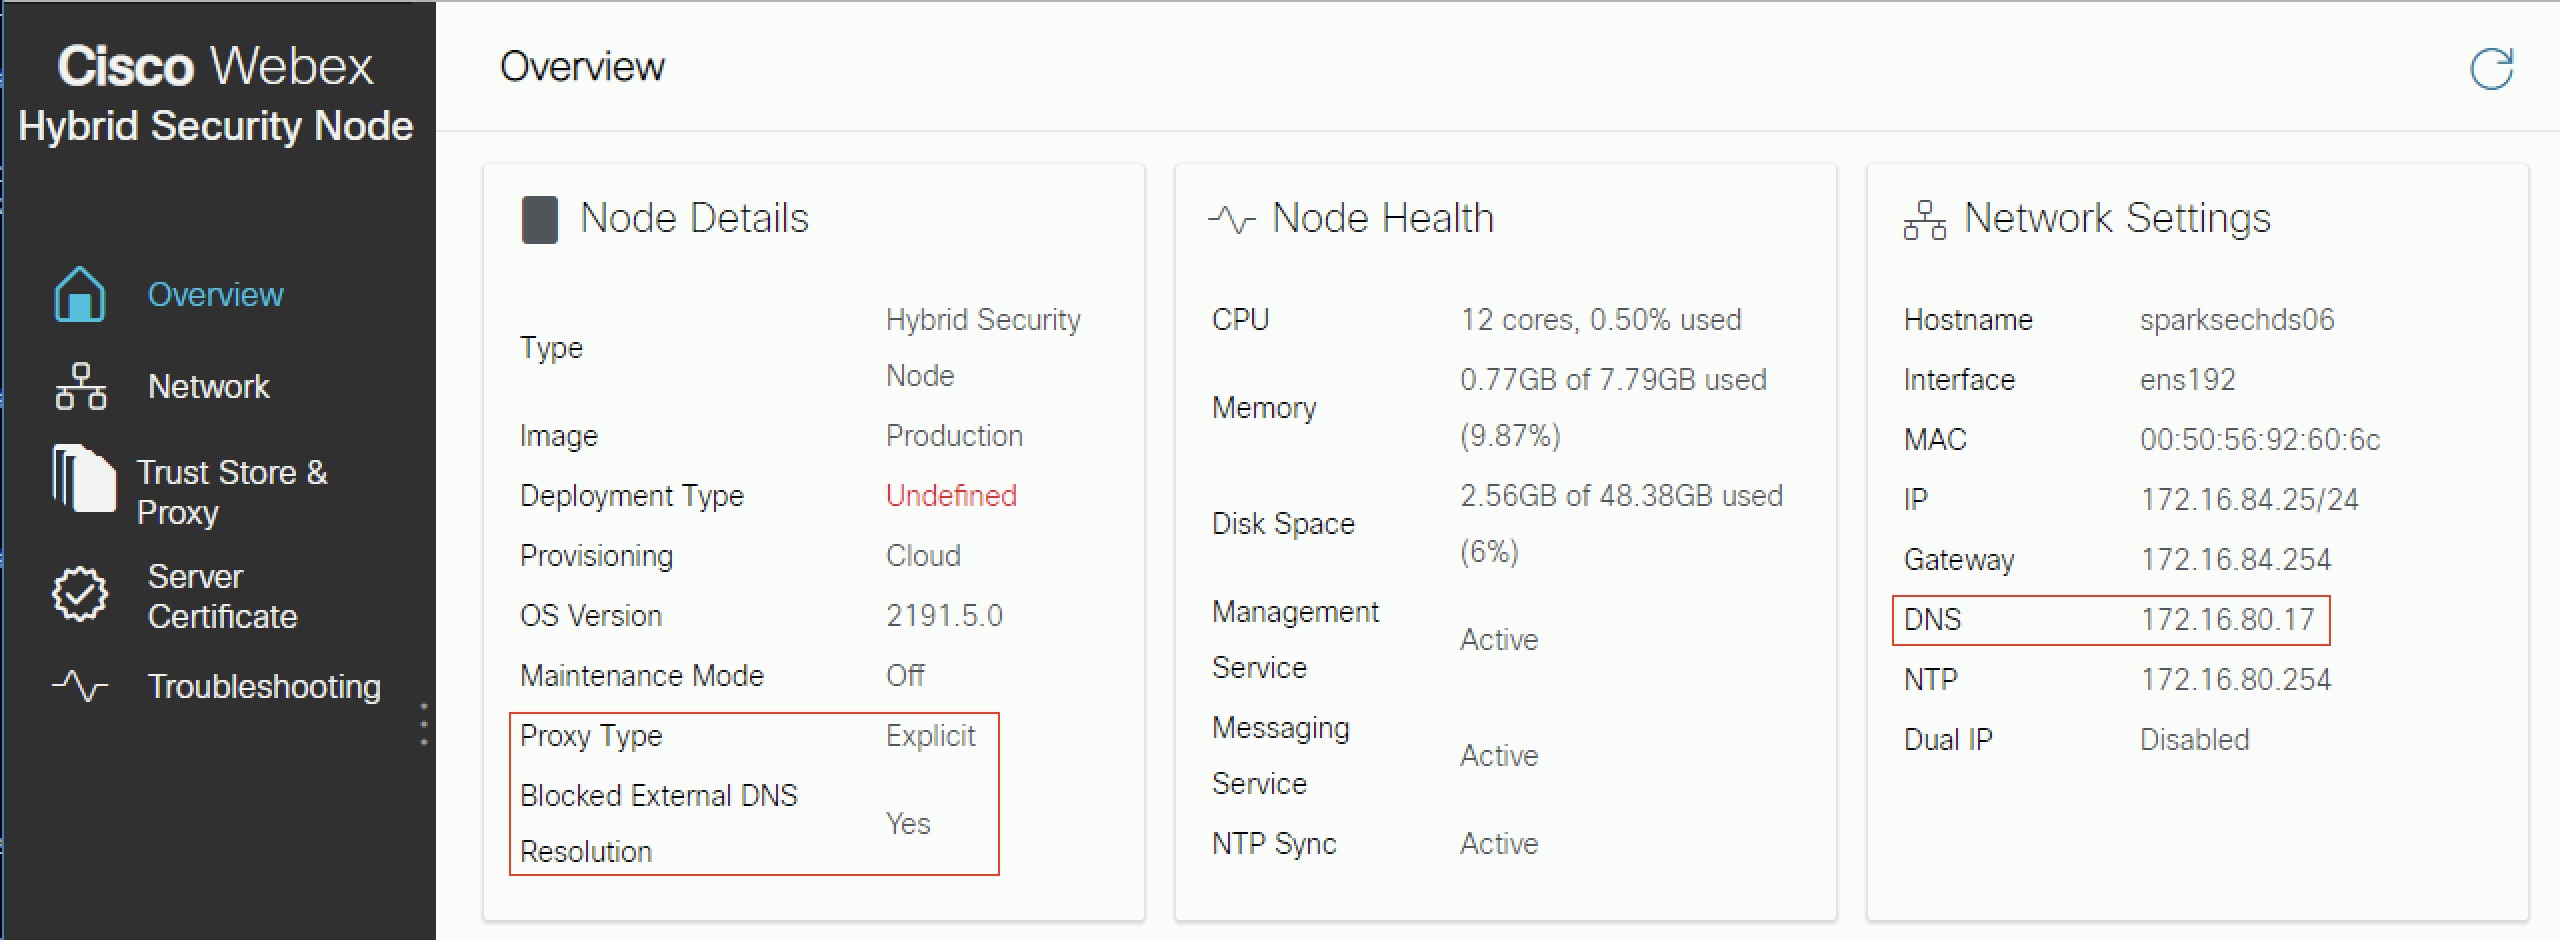
Lorsqu'elle est activée, la résolution DNS externe bloquée est réglée sur Oui. |
| 3 |
Accédez à la page Trust Store & Proxy. |
| 4 |
Cliquez sur Vérifier la connexion au proxy. Si vous voyez un message indiquant que la résolution du DNS externe a échoué, que le nœud n'a pas pu atteindre le serveur DNS et qu'il restera dans ce mode. Sinon, une fois que vous aurez redémarré le nœud et que vous serez retournée à la page d'aperçu, la résolution DNS externe bloquée devrait être réglée sur Non. |
Que faire ensuite
Cette section décrit la fonctionnalité de prise en charge des proxys pour Webex Video Mesh. Il est destiné à compléter le guide de déploiement de Cisco Webex Video Mesh, disponible sur https://www.cisco.com/go/video-mesh. Lors d'un nouveau déploiement, vous configurez la configuration du proxy sur chaque nœud après avoir déployé le logiciel Video Mesh sur un environnement de machines virtuelles et avant d'enregistrer le nœud Cisco Webex dans le cloud.
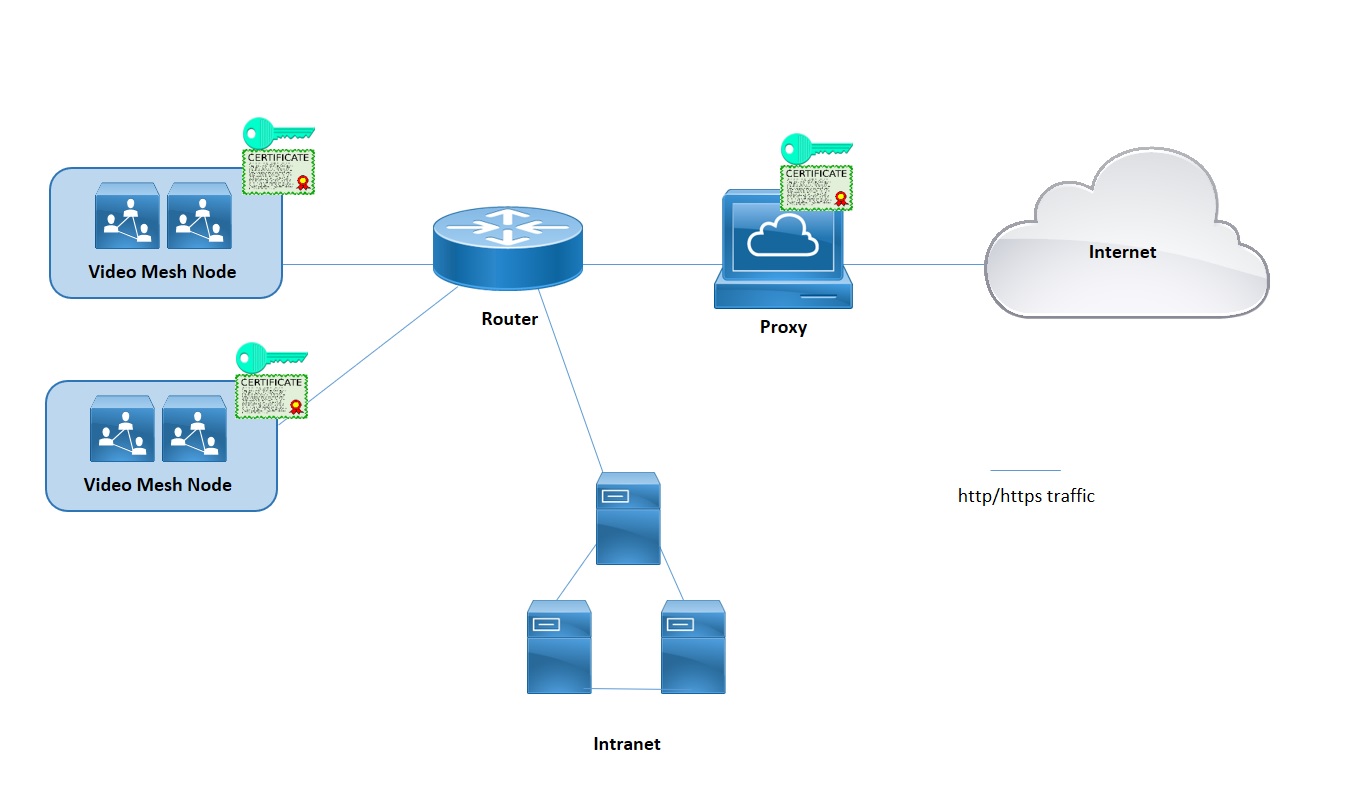
Video Mesh prend en charge les proxys explicites et transparents et les proxys non inspectables. Vous pouvez associer ces proxys à votre déploiement Video Mesh afin de sécuriser et de surveiller le trafic de l'entreprise vers le cloud. Cette fonctionnalité envoie la signalisation et la gestion du trafic HTTPS au proxy. Pour les proxys transparents, les demandes réseau provenant des nœuds Video Mesh sont transmises à un proxy spécifique selon les règles de routage réseau de l'entreprise. Vous pouvez utiliser l'interface d'administration de Video Mesh pour la gestion des certificats et l'état général de la connectivité après avoir implémenté le proxy avec les nœuds.
Les médias ne transitent pas par le biais d'une procuration. Vous devez toujours ouvrir les ports requis pour que les flux multimédia puissent accéder directement au cloud. Voir Ports et protocoles de gestion.
Les types de proxy suivants sont pris en charge par Video Mesh :
-
Proxy explicite (avec ou sans inspection) : avec un proxy explicite, vous indiquez au client (nœuds Video Mesh) quel serveur proxy utiliser. Cette option prend en charge l'un des types d'authentification suivants :
-
Aucune. aucune autre authentification n'est requise. (Pour un proxy explicite HTTP ou HTTPS.)
-
Basique : utilisé par un agent utilisateur HTTP pour fournir un nom d'utilisateur et un mot de passe lorsqu'il fait une demande, et utilise le codage Base64. (Pour un proxy explicite HTTP ou HTTPS.)
-
Digest : utilisé pour confirmer l'identité du compte avant d'envoyer des informations sensibles, et applique une fonction de hachage au nom d'utilisateur et au mot de passe avant de les envoyer sur le réseau. (Pour un proxy explicite HTTPS.)
-
NTLM : comme Digest, le NTLM est utilisé pour confirmer l'identité du compte avant d'envoyer des informations sensibles. Utilise les informations d'identification Windows au lieu du nom d'utilisateur et du mot de passe. Ce système d'authentification nécessite plusieurs échanges pour être terminé. (Pour un proxy HTTP explicite.)
-
-
Proxy transparent (sans inspection) : les nœuds Video Mesh ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique et ne devraient pas nécessiter de modification pour fonctionner avec un proxy qui n'inspecte pas.
-
Proxy transparent (inspection) : les nœuds Video Mesh ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique. Aucune modification de configuration http (s) n'est nécessaire sur Video Mesh, mais les nœuds Video Mesh ont besoin d'un certificat racine pour faire confiance au proxy. Les proxys d'inspection sont généralement utilisés par les services informatiques pour appliquer les politiques concernant les sites Web qui peuvent être visités et les types de contenus interdits. Ce type de proxy déchiffre tout votre trafic (même en https).
-
Nous soutenons officiellement les solutions proxy suivantes qui peuvent s'intégrer à vos nœuds Video Mesh.
-
Appliance de sécurité Web Cisco (WSA) pour un proxy transparent
-
Squid pour un proxy explicite
-
-
Pour un proxy explicite ou transparent qui inspecte (déchiffre le trafic), vous devez avoir une copie du certificat racine du proxy que vous devrez télécharger sur la boutique de confiance du nœud Video Mesh sur l'interface Web.
-
Nous prenons en charge les combinaisons explicites de proxy et de types d'authentification suivantes :
-
Pas d'authentification via HTTP et HTTPS
-
Authentification de base par HTTP et HTTPS
-
Authentification Digest via HTTPS uniquement
-
Authentification NTLM via HTTP uniquement
-
-
Pour les proxys transparents, vous devez utiliser le routeur/commutateur pour forcer le trafic HTTPS/443 à accéder au proxy. Vous pouvez également forcer Web Socket à passer en proxy. (Web Socket utilise le protocole https.)
Video Mesh nécessite une connexion Internet aux services cloud pour que les nœuds fonctionnent correctement. Pour ce qui est de l'inspection explicite et de la transparence des proxys, les en-têtes HTTP sont requis pour une connexion Websocket correcte. S'ils sont modifiés, la connexion Websocket échouera.
Lorsque la connexion Websocket échoue sur le port 443 (alors que le proxy d'inspection transparent est activé), un avertissement apparaît sur Control Hub après l'enregistrement : « Les appels SIP Webex Video Mesh ne fonctionnent pas correctement ». La même alarme peut se déclencher pour d'autres raisons lorsque le proxy n'est pas activé. Lorsque les en-têtes Websocket sont bloqués sur le port 443, le contenu multimédia ne circule pas entre les applications et les clients SIP.
Si le contenu multimédia ne circule pas, cela se produit souvent lorsque le trafic https en provenance du nœud via le port 443 échoue :
-
Le trafic du port 443 est autorisé par le proxy, mais il s'agit d'un proxy d'inspection qui casse le Websocket.
Pour corriger ces problèmes, vous devrez peut-être « contourner » ou « épisser » (désactiver l'inspection) sur le port 443 vers : *.wbx2.com et *.ciscospark.com.
-
Suivez cette procédure pour spécifier le type de proxy que vous souhaitez intégrer à un Video Mesh. Si vous choisissez un proxy d'inspection transparent ou un proxy explicite, vous pouvez utiliser l'interface du nœud pour télécharger et installer le certificat racine, vérifier la connexion au proxy et résoudre tout problème potentiel.
Avant de commencer
-
Consultez la section Support proxy pour Video Mesh pour un aperçu des options de proxy prises en charge.
-
Exigences relatives à la prise en charge du proxy pour Video Mesh
| 1 |
Entrez l'URL de configuration de Video Mesh | ||||||||||
| 2 |
Accédez à Trust Store & Proxy, puis choisissez une option :
Suivez les étapes suivantes pour une inspection transparente ou un proxy explicite. | ||||||||||
| 3 |
Cliquez sur Télécharger un certificat racine ou un certificat d'entité finale, puis recherchez et choisissez le certificat racine pour le proxy d'inspection explicite ou transparent. Le certificat est chargé mais pas encore installé car le nœud doit être redémarré pour installer le certificat. Cliquez sur la flèche à côté du nom de l'émetteur du certificat pour obtenir plus de détails ou cliquez sur Supprimer si vous avez fait une erreur et souhaitez télécharger à nouveau le fichier. | ||||||||||
| 4 |
Pour une inspection transparente ou des proxys explicites, cliquez sur Vérifier la connexion au proxy pour tester la connectivité réseau entre le nœud Video Mesh et le proxy. Si le test de connexion échoue, vous verrez un message d'erreur indiquant la raison et la manière dont vous pouvez corriger le problème. | ||||||||||
| 5 |
Une fois le test de connexion réussi, pour le proxy explicite, activez le bouton pour acheminer toutes les requêtes HTTPS du port 443 depuis ce nœud via le proxy explicite. Ce réglage prend 15 secondes pour prendre effet. | ||||||||||
| 6 |
Cliquez sur Installer tous les certificats dans le Trust Store (apparaît chaque fois qu'un certificat racine est ajouté lors de la configuration du proxy) ou sur Redémarrer (apparaît si aucun certificat racine n'a été ajouté), lisez l'invite, puis cliquez sur Installer si vous êtes prête. Le nœud redémarre en quelques minutes. | ||||||||||
| 7 |
Une fois le nœud redémarré, reconnectez-vous si nécessaire, puis ouvrez la page Aperçu pour vérifier les contrôles de connectivité et vous assurer qu'ils sont tous en vert. Le contrôle de connexion proxy ne teste qu'un sous-domaine de webex.com. En cas de problèmes de connectivité, le problème courant est que certains domaines cloud répertoriés dans les instructions d'installation sont bloqués par le proxy. |
Quel trafic passe par un proxy
Pour Video Mesh, le contenu multimédia ne passe pas par le proxy. Cette fonctionnalité envoie la signalisation et la gestion du trafic HTTPS au proxy. Vous devez tout de même ouvrir les ports requis pour que les flux multimédia atteignent directement le cloud.
Le port TCP 444 n'est pas activé sur le proxy
Ce port est obligatoire pour Video Mesh, car le Video Mesh utilise ce port pour accéder à des services basés sur le cloud qu'il doit utiliser pour fonctionner correctement. Une exception de proxy doit être faite pour ce port et pour TOUT port, comme indiqué dans le guide de déploiement de Video Mesh et dans la Configuration réseau requise pour les services Webex Teams.
Le filtrage du trafic de signalisation par adresse IP n'est pas pris en charge car les adresses IP utilisées par nos solutions sont dynamiques et peuvent changer à tout moment.
Aucun certificat racine n'est installé
Lorsque vos nœuds communiquent avec un proxy explicite, vous devez installer le certificat racine et saisir une exception pour cette URL sur votre pare-feu.
Le contrôle de connectivité échoue
Si le contrôle de connectivité du proxy est réussi et que l'installation du proxy est terminée, les contrôles de connectivité sur la page d'aperçu risquent toujours d'échouer pour les raisons suivantes :
-
Le proxy inspecte le trafic qui ne va pas vers webex.com.
-
Le proxy bloque des domaines autres que webex.com.
Les informations d'authentification sont incorrectes
Pour les proxys qui utilisent un mécanisme d'authentification, assurez-vous d'ajouter les bonnes informations d'authentification sur le nœud.
Encombrement sur le proxy
La congestion de votre proxy peut entraîner des retards et une baisse du trafic vers le cloud. Vérifiez votre environnement proxy pour voir si la limitation du trafic est requise.
Websocket ne peut pas se connecter via le proxy Squid
Les proxys Squid qui inspectent le trafic HTTPS peuvent interférer avec l'établissement des connexions Websocket (wss:) requises par Hybrid Data Security. Ces sections expliquent comment configurer les différentes versions de Squid afin d'ignorer le wss:trafic et de garantir le bon fonctionnement des services.
Squid 4 et 5
Ajoutez la on_unsupported_protocoldirective à squid.conf:
on_unsupported_protocol tunnel allSquid 3.5.27
Nous avons testé Hybrid Data Security avec succès en y ajoutant les règles suivantes squid.conf. Ces règles sont susceptibles d'être modifiées au fur et à mesure que nous développons des fonctionnalités et mettons à jour le cloud Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


