
Tak for din feedback.
Proxy-understøttelse af hybrid datasikkerhed og videomesh
 Har du feedback?
I dette afsnit beskrives proxy-understøttelsesfunktionen til Hybrid Data Security. Det er beregnet til at supplere implementeringsvejledningen for Cisco Webex hybrid datasikkerhed, der er tilgængelig på https://www.cisco.com/go/hybrid-data-security. I en ny installation konfigurerer du proxyopsætningen på hver node, når du har uploadet og monteret HDS-konfigurations-ISO på noden, og før du registrerer noden i Cisco Webex skyen.
Hybrid Data Security understøtter eksplicitte, gennemsigtige inspektions- og ikke-inspekterende proxyer. Du kan binde disse proxyer til din implementering, så du kan sikre og overvåge trafik fra virksomheden ud til skyen. Du kan bruge en platformadministratorgrænseflade på noderne til certifikatstyring og til at kontrollere den samlede forbindelsesstatus, når du har konfigureret proxyen på noderne.
Noderne Hybrid Data Security understøtter følgende proxyindstillinger:
-
Ingen proxy — Standard, hvis du ikke bruger HDS-nodeopsætningen Trust Store & Proxy-konfigurationen til at integrere en proxy. Der kræves ingen certifikatopdatering.
-
Gennemsigtig proxy uden inspektion — Noderne er ikke konfigureret til at bruge en bestemt proxyserveradresse og bør ikke kræve ændringer for at arbejde med en proxy, der ikke inspicerer. Der kræves ingen certifikatopdatering.
-
Gennemsigtig tunneling eller inspektion af proxy — Noderne er ikke konfigureret til at bruge en bestemt proxyserveradresse. Ingen HTTP- eller HTTPS-konfigurationsændringer er nødvendige på noderne. Noderne har dog brug for et rodcertifikat, så de stoler på proxyen. Inspektive proxyer bruges typisk af IT til at håndhæve politikker for, hvilke websteder der kan besøges, og hvilke typer indhold der ikke er tilladt. Denne type proxy dekrypterer al din trafik (endda HTTPS).
-
Eksplicit proxy — Med eksplicit proxy fortæller du HDS-noderne, hvilken proxyserver og godkendelsesskema der skal bruges. Hvis du vil konfigurere en eksplicit proxy, skal du indtaste følgende oplysninger på hver node:
-
Proxy IP/FQDN —Adresse, der kan bruges til at nå proxymaskinen.
-
Proxyport — Et portnummer, som proxyen bruger til at lytte efter proxy-trafik.
-
Proxyprotokol — Vælg mellem følgende protokoller afhængigt af, hvad din proxyserver understøtter:
-
HTTP-viser og styrer alle anmodninger, som klienten sender.
-
https — leverer en kanal til serveren. Klienten modtager og validerer serverens certifikat.
-
-
Godkendelse stype — Vælg mellem følgende godkendelsestyper:
-
Ingen — Der kræves ingen yderligere godkendelse.
Tilgængelig, hvis du vælger enten HTTP eller HTTPS som proxyprotokol.
-
Grundlæggende —Bruges til en HTTP-brugeragent til at angive et brugernavn og en adgangskode, når der foretages en anmodning. Bruger Base64-kodning.
Tilgængelig, hvis du vælger enten HTTP eller HTTPS som proxyprotokol.
Kræver, at du indtaster brugernavn og adgangskode på hver node.
-
Digest —Bruges til at bekræfte kontoen, før du sender følsomme oplysninger. Anvender en hashfunktion på brugernavnet og adgangskoden, før du sender over netværket.
Kun tilgængelig, hvis du vælger HTTPS som proxyprotokol.
Kræver, at du indtaster brugernavn og adgangskode på hver node.
-
-
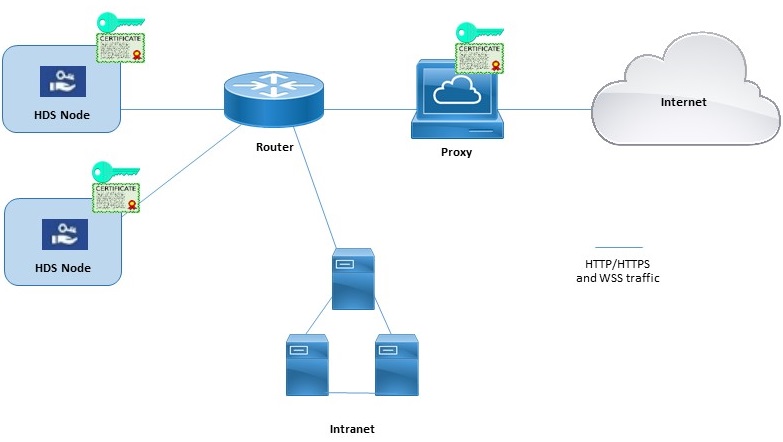
Eksempel på hybride datasikkerhedsnoder og proxy
Dette diagram viser et eksempel på forbindelse mellem Hybrid Data Security, netværk og en proxy. For indstillingerne for gennemsigtig inspektion og HTTPS-eksplicit inspektion skal det samme rodcertifikat installeres på proxyen og på Hybrid Data Security-noderne.
Blokeret ekstern DNS-opløsningstilstand (eksplicitte proxykonfigurationer)
Når du registrerer en node eller kontrollerer nodens proxykonfiguration, tester processen DNS-opslag og forbindelse til Cisco Webex skyen. I implementeringer med eksplicitte proxykonfigurationer, der ikke tillader ekstern DNS-opløsning for interne klienter, går noden automatisk i tilstanden Blokeret ekstern DNS-opløsning, hvis noden ikke kan forespørge DNS-serverne. I denne tilstand kan noderegistrering og andre proxyforbindelsestest fortsætte.
-
Vi understøtter officielt følgende proxy-løsninger, der kan integreres med dine Hybrid Data Security-noder.
-
Gennemsigtig proxy — Cisco Web Security Appliance (WSA).
-
Eksplicit proxy - blæksprutte.
Squid-proxyer, der inspicerer HTTPS-trafik, kan forstyrre etableringen af websocket (wss:) forbindelser. Hvis du vil omgå dette problem, skal du se Konfigurere Squid-proxyer til hybriddatasikkerhed.
-
-
Vi understøtter følgende kombinationer af godkendelsestype for eksplicitte proxyer:
-
Ingen godkendelse med HTTP eller HTTPS
-
Grundlæggende godkendelse med HTTP eller HTTPS
-
Sammenfatningsgodkendelse kun med HTTPS
-
-
For en gennemsigtig inspektionsproxy eller en HTTPS-eksplicit proxy skal du have en kopi af proxyens rodcertifikat. Installationsvejledningen i denne vejledning fortæller dig, hvordan du uploader kopien til Hybrid Data Security-nodernes tillidslager.
-
Netværket, der er vært for HDS-noderne, skal konfigureres til at tvinge udgående TCP-trafik på port 443 til at dirigere gennem proxyen.
-
Proxyer, der inspicerer webtrafik, kan forstyrre websocket-forbindelser. Hvis dette problem opstår,
ciscospark.comvil det løse problemet ved at omgå (ikke inspicere) trafik tilwbx2.comog.
Hvis netværksmiljøet kræver en proxy, skal du bruge denne procedure til at angive den type proxy, du vil integrere med Hybrid Data Security. Hvis du vælger en gennemsigtig inspektionsproxy eller en HTTPS-eksplicit proxy, kan du bruge nodens grænseflade til at uploade og installere rodcertifikatet. Du kan også kontrollere proxyforbindelsen fra grænsefladen og foretage fejlfinding af eventuelle problemer.
Før du begynder
-
Se Proxy Support for at få en oversigt over de understøttede proxyindstillinger.
| 1 |
Angiv URL-adressen til opsætning af HDS-noden |
| 2 |
Gå til Trust Store & Proxy, og vælg derefter en indstilling:
Følg de næste trin for en gennemsigtig inspektionsproxy, en HTTP-eksplicit proxy med grundlæggende godkendelse eller en HTTPS-eksplicit proxy. |
| 3 |
Klik på Overfør et rodcertifikat eller slutenhedscertifik at, og naviger derefter til et vælg rodcertifikatet for proxyen. Certifikatet er uploadet, men endnu ikke installeret, fordi du skal genstarte noden for at installere certifikatet. Klik på chevronpilen ved certifikatudstederens navn for at få flere oplysninger, eller klik på Slet, hvis du begik en fejl og vil uploade filen igen. |
| 4 |
Klik på Kontroller proxyforbindelse for at teste netværksforbindelsen mellem noden og proxyen. Hvis forbindelsestesten mislykkes, får du vist en fejlmeddelelse, der viser årsagen, og hvordan du kan rette problemet. Hvis du får vist en meddelelse om, at ekstern DNS-løsning ikke lykkedes, kunne noden ikke nå DNS-serveren. Denne tilstand forventes i mange eksplicitte proxy-konfigurationer. Du kan fortsætte med opsætningen, og noden fungerer i tilstanden Blokeret ekstern DNS-opløsning. Hvis du mener, at dette er en fejl, skal du udføre disse trin og derefter se Slå blokeret ekstern DNS-opløsningstilstand fra. |
| 5 |
Når forbindelsestesten er bestået, skal du for eksplicit proxy, der kun er indstillet til https, slå knappen til for Rute alle port 443/444 https-anmodninger fra denne node gennem den eksplicitte proxy. Denne indstilling kræver 15 sekunder for at træde i kraft. |
| 6 |
Klik på Installer alle certifikater i Trust Store (vises for en eksplicit HTTPS-proxy eller en gennemsigtig inspekterende proxy) eller Gen start (vises for en eksplicit HTTP-proxy), læs prompten, og klik derefter på Installer, hvis du er klar. Noden genstarter inden for få minutter. |
| 7 |
Når noden er genstartet, skal du logge på igen, hvis det er nødvendigt, og derefter åbne siden Oversigt for at kontrollere forbindelseskontrollerne for at sikre, at de alle har grøn status. Proxyforbindelseskontrollen tester kun et underdomæne af webex.com. Hvis der er forbindelsesproblemer, er et almindeligt problem, at nogle af de skydomæner, der er angivet i installationsvejledningen, blokeres ved proxyen. |
Når du registrerer en node eller kontrollerer nodens proxykonfiguration, tester processen DNS-opslag og forbindelse til Cisco Webex skyen. Hvis nodens DNS-server ikke kan løse offentlige DNS-navne, går noden automatisk i tilstanden Blo keret ekstern DNS-opløsning.
Hvis dine noder er i stand til at løse offentlige DNS-navne via interne DNS-servere, kan du slå denne tilstand fra ved at genstarte proxyforbindelsestesten på hver node.
Før du begynder
| 1 |
I en webbrowser skal du åbne grænsefladen Hybrid Data Security (IP-adresse/opsætning, f.eks. https://192.0.2.0/setup), angive de administratoroplysninger, du har konfigureret for noden, og klik derefter på Log på. |
| 2 |
Gå til Oversigt (standardsiden). 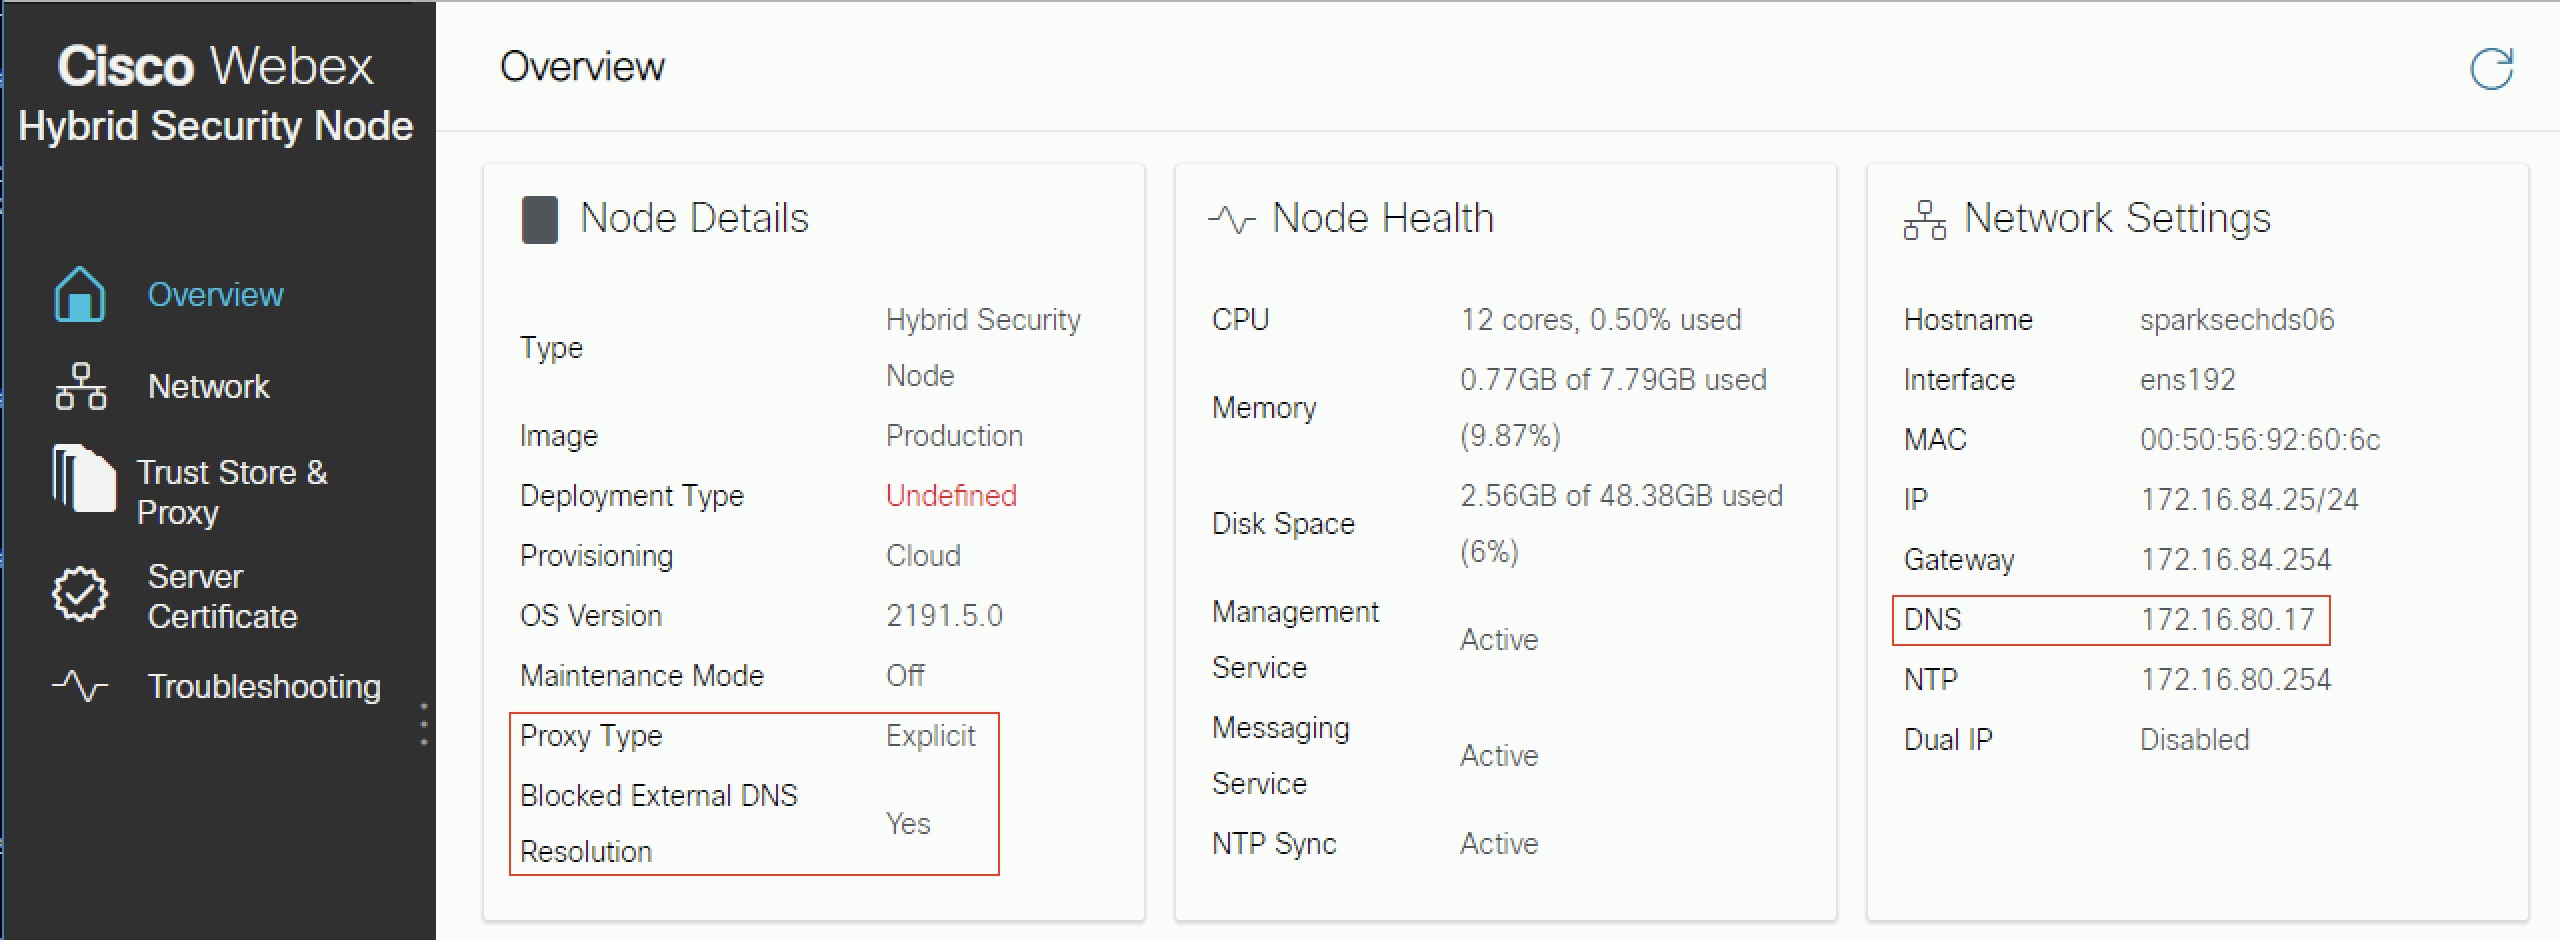
Når aktiveret, er Blokeret ekstern DNS-opløsning indstillet til Ja. |
| 3 |
Gå til siden Trust Store & Proxy. |
| 4 |
Klik på Kontroller proxyforbindelse. Hvis du ser en meddelelse om, at ekstern DNS-opløsning ikke lykkedes, kunne noden ikke nå DNS-serveren og forbliver i denne tilstand. Ellers, når du har genstartet noden og går tilbage til siden Oversigt, skal Blokeret ekstern DNS-opløsning indstilles til nej. |
Hvad skal man gøre næste
Dette afsnit beskriver proxy-understøttelsesfunktionen til Webex Video Mesh. Det er beregnet til at supplere implementeringsvejledningen til Cisco Webex Video Mesh, der er tilgængelig på https://www.cisco.com/go/video-mesh. I en ny installation konfigurerer du proxyopsætningen på hver node efter implementering af Video Mesh-softwaren på et virtuelt maskinmiljø, og før du registrerer noden i Cisco Webex skyen.
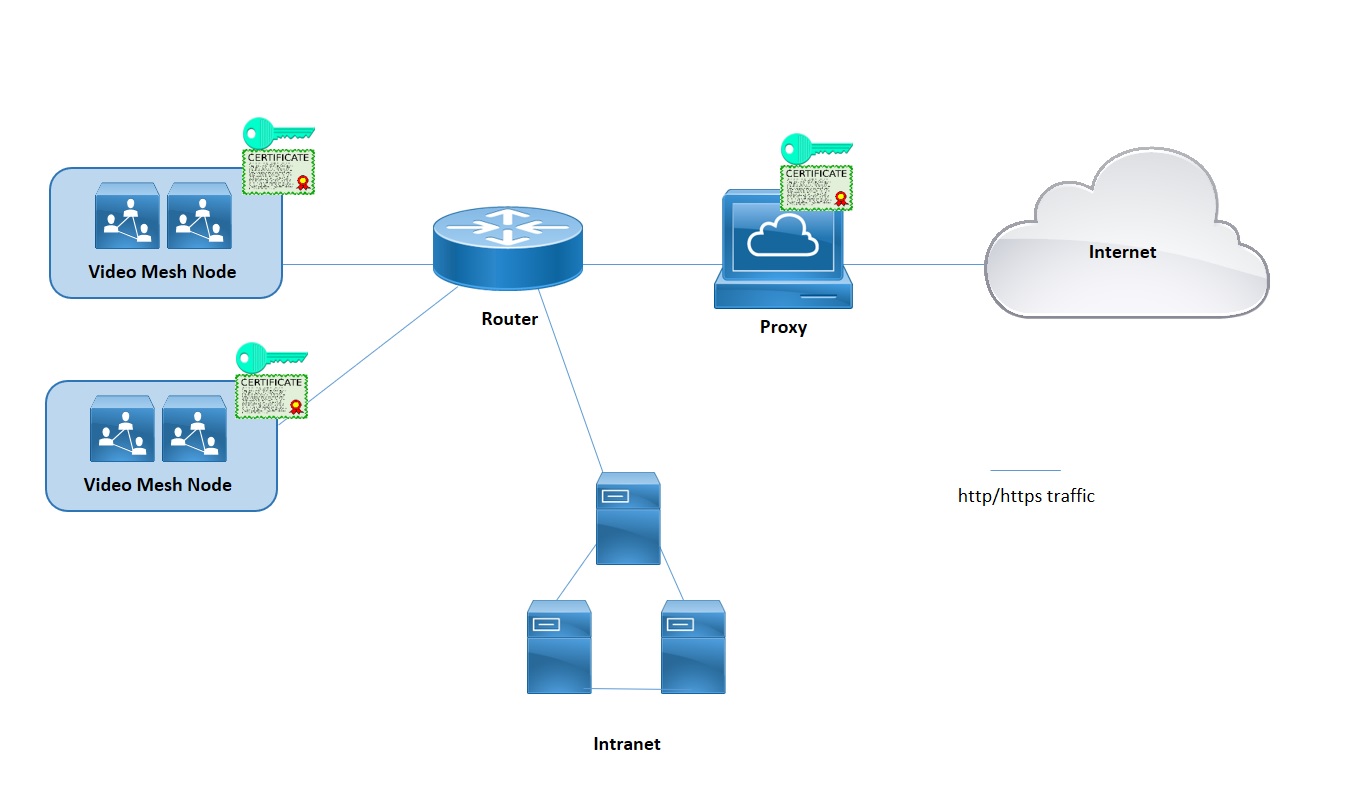
Video Mesh understøtter eksplicitte, gennemsigtige inspektions- og ikke-inspekterende proxyer. Du kan binde disse proxyer til din Video Mesh-implementering, så du kan sikre og overvåge trafik fra virksomheden ud til skyen. Denne funktion sender signalering og styring https-baseret trafik til proxyen. For gennemsigtige proxyer videresendes netværksanmodninger fra Video Mesh-noder til en bestemt proxy via virksomhedsnetværksroutingsregler. Du kan bruge administratorgrænsefladen Video Mesh til certifikatstyring og den samlede forbindelsesstatus, når du har implementeret proxyen med noderne.
Medier bevæger sig ikke gennem proxyen. Du skal stadig åbne de nødvendige porte, for at mediestrømme kan nå skyen direkte. Se Porte og protokoller til administration.
Følgende proxytyper understøttes af Video Mesh:
-
Eksplicit proxy (inspektion eller ikke-inspektion) — Med eksplicit proxy fortæller du klienten (Video Mesh-noder), hvilken proxyserver der skal bruges. Denne indstilling understøtter en af følgende godkendelsestyper:
-
Ingen — Der kræves ingen yderligere godkendelse. (Til HTTP- eller HTTPS-eksplicit proxy.)
-
Grundlæggende — Bruges til en HTTP-brugeragent til at angive et brugernavn og en adgangskode, når der foretages en anmodning, og bruger Base64-kodning. (Til HTTP- eller HTTPS-eksplicit proxy.)
-
Digest — Bruges til at bekræfte kontoens identitet, før du sender følsomme oplysninger, og anvender en hashfunktion på brugernavnet og adgangskoden, før den sendes over netværket. (Til HTTPS-eksplicit proxy.)
-
NTLM — Ligesom Digest bruges NTLM til at bekræfte kontoens identitet, før der sendes følsomme oplysninger. Bruger Windows-legitimationsoplysninger i stedet for brugernavn og adgangskode. Denne godkendelsesordning kræver flere udvekslinger for at fuldføre. (Til HTTP-eksplicit proxy.)
-
-
Transparent proxy (ikke-inspekterende) —Video Mesh-noder er ikke konfigureret til at bruge en bestemt proxyserveradresse og bør ikke kræve nogen ændringer for at arbejde med en proxy, der ikke inspicerer.
-
Gennemsigtig proxy (inspektion) —Video Mesh-noder er ikke konfigureret til at bruge en bestemt proxyserveradresse. Ingen http (s) -konfigurationsændringer er nødvendige på Video Mesh, men Video Mesh-noderne har brug for et rodcertifikat, så de har tillid til proxyen. Inspektive proxyer bruges typisk af IT til at håndhæve politikker vedrørende, hvilke websteder der kan besøges, og typer indhold, der ikke er tilladt. Denne type proxy dekrypterer al din trafik (endda https).
-
Vi understøtter officielt følgende proxy-løsninger, der kan integreres med dine Video Mesh-noder.
-
Cisco Web Security Appliance (WSA) til gennemsigtig proxy
-
Blæksprutte til eksplicit proxy
-
-
For en eksplicit proxy eller gennemsigtig inspekterende proxy, der inspicerer (dekrypterer trafik), skal du have en kopi af proxyens rodcertifikat, som du skal uploade til Video Mesh-nodens tillidslageret på webgrænsefladen.
-
Vi understøtter følgende kombinationer af eksplicitte proxy- og godkendelsestyper:
-
Ingen godkendelse med http og https
-
Grundlæggende godkendelse med http og https
-
Sammenfatningsautentificering kun med https
-
NTLM-godkendelse kun med http
-
-
For gennemsigtige proxyer skal du bruge router/switch til at tvinge HTTPS/443-trafik til at gå til proxyen. Du kan også tvinge Web Socket til at gå til proxy. (Web Socket bruger https.)
Video Mesh kræver webstikforbindelser til skytjenester, så noderne fungerer korrekt. Ved eksplicit inspektion og gennemsigtig inspektion af proxyer kræves http-overskrifter for en korrekt websocket-forbindelse. Hvis de ændres, vil websocket-forbindelsen mislykkes.
Når websocket-forbindelsesfejlen opstår på port 443 (med transparent inspektionsproxy aktiveret), fører det til en advarsel efter registrering i Control Hub: „Webex Video Mesh SIP-opkald fungerer ikke korrekt.“ Den samme alarm kan forekomme af andre grunde, når proxy ikke er aktiveret. Når websocket-headere blokeres på port 443, flyder medier ikke mellem apps og SIP-klienter.
Hvis mediet ikke flyder, sker dette ofte, når https-trafikken fra noden over port 443 fejler:
-
Port 443-trafik er tilladt af proxyen, men det er en inspekterende proxy og bryder websocketen.
For at rette op på disse problemer skal du muligvis „omgå“ eller „splejse“ (deaktivere inspektion) på port 443 til: *.wbx2.com og*.ciscospark.com.
-
Brug denne fremgangsmåde til at angive den type proxy, du vil integrere med et videomet. Hvis du vælger en gennemsigtig inspektionsproxy eller en eksplicit proxy, kan du bruge nodens grænseflade til at uploade og installere rodcertifikatet, kontrollere proxyforbindelsen og foretage fejlfinding af eventuelle problemer.
Før du begynder
-
Se Proxy Support til Video Mesh for at få en oversigt over de understøttede proxyindstillinger.
| 1 |
Indtast URL-adressen til opsætning af Video Mesh | ||||||||||
| 2 |
Gå til Trust Store & Proxy, og vælg derefter en indstilling:
Følg de næste trin for en gennemsigtig inspektion eller eksplicit proxy. | ||||||||||
| 3 |
Klik på Overfør et rodcertifikat eller slutenhedscertifikat, og find og vælg derefter rodcertifikatet for den eksplicitte eller gennemsigtige inspekterende proxy. Certifikatet er uploadet, men endnu ikke installeret, fordi noden skal genstartes for at installere certifikatet. Klik på pilen ved certifikatudstederens navn for at få flere oplysninger, eller klik på Slet, hvis du begik en fejl og vil uploade filen igen. | ||||||||||
| 4 |
For gennemsigtig inspektion eller eksplicitte proxyer skal du klikke på Kontroller proxyforbindelse for at teste netværksforbindelsen mellem Video Mesh-noden og proxyen. Hvis forbindelsestesten mislykkes, får du vist en fejlmeddelelse, der viser årsagen, og hvordan du kan rette problemet. | ||||||||||
| 5 |
Når forbindelsestesten er bestået, skal du for eksplicit proxy slå knappen til for Rute alle port 443 https-anmodninger fra denne node gennem den eksplicitte proxy. Denne indstilling kræver 15 sekunder for at træde i kraft. | ||||||||||
| 6 |
Klik på Installer alle certifikater i Trust Store (vises, når der blev tilføjet et rodcertifikat under proxyopsætningen) eller Gen start (vises, hvis der ikke blev tilføjet noget rodcertifikat), læs prompten, og klik derefter på Installer, hvis du er klar. Noden genstarter inden for få minutter. | ||||||||||
| 7 |
Når noden er genstartet, skal du logge på igen, hvis det er nødvendigt, og derefter åbne siden Oversigt for at kontrollere forbindelseskontrollerne for at sikre, at de alle har grøn status. Proxyforbindelseskontrollen tester kun et underdomæne af webex.com. Hvis der er forbindelsesproblemer, er et almindeligt problem, at nogle af de skydomæner, der er angivet i installationsvejledningen, blokeres ved proxyen. |
Hvilken trafik går gennem proxy
For Video Mesh krydser mediet ikke proxyen. Denne funktion sender signalering og styring https-baseret trafik til proxyen. Du skal stadig åbne de nødvendige porte, for at mediestrømme kan nå skyen direkte.
TCP-port 444 er ikke aktiveret på proxy
Denne port er et krav til Video Mesh, fordi Video Mesh bruger denne port til at få adgang til skybaserede tjenester, som den skal bruge for at fungere korrekt. Der skal foretages en proxyundtagelse for denne port og ALLE som dokumenteret i Video Mesh-installationsvejledningen og netværkskravene til Webex Teams Services.
Filtrering af signaltrafik efter IP-adresse understøttes ikke, da de IP-adresser, der bruges af vores løsninger, er dynamiske og kan ændre sig når som helst.
Intet rodcertifikat installeret
Når dine noder taler til en eksplicit proxy, skal du installere rodcertifikatet og angive en undtagelse for den pågældende URL-adresse på din firewall.
Forbindelseskontrol mislykkes
Hvis proxyforbindelseskontrollen er bestået, og proxyinstallationen er fuldført, kan forbindelseskontrollen på oversigtssiden stadig mislykkes af følgende årsager:
-
Proxy'en inspicerer trafik, der ikke går til webex.com.
-
Proxy'en blokerer andre domæner end webex.com.
Godkendelsesoplysninger er forkerte
For proxyer, der bruger en godkendelsesmekanisme, skal du sørge for, at du tilføjer de korrekte godkendelsesoplysninger i noden.
Overbelastning på proxyen
Overbelastning på din proxy kan forårsage forsinkelse og fald med trafik til skyen. Kontroller dit proxymiljø for at se, om trafikbegrænsning er påkrævet.
Websocket kan ikke oprette forbindelse via Squid Proxy
Squid-proxyer, der inspicerer HTTPS-trafik, kan forstyrre etableringen af websocket (wss:) -forbindelser, som Hybrid Data Security kræver. Disse afsnit giver vejledning i, hvordan du konfigurerer forskellige versioner af Squid til at ignorere wss:trafik for korrekt drift af tjenesterne.
Blæksprutte 4 og 5
Tilføj on_unsupported_protocoldirektivet til squid.conf:
on_unsupported_protocol tunnel allBlæksprutte 3.5.27
Vi testede med succes Hybrid Data Security med følgende regler tilføjet til squid.conf. Disse regler kan ændres, når vi udvikler funktioner og opdaterer Webex-skyen.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


