
Благодарим за обратната връзка.
Прокси поддръжка за хибридна сигурност на данните и видео мрежа
 Обратна връзка?
Този раздел описва функцията за поддръжка на прокси сървъри за хибридна защита на данните. Той е предназначен да допълни Ръ ководството за внедр Cisco Webex яване за хибридна сигурност на данните, достъпно на https://www.cisco.com/go/hybrid-data-security. При ново внедряване конфигурирате настройката на прокси сървъра на всеки възел след качване и монтиране на ISO за конфигурация на HDS на възела и преди да регистрирате възела в облакаCisco Webex.
Хибридната сигурност на данните поддържа ясни, прозрачни инспекционни и непроверяващи прокси служители. Можете да свържете тези прокси файлове с вашето внедряване, за да можете да защитите и наблюдавате трафика от предприятието към облака. Можете да използвате администраторски интерфейс на платформата на възлите за управление на сертификати и за проверка на цялостното състояние на свързаността, след като настроите прокси сървъра на възлите.
Хибридните възли за защита на данните поддържат следните опции за прокси сървъри:
-
Няма прокси — По подразбиране, ако не използвате конфигурацията за настройка на HDS възел Trust Store & Proxy, за да интегрирате прокси сървър. Не се изисква актуализация на сертификата.
-
Прозрачен прокси сървъ р без проверка — възлите не са конфигурирани да използват конкретен адрес на прокси сървъра и не трябва да изискват никакви промени, за да работят с прокси сървър, който не проверява. Не се изисква актуализация на сертификата.
-
Прозрачно тунелиране или проверка на прокси — възлите не са конфигурирани да използват конкретен адрес на прокси сървър. Не са необходими промени в конфигурацията на HTTP или HTTPS на възлите. Въпреки това, възлите се нуждаят от основен сертификат, така че да се доверят на прокси сървъра. Инспекционните прокси сървъри обикновено се използват от ИТ за налагане на политики по кои уебсайтове могат да бъдат посещавани и кои видове съдържание не са разрешени. Този тип прокси дешифрира целия ви трафик (дори HTTPS).
-
Изричен прокси сървър — С изричен прокси сървър ще кажете на възлите на HDS кой прокси сървър и схема за удостоверяване да използват. За да конфигурирате изричен прокси сървър, трябва да въведете следната информация за всеки възел:
-
Прокси IP/FQDN — Адрес, който може да се използва за достигане до прокси машината.
-
Про@@ кси порт — номер на порт, който прокси служителят използва за слушане на прокси трафик.
-
Прокси протокол — В зависимост от това какво поддържа вашият прокси сървър, изберете между следните протоколи:
-
HTTP—преглежда и контролира всички заявки, които клиентът изпраща.
-
Https — предоставя канал на сървъра. Клиентът получава и валидира сертификата на сървъра.
-
-
Тип удостоверяване — Изберете от следните типове удостоверяване:
-
Няма — Не се изисква допълнително удостоверяване.
Предлага се, ако изберете HTTP или HTTPS като прокси протокол.
-
Основно — Използва се за HTTP потребителски агент за предоставяне на потребителско име и парола при подаване на заявка. Използва кодиране Base64.
Предлага се, ако изберете HTTP или HTTPS като прокси протокол.
Изисква да въведете потребителското име и паролата на всеки възел.
-
Digest — Използва се за потвърждаване на акаунта преди изпращане на чувствителна информация. Прилага хеш функция върху потребителското име и паролата преди изпращане през мрежата.
Предлага се само ако изберете HTTPS като прокси протокол.
Изисква да въведете потребителското име и паролата на всеки възел.
-
-
Пример за хибридни възли за сигурност на данните и прокси
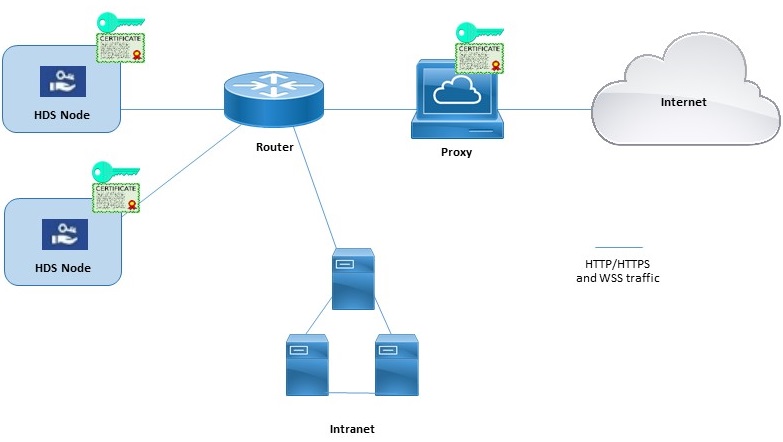
Тази диаграма показва примерна връзка между хибридната сигурност на данните, мрежата и прокси сървъра. За опциите за прозрачна проверка и HTTPS изрично проверяващо прокси сърфиране, същият основен сертификат трябва да бъде инсталиран на прокси сървъра и на възлите за хибридна защита на данните.
Блокиран режим на външна DNS разделителна способност (изрични конфигурации на прокси
Когато регистрирате възел или проверите конфигурацията на прокси сървъра на възела, процесът тества търсенето на DNS и свързаността с Cisco Webex облака. При внедрявания с изрични прокси конфигурации, които не позволяват външна DNS разделителна способност за вътрешни клиенти, ако възелът не може да запитва DNS сървърите, той автоматично преминава в режим на блокирана външна DNS резолюция. В този режим могат да продължат регистрацията на възли и други тестове за прокси свързаност.
-
Официално поддържаме следните прокси решения, които могат да се интегрират с вашите възли за хибридна сигурност на данните.
-
Прозрачен прокси — Уред за уеб сигурност на Cisco (WSA).
-
Изричен прокси-калмари.
Прокси сървърите на Squid, които проверяват HTTPS трафика, могат да попречат на установяването на websocket (wss:) връзки. За да заобиколите този проблем, вижте Конфигу риране на прокси сървъри на Squid за хибридна защита на данните.
-
-
Поддържаме следните комбинации от типове удостоверяване за изрични прокси сървъри:
-
Няма удостоверяване с HTTP или HTTPS
-
Основно удостоверяване с HTTP или HTTPS
-
Дигестиране на удостоверяване само с HTTPS
-
-
За прозрачен прокси сървър за проверка или HTTPS прокси сървър трябва да имате копие от основния сертификат на прокси сървъра. Инструкциите за внедряване в това ръководство ви казват как да качите копието в надеждните магазини на възловете за хибридна защита на данните.
-
Мрежата, хостваща HDS възлите, трябва да бъде конфигурирана да принуждава изходящия TCP трафик на порт 443 да се маршрутизира през прокси сървъра.
-
Прокси сървърите, които проверяват уеб трафика, могат да пречат на връзките с уеб сокета. Ако възникне този проблем, заобикалянето (без проверката) на трафика към
wbx2.comиciscospark.comще реши проблема.
Ако мрежовата среда изисква прокси сървър, използвайте тази процедура, за да посочите типа прокси сървър, който искате да интегрирате с хибридна защита на данните. Ако изберете прозрачен прокси сървър за проверка или HTTPS прокси сървър, можете да използвате интерфейса на възела, за да качите и инсталирате основния сертификат. Можете също да проверите прокси връзката от интерфейса и да отстраните евентуални проблеми.
Преди да започнете
-
Вижте Поддръжка на прокси сървъри за преглед на поддържаните опции за прокси сървъри.
| 1 |
Въведете URL адреса за настройка на HDS възела |
| 2 |
Отидете в Trust Store & Proxy и след това изберете опция:
Следвайте следващите стъпки за прозрачен прокси сървър за проверка, HTTP прокси сървър с основно удостоверяване или HTTPS прокси сървър. |
| 3 |
Щракнете върху Качване на основен сертификат или сертификат за край но образувание и след това преминете към избор на основния сертификат за прокси сървъра. Сертификатът е качен, но все още не е инсталиран, защото трябва да рестартирате възела, за да инсталирате сертификата. Щракнете върху стрелката на шеврона до името на издателя на сертификата, за да получите повече подробности, или щракнете върху Из три ване, ако сте допуснали грешка и искате да качите файла отново. |
| 4 |
Щракнете върху Проверка на прокси връз ката, за да тествате мрежовата свързаност между възела и прокси сървъра. Ако тестът за връзка не успее, ще видите съобщение за грешка, което показва причината и как можете да коригирате проблема. Ако видите съобщение, че външната DNS резолюция не е била успешна, възелът не е успял да достигне DNS сървъра. Това условие се очаква в много явни прокси конфигурации. Можете да продължите с настройката и възелът ще функционира в режим на блокирана външна DNS резолюция. Ако смятате, че това е грешка, изпълнете тези стъпки и след това вижте Из ключване на режим на блокирана външна резолюция на DNS. |
| 5 |
След като теста за връзка премине, за изричен прокси сървър, зададен само на https, включете превключвателя на Мар шрутирайте всички заявки за https на порт 443/444 от този възел през изричния прокси сървър. Тази настройка изисква 15 секунди, за да влезе в сила. |
| 6 |
Щракнете върху Инсталиране на всички сертификати в магазина за довери е (показва се за HTTPS прокси сървъри или прозрачен прокси сървър за проверка) или Рестартирайте (показва се за изричен HTTP прокси сървър), прочетете подкана и след това щракнете върху Инст алиране, ако сте готови. Възелът се рестартира в рамките на няколко минути. |
| 7 |
След като възелът се рестартира, влезте отново, ако е необходимо, и след това отворете страницата Пре глед, за да проверите проверките за свързаност, за да се уверите, че всички те са в зелено състояние. Проверката на прокси връзката тества само поддомейн на webex.com. Ако има проблеми със свързаността, често срещан проблем е, че някои от облачните домейни, изброени в инструкциите за инсталиране, се блокират в прокси сървъра. |
Когато регистрирате възел или проверите конфигурацията на прокси сървъра на възела, процесът тества търсенето на DNS и свързаността с Cisco Webex облака. Ако DNS сървърът на възела не може да разреши публични DNS имена, възелът автоматично преминава в режим на блокирана външна DNS резолюция.
Ако вашите възли са в състояние да разрешават публични DNS имена чрез вътрешни DNS сървъри, можете да изключите този режим, като стартирате отново теста за прокси връзка на всеки възел.
Преди да започнете
| 1 |
В уеб браузър отворете интерфейса на възела Hybrid Data Security (IP адрес/настройка, например https://192.0.2.0/setup), въведете идентификационните данни за администратора, които сте настроили за възела, и след това щракнете върху Вход. |
| 2 |
Отидете на Преглед (страницата по подразбиране). 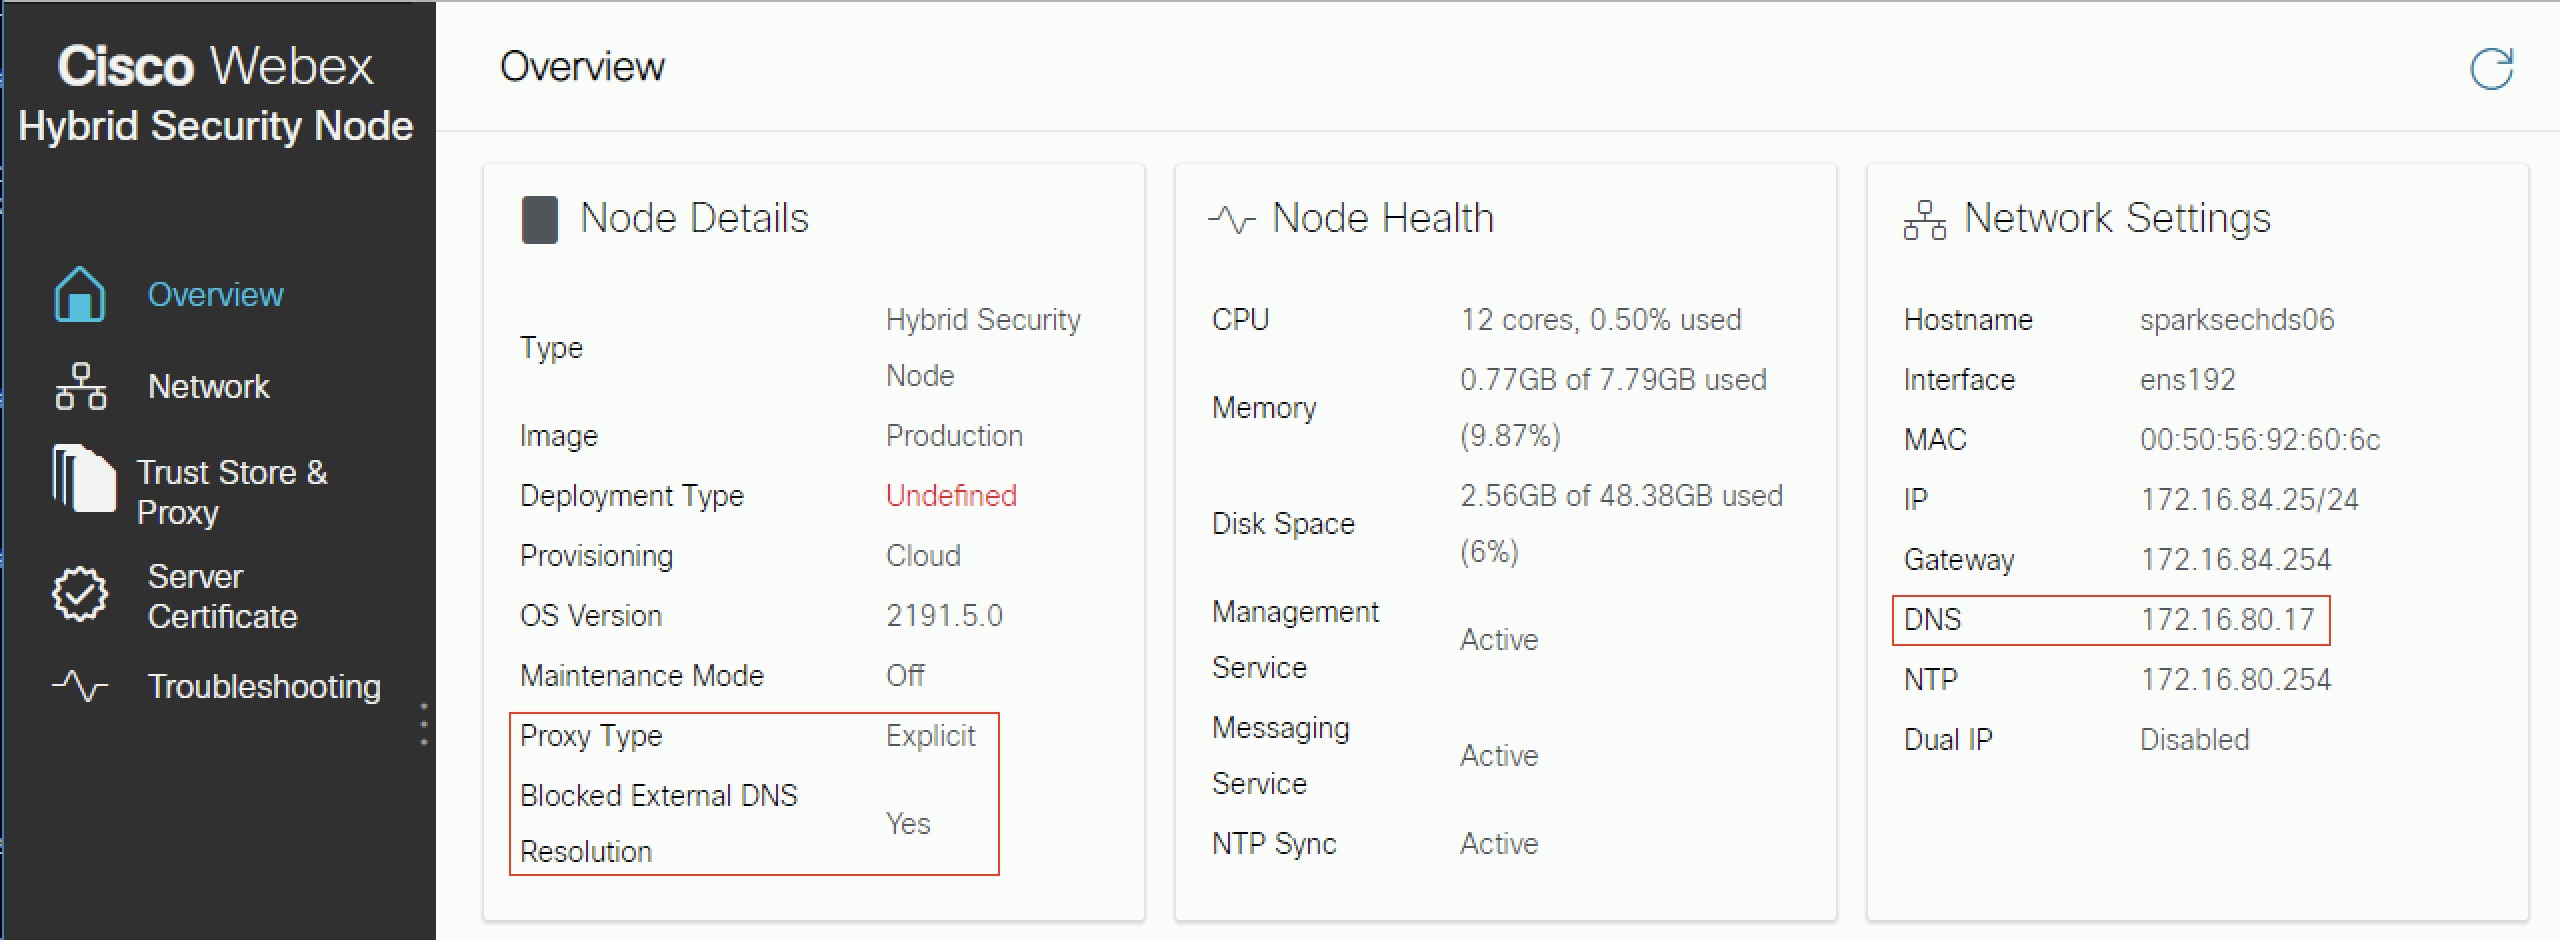
Когато е активирана, блокираната външна DNS резолюция е зададена на Да. |
| 3 |
Отидете на страницата Trust Store & Proxy. |
| 4 |
Щракнете върху Проверете прокси връз ката. Ако видите съобщение, че външната DNS резолюция не е била успешна, възелът не е успял да достигне DNS сървъра и ще остане в този режим. В противен случай, след като рестартирате възела и се върнете към страницата Пре глед, блокираната външна DNS резолюция трябва да бъде зададена на No. |
Какво да правя по-нататък
Този раздел описва функцията за поддръжка на прокси сървъри за Webex Video Mesh. Той е предназначен да допълни Ръ ководството за внед Cisco Webex ряване на Video Mesh, достъпно на https://www.cisco.com/go/video-mesh. При ново внедряване конфигурирате настройката на прокси сървъра на всеки възел след внедряване на софтуера Video Mesh в среда на виртуална машина и преди да регистрирате възела в Cisco Webex облака.
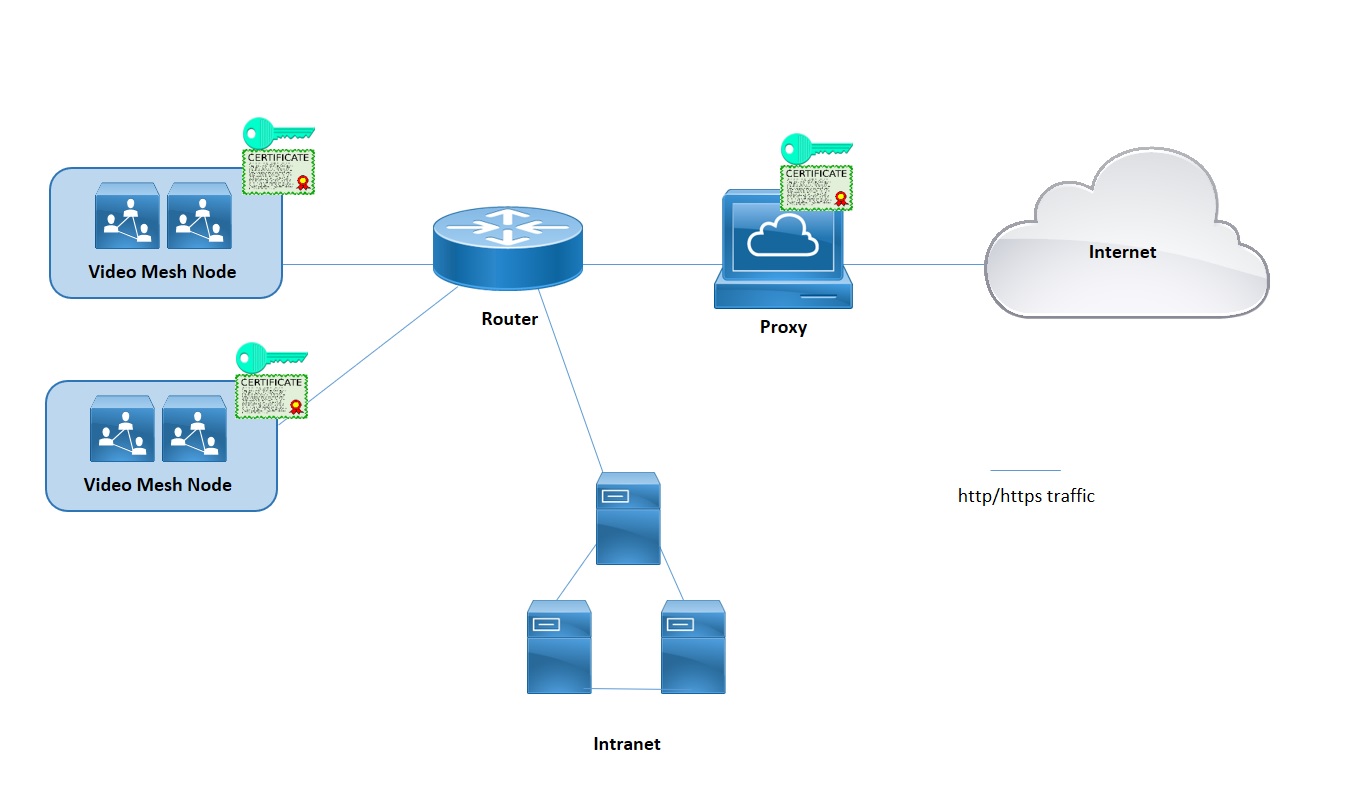
Video Mesh поддържа явни, прозрачни инспекционни и непроверяващи прокси сървъри. Можете да свържете тези прокси файлове с внедряването на Video Mesh, за да можете да защитите и наблюдавате трафика от предприятието към облака. Тази функция изпраща сигнализация и управление на https-базиран трафик към прокси сървъра. За прозрачни прокси сървъри мрежовите заявки от възлите на Video Mesh се препращат към конкретен прокси сървър чрез правила за маршрутизиране на корпоративната мрежа. Можете да използвате администраторския интерфейс на Video Mesh за управление на сертификатите и цялостното състояние на свързаността, след като внедрите прокси сървъра с възлите.
Медиите не пътуват през прокси сървъра. Все още трябва да отворите необходимите портове, за да могат медийните потоци да достигнат директно до облака. Вижте Портове и протоколи за управление.
Следните типове прокси сървъри се поддържат от Video Mesh:
-
Изричен прокси сървър (проверяващ или непроверяващ) — С изричен прокси сървър казвате на клиента (възли на Video Mesh) кой прокси сървър да използва. Тази опция поддържа един от следните типове удостоверяване:
-
Няма — не се изисква допълнително удостоверяване. (За HTTP или HTTPS изричен прокси сървър.)
-
Основно — Използва се за HTTP потребителски агент за предоставяне на потребителско име и парола при подаване на заявка и използва кодиране Base64. (За HTTP или HTTPS изричен прокси сървър.)
-
Digest — използва се за потвърждаване на самоличността на акаунта преди изпращане на чувствителна информация и прилага хеш функция върху потребителското име и паролата преди изпращане през мрежата. (За HTTPS изричен прокси сървър.)
-
NTLM - подобно на Digest, NTLM се използва за потвърждаване на самоличността на акаунта преди изпращане на чувствителна информация. Използва идентификационни данни за Windows вместо потребителското име и паролата. Тази схема за удостоверяване изисква множество обмени за завършване. (За HTTP изричен прокси сървър.)
-
-
Прозрачен прокси сървър (без проверка) — възлите на Video Mesh не са конфигурирани да използват конкретен адрес на прокси сървъра и не трябва да изискват никакви промени, за да работят с прокси сървър, който не проверява.
-
Прозрачен прокси сървър (проверка) — възлите на Video Mesh не са конфигурирани да използват конкретен адрес на прокси сървър. Не са необходими промени в конфигурацията на http (и) на Video Mesh, но възлите на Video Mesh се нуждаят от основен сертификат, така че да се доверят на прокси сървъра. Инспекционните прокси сървъри обикновено се използват от ИТ за налагане на политики относно това кои уебсайтове могат да бъдат посещавани и типове съдържание, които не са разрешени. Този тип прокси дешифрира целия ви трафик (дори https).
-
Официално поддържаме следните прокси решения, които могат да се интегрират с вашите възли на Video Mesh.
-
Cisco Web Security Appliance (WSA) за прозрачен прокси сървър
-
Squid за явен прокси сървър
-
-
За изричен прокси сървър или прозрачен прокси сървър за проверка, който проверява (дешифрира трафика), трябва да имате копие от основния сертификат на прокси сървъра, който ще трябва да качите в магазина за доверие на възел Video Mesh в уеб интерфейса.
-
Поддържаме следните изрични комбинации от прокси и типове удостоверяване:
-
Няма удостоверяване с http и https
-
Основно удостоверяване с http и https
-
Дигестирайте удостоверяване само с https
-
NTLM удостоверяване само с http
-
-
За прозрачни прокси сървъри трябва да използвате рутеръта/превключвателя, за да принудите трафика HTTPS/443 да отиде към прокси сървъра. Можете също така да принудите Web Socket да отиде на прокси сървър. (Уеб сокетът използва https.)
Video Mesh изисква връзки с уеб сокети към облачни услуги, така че възлите да функционират правилно. При изрична проверка и прозрачна проверка прокси сървърите са необходими http заглавки за правилна връзка с уеб сокет. Ако те бъдат променени, връзката с websocket ще се провали.
Когато възникне повреда на връзката с websocket на порт 443 (с активиран прозрачен прокси сървър за проверка), това води до предупреждение след регистрация в Control Hub: „Извиването на Webex Video Mesh SIP не работи правилно.“ Същата аларма може да възникне по други причини, когато прокси сървър не е активиран. Когато заглавките на websocket са блокирани на порт 443, медиите не преминават между приложенията и SIP клиентите.
Ако медията не тече, това често се случва, когато https трафикът от възела през порт 443 се провали:
-
Трафикът на порт 443 е разрешен от прокси сървъра, но той е проверяващ прокси сървър и нарушава уеб сокета.
За да коригирате тези проблеми, може да се наложи да „заобиколите“ или „сплайс“ (деактивирате проверката) на порт 443 до: *.wbx2.com и *.ciscospark.com.
-
Използвайте тази процедура, за да зададете типа прокси сървър, който искате да интегрирате с Video Mesh. Ако изберете прозрачен прокси сървър за проверка или изричен прокси сървър, можете да използвате интерфейса на възела, за да качите и инсталирате основния сертификат, да проверите прокси връзката и да отстраните евентуални проблеми.
Преди да започнете
-
Вижте Поддръжка на прокси сървъри за Video Mesh за преглед на поддържаните опции за прокси сървъри.
| 1 |
Въведете URL адреса за настройка на Video Mesh | ||||||||||
| 2 |
Отидете в Trust Store & Proxy и след това изберете опция:
Следвайте следващите стъпки за прозрачен проверяващ или изричен прокси сървър. | ||||||||||
| 3 |
Щракнете върху Качване на основен сертификат или сертификат за краен обект, след което намерете и изберете основния сертификат за изричния или прозрачен прокси сървър за проверка. Сертификатът е качен, но все още не е инсталиран, защото възелът трябва да бъде рестартиран, за да инсталирате сертификата. Щракнете върху стрелката от името на издателя на сертификата, за да получите повече подробности, или щракнете върху Из три ване, ако сте допуснали грешка и искате да прекачите файла. | ||||||||||
| 4 |
За прозрачни проверки или изрични прокси файлове щракнете върху Проверка на прокси връз ката, за да тествате мрежовата свързаност между възела Video Mesh и прокси сървъра. Ако тестът за връзка не успее, ще видите съобщение за грешка, което показва причината и как можете да коригирате проблема. | ||||||||||
| 5 |
След като теста за връзка премине, за изричен прокси сървър включете превключвателя на Мар шрутирайте всички заявки на порт 443 https от този възел през изричния прокси сървъ р. Тази настройка изисква 15 секунди, за да влезе в сила. | ||||||||||
| 6 |
Щракнете върху Инсталиране на всички сертификати в магазина за довери е (показва се всеки път, когато е добавен основен сертификат по време на настройката на прокси сървъра) или Рестартирайте (показва се, ако не е добавен корен сертификат), прочетете подкана и след това щракнете върху Инст алиране, ако сте готови. Възелът се рестартира в рамките на няколко минути. | ||||||||||
| 7 |
След като възелът се рестартира, влезте отново, ако е необходимо, и след това отворете страницата Пре глед, за да проверите проверките за свързаност, за да се уверите, че всички те са в зелено състояние. Проверката на прокси връзката тества само поддомейн на webex.com. Ако има проблеми със свързаността, често срещан проблем е, че някои от облачните домейни, изброени в инструкциите за инсталиране, се блокират в прокси сървъра. |
Какъв трафик преминава през прокси
За Video Mesh медиите не преминават през прокси сървъра. Тази функция изпраща сигнализация и управление на https-базиран трафик към прокси сървъра. Все още трябва да отворите необходимите портове, за да могат медийните потоци да достигнат директно до облака.
TCP порт 444 не е активиран на прокси
Този порт е изискване за Video Mesh, тъй като Video Mesh използва този порт за достъп до облачни услуги, които трябва да използва, за да функционира правилно. Трябва да се направи прокси изключение за този порт и ANY, както е документирано в ръководството за внедряване на Video Mesh и М режовите изисквания за услугите на Webex Teams.
Филтрирането на сигналния трафик по IP адрес не се поддържа, тъй като IP адресите, използвани от нашите решения, са динамични и могат да се променят по всяко време.
Не е инсталиран корен сертификат
Когато вашите възли говорят с изричен прокси сървър, трябва да инсталирате основния сертификат и да въведете изключение за този URL адрес във вашата защитна стена.
Проверката на свързаността не усп
Ако проверката за свързаност на прокси сървъра е преминала и инсталирането на прокси сървъра е приключило, проверките за свързаност на страницата за преглед все още може да се провалят поради следните причини:
-
Прокси сървърът проверява трафика, който не отива на webex.com.
-
Прокси сървърът блокира домейни, различни от webex.com.
Данните за удостоверяване са неправилни
За прокси сървъри, които използват механизъм за удостоверяване, уверете се, че сте добавили правилните данни за удостоверяване в възела.
Претоварване на прокси
Претоварването на вашия прокси сървър може да доведе до забавяне и спадане на трафика към облака. Проверете вашата прокси среда, за да видите дали е необходимо ограничаване на трафика.
Websocket не може да се свърже чрез Squid Proxy
Прокси сървърите на Squid, които проверяват HTTPS трафика, могат да попречат на установяването на websocket (wss:) връзки, които изисква Hybrid Data Security. Тези раздели дават насоки как да конфигурирате различни версии на Squid, за да игнорирате wss:трафика за правилното функциониране на услугите.
Калмари 4 и 5
Добавете on_unsupported_protocolдирективата към squid.conf:
on_unsupported_protocol tunnel allКалмари 3.5.27
Успешно тествахме хибридна сигурност на данните с добавени следните правила squid.conf. Тези правила подлежат на промяна, докато разработваме функции и актуализираме облака Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


