
Hartelijk dank voor uw feedback
Proxyondersteuning voor hybride gegevensbeveiliging en videomesh
 Feedback?
In dit gedeelte wordt de proxyondersteuningsfunctie voor Hybrid Data Security beschreven. Het is bedoeld als aanvulling op de implementatiegids voor Cisco Webex hybride gegevensbeveiliging, die beschikbaar is op https://www.cisco.com/go/hybrid-data-security. In een nieuwe implementatie configureert u de proxy-instellingen op elk knooppunt nadat u de HDS-configuratie-ISO op het knooppunt hebt geüpload en gemonteerd, en voordat u het knooppunt bij de Cisco Webex cloud registreert.
Hybrid Data Security ondersteunt expliciete, transparante inspecterende en niet-inspecterende proxy's. U kunt deze proxy's koppelen aan uw implementatie, zodat u het verkeer van de onderneming naar de cloud kunt beveiligen en controleren. U kunt een beheerinterface van het platform op de nodes gebruiken voor certificaatbeheer en om de algemene connectiviteitsstatus te controleren nadat u de proxy op de nodes hebt ingesteld.
De Hybrid Data Security-knooppunten ondersteunen de volgende proxy-opties:
-
Geen proxy — De standaardinstelling als u de Trust Store & Proxy-configuratie van de HDS-node niet gebruikt om een proxy te integreren. Er is geen update van het certificaat vereist.
-
Transparante proxy die niet inspecteert. De knooppunten zijn niet geconfigureerd om een specifiek adres van de proxyserver te gebruiken en zouden geen wijzigingen moeten ondergaan om te kunnen werken met een proxy die niet inspecteert. Er is geen update van het certificaat vereist.
-
Transparante tunneling of inspectie van de proxy. De knooppunten zijn niet geconfigureerd om een specifiek adres van de proxyserver te gebruiken. Er zijn geen wijzigingen in de HTTP- of HTTPS-configuratie nodig op de nodes. De knooppunten hebben echter een basiscertificaat nodig om de proxy te kunnen vertrouwen. Inspectieproxy's worden doorgaans door IT gebruikt om het beleid af te dwingen over welke websites kunnen worden bezocht en welke soorten inhoud niet zijn toegestaan. Dit type proxy decodeert al uw verkeer (zelfs HTTPS).
-
Expliciete proxy — Met een expliciete proxy vertelt u de HDS-nodes welke proxyserver en welk authenticatieschema ze moeten gebruiken. Om een expliciete proxy te configureren, moet u op elk knooppunt de volgende informatie invoeren:
-
Proxy IP/FQDN — Adres dat kan worden gebruikt om de proxymachine te bereiken.
-
Proxypoort — Een poortnummer dat de proxy gebruikt om naar proxyverkeer te luisteren.
-
Proxy-protocol — Afhankelijk van wat uw proxyserver ondersteunt, kunt u kiezen uit de volgende protocollen:
-
HTTP — bekijkt en beheert alle aanvragen die de client verstuurt.
-
HTTPS — biedt een kanaal naar de server. De client ontvangt en valideert het certificaat van de server.
-
-
Authenticatietype — Kies uit de volgende authenticatietypen:
-
Geen. Er is geen verdere authenticatie vereist.
Beschikbaar als u HTTP of HTTPS als proxyprotocol selecteert.
-
Eenvoudig — Wordt gebruikt voor een HTTP User Agent om een gebruikersnaam en wachtwoord op te geven bij het indienen van een aanvraag. Maakt gebruik van Base64-codering.
Beschikbaar als u HTTP of HTTPS als proxyprotocol selecteert.
U moet op elk knooppunt de gebruikersnaam en het wachtwoord invoeren.
-
Digest — Wordt gebruikt om het account te bevestigen voordat gevoelige informatie wordt verzonden. Past een hashfunctie toe op de gebruikersnaam en het wachtwoord voordat ze via het netwerk worden verzonden.
Alleen beschikbaar als u HTTPS als proxyprotocol selecteert.
U moet op elk knooppunt de gebruikersnaam en het wachtwoord invoeren.
-
-
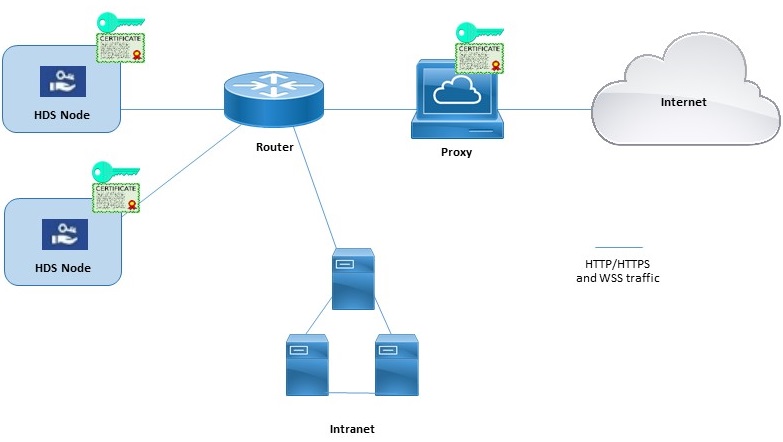
Voorbeeld van hybride gegevensbeveiligingsknooppunten en -proxy
Dit diagram toont een voorbeeldverbinding tussen de Hybrid Data Security, het netwerk en een proxy. Voor de proxy-opties voor transparante inspectie en expliciete HTTPS-inspectie moet hetzelfde basiscertificaat geïnstalleerd zijn op de proxy en op de Hybrid Data Security-knooppunten.
Geblokkeerde externe DNS-resolutiemodus (expliciete proxyconfiguraties)
Wanneer u een node registreert of de proxyconfiguratie van het knooppunt controleert, worden de DNS-lookup en de connectiviteit met de Cisco Webex cloud getest. In implementaties met expliciete proxyconfiguraties die geen externe DNS-resolutie voor interne clients toestaan, wordt het knooppunt automatisch overgezet naar de modus Geblokkeerde externe DNS-resolutie als het knooppunt de DNS-servers niet kan opvragen. In deze modus kunnen de node-registratie en andere proxyconnectiviteitstests worden uitgevoerd.
-
We ondersteunen officieel de volgende proxyoplossingen die kunnen worden geïntegreerd met uw hybride gegevensbeveiligingsknooppunten.
-
Transparante proxy: Cisco Web Security Appliance (WSA).
-
Expliciete proxy: Squid.
Proxy's van inktvis die HTTPS-verkeer inspecteren, kunnen het tot stand brengen van websocket-verbindingen (wss:) belemmeren. Zie Squid Proxies for Hybrid Data Security configureren om dit probleem te omzeilen.
-
-
We ondersteunen de volgende combinaties van authenticatietypen voor expliciete proxy's:
-
Geen authenticatie met HTTP of HTTPS
-
Basisauthenticatie met HTTP of HTTPS
-
Digest-authenticatie met alleen HTTPS
-
-
Voor een transparante inspectieproxy of een expliciete HTTPS-proxy hebt u een kopie van het basiscertificaat van de proxy nodig. De implementatie-instructies in deze handleiding vertellen u hoe u de kopie kunt uploaden naar de trust stores van de Hybrid Data Security-knooppunten.
-
Het netwerk dat de HDS-knooppunten host, moet zo worden geconfigureerd dat uitgaand TCP-verkeer op poort 443 via de proxy wordt doorgestuurd.
-
Proxy's die het webverkeer inspecteren, kunnen interageren met de websocketverbindingen. Als dit probleem zich voordoet, wordt het probleem opgelost door het verkeer te omzeilen (niet te inspecteren) naar
wbx2.comenciscospark.com.
Als de netwerkomgeving een proxy vereist, gebruik dan deze procedure om aan te geven welk type proxy u wilt integreren met Hybrid Data Security. Als u kiest voor een transparante inspectieproxy of een expliciete HTTPS-proxy, kunt u de interface van het knooppunt gebruiken om het basiscertificaat te uploaden en te installeren. U kunt ook via de interface de proxyverbinding controleren en eventuele problemen oplossen.
Voordat u begint
-
Zie Proxyondersteuning voor een overzicht van de ondersteunde proxy-opties.
| 1 |
Voer de URL voor het instellen van het HDS-knooppunt |
| 2 |
Ga naar Trust Store & Proxy en kies vervolgens een optie:
Volg de volgende stappen voor een transparante inspectieproxy, een expliciete HTTP-proxy met basisauthenticatie of een expliciete HTTPS-proxy. |
| 3 |
Klik op Een basiscertificaat of Entiteitscertificaat uploaden en ga vervolgens naar en kies het basiscertificaat voor de proxy. Het certificaat is geüpload, maar nog niet geïnstalleerd, omdat u de node opnieuw moet opstarten om het certificaat te installeren. Klik op het pijltje naast de naam van de uitgever van het certificaat voor meer informatie, of klik op Verwijderen als u een fout hebt gemaakt en het bestand opnieuw wilt uploaden. |
| 4 |
Klik op Proxyverbinding controleren om de netwerkverbinding tussen het knooppunt en de proxy te testen. Als de verbindingstest mislukt, krijgt u een foutmelding met de reden en hoe u het probleem kunt verhelpen. Als u een bericht ziet waarin staat dat de externe DNS-resolutie niet is gelukt, kon het knooppunt de DNS-server niet bereiken. Deze toestand wordt verwacht in veel expliciete proxyconfiguraties. U kunt doorgaan met de installatie en de node zal functioneren in de modus Blocked External DNS Resolution. Als u denkt dat dit een fout is, voer dan deze stappen uit en zie Geblokkeerde externe DNS-resolutiemodus uitschakelen. |
| 5 |
Als de verbindingstest geslaagd is, moet u voor een expliciete proxy die alleen op https is ingesteld, de schakelaar inschakelen om alle HTTPS-aanvragen van poort 443/444 van dit knooppunt via de expliciete proxy te routeren. Deze instelling heeft 15 seconden nodig om van kracht te worden. |
| 6 |
Klik op Alle certificaten in de Trust Store installeren (verschijnt voor een expliciete HTTPS-proxy of een transparante inspectieproxy) of op Opnieuw opstarten (verschijnt voor een expliciete HTTP-proxy), lees de prompt en klik vervolgens op Installeren als u klaar bent. De node start binnen enkele minuten opnieuw op. |
| 7 |
Nadat het knooppunt opnieuw is opgestart, meldt u zich indien nodig opnieuw aan en opent u vervolgens de pagina Overzicht om de connectiviteitscontroles te controleren om er zeker van te zijn dat ze allemaal de groene status hebben. De controle van de proxyverbinding test alleen een subdomein van webex.com. Als er verbindingsproblemen zijn, is een veelvoorkomend probleem dat sommige van de clouddomeinen die in de installatie-instructies worden vermeld, bij de proxy worden geblokkeerd. |
Wanneer u een node registreert of de proxyconfiguratie van het knooppunt controleert, worden de DNS-lookup en de connectiviteit met de Cisco Webex cloud getest. Als de DNS-server van het knooppunt geen openbare DNS-namen kan oplossen, gaat het knooppunt automatisch over naar de modus Geblokkeerde externe DNS-resolutie.
Als uw nodes openbare DNS-namen kunnen omzetten via interne DNS-servers, kunt u deze modus uitschakelen door de proxyverbindingstest op elk knooppunt opnieuw uit te voeren.
Voordat u begint
| 1 |
Open in een webbrowser de interface van het Hybrid Data Security-knooppunt (IP-adres/instellingen, bijvoorbeeld https://192.0.2.0/setup), voer de beheerdersgegevens in die u voor het knooppunt hebt ingesteld en klik vervolgens op Aanmelden. |
| 2 |
Ga naar Overzicht (de standaardpagina). 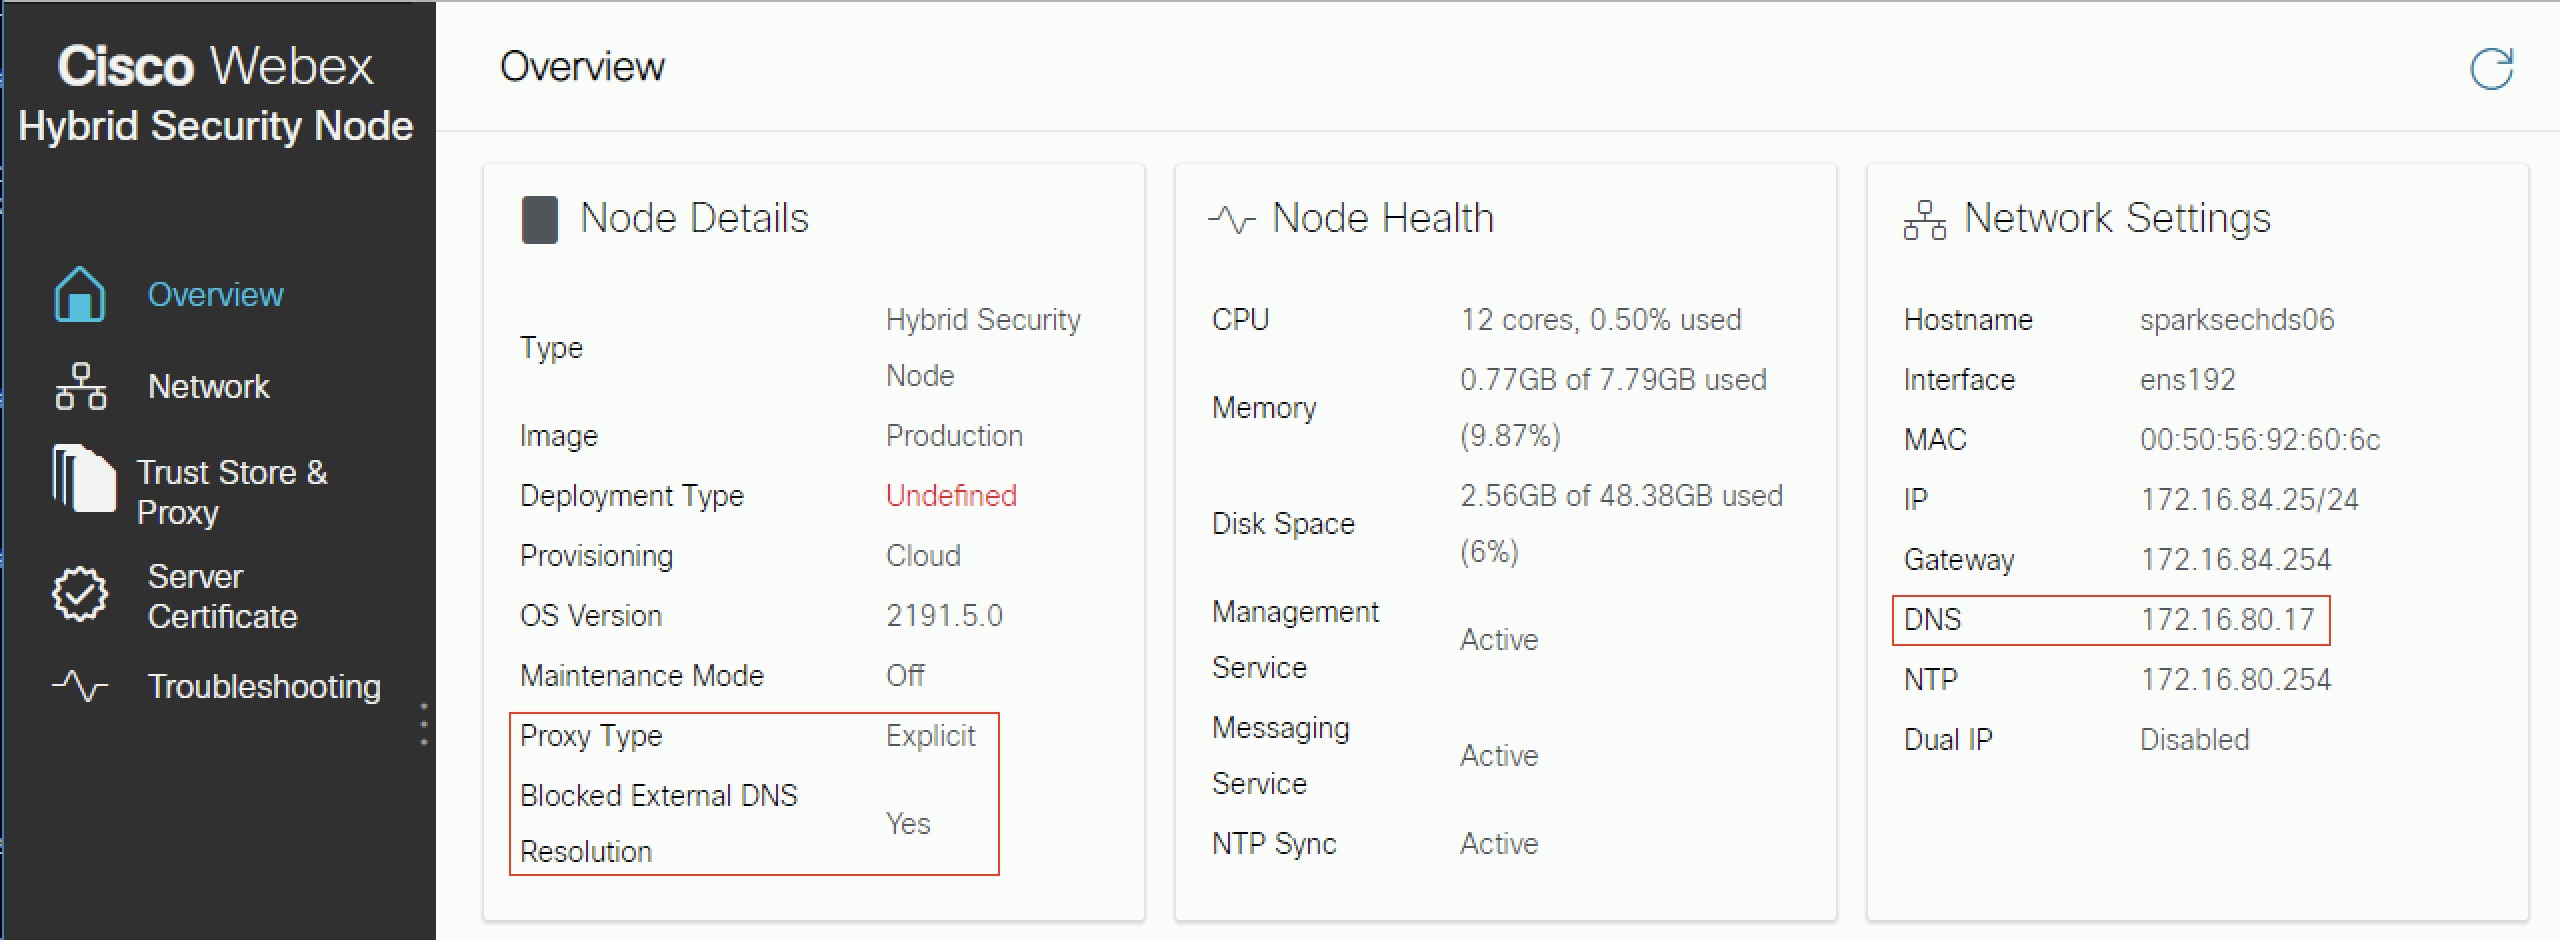
Indien ingeschakeld, is Blocked External DNS Resolution ingesteld op Ja. |
| 3 |
Ga naar de pagina Trust Store & Proxy. |
| 4 |
Klik op Proxyverbinding controleren. Als u een bericht ziet waarin staat dat de externe DNS-resolutie niet is gelukt, kon het knooppunt de DNS-server niet bereiken en blijft het in deze modus. Anders, nadat u de node opnieuw hebt opgestart en bent teruggegaan naar de overzichtspagina, moet de Blocked External DNS Resolution worden ingesteld op nee. |
Wat nu te doen
In dit gedeelte wordt de proxyondersteuningsfunctie voor Webex Video Mesh beschreven. Het is bedoeld als aanvulling op de implementatiegids voor Cisco Webex Video Mesh, die beschikbaar is op https://www.cisco.com/go/video-mesh. In een nieuwe implementatie configureert u de proxy-instellingen op elk knooppunt nadat u de Video Mesh-software op een virtuele machineomgeving hebt geïmplementeerd en voordat u de node bij de Cisco Webex cloud registreert.
Video Mesh ondersteunt expliciete, transparante inspecterende en niet-inspecterende proxy's. U kunt deze proxy's koppelen aan uw Video Mesh-implementatie, zodat u het verkeer van de onderneming naar de cloud kunt beveiligen en controleren. Deze functie stuurt op https gebaseerde signalering- en beheerverkeer naar de proxy. Voor transparante proxy's worden netwerkaanvragen van Video Mesh-knooppunten doorgestuurd naar een specifieke proxy via routeringsregels voor bedrijfsnetwerken. U kunt de beheerinterface van Video Mesh gebruiken voor certificaatbeheer en de algemene verbindingsstatus nadat u de proxy met de nodes hebt geïmplementeerd.
De media reizen niet via de proxy. U moet nog steeds de poorten openen die nodig zijn om mediastreams rechtstreeks naar de cloud te laten gaan. Zie Poorten en protocollen voor beheer.
De volgende proxytypes worden ondersteund door Video Mesh:
-
Expliciete proxy (inspecteert of niet-inspecteert) — Met een expliciete proxy vertelt u de client (Video Mesh-knooppunten) welke proxyserver moet worden gebruikt. Deze optie ondersteunt een van de volgende authenticatietypen:
-
Geen. Er is geen verdere authenticatie vereist. (Voor een expliciete HTTP- of HTTPS-proxy.)
-
Basis—Wordt gebruikt voor een HTTP-gebruikersagent om een gebruikersnaam en wachtwoord op te geven bij het indienen van een aanvraag, en maakt gebruik van Base64-codering. (Voor een expliciete HTTP- of HTTPS-proxy.)
-
Digest—Wordt gebruikt om de identiteit van het account te bevestigen voordat gevoelige informatie wordt verzonden, en past een hashfunctie toe op de gebruikersnaam en het wachtwoord voordat deze via het netwerk wordt verzonden. (Voor een expliciete HTTPS-proxy.)
-
NTLM — Net als Digest wordt NTLM gebruikt om de identiteit van het account te bevestigen voordat gevoelige informatie wordt verzonden. Gebruikt Windows-inloggegevens in plaats van de gebruikersnaam en het wachtwoord. Dit authenticatieschema vereist meerdere uitwisselingen om te voltooien. (Voor een expliciete HTTP-proxy.)
-
-
Transparante proxy (niet inspecterend) — Video Mesh-knooppunten zijn niet geconfigureerd om een specifiek adres van de proxyserver te gebruiken en zouden geen wijzigingen moeten ondergaan om te kunnen werken met een proxy die niet inspecteert.
-
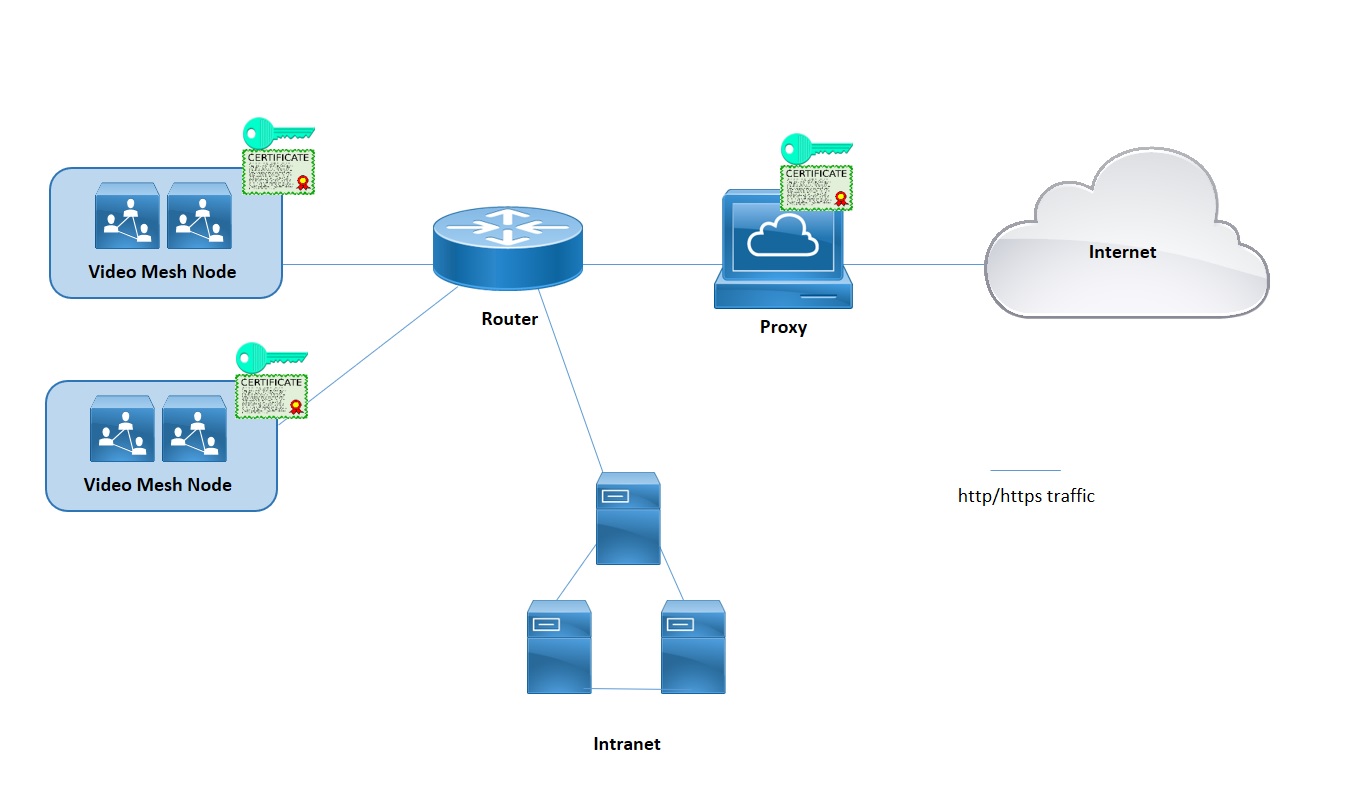
Transparante proxy (inspecteert) — Video Mesh-knooppunten zijn niet geconfigureerd om een specifiek adres van de proxyserver te gebruiken. Er zijn geen wijzigingen in de http (s) -configuratie nodig op Video Mesh, maar de Video Mesh-knooppunten hebben een basiscertificaat nodig zodat ze de proxy kunnen vertrouwen. Inspectieproxy's worden doorgaans door IT gebruikt om het beleid af te dwingen met betrekking tot welke websites kunnen worden bezocht en welke soorten inhoud niet zijn toegestaan. Dit type proxy decodeert al uw verkeer (zelfs https).
-
We ondersteunen officieel de volgende proxyoplossingen die kunnen worden geïntegreerd met uw Video Mesh-knooppunten.
-
Cisco Web Security Appliance (WSA) voor transparante proxy
-
Inktvis voor expliciete proxy
-
-
Voor een expliciete proxy of een transparante inspectieproxy die het verkeer inspecteert (decodeert), hebt u een kopie van het basiscertificaat van de proxy nodig dat u moet uploaden naar de Video Mesh node Trust Store op de webinterface.
-
We ondersteunen de volgende expliciete combinaties van proxy- en authenticatietypen:
-
Geen authenticatie met http en https
-
Basisauthenticatie met http en https
-
Digest-authenticatie met alleen https
-
NTLM-authenticatie met alleen http
-
-
Voor transparante proxy's moet u de router/switch gebruiken om HTTPS/443-verkeer naar de proxy te laten gaan. U kunt Web Socket ook dwingen om naar de proxy te gaan. (Web Socket maakt gebruik van https.)
Video Mesh vereist websocketverbindingen met cloudservices, zodat de knooppunten correct functioneren. Bij expliciete inspectie en transparante inspectie van proxy's zijn http-headers vereist voor een goede websocketverbinding. Als ze worden gewijzigd, zal de verbinding met de websocket mislukken.
Als de verbinding met de websocket niet werkt op poort 443 (als de transparante inspectieproxy is ingeschakeld), leidt dat tot een waarschuwing na de registratie in de Control Hub: „Webex Video Mesh SIP-aanroepen werkt niet goed.” Hetzelfde alarm kan om andere redenen optreden als de proxy niet is ingeschakeld. Wanneer websocket-headers geblokkeerd zijn op poort 443, worden er geen media tussen apps en SIP-clients gestuurd.
Als er geen media stromen, gebeurt dit vaak wanneer het https-verkeer van het knooppunt via poort 443 uitvalt:
-
Verkeer via poort 443 is toegestaan door de proxy, maar het is een inspecterende proxy die de websocket verbreekt.
Om deze problemen op te lossen, moet u mogelijk op poort 443 „omzeilen” of „splitsen” (inspectie uitschakelen) naar: *.wbx2.com en *.ciscospark.com.
-
Gebruik deze procedure om aan te geven welk type proxy u wilt integreren met een Video Mesh. Als u kiest voor een transparante inspectieproxy of een expliciete proxy, kunt u de interface van het knooppunt gebruiken om het basiscertificaat te uploaden en te installeren, de proxyverbinding te controleren en eventuele problemen op te lossen.
Voordat u begint
-
Zie Proxyondersteuning voor Video Mesh voor een overzicht van de ondersteunde proxy-opties.
| 1 |
Voer de URL voor de installatie van Video Mesh | ||||||||||
| 2 |
Ga naar Trust Store & Proxy en kies vervolgens een optie:
Volg de volgende stappen voor een transparante inspectie of een expliciete volmacht. | ||||||||||
| 3 |
Klik op Een basiscertificaat of Entiteitscertificaat uploaden en zoek en kies vervolgens het basiscertificaat voor de expliciete of transparante inspectieproxy. Het certificaat is geüpload, maar nog niet geïnstalleerd omdat het knooppunt opnieuw moet worden opgestart om het certificaat te installeren. Klik op de pijl naast de naam van de uitgever van het certificaat voor meer informatie of klik op Verwijderen als u een fout hebt gemaakt en het bestand opnieuw wilt uploaden. | ||||||||||
| 4 |
Voor transparante inspecties of expliciete proxy's klikt u op Proxy-verbinding controleren om de netwerkverbinding tussen het Video Mesh-knooppunt en de proxy te testen. Als de verbindingstest mislukt, krijgt u een foutmelding met de reden en hoe u het probleem kunt verhelpen. | ||||||||||
| 5 |
Nadat de verbindingstest geslaagd is, zet u voor een expliciete proxy de schakelaar aan om alle HTTPS-aanvragen van poort 443 van dit knooppunt via de expliciete proxy te routeren. Deze instelling heeft 15 seconden nodig om van kracht te worden. | ||||||||||
| 6 |
Klik op Alle certificaten in de Trust Store installeren (verschijnt telkens wanneer een basiscertificaat werd toegevoegd tijdens het instellen van de proxy) of op Opnieuw opstarten (verschijnt als er geen basiscertificaat is toegevoegd), lees de prompt en klik vervolgens op Installeren als u klaar bent. De node start binnen enkele minuten opnieuw op. | ||||||||||
| 7 |
Nadat het knooppunt opnieuw is opgestart, meldt u zich indien nodig opnieuw aan en opent u vervolgens de pagina Overzicht om de connectiviteitscontroles te controleren om er zeker van te zijn dat ze allemaal de groene status hebben. De controle van de proxyverbinding test alleen een subdomein van webex.com. Als er verbindingsproblemen zijn, is een veelvoorkomend probleem dat sommige van de clouddomeinen die in de installatie-instructies worden vermeld, bij de proxy worden geblokkeerd. |
Welk verkeer verloopt via een proxy
Voor Video Mesh gaat het medium niet via de proxy. Met deze functie wordt verkeer op basis van HTTPS voor signalering en beheer naar de proxy gestuurd. U moet nog steeds de poorten openen die nodig zijn om mediastreams rechtstreeks naar de cloud te laten gaan.
TCP-poort 444 is niet ingeschakeld op de proxy
Deze poort is vereist voor Video Mesh, omdat de Video Mesh deze poort gebruikt om toegang te krijgen tot clouddiensten die nodig zijn om correct te kunnen functioneren. Er moet een proxy-uitzondering worden gemaakt voor deze poort en voor ELKE poort, zoals beschreven in de Video Mesh-implementatiehandleiding en de netwerkvereisten voor Webex Teams Services.
Het filteren van signaalverkeer op IP-adres wordt niet ondersteund omdat de IP-adressen die door onze oplossingen worden gebruikt dynamisch zijn en op elk moment kunnen worden gewijzigd.
Geen basiscertificaat geïnstalleerd
Als uw nodes met een expliciete proxy praten, moet u het basiscertificaat installeren en een uitzondering voor die URL invoeren op uw firewall.
Connectiviteitscontrole mislukt
Als de proxyconnectiviteitscontrole geslaagd is en de proxy-installatie is voltooid, kunnen de connectiviteitscontroles op de overzichtspagina nog steeds mislukken om de volgende redenen:
-
De proxy inspecteert verkeer dat niet naar webex.com gaat.
-
De proxy blokkeert andere domeinen dan webex.com.
Authenticatiegegevens zijn onjuist
Voor proxy's die een authenticatiemechanisme gebruiken, moet u ervoor zorgen dat u de juiste authenticatiegegevens in het knooppunt invoert.
Congestie op de proxy
Congestie op uw proxy kan leiden tot vertraging en een daling van het verkeer naar de cloud. Controleer uw proxy-omgeving om te zien of verkeersbeperking vereist is.
Websocket kan geen verbinding maken via Squid Proxy
Squid-proxy's die HTTPS-verkeer inspecteren, kunnen interfereren met het tot stand brengen van websocket (wss:) -verbindingen die voor Hybrid Data Security vereist is. In deze gedeelten wordt uitgelegd hoe u verschillende versies van Squid zodanig kunt configureren dat het wss:verkeer wordt genegeerd voor een goede werking van de services.
Inktvis 4 en 5
Voeg de on_unsupported_protocolrichtlijn toe aan squid.conf:
on_unsupported_protocol tunnel allInktvis 3.5.27
We hebben de hybride gegevensbeveiliging met succes getest, waarbij de volgende regels zijn toegevoegd squid.conf. Deze regels kunnen worden gewijzigd naarmate we functies ontwikkelen en de Webex-cloud updaten.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


