
Kiitos palautteestasi.
Välityspalvelimen tuki hybriditietoturvalle ja videomeskille
 Onko sinulla palautetta?
Tässä osassa kuvataan Hybrid Data Securityn välityspalvelimen tukitoiminto. Se on tarkoitettu täydentämään Cisco Webexhybriditietoturvan käyttöönotto-opasta, joka on saatavilla osoitteessa https://www.cisco.com/go/hybrid-data-security. Uudessa käyttöönotossa määrität välityspalvelimen asetukset kullekin solmulle sen jälkeen, kun olet ladannut ja asentanut HDS-kokoonpanon ISO: Cisco Webex n solmuun, ja ennen solmun rekisteröimistä pilveen.
Hybrid Data Security tukee selkeitä, läpinäkyviä tarkastuksia ja tarkastamattomia välityspalvelimia. Voit sitoa nämä välityspalvelimet käyttöönottoon, jotta voit suojata ja seurata liikennettä yrityksestä pilveen. Voit käyttää solmujen alustan järjestelmänvalvojan käyttöliittymää varmenteiden hallintaan ja yleisen yhteyden tilan tarkistamiseen sen jälkeen, kun olet määrittänyt välityspalvelimen solmuihin.
Hybrid Data Security -solmut tukevat seuraavia välityspalvelinasetuksia:
-
Ei välityspalvel inta — Oletus, jos et käytä HDS-solmuasetusta Trust Store & Proxy -määrityksiä välityspalvelimen integrointiin. Varmenteen päivitystä ei tarvita.
-
Läpinäkyvä tarkastamaton välityspalvel in — Solmuja ei ole määritetty käyttämään tiettyä välityspalvelimen osoitetta, eikä niiden pitäisi vaatia muutoksia toimiakseen tarkastamattoman välityspalvelimen kanssa. Varmenteen päivitystä ei tarvita.
-
Läpinäkyvä tunnelointi tai välityspalvelimen tarkastus — Solmuja ei ole määritetty käyttämään tiettyä välityspalvelimen osoitetta. Solmuissa ei tarvita HTTP- tai HTTPS-kokoonpanomuutoksia. Solmut tarvitsevat kuitenkin juurivarmenteen, jotta ne luottavat välityspalvelimeen. Tietotekniikka käyttää yleensä tarkastavia välityspalvelimia noudattaakseen käytäntöjä, joilla verkkosivustoilla voi käydä ja minkä tyyppinen sisältö ei ole sallittua. Tämäntyyppinen välityspalvelin purkaa kaiken liikenteen (jopa HTTPS).
-
Selkeä välityspalvel in — Selkeällä välityspalvelimella kerrot HDS-solmuille, mitä välityspalvelinta ja todennusjärjestelmää käytetään. Jos haluat määrittää nimenomaisen välityspalvelimen, sinun on annettava seuraavat tiedot kullekin solmulle:
-
Välityspalvelimen IP/FQDN —Osoite, jota voidaan käyttää välityspalvelinkoneeseen pääsemiseen.
-
Välityspalvelinpor tti — Porttinumero, jota välityspalvelin käyttää proksitiliikenteen kuunteluun.
-
Välityspalvelinprotokol la — Valitse seuraavista protokollista riippuen siitä, mitä välityspalvelin tukee:
-
HTTP — tarkastelee ja hallitsee kaikkia asiakkaan lähettämiä pyyntöjä.
-
https — tarjoaa kanavan palvelimelle. Asiakas vastaanottaa ja vahvistaa palvelimen varmenteen.
-
-
Todennustyyppi — Valitse seuraavista todennustyypeistä:
-
Ei mitään — Lisätodennusta ei tarvita.
Käytettävissä, jos valitset välityspalvelinprotokollaksi joko HTTP tai HTTPS.
-
Basic — Käytetään HTTP-käyttäjäagenttina käyttäjänimen ja salasanan antamiseen pyyntöä tehtäessä. Käyttää Base64-koodausta.
Käytettävissä, jos valitset välityspalvelinprotokollaksi joko HTTP tai HTTPS.
Edellyttää käyttäjänimen ja salasanan syöttämistä kullekin solmulle.
-
Tiivi stelmä - Käytetään tilin vahvistamiseen ennen arkaluonteisten tietojen lähettämistä. Käyttää hajautusfunktiota käyttäjänimeen ja salasanaan ennen lähettämistä verkon kautta.
Käytettävissä vain, jos valitset välityspalvelinprotokollaksi HTTPS.
Edellyttää käyttäjänimen ja salasanan syöttämistä kullekin solmulle.
-
-
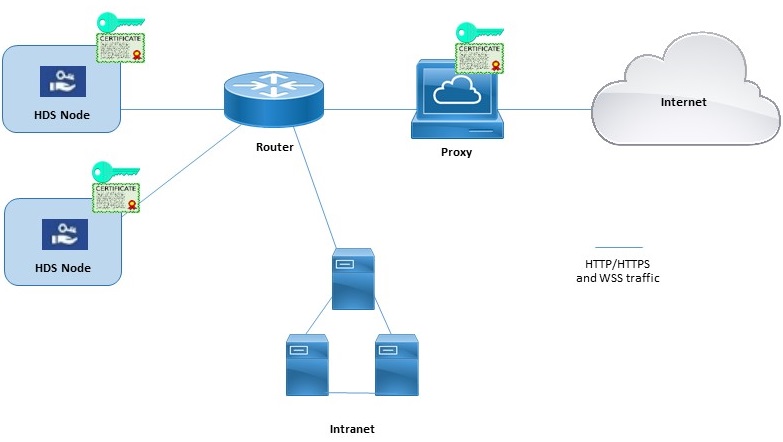
Esimerkki hybriditietoturvasolmuista ja välityspalvelimista
Tämä kaavio näyttää esimerkkiyhteyden hybriditietoturvan, verkon ja välityspalvelimen välillä. Läpinäkyvän tarkastuksen ja HTTPS-eksplisiittisen tarkastuksen välityspalvelimen asetuksia varten välityspalvelimeen ja Hybrid Data Security -solmuihin on asennettava sama päävarmenne.
Estetty ulkoinen DNS-resoluutiotila (eksplisiittiset välityspalvelinmääritykset)
Kun rekisteröit solmun tai tarkistat solmun välityspalvelimen kokoonpanon, prosessi testaa DNS-hakua ja yhteyttä Cisco Webex pilveen. Jos solmu ei pysty kyselemään DNS-palvelimilta, kun käytössä on nimenomaiset välityspalvelinmääritykset, jotka eivät salli ulkoista DNS-ratkaisua sisäisille asiakkaille, se siirtyy automaattisesti Estetty ulkoinen DNS-resoluutio -tilaan. Tässä tilassa solmun rekisteröinti ja muut välityspalvelimen yhteystestit voivat jatkua.
-
Tuemme virallisesti seuraavia välityspalvelinratkaisuja, jotka voidaan integroida Hybrid Data Security -solmuihisi.
-
Läpinäkyvä välityspalvelin - Cisco Web Security Appliance (WSA).
-
Selkeä välityspalvelin - kalmari.
HTTPS-liikennettä tarkastavat Squid-välityspalvelimet voivat häiritä websocket (wss:) -yhteyksien luomista. Lisätietoja tämän ongelman ratkaisemisesta on ohjeaiheessa Squid-välityspalvelinten määrittäminen hybriditietoturvaa varten.
-
-
Tuemme seuraavia todennustyyppien yhdistelmiä nimenomaisille välityspalvelimille:
-
Ei todennusta HTTP- tai HTTPS:llä
-
Perustunnistus HTTP- tai HTTPS:llä
-
Yhdistelmätodennus vain HTTPS:llä
-
-
Läpinäkyvää tarkastavaa välityspalvelinta tai HTTPS-eksplisiittistä välityspalvelinta varten sinulla on oltava kopio välityspalvelimen päävarmenteesta. Tämän oppaan käyttöönotto-ohjeissa kerrotaan, miten kopio ladataan Hybrid Data Security -solmujen luottamusvarastoihin.
-
HDS-solmuja isännöivä verkko on määritettävä pakottamaan portin 443 lähtevän TCP-liikenteen reititymään välityspalvelimen kautta.
-
Verkkoliikennettä tarkastavat välityspalvelimet voivat häiritä verkkopistorasiayhteyksiä. Jos tämä ongelma ilmenee, liikenteen ohittaminen (ei tarkastaminen)
wbx2.comja ratkaisciscospark.comee ongelman.
Jos verkkoympäristö vaatii välityspalvelimen, määritä tämä välityspalvelimen tyyppi, jonka haluat integroida Hybrid Data Security -järjestelmään. Jos valitset läpinäkyvän tarkastusvälityspalvelimen tai HTTPS-eksplisiittisen välityspalvelimen, voit ladata ja asentaa päävarmenteen solmun käyttöliittymän avulla. Voit myös tarkistaa välityspalvelinyhteyden käyttöliittymästä ja ratkaista mahdolliset ongelmat.
Ennen kuin aloitat
-
Lisätietoja tuetuista välityspalvel invaihtoehdoista on kohdassa Välityspalvelimen tuki.
| 1 |
Kirjoita HDS-solmun asetusten URL-osoite |
| 2 |
Siirry kohtaan Trust Store & Proxy ja valitse sitten jokin vaihtoehto:
Noudata seuraavia vaiheita läpinäkyvän tarkastusvälityspalvelimen, HTTP-eksplisiittisen välityspalvelimen perustodennuksella tai HTTPS-eksplisiittisen välityspalvelimen osalta. |
| 3 |
Valitse Lataa juurivarmenne tai loppuentite etin varmenne ja valitse sitten välityspalvelimen päävarmenne. Varmenne on ladattu, mutta sitä ei ole vielä asennettu, koska sinun on käynnistettävä solmu uudelleen varmenteen asentamiseksi. Saat lisätietoja napsauttamalla varmenteen myöntäjän nimen vieressä olevaa nuolta tai valitse Poista, jos teit virheen ja haluat ladata tiedoston uudelleen. |
| 4 |
Testaa solmun ja välityspalvelimen välinen verkkoyhteys valitsemalla Tarkista välityspalvelinyhteys. Jos yhteystesti epäonnistuu, näyttöön tulee virheilmoitus, jossa kerrotaan syy ja miten voit korjata ongelman. Jos näet viestin, jonka mukaan ulkoinen DNS-resoluutio ei onnistunut, solmu ei päässyt DNS-palvelimeen. Tätä ehtoa odotetaan monissa nimenomaisissa välityspalvelinkokoonpanoissa. Voit jatkaa asennusta, ja solmu toimii Estetty ulkoinen DNS-resoluutio -tilassa. Jos uskot tämän olevan virhe, suorita nämä vaiheet ja katso sitten Estetyn ulkoisen DNS-tarkkuustilan poistaminen käytöstä. |
| 5 |
Kun yhteystesti on läpäissyt, kun nimenomainen välityspalvelin on asetettu vain https, kytke kytkin päälle Reititä kaikki portin 443/444 https-pyynnöt tältä solmulta nimenomaisen välityspalvelimen kautta. Tämän asetuksen voimaantulo vaatii 15 sekuntia. |
| 6 |
Valitse Asenna kaikki varmenteet luottamusvarast oon (näkyy HTTPS-nimenomaisessa välityspalvelimessa tai läpinäkyvässä tarkastusvälityspalvelimessa) tai Käynnistä uudelleen (näkyy HTTP-nimenomaisessa välityspalvelimessa), lue kehote ja valitse sitten Asen na, jos olet valmis. Solmu käynnistyy uudelleen muutamassa minuutissa. |
| 7 |
Kun solmu käynnistyy uudelleen, kirjaudu tarvittaessa uudelleen sisään ja avaa sitten Yleiskatsaus -sivu tarkist aaksesi yhteyksien tarkistukset varmistaaksesi, että kaikki ovat vihreässä tilassa. Välityspalvelimen yhteyden tarkistus testaa vain webex.com-aliverkkotunnuksen. Jos yhteysongelmia ilmenee, yleinen ongelma on, että jotkin asennusohjeissa luetelluista pilviverkkotunnuksista estetään välityspalvelimessa. |
Kun rekisteröit solmun tai tarkistat solmun välityspalvelimen kokoonpanon, prosessi testaa DNS-hakua ja yhteyttä Cisco Webex pilveen. Jos solmun DNS-palvelin ei pysty ratkaisemaan julkisia DNS-nimiä, solmu siirtyy automaattisesti Est etty ulkoinen DNS-resoluutio -tilaan.
Jos solmut pystyvät ratkaisemaan julkiset DNS-nimet sisäisten DNS-palvelimien kautta, voit poistaa tämän tilan käytöstä käynnistämällä välityspalvelinyhteystestin uudelleen jokaisessa solmussa.
Ennen kuin aloitat
| 1 |
Avaa verkkoselaimessa Hybrid Data Security -solmuliitäntä (IP-osoite/asetukset, esimerkiksi https://192.0.2.0/setup), kirjoita solmulle määrittämäsi järjestelmänvalvojan tunnistetiedot ja valitse sitten Kir jaudu sisään. |
| 2 |
Siirry kohtaan Yleiskatsaus (oletussivu). 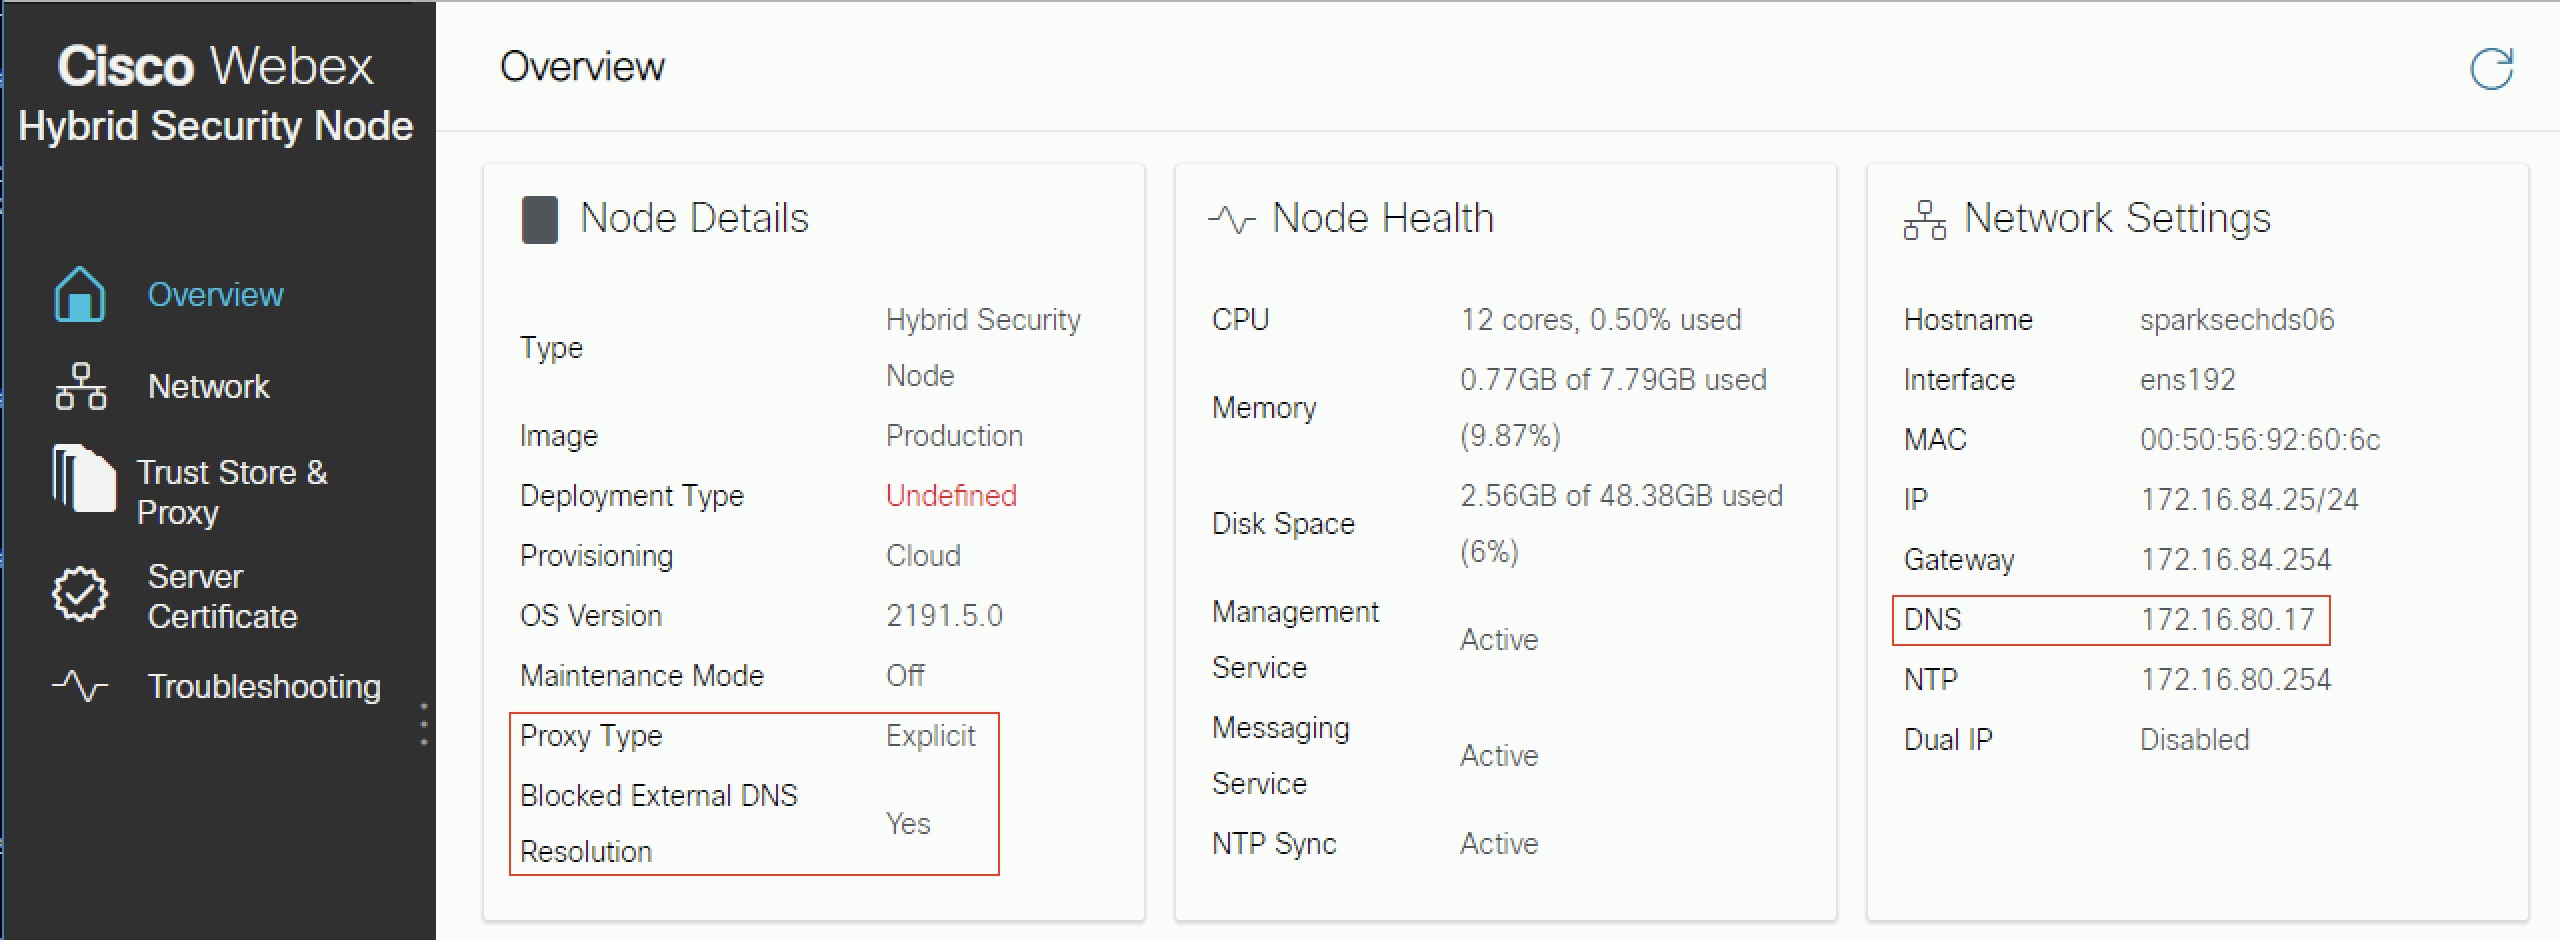
Kun tämä asetus on käytössä, Estetty ulkoinen DNS-resol uutio on asetettu arvoksi Kyllä. |
| 3 |
Siirry Trust Store & Proxy - sivulle. |
| 4 |
Valitse Tarkista välityspalvelinyhteys. Jos näet viestin, jonka mukaan ulkoinen DNS-resoluutio ei onnistunut, solmu ei päässyt DNS-palvelimeen ja pysyy tässä tilassa. Muussa tapauksessa, kun olet käynnistänyt solmun uudelleen ja palannut Yleis katsaus-sivulle, Estetty ulkoinen DNS-resoluutio on asetettava arvoon ei. |
Mitä tehdä seuraavaksi
Tässä osassa kuvataan Webex Video Meshin välityspalvelimen tukitoiminto. Se on tarkoitettu täydentämään Cisco WebexVideo Meshin käyttöönotto-opasta, joka on saatavilla osoitteessa https://www.cisco.com/go/video-mesh. Uudessa käyttöönotossa määrität välityspalvelimen asetukset kullekin solmulle sen jälkeen, kun olet ottanut Video Mesh -ohjelmiston käyttöön virtuaalikoneympäristössä ja ennen solmun rekisteröimistä Cisco Webex pilveen.
Video Mesh tukee selkeitä, läpinäkyviä tarkastuksia ja tarkastamattomia välityspalvelimia. Voit sitoa nämä välityspalvelimet Video Mesh -käyttöönottoon, jotta voit suojata ja seurata liikennettä yrityksestä pilveen. Tämä ominaisuus lähettää signalointi- ja hallinnan https-pohjaisen liikenteen välityspalvelimelle. Läpinäkyvien välityspalvelimien tapauksessa Video Mesh -solmujen verkkopyynnöt välitetään tietylle välityspalvelimelle yritysverkon reitityssääntöjen kautta. Voit käyttää Video Mesh -järjestelmänvalvojan käyttöliittymää varmenteiden hallintaan ja yhteyksien yleiseen tilaan sen jälkeen, kun olet ottanut välityspalvelimen käyttöön solmujen kanssa.
Media ei kulje välityspalvelimen kautta. Sinun on silti avattava tarvittavat portit, jotta mediavirrat pääsevät suoraan pilveen. Katso Portit ja protokollat hallintaa varten.
Video Mesh tukee seuraavia välityspalvelintyyppejä:
-
Selkeä välityspalvelin (tarkastus tai tarkastamaton välityspalvelin) — Selkeällä välityspalvelimella kerrot asiakkaalle (Video Mesh -solmut), mitä välityspalvelinta käytetään. Tämä asetus tukee yhtä seuraavista todennustyypeistä:
-
Ei mitään — Lisätodennusta ei tarvita. (HTTP- tai HTTPS-eksplisiittiselle välityspalvelimelle.)
-
Perus — Käytetään HTTP-käyttäjäagentissa käyttäjänimen ja salasanan antamiseen pyyntöä tehdessä, ja käyttää Base64-koodausta. (HTTP- tai HTTPS-eksplisiittiselle välityspalvelimelle.)
-
Digest — Käytetään tilin henkilöllisyyden vahvistamiseen ennen arkaluonteisten tietojen lähettämistä, ja käyttää hajautusfunktiota käyttäjänimeen ja salasanaan ennen lähettämistä verkon kautta. (HTTPS-eksplisiittiselle välityspalvelimelle.)
-
NTLM — kuten Digest, NTLM: ää käytetään tilin henkilöllisyyden vahvistamiseen ennen arkaluonteisten tietojen lähettämistä. Käyttää Windows-tunnistetietoja käyttäjänimen ja salasanan sijasta. Tämä todennusjärjestelmä vaatii useita vaihtoja suorittaakseen. (HTTP-eksplisiittiselle välityspalvelimelle.)
-
-
Läpinäkyvä välityspalvelin (ei tarkastettava) — Video Mesh -solmuja ei ole määritetty käyttämään tiettyä välityspalvelimen osoitetta, eikä niiden pitäisi vaatia muutoksia toimiakseen tarkastamattoman välityspalvelimen kanssa.
-
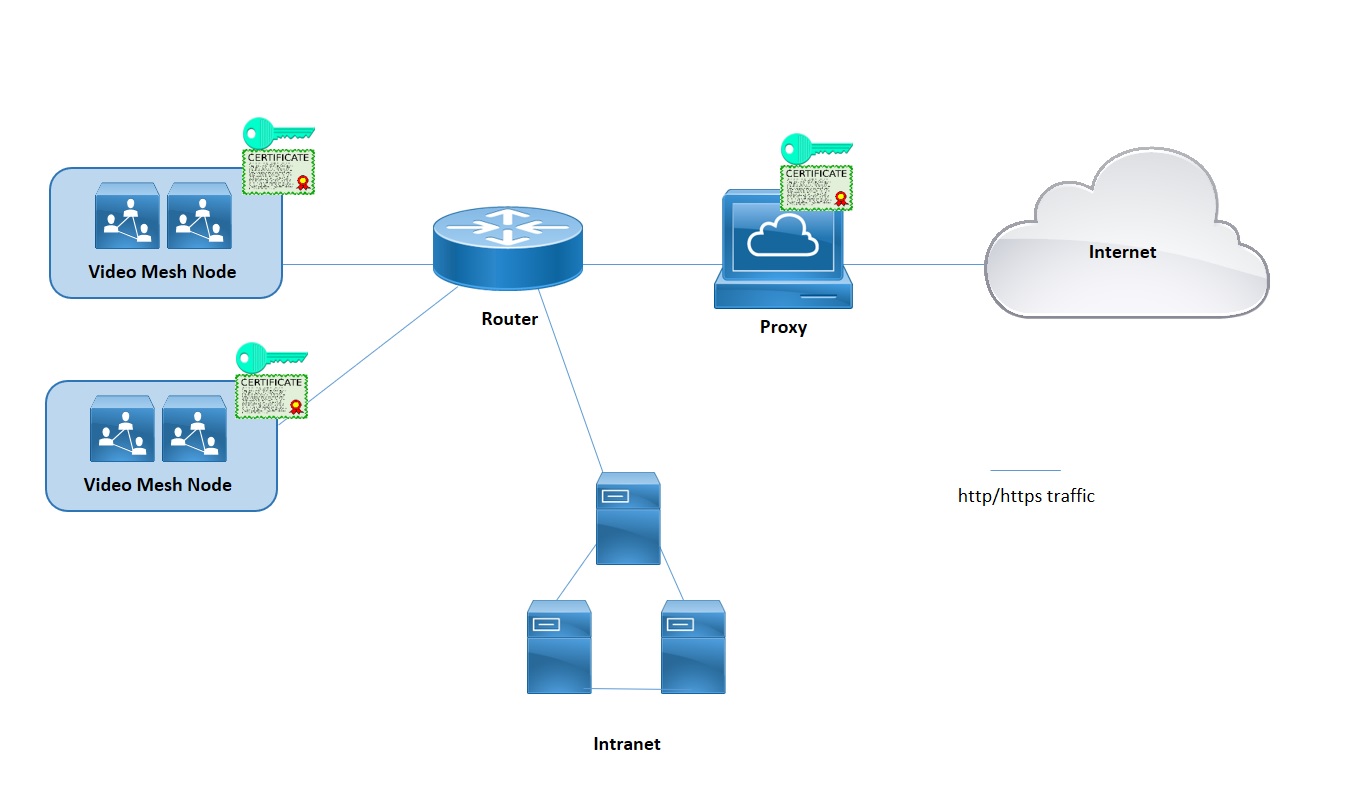
Läpinäkyvä välityspalvelin (tarkastus) —Video Mesh -solmuja ei ole määritetty käyttämään tiettyä välityspalvelimen osoitetta. Video Meshissä ei tarvita http (s) -määritysten muutoksia, mutta Video Mesh -solmut tarvitsevat päävarmenteen, jotta ne luottavat välityspalvelimeen. Tietotekniikka käyttää yleensä tarkastavia välityspalvelimia noudattaakseen käytäntöjä siitä, millä verkkosivustoilla voi vierailla ja sisältötyyppejä, jotka eivät ole sallittuja. Tämäntyyppinen välityspalvelin purkaa kaiken liikenteen (jopa https).
-
Tuemme virallisesti seuraavia välityspalvelinratkaisuja, jotka voidaan integroida Video Mesh -solmuihisi.
-
Cisco Web Security Appliance (WSA) läpinäkyvälle välityspalvelimelle
-
Squid eksplisiittiselle välityspalvelimelle
-
-
Jos kyseessä on nimenomainen välityspalvelin tai läpinäkyvä tarkastava välityspalvelin, joka tarkastaa (purkaa liikenteen), sinulla on oltava kopio välityspalvelimen päävarmenteesta, joka sinun on ladattava Web-käyttöliittymän Video Mesh -solmun luottamusvarastoon.
-
Tuemme seuraavia eksplisiittisiä välityspalvelimen ja todennustyyppien yhdistelmiä:
-
Ei todennusta http: n ja https: n kanssa
-
Perustunnistus http: llä ja https: llä
-
Yhdistelmätodennus vain https: llä
-
NTLM-todennus vain http: llä
-
-
Läpinäkyvien välityspalvelimien tapauksessa sinun on käytettävä reititinä/kytkintä pakottaaksesi HTTPS/443-liikenteen siirtymään välityspalvelimeen. Voit myös pakottaa Web Socketin siirtymään välityspalvelimeen. (Web Socket käyttää https.)
Video Mesh vaatii web-liitäntäyhteyksiä pilvipalveluihin, jotta solmut toimivat oikein. Selkeässä tarkastuksessa ja läpinäkyvissä tarkastusvälityspalvelimissa, http-otsikot vaaditaan asianmukaiseen websocket-yhteyteen. Jos niitä muutetaan, websocket-yhteys epäonnistuu.
Kun websocket-yhteysvirhe ilmenee portissa 443 (läpinäkyvä tarkastusvälityspalvelin on käytössä), se johtaa rekisteröinnin jälkeiseen varoitukseen Control Hubissa: ”Webex Video Mesh SIP -puhelu ei toimi oikein.” Sama hälytys voi tapahtua muista syistä, kun välityspalvelinta ei ole käytössä. Kun websocket-otsikot estetään portissa 443, media ei kulje sovellusten ja SIP-asiakkaiden välillä.
Jos tietoväline ei virtaa, tämä tapahtuu usein, kun https-liikenne solmusta portin 443 yli epäonnistuu:
-
Port 443 -liikenne on välityspalvelimen sallittu, mutta se on tarkastava välityspalvelin ja rikkoo verkkoliikennettä.
Näiden ongelmien korjaamiseksi saatat joutua ”ohittamaan” tai ”yhdistämään” (poistamaan tarkastuksen käytöstä) portissa 443: *.wbx2.com ja *.ciscospark.com.
-
Tämän toimenpiteen avulla voit määrittää välityspalvelimen tyypin, jonka haluat integroida videoverkkoon. Jos valitset läpinäkyvän tarkastusvälityspalvelimen tai nimenomaisen välityspalvelimen, voit käyttää solmun käyttöliittymää päävarmenteen lataamiseen ja asentamiseen, välityspalvelinyhteyden tarkistamiseen ja mahdollisten ongelmien vianmääritykseen.
Ennen kuin aloitat
-
Katso yhteen veto tuetuista välityspalvelinvaihtoehdoista kohdasta Video Mes hin välityspalvelimen tuki.
| 1 |
Kirjoita Video Mesh -asetusten URL-osoite | ||||||||||
| 2 |
Siirry kohtaan Trust Store & Proxy ja valitse sitten jokin vaihtoehto:
Noudata seuraavia vaiheita saadaksesi läpinäkyvän tarkastuksen tai nimenomaisen välityspalvelimen. | ||||||||||
| 3 |
Valitse Lataa juurivarmenne tai loppuentiteetin var menne ja etsi ja valitse sitten nimenomaisen tai läpinäkyvän tarkastavan välityspalvelimen päävarmenne. Varmenne on ladattu, mutta sitä ei ole vielä asennettu, koska solmu on käynnistettävä uudelleen varmenteen asentamiseksi. Saat lisätietoja napsauttamalla varmenteen myöntäjän nimen vieressä olevaa nuolta tai valitse Poista, jos teit virheen ja haluat ladata tiedoston uudelleen. | ||||||||||
| 4 |
Jos haluat läpinäkyvän tarkastuksen tai eksplisiittisen välityspalvelimen välityspalvelimen, valitse Tarkista välityspalvelinyhteys ja testaa verkkoyhteys Video Mesh -solmun ja välityspalvelimen välillä. Jos yhteystesti epäonnistuu, näyttöön tulee virheilmoitus, jossa kerrotaan syy ja miten voit korjata ongelman. | ||||||||||
| 5 |
Kun yhteystesti on läpäissyt, kytke eksplisiittisen välityspalvelimen kohdalla kytkin päälle Reiti tä kaikki portin 443 https-pyynnöt tältä solmulta nimenomaisen välityspalvelimen kautta. Tämän asetuksen voimaantulo vaatii 15 sekuntia. | ||||||||||
| 6 |
Valitse Asenna kaikki varmenteet luottamusvarast oon (tulee näkyviin aina, kun päävarmenne lisättiin välityspalvelimen asennuksen aikana) tai Käynnistä uudelleen (näkyy, jos päävarmennetta ei ole lisätty), lue kehote ja valitse sitten Asen na, jos olet valmis. Solmu käynnistyy uudelleen muutamassa minuutissa. | ||||||||||
| 7 |
Kun solmu käynnistyy uudelleen, kirjaudu tarvittaessa uudelleen sisään ja avaa sitten Yleiskatsaus -sivu tarkist aaksesi yhteyksien tarkistukset varmistaaksesi, että kaikki ovat vihreässä tilassa. Välityspalvelimen yhteyden tarkistus testaa vain webex.com-aliverkkotunnuksen. Jos yhteysongelmia ilmenee, yleinen ongelma on, että jotkin asennusohjeissa luetelluista pilviverkkotunnuksista estetään välityspalvelimessa. |
Mikä liikenne kulkee välityspalvelimen kautta
Video Mesh -sovelluksessa media ei kulje välityspalvelimen läpi. Tämä ominaisuus lähettää signalointi- ja hallinnan https-pohjaisen liikenteen välityspalvelimelle.Sinun on silti avattava tarvittavat portit, jotta mediavirrat pääsevät suoraan pilveen.
TCP-portti 444 ei ole käytössä välityspalvelimessa
Tämä portti on Video Meshin vaatimus, koska Video Mesh käyttää tätä porttia pilvipohjaisten palvelujen käyttämiseen, joita sen on käytettävä toimiakseen oikein. Tälle portille ja ANY: lle on tehtävä välityspalvelinpoikkeus, kuten on dokumentoitu Video Mesh -käyttöönotto-oppa assa ja Webex Teams Services -verkkovaati muksissa.
Signalointiliikenteen suodattamista IP-osoitteen mukaan ei tueta, koska ratkaisujemme käyttämät IP-osoitteet ovat dynaamisia ja voivat muuttua milloin tahansa.
Juurivarmennetta ei ole asennettu
Kun solmut puhuvat nimenomaisen välityspalvelimen kanssa, sinun on asennettava päävarmenne ja annettava poikkeus kyseiselle URL-osoitteelle palomuuriisi.
Yhteyden tarkistus epäonnistuu
Jos välityspalvelimen yhteystarkastus läpäisi ja välityspalvelimen asennus on valmis, yleiskatsaussivun yhteystarkistukset saattavat silti epäonnistua seuraavista syistä:
-
Välityspalvelin tarkastaa liikennettä, joka ei mene osoitteeseen webex.com.
-
Välityspalvelin estää muita verkkotunnuksia kuin webex.com.
Todennustiedot ovat virheellisiä
Jos välityspalvelin käyttää todennusmekanismia, varmista, että olet lisännyt oikeat todennustiedot solmuun.
Ruuhkat välityspalvelimessa
Välityspalvelimen ruuhkautuminen voi aiheuttaa viivästyksiä ja laskua pilveen menevässä liikenteessä. Tarkista välityspalvelinympäristöstäsi, tarvitaanko liikenteen rajoittamista.
Websocket ei voi muodostaa yhteyttä Squid-välityspalvelimen kautta
HTTPS-liikennettä tarkastavat Squid-välityspalvelimet voivat häiritä Hybrid Data Securityn edellyttämien websocket (wss:) -yhteyksien luomista. Nämä osiot antavat ohjeita siitä, miten Squid-eri versiot määritetään sivuuttamaan wss:liikenne palvelujen moitteettoman toiminnan varmistamiseksi.
Kalmari 4 ja 5
Lisätään on_unsupported_protocoldirektiivi seuraavasti squid.conf:
on_unsupported_protocol tunnel allKalmari 3.5.27
Testasimme onnistuneesti Hybrid Data Securityä seuraavien sääntöjen kanssa squid.conf. Nämä säännöt voivat muuttua, kun kehitämme ominaisuuksia ja päivitämme Webex-pilven.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


