
Дякуємо за відгук.
Підтримка проксі для гібридної безпеки даних та відеосетки
 Надіслати відгук?
У цьому розділі описано функцію підтримки проксі-сервера для гібридної безпеки даних. Він призначений для доповнення Посібника з розгортання Cisco Webex гібридної безпеки даних, доступного за адресою https://www.cisco.com/go/hybrid-data-security. У новому розгортанні ви налаштовуєте налаштування проксі-сервера на кожному вузлі після завантаження та монтажу ISO конфігурації HDS на вузлі та перед реєстрацією вузла у Cisco Webex хмарі.
Гібридна безпека даних підтримує явну, прозору перевірку та неперевірку проксі-сервера. Ви можете прив'язати ці проксі-сервери до свого розгортання, щоб ви могли захистити та контролювати трафік від підприємства до хмари. Ви можете використовувати інтерфейс адміністратора платформи на вузлах для керування сертифікатами та для перевірки загального стану підключення після налаштування проксі-сервера на вузлах.
Вузли гібридної безпеки даних підтримують такі параметри проксі-сервера:
-
Немає прок сі-сервера — типове значення, якщо ви не використовуєте налаштування вузла HDS для інтеграції проксі-сервера для зберігання довіри та проксі. Оновлення сертифіката не потрібно.
-
Прозорий проксі-сервер, який не перевіряє — вузли не налаштовані на використання певної адреси проксі-сервера і не повинні вимагати жодних змін для роботи з проксі-сервером, який не перевіряє. Оновлення сертифіката не потрібно.
-
Прозоре тунелювання або перевірка проксі -сервера — вузли не налаштовані на використання певної адреси проксі-сервера. Зміни конфігурації HTTP або HTTPS у вузлах не потрібні. Однак вузлам потрібен кореневий сертифікат, щоб вони довіряли проксі. Проксі-сервери, що перевіряють, зазвичай використовуються ІТ для забезпечення політики щодо того, які веб-сайти можна відвідувати, а які типи вмісту заборонені. Цей тип проксі розшифровує весь ваш трафік (навіть HTTPS).
-
Явний проксі-сервер —За допомогою явного проксі-сервера ви повідомляєте вузлам HDS, який проксі-сервер та схему аутентифікації використовувати. Щоб налаштувати явний проксі, необхідно ввести наступну інформацію по кожному вузлу:
-
Проксі IP/FQDN — Адреса, яку можна використовувати для доступу до проксі-машини.
-
Про@@ ксі-порт — номер порту, який проксі-сервер використовує для прослуховування проксі-трафіку.
-
Проксі-протокол - Залежно від того, що підтримує ваш проксі-сервер, виберіть один з наступних протоколів:
-
HTTP — переглядає та контролює всі запити, які надсилає клієнт.
-
https — надає канал для сервера. Клієнт отримує і перевіряє сертифікат сервера.
-
-
Тип аутенти фікації — Виберіть один із наступних типів аутентифікації:
-
Немає. Подальша аутентифікація не потрібна.
Доступно, якщо ви вибрали HTTP або HTTPS як протокол проксі-сервера.
-
Basic — Використовується для агента користувача HTTP для надання імені користувача та пароля під час подання запиту. Використовує кодування Base64.
Доступно, якщо ви вибрали HTTP або HTTPS як протокол проксі-сервера.
Потрібно ввести ім'я користувача та пароль на кожному вузлі.
-
Дайдже ст —Використовується для підтвердження облікового запису перед надсиланням конфіденційної інформації. Застосовує хеш-функцію на ім'я користувача та пароль перед відправкою по мережі.
Доступно лише в тому випадку, якщо ви вибрали HTTPS як протокол проксі-сервера.
Потрібно ввести ім'я користувача та пароль на кожному вузлі.
-
-
Приклад гібридних вузлів безпеки даних та проксі
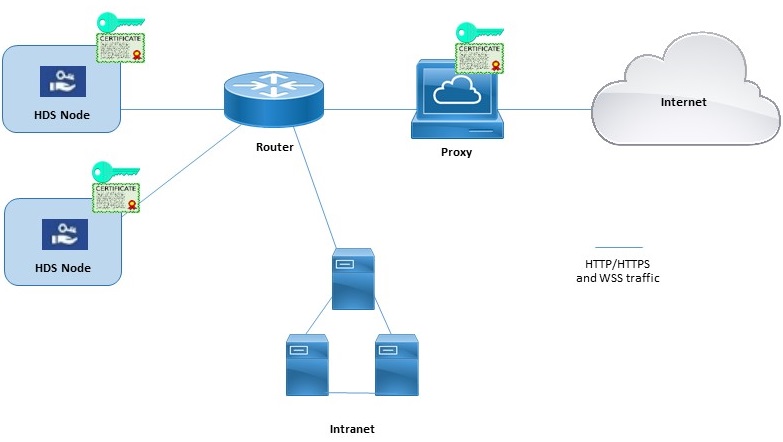
Ця діаграма показує приклад з'єднання між гібридною безпекою даних, мережею та проксі. Для проксі-сервера прозорої перевірки та явної перевірки HTTPS один і той же кореневий сертифікат повинен бути встановлений на проксі-сервері та на вузлах гібридної безпеки даних.
Заблокований режим зовнішнього вирішення DNS (явні конфігурації проксі)
Коли ви реєструєте вузол або перевіряєте конфігурацію проксі-сервера вузла, процес перевіряє пошук DNS та підключення до Cisco Webex хмари. У розгортаннях з явними конфігураціями проксі-сервера, які не дозволяють зовнішню роздільну здатність DNS для внутрішніх клієнтів, якщо вузол не може запитувати DNS-сервери, він автоматично переходить у режим блокованої зовнішньої розв'язки DNS. У цьому режимі може тривати реєстрація вузлів та інші тести підключення проксі-сервера.
-
Ми офіційно підтримуємо наступні проксі-рішення, які можуть інтегруватися з вашими вузлами гібридної безпеки даних.
-
Прозорий проксі-пристрій веб-безпеки Cisco (WSA).
-
Явний проксі—кальмар.
Проксі-сервери Squid, які перевіряють трафік HTTPS, можуть перешкоджати встановленню з'єднань з веб-сокетом (wss:). Щоб вирішити цю проблему, див. розділ Налаштування про ксі-серверів Squid для захисту гібридних даних.
-
-
Ми підтримуємо наступні комбінації типів аутентифікації для явних проксі-серверів:
-
Відсутність аутентифікації за допомогою HTTP або HTTPS
-
Базова аутентифікація за допомогою HTTP або HTTPS
-
Аутентифікація дайджесту лише за допомогою HTTPS
-
-
Для прозорого оглядового проксі-сервера або явного проксі-сервера HTTPS у вас повинна бути копія кореневого сертифіката проксі-сервера. Інструкції з розгортання, наведені в цьому посібнику, розповідають, як завантажити копію до сховищ довіри вузлів гібридної безпеки даних.
-
Мережа, яка розміщує вузли HDS, повинна бути налаштована так, щоб примусово маршрутизувати вихідний TCP-трафік на порту 443 через проксі.
-
Проксі-сервери, які перевіряють веб-трафік, можуть перешкоджати з'єднанню веб-сокетів. Якщо ця проблема виникне, обхід (не оглядаючи) трафік до
wbx2.comіciscospark.comвирішить проблему.
Якщо мережеве середовище вимагає проксі-сервера, скористайтеся цією процедурою, щоб вказати тип проксі-сервера, який потрібно інтегрувати з гібридною безпекою даних. Якщо ви вибрали прозорий проксі-сервер для перевірки або явний проксі-сервер HTTPS, ви можете використовувати інтерфейс вузла для завантаження та встановлення кореневого сертифіката. Ви також можете перевірити з'єднання проксі-сервера з інтерфейсу та усунути будь-які потенційні проблеми.
Перш ніж почати
-
Огляд підтрим уваних параметрів проксі-сервера див. Підтримка проксі-сервера.
| 1 |
Введіть URL-адресу налаштування вузла HDS |
| 2 |
Перейдіть до Довірчого магазину та прок сі, а потім виберіть опцію:
Виконайте наступні кроки для прозорого проксі-сервера для перевірки, явного проксі-сервера HTTP з базовою автентифікацією або явного проксі-сервера HTTPS. |
| 3 |
Натисніть кнопку Завантажити кореневий сертифікат або сертифікат кінцевої сут ності, а потім перейдіть до пункту виберіть кореневий сертифікат для проксі-сервера. Сертифікат завантажений, але ще не встановлений, оскільки для встановлення сертифіката потрібно перезавантажити вузол. Клацніть стрілку шеврон біля імені видавця сертифіката, щоб отримати докладнішу інформацію, або натисніть Ви дал ити, якщо ви допустили помилку і хочете повторно завантажити файл. |
| 4 |
Натисніть Перевірити підключення до проксі-сервера, щоб перевірити мережеве підключення між вузлом і проксі-сервером. Якщо перевірка підключення не вдається, ви побачите повідомлення про помилку, яке показує причину та способи усунення проблеми. Якщо ви бачите повідомлення про те, що зовнішнє вирішення DNS не було успішним, вузол не зміг дістатися до DNS-сервера. Ця умова очікується в багатьох явних конфігураціях проксі. Ви можете продовжити налаштування, і вузол буде функціонувати в режимі Blocked External DNS Resolution. Якщо ви вважаєте, що це помилка, виконайте ці дії, а потім перегляньте розділ Вимк нення блокованого зовнішнього режиму розв'язання DNS. |
| 5 |
Після проходження тесту підключення для явного проксі-сервера, встановленого лише на https, увімкніть перемикач на Мар шрутизувати всі запити HTTPS порту 443/444 з цього вузла через явний проксі-сер вер. Ця настройка вимагає 15 секунд, щоб вступити в силу. |
| 6 |
Натисніть кнопку Встановити всі сертифікати в сховище дові ри (з'являється для явного проксі-сервера HTTPS або прозорого проксі-сервера для перевірки) або Пере завантажити (з'являється для явного проксі-сервера HTTP), прочитайте запит і натисніть кнопку В станов ити, якщо ви готові. Вузол перезавантажується протягом декількох хвилин. |
| 7 |
Після перезавантаження вузла ввійдіть знову, якщо потрібно, а потім відкрийте сторінку «О гляд», щоб перевірити перевірку підключення, щоб переконатися, що всі вони мають зелений статус. Перевірка підключення до проксі-сервера тестує лише субдомен webex.com. Якщо є проблеми з підключенням, поширеною проблемою є те, що деякі хмарні домени, перелічені в інструкціях щодо встановлення, блокуються на проксі-сервері. |
Коли ви реєструєте вузол або перевіряєте конфігурацію проксі-сервера вузла, процес перевіряє пошук DNS та підключення до Cisco Webex хмари. Якщо DNS-сервер вузла не може розпізнати загальнодоступні імена DNS, вузол автоматично переходить у режим блокованої зовнішньої розв'язки DNS.
Якщо ваші вузли здатні розпізнавати загальнодоступні імена DNS через внутрішні DNS-сервери, ви можете вимкнути цей режим, повторно запустивши тест проксі-з'єднання для кожного вузла.
Перш ніж почати
| 1 |
У веб-браузері відкрийте інтерфейс вузла Гібридного захисту даних (IP-адреса/налаштування, наприклад, https://192.0.2.0/setup), введіть облікові дані адміністратора, які ви налаштували для вузла, а потім натисніть У вій ти. |
| 2 |
Перейдіть до Огляд (сторінка за замовчуванням). 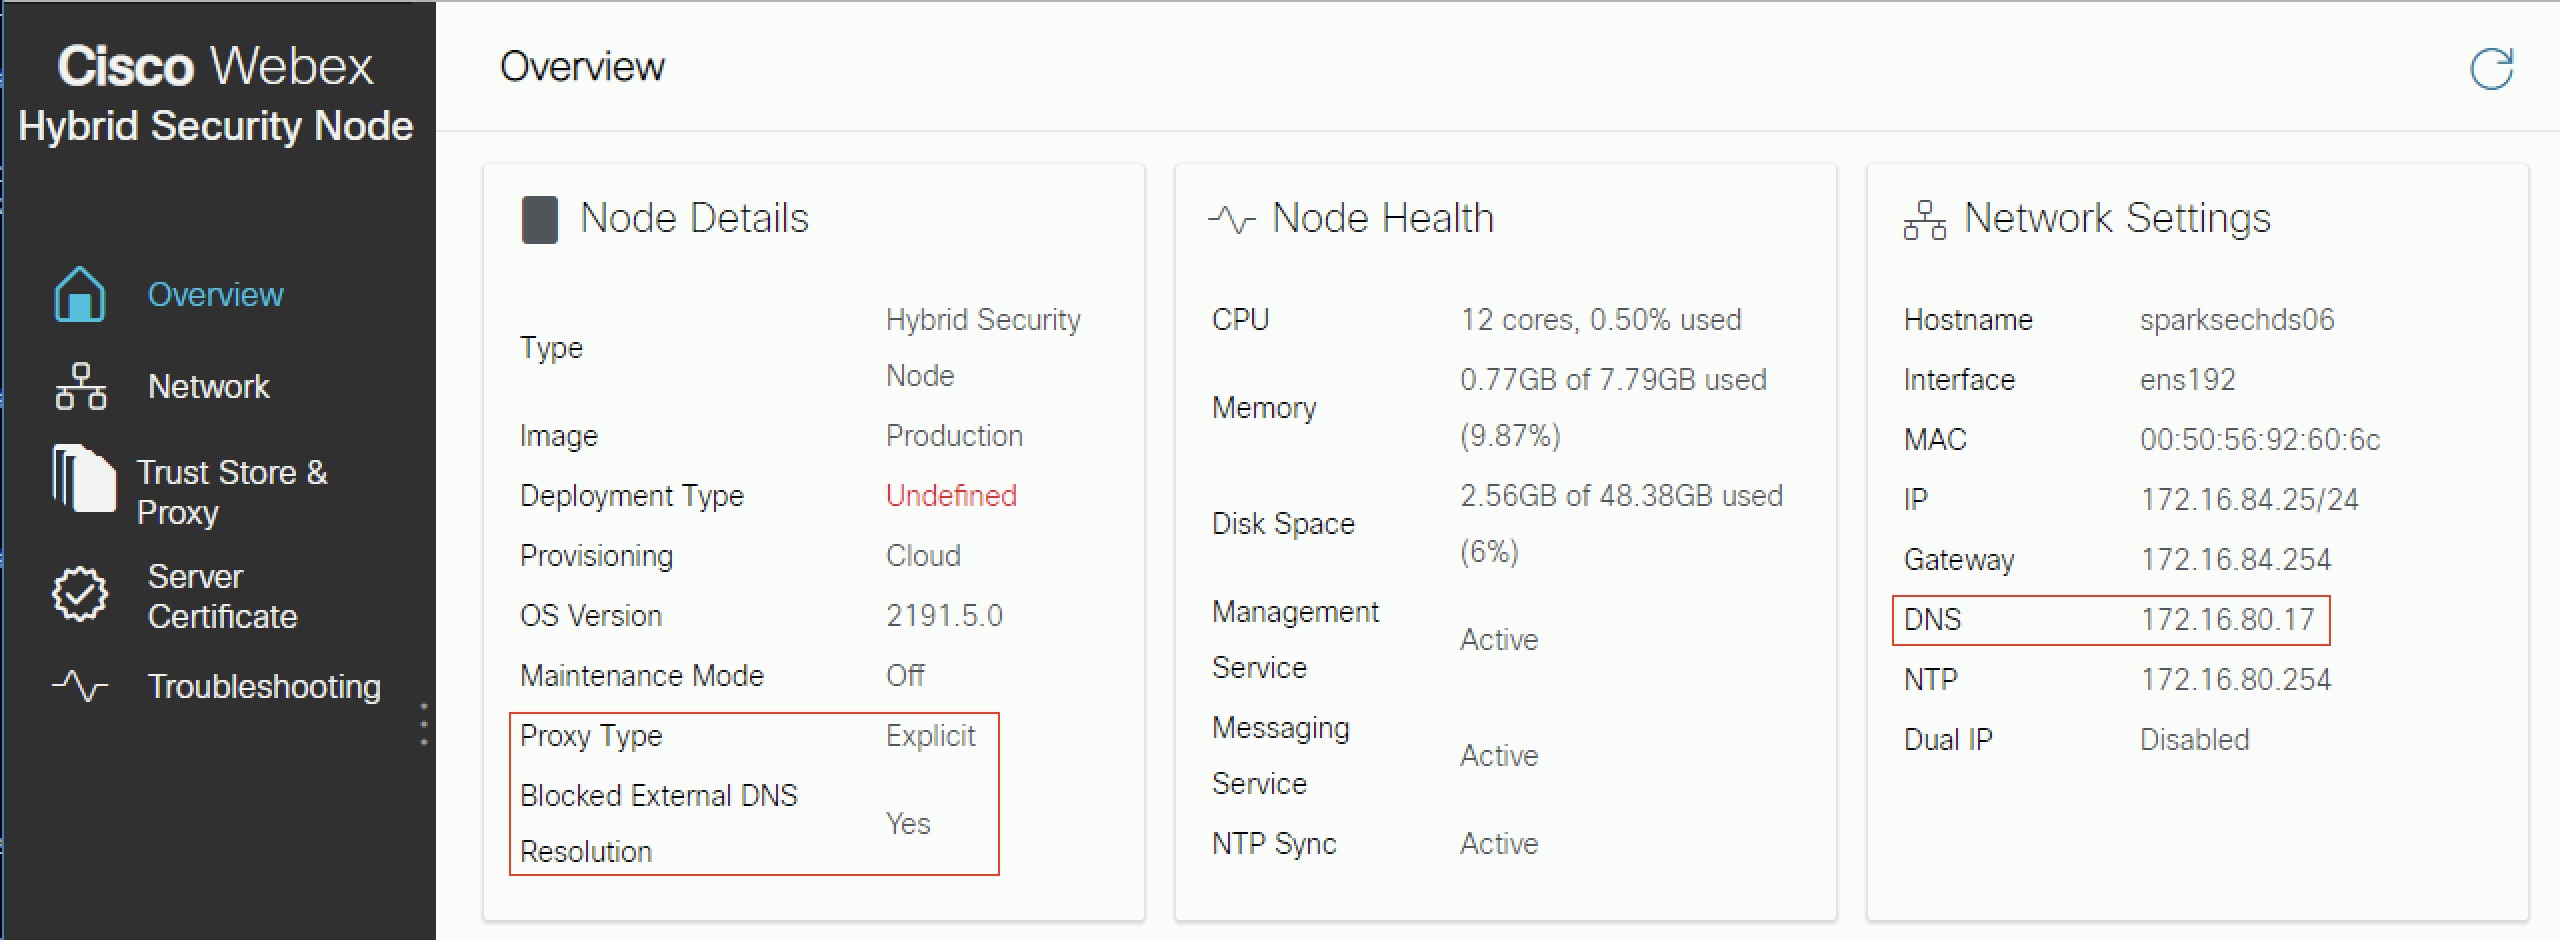
Якщо увімкнено, параме тр «Заблокована зовнішня роздільна здатність DNS» встановлюється на «Так». |
| 3 |
Перейдіть на сторінку Trust Store та прок сі. |
| 4 |
Натисніть Перевірити підключення до проксі- сервера. Якщо ви бачите повідомлення про те, що зовнішнє вирішення DNS не було успішним, вузол не зміг дістатися до DNS-сервера і залишиться в цьому режимі. В іншому випадку після перезавантаження вузла і повернення на сторінку Огляд, B locked External DNS Resolution має бути встановлено значення no. |
Що робити далі
У цьому розділі описано функцію підтримки проксі-сервера для Webex Video Mesh. Він призначений для доповнення Посібника з розгортання для Cisco Webex Video Mesh, доступного за адресою https://www.cisco.com/go/video-mesh. У новому розгортанні ви налаштовуєте налаштування проксі-сервера на кожному вузлі після розгортання програмного забезпечення Video Mesh у середовищі віртуальної машини та перед реєстрацією вузла у Cisco Webex хмарі.
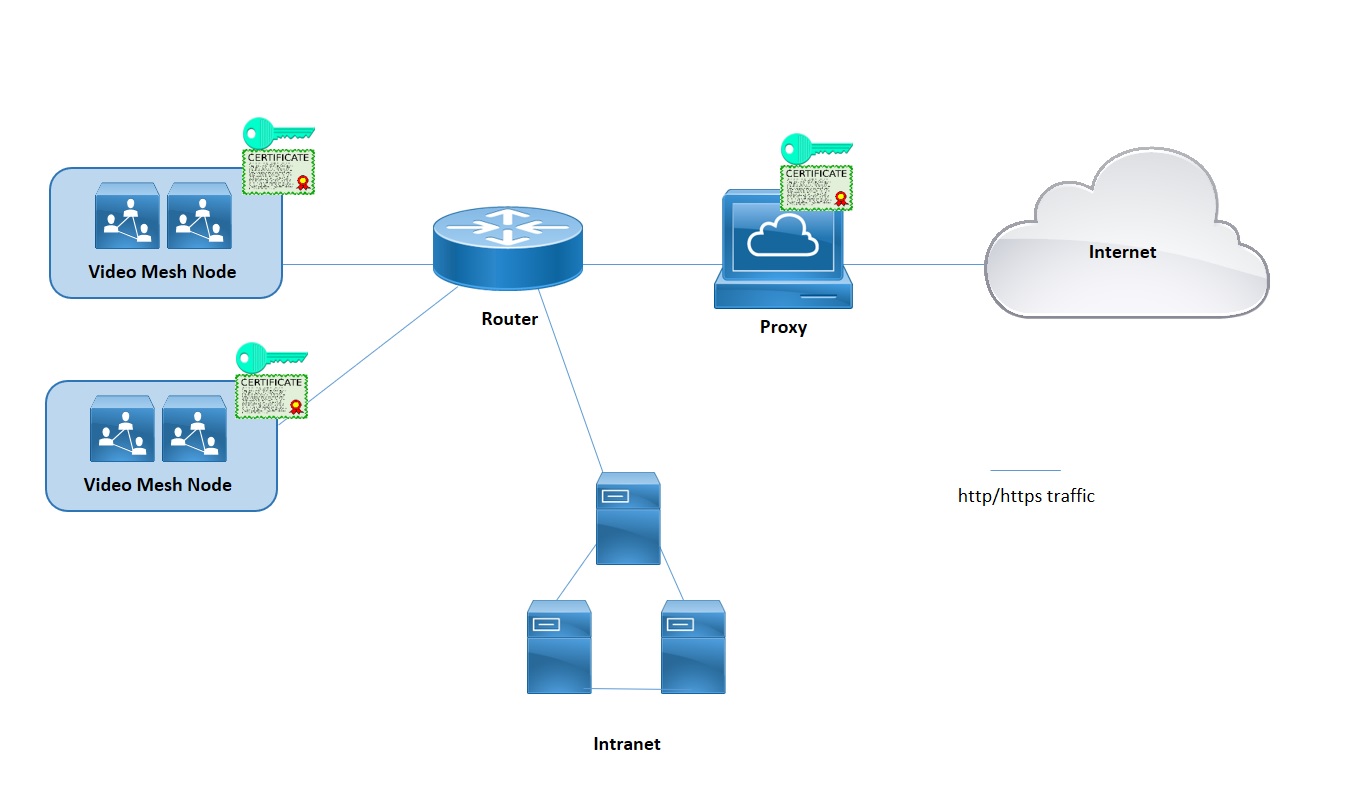
Video Mesh підтримує явні, прозорі оглядові та неперевірені проксі-сервери. Ви можете прив'язати ці проксі-сервери до розгортання Video Mesh, щоб ви могли захистити та контролювати трафік від підприємства до хмари. Ця функція надсилає сигналізацію та управління трафіком на основі https на проксі. Для прозорих проксі-серверів мережеві запити від вузлів Video Mesh пересилаються на певний проксі-сервер за допомогою правил маршрутизації корпоративної мережі. Ви можете використовувати інтерфейс адміністратора Video Mesh для керування сертифікатами та загальним станом підключення після впровадження проксі-сервера з вузлами.
ЗМІ не подорожують через проксі. Ви все одно повинні відкрити необхідні порти, щоб медіапотоки безпосередньо потрапляли до хмари. Див. Порти та протоколи для управління.
Video Mesh підтримує такі типи проксі-сервера:
-
Явний проксі-сервер (перевірка або неінспекція) —За допомогою явного проксі-сервера ви повідомляєте клієнту (вузли Video Mesh), який проксі-сервер використовувати. Цей параметр підтримує один з наступних типів автентифікації:
-
Немає. Подальша автентифікація не потрібна. (Для явного проксі-сервера HTTP або HTTPS.)
-
Основний — використовується для агента користувача HTTP для надання імені користувача та пароля під час подання запиту та використовує кодування Base64. (Для явного проксі-сервера HTTP або HTTPS.)
-
Digest — Використовується для підтвердження ідентичності облікового запису перед надсиланням конфіденційної інформації та застосовує хеш-функцію до імені користувача та пароля перед надсиланням через мережу. (Для явного проксі-сервера HTTPS.)
-
NTLM — подібно до Digest, NTLM використовується для підтвердження ідентичності облікового запису перед надсиланням конфіденційної інформації. Використовує облікові дані Windows замість імені користувача та пароля. Ця схема аутентифікації вимагає виконання декількох обмінів. (Для явного проксі-сервера HTTP.)
-
-
Прозорий проксі-сервер (без інспектування) — вузли Video Mesh не налаштовані на використання певної адреси проксі-сервера і не повинні вимагати будь-яких змін для роботи з проксі-сервером, який не перевіряє.
-
Прозорий проксі-сервер (перевірка) — вузли Video Mesh не налаштовані на використання певної адреси проксі-сервера. Зміни конфігурації http (s) у Video Mesh не потрібні, однак вузли Video Mesh потребують кореневого сертифіката, щоб вони довіряли проксі-серверу. Проксі-сервери, що перевіряють, зазвичай використовуються ІТ для забезпечення політики щодо того, які веб-сайти можна відвідувати та типи вмісту, який заборонений. Цей тип проксі розшифровує весь ваш трафік (навіть https).
-
Ми офіційно підтримуємо наступні проксі-рішення, які можуть інтегруватися з вашими вузлами Video Mesh.
-
Прилад веб-безпеки Cisco (WSA) для прозорого проксі-сервера
-
Кальмар для явного проксі
-
-
Для явного проксі-сервера або прозорого проксі-сервера, який перевіряє (розшифровує трафік), у вас повинна бути копія кореневого сертифіката проксі-сервера, який потрібно буде завантажити до сховища довіри вузлів Video Mesh у веб-інтерфейсі.
-
Ми підтримуємо наступні явні комбінації типів проксі та аутентифікації:
-
Відсутність аутентифікації за допомогою http і https
-
Базова аутентифікація за допомогою http і https
-
Аутентифікація дайджесту лише за допомогою https
-
Аутентифікація NTLM лише за допомогою http
-
-
Для прозорих проксі-серверів необхідно використовувати маршрутизатора/перемикач, щоб примусово перейти трафік HTTPS/443 на проксі. Ви також можете змусити Web Socket перейти до проксі-сервера. (Веб-сокет використовує https.)
Video Mesh вимагає підключення веб-сокетів до хмарних служб, щоб вузли функціонували коректно. При явній перевірці та прозорій перевірці проксі-серверів потрібні заголовки http для належного з'єднання з веб-сокетом. Якщо вони будуть змінені, з'єднання з веб-сокетом вийде з ладу.
Коли на порту 443 виникає збій підключення до веб-сокета (з увімкненим проксі-сервер прозорого перевірки), це призводить до попередження після реєстрації в Контрольному центрі: «Виклик SIP Webex Video Mesh не працює належним чином». Така ж тривога може виникнути і з інших причин, коли проксі не включений. Коли заголовки веб-сокетів заблоковані на порту 443, медіа не перетікає між додатками та клієнтами SIP.
Якщо носій не тече, це часто відбувається, коли трафік https з вузла через порт 443 виходить з ладу:
-
Трафік порту 443 дозволений проксі, але це перевіряючий проксі і порушує веб-сокет.
Щоб виправити ці проблеми, можливо, доведеться «обходити» або «сплайсинг» (відключити перевірку) на порту 443 до: *.wbx2.com та *.ciscospark.com.
-
Скористайтеся цією процедурою, щоб вказати тип проксі-сервера, який потрібно інтегрувати з відеосіткою. Якщо ви вибрали прозорий проксі-сервер для перевірки або явний проксі-сервер, ви можете використовувати інтерфейс вузла для завантаження та встановлення кореневого сертифіката, перевірки з'єднання проксі-сервера та усунення будь-яких потенційних проблем.
Перш ніж почати
| 1 |
Введіть URL-адресу налаштування Video Mesh | ||||||||||
| 2 |
Перейдіть до Довірчого магазину та прок сі, а потім виберіть опцію:
Виконайте наступні кроки для прозорої перевірки або явного проксі-сервера. | ||||||||||
| 3 |
Натисніть кнопку Завантажити кореневий сертифікат або сертифікат кінцевої сут ності, а потім знайдіть і виберіть кореневий сертифікат для явного або прозорого проксі-сервера для перевірки. Сертифікат завантажений, але ще не встановлений, оскільки для встановлення сертифіката потрібно перезавантажити вузол. Клацніть стрілку біля імені видавця сертифіката, щоб отримати докладнішу інформацію, або натисніть Видалити, якщо ви допустили помилку і хочете перезавантажити файл. | ||||||||||
| 4 |
Для прозорої перевірки або явних про ксі-серверів натисніть Перевірити підключення до проксі-сервера, щоб перевірити мережевий зв'язок між вузлом Video Mesh та проксі-сервером. Якщо перевірка підключення не вдається, ви побачите повідомлення про помилку, яке показує причину та способи усунення проблеми. | ||||||||||
| 5 |
Після проходження тесту підключення для явного проксі-сервера увімкніть перемикач на Мар шрутизувати всі запити порту 443 https від цього вузла через явний проксі-сервер. Ця настройка вимагає 15 секунд, щоб вступити в силу. | ||||||||||
| 6 |
Натисніть кнопку Встановити всі сертифікати в сховище дові ри (з'являється щоразу, коли кореневий сертифікат додавали під час налаштування проксі-сервера) або Пере завантажити (з'являється, якщо кореневий сертифікат не додано), прочитайте запит, а потім натисніть кнопку Встановити, якщо ви готові. Вузол перезавантажується протягом декількох хвилин. | ||||||||||
| 7 |
Після перезавантаження вузла ввійдіть знову, якщо потрібно, а потім відкрийте сторінку «О гляд», щоб перевірити перевірку підключення, щоб переконатися, що всі вони мають зелений статус. Перевірка підключення до проксі-сервера тестує лише субдомен webex.com. Якщо є проблеми з підключенням, поширеною проблемою є те, що деякі хмарні домени, перелічені в інструкціях щодо встановлення, блокуються на проксі-сервері. |
Який трафік проходить через проксі
Для Video Mesh носій не проходить через проксі. Ця функція надсилає сигналізацію та управління трафіком на основі https проксі.Ви все одно повинні відкрити необхідні порти, щоб медіапотоки могли безпосередньо дістатися до хмари.
Порт TCP 444 не ввімкнено на проксі
Цей порт є вимогою для Video Mesh, оскільки Video Mesh використовує цей порт для доступу до хмарних служб, які вона повинна використовувати для правильної роботи. Виняток для проксі-сервера має бути зроблений для цього порту та БУДЬ-ЯКОГО, як це задокументовано в посібнику з розгортання Video Mesh та Ви могах до мережі для служб Webex Teams.
Фільтрація сигнального трафіку за IP-адресою не підтримується, оскільки IP-адреси, які використовуються нашими рішеннями, є динамічними і можуть змінюватися в будь-який час.
Не встановлено кореневого сертифіката
Коли ваші вузли спілкуються з явним проксі-сервером, необхідно встановити кореневий сертифікат і ввести виняток для цієї URL-адреси у вашому брандмауері.
Перевірка підключення не вдається
Якщо перевірка підключення проксі-сервера пройдена, а установка проксі-сервера завершена, перевірка підключення на сторінці огляду може все одно зазнати невдачі з наступних причин:
-
Проксі перевіряє трафік, який не надходить на webex.com.
-
Проксі блокує домени, відмінні від webex.com.
Дані автентифікації невірні
Для проксі-серверів, які використовують механізм автентифікації, переконайтеся, що ви додали правильні дані автентифікації у вузол.
Перевантаження на проксі
Перевантаження на вашому проксі-сервері може спричинити затримку та падіння трафіку в хмару. Перевірте середовище проксі-сервера, щоб перевірити, чи потрібне обмеження трафіку.
Websocket не може підключитися через проксі Squid
Проксі-сервери Squid, які перевіряють трафік HTTPS, можуть перешкоджати встановленню з'єднань websocket (wss:), яких вимагає гібридна безпека даних. У цих розділах наведено вказівки щодо налаштування різних версій Squid для ігно wss:рування трафіку для правильної роботи служб.
Кальмари 4 і 5
Додайте on_unsupported_protocolдирективу до squid.conf:
on_unsupported_protocol tunnel allКальмари 3.5.27
Ми успішно протестували гібридну безпеку даних, додавши наступні правила squid.conf. Ці правила можуть бути змінені, коли ми розробляємо функції та оновлюємо хмару Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


