
Obrigado pelos seus comentários.
Suporte de proxy para segurança de dados híbridos e malha de vídeo
 Comentários?
Esta seção descreve o recurso de suporte de proxy para Hybrid Data Security. O objetivo é complementar o Guia de implantação para segurança de dados Cisco Webex híbridos, disponível em https://www.cisco.com/go/hybrid-data-security. Em uma nova implantação, você configura a configuração do proxy em cada nó depois de carregar e montar a ISO de configuração do HDS no nó e antes de registrar o nó na nuvem. Cisco Webex
O Hybrid Data Security suporta proxies explícitos e transparentes de inspeção e não inspeção. Você pode vincular esses proxies à sua implantação para proteger e monitorar o tráfego da empresa para a nuvem. Você pode usar uma interface de administração da plataforma nos nós para gerenciar certificados e verificar o status geral da conectividade depois de configurar o proxy nos nós.
Os nós do Hybrid Data Security oferecem suporte às seguintes opções de proxy:
-
Sem proxy — O padrão se você não usar a configuração de repositório confiável e proxy da configuração do nó HDS para integrar um proxy. Nenhuma atualização de certificado é necessária.
-
Proxy transparente sem inspeção — Os nós não estão configurados para usar um endereço de servidor proxy específico e não devem exigir nenhuma alteração para funcionar com um proxy que não inspeciona. Nenhuma atualização de certificado é necessária.
-
Proxy de inspeção ou tunelamento transparente — Os nós não estão configurados para usar um endereço de servidor proxy específico. Nenhuma alteração na configuração HTTP ou HTTPS é necessária nos nós. No entanto, os nós precisam de um certificado raiz para confiarem no proxy. Os proxies de inspeção geralmente são usados pela TI para aplicar políticas sobre quais sites podem ser visitados e quais tipos de conteúdo não são permitidos. Esse tipo de proxy decifra todo o seu tráfego (até mesmo HTTPS).
-
Proxy explícito — Com o proxy explícito, você informa aos nós do HDS qual servidor proxy e esquema de autenticação usar. Para configurar um proxy explícito, você deve inserir as seguintes informações em cada nó:
-
IP/FQDN do proxy — Endereço que pode ser usado para acessar a máquina proxy.
-
Porta proxy — Um número de porta que o proxy usa para escutar o tráfego com proxy.
-
Protocolo Proxy — Dependendo do suporte do seu servidor proxy, escolha entre os seguintes protocolos:
-
HTTP — Visualiza e controla todas as solicitações enviadas pelo cliente.
-
HTTPS — Fornece um canal para o servidor. O cliente recebe e valida o certificado do servidor.
-
-
Tipo de autenticação — Escolha entre os seguintes tipos de autenticação:
-
Nenhuma — Nenhuma autenticação adicional é necessária.
Disponível se você selecionar HTTP ou HTTPS como protocolo proxy.
-
Básico — usado para que um agente de usuário HTTP forneça um nome de usuário e senha ao fazer uma solicitação. Usa a codificação Base64.
Disponível se você selecionar HTTP ou HTTPS como protocolo proxy.
Exige que você insira o nome de usuário e a senha em cada nó.
-
Resumo — Usado para confirmar a conta antes de enviar informações confidenciais. Aplica uma função de hash no nome de usuário e senha antes de enviar pela rede.
Disponível somente se você selecionar HTTPS como protocolo proxy.
Exige que você insira o nome de usuário e a senha em cada nó.
-
-
Exemplo de nós e proxy de segurança de dados híbridos
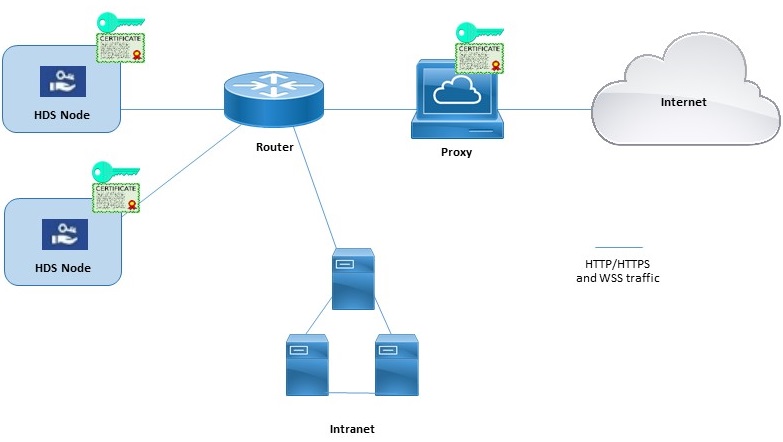
Este diagrama mostra um exemplo de conexão entre o Hybrid Data Security, a rede e um proxy. Para as opções de proxy de inspeção transparente e inspeção explícita de HTTPS, o mesmo certificado raiz deve ser instalado no proxy e nos nós do Hybrid Data Security.
Modo de resolução de DNS externo bloqueado (configurações explícitas de proxy)
Quando você registra um nó ou verifica a configuração do proxy do nó, o processo testa a pesquisa de DNS e a conectividade com a Cisco Webex nuvem. Em implantações com configurações explícitas de proxy que não permitem a resolução de DNS externo para clientes internos, se o nó não puder consultar os servidores DNS, ele entrará automaticamente no modo Resolução de DNS externa bloqueada. Nesse modo, o registro de nós e outros testes de conectividade de proxy podem continuar.
-
Oferecemos suporte oficial às seguintes soluções de proxy que podem ser integradas aos seus nós de segurança de dados híbridos.
-
Proxy transparente — Cisco Web Security Appliance (WSA).
-
Proxy explícito — Squid.
Os proxies Squid que inspecionam o tráfego HTTPS podem interferir no estabelecimento de conexões websocket (wss:). Para contornar esse problema, consulte Configurar proxies Squid para segurança de dados híbridos.
-
-
Oferecemos suporte às seguintes combinações de tipos de autenticação para proxies explícitos:
-
Sem autenticação com HTTP ou HTTPS
-
Autenticação básica com HTTP ou HTTPS
-
Autenticação digest somente com HTTPS
-
-
Para um proxy de inspeção transparente ou um proxy HTTPS explícito, você deve ter uma cópia do certificado raiz do proxy. As instruções de implantação neste guia explicam como fazer o upload da cópia nos repositórios confiáveis dos nós do Hybrid Data Security.
-
A rede que hospeda os nós do HDS deve ser configurada para forçar o tráfego TCP de saída na porta 443 a ser roteado pelo proxy.
-
Proxies que inspecionam o tráfego da web podem interferir nas conexões de soquetes da web. Se esse problema ocorrer, ignorar (não inspecionar) o tráfego
wbx2.comeciscospark.comresolverá o problema.
Se o ambiente de rede exigir um proxy, use esse procedimento para especificar o tipo de proxy que você deseja integrar ao Hybrid Data Security. Se você escolher um proxy de inspeção transparente ou um proxy HTTPS explícito, poderá usar a interface do nó para carregar e instalar o certificado raiz. Você também pode verificar a conexão proxy na interface e solucionar possíveis problemas.
Antes de começar
-
Consulte Suporte de proxy para obter uma visão geral das opções de proxy suportadas.
| 1 |
Insira o URL de configuração do nó HDS |
| 2 |
Acesse Trust Store & Proxy e escolha uma opção:
Siga as próximas etapas para obter um proxy de inspeção transparente, um proxy HTTP explícito com autenticação básica ou um proxy HTTPS explícito. |
| 3 |
Clique em Carregar um certificado raiz ou certificado de entidade final e, em seguida, navegue até escolher o certificado raiz para o proxy. O certificado foi carregado, mas ainda não foi instalado porque você precisa reinicializar o nó para instalar o certificado. Clique na seta divisória ao lado do nome do emissor do certificado para obter mais detalhes ou clique em Excluir se você cometeu um erro e quiser recarregar o arquivo. |
| 4 |
Clique em Verificar conexão de proxy para testar a conectividade de rede entre o nó e o proxy. Se o teste de conexão falhar, você verá uma mensagem de erro que mostra o motivo e como corrigir o problema. Se você receber uma mensagem dizendo que a resolução de DNS externo não foi bem-sucedida, significa que o nó não conseguiu acessar o servidor DNS. Essa condição é esperada em muitas configurações explícitas de proxy. Você pode continuar com a configuração e o nó funcionará no modo Resolução de DNS Externa Bloqueada. Se você acha que isso é um erro, conclua estas etapas e consulte Desativar o modo de resolução de DNS externo bloqueado. |
| 5 |
Depois que o teste de conexão for aprovado, para proxy explícito definido somente como https, ative o botão para Rotear todas as solicitações https da porta 443/444 desse nó por meio do proxy explícito. Essa configuração requer 15 segundos para entrar em vigor. |
| 6 |
Clique em Instalar todos os certificados no Trust Store (aparece para um proxy HTTPS explícito ou um proxy de inspeção transparente) ou em Reinicializar (aparece para um proxy HTTP explícito), leia a solicitação e clique em Instalar se estiver pronto. O nó é reinicializado em alguns minutos. |
| 7 |
Depois que o nó for reinicializado, faça login novamente, se necessário, e abra a página Visão geral para verificar as verificações de conectividade e garantir que todas estejam com o status verde. A verificação da conexão proxy testa apenas um subdomínio do webex.com. Se houver problemas de conectividade, um problema comum é que alguns dos domínios de nuvem listados nas instruções de instalação estão sendo bloqueados no proxy. |
Quando você registra um nó ou verifica a configuração do proxy do nó, o processo testa a pesquisa de DNS e a conectividade com a Cisco Webex nuvem. Se o servidor DNS do nó não conseguir resolver nomes de DNS públicos, o nó entrará automaticamente no modo de resolução de DNS externo bloqueado.
Se seus nós conseguirem resolver nomes DNS públicos por meio de servidores DNS internos, você poderá desativar esse modo executando novamente o teste de conexão proxy em cada nó.
Antes de começar
| 1 |
Em um navegador da Web, abra a interface do nó Hybrid Data Security (endereço IP/configuração, por exemplo, https://192.0.2.0/setup), insira as credenciais de administrador que você configurou para o nó e clique em Entrar. |
| 2 |
Vá para Visão geral (a página padrão). 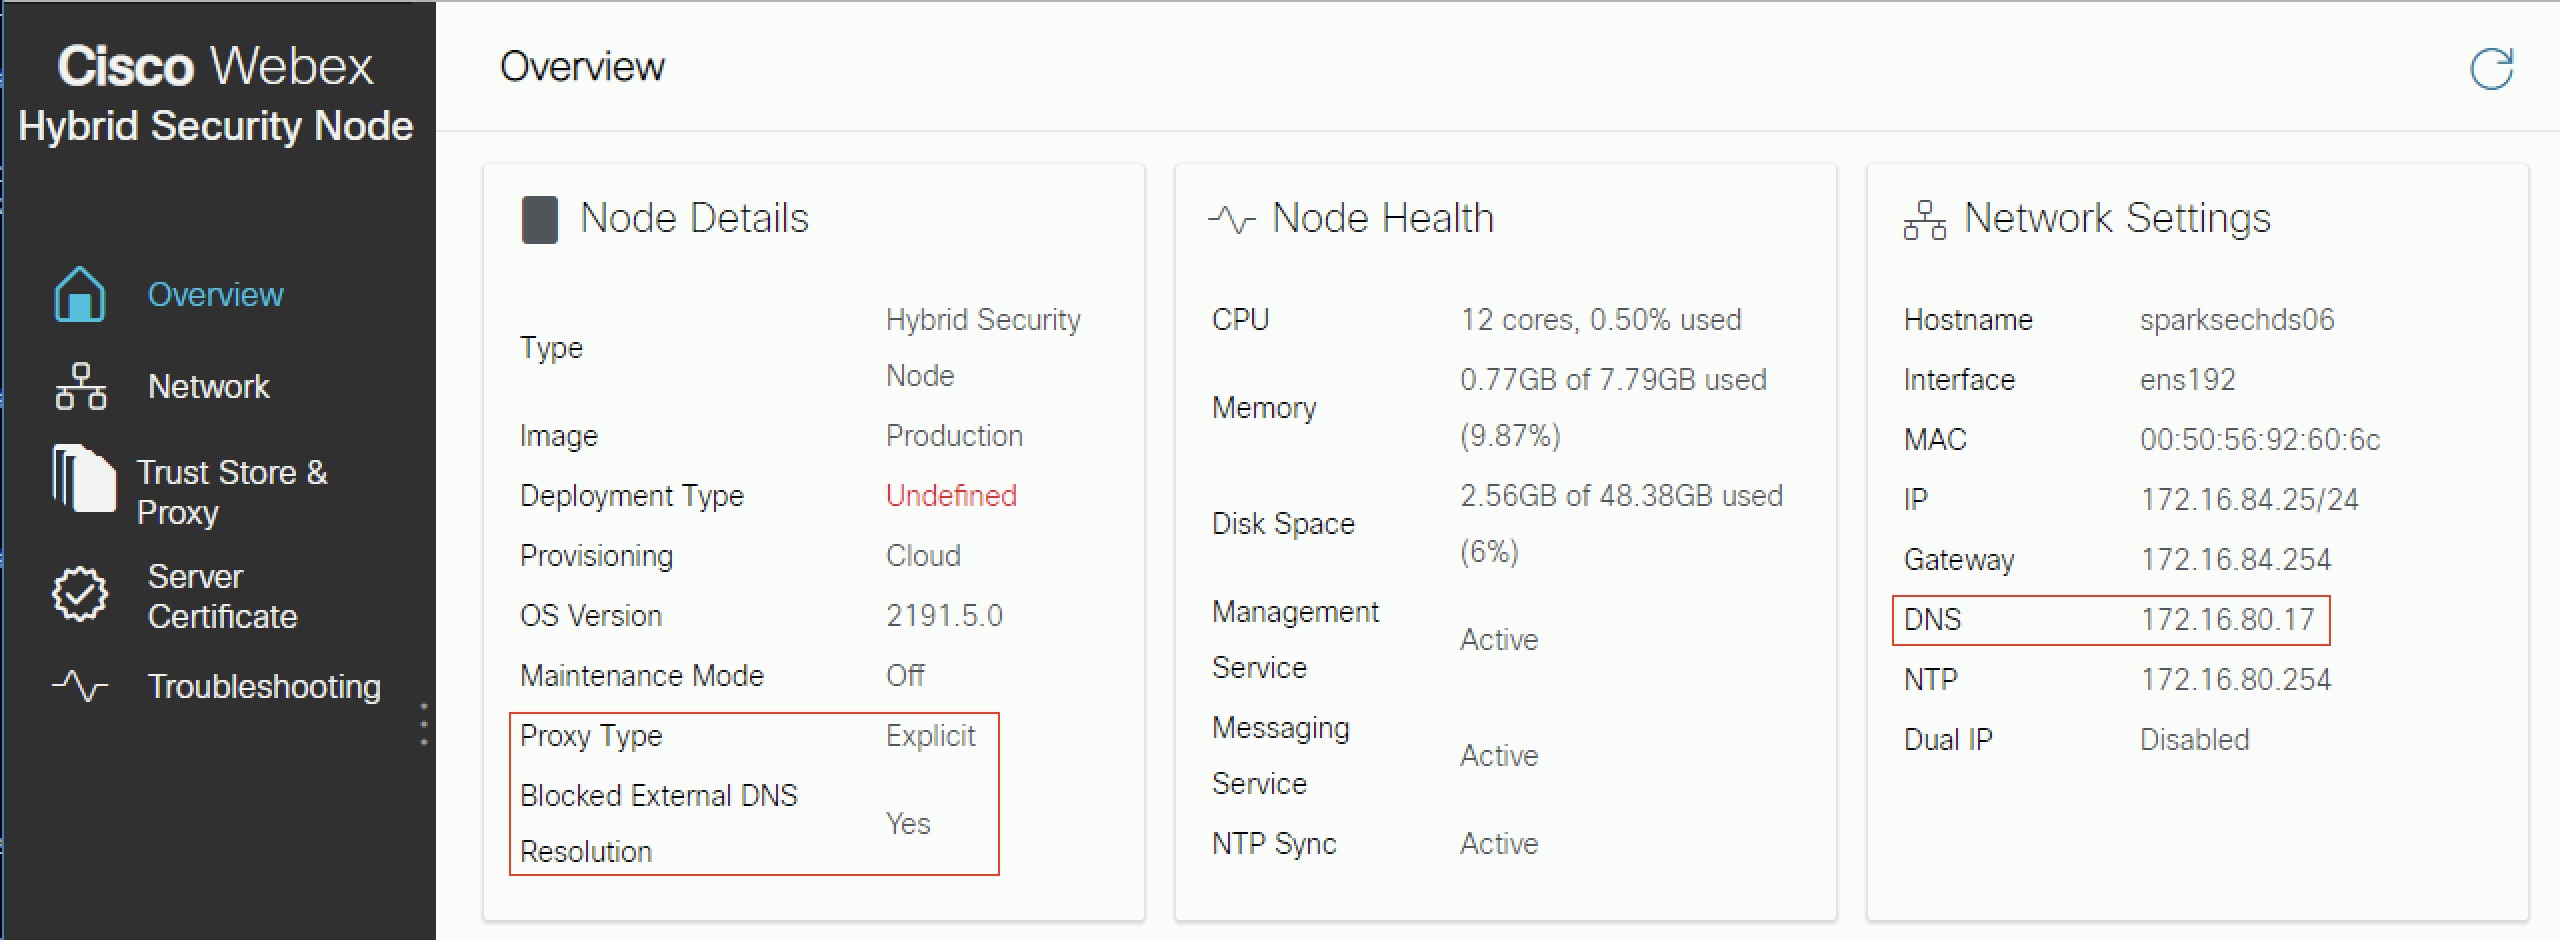
Quando ativada, a Resolução de DNS Externo Bloqueada é definida como Sim. |
| 3 |
Acesse a página Trust Store & Proxy. |
| 4 |
Clique em Verificar conexão proxy. Se você receber uma mensagem dizendo que a resolução de DNS externo não foi bem-sucedida, significa que o nó não conseguiu acessar o servidor DNS e permanecerá nesse modo. Caso contrário, depois de reinicializar o nó e voltar à página Visão geral, a Resolução de DNS externo bloqueada deverá ser definida como não. |
O que fazer a seguir
Esta seção descreve o recurso de suporte de proxy para Webex Video Mesh. O objetivo é complementar o Guia de implantação do Cisco Webex Video Mesh, disponível em https://www.cisco.com/go/video-mesh. Em uma nova implantação, você configura a configuração do proxy em cada nó depois de implantar o software Video Mesh em um ambiente de máquina virtual e antes de registrar o nó na nuvem. Cisco Webex
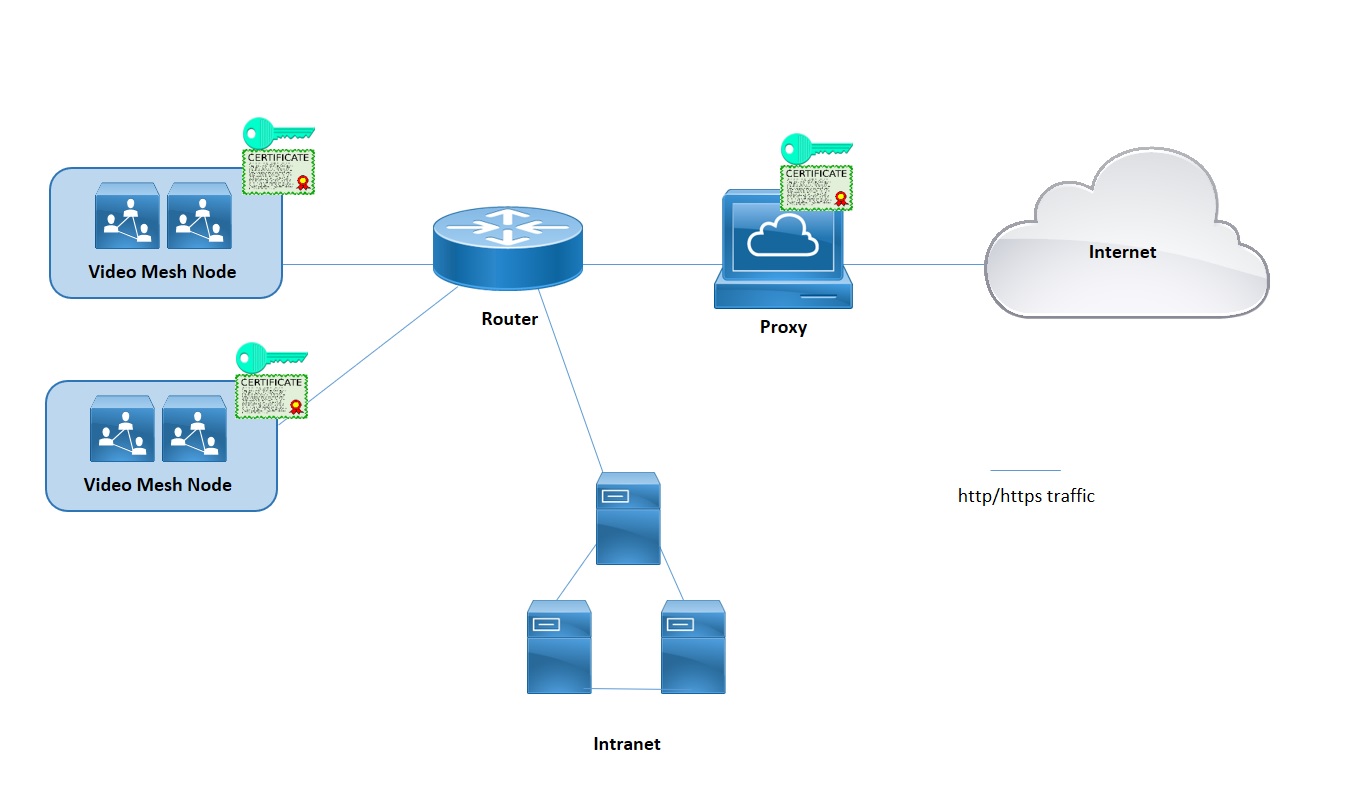
O Video Mesh suporta proxies explícitos e transparentes de inspeção e não inspeção. Você pode vincular esses proxies à sua implantação de malha de vídeo para que você possa proteger e monitorar o tráfego da empresa para a nuvem. Esse recurso envia tráfego baseado em https de sinalização e gerenciamento para o proxy. Para proxies transparentes, as solicitações de rede dos nós do Video Mesh são encaminhadas para um proxy específico por meio de regras de roteamento de rede corporativa. Você pode usar a interface de administração do Video Mesh para gerenciamento de certificados e o status geral da conectividade depois de implementar o proxy com os nós.
A mídia não viaja pelo proxy. Você ainda deve abrir as portas necessárias para que os fluxos de mídia cheguem diretamente à nuvem. Consulte Portas e protocolos para gerenciamento.
Os seguintes tipos de proxy são suportados pelo Video Mesh:
-
Proxy explícito (inspecionando ou não) — Com o proxy explícito, você informa ao cliente (nós de malha de vídeo) qual servidor proxy usar. Essa opção oferece suporte a um dos seguintes tipos de autenticação:
-
Nenhuma — Nenhuma outra autenticação é necessária. (Para proxy explícito HTTP ou HTTPS.)
-
Básico — Usado para que um agente de usuário HTTP forneça um nome de usuário e senha ao fazer uma solicitação e usa a codificação Base64. (Para proxy explícito HTTP ou HTTPS.)
-
Resumo — Usado para confirmar a identidade da conta antes de enviar informações confidenciais e aplica uma função de hash no nome de usuário e senha antes de enviar pela rede. (Para proxy explícito HTTPS.)
-
Assim como o Digest, o NTLM é usado para confirmar a identidade da conta antes de enviar informações confidenciais. Usa as credenciais do Windows em vez do nome de usuário e senha. Esse esquema de autenticação requer várias trocas para ser concluído. (Para proxy HTTP explícito.)
-
-
Proxy transparente (sem inspeção) — os nós de malha de vídeo não estão configurados para usar um endereço de servidor proxy específico e não devem exigir nenhuma alteração para funcionar com um proxy sem inspeção.
-
Proxy transparente (inspeção) — os nós de malha de vídeo não estão configurados para usar um endereço de servidor proxy específico. Nenhuma alteração na configuração http (s) é necessária no Video Mesh; no entanto, os nós do Video Mesh precisam de um certificado raiz para que confiem no proxy. Os proxies de inspeção geralmente são usados pela TI para aplicar políticas sobre quais sites podem ser visitados e tipos de conteúdo que não são permitidos. Esse tipo de proxy decifra todo o seu tráfego (até mesmo https).
-
Oferecemos suporte oficial às seguintes soluções de proxy que podem ser integradas aos seus nós de malha de vídeo.
-
Dispositivo de segurança da Web da Cisco (WSA) para proxy transparente
-
Squid para proxy explícito
-
-
Para um proxy explícito ou um proxy de inspeção transparente que inspecione (descriptografe o tráfego), você deve ter uma cópia do certificado raiz do proxy que deverá ser carregada no repositório confiável do node Video Mesh na interface da web.
-
Oferecemos suporte às seguintes combinações explícitas de proxy e tipo de autenticação:
-
Sem autenticação com http e https
-
Autenticação básica com http e https
-
Autenticação digest somente com https
-
Autenticação NTLM somente com http
-
-
Para proxies transparentes, você deve usar o roteador/switch para forçar o tráfego HTTPS/443 a ir para o proxy. Você também pode forçar o Web Socket a ir para o proxy. (O Web Socket usa https.)
O Video Mesh requer conexões de soquete web com serviços em nuvem, para que os nós funcionem corretamente. Em proxies de inspeção explícita e inspeção transparente, cabeçalhos http são necessários para uma conexão de websocket adequada. Se eles forem alterados, a conexão do websocket falhará.
Quando a falha na conexão do websocket ocorre na porta 443 (com o proxy de inspeção transparente ativado), ela leva a um aviso pós-registro no Control Hub: “A chamada SIP Webex Video Mesh não está funcionando corretamente”. O mesmo alarme pode ocorrer por outros motivos quando o proxy não está ativado. Quando os cabeçalhos do websocket são bloqueados na porta 443, a mídia não flui entre aplicativos e clientes SIP.
Se a mídia não estiver fluindo, isso geralmente ocorre quando o tráfego https do nó pela porta 443 está falhando:
-
O tráfego da porta 443 é permitido pelo proxy, mas é um proxy de inspeção e está quebrando o websocket.
Para corrigir esses problemas, talvez seja necessário “ignorar” ou “unir” (desativar a inspeção) na porta 443 para: *.wbx2.com e *.ciscospark.com.
-
Use esse procedimento para especificar o tipo de proxy que você deseja integrar a uma malha de vídeo. Se você escolher um proxy de inspeção transparente ou um proxy explícito, poderá usar a interface do nó para carregar e instalar o certificado raiz, verificar a conexão do proxy e solucionar possíveis problemas.
Antes de começar
-
Consulte Suporte de proxy para malha de vídeo para obter uma visão geral das opções de proxy suportadas.
| 1 |
Insira o URL de configuração do Video Mesh | ||||||||||
| 2 |
Acesse Trust Store & Proxy e escolha uma opção:
Siga as próximas etapas para uma inspeção transparente ou um proxy explícito. | ||||||||||
| 3 |
Clique em Carregar um certificado raiz ou certificado de entidade final e, em seguida, localize e escolha o certificado raiz para o proxy de inspeção explícito ou transparente. O certificado foi carregado, mas ainda não foi instalado porque o nó precisa ser reinicializado para instalar o certificado. Clique na seta ao lado do nome do emissor do certificado para obter mais detalhes ou clique em Excluir se você cometeu um erro e quiser recarregar o arquivo. | ||||||||||
| 4 |
Para inspeção transparente ou proxies explícitos, clique em Verificar conexão de proxy para testar a conectividade de rede entre o nó Video Mesh e o proxy. Se o teste de conexão falhar, você verá uma mensagem de erro que mostra o motivo e como corrigir o problema. | ||||||||||
| 5 |
Depois que o teste de conexão for aprovado, para proxy explícito, ative o botão para Rotear todas as solicitações https da porta 443 desse nó por meio do proxy explícito. Essa configuração requer 15 segundos para entrar em vigor. | ||||||||||
| 6 |
Clique em Instalar todos os certificados no repositório confiável (aparece sempre que um certificado raiz é adicionado durante a configuração do proxy) ou em Reinicializar (aparece se nenhum certificado raiz tiver sido adicionado), leia o aviso e clique em Instalar se estiver pronto. O nó é reinicializado em alguns minutos. | ||||||||||
| 7 |
Depois que o nó for reinicializado, faça login novamente, se necessário, e abra a página Visão geral para verificar as verificações de conectividade e garantir que todas estejam com o status verde. A verificação da conexão proxy testa apenas um subdomínio do webex.com. Se houver problemas de conectividade, um problema comum é que alguns dos domínios de nuvem listados nas instruções de instalação estão sendo bloqueados no proxy. |
Qual tráfego passa pelo proxy
Para o Video Mesh, a mídia não atravessa o proxy. Esse recurso envia tráfego baseado em HTTPS de sinalização e gerenciamento para o proxy. Você ainda precisa abrir as portas necessárias para que os fluxos de mídia cheguem diretamente à nuvem.
A porta TCP 444 não está habilitada no proxy
Essa porta é um requisito para o Video Mesh, porque o Video Mesh usa essa porta para acessar serviços baseados em nuvem que devem ser usados para funcionar corretamente. Uma exceção de proxy deve ser feita para essa porta e QUALQUER, conforme documentado no guia de implantação de malha de vídeo e nos requisitos de rede para serviços do Webex Teams.
A filtragem do tráfego de sinalização por endereço IP não é suportada, pois os endereços IP usados por nossas soluções são dinâmicos e podem mudar a qualquer momento.
Nenhum certificado raiz instalado
Quando seus nós estão conversando com um proxy explícito, você deve instalar o certificado raiz e inserir uma exceção para esse URL no seu firewall.
Falha na verificação de conectividade
Se a verificação de conectividade do proxy for aprovada e a instalação do proxy for concluída, as verificações de conectividade na página de visão geral ainda poderão falhar pelos seguintes motivos:
-
O proxy está inspecionando o tráfego que não vai para o webex.com.
-
O proxy está bloqueando domínios diferentes do webex.com.
Os detalhes de autenticação estão incorretos
Para proxies que usam um mecanismo de autenticação, certifique-se de adicionar os detalhes de autenticação corretos no nó.
Congestionamento no proxy
O congestionamento em seu proxy pode causar atrasos e quedas no tráfego para a nuvem. Verifique seu ambiente de proxy para ver se a limitação do tráfego é necessária.
O Websocket não pode se conectar por meio do Squid Proxy
Os proxies Squid que inspecionam o tráfego HTTPS podem interferir no estabelecimento das conexões websocket (wss:) exigidas pelo Hybrid Data Security. Essas seções fornecem orientação sobre como configurar várias versões do Squid para ignorar o wss:tráfego para a operação adequada dos serviços.
Lula 4 e 5
Adicione a on_unsupported_protocoldiretiva a squid.conf:
on_unsupported_protocol tunnel allLula 3.5.27
Testamos com sucesso a segurança de dados híbridos com as seguintes regras adicionadas squid.confa. Essas regras estão sujeitas a alterações à medida que desenvolvemos recursos e atualizamos a nuvem Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


