
Dziękujemy za opinię.
Obsługa proxy dla hybrydowych zabezpieczeń danych i siatki wideo
 Opinia?
W tej sekcji opisano funkcję obsługi serwera proxy dla Hybrid Data Security. Jego celem jest uzupełnienie Przewodnika wdrażania dla bezpieczeństwa danych Cisco Webex hybrydowych, dostępnego pod adresem https://www.cisco.com/go/hybrid-data-security. W nowym wdrożeniu konfigurację serwera proxy można skonfigurować w każdym węźle po przesłaniu i zamontowaniu ISO konfiguracji HDS w węźle oraz przed zarejestrowaniem węzła w chmurze. Cisco Webex
Hybrid Data Security obsługuje wyraźne, przejrzyste inspekcje i nieinspekcyjne serwery proxy. Możesz powiązać te serwery proxy z wdrożeniem, dzięki czemu możesz zabezpieczyć i monitorować ruch z przedsiębiorstwa do chmury. Możesz użyć interfejsu administratora platformy w węzłach do zarządzania certyfikatami i sprawdzania ogólnego stanu łączności po skonfigurowaniu serwera proxy w węzłach.
Węzły Hybrid Data Security obsługują następujące opcje proxy:
-
Brak serwera proxy — domyślnie, jeśli do integracji serwera proxy nie używasz konfiguracji Trust Store & Proxy konfiguracji węzła HDS. Aktualizacja certyfikatu nie jest wymagana.
-
Przezroczysty niesprawdzający serwer proxy — węzły nie są skonfigurowane do korzystania z określonego adresu serwera proxy i nie powinny wymagać żadnych zmian w pracy z niesprawdzającym serwerem proxy. Aktualizacja certyfikatu nie jest wymagana.
-
Przezroczyste tunelowanie lub sprawdzanie serwera proxy — węzły nie są skonfigurowane do używania określonego adresu serwera proxy. W węzłach nie są konieczne żadne zmiany konfiguracji HTTP lub HTTPS. Jednak węzły potrzebują certyfikatu głównego, aby zaufać serwerowi proxy. Kontrolujące serwery proxy są zazwyczaj wykorzystywane przez IT do egzekwowania zasad dotyczących stron internetowych, które mogą być odwiedzane, a jakie rodzaje treści są niedozwolone. Ten typ proxy odszyfruje cały ruch (nawet HTTPS).
-
Wulgarny serwer proxy — przy użyciu jawnego serwera proxy użytkownik informuje węzły HDS, którego serwera proxy i schematu uwierzytelniania mają być używane. Aby skonfigurować jawny proxy, musisz wprowadzić następujące informacje w każdym węźle:
-
Proxy IP/FQDN — adres, który może być używany do dotarcia do komputera proxy.
-
Port proxy — numer portu, którego serwer proxy używa do odsłuchiwania ruchu proxy.
-
Protokół proxy — W zależności od tego, co obsługuje serwer proxy, wybierz jeden z następujących protokołów:
-
HTTP—wyświetla i kontroluje wszystkie żądania wysyłane przez klienta.
-
Https — dostarcza kanał do serwera. Klient otrzymuje i sprawdza certyfikat serwera.
-
-
Typ uwierzytelniania — wybierz spośród następujących typów uwierzytelniania:
-
Brak — dalsze uwierzytelnianie nie jest wymagane.
Dostępne, jeśli jako protokół proxy zostanie wybrany protokół HTTP lub HTTPS.
-
Podstaw owy — używany przez agenta użytkownika HTTP do podawania nazwy użytkownika i hasła podczas składania żądania. Używa kodowania Base64.
Dostępne, jeśli jako protokół proxy zostanie wybrany protokół HTTP lub HTTPS.
Wymaga wprowadzenia nazwy użytkownika i hasła w każdym węźle.
-
Podsumo wanie — służy do potwierdzenia konta przed wysłaniem poufnych informacji. Stosuje funkcję skrótu na nazwę użytkownika i hasło przed wysłaniem przez sieć.
Dostępne tylko wtedy, gdy jako protokół proxy zostanie wybrany protokół HTTPS.
Wymaga wprowadzenia nazwy użytkownika i hasła w każdym węźle.
-
-
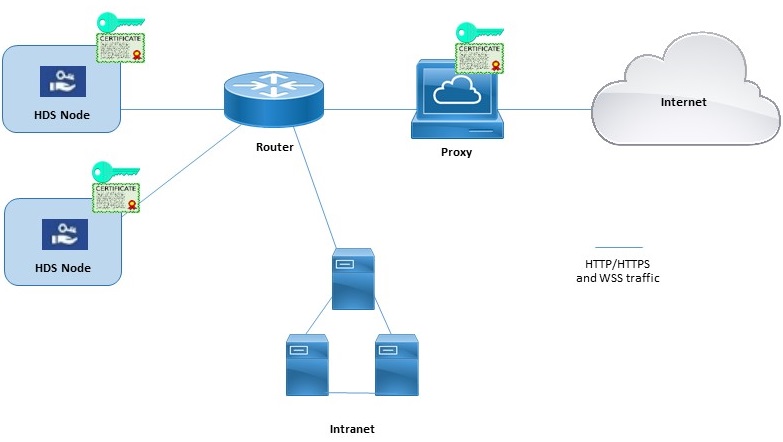
Przykład hybrydowych węzłów bezpieczeństwa danych i proxy
Na tym diagramie przedstawiono przykładowe połączenie między Hybrid Data Security, siecią a serwerem proxy. W przypadku opcji przejrzystego sprawdzania i przejrzystego serwowania serwera proxy HTTPS, ten sam certyfikat główny musi być zainstalowany na serwerze proxy i w węzłach Hybrid Data Security.
Zablokowany tryb rozdzielczości zewnętrznej DNS (jawne konfiguracje proxy)
Podczas rejestracji węzła lub sprawdzania konfiguracji serwera proxy węzła proces testuje wyszukiwanie DNS i łączność z Cisco Webex chmurą. W przypadku wdrożeń z jawnymi konfiguracjami proxy, które nie zezwalają na zewnętrzną rozdzielczość DNS dla klientów wewnętrznych, węzeł nie może zapytać serwerów DNS, automatycznie przechodzi w tryb zablokowanej zewnętrznej rozdzielczości DNS. W tym trybie można kontynuować rejestrację węzłów i inne testy łączności proxy.
-
Oficjalnie obsługujemy następujące rozwiązania proxy, które mogą być zintegrowane z węzłami Hybrid Data Security.
-
Przezroczysty proxy — Cisco Web Security Appliance (WSA).
-
Jawny proxy - Squid.
Serwisy proxy Squid, które sprawdzają ruch HTTPS, mogą zakłócać nawiązywanie połączeń websocket (wss:). Aby rozwiązać ten problem, zobacz Konfigurowanie serwerów proxy Squid dla hybrydowego zabezpieczenia danych.
-
-
Obsługujemy następujące kombinacje typów uwierzytelniania dla jawnych serwerów proxy:
-
Brak uwierzytelniania za pomocą HTTP lub HTTPS
-
Podstawowe uwierzytelnianie za pomocą HTTP lub HTTPS
-
Zmień uwierzytelnianie tylko za pomocą HTTPS
-
-
W przypadku przejrzystego serwera proxy lub jawnego serwera proxy HTTPS, musisz mieć kopię głównego certyfikatu serwera proxy. Instrukcje wdrażania zawarte w tym przewodniku informują, jak przesłać kopię do magazynów zaufania węzłów Hybrid Data Security.
-
Sieć obsługująca węzły HDS musi być skonfigurowana tak, aby wymuszać ruch wychodzący TCP na porcie 443 do kierowania przez serwer proxy.
-
Serwery proxy, które sprawdzają ruch sieciowy, mogą zakłócać połączenia z gniazdem sieciowym. Jeśli wystąpi ten problem, pominięcie (nie sprawdzanie) ruchu do
wbx2.comiciscospark.comrozwiąże problem.
Jeśli środowisko sieciowe wymaga serwera proxy, użyj tej procedury, aby określić typ serwera proxy, który ma zostać zintegrowany z Hybrid Data Security. Jeśli wybierzesz przezroczysty serwer proxy sprawdzający lub jawny proxy HTTPS, możesz użyć interfejsu węzła do przesłania i zainstalowania certyfikatu głównego. Możesz także sprawdzić połączenie proxy z interfejsu i rozwiązać wszelkie potencjalne problemy.
Zanim zaczniesz
-
Przegląd obsługiwanych opcji serwera proxy zawiera sekcja Obsługa serwera proxy.
| 1 |
Wprowadź adres URL konfiguracji węzła HDS |
| 2 |
Przejdź do Trust Store & Proxy, a następnie wybierz opcję:
Wykonaj kolejne kroki w przypadku przejrzystego serwera proxy, jawnego serwera proxy HTTP z uwierzytelnianiem podstawowym lub jawnego serwera proxy HTTPS. |
| 3 |
Kliknij opcję Prześlij certyfikat główny lub certyfikat obiektu końco wego, a następnie przejdź do opcji Wybierz certyfikat główny dla serwera proxy. Certyfikat jest przesłany, ale nie jest jeszcze zainstalowany, ponieważ konieczne jest ponowne uruchomienie węzła, aby zainstalować certyfikat. Kliknij strzałkę szewrona obok nazwy wydawcy certyfikatu, aby uzyskać więcej informacji, lub kliknij przycisk Usuń, jeśli popełniłeś błąd i chcesz ponownie przesłać plik. |
| 4 |
Kliknij opcję Sprawdź połączenie proxy, aby przetestować łączność sieciową między węzłem a serwerem proxy. Jeśli test połączenia się nie powiedzie, pojawi się komunikat o błędzie, który pokazuje przyczynę i sposób rozwiązania problemu. Jeśli pojawi się komunikat informujący, że zewnętrzna rozdzielczość DNS nie powiodła się, węzeł nie mógł dotrzeć do serwera DNS. Ten warunek jest oczekiwany w wielu jawnych konfiguracjach proxy. Możesz kontynuować konfigurację, a węzeł będzie działał w trybie zablokowanej zewnętrznej rozdzielczości DNS. Jeśli uważasz, że jest to błąd, wykonaj te kroki, a następnie zobacz Wyłączanie zablokowanego zewnętrznego trybu rozdzielczości DNS. |
| 5 |
Po przejściu testu połączenia, w przypadku jawnego serwera proxy ustawionego tylko na https, włącz przełącznik na Przekieruj wszystkie żądania https portu 443/444 z tego węzła przez jawny proxy. To ustawienie wymaga 15 sekund, aby zaczęło obowiązywać. |
| 6 |
Kliknij opcję Zainstaluj wszystkie certyfikaty w sklepie zauf ania (pojawia się dla jawnego serwera proxy HTTPS lub przezroczystego serwera proxy) lub Uruchom ponownie (pojawia się dla jawnego serwera proxy HTTP), przeczytaj monit, a następnie kliknij przycisk Zainstaluj, jeśli jesteś gotowy. Węzeł uruchamia się ponownie w ciągu kilku minut. |
| 7 |
Po ponownym uruchomieniu węzła zaloguj się ponownie, jeśli to konieczne, a następnie otwórz stronę Przegląd, aby sprawdzić kontrole łączności, aby upewnić się, że wszystkie są w stanie zielonym. Kontrola połączenia proxy testuje tylko subdomenę webex.com. Jeśli występują problemy z łącznością, częstym problemem jest to, że niektóre domeny w chmurze wymienione w instrukcji instalacji są blokowane w serwisie proxy. |
Podczas rejestracji węzła lub sprawdzania konfiguracji serwera proxy węzła proces testuje wyszukiwanie DNS i łączność z Cisco Webex chmurą. Jeśli serwer DNS węzła nie może rozwiązać publicznych nazw DNS, węzeł automatycznie przechodzi w tryb zablokowanej zewnętrznej rozdzielczości DNS.
Jeśli węzły są w stanie rozwiązywać publiczne nazwy DNS za pośrednictwem wewnętrznych serwerów DNS, możesz wyłączyć ten tryb, ponownie uruchamiając test połączenia proxy na każdym węźle.
Zanim zaczniesz
| 1 |
W przeglądarce internetowej otwórz interfejs węzła Hybrid Data Security (adres IP/konfiguracja, na przykład https://192.0.2.0/setup), wprowadź poświadczenia administratora skonfigurowane dla węzła, a następnie kliknij przycisk Z aloguj się. |
| 2 |
Przejdź do Omówienie (strona domyślna). 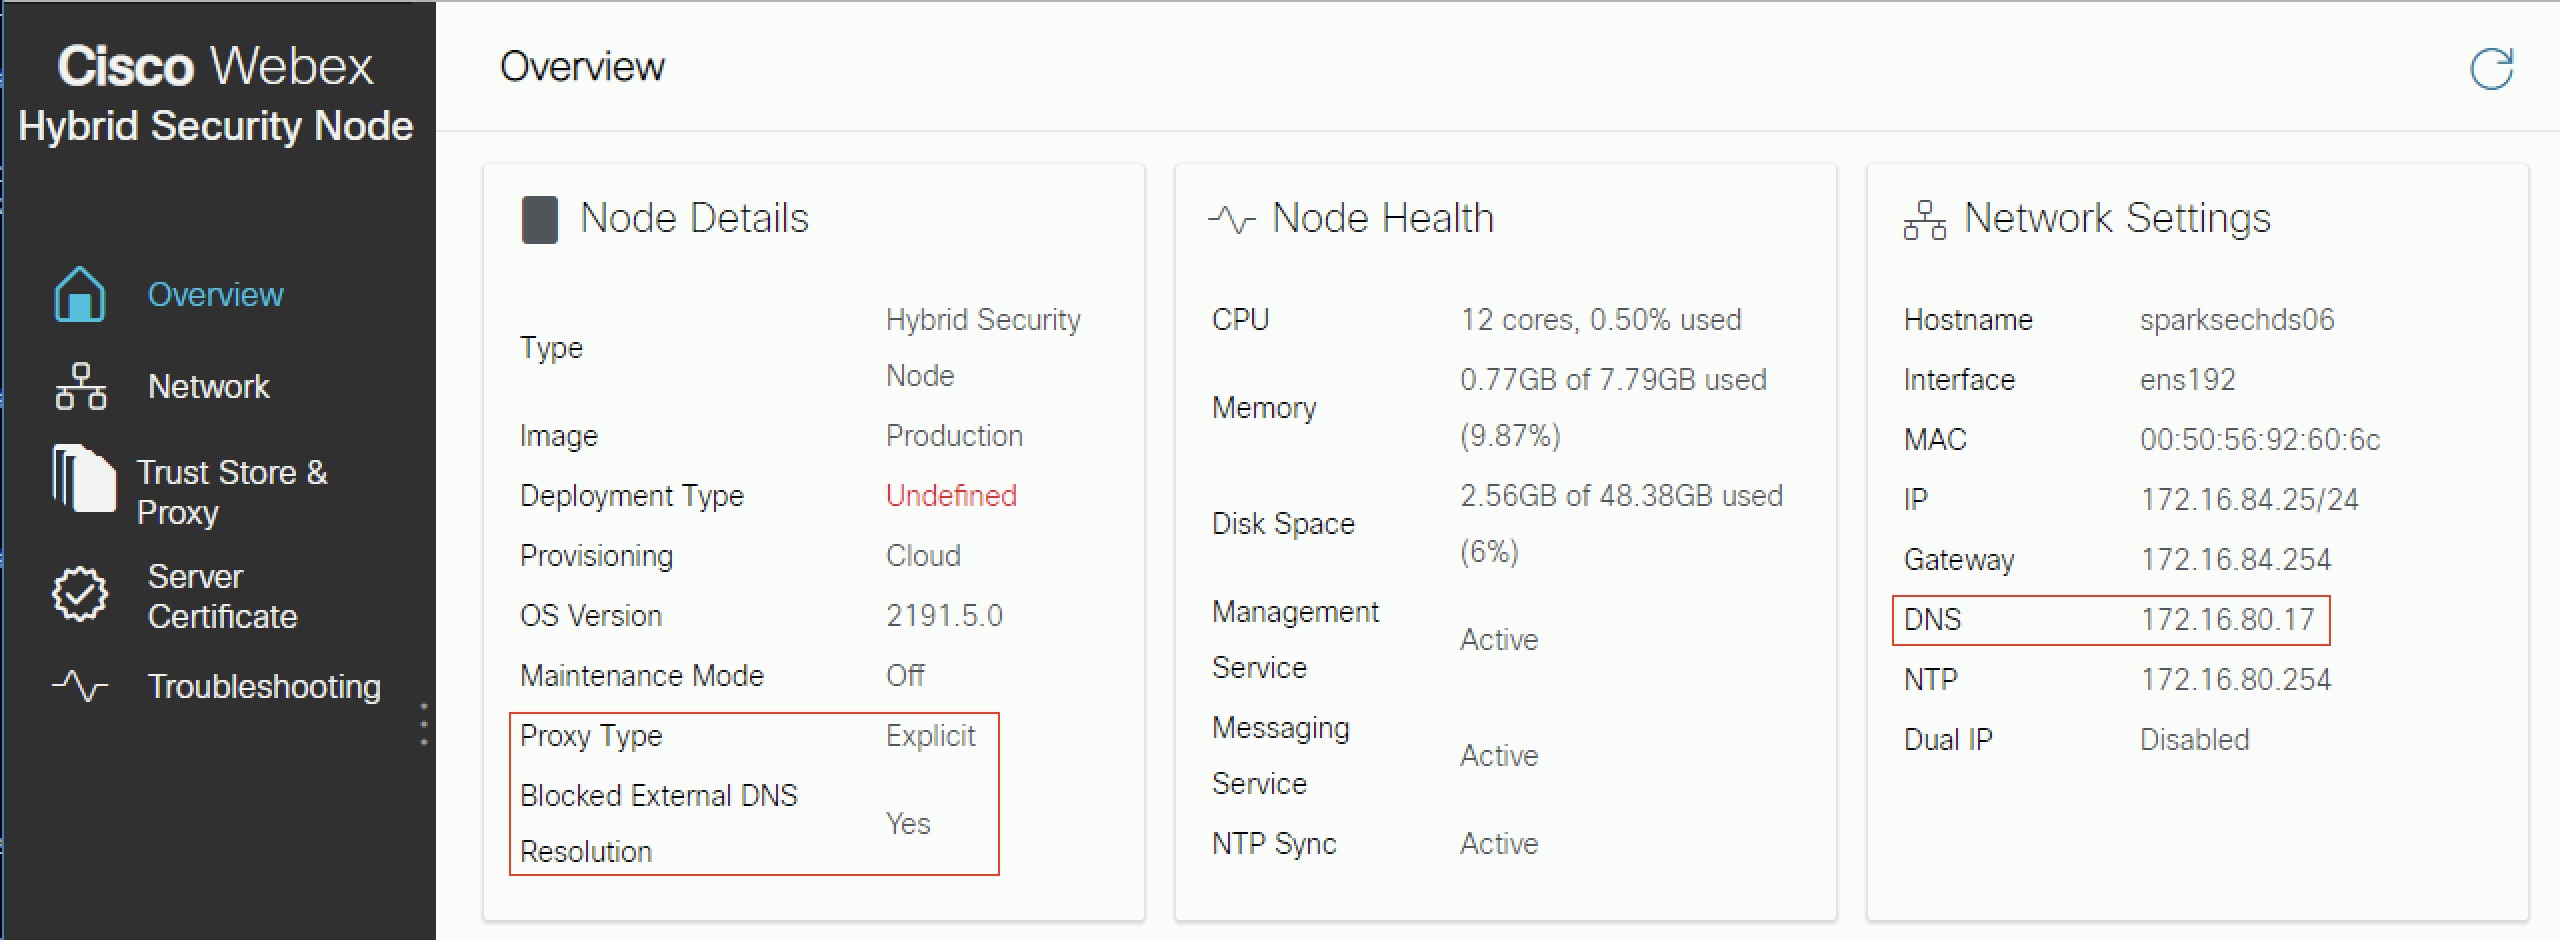
Po włączeniu, zablokowana zewnętrzna rozdzielczość DNS jest ustawiona na Tak. |
| 3 |
Przejdź do strony Trust Store i Proxy. |
| 4 |
Kliknij Sprawdź połączenie proxy. Jeśli zobaczysz komunikat informujący, że zewnętrzna rozdzielczość DNS nie powiodła się, węzeł nie mógł dotrzeć do serwera DNS i pozostanie w tym trybie. W przeciwnym razie, po ponownym uruchomieniu węzła i powrocie do strony Przegląd, Zablokowana zewnętrzna rozdzielczość DNS powinna być ustawiona na nie. |
Co robić dalej
W tej sekcji opisano funkcję obsługi proxy dla Webex Video Mesh. Ma on uzupełnić Przewodnik wdrażania Cisco Webex Video Mesh, dostępny pod adresem https://www.cisco.com/go/video-mesh. W nowym wdrożeniu konfigurację serwera proxy można skonfigurować w każdym węźle po wdrożeniu oprogramowania Video Mesh w środowisku maszyny wirtualnej i przed zarejestrowaniem węzła Cisco Webex w chmurze.
Video Mesh obsługuje wyraźne, przejrzyste inspekcyjne i nieinspekcyjne serwery proxy. Możesz powiązać te serwery proxy z wdrożeniem Video Mesh, aby zabezpieczyć i monitorować ruch z przedsiębiorstwa do chmury. Ta funkcja wysyła sygnalizację i zarządzanie ruchem opartym na https do serwera proxy. W przypadku przezroczystych serwerów proxy żądania sieciowe z węzłów Video Mesh są przekazywane do określonego serwera proxy za pośrednictwem korporacyjnych reguł routingu sieciowego. Interfejs administracyjny Video Mesh można użyć do zarządzania certyfikatami i ogólnego stanu łączności po zaimplementowaniu serwera proxy z węzłami.
Media nie przechodzą przez proxy. Nadal musisz otwierać wymagane porty, aby strumienie multimediów mogły dotrzeć bezpośrednio do chmury. Zobacz Porty i protokoły do zarządzania.
Następujące typy proxy są obsługiwane przez Video Mesh:
-
Wyraźny serwer proxy (sprawdzający lub niesprawdzający) — W przypadku jawnego serwera proxy informujesz klienta (węzły Video Mesh), którego serwera proxy ma być używany. Ta opcja obsługuje jeden z następujących typów uwierzytelniania:
-
Brak — dalsze uwierzytelnianie nie jest wymagane. (W przypadku jawnego serwera proxy HTTP lub HTTPS.)
-
Podstawowe — używany przez agenta użytkownika HTTP do podawania nazwy użytkownika i hasła podczas składania żądania i używa kodowania Base64. (W przypadku jawnego serwera proxy HTTP lub HTTPS.)
-
Digest — służy do potwierdzenia tożsamości konta przed wysłaniem poufnych informacji i stosuje funkcję skrótu na nazwę użytkownika i hasło przed wysłaniem przez sieć. (W przypadku jawnego serwera proxy HTTPS.)
-
NTLM — podobnie jak Digest, NTLM służy do potwierdzenia tożsamości konta przed wysłaniem poufnych informacji. Używa danych uwierzytelniających systemu Windows zamiast nazwy użytkownika i hasła. Ten schemat uwierzytelniania wymaga wielu wymian do zakończenia. (W przypadku jawnego serwera proxy HTTP.)
-
-
Przezroczysty serwer proxy (bez inspekcji) — węzły siatki wideo nie są skonfigurowane do korzystania z określonego adresu serwera proxy i nie powinny wymagać żadnych zmian w pracy z niesprawdzającym serwerem proxy.
-
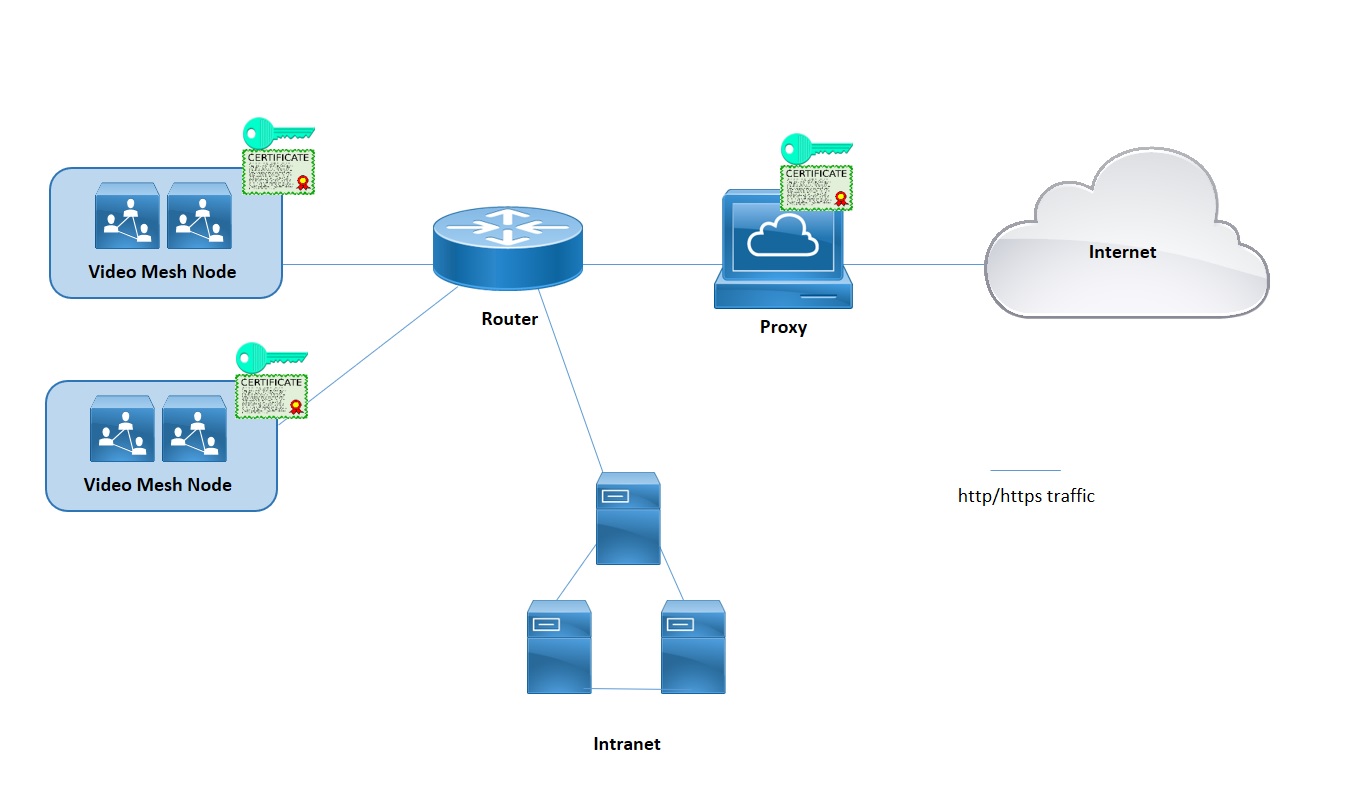
Transparent Proxy (sprawdzanie) — węzły siatki wideo nie są skonfigurowane do używania określonego adresu serwera proxy. W Video Mesh nie są konieczne żadne zmiany konfiguracji http, jednak węzły Video Mesh potrzebują certyfikatu głównego, aby zaufać serwerowi proxy. Kontrolujące serwery proxy są zazwyczaj wykorzystywane przez IT do egzekwowania zasad dotyczących odwiedzania witryn internetowych i rodzajów treści, które są niedozwolone. Ten typ serwera proxy odszyfruje cały ruch (nawet https).
-
Oficjalnie obsługujemy następujące rozwiązania proxy, które można zintegrować z węzłami Video Mesh.
-
Cisco Web Security Appliance (WSA) dla przejrzystego serwera proxy
-
Squid dla jawnego proxy
-
-
W przypadku jawnego serwera proxy lub przezroczystego serwera proxy, który kontroluje (odszyfruje ruch), musisz mieć kopię certyfikatu głównego serwera proxy, który należy przesłać do magazynu zaufania węzła Video Mesh w interfejsie internetowym.
-
Obsługujemy następujące jawne kombinacje typów proxy i uwierzytelniania:
-
Brak uwierzytelniania za pomocą http i https
-
Podstawowe uwierzytelnianie za pomocą http i https
-
Zmień uwierzytelnianie tylko za pomocą https
-
Uwierzytelnianie NTLM tylko za pomocą http
-
-
W przypadku przezroczystych serwerów proxy należy użyć routera/przełącznika, aby wymusić ruch HTTPS/443 do przejścia do serwera proxy. Możesz także wymusić Web Socket do przejścia do serwera proxy. (Web Socket używa https.)
Video Mesh wymaga połączeń gniazd sieciowych z usługami w chmurze, aby węzły działały poprawnie. W przypadku jawnych inspekcji i przejrzystych serwerów proxy, nagłówki http są wymagane do prawidłowego połączenia z gniazdem internetowym. Jeśli zostaną zmienione, połączenie Websocket zakończy się niepowodzeniem.
Gdy na porcie 443 wystąpi awaria połączenia z gniazdem internetowym (z włączonym przezroczystym serwerem kontrolnym), powoduje to wyświetlenie ostrzeżenia po rejestracji w Centrum sterowania: „Wywoływanie SIP Webex Video Mesh nie działa poprawnie”. Ten sam alarm może wystąpić z innych powodów, gdy serwer proxy nie jest włączony. Gdy nagłówki websocket są zablokowane na porcie 443, media nie przepływają między aplikacjami a klientami SIP.
Jeśli nośnik nie przepływa, często ma to miejsce, gdy ruch https z węzła przez port 443 ulega awarii:
-
Ruch portu 443 jest dozwolony przez proxy, ale jest to kontrolny proxy i niszczy gniazdo sieciowe.
Aby rozwiązać te problemy, konieczne może być „obejście” lub „splice” (wyłączenie kontroli) na porcie 443 do: *.wbx2.com i *.ciscospark.com.
-
Procedura ta służy do określenia typu serwera proxy, który ma zostać zintegrowany z siatką wideo. Jeśli wybierzesz przejrzysty serwer proxy sprawdzający lub jawny proxy, możesz użyć interfejsu węzła, aby przesłać i zainstalować certyfikat główny, sprawdzić połączenie proxy i rozwiązać wszelkie potencjalne problemy.
Zanim zaczniesz
-
Przegląd obsługiwanych opcji serwera proxy zawiera sekcja Obsługa serwera proxy dla Video Mesh.
| 1 |
Wprowadź adres URL konfiguracji siatki wideo | ||||||||||
| 2 |
Przejdź do Trust Store & Proxy, a następnie wybierz opcję:
Wykonaj kolejne kroki, aby uzyskać przejrzysty inspekcyjny lub jawny proxy. | ||||||||||
| 3 |
Kliknij opcję Prześlij certyfikat główny lub certyfikat obiektu końco wego, a następnie zlokalizuj i wybierz certyfikat główny dla jawnego lub przejrzystego serwera proxy sprawdzającego. Certyfikat jest przesyłany, ale nie jest jeszcze zainstalowany, ponieważ węzeł musi zostać ponownie uruchomiony, aby zainstalować certyfikat. Kliknij strzałkę obok nazwy wydawcy certyfikatu, aby uzyskać więcej informacji, lub kliknij przycisk Usuń, jeśli popełniłeś błąd i chcesz ponownie przesłać plik. | ||||||||||
| 4 |
Aby uzyskać przejrzyste serwery proxy lub jawne, kliknij opcję Sprawdź połączenie proxy, aby przetestować łączność sieciową między węzłem Video Mesh a serwerem proxy. Jeśli test połączenia się nie powiedzie, pojawi się komunikat o błędzie, który pokazuje przyczynę i sposób rozwiązania problemu. | ||||||||||
| 5 |
Po przejściu testu połączenia, w przypadku jawnego serwera proxy, włącz przełącznik na Przeprowadź wszystkie żądania https portu 443 z tego węzła przez jawny proxy. To ustawienie wymaga 15 sekund, aby zaczęło obowiązywać. | ||||||||||
| 6 |
Kliknij opcję Zainstaluj wszystkie certyfikaty w sklepie zauf anym (pojawia się po dodaniu certyfikatu głównego podczas konfiguracji serwera proxy) lub Uruch om ponownie (pojawia się, jeśli nie został dodany żaden certyfikat główny), przeczytaj monit, a następnie kliknij przycisk Zainstaluj, jeśli jesteś gotowy. Węzeł uruchamia się ponownie w ciągu kilku minut. | ||||||||||
| 7 |
Po ponownym uruchomieniu węzła zaloguj się ponownie, jeśli to konieczne, a następnie otwórz stronę Przegląd, aby sprawdzić kontrole łączności, aby upewnić się, że wszystkie są w stanie zielonym. Kontrola połączenia proxy testuje tylko subdomenę webex.com. Jeśli występują problemy z łącznością, częstym problemem jest to, że niektóre domeny w chmurze wymienione w instrukcji instalacji są blokowane w serwisie proxy. |
Jaki ruch przechodzi przez proxy
W przypadku Video Mesh media nie przechodzą przez serwer proxy. Ta funkcja wysyła sygnalizację i zarządzanie ruchem opartym na https do serwera proxy. Nadal musisz otwierać wymagane porty, aby strumienie multimediów mogły dotrzeć bezpośrednio do chmury.
Port TCP 444 nie jest włączony w serwisie proxy
Ten port jest wymagany dla Video Mesh, ponieważ Video Mesh używa tego portu do uzyskiwania dostępu do usług opartych na chmurze, których musi używać do prawidłowego działania. Należy wprowadzić wyjątek serwera proxy dla tego portu i DOWOLNEGO, zgodnie z dokumentacją w przewodniku wdrażania Video Mesh i wymaganiach sieciowych dla usług Webex Teams Services.
Filtrowanie ruchu sygnalizacyjnego według adresu IP nie jest obsługiwane, ponieważ adresy IP używane przez nasze rozwiązania są dynamiczne i mogą ulec zmianie w dowolnym momencie.
Brak zainstalowanego certyfikatu głównego
Gdy węzły rozmawiają z jawnym serwerem proxy, musisz zainstalować certyfikat główny i wprowadzić wyjątek dla tego adresu URL w zaporze.
Sprawdzenie łączności nie powiodło się
Jeśli kontrola łączności proxy została zakończona, a instalacja serwera proxy została zakończona, sprawdzanie łączności na stronie przeglądu może nadal nie działać z następujących powodów:
-
Proxy sprawdza ruch, który nie trafia do webex.com.
-
Serwer proxy blokuje domeny inne niż webex.com.
Szczegóły uwierzytelniania są nieprawidłowe
W przypadku serwerów proxy, które używają mechanizmu uwierzytelniania, upewnij się, że w węźle zostały dodane prawidłowe dane uwierzytelniania.
Zatłoczenie serwera proxy
Zatłoczenie serwera proxy może spowodować opóźnienia i spadki ruchu w chmurze. Sprawdź środowisko proxy, aby sprawdzić, czy ograniczanie ruchu jest wymagane.
Websocket nie może połączyć się za pośrednictwem serwera proxy Squid
Serwisy proxy Squid, które sprawdzają ruch HTTPS, mogą zakłócać nawiązywanie połączeń websocket (wss:) wymaganych przez Hybrid Data Security. Te sekcje zawierają wskazówki, jak skonfigurować różne wersje Squid, aby ignorować wss:ruch w celu prawidłowego działania usług.
Kalmary 4 i 5
Dodać on_unsupported_protocoldyrektywę do squid.conf:
on_unsupported_protocol tunnel allKalmary 3.5.27
Z powodzeniem przetestowaliśmy Hybrid Data Security z dodanymi następującymi regułami squid.conf. Reguły te mogą ulec zmianie w miarę opracowywania funkcji i aktualizacji chmury Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


