
Geri bildiriminiz için teşekkürler.
Hibrit Veri Güvenliği ve Video Mesh için Proxy Desteği
 Geri Bildirim?
Bu bölümde Hibrit Veri Güvenliği için proxy destek özelliği açıklanmaktadır. Cisco WebexHibrit Veri Güvenliği Dağıtım Kılavuzu'nu tamamlamak üzere, https://www.cisco.com/go/hybrid-data-security adresinden erişilebilir. Yeni bir dağıtımda, düğüme HDS yapılandırma ISO'sunu yükledikten ve bağladıktan sonra ve düğümü Cisco Webex buluta kaydetmeden önce her düğümde proxy kurulumunu yapılandırırsınız.
Hibrit Veri Güvenliği açık, şeffaf denetim ve denetlemeyen proxy'leri destekler. Bu proxy'leri dağıtımınıza bağlayabilirsiniz, böylece kuruluştan buluta giden trafiği güvence altına alabilir ve izleyebilirsiniz. Sertifika yönetimi ve düğümlerde proxy'yi kurduktan sonra genel bağlantı durumunu kontrol etmek için düğümlerde bir platform yönetici arabirimi kullanabilirsiniz.
Hibrit Veri Güvenliği düğümleri aşağıdaki proxy seçeneklerini destekler:
-
Proxy Yok —Bir proxy'yi entegre etmek için HDS düğüm ayarını Güven Deposu ve Proxy yapılandırmasını kullanmazsanız varsayılan olarak. Sertifika güncellemesi gerekmez.
-
Şeffaf denetlemeyen proxy — Düğümler belirli bir proxy sunucusu adresi kullanacak şekilde yapılandırılmamıştır ve denetlenmeyen bir proxy ile çalışmak için herhangi bir değişiklik gerektirmemelidir. Sertifika güncellemesi gerekmez.
-
Şeffaf tünelleme veya denetleme proxy'si —Düğümler belirli bir proxy sunucusu adresini kullanacak şekilde yapılandırılmamıştır. Düğümlerde HTTP veya HTTPS yapılandırma değişikliği gerekmez. Ancak, düğümlerin proxy'ye güvenmeleri için bir kök sertifikaya ihtiyacı vardır. Denetim proxyleri genellikle BT tarafından hangi web sitelerinin ziyaret edilebileceği ve hangi içerik türlerine izin verilmediğine ilişkin politikaları uygulamak için kullanılır. Bu proxy türü tüm trafiğinizin şifresini çözer (hatta HTTPS).
-
Açık proxy —Açık proxy ile, HDS düğümlerine hangi proxy sunucusunu ve kimlik doğrulama şemasını kullanacağını söylersiniz. Açık bir proxy'yi yapılandırmak için, her düğüme aşağıdaki bilgileri girmeniz gerekir:
-
Proxy IP/FQDN —Proxy makinesine ulaşmak için kullanılabilecek adres.
-
Proxy Bağlantı Nok tası —Proxy'nin proksiyonlu trafiği dinlemek için kullandığı bağlantı noktası numarası.
-
Proxy Protokolü —Proxy sunucunuzun neyi desteklediğine bağlı olarak, aşağıdaki protokoller arasından seçim yapın:
-
HTTP—istemcinin gönderdiği tüm istekleri görüntüler ve denetler.
-
https: Sunucuya bir kanal sağlar. İstemci sunucunun sertifikasını alır ve doğrular.
-
-
Kimlik Doğrulama Tür ü —Aşağıdaki kimlik doğrulama türleri arasından seçim yapın:
-
Y ok - Başka kimlik doğrulama gerekmez.
Proxy protokolü olarak HTTP veya HTTPS seçerseniz kullanılabilir.
-
Temel —Bir HTTP Kullanıcı Aracısı için istek yaparken bir kullanıcı adı ve şifre sağlamak için kullanılır. Base64 kodlamasını kullanır.
Proxy protokolü olarak HTTP veya HTTPS seçerseniz kullanılabilir.
Her düğümde kullanıcı adını ve şifreyi girmenizi gerektirir.
-
Özet —Hassas bilgileri göndermeden önce hesabı onaylamak için kullanılır. Ağ üzerinden göndermeden önce kullanıcı adı ve şifre üzerinde bir karma işlevi uygular.
Yalnızca proxy protokolü olarak HTTPS'yi seçtiğinizde kullanılabilir.
Her düğümde kullanıcı adını ve şifreyi girmenizi gerektirir.
-
-
Hibrit Veri Güvenliği Düğümleri ve Proxy Örneği
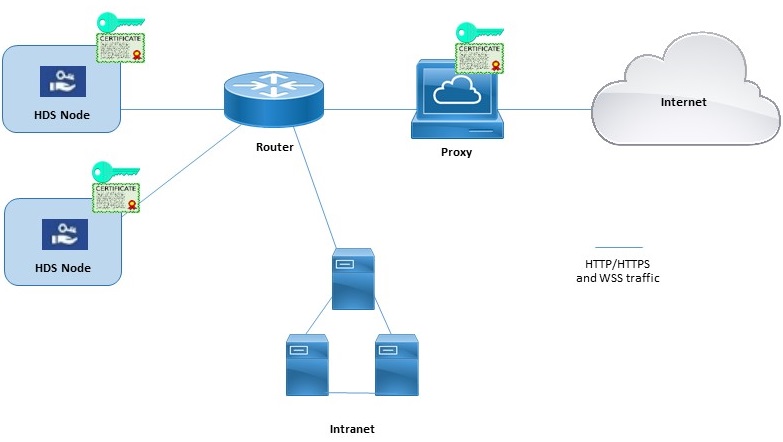
Bu diyagram, Hibrit Veri Güvenliği, ağ ve bir proxy arasındaki örnek bir bağlantıyı göstermektedir. Şeffaf denetim ve HTTPS açık denetim proxy seçenekleri için, aynı kök sertifikanın proxy'ye ve Hibrit Veri Güvenliği düğümlerine yüklenmesi gerekir.
Engellenen Harici DNS Çözüm Modu (Açık Proxy Yapılandırmaları)
Bir düğümü kaydettiğinizde veya düğümün proxy yapılandırmasını kontrol ettiğinizde, işlem DNS aramasını ve Cisco Webex buluta bağlantıyı test eder. Dahili istemciler için harici DNS çözümlemesine izin vermeyen açık proxy yapılandırmalarına sahip dağıtımlarda, düğüm DNS sunucularını sorgulayamazsa otomatik olarak Engellenen Harici DNS Çözümü moduna geçer. Bu modda, düğüm kaydı ve diğer proxy bağlantı testleri devam edebilir.
-
Hibrit Veri Güvenliği düğümlerinizle entegre olabilecek aşağıdaki proxy çözümlerini resmi olarak destekliyoruz.
-
Şeffaf Proxy—Cisco Web Güvenlik Cihazı (WSA).
-
Açık Proxy—Kalamar.
HTTPS trafiğini denetleyen Squid proxy'leri, websocket (wss:) bağlantılarının kurulmasına müdahale edebilir. Bu sorunu çözmek için bkz. Hibrit Veri Güvenliği için Squid Proxy'lerini Yapılandırma.
-
-
Açık proxy'ler için aşağıdaki kimlik doğrulama türü kombinasyonlarını destekliyoruz:
-
HTTP veya HTTPS ile kimlik doğrulama yok
-
HTTP veya HTTPS ile temel kimlik doğrulama
-
Yalnızca HTTPS ile özet kimlik doğrulamasını
-
-
Şeffaf denetleme proxy'si veya HTTPS açık proxy sunucusu için, proxy'nin kök sertifikasının bir kopyasına sahip olmanız gerekir. Bu kılavuzdaki dağıtım talimatları, kopyayı Hibrit Veri Güvenliği düğümlerinin güven depolarına nasıl yükleyeceğinizi anlatır.
-
HDS düğümlerini barındıran ağ, 443 numaralı bağlantı noktasındaki giden TCP trafiğini proxy üzerinden yönlendirmeye zorlayacak şekilde yapılandırılmalıdır.
-
Web trafiğini denetleyen proxy'ler web soketi bağlantılarına müdahale edebilir. Bu sorun ortaya çıkarsa, trafiği atlamak (denetlememek
wbx2.com) sorunu çözciscospark.comecektir.
Ağ ortamı bir proxy gerektiriyorsa, Hibrit Veri Güvenliği ile tümleştirmek istediğiniz proxy türünü belirtmek için bu yordamı kullanın. Şeffaf bir denetleme proxy'si veya HTTPS açık proxy sunucusu seçerseniz, kök sertifikayı yüklemek ve yüklemek için düğümün arabirimini kullanabilirsiniz. Arayüzden proxy bağlantısını da kontrol edebilir ve olası sorunları giderebilirsiniz.
Başlamadan önce
-
Desteklenen proxy seçeneklerine genel bakış için Proxy Desteği bölümüne bakın.
| 1 |
Bir web tarayıcısına HDS düğüm kurulum URL' |
| 2 |
Gü ven Mağazası ve Proxy'ye gidin ve ardından bir seçenek belirleyin:
Şeffaf denetim proxy'si, Temel kimlik doğrulamasına sahip bir HTTP açık proxy veya HTTPS açık proxy sunucusu için sonraki adımları izleyin. |
| 3 |
Kök Sertifika Yükle'yi veya Son Varlık Sertifik asını tıklatın ve ardından proxy için kök sertifikayı seçin seçeneğine gidin. Sertifikayı yüklemek için düğümü yeniden başlatmanız gerektiğinden sertifika yüklenmiş ancak henüz yüklenmemiştir. Daha fazla ayrıntı almak için sertifika veren adın yanındaki şerit okunu tıklayın veya bir hata yaptıysanız ve dosyayı yeniden yüklemek istiyorsanız Sil'i tıklayın. |
| 4 |
Düğüm ile proxy arasındaki ağ bağlantısını test etmek için Proxy Bağlantısını Denetle'yi tıklatın. Bağlantı testi başarısız olursa, nedenini ve sorunu nasıl düzeltebileceğinizi gösteren bir hata mesajı görürsünüz. Harici DNS çözümlemesinin başarılı olmadığını belirten bir ileti görürseniz düğüm DNS sunucusuna ulaşamadı. Bu durum birçok açık proxy yapılandırmasında beklenir. Kuruluma devam edebilirsiniz ve düğüm Engellenen Harici DNS Çözünürlüğü modunda çalışacaktır. Bunun bir hata olduğunu düşünüyorsanız, bu adımları tamamlayın ve ardından Engellenen Har ici DNS Çözüm Modunu Kapatma konusuna bakın. |
| 5 |
Bağlantı testi geçtikten sonra, yalnızca https olarak ayarlanmış açık proxy için, bu düğümden gelen tüm port 443/444 https isteklerini açık proxy üzerinden yönlendirme seçeneğini açın. Bu ayarın etkili olması için 15 saniye gerekir. |
| 6 |
Tüm Sertifikaları Güven Deposuna Yükle'yi tıklatın (HTTPS açık proxy sunucusu veya saydam denetleme proxy'si için görünür) veya Yeniden Başlat (HTTP açık proxy sunucusu için görünür) öğesini tıklatın, istemi okuyun ve hazırsanız Yük le'yi tıklatın. Düğüm birkaç dakika içinde yeniden başlatılır. |
| 7 |
Düğüm yeniden başlatıldıktan sonra gerekirse tekrar oturum açın ve ardından bağlantı denetimlerini kontrol etmek için tümünün yeşil durumda olduğundan emin olmak için Genel Bak ış sayfasını açın. Proxy bağlantı kontrolü yalnızca webex.com'un bir alt etki alanını test eder. Bağlantı sorunları varsa, yaygın bir sorun, yükleme talimatlarında listelenen bazı bulut etki alanlarının proxy'de engellenmesidir. |
Bir düğümü kaydettiğinizde veya düğümün proxy yapılandırmasını kontrol ettiğinizde, işlem DNS aramasını ve Cisco Webex buluta bağlantıyı test eder. Düğümün DNS sunucusu genel DNS adlarını çözemezse düğüm otomatik olarak Engellenen Harici DNS Çözümü moduna geçer.
Düğümleriniz genel DNS adlarını dahili DNS sunucuları aracılığıyla çözebiliyorsa, her düğümde proxy bağlantı testini yeniden çalıştırarak bu modu kapatabilirsiniz.
Başlamadan önce
| 1 |
Bir web tarayıcısında, Hibrit Veri Güvenliği düğüm arabirimini açın (IP adresi/kurulum, örneğin, https://192.0.2.0/setup), düğüm için ayarladığınız yönetici kimlik bilgilerini girin ve ardından Otur um Aç'ı tıklatın. |
| 2 |
Genel Bak ış'a gidin (varsayılan sayfa). 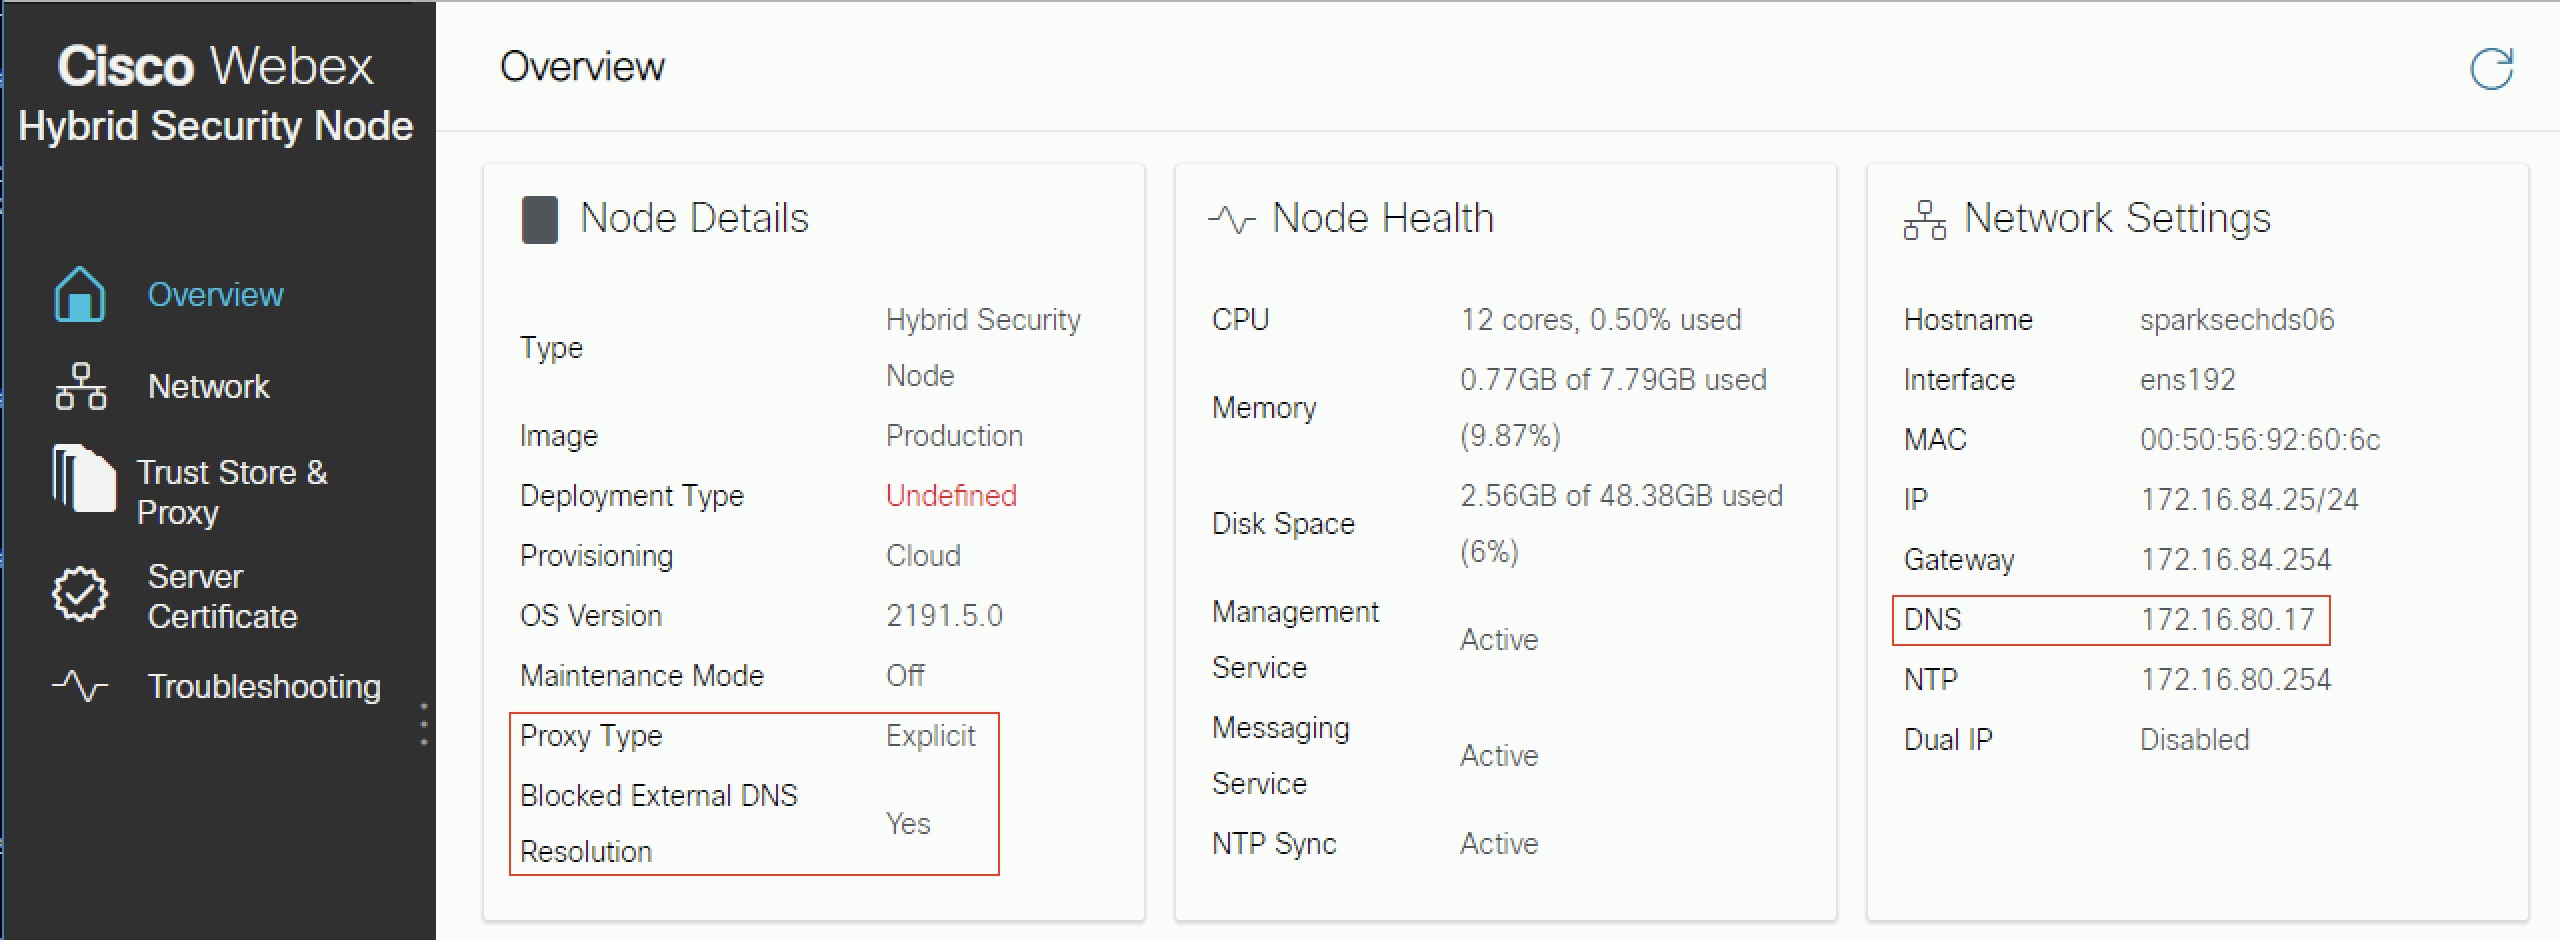
Etkinleştirildiğinde, Eng ellenen Harici DNS Çöz ünürlüğü Evet olarak ayarlanır. |
| 3 |
Trust Store & Proxy sayfasına gidin. |
| 4 |
Proxy Bağlantısını Kontrol Et'e tıklayın. Harici DNS çözümlemesinin başarılı olmadığını belirten bir ileti görürseniz düğüm DNS sunucusuna ulaşamadı ve bu modda kalacaktır. Aksi takdirde, düğümü yeniden başlattıktan ve Genel Bak ış sayfasına geri döndükten sonra Engellenen Harici DNS Çözümü hayır olarak ayarlanmalıdır. |
Bundan sonra ne yapmalı
Bu bölümde Webex Video Mesh için proxy destek özelliği açıklanmaktadır. Bu, https://www.cisco.com/go/video-mesh adresinde bulunan Cisco WebexVideo Mesh Dağıtım Kılavuzu'nu tamamlamak için tasarlanmıştır. Yeni bir dağıtımda, Video Mesh yazılımını sanal makine ortamında dağıttıktan sonra ve düğümü Cisco Webex buluta kaydetmeden önce her düğümde proxy kurulumunu yapılandırırsınız.
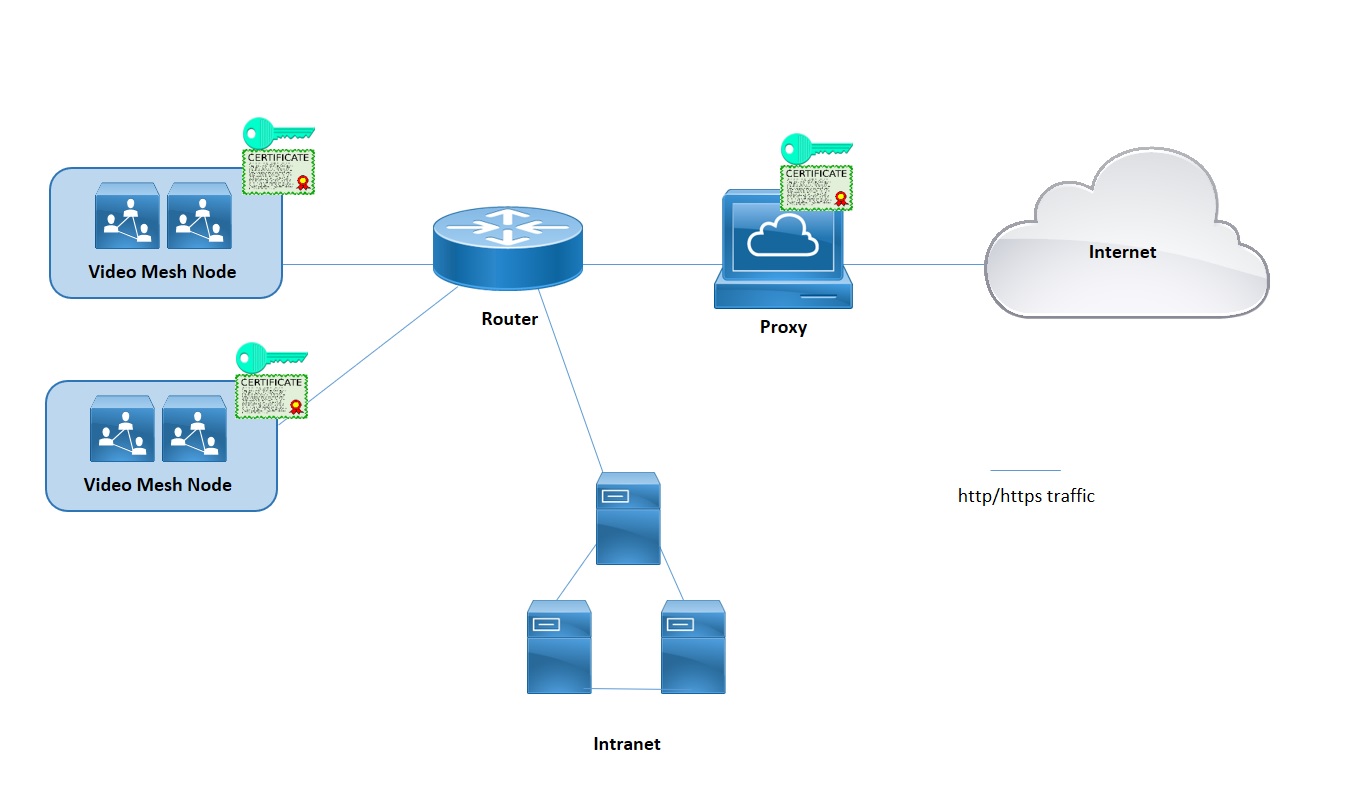
Video Mesh, açık, şeffaf denetim ve denetlemeyen proxy'leri destekler. Bu proxy'leri Video Mesh dağıtımınıza bağlayabilirsiniz, böylece kuruluştan buluta giden trafiği güvence altına alabilir ve izleyebilirsiniz. Bu özellik, proxy'ye sinyal ve yönetim https tabanlı trafiği gönderir. Şeffaf proxy'ler için, Video Mesh düğümlerinden gelen ağ istekleri, kurumsal ağ yönlendirme kuralları aracılığıyla belirli bir proxy'ye iletilir. Proxy'yi düğümlerle uyguladıktan sonra sertifika yönetimi ve genel bağlantı durumu için Video Mesh yönetici arabirimini kullanabilirsiniz.
Medya proxy üzerinden geçmez. Medya akışlarının doğrudan buluta ulaşması için gerekli bağlantı noktalarını açmanız gerekir. Yönetim için Bağlantı Noktaları ve Protokollere bakın.
Aşağıdaki proxy türleri Video Mesh tarafından desteklenir:
-
Açık Proxy (denetleyen veya denetlemeyen) —Açık proxy ile istemciye (Video Mesh düğümleri) hangi proxy sunucusunu kullanacağını söylersiniz. Bu seçenek aşağıdaki kimlik doğrulama türlerinden birini destekler:
-
Yok - Başka kimlik doğrulama gerekmez. (HTTP veya HTTPS açık proxy için.)
-
Temel — Bir HTTP kullanıcı aracısının istek yaparken kullanıcı adı ve parola sağlaması için kullanılır ve Base64 kodlamasını kullanır. (HTTP veya HTTPS açık proxy için.)
-
Özet - Hassas bilgiler göndermeden önce hesabın kimliğini doğrulamak için kullanılır ve ağ üzerinden göndermeden önce kullanıcı adı ve parola üzerinde bir karma işlevi uygular. (HTTPS açık proxy için.)
-
NTLM — Digest gibi, NTLM hassas bilgileri göndermeden önce hesabın kimliğini doğrulamak için kullanılır. Kullanıcı adı ve şifre yerine Windows kimlik bilgilerini kullanır. Bu kimlik doğrulama şeması tamamlanması için birden fazla değişim gerektirir. (HTTP açık proxy için.)
-
-
Şeffaf Proxy (denetlenmeyen) —Video Mesh düğümleri belirli bir proxy sunucusu adresi kullanacak şekilde yapılandırılmamıştır ve denetlenmeyen bir proxy ile çalışmak için herhangi bir değişiklik gerektirmemelidir.
-
Şeffaf Proxy (inceleme) —Video Mesh düğümleri belirli bir proxy sunucu adresini kullanacak şekilde yapılandırılmamıştır. Video Mesh'te http (lar) yapılandırma değişikliği gerekmez, ancak Video Mesh düğümlerinin proxy'ye güvenmeleri için bir kök sertifikası gerekir. Denetim proxy'leri genellikle BT tarafından hangi web sitelerinin ziyaret edilebileceği ve izin verilmeyen içerik türlerine ilişkin politikaları uygulamak için kullanılır. Bu proxy türü tüm trafiğinizin şifresini çözer (hatta https).
-
Video Mesh düğümlerinizle entegre olabilecek aşağıdaki proxy çözümlerini resmi olarak destekliyoruz.
-
Şeffaf proxy için Cisco Web Güvenlik Uygulaması (WSA)
-
Açık proxy için kalamar
-
-
Trafiği denetleyen (şifresini çözen) açık bir proxy veya şeffaf denetim proxy'si için, web arayüzündeki Video Mesh düğümü güven deposuna yüklemeniz gereken proxy'nin kök sertifikasının bir kopyasına sahip olmanız gerekir.
-
Aşağıdaki açık proxy ve kimlik doğrulama türü kombinasyonlarını destekliyoruz:
-
Http ve https ile kimlik doğrulama yok
-
Http ve https ile temel kimlik doğrulama
-
Yalnızca https ile özet kimlik doğrulamasını
-
Yalnızca http ile NTLM kimlik doğrulaması
-
-
Şeffaf proxy'ler için HTTPS/443 trafiğini proxy'ye gitmeye zorlamak için yönlendirici/anahtarı kullanmanız gerekir. Web Soketini proxy'ye gitmeye de zorlayabilirsiniz. (Web Soketi https kullanır.)
Video Mesh, düğümlerin düzgün çalışması için bulut hizmetlerine web soketi bağlantıları gerektirir. Açık denetim ve şeffaf denetim proxy'lerinde, uygun bir web soketi bağlantısı için http başlıkları gereklidir. Değiştirilirse, web soketi bağlantısı başarısız olur.
Web yuvası bağlantı hatası 443 numaralı bağlantı noktasında meydana geldiğinde (şeffaf denetim proxy'si etkinleştirildiğinde), Control Hub'da bir kayıt sonrası uyarıya yol açar: “Webex Video Mesh SIP çağrısı düzgün çalışmıyor.” Proxy etkinleştirilmediğinde aynı alarm başka nedenlerle de oluşabilir. Websocket başlıkları 443 numaralı bağlantı noktasında engellendiğinde, medya uygulamalar ve SIP istemcileri arasında akmaz.
Medya akmıyorsa, bu genellikle 443 numaralı bağlantı noktası üzerinden düğümden gelen https trafiği başarısız olduğunda ortaya çıkar:
-
Port 443 trafiğine proxy tarafından izin verilir, ancak denetleyici bir proxy'dir ve web soketini bozar.
Bu sorunları düzeltmek için 443 numaralı bağlantı noktasında “atlamanız” veya “birleştirmeniz” (denetimi devre dışı bırakmanız) gerekebilir: *.wbx2.com ve*.ciscospark.com.
-
Video Mesh ile tümleştirmek istediğiniz proxy türünü belirtmek için bu yordamı kullanın. Şeffaf bir denetleme proxy'si veya açık bir proxy seçerseniz, kök sertifikayı yüklemek ve yüklemek, proxy bağlantısını kontrol etmek ve olası sorunları gidermek için düğümün arabirimini kullanabilirsiniz.
Başlamadan önce
-
Desteklenen proxy seçeneklerine genel bakış için Video Mesh için Proxy Desteği bölümüne bakın.
| 1 |
Bir web tarayıcısına Video Mesh kurulum URL' | ||||||||||
| 2 |
Gü ven Mağazası ve Proxy'ye gidin ve ardından bir seçenek belirleyin:
Şeffaf denetim veya açık proxy için sonraki adımları izleyin. | ||||||||||
| 3 |
Kö k Sertifika veya Son Varlık Sertifikası Yük le'yi tıklatın ve ardından açık veya şeffaf denetleyen proxy'nin kök sertifikasını bulun ve seçin. Sertifikayı yüklemek için düğümün yeniden başlatılması gerektiğinden sertifika yüklenmiş ancak henüz yüklenmemiştir. Daha fazla ayrıntı almak için sertifika veren adın yanındaki oku tıklayın veya bir hata yaptıysanız ve dosyayı yeniden yüklemek istiyorsanız Sil'i tıklayın. | ||||||||||
| 4 |
Şeffaf denetim veya açık proxy'ler için, Video Mesh düğ ümü ile proxy arasındaki ağ bağlant ısını test etmek için Proxy Bağlantısını Denetle'yi tıklatın. Bağlantı testi başarısız olursa, nedenini ve sorunu nasıl düzeltebileceğinizi gösteren bir hata mesajı görürsünüz. | ||||||||||
| 5 |
Bağlantı testi geçtikten sonra, açık proxy için, bu düğümden gelen tüm port 443 https isteklerini açık proxy üzerinden yönlendirme seçeneğine açın. Bu ayarın etkili olması için 15 saniye gerekir. | ||||||||||
| 6 |
Tüm Sertifikaları Güven Deposuna Yükle 'yi tıklatın (proxy kurulumu sırasında kök sertifika eklendiğinde görünür) veya Yeniden Başlat (kök sertifika eklenmediyse görünür) öğesini tıklatın, istemi okuyun ve hazır sanız Yükle'yi tıklatın. Düğüm birkaç dakika içinde yeniden başlatılır. | ||||||||||
| 7 |
Düğüm yeniden başlatıldıktan sonra gerekirse tekrar oturum açın ve ardından bağlantı denetimlerini kontrol etmek için tümünün yeşil durumda olduğundan emin olmak için Genel Bak ış sayfasını açın. Proxy bağlantı kontrolü yalnızca webex.com'un bir alt etki alanını test eder. Bağlantı sorunları varsa, yaygın bir sorun, yükleme talimatlarında listelenen bazı bulut etki alanlarının proxy'de engellenmesidir. |
Proxy'den Hangi Trafik Geçiyor
Video Mesh için medya proxy'den geçmez. Bu özellik, proxy'ye sinyal ve yönetim https tabanlı trafiği gönderir.Medya akışlarının doğrudan buluta ulaşması için gerekli bağlantı noktalarını hala açmanız gerekir.
TCP Bağlantı Noktası 444 Proxy'de Etkin Değil
Bu bağlantı noktası Video Mesh için bir gerekliliktir, çünkü Video Mesh, doğru çalışması için kullanması gereken bulut tabanlı hizmetlere erişmek için bu bağlantı noktasını kullanır. Video Mesh dağıtım kılavuz unda ve Webex Teams Hizmetleri için Ağ Gereksinimlerinde belgelendiği gibi, bu bağlantı noktası ve HERHANGİ için bir proxy istisnası yapılmalıdır.
Çözümlerimiz tarafından kullanılan IP adresleri dinamik olduğundan ve herhangi bir zamanda değişebileceğinden sinyalleme trafiğinin IP adresine göre filtrelenmesi desteklenmemektedir.
Kök Sertifika Yüklü Değil
Düğümleriniz açık bir proxy ile konuşurken kök sertifikayı yüklemeniz ve güvenlik duvarınıza söz konusu URL için bir istisna girmeniz gerekir.
Bağlantı Kontrolü Başarısız
Proxy bağlantı denetimi geçerse ve proxy yüklemesi tamamlandıysa, genel bakış sayfasındaki bağlantı denetimleri şu nedenlerle başarısız olabilir:
-
Proxy, webex.com'a gitmeyen trafiği inceliyor.
-
Proxy, webex.com dışındaki alanları engelliyor.
Kimlik Doğrulama Ayrıntıları Yanlış
Kimlik doğrulama mekanizması kullanan proxy'ler için düğüme doğru kimlik doğrulama ayrıntılarını eklediğinizden emin olun.
Proxy'de tıkanıklık
Proxy'nizdeki tıkanıklık gecikmeye ve buluta giden trafiğin düşmesine neden olabilir. Trafik kısıtlamanın gerekli olup olmadığını görmek için proxy ortamınızı kontrol edin.
Websocket Squid Proxy Üzerinden Bağlanamıyor
HTTPS trafiğini denetleyen Squid proxy'leri, Hibrit Veri Güvenliği'nin gerektirdiği websocket (wss:) bağlantılarının kurulmasına müdahale edebilir. Bu bölümler, hizmetlerin düzgün çalışması için wss:trafiği yok sayacak şekilde Squid"in çeşitli sürümlerinin nasıl yapılandırılacağı konusunda rehberlik sağlar..
Kalamar 4 ve 5
Yönergeyi on_unsupported_protocolşu adrese ekleyin squid.conf:
on_unsupported_protocol tunnel allKalamar 3.5.27
Aşağıdaki kuralların eklenmesiyle Hibrit Veri Güvenliğini başarıyla test ettik squid.conf. Bu kurallar, özellikler geliştirdikçe ve Webex bulutunu güncelledikçe değişebilir.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


