- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
لا تحتاج إلى تفويت الاجتماعات لأنها تمت جدولتها في تطبيق مختلف. يمكنك استخدام خدمة التقويم الهجين لتوفير تجربة تعاون غنية للمستخدمين والغرف بين Webex Meetings وتطبيق Webex باستخدام تقويم G Suite من Google.
مزايا التقويم الهجين
يوفر التكامل حاليًا الميزات الرئيسية التالية:
-
تزويد المستخدمين بالقدرة على جدولة اجتماع تعاون مع أي عميل تقويم يتصل بتقويم G Suite من Google (تقويم Google). لا تحتاج إلى تثبيت المكونات الإضافية أو الإضافات. اكتب كلمة أساسية في حقل الموقع (على سبيل المثال، @webex أو @meet).
-
اعرض قائمة الاجتماعات للمستخدمين في تطبيق Webex App (سطح المكتب والجوال) وعلى نقاط النهاية المادية.
-
يمكنك نشر إشعار باستخدام زر الانضمام، المعروف أيضًا باسم زر واحد للضغط (OBTP).
-
قم بتحديث حالة حضور تطبيق Webex الخاص بالمستخدم عندما يقوم المستخدم بتشغيل مستجيب العطلات في Gmail (يشار إليه أحيانًا بحالة خارج المكتب).
تقدم هذه المقالة نظرة عامة على كيفية قيام خدمة التقويم الهجين المستندة إلى السحابة بدمج تقويم Google مع سحابة Webex لتوفير هذه الميزات.
للحصول على نظرة عامة مماثلة لعمليات تكامل خدمة التقويم الهجين الأخرى، راجع المقالات التالية:
-
Cisco Webexخدمة التقويم المختلط مع مرجع Microsoft Exchange التكامل (لعمليات نشر موصل التقويم المستند إلى Expressway)
للحصول على أحدث الميزات ومعلومات النشر، راجع https://www.cisco.com/go/hybrid-services-calendar.
معالجة البيانات
يتلقى التقويم الهجين تفاصيل الاجتماع من نظام التقويم ويستخدمها على النحو التالي:
- يتحقق من موقع الاجتماع ونصه لعناوين URL وعناوين URL للانضمام إلى الاجتماع
- عنوان الدعوة كعنوان الاجتماع
- أوقات البدء والانتهاء لإظهار فترة الاجتماع في قائمة الاجتماعات في تطبيق Webex وعلى بعض الأجهزة
- المدعوين لملء قائمة المشاركين في قائمة الاجتماعات
- المدعوين لإرسال زر الانضمام إليهم، عندما يحين وقت الانضمام
- هيئة دعوة الاجتماع لنشر جدول أعمال اجتماع Webex
ترسل الخدمة البيانات المشفرة إلى سحابة Webex (وتخزن البيانات في شكل مشفر) لتوفير قائمة الاجتماعات وزر الانضمام.
لا تقوم الخدمة بتخزين أو نقل البيانات غير المشفرة. يتم دائمًا تشفير البيانات الحساسة مثل وصف الاجتماع ونص الاجتماع وعناوين البريد الإلكتروني للمدعوين عند تخزينها ونقلها.
بالنسبة لتشفير البيانات، يستخدم التقويم الهجين نفس خدمة تشفير Webex السحابية التي يستخدمها تطبيق Webex. على هذا النحو، يوفر خادم إدارة المفاتيح السحابية (KMS) إدارة المفاتيح. إذا اخترت نشر Hybrid Data Security، فإن نظام إدارة البيانات المحلي الخاص بك يوفر إدارة المفاتيح. (لمزيد من التفاصيل، راجع ورقة أمان تطبيق Webex.)
المصادقة والترخيص أثناء النشر
يستخدم التقويم الهجين تدفق منح بيانات اعتماد عميل OAuth 2.0 إلى خادم مصادقة Google.
عملية مصادقة التطبيق
يتم تسجيل التقويم الهجين كتطبيق مع Google. يستخدم حساب خدمة مع تفويض على مستوى المجال لتجنب الحاجة إلى موافقة المستخدم. (لمزيد من التفاصيل، راجع https://developers.google.com/identity/protocols/OAuth2ServiceAccount.)
يجب أن يحتوي التقويم الهجين على أذونات التطبيق التالية:
|
الإذن |
الاستخدام |
|---|---|
|
إدارة تقويمات المستخدم |
|
|
إدارة إعدادات البريد الأساسية https://www.googleapis.com/auth/gmail.settings.basic |
|
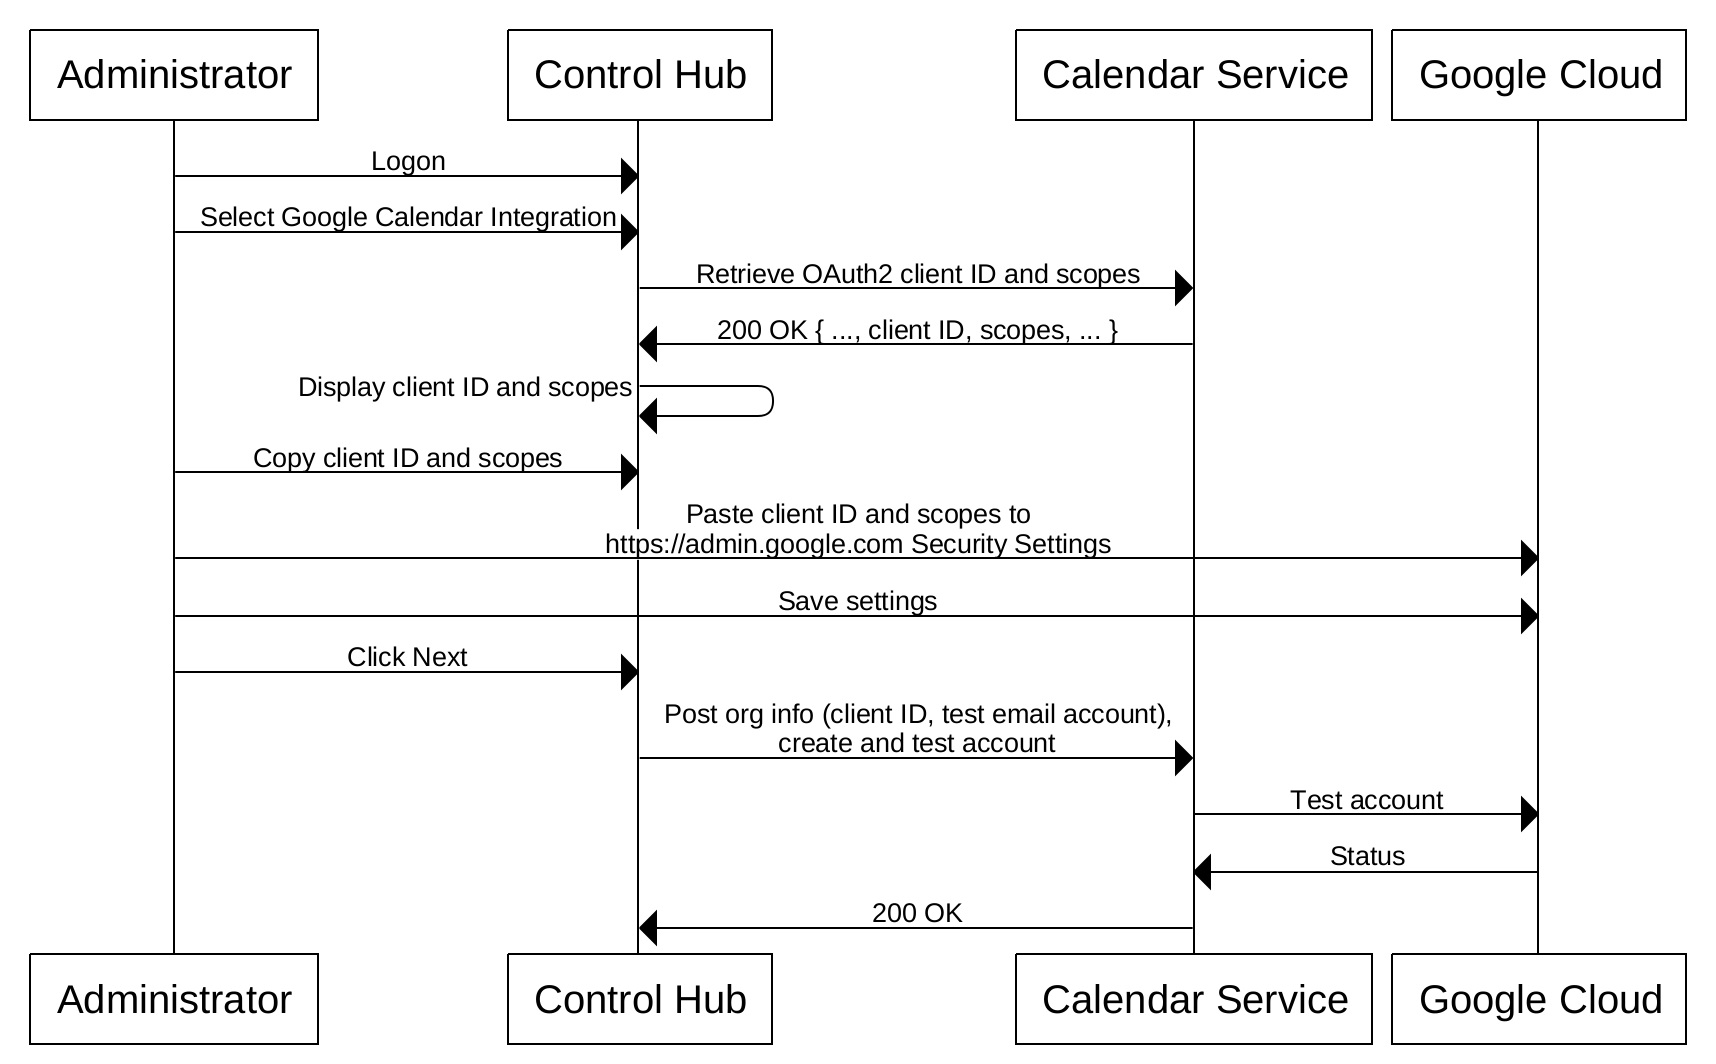
في Control Hub، يمكن للمسؤولين ذوي الوصول المميز فقط توفير مؤسسة العميل للتقويم المختلط. يجب على المسؤول نسخ ولصق معرف العميل ونطاقات التفويض من Control Hub إلى قسم إدارة الوصول إلى عميل API في وحدة تحكم المشرف لنطاق Google G Suite.
يتضمن التدفق الخطوات عالية المستوى التالية:
-
باستخدام بيانات اعتماد حساب الخدمة، يحصل التطبيق على رموز وصول على مستوى المستخدم من خادم Google Authorization للوصول إلى تقويمات المستخدمين.
-
يستخدم التطبيق رمز الوصول في مكالمات Google Calendar API، للوصول إلى معلومات التقويم.
عملية التزويد
تنشيط المستخدمين للوصول إلى التقويم
بعد توفير Hybrid Calendar بنجاح كتطبيق مسجل، يجب على المسؤول تنشيط المستخدمين بشكل صريح للسماح للخدمة بالوصول إلى تقويمات G suite الخاصة بهم.
لتنشيط مستخدم للوصول إلى التقويم بنجاح، يجب استيفاء الشروط التالية:
-
يجب أن يتطابق عنوان البريد الإلكتروني للمستخدم في Control Hub مع حساب تقويم Google الخاص به في مستأجر Google G Suite للمؤسسة.
-
يجب أن يكون المسؤول قد تحقق من النطاق في عنوان البريد الإلكتروني للمستخدم، أو يحتاج المستخدم إلى التحقق من عنوان بريده الإلكتروني عن طريق تسجيل الدخول بنجاح إلى تطبيق Webex.
يؤدي تنشيط المستخدم إلى إخطار التقويم الهجين للتحقق من أنه يمتلك الأذونات الصحيحة للوصول إلى تقويم المستخدم في G Suite.
التحقق الناجح هو شرط لاستخدام وظيفة التقويم الهجين. إذا لم تتمكن الخدمة من التحقق من صحة المستخدم، فإنها تضع المستخدم في حالة خطأ. تفرض الخدمة سياسة للوصول فقط إلى تقويمات المستخدمين الذين تم تنشيطهم بنجاح للمعالجة المستمرة.
عمليات جارية
يستخدم التقويم الهجين واجهة برمجة تطبيقات تقويم Google REST. تدعم واجهة برمجة التطبيقات هذه نطاقًا واسعًا من العمليات باستخدام تقويم Google. ومع ذلك، لا يستخدم التقويم الهجين سوى مجموعة فرعية من الأوامر المرتبطة بحالات استخدام التقويم.
|
REST API |
الاستخدام |
|---|---|
|
قائمة أحداث التقويم. | |
|
احصل على التقويمات/ {CalendarID} /الأحداث/ {EventID} /المثيلات |
مثيلات الحدث المتكرر المحدد. |
|
معلومات عن حدث واحد في التقويم. | |
|
تحديث خصائص أحداث التقويم (بما في ذلك معلومات الانضمام والخصائص الموسعة). تُستخدم هذه العملية أيضًا لتعيين قبول/رفض/قبول مبدئي لحالة الاجتماع. | |
|
يقوم بإنشاء حدث بناءً على سلسلة نصية بسيطة. | |
|
اشترك للحصول على إشعارات حول التغييرات في تقويم المستخدم. | |
|
إلغاء الاشتراك من الإشعارات الخاصة بالتغييرات في تقويم المستخدم. | |
|
استرجع لغة المستخدم. | |
|
يحصل على إعدادات مستجيب العطلات الخاصة بالمستخدم. | |
|
يقوم بإنشاء قاعدة التحكم في الوصول. | |
|
يحذف قاعدة التحكم في الوصول. | |
|
يقوم بإنشاء حدث في التقويم. | |
|
يحذف حدثًا من التقويم. | |
|
يعرض مدى توفر المستخدم والحالة الحرة/المشغولة لنطاق زمني محدد. | |


