- Hjem
- /
- Artikel

Tak for din feedback.


 I denne artikel
 Har du feedback?
Du kan konfigurere en SSO (Single Sign-on) integration mellem Control Hub og en installation, der bruger F5 Big-IP som identitetsudbyder (IdP).
Enkelt login og kontrolhub
Single sign-on (SSO) er en session eller brugergodkendelsesproces, der giver en bruger mulighed for at angive legitimationsoplysninger for at få adgang til et eller flere applikationer. Processen godkender brugere for alle de applikationer, som de får rettigheder til. Det eliminerer yderligere beskeder, når brugere skifter applikationer under en bestemt session.
Security Assertion Markup Language (SAML 2.0) Federation Protocol bruges til at levere SSO-godkendelse mellem Webex-skyen og din identitetsudbyder (IdP).
Profiler
Webex-appen understøtter kun webbrowserens SSO-profil. I webbrowserens SSO-profil understøtter Webex App følgende bindinger:
-
SP initierede POST -> POST-binding
-
SP initierede OMDIRIGERING -> POST-binding
NavneID-format
SAML 2.0-protokollen understøtter flere NameID-formater til kommunikation om en bestemt bruger. Webex App understøtter følgende NameID-formater.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
I de metadata, du indlæser fra din IdP, er den første post konfigureret til brug i Webex.
SingleLog ud
Webex App understøtter den enkelte logout-profil. I Webex-appen kan en bruger logge ud af applikationen, som bruger SAML-protokollen til enkelt logout til at afslutte sessionen og bekræfte, at du logger ud med din IdP. Sørg for, at din IdP er konfigureret til SingleLogout.
Integrer Control Hub med F5 Big-IP
Konfigurationsvejledningerne viser et specifikt eksempel på SSO-integration, men giver ikke udtømmende konfiguration for alle muligheder. For eksempel dokumenteres integrationstrinn nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientene for. Andre formater som f.eks urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressvil fungere til SSO-integration, men er uden for omfanget af vores dokumentation.
Konfigurer denne integration for brugere i din Webex-organisation (herunder Webex App og andre tjenesterWebex Meetings, der administreres i Control Hub). Hvis dit Webex-websted er integreret i Control Hub, arver Webex-webstedet brugeradministrationen. Hvis du ikke kan få adgang Webex Meetings på denne måde, og det ikke administreres i Control Hub, skal du foretage en separat integration for at aktivere SSO forWebex Meetings.
Før du begynder
For SSO og Control Hub skal IDP'er overholde SAML 2.0-specifikationen. Desuden skal IDP'er konfigureres på følgende måde:
Download Webex-metadataene til dit lokale system
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til fanen Identitetsudbyder, og klik på Aktivér SSO. |
| 4 |
Vælg en IdP. |
| 5 |
Vælg certifikattypen for din organisation:
Tillidsankere er offentlige nøgler, der fungerer som en autoritet til at verificere en digital signaturs certifikat. Du kan finde flere oplysninger i dokumentationen til din IdP. |
| 6 |
Download metadatafilen. <org-ID>Webex-metadatafilnavnet er idb-meta- -SP.xml. |
Konfigurere den eksterne tjenesteudbyder og identitetsudbyder
| 1 |
|
| 2 |
Vælg under Eksterne SP-forbindelser. |
| 3 |
Angiv et meningsfuldt navn til tjenesteudbydernavnet, f.eks. .cis <yourorganizationname>cowebex.com. |
| 4 |
Marker følgende afkrydsningsfelter under Sikkerhedsindstillinger:
|
| 5 |
Gå tilbage til , og opret derefter en ny identitetsudbydertjeneste (IdP). |
| 6 |
Angiv et meningsfuldt navn til IdP-tjenestenavnet, f.eks. CI. |
| 7 |
For IdP-enheds-id'et skal du bruge FQDN for Big-IP-serveren med noget foran — for eksempel https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Under På standsindstillinger skal du vælge Transient Identifier for Assertion Emnetype. |
| 9 |
Retur ner værdien af e-mailen til brugeren% {session.ad.last.attr.mail} under Assertion Em ne Value. |
| 10 |
Returner attributterne mail og uid med værdien% {session .ad.last.attr.mail}. |
| 11 |
Vælg et certifikat for at underskrive påstanden under Sikkerhedsindstillinger. |
| 12 |
Gem ændringerne, og bind derefter den tjenesteudbyder og identitetsudbyder, du har oprettet. |
Download F5 Big-IP-metadata
| 1 |
Vælg Eksporter IDP-tjeneste. |
| 2 |
Sørg for, at værdien Sign Metadata er Ja. |
| 3 |
Download metadatafilen til dit skrivebord eller en placering, der er let for dig at finde. |
Tilføj en adgangspolitik
| 1 |
Gå til Ad gangspolitik > Adgangsprofiler > SAML, og op ret en SAML-ressource til den IdP, du oprettede. |
| 2 |
Gå til din adgangsprofil, og rediger den adgangspolitik, du bruger til WebEx Messenger CAS. |
| 3 |
Tilføj et nyt element i fanen Logon med navnet Logonside og forlad standardværdierne. |
| 4 |
Tilføj et nyt element i fanen God kendelse med navnet AD Auth, og angiv din Active Directory som server. |
| 5 |
Tilføj AD-forespørgsel fra fanen Godkendelse på den succes rige gren |
| 6 |
Gå til filialregler og skift det til AD Query is Passed. |
| 7 |
Tilføj Avanceret ressourcetildeling under fanen Til deling på den vellykkede gren af AD-forespørgsel. |
| 8 |
Klik på Tilføj/slet, og tilføj to ressourcer SAML med alle de SAML-ressourcer og den web top, du oprettede. |
| 9 |
Vælg Til lad under Vælg afslutning. Adgangspolitikken skal se ud som dette skærmbillede: 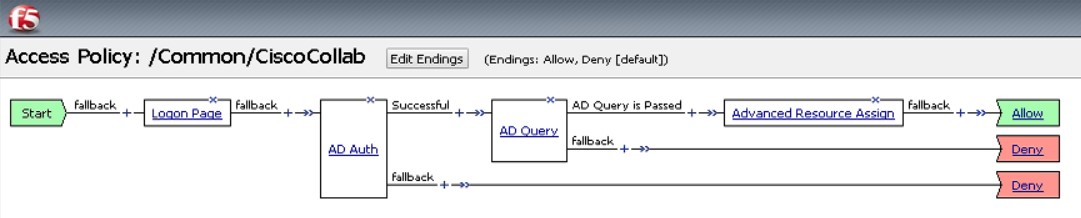
|
Tilknyt adgangsprofilen til den virtuelle server
Du skal knytte adgangsprofilen til den virtuelle server, du har oprettet.
| 1 |
Gå til . |
| 2 |
Åbn adgangsprofiler for at bekræfte, at der ikke er tilknyttet nogen virtuel server til profilen. |
| 3 |
Vælg Avanceret ressourcetildeling. |
| 4 |
Vælg Tilføj/slet for at tilføje den nye SAML-ressource. |
| 5 |
Luk designvinduerne for adgangspolitik, og anvend den nye adgangspolitik. |
Importer IdP-metadataene og aktiver enkelt logon efter en test
Når du har eksporteret Webex-metadataene, konfigureret din IdP og downloadet IdP-metadataene til dit lokale system, er du klar til at importere dem til din Webex-organisation fra Control Hub.
Før du begynder
Test ikke SSO-integration fra IdP-grænsefladen (Identity Provider). Vi understøtter kun Service Provider-initierede (SP-initierede) flows, så du skal bruge Control Hub SSO-testen til denne integration.
| 1 |
Vælg en:
|
| 2 |
På siden Importer IdP-metadata skal du enten trække og slippe IdP-metadatafilen til siden eller bruge filbrowserindstillingen til at finde og uploade metadat afilen. Klik på Næste.
Du bør bruge ind stillingen Mere sikker, hvis du kan. Dette er kun muligt, hvis din IdP brugte en offentlig CA til at underskrive sine metadata. I alle andre tilfælde skal du bruge ind stillingen Mindre sikker . Dette inkluderer, hvis metadataene ikke er underskrevet, selvsigneret eller underskrevet af en privat CA. Okta underskriver ikke metadataene, så du skal vælge Mindre sikker for en Okta SSO-integration. |
| 3 |
Vælg Test SSO-opsætning, og når en ny browserfane åbnes, skal du godkende med IdP'en ved at logge på. Hvis du modtager en godkendelsesfejl, kan der være et problem med legitimationsoplysningerne. Kontroller brugernavnet og adgangskoden, og prøv igen. En Webex App-fejl betyder normalt et problem med SSO-opsætningen. I dette tilfælde skal du gennemgå trinene igen, især de trin, hvor du kopierer og ind sætter Control Hub-metadataene i IdP-opsætningen. Hvis du vil se SSO-loginoplevelsen direkte, kan du også klikke på Kopier URL til udklipsholder fra denne skærm og indsætte den i et privat browservindue. Derfra kan du gå igennem at logge ind med SSO. Dette trin stopper falske positiver på grund af et adgangstoken, der muligvis er i en eksisterende session, efter at du er logget på. |
| 4 |
Gå tilbage til browserfanen Control Hub.
SSO-konfigurationen træder ikke i kraft i organisationen, medmindre du vælger den første alternativknap og aktiverer SSO. |
Hvad skal man gøre næste
Brug procedurerne i Synkroniser Okta-brugere til, Cisco Webex Control Hub hvis du vil udføre brugerklarering ud af Okta til Webex-skyen.
Brug procedurerne i Synkroniser Microsoft Entra ID-brugere til, Cisco Webex Control Hub hvis du vil udføre brugerklarering ud af Entra ID til Webex-skyen.
Du kan følge proceduren i Undertryk automatiserede e-mails for at deaktivere e-mails, der sendes til nye Webex App-brugere i din organisation. Dokumentet indeholder også bedste fremgangsmåder til udsendelse af kommunikation til brugere i organisationen.


