- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Można skonfigurować integrację pojedynczego logowania (SSO) między Control Hub a wdrożeniem wykorzystującym F5 Big-IP jako dostawcę tożsamości (IDP).
Pojedyncze logowanie i koncentrator sterowania
Pojedyncze logowanie (SSO) to proces uwierzytelniania sesji lub użytkownika, który umożliwia użytkownikowi podanie danych uwierzytelniających w celu uzyskania dostępu do jednej lub więcej aplikacji. Proces uwierzytelnia użytkowników dla wszystkich aplikacji, do których przyznano im prawa. Eliminuje dalsze monity, gdy użytkownicy przełączają aplikacje podczas określonej sesji.
Protokół federacyjny Security Assertion Markup Language (SAML 2.0) służy do zapewnienia uwierzytelniania SSO między chmurą Webex a dostawcą tożsamości (IdP).
Profile
Aplikacja Webex obsługuje tylko profil SSO przeglądarki internetowej. W profilu SSO przeglądarki internetowej aplikacja Webex obsługuje następujące powiązania:
-
Powiązanie POST -> POST zainicjowane przez SP
-
SP zainicjował REDIRECT -> Wiązanie POST
Format nazwaID
Protokół SAML 2.0 obsługuje kilka formatów NameID do komunikowania się o określonym użytkowniku. Aplikacja Webex obsługuje następujące formaty NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
W metadanych ładowanych z identyfikatora IDP pierwszy wpis jest skonfigurowany do użytku w Webex.
SingleLogout
Aplikacja Webex obsługuje pojedynczy profil wylogowania. W aplikacji Webex użytkownik może wylogować się z aplikacji, która używa protokołu pojedynczego wylogowania SAML, aby zakończyć sesję i potwierdzić wylogowanie za pomocą Twojego IDP. Upewnij się, że Twój IdP jest skonfigurowany dla SingleLogout.
Zintegruj Control Hub z F5 Big-IP
Przewodniki konfiguracji przedstawiają konkretny przykład integracji SSO, ale nie zapewniają wyczerpującej konfiguracji dla wszystkich możliwości. Na przykład, etapy integracji nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsą udokumentowane. Inne formaty, takie jak, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressbędą działać dla integracji SSO, ale są poza zakresem naszej dokumentacji.
Skonfiguruj tę integrację dla użytkowników w organizacji Webex (w tym aplikacji Webex i innych usług administ Webex Meetings rowanych w Control Hub). Jeśli witryna Webex jest zintegrowana z Control Hub, witryna Webex dziedziczy zarządzanie użytkownikami. Jeśli nie możesz uzyskać dostępu Webex Meetings w ten sposób i nie jest zarządzany w Centrum sterowania, musisz przeprowadzić oddzielną integrację, aby włączyć SSO dlaWebex Meetings.
Zanim zaczniesz
W przypadku SSO i Control Hub IDP muszą być zgodne ze specyfikacją SAML 2.0. Ponadto IDP muszą być skonfigurowane w następujący sposób:
Pobierz metadane Webex do swojego systemu lokalnego
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji . |
| 3 |
Przejdź do zakładki Dostawca tożsamości i kliknij Aktywuj SSO. |
| 4 |
Wybierz IdP. |
| 5 |
Wybierz typ certyfikatu dla swojej organizacji:
Kotwice zaufania to klucze publiczne, które działają jako uprawnienia do weryfikacji certyfikatu podpisu cyfrowego. Aby uzyskać więcej informacji, zapoznaj się z dokument acją IDP. |
| 6 |
Pobierz plik metadanych. <org-ID>Nazwa pliku metadanych Webex to id b-meta- -SP.xml. |
Skonfiguruj zewnętrznego dostawcę usług i dostawcę tożsamości
| 1 |
|
| 2 |
W obszarze Zewnętrzne złącza SP wybierz polec . |
| 3 |
Wprowadź znaczącą nazwę dla nazwy usługodawcy, np. .ci <yourorganizationname>scowebex.com. |
| 4 |
W obszarze Ustawienia zabezpiec zeń zaznacz następujące pola wyboru:
|
| 5 |
Wróć do , a następnie utwórz nową usługę dostawcy tożsamości (IDP). |
| 6 |
Wprowadź znaczącą nazwę nazwy usługi IDP, na przykład CI. |
| 7 |
W przypadku identyfikatora podmiotu IDP użyj FQDN serwera Big-IP z czymś z przodu — na przykład https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
W obszarze Ustawienia aser cji wybierz pozycję Identyfikator przejściowy dla typu podmiotu asercji. |
| 9 |
W polu Wartość przedmiotu asercji zwróć wartość wiadomości e-mail użytkownika% {session.ad.last.attr.mail}. |
| 10 |
Zwraca atrybuty mail i uid z wartością% {session.ad.last.attr. mail}. |
| 11 |
W obszarze Ustawienia zabezpiec zeń wybierz certyfikat, aby podpisać potwierdzenie. |
| 12 |
Zapisz zmiany, a następnie połącz utworzonego dostawcę usług i dostawcę tożsamości. |
Pobierz metadane F5 Big-IP
| 1 |
Wybierz opcję Eksportuj usługę IDP. |
| 2 |
Upewni j się, że wartość Sign Metadata ma wartość Tak. |
| 3 |
Pobierz plik metadanych na pulpit lub lokalizację, która jest łatwa do znalezienia. |
Dodawanie zasad dostępu
| 1 |
Przejdź do sekcji Zasady dostępu > Profile dostępu > SAML i ut wórz zasób SAML dla utworzonego identyfikatora IDP. |
| 2 |
Przejdź do profilu dostępu i edytuj zasady dostępu używane dla WebEx Messenger CAS. |
| 3 |
Dodaj nowy element na karcie Logo wanie o nazwie Strona logowania i pozost aw wartości domyślne. |
| 4 |
Dodaj nowy element na karcie U wierzytelnianie o nazwie AD Auth i określ swój Active Directory jako serwer. |
| 5 |
W odnoszącej sukcesy gałęzi dodaj zapytanie AD z karty U wierzytelnianie |
| 6 |
Przejdź do sekcji Regu ły gałęzi i zmień go na zapytanie AD jest przekazywane. |
| 7 |
W pomyślnym oddziale zapytania AD dodaj opcję Przypis ywanie zaawansowanych zasobów na karcie Przy pisanie. |
| 8 |
Kliknij Dod aj/Usuń i dodaj dwa zasoby SAML ze wszyst kimi zasobami SAML i utworzonym Web topem. |
| 9 |
W polu Wybierz zakończenie wybierz opcję Zez walaj. Zasady dostępu powinny wyglądać następująco: 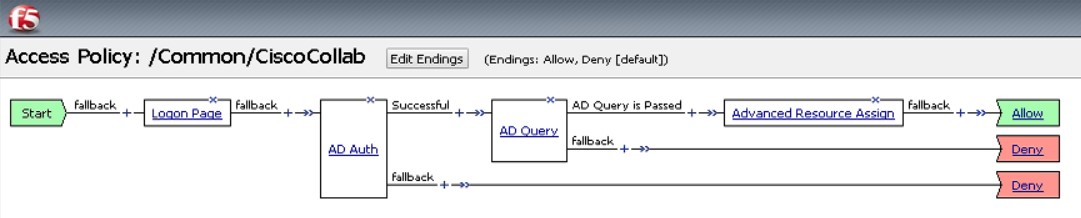
|
Skojarzenie profilu dostępu z serwerem wirtualnym
Profil dostępu należy skojarzyć z utworzonym serwerem wirtualnym.
| 1 |
Przejdź do sekcji . |
| 2 |
Otwórz profile dostępu, aby potwierdzić, że żaden serwer wirtualny nie jest powiązany z profilem. |
| 3 |
Wybierz Zaawansowane przypisywanie zasobów. |
| 4 |
Wybierz Dod aj/usuń, aby dodać nowy zasób SAML. |
| 5 |
Zamknij okna projektu zasad dostępu i zastosuj nową zasadę dostępu. |
Importuj metadane IDP i włącz jednorazowe logowanie po teście
Po wyeksportowaniu metadanych Webex, skonfigurowaniu IDP i pobraniu metadanych IdP do systemu lokalnego, możesz je zaimportować do organizacji Webex z Centrum sterowania.
Zanim zaczniesz
Nie należy testować integracji SSO z interfejsu dostawcy tożsamości (iDP). Obsługujemy tylko przepływy inicjowane przez Usługodawcę (inicjowane przez SP), dlatego do tej integracji należy użyć testu SSO Control Hub.
| 1 |
Wybierz jeden:
|
| 2 |
Na stronie Importuj metadane IdP przeciągnij i upuść plik metadanych Id P na stronę lub użyj opcji przeglądarki plików, aby zlokalizować i przesłać plik metadanych . Kliknij przycisk Dalej.
Powinieneś skorzystać z opcji Bardziej bezpieczne, jeśli możesz. Jest to możliwe tylko wtedy, gdy Twój identyfikator użył publicznego urzędu urzędowego do podpisania swoich metadanych. We wszystkich innych przypadkach należy użyć opcji M niej bezpieczne. Dotyczy to sytuacji, gdy metadane nie są podpisane, podpisane samodzielnie lub podpisane przez prywatny urząd urzędowy. Okta nie podpisuje metadanych, więc musisz wybrać opcję Mniej bezpieczne dla integr acji Okta SSO. |
| 3 |
Wybierz opcję Testuj konfigurację SSO, a gdy otworzy się nowa karta przeglądarki, uwierzytelnij się za pomocą IDP, logując się. Jeśli pojawi się błąd uwierzytelniania, może wystąpić problem z po świadczeniami. Sprawdź nazwę użytkownika i hasło i spróbuj ponownie. Błąd aplikacji Webex zwykle oznacza problem z konfiguracją SSO. W takim przypadku ponownie przejdź przez kroki, zwłaszcza kroki, w których skopiujesz i wkle jasz metadane Control Hub do konfiguracji IDP. Aby bezpośrednio wyświetlić obsługę logowania SSO, możesz również kliknąć Kopiuj adres URL do schowka z tego ekranu i wklej go w prywatnym oknie przeglądarki. Stamtąd możesz przejść przez logowanie się za pomocą SSO. Ten krok zatrzymuje fałszywe alarmy z powodu tokena dostępu, który może znajdować się w istniejącej sesji po zalogo waniu się. |
| 4 |
Wróć do karty przeglądarki Control Hub.
Konfiguracja SSO nie wchodzi w życie w Twojej organizacji, chyba że wybierz esz pierwszy przycisk radiowy i aktywujesz SSO. |
Co robić dalej
Użyj procedur w Synchronizuj użytkowników Okta w, Cisco Webex Control Hub jeśli chcesz przeprowadzić udostępnianie użytkowników z Okta do chmury Webex.
Użyj procedur w sekcji Synchronizuj użytkowników identyfikatora Microsoft Entra ID, Cisco Webex Control Hub jeśli chcesz przeprowadzić udostępnianie użytkownika z Entra ID do chmury Webex.
Aby wyłączyć wiadomości e-mail wysyłane do nowych użytkowników aplikacji Webex w Twojej organizacji, możesz postępować zgodnie z procedurą Wyłącz automat yczne wiadomości e-mail. Dokument zawiera również najlepsze praktyki dotyczące wysyłania wiadomości do użytkowników w organizacji.


