- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Du kan konfigurere en enkel påloggingsintegrasjon (SSO) mellom Control Hub og en distribusjon som bruker F5 Big-IP som identitetsleverandør (IdP).
Enkel pålogging og kontrollhub
Enkel pålogging (SSO) er en økt- eller brukerautentiseringsprosess som tillater en bruker å oppgi legitimasjon for å få tilgang til ett eller flere applikasjoner. Prosessen autentiserer brukere for alle applikasjonene de får rettigheter til. Det eliminerer ytterligere meldinger når brukere bytter applikasjoner under en bestemt økt.
Security Assertion Markup Language (SAML 2.0) Federation Protocol brukes til å gi SSO-godkjenning mellom Webex-skyen og identitetsleverandøren (IdP).
Profiler
Webex-appen støtter bare nettleserens SSO-profil. I nettleserens SSO-profil støtter Webex App følgende bindinger:
-
SP initierte POST -> POST-binding
-
SP initierte REDIRECT -> POST-binding
NavnID-format
SAML 2.0-protokollen støtter flere NameID-formater for kommunikasjon om en bestemt bruker. Webex App støtter følgende NameID-formater.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
I metadataene du laster inn fra IdP, er den første oppføringen konfigurert for bruk i Webex.
EnkeltLogg ut
Webex-appen støtter enkelt utloggingsprofil. I Webex-appen kan en bruker logge av applikasjonen, som bruker SAML-protokollen for enkel utlogging for å avslutte økten og bekrefte at du logger ut med din IdP. Forsikre deg om at din IdP er konfigurert for SingleLogout.
Integrer kontrollhub med F5 Big-IP
Konfigurasjonsveiledningene viser et spesifikt eksempel på SSO-integrasjon, men gir ikke uttømmende konfigurasjon for alle muligheter. For eksempel, integrasjonstrinnene for nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transienter dokumentert. Andre formater som urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressvil fungere for SSO-integrasjon, men er utenfor omfanget av dokumentasjonen vår.
Konfigurer denne integrasjonen for brukere i Webex-organisasjonen (inkludert Webex-appen og andre tjenester som administreres i Control Hub). Webex Meetings Hvis Webex-området ditt er integrert i Control Hub, arver Webex-området brukeradministrasjonen. Hvis du ikke får tilgang Webex Meetings på denne måten, og den ikke administreres i Control Hub, må du gjøre en egen integrasjon for å aktivere SSO forWebex Meetings.
Før du begynner
For SSO og Control Hub må IDP-er være i samsvar med SAML 2.0-spesifikasjonen. I tillegg må IDP-er konfigureres på følgende måte:
Last ned Webex-metadataene til ditt lokale system
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til fanen Identitetsleverand ør og klikk Aktiver SSO. |
| 4 |
Velg en IdP. |
| 5 |
Velg sertifikattype for organisasjonen din:
Tillitsankere er offentlige nøkler som fungerer som en autoritet for å verifisere sertifikatet til en digital signatur. Hvis du vil ha mer informasjon, kan du se IdP-dokumentasjonen. |
| 6 |
Last ned metadatafilen. <org-ID>Webex-metadatafilnavnet er idb-meta- -SP.xml. |
Konfigurere ekstern tjenesteleverandør og identitetsleverandør
| 1 |
|
| 2 |
Fra Eksterne SP-kontakter velger du . |
| 3 |
Angi et meningsfylt navn for tjenesteleverandørnavnet, for eksempel .cis <yourorganizationname>cowebex.com. |
| 4 |
Under Sikkerhetsinnstillinger merker du av i følgende avmerkingsbokser:
|
| 5 |
Gå tilbake til Til , og opprett deretter en ny identitetsleverandørtjeneste (IdP). |
| 6 |
Angi et meningsfylt navn for IdP-tjenestenavnet, for eksempel CI. |
| 7 |
For IdP-entitets-ID bruker du FQDN for Big-IP-serveren med noe foran — for eksempel https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Under På standsinnstillinger velger du Transient Identifier for På stand semnetype. |
| 9 |
Retur ner verdien for e-postadressen til brukeren% {session.ad.last.attr.mail} for Assertion Em ne-verdi. |
| 10 |
Returner attributtene mail og uid med verdien% {session .ad.last.attr.mail}. |
| 11 |
Velg et sertifikat for å signere påstanden under Sikkerhetsinnstillinger. |
| 12 |
Lagre endringene, og bind deretter tjenesteleverandøren og identitetsleverandøren du opprettet. |
Last ned F5 Big-IP-metadata
| 1 |
Velg Eksporter IDP-tjeneste. |
| 2 |
Kontroller at verdien S ign Metadata er Ja. |
| 3 |
Last ned metadatafilen til skrivebordet eller et sted som er lett for deg å finne. |
Legg til en tilgangspolicy
| 1 |
Gå til Til gangspolicy > Tilgangsprofiler > SAML og oppre tt en SAML-ressurs for IdP-en du opprettet. |
| 2 |
Gå til tilgangsprofilen din og rediger tilgangspolicyen du bruker for WebEx Messenger CAS. |
| 3 |
Legg til et nytt element i påloggings fanen med navnet Logon Page og la standardverdiene ligge. |
| 4 |
Legg til et nytt element i kategorien God kjen ning med navnet AD Auth og angi din Active Directory som server. |
| 5 |
Legg til AD Query fra kategorien God kjen ning på den vellykkede grenen |
| 6 |
Gå til Grenregler og endre den til AD Query is Passed. |
| 7 |
I den vellykkede grenen av AD Query legger du til Avansert ressur stil deling fra kategorien Oppgave. |
| 8 |
Klikk Legg til/slett og legg til to ressurser SAML med alle SAML-ressursene og web toppen du opprettet. |
| 9 |
Velg Tillat for Velg slutt. Tilgangspolitikken skal se ut som dette skjermbildet: 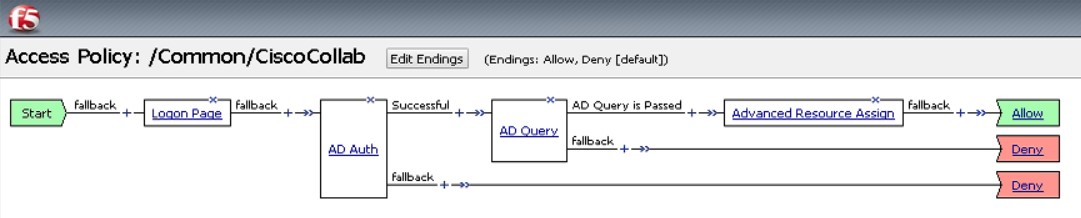
|
Knytt tilgangsprofilen til den virtuelle serveren
Du må knytte tilgangsprofilen til den virtuelle tjeneren du opprettet.
| 1 |
Gå til . |
| 2 |
Åpne tilgangsprofiler for å bekrefte at ingen virtuell server er tilknyttet profilen. |
| 3 |
Velg Avansert ressurstildeling. |
| 4 |
Velg Legg til/slett for å legge til den nye SAML-ressursen. |
| 5 |
Lukk designvinduene for tilgangspolicy og bruk den nye tilgangspolicyen. |
Importer IdP-metadataene og aktiver enkel pålogging etter en test
Etter at du har eksportert Webex-metadataene, konfigurert IdP-en og lastet ned IdP-metadataene til det lokale systemet, er du klar til å importere det til Webex-organisasjonen din fra Control Hub.
Før du begynner
Ikke test SSO-integrasjon fra IdP-grensesnittet (Identity Provider). Vi støtter bare tjenesteleverandørinitierte (SP-initierte) flyter, så du må bruke Control Hub SSO-testen for denne integrasjonen.
| 1 |
Velg en:
|
| 2 |
På siden Importer IdP-metadata kan du enten dra og slippe IdP-metadatafilen til siden eller bruke alternativet for filnettleser til å finne og laste opp metadat afilen. Klikk på Neste.
Du bør bruke alternativet Mer sikker, hvis du kan. Dette er bare mulig hvis din IdP brukte en offentlig CA til å signere metadataene sine. I alle andre tilfeller må du bruke alternativet Mindre sikkert. Dette inkluderer hvis metadataene ikke er signert, selvsignert eller signert av en privat CA. Okta signerer ikke metadataene, så du må velge Mindre sikker for en Okta SSO-integrasjon. |
| 3 |
Velg Test SSO-oppsett, og når en ny nettleserfane åpnes, godkjenn med IdP ved å logge på. Hvis du får en godkjenningsfeil, kan det være et problem med legitimasjonen. Sjekk brukernavnet og passordet, og prøv igjen. En Webex App-feil betyr vanligvis et problem med SSO-oppsettet. I dette tilfellet går du gjennom trinnene igjen, spesielt trinnene der du kopierer og li mer inn Control Hub-metadataene i IdP-oppsettet. For å se SSO-påloggingsopplevelsen direkte, kan du også klikke Kopier URL til utklippstavlen fra dette skjermbildet og lime den inn i et privat nettleservindu. Derfra kan du gå gjennom på logging med SSO. Dette trinnet stopper falske positiver på grunn av et til gangstoken som kan være i en eksisterende økt etter at du er logget på. |
| 4 |
Gå tilbake til kontrollhub-nettleserfanen.
SSO-konfigurasjonen trer ikke i kraft i organisasjonen med mindre du velger første alternativknapp og aktiverer SSO. |
Hva du skal gjøre videre
Bruk prosedyrene i Synkroniser Okta-brukere til Cisco Webex Control Hub hvis du vil gjøre brukerklargjøring ut av Okta til Webex-skyen.
Bruk prosedyrene i Synkroniser Microsoft Entra ID-brukere til Cisco Webex Control Hub hvis du vil gjøre brukerklargjøring ut av Entra ID til Webex-skyen.
Du kan følge fremgangsmåten i Undertrykk automatiserte e-post meldinger for å deaktivere e-postmeldinger som sendes til nye Webex App-brukere i organisasjonen. Dokumentet inneholder også beste fremgangsmåter for å sende ut kommunikasjon til brukere i organisasjonen.


