- ホーム
- /
- 投稿記事

コメントありがとうございます。


 この記事の内容
 フィードバックがある場合
Control HubとF5 Big-IPをIDプロバイダー(IdP)として使用する導入環境との間のシングルサインオン(SSO)統合を設定できます。
シングルサインオンとコントロールハブ
シングルサインオン(SSO)は、ユーザーが1つまたは複数のアプリケーションにアクセスするための資格情報を提供できるようにするセッションまたはユーザー認証プロセスです。 このプロセスでは、権限が与えられているすべてのアプリケーションでユーザーを認証します。 これにより、ユーザーが特定のセッション中にアプリケーションを切り替えるときに、それ以上プロンプトが表示されなくなります。
セキュリティアサーションマークアップ言語(SAML 2.0)フェデレーションプロトコルは、Webex クラウドとアイデンティティプロバイダー(IdP)の間の SSO 認証を提供するために使用されます。
プロフィール
Webex アプリはウェブブラウザの SSO プロファイルのみをサポートしています。 ウェブブラウザの SSO プロファイルでは、Webex アプリは次のバインディングをサポートしています。
-
SPがPOSTを開始しました-> POSTバインディング
-
SPはリダイレクト-> POSTバインディングを開始しました
名前とIDの形式
SAML 2.0プロトコルは、特定のユーザーについて通信するためのいくつかのNameID形式をサポートしています。 Webex アプリは、次の NameID 形式をサポートしています。
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdPからロードするメタデータでは、最初のエントリはWebexで使用するように設定されています。
シングルログアウト
Webex アプリはシングルログアウトプロファイルをサポートしています。 Webex Appでは、ユーザーはアプリケーションからサインアウトできます。アプリケーションはSAMLシングルログアウトプロトコルを使用してセッションを終了し、IdPでサインアウトを確認します。 IdPがシングルログアウトに設定されていることを確認してください。
コントロールハブをF5 Big-IPと統合してください
設定ガイドにはSSO統合の具体例が示されていますが、すべての可能性を網羅した設定は提供されていません。 たとえば、nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientの統合手順は文書化されています。 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressなどの他の形式はSSO統合には使用できますが、ドキュメントの範囲外です。
Webex 組織のユーザー(Webex アプリWebex Meetings、およびコントロールハブで管理されているその他のサービスを含む)用にこの統合を設定してください。 Webex サイトがコントロールハブに統合されている場合、Webex サイトはユーザー管理を継承します。 Webex Meetingsこの方法でアクセスできず、Control Hubで管理されていない場合は、SSOを有効にするために別の統合を行う必要があります。Webex Meetings
始める前に
SSOとコントロールハブでは、IDPはSAML 2.0仕様に準拠している必要があります。 さらに、 IdPは次の方法で設定する必要があります。
Webexメタデータをローカルシステムにダウンロードしてください
| 1 | |
| 2 |
[ に移動します。 |
| 3 |
「ID プロバイダー」タブに行き、「 SSOを有効にする」をクリックします。 |
| 4 |
IdPを選択してください。 |
| 5 |
あなたの組織の証明書の種類を選んでください:
トラストアンカーは、 デジタル署名の証明書を検証する権限として機能する公開鍵です。 詳細については、 IdPのマニュアルを参照してください。 |
| 6 |
メタデータファイルをダウンロードしてください。 <org-ID>Webex メタデータのファイル名は idb-meta--SP.xml です。 |
外部サービスプロバイダーとIDプロバイダーを設定します
| 1 |
|
| 2 |
外部SPコネクタから、。 |
| 3 |
サービスプロバイダー名には、.ciscowebex.comなど<yourorganizationname>、わかりやすい名前を入力してください。 |
| 4 |
「セキュリティ設定」 で、次のチェックボックスをチェックしてください。
|
| 5 |
)サービスを作成してください。 |
| 6 |
IdPサービス名には、CIなどのわかりやすい名前を入力してください。 |
| 7 |
IdPエンティティIDには、前に何かを付けたBig-IPサーバーのFQDNを使用してください。たとえば、https://bigip0a.uc8sevtlab13.com/CI。 |
| 8 |
「アサーション設定」で、「アサーションサブジェクトタイプ」に「一時識別子」を選択します。 |
| 9 |
アサーションの件名値については、ユーザー% {session.ad.last.attr.mail} の電子メールの値を返します。 |
| 10 |
mail 属性と uid 属性を% {session.ad.last.attr.mail} という値で返します。 |
| 11 |
セキュリティ設定で、アサーションに署名する証明書を選んでください。 |
| 12 |
変更を保存して、作成したサービスプロバイダーとIDプロバイダーをバインドします。 |
F5 Big-IPメタデータをダウンロードしてください
| 1 |
IDPサービスのエクスポートを選択してください。 |
| 2 |
署名メタデータの値が 「はい」 であることを確認してください。 |
| 3 |
メタデータファイルをデスクトップまたは見つけやすい場所にダウンロードしてください。 |
アクセスポリシーを追加してください
| 1 |
アクセスポリシー > アクセスプロファイル > SAMLに移動して、作成したIdP用のSAMLリソースを作成します。 |
| 2 |
アクセスプロファイルに移動して、WebEx Messenger CASに使用するアクセスポリシーを編集してください。 |
| 3 |
ログオンタブにログオンページという名前の新しい項目を追加し、デフォルト値のままにします。 |
| 4 |
認証タブにAD Authという名前の新しい項目を追加して、Active Directoryサーバーとしてあなたのを指定してください。 |
| 5 |
成功したブランチで、認証タブからAD Queryを追加してください |
| 6 |
ブランチルールに移動し、「AD Query is Passed」に変更しました。 |
| 7 |
AD Queryのブランチが成功したら、「割り当て」タブからアドバンスト・リソース・アサインを追加してください。 |
| 8 |
追加/削除をクリックして、作成したすべてのSAMLリソースとWebtopを含む2つのSAMLリソースを追加します。 |
| 9 |
「末尾を選択」で、「許可」を選択します。 アクセスポリシーは次のスクリーンショットのようになるはずです: 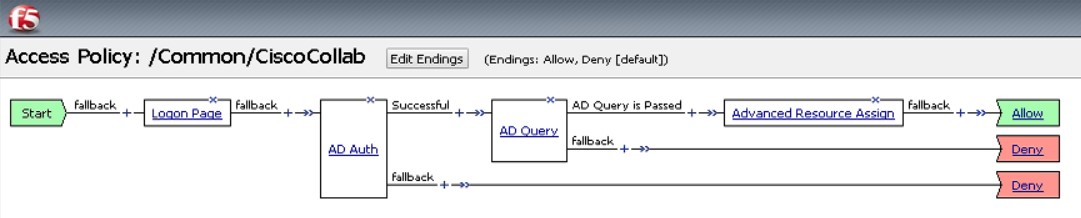
|
アクセスプロファイルを仮想サーバーに関連付けます
アクセスプロファイルを、作成した仮想サーバーに関連付ける必要があります。
| 1 |
[] に移動します。 |
| 2 |
アクセスプロファイルを開いて、プロファイルに関連付けられている仮想サーバーがないことを確認します。 |
| 3 |
「アドバンスト・リソース・アサイン」を選択してください。 |
| 4 |
新しい SAML リソースを追加するには [追加/削除] を選択します。 |
| 5 |
アクセスポリシーのデザインウィンドウを閉じて、新しいアクセスポリシーを適用してください。 |
IdPメタデータをインポートして、テスト後にシングルサインオンを有効にする
Webex メタデータをエクスポートし、IdP を設定し、IdP メタデータをローカルシステムにダウンロードしたら、Control Hub から Webex 組織にインポートする準備が整います。
始める前に
アイデンティティプロバイダー(IdP)インターフェースからSSO統合をテストしないでください。 サービスプロバイダー起動(SP起動)フローのみをサポートしているので、この統合にはControl Hub SSOテストを使用する必要があります。
| 1 |
1つ選んでください:
|
| 2 |
IdPメタデータのインポートページで、 IdPメタデータファイルをページにドラッグアンドドロップするか、 ファイルブラウザオプションを使用してメタデータファイルを見つけてアップロードします。 「次へ」をクリックします。
できれば、より安全なオプションを使うべきです。 これは、IdPがパブリックCAを使用してメタデータに署名した場合にのみ可能です。 それ以外の場合は、 安全性の低いオプションを使用する必要があります。 これには、メタデータが署名されていないか、自己署名されていないか、 プライベートCAによって署名されていない場合も含まれます。 Oktaはメタデータに署名しないので、Okta SSO統合には「 安全性が低い」を選択する必要があります。 |
| 3 |
テストSSOセットアップを選択し、 新しいブラウザタブが開いたら、サインインしてIdPで認証します。 認証エラーが発生した場合は、 資格情報に問題がある可能性があります。 ユーザー名とパスワードを確認して、もう一度やり直してください。 Webex アプリのエラーは通常、SSO 設定に問題があることを意味します。 この場合は、手順、特にControl HubのメタデータをコピーしてIdP設定に貼り付ける手順をもう一度実行してください。 SSOサインインを直接確認するには、この画面で [ URLをクリップボードにコピー] をクリックして、 プライベートブラウザウィンドウに貼り付けることもできます。 そこから、 SSOでのサインインを順を追って進めることができます。 このステップは、 あなたがサインインしている既存のセッションにあるかもしれないアクセストークンによる誤検知を防ぎます。 |
| 4 |
コントロールハブのブラウザタブに戻ってください。
SSOの設定は、 最初のラジオボタンを選択してSSOを有効にしない限り、組織では有効になりません。 |
次にすべきこと
Cisco Webex Control HubOktaからWebexクラウドへのユーザープロビジョニングを行う場合は、「Oktaユーザーの同期」の手順を使用してください。
Entra Cisco Webex Control Hub IDからWebexクラウドへのユーザープロビジョニングを行いたい場合は、「 Microsoft Entra IDユーザーを同期」の手順を使用してください。
「 自動メールを抑制する」の手順に従って、組織内の新しい Webex アプリユーザーに送信されるメールを無効にすることができます。 このドキュメントには、 組織内のユーザーにコミュニケーションを送る際のベストプラクティスも含まれています。


