- 홈
- /
- 문서

피드백을 보내 주셔서 감사합니다.


 이 문서에서
 피드백이 있습니까?
컨트롤 허브와 F5 Big-IP를 ID 공급자 (IdP) 로 사용하는 배포 간에 싱글 사인온 (SSO) 통합을 구성할 수 있어요.
싱글 사인온 및 컨트롤 허브
싱글 사인온 (SSO) 은 사용자가 하나 이상의 애플리케이션에 액세스하기 위해 자격 증명을 제공하도록 허용하는 세션 또는 사용자 인증 프로세스예요. 프로세스는 권한이 부여된 모든 애플리케이션에 대해 사용자를 인증해요. 그러면 사용자가 특정 세션 중에 응용 프로그램을 전환할 때 더 이상 메시지가 나타나지 않아요.
보안 주장 마크업 언어 (SAML 2.0) 페더레이션 프로토콜은 Webex 클라우드와 ID 공급자 (IdP) 간의 SSO 인증을 제공하는 데 사용돼요.
프로필
웹엑스 앱은 웹 브라우저 SSO 프로필만 지원해요. 웹 브라우저 SSO 프로필에서, Webex App은 다음 바인딩을 지원해요.
-
SP 시작 POST -> POST 바인딩
-
SP에서 리디렉션 시작 -> POST 바인딩
이름ID 포맷
SAML 2.0 프로토콜은 특정 사용자에 대한 통신을 위한 여러 NameID 형식을 지원해요. 웹엑스 앱은 다음 NameID 포맷을 지원해요.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdP에서 로드하는 메타데이터에서 첫 번째 항목은 Webex에서 사용하도록 구성되어 있어요.
싱글 로그아웃
웹엑스 앱은 단일 로그아웃 프로필을 지원해요. Webex 앱에서 사용자는 SAML 단일 로그아웃 프로토콜을 사용하여 세션을 종료하고 IdP로 로그아웃을 확인하는 애플리케이션에서 로그아웃할 수 있어요. 당신의 IdP가 단일 로그아웃으로 구성되어 있는지 확인하세요.
컨트롤 허브와 F5 빅 IP를 통합하세요
구성 가이드는 SSO 통합의 구체적인 예를 보여 주지만 모든 가능성에 대한 완전한 구성을 제공하지는 않아요. 예를 들어, 의 통합 단계가 nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient문서화되어 있어요. 와 같은 기타 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress형식은 SSO 통합에는 적합하지만 설명서 범위를 벗어납니다.
Webex 조직의 사용자를 위해 이 통합을 설정하세요 (Webex 앱 및 제어 Webex Meetings 허브에서 관리하는 기타 서비스 포함). 웹엑스 사이트가 컨트롤 허브에 통합된 경우, 웹엑스 사이트는 사용자 관리를 상속해요. 컨트롤 Webex Meetings 허브에서 관리되지 않고 이런 방식으로 접속할 수 없다면 별도의 통합을 해서 SSO를 활성화해야 해요. Webex Meetings
시작하기 전에
SSO와 컨트롤 허브의 경우 IdP는 SAML 2.0 사양을 준수해야 해요. 또한 IdP는 다음과 같은 방식으로 구성해야 해요.
Webex 메타데이터를 로컬 시스템에 다운로드하세요
| 1 | |
| 2 |
가세요. |
| 3 |
ID 공급자 탭으로 가서 SSO 활성화를 클릭해요. |
| 4 |
IdP를 선택해 주세요. |
| 5 |
조직의 인증서 유형을 선택하세요.
신뢰 앵커는 디지털 서명 인증서를 확인하는 기관 역할을 하는 공개 키예요. 자세한 내용은 IdP 설명서를 참조하세요. |
| 6 |
메타데이터 파일 다운로드해요. 웹엑스 메타데이터 파일 이름은 idb-meta- -SP.xml 예요. <org-ID> |
외부 서비스 제공자 및 ID 제공자 구성하세요
| 1 |
|
| 2 |
외부 SP 커넥터에서 . |
| 3 |
서비스 제공자 이름에 의미 있는 이름을 입력하세요. 예: .ciscowebex.com<yourorganizationname>. |
| 4 |
보안 설정에서 다음 체크박스 체크하세요.
|
| 5 |
) 서비스를 만드세요. |
| 6 |
IdP 서비스 이름에 의미 있는 이름을 입력하세요. 예: CI. |
| 7 |
IdP 엔티티 ID의 경우 빅 IP 서버의 FQDN을 앞에 무언가를 붙여서 사용하세요 (예: https://bigip0a.uc8sevtlab13.com/CI). |
| 8 |
어설션 설정에서 어설션 제목 유형으로 임시 식별자를 선택하세요. |
| 9 |
어설션 제목 값의 경우, 사용자% {session.ad.last.attr.mail} 의 이메일 값을 반환하세요. |
| 10 |
값이% {session.ad.last.attr.mail} 인 메일과 uid 속성을 반환해요. |
| 11 |
보안 설정에서 주장에 서명할 인증서를 골라요. |
| 12 |
변경 사항을 저장한 다음 생성한 서비스 공급자와 ID 공급자를 바인딩하세요. |
F5 빅 IP 메타데이터 다운로드
| 1 |
IDP 서비스 내보내기를 선택해요. |
| 2 |
서명 메타데이터 값이 예인지 확인하세요. |
| 3 |
메타데이터 파일을 데스크탑이나 찾기 쉬운 위치에 다운로드해요. |
접근 정책 추가하세요
| 1 |
액세스 정책 > 액세스 프로필 > SAML로 가서 만든 IdP에 SAML 리소스를 만드세요. |
| 2 |
액세스 프로필로 가서 WebEx Messenger CAS에 사용하는 액세스 정책을 편집하세요. |
| 3 |
로그온 탭에 로그온 페이지라는 이름의 새 항목을 추가하고 기본값은 그대로 두세요. |
| 4 |
인증 탭에 AD Auth라는 이름의 새 항목을 추가하고 사용자를 서버로 Active Directory 지정하세요. |
| 5 |
성공한 브랜치에서 인증 탭에서 AD Query를 추가하세요. |
| 6 |
브랜치 룰로 가서 AD 쿼리 통과로 변경했어요. |
| 7 |
AD Query의 성공적인 브랜치에서, 할당 탭에서 고급 리소스 배정을 추가하세요. |
| 8 |
추가/삭제 클릭하고 모든 SAML 리소스와 만든 웹탑이 포함된 SAML 리소스 두 개를 추가해요. |
| 9 |
엔딩 선택에서 허용을 선택하세요. 접근 정책은 다음 스크린샷과 같아야 해요. 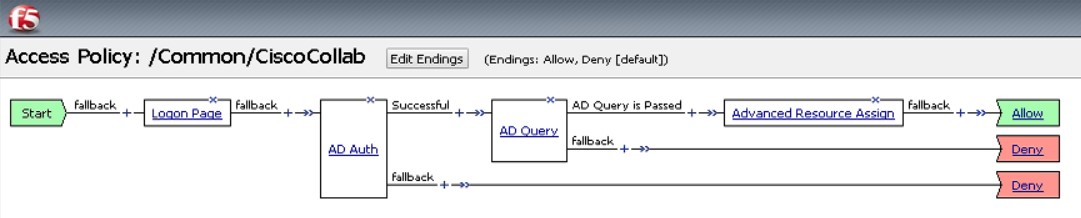
|
액세스 프로필을 가상 서버와 연결하세요
액세스 프로필을 만든 가상 서버에 연결해야 해요.
| 1 |
가세요. |
| 2 |
액세스 프로필을 열어 프로필에 연결된 가상 서버가 없는지 확인해요. |
| 3 |
고급 리소스 배정을 선택해요. |
| 4 |
새 SAML 리소스를 추가하려면 추가/삭제를 선택해요. |
| 5 |
액세스 정책 디자인 창을 닫고 새 액세스 정책을 적용하세요. |
IdP 메타데이터를 가져오고 테스트 후 싱글 사인온 활성화해요
Webex 메타데이터를 내보내고, IdP를 구성하고, IdP 메타데이터를 로컬 시스템에 다운로드하면, Control Hub에서 Webex 조직으로 가져올 준비가 되었습니다.
시작하기 전에
ID 공급자 (IdP) 인터페이스에서 SSO 통합을 테스트하지 마세요. 우리는 서비스 제공자가 시작한 (SP에서 시작한) 플로우만 지원해요. 따라서 이 통합에는 컨트롤 허브 SSO 테스트를 사용해야 해요.
| 1 |
하나 고르세요:
|
| 2 |
IdP 메타데이터 가져오기 페이지에서 IdP 메타데이터 파일을 페이지에 드래그 앤 드롭하거나 파일 브라우저 옵션을 사용하여 메타데이터 파일을 찾아 업로드하세요. 다음을 클릭해요.
가능하면 보안 강화 옵션을 사용하세요. 당신의 IdP가 공용 CA를 사용하여 메타데이터에 서명한 경우에만 가능해요. 다른 모든 경우에는 덜 안전한 옵션을 사용해야 해요. 여기에는 메타데이터가 서명되지 않았거나, 자체 서명되거나, 사설 CA에서 서명되지 않은 경우가 포함돼요. Okta는 메타데이터에 서명하지 않으므로 Okta SSO 통합에는 '덜 보안'을 선택해야 해요. |
| 3 |
SSO 설정 테스트를 선택하고 새 브라우저 탭이 열리면 로그인해서 IdP로 인증해요. 인증 오류 받으면 자격 증명에 문제가 있을 수 있어요. 사용자 이름과 비밀번호를 확인하고 다시 시도하세요. Webex 앱 오류는 보통 SSO 설정 관련 문제를 의미해요. 이 경우 단계를 다시 진행하세요. 특히 컨트롤 허브 메타데이터를 복사하여 IdP 설정에 붙여넣는 단계를 살펴보세요. SSO 로그인 경험을 직접 보려면 이 화면에서 클립보드에 URL 복사를 클릭하여 개인 브라우저 창에 붙여넣을 수도 있어요. 거기에서 SSO로 로그인하는 방법을 안내할 수 있어요. 이 단계는 기존 세션에 로그인했을 수 있는 액세스 토큰으로 인한 오탐을 막아줘요. |
| 4 |
컨트롤 허브 브라우저 탭으로 돌아가세요.
첫 번째 라디오 버튼을 선택하고 SSO를 활성화하지 않으면 SSO 구성이 조직에 적용되지 않아요. |
다음에 뭘 해야 돼요?
Okta에서 Webex 클라우드로 사용자 프로비저닝을 Cisco Webex Control Hub 하려면 Okta 사용자 동기화에 있는 절차를 사용하세요.
엔트라 ID에서 Webex 클라우드로 사용자 프로비저닝을 Cisco Webex Control Hub 하려면 Microsoft Entra ID 사용자를 동기화하기에 있는 절차를 사용하세요.
자동 이메일 표시의 절차에 따라 조직의 새로운 Webex App 사용자에게 전송되는 이메일을 비활성화할 수 있어요. 문서에는 조직 사용자들에게 통신 내용을 보내는 모범 사례도 들어 있어요.


