- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
באפשרותך להגדיר שילוב כניסה יחידה (SSO) בין רכזת הבקרה לבין פריסה המשתמשת ב- F5 big-IP כספק זהות (IdP).
כניסה יחידה ורכזת בקרה
כניסה יחידה (SSO) היא תהליך אימות הפעלה או משתמש המאפשר למשתמש לספק אישורים כדי לגשת ליישום אחד או יותר. התהליך מאמת משתמשים עבור כל היישומים אליהם ניתנות להם זכויות. זה מבטל הנחיות נוספות כאשר משתמשים מחליפים יישומים במהלך הפעלה מסוימת.
פרוטוקול הפדרציה של שפת סימון קביעת אבטחה (SAML 2.0) משמש כדי לספק אימות SSO בין ענן Webex לבין ספק הזהות שלך (IdP).
פרופילים
אפליקציית Webex תומכת רק בפרופיל SSO של דפדפן האינטרנט. בפרופיל SSO של דפדפן האינטרנט, Webex App תומך בכריכות הבאות:
-
SP יזם POST -> כריכת POST
-
SP יזם הפניה מחדש -> כריכת POST
פורמט שם ID
פרוטוקול SAML 2.0 תומך במספר פורמטים של NameID לתקשורת על משתמש ספציפי. אפליקציית Webex תומכת בפורמטים הבאים של NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
במטא נתונים שאתה טוען מ- IdP שלך, הערך הראשון מוגדר לשימוש ב- Webex.
יציאה יחידה
אפליקציית Webex תומכת בפרופיל היציאה היחיד. באפליקציית Webex, משתמש יכול לצאת מהיישום, המשתמש בפרוטוקול יציאה יחיד של SAML כדי לסיים את ההפעלה ולאשר את היציאה עם IdP שלך. ודא שה- IdP שלך מוגדר עבור SingleLogout.
שילוב רכזת בקרה עם F5 Big-IP
מדריכי התצורה מציגים דוגמה ספציפית לשילוב SSO אך אינם מספקים תצורה ממצה לכל האפשרויות. לדוגמה, שלבי האינטגרציה עבור nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientמתועדים. פורמטים אחרים כגון urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressיעבדו עבור שילוב SSO אך הם מחוץ לתחום התיעוד שלנו.
הגדר שילוב זה עבור משתמשים בארגון Webex שלך (כולל Webex App ושירותים אחרים המ Webex Meetings נוהלים ב- Control Hub). אם אתר Webex שלך משולב ב- Control Hub, אתר Webex יורש את ניהול המשתמשים. אם אינך יכול לגשת Webex Meetings בדרך זו והיא אינה מנוהלת ב- Control Hub, עליך לבצע שילוב נפרד כדי לאפשר SSO עבורWebex Meetings.
לפני שתתחיל
עבור SSO ורכזת בקרה, IDP חייבים להתאים למפרט SAML 2.0. בנוסף, יש להגדיר IDP באופן הבא:
הורד את המטא נתונים של Webex למערכת המקומית שלך
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל הכרטיסייה ספק זהות ולחץ על הפ על SSO. |
| 4 |
בחר IdP. |
| 5 |
בחר את סוג האישור עבור הארגון שלך:
עוגני אמון הם מפתחות ציבוריים המשמשים כ סמכות לאמת אישור חתימה דיגיטלית. לקבלת מידע נוסף, עיין בתיעוד ה- IdP שלך. |
| 6 |
הורד את קובץ המטא נתונים. <org-ID>שם קובץ המטא נתונים של Webex הוא idb-meta- -SP.xml. |
הגדר את ספק השירות החיצוני וספק הזהות
| 1 |
|
| 2 |
מתוך מחברי SP חיצוניים, בחר . |
| 3 |
הזן שם משמעותי עבור שם ספק השירות, כגון .cis <yourorganizationname>cowebex.com. |
| 4 |
תחת הגדרות אבטחה, ס מן את תיבות הסימון הבאות:
|
| 5 |
חזור למד , ולאחר מכן צור שירות ספק זהות חדש (IdP). |
| 6 |
הזן שם משמעותי עבור שם שירות IdP, כגון CI. |
| 7 |
עבור מזהה ישות IdP, השתמש ב- FQDN של שרת ה- IP הגדול עם משהו בחזית - לדוגמה, https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
תחת הגדרות קביעה, בחר מז הה חולף עבור סוג נושא קביעה. |
| 9 |
עבור ערך נושא קביעה, החזר את הערך של הדואר האלקטרוני של המשתמש% {session .ad.last.attr.mail}. |
| 10 |
החזר את התכונות דואר ו- uid עם הערך% {session .ad.last.attr.mail}. |
| 11 |
תחת הגדרות אבטחה, בחר אישור כדי לחתום על הטענה. |
| 12 |
שמור את השינויים שלך ולאחר מכן קשר את ספק השירות ואת ספק הזהות שיצרת. |
הורד את המטא נתונים של ה- IP הגדול של F5
| 1 |
בחר יי צוא שירות IDP. |
| 2 |
ודא שהערך של מטא נתונים של סימן הוא כן. |
| 3 |
הורד את קובץ המטא נתונים לשולחן העבודה שלך או למיקום שקל לך למצוא. |
הוספת מדיניות גישה
| 1 |
עבור אל מדיניות גישה > פרופילי גישה > SAML וצור משאב SAML עבור IdP שיצרת. |
| 2 |
עבור אל פרופיל הגישה שלך וערוך את מדיניות הגישה שבה אתה משתמש עבור WebEx Messenger CAS. |
| 3 |
הוסף פריט חדש בכרטיסייה כניסה עם השם דף כניסה והשאיר את ערכי ברירת המחדל. |
| 4 |
הוסף פריט חדש בכרטיסייה אימות עם השם AD Auth וציין את שלך Active Directory כשרת. |
| 5 |
בסניף המוצלח, הוסף שאילתת AD מהכרטיסייה אימות |
| 6 |
עבור אל כללי סניף ושינה אותו ל- שאילתת AD עוברת. |
| 7 |
בענף המוצלח של שאילתת AD, הוסף הקצאת משאבים מתקדמת מ הכרטיסייה הקצ אה. |
| 8 |
לחץ על הוסף/מח ק והוסף שני משאבים SAML עם כל משאבי SAML ואת ה- Web top שיצרת. |
| 9 |
עבור בחירת סיום, בחר אפשר. מדיניות הגישה צריכה להיראות כמו צילום מסך זה: 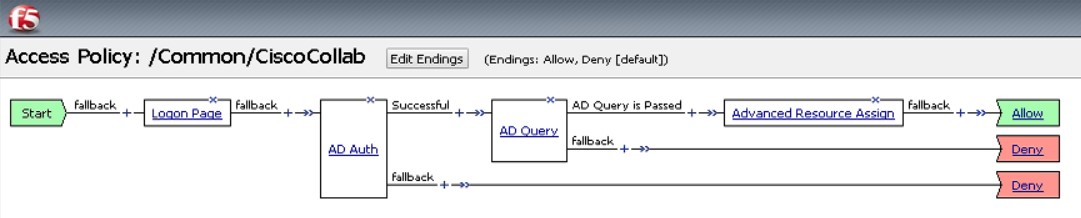
|
שייך את פרופיל הגישה לשרת הווירטואלי
עליך לשייך את פרופיל הגישה לשרת הווירטואלי שיצרת.
| 1 |
עבור אל תע . |
| 2 |
פתח פרופילי גישה כדי לאשר שאף שרת וירטואלי אינו משויך לפרופיל. |
| 3 |
בחר הק צאת משאבים מתקדמים. |
| 4 |
בחר הו ספה/מחק כדי להוסיף את משאב SAML החדש. |
| 5 |
סגור את חלונות העיצוב של מדיניות הגישה והחיל את מדיניות הגישה החדשה. |
ייבוא מטא נתונים של IdP והפעל כניסה יחידה לאחר בדיקה
לאחר ייצוא המטא נתונים של Webex, הגדרת תצורת ה- IdP שלך והורדת את המטא נתונים של IdP למערכת המקומית שלך, אתה מוכן לייבא אותם לארגון Webex שלך מ- Control Hub.
לפני שתתחיל
אל תבדוק את שילוב SSO מממשק ספק הזהות (IdP). אנו תומכים רק בזרימות שמיוזמות ספק שירות (יוזמות SP), לכן עליך להשתמש במבחן ה- SSO של Control Hub לצורך שילוב זה.
| 1 |
בחר אחד:
|
| 2 |
בדף ייבוא מטא נתונים של IdP, גרור ושחרר את קובץ המטא נתונים של IdP לדף או השתמש באפשרות דפדפן הקבצים כדי לאתר ולהעלות את קובץ המטא נתונים . לחץ על הבא.
עליך להשתמש באפשרות מאובטחת יותר, אם אתה יכול. זה אפשרי רק אם ה- IdP שלך השתמש ב-CA ציבורי כדי לחתום על המטא נתונים שלו. בכל המקרים האחרים, עליך להשתמש באפשרות פחות מאו בטחת. זה כולל אם המטא נתונים אינם חתומים, חתומים בעצמם או חתומים על ידי CA פרטי. Okta אינה חותמת על המטא נתונים, לכן עליך לבחור פחות מאובטח עבור שילוב Okta SSO. |
| 3 |
בחר באפש רות בדוק הגדרת SS O, וכאשר תי פתח כרטיסיית דפדפן חדשה, בצע אימות באמצעות IdP על-ידי כניסה. אם תקבל שגיאת אימות, ייתכן שיש בעיה באי שורים. בדוק את שם המשתמש והסיסמה ונסה שוב. שגיאת אפליקציית Webex פירושה בדרך כלל בעיה בהגדרת SSO. במקרה זה, ע ברו שוב על השלבים, במיוחד השלבים שבהם אתה מעתיק ומדביק את המטא נתונים של Control Hub בהגדרת IdP. כדי לראות ישירות את חווית הכניסה ל- SSO, תוכל גם ללחוץ על הע תק כתובת URL ללוח ממסך זה ולהדבי ק אותה בחלון דפדפן פרטי. משם, אתה יכול לעבור דרך הכניסה באמצעות SSO. שלב זה מפסיק תוצאות חיוביות כוזבות בגלל אסימון גישה שעשוי להיות בהפעלה קיימת מהכניסה שלך . |
| 4 |
חזור לכרטיסייה דפדפן רכזת הבקרה.
תצורת SSO לא תיכנס לתוקף בארגון שלך אלא אם תבחר בלחצן הבחירה הראשון ותפעיל את SSO. |
מה לעשות הלאה
השתמש בהליכים בס נכרון משתמשי Okta Cisco Webex Control Hub אם ברצונך לבצע הקצאת משתמשים מתוך Okta לענן Webex.
השתמש בהליכים בס נכרון משתמשי Microsoft Entra ID Cisco Webex Control Hub אם ברצונך לבצע הקצאת משתמשים מתוך מזהה Entra לענן Webex.
באפשרותך לבצע את ההליך בסעיף ביטול הודעות דוא"ל אוטומ טיות כדי להשבית הודעות דוא"ל שנשלחות למשתמשי יישום Webex חדשים בארגון שלך. המסמך מכיל גם שיטות עבודה מומלצות ל שליחת תקשורת למשתמשים בארגון שלך.


