- Početak
- /
- Članak

Hvala na povratnim informacijama.


 U ovome članku
 Želite li poslati povratne informacije?
Možete konfigurirati integraciju jedne prijave (SSO) između Control Hub i implementacije koja koristi F5 Big-IP kao pružatelja identiteta (IDP).
Jedinstveno čvorište za prijavu i upravljanje
Jednokratna prijava (SSO) je postupak provjere autentičnosti sesija ili korisnika koji korisniku omogućuje davanje vjerodajnica za pristup jednoj ili više aplikacija. Postupak potvrđuje autentičnost korisnika za sve aplikacije na koje im se daju prava. Uklanja daljnje upute kada korisnici mijenjaju aplikacije tijekom određene sesije.
Protokol federacije za označavanje sigurnosnih potvrda (SAML 2.0) koristi se za pružanje provjere autentičnosti SSO između Webex oblaka i vašeg davatelja identiteta (IdP).
Profili
Webex App podržava samo SSO profil web preglednika. U SSO profilu web preglednika Webex App podržava sljedeće veze:
-
SP je pokrenuo POST -> POST vezanje
-
SP je pokrenuo REDIRECT -> POST vezanje
NameID format
SAML 2.0 protokol podržava nekoliko nameID formata za komunikaciju o određenom korisniku. Webex App podržava sljedeće formate NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
U metapodacima koje učitavate iz svog IDP-a prvi je unos konfiguriran za upotrebu u Webexu.
SingleLogout
Webex App podržava pojedinačni profil za odjavu. U Webex aplikaciji korisnik se može odjaviti iz aplikacije koja koristi SAML protokol pojedinačnog odjave kako bi okončala sesiju i potvrdila odjavu s vašim IDP-om. Provjerite je li vaš IDP konfiguriran za SingleLogout.
Integrirajte Control Hub s F5 Big-IP
Vodiči za konfiguraciju prikazuju specifičan primjer za integraciju SSO, ali ne pružaju iscrpnu konfiguraciju za sve mogućnosti. Na primjer, dokumentirani su koraci integr nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientacije za. Ostali formati poput urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressće raditi za integraciju SSO-a, ali su izvan opsega naše dokumentacije.
Postavite ovu integraciju za korisnike u vašoj Webex organizaciji (uključujući Webex aplikaciju i druge usluge koje se administ Webex Meetings riraju u Control Hubu). Ako je vaše Webex web mjesto integrirano u Control Hub, Webex web mjesto nasljeđuje upravljanje korisnicima. Ako ne možete pristupiti na ovaj Webex Meetings način i njime se ne upravlja u Control Hubu, morate napraviti zasebnu integraciju da biste omogućili SSO zaWebex Meetings.
Prije nego što počnete
Za SSO i Control Hub, IDP-ovi moraju biti u skladu sa SAML 2.0 specifikacijom. Osim toga, IDP-ovi moraju biti konfigurirani na sljedeći način:
Preuzmite Webex metapodatke u svoj lokalni sustav
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Idite na karticu Davatelj identiteta i kliknite Aktiviraj SSO. |
| 4 |
Odaberite IDP. |
| 5 |
Odaberite vrstu certifikata za svoju organizaciju:
Sidra za povjerenje javni su ključevi koji djeluju kao ovlasti za provjeru certifikata digitalnog potpisa. Za više informacija pogledajte dokumentaciju vašeg IDP -a. |
| 6 |
Preuzmite datoteku metapodataka. <org-ID>Naziv datoteke metapodataka Webex je id b-meta- -SP.xml. |
Konfigurirajte vanjskog davatelja usluga i davatelja identiteta
| 1 |
|
| 2 |
Iz vanjskih SP konektora odaberite St . |
| 3 |
Unesite smisleno ime za ime davatelja usluga, primjer o.ci <yourorganizationname>scowebex.com. |
| 4 |
U odjel jku Sigurnosne postavke označite sljedeće potvrdne okvire:
|
| 5 |
Vratite se na , a zatim stvorite novu uslugu pružatelja identiteta (IdP). |
| 6 |
Unesite smisleno ime za naziv usluge IDP, kao što je CI. |
| 7 |
Za ID entiteta IDP upotrijebite FQDN Big-IP poslužitelja s nečim ispred - na primjer, https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
U od jeljku Postavke potvr de odaberite Pri jelazni identifikator za vrstu predmeta tvrdnje. |
| 9 |
Za Sub ject Value Assertion vratite vrijednost e-pošte korisnika% {session.ad.last.attr.mail}. |
| 10 |
Vrati te atribute mail i uid s vrijednošću% {session.ad.last.attr. mail}. |
| 11 |
U od jeljku Sigurnosne postavke odaberite certifikat za potpisivanje tvrdnje. |
| 12 |
Spremite promjene, a zatim povežite davatelja usluga i davatelja identiteta koje ste stvorili. |
Preuzmite F5 Big-IP metapodatke
| 1 |
Odaberite Izvezi IDP uslugu. |
| 2 |
Provjerite je li vrijednost meta podataka pot pisa Da. |
| 3 |
Preuzmite datoteku metapodataka na radnu površinu ili lokaciju koju je lako pronaći. |
Dodavanje pravila pristupa
| 1 |
Idite na Pravila pristupa > Profili pristupa > SAML i stvorite SAML resurs za IDP koji ste stvorili. |
| 2 |
Idite na svoj pristupni profil i uredite pravila pristupa koja koristite za WebEx Messenger CAS. |
| 3 |
Dodajte novu stavku na karticu Prijava s nazivom Stranica za prijav u i ostavite zadane vrijednosti. |
| 4 |
Dodajte novu stavku na kartici Autenti fikacija s imenom AD Auth i odred ite svoj Active Directory kao poslužitelj. |
| 5 |
Na uspješnoj grani dodajte AD upit s kartice Autentifik acija |
| 6 |
Idite na Pravila podruž nice i promijenite ga u AD upit je prošao. |
| 7 |
Na uspješnoj grani AD upita dodajte Dodjelji vanje naprednih resur sa na kar tici Dodjela. |
| 8 |
Kliknite Dod aj/Izbri ši i dodajte dva resursa SAML sa svim SAM L resursima i Web topom koji ste stvorili. |
| 9 |
Za Odaberi završet ak odaberite Dopusti. Pravila pristupa trebala bi izgledati ovako: 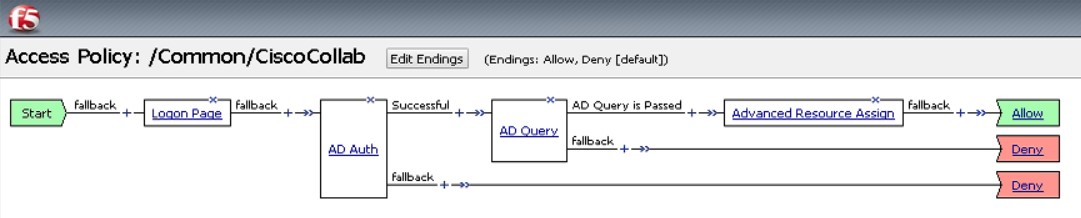
|
Povežite profil pristupa s virtualnim poslužiteljem
Pristupni profil morate povezati s virtualnim poslužiteljem koji ste stvorili.
| 1 |
Idite na . |
| 2 |
Otvorite pristupne profile kako biste potvrdili da nijedan virtualni poslužitelj nije povezan s profilom. |
| 3 |
Odaberite Dod jeljivanje naprednih resur sa. |
| 4 |
Odaberite Dodaj/izbriši da biste dodali novi SAML resurs. |
| 5 |
Zatvorite prozore dizajna pravila pristupa i primijenite novo pravilo pristupa. |
Uvezite IDP metapodatke i omogućite jednokratnu prijavu nakon testa
Nakon što izvezete Webex metapodatke, konfigurirate svoj IdP i preuzmete IdP metapodatke u lokalni sustav, spremni ste ih uvesti u svoju Webex organizaciju iz Control Huba.
Prije nego što počnete
Nemojte testirati integraciju SSO iz sučelja pružatelja identiteta (IDP). Podržavamo samo tokove inicirane od strane davatelja usluga (SP-inicirani), tako da za ovu integraciju morate koristiti SSO test Control Hub.
| 1 |
Odaberite jedan:
|
| 2 |
Na stranici Uvoz IDP metapodataka povucite i ispustite datoteku metapodataka IdP na stranicu ili upotrijebite opciju preglednika datoteka da biste locirali i prenijeli datoteku meta podataka. Kliknite Dalje.
Trebali biste upo trijebiti opciju Sigurnije, ako možete. To je moguće samo ako je vaš IDP koristio javni CA za potpisivanje svojih metapodataka. U svim ostalim slučajevima morate koristiti opciju Manje sigurno. To uključuje ako metapodaci nisu potpisani, samostalno potpisani ili potpisani od strane privatnog CA. Okta ne potpisuje metapodatke, pa morate odabrati Manje sigurno za integr aciju Okta SSO. |
| 3 |
Odaberite Test SSO setup i kada se otvori nova kartica preglednika, potvrdite autentičnost s IDP-om prijavom. Ako primite pogrešku provjere autentičnosti, može doći do problema s vjerod ajnicama. Provjerite korisničko ime i lozinku i pokušajte ponovo. Pogreška aplikacije Webex obično znači problem s postavkom SSO-a. U tom slučaju ponovno prođite kroz korake, posebno korake u kojima kopirate i zalijepite metapodatke Control Hub u postavku IDP-a. Da biste izravno vidjeli iskustvo prijave u SSO, također možete kliknuti Kopiraj URL u međuspremnik s ovog zaslona i zalijepiti ga u prozor privatnog preglednika. Odatle možete proći kroz prijavu sa SSO-om. Ovaj korak zaustavlja lažno pozitivne rezultate zbog pristupnog tokena koji bi mogao biti u postojećoj sesiji nakon što ste prijav ljeni. |
| 4 |
Vratite se na karticu preglednika Control Hub.
Konfiguracija SSO-a ne stupa na snagu u vašoj organizaciji osim ako odab erete prvi radio gumb i ne aktivirate SSO. |
Što učiniti sljedeće
Koristite postupke u Sinkroniziraj korisnike Okta u Cisco Webex Control Hub ako želite izvršiti pružanje usluga korisnika iz Okte u Webex oblak.
Upotrijebite postupke u odjeljku Sinkroniziraj korisnike Microsoft Entra ID -a Cisco Webex Control Hub ako želite izvršiti dodjelu korisnika iz Entra ID-a u Webex oblak.
Možete slijediti postupak u odjeljku Suzmi automatizirane poruke e-poš te kako biste onemogućili e-poštu koja se šalje novim korisnicima Webex aplikacije u vašoj organizaciji. Dokument također sadrži najbolje prakse za slanje komunikacija korisnicima u vašoj organizaciji.


