- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Du kan konfigurera en SSO (Single Sign-on) -integration mellan Control Hub och en distribution som använder F5 Big-IP som identitetsleverantör (IdP).
Enkel inloggning och kontrollnav
Single sign-on (SSO) är en session eller användarautentiseringsprocess som tillåter en användare att ange autentiseringsuppgifter för att komma åt ett eller flera program. Processen autentiserar användare för alla applikationer som de ges rättigheter till. Det eliminerar ytterligare uppmaningar när användare byter program under en viss session.
Federationsprotokollet SAML 2.0 (Security Assertion Markup Language) används för att tillhandahålla SSO-autentisering mellan Webex-molnet och din identitetsleverantör (IdP).
Profiler
Webex-appen stöder endast webbläsarens SSO-profil. I webbläsarens SSO-profil stöder Webex App följande bindningar:
-
SP initierade POST -> POST-bindning
-
SP initierade OMDIRIGERING -> POST-bindning
NamnID-format
SAML 2.0-protokollet stöder flera NameID-format för kommunikation om en specifik användare. Webex App stöder följande NameID-format.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
I metadata som du laddar från din IdP konfigureras den första posten för användning i Webex.
SingelLogga ut
Webex-appen stöder den enda utloggningsprofilen. I Webex-appen kan en användare logga ut från programmet, som använder SAML-protokollet för enkel utloggning för att avsluta sessionen och bekräfta att du loggar ut med din IdP. Se till att din IdP är konfigurerad för SingleLogout.
Integrera Control Hub med F5 Big-IP
Konfigurationsguiderna visar ett specifikt exempel på SSO-integration men ger inte uttömmande konfiguration för alla möjligheter. Till exempel dokumenteras integrationsstegen för nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient. Andra format som urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddresskommer att fungera för SSO-integration men ligger utanför omfattningen av vår dokumentation.
Ställ in den här integrationen för användare i din Webex-organisation (inklusive Webex-appen och andra tjänster som administreras i Control Hub). Webex Meetings Om din Webex-webbplats är integrerad i Control Hub ärver Webex-webbplatsen användarhanteringen. Om du inte kan komma Webex Meetings åt på det här sättet och det inte hanteras i Control Hub måste du göra en separat integration för att aktivera SSO förWebex Meetings.
Innan du börjar
För SSO och Control Hub måste IDP:er uppfylla SAML 2.0-specifikationen. Dessutom måste IDP:er konfigureras på följande sätt:
Ladda ner Webex-metadata till ditt lokala system
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till Han . |
| 3 |
Gå till fliken Identitetsleverant ör och klicka på Aktivera SSO. |
| 4 |
Välj en IdP. |
| 5 |
Välj certifikattyp för din organisation:
Förtroendeankare är offentliga nycklar som fungerar som en auktoritet för att verifiera en digital signaturs certifikat. Mer information finns i IdP-dokumentationen. |
| 6 |
Ladda ner metadatafilen. <org-ID>Filnamnet för Webex metadata är idb-meta- -SP.xml. |
Konfigurera extern tjänsteleverantör och identitetsleverantör
| 1 |
|
| 2 |
Från Externa SP-anslutningar väljer du . |
| 3 |
Ange ett meningsfullt namn för tjänsteleverantörens namn, till exempel .ciscowebex.com<yourorganizationname>. |
| 4 |
Markera följande kryssrutor under Säkerhetsinställningar:
|
| 5 |
Återgå till och skapa sedan en ny identitetsleverantörstjänst (IdP). |
| 6 |
Ange ett meningsfullt namn för IdP-tjänstnamnet, till exempel CI. |
| 7 |
För IdP-entitets-ID använder du FQDN för Big-IP-servern med något framför, till exempel https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Under På ståendeinställningar väljer du Transient Identifier för Assertion Subject Type. |
| 9 |
För Assertion Subject Value returnerar du värdet för e-postmeddelandet för användaren% {session .ad.last.attr.mail}. |
| 10 |
Returnera attributen mail och uid med värdet% {session .ad.last.attr.mail}. |
| 11 |
Välj ett certifikat för att underteckna påståendet under Säkerhetsinställningar. |
| 12 |
Spara ändringarna och binda sedan tjänsteleverantören och identitetsleverantören som du skapade. |
Ladda ner metadata för F5 Big-IP
| 1 |
Välj Exportera IDP-tjänst. |
| 2 |
Kontrollera att värdet Signera metadata är Ja. |
| 3 |
Ladda ner metadatafilen till skrivbordet eller en plats som är lätt för dig att hitta. |
Lägga till en åtkomstpolicy
| 1 |
Gå till Å tkomstpolicy > Åtkomstprofiler > SAML och skapa en SAML-resurs för den IdP som du skapade. |
| 2 |
Gå till din åtkomstprofil och redigera åtkomstpolicyn som du använder för WebEx Messenger CAS. |
| 3 |
Lägg till ett nytt objekt på fliken Inlogg ning med namnet Logon Page och lämna standardvärdena. |
| 4 |
Lägg till ett nytt objekt på fliken Autentisering med namnet AD Auth och ange din Active Directory som server. |
| 5 |
Lägg till AD Query på fliken Autentisering på den framgångsrika grenen |
| 6 |
Gå till filialregler och ändra det till AD Query is Passed. |
| 7 |
Lägg till Avancerad resurstill delning på fliken Uppgift på den framgångsrika gren en av AD Query. |
| 8 |
Klicka på Lägg till/ta bort och lägg till två resurser SAML med alla SAML-resurser och webb toppen som du skapade. |
| 9 |
Välj Tillåt för Välj slut. Åtkomstpolicyn ska se ut så här: 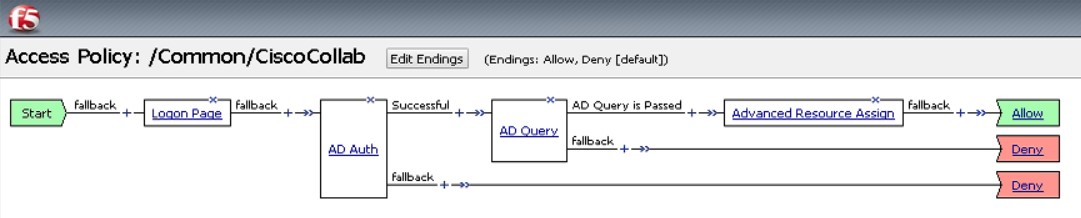
|
Associera åtkomstprofilen med den virtuella servern
Du måste koppla åtkomstprofilen till den virtuella servern som du skapade.
| 1 |
Gå till . |
| 2 |
Öppna åtkomstprofiler för att bekräfta att ingen virtuell server är kopplad till profilen. |
| 3 |
Välj Avancerad resurstilldelning. |
| 4 |
Välj Lägg till/ta bort för att lägga till den nya SAML-resursen. |
| 5 |
Stäng designfönstren för åtkomstpolicy och tillämpa den nya åtkomstprincipen. |
Importera IdP-metadata och aktivera enkel inloggning efter ett test
När du har exporterat Webex-metadata, konfigurerat din IdP och hämtat IdP-metadata till ditt lokala system är du redo att importera det till din Webex-organisation från Control Hub.
Innan du börjar
Testa inte SSO-integrationen från IdP-gränssnittet (Identity Provider). Vi stöder endast Service Provider-initierade (SP-initierade) flöden, så du måste använda Control Hub SSO-testet för denna integrering.
| 1 |
Välj en:
|
| 2 |
På sidan Importera IdP-metadata kan du antingen dra och släppa IdP-metadatafilen på sidan eller använda alternativet för filbläddrare för att hitta och ladda upp metadat afilen. Klicka på Nästa.
Du bör använda alternativet Säkr are, om du kan. Detta är bara möjligt om din IdP använde en offentlig certifikatutfärdare för att signera sina metadata. I alla andra fall måste du använda alternativet Mindre säkert. Detta gäller även om metadata inte är signerade, självsignerade eller signerade av en privat certifikatutfärdare. Okta signerar inte metadata, så du måste välja Mindre säker för en Okta SSO-integration. |
| 3 |
Välj Test SSO setup och när en ny webbläsarflik öppnas autentiserar du med IdP genom att logga in. Om du får ett autentiseringsfel kan det vara ett problem med autenti seringsuppgifterna. Kontrollera användarnamnet och lösenordet och försök igen. Ett Webex-appfel innebär vanligtvis ett problem med SSO-installationen. I det här fallet går du igenom stegen igen, särskilt stegen där du kopierar och kli strar in Control Hub-metadata i IdP-inställningen. För att se SSO-inloggningsupplevelsen direkt kan du också klicka på Kopiera URL till Urklipp från den här skärmen och kli stra in den i ett privat webbläsarfönster. Därifrån kan du gå igenom inlogg ningen med SSO. Det här steget stoppar falska positiva resultat på grund av en åtkomsttoken som kan finnas i en befintlig session från att du är inloggad. |
| 4 |
Återgå till webbläsarfliken Control Hub.
SSO-konfigurationen träder inte i kraft i organisationen om du inte väljer första alternativknappen och aktiverar SSO. |
Vad du ska göra härnäst
Använd procedurerna i Synkronisera Okta-användare till Cisco Webex Control Hub om du vill göra användarprovisionering från Okta till Webex-molnet.
Använd procedurerna i Synkronisera Microsoft Entra ID-användare till Cisco Webex Control Hub om du vill göra användaretablering från Entra ID till Webex-molnet.
Du kan följa proceduren i Undertryck automatiska e-postmeddelanden för att inaktivera e-postmeddelanden som skickas till nya Webex App-användare i din organisation. Dokumentet innehåller också bästa praxis för att skicka ut kommunikation till användare i organisationen.


