- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Voit määrittää kertakirjautumisen (SSO) integroinnin Control Hubin ja sellaisen käyttöönoton välillä, joka käyttää F5 Big-IP: tä identiteetin tarjoajana (IdP).
Kertakirjautuminen ja ohjauskeskus
Kertakirjautuminen (SSO) on istunnon tai käyttäjän todennusprosessi, jonka avulla käyttäjä voi antaa tunnistetiedot yhden tai useamman sovelluksen käyttämiseksi. Prosessi todentaa käyttäjät kaikille sovelluksille, joihin heille on annettu oikeudet. Se poistaa lisäkehotteet, kun käyttäjät vaihtavat sovelluksia tietyn istunnon aikana.
Security Assertion Markup Language (SAML 2.0) Federation Protocol -protokollaa käytetään SSO-todennuksen tarjoamiseen Webex-pilven ja henkilöllisyyden tarjoajan (IdP) välillä.
Profiilit
Webex-sovellus tukee vain verkkoselaimen SSO-profiilia. Web-selaimen SSO -profiilissa Webex App tukee seuraavia sidontoja:
-
SP aloitti POST -> POST-sidonta
-
SP aloitti REDIRECT -> POST-sidonta
NameID-muoto
SAML 2.0 -protokolla tukee useita NameID-muotoja tiettyä käyttäjää koskevaan viestintään. Webex-sovellus tukee seuraavia NameID-muotoja.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdP: stä lataamissasi metatiedoissa ensimmäinen merkintä on määritetty käytettäväksi Webexissä.
Yksittäisuloskirjautuminen
Webex-sovellus tukee yksittäistä uloskirjautumisprofiilia. Webex-sovelluksessa käyttäjä voi kirjautua ulos sovelluksesta, joka käyttää SAML-yksittäistä uloskirjautumisprotokollaa istunnon lopettamiseen ja kirjautumisen vahvistamiseen IdP:lläsi. Varmista, että IdP on määritetty SingleLogoutia varten.
Integroi ohjauskeskus F5 Big-IP: hen
Kokoonpano-oppaissa on erityinen esimerkki SSO-integroinnista, mutta ne eivät tarjoa tyhjentävää kokoonpanoa kaikille mahdollisuuksille. Esimerkiksi, integraatiovaiheet dokument nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientoidaan. Muut muodot, kuten, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddresstoimivat SSO-integroinnissa, mutta eivät kuulu dokumentaatiomme piiriin.
Määritä tämä integrointi Webex-organisaatiosi käyttäjille (mukaan lukien Webex-sovellus ja muut Control Hubissa hallinnoidut palvelut). Webex Meetings Jos Webex-sivustosi on integroitu Control Hubiin, Webex-sivusto perii käyttäjän hallinnan. Jos et voi käyttää sitä Webex Meetings tällä tavalla eikä sitä hallita Control Hubissa, sinun on tehtävä erillinen integrointi, jotta SSO voidaan ottaa käyttöön. Webex Meetings
Ennen kuin aloitat
SSO- ja Control Hubin osalta IDP:n on oltava SAML 2.0 -määrityksen mukaisia. Lisäksi IDP:t on määritettävä seuraavalla tavalla:
Lataa Webex-metatiedot paikalliseen järjestelmääsi
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry Identiteettipalvelun tarjoaj a-välilehteen ja valitse Aktivoi SSO. |
| 4 |
Valitse IdP. |
| 5 |
Valitse organisaatiosi varmenteen tyyppi:
Luottamusankkurit ovat julkisia avaimia, jotka toimivat auktoriteettina digitaalisen allekirjoituksen varmenteen vahvistamisessa . Lisätietoja on IdP-dokumentaatiossa. |
| 6 |
Lataa metatiedosto. <org-ID>Webex-metatietojen tiedostonimi on idb-meta- -SP.xml. |
Ulkoisen palveluntarjoajan ja henkilöllisyyden tarjoajan määrittäminen
| 1 |
|
| 2 |
Valitse Ul koiset SP-liittimet - kohd . |
| 3 |
Anna palveluntarjoajan nimelle merkityksellinen nimi, kuten .cis <yourorganizationname>cowebex.com. |
| 4 |
Valitse Suo jausaset ukset-kohdassa seuraavat valintaruudut:
|
| 5 |
Palaa kohtaan ) palvelu. |
| 6 |
Anna IdP-palvelun nimelle merkityksellinen nimi, kuten CI. |
| 7 |
Käytä IdP-entiteettitunnuksessa suuren IP-palvelimen FQDN:tä, jossa on jotain edessä — esimerkiksi https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Valitse Vä itteen asetukset-kohdasta Väitteen aihe en tyyppi -kohdasta Transient Identifier. |
| 9 |
Palauta Assertion Subject Arvo -kohdassa käyttäjän% {session.ad.last.attr.mail} sähköpostin arvo. |
| 10 |
Palauta attribuutit mail ja uid arvolla% {session.ad.last.attr. mail}. |
| 11 |
Valitse Suo jausaset ukset-kohdasta varmenne allekirjoittaaksesi väitteen. |
| 12 |
Tallenna muutokset ja sido sitten luomasi palveluntarjoaja ja henkilöllisyyden tarjoaja. |
Lataa F5 Big-IP -metatiedot
| 1 |
Valitse V ie IDP-palvelu. |
| 2 |
Varmista, että Allekirjoit uksen metatied ot -arvo on Kyllä. |
| 3 |
Lataa metatiedosto työpöydällesi tai sijaintiin, joka on helppo löytää. |
Käyttöoikeuskäytännön lisääminen
| 1 |
Valitse Käyttökäytäntö > Käyttöprofiilit > SAML ja luo luomallesi IdP:lle SAML-resurssi. |
| 2 |
Siirry käyttöprofiiliisi ja muokkaa WebEx Messenger CAS:ssa käyttämääsi käyttökäytäntöä. |
| 3 |
Lisää uusi kohde Kirjautumis välilehteen nimellä Kirjautumis sivu ja jätä oletusarvot. |
| 4 |
Lisää uusi kohde Toden nus välilehteen nimellä AD Auth ja määritä Active Directory palvelimeksi. |
| 5 |
Lisää onnistuneessa haarassa AD-kysely Toden nus välilehdestä |
| 6 |
Siirry sivuliikkeen sääntö ihin ja muuta se muotoon AD Query is Passed. |
| 7 |
Lisää AD-kyselyn onnistuneessa haarassa Lisäresurssien määritys Teh tävä - välilehdestä. |
| 8 |
Valitse Lis ää/Poista ja lisää kaksi SAML-resurssia, joissa on kaikki luomasi SAML-resurssit ja Web top. |
| 9 |
Valitse Valitse loppu - kohdasta Salli. Käyttöoikeuskäytännön pitäisi näyttää tältä kuvakaappaukselta: 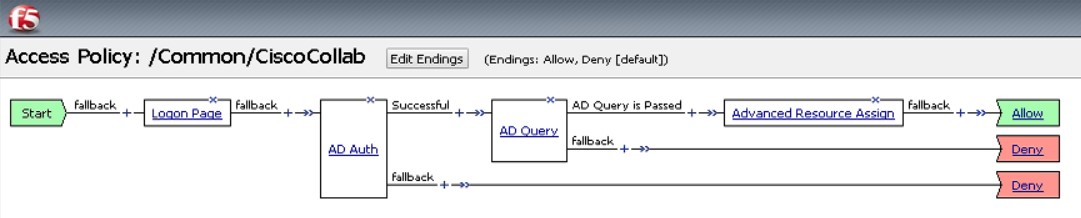
|
Yhdistä käyttöprofiili virtuaalipalvelimeen
Sinun on liitettävä käyttöprofiili luomaasi virtuaalipalvelimeen.
| 1 |
Valitse . |
| 2 |
Avaa käyttöprofiilit vahvistaaksesi, että profiiliin ei ole liitetty virtuaalipalvelinta. |
| 3 |
Valitse Resurssien lisämääritys. |
| 4 |
Lisää uusi SAML-resurssi valitsemalla Lisää/poista. |
| 5 |
Sulje käyttöoikeuskäytännön suunnitteluikkunat ja ota uusi käyttökäytäntö käyttöön. |
Tuo IdP-metatiedot ja ota kertakirjautuminen käyttöön testin jälkeen
Kun olet vienyt Webex-metatiedot, määrittänyt IdP:n ja ladannut IdP-metatiedot paikalliseen järjestelmääsi, olet valmis tuomaan ne Webex-organisaatioosi Control Hubista.
Ennen kuin aloitat
Älä testaa SSO-integrointia identiteetin tarjoajan (IdP) käyttöliittymästä. Tuemme vain palveluntarjoajan käynnistämää (SP-käynnistämää) virtaa, joten sinun on käytettävä Control Hub SSO -testiä tähän integrointiin.
| 1 |
Valitse yksi:
|
| 2 |
Vedä ja pudota IdP-metatiedosto sivulle Tuo IdP-metatied osto -sivulla tai etsi ja lataa met atiedosto tiedostoselaimen avulla. Valitse Seuraava.
Käytä Tur vallisempaa vaihtoehtoa, jos voit. Tämä on mahdollista vain, jos IdP on käyttänyt julkista CA:ta metatietojen allekirjoittamiseen. Kaikissa muissa tapauksissa sinun on käytettävä Vähemmän suojattua vaihtoehtoa. Tämä koskee myös sitä, jos metatietoja ei ole allekirjoitettu, itse allekirjoitettu tai yksityisen varmentajan allekirjoittama. Okta ei allekirjoita metatietoja, joten sinun on valittava Vähemmän suojattu Ok ta SSO -integroinnille. |
| 3 |
Valitse Testaa SSO -asetukset, ja kun uusi selainvälilehti avautuu, todista IdP: llä kirjautumalla sisään. Jos saat todennusvirheen, tunnistetietoissa voi olla ongelma. Tarkista käyttäjänimi ja salasana ja yritä uudelleen. Webex-sovelluksen virhe tarkoittaa yleensä ongelmaa SSO-asetuksissa. Käy tässä tapauksessa vaiheet uudelleen läpi, erityisesti vaiheet, joissa kopioit ja liität Control Hubin metatiedot IdP-asetuksiin. Jos haluat nähdä SSO-kirjautumiskokemuksen suoraan, voit myös napsauttaa Kopioi URL-osoite leikepöydälle t ältä näytöltä ja liittää sen yksityiseen selainikkunaan. Sieltä voit käydä läpi kirj autumalla sisään SSO:lla. Tämä vaihe pysäyttää väärät positiiviset tulokset, koska käyttöoikeustunnus saattaa olla olemassa olevassa istunnossa, kun olet kirjautunut sisään. |
| 4 |
Palaa Control Hub -selainvälilehteen.
SSO-määritys ei tule voimaan organisaatiossasi, ellet valitse ensimmäistä valintanappia ja aktivoi SSO. |
Mitä tehdä seuraavaksi
Käytä Synkronoi Okta-käyttäjät -kohdan menettelyt apoja, Cisco Webex Control Hub jos haluat suorittaa käyttäjän valmistelun Oktasta Webex-pilveen.
Käytä kohdasta Syn kronoi Microsoft Entra ID -käyttäjät, Cisco Webex Control Hub jos haluat suorittaa käyttäjän valmistelun Entra ID:stä Webex-pilveen.
Voit poistaa organisaatiosi uusille Webex App -käyttäjille lähet etyt sähköpostit käytöstä poistamalla Autom aattiset sähköpostit -kohdassa Ohita automaattiset sähköpostit -kohdassa. Asiakirja sisältää myös parhaat käytännöt viestinnän lähettämiseksi organisaatiosi käyttäjille.


